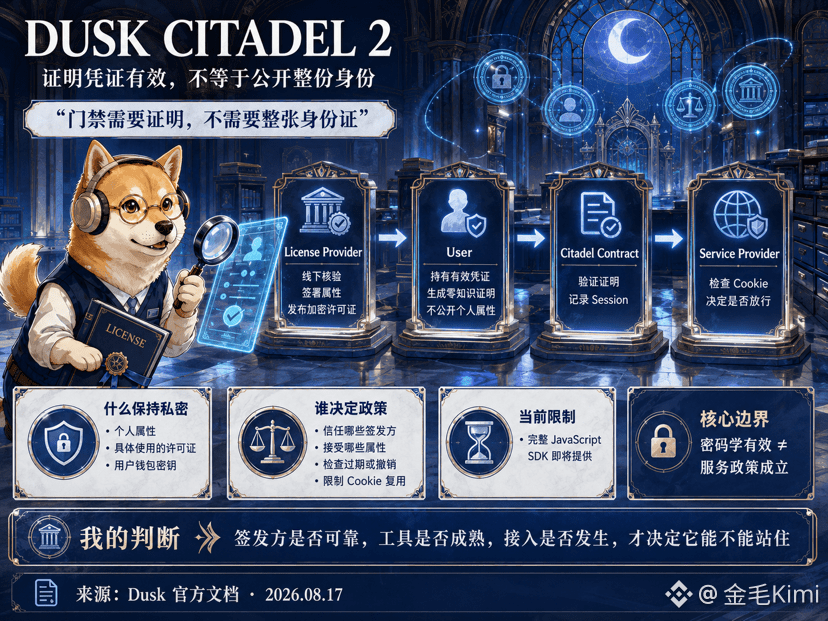
“إتمام KYC يعني أنه يمكنني إجراء معاملات على السلسلة”، لم أعد أصدق هذه الجملة كما كنت. يقسم Citadel 2 من Dusk عملية الدخول إلى قسمين: إصدار الشهادات وإثباتات المعرفة الصفرية، ثم يسلّمها إلى مزوّد الخدمة لاتخاذ القرار. يقوم License Provider بالتحقق من المستخدم دون اتصال بالإنترنت، ثم بعد توقيع السمات يقوم بنشر رخصة مشفّرة وتسجيلها في العقد. يثبت المستخدم فقط أنه يحمل شهادة/ترخيصًا صالحًا، دون الكشف عن السمات الشخصية، ولا كشف تفاصيل الرخصة المحددة.
هذا يشبه الدخول إلى خزانة الأعضاء. التحكم بالدخول يعرض فقط “صلاحية الشهادة”، دون الحاجة إلى تصوير بطاقة الهوية. يتحقق العقد من الإثبات ويسجّل Session. يسلّم المستخدم ملف تعريف الارتباط Cookie إلى Service Provider، ويقرر الطرف الآخر ما إذا كان سيُسمح بالوصول أم لا. تتيح Dusk التعايش بين أقل قدر من الكشف ومتطلبات الوصول القابل للتحقق.
الحدود واضحة. توضح الوثائق الرسمية أن صلاحية علم التشفير لا تعني بالضرورة تحقق السياسات. ومع ذلك، ما زال Service Provider يقرر أي الجهات المُصدِرة للترخيص والسمات يمكن الوثوق بها، ويتحقق من انتهاء الصلاحية أو الإلغاء، ويقيّد إعادة استخدام Cookie. لا تزال مجموعة JavaScript SDK الكاملة مُعلّمة بأنها قيد الإتاحة قريبًا. يقدم Citadel 2 الهيكل التقني، لكن ما إذا كانت الجهة المُصدِرة موثوقة، وما إذا كانت الأدوات ناضجة، وما إذا كان التكامل قد حدث فعلًا، هو ما يحدد ما إذا كان يمكن أن يصمد أمام الواقع.
@Dusk $DUSK #dusk
هذا يشبه الدخول إلى خزانة الأعضاء. التحكم بالدخول يعرض فقط “صلاحية الشهادة”، دون الحاجة إلى تصوير بطاقة الهوية. يتحقق العقد من الإثبات ويسجّل Session. يسلّم المستخدم ملف تعريف الارتباط Cookie إلى Service Provider، ويقرر الطرف الآخر ما إذا كان سيُسمح بالوصول أم لا. تتيح Dusk التعايش بين أقل قدر من الكشف ومتطلبات الوصول القابل للتحقق.
الحدود واضحة. توضح الوثائق الرسمية أن صلاحية علم التشفير لا تعني بالضرورة تحقق السياسات. ومع ذلك، ما زال Service Provider يقرر أي الجهات المُصدِرة للترخيص والسمات يمكن الوثوق بها، ويتحقق من انتهاء الصلاحية أو الإلغاء، ويقيّد إعادة استخدام Cookie. لا تزال مجموعة JavaScript SDK الكاملة مُعلّمة بأنها قيد الإتاحة قريبًا. يقدم Citadel 2 الهيكل التقني، لكن ما إذا كانت الجهة المُصدِرة موثوقة، وما إذا كانت الأدوات ناضجة، وما إذا كان التكامل قد حدث فعلًا، هو ما يحدد ما إذا كان يمكن أن يصمد أمام الواقع.
@Dusk $DUSK #dusk