أكدت شركة Dusk مؤخرًا، من خلال CTO لديها، شيئًا واحدًا: التحويلات في DUSK هي افتراضيًا خاصة. وفي البروتوكول توجد آلية إفصاح انتقائي تُمكّن الجهة المُفوَّضة من الاطلاع على تفاصيل المعاملة.
عندما قرأت هذه الجملة، لم تكن أول فكرة تخطر في ذهني هي «خصوصية جيدة»، بل سؤال آخر—من هي الجهة المُفوَّضة؟
ليس هذا سؤالًا يمكن الإجابة عنه على عجل.
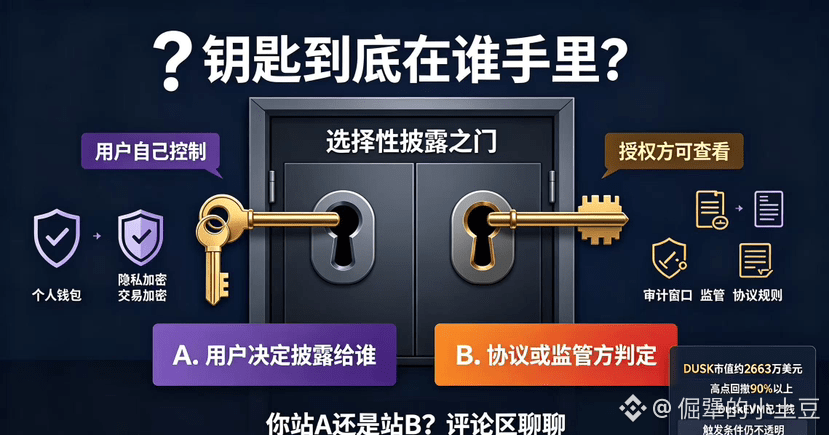
إذا كان المستخدم هو الذي يتحكم في صلاحيات الإفصاح بنفسه، فتصميم الفكرة لا بأس به. تريد أن يطلع أحد؟ إذن اجعل ذلك ممكنًا. لا تريد؟ اقفلها. هذه هي حماية الخصوصية حقًا. لكن إذا كان «المفوَّض» هو طبقة البروتوكول أو جهة تنظيمية، فقد يفتح الباب من طرف واحد في ظل ظروف معيّنة. عندها تصبح الخصوصية الافتراضية إعدادًا يمكن تجاوزه، وليست خصوصية حقيقية.
منذ اليوم الأول، كتبت Dusk امتثال MiCA في بنيتها المعمارية. والجهة المستهدفة لعملائها هي الأسواق المالية المؤسسية في أوروبا. والامتثال هو نقطة بيعها الأساسية—وهذا مفهوم. لكن الخط الفاصل بين الامتثال والخصوصية أضيق بكثير مما يعتقده معظم الناس. فمتطلبات الامتثال التنظيمي تنص على أنه «عند الضرورة» يجب أن تكون المعاملة قابلة للاطلاع، بينما تتطلب خصوصية المستخدم أن «فقط أنا من يقرر» من يمكنه الرؤية. وتقول Dusk إنها تستطيع تحقيق الأمرين معًا، لكن يبقى السؤال: «عند الضرورة»—من الذي يقرر؟ ما هي شروط التفعيل؟ وهل لدى المستخدم حق الاعتراض؟
لقد راجعت الوثائق، ولم أجد شرحًا محددًا.
عندما لا يتم تفعيل آلية الإفصاح الانتقائي، تكون الخصوصية كاملة بالفعل. المشكلة تكمن في المكان الذي تُكتب فيه شروط التفعيل، ومن ينفذها، وهل يعرف المستخدم عنها. إذا كانت مفتاح تلك البوابة بيد المستخدم فهذا يُسمّى privacy قابلًا للتدقيق (auditable privacy). أما إذا كان المفتاح بيد شخص آخر، فهذا يصبح أداة تنظيمية تُرتدى ثوب الخصوصية. ليستا الشيء نفسه.
بلغت القيمة السوقية لـ DUSK حاليًا 2663 مليون. وقد انخفضت بأكثر من 90% عن القمة. كما أن DuskEVM قد تم إطلاقه للتو، وتقدم التطوير حقيقي. لكن فيما يتعلق بمن يملك السيطرة على الإفصاح الانتقائي، لا أرى سوى إشارة واحدة: إمّا أن تُعلن Dusk علنًا الشروط الكاملة للتفعيل وتوضيح التحكم، أو أن المستخدم لن يعرف أبدًا لمن تقع «مفاتيح» تلك البوابة.
أنت تقف مع A أم مع B؟ لنتحدث في قسم التعليقات.
#dusk $DUSK @Dusk
عندما قرأت هذه الجملة، لم تكن أول فكرة تخطر في ذهني هي «خصوصية جيدة»، بل سؤال آخر—من هي الجهة المُفوَّضة؟
ليس هذا سؤالًا يمكن الإجابة عنه على عجل.
إذا كان المستخدم هو الذي يتحكم في صلاحيات الإفصاح بنفسه، فتصميم الفكرة لا بأس به. تريد أن يطلع أحد؟ إذن اجعل ذلك ممكنًا. لا تريد؟ اقفلها. هذه هي حماية الخصوصية حقًا. لكن إذا كان «المفوَّض» هو طبقة البروتوكول أو جهة تنظيمية، فقد يفتح الباب من طرف واحد في ظل ظروف معيّنة. عندها تصبح الخصوصية الافتراضية إعدادًا يمكن تجاوزه، وليست خصوصية حقيقية.
منذ اليوم الأول، كتبت Dusk امتثال MiCA في بنيتها المعمارية. والجهة المستهدفة لعملائها هي الأسواق المالية المؤسسية في أوروبا. والامتثال هو نقطة بيعها الأساسية—وهذا مفهوم. لكن الخط الفاصل بين الامتثال والخصوصية أضيق بكثير مما يعتقده معظم الناس. فمتطلبات الامتثال التنظيمي تنص على أنه «عند الضرورة» يجب أن تكون المعاملة قابلة للاطلاع، بينما تتطلب خصوصية المستخدم أن «فقط أنا من يقرر» من يمكنه الرؤية. وتقول Dusk إنها تستطيع تحقيق الأمرين معًا، لكن يبقى السؤال: «عند الضرورة»—من الذي يقرر؟ ما هي شروط التفعيل؟ وهل لدى المستخدم حق الاعتراض؟
لقد راجعت الوثائق، ولم أجد شرحًا محددًا.
عندما لا يتم تفعيل آلية الإفصاح الانتقائي، تكون الخصوصية كاملة بالفعل. المشكلة تكمن في المكان الذي تُكتب فيه شروط التفعيل، ومن ينفذها، وهل يعرف المستخدم عنها. إذا كانت مفتاح تلك البوابة بيد المستخدم فهذا يُسمّى privacy قابلًا للتدقيق (auditable privacy). أما إذا كان المفتاح بيد شخص آخر، فهذا يصبح أداة تنظيمية تُرتدى ثوب الخصوصية. ليستا الشيء نفسه.
بلغت القيمة السوقية لـ DUSK حاليًا 2663 مليون. وقد انخفضت بأكثر من 90% عن القمة. كما أن DuskEVM قد تم إطلاقه للتو، وتقدم التطوير حقيقي. لكن فيما يتعلق بمن يملك السيطرة على الإفصاح الانتقائي، لا أرى سوى إشارة واحدة: إمّا أن تُعلن Dusk علنًا الشروط الكاملة للتفعيل وتوضيح التحكم، أو أن المستخدم لن يعرف أبدًا لمن تقع «مفاتيح» تلك البوابة.
أنت تقف مع A أم مع B؟ لنتحدث في قسم التعليقات.
#dusk $DUSK @Dusk