لقد كنت أراقب مشروع Dusk منذ مدة.
والسبب الذي جعلني أتوقف لإلقاء نظرة عليه من البداية لا علاقة له بمسار تقني أو اقتصاد توكنات. السبب هو أنني اكتشفت أنه يختلف تمامًا عن أساليب معظم مشاريع الخصوصية الأخرى. فمعظم العملات المخصوصة تسلك طريق «تشفير كل شيء، ولا أحد يطلع على شيء»—فما هو الامتثال؟ هل يمكن أكله؟ أما Dusk فيسلك طريقًا آخر: فهو يعترف بوجود التنظيم، ويعترف بأن جهات الامتثال تحتاج إلى نافذة تدقيق، لكنه يحاول “تَأْلِيف” الخصوصية والامتثال في نسيج واحد.
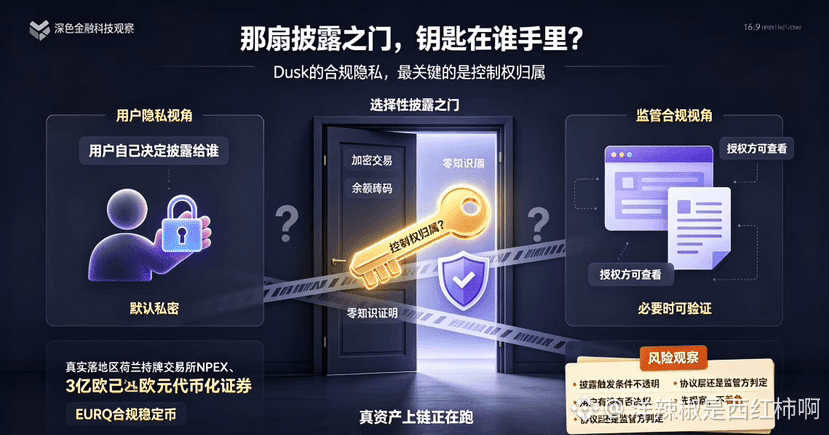
ثم قلبت إلى مقابلة حديثة مع مديره التقني CTO، وفيها قال جملة واحدة—«عمليات نقل DUSK تكون خصوصية افتراضيًا، لكن البروتوكول يتضمن آلية لإتاحة الإفصاح الانتقائي، ويمكن للجهة المصرّحة الاطلاع على تفاصيل المعاملة».
هذه الجملة جعلتني أفكر كثيرًا.
من هي “الجهة المصرّحة”؟
إذا كانت هذه الجهة المصرّحة هي المستخدم نفسه—أي أنني أنا من يقرر لمن أُفصح عن تفاصيل المعاملة—فهذا هو حماية خصوصية حقيقية، ولا اعتراض لدي.
لكن إذا كانت هذه الجهة المصرّحة هي على مستوى البروتوكول أو جهة تنظيمية، ويمكنها تفعيل الإفصاح من جانب واحد في ظل ظروف معينة، فحينها تصبح “الخصوصية الافتراضية” مجرد إعداد يمكن تجاوزه، وليست خصوصية فعلية.
لقد راجعت وثائق Dusk، وبخصوص شروط تفعيل الإفصاح الانتقائي ومن تملك السيطرة، لم أجد شرحًا كاملًا فعلًا. الامتثال هو نقطة البيع الأساسية لها، لكن بين الامتثال والخصوصية خط رفيع جدًا. متطلبات الامتثال التنظيمي تقول إنه ينبغي—عند الضرورة—أن يكون بالإمكان الاطلاع على المعاملات، وخصوصية المستخدم تقول إن القرار بمن يمكنه الرؤية يجب أن يكون بيد المستخدم وحده. Dusk تدّعي أنه يمكنها تحقيق الأمرين معًا، لكن من الذي يحدد “عند الضرورة”؟ هل لدى المستخدم حق الاعتراض؟ أم أن البروتوكول أو الجهة التنظيمية هي التي تحكم؟
تقييمي الحالي هو: أنا أتفهم اتجاه Dusk—لا بد من نقطة توازن بين الخصوصية والامتثال، وليس خيارًا من اثنين فقط. وكون NPEX تمتلك أصولًا بقيمة 300 مليون يورو وهي بالفعل تعمل على السلسلة هو أمر حقيقة أيضًا. لكن بخصوص مفتاح “باب الإفصاح”—أي بيد من هو—لم أرَ إجابة شفافة كافية بعد.
سأواصل التتبع لهذا الأمر. وحتى ذلك الحين، سأراقب فقط ولا أستعجل.
#dusk $DUSK @Dusk
والسبب الذي جعلني أتوقف لإلقاء نظرة عليه من البداية لا علاقة له بمسار تقني أو اقتصاد توكنات. السبب هو أنني اكتشفت أنه يختلف تمامًا عن أساليب معظم مشاريع الخصوصية الأخرى. فمعظم العملات المخصوصة تسلك طريق «تشفير كل شيء، ولا أحد يطلع على شيء»—فما هو الامتثال؟ هل يمكن أكله؟ أما Dusk فيسلك طريقًا آخر: فهو يعترف بوجود التنظيم، ويعترف بأن جهات الامتثال تحتاج إلى نافذة تدقيق، لكنه يحاول “تَأْلِيف” الخصوصية والامتثال في نسيج واحد.
ثم قلبت إلى مقابلة حديثة مع مديره التقني CTO، وفيها قال جملة واحدة—«عمليات نقل DUSK تكون خصوصية افتراضيًا، لكن البروتوكول يتضمن آلية لإتاحة الإفصاح الانتقائي، ويمكن للجهة المصرّحة الاطلاع على تفاصيل المعاملة».
هذه الجملة جعلتني أفكر كثيرًا.
من هي “الجهة المصرّحة”؟
إذا كانت هذه الجهة المصرّحة هي المستخدم نفسه—أي أنني أنا من يقرر لمن أُفصح عن تفاصيل المعاملة—فهذا هو حماية خصوصية حقيقية، ولا اعتراض لدي.
لكن إذا كانت هذه الجهة المصرّحة هي على مستوى البروتوكول أو جهة تنظيمية، ويمكنها تفعيل الإفصاح من جانب واحد في ظل ظروف معينة، فحينها تصبح “الخصوصية الافتراضية” مجرد إعداد يمكن تجاوزه، وليست خصوصية فعلية.
لقد راجعت وثائق Dusk، وبخصوص شروط تفعيل الإفصاح الانتقائي ومن تملك السيطرة، لم أجد شرحًا كاملًا فعلًا. الامتثال هو نقطة البيع الأساسية لها، لكن بين الامتثال والخصوصية خط رفيع جدًا. متطلبات الامتثال التنظيمي تقول إنه ينبغي—عند الضرورة—أن يكون بالإمكان الاطلاع على المعاملات، وخصوصية المستخدم تقول إن القرار بمن يمكنه الرؤية يجب أن يكون بيد المستخدم وحده. Dusk تدّعي أنه يمكنها تحقيق الأمرين معًا، لكن من الذي يحدد “عند الضرورة”؟ هل لدى المستخدم حق الاعتراض؟ أم أن البروتوكول أو الجهة التنظيمية هي التي تحكم؟
تقييمي الحالي هو: أنا أتفهم اتجاه Dusk—لا بد من نقطة توازن بين الخصوصية والامتثال، وليس خيارًا من اثنين فقط. وكون NPEX تمتلك أصولًا بقيمة 300 مليون يورو وهي بالفعل تعمل على السلسلة هو أمر حقيقة أيضًا. لكن بخصوص مفتاح “باب الإفصاح”—أي بيد من هو—لم أرَ إجابة شفافة كافية بعد.
سأواصل التتبع لهذا الأمر. وحتى ذلك الحين، سأراقب فقط ولا أستعجل.
#dusk $DUSK @Dusk