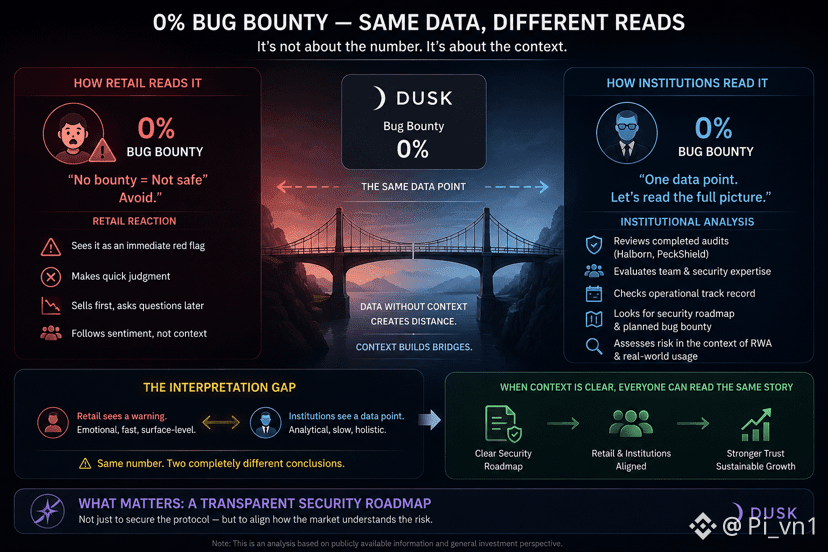
لديّ شيء اكتشفتُه عندما حاولتُ مقارنة كيفية تفاعل السوق مع نسبة 0% الخاصة بجائزة اكتشاف الأخطاء (bug bounty) لدى Dusk، مقابل كيفية قراءة صندوق/جهة استثمارية مؤسسية فعلًا لهذا الرقم.
بالنسبة لمعظم متابعي التجزئة (retail)، تُقرأ مؤشرات الأمان عند 0% بسهولة كإنذار فوري — المشروع غير آمن، ويجب الابتعاد. لكن صندوقًا مؤسسيًا يفكر بجدية في الاستثمار في RWA عادةً لا يكتفي برقم واحد فقط. إنهم ينظرون إلى ملفًّا كاملًا: من يقف وراء التدقيق (audit)، وبنية الفريق التقني، وسجل التشغيل دون حوادث، وما إذا كانت الخطة/الـroadmap تتضمن معالجة هذه الفجوة أم لا.
هذه هي الفَرْقية بين قراءة رقم باعتباره نتيجة نهائية، وقراءته كنقطة بيانات ضمن صورة أكبر. مع $DUSK ، فإن نسبة bug bounty تساوي 0 هي حقيقة، لكن معناها يعتمد على ما الذي تُقارن به — فمقارنته بـroadmap أمني واضح تختلف تمامًا عن مقارنته بصمتٍ شامل.
المشكلة ليست في أن هذا الرقم سيئ أو غير سيئ بحد ذاته، بل في أن سوق التجزئة والجهات المؤسسية تقرأان نفس البيانات بطريقتين مختلفتين تمامًا — والفجوة في الفهم هذه قد تُنتج ردّ فعل سعريًا لا يعكس المخاطر الفعلية.
الردّ على نفسي: ليس لديّ معلومات داخلية حول ما إذا كان لدى @Dusk roadmap أمني محدد أم لا، لذا فهذا ما يزال مجرد تخمين لكيف يفسر المستثمرون من أنواع مختلفة الرقم نفسه.
أنا أنتظر أن يُعلن Dusk عن roadmap أمني واضح بما يكفي كي يقرأه كلٌّ من الجهة المؤسسية وبائع/مستثمر التجزئة باعتبار نفس القصة، بدلًا من أن يستنتج كل طرف حكاية مختلفة بطريقته الخاصة.
#dusk $AKE
بالنسبة لمعظم متابعي التجزئة (retail)، تُقرأ مؤشرات الأمان عند 0% بسهولة كإنذار فوري — المشروع غير آمن، ويجب الابتعاد. لكن صندوقًا مؤسسيًا يفكر بجدية في الاستثمار في RWA عادةً لا يكتفي برقم واحد فقط. إنهم ينظرون إلى ملفًّا كاملًا: من يقف وراء التدقيق (audit)، وبنية الفريق التقني، وسجل التشغيل دون حوادث، وما إذا كانت الخطة/الـroadmap تتضمن معالجة هذه الفجوة أم لا.
هذه هي الفَرْقية بين قراءة رقم باعتباره نتيجة نهائية، وقراءته كنقطة بيانات ضمن صورة أكبر. مع $DUSK ، فإن نسبة bug bounty تساوي 0 هي حقيقة، لكن معناها يعتمد على ما الذي تُقارن به — فمقارنته بـroadmap أمني واضح تختلف تمامًا عن مقارنته بصمتٍ شامل.
المشكلة ليست في أن هذا الرقم سيئ أو غير سيئ بحد ذاته، بل في أن سوق التجزئة والجهات المؤسسية تقرأان نفس البيانات بطريقتين مختلفتين تمامًا — والفجوة في الفهم هذه قد تُنتج ردّ فعل سعريًا لا يعكس المخاطر الفعلية.
الردّ على نفسي: ليس لديّ معلومات داخلية حول ما إذا كان لدى @Dusk roadmap أمني محدد أم لا، لذا فهذا ما يزال مجرد تخمين لكيف يفسر المستثمرون من أنواع مختلفة الرقم نفسه.
أنا أنتظر أن يُعلن Dusk عن roadmap أمني واضح بما يكفي كي يقرأه كلٌّ من الجهة المؤسسية وبائع/مستثمر التجزئة باعتبار نفس القصة، بدلًا من أن يستنتج كل طرف حكاية مختلفة بطريقته الخاصة.
#dusk $AKE