ما زلت أعتقد أن البعض ينظر إلى «ديـسك» (Dusk) على نحو ضيّق جدًا عندما يصفونه بسلسلة بلوكشين خصوصية.
السؤال الأكثر إثارةً بالنسبة لي هو: من الذي ينبغي أن يكون قادرًا على رؤية ماذا؟
( @Dusk $DUSK #dusk )
أصبح ذلك أوضح عندما نظرت إلى نماذج معاملات ديـسك.
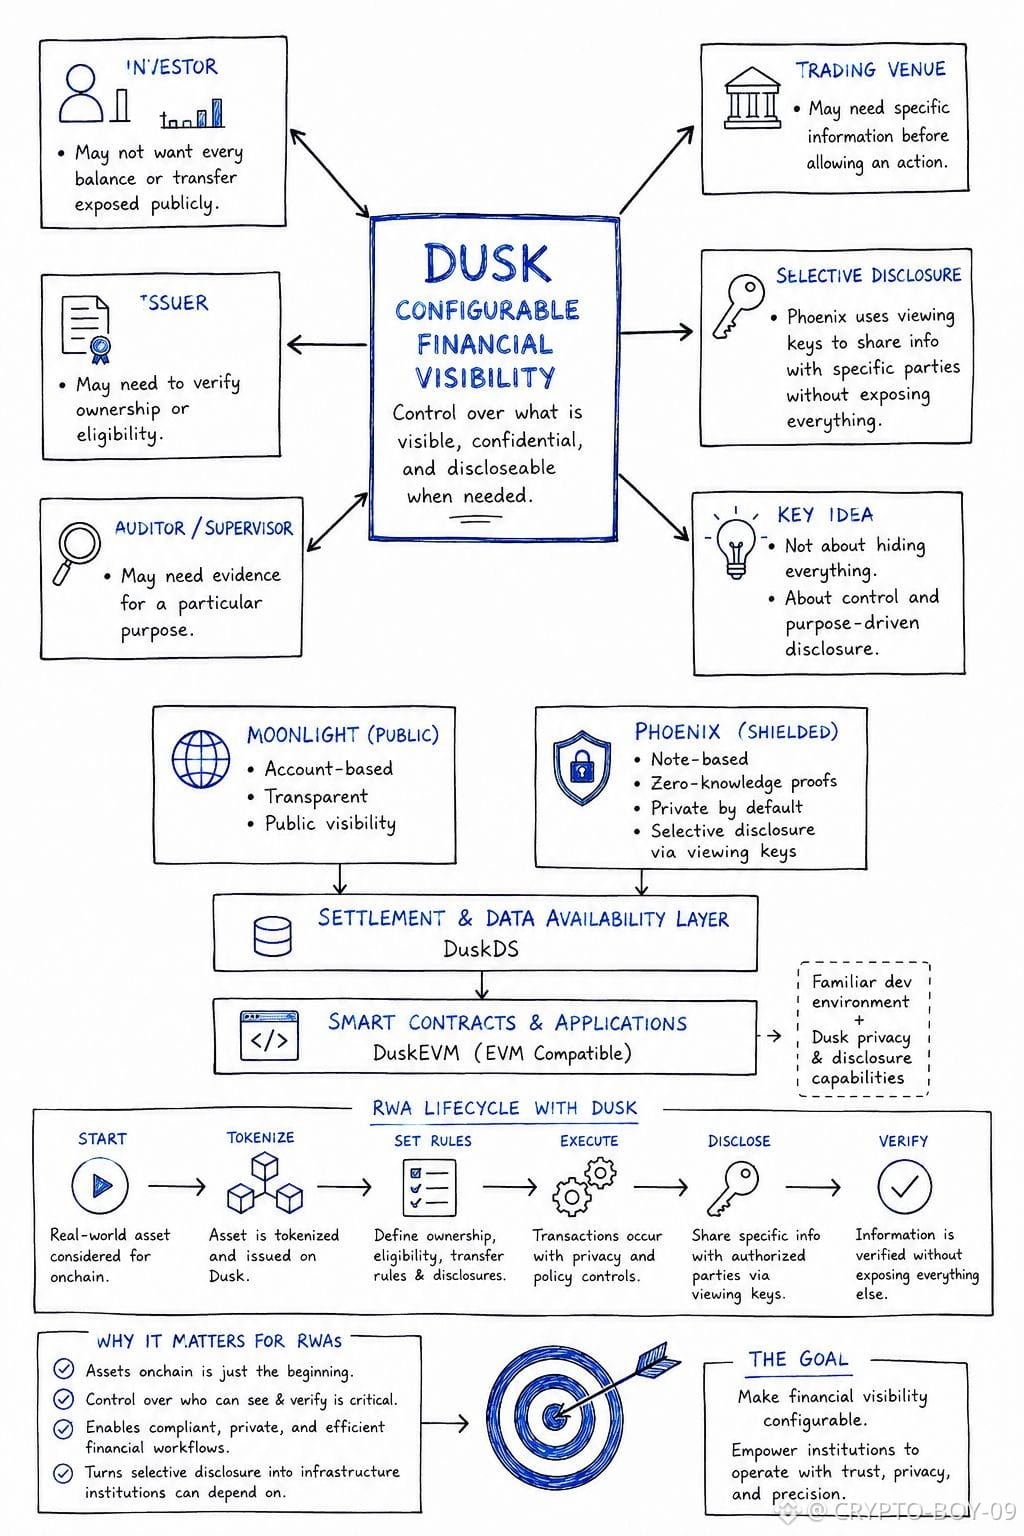
Moonlight عامة ومبنية على الحسابات، بينما Phoenix محجوبة ومبنية على الملاحظات (note-based)، باستخدام إثباتات المعرفة الصفرية لحماية تفاصيل المعاملة. كلاهما يتقاطع على DuskDS، لكنهما يقدمان للمراقبين مستويات مختلفة جدًا من إمكانية الرؤية.
وهذا يهم عندما تبدأ الحديث عن الأسواق المالية.
قد لا يرغب المستثمر في كشف كل رصيد أو تحويل علنًا. قد يحتاج المُصدِر إلى التحقق من الملكية أو الأهلية، بينما قد يحتاج المُدقِّق أو المنصة إلى معلومات محددة فقط.
مفاتيح العرض في Phoenix تجعل الإفصاح الانتقائي ممكنًا - يمكن مشاركة المعلومات مع طرف معيّن دون جعل النشاط الأساسي علنيًا للجميع.
وهذا يجعلني أنظر إلى نموذج خصوصية ديـسك بشكل مختلف.
ليس الأمر حقًا بإخفاء كل شيء. بل بالتحكم فيما يبقى خاصًا، وما يصبح مرئيًا، وما يمكن الإفصاح عنه عند الحاجة.
ثم تضيف DuskEVM طبقة أخرى، مانحةً المطورين بيئة EVM مألوفة، بينما يتولى DuskDS التسوية وتوفير البيانات.
وهذا يجعل سؤال RWA أكثر إثارة:
من يمكنه امتلاك الأصل؟
من يمكنه تحويله؟
ما الذي يبقى خاصًا؟
ما الذي يحتاج إلى التحقق؟
التقنية شيء واحد. والاختبار الأصعب هو ما إذا كانت المؤسسات فعلًا تبني حولها سير عمل (workflows).
هل يمكن لـ Dusk تحويل الإفصاح الانتقائي من مجرد قدرة تشفيرية إلى بنية تحتية تعتمد عليها المؤسسات المالية حقًا؟