#dusk $DUSK @Dusk
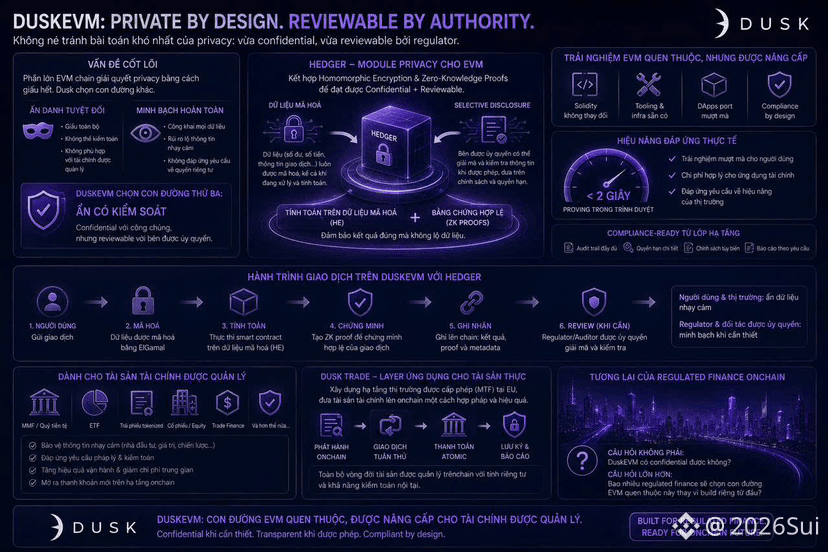
بدأت أُلاحظ @dusk ليس لأن $DUSK هي خصوصية Layer 1، بل بسبب تفصيل محدّد: DuskEVM يقترب من الإطلاق على الشبكة الرئيسية (mainnet)، وهو لا يتفادى أكبر مشكلة تواجه سلاسل الخصوصية—كيف يمكن أن تكون السرّية متاحة للجهات المفوّضة مع إمكانية مراجعتها من قِبل الجهة التنظيمية (regulator).
معظم سلاسل EVM المتوافقة تعالج الخصوصية عبر إخفاء كل شيء. يفعل Dusk العكس. يُدخل DuskEVM الـ builder عبر مسار Solidity المألوف، لكن يشغّل الـ workflow بسرّية عبر Hedger، مع وجود وحدة خصوصية خاصة بـ EVM. يستخدم Hedger التشفير المتماثل (homomorphic encryption) مع إثباتات zero-knowledge، أي أن البيانات تبقى مُشفّرة أثناء إجراء الحسابات، لكن مع ترك مسار للإفصاح الانتقائي للجهات المصرّح لها كي تُجري المراجعة.
وهذا هو الفرق عن سلاسل الخصوصية التقليدية: ليست إخفاءً مطلقًا، بل إخفاء يمكن التحكم فيه. وبالنسبة للأصول المالية المُدارة، فهذه ليست ميزة ثانوية—بل شرط مُلزِم من أجل تحويلها إلى onchain.
السؤال ليس ما إذا كان DuskEVM يوفّر confidential أم لا. السؤال هو: كم عدد التمويل الخاضع للتنظيم (regulated finance) سيختار هذا المسار المألوف على EVM بدلًا من بناء كل شيء من الصفر؟