

يمكن وصف شبكة Dusk بسهولة بأنها طبقة أولى (Layer-1) تركز على الخصوصية للتطبيقات المالية، لكن هذا الوصف يفوّت المشكلة الأكثر صعوبة التي تحاول بالفعل معالجتها. تتمثل القضية الأعمق ليس فحسب في أن البلوكشينات تكشف معلومات كثيرة جدًا. بل في أن الأسواق المالية تتطلب أمرين يبدو للوهلة الأولى أنهما في توتر: تنسيقًا قابلًا للتحقق ومعلوماتًا يمكن التحكم فيها.
جعلت البلوكشينات العامة الشفافية افتراضيًا. يعمل ذلك بشكل ملحوظ جيدًا للأنظمة التي يستفيد فيها الجميع من رؤية الحالة نفسها. ومع ذلك، غالبًا ما تعمل المؤسسات المالية تحت ظروف مختلفة. لا يرغب مدير محفظة بالضرورة في أن يرى المنافسون المراكز في الوقت الفعلي. قد يحتاج أحد المشاركين في السوق إلى إثبات الأهلية دون الكشف عن هوية كاملة. وقد يحتاج المُصدِر إلى قيود على التحويل وحدود للملكية وقواعد التسوية وضوابط تنظيمية دون نشر كل التفاصيل الحساسة تجاريًا.
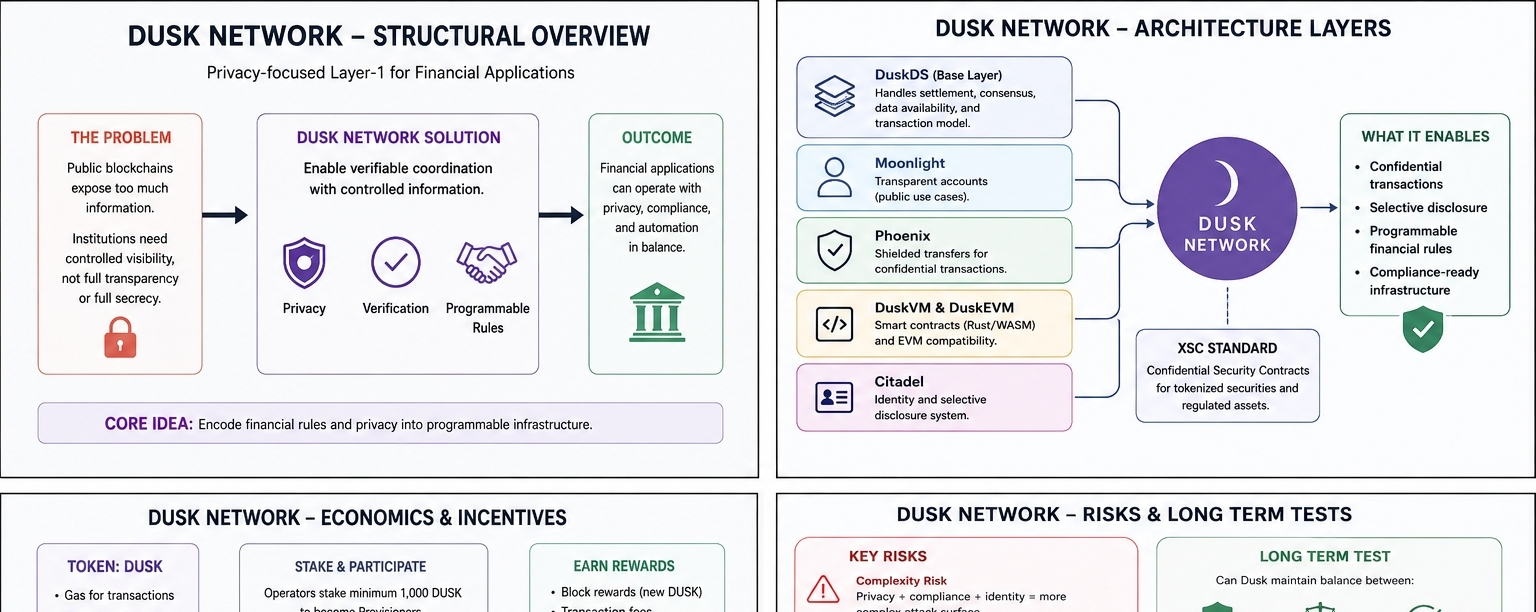
تم بناء Dusk حول هذا التوتر. تجمع معماريتها المعلنة بين المعاملات السرية والإفصاح الانتقائي والتسوية الحتمية وسير عمل مالي قابل للبرمجة. إن معيارها XSC — عقد الأمن السرّي (Confidential Security Contract) — مصمم لدعم الأوراق المالية المُرمّزة بخصوصية مُمكّنة، مع السماح بتمثيل القواعد المرتبطة بالأصول الخاضعة لتنظيمات داخل النظام.
الواقع غير المريح هو أن الخصوصية وحدها لا تحل المشكلة المالية المؤسسية. فالمؤسسات لا تريد فقط السرية. إنها تريد رؤيةً مُتحكَّمًا بها. فهي تحتاج إلى إبقاء بعض المعلومات خاصة، مع إثبات معلومات أخرى للأطراف المقابلة أو المدققين أو الجهات التنظيمية أو أطراف أخرى مصرح لها. وهذا يجعل مشكلة Dusk أصعب بكثير من مجرد بناء نظام آخر للمعاملات السرية.
على مستوى المعمارية، يتعامل Dusk مع ذلك عبر عدة مكونات تتفاعل معًا بدل وجود آلية خصوصية واحدة فقط. يقدم DuskDS التسوية وتوافر البيانات والإجماع ونماذج المعاملات. ويدعم Moonlight حسابات عامة شفافة، بينما توفر Phoenix تحويلاتٍ مُحصّنة (shielded). كما لدى Dusk DuskVM لعقود Rust/WASM الأصلية، وDuskEVM للتنفيذ المتوافق مع EVM. بينما يوفر Citadel بدائل الهوية وبدائِل الإفصاح الانتقائي.
تتضح أهمية هذا الفصل لأن الخصوصية ليست ثنائية. لا يستطيع نظام مالي جاد أن يجعل كل شيء غير مرئي ببساطة. فهو يحتاج إلى مستويات مختلفة من الإتاحة وفقًا للمعاملة ولأطراف التعامل المعنية. لذلك تحاول معمارية Dusk جعل الخصوصية قابلة للبرمجة بدل التعامل معها كخاصية “كل شيء أو لا شيء”. وتصف وثائقها القدرة على الحفاظ على الحالة الحساسة محمية مع إنتاج أدلة للأطراف التي تحتاجها بشكل مشروع.
يُعد مفهوم XSC مثيرًا للاهتمام تحديدًا لهذا السبب. لا يمكن لرمز أمني (Security Token) أن يتصرف ببساطة كعملة رقمية قابلة للنقل بحرية. فالأوراق المالية الحقيقية قد تتضمن متطلبات أهلية، وقيود ملكية، وإجراءات استرداد، وحقوق تصويت، وأرباحًا (dividends)، وشروطًا تعاقدية أخرى. وقد صُممت عملية تصميم Dusk السابقة Zedger خصيصًا حول هذه المشكلة، من خلال الجمع بين خصائص خصوصية على نمط UTXO مع وظائف تشبه الحسابات (account-like) اللازمة لسير عمل الأوراق المالية.
تكشف هذه الاختيار التصميمي عن شيء مهم في فلسفة Dusk: فالبروتوكول لا يحاول إزالة القيود المؤسسية. بل يحاول ترميزها داخل بنية تحتية قابلة للبرمجة.
وهذا يخلق حجته الأقوى في آنٍ واحد، ويجعلها أيضًا واحدة من أكبر مخاطره.
أقوى حجة هي أن الامتثال لا يقتضي بالضرورة التضحية بالخصوصية التشفيرية. يمكن للشبكة، من حيث الإمكان، أن تُثبت أن قاعدةً ما قد استُوفيت دون كشف كل قطعة من المعلومات الكامنة. ومن الناحية النظرية، يعد هذا نموذجًا أفضل من إجبار المؤسسات المالية على الاختيار بين دفاتر عامة شفافة تمامًا وقواعد بيانات خاصة تقليدية.
لكن يوجد تنازل فلسفي مهم. كلما أصبحت القواعد المالية أكثر تضمينًا في العقود الذكية وأنظمة الهوية وبُنى الصلاحيات، أصبح مصممو تلك الآليات أكثر أهمية. يمكن لنظام ما أن يكون لامركزيًا تقنيًا، بينما يظل مركزًا لقوةٍ ذات معنى حول الكيانات التي تحدد قواعد الأصول، وشروط الوصول، وآليات الإفصاح، أو بيانات اعتماد الهوية.
وهنا يصبح سؤال اللامركزية أكثر تعقيدًا من مجرد عدّ المدققين.
تستخدم Dusk الشهادة الموجزة (Succinct Attestation)، وهو نظام إجماع لإثبات الحصة قائم على اللجان. يقوم مقدمو الخدمة برهن DUSK ويمكن اختيارهم لاقتراح الكتل والتحقق منها والمصادقة عليها. صُمم البروتوكول حول لجان يتم اختيارها عشوائيًا وتحقيق نهائية حتمية (deterministic finality).
اقتصاديًا، يخدم DUSK دور الوقود (gas) والضمان الخاص بالرهن معًا. يحتاج مقدمو الخدمة بشكل مباشر حاليًا إلى ما لا يقل عن 1,000 DUSK، ويجب على المشغّلين إبقاء العقد متصلةً بالإنترنت ومزامنة للمشاركة بفعالية. يجمع نظام المكافآت DUSK مُصدرًا حديثًا مع رسوم المعاملات، بينما قد تُفرض عقوبات على المشاركة الفاشلة أو على سلوك إجماع غير صالح يمكن إثباته (provably invalid).
وهذا يُنشئ حلقة اقتصادية واضحة إلى حدّ ما: فالشبكة تدفع للمشاركين لتوفير البنية التحتية، بينما يجعل الرهن (staking) أولئك المشاركين عرضةً لنتائج السلوك الضار.
ومع ذلك، فإن الأمن الاقتصادي ليس هو الشيء نفسه مثل اللامركزية.
قد يكون حد 1,000 DUSK حدًا أدنى قابلًا للوصول بالنسبة للمشغّلين الأفراد، لكن السؤال الحقيقي هو التوزيع. إذا كانت نسبة صغيرة نسبيًا من الكيانات تتحكم في نسبة كبيرة من الرصيد الفعّال، يمكن أن تظل عملية اختيار اللجنة permissionless رسميًا بينما تتكدس النفوذ عمليًا. وبالمثل، يمكن للمشغّلين المحترفين الكبار اكتساب مزايا عبر موثوقية البنية التحتية، والمراقبة، وممارسات الأمان، والخبرة التشغيلية.
لذا تستحق الاقتصاديات اهتمامًا أكبر من المتطلب الرئيسي المُعلَن.
يمتلك نموذج توكن Dusk إمدادًا مبدئيًا قدره 500 مليون DUSK، مع جدولة 500 مليون أخرى للإصدار تدريجيًا مع مرور الوقت، وصولًا إلى حد أقصى قدره 1 مليار. صُممت الانبعاثات لتتراجع على مدى طويل، بينما تُقسَّم مكافآت الكتل بين مُولّد الكتلة واللجان وصندوق التطوير.
يخلق ذلك اختبارًا طويل الأمد مهمًا. قد تُدعَّم البنية التحتية المبكرة بإصدار التوكن، لكن البنية التحتية الناضجة في النهاية يجب أن تبرر وجودها من خلال نشاط اقتصادي فعلي. إذا ولدت تطبيقات مالية منظَّمة طلبًا جوهريًا على المعاملات، يمكن أن تصبح الرسوم عنصرًا أقوى من مكونات أمن الشبكة. أما إذا بقي الاستخدام محدودًا، فيمكن أن يستمر الإصدار (emissions) في تمويل الأمن دون أن يثبت بالضرورة أن السوق الأساسي قد وجد الشبكة لا غنى عنها.
هذا التمييز حاسم.
قد تبدو بلوكتشين سليمة لأنها لديها رهن نشط ومدققون يعملون وطبقة تطبيقات مُصقولة. لكن هذه المؤشرات يمكن أن تخلق ثقة على مستوى السطح. تأتي الموثوقية طويلة الأمد من شيء أصعب: أن يستمر المستخدمون في الاعتماد على النظام عندما تتغير الحوافز.
تواجه Dusk أيضًا مخاطرة تقنية خاصة بطموحها. فزيادة الخصوصية ترفع تعقيد النظام. وتخلق أدلة المعرفة الصفرية، والحالة المُحصّنة، والإفصاح الانتقائي، وآليات الهوية، والامتثال القابل للبرمجة مزيدًا من الأماكن التي قد تفشل فيها الافتراضات. وتحدد وثائق Dusk مجموعة من البدائِل التشفيرية وتشير صراحةً إلى توجيه المطورين نحو التحليل الأمني الرسمي وورقة العمل البيضاء للحجج الأعمق.
كما خضعت البنية التحتية المهمة أيضًا لعمليات تدقيق خارجية. شملت مراجعة Oak Security لعام 2024 إجماع Rusk ومكتبات العقدة (node libraries). ويُعد ذلك دليلًا مفيدًا على الانضباط الهندسي الجاد، لكن يجب ألا يُفهم التدقيق أبدًا على أنه دليل على أن النظام آمن بشكل دائم.
هناك ثغرة أخرى أقل وضوحًا: يمكن أن تتحول الخصوصية إلى مشكلة تكامل أنظمة.
حتى إذا كانت بيانات المعاملة محمية تشفيريًا، يمكن أن تتسرب المعلومات عبر البنية التحتية المحيطة، وسلوك المستخدمين، والتوقيت، وواجهات التطبيقات، وأنظمة الهوية، أو العقود المصممة بشكل سيئ. لذلك فالسرية ليست مجرد خاصية لنظام الإثبات الأساسي. بل تصبح خاصية لسير العمل المالي بأكمله.
وينطبق الشيء نفسه على الامتثال. فالإفصاح الانتقائي يبدو أنيقًا من حيث المبدأ، لكن قيمته الفعلية تعتمد على من يتحكم في بيانات الاعتماد، وكيف يعمل الإلغاء (revocation)، وكيف تُعالج النزاعات، وماذا يحدث عندما تتغير المتطلبات التنظيمية. ويمكن لعقد ذكي أن يفرض قواعد أمس بدقة تامة، بينما يبقى غير مناسب للبيئة القانونية غدًا.
لهذا السبب أعتقد أنه ينبغي في النهاية الحكم على Dusk بأقل قدر ممكن بناءً على ما إذا كان يستطيع إبقاء المعاملات خاصة، وبشكل أكبر على ما إذا كان يمكنه الحفاظ على حدودٍ موثوقة بين الخصوصية والسلطة والتحقق.
إذا نجح، فقد تصبح معماريته أكثر فائدة تحديدًا لأنها لا تعتبر اللامركزية مجرد إزالة كل مؤسسة. بدلًا من ذلك، تحاول جعل القواعد المؤسسية قابلة للتدقيق وقابلة للبرمجة مع الحفاظ على السرية حول المعلومات التي لا ينبغي أن تكون عامة.
إذا فشل، فمن المحتمل ألا يبدو الفشل كأنه انهيار تشفيري درامي. قد يكون الأمر أهدأ. قد تقرر المؤسسات أن دمج النظام أكثر تعقيدًا من الحفاظ على البنية التحتية القائمة. قد يجد المطورون أن أدوات الخصوصية والأدوات المالية المتخصصة أصعب في العمل من النظم البيئية الراسخة. قد تتجزأ السيولة. قد تصبح آليات الامتثال شديدة الصلابة. أو قد تبقى ببساطة الأنشطة الاقتصادية صغيرة جدًا بحيث لا يمكن استبدال المشاركة المدعومة بالطلب العضوي.
وهذا هو الاختبار الحقيقي لـ Dusk.
السؤال المثير للاهتمام ليس ما إذا كان بإمكان بلوكتشين إخفاء المعلومات المالية. فالـتشفير الحديث يجعل ذلك ممكنًا بالفعل. أما السؤال الأصعب فهو ما إذا كان بإمكان نظام لامركزي الحفاظ على السرية دون تدمير المساءلة، والترميز بالقواعد المالية دون خلق سيطرة مركزية مفرطة، والحفاظ على الأمن دون الاعتماد بشكل غير متناهٍ على انبعاثات التوكن.
تلك مشكلات صعبة لأنها ليست مشكلات تقنية بحتة. إنها مشكلات تتعلق بالحوافز والسلوك المؤسسي والثقة.
لذلك تستحق معمارية Dusk المتابعة ليس لأنها تعد بجعل التمويل لامركزيًا بشكل سحري، بل لأنها تحاول شيئًا أكثر إزعاجًا: بناء بنية تحتية يجب أن تتعايش فيها الخصوصية والتنظيم داخل النظام نفسه.
ما إذا كان ذلك سيُنتج بنية تحتية متينة في النهاية سيعتمد على ما يحدث بعد زوال الثقة الأولية — عندما يبدأ رأس المال الحقيقي والأطراف المقابلة الحقيقية والضغط التنظيمي الحقيقي والحوافز الاقتصادية الحقيقية باختبار الافتراضات المضمّنة في التصميم.
