رأيت مؤخراً بيتكوين وُضِعَت داخل محفظة باردة، ومع ذلك تمكّن شخص ما من سرقتها. أظن أن أول ما يخطر ببال كثير من الناس هو: هل تُسرق عملات المحفظة الباردة أيضاً؟ أليست المحفظة الباردة هي أكثر مكان آمن لحفظ العملات؟ إذاً، بما أنها تُسرق، فلماذا نستخدم المحفظة الباردة أصلاً؟
عندما تواجهنا مشكلة، أعتقد أنه ينبغي أولاً تتبّع الأسباب والتدقيق لمعرفة ما الذي أدى فعلاً إلى سرقة العملات من المحفظة الباردة.
أولاً، وفقاً لمفهومنا المعتاد، إذا كانت المحفظة باردة وغير متصلة بالإنترنت، فبشكل أساسي لا يستطيع القراصنة اختراق المحفظة.
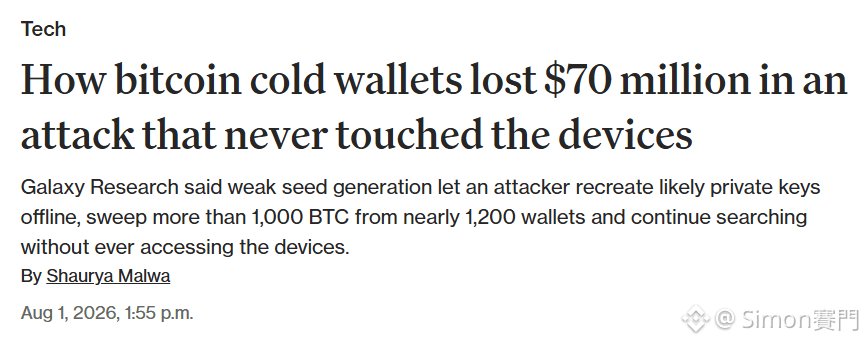
لكن بطل هذه الواقعة هو محفظة باردة من نوع Coldcard المصنوعة بواسطة شركة كندية Coinkite (محفظة مخصّصة لوضع البيتكوين). والسبب الرئيسي وراء السرقة كان ظهور خطأ (BUG) في نسخة البرنامج؛ إذ تسبب ذلك في مشكلة عند توليد عبارة الاسترجاع (seed phrase) للمحفظة بسبب عطل في عملية توليد الأرقام العشوائية، وكانت أقل بكثير من معايير الأمان المتوقعة عادةً (على الأقل 128 بت). ونتيجة لذلك كان طولها 40 إلى 72 بت فقط. وبذلك تمكن القراصنة من استخدام الحاسوب لحساب/استنتاج عبارة الاسترجاع ثم تخمين مفتاح المحفظة الخاص (private key). وبعبارة بسيطة: يمكن فهم الأمر على أنه «تم سرقة كلمة المرور».
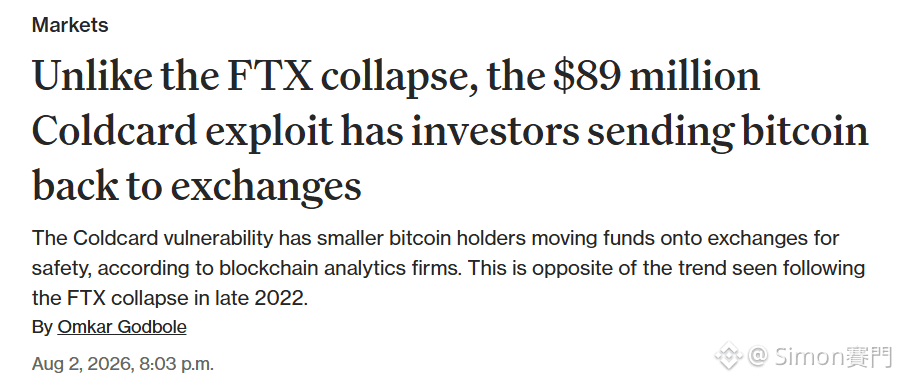
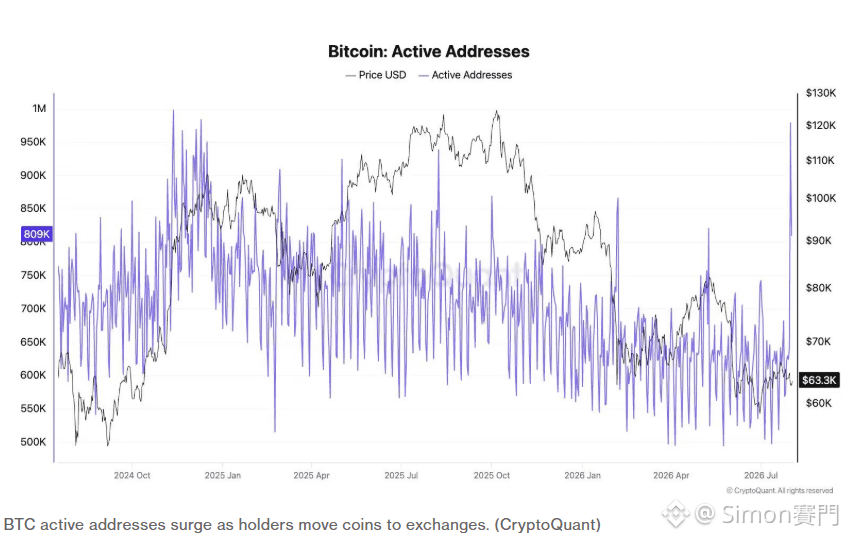
أما البيتكوين التي تم سرقتها، فالمعروف أنها تزيد عن 1000 قطعة (وبالسعر الحالي حوالي 70 مليون دولار). جاءت من 1200 محفظة، وكان معظمها غير مستخدم منذ سنوات طويلة. ومن ناحية أخرى، وبسبب هذه الحادثة تحديداً (وهي عكس ما حدث مع انهيار FTX في 2022؛ حيث قام كثيرون بنقل أموالهم إلى المحفظة الباردة)، قام العديد من المستثمرين بإعادة تحويل BTC إلى منصات التداول المركزية مثل Binance وKraken وOKX وغيرها.
أعتقد أن هذه الحادثة أثّرت بالفعل على ثقة بعض المستثمرين في أمان المحافظ الباردة. بصراحة، أنا أيضاً أستخدم محفظة باردة (لكن ليست هذه العلامة). وأظن أن هذه الواقعة تُعد حالة قليلة، غير أنه يمكننا عبر هذه الحادثة أن نتذكر مجدداً أهمية تنويع/توزيع الأموال؛ لأنه مهما كان المكان آمناً، فدوماً قد توجد ثغرة أو شيء يُفوَّت. ربما تكون محفظتك الباردة آمنة جداً، لكن ربما أنت بنفسك نسيت عبارة الاسترجاع أو المفتاح الخاص، وبالتالي قد لا تتمكن من استرجاع الأموال من المحفظة—وهذا احتمال أيضاً؟
#BTC #冷錢包