
ماذا تعني مخاطر العقود الذكية لمستخدمي STON.fi
عندما يتحدث الناس عن المخاطر في التمويل اللامركزي، غالبًا ما تبدأ المحادثة بتقلبات الأسعار أو سلامة المحفظة أو عمليات الاحتيال عبر التصيّد. لكن بالنسبة لمستخدمي STON.fi، فإن أحد أهم المخاطر—وغالبًا الأقل فهمًا—هو مخاطر العقود الذكية.
مخاطر العقد الذكي هي احتمال أن يتضمن كود الشبكة على السلسلة (on-chain) خلف عملية تبادل، أو إجراء سيولة، أو عملية ذات صلة، ضعفًا، أو يتصرف بشكل غير متوقع، أو يتفاعل بطريقة غير مقصودة مع عقد آخر. ببساطة، إنها مخاطر الكود والتنفيذ. وليست هي نفسها فقدان الوصول إلى محفظتك، وليست هي نفسها تحركات السوق. إنها المخاطر التي قد يتعرض فيها العقد نفسه، أو طريقة تواصله مع العقود الأخرى، إلى فشل، أو إلى استغلاله، أو إلى إنتاج نتيجة تختلف عن ما كان يتوقعه المستخدم.
تتضح أهمية هذا الفرق لأن STON.fi منصة غير حافظة. فهي لا تحتفظ بمفاتيحك الخاصة ولا تتحكم في أموالك بالطريقة التي قد تقوم بها خدمة مركزية. أنت تبقى متحكمًا في محفظتك وتوافق على كل إجراء بنفسك. ومع ذلك، حتى في بيئة ذاتية الحفظ، ما تزال أصولك تعتمد على التنفيذ الصحيح للمعاملات الموقعة. إن ترك المحفظة بيدك لا يلغي إمكانية أن يتصرف عقد ذكي بشكل غير صحيح بمجرد إرسال المعاملة.

ما المقصود فعليًا بمخاطر العقود الذكية
بالنسبة لمستخدمي STON.fi، تُفهم مخاطر العقود الذكية بشكل أفضل باعتبارها خطرًا يتمثل في أن منطق التحكم في المعاملة قد لا ينفذ كما هو مقصود تمامًا. قد يفشل التبادل بسبب شروط العقد، وقد يتصرف الرمز بطريقة غير معيارية، أو قد يكشف تفاعل عقدي ثغرة لم تكن واضحة من الخارج.
لهذا السبب لا ينبغي الخلط بين مخاطر العقود الذكية وبين مخاطر أخرى شائعة. انخفاض مفاجئ في سعر الرمز هو مخاطر سوقية. النقر على موقع ويب مزيف هو مخاطر تصيّد. إرسال الأموال إلى العنوان الخاطئ هو خطأ من المستخدم. مخاطر العقود الذكية مختلفة: فهي تنشأ من سلوك الكود المُنزّل نفسه.
حتى مع كون المنصة غير حافظة (non-custodial)، يمكن لبورصة لامركزية ذاتية الحفظ (DEX) أن تُعرّض الأصول أثناء تنفيذ المعاملة. بمجرد أن تُوقّع، فإنك تعتمد على نظام العقود لتنفيذ العملية بشكل صحيح. لهذا السبب من المهم جدًا فهم كيفية عمل تدفق التبادل (swap).
كيف يمر تبادل STON.fi عبر العقود
تبادل STON.fi ليس مجرد نقرة واحدة. إنه سلسلة من تفاعلات العقود التي يجب أن تحدث بالترتيب الصحيح.
أولًا، يراجع المستخدم الاقتباس (quote) ويُجيز نقل Jetton باستخدام حمولة DEX (DEX payload). تكون هذه الإشارة/التوقيع بمثابة موافقة المستخدم لبدء المعاملة.
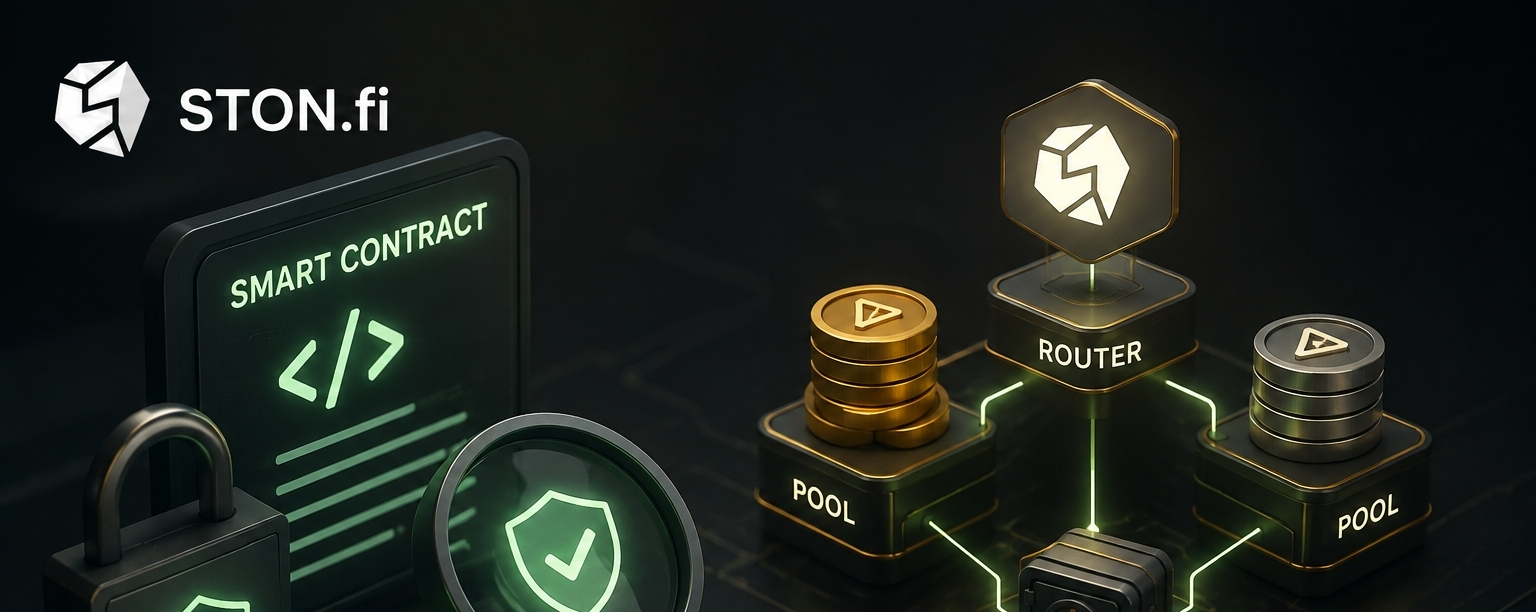
بعد ذلك، تتلقى Router الإشعار وتحيله إلى الـPool الصحيح. مهمة الـRouter هي توجيه الإجراء إلى الوجهة المناسبة اعتمادًا على مسار التبادل وتفاصيل المعاملة.
بعد ذلك، يطبق مجمّع السيولة (Pool) منطق التبادل ويتحقق من الحد الأدنى لكمية الإخراج. تُعد هذه واحدة من أهم خطوات الحماية لأنها تساعد على ضمان ألا يتلقى المستخدم أقل من المتوقع.
أخيرًا، تُسلّم العقود النتيجة أو تُطلق آلية رد الأموال والتعامل مع الفشل. إذا لم تسر الأمور كما خُطط لها، فيجب أن ينفذ نظام العقود العملية بأمان أو يعيد الأموال عبر مسار الفشل المصمم لذلك.
يُعد هذا الهيكل أحد الأسباب التي تجعل مستخدمي STON.fi بحاجة إلى الانتباه عن كثب لتفاصيل المعاملة قبل التوقيع. نظام العقد الذكي يقوم بأعمال التنفيذ الثقيلة، وكل خطوة تعتمد على صحة الخطوة السابقة لها.
لماذا ما زالت مخاطر العقود الذكية موجودة
من أكثر الفهمات الخاطئة شيوعًا في DeFi أن المراجعة أو تدقيق الأمان يزيلان المخاطر بالكامل. هذا غير صحيح.
لا يمكن لأي مراجعة أن تضمن أن العقد لن يحتوي أبدًا على خلل، أو أن تفاعلًا مستقبليًا لن يخلق مشكلة. قد يكون العقد آمنًا وقت إجراء مراجعته، ومع ذلك قد يواجه لاحقًا مخاطر جديدة بسبب تغييرات البروتوكول، أو سلوك رمزي غير متوقع، أو تفاعلات داخل النظام البيئي، أو ثغرات تم اكتشافها حديثًا.
لهذا السبب تبقى مخاطر العقود الذكية ذات صلة حتى بالنسبة للمنصات التي تم بناؤها بشكل جيد وشفاف ويتم مراقبتها بنشاط. ليست القضية ما إذا كانت المخاطر موجودة أم لا. السؤال الحقيقي هو: كم مقدار ما فعله البروتوكول لتقليلها؟ وكيف يتعامل المستخدم معها بعناية؟
كيف تقلل STON.fi من المخاطر
اتخذت STON.fi عدة خطوات ملموسة لتقليل مخاطر العقود الذكية وزيادة ثقة المستخدمين.
إحدى التدابير المهمة هي مراجعة Trail of Bits الأمنية المستقلة لعقود DEX v2 في يناير 2025. تساعد المراجعة الخارجية من شركة أمن محترمة على التحقق من بنية العقد وتحديد نقاط الضعف قبل أن تصبح مشكلات ظاهرة للمستخدمين.
تحافظ STON.fi أيضًا على توثيق تقني عام يغطي Router وPool وVault والمكوّنات ذات الصلة. هذه الشفافية مهمة لأن المستخدمين والمطورين يمكنهم فهم كيفية عمل النظام بشكل أفضل بدلًا من الاعتماد فقط على الافتراضات أو ادعاءات التسويق.
بالإضافة إلى ذلك، تدعم STON.fi مكافآت اكتشاف ثغرات نشطة من HackenProof ومراقبة CertiK. تشجع مكافآت الثغرات الباحثين الأمنيين الأخلاقيين على الإبلاغ عن المشكلات بطريقة مسؤولة، بينما تساعد المراقبة المستمرة على توفير طبقة إضافية من الإشراف بعد النشر.
حماية مهمة أخرى هي استخدام عقود Pool غير قابلة للتغيير (immutable) وترقيات Router محددة زمنياً. تقلل العقود غير القابلة للتغيير من احتمالية وجود تغييرات مخفية في سلوك المجمّع الأساسي، بينما تجعل الترقيات المُقيّدة بالوقت التغييرات في منطق التوجيه أكثر وضوحًا وأقل مفاجأة. معًا، تساعد هذه الميزات على خلق بيئة أكثر قابلية للتوقع للمستخدمين.

ماذا يعني ذلك للمستخدمين يوميًا
بالنسبة للمستخدمين العاديين، الدرس الرئيسي بسيط: المراجعات الأمنية والضوابط تُحسن الثقة، لكنها لا تُلغي كل المخاطر.
عند إجراء عملية تبادل كبيرة، أو توفير سيولة، أو التعامل مع رمز يتصرف بشكل غير معتاد، يجدر بك التمهّل والتحقق من الأساسيات. تأكد من أنك تستخدم واجهة STON.fi الرسمية. راجع تفاصيل المعاملة بعناية. انتبه إلى الحد الأدنى لكمية الإخراج، لأنه خط الدفاع ضد استلام أقل مما هو متوقع. ضع في اعتبارك ما إذا كان الرمز نفسه يملك آليات غير معتادة أو تبعيات خارجية. والأهم: حدّد حجم مركزك بعناية دائمًا بدلًا من الالتزام بما يفوق ما أنت مرتاح للمخاطرة به.
هذا النوع من الحذر مهم بشكل خاص في DeFi لأن المستخدم لا يتمتع بحماية وسيط تقليدي. لا توجد شعبة دعم عملاء يمكنها عكس تنفيذ العقد بعد وقوعه. بمجرد توقيع المعاملة واعتمادها نهائيًا، فإن منطق العقد هو الذي يحدد النتيجة.
الصورة الأكبر
مخاطر العقود الذكية هي واحدة من الحقائق المحدِّدة للتمويل اللامركزي. ليست سببًا لتجنب DeFi بالكامل، لكنها سبب يدفعك إلى التعامل معه بوعي.
يعمل تصميم STON.fi والوثائق وسجل مراجعات الأمان ومحاولات مكافآت اكتشاف الثغرات (bug bounty) وبنية العقود معًا لتقليل تلك المخاطر. ومع ذلك، لا يمكن لأي نظام أن يعد بحصانة كاملة من الأخطاء أو الحالات الطرفية أو مشكلات الرموز الخارجية. لذلك يبقى المستخدمون المطلعون خط الدفاع الأقوى.
يتأكد المستخدم المتروي من واجهة الاستخدام، ويراجع شروط الإخراج، ثم يوقّع فقط عندما تتطابق تفاصيل المعاملة مع الإجراء المقصود. في التمويل اللامركزي (DeFi)، الانضباط جزء من الأمن.
لذلك، قبل كل عملية تبادل أكبر على STON.fi، اسأل نفسك سؤالًا واحدًا بسيطًا: هل راجعت الواجهة الرسمية وإعداد الحد الأدنى للإخراج قبل التوقيع؟
يمكن لهذه العادة الواحدة أن تُحدث فرقًا ذا معنى.

الخلاصة النهائية
مخاطر العقود الذكية ليست مسألة خوف. بل هي فهم كيفية عمل الأنظمة على السلسلة (on-chain) والتعرف على مكان المسؤولية في بيئة غير حافظة. وبالنسبة لمستخدمي STON.fi، فهذا يعني الجمع بين الثقة على مستوى البروتوكول والحذر الشخصي.
أفضل نهج ليس افتراض أن المخاطر غائبة، بل فهم أين تستقر، وكيف يتم تقليلها، وكيف تديرها بحكمة في كل مرة تتعامل فيها مع العقود.