الجزء من TBV الذي ظللت أفكر فيه لم يكن تدفق الإيداع.
بل كانت اللحظة التي يريد فيها شخص ما استعادة عملاته BTC.
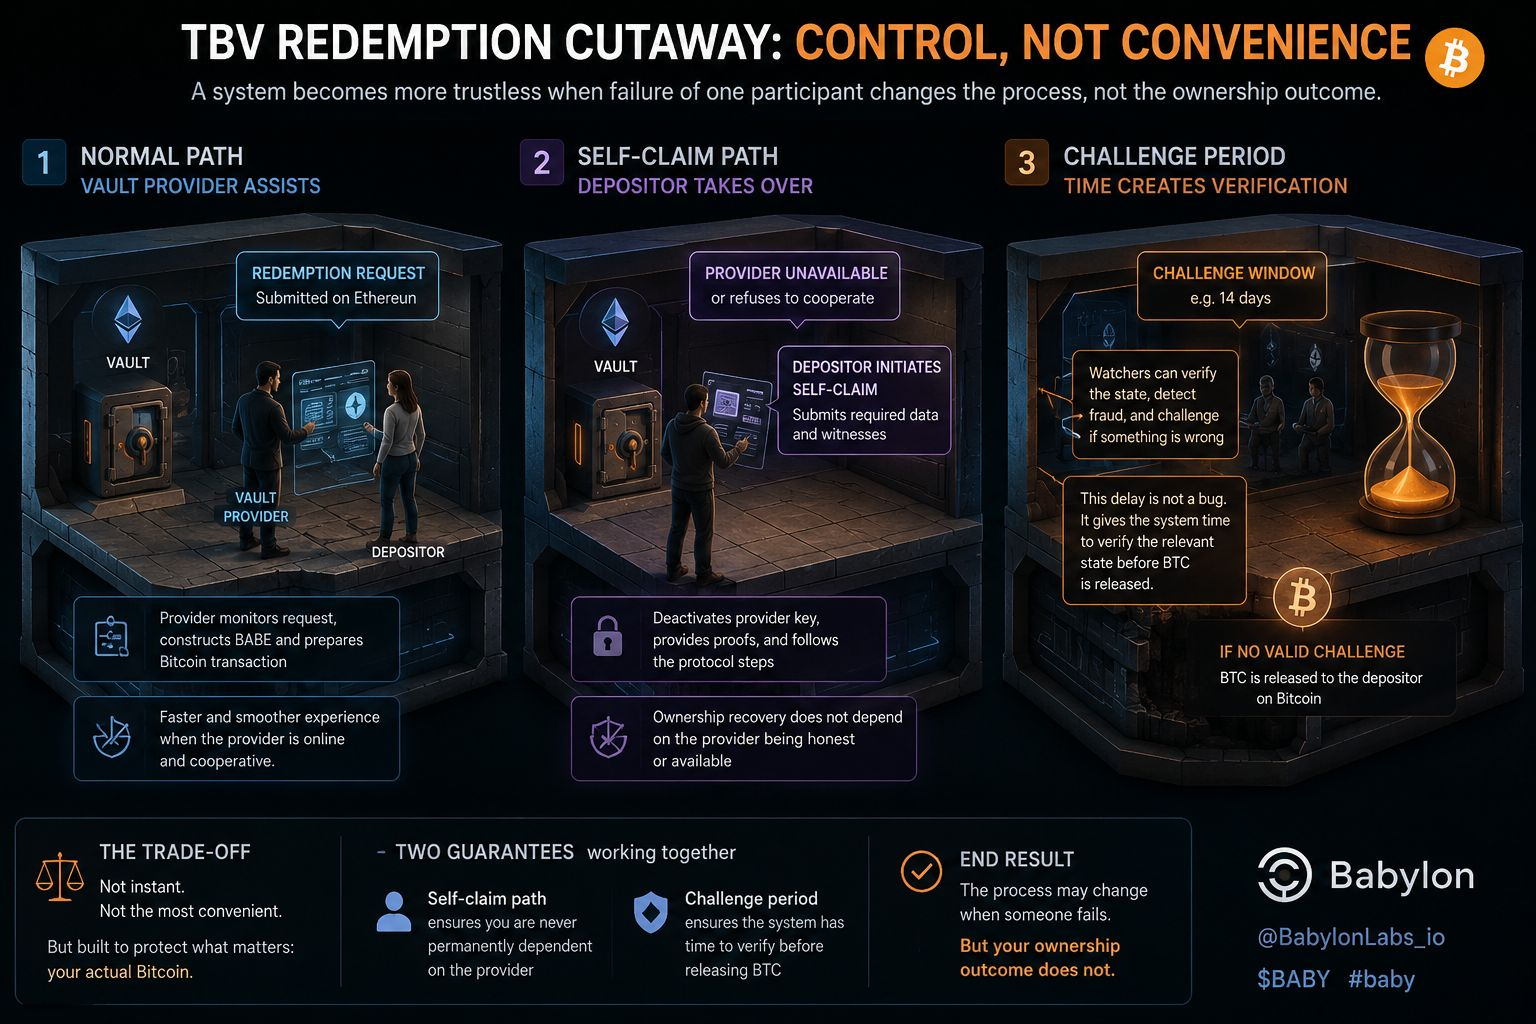
هنا تظهر البنية التحتية ما الذي تعتبره فعليًا نظامًا “لا يتطلب الثقة”. عادةً يساعد مزوّد الـ Vault في تنفيذ الاسترداد، لكن TBV يتضمن أيضًا مسار استرداد ذاتي للمودِع في حال تعذّر توفّر المزوّد أو رفضه التعاون.
ترتبط هذه التفاصيل بخيار تصميم آخر: عملية الاسترداد تُدخل وقتًا عمدًا عبر فترة تحدّي قبل إطلاق الـ BTC.
هاتان القطعتان معًا تخلقان مفاضلة مثيرة للاهتمام.
لا يحاول TBV جعل استرداد البيتكوين يبدو كمعاملة DeFi فورية. بدلًا من ذلك، يفصل بين الراحة والتحكّم.
يمكن للمزوّد أن يجعل الخروج المعتاد أسهل، لكن من المفترض ألا يعتمد المودِع بشكل دائم على ذلك المزوّد لاستعادة الـ BTC الأساسية.
والتأخير يخدم غرضًا مختلفًا أيضًا: يمنح النظام وقتًا للتحقق من الحالة ذات الصلة قبل اعتماد مطالبة جهة البيتكوين بشكل نهائي.
لذا قد تكون مبادئ التصميم الأعمق كما يلي:
يصبح النظام أكثر “لا يتطلب الثقة” عندما يؤدي فشل أحد المشاركين إلى تغيير العملية، لا نتيجة ملكية الأصول.
وهذا تعريف أكثر إثارة للـ “لا يتطلب الثقة” من مجرد إزالة الوسطاء.
@BabylonLabs_io $BABY #baby
بل كانت اللحظة التي يريد فيها شخص ما استعادة عملاته BTC.
هنا تظهر البنية التحتية ما الذي تعتبره فعليًا نظامًا “لا يتطلب الثقة”. عادةً يساعد مزوّد الـ Vault في تنفيذ الاسترداد، لكن TBV يتضمن أيضًا مسار استرداد ذاتي للمودِع في حال تعذّر توفّر المزوّد أو رفضه التعاون.
ترتبط هذه التفاصيل بخيار تصميم آخر: عملية الاسترداد تُدخل وقتًا عمدًا عبر فترة تحدّي قبل إطلاق الـ BTC.
هاتان القطعتان معًا تخلقان مفاضلة مثيرة للاهتمام.
لا يحاول TBV جعل استرداد البيتكوين يبدو كمعاملة DeFi فورية. بدلًا من ذلك، يفصل بين الراحة والتحكّم.
يمكن للمزوّد أن يجعل الخروج المعتاد أسهل، لكن من المفترض ألا يعتمد المودِع بشكل دائم على ذلك المزوّد لاستعادة الـ BTC الأساسية.
والتأخير يخدم غرضًا مختلفًا أيضًا: يمنح النظام وقتًا للتحقق من الحالة ذات الصلة قبل اعتماد مطالبة جهة البيتكوين بشكل نهائي.
لذا قد تكون مبادئ التصميم الأعمق كما يلي:
يصبح النظام أكثر “لا يتطلب الثقة” عندما يؤدي فشل أحد المشاركين إلى تغيير العملية، لا نتيجة ملكية الأصول.
وهذا تعريف أكثر إثارة للـ “لا يتطلب الثقة” من مجرد إزالة الوسطاء.
@BabylonLabs_io $BABY #baby