#baby $BABY
لماذا تصميم الخزائن مهم: تقسيم UTXO ومزوّدو الخزائن ومسارات الاسترداد.
لا يُعرَّف بروتوكولٌ آمن فقط بما يفعله في الظروف العادية. تكمن قوته الحقيقية في كيفية ظهوره عندما يحدث خطأ. لهذا السبب يمتد تصميم “خزنة بتكوين دون ثقة” (Trustless Bitcoin Vault) إلى ما هو أبعد من مجرد قفل BTC. كل قرار معماري، من تقسيم UTXO إلى آليات الاسترداد، يهدف إلى تقليل المخاطر مع الحفاظ على الحيازة الذاتية.
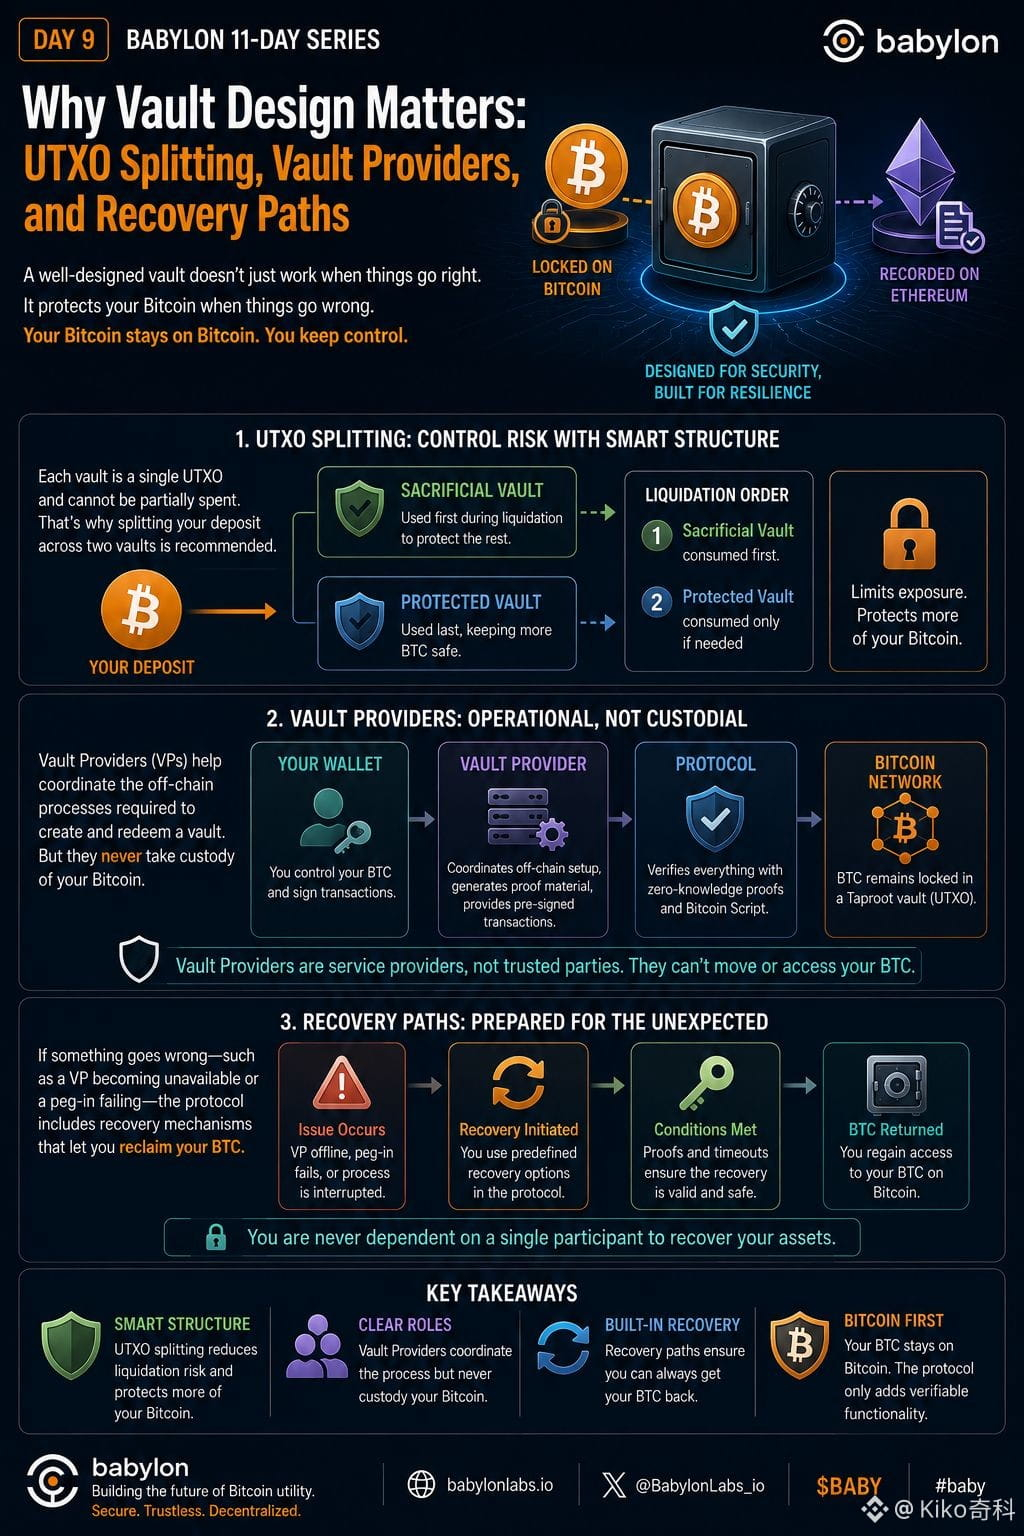
ومن بين الميزات البارزة خيار تقسيم الإيداع إلى خزنتين بدلًا من استخدام خزنة واحدة. توصي Babylon بإنشاء خزنة “تضحية” وأخرى “محمية”. وبما أن كل خزنة تمثل UTXO واحدًا من البيتكوين لا يمكن تقسيمه، فإن هذا الهيكل يساعد على الحد من مقدار الـ BTC التي قد تُصادر أثناء التصفية (liquidation). بدلًا من تعريض كامل الإيداع، يمكن للبروتوكول استهداف الخزائن الضرورية فقط وفقًا لترتيبٍ محدد مسبقًا.
كما يلعب مزوّدو الخزائن دورًا محددًا بعناية. فهم ينسّقون العمليات خارج السلسلة المطلوبة لإنشاء الخزنة واستردادها، بما في ذلك توليد مواد الإثبات وإدارة تدفقات المعاملات الموقعة مسبقًا. ومع ذلك، فهم لا يتولّون حيازة بيتكوين المستخدم أبدًا. وتتمثل مسؤولياتهم في جوانب تشغيلية وليست حفظًا (custody)، ما يضمن بقاء البروتوكول متوافقًا مع تصميم بتكوين القائم على تقليل الاعتماد على الثقة.
وبقدر الأهمية تأتي مسارات الاسترداد. فإذا أصبح مزوّد الخزائن غير متاح، أو فشل إكمال عملية التحويل (peg) لإتمام البروتوكول، يتضمن البروتوكول آليات استرداد مُعرّفة مسبقًا تُمكّن المودعين من استعادة BTC الخاصة بهم. وهذا يوضح مبدأً مهمًا يجب على المستخدمين ألا يعتمدوا أبدًا على مشارك واحد لاستعادة الوصول إلى أصولهم.
بالنسبة لي، تُظهر هذه الخيارات التصميمية أن “القدرة على الصمود” ليست فكرة لاحقة. بل إنها مدمجة مباشرة في بنية البروتوكول، بحيث يظل بيتكوين آمنًا حتى عند ظهور مواقف غير متوقعة.
@BabylonLabs_io
السؤال: مع ازدياد نشاط البيتكوين في التمويل اللامركزي (DeFi)، هل ينبغي أن تصبح آليات الاسترداد وتصميمٌ مقاومٌ للفشل بنفس أهمية الأمن ذاته؟
لماذا تصميم الخزائن مهم: تقسيم UTXO ومزوّدو الخزائن ومسارات الاسترداد.
لا يُعرَّف بروتوكولٌ آمن فقط بما يفعله في الظروف العادية. تكمن قوته الحقيقية في كيفية ظهوره عندما يحدث خطأ. لهذا السبب يمتد تصميم “خزنة بتكوين دون ثقة” (Trustless Bitcoin Vault) إلى ما هو أبعد من مجرد قفل BTC. كل قرار معماري، من تقسيم UTXO إلى آليات الاسترداد، يهدف إلى تقليل المخاطر مع الحفاظ على الحيازة الذاتية.
ومن بين الميزات البارزة خيار تقسيم الإيداع إلى خزنتين بدلًا من استخدام خزنة واحدة. توصي Babylon بإنشاء خزنة “تضحية” وأخرى “محمية”. وبما أن كل خزنة تمثل UTXO واحدًا من البيتكوين لا يمكن تقسيمه، فإن هذا الهيكل يساعد على الحد من مقدار الـ BTC التي قد تُصادر أثناء التصفية (liquidation). بدلًا من تعريض كامل الإيداع، يمكن للبروتوكول استهداف الخزائن الضرورية فقط وفقًا لترتيبٍ محدد مسبقًا.
كما يلعب مزوّدو الخزائن دورًا محددًا بعناية. فهم ينسّقون العمليات خارج السلسلة المطلوبة لإنشاء الخزنة واستردادها، بما في ذلك توليد مواد الإثبات وإدارة تدفقات المعاملات الموقعة مسبقًا. ومع ذلك، فهم لا يتولّون حيازة بيتكوين المستخدم أبدًا. وتتمثل مسؤولياتهم في جوانب تشغيلية وليست حفظًا (custody)، ما يضمن بقاء البروتوكول متوافقًا مع تصميم بتكوين القائم على تقليل الاعتماد على الثقة.
وبقدر الأهمية تأتي مسارات الاسترداد. فإذا أصبح مزوّد الخزائن غير متاح، أو فشل إكمال عملية التحويل (peg) لإتمام البروتوكول، يتضمن البروتوكول آليات استرداد مُعرّفة مسبقًا تُمكّن المودعين من استعادة BTC الخاصة بهم. وهذا يوضح مبدأً مهمًا يجب على المستخدمين ألا يعتمدوا أبدًا على مشارك واحد لاستعادة الوصول إلى أصولهم.
بالنسبة لي، تُظهر هذه الخيارات التصميمية أن “القدرة على الصمود” ليست فكرة لاحقة. بل إنها مدمجة مباشرة في بنية البروتوكول، بحيث يظل بيتكوين آمنًا حتى عند ظهور مواقف غير متوقعة.
@BabylonLabs_io
السؤال: مع ازدياد نشاط البيتكوين في التمويل اللامركزي (DeFi)، هل ينبغي أن تصبح آليات الاسترداد وتصميمٌ مقاومٌ للفشل بنفس أهمية الأمن ذاته؟