أتذكر أنني في تلك الليلة كنت أُحدّث مستكشف الكتل (block explorer) باستمرار وأنا أراقب رصيدي وأقنع نفسي بأن عملية التدقيق تعني أنه آمن. لم يكن كذلك.
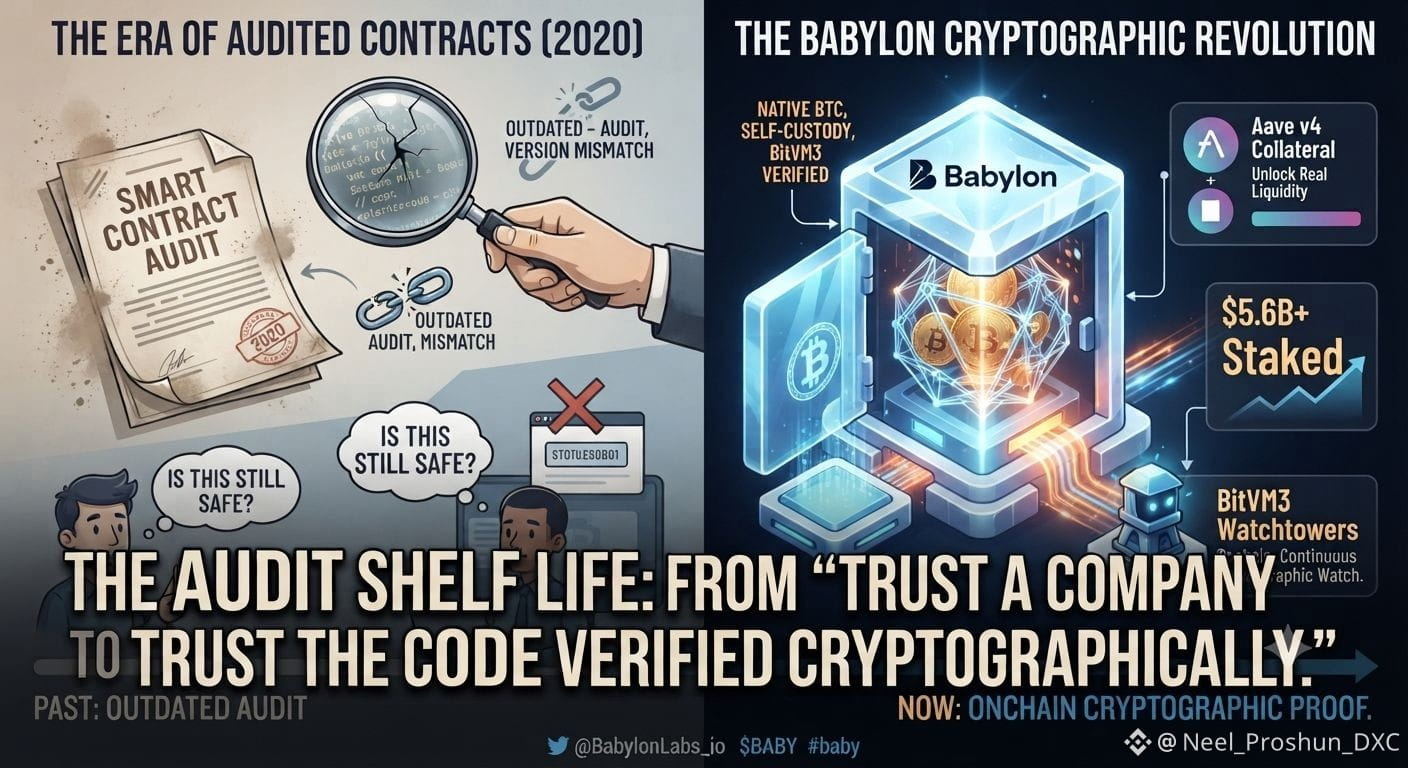
استخدمتُ عقدًا ذكيًا “مجربًا في المعارك” مرة واحدة في 2020 لأن تقرير التدقيق قال ذلك. بعد ثلاثة أشهر تم استغلاله، وتبيّن أن التدقيق كان يغطي الإصدار الأول فقط وأن الفريق شحن تحديثات بعد ذلك. خسرت بعض الأموال.
جلستُ مع ذلك لفترة طويلة.
تلك الذكرى هي بالضبط سبب أن تحوّل بايبيليون (Babylon) من الاعتماد على الأمناء إلى الاعتماد على التشفير لا يبدو بالنسبة لي كخط النهاية. يبقى BTC أصيلًا ومقفلًا داخل سكربت تقوم أنت بالمصادقة عليه (co-sign)، دون أي أمين/وصي في الحلقة. تمت الموافقة على Aave v4 كضمان، مع 5.6B$+ تم إيداعها (staked)، وBitVM3 يتحقق من كل شيء على السلسلة (onchain).
لكنني تعلّمت أن “المُراجَع” له عمر افتراضي.
يتم ترقية الكود. تصبح عمليات التدقيق قديمة، وقد تم خداعي/إيقاعي في الفخ عبر كليهما.
لذلك إذا كان الثقة تنتقل من شركة إلى كود — فمن الذي يراقب الكود فعليًا بعد الإطلاق؟ ومن الذي يراقبهم هم؟
@BabylonLabs_io $BABY #baby
استخدمتُ عقدًا ذكيًا “مجربًا في المعارك” مرة واحدة في 2020 لأن تقرير التدقيق قال ذلك. بعد ثلاثة أشهر تم استغلاله، وتبيّن أن التدقيق كان يغطي الإصدار الأول فقط وأن الفريق شحن تحديثات بعد ذلك. خسرت بعض الأموال.
جلستُ مع ذلك لفترة طويلة.
تلك الذكرى هي بالضبط سبب أن تحوّل بايبيليون (Babylon) من الاعتماد على الأمناء إلى الاعتماد على التشفير لا يبدو بالنسبة لي كخط النهاية. يبقى BTC أصيلًا ومقفلًا داخل سكربت تقوم أنت بالمصادقة عليه (co-sign)، دون أي أمين/وصي في الحلقة. تمت الموافقة على Aave v4 كضمان، مع 5.6B$+ تم إيداعها (staked)، وBitVM3 يتحقق من كل شيء على السلسلة (onchain).
لكنني تعلّمت أن “المُراجَع” له عمر افتراضي.
يتم ترقية الكود. تصبح عمليات التدقيق قديمة، وقد تم خداعي/إيقاعي في الفخ عبر كليهما.
لذلك إذا كان الثقة تنتقل من شركة إلى كود — فمن الذي يراقب الكود فعليًا بعد الإطلاق؟ ومن الذي يراقبهم هم؟
@BabylonLabs_io $BABY #baby