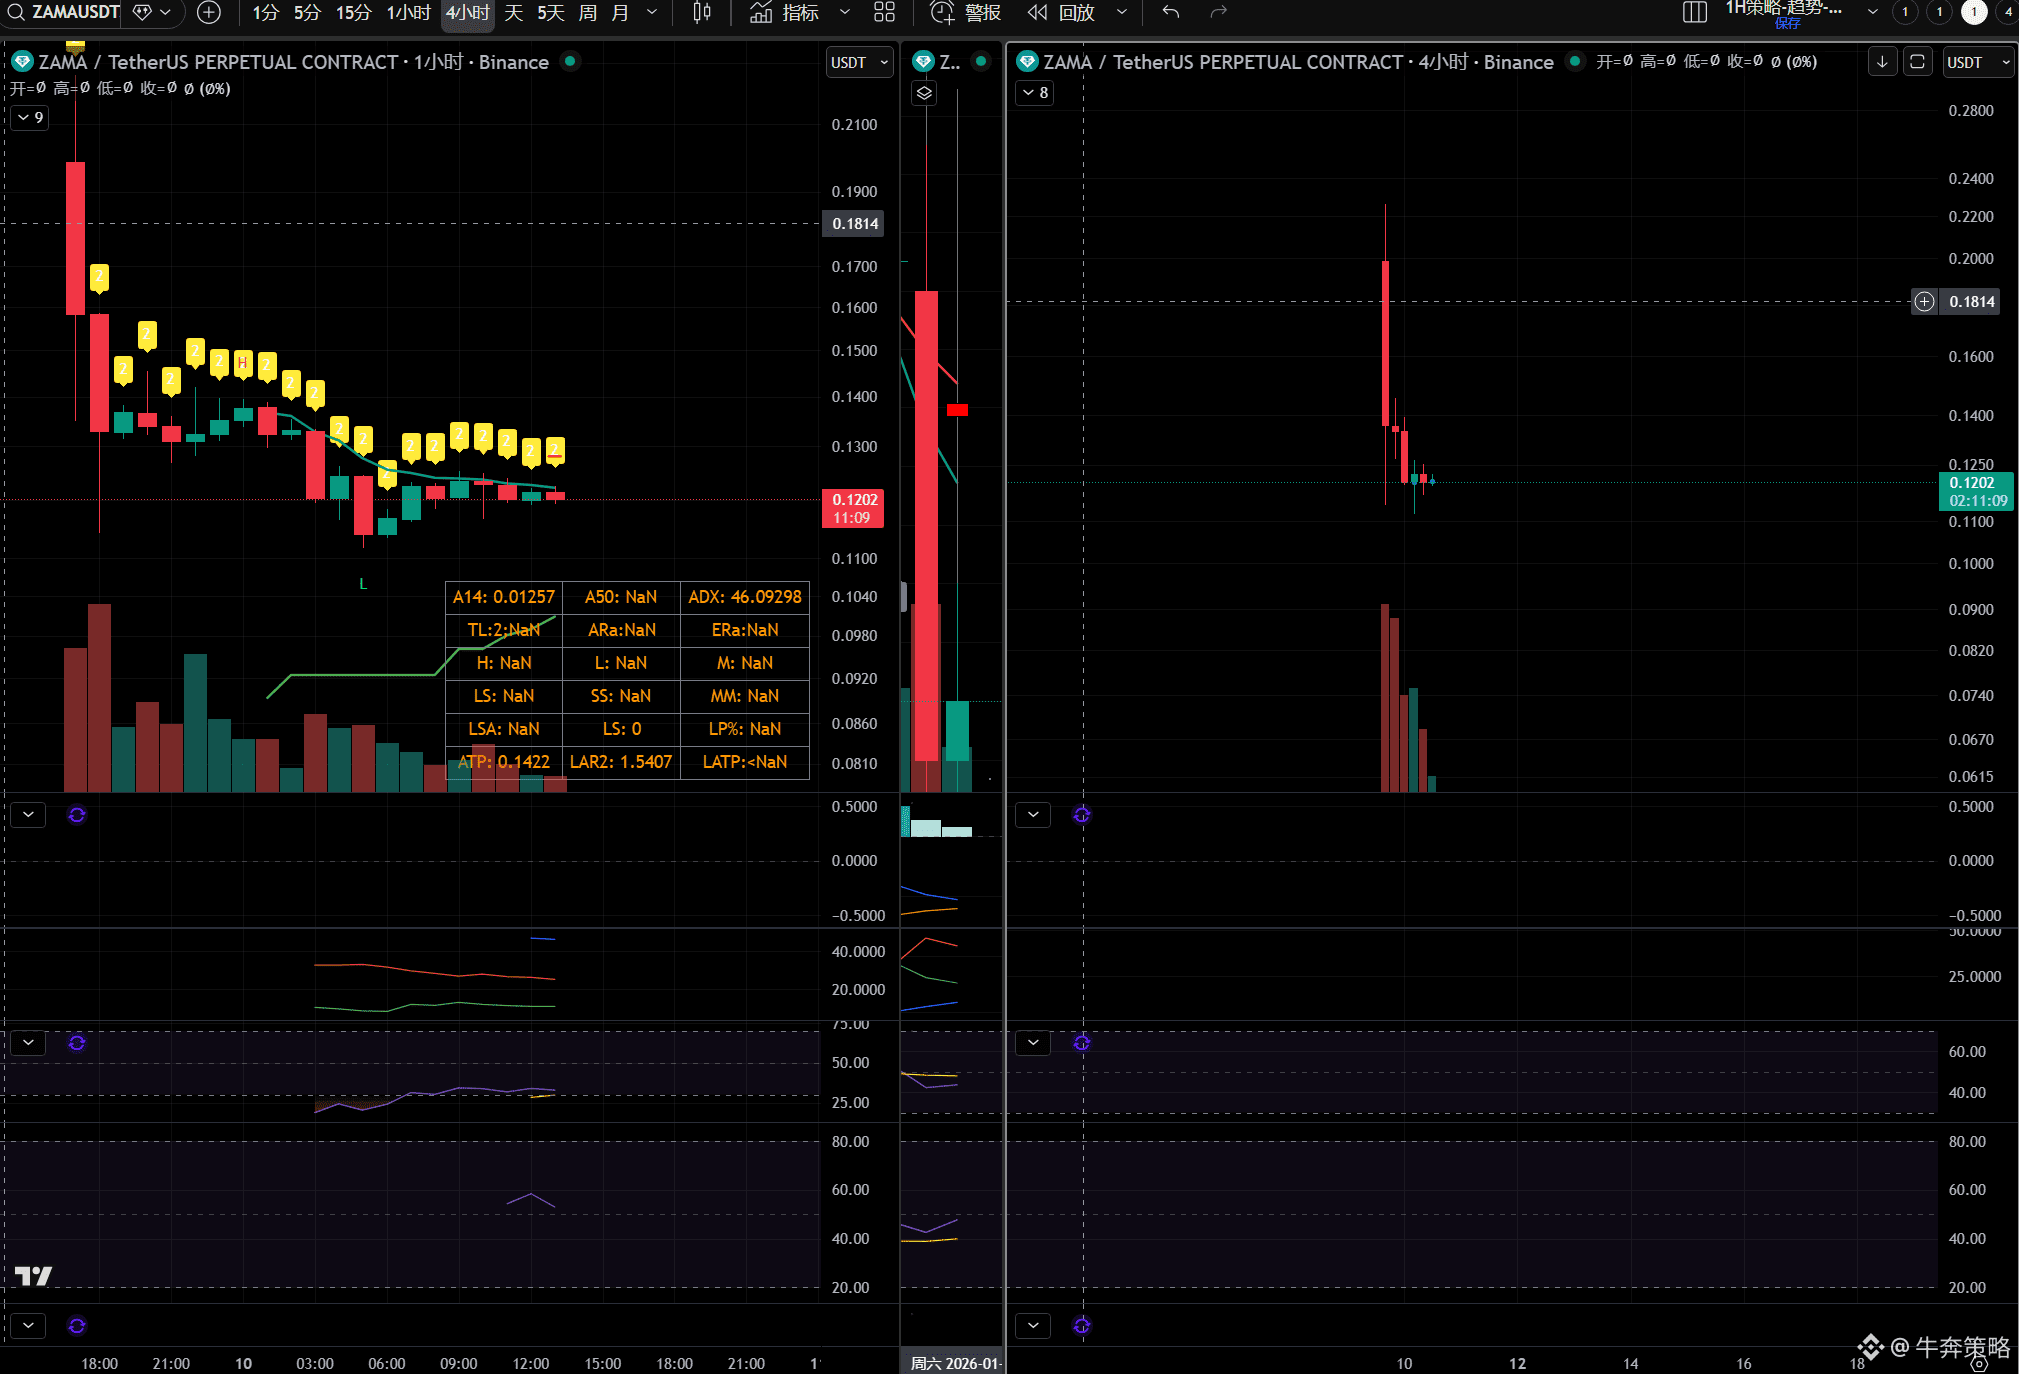
دراسة $ZAMA : إما أن تكافح لتصبح بنية تحتية للحوسبة التي تحافظ على الخصوصية وتبقى، أو تموت ببطء
أولاً، العلاقة الجوهرية بين ZAMA وFHE
(1) لا يكمن جوهر ZAMA في البلوك تشين، بل في FHE. فالتشفير المتماثل بالكامل (FHE) هو بحد ذاته نهج مفتوح المصدر ومتاح للجميع للحوسبة على البيانات المشفرة، تطوّر أكاديمياً على مدى طويل. وتوفّر ZAMA تطبيقاً هندسياً لـFHE أكثر عملية وسهولة في الاستخدام، وتسعى انطلاقاً منه إلى بناء سلسلة أدوات تطوير وبيئة تشغيل.
(2) جوهرياً: ZAMA = تطبيق هندسي ومحاولة تجارية لـFHE، وليست FHE بحد ذاتها.
(3) وهذا يعني أن هناك حواجز تقنية، لكنها لا تمنحها حصانة طبيعية من الاستبدال.
2. إذا صُنّفت ZAMA على أنها «طبقة أولى/ثانية للخصوصية»
ثانياً، إذا عرّفت ZAMA نفسها بأنها سلسلة للخصوصية:
(1) جذب المطورين لنشر تطبيقات DApp وDeFi، واستضافة منظومة التطبيقات مباشرة على السلسلة، وتحقيق القيمة عبر TVL ورسوم المعاملات واقتصاديات الرموز.
(2) فالخلاصة واضحة للغاية: في سوق L1/L2 المكتظ بشدة حالياً، يمكن إعلان فشلها تقريباً من الآن.
(3) الخصوصية باعتبارها «ميزة البيع الوحيدة» لا تكفي لدعم عجلة نمو سلسلة عامة.
ثالثاً، إذا أرادت ZAMA أن تصبح «Chainlink للحوسبة التي تحافظ على الخصوصية»
(1) هذا هو المسار الوحيد الذي قد ينجح لـZAMA: ألا تبني سلسلة رئيسية، بل أن تصبح بنية تحتية للحوسبة التي تحافظ على الخصوصية ضمن طبقة التنفيذ.
(2) أي أن يكون تموضعها شبيهاً بـ«الخصوصية كخدمة (Privacy-as-a-Service)» أو «معالج مساعد للتنفيذ الخاص».
(3) لكن سرعان ما يبرز سؤال جوهري: لماذا يتعين على L1/L2 أن تفوّض تنفيذ العمليات الخاصة إلى ZAMA؟ ألا يمكنها القيام بذلك بنفسها؟
(4) هذه ليست مسألة تقنية، بل مسألة سيادة.
رابعاً، الخطر الحقيقي الذي يواجه ZAMA: أن تظل «خياراً متاحاً دائماً، لكنه ليس خياراً ضرورياً أبداً»
(1) قبل أن تصبح ZAMA «طبقة خصوصية لا بد من دمجها»، تواجه وضعاً وسطياً خطيراً: FHE مهمة، لكن يمكن استبدال تطبيقاتها؛ والحاجة إلى الخصوصية موجودة، لكن الاستعانة بمصادر خارجية ليست ضرورية دائماً.
(2) أمام السلاسل الرئيسية خيارات كثيرة: تطوير نسخة مبسطة خاصة بها من الحوسبة التي تحافظ على الخصوصية، أو استخدام ZK/TEE/خصوصية طبقة التطبيقات للتحايل على المشكلة أو «تأجيل حلها».
الخلاصة: إذا لم تستطع التوسع إلى مزيد من السلاسل والتطبيقات، فلن يتبقى لـZAMA سوى القيمة السردية ومساحة المضاربة.
أولاً، العلاقة الجوهرية بين ZAMA وFHE
(1) لا يكمن جوهر ZAMA في البلوك تشين، بل في FHE. فالتشفير المتماثل بالكامل (FHE) هو بحد ذاته نهج مفتوح المصدر ومتاح للجميع للحوسبة على البيانات المشفرة، تطوّر أكاديمياً على مدى طويل. وتوفّر ZAMA تطبيقاً هندسياً لـFHE أكثر عملية وسهولة في الاستخدام، وتسعى انطلاقاً منه إلى بناء سلسلة أدوات تطوير وبيئة تشغيل.
(2) جوهرياً: ZAMA = تطبيق هندسي ومحاولة تجارية لـFHE، وليست FHE بحد ذاتها.
(3) وهذا يعني أن هناك حواجز تقنية، لكنها لا تمنحها حصانة طبيعية من الاستبدال.
2. إذا صُنّفت ZAMA على أنها «طبقة أولى/ثانية للخصوصية»
ثانياً، إذا عرّفت ZAMA نفسها بأنها سلسلة للخصوصية:
(1) جذب المطورين لنشر تطبيقات DApp وDeFi، واستضافة منظومة التطبيقات مباشرة على السلسلة، وتحقيق القيمة عبر TVL ورسوم المعاملات واقتصاديات الرموز.
(2) فالخلاصة واضحة للغاية: في سوق L1/L2 المكتظ بشدة حالياً، يمكن إعلان فشلها تقريباً من الآن.
(3) الخصوصية باعتبارها «ميزة البيع الوحيدة» لا تكفي لدعم عجلة نمو سلسلة عامة.
ثالثاً، إذا أرادت ZAMA أن تصبح «Chainlink للحوسبة التي تحافظ على الخصوصية»
(1) هذا هو المسار الوحيد الذي قد ينجح لـZAMA: ألا تبني سلسلة رئيسية، بل أن تصبح بنية تحتية للحوسبة التي تحافظ على الخصوصية ضمن طبقة التنفيذ.
(2) أي أن يكون تموضعها شبيهاً بـ«الخصوصية كخدمة (Privacy-as-a-Service)» أو «معالج مساعد للتنفيذ الخاص».
(3) لكن سرعان ما يبرز سؤال جوهري: لماذا يتعين على L1/L2 أن تفوّض تنفيذ العمليات الخاصة إلى ZAMA؟ ألا يمكنها القيام بذلك بنفسها؟
(4) هذه ليست مسألة تقنية، بل مسألة سيادة.
رابعاً، الخطر الحقيقي الذي يواجه ZAMA: أن تظل «خياراً متاحاً دائماً، لكنه ليس خياراً ضرورياً أبداً»
(1) قبل أن تصبح ZAMA «طبقة خصوصية لا بد من دمجها»، تواجه وضعاً وسطياً خطيراً: FHE مهمة، لكن يمكن استبدال تطبيقاتها؛ والحاجة إلى الخصوصية موجودة، لكن الاستعانة بمصادر خارجية ليست ضرورية دائماً.
(2) أمام السلاسل الرئيسية خيارات كثيرة: تطوير نسخة مبسطة خاصة بها من الحوسبة التي تحافظ على الخصوصية، أو استخدام ZK/TEE/خصوصية طبقة التطبيقات للتحايل على المشكلة أو «تأجيل حلها».
الخلاصة: إذا لم تستطع التوسع إلى مزيد من السلاسل والتطبيقات، فلن يتبقى لـZAMA سوى القيمة السردية ومساحة المضاربة.