
 لنحاول فهم القصة الحقيقية iS
في السنوات القليلة الماضية، أثناء قراءة تقارير الهجوم والدفاع في مجال الأمن، طوّرت عادةً ببطء: لستُ مقتنعًا حقًا بفكرة أن «الأجهزة آمنة تمامًا». لقد رأيت كثيرًا من الأنظمة التي تدّعي أنها غير قابلة للكسر وتفشل في النهاية—وغالبًا لا تكمن المشكلة في أن المهاجمين عباقرة بشكل استثنائي، بل في نموذج الثقة الذي يفترض منذ البداية أن «العتاد لن يخذلك». طالما أن هذا الافتراض يفشل ولو مرة واحدة، تنهار معها البنية الأمنية بأكملها.
لإيقاف@NewtonProtocol الحكاية الأساسية—ما يجعلني أتوقف هو بدقة هذه الطبقة. كانت فكرة فريق المشروع تدفع مفهوم “TEE + ZK تأمين مزدوج”: بيئة التنفيذ الموثوقة تضمن سلامة بيئة التنفيذ، بينما تُضمن إثباتات المعرفة الصفرية أن عملية الحساب قابلة للتحقق. يبدو الأمر محكمًا، لكن “قنبلتين” أكاديميتين ألقيتا في 2025 مباشرة مزقتا هذا المنطق.
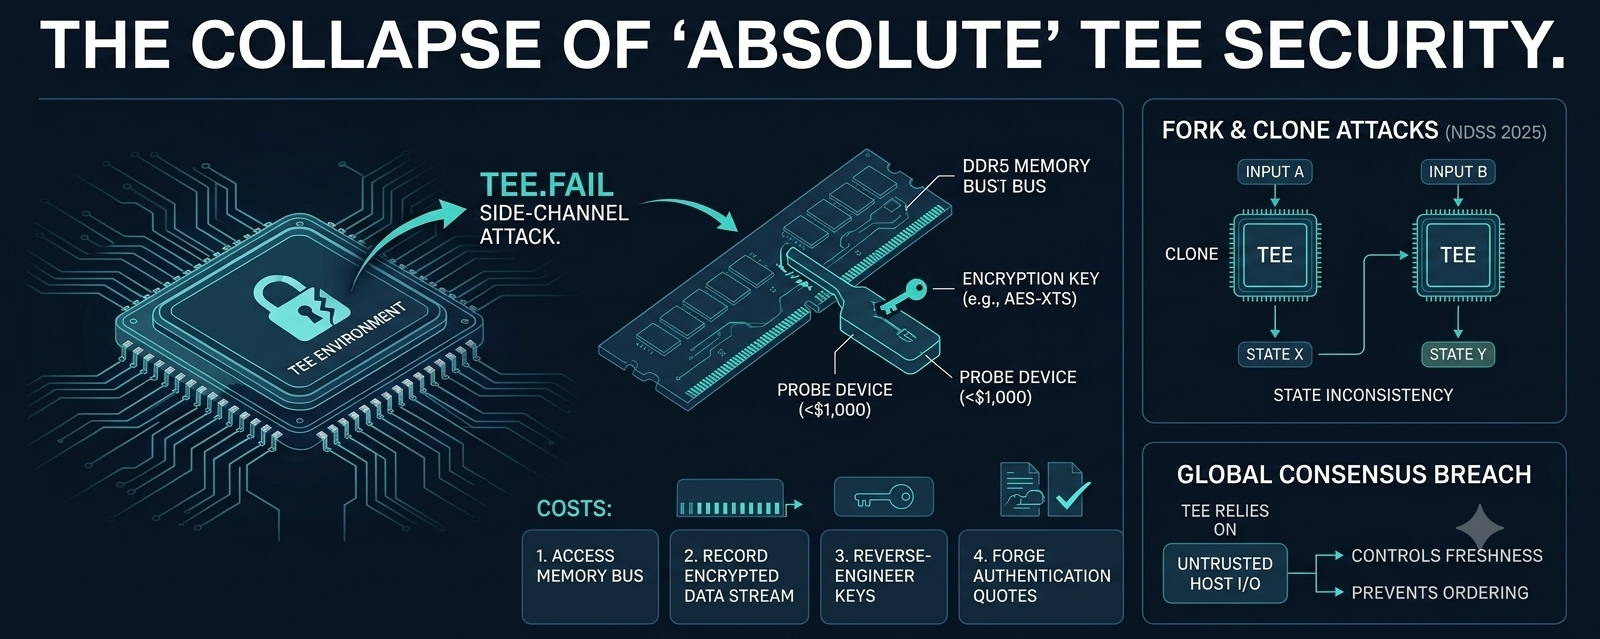
الأولى تُسمى TEE.Fail. كشف فريق بحثي من جامعة Georgia Tech وجامعة Purdue علنًا عن هجوم قنصلي (side-channel) بتكلفة أقل من 1000 دولار—لم تتوهم، جهاز عتادي من فئة ألف يوان—يمكنه استخراج مفاتيح التشفير وتزوير مصادقة موثوقة من بيئات TEE السائدة مثل Intel SGX وTDX وAMD SEV-SNP. مبدأ الهجوم ليس معقدًا: عندما تنتقل الـ TEEs الحديثة من معالج وحدة العميل إلى عتاد خوادم DDR5، فإنها تستخدم تشفيرًا ذاكرة يعتمد على AES-XTS حتميًا بهدف تحقيق الأداء، فتضحّي بسلامة الذاكرة والحماية من إعادة التشغيل (replay). يحتاج المهاجم فقط إلى إدخال مسبار على ناقل ذاكرة DDR5، وتسجيل تدفق البيانات المشفّر، ثم إجراء هندسة عكسية لمفتاح التوقيع. بعد الحصول على المفتاح، يصبح تزوير اقتباسات مصادقة SGX/TDX، والانتحال بوصف TEE شرعي، وسرقة بيانات المعاملات السرّية—كل ذلك ممكنًا.
الأشد فتكًا بعد ذلك: إن TEE.Fail ليست مجرد هجوم على منتجات أقدم. فقد تم كسر أحدث هذه الدفاعات—Intel TDX وAMD SEV-SNP مع Ciphertext Hiding—ولم ينجُ حتى الحوسبة السرّية على وحدات NVIDIA GPU. أفاد فريق البحث عن الثغرات إلى ثلاثة بائعي شرائح من أبريل إلى أغسطس 2025، وقد اعترف الجميع بها.
القنبلة الثانية تأتي من المؤتمر الأعلى في NDSS 2025. قام الباحثون بتحليل منهجي لـ 29 مقترحًا لسلاسل بلوك تشين تعتمد على TEE، وأشاروا إلى أن عقد TEE تواجه هجمات خطيرة للتشعّب (fork) — بما في ذلك تراجع الحالة (state rollback) واستنساخ العقد. يمكن للمهاجمين استنساخ نفس مثيل TEE وتغذية مدخلات مختلفة، مما يؤدي إلى حالات غير متسقة. تم التحقق بشكل مستقل من وجود ثغرات في سلاسل عامة معروفة مثل Ten وPhala وSecret Network. تعتمد البلوك تشين على ترتيب عالمي لمنع عمليات التراجع والاستنساخ، لكن إدخال/إخراج TEE يتحكم به مضيف غير موثوق ولا توجد ضمانات للحداثة (freshness). هاتان طبقتا الأمان لا يمكنهما ببساطة أن تتصلان بشكل صحيح.
الافتراض الخاطئ هنا هو أن عبارة نيوتن “تأمين مزدوج TEE + ZK” لا تصمد فعليًا. يقوم ZK فقط بالتحقق مما إذا كانت منطق الحساب صحيحًا—هل المدخل A، بعد تشغيل بعض التعليمات، ينتج المخرَج B، وما إذا كانت العملية قد تم العبث بها. لكنه لا يستطيع تحديد ما إذا كانت بيئة عتاد TEE نفسها قد تم اختراقها بالفعل. بعد أن يحصل المهاجمون على مفتاح الإثبات عبر TEE.Fail، يمكنهم تشغيل النتائج داخل البيئة المُعبث بها وما يزالون قادرين على توليد إثباتات ZK تنجح في التحقق على السلسلة. إن TEE مسؤول عن “ثقة البيئة”، وZK عن “صحة الحساب”، لكن ZK لا يمكنه التحقق مما إذا كان TEE ما يزال “موثوقًا”. تعتقد أنها تأمين مزدوج، لكن الأمر في الحقيقة قفلان تم ربطهما بسرعة على نفس السلسلة—عندما ينقطع رابط TEE، لا يعود رابط ZK—حتى لو كان متماسكًا—ذا قيمة.
والأمر الأكثر إثارة للقلق هو مشكلة مركزية العقد. @NewtonProtocol تُشغَّل عقد TEE حاليًا فقط عبر خوادم المؤسسة، دون أي مشاركة من طرف ثالث؛ ما زالت اللامركزية موجودة نظريًا فقط. وقد ثبت أكاديميًا أن نظام ثقة عتادي يمكن كسره بتكلفة منخفضة، ومع ذلك فإن العقد أيضًا شديدة التركّز—وهذا يشبه أن يكون لقفل باب خزانة قد نُشر دليل “تعليمات فتح القفل” الخاصة به، بينما الحارس أيضًا من نفس المنظمة.
لن أُسقط نيوتن أيضًا من ضربة واحدة. تتطلب TEE.Fail وصولًا ماديًا وصلاحيات جذر، لذا فإن عتبة النشر الواقعي على نطاق واسع ليست منخفضة؛ كما أن هجمات الاستنساخ التي اقترحها NDSS لديها تخفيفات على مستوى البرمجيات. لكن المشكلة هي أن نيوتن يروّج لـ “أتمتة قابلة للتحقق” و“أمان مضمون تشفيرياً”، بينما نموذج الثقة في عتاد TEE الأساسي ثبت بالفعل أنه يعاني من ثغرات بنيوية.
ما يحتاج إلى التحقق حقًا ليس ما إذا كانت مفاهيم العرض PPT تبدو جميلة، بل ما إذا كانت هذه البنية قادرة على الصمود أمام الثغرات المعروفة عندما يتم فعليًا وضع أموال حقيقية على المحك. في هذه المرحلة، فإن تسليم الأصول الأساسية لبروتوكولات تعتمد على الثقة العتادية في TEE ينطوي على مخاطر أكبر بكثير مما يتخيله معظم الناس.
قيمة $NEWT تعتمد في النهاية على مدى ثقة السوق الفعلية في نموذج الأمان هذا. لكن مع كشف اليوم عن TEE.Fail وهجمات الاستنساخ، فمن المحتمل أن يحتاج مقدار تلك الثقة إلى إعادة حساب.
