


أحد أكبر التناقضات في Web3 هو أننا نتحدث بلا نهاية عن الخصوصية، بينما نطلب من المستخدمين الكشف عن معلومات أكثر مما غالبًا يحتاجون إليه.
لا يحدث ذلك إلا أكثر مما يدركه معظم الناس.
تقوم بتوصيل محفظتك بتطبيق. تتحقق من هويتك عبر طرف ثالث. تقدم مستندات للامتثال. مع مرور الوقت، تنتهي أجزاء من هويتك الرقمية متناثرة عبر منصات مختلفة. يخزن كل نظام خدمة مقدارًا أكبر من المعلومات مقارنةً بما قبله، وفي النهاية تبدأ "هوية" Web3 الخاصة بك في الظهور بشكل مفاجئ وكأنها عامة.
لقد اعتقدت دائمًا أن هذا واحد من أكبر عيوب التصميم في الصناعة.
كان من المفترض أن تمنح البلوك تشين الناس قدرًا أكبر من الملكية على حياتهم الرقمية. بدلًا من ذلك، قامت العديد من التطبيقات بإعادة إنتاج نموذج جمع البيانات نفسه الموجود بالفعل في الإنترنت التقليدي.
لهذا بدأت المشاريع التي تستكشف بنية تحتية للهوية تُركز على الخصوصية في جذب اهتمام أكبر بكثير، ويُعد بروتوكول نيوتن واحدًا من أكثر الأمثلة إثارة للاهتمام.
بدلًا من إجبار المستخدمين على كشف المعلومات الشخصية باستمرار، بُني نيوتن حول فكرة أن الناس يجب أن يثبتوا فقط ما هو ضروري ولا شيء أكثر.
يبدو ذلك بسيطًا.
في الواقع، يغيّر ذلك تجربة التحقق من الهوية بالكامل.
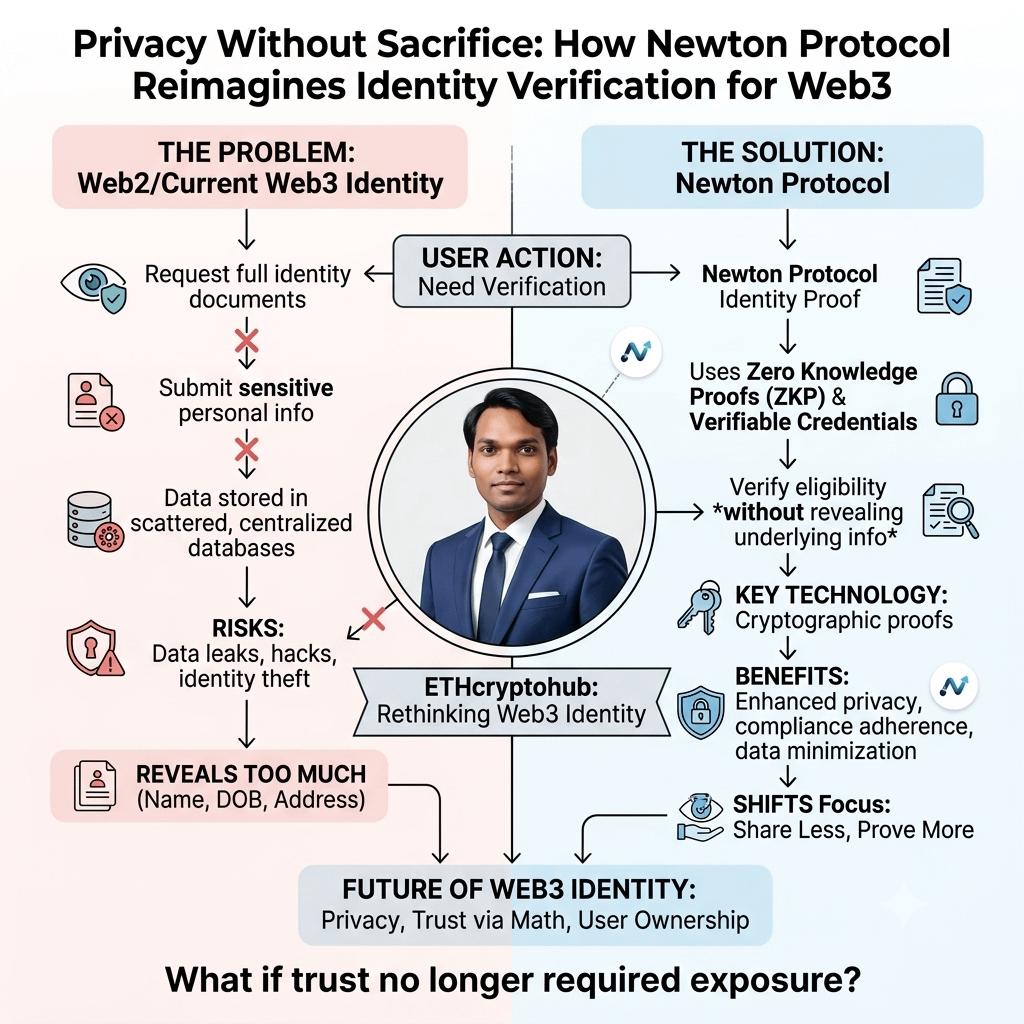
تعمل معظم أنظمة الهوية اليوم على أساس الكل أو لا شيء. إذا كانت تطبيقات تحتاج إلى تأكيد حقيقة واحدة عنك، فإنها غالبًا تحصل على معلومات أكثر بكثير مما يلزم. قد تكون المنصة بحاجة فقط إلى أن تعرف أنك مؤهل لاستخدام خدمة، ومع ذلك تنتهي بمشاركة وثائق تتضمن اسمك الكامل وتاريخ ميلادك وعنوانك وتفاصيل حساسة أخرى.
بالنسبة لي، يخلق هذا النهج مخاطر غير ضرورية.
كلما تم نسخ المزيد من المعلومات الشخصية عبر خدمات مختلفة، اتسع سطح الهجوم. كل قاعدة بيانات إضافية تصبح هدفًا محتملاً آخر للمتسللين. كل عملية تحقق إضافية تزيد من احتمال تسرب البيانات.
المشكلة ليست في التحقق من الهوية بحد ذاته.
المشكلة هي مقدار المعلومات التي يتم تبادلها أثناء العملية.
وهنا يتخذ بروتوكول نيوتن نهجًا مختلفًا بشكل ملحوظ.
بدلًا من التركيز على كشف الهوية، فإنه يركز على أدلة الهوية.
هذا التمييز مهم.
باستخدام تقنيات تشفير وأدلة المعرفة الصفرية، يمكن للمستخدمين إثبات أنهم يستوفون شروطًا معينة دون كشف المعلومات الأساسية نفسها.
بالنسبة لي، هذه واحدة من أكثر الاستخدامات عملية لتقنية البرهان الصفري المعرفة.
غالبًا ما يُوصف البرهان الصفري المعرفة على أنه اختراق رياضي معقد، ومن الناحية التقنية هو كذلك. لكن قيمته الحقيقية تتضح عندما تتوقف عن التفكير في الرياضيات وتبدأ في التفكير في المواقف اليومية.
تخيّل الانضمام إلى منصة مالية لامركزية.
قد يحتاج البروتوكول إلى تأكيد أنك أكملت التحقق من الهوية.
لا يلزم بالضرورة أن تكون جواز سفرك.
قد يرغب خزان DAO في إثبات أن المُوقّع ينتمي إلى مجموعة حوكمة معتمدة.
لا يحتاج إلى الوصول إلى كل التفاصيل الشخصية المرتبطة بذلك الشخص.
قد تحتاج تطبيقات منظمة ببساطة إلى تأكيد أن المستخدم يستوفي متطلبات الامتثال.
لا يتطلب ذلك دائمًا الكشف الكامل عن كل وثيقة هوية.
هذا هو بالضبط المكان الذي تصبح فيه بيانات الاعتماد القابلة للتحقق قوية.
بدلًا من إثبات هويتك مرارًا من البداية، يمكن للاعتماديات الموثوقة أن تؤكد حقائق محددة عنك. ويمكن بعد ذلك دمج تلك الاعتماديات مع برهان المعرفة الصفرية، مما يسمح للمستخدمين بالتحقق من الأهلية مع الحفاظ على المعلومات الشخصية غير المرتبطة بعيدًا عن الخصوصية.
أعتقد أن هذا يمثل نموذجًا أكثر صحة بكثير لـ Web3.
قضى الإنترنت عقودًا في بناء أنظمة تجمع أكبر قدر ممكن من بيانات المستخدمين.
تمنح البلوك تشين فرصة للانتقال في الاتجاه المعاكس.
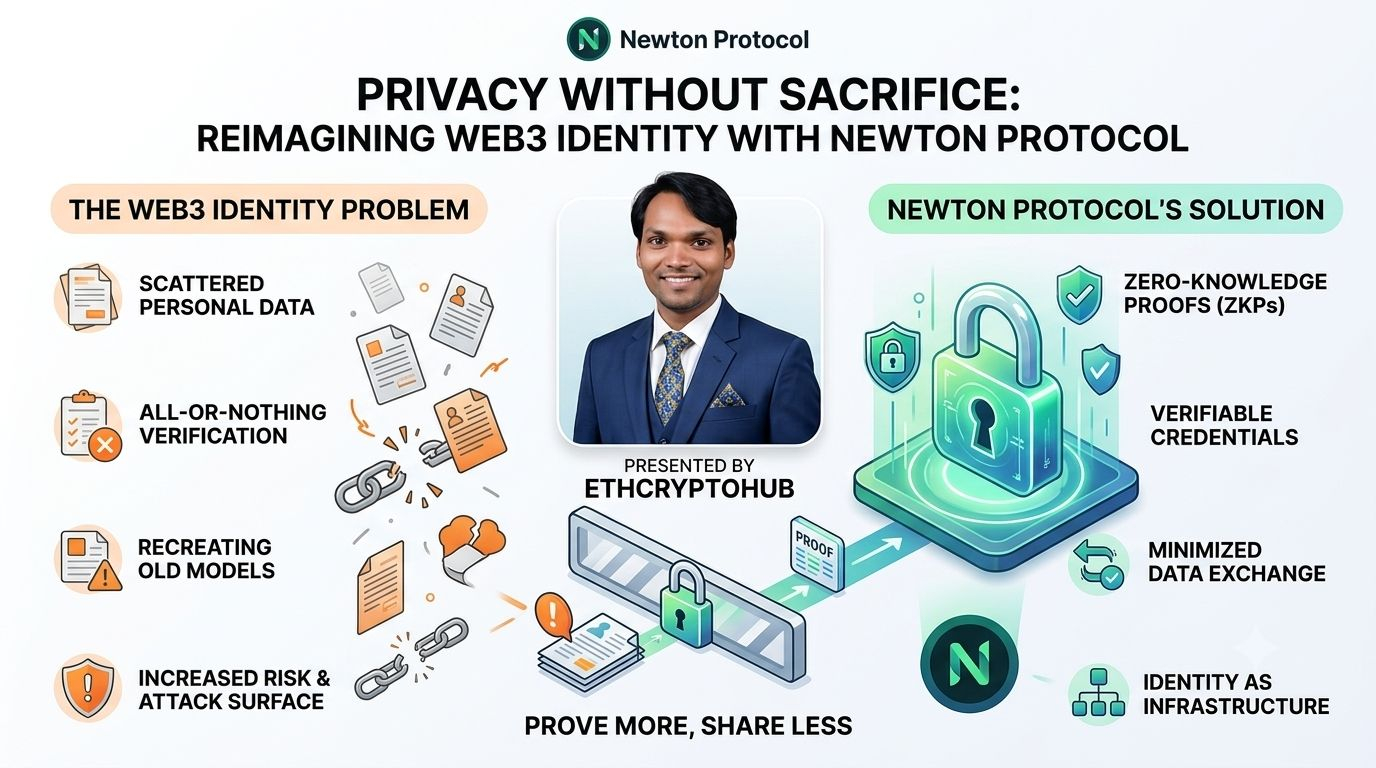
شارك أقل.
أثبت أكثر.
ثق بالرياضيات بدلًا من قواعد البيانات الضخمة.
سبب آخر يجعلني أجد نهج نيوتن مقنعًا هو أن الخصوصية والامتثال غالبًا ما يتم تقديمهما كأهداف متعارضة.
لا أعتقد أنهم بحاجة إلى ذلك.
معظم المؤسسات ليست مهتمة فعليًا بجمع المعلومات الشخصية لذاتها. فهي تحتاج فقط إلى ثقة بأن المستخدمين يستوفون قواعد معينة قبل الوصول إلى الخدمات أو نقل الأصول.
هاتان هدفان مختلفان جدًا.
إذا كانت أدلة التشفير يمكن أن تمنح هذا اليقين دون كشف بيانات غير ضرورية، فسيستفيد الجميع.
يحافظ المستخدمون على تحكم أكبر في هوياتهم.
تقلل المؤسسات كمية المعلومات الحساسة التي تكون مسؤولة عن حمايتها.
يقوم المطورون ببناء تطبيقات يسهل الوثوق بها.
يبدو هذا توازنًا أفضل من الأنظمة التي يعتمد عليها العديد من المنصات اليوم.
بينما كنت أتابع تطور Web3، لاحظت اتجاهًا مهمًا آخر.
تتحول الهوية إلى بنية تحتية.
في الأيام الأولى للعملات المشفرة، كانت المحافظ تخزن الأصول بشكل أساسي.
الآن أصبحت تمثل بشكل متزايد السمعة، والمشاركة في الحوكمة، والمؤهلات المهنية، والسجل المالي، وأذونات الوصول عبر منظومات متعددة.
وهذا يجعل حماية الهوية مهمة بقدر أهمية حماية الرموز.
إن صعود الذكاء الاصطناعي يجعل هذه المحادثة أكثر أهمية.
ستتفاعل العوامل الذاتية بشكل متزايد مع التطبيقات اللامركزية نيابةً عن المستخدمين. وستحتاج تلك العوامل كثيرًا إلى إذن لتنفيذ إجراءات معيّنة.
لا ينبغي أن يحتاجوا إلى وصول غير مقيد إلى السجلات الكاملة للهوية فقط لإثبات أنهم مُصرّح لهم.
تمنح بيانات الاعتماد القابلة للتحقق مع التشفير المحافظ على الخصوصية حلًا أنظف بكثير.
يُثبت الوكيل أنه لديه إذن.
لا شيء أكثر.
بصراحة، أعتقد أن هذا هو الاتجاه الذي كان ينبغي أن تتجه إليه هوية البلوك تشين منذ البداية.
يجب أن ينطبق الشفافية على البروتوكولات والحوكمة والتنفيذ.
لا ينبغي أن يتطلب من الأفراد كشف معلومات شخصية أكثر مما يلزم في كل مرة يتفاعلون فيها مع تطبيق لامركزي.
يبدو أن بروتوكول نيوتن يدرك هذا الفرق.
بدلًا من مطالبة المستخدمين بتبادل الخصوصية مقابل المشاركة، فإنه يستكشف كيف يمكن للخصوصية نفسها أن تصبح جزءًا من البنية التحتية عبر أدلة التشفير، وبيانات الاعتماد القابلة للتحقق، وتقنية البرهان الصفري المعرفة.
يبدو هذا النهج أقرب بكثير إلى الروح الأصلية لـ Web3.
مع استمرار توسع التطبيقات اللامركزية في مجالات التمويل والألعاب والمنصات الاجتماعية وخدمات المؤسسات، سيصبح التحقق من الهوية أكثر أهمية. لن تكون التحديات مجرد التحقق من المستخدمين.
وسيكون ذلك دون إعادة إنشاء نموذج المراقبة الذي يعتمد عليه الكثير من الإنترنت بالفعل.
بالنسبة لي، هذه هي القصة الأكبر وراء بروتوكول نيوتن.
ليس الأمر مجرد بناء حل هوية آخر.
إنه يطرح سؤالًا أكثر جوهرية.
ماذا لو لم يعد الثقة يتطلب التعرض؟
إذا كان Web3 جادًا في منح المستخدمين ملكية حياتهم الرقمية، فإن هذا السؤال يستحق اهتمامًا أكبر بكثير مما حظي به حتى الآن.