قضيت بعض الوقت في إعادة قراءة تقرير 1 يوليو من مؤسسة Magic Newton حول طبقة التفويض لدى @NewtonProtocol .
في البداية، بدا كل شيء مطابقًا تمامًا لما تتوقعه من نظام مُقلِّل للثقة.
طبقة تفويض بلا ثقة. إعادة استيكينغ عبر EigenLayer. مشغّلون لامركزيون. إثباتات معرفة صفرية.
تم تصميم كامل هذا الهيكل لجعل فرض السياسات قابلًا للتحقق دون الاعتماد على الثقة العمياء.
لكن كلما قرأت أكثر، ظلّت هناك تفصيلة واحدة تستحوذ على انتباهي.
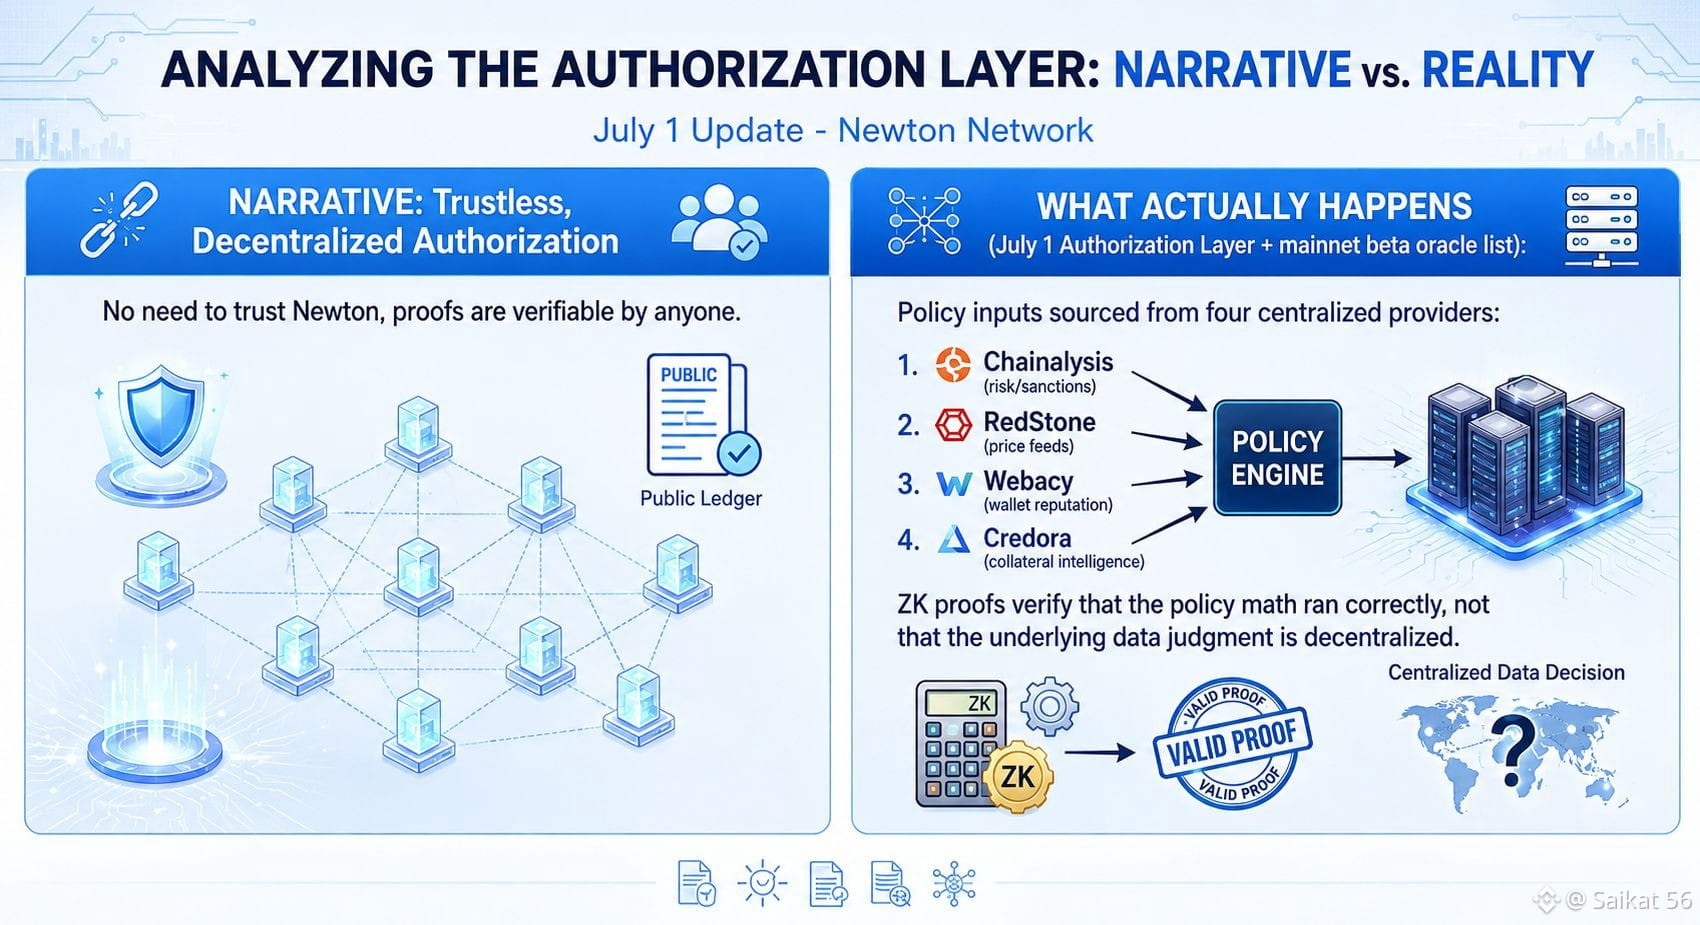
تعتمد النسخة التجريبية الرئيسية (Mainnet Beta) على Chainalysis لتقييم المخاطر، وRedStone لتغذيات الأسعار، وWebacy لسمعة المحافظ، وCredora لتحليل الضمانات.
عندها ظهرت لي فكرة فجأة.
ما الذي يُثبتُه إثبات المعرفة الصفرية بالضبط؟
إنه يثبت أن فحص السياسة تم تنفيذه بشكل صحيح. لكن درجة المخاطر، وبيانات السمعة،
أو تقييم الضمانات ضمن تلك السياسة لا تزال تأتي من مقدمي خدمات خارجيين.
بعبارة أخرى، قد تكون عملية التحقق بلا ثقة، لكن البيانات نفسها ما زالت قائمة على الثقة.
وجدت نفسي أفكر في ذلك وأنا أحتسي فنجان قهوة.
هل هذا في الواقع ضعف؟
ربما لا.
لم تدّعِ Newton أبدًا أن البيانات الأساسية ستكون لامركزية. هدفها هو جعل فرض السياسات شفافًا وقابلًا للتحقق تشفيريًا.
ومع ذلك، تبدو كلمة "بلا ثقة" مختلفة قليلًا عندما تدرك أن الثقة لم تختفِ بل انتقلت فحسب إلى مستوى أعمق، إلى مقدمي البيانات.
ومع ذلك، ربما هذا بالضبط ما تريده المؤسسات.
فمعظم الشركات بالفعل تمنح ثقة أكبر بمقدمي مثل Chainalysis مقارنةً بشبكة مجهولة من المشغّلين.
ومن هذا المنظور، قد تكون Newton تحل المشكلة التي تهم حقًا من أجل اعتماد المؤسسات.
لكن سؤالًا واحدًا ما زال يراودني:
هل رأى أحدٌ سياسة تفويض تعتمد بالكامل على مصادر بيانات لامركزية؟
أم أن وجود قدر من الثقة المركزية لا مفر منه عند بناء بنية الامتثال؟ 🙄
#newt $NEWT $EVAA $NVDAB