لقد راقبت عن كثب كيف تتم مناقشة الخصوصية عبر الأنظمة اللامركزية، ونمط واحد يظل يلفت انتباهي باستمرار. تبدو معظم المحادثات وكأنها تبدأ وتنتهي بالتشفير. إذا كانت البيانات مُشفرة، فغالبًا ما يُفترض أن مشكلة الخصوصية قد تم حلها. وكلما درست معماريات مختلفة، زاد شكوكي في هذا الافتراض.
لقد أدركت أن أكثر ما يهمني ليس فقط كيفية حماية البيانات أثناء انتقالها عبر شبكة، بل ما يحدث بعد ذلك. ففي مرحلة ما يجب على النظام تقييم السياسات والتحقق من بيانات الاعتماد أو اتخاذ قرارات. تبدو هذه المرحلة أقل وضوحًا بكثير في النقاشات العامة، رغم أنها قد تكون المكان الذي توجد فيه بعض أهم المفاضلات المتعلقة بالخصوصية.
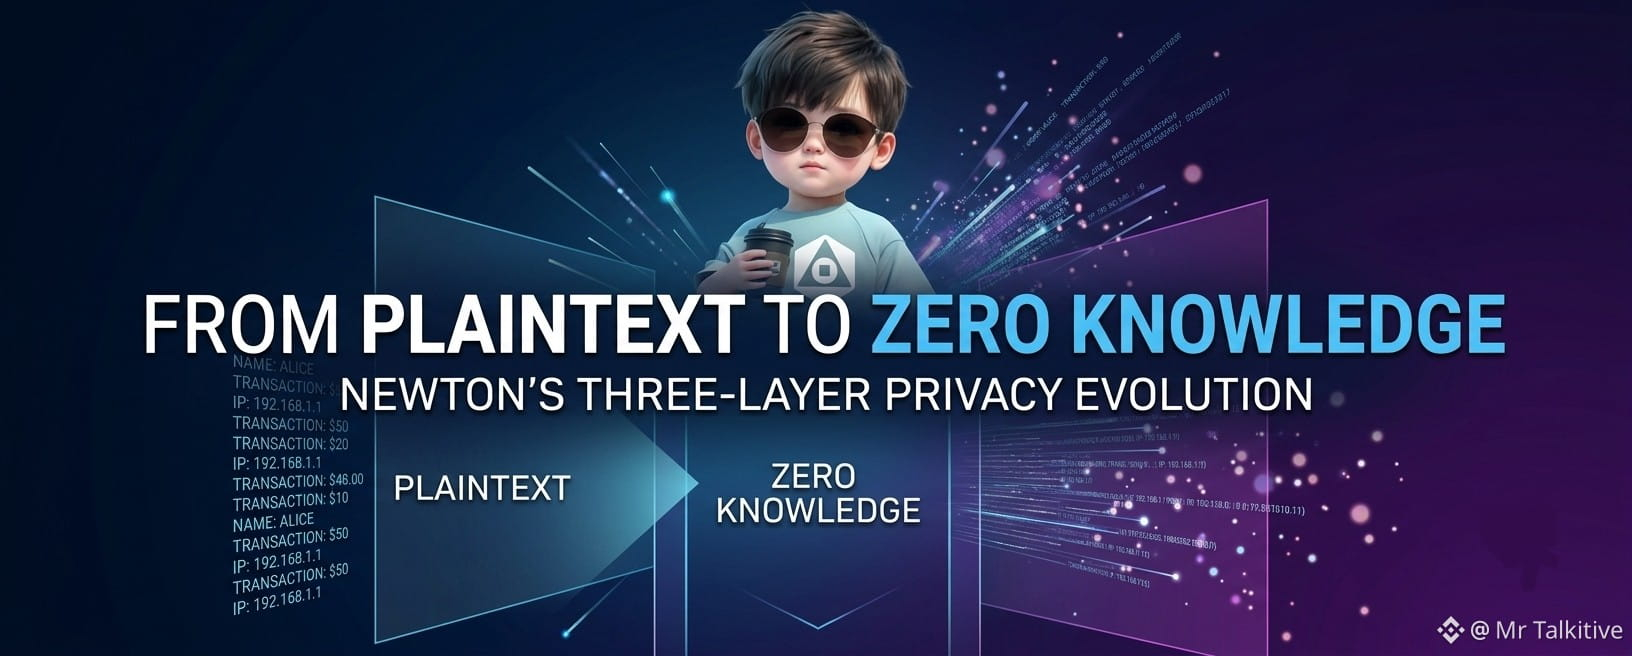
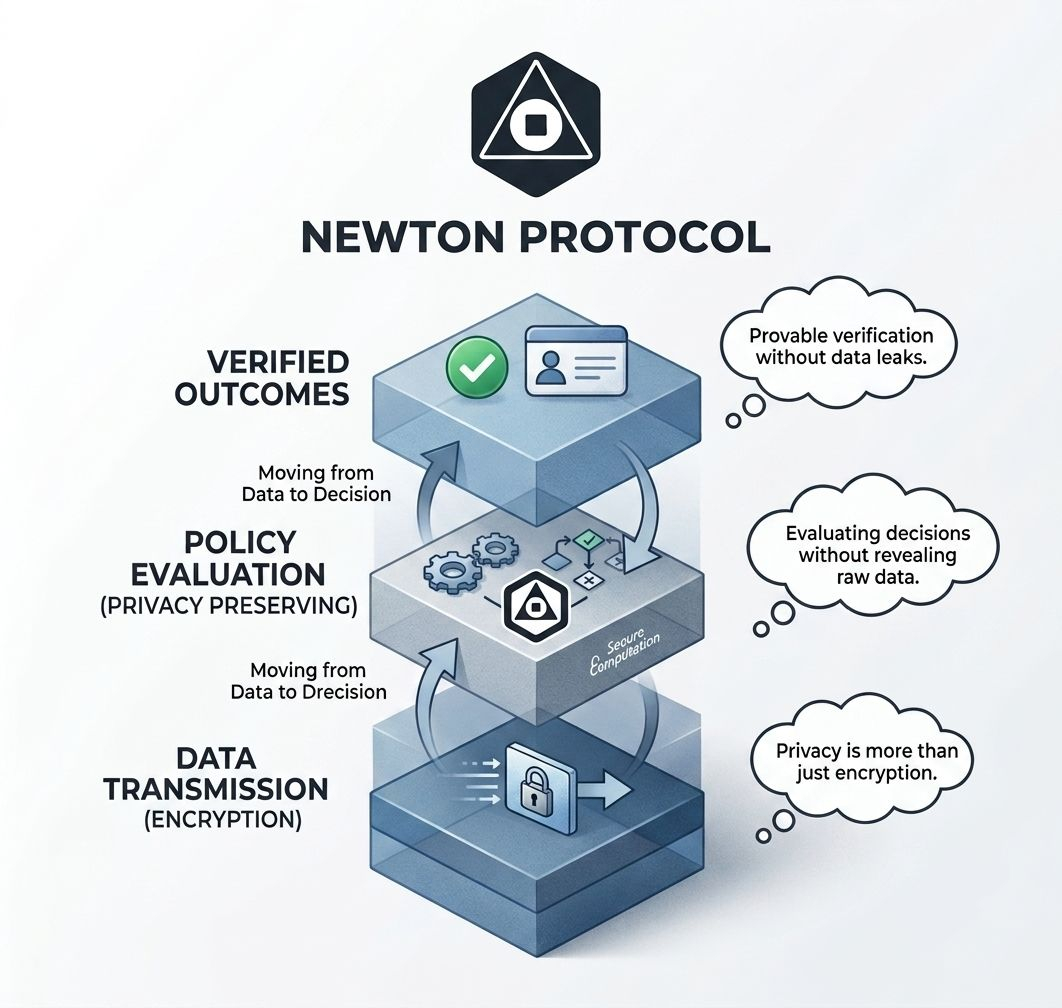
أثناء قراءتي لهيكل الخصوصية لدى بروتوكول نيوتن، وجدت نفسي أُقدّر أنه لا يعرض الخصوصية كميزة واحدة. بدلًا من ذلك، يعامل الخصوصية بوصفها شيئًا يتطور على شكل طبقات. وقد شعرت أن هذا النهج أكثر واقعية بالنسبة لي، لأنه يعترف بأن مستويات مختلفة من الحماية تحل مشكلات مختلفة.
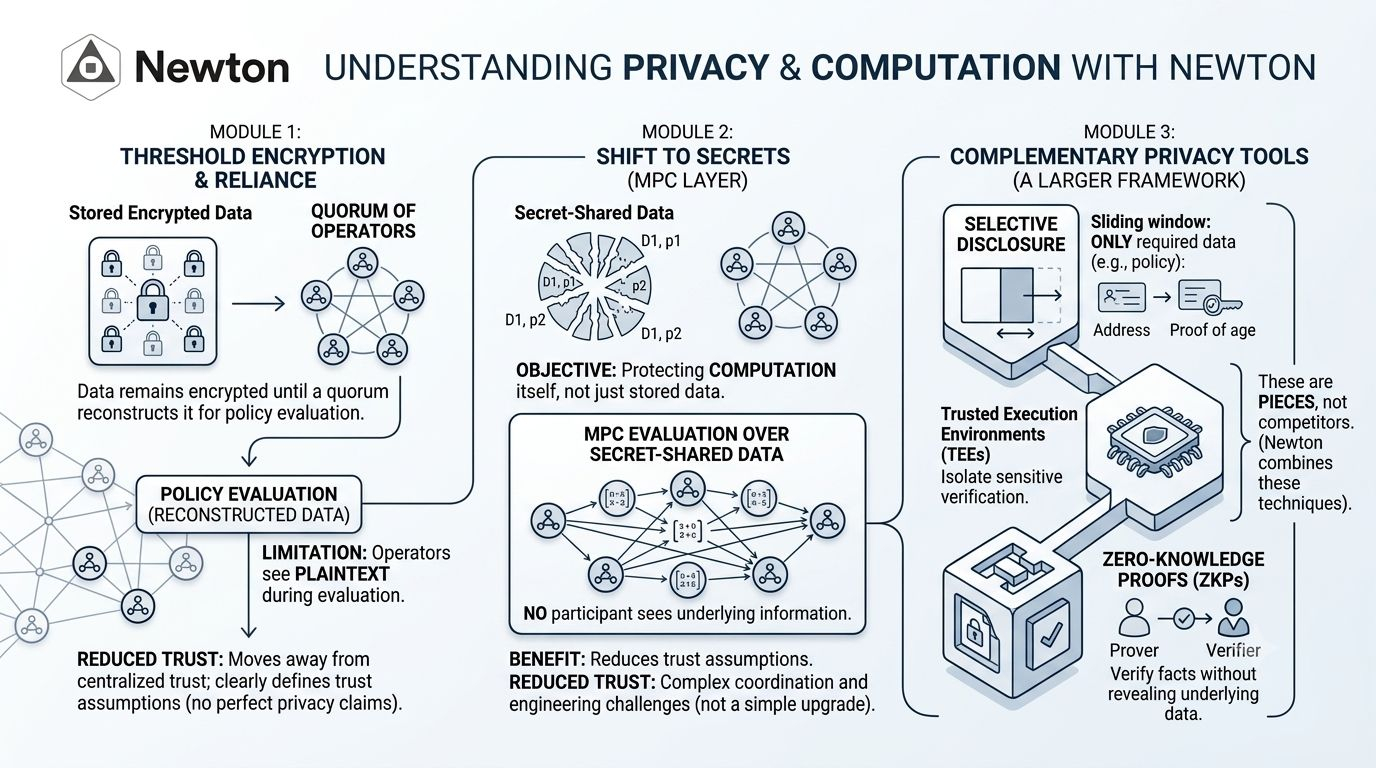
لاحظت أن الطبقة الأولى تعتمد على تشفير العتبة، ما يسمح ببقاء المعلومات الحساسة مُشفّرة حتى يقوم عدد كافٍ من المشغلين بإعادة بنائها لتقييم السياسة. أرى أن هذا تحسين مهم مقارنة بالاعتماد على طرفٍ موثوقٍ مركزي، لكنني أقدّر أيضًا أن التصميم يعترف بحدوده بشكل صريح. أثناء التقييم، لا يزال المشغلون المشاركون يرون النص الصريح. وبدلًا من الادعاء بخصوصية مثالية، تحدد البنية بوضوح أين لا تزال توجد الثقة.
كنت أيضًا أبحث في كيفية أن الطبقة الثانية تغيّر هذا النموذج عبر الحوسبة متعددة الأطراف (MPC). ما لفت انتباهي هو أن الهدف ينتقل من حماية البيانات المخزنة إلى حماية الحوسبة نفسها. يقوم المشغّلون بتقييم السياسات على بيانات مُشاركة بشكل سري دون أن يرى أي مشارك معلومات الأساس. أجد هذا التحول مثيرًا للاهتمام بشكل خاص لأنه يقلل افتراضات الثقة بدلًا من مجرد إضافة ميزة أمنية أخرى. وفي الوقت نفسه، لا أرى MPC كترقية بسيطة؛ إذ يضيف تعقيدًا إضافيًا وتحديات في التنسيق والهندسة يجب ألا تُغفل.
شيء آخر وجدت نفسي أُقدّره هو الطريقة التي يجمع بها نيوتن تقنيات خصوصية تكاملية بدلًا من الاعتماد على حل واحد. يتيح الإفصاح الانتقائي للمستخدمين الكشف عن المعلومات المطلوبة فقط لسياسة معينة. تعزل بيئات التنفيذ الموثوقة التحقق الحساس، بينما تسمح إثباتات عدم المعرفة بالتحقق من حقائق معينة دون كشف البيانات الأساسية. بالنسبة لي، تبدو هذه التقنيات أقل كأنها منافِسات وأكثر كأنها قطع في إطار أوسع للخصوصية.
لقد بدأت أيضًا في التساؤل عن افتراضٍ شائعٍ آخر: أن الخصوصية الأقوى دائمًا تعني إخفاء كل شيء. كلما قرأت أكثر، شعرت أن التحدي الحقيقي يتمثل في تصميم أنظمة تكشف فقط ما هو ضروري، فقط للأطراف الصحيحة، فقط ضمن حدود تعاقدية محددة بوضوح داخل نطاقات التشفير التعاقدية. ويبدو هذا أقرب بكثير إلى كيفية عمل الثقة في العالم الواقعي.
شيء واحد لاحظته باستمرار أثناء دراستي للبنية التحتية اللامركزية هو أن التقدم ذي المعنى عادةً ما يحدث على مراحل. الانتقال من تشفير العتبة نحو الحوسبة متعددة الأطراف (MPC) ليس مجرد إضافة ميزة أخرى؛ بل هو تقليل تدريجي لكمية الثقة التي يحتاجها المستخدمون لوضعها في المشاركين الأفراد. أجد خريطة الطريق هذه أكثر إقناعًا من وعود الكمال الفوري.
مع استمرار الأنظمة اللامركزية في التوسع نحو التمويل والهوية والذكاء الاصطناعي المستقل، أصبحت مقتنعًا بأن جودة الخصوصية ستهم أكثر بكثير من مؤشرات الأداء قصيرة الأجل. التنفيذ السريع وقابلية التوسع قيمتان، لكنهما لا تعوضان الثقة. وعلى المدى الطويل، أعتقد أن الثقة تُبنى عبر بنى تواصل حماية المستخدمين حتى عندما تصبح الأنظمة نفسها أكثر قدرة وأكثر ترابطًا.
هذا في النهاية ما بقي معي بعد دراسة تطور الخصوصية متعدد الطبقات لدى نيوتن. لا أراه ادعاءً بأن الخصوصية قد تم حلها. بل أراه إقرارًا بأن الثقة شيء تكتسبه الأنظمة تدريجيًا عبر تقليل التعرض غير الضروري، والاعتراف ببدائل الأثر بشكل صريح، والتحسين المستمر لطريقة التعامل مع البيانات الحساسة.
خرجت بالانطباع أن الثقة على المدى الطويل لن تُبنى عبر أقوى الادعاءات التسويقية أو أسرع الاختبارات. بل ستُبنى عبر بروتوكولات تقلل تدريجيًا مقدار ما يحتاجه المستخدمون للثقة بأي شخص على الإطلاق. هذا هو الاتجاه الذي أراه @NewtonProtocol في استكشافه: هندسة خصوصية طبقية، مع $NEWT دعم شبكة مصممة للانتقال من حماية البيانات أثناء النقل إلى حمايتها طوال عملية الحوسبة نفسها.
#Newt #AI #cryptouniverseofficial #CryptocurrencyWealth #CryptoAIRevolution