


 كنت أستعيد تذكّر الوقت عندما بدأتُ للمرة الأولى قراءة نموذج الخصوصية الخاص ببروتوكول نيوتن (Newton). توقعتُ قصة مألوفة أخرى عن التشفير والهوية. لكنني واصلت الرجوع إلى فكرة مختلفة. فقد أمضت العملات المشفّرة سنوات في إثبات من يملك الأصول، لكنها لم تقضِ وقتًا مماثلًا في فهم كيفية قدرة الناس على إثبات شيء عن أنفسهم دون كشف كل شيء آخر. تبدو هذه الفجوة صغيرة حتى تتخيل استخدام البلوك تشين للنشاط المالي اليومي.
فكّر في تسجيل الدخول إلى فندق. يحتاج موظف الاستقبال إلى معرفة أنك الشخص الذي أجرى الحجز، لكن ليس عليه أن يحصل على تاريخك المصرفي أو سجلاتك الطبية أو كل مكان أقمت فيه من قبل. في الحياة الواقعية، نقبل بطبيعة الحال أن يرى الأشخاص فقط المعلومات التي يحتاجون إليها فعلاً. لم تكن أنظمة السلسلة (onchain) تعمل دائمًا بهذه الطريقة. كثيرًا ما تُعامل الخصوصية على أنها شيء يُضاف لاحقًا، بدل أن تصبح جزءًا من الأساس.
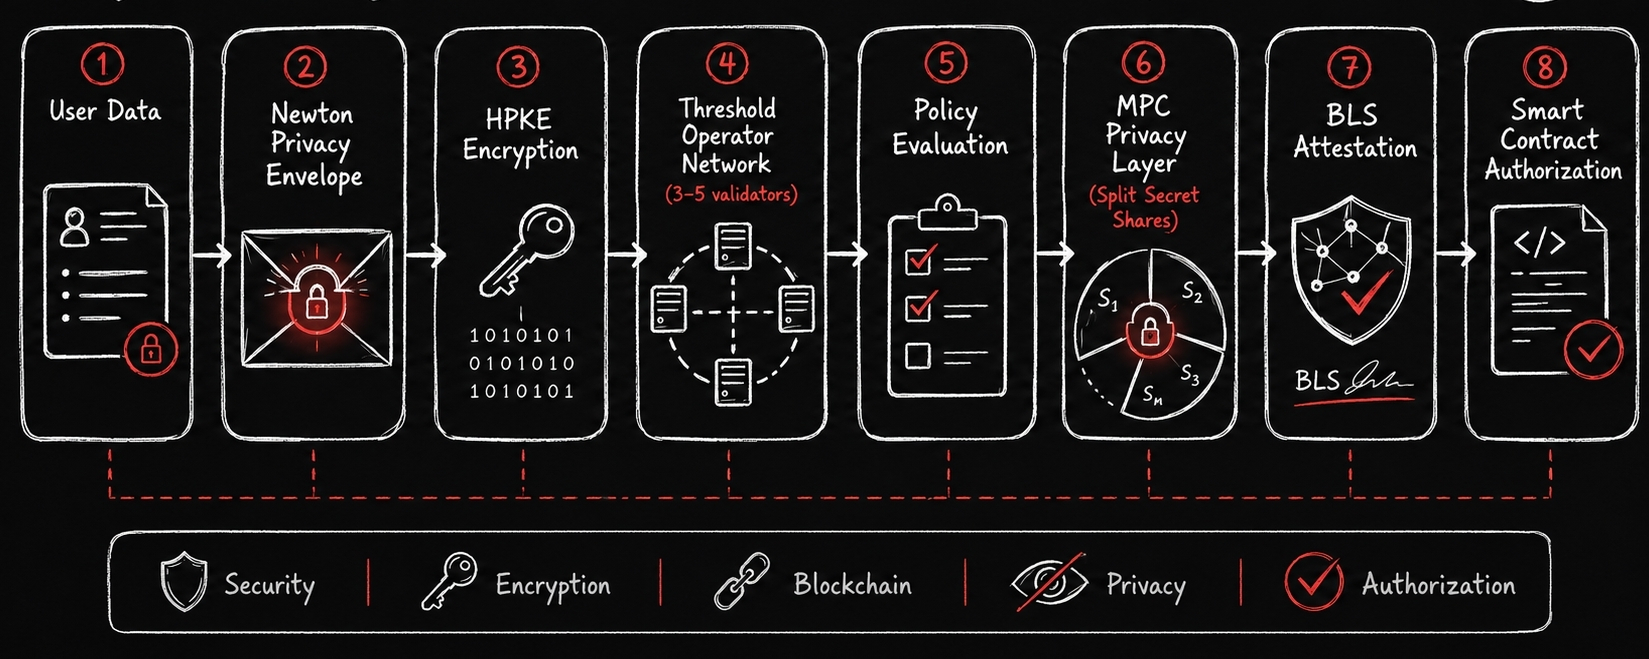
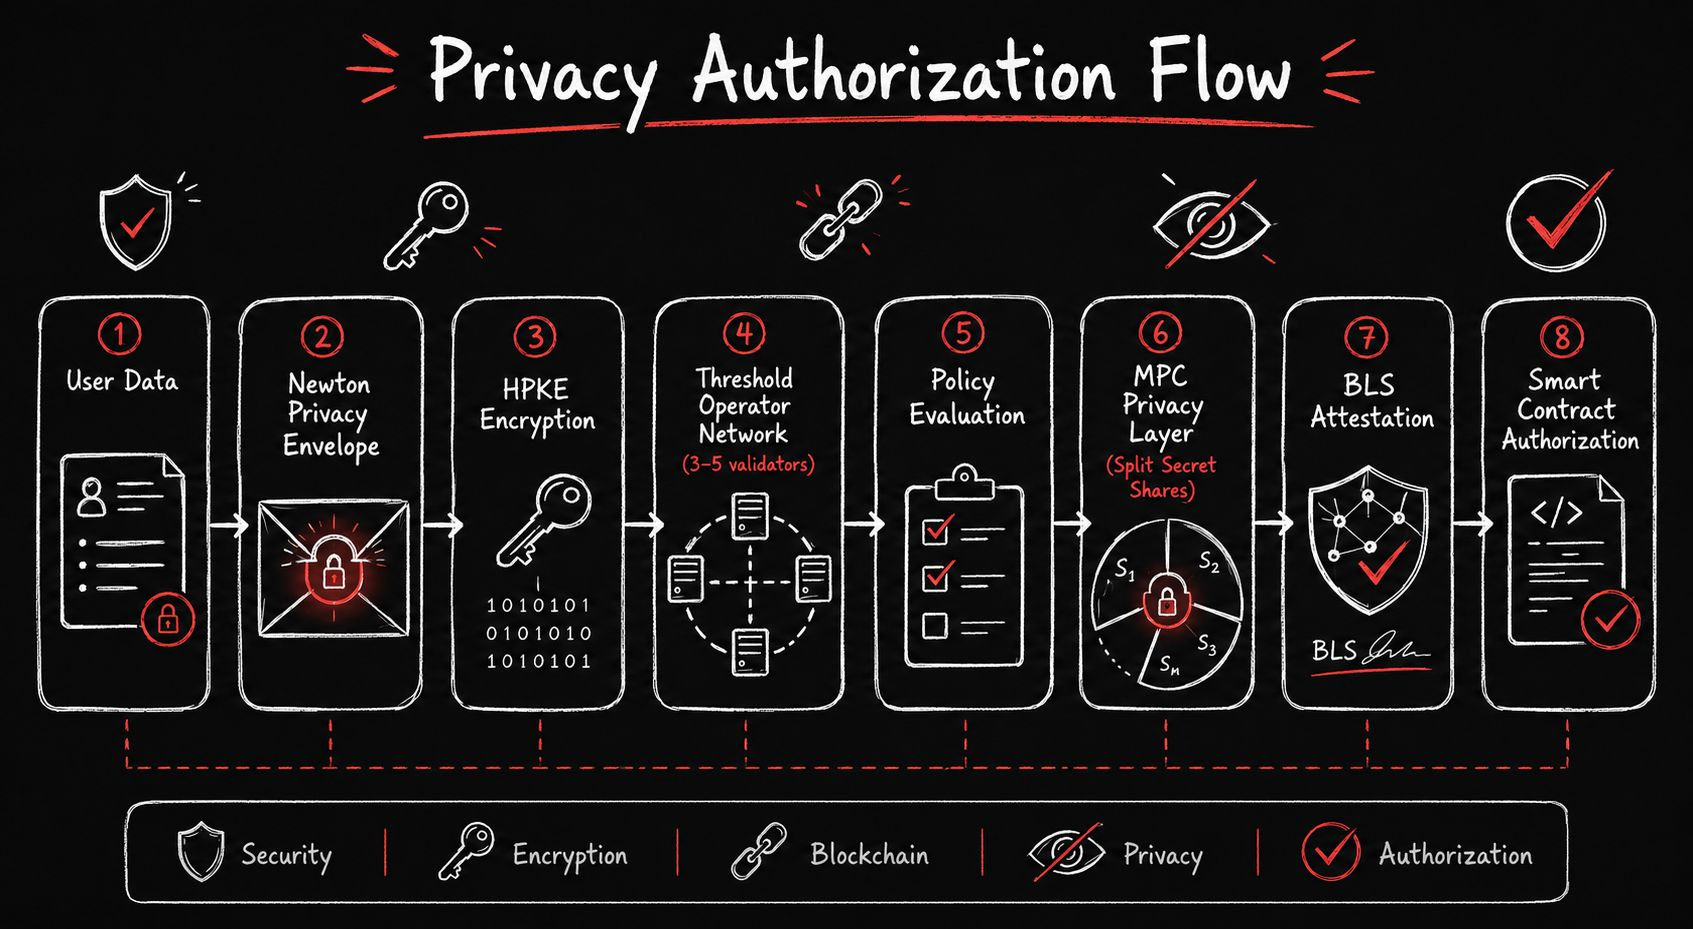
وهذا ما جعلني أتوقف أثناء النظر إلى بنية نيوتن. فالبروتوكول لا يحاول إخفاء المعاملات عن البلوكشين، بل يحاول تقييد من يرى المعلومات الحساسة خلال عملية التفويض نفسها. وتحت هذه الفكرة يوجد ما يسمى غلاف خصوصية نيوتن. فبدلًا من مجرد تشفير المعلومات وإرسالها عبر الشبكة، يربط البيانات المشفّرة بتطبيق محدد، وبلوكشين محدد، وحتى بطلب تفويض محدد. وإذا اعترض أحدهم تلك البيانات أو حاول إعادة استخدامها في مكان آخر، فإنها لا تعود مناسبة للسياق الأصلي. التشفير هنا لا يحمي المعلومات فحسب، بل يحمي القصد أيضًا.
إن فهم ذلك يساعد على تفسير سبب استخدام البروتوكول لتشفير هجيني بالمفتاح العام يعتمد على RFC 9180. كل عملية تشفير تُنشئ مفتاحًا عابرًا جديدًا، ما يعني أن كل طلب قائم بذاته بدلًا من الاعتماد على سر دائم. ويُولَّد مفتاح التشفير بالعتبة بصورة جماعية عبر توليد المفاتيح الموزع بدلًا من أن يكون موجودًا داخل خادم واحد أو منظمة واحدة. لا يستطيع أي مشغّل منفرد فكّ المعلومات الخاصة بمفرده. وفقط عندما يساهم نصاب من المشغّلين بحصص فك التشفير الجزئية الخاصة بهم يمكن إعادة بناء البيانات الأصلية. وهذا يغيّر نموذج الثقة كثيرًا، لأن اختراق مشارك واحد لا يكشف النظام.
لكن هناك طبقة أخرى تقع تحت هذه القصة.
أثناء التنفيذ اليوم، بمجرد أن يعيد عدد كافٍ من المشغّلين بناء المعلومات المشفّرة، ما يزال بإمكانهم رؤية النص الصريح أثناء تقييم سياسات التفويض. وأنا أقدّر فعلًا أن التصميم يعترف بذلك بصراحة بدلًا من التظاهر بأن الخصوصية مثالية بالفعل. كثير من المشاريع تتوقف عند قول إن البيانات مشفّرة. هذا المشروع يصف أين لا تزال الرؤية موجودة وأين يُتوقع أن تصل التحسينات.
تلك الخطوة التالية هي على الأرجح الجزء الأكثر إثارة للاهتمام.
بدلًا من إعادة بناء المعلومات الحساسة أولًا، يعمل نيوتن نحو الحوسبة متعددة الأطراف، أو MPC. وبدلًا من كشف البيانات قبل اتخاذ القرار، يقيّم المشغّلون الأجزاء المشفرة معًا دون أن يرى أي طرف فردي المعلومات الأصلية. ولا يظهر سوى الجواب النهائي: مُصرَّح أو مرفوض. لا شيء أكثر.
على الورق، يبدو ذلك شبه مستحيل.
عمليًا، تُظهر الأبحاث الحديثة أن الحوسبة ثلاثية الأطراف ذات الأغلبية الصادقة تتجاوز مليار بوابة منطقية في الثانية تحت ظروف الشبكة المحلية. ولا تكتسب هذه الأرقام أهميتها إلا لأنها تغيّر الافتراض القديم بأن الحوسبة الحافظة للخصوصية بطيئة تلقائيًا أكثر من اللازم للتطبيقات الواقعية. وتشير العلامات المبكرة إلى أن هذه الفجوة أصبحت أصغر بكثير، رغم أن الأداء في العالم الحقيقي عبر البنية التحتية اللامركزية لا يزال أمرًا يستحق المتابعة.
ذلك الزخم يخلق أثرًا آخر.
تبدأ الهوية نفسها بالظهور بشكل مختلف. فبدلًا من رفع المستندات مرارًا في كل مرة يطلب فيها تطبيق جديد ذلك، يمكن للمستخدمين تقديم بيانات اعتماد قابلة للتحقق تثبت فقط الحقيقة اللازمة. ربما الإقامة. ربما إتمام KYC. ربما حالة الاعتماد. الإفصاح الانتقائي يعني إثبات عبارة واحدة دون كشف بيانات الاعتماد الكاملة الموجودة تحتها. وفي الحياة اليومية، يشبه ذلك أكثر إظهارك لحارس الأمن أنك فوق الثامنة عشرة بدلًا من تسليم كل صفحة من جواز سفرك.
هناك مزيد من الأجزاء التي تدعم ذلك النموذج. تعزل بيئات التنفيذ الموثوقة مهام التحقق الحساسة بعيدًا عن النظام المضيف. وتجعل البراهين عديمة المعرفة من الممكن إثبات شروط مثل امتلاك رصيد فوق حد معين أو كون الشخص فوق عمر معين دون كشف الأرقام الفعلية. كل تقنية تحل مشكلة مختلفة، لكن معًا تُضفي طبقات من التعقيد بدلًا من الاعتماد على آلية خصوصية واحدة لحل كل شيء.
ومع ذلك، فإن أنظمة الخصوصية تخلق مخاطرها الخاصة.
يعتمد التشفير بالعتبة على مشاركة عدد كافٍ من المشغّلين الصادقين. وتعتمد الحوسبة متعددة الأطراف على التنسيق. وتعتمد بيئات التنفيذ الموثوقة على افتراضات عتادية. وتضيف أنظمة المعرفة الصفرية عبئًا حسابيًا. الخصوصية ليست مجانية؛ إنها تنقل التعقيد إلى أجزاء مختلفة من البنية التحتية. وما إذا كانت هذه المقايضة تبدو مقبولة أم لا يعتمد على التطبيق.
وفي الوقت نفسه، يبدو أن السوق الأوسع يتغير بطريقة تجعل هذا الحديث أكثر صلة. ما تزال المؤسسات تجرّب الأصول المرمّزة. كما أن العملات المستقرة المنظمة تتوسع. وبدأ وكلاء الذكاء الاصطناعي في التفاعل مع البروتوكولات المالية. وكل اتجاه من هذه الاتجاهات يزيد كمية المعلومات الحساسة التي تتدفق عبر الأنظمة اللامركزية. لم تعد التسوية وحدها تجيب عن كل الأسئلة. فالترخيص والخصوصية يتحركان معًا بشكل متزايد.
أكثر ما لفت انتباهي لم يكن علم التشفير نفسه، بل الفلسفة الكامنة تحته.
لسنوات، كانت مناقشات البلوكشين تفترض غالبًا أن الشفافية تخلق الثقة تلقائيًا. وأبدأ الآن في التفكير بأن العكس قد يكون صحيحًا أيضًا. أحيانًا تأتي الثقة من الكشف عن قدر أقل، بشرط أن يظل الجميع قادرين على التحقق من النتيجة بشكل مستقل.
ما إذا كان نيوتن سيصبح في النهاية جزءًا مهمًا من ذلك المستقبل أم لا، فما يزال غير مؤكد. لا يزال على البروتوكول أن يثبت أن هذه الطبقات تعمل معًا تحت الطلب الحقيقي، وليس فقط داخل الأوراق التقنية. التبنّي يختبر الأفكار بشكل مختلف دائمًا عما تفعله وثائق التصميم.
لكن إذا صمد هذا الاتجاه، فأعتقد أن المنافسة التالية في البلوكشين لن تكون ببساطة حول نقل الأصول بسرعة أكبر. بل ستكون حول تحديد من يُسمح له بمعرفة ماذا، والتأكد من أن الجميع الآخرين لا يضطرون إلى ذلك أبدًا. إنها سباق أكثر هدوءًا بكثير، لكنه قد يصبح في النهاية واحدًا من أهم السباقات.
#Newt || #newt || $NEWT || @NewtonProtocol
