

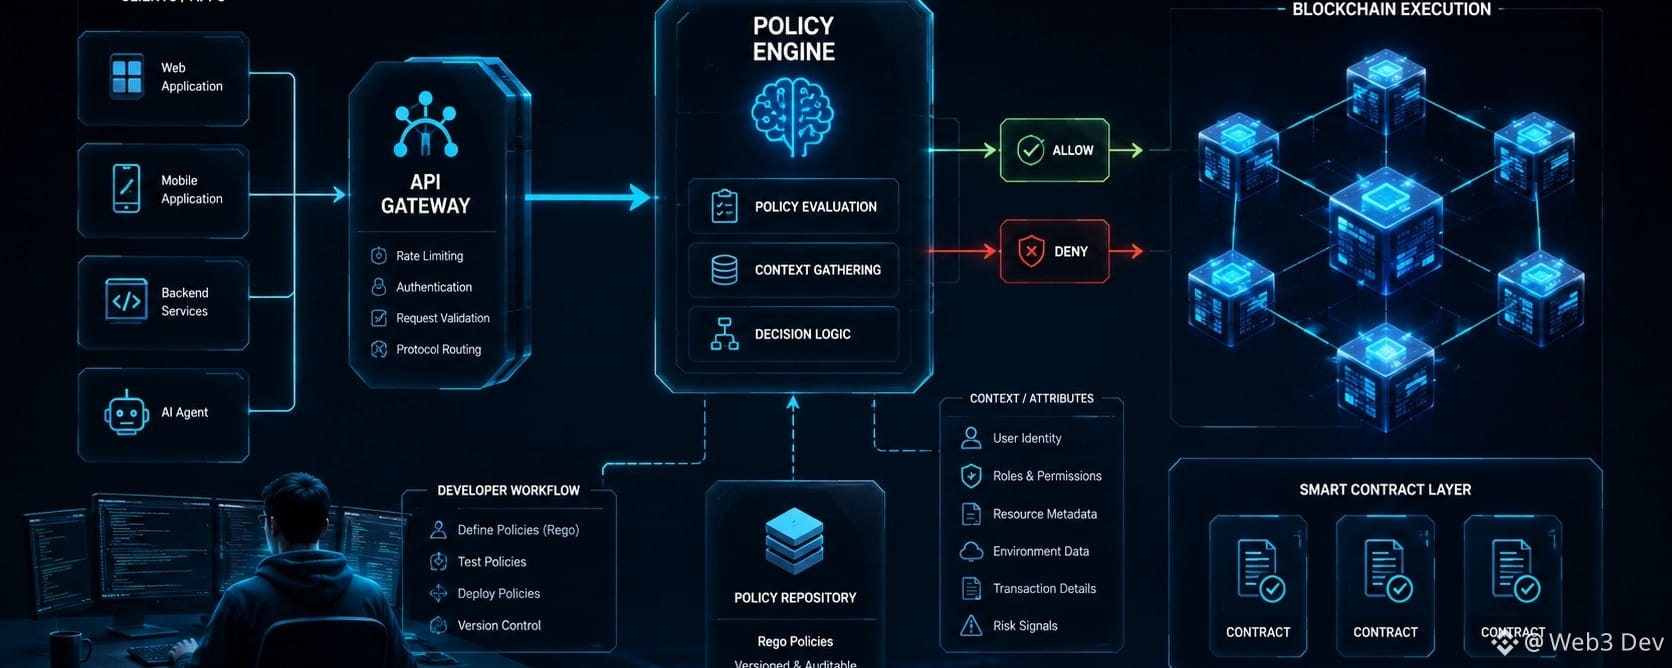
تتفوق العقود الذكية التقليدية في التنفيذ الحتمي، لكنها تواجه عائقًا جوهريًا: فهي لا تستطيع تقييم المعلومات التي توجد خارج سلسلة الكتل. غالبًا ما يكون من غير المرئي لمنطق العقد وحده ما إذا كانت المعاملة تنتهك سياسة الإنفاق الخاصة بالجهة، أو تنشأ من عنوان مُدرج في القوائم المحظورة، أو تتجاوز حدًا تشغيليًا محددًا مسبقًا. هذه الفجوة المعمارية هي بالضبط المكان الذي تقدم فيه آليات التفويض المعتمدة على السياسات نموذجًا أمنيًا مختلفًا.
مشكلة هندسية
يركز أمن العقود الذكية التقليدي على كتابة منطق عقد صحيح والتحقق من المدخلات داخل السلسلة. ومع ذلك، كثيرًا ما تعتمد قرارات التفويض على سياق خارجي متغير بدلًا من كونها مدرجة ضمن كود عقد ثابت. تعوّض العديد من التطبيقات عن ذلك بوضع فحوصات السياسات في الواجهات الأمامية أو في واجهات برمجة التطبيقات المركزية، لكن يمكن تجاوز تلك الطبقات عندما يتفاعل المستخدمون أو الأنظمة الآلية مباشرةً مع العقود المُنشرَة. ووفقًا للوثائق الرسمية الخاصة بنيوتن، فإن العقود الذكية تكون فعليًا عمياء بالنسبة إلى السياق الموجود خارج السلسلة، ما يجعل فرض التفويض الخارجي أمرًا صعبًا لتحقيقه باستمرار.
شرح البنية المعمارية
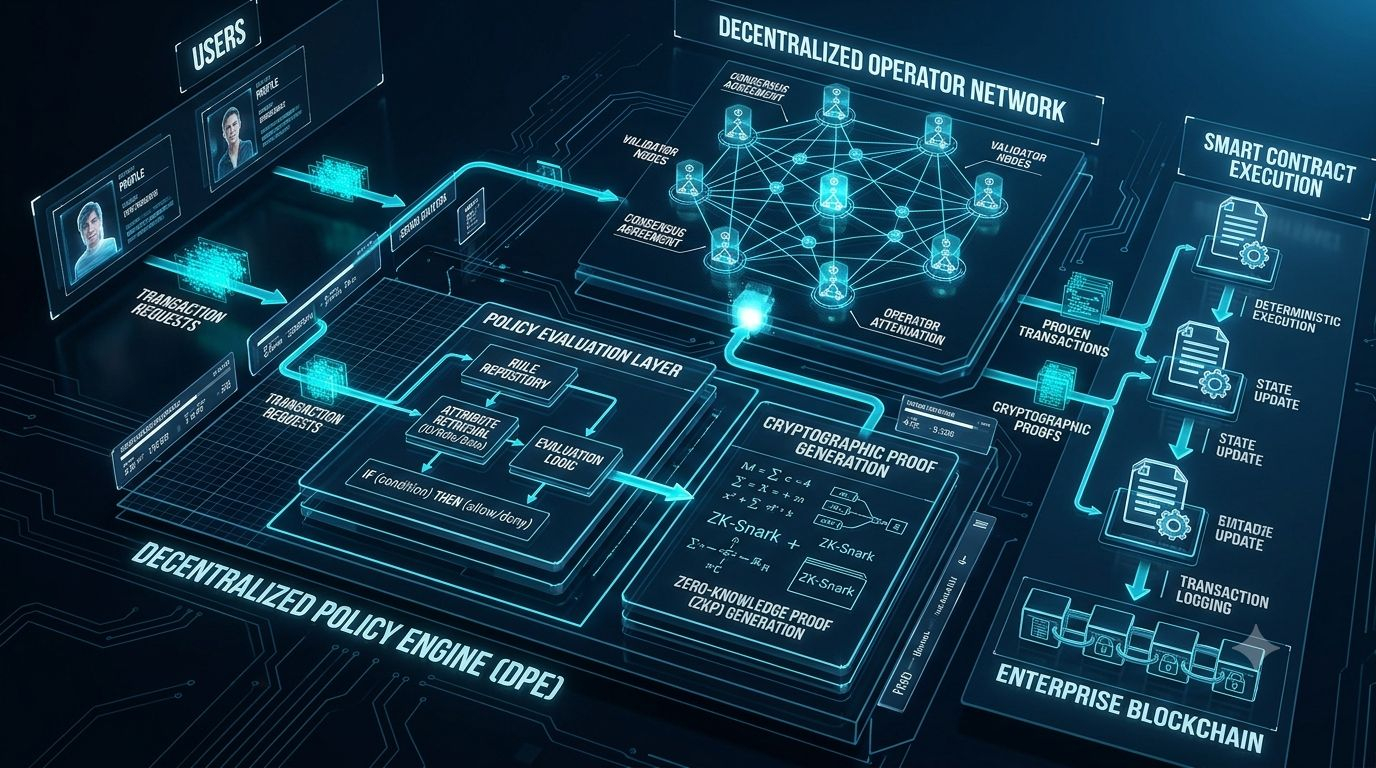
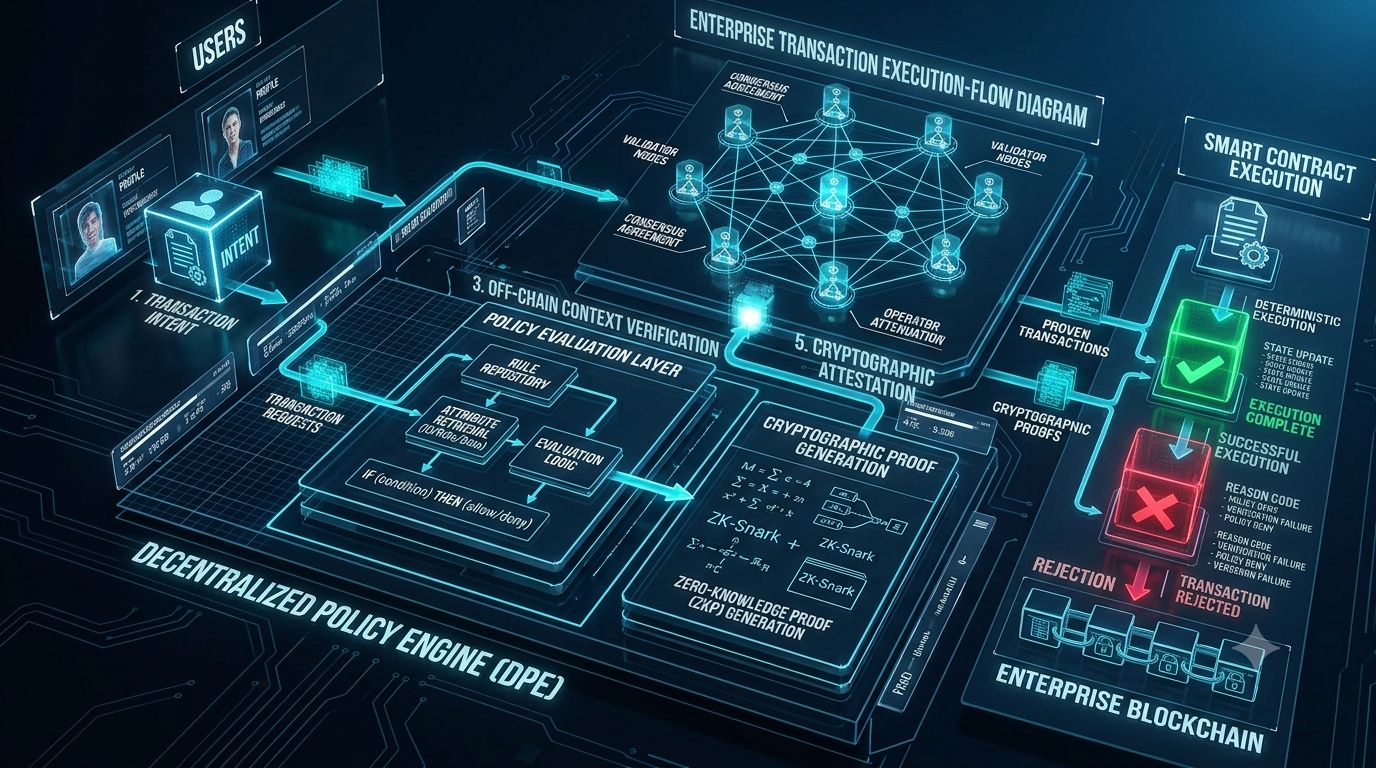
تتعامل Newton مع هذا التحدي من خلال تقديم محرك سياسات لامركزي لتفويض المعاملات بدلاً من تضمين كل قاعدة تفويض مباشرة داخل منطق العقد. تُشفّر السياسات شروطًا مثل حدود الإنفاق، وقواعد منع الاحتيال، أو متطلبات الامتثال، بينما يقوم المشغّلون اللامركزيون بتقييم هذه السياسات باستخدام كلٍّ من الحالة على السلسلة والسياق الخارجي المعتمد قبل متابعة التنفيذ. وتنتج عمليات التقييم الناجحة برهانًا تشفيريًا على أن السياسة المطلوبة قد استوفيت لتلك العملية المحددة. وبدلاً من اكتشاف الانتهاكات بعد التنفيذ، يهدف هذا النهج إلى منع انتقالات الحالة غير المصرح بها قبل حدوثها.
منظور المطور
سيُدرك مهندسو الواجهة الخلفية المعتادون على Node.js وTypeScript وExpress middleware وIAM أو RBAC هذا الفصل بين المسؤوليات. في أنظمة الواجهة الخلفية الحديثة، نادرًا ما يوجد التفويض داخل كل دالة أعمال. بدلًا من ذلك، تقوم الطبقة الوسيطة بتقييم الأذونات قبل تنفيذ العمليات المحمية.
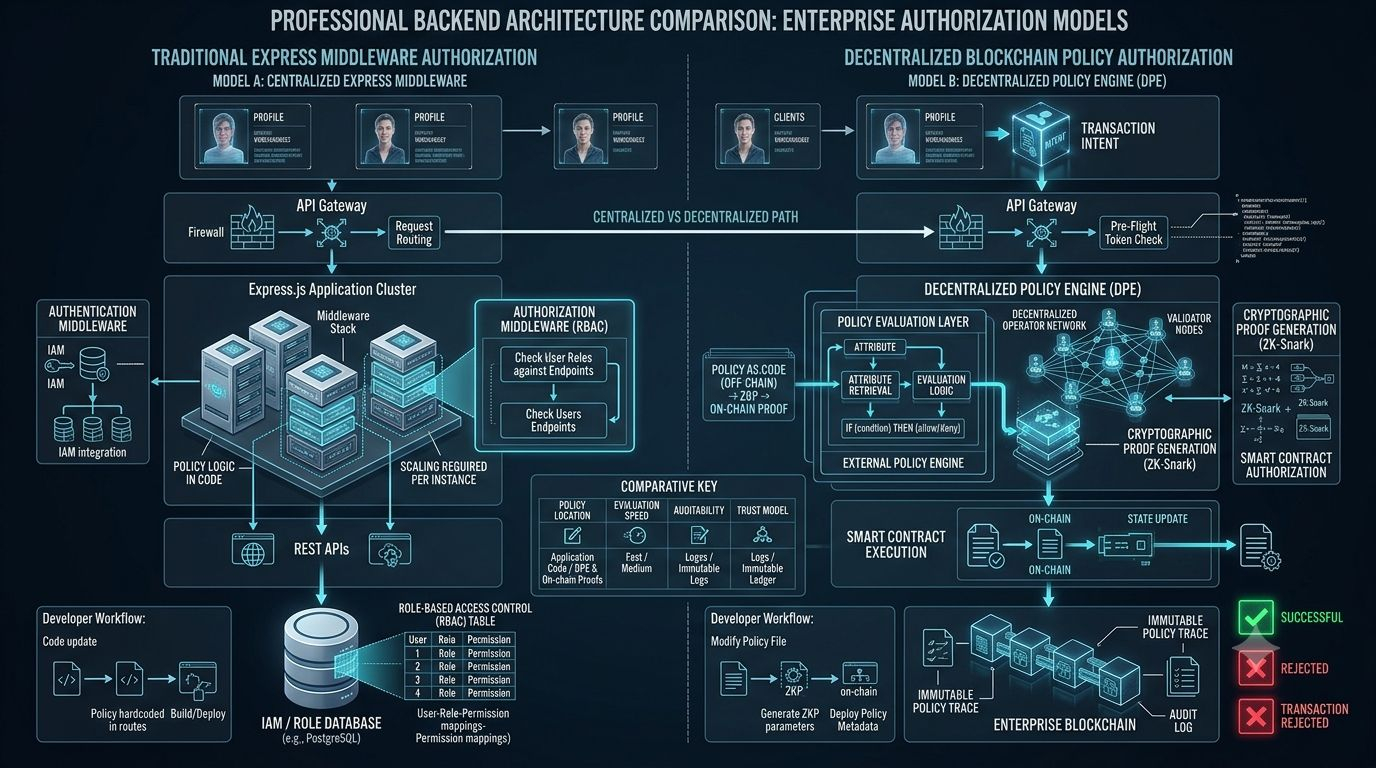
يوسّع التفويض القائم على السياسة هذا المبدأ التصميمي ليشمل بنية البلوك تشين التحتية. فبدلاً من توزيع منطق التفويض المتطابق عبر عدة عقود، يمكن للمطورين دمج التحقق من السياسات مع الحفاظ على منطق التطبيق الأساسي. هذا النهج المعياري يشجع على وضوح أكبر في توزيع المسؤوليات بين تنفيذ الأعمال وإنفاذ التفويض، مما يقلل التكرار ويجعل تطور السياسات أكثر قابلية للإدارة.
الأهمية العملية
مع تزايد تفاعل تطبيقات البلوك تشين مع وكلاء الذكاء الاصطناعي، وسير العمل المؤسسي، والبنية التحتية المؤتمتة، تصبح متطلبات التفويض أكثر ديناميكية من مجرد فحوصات الملكية البسيطة. يتيح تقييم السياسة وقت التشغيل للبروتوكولات أخذ المعلومات الخارجية المُتحقق منها بعين الاعتبار عند تحديد ما إذا كان ينبغي للمعاملة أن تستمر، دون تغيير الدلالات التنفيذية للعقود الذكية تغييرًا جوهريًا.
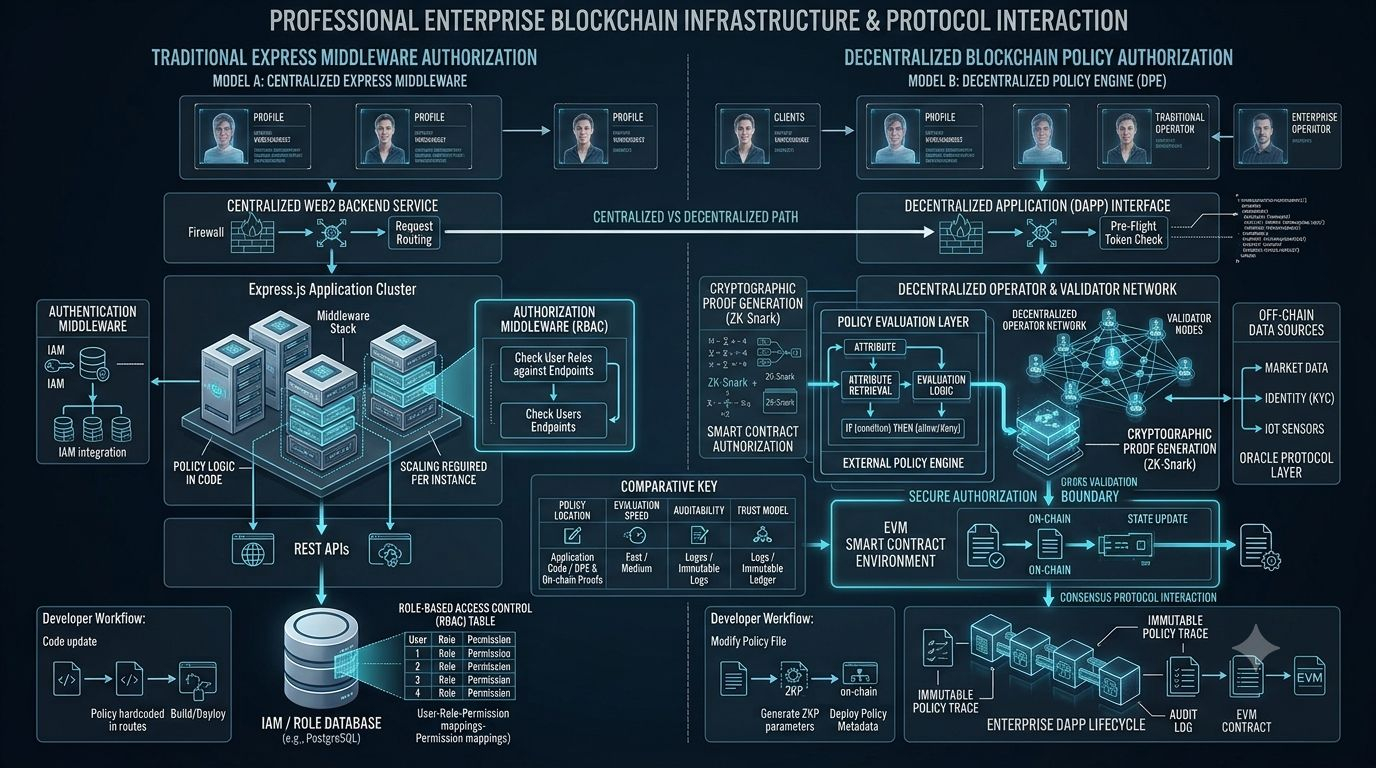
هذا النموذج المعماري ذو قيمة خاصة لأن سياسات التفويض غالبًا ما تتطور بوتيرة أسرع من منطق التطبيق. إن فصل السياسة عن التنفيذ يتيح للحوكمة، وضوابط التشغيل، ومتطلبات الأمان أن تتكيف دون إعادة تصميم كل عقد يعتمد عليها.
يُغيّر التفويض القائم على السياسة الحوار الأمني من «هل نُفِّذ العقد بشكل صحيح؟» إلى «هل ينبغي السماح لهذه المعاملة بأن تُنفَّذ أصلًا؟». هذا التمييز مهم للمطورين الذين يصممون أنظمة تتطلب سياقًا وقت التشغيل إلى جانب التنفيذ الحتمي. إن فهم هذا الفصل يساعد على توضيح سبب وضع @NewtonProtocol للتفويض كبنية تحتية مخصصة بدلًا من اعتباره ميزة أخرى داخل كود العقد. بالنسبة للمطورين الذين يستكشفون $NEWT وبيئة #Newt الأوسع، فإن الدرس المعماري هو أن التفويض القوي يمكن أن يصبح قدرة بروتوكولية قابلة لإعادة الاستخدام بدلًا من منطق تطبيقي متكرر.
إشعار شراكة مدفوعة: هذا التحليل التقني هو جزء من حملة Newton CreatorPad ويهدف حصريًا إلى النقاش التعليمي.
مع اعتماد التطبيقات اللامركزية بشكل متزايد على السياق الخارجي، هل ينبغي أن يتطور التفويض إلى طبقة بروتوكول مشتركة بدلًا من بقائه مضمّنًا داخل العقود الذكية الفردية؟