


في واحدة من أكبر الهجمات لهذا العام، فقد مستثمر بارز - أطلق عليه اسم حوت التشفير - أكثر من 27 مليون دولار في الأصول الرقمية بعد أن سيطر قراصنة على محفظة متعددة التوقيعات (multisig). وقد أثار هذا الحادث مرة أخرى نقاشًا حول الأمان في عالم DeFi.
مفتاح إلى الكارثة
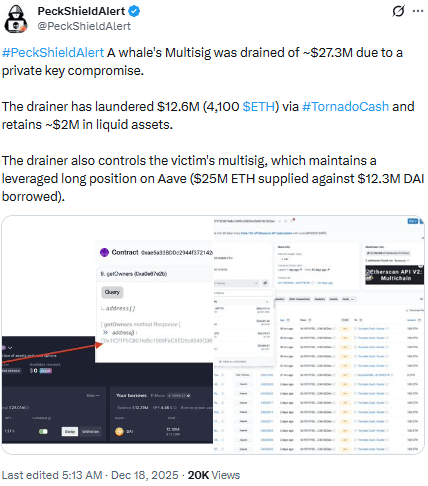
أبلغت شركة أمان blockchain PeckShield أن المهاجم اخترق محفظة multisig من نوع 1-of-1 - مما يعني أساسًا إزالة أي فائدة من حماية التوقيع المتعدد. بعد الحصول على مفتاح خاص، بدأ القراصنة في سحب الأموال بشكل منهجي.
وفقًا لـ Etherscan، تم سرقة ما مجموعه 27.3 مليون دولار، مع غسيل الأموال من خلال Tornado Cash في دفعات من 100 ETH. في المجموع، أرسل القراصنة 4,100 ETH بقيمة تقارب 12.6 مليون دولار من خلال أداة الخصوصية. لا يزال حوالي 2 مليون دولار من الأصول السائلة في محفظة المهاجم.
القراصنة يحتفظون بضمان على Aave
لاحظت PeckShield ومحللون آخرون أن المحفظة المخترقة لا تزال تحتفظ بمركز كبير مدعوم على Aave، مدعومًا بحوالي 25 مليون دولار في ETH، بمبلغ مقترض قدره 12.3 مليون دولار في DAI.
يعمل القراصنة من العنوان 0x1fCf...367d23Ac، الذي يحتفظ بعملة الإيثر، وWrapped Ether، وOKB، وTrust Wallet Token، وBitfinex LEO، وFetch، وNexo tokens. قاموا بتقسيم 4,100 ETH المسروقة إلى 41 معاملة من 100 ETH لكل منها، جميعها تمر عبر Tornado Cash.
المحقق سبكتر يكشف عن خطأ في الإعداد
نشر المحقق على السلسلة سبكتر جدولًا زمنيًا للاختراق، كاشفًا أن المحفظة تم إنشاؤها في 11 أبريل 2025، في الساعة 07:48:11 كنظام 1-of-1 متعدد التوقيعات. بعد 35 دقيقة فقط، في الساعة 08:23:23، حدث تدفق ضخم من العنوان الرئيسي للتوقيع.
يتكهن سبكتر بأن المفتاح الخاص قد تم اختراقه أثناء إعداد المحفظة - إما من خلال أداة غير آمنة أو بسبب مساعدة من جهة خبيثة.
الحوت كان بالفعل في المنطقة الحمراء
وفقًا لمنصة Onchainlens، تكبدت نفس المحفظة خسائر في مايو بعد سحب أكثر من 2,500 ETH من OKX وتحويلها إلى Kiln Finance.
بحلول يوليو، كان الحوت قد رهن ما مجموعه 9,918 ETH (بقيمة 22.5 مليون دولار)، محققًا فقط 105.5 ETH من مكافآت الرهن. قبل الهجوم الأخير، كانوا بالفعل في المنطقة الحمراء بمقدار 4.26 مليون دولار.
محافظ متعددة التوقيعات ليست معصومة من الخطأ
تعتبر المحافظ متعددة التوقيعات عمومًا أكثر أمانًا - يتم تكوينها بشكل شائع كإعدادات 2-of-3 أو 3-of-5، مما يتطلب توقيعات متعددة لتفويض معاملة. ومع ذلك، فإن إعدادات 1-of-1 تلغي هذه الميزة، ويمكن أن يؤدي اختراق مفتاح واحد فقط إلى فقدان كامل للأصول، كما يتضح في هذا الحادث.
هجمات مماثلة مستمرة
في حالة منفصلة في سبتمبر، فقد مستثمر غير معروف أكثر من 3 ملايين دولار بعد الموافقة على عقد خبيث دون علمه. تم تحويل الأموال المسروقة إلى ETH وتحويلها عبر Tornado Cash.
أوضح مؤسس SlowMist، يو شيان، لاحقًا أن المحفظة المتأثرة كانت محفظة متعددة التوقيعات Safe 2-of-4. قام المحتال بتخفي العقد الخبيث باستخدام عنوان يشبهه واستغل وظيفة Multi Send في Safe لإخفاء الموافقة ضمن روتين قياسي.
كتب شيان على X: "كانت هذه الموافقة غير المعتادة صعبة الاكتشاف لأنها لم تكن معاملة قياسية."
الخلاصة: التكنولوجيا وحدها ليست كافية
يثبت هذا الحادث أن حتى محافظ متعددة التوقيعات ليست مضمونة – خاصة عندما يرتكب المستخدمون أخطاء حاسمة في الإعداد. حماية المفاتيح بشكل صحيح، والأدوات الموثوقة، وفهم كيفية عمل أنظمة المحافظ هي بنفس أهمية تقنية blockchain نفسها.
#CryptoSecurity , #ETH , #CryptoNews , #blockchain , #defi
ابق خطوة واحدة أمام – تابع ملفنا الشخصي وابق على اطلاع بكل ما هو مهم في عالم العملات المشفرة!
إشعار:
,,المعلومات والآراء المقدمة في هذه المقالة تهدف فقط لأغراض تعليمية ولا ينبغي اعتبارها نصيحة استثمارية في أي حالة. يجب عدم اعتبار محتوى هذه الصفحات نصيحة مالية أو استثمارية أو أي شكل آخر من النصائح. نحذر من أن الاستثمار في العملات المشفرة قد يكون محفوفًا بالمخاطر وقد يؤدي إلى خسائر مالية.