
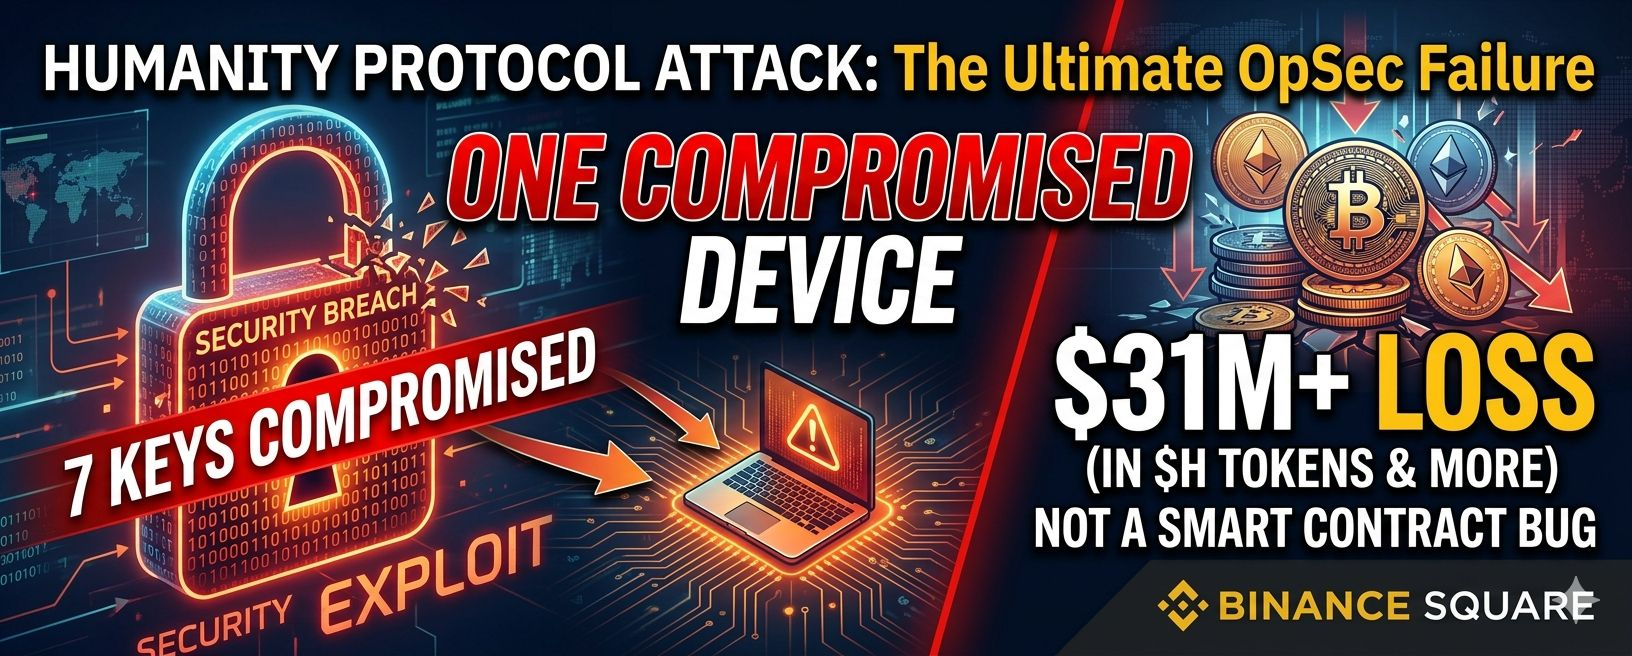
أصدر بروتوكول الإنسانية تقرير التحقيق الرسمي بشأن الهجوم المدمر في 8 يونيو، الذي أسفر عن خسائر تزيد عن 31 مليون دولار.
إذا كنت تعتقد أن هذا كان استغلالاً متقدماً لعقد ذكي... فكر مرة أخرى.
صفر أخطاء، فشل أمني نقي
يذكر التقرير بوضوح أنه لم يكن هناك أي خطأ في الجسر، أو الرمز المميز، أو عقود Safe الذكية. الكود عمل بشكل مثالي.
بدلاً من ذلك، دخل المهاجم من الباب الأمامي باستخدام مفاتيح خاصة شرعية.
كيف حدث ذلك؟
إصابة بالبرمجيات الخبيثة:
تمت إصابة جهاز أحد المطورين ببرمجيات خبيثة، مما منح المخترق وصولًا كاملاً بصلاحيات الجذر.
الخطأ القاتل:
خلال إطلاق الشبكة الرئيسية للمشروع حوالي يونيو 2025، تم عن غير قصد نسخ عدة مفاتيح خاصة حرجة احتياطيًا على نفس الجهاز بالضبط.
الجائزة الكبرى:
وبسبب هذا النسخ الاحتياطي المحلي، تمكن المهاجم من سحب ALL (جميع) المفاتيح الحرجة السبعة من
نقطة واحدة للاختراق:
مفتاح محفظة المسؤول الساخن
مفاتيح المالك الآمنة لـ Ethereum (ETH)
مفاتيح المالك الآمنة لـ BSC
مع وجود جميع هذه المفاتيح بين يديه، نجح المخترق بسهولة في تفويض التحويلات وإتمام المعاملات بأمان وترقيات الوكلاء.
الاستنتاج الأهم
يُفترض أن تقوم محفظة متعددة التوقيع بتوزيع القوة بحيث لا يستطيع أي شخص أو جهاز واحد اختراق الأموال. إن تخزين مفاتيح المالكين المتعددة على جهاز تطوير واحد متصل بالإنترنت بالكامل يُلغي تمامًا الغرض من اللامركزية.
السرعة وسهولة الاستخدام أثناء إطلاق الشبكة الرئيسية لا ينبغي أبدًا أن تأتي على حساب أساسيات OpSec.
ما رأيكم؟ هل حان الوقت لإجراء تدقيقات أمنية أكثر صرامة لعمليات المطورين، وليس فقط للكود؟ أخبروني أدناه! 👇