



بالتأكيد! إليك نسخة معاد كتابتها من المقال مع الأخذ في الاعتبار اعتبارات تحسين محركات البحث والتدفق، بما في ذلك مقدمة موجزة والنقاط الرئيسية:
—
يهتم عشاق العملات الرقمية وخبراء البلوكشين بشكل متزايد بالمخاطر المحتملة التي تشكلها الحوسبة الكمومية على أمان البيتكوين والعملات الرقمية الأخرى. من الجدير بالذكر أن 1.1 مليون BTC المقدرة لساتوشي ناكاموتو لا تزال غير مستخدمة على البلوكشين، ولكن عناوينها التاريخية قد تكون عرضة لهجمات كمومية في المستقبل. مع تقدم تكنولوجيا الكم، يقوم مجتمع العملات الرقمية بتقييم كيفية حماية الملايين من العملات التي قد تتعرض للخطر، مما يبرز الحاجة الملحة إلى تشفير مقاوم للكم.
تتعرض محافظ بيتكوين المبكرة لساتوشي للخطر بسبب المفاتيح العامة المعرضة، مما يجعلها أهدافًا رئيسية للهجمات الكمومية.
يمكن أن تكسر الخوارزميات الكمومية، لا سيما خوارزمية شور، الأمان التشفيري الحالي لبيتكوين، إذا تم تطوير أجهزة كمبيوتر كمومية قوية بما فيه الكفاية.
تحتوي العديد من العناوين الضعيفة على ملايين BTC، بما في ذلك عنوان ساتوشي، والتي قد تتعرض للخطر إذا وصلت الحوسبة الكمومية إلى يوم Q.
تقوم صناعة التشفير بنشاط بتطوير معايير تشفير ما بعد الكم لحماية ضد هذا التهديد الناشئ.
من المحتمل أن يكون هناك ترقية شبكة أو انقسام صعب ضروري لبيتكوين للانتقال إلى بروتوكولات مقاومة للكم في المستقبل.
لماذا تعتبر محفظة ساتوشي هدفًا رئيسيًا للكم
غالبًا ما يطلق على 1.1 مليون بيتكوين لساتوشي "الكنز المفقود النهائي" في عالم التشفير. بينما كانت خاملة لأكثر من عقد، تشكل هذه العملات مصدر قلق أمني يلوح في الأفق بسبب الضعف الكمومي المحتمل.
لم تتحرك محفظة بيتكوين ساتوشي أبدًا، لكن هذا المخزون الصامت يمثل تحديًا تشفيريًا. مع تطور أجهزة الكمبيوتر الكمومية من النماذج النظرية إلى النماذج العملية، تهدد بتقويض الحمايات التشفيرية الحالية التي تحمي بيتكوين والشبكات الأخرى لسلسلة الكتل.
هذه ليست تهديدًا تكهنياً؛ إنها أزمة عاجلة في التشفير، مع تداعيات كبيرة على أمان البنية التحتية المالية العالمية ونزاهة نظام العملات المشفرة.
لماذا تعتبر محافظ ساتوشي المبكرة أهدافًا سهلة للكم
تخفي محافظ بيتكوين الحديثة عادة المفاتيح العامة حتى تحدث معاملة، لكن عنوان ساتوشي نشر المفتاح العام علنًا على سلسلة الكتل، مما يجعله هدفًا سهلًا للهجمات الكمومية.
عادةً ما يتم إنشاء عناوين بيتكوين كعناوين دفع إلى تجزئة المفتاح العام (P2PKH) التي تبدأ بـ "1"، أو عناوين SegWit الأحدث التي تبدأ بـ "bc1." تخزن هذه الأنواع من العناوين فقط تجزئة المفتاح العام حتى يتم إنفاق الأموال، مما يكشف عن المفتاح العام الكامل فقط في لحظة المعاملة. توفر هذه المقاربة بعض الأمان ضد التهديدات الكمومية.
ومع ذلك، استخدمت عناوين ساتوشي صيغة الدفع إلى المفتاح العام (P2PK) التقليدية، التي تعرض المفتاح العام بشكل دائم على السلسلة. بينما يجد الكمبيوتر الكلاسيكي أنه من شبه المستحيل عكس هندسة المفتاح الخاص من المفتاح العام، قد يتمكن الكمبيوتر الكمي من القيام بذلك عن طريق استغلال هذه المعلومات المعرضة، مما يفتح العملات.
كيف يسمح خوارزم شور لأجهزة الكم بكسر بيتكوين
يعتمد أمان بيتكوين على تشفير منحنى بيضاوي (ECDSA)، الذي صمم ليكون غير قابل للكسر حسابيًا بواسطة أجهزة الكمبيوتر الكلاسيكية. ومع ذلك، فإن خوارزم شور، وهو خوارزمية كمومية رائدة، قد تهدد هذا الأمان.
تتمتع خوارزم شور بالقدرة على حل مشكلة اللوغاريتم المنفصل لمنحنى بيضاوي بكفاءة على جهاز كمبيوتر كمي قوي بما فيه الكفاية. سيسمح ذلك للمهاجم بعكس العلاقة بين المفتاح العام والخاص من خلال تحليل المفاتيح العامة المعرضة، واستنتاج المفتاح الخاص بسرعة.
من خلال حصاد المفاتيح العامة المعرضة من سلسلة الكتل وتشغيلها عبر جهاز كمبيوتر كمي، يمكن للمهاجم الوصول فورًا إلى عملات ساتوشي، مما يرفع تهديدًا وجوديًا لأمان بيتكوين. يقدر الخبراء أن حوالي 2,330 كيوبت منطقي مستقر سيكون ضروريًا لكسر التشفير - وهو تحدٍ هائل بالنظر إلى تكنولوجيا الكم الحالية.
ما مدى قربنا من يوم Q؟
تتسارع المنافسة لتطوير أجهزة كمبيوتر كمية قوية. تتسابق شركات التكنولوجيا مثل ريغتي، وغوغل، وآي بي إم، وغيرها لإظهار آلات كمومية قادرة على كسر التشفير الحالي، مما يقلل من الجدول الزمني لـ "يوم Q".
كان من المتوقع في البداية أن يكون الأفق 10-20 سنة، لكن ظهور جهاز كمبيوتر كمي قادر على تهديد أمان بيتكوين قد يحدث sooner than expected. مثل هذه الآلة تحتاج إلى إنشاء كيوبتات منطقية مصححة للأخطاء، والتي تتطلب مئات أو آلاف من الكيوبتات الفيزيائية كل منها - إنجاز هندسي ضخم.
تسعى الشركات للوصول إلى علامة 1,000+ كيوبت بحلول 2027.
تتضمن المعركة ضد التهديدات الكمومية البحث المستمر في أنظمة الكم القابلة للتحمل وتصحيح الأخطاء.
الدولة الأولى التي تحقق جهاز كمبيوتر كمي قادر على يوم Q يمكن أن تحصل على وصول إلى بيانات مالية واستخباراتية ضخمة على مستوى العالم.
معالجة هذا التهديد بشكل استباقي أمر حاسم لأمان صناعة التشفير في المستقبل.
لماذا ملايين من بيتكوين معرضة للهجمات الكمومية
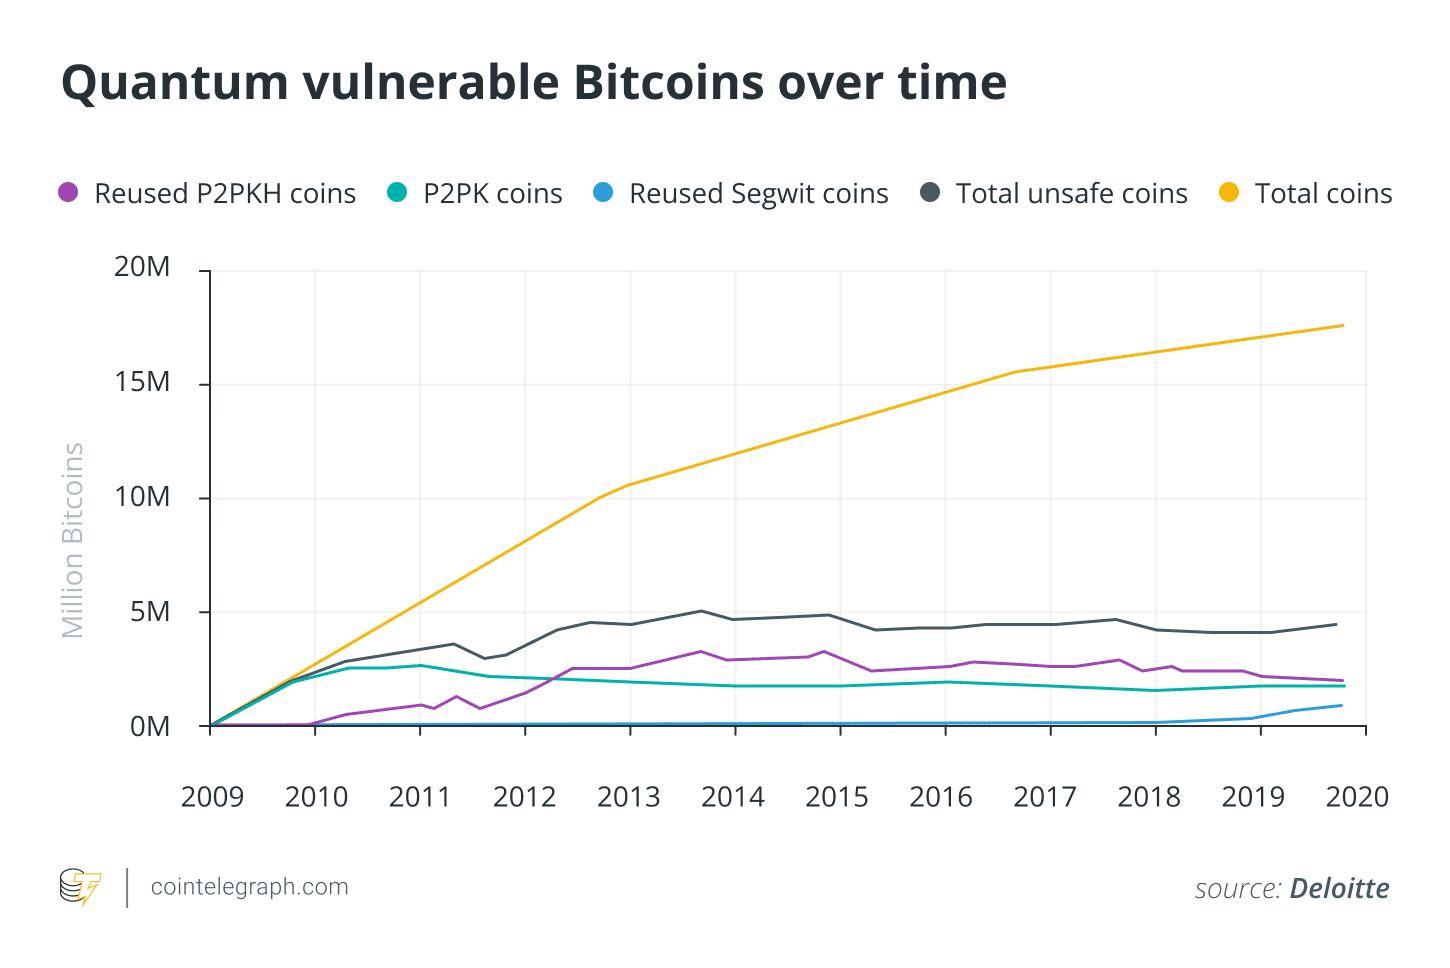
تقدر تقارير عام 2025 من مؤسسة حقوق الإنسان أن أكثر من 6.5 مليون BTC معرضة للاختراق الكمومي، مع اعتبار حوالي 1.7 مليون مفقودة أو غير قابلة للحركة، بما في ذلك عملات ساتوشي.
يؤكد التقرير أن العديد من عناوين بيتكوين المبكرة قد تعرضت للاختراق من خلال ممارسات إعادة استخدام العناوين. عندما ينفق المستخدمون الأموال من عناوينهم، يصبح المفتاح العام معرضًا. إذا تم نقل الأموال مرة أخرى إلى نفس العناوين، فإن أمانها يتعرض للخطر بشكل دائم، مما يجعلها أهدافًا للهجمات الكمومية المستقبلية.
إذا وصل كيان خبيث إلى يوم Q أولاً، فإن نقل عملات ساتوشي سيكون دليلًا لا يمكن إنكاره على أن تشفير بيتكوين قد هُزم، مما يؤدي على الأرجح إلى فوضى في السوق وتآكل الثقة في الأصول المشفرة.
تظهر المناقشات حول تكتيكات "الحصاد الآن، وفك التشفير لاحقًا" أن الخصوم قد بدأوا بالفعل في التقاط البيانات المشفرة، بهدف فك تشفيرها بمجرد أن يصبح الحوسبة الكمومية ممكنة في المستقبل.
كيف يمكن أن تتحول بيتكوين إلى حماية آمنة ضد الكم
للدفاع ضد التهديد الكمومي، من المحتمل أن تحتاج بيتكوين إلى ترقية شبكة كبيرة أو انقسام ناعم بناءً على معايير تشفير جديدة.
تقوم مجتمع التشفير بنشاط بتطوير خوارزميات ما بعد الكم، بناءً على هياكل الشبكة التي يعتقد أنها ستتحمل الهجمات الكمومية. أعلنت المعهد الوطني للمعايير والتكنولوجيا (NIST) عن المعايير النهائية في 2024، بما في ذلك ML-DSA، جزء من مجموعة CRYSTALS-Dilithium.
الآن، تتبنى صناعة التكنولوجيا خوارزميات PQC؛ بحلول أواخر 2025، تقوم أنظمة مثل OpenSSH وCloudflare بدمج هذه المعايير في بروتوكولات أمانها. بالنسبة لبيتكوين، ستتضمن هذه الانتقال ترقية على مستوى الشبكة تقدم أنواع جديدة من العناوين المقاومة للكم، مثل "P2PQC"، مما يسمح للمستخدمين بنقل الأموال طواعية مع الحفاظ على استقرار الشبكة.
—
تسلط هذه النظرة العامة الشاملة الضوء على المخاطر الكمومية الناشئة لبيتكوين والحاجة الملحة لقطاع التشفير للاستعداد لمستقبل قد تعيد فيه أجهزة الكمبيوتر الكمومية تعريف الأمان الرقمي.
تم نشر هذه المقالة في الأصل بعنوان ماذا لو كانت الحوسبة الكمومية تكسر الشيفرة؟ هل بيتكوين ساتوشي في خطر؟ على أخبار التشفير العاجلة - مصدر موثوق لك لأخبار التشفير، أخبار بيتكوين، وتحديثات سلسلة الكتل.