لقد قمت للتو ببناء ميزة التحقق من سمعة المساهمين لأداة DAO الأسبوع الماضي.
ثم جلست أنظر إلى قاعدة الشيفرة وشعرت بالإحباط: سبع تكاملات مخصصة، وأربعة مستمعين خارج السلسلة، واثنان من الخلفيات المركزية، والعديد من النقاط التي يمكن أن تتعطل.
كل ذلك فقط للتحقق من شيء أساسي جداً: هل فعل شخص ما شيئاً حقاً على Web3.
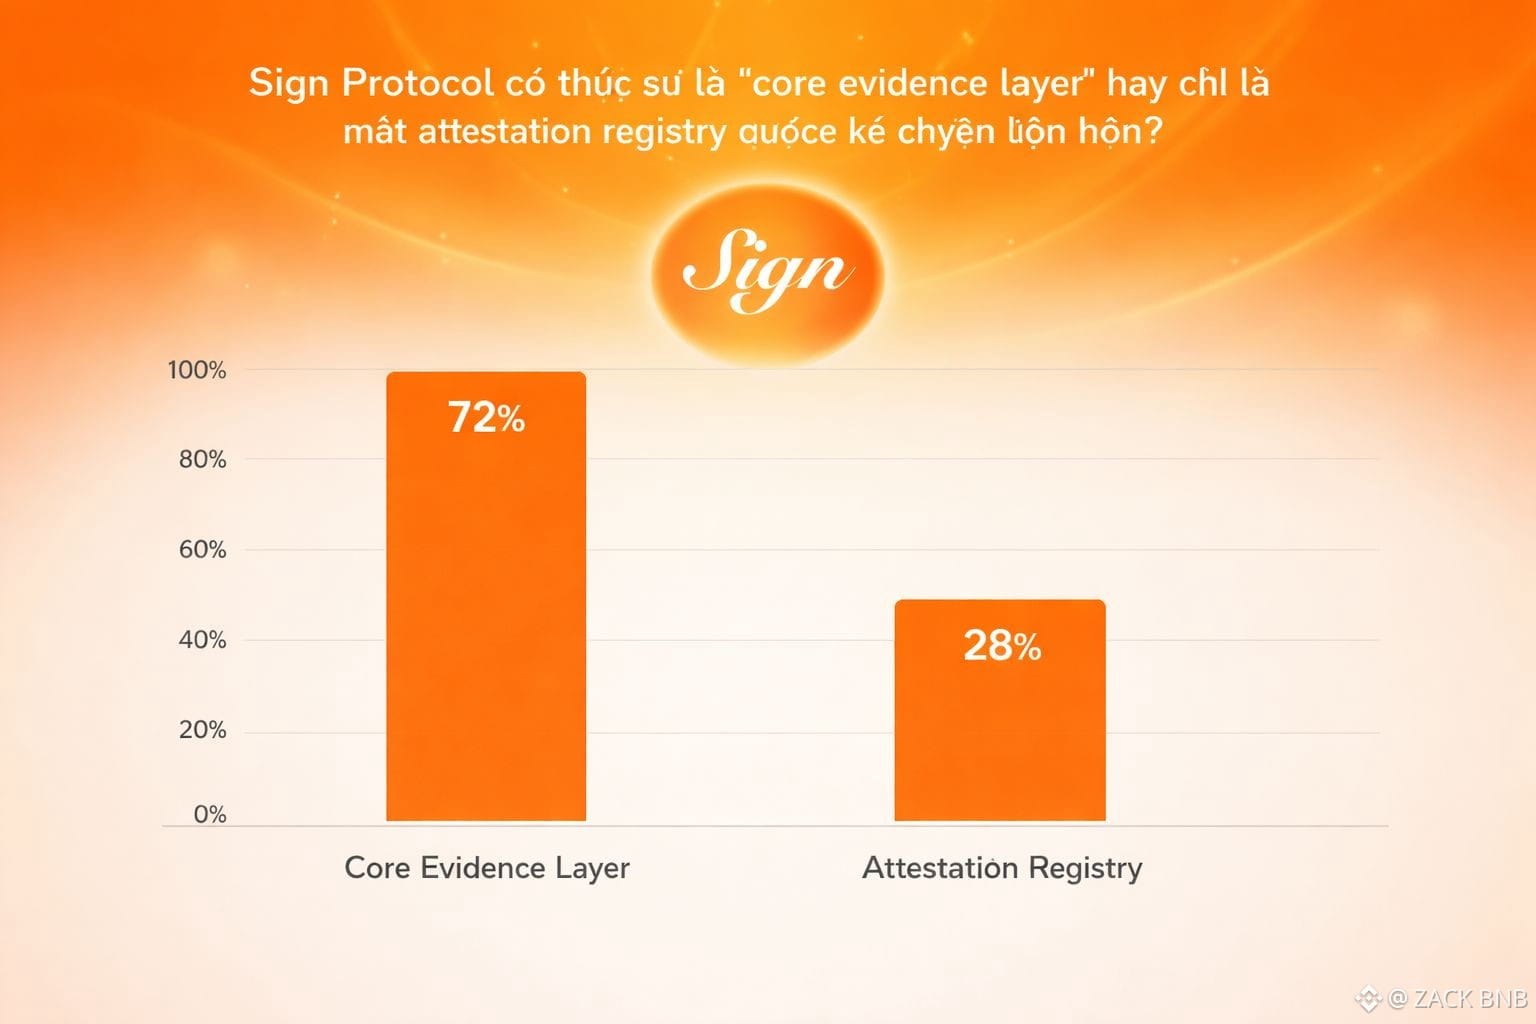
من وجهة نظري، هذه هي النقطة التي تستحق المناقشة إذا كانوا فعلاً سيصبحون طبقة الأدلة الأساسية
لأن سجل التصديق البسيط لا يحل هذه المشكلة. لا زلت بحاجة إلى توصيل كل مصدر بنفسي، ومعالجة عدم تطابق التنسيق وصيانة البنية التحتية الخاصة بي. ولكن إذا كان هناك مواصفات مشتركة، ومعرفات دائمة، ومنطق تصديق يعمل بشكل متسق أكثر، فإن هذا العمل يمكن أن ينخفض كثيراً.
بالنسبة لي، أطروحة Sign الأكثر جاذبية ليست قصة الثقة، بل القدرة على تقليص طبقة كاملة من الشيفرات الزائدة.
@SignOfficial #SignDigitalSovereignInfra $SIGN
ثم جلست أنظر إلى قاعدة الشيفرة وشعرت بالإحباط: سبع تكاملات مخصصة، وأربعة مستمعين خارج السلسلة، واثنان من الخلفيات المركزية، والعديد من النقاط التي يمكن أن تتعطل.
كل ذلك فقط للتحقق من شيء أساسي جداً: هل فعل شخص ما شيئاً حقاً على Web3.
من وجهة نظري، هذه هي النقطة التي تستحق المناقشة إذا كانوا فعلاً سيصبحون طبقة الأدلة الأساسية
لأن سجل التصديق البسيط لا يحل هذه المشكلة. لا زلت بحاجة إلى توصيل كل مصدر بنفسي، ومعالجة عدم تطابق التنسيق وصيانة البنية التحتية الخاصة بي. ولكن إذا كان هناك مواصفات مشتركة، ومعرفات دائمة، ومنطق تصديق يعمل بشكل متسق أكثر، فإن هذا العمل يمكن أن ينخفض كثيراً.
بالنسبة لي، أطروحة Sign الأكثر جاذبية ليست قصة الثقة، بل القدرة على تقليص طبقة كاملة من الشيفرات الزائدة.
@SignOfficial #SignDigitalSovereignInfra $SIGN