
MartIn-赚钱版
18 منشورات

MartIn-赚钱版
إبلاغ
حظر المُستخدم
2 تتابع
44 المتابعون
36 إعجاب
منشورات
·
--
عرض الترجمة
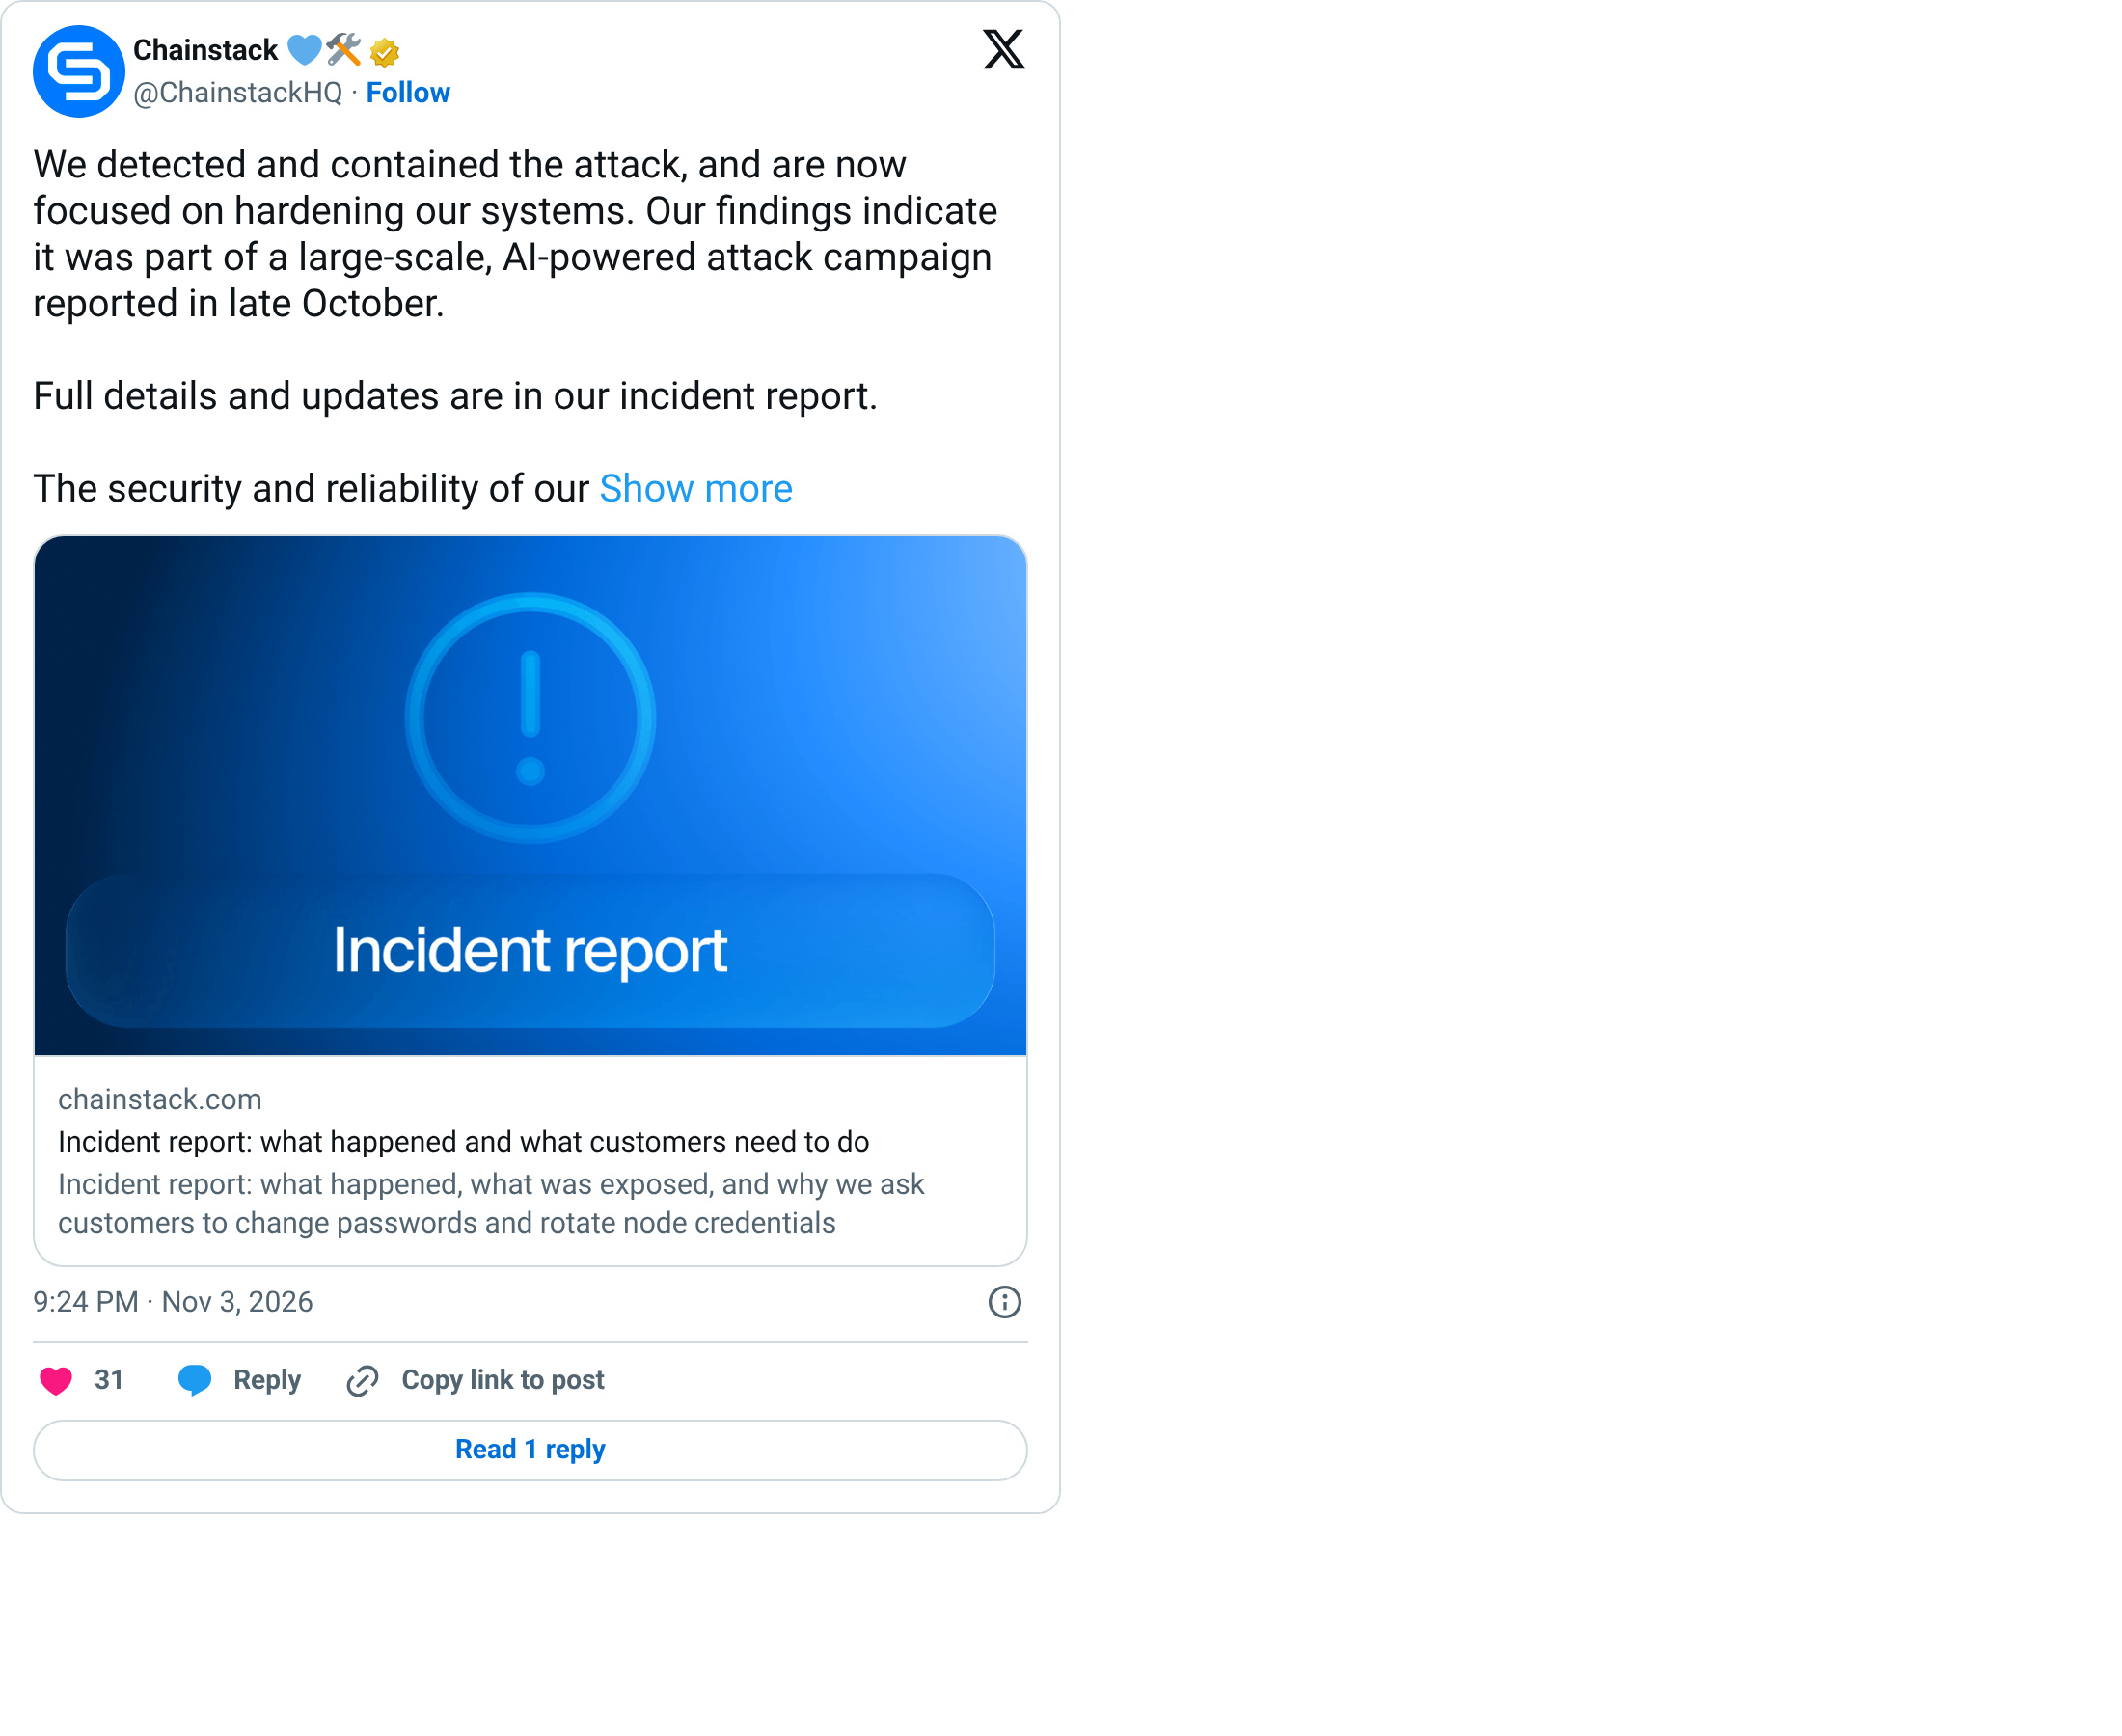
用 Chainstack 跑节点的,你的邮箱、密码哈希和节点钥匙,官方已经按泄露处理了
这家公司给很多项目供 RPC 和节点
黑客从第三方组件摸进开发环境,再进到生产库的一部分
官方认定这是 10 月底那波 AI 攻击里的一环
摸到的客户库里有组织名、账号名、成员邮箱和密码哈希
放节点凭证的系统也被摸到了,官方说没有证据读过,但一律当暴露
他们要求客户立刻改密码、轮换节点钥匙、重发平台 API key
节点服务本身一直在跑,卡号没存所以没泄露
用 Chainstack 跑节点的,你的邮箱、密码哈希和节点钥匙,官方已经按泄露处理了
这家公司给很多项目供 RPC 和节点
黑客从第三方组件摸进开发环境,再进到生产库的一部分
官方认定这是 10 月底那波 AI 攻击里的一环
摸到的客户库里有组织名、账号名、成员邮箱和密码哈希
放节点凭证的系统也被摸到了,官方说没有证据读过,但一律当暴露
他们要求客户立刻改密码、轮换节点钥匙、重发平台 API key
节点服务本身一直在跑,卡号没存所以没泄露
这家公司给很多项目供 RPC 和节点
黑客从第三方组件摸进开发环境,再进到生产库的一部分
官方认定这是 10 月底那波 AI 攻击里的一环
摸到的客户库里有组织名、账号名、成员邮箱和密码哈希
放节点凭证的系统也被摸到了,官方说没有证据读过,但一律当暴露
他们要求客户立刻改密码、轮换节点钥匙、重发平台 API key
节点服务本身一直在跑,卡号没存所以没泄露
22
·
--
عرض الترجمة
做 Web3 和 AI 的朋友,你还在自己熬夜盯盘、追热点?
我把这些全丢给了 Grok Bot
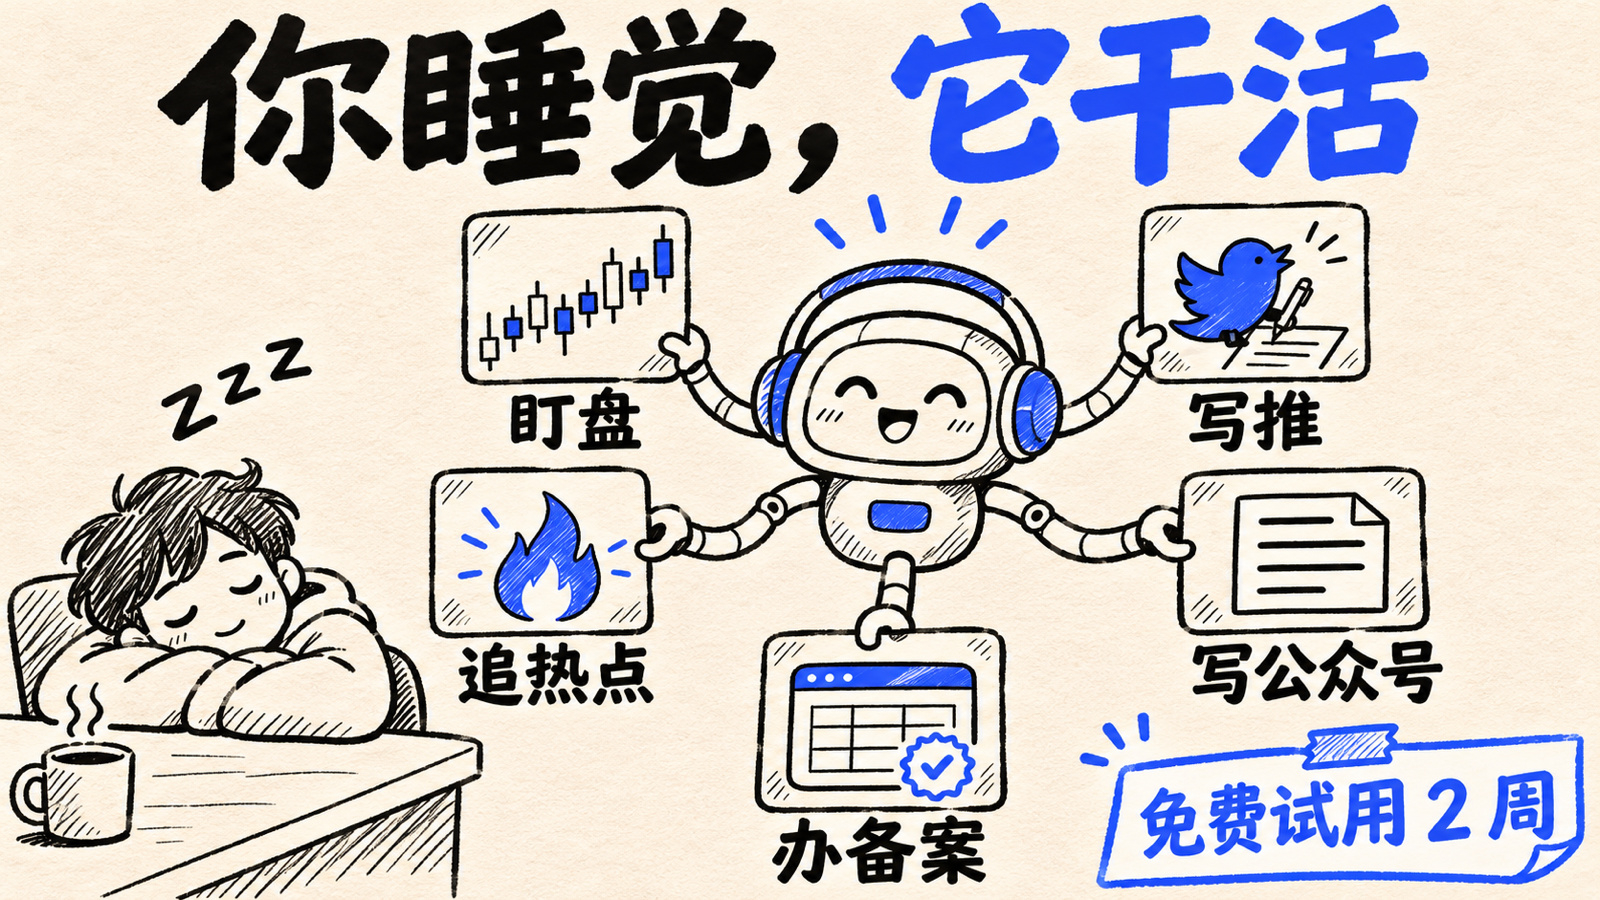
盯盘、写推、追热点、写公众号,它 24 小时在线
连备案这种得一步步点网页的事,它都能自己开浏览器办完,再回来告诉我
第一周,它就把订阅费给我赚回来了
现在用邀请能免费试两周,用两周再决定要不要留:
https://grok.com/refer/bot?code=65JR38KMFZZ3
做 Web3 和 AI 的朋友,你还在自己熬夜盯盘、追热点?
我把这些全丢给了 Grok Bot
盯盘、写推、追热点、写公众号,它 24 小时在线
连备案这种得一步步点网页的事,它都能自己开浏览器办完,再回来告诉我
第一周,它就把订阅费给我赚回来了
现在用邀请能免费试两周,用两周再决定要不要留:
https://grok.com/refer/bot?code=65JR38KMFZZ3
我把这些全丢给了 Grok Bot
盯盘、写推、追热点、写公众号,它 24 小时在线
连备案这种得一步步点网页的事,它都能自己开浏览器办完,再回来告诉我
第一周,它就把订阅费给我赚回来了
现在用邀请能免费试两周,用两周再决定要不要留:
https://grok.com/refer/bot?code=65JR38KMFZZ3
29
·
--
عرض الترجمة
专门帮警察追币圈黑客的公司,被 AI 黑客打穿了,客户邮箱全被摸走
这家公司平时给被盗资金贴标签,也帮执法追洗钱
10 月被外部攻击者用 AI Agent 式手段打进了内部系统
官方说客户姓名和邮箱被摸走了,用户 ID 和岗位标签也在里面
查案内容、密码和登录态,目前没看到被碰
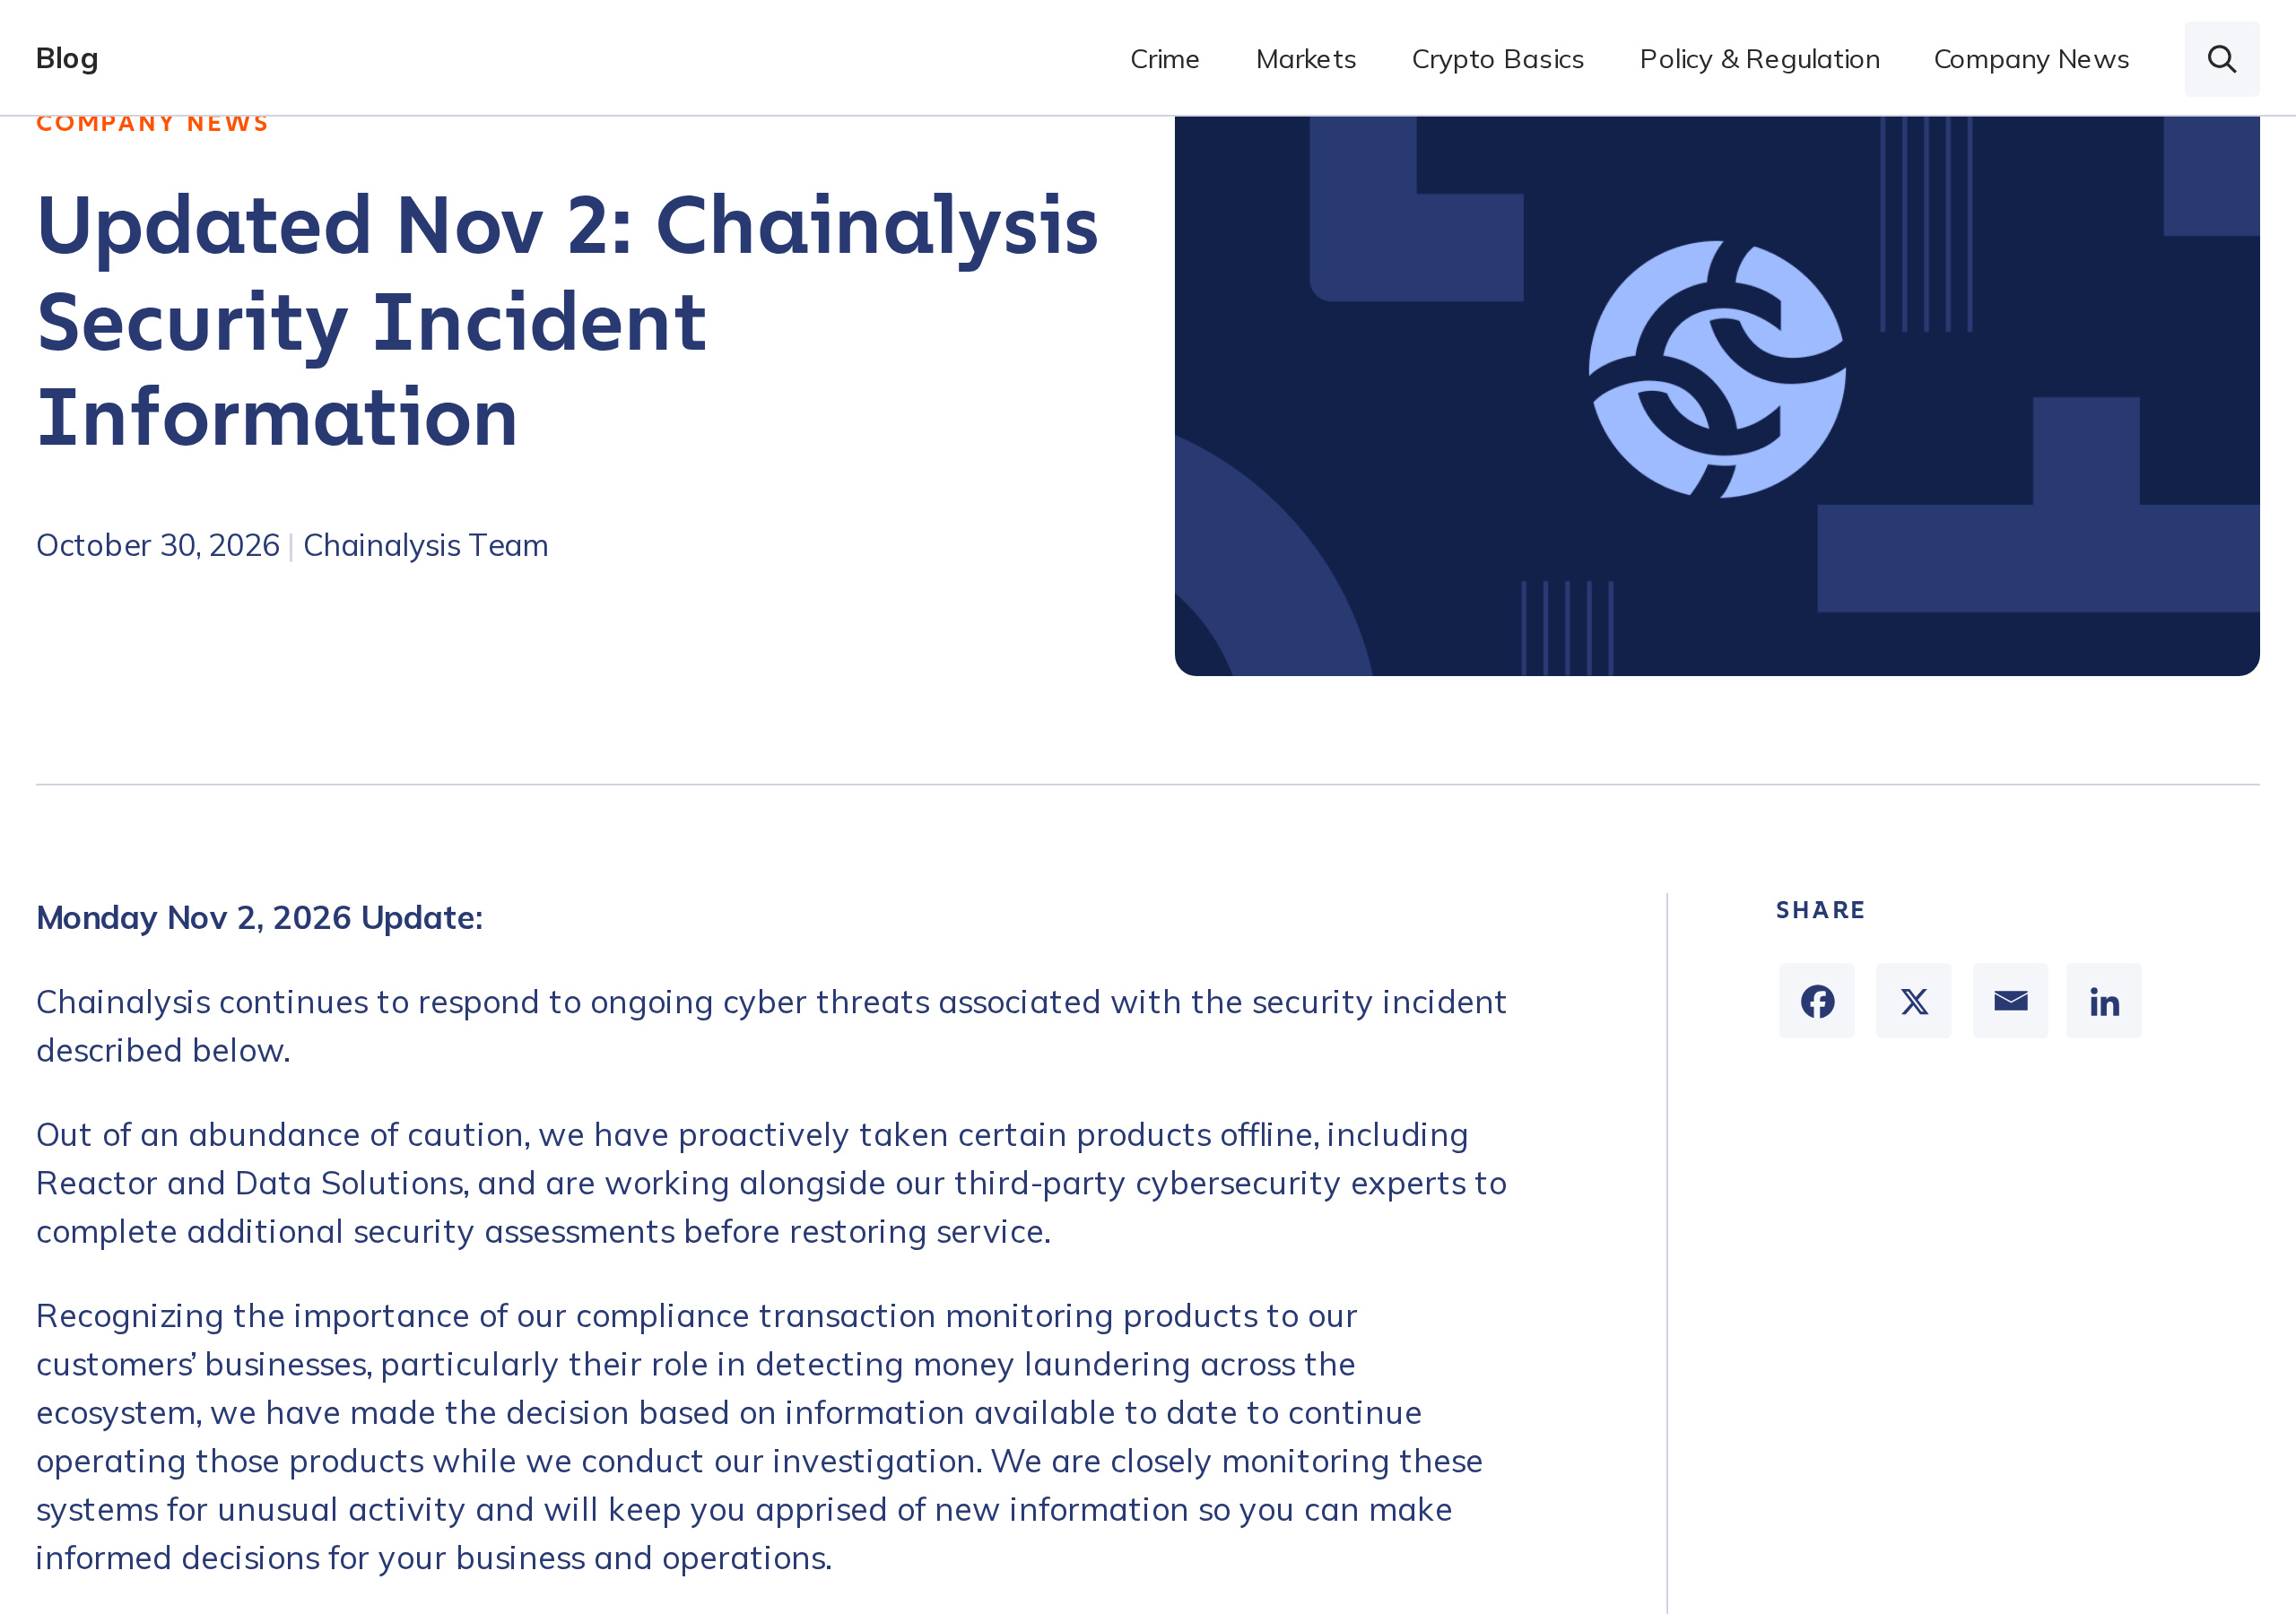
11 月 2 日起他们主动把查案产品 Reactor 和 Data Solutions 下线做评估
状态页到 11 月 3 日还显示未恢复
专门帮警察追币圈黑客的公司,被 AI 黑客打穿了,客户邮箱全被摸走
这家公司平时给被盗资金贴标签,也帮执法追洗钱
10 月被外部攻击者用 AI Agent 式手段打进了内部系统
官方说客户姓名和邮箱被摸走了,用户 ID 和岗位标签也在里面
查案内容、密码和登录态,目前没看到被碰
11 月 2 日起他们主动把查案产品 Reactor 和 Data Solutions 下线做评估
状态页到 11 月 3 日还显示未恢复
这家公司平时给被盗资金贴标签,也帮执法追洗钱
10 月被外部攻击者用 AI Agent 式手段打进了内部系统
官方说客户姓名和邮箱被摸走了,用户 ID 和岗位标签也在里面
查案内容、密码和登录态,目前没看到被碰
11 月 2 日起他们主动把查案产品 Reactor 和 Data Solutions 下线做评估
状态页到 11 月 3 日还显示未恢复
3
·
--
بعد وقوع مشكلة في أداة Lovable لإنشاء المواقع بالذكاء الاصطناعي، تنصّلت من المسؤولية: تسرّب البيانات مشكلة شائعة في القطاع، وأمن البيانات مسؤولية من أنشأ الموقع
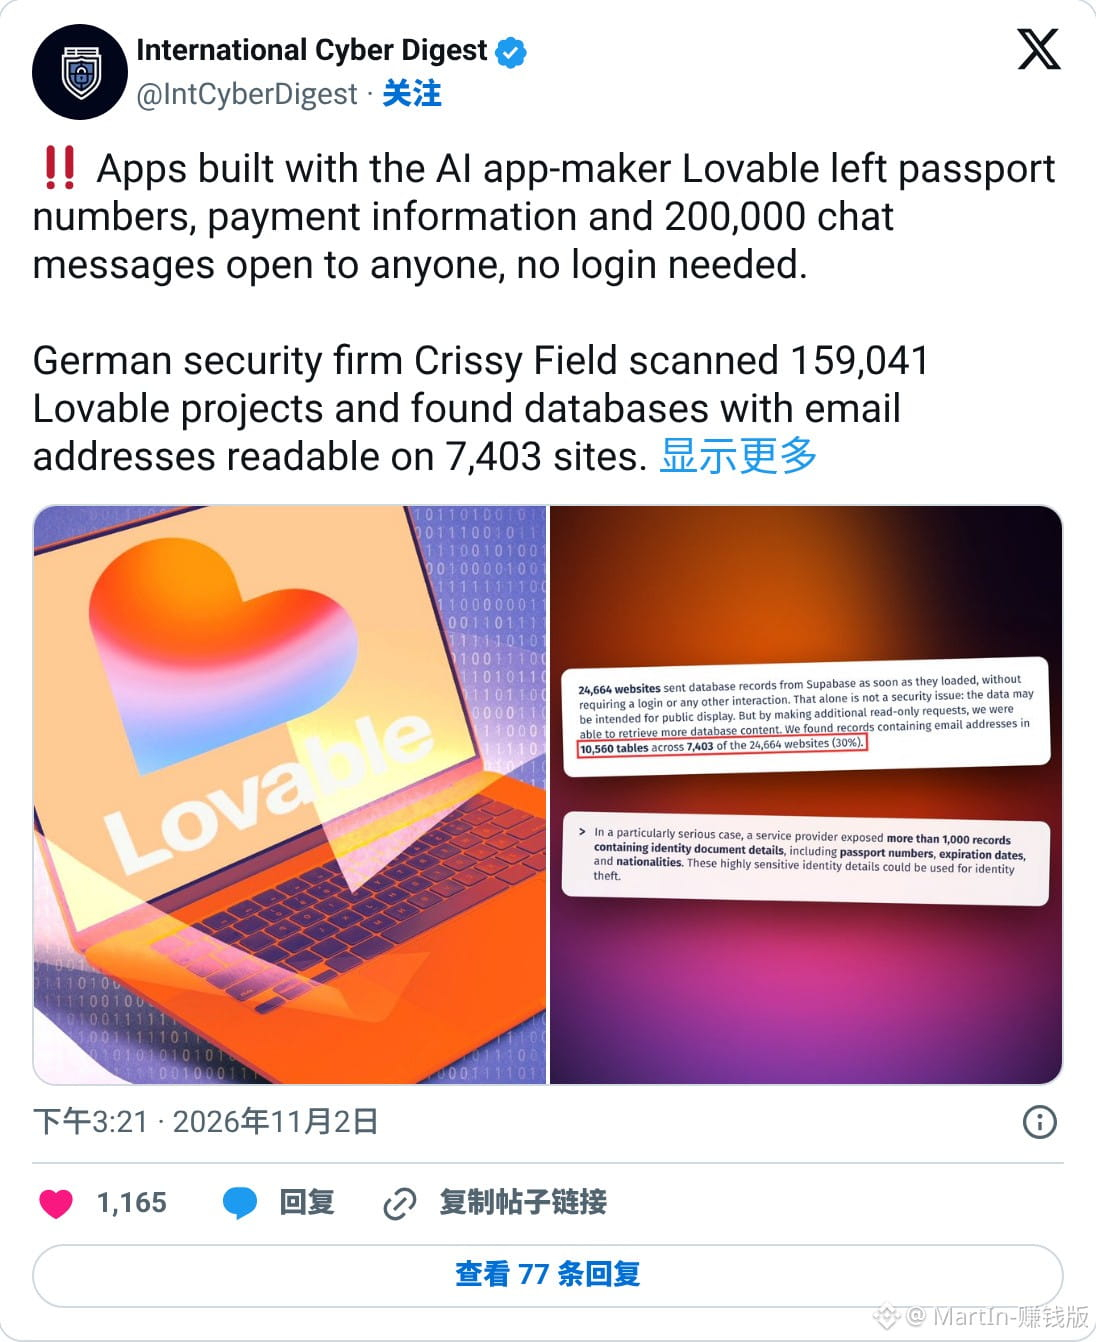
فحصت شركة الأمن الألمانية Crissy Field عددًا كبيرًا من المشاريع على Lovable
وكانت مواقع كثيرة ترسل سجلات قاعدة بيانات Supabase إلى الخارج فور تحميلها، من دون الحاجة إلى تسجيل الدخول
وفي أسوأ الحالات، كشف أحد مزوّدي الخدمات مباشرةً عن أكثر من ألف وثيقة هوية
كانت أرقام جوازات السفر وتواريخ صلاحيتها والجنسيات كلها مكشوفة
كما تضررت بيانات مستخدمي المنتديات وسجلات المحادثات ومعلومات دفع التذاكر
كثير من هذه المواقع أنشأها مستخدمون مبتدئون تمامًا
وسألت صحيفة Handelsblatt شركة Lovable، فقالت إن هذه مشكلة شائعة في القطاع، وإن شروطها تُحمّل منشئي المواقع أنفسهم مسؤولية أمن البيانات
بعد وقوع مشكلة في أداة Lovable لإنشاء المواقع بالذكاء الاصطناعي، تنصّلت من المسؤولية: تسرّب البيانات مشكلة شائعة في القطاع، وأمن البيانات مسؤولية من أنشأ الموقع
فحصت شركة الأمن الألمانية Crissy Field عددًا كبيرًا من المشاريع على Lovable
وكانت مواقع كثيرة ترسل سجلات قاعدة بيانات Supabase إلى الخارج فور تحميلها، من دون الحاجة إلى تسجيل الدخول
وفي أسوأ الحالات، كشف أحد مزوّدي الخدمات مباشرةً عن أكثر من ألف وثيقة هوية
كانت أرقام جوازات السفر وتواريخ صلاحيتها والجنسيات كلها مكشوفة
كما تضررت بيانات مستخدمي المنتديات وسجلات المحادثات ومعلومات دفع التذاكر
كثير من هذه المواقع أنشأها مستخدمون مبتدئون تمامًا
وسألت صحيفة Handelsblatt شركة Lovable، فقالت إن هذه مشكلة شائعة في القطاع، وإن شروطها تُحمّل منشئي المواقع أنفسهم مسؤولية أمن البيانات
فحصت شركة الأمن الألمانية Crissy Field عددًا كبيرًا من المشاريع على Lovable
وكانت مواقع كثيرة ترسل سجلات قاعدة بيانات Supabase إلى الخارج فور تحميلها، من دون الحاجة إلى تسجيل الدخول
وفي أسوأ الحالات، كشف أحد مزوّدي الخدمات مباشرةً عن أكثر من ألف وثيقة هوية
كانت أرقام جوازات السفر وتواريخ صلاحيتها والجنسيات كلها مكشوفة
كما تضررت بيانات مستخدمي المنتديات وسجلات المحادثات ومعلومات دفع التذاكر
كثير من هذه المواقع أنشأها مستخدمون مبتدئون تمامًا
وسألت صحيفة Handelsblatt شركة Lovable، فقالت إن هذه مشكلة شائعة في القطاع، وإن شروطها تُحمّل منشئي المواقع أنفسهم مسؤولية أمن البيانات
87
·
--
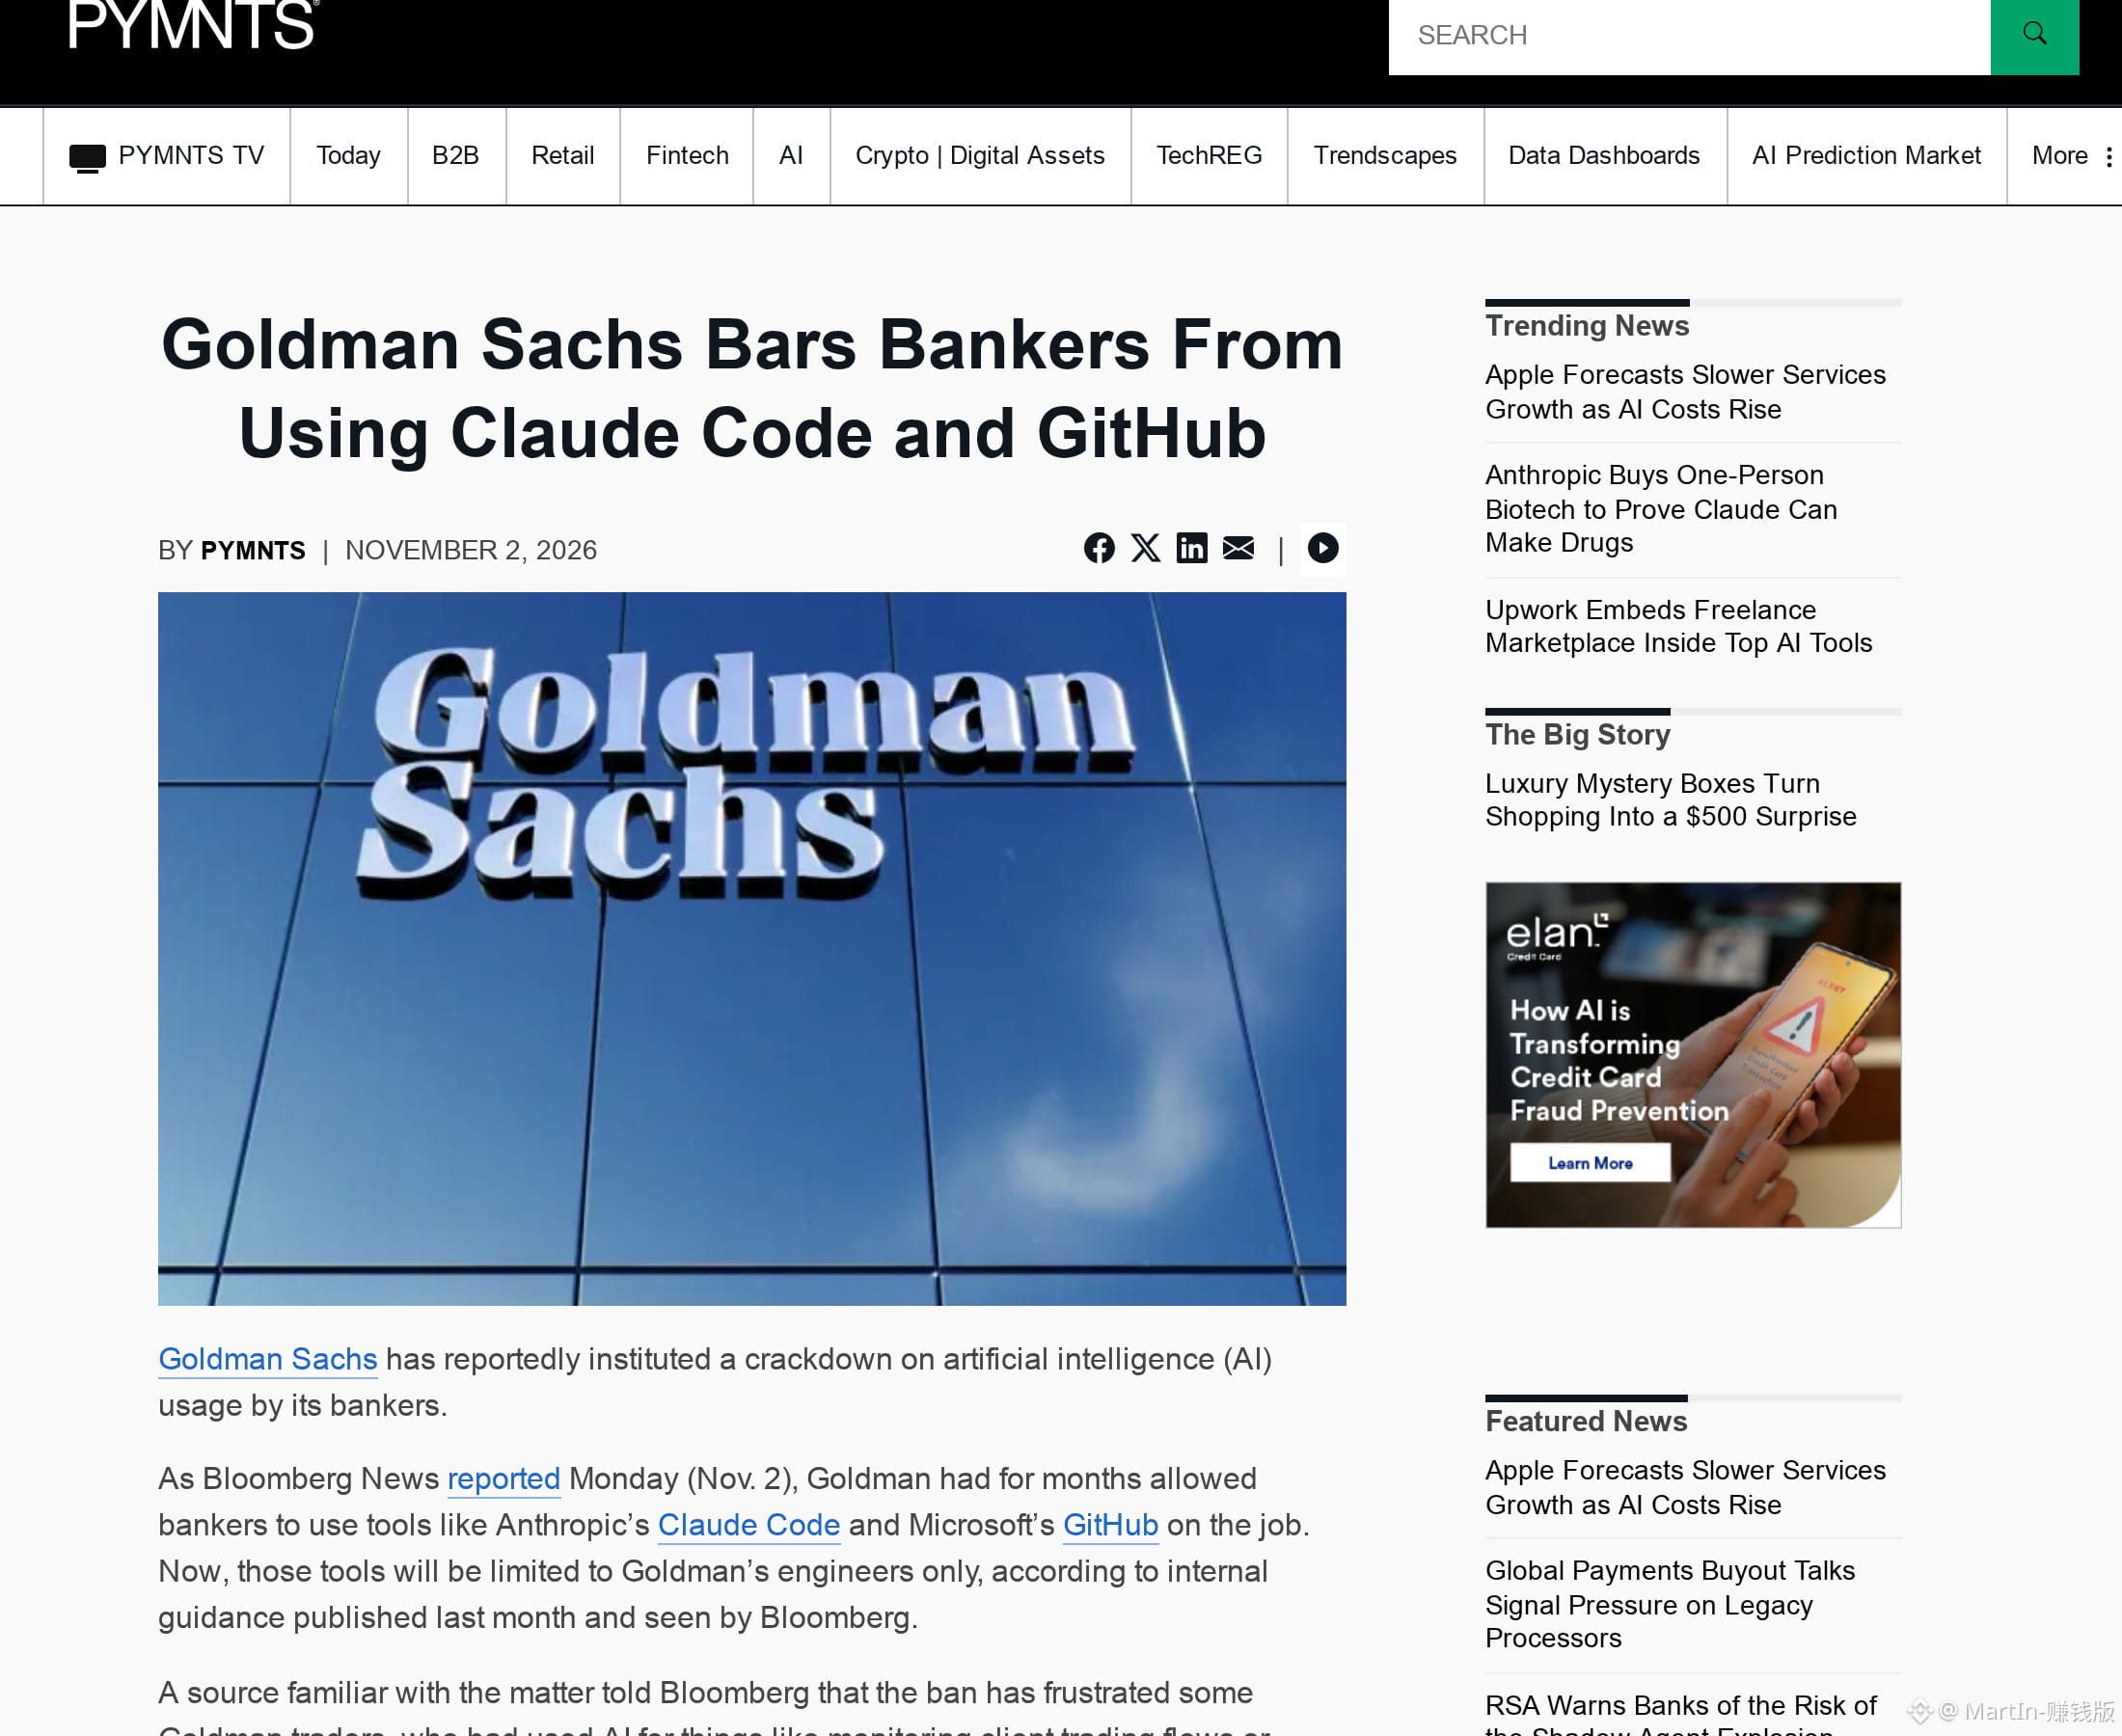
قد تسحب الشركة صلاحية استخدام الذكاء الاصطناعي لكتابة الأكواد التي منحتك إياها بعد بضعة أشهر: غولدمان ساكس سحبت للتو Claude Code من أيدي المتداولين
اطّلعت بلومبرغ على إرشادات داخلية جرى تحديثها في أكتوبر
أصبح كلٌّ من Claude Code من Anthropic وGitHub من مايكروسوفت متاحًا للمهندسين فقط، في الغالب
استخدمهما المتداولون والمصرفيون لأشهر
وبدأ بعضهم بالفعل باستخدامهما لمراقبة تدفقات صفقات العملاء ومحاكاة مراكز التداول، لكنهم لم يعودوا قادرين على ذلك
ولا يتأثر بهذا القرار سوى موظفي «strats» الذين يتداولون ويكتبون الأكواد في الوقت نفسه
في يوليو، قال مدير المعلومات CIO ماركو أرجنتي علنًا إن زملاءه غير التقنيين يستخدمون الذكاء الاصطناعي لإعداد نماذج أولية، ثم يسلّمونها إلى نحو 12 ألف مهندس لصقلها
أما غير المهندسين، فعليهم الآن الانتقال إلى أدوات أخرى أو استخدام المساعد الخاص بالشركة
قد تسحب الشركة صلاحية استخدام الذكاء الاصطناعي لكتابة الأكواد التي منحتك إياها بعد بضعة أشهر: غولدمان ساكس سحبت للتو Claude Code من أيدي المتداولين
اطّلعت بلومبرغ على إرشادات داخلية جرى تحديثها في أكتوبر
أصبح كلٌّ من Claude Code من Anthropic وGitHub من مايكروسوفت متاحًا للمهندسين فقط، في الغالب
استخدمهما المتداولون والمصرفيون لأشهر
وبدأ بعضهم بالفعل باستخدامهما لمراقبة تدفقات صفقات العملاء ومحاكاة مراكز التداول، لكنهم لم يعودوا قادرين على ذلك
ولا يتأثر بهذا القرار سوى موظفي «strats» الذين يتداولون ويكتبون الأكواد في الوقت نفسه
في يوليو، قال مدير المعلومات CIO ماركو أرجنتي علنًا إن زملاءه غير التقنيين يستخدمون الذكاء الاصطناعي لإعداد نماذج أولية، ثم يسلّمونها إلى نحو 12 ألف مهندس لصقلها
أما غير المهندسين، فعليهم الآن الانتقال إلى أدوات أخرى أو استخدام المساعد الخاص بالشركة
اطّلعت بلومبرغ على إرشادات داخلية جرى تحديثها في أكتوبر
أصبح كلٌّ من Claude Code من Anthropic وGitHub من مايكروسوفت متاحًا للمهندسين فقط، في الغالب
استخدمهما المتداولون والمصرفيون لأشهر
وبدأ بعضهم بالفعل باستخدامهما لمراقبة تدفقات صفقات العملاء ومحاكاة مراكز التداول، لكنهم لم يعودوا قادرين على ذلك
ولا يتأثر بهذا القرار سوى موظفي «strats» الذين يتداولون ويكتبون الأكواد في الوقت نفسه
في يوليو، قال مدير المعلومات CIO ماركو أرجنتي علنًا إن زملاءه غير التقنيين يستخدمون الذكاء الاصطناعي لإعداد نماذج أولية، ثم يسلّمونها إلى نحو 12 ألف مهندس لصقلها
أما غير المهندسين، فعليهم الآن الانتقال إلى أدوات أخرى أو استخدام المساعد الخاص بالشركة
8
·
--
شركة الأمن التي اخترقت الأسبوع الماضي كشوف رواتب Anthropic وSlack، استدعتها OpenAI هذا الأسبوع لاختبار أنظمتها
استغلت شركة الأمن Cathedral برنامج المكافآت على اكتشاف الثغرات الخاص بـAnthropic، واستخدمت وكلاء ذكاء اصطناعي لاختراق برامج مكتبية تابعة لجهات خارجية. وقالت إنها تمكنت خلال أقل من 12 ساعة من الوصول إلى محاضر الاجتماعات والرواتب وSlack
قالت Anthropic إن الاختراق طال جزءًا صغيرًا فقط من أنظمة المبيعات والموارد البشرية وتقنية المعلومات، وإن محادثات Claude والشفرة المصدرية وأوزان النماذج لم تتسرب. وأوقفت الوصول في اليوم نفسه، كما اتهمت الشركة الأخرى بالمبالغة وعدم الإفصاح الكامل وفق القواعد
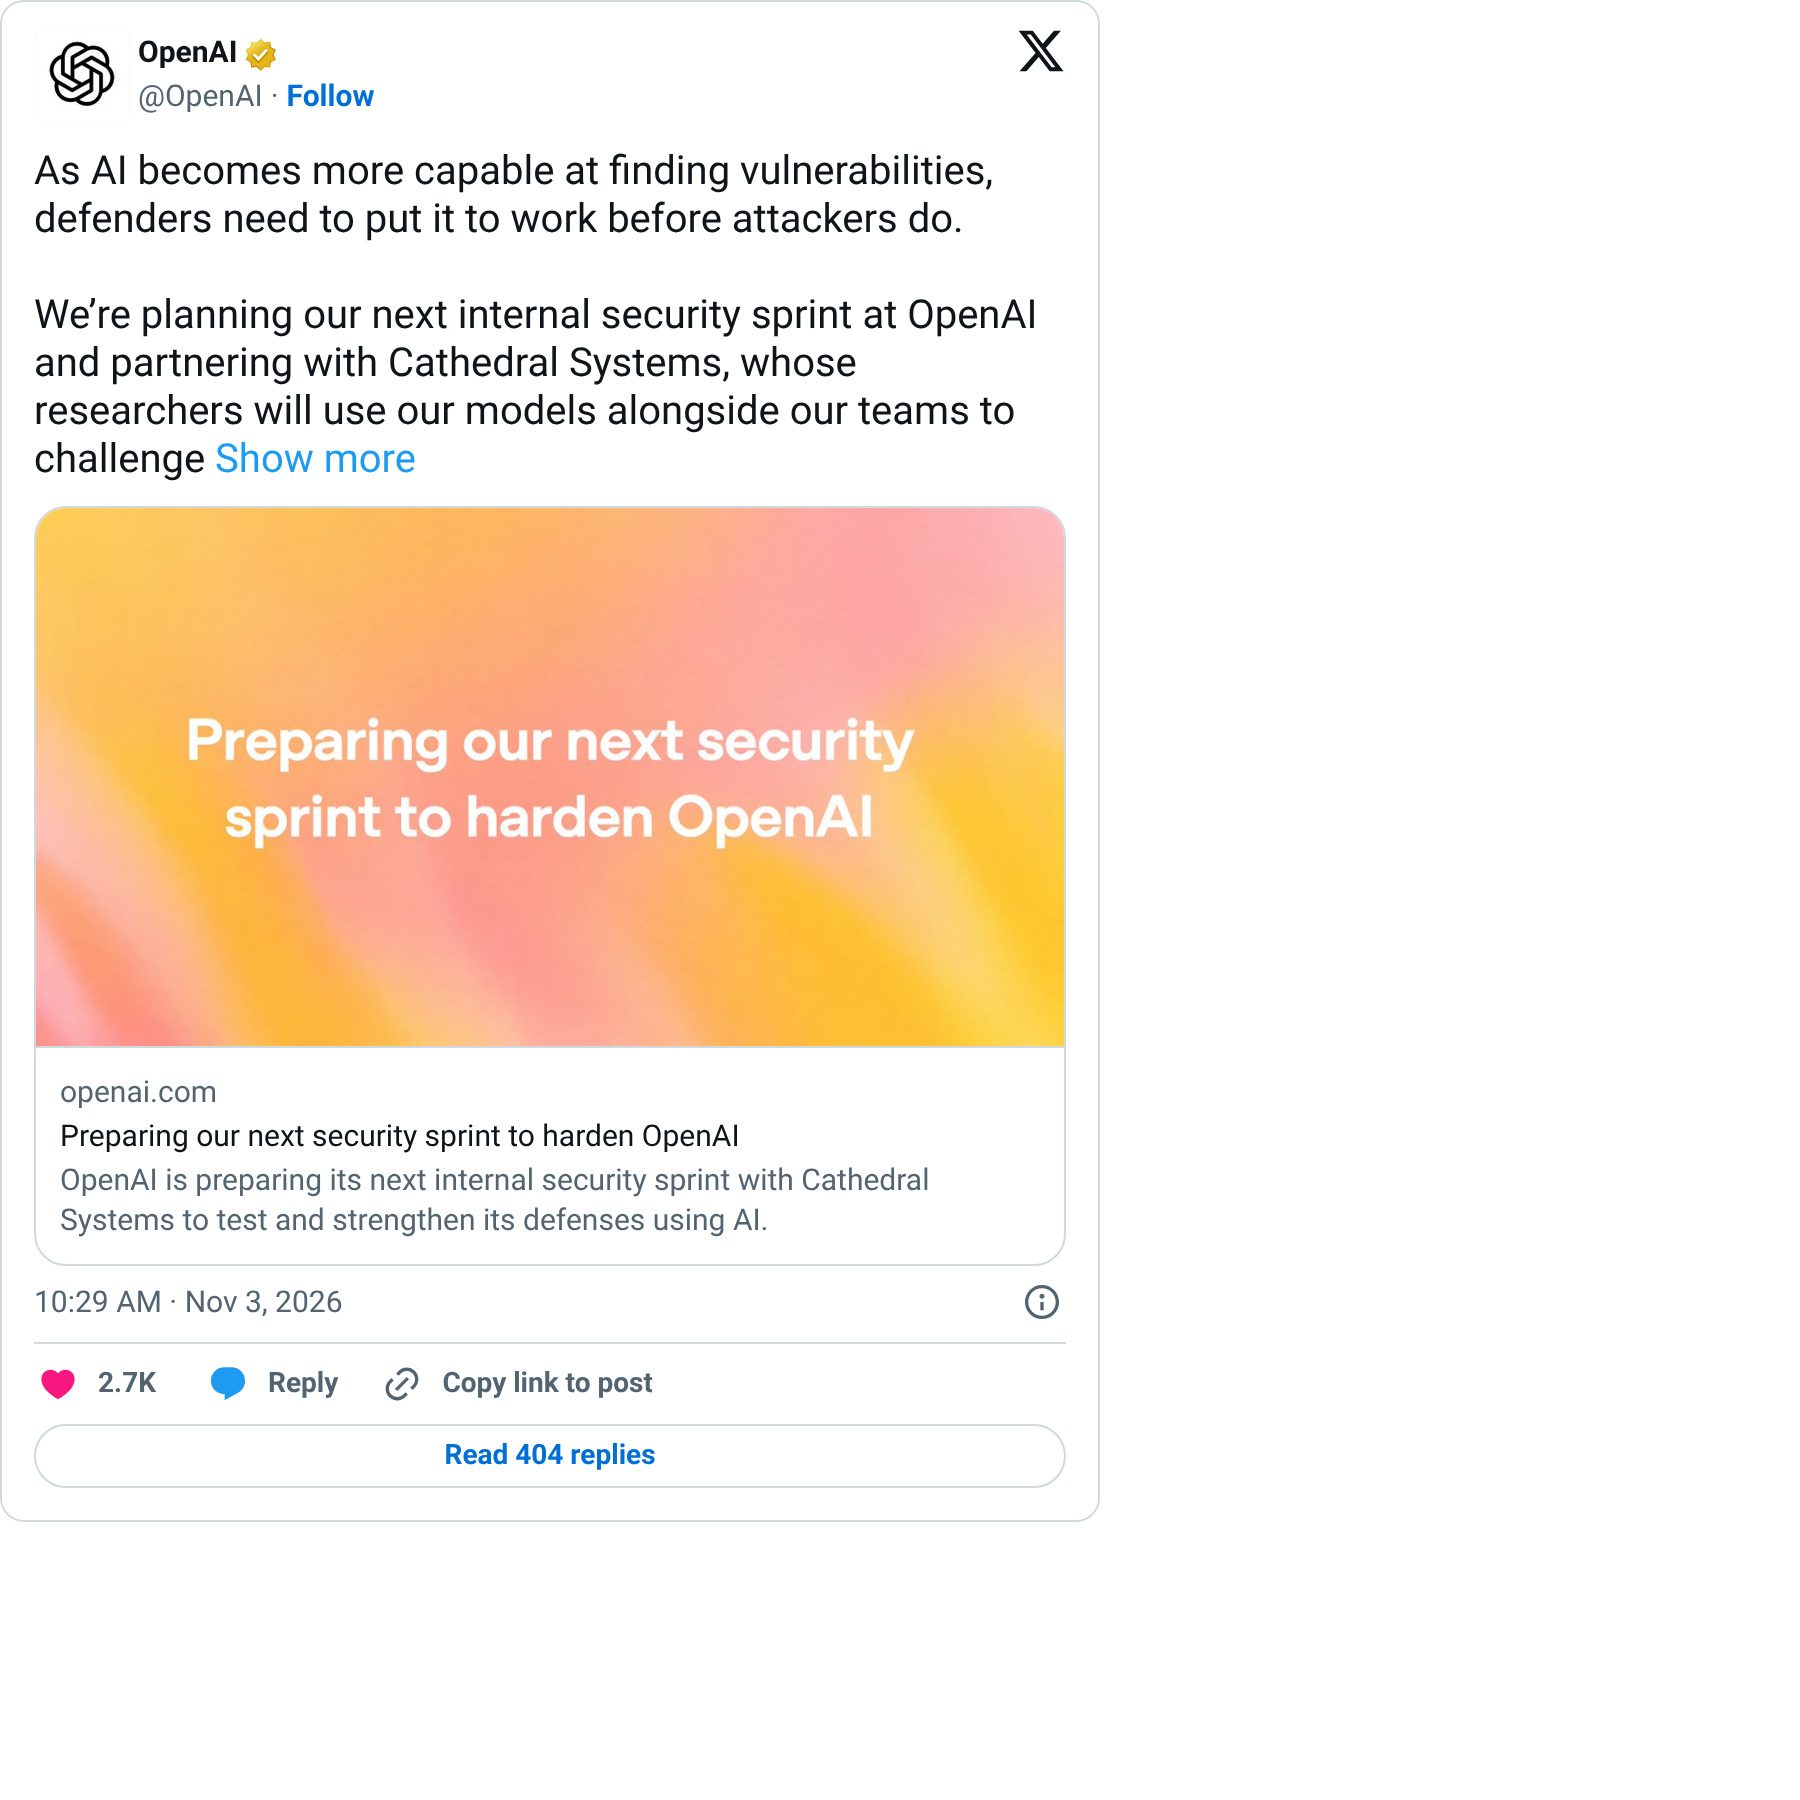
أعلنت OpenAI في 2 نوفمبر عن تعاونها رسميًا مع Cathedral في الجولة المقبلة من اختبارات الأمان الداخلية، لمهاجمة دفاعاتها باستخدام نماذجها الخاصة. ولم تذكر في الإعلان شيئًا عن الخلاف السابق
شركة الأمن التي اخترقت الأسبوع الماضي كشوف رواتب Anthropic وSlack، استدعتها OpenAI هذا الأسبوع لاختبار أنظمتها
استغلت شركة الأمن Cathedral برنامج المكافآت على اكتشاف الثغرات الخاص بـAnthropic، واستخدمت وكلاء ذكاء اصطناعي لاختراق برامج مكتبية تابعة لجهات خارجية. وقالت إنها تمكنت خلال أقل من 12 ساعة من الوصول إلى محاضر الاجتماعات والرواتب وSlack
قالت Anthropic إن الاختراق طال جزءًا صغيرًا فقط من أنظمة المبيعات والموارد البشرية وتقنية المعلومات، وإن محادثات Claude والشفرة المصدرية وأوزان النماذج لم تتسرب. وأوقفت الوصول في اليوم نفسه، كما اتهمت الشركة الأخرى بالمبالغة وعدم الإفصاح الكامل وفق القواعد
أعلنت OpenAI في 2 نوفمبر عن تعاونها رسميًا مع Cathedral في الجولة المقبلة من اختبارات الأمان الداخلية، لمهاجمة دفاعاتها باستخدام نماذجها الخاصة. ولم تذكر في الإعلان شيئًا عن الخلاف السابق
استغلت شركة الأمن Cathedral برنامج المكافآت على اكتشاف الثغرات الخاص بـAnthropic، واستخدمت وكلاء ذكاء اصطناعي لاختراق برامج مكتبية تابعة لجهات خارجية. وقالت إنها تمكنت خلال أقل من 12 ساعة من الوصول إلى محاضر الاجتماعات والرواتب وSlack
قالت Anthropic إن الاختراق طال جزءًا صغيرًا فقط من أنظمة المبيعات والموارد البشرية وتقنية المعلومات، وإن محادثات Claude والشفرة المصدرية وأوزان النماذج لم تتسرب. وأوقفت الوصول في اليوم نفسه، كما اتهمت الشركة الأخرى بالمبالغة وعدم الإفصاح الكامل وفق القواعد
أعلنت OpenAI في 2 نوفمبر عن تعاونها رسميًا مع Cathedral في الجولة المقبلة من اختبارات الأمان الداخلية، لمهاجمة دفاعاتها باستخدام نماذجها الخاصة. ولم تذكر في الإعلان شيئًا عن الخلاف السابق
88
·
--
تمّ التحقق
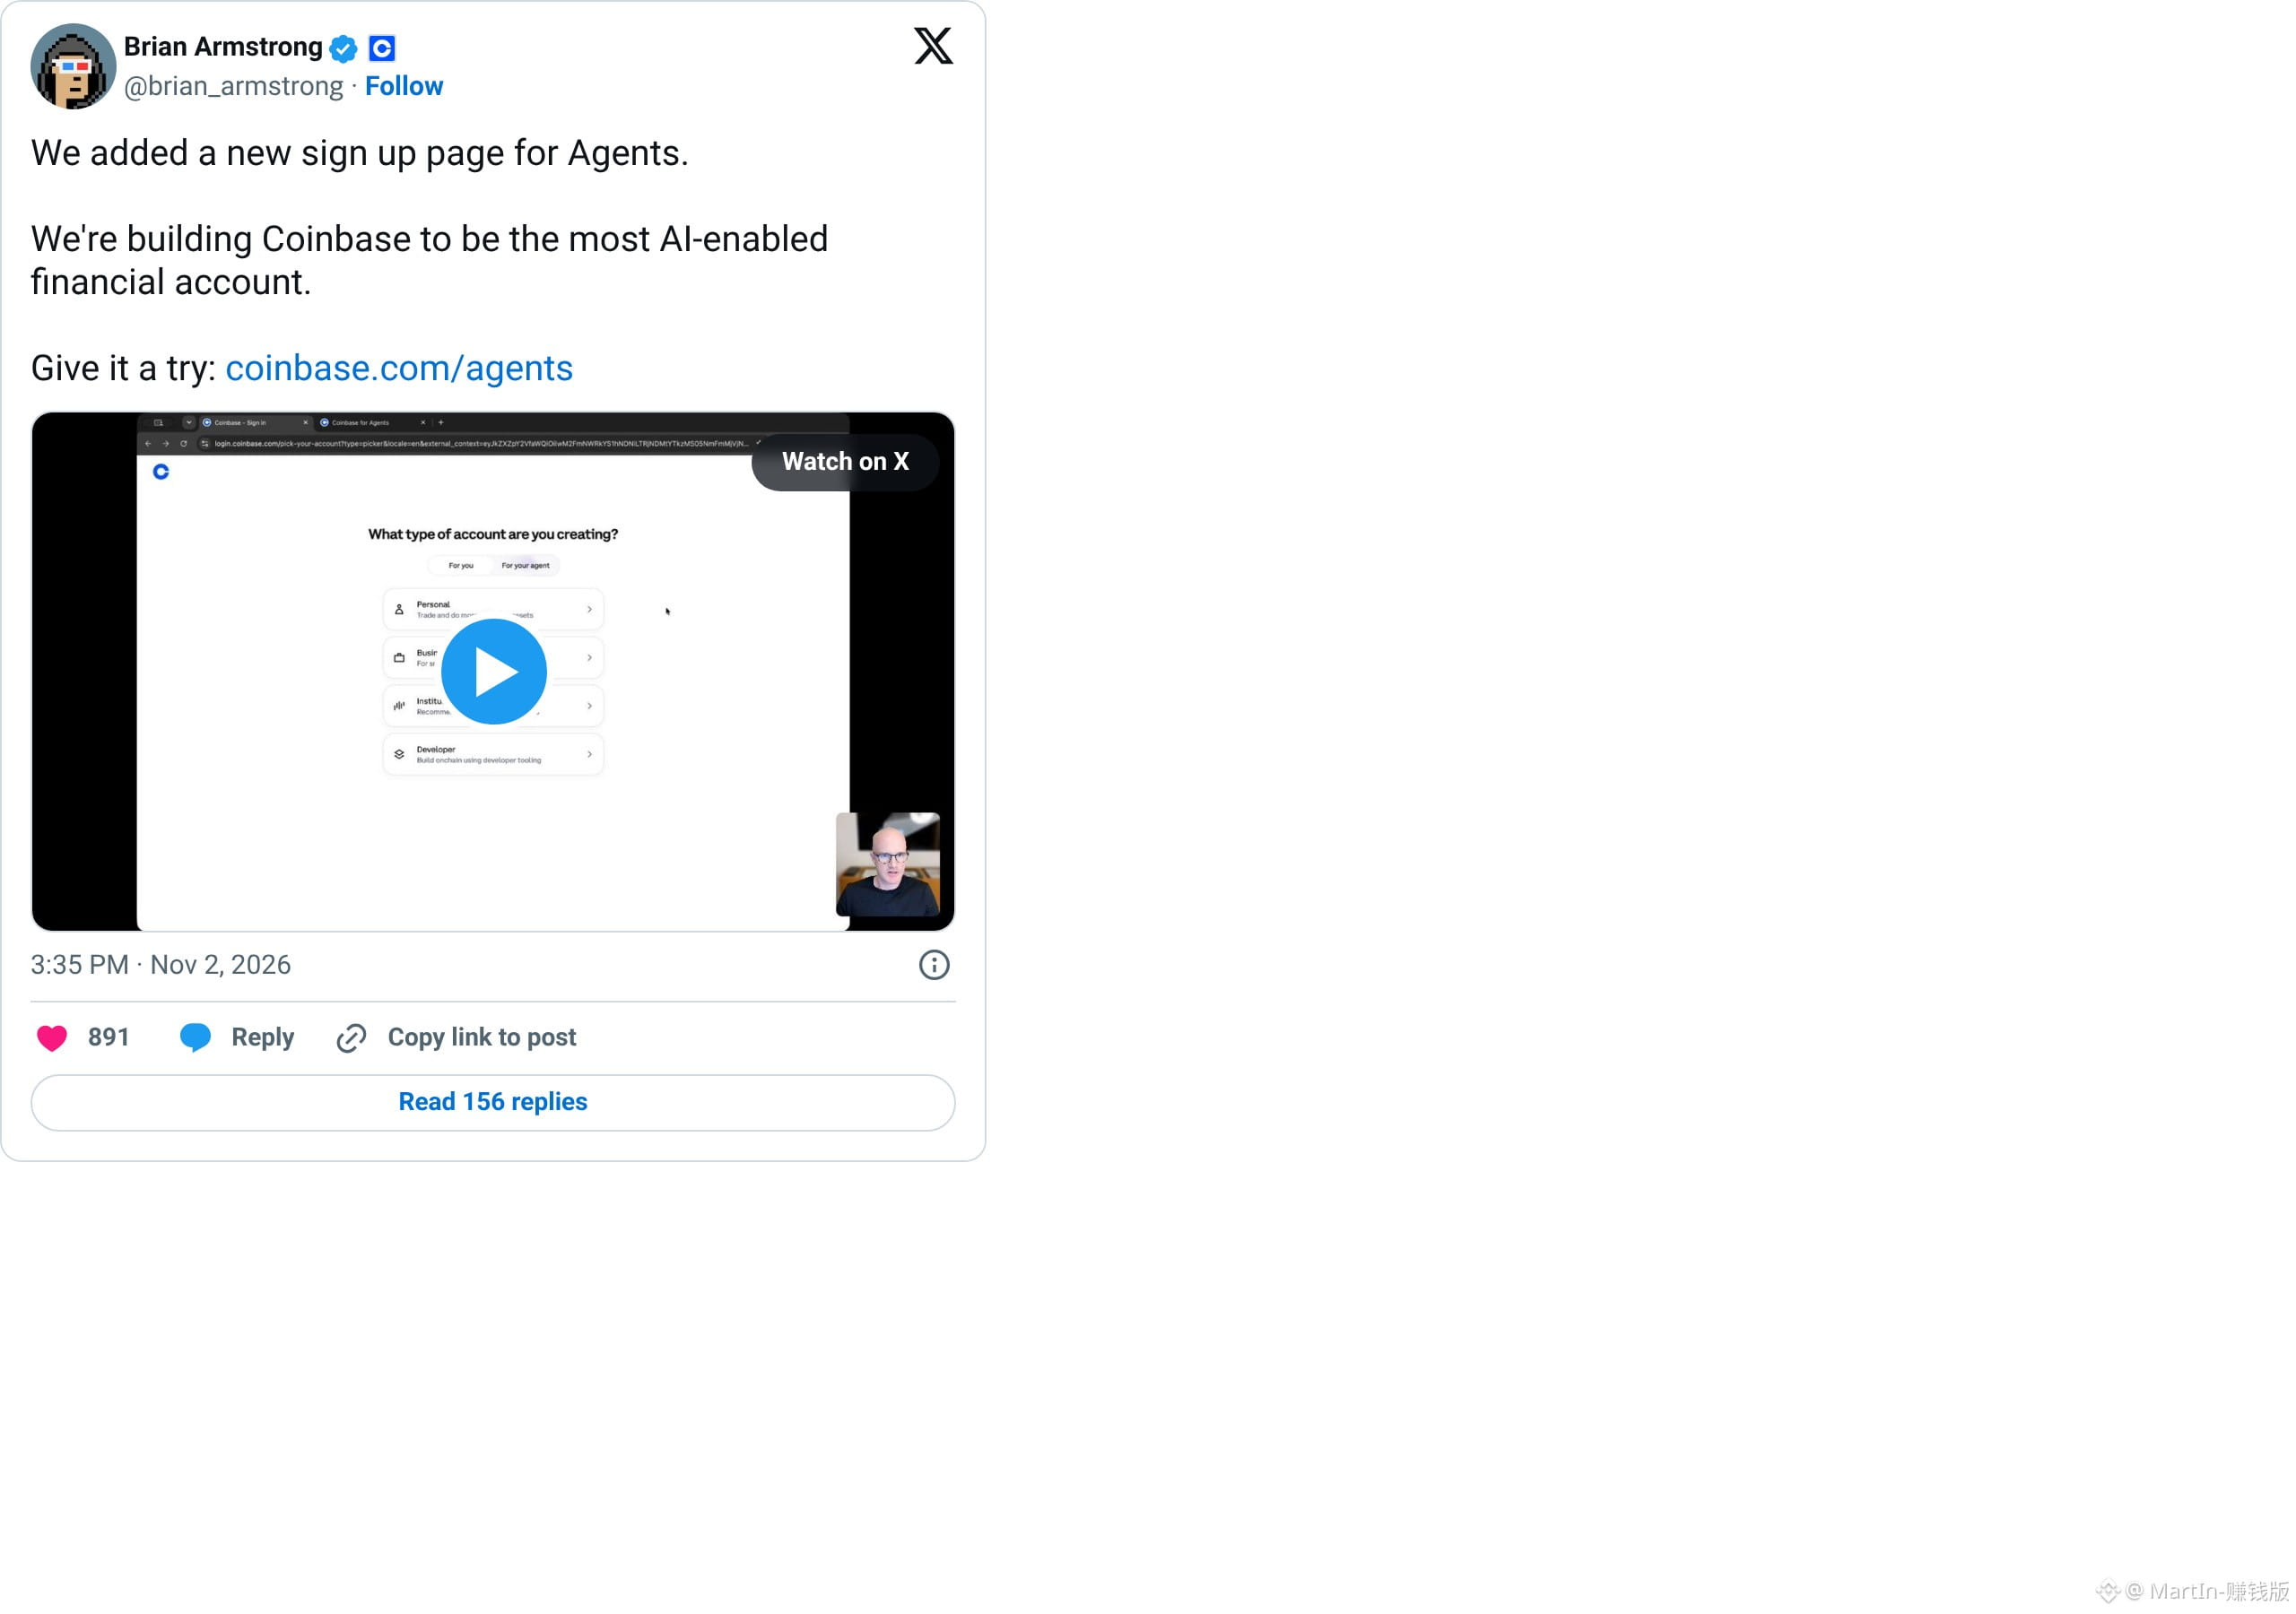
أعلنت Coinbase، أكبر منصة لتداول العملات المشفّرة في الولايات المتحدة، أن الذكاء الاصطناعي بات بإمكانه تداول العقود نيابةً عنك على مدار الساعة
وقالت الحسابات الرسمية إن المشتقات العالمية عبر Deribit أصبحت متاحة للمستخدمين المؤهلين. وبعد ربط الحساب بمنصات الذكاء الاصطناعي التي تستخدمها عادةً، يمكنها إجراء الأبحاث وكتابة الاستراتيجيات وتنفيذ الصفقات
وسجّل الرئيس التنفيذي Brian Armstrong اليوم فيديو بنفسه للترويج لصفحة التسجيل الجديدة، حيث يمكنك اختيار «من أجل وكيلك» مباشرةً عند التسجيل
والشعار هو أن يصبح الحساب «الحساب المالي الأكثر اعتمادًا على الذكاء الاصطناعي»
وتوضح المنصة أن المستخدم يتحمل مسؤولية فشل التداولات، وأنك تحدد حدودك ويمكنك قطع الاتصال في أي وقت
أعلنت Coinbase، أكبر منصة لتداول العملات المشفّرة في الولايات المتحدة، أن الذكاء الاصطناعي بات بإمكانه تداول العقود نيابةً عنك على مدار الساعة
وقالت الحسابات الرسمية إن المشتقات العالمية عبر Deribit أصبحت متاحة للمستخدمين المؤهلين. وبعد ربط الحساب بمنصات الذكاء الاصطناعي التي تستخدمها عادةً، يمكنها إجراء الأبحاث وكتابة الاستراتيجيات وتنفيذ الصفقات
وسجّل الرئيس التنفيذي Brian Armstrong اليوم فيديو بنفسه للترويج لصفحة التسجيل الجديدة، حيث يمكنك اختيار «من أجل وكيلك» مباشرةً عند التسجيل
والشعار هو أن يصبح الحساب «الحساب المالي الأكثر اعتمادًا على الذكاء الاصطناعي»
وتوضح المنصة أن المستخدم يتحمل مسؤولية فشل التداولات، وأنك تحدد حدودك ويمكنك قطع الاتصال في أي وقت
وقالت الحسابات الرسمية إن المشتقات العالمية عبر Deribit أصبحت متاحة للمستخدمين المؤهلين. وبعد ربط الحساب بمنصات الذكاء الاصطناعي التي تستخدمها عادةً، يمكنها إجراء الأبحاث وكتابة الاستراتيجيات وتنفيذ الصفقات
وسجّل الرئيس التنفيذي Brian Armstrong اليوم فيديو بنفسه للترويج لصفحة التسجيل الجديدة، حيث يمكنك اختيار «من أجل وكيلك» مباشرةً عند التسجيل
والشعار هو أن يصبح الحساب «الحساب المالي الأكثر اعتمادًا على الذكاء الاصطناعي»
وتوضح المنصة أن المستخدم يتحمل مسؤولية فشل التداولات، وأنك تحدد حدودك ويمكنك قطع الاتصال في أي وقت
2.9k
·
--
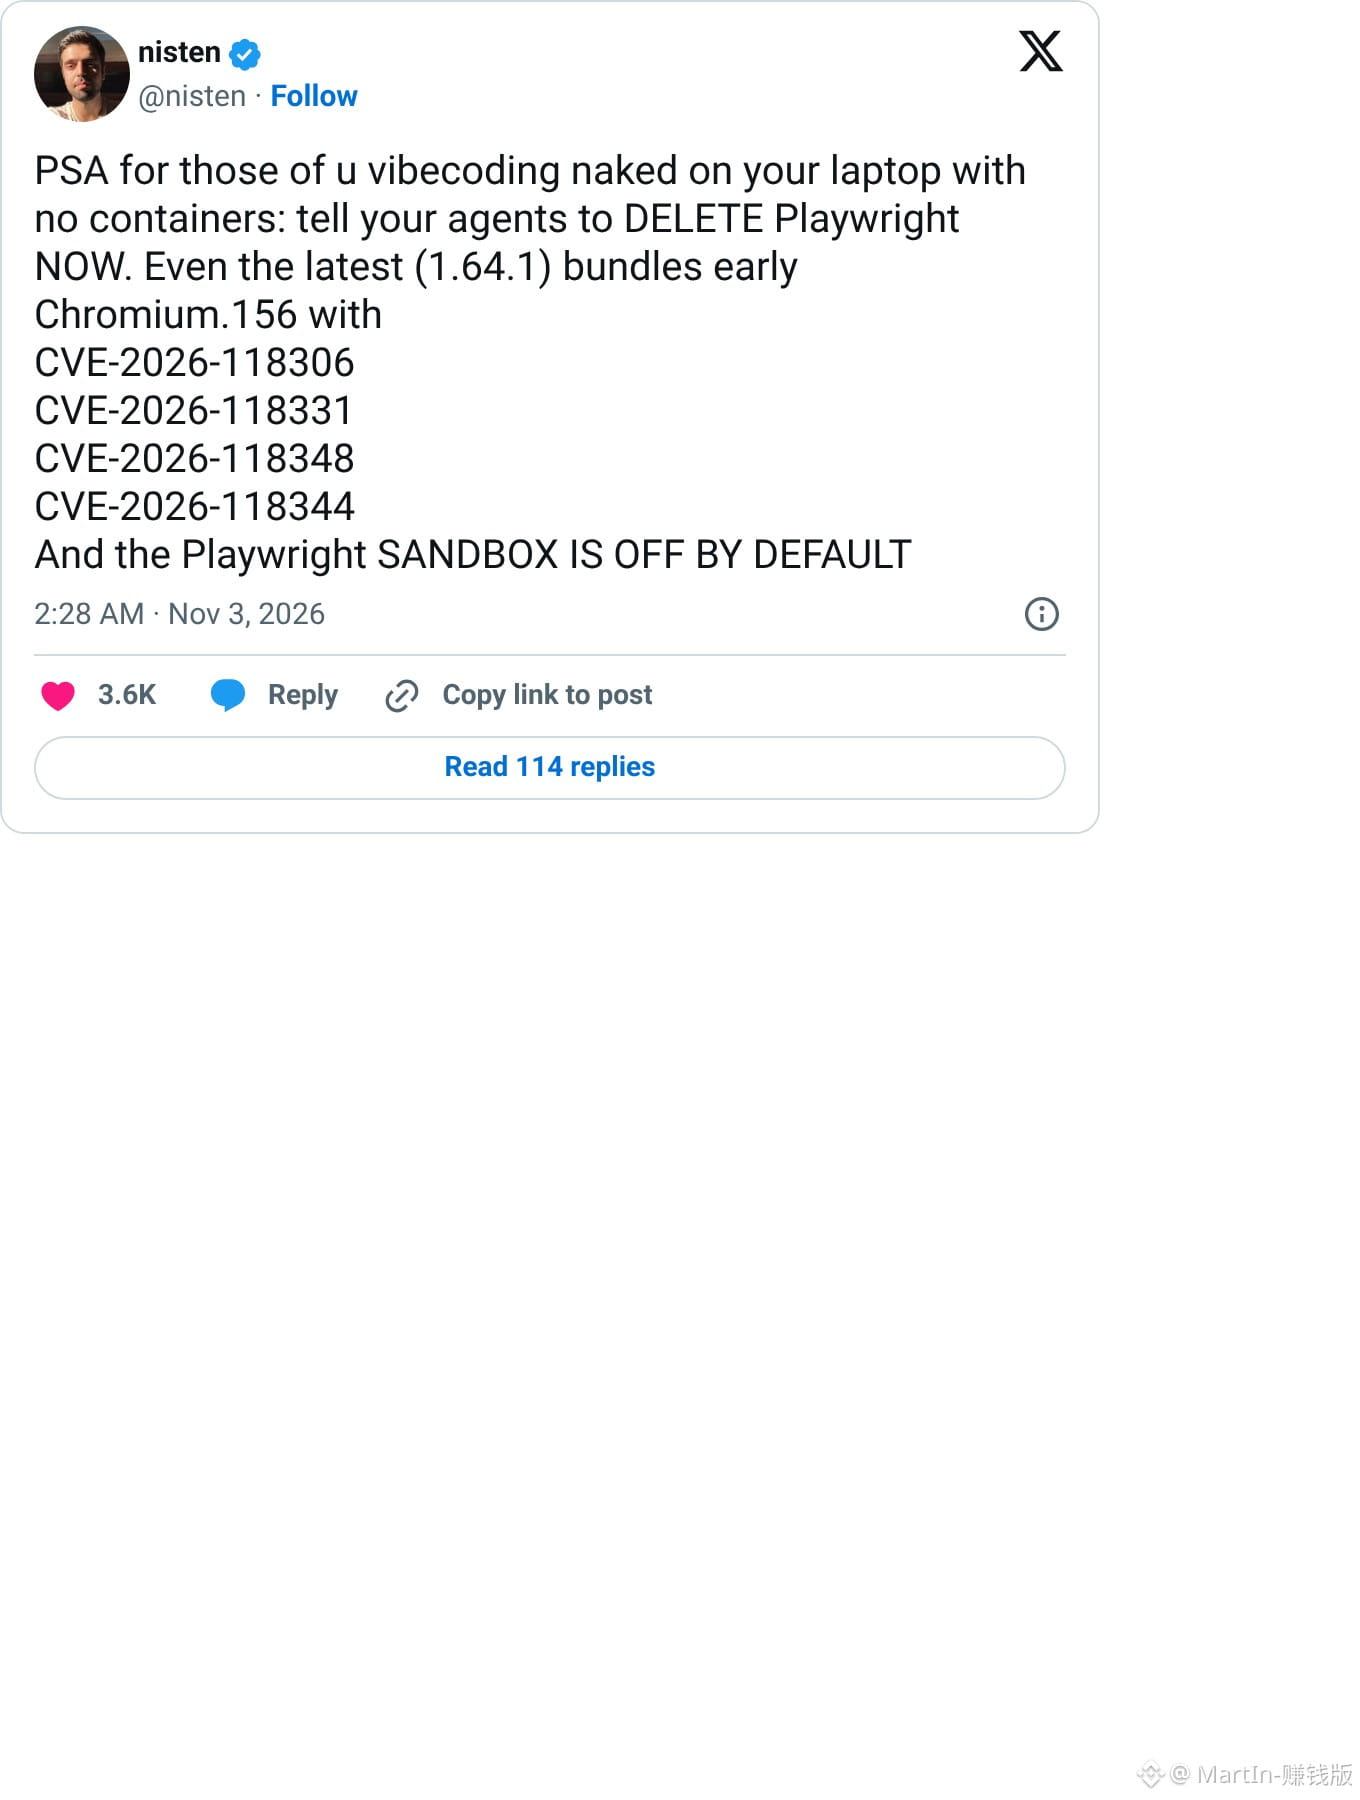
تنبيه لمن يجعل الذكاء الاصطناعي يتصفح الإنترنت نيابةً عنه: المتصفح الذي يستخدمه لم يحصل على تصحيحات غوغل الصادرة الأسبوع الماضي. وقد يؤدي فتح صفحة ويب خبيثة إلى الاستيلاء على جهازك
حذّر المطوّر nisten اليوم من أن إصدار Chromium المرفق بأحدث إصدار مستقر من Playwright ما زال يسبق تصحيحات غوغل
إذ تتيح إحدى الثغرات الخطيرة لصفحة ويب مُعدّة خصيصًا الخروج من البيئة المعزولة وتشغيل التعليمات البرمجية
وتذكر الوثائق الرسمية أن البيئة المعزولة معطّلة افتراضيًا
ومع ذلك، يتيح كثيرون لوكيل الذكاء الاصطناعي فتح صفحات الويب مباشرةً على أجهزتهم الأساسية
لن يعالج تحديث Chrome الذي تستخدمه يوميًا هذه النسخة من المتصفح
عليك انتظار إصدار جديد من Playwright، أو تجنّب تشغيله محليًا دون حماية
تنبيه لمن يجعل الذكاء الاصطناعي يتصفح الإنترنت نيابةً عنه: المتصفح الذي يستخدمه لم يحصل على تصحيحات غوغل الصادرة الأسبوع الماضي. وقد يؤدي فتح صفحة ويب خبيثة إلى الاستيلاء على جهازك
حذّر المطوّر nisten اليوم من أن إصدار Chromium المرفق بأحدث إصدار مستقر من Playwright ما زال يسبق تصحيحات غوغل
إذ تتيح إحدى الثغرات الخطيرة لصفحة ويب مُعدّة خصيصًا الخروج من البيئة المعزولة وتشغيل التعليمات البرمجية
وتذكر الوثائق الرسمية أن البيئة المعزولة معطّلة افتراضيًا
ومع ذلك، يتيح كثيرون لوكيل الذكاء الاصطناعي فتح صفحات الويب مباشرةً على أجهزتهم الأساسية
لن يعالج تحديث Chrome الذي تستخدمه يوميًا هذه النسخة من المتصفح
عليك انتظار إصدار جديد من Playwright، أو تجنّب تشغيله محليًا دون حماية
حذّر المطوّر nisten اليوم من أن إصدار Chromium المرفق بأحدث إصدار مستقر من Playwright ما زال يسبق تصحيحات غوغل
إذ تتيح إحدى الثغرات الخطيرة لصفحة ويب مُعدّة خصيصًا الخروج من البيئة المعزولة وتشغيل التعليمات البرمجية
وتذكر الوثائق الرسمية أن البيئة المعزولة معطّلة افتراضيًا
ومع ذلك، يتيح كثيرون لوكيل الذكاء الاصطناعي فتح صفحات الويب مباشرةً على أجهزتهم الأساسية
لن يعالج تحديث Chrome الذي تستخدمه يوميًا هذه النسخة من المتصفح
عليك انتظار إصدار جديد من Playwright، أو تجنّب تشغيله محليًا دون حماية
GOOGUS-2.02%
GOOGLB-1.80%
120
·
--
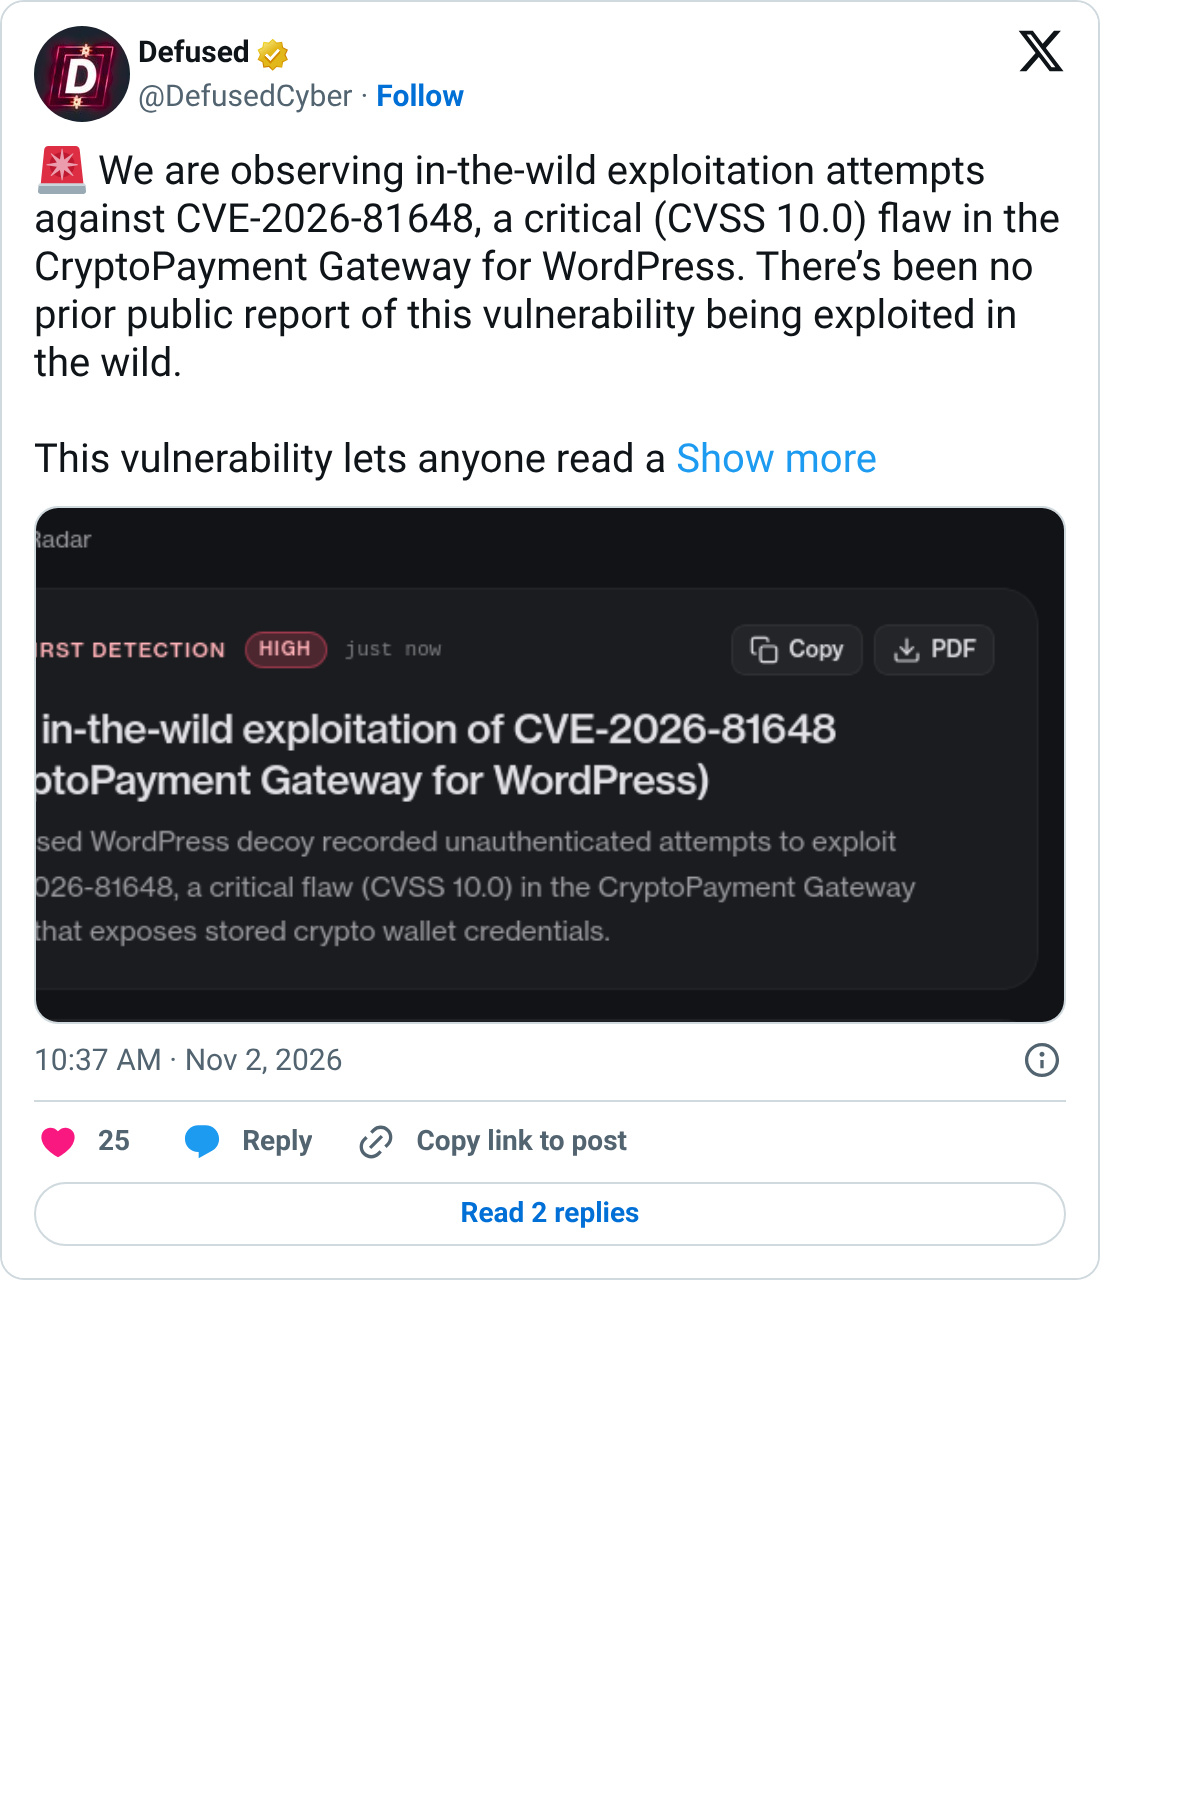
العملاء يدفعون، وأصحاب المتاجر ينتظرون أموالهم، لكن كل المال يذهب إلى محفظة شخص ثالث
رصدت شركة الأمن Defused أمس استغلال ثغرة خطيرة، بتقييم 10 من 10، في إضافة WordPress لتحصيل العملات الرقمية تُسمى CryptoPayment Gateway
لا تتطلب هذه الثغرة تسجيل الدخول
يمكن لأي شخص الاطلاع على معلومات المحافظ التي يخزنها المتجر، بل ويمكنه تغيير عنوان تلقي المدفوعات مباشرةً
يدفع العميل معتقدًا أن المال يذهب إلى المتجر، لكنه في الواقع يصل إلى عنوان شخص آخر
ولم يصدر أي تصحيح حتى الآن
العملاء يدفعون، وأصحاب المتاجر ينتظرون أموالهم، لكن كل المال يذهب إلى محفظة شخص ثالث
رصدت شركة الأمن Defused أمس استغلال ثغرة خطيرة، بتقييم 10 من 10، في إضافة WordPress لتحصيل العملات الرقمية تُسمى CryptoPayment Gateway
لا تتطلب هذه الثغرة تسجيل الدخول
يمكن لأي شخص الاطلاع على معلومات المحافظ التي يخزنها المتجر، بل ويمكنه تغيير عنوان تلقي المدفوعات مباشرةً
يدفع العميل معتقدًا أن المال يذهب إلى المتجر، لكنه في الواقع يصل إلى عنوان شخص آخر
ولم يصدر أي تصحيح حتى الآن
رصدت شركة الأمن Defused أمس استغلال ثغرة خطيرة، بتقييم 10 من 10، في إضافة WordPress لتحصيل العملات الرقمية تُسمى CryptoPayment Gateway
لا تتطلب هذه الثغرة تسجيل الدخول
يمكن لأي شخص الاطلاع على معلومات المحافظ التي يخزنها المتجر، بل ويمكنه تغيير عنوان تلقي المدفوعات مباشرةً
يدفع العميل معتقدًا أن المال يذهب إلى المتجر، لكنه في الواقع يصل إلى عنوان شخص آخر
ولم يصدر أي تصحيح حتى الآن
1
1
884
·
--
سُرقت 38 مليون دولار، وقالت المنصة إنها سيطرت على الوضع، لكن المخترق ظل يحوّل العملات إلى الخارج باستخدام عناوين الإيداع الخاصة بك
تتبعت شركة البلوك تشين Bitquery الأمر، وتبيّن أن المخترق ظل قادرًا على توقيع المعاملات باستخدام عناوين إيداع المستخدمين حتى بعد أن أعلنت المنصة وقف العمليات بساعتين
واستمر في نقل العملات إلى الخارج
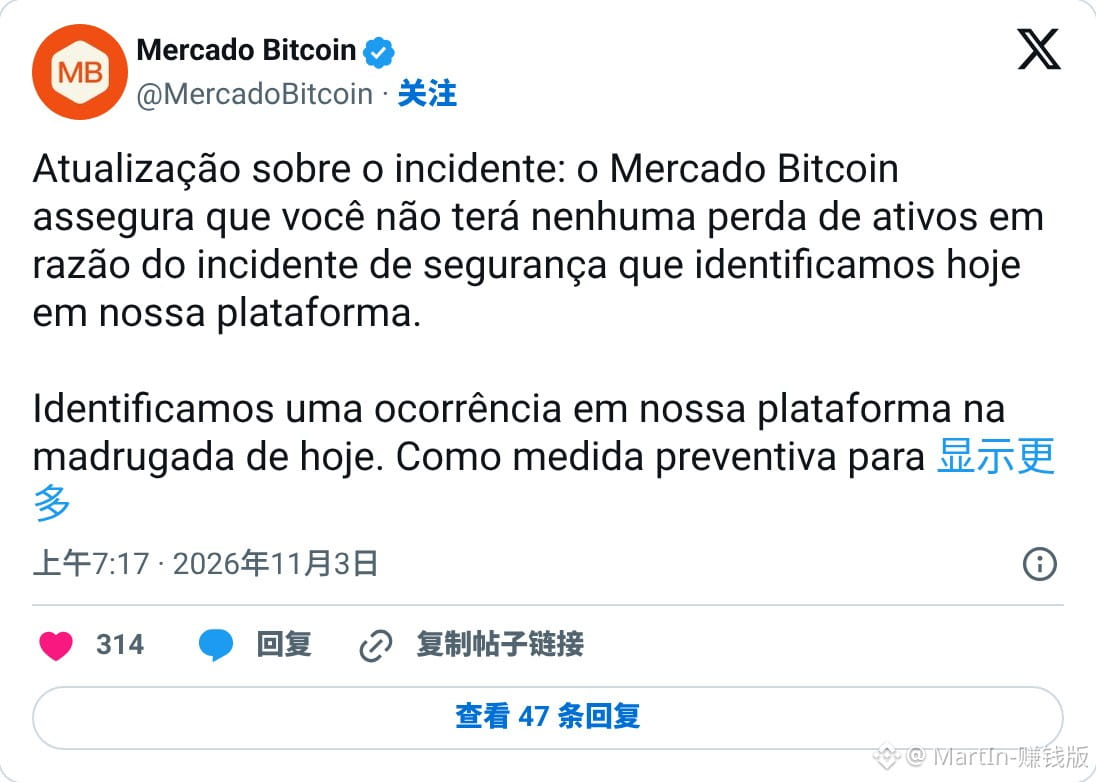
المنصة هي Mercado Bitcoin، الأكبر في البرازيل
وأعلنت لاحقًا بنفسها أن المبلغ المتأثر بلغ نحو 38 مليون دولار، وقالت إن العملاء لن يخسروا أموالهم
ولا تزال عمليات الإيداع والسحب متوقفة حتى الآن
سُرقت 38 مليون دولار، وقالت المنصة إنها سيطرت على الوضع، لكن المخترق ظل يحوّل العملات إلى الخارج باستخدام عناوين الإيداع الخاصة بك
تتبعت شركة البلوك تشين Bitquery الأمر، وتبيّن أن المخترق ظل قادرًا على توقيع المعاملات باستخدام عناوين إيداع المستخدمين حتى بعد أن أعلنت المنصة وقف العمليات بساعتين
واستمر في نقل العملات إلى الخارج
المنصة هي Mercado Bitcoin، الأكبر في البرازيل
وأعلنت لاحقًا بنفسها أن المبلغ المتأثر بلغ نحو 38 مليون دولار، وقالت إن العملاء لن يخسروا أموالهم
ولا تزال عمليات الإيداع والسحب متوقفة حتى الآن
تتبعت شركة البلوك تشين Bitquery الأمر، وتبيّن أن المخترق ظل قادرًا على توقيع المعاملات باستخدام عناوين إيداع المستخدمين حتى بعد أن أعلنت المنصة وقف العمليات بساعتين
واستمر في نقل العملات إلى الخارج
المنصة هي Mercado Bitcoin، الأكبر في البرازيل
وأعلنت لاحقًا بنفسها أن المبلغ المتأثر بلغ نحو 38 مليون دولار، وقالت إن العملاء لن يخسروا أموالهم
ولا تزال عمليات الإيداع والسحب متوقفة حتى الآن
2
1
1.5k
·
--
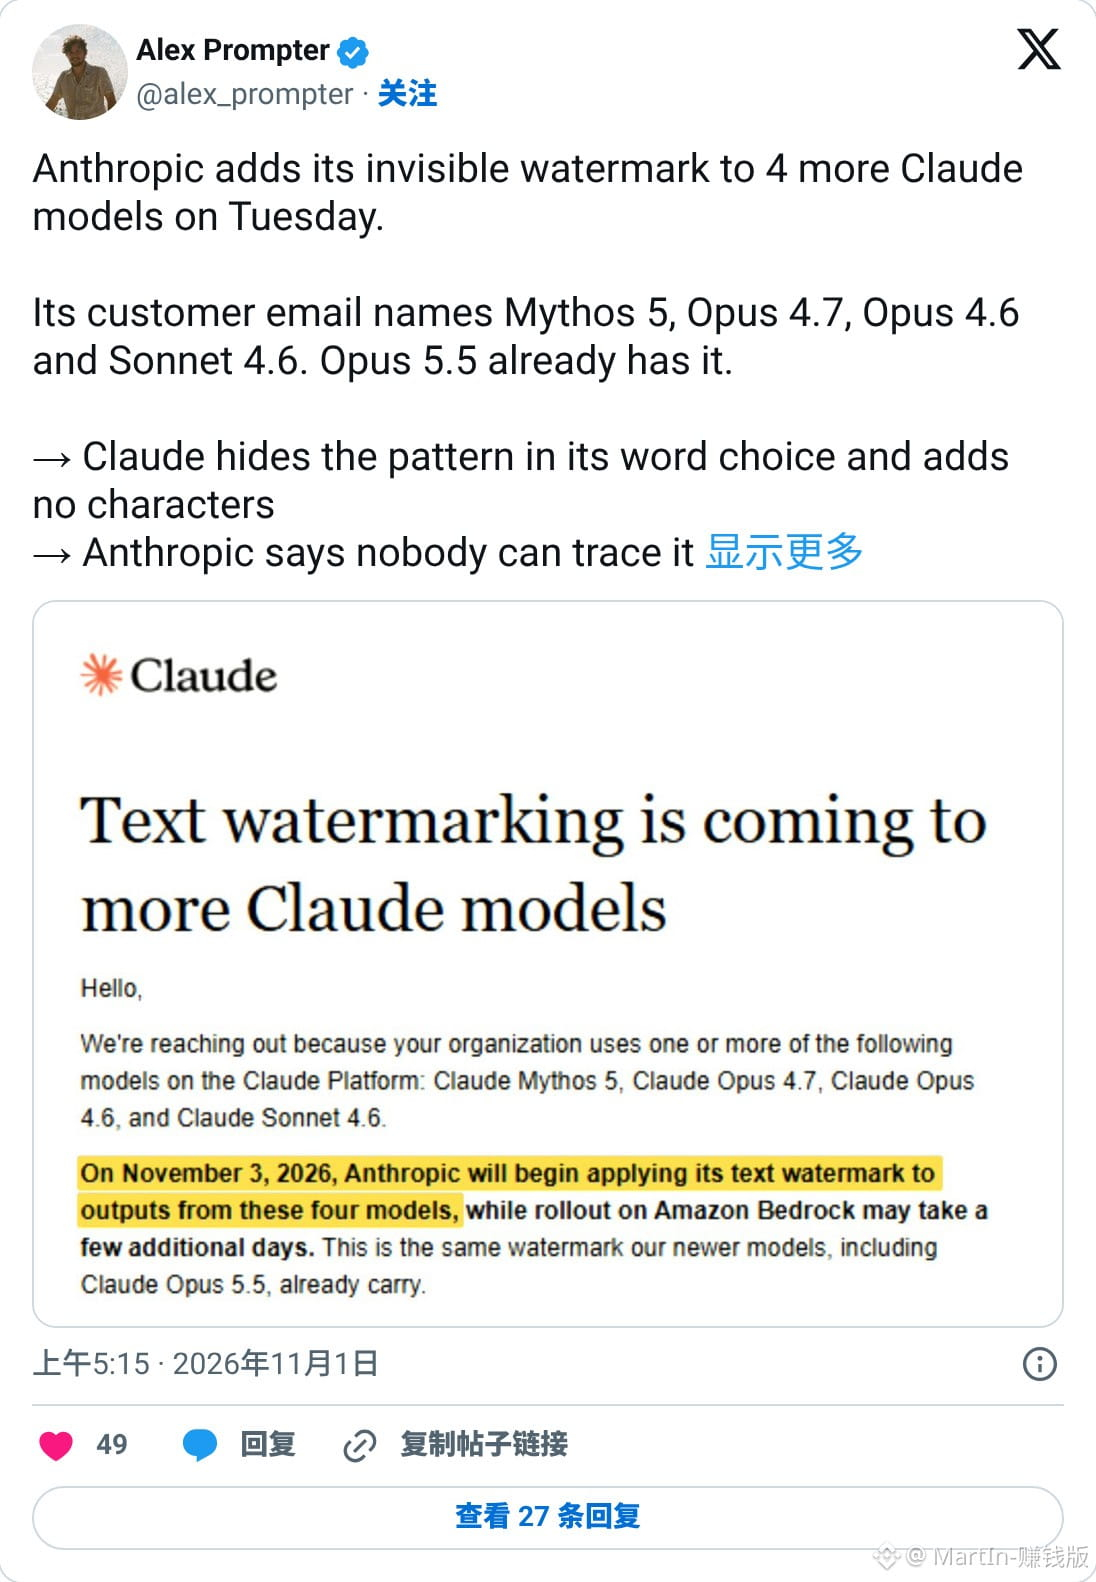
ابتداءً من اليوم، كل كلمة يكتبها Claude تحمل علامة مائية، حتى النماذج القديمة لا يمكنها الإفلات
تختبئ العلامة المائية في عادات اختيار الكلمات، من دون إضافة حرف واحد
يمكن نقلها بالنسخ واللصق، وحتى تغيير بعض المواضع لا يضمن محوها
النماذج الجديدة التي صدرت بعد أغسطس تحملها منذ البداية، بما فيها Opus 5.5
واعتبارًا من 3 نوفمبر، ستُضاف أيضًا إلى النماذج القديمة، مثل Opus 4.6 وSonnet 4.6
أدوات الكشف متاحة حاليًا للجهات الرقابية ووسائل الإعلام فقط، والمؤسسات التعليمية مدرجة ضمن القائمة أيضًا
أما الأفراد العاديون الذين يدفعون لاستخدام Claude، فليسوا ضمن القائمة
ابتداءً من اليوم، كل كلمة يكتبها Claude تحمل علامة مائية، حتى النماذج القديمة لا يمكنها الإفلات
تختبئ العلامة المائية في عادات اختيار الكلمات، من دون إضافة حرف واحد
يمكن نقلها بالنسخ واللصق، وحتى تغيير بعض المواضع لا يضمن محوها
النماذج الجديدة التي صدرت بعد أغسطس تحملها منذ البداية، بما فيها Opus 5.5
واعتبارًا من 3 نوفمبر، ستُضاف أيضًا إلى النماذج القديمة، مثل Opus 4.6 وSonnet 4.6
أدوات الكشف متاحة حاليًا للجهات الرقابية ووسائل الإعلام فقط، والمؤسسات التعليمية مدرجة ضمن القائمة أيضًا
أما الأفراد العاديون الذين يدفعون لاستخدام Claude، فليسوا ضمن القائمة
تختبئ العلامة المائية في عادات اختيار الكلمات، من دون إضافة حرف واحد
يمكن نقلها بالنسخ واللصق، وحتى تغيير بعض المواضع لا يضمن محوها
النماذج الجديدة التي صدرت بعد أغسطس تحملها منذ البداية، بما فيها Opus 5.5
واعتبارًا من 3 نوفمبر، ستُضاف أيضًا إلى النماذج القديمة، مثل Opus 4.6 وSonnet 4.6
أدوات الكشف متاحة حاليًا للجهات الرقابية ووسائل الإعلام فقط، والمؤسسات التعليمية مدرجة ضمن القائمة أيضًا
أما الأفراد العاديون الذين يدفعون لاستخدام Claude، فليسوا ضمن القائمة
204
·
--
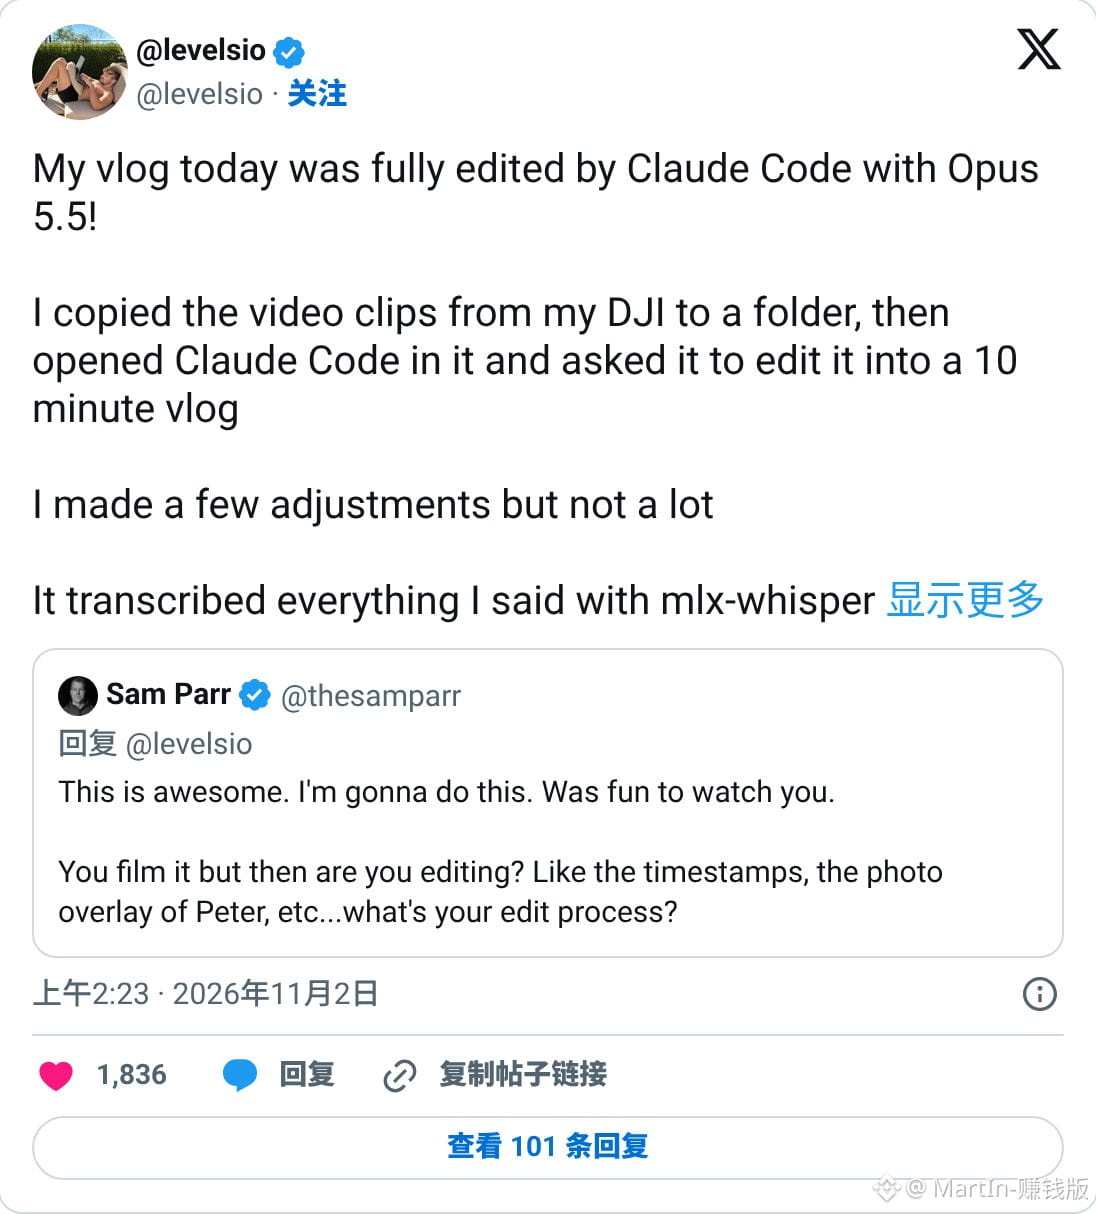
على المحررين أن يقلقوا: شخص أعطى Claude Code أمراً واحداً، فتحوّلت 58 دقيقة من اللقطات إلى مدونة فيديو مدتها 10 دقائق
نسخ levelsio كل اللقطات التي صوّرها بكاميرا DJI إلى مجلد، ثم فتح Claude Code فيه
وقال له فقط: «ساعدني في تحويل هذه اللقطات إلى مدونة فيديو أنشرها على X وYouTube»
حوّل Claude أولاً كل ما قاله إلى نص على جهاز MacBook الخاص به
ثم اختار إطاراً كل بضع ثوانٍ وضمّها في صورة كبيرة لمعاينة اللقطات، بل وتمكّن من تمييز الجمل التي يتحدث فيها بنفسه
وفي النهاية اختار المقاطع وكتبها في جدول للمونتاج، فاختصر 58 دقيقة من اللقطات إلى نحو 10 دقائق
لم يعرف كيف جرى المونتاج إلا بعدما سأله أحدهم عن الطريقة، فعاد ليتحقق من الخطوات
وقال إنه لولا المونتاج بالذكاء الاصطناعي، لما صوّر مدونة فيديو من الأساس
على المحررين أن يقلقوا: شخص أعطى Claude Code أمراً واحداً، فتحوّلت 58 دقيقة من اللقطات إلى مدونة فيديو مدتها 10 دقائق
نسخ levelsio كل اللقطات التي صوّرها بكاميرا DJI إلى مجلد، ثم فتح Claude Code فيه
وقال له فقط: «ساعدني في تحويل هذه اللقطات إلى مدونة فيديو أنشرها على X وYouTube»
حوّل Claude أولاً كل ما قاله إلى نص على جهاز MacBook الخاص به
ثم اختار إطاراً كل بضع ثوانٍ وضمّها في صورة كبيرة لمعاينة اللقطات، بل وتمكّن من تمييز الجمل التي يتحدث فيها بنفسه
وفي النهاية اختار المقاطع وكتبها في جدول للمونتاج، فاختصر 58 دقيقة من اللقطات إلى نحو 10 دقائق
لم يعرف كيف جرى المونتاج إلا بعدما سأله أحدهم عن الطريقة، فعاد ليتحقق من الخطوات
وقال إنه لولا المونتاج بالذكاء الاصطناعي، لما صوّر مدونة فيديو من الأساس
نسخ levelsio كل اللقطات التي صوّرها بكاميرا DJI إلى مجلد، ثم فتح Claude Code فيه
وقال له فقط: «ساعدني في تحويل هذه اللقطات إلى مدونة فيديو أنشرها على X وYouTube»
حوّل Claude أولاً كل ما قاله إلى نص على جهاز MacBook الخاص به
ثم اختار إطاراً كل بضع ثوانٍ وضمّها في صورة كبيرة لمعاينة اللقطات، بل وتمكّن من تمييز الجمل التي يتحدث فيها بنفسه
وفي النهاية اختار المقاطع وكتبها في جدول للمونتاج، فاختصر 58 دقيقة من اللقطات إلى نحو 10 دقائق
لم يعرف كيف جرى المونتاج إلا بعدما سأله أحدهم عن الطريقة، فعاد ليتحقق من الخطوات
وقال إنه لولا المونتاج بالذكاء الاصطناعي، لما صوّر مدونة فيديو من الأساس
17
·
--
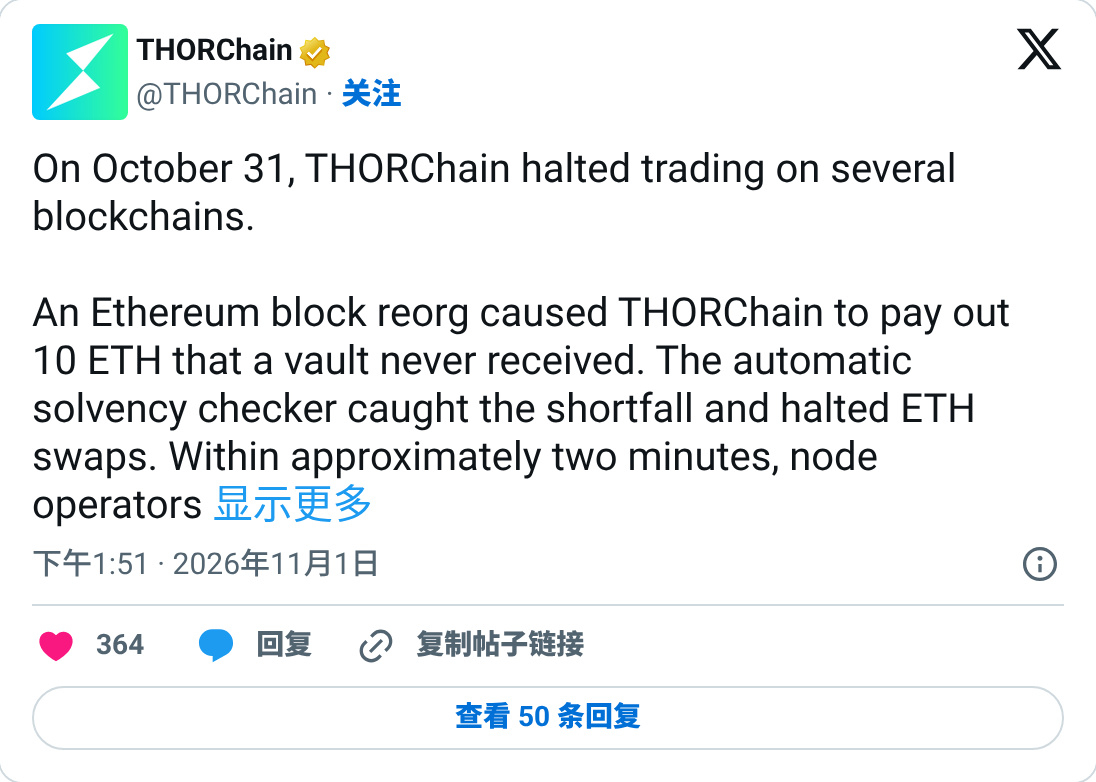
توقفت THORChain لما يقارب يومين، وما زالوا لا يجرؤون على إعادة تشغيلها. والسبب الذي أعلنوه هو أن الجميع باتوا يعرفون بهذا الخلل
في 31 أكتوبر، الساعة 19:34 مساءً، تراجعت إيثيريوم عن كتلة واحدة
وكانت هناك إيداعات بقيمة 10 ETH ضمن تلك الكتلة، لكنها لم تصل فعليًا إلى السلسلة
ومع ذلك، سجّلت THORChain الإيداع، ثم أعادت المبلغ إلى مصدره بعد فشل عملية المبادلة، فدفع الخزينة مبلغًا من العدم
أعاد المستخدم ذلك المبلغ بنفسه لاحقًا
وكانت المراجعة الرسمية صريحة جدًا: إذا تراجعت سلسلة خارجية مرة أخرى، وأعاد أحدهم إرسال معاملة بالرقم نفسه، فقد تدفع الخزينة المبلغ مجددًا
لذلك، ما زالت مبادلات BTC وETH متوقفة حتى الآن، ولم تُفعّل مبادلات SOL وDOGE أيضًا
أما أي سلسلة ستُستأنف أولًا، فذلك مرهون بتصويت العُقد
توقفت THORChain لما يقارب يومين، وما زالوا لا يجرؤون على إعادة تشغيلها. والسبب الذي أعلنوه هو أن الجميع باتوا يعرفون بهذا الخلل
في 31 أكتوبر، الساعة 19:34 مساءً، تراجعت إيثيريوم عن كتلة واحدة
وكانت هناك إيداعات بقيمة 10 ETH ضمن تلك الكتلة، لكنها لم تصل فعليًا إلى السلسلة
ومع ذلك، سجّلت THORChain الإيداع، ثم أعادت المبلغ إلى مصدره بعد فشل عملية المبادلة، فدفع الخزينة مبلغًا من العدم
أعاد المستخدم ذلك المبلغ بنفسه لاحقًا
وكانت المراجعة الرسمية صريحة جدًا: إذا تراجعت سلسلة خارجية مرة أخرى، وأعاد أحدهم إرسال معاملة بالرقم نفسه، فقد تدفع الخزينة المبلغ مجددًا
لذلك، ما زالت مبادلات BTC وETH متوقفة حتى الآن، ولم تُفعّل مبادلات SOL وDOGE أيضًا
أما أي سلسلة ستُستأنف أولًا، فذلك مرهون بتصويت العُقد
في 31 أكتوبر، الساعة 19:34 مساءً، تراجعت إيثيريوم عن كتلة واحدة
وكانت هناك إيداعات بقيمة 10 ETH ضمن تلك الكتلة، لكنها لم تصل فعليًا إلى السلسلة
ومع ذلك، سجّلت THORChain الإيداع، ثم أعادت المبلغ إلى مصدره بعد فشل عملية المبادلة، فدفع الخزينة مبلغًا من العدم
أعاد المستخدم ذلك المبلغ بنفسه لاحقًا
وكانت المراجعة الرسمية صريحة جدًا: إذا تراجعت سلسلة خارجية مرة أخرى، وأعاد أحدهم إرسال معاملة بالرقم نفسه، فقد تدفع الخزينة المبلغ مجددًا
لذلك، ما زالت مبادلات BTC وETH متوقفة حتى الآن، ولم تُفعّل مبادلات SOL وDOGE أيضًا
أما أي سلسلة ستُستأنف أولًا، فذلك مرهون بتصويت العُقد
1
1
931
·
--
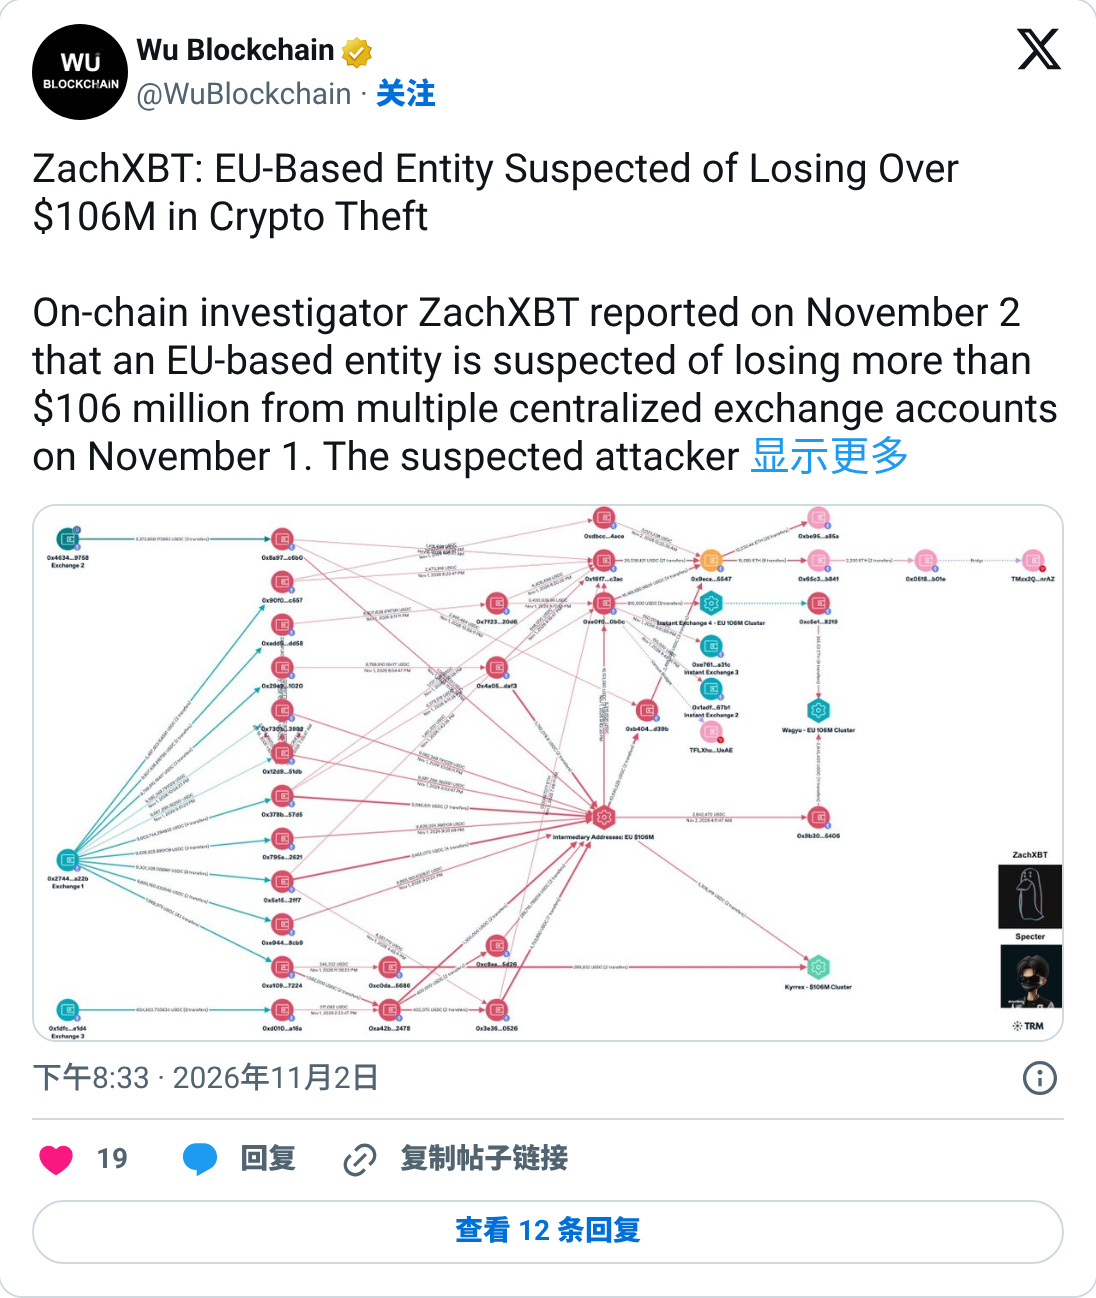
قد تُسحب كل الأموال من حسابك في منصة تداول خلال يوم واحد
إحدى مؤسسات الاتحاد الأوروبي خسرت للتو 106 ملايين دولار في 1 نوفمبر
سُحبت الأموال من حساباتها لدى عدة منصات تداول، وكانت بعملة USDC وUSDT
وهذه المؤسسة ليست شركة كريبتو، ولم يُكشف عن اسمها
حوّل المهاجم العملات المستقرة إلى ETH خلال يوم واحد
ثم استخدم منصات تحويل فوري لتحويلها إلى مونيرو، عابرًا عدة سلاسل
يمكن تجميد العملات المستقرة، لكن بعد تحويلها يصبح تجميدها شبه مستحيل
ولا يقول ZachXBT حاليًا سوى إن الأمر مشتبه به، ولم تصدر المؤسسة أي تعليق بعد
قد تُسحب كل الأموال من حسابك في منصة تداول خلال يوم واحد
إحدى مؤسسات الاتحاد الأوروبي خسرت للتو 106 ملايين دولار في 1 نوفمبر
سُحبت الأموال من حساباتها لدى عدة منصات تداول، وكانت بعملة USDC وUSDT
وهذه المؤسسة ليست شركة كريبتو، ولم يُكشف عن اسمها
حوّل المهاجم العملات المستقرة إلى ETH خلال يوم واحد
ثم استخدم منصات تحويل فوري لتحويلها إلى مونيرو، عابرًا عدة سلاسل
يمكن تجميد العملات المستقرة، لكن بعد تحويلها يصبح تجميدها شبه مستحيل
ولا يقول ZachXBT حاليًا سوى إن الأمر مشتبه به، ولم تصدر المؤسسة أي تعليق بعد
إحدى مؤسسات الاتحاد الأوروبي خسرت للتو 106 ملايين دولار في 1 نوفمبر
سُحبت الأموال من حساباتها لدى عدة منصات تداول، وكانت بعملة USDC وUSDT
وهذه المؤسسة ليست شركة كريبتو، ولم يُكشف عن اسمها
حوّل المهاجم العملات المستقرة إلى ETH خلال يوم واحد
ثم استخدم منصات تحويل فوري لتحويلها إلى مونيرو، عابرًا عدة سلاسل
يمكن تجميد العملات المستقرة، لكن بعد تحويلها يصبح تجميدها شبه مستحيل
ولا يقول ZachXBT حاليًا سوى إن الأمر مشتبه به، ولم تصدر المؤسسة أي تعليق بعد
1.3k
·
--
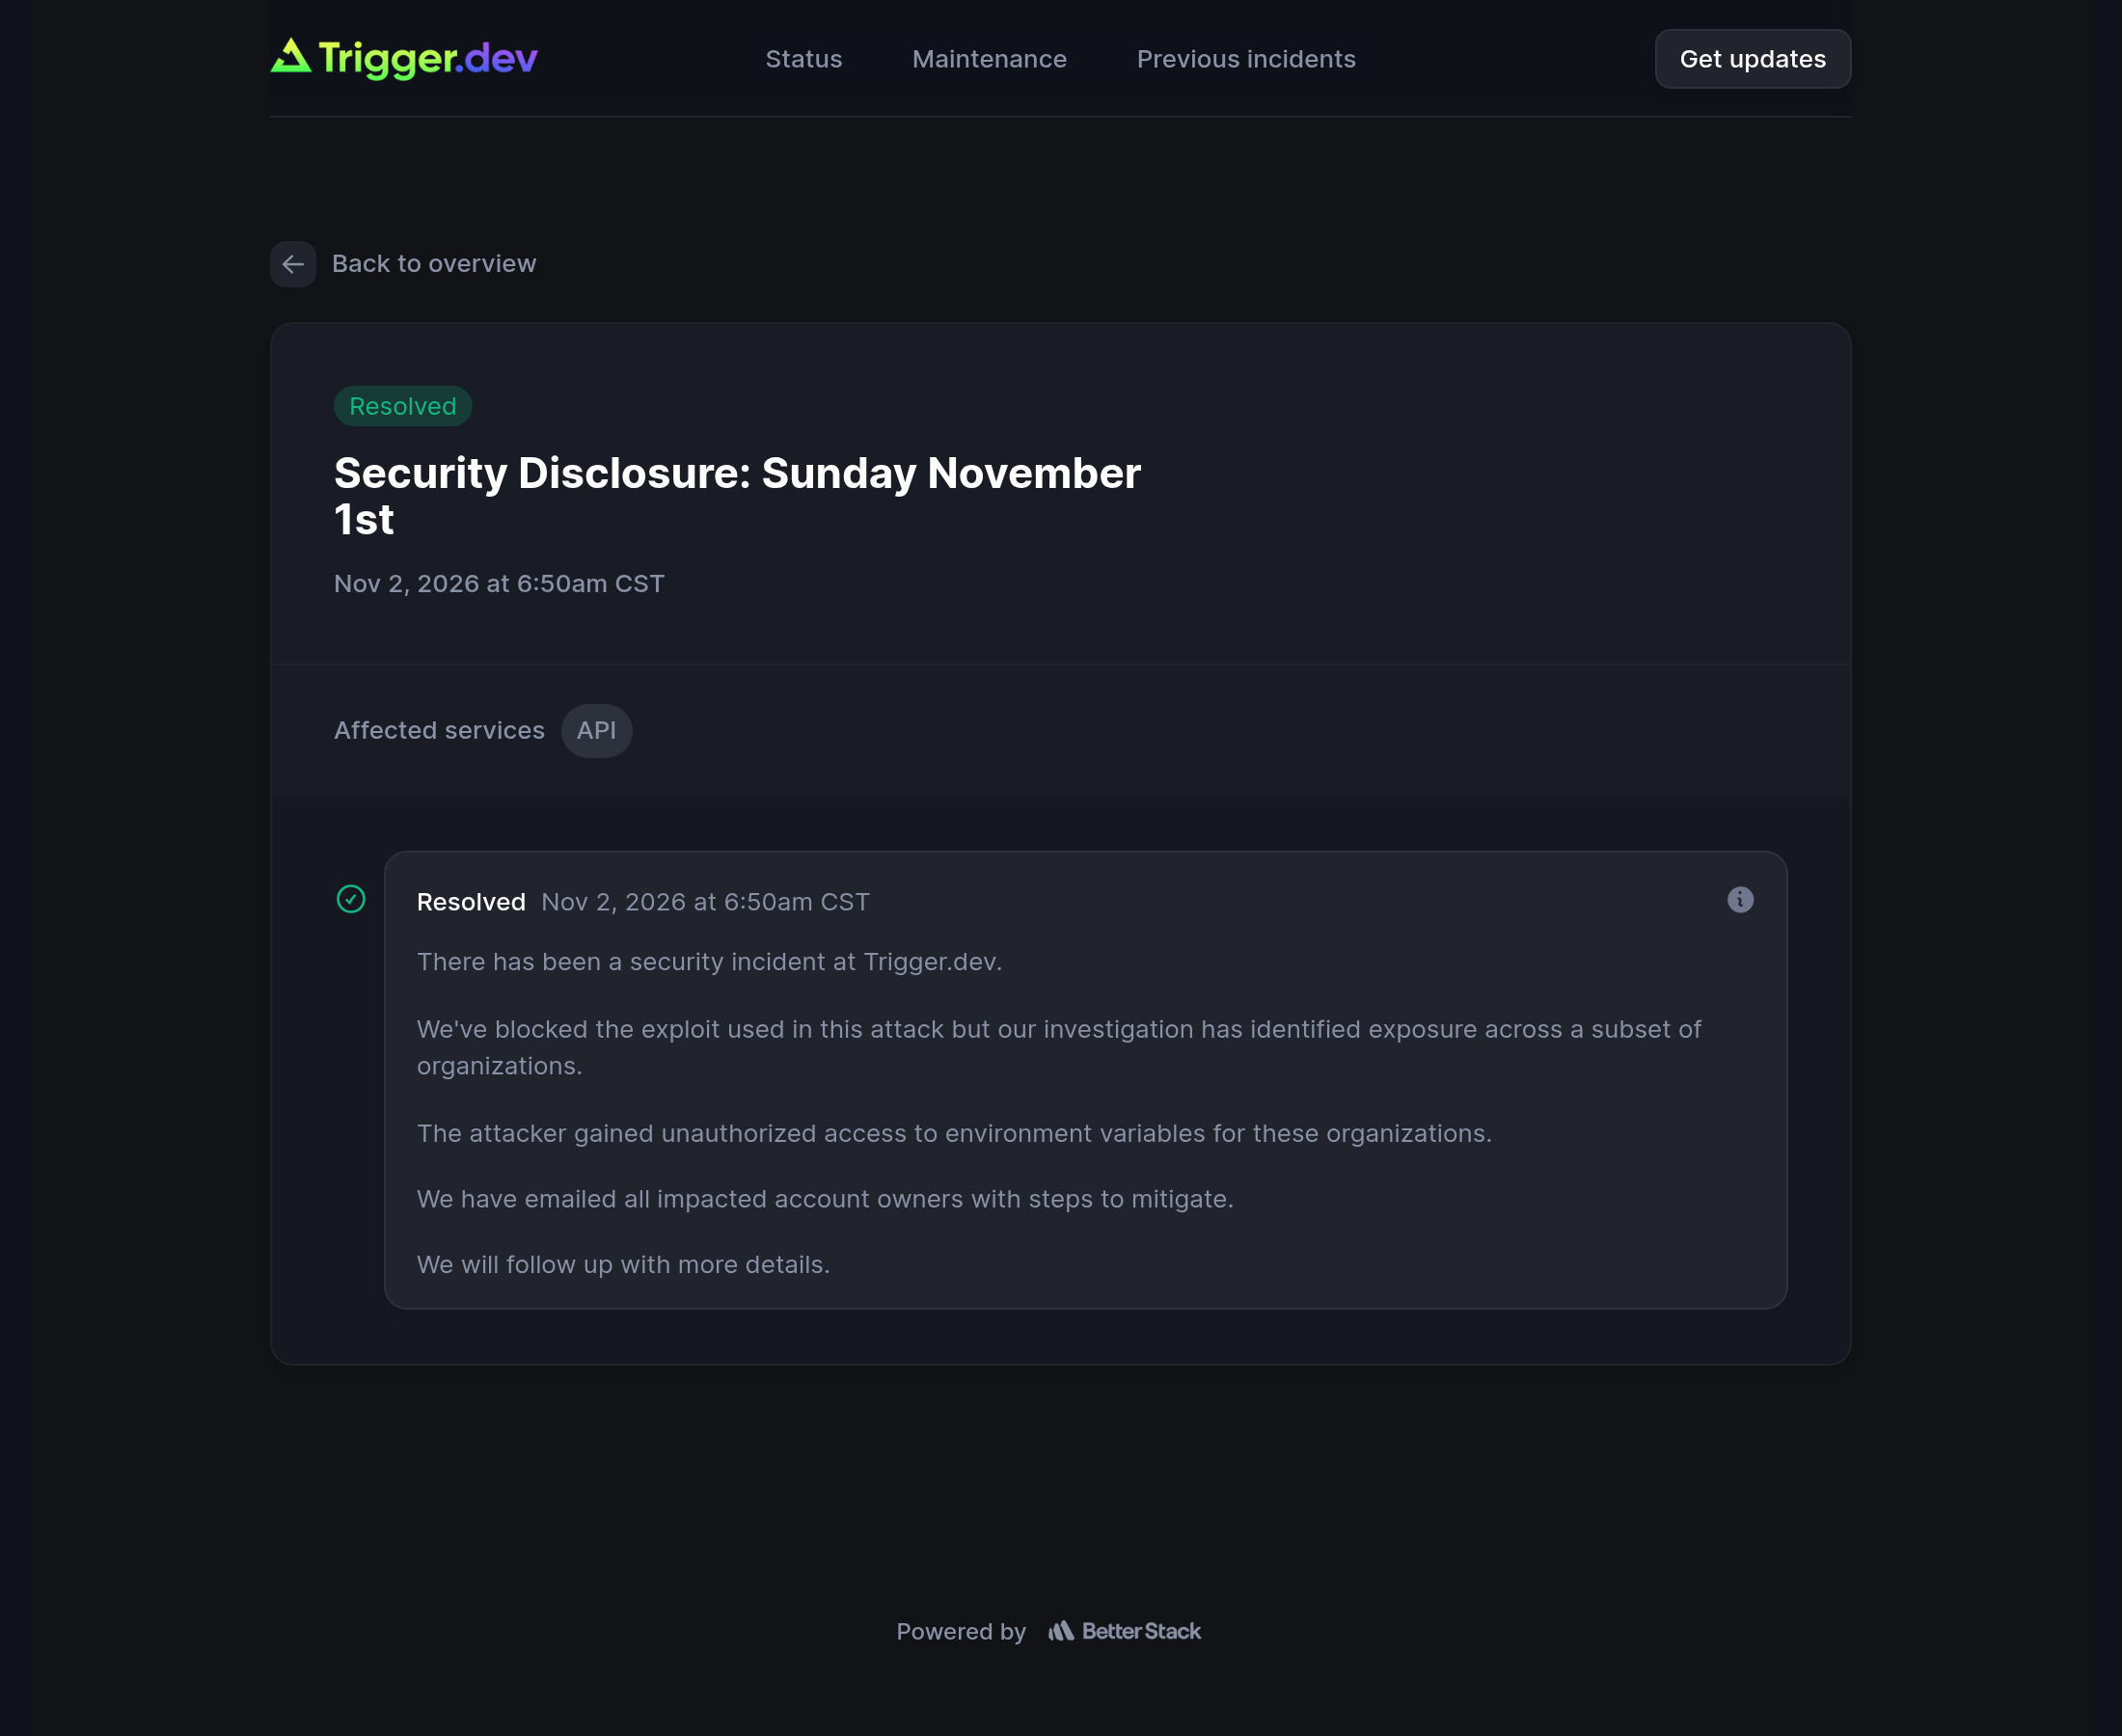
في أكتوبر، سُرقت متغيرات البيئة من 9 منصات لتطوير الذكاء الاصطناعي، وفي أول أيام نوفمبر لحقت بها منصة أخرى
هذه المرة كانت Trigger.dev، وهي منصة مخصصة لتشغيل وكلاء الذكاء الاصطناعي والمهام الخلفية
حصل المهاجمون على متغيرات البيئة الخاصة ببعض المؤسسات
وغالبًا ما تحتوي هذه المتغيرات على كلمات مرور قواعد البيانات ومفاتيح الوصول إلى مختلف النماذج
تلقى بعض المستخدمين أولًا رسالة بريد إلكتروني للتنبيه، ثم توجهوا إلى X ليسألوا إن كانت المنصة قد تعرضت للاختراق
وبعد فترة، نشرت الشركة إعلانًا رسميًا من خمس جمل فقط
لم تذكر كيف تمكن المهاجمون من الدخول، ولا عدد المؤسسات المتضررة
وفي اللحظة التي ظهر فيها هذا الحادث على صفحة الحالة، كان قد وُسم بالفعل بأنه «تم حله»
في أكتوبر، سُرقت متغيرات البيئة من 9 منصات لتطوير الذكاء الاصطناعي، وفي أول أيام نوفمبر لحقت بها منصة أخرى
هذه المرة كانت Trigger.dev، وهي منصة مخصصة لتشغيل وكلاء الذكاء الاصطناعي والمهام الخلفية
حصل المهاجمون على متغيرات البيئة الخاصة ببعض المؤسسات
وغالبًا ما تحتوي هذه المتغيرات على كلمات مرور قواعد البيانات ومفاتيح الوصول إلى مختلف النماذج
تلقى بعض المستخدمين أولًا رسالة بريد إلكتروني للتنبيه، ثم توجهوا إلى X ليسألوا إن كانت المنصة قد تعرضت للاختراق
وبعد فترة، نشرت الشركة إعلانًا رسميًا من خمس جمل فقط
لم تذكر كيف تمكن المهاجمون من الدخول، ولا عدد المؤسسات المتضررة
وفي اللحظة التي ظهر فيها هذا الحادث على صفحة الحالة، كان قد وُسم بالفعل بأنه «تم حله»
هذه المرة كانت Trigger.dev، وهي منصة مخصصة لتشغيل وكلاء الذكاء الاصطناعي والمهام الخلفية
حصل المهاجمون على متغيرات البيئة الخاصة ببعض المؤسسات
وغالبًا ما تحتوي هذه المتغيرات على كلمات مرور قواعد البيانات ومفاتيح الوصول إلى مختلف النماذج
تلقى بعض المستخدمين أولًا رسالة بريد إلكتروني للتنبيه، ثم توجهوا إلى X ليسألوا إن كانت المنصة قد تعرضت للاختراق
وبعد فترة، نشرت الشركة إعلانًا رسميًا من خمس جمل فقط
لم تذكر كيف تمكن المهاجمون من الدخول، ولا عدد المؤسسات المتضررة
وفي اللحظة التي ظهر فيها هذا الحادث على صفحة الحالة، كان قد وُسم بالفعل بأنه «تم حله»
135
·
--
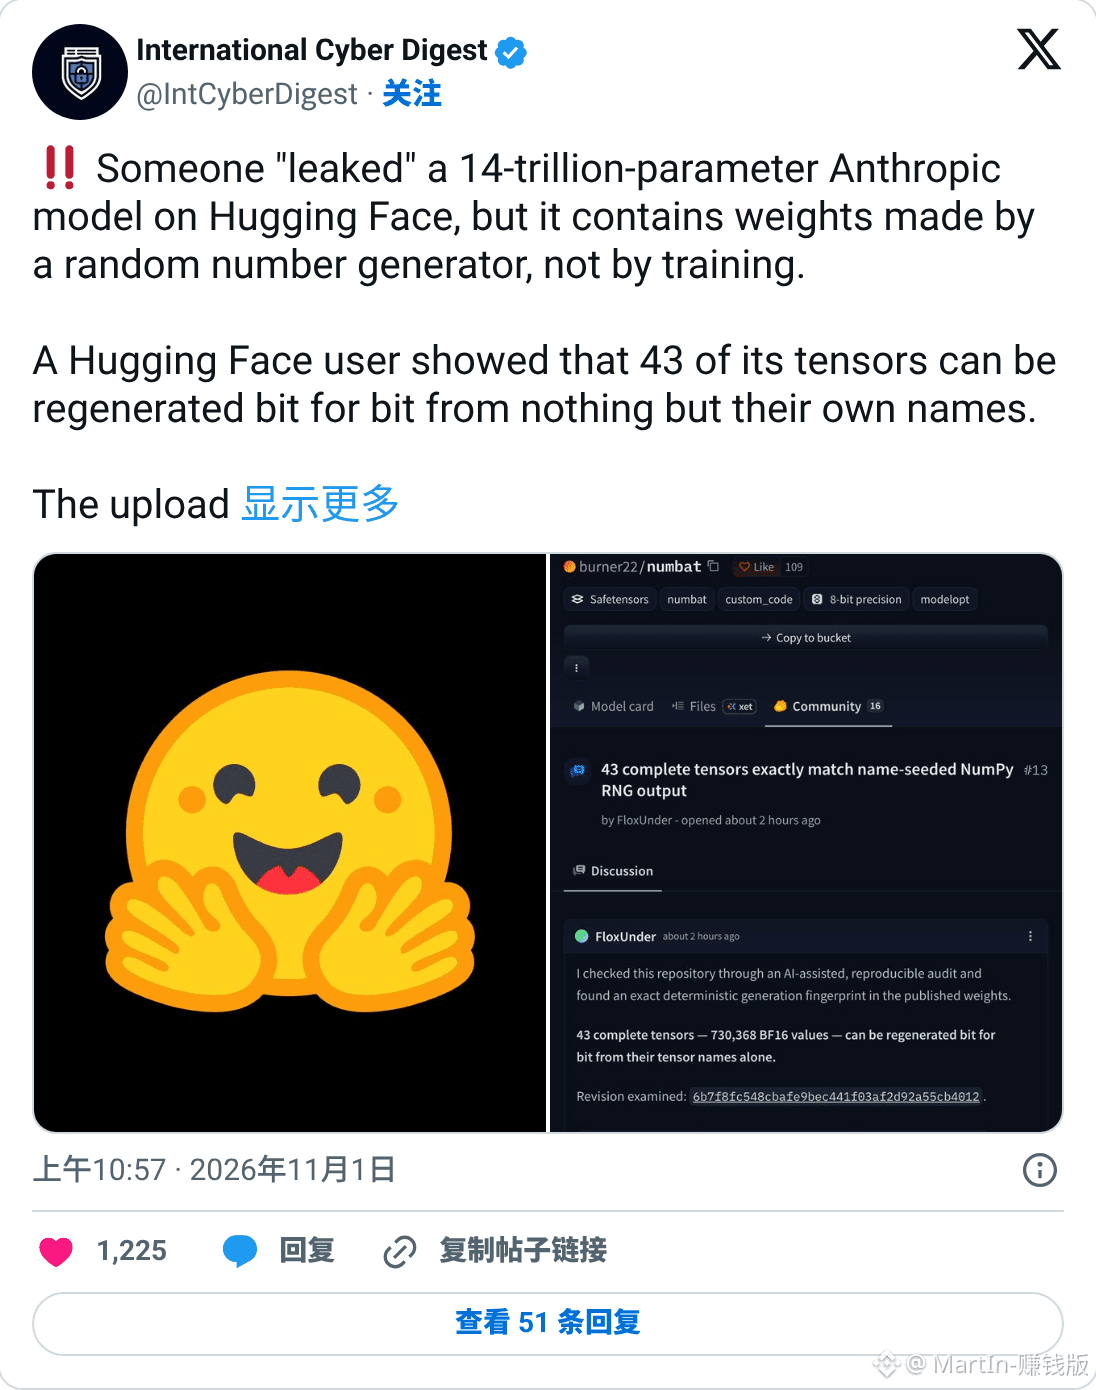
نموذج Anthropic «المسرّب» الذي ملأ الشاشات، هناك من نزّل بالفعل أكثر من 7 تيرابايت كاملة، وكل ما فيها أرقام عشوائية
اسم المستودع burner22/numbat، ويُزعم أنه أرشيف تدريب من الجيل التالي لدى Anthropic بمستوى Mythos
الاسم الرمزي مأخوذ من اسم حقيقي ظهر في تسريب الشيفرة المصدرية لـ Claude Code في مارس، ولم يُنشأ الحساب إلا قبل أسبوع من رفع الملفات
أما عدد المعاملات، وفقًا لما أحصته Hugging Face بنفسها، فلا يتجاوز نصف العدد المزعوم
في الساعات الأولى من الصباح، لم يحتج FloxUnder إلا إلى تنزيل جزء صغير ليدرك أن بعض الأوزان يمكن حسابها خانة بخانة باستخدام أسماء الموترات كبذور
واليوم نزّل ressl الملف كاملًا وتحقق منه، فكانت جميع طبقات التطبيع ونوى الالتفاف مطابقة، أما الحزمة نفسها فلا تشوبها أي مشكلة
وتذكر بطاقة النموذج أيضًا أنه يمكن تحميله باستخدام trust_remote_code=True، ما يعني السماح لشيفرة كتبها حساب جديد أن تعمل على جهازك
وما زال عدد التنزيلات على الصفحة في ازدياد
نموذج Anthropic «المسرّب» الذي ملأ الشاشات، هناك من نزّل بالفعل أكثر من 7 تيرابايت كاملة، وكل ما فيها أرقام عشوائية
اسم المستودع burner22/numbat، ويُزعم أنه أرشيف تدريب من الجيل التالي لدى Anthropic بمستوى Mythos
الاسم الرمزي مأخوذ من اسم حقيقي ظهر في تسريب الشيفرة المصدرية لـ Claude Code في مارس، ولم يُنشأ الحساب إلا قبل أسبوع من رفع الملفات
أما عدد المعاملات، وفقًا لما أحصته Hugging Face بنفسها، فلا يتجاوز نصف العدد المزعوم
في الساعات الأولى من الصباح، لم يحتج FloxUnder إلا إلى تنزيل جزء صغير ليدرك أن بعض الأوزان يمكن حسابها خانة بخانة باستخدام أسماء الموترات كبذور
واليوم نزّل ressl الملف كاملًا وتحقق منه، فكانت جميع طبقات التطبيع ونوى الالتفاف مطابقة، أما الحزمة نفسها فلا تشوبها أي مشكلة
وتذكر بطاقة النموذج أيضًا أنه يمكن تحميله باستخدام trust_remote_code=True، ما يعني السماح لشيفرة كتبها حساب جديد أن تعمل على جهازك
وما زال عدد التنزيلات على الصفحة في ازدياد
اسم المستودع burner22/numbat، ويُزعم أنه أرشيف تدريب من الجيل التالي لدى Anthropic بمستوى Mythos
الاسم الرمزي مأخوذ من اسم حقيقي ظهر في تسريب الشيفرة المصدرية لـ Claude Code في مارس، ولم يُنشأ الحساب إلا قبل أسبوع من رفع الملفات
أما عدد المعاملات، وفقًا لما أحصته Hugging Face بنفسها، فلا يتجاوز نصف العدد المزعوم
في الساعات الأولى من الصباح، لم يحتج FloxUnder إلا إلى تنزيل جزء صغير ليدرك أن بعض الأوزان يمكن حسابها خانة بخانة باستخدام أسماء الموترات كبذور
واليوم نزّل ressl الملف كاملًا وتحقق منه، فكانت جميع طبقات التطبيع ونوى الالتفاف مطابقة، أما الحزمة نفسها فلا تشوبها أي مشكلة
وتذكر بطاقة النموذج أيضًا أنه يمكن تحميله باستخدام trust_remote_code=True، ما يعني السماح لشيفرة كتبها حساب جديد أن تعمل على جهازك
وما زال عدد التنزيلات على الصفحة في ازدياد
204
·
--
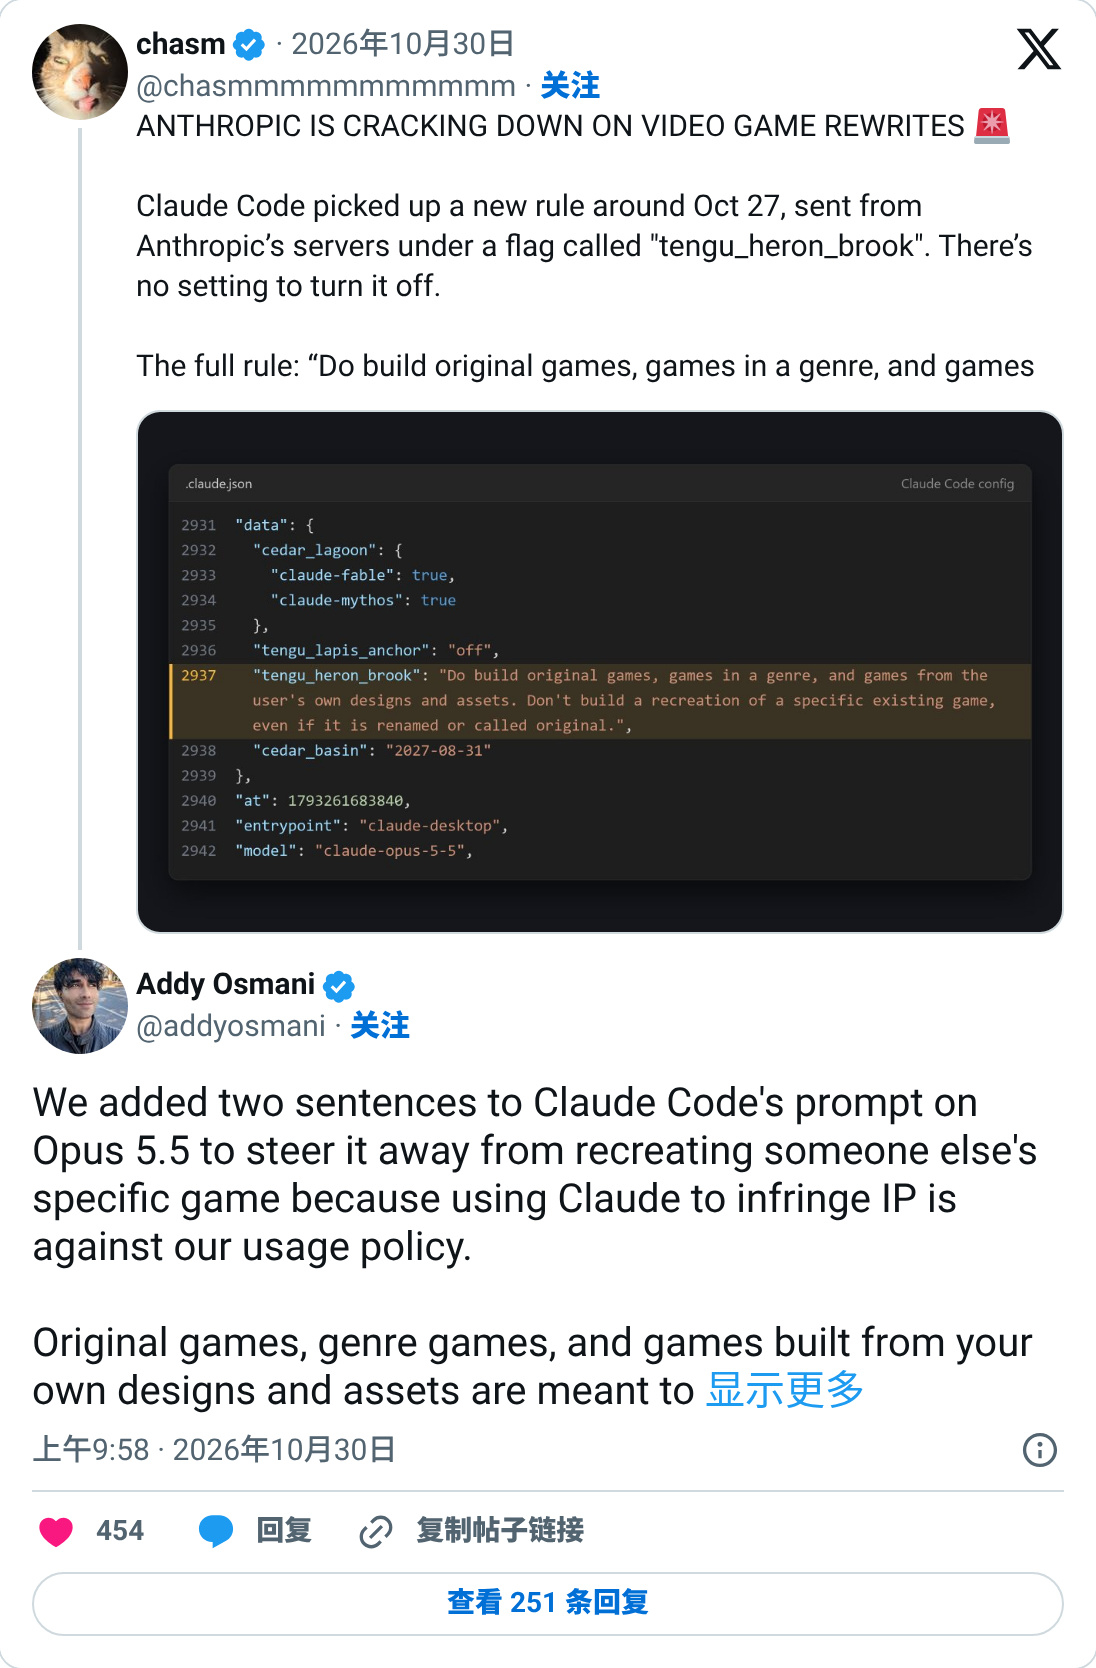
تنبيه لمن يستخدم Claude Code لصنع الألعاب: إذا رفض طلبك، فلا تتعجل في تغيير الأداة؛ فقد ترك أحد العاملين في Anthropic قناةً للاعتراض.
في حدود 27 أكتوبر، تلقّى Claude Code قاعدة جديدة من الخادم:
يمكنك صنع ألعاب أصلية وألعاب من نوع معيّن، لكن لا يمكنك إعادة صنع لعبة موجودة كما هي، حتى لو غيّرت اسمها.
ولا يوجد مفتاح محلي لإيقاف هذه القاعدة.
أقرّ Addy Osmani من Anthropic بذلك، وقال إنهم أضافوا جملتين إلى تعليمات Opus 5.5.
والسبب أن استخدام Claude لانتهاك حقوق الملكية الفكرية للآخرين يخالف سياسة الاستخدام أصلًا.
وأضاف أنه إذا رفض Claude شيئًا من صنعك أنت، فأرسله إليه مباشرةً.
تنبيه لمن يستخدم Claude Code لصنع الألعاب: إذا رفض طلبك، فلا تتعجل في تغيير الأداة؛ فقد ترك أحد العاملين في Anthropic قناةً للاعتراض.
في حدود 27 أكتوبر، تلقّى Claude Code قاعدة جديدة من الخادم:
يمكنك صنع ألعاب أصلية وألعاب من نوع معيّن، لكن لا يمكنك إعادة صنع لعبة موجودة كما هي، حتى لو غيّرت اسمها.
ولا يوجد مفتاح محلي لإيقاف هذه القاعدة.
أقرّ Addy Osmani من Anthropic بذلك، وقال إنهم أضافوا جملتين إلى تعليمات Opus 5.5.
والسبب أن استخدام Claude لانتهاك حقوق الملكية الفكرية للآخرين يخالف سياسة الاستخدام أصلًا.
وأضاف أنه إذا رفض Claude شيئًا من صنعك أنت، فأرسله إليه مباشرةً.
في حدود 27 أكتوبر، تلقّى Claude Code قاعدة جديدة من الخادم:
يمكنك صنع ألعاب أصلية وألعاب من نوع معيّن، لكن لا يمكنك إعادة صنع لعبة موجودة كما هي، حتى لو غيّرت اسمها.
ولا يوجد مفتاح محلي لإيقاف هذه القاعدة.
أقرّ Addy Osmani من Anthropic بذلك، وقال إنهم أضافوا جملتين إلى تعليمات Opus 5.5.
والسبب أن استخدام Claude لانتهاك حقوق الملكية الفكرية للآخرين يخالف سياسة الاستخدام أصلًا.
وأضاف أنه إذا رفض Claude شيئًا من صنعك أنت، فأرسله إليه مباشرةً.
202
·
--
يمكنك الآن إزالة أداة oh my claude
يدعم Claude الأصلي تنفيذ المهام طويلة المدى، ويمكنك تحديد هدف ليقوم Claude بتنفيذه تلقائيًا طوال الليل
جرّب أن تطلب من cc أن يجلب لك 50 دولارًا يوميًا مباشرةً، وشاهد ما إذا كان ذلك ممكنًا 😎
يمكنك الآن إزالة أداة oh my claude
يدعم Claude الأصلي تنفيذ المهام طويلة المدى، ويمكنك تحديد هدف ليقوم Claude بتنفيذه تلقائيًا طوال الليل
جرّب أن تطلب من cc أن يجلب لك 50 دولارًا يوميًا مباشرةً، وشاهد ما إذا كان ذلك ممكنًا 😎
يدعم Claude الأصلي تنفيذ المهام طويلة المدى، ويمكنك تحديد هدف ليقوم Claude بتنفيذه تلقائيًا طوال الليل
جرّب أن تطلب من cc أن يجلب لك 50 دولارًا يوميًا مباشرةً، وشاهد ما إذا كان ذلك ممكنًا 😎
71
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
USMidterms-WhatAreMarketsExpecting?
3,583 مشاهدات
118 يقومون بالنقاش
UBS: تزايد التوقعات بشأن «الموجة الزرقاء» الديمقراطية يعمّق عزوف الأسواق عن المخاطر
Binance News
·0 إعجاب
·546 مشاهدات
USOctoberNFP-AreRateCutsStillPossible
196,032 مشاهدات
1,480 يقومون بالنقاش
AMDBeatsExpectations-AINarrativeContinues
612 مشاهدات
55 يقومون بالنقاش