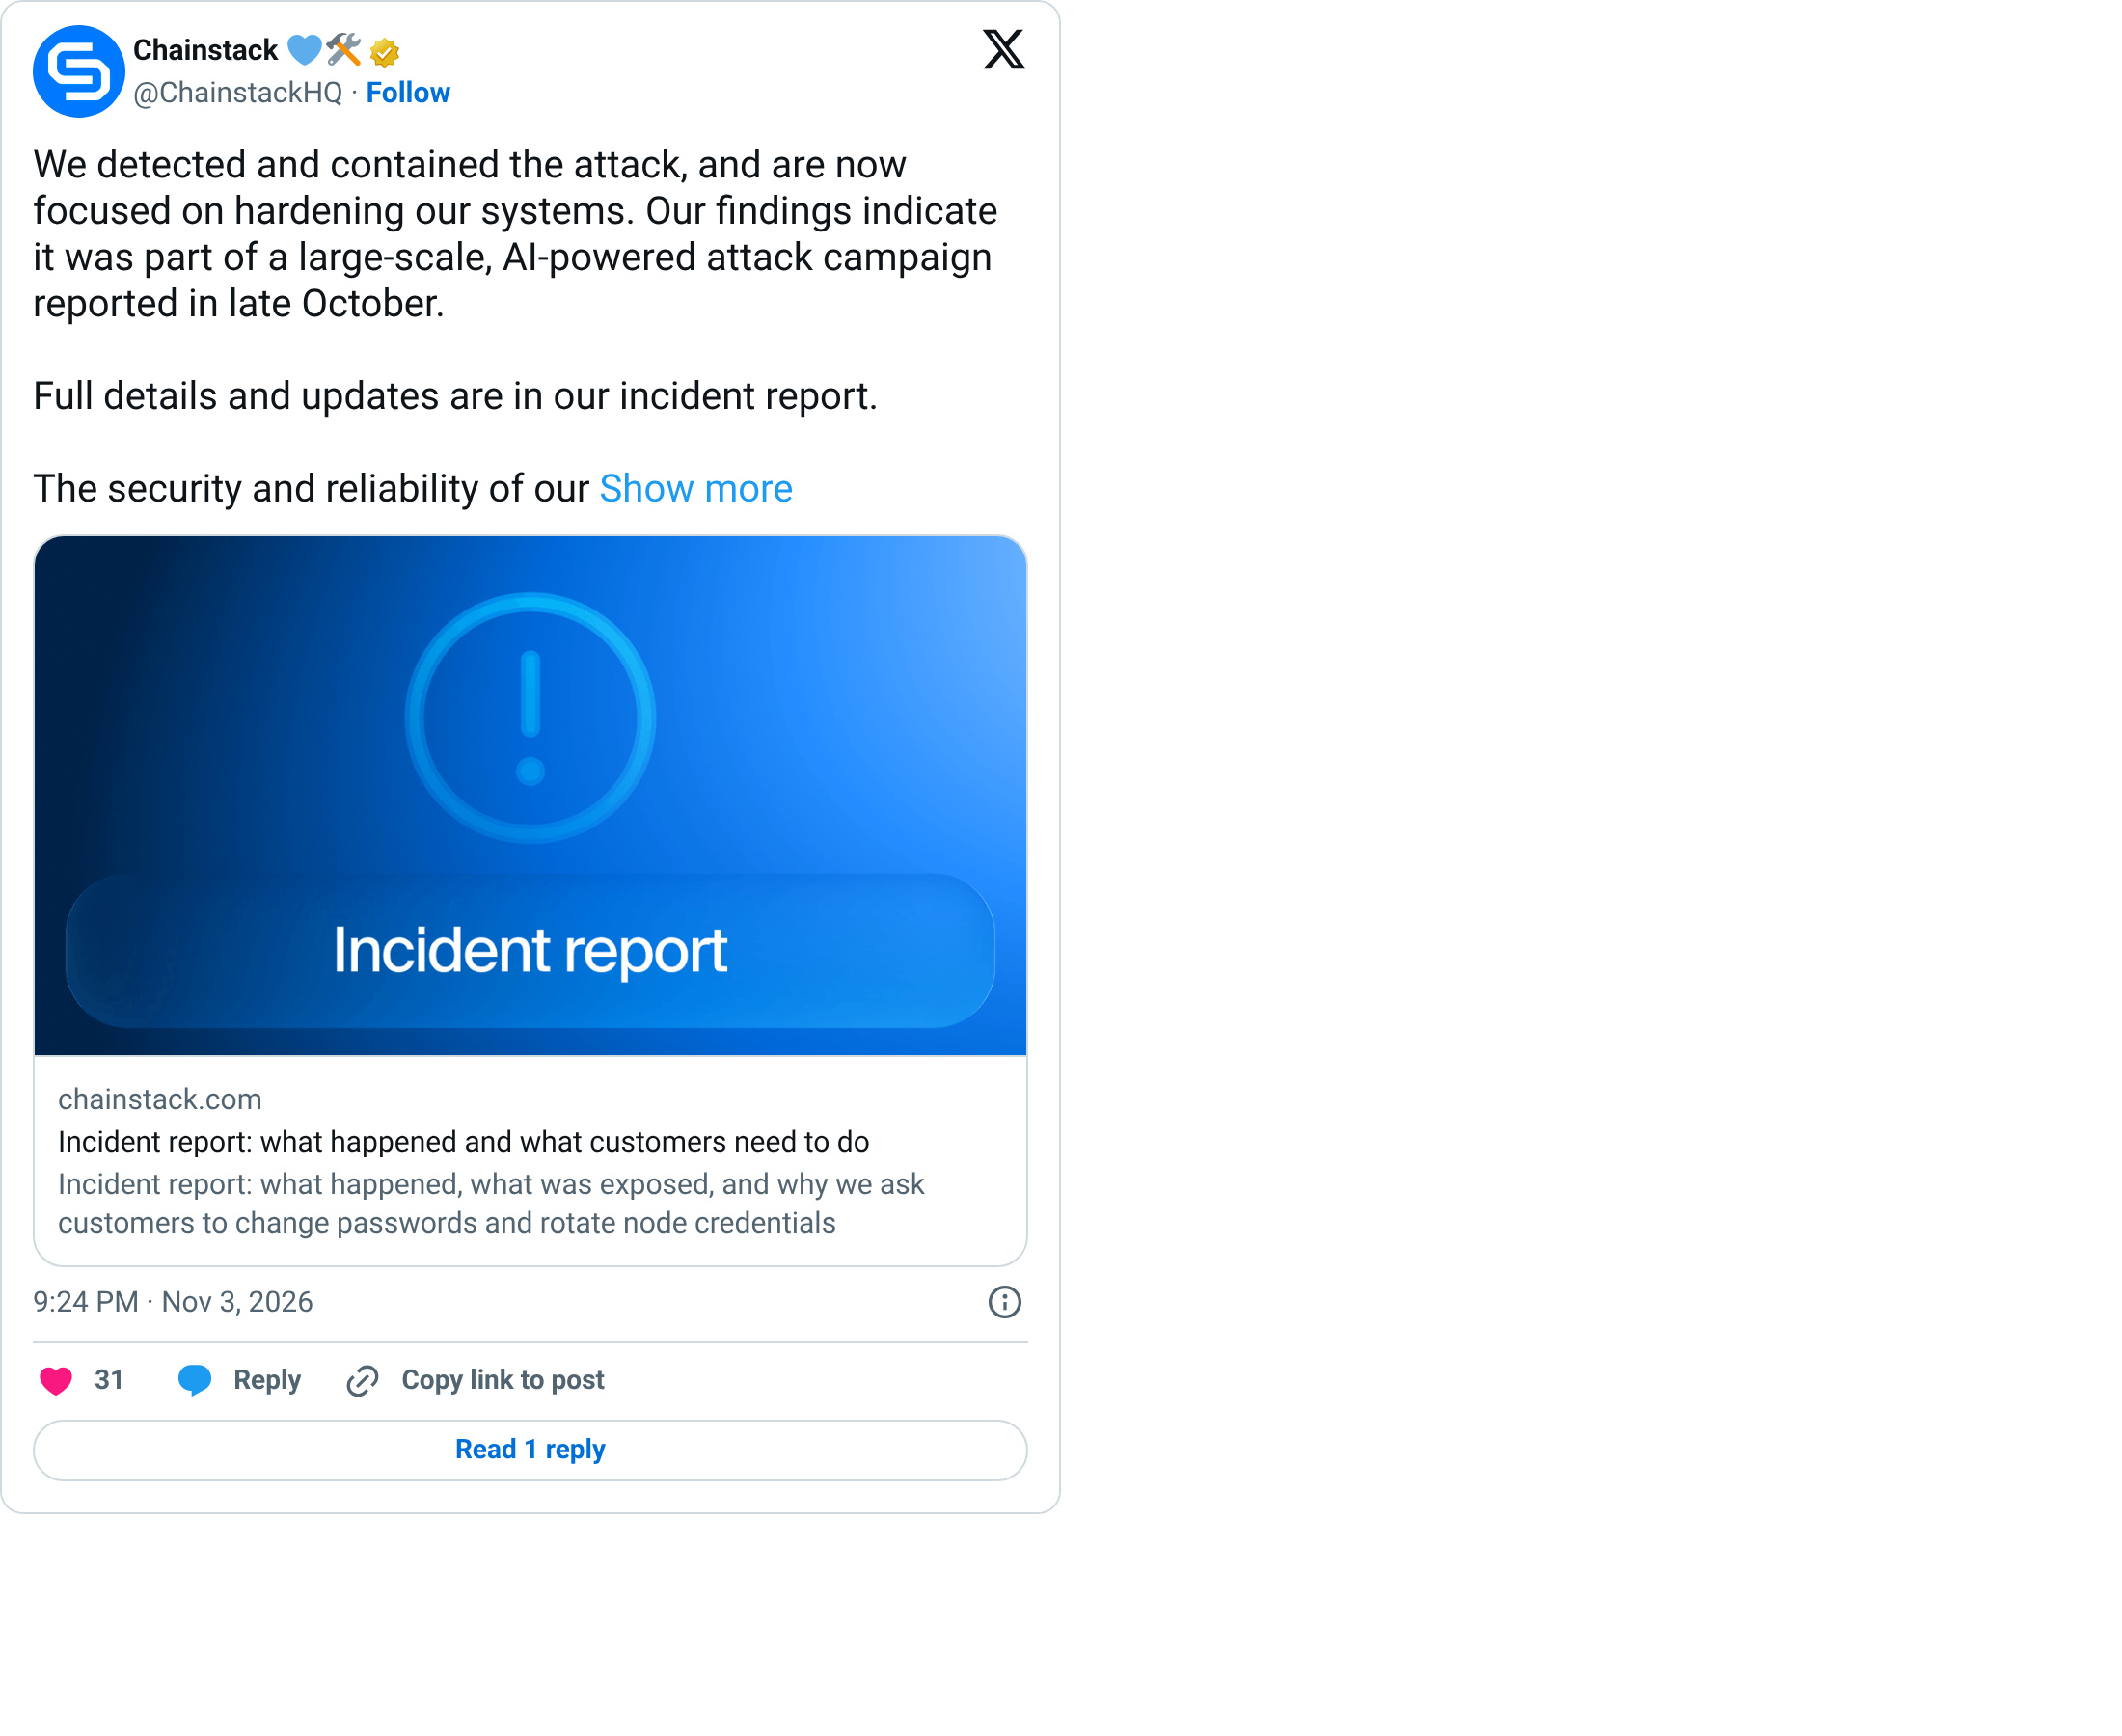
إذا كنت تشغّل عقدة عبر Chainstack، فقد تعاملت الشركة رسميًا مع بريدك الإلكتروني وتجزئة كلمة مرورك ومفتاح العقدة على أنها مُسرَّبة
توفّر هذه الشركة خدمات RPC وعُقدًا للعديد من المشاريع
تسلّل قراصنة عبر مكوّن تابع لجهة خارجية إلى بيئة التطوير، ثم وصلوا إلى جزء من قاعدة بيانات الإنتاج
وتعتقد الشركة رسميًا أن هذا جزء من موجة هجمات الذكاء الاصطناعي التي وقعت في أواخر أكتوبر
تضم قاعدة بيانات العملاء التي وصلوا إليها أسماء المؤسسات والحسابات وعناوين البريد الإلكتروني للأعضاء وتجزئات كلمات المرور
كما وصلوا إلى النظام الذي يخزّن بيانات اعتماد العُقد. وتقول الشركة إنه لا دليل على أنهم قرؤوها، لكنها تتعامل معها جميعًا على أنها مكشوفة
وطلبت من العملاء تغيير كلمات المرور فورًا، وتدوير مفاتيح العُقد، وإصدار مفاتيح API جديدة للمنصة
وظلت خدمة العُقد نفسها تعمل طوال الوقت، ولم تُخزَّن أرقام البطاقات، لذا لم تتسرّب
توفّر هذه الشركة خدمات RPC وعُقدًا للعديد من المشاريع
تسلّل قراصنة عبر مكوّن تابع لجهة خارجية إلى بيئة التطوير، ثم وصلوا إلى جزء من قاعدة بيانات الإنتاج
وتعتقد الشركة رسميًا أن هذا جزء من موجة هجمات الذكاء الاصطناعي التي وقعت في أواخر أكتوبر
تضم قاعدة بيانات العملاء التي وصلوا إليها أسماء المؤسسات والحسابات وعناوين البريد الإلكتروني للأعضاء وتجزئات كلمات المرور
كما وصلوا إلى النظام الذي يخزّن بيانات اعتماد العُقد. وتقول الشركة إنه لا دليل على أنهم قرؤوها، لكنها تتعامل معها جميعًا على أنها مكشوفة
وطلبت من العملاء تغيير كلمات المرور فورًا، وتدوير مفاتيح العُقد، وإصدار مفاتيح API جديدة للمنصة
وظلت خدمة العُقد نفسها تعمل طوال الوقت، ولم تُخزَّن أرقام البطاقات، لذا لم تتسرّب