
#slowmist
slowmist
3,222 مشاهدات
49 يقومون بالنقاش
رائج
جديد

·
--
قد يكون عنوان الإيداع الذي تنسخه من الصفحة مزيفًا حتى بعد لصقه. ليس هذا تهويلًا، بل أسلوب حقيقي كشفته SlowMist في 27 أكتوبر، ويستحق أن يطّلع عليه كل من لا يزال يودع الأموال في منصات التداول.
حدث ذلك في زاوية لا ينتبه إليها كثيرون: نافذة الدردشة مع خدمة العملاء في أسفل يمين الموقع. فحصت SlowMist عينتين، واكتشفت أن نصًا برمجيًا يُفترض أن يكون مخصصًا لخدمة العملاء قد حُقن فيه مُحمِّل إضافي. وكان هذا المُحمِّل يتصل بعنوان يشبه إلى حد كبير النطاق الرسمي لتنزيل ملف ثانٍ؛ إذ استُبدل حرف g في كلمة global بحرف q، ما يجعل من السهل تفويت الاختلاف بنظرة عابرة. وبمجرد تشغيل النص البرمجي، يصبح قادرًا على قراءة ملفات تعريف الارتباط (cookies) التي يمكن لـ JavaScript في المتصفح الوصول إليها، إلى جانب البيانات المخزنة في localStorage وsessionStorage. كما يمكنه مراقبة نماذج تسجيل الدخول وطلبات تسجيل الدخول، وإرسال بيانات الحساب المُدخلة إلى جهة خارجية. أما ملفات تعريف الارتباط المحمية بخاصية HttpOnly فلا يستطيع قراءتها، ومن المهم توضيح ذلك: ليس كل بيانات اعتماد تسجيل الدخول في متناوله.
أما الجزء الأكثر تأثيرًا على صغار المستثمرين فيتعلق بصفحة الإيداع. تقول SlowMist إن هذا الرمز الخبيث كان يفحص الصفحة كل 200 مللي ثانية في صفحات الإيداع لدى مواقع التداول MGBX وBiking Exchange وBitxEX، ويستبدل عناوين الإيداع المعروضة بعناوين يملكها المهاجم. وشمل ذلك العملات على Bitcoin، والسلاسل المتوافقة مع Ethereum، وTron، وSolana، وLitecoin، وDogecoin. كما عبث بوظيفة النسخ، فعدّل زر النسخ واعترض عملية النسخ. بمعنى آخر، قد يكون العنوان الذي تراه في الصفحة والعنوان الذي تلصقه هما العنوان المزيف نفسه منذ البداية. كانت النصيحة المتداولة سابقًا هي مقارنة العنوان بالصفحة بعد نسخه، لكن هذه الخطوة قد تطابق العنوان المزيف تمامًا في هذا الأسلوب.
لنوضح حدود ما نعرفه كي لا تتغير القصة مع تداولها. لم تؤكد SlowMist عدد المستخدمين الذين وقعوا ضحية فعلًا، ولا ما إذا كان قد جرى تسجيل الدخول إلى أي حسابات بسبب ذلك، ولم تذكر مبلغًا مسروقًا. كما لم يُحسم بعد كيف حُقن النص البرمجي، وهذا لا يعني أن كل المواقع التي تستخدم نظام خدمة العملاء هذا قد اختُرقت. ما أكتبه هو ما تستطيع العينات التي فحصتها فعله، وليس أن كل نافذة خدمة عملاء فتحتها تنطوي على مشكلة.
أما لحماية محفظتك، فهناك ثلاثة أمور يمكنك فعلها الآن. أولًا، لا تكتفِ بمقارنة عنوان الإيداع بالعنوان الظاهر في الصفحة الحالية؛ تحقّق منه باستخدام عنوان سبق أن وصل إليه إيداعك بنجاح، أو من سجل المعاملات في التطبيق الرسمي للمنصة. تأكد من تطابق جميع الأحرف قبل التحويل، لأن الصفحة والحافظة قد تكونان عُدّلتا معًا. ثانيًا، لا تحوّل مبلغًا كبيرًا دفعة واحدة؛ أرسل مبلغًا صغيرًا أولًا، وتأكد من وصوله قبل تحويل الباقي. فإذا كان العنوان خاطئًا، ستظل الخسارة محصورة في ذلك المبلغ الصغير. ثالثًا، إذا سجلت الدخول مؤخرًا إلى موقع تظهر فيه نافذة منبثقة لخدمة العملاء، وشعرت بالقلق، فغيّر كلمة المرور باستخدام متصفح نظيف، وأنهِ جلسات تسجيل الدخول على الأجهزة الأخرى، ثم فعّل المصادقة الثنائية. لا تغيّر كلمة المرور من الصفحة نفسها إن كان من المحتمل أنها تعرضت للاختراق.
في نهاية المطاف، لم يمسّ هذا الأسلوب البلوكشين ولم يخترق المحفظة؛ بل استهدف زاوية في صفحة الويب نضغط عليها جميعًا كل يوم. قضاء نصف دقيقة إضافية للتحقق من عنوان الإيداع أنفع بكثير من البحث عن خدمة العملاء بعد فوات الأوان.
هل تتحقق من الأحرف الأولى والأخيرة للعنوان قبل الإيداع، أم تنسخه وتلصقه ثم تحوّل مباشرة؟
#钱包安全 #防骗提醒 #SlowMist #سلامة_منصات_التداول
—— كاي الصغير من Web3
هذا المنشور يعبر عن رأي شخصي ويجمع معلومات متاحة للعامة فحسب، ولا يشكل نصيحة استثمارية. ويُرجى الرجوع إلى الإفصاحات اللاحقة من SlowMist والمنصات المعنية بشأن تطورات الحادثة ونطاق المتأثرين.
قد يكون عنوان الإيداع الذي تنسخه من الصفحة مزيفًا حتى بعد لصقه. ليس هذا تهويلًا، بل أسلوب حقيقي كشفته SlowMist في 27 أكتوبر، ويستحق أن يطّلع عليه كل من لا يزال يودع الأموال في منصات التداول.
حدث ذلك في زاوية لا ينتبه إليها كثيرون: نافذة الدردشة مع خدمة العملاء في أسفل يمين الموقع. فحصت SlowMist عينتين، واكتشفت أن نصًا برمجيًا يُفترض أن يكون مخصصًا لخدمة العملاء قد حُقن فيه مُحمِّل إضافي. وكان هذا المُحمِّل يتصل بعنوان يشبه إلى حد كبير النطاق الرسمي لتنزيل ملف ثانٍ؛ إذ استُبدل حرف g في كلمة global بحرف q، ما يجعل من السهل تفويت الاختلاف بنظرة عابرة. وبمجرد تشغيل النص البرمجي، يصبح قادرًا على قراءة ملفات تعريف الارتباط (cookies) التي يمكن لـ JavaScript في المتصفح الوصول إليها، إلى جانب البيانات المخزنة في localStorage وsessionStorage. كما يمكنه مراقبة نماذج تسجيل الدخول وطلبات تسجيل الدخول، وإرسال بيانات الحساب المُدخلة إلى جهة خارجية. أما ملفات تعريف الارتباط المحمية بخاصية HttpOnly فلا يستطيع قراءتها، ومن المهم توضيح ذلك: ليس كل بيانات اعتماد تسجيل الدخول في متناوله.
أما الجزء الأكثر تأثيرًا على صغار المستثمرين فيتعلق بصفحة الإيداع. تقول SlowMist إن هذا الرمز الخبيث كان يفحص الصفحة كل 200 مللي ثانية في صفحات الإيداع لدى مواقع التداول MGBX وBiking Exchange وBitxEX، ويستبدل عناوين الإيداع المعروضة بعناوين يملكها المهاجم. وشمل ذلك العملات على Bitcoin، والسلاسل المتوافقة مع Ethereum، وTron، وSolana، وLitecoin، وDogecoin. كما عبث بوظيفة النسخ، فعدّل زر النسخ واعترض عملية النسخ. بمعنى آخر، قد يكون العنوان الذي تراه في الصفحة والعنوان الذي تلصقه هما العنوان المزيف نفسه منذ البداية. كانت النصيحة المتداولة سابقًا هي مقارنة العنوان بالصفحة بعد نسخه، لكن هذه الخطوة قد تطابق العنوان المزيف تمامًا في هذا الأسلوب.
لنوضح حدود ما نعرفه كي لا تتغير القصة مع تداولها. لم تؤكد SlowMist عدد المستخدمين الذين وقعوا ضحية فعلًا، ولا ما إذا كان قد جرى تسجيل الدخول إلى أي حسابات بسبب ذلك، ولم تذكر مبلغًا مسروقًا. كما لم يُحسم بعد كيف حُقن النص البرمجي، وهذا لا يعني أن كل المواقع التي تستخدم نظام خدمة العملاء هذا قد اختُرقت. ما أكتبه هو ما تستطيع العينات التي فحصتها فعله، وليس أن كل نافذة خدمة عملاء فتحتها تنطوي على مشكلة.
أما لحماية محفظتك، فهناك ثلاثة أمور يمكنك فعلها الآن. أولًا، لا تكتفِ بمقارنة عنوان الإيداع بالعنوان الظاهر في الصفحة الحالية؛ تحقّق منه باستخدام عنوان سبق أن وصل إليه إيداعك بنجاح، أو من سجل المعاملات في التطبيق الرسمي للمنصة. تأكد من تطابق جميع الأحرف قبل التحويل، لأن الصفحة والحافظة قد تكونان عُدّلتا معًا. ثانيًا، لا تحوّل مبلغًا كبيرًا دفعة واحدة؛ أرسل مبلغًا صغيرًا أولًا، وتأكد من وصوله قبل تحويل الباقي. فإذا كان العنوان خاطئًا، ستظل الخسارة محصورة في ذلك المبلغ الصغير. ثالثًا، إذا سجلت الدخول مؤخرًا إلى موقع تظهر فيه نافذة منبثقة لخدمة العملاء، وشعرت بالقلق، فغيّر كلمة المرور باستخدام متصفح نظيف، وأنهِ جلسات تسجيل الدخول على الأجهزة الأخرى، ثم فعّل المصادقة الثنائية. لا تغيّر كلمة المرور من الصفحة نفسها إن كان من المحتمل أنها تعرضت للاختراق.
في نهاية المطاف، لم يمسّ هذا الأسلوب البلوكشين ولم يخترق المحفظة؛ بل استهدف زاوية في صفحة الويب نضغط عليها جميعًا كل يوم. قضاء نصف دقيقة إضافية للتحقق من عنوان الإيداع أنفع بكثير من البحث عن خدمة العملاء بعد فوات الأوان.
هل تتحقق من الأحرف الأولى والأخيرة للعنوان قبل الإيداع، أم تنسخه وتلصقه ثم تحوّل مباشرة؟
#钱包安全 #防骗提醒 #SlowMist #سلامة_منصات_التداول
—— كاي الصغير من Web3
هذا المنشور يعبر عن رأي شخصي ويجمع معلومات متاحة للعامة فحسب، ولا يشكل نصيحة استثمارية. ويُرجى الرجوع إلى الإفصاحات اللاحقة من SlowMist والمنصات المعنية بشأن تطورات الحادثة ونطاق المتأثرين.
حدث ذلك في زاوية لا ينتبه إليها كثيرون: نافذة الدردشة مع خدمة العملاء في أسفل يمين الموقع. فحصت SlowMist عينتين، واكتشفت أن نصًا برمجيًا يُفترض أن يكون مخصصًا لخدمة العملاء قد حُقن فيه مُحمِّل إضافي. وكان هذا المُحمِّل يتصل بعنوان يشبه إلى حد كبير النطاق الرسمي لتنزيل ملف ثانٍ؛ إذ استُبدل حرف g في كلمة global بحرف q، ما يجعل من السهل تفويت الاختلاف بنظرة عابرة. وبمجرد تشغيل النص البرمجي، يصبح قادرًا على قراءة ملفات تعريف الارتباط (cookies) التي يمكن لـ JavaScript في المتصفح الوصول إليها، إلى جانب البيانات المخزنة في localStorage وsessionStorage. كما يمكنه مراقبة نماذج تسجيل الدخول وطلبات تسجيل الدخول، وإرسال بيانات الحساب المُدخلة إلى جهة خارجية. أما ملفات تعريف الارتباط المحمية بخاصية HttpOnly فلا يستطيع قراءتها، ومن المهم توضيح ذلك: ليس كل بيانات اعتماد تسجيل الدخول في متناوله.
أما الجزء الأكثر تأثيرًا على صغار المستثمرين فيتعلق بصفحة الإيداع. تقول SlowMist إن هذا الرمز الخبيث كان يفحص الصفحة كل 200 مللي ثانية في صفحات الإيداع لدى مواقع التداول MGBX وBiking Exchange وBitxEX، ويستبدل عناوين الإيداع المعروضة بعناوين يملكها المهاجم. وشمل ذلك العملات على Bitcoin، والسلاسل المتوافقة مع Ethereum، وTron، وSolana، وLitecoin، وDogecoin. كما عبث بوظيفة النسخ، فعدّل زر النسخ واعترض عملية النسخ. بمعنى آخر، قد يكون العنوان الذي تراه في الصفحة والعنوان الذي تلصقه هما العنوان المزيف نفسه منذ البداية. كانت النصيحة المتداولة سابقًا هي مقارنة العنوان بالصفحة بعد نسخه، لكن هذه الخطوة قد تطابق العنوان المزيف تمامًا في هذا الأسلوب.
لنوضح حدود ما نعرفه كي لا تتغير القصة مع تداولها. لم تؤكد SlowMist عدد المستخدمين الذين وقعوا ضحية فعلًا، ولا ما إذا كان قد جرى تسجيل الدخول إلى أي حسابات بسبب ذلك، ولم تذكر مبلغًا مسروقًا. كما لم يُحسم بعد كيف حُقن النص البرمجي، وهذا لا يعني أن كل المواقع التي تستخدم نظام خدمة العملاء هذا قد اختُرقت. ما أكتبه هو ما تستطيع العينات التي فحصتها فعله، وليس أن كل نافذة خدمة عملاء فتحتها تنطوي على مشكلة.
أما لحماية محفظتك، فهناك ثلاثة أمور يمكنك فعلها الآن. أولًا، لا تكتفِ بمقارنة عنوان الإيداع بالعنوان الظاهر في الصفحة الحالية؛ تحقّق منه باستخدام عنوان سبق أن وصل إليه إيداعك بنجاح، أو من سجل المعاملات في التطبيق الرسمي للمنصة. تأكد من تطابق جميع الأحرف قبل التحويل، لأن الصفحة والحافظة قد تكونان عُدّلتا معًا. ثانيًا، لا تحوّل مبلغًا كبيرًا دفعة واحدة؛ أرسل مبلغًا صغيرًا أولًا، وتأكد من وصوله قبل تحويل الباقي. فإذا كان العنوان خاطئًا، ستظل الخسارة محصورة في ذلك المبلغ الصغير. ثالثًا، إذا سجلت الدخول مؤخرًا إلى موقع تظهر فيه نافذة منبثقة لخدمة العملاء، وشعرت بالقلق، فغيّر كلمة المرور باستخدام متصفح نظيف، وأنهِ جلسات تسجيل الدخول على الأجهزة الأخرى، ثم فعّل المصادقة الثنائية. لا تغيّر كلمة المرور من الصفحة نفسها إن كان من المحتمل أنها تعرضت للاختراق.
في نهاية المطاف، لم يمسّ هذا الأسلوب البلوكشين ولم يخترق المحفظة؛ بل استهدف زاوية في صفحة الويب نضغط عليها جميعًا كل يوم. قضاء نصف دقيقة إضافية للتحقق من عنوان الإيداع أنفع بكثير من البحث عن خدمة العملاء بعد فوات الأوان.
هل تتحقق من الأحرف الأولى والأخيرة للعنوان قبل الإيداع، أم تنسخه وتلصقه ثم تحوّل مباشرة؟
#钱包安全 #防骗提醒 #SlowMist #سلامة_منصات_التداول
—— كاي الصغير من Web3
هذا المنشور يعبر عن رأي شخصي ويجمع معلومات متاحة للعامة فحسب، ولا يشكل نصيحة استثمارية. ويُرجى الرجوع إلى الإفصاحات اللاحقة من SlowMist والمنصات المعنية بشأن تطورات الحادثة ونطاق المتأثرين.
12

تحذير الليلة يتجاوز فحص الأمان الذي يعتمد عليه معظمنا — وقد أوقفني في منتصف التصفح.
اكتشفت SlowMist شيفرة خبيثة في أداة المحادثة Udesk: ملفًا عُبث به لتحميل نص برمجي ثانٍ من نطاق مزيّف يشبه الأصلي، udeskqlobal[.]com، يجمع بيانات تسجيل الدخول من الصفحات التي تحمّله. وفي صفحات الإيداع لدى MGBX وBiking Exchange وBitxEX، يتجاوز الأمر ذلك؛ إذ يستبدل عناوين الإيداع المعروضة كل 200 مللي ثانية بعناوين محافظ المهاجمين على BTC وسلاسل EVM وTron وSolana وLitecoin وDogecoin، ويغيّر أيضًا ما يُنسخ إلى الحافظة.
أكثر ما يقلقني: لن يكشف التحقق من العنوان بعد لصقه بمقارنته بالعنوان الظاهر على الصفحة عن المشكلة، لأن كليهما قد يعرض القيمة نفسها التي تم التلاعب بها. ولم تؤكد SlowMist وقوع أي خسائر في الأموال، ولا كيفية إدخال الشيفرة — فهذا الأمر لا يزال مجهولًا.
إذا كنت تستخدم هذه المنصات، فتحقّق من عناوين الإيداع من مصدر آخر غير الصفحة. معلومات سياقية فقط: $BTC $80,542 (+0.5%/24h)، $ETH $2,347 (+1.2%)، السوق الفوري في Binance، 23:55 WIB — لا توجد استجابة مرتبطة بهذا التحذير. أجرِ بحثك بنفسك.
متى كانت آخر مرة تحققت فيها من عنوان إيداع من مصدر آخر؟
$BTC #CryptoNews #Security #Udesk #SlowMist
تحذير الليلة يتجاوز فحص الأمان الذي يعتمد عليه معظمنا — وقد أوقفني في منتصف التصفح.
اكتشفت SlowMist شيفرة خبيثة في أداة المحادثة Udesk: ملفًا عُبث به لتحميل نص برمجي ثانٍ من نطاق مزيّف يشبه الأصلي، udeskqlobal[.]com، يجمع بيانات تسجيل الدخول من الصفحات التي تحمّله. وفي صفحات الإيداع لدى MGBX وBiking Exchange وBitxEX، يتجاوز الأمر ذلك؛ إذ يستبدل عناوين الإيداع المعروضة كل 200 مللي ثانية بعناوين محافظ المهاجمين على BTC وسلاسل EVM وTron وSolana وLitecoin وDogecoin، ويغيّر أيضًا ما يُنسخ إلى الحافظة.
أكثر ما يقلقني: لن يكشف التحقق من العنوان بعد لصقه بمقارنته بالعنوان الظاهر على الصفحة عن المشكلة، لأن كليهما قد يعرض القيمة نفسها التي تم التلاعب بها. ولم تؤكد SlowMist وقوع أي خسائر في الأموال، ولا كيفية إدخال الشيفرة — فهذا الأمر لا يزال مجهولًا.
إذا كنت تستخدم هذه المنصات، فتحقّق من عناوين الإيداع من مصدر آخر غير الصفحة. معلومات سياقية فقط: $BTC $80,542 (+0.5%/24h)، $ETH $2,347 (+1.2%)، السوق الفوري في Binance، 23:55 WIB — لا توجد استجابة مرتبطة بهذا التحذير. أجرِ بحثك بنفسك.
متى كانت آخر مرة تحققت فيها من عنوان إيداع من مصدر آخر؟
$BTC #CryptoNews #Security #Udesk #SlowMist
اكتشفت SlowMist شيفرة خبيثة في أداة المحادثة Udesk: ملفًا عُبث به لتحميل نص برمجي ثانٍ من نطاق مزيّف يشبه الأصلي، udeskqlobal[.]com، يجمع بيانات تسجيل الدخول من الصفحات التي تحمّله. وفي صفحات الإيداع لدى MGBX وBiking Exchange وBitxEX، يتجاوز الأمر ذلك؛ إذ يستبدل عناوين الإيداع المعروضة كل 200 مللي ثانية بعناوين محافظ المهاجمين على BTC وسلاسل EVM وTron وSolana وLitecoin وDogecoin، ويغيّر أيضًا ما يُنسخ إلى الحافظة.
أكثر ما يقلقني: لن يكشف التحقق من العنوان بعد لصقه بمقارنته بالعنوان الظاهر على الصفحة عن المشكلة، لأن كليهما قد يعرض القيمة نفسها التي تم التلاعب بها. ولم تؤكد SlowMist وقوع أي خسائر في الأموال، ولا كيفية إدخال الشيفرة — فهذا الأمر لا يزال مجهولًا.
إذا كنت تستخدم هذه المنصات، فتحقّق من عناوين الإيداع من مصدر آخر غير الصفحة. معلومات سياقية فقط: $BTC $80,542 (+0.5%/24h)، $ETH $2,347 (+1.2%)، السوق الفوري في Binance، 23:55 WIB — لا توجد استجابة مرتبطة بهذا التحذير. أجرِ بحثك بنفسك.
متى كانت آخر مرة تحققت فيها من عنوان إيداع من مصدر آخر؟
$BTC #CryptoNews #Security #Udesk #SlowMist
10

·
--
【أخبار السوق】تحذير عاجل من SlowMist: زُرعت شيفرة JavaScript خبيثة في نظام خدمة العملاء Udesk، ما قد يتيح سرقة ملفات تعريف الارتباط (Cookies) ومعلومات الجلسات الخاصة بالمستخدمين، كما يمكنها تغيير عناوين الإيداع وتوجيه الأموال إلى حسابات المهاجمين. أصدرت SlowMist تنبيهًا تحث فيه المستخدمين على التحقق من عناوين الإيداع، واستعادة نسخة موثوقة من الشيفرة، وتعزيز أمان الحسابات. الهجمات عبر قنوات خدمة العملاء هي الأصعب في التصدي لها؛ هل تتحقق من العنوان مرة أخرى قبل الإيداع؟
$BTC $ETH $USDT
#网络安全 #SlowMist #أمان_الإيداع
(المصدر: Coinfomania)
⚠️تنبيه بشأن المخاطر: المعلومات أعلاه مشاركة لأخبار السوق، ولا تُعدّ نصيحة استثمارية. ينطوي الاستثمار على مخاطر، لذا يُرجى توخي الحذر عند دخول السوق.
【أخبار السوق】تحذير عاجل من SlowMist: زُرعت شيفرة JavaScript خبيثة في نظام خدمة العملاء Udesk، ما قد يتيح سرقة ملفات تعريف الارتباط (Cookies) ومعلومات الجلسات الخاصة بالمستخدمين، كما يمكنها تغيير عناوين الإيداع وتوجيه الأموال إلى حسابات المهاجمين. أصدرت SlowMist تنبيهًا تحث فيه المستخدمين على التحقق من عناوين الإيداع، واستعادة نسخة موثوقة من الشيفرة، وتعزيز أمان الحسابات. الهجمات عبر قنوات خدمة العملاء هي الأصعب في التصدي لها؛ هل تتحقق من العنوان مرة أخرى قبل الإيداع؟
$BTC $ETH $USDT
#网络安全 #SlowMist #أمان_الإيداع
(المصدر: Coinfomania)
⚠️تنبيه بشأن المخاطر: المعلومات أعلاه مشاركة لأخبار السوق، ولا تُعدّ نصيحة استثمارية. ينطوي الاستثمار على مخاطر، لذا يُرجى توخي الحذر عند دخول السوق.
$BTC $ETH $USDT
#网络安全 #SlowMist #أمان_الإيداع
(المصدر: Coinfomania)
⚠️تنبيه بشأن المخاطر: المعلومات أعلاه مشاركة لأخبار السوق، ولا تُعدّ نصيحة استثمارية. ينطوي الاستثمار على مخاطر، لذا يُرجى توخي الحذر عند دخول السوق.
434

·
--
نصيحة «تحقّق من أول وآخر حرف بعد اللصق» لا تنقذك هذه المرة.
كشفت SlowMist في 27 أكتوبر عن سكربت في أداة دردشة الدعم الفني Udesk يبدّل عنوان الإيداع في الصفحة وفي الحافظة في الوقت نفسه. تلصقه وتتحقق منه مقابل الصفحة — كل شيء متطابق. لأن العنوان مزيف هنا وهناك.
كيف يعمل، ببساطة:
- لم يتم اختراق الموقع؛ يصل الكود عبر دردشة الدعم المدمجة، من النطاق udeskqlobal، حيث استُبدل حرف g بحرف q
- يفحص صفحة الإيداع كل 200 ميلي ثانية، أي إن التبديل يحدث قبل أن تتمكن من النسخ. ويستبدل عناوين BTC وEVM وTRON وSolana وLTC وDOGE بعناوينه
- ويقرأ ملفات تعريف الارتباط وبيانات الجلسة أيضًا
حجم المشكلة من دون تهويل: يذكر التقرير ثلاثة مواقع مستهدفة بالتبديل، ولا توجد بينها بورصات كبرى. وهذا تقرير صادر عن شركة أمنية.
ما ينفع: تحقّق من عنوان الإيداع عبر قناة أخرى، لا من الصفحة. التطبيق، أو جهاز آخر، أو سجل الإيداعات السابقة.
والخطوة التالية التي أنتظرها: هل ستتجاوز قائمة الأهداف ثلاثة؟
#SlowMist #security
نصيحة «تحقّق من أول وآخر حرف بعد اللصق» لا تنقذك هذه المرة.
كشفت SlowMist في 27 أكتوبر عن سكربت في أداة دردشة الدعم الفني Udesk يبدّل عنوان الإيداع في الصفحة وفي الحافظة في الوقت نفسه. تلصقه وتتحقق منه مقابل الصفحة — كل شيء متطابق. لأن العنوان مزيف هنا وهناك.
كيف يعمل، ببساطة:
- لم يتم اختراق الموقع؛ يصل الكود عبر دردشة الدعم المدمجة، من النطاق udeskqlobal، حيث استُبدل حرف g بحرف q
- يفحص صفحة الإيداع كل 200 ميلي ثانية، أي إن التبديل يحدث قبل أن تتمكن من النسخ. ويستبدل عناوين BTC وEVM وTRON وSolana وLTC وDOGE بعناوينه
- ويقرأ ملفات تعريف الارتباط وبيانات الجلسة أيضًا
حجم المشكلة من دون تهويل: يذكر التقرير ثلاثة مواقع مستهدفة بالتبديل، ولا توجد بينها بورصات كبرى. وهذا تقرير صادر عن شركة أمنية.
ما ينفع: تحقّق من عنوان الإيداع عبر قناة أخرى، لا من الصفحة. التطبيق، أو جهاز آخر، أو سجل الإيداعات السابقة.
والخطوة التالية التي أنتظرها: هل ستتجاوز قائمة الأهداف ثلاثة؟
#SlowMist #security
كشفت SlowMist في 27 أكتوبر عن سكربت في أداة دردشة الدعم الفني Udesk يبدّل عنوان الإيداع في الصفحة وفي الحافظة في الوقت نفسه. تلصقه وتتحقق منه مقابل الصفحة — كل شيء متطابق. لأن العنوان مزيف هنا وهناك.
كيف يعمل، ببساطة:
- لم يتم اختراق الموقع؛ يصل الكود عبر دردشة الدعم المدمجة، من النطاق udeskqlobal، حيث استُبدل حرف g بحرف q
- يفحص صفحة الإيداع كل 200 ميلي ثانية، أي إن التبديل يحدث قبل أن تتمكن من النسخ. ويستبدل عناوين BTC وEVM وTRON وSolana وLTC وDOGE بعناوينه
- ويقرأ ملفات تعريف الارتباط وبيانات الجلسة أيضًا
حجم المشكلة من دون تهويل: يذكر التقرير ثلاثة مواقع مستهدفة بالتبديل، ولا توجد بينها بورصات كبرى. وهذا تقرير صادر عن شركة أمنية.
ما ينفع: تحقّق من عنوان الإيداع عبر قناة أخرى، لا من الصفحة. التطبيق، أو جهاز آخر، أو سجل الإيداعات السابقة.
والخطوة التالية التي أنتظرها: هل ستتجاوز قائمة الأهداف ثلاثة؟
#SlowMist #security
38
·
--
مجموعة واحدة أنشأت أكثر من 1500 موقع مزيف، تضم منصات تداول ومحافظ مزيفة
تحدثنا الأسبوع الماضي عن مجموعة DarkSword، التي تستخدم حصان طروادة على iOS لسرقة المفاتيح الخاصة للمحافظ ومحتويات سلسلة المفاتيح. واليوم أضافت SlowMist مستجدًا: أنشأت المجموعة نفسها أكثر من 1500 موقع مزيف على الإنترنت، وما زال بالإمكان فتحها حتى الآن. هذا ليس خبرًا قديمًا يُعاد تداوله، بل حجمٌ تأكدنا منه اليوم.
تتنوع الواجهات التي تتخفى وراءها هذه المواقع المزيفة: منصات تجارة إلكترونية مزيفة، ومنصات تداول مزيفة، ومحافظ مزيفة، إلى جانب مواقع ألعاب وخدمات عملات افتراضية. وقد أشار 23pds، كبير مسؤولي أمن المعلومات في SlowMist، في منشور اليوم بالاسم إلى وجود مواقع تنتحل صفة Binance وOKX. ويشير إحصاء MistEye أيضًا إلى أكثر من 1500 موقع؛ وهذا ليس تقديرًا، بل عدد المواقع التي جرى تحديدها بالفعل.
هناك ثلاثة مواضع يسهل أن يقع فيها المستثمرون الأفراد. أولها البحث عن اسم منصة تداول؛ فقد تتسلل مواقع مزيفة إلى النتائج الأولى، وتبدو صفحاتها مطابقة تقريبًا للمواقع الأصلية، حتى إن خانات تسجيل الدخول متطابقة. وثانيها الروابط التي تُرسل في المجموعات أو الرسائل النصية أو الرسائل الخاصة؛ إذ يطلب منك الموقع تسجيل الدخول أولًا، ثم إجراء «تحقق أمني»، وبعد إتمامه تجد محفظتك فارغة. أما النوع الثالث فهو تطبيقات المحافظ المزيفة؛ فبمجرد تنزيلها، تطلب منك في الخطوة الأولى استيراد العبارة الأولية. وما إن تُدخلها حتى تكون قد سلّمت مفاتيحك بيدك.
ثلاث خطوات يمكنك تطبيقها فورًا. أولًا، استخدم للوصول إلى منصات التداول والمحافظ الإشارات المرجعية التي حفظتها بنفسك أو التطبيقات الرسمية فقط؛ لا تضغط على نتائج البحث أو الروابط التي يرسلها الآخرون. وإذا أردت تسجيل الدخول، فافتح الإشارات المرجعية بنفسك. ثانيًا، أغلق فورًا أي صفحة ويب أو تطبيق يطلب منك إدخال العبارة الأولية أو المفتاح الخاص؛ فالمواقع الرسمية الحقيقية لا تطلب منك ذلك أبدًا عبر صفحة ويب. ثالثًا، حدّث نظام هاتف Apple إلى أحدث إصدار في أسرع وقت، ولا تحفظ العبارة الأولية في تطبيق الملاحظات أو الصور؛ فهذه تحديدًا من الأشياء التي تسعى أحصنة طروادة إلى سرقتها من سلسلة المفاتيح والملاحظات.
هل سبق أن فتحت موقعًا مزيفًا يكاد يكون مطابقًا للموقع الحقيقي؟ وكيف اكتشفت أن هناك خطبًا ما؟
#钱包安全 #防骗 #DarkSword #SlowMist
—— كاي الصغير، مستثمر العملات المشفرة المبتدئ
إخلاء مسؤولية: هذه المقالة مخصصة لمشاركة المعلومات الأمنية والتوعية فحسب، ولا تشكل أي نصيحة استثمارية. تنطوي معاملات العملات المشفرة على مخاطر بالغة، لذا يُرجى اتخاذ القرارات بحذر.
مجموعة واحدة أنشأت أكثر من 1500 موقع مزيف، تضم منصات تداول ومحافظ مزيفة
تحدثنا الأسبوع الماضي عن مجموعة DarkSword، التي تستخدم حصان طروادة على iOS لسرقة المفاتيح الخاصة للمحافظ ومحتويات سلسلة المفاتيح. واليوم أضافت SlowMist مستجدًا: أنشأت المجموعة نفسها أكثر من 1500 موقع مزيف على الإنترنت، وما زال بالإمكان فتحها حتى الآن. هذا ليس خبرًا قديمًا يُعاد تداوله، بل حجمٌ تأكدنا منه اليوم.
تتنوع الواجهات التي تتخفى وراءها هذه المواقع المزيفة: منصات تجارة إلكترونية مزيفة، ومنصات تداول مزيفة، ومحافظ مزيفة، إلى جانب مواقع ألعاب وخدمات عملات افتراضية. وقد أشار 23pds، كبير مسؤولي أمن المعلومات في SlowMist، في منشور اليوم بالاسم إلى وجود مواقع تنتحل صفة Binance وOKX. ويشير إحصاء MistEye أيضًا إلى أكثر من 1500 موقع؛ وهذا ليس تقديرًا، بل عدد المواقع التي جرى تحديدها بالفعل.
هناك ثلاثة مواضع يسهل أن يقع فيها المستثمرون الأفراد. أولها البحث عن اسم منصة تداول؛ فقد تتسلل مواقع مزيفة إلى النتائج الأولى، وتبدو صفحاتها مطابقة تقريبًا للمواقع الأصلية، حتى إن خانات تسجيل الدخول متطابقة. وثانيها الروابط التي تُرسل في المجموعات أو الرسائل النصية أو الرسائل الخاصة؛ إذ يطلب منك الموقع تسجيل الدخول أولًا، ثم إجراء «تحقق أمني»، وبعد إتمامه تجد محفظتك فارغة. أما النوع الثالث فهو تطبيقات المحافظ المزيفة؛ فبمجرد تنزيلها، تطلب منك في الخطوة الأولى استيراد العبارة الأولية. وما إن تُدخلها حتى تكون قد سلّمت مفاتيحك بيدك.
ثلاث خطوات يمكنك تطبيقها فورًا. أولًا، استخدم للوصول إلى منصات التداول والمحافظ الإشارات المرجعية التي حفظتها بنفسك أو التطبيقات الرسمية فقط؛ لا تضغط على نتائج البحث أو الروابط التي يرسلها الآخرون. وإذا أردت تسجيل الدخول، فافتح الإشارات المرجعية بنفسك. ثانيًا، أغلق فورًا أي صفحة ويب أو تطبيق يطلب منك إدخال العبارة الأولية أو المفتاح الخاص؛ فالمواقع الرسمية الحقيقية لا تطلب منك ذلك أبدًا عبر صفحة ويب. ثالثًا، حدّث نظام هاتف Apple إلى أحدث إصدار في أسرع وقت، ولا تحفظ العبارة الأولية في تطبيق الملاحظات أو الصور؛ فهذه تحديدًا من الأشياء التي تسعى أحصنة طروادة إلى سرقتها من سلسلة المفاتيح والملاحظات.
هل سبق أن فتحت موقعًا مزيفًا يكاد يكون مطابقًا للموقع الحقيقي؟ وكيف اكتشفت أن هناك خطبًا ما؟
#钱包安全 #防骗 #DarkSword #SlowMist
—— كاي الصغير، مستثمر العملات المشفرة المبتدئ
إخلاء مسؤولية: هذه المقالة مخصصة لمشاركة المعلومات الأمنية والتوعية فحسب، ولا تشكل أي نصيحة استثمارية. تنطوي معاملات العملات المشفرة على مخاطر بالغة، لذا يُرجى اتخاذ القرارات بحذر.
تحدثنا الأسبوع الماضي عن مجموعة DarkSword، التي تستخدم حصان طروادة على iOS لسرقة المفاتيح الخاصة للمحافظ ومحتويات سلسلة المفاتيح. واليوم أضافت SlowMist مستجدًا: أنشأت المجموعة نفسها أكثر من 1500 موقع مزيف على الإنترنت، وما زال بالإمكان فتحها حتى الآن. هذا ليس خبرًا قديمًا يُعاد تداوله، بل حجمٌ تأكدنا منه اليوم.
تتنوع الواجهات التي تتخفى وراءها هذه المواقع المزيفة: منصات تجارة إلكترونية مزيفة، ومنصات تداول مزيفة، ومحافظ مزيفة، إلى جانب مواقع ألعاب وخدمات عملات افتراضية. وقد أشار 23pds، كبير مسؤولي أمن المعلومات في SlowMist، في منشور اليوم بالاسم إلى وجود مواقع تنتحل صفة Binance وOKX. ويشير إحصاء MistEye أيضًا إلى أكثر من 1500 موقع؛ وهذا ليس تقديرًا، بل عدد المواقع التي جرى تحديدها بالفعل.
هناك ثلاثة مواضع يسهل أن يقع فيها المستثمرون الأفراد. أولها البحث عن اسم منصة تداول؛ فقد تتسلل مواقع مزيفة إلى النتائج الأولى، وتبدو صفحاتها مطابقة تقريبًا للمواقع الأصلية، حتى إن خانات تسجيل الدخول متطابقة. وثانيها الروابط التي تُرسل في المجموعات أو الرسائل النصية أو الرسائل الخاصة؛ إذ يطلب منك الموقع تسجيل الدخول أولًا، ثم إجراء «تحقق أمني»، وبعد إتمامه تجد محفظتك فارغة. أما النوع الثالث فهو تطبيقات المحافظ المزيفة؛ فبمجرد تنزيلها، تطلب منك في الخطوة الأولى استيراد العبارة الأولية. وما إن تُدخلها حتى تكون قد سلّمت مفاتيحك بيدك.
ثلاث خطوات يمكنك تطبيقها فورًا. أولًا، استخدم للوصول إلى منصات التداول والمحافظ الإشارات المرجعية التي حفظتها بنفسك أو التطبيقات الرسمية فقط؛ لا تضغط على نتائج البحث أو الروابط التي يرسلها الآخرون. وإذا أردت تسجيل الدخول، فافتح الإشارات المرجعية بنفسك. ثانيًا، أغلق فورًا أي صفحة ويب أو تطبيق يطلب منك إدخال العبارة الأولية أو المفتاح الخاص؛ فالمواقع الرسمية الحقيقية لا تطلب منك ذلك أبدًا عبر صفحة ويب. ثالثًا، حدّث نظام هاتف Apple إلى أحدث إصدار في أسرع وقت، ولا تحفظ العبارة الأولية في تطبيق الملاحظات أو الصور؛ فهذه تحديدًا من الأشياء التي تسعى أحصنة طروادة إلى سرقتها من سلسلة المفاتيح والملاحظات.
هل سبق أن فتحت موقعًا مزيفًا يكاد يكون مطابقًا للموقع الحقيقي؟ وكيف اكتشفت أن هناك خطبًا ما؟
#钱包安全 #防骗 #DarkSword #SlowMist
—— كاي الصغير، مستثمر العملات المشفرة المبتدئ
إخلاء مسؤولية: هذه المقالة مخصصة لمشاركة المعلومات الأمنية والتوعية فحسب، ولا تشكل أي نصيحة استثمارية. تنطوي معاملات العملات المشفرة على مخاطر بالغة، لذا يُرجى اتخاذ القرارات بحذر.
47
·
--
أصدر SlowMist اليوم تحليلًا يتناول ثغرتين خطيرتين في PHP، تحملان الرقمين CVE-2026-109618 وCVE-2026-109619، وحصلتا على تقييم CVSS قدره 9.2 من 10، وهو أعلى تصنيف ممكن. تتأثر بهما جميع إصدارات PHP تقريبًا من 5.4 إلى 8.5.11، وقد صدرت التصحيحات الرسمية وأُصلحت الثغرتان في الإصدارات 8.5.12 و8.4.27 و8.3.36 و8.2.35. والأكثر إثارة للقلق أن التفاصيل تسرّبت مسبقًا؛ إذ اكتشف فريق استخبارات التهديدات في أمازون أن جهات ما حاولت استغلال الثغرتين فعليًا قبل أربعة أيام من الإعلان عنهما علنًا.
ما علاقة هذا بمحافظنا؟ استخدمت SlowMist نظام الفحص الخاص بها MistEye لفحص 1488 نطاقًا مرتبطًا بقطاع العملات الرقمية، ووجدت أن 793 منها تحمل بصمة PHP، أي أكثر من النصف. تستخدم مواقع كثيرة لمشاريع مختلفة، وصفحات المطالبة بالإيردروب، وواجهات الإدارة، وبعض خدمات المحافظ الحاضنة، لغة PHP. إذا استغل مخترق هذه الثغرة للسيطرة على خادم موقع أحد المشاريع، فلن يحتاج إلى المساس بالعقود على السلسلة؛ يمكنه ببساطة تعديل واجهة الموقع وتغيير عنوان استلام الأموال. ستظل ترى الصفحة المألوفة نفسها، لكن بعد النقر والتوقيع، تكون أموالك قد وصلت إلى محفظة شخص آخر.
وبالمناسبة، أعلنت Trust Wallet وBNB Chain وPancakeSwap اليوم أن حزمها التقنية لا تعتمد على PHP، وبالتالي فهي غير متأثرة. ونشر CZ اليوم منشورًا يتصل تمامًا بالنقطة التالية: لا يحتاج الذكاء الاصطناعي إلى كسر تشفير بيتكوين؛ فالخطر الحقيقي يكمن في تسريب البيانات، إلى جانب التصيد والهندسة الاجتماعية.
كيف يمكن لمستثمر عادي مثلنا أن يقع ضحية؟ هناك طريقتان شائعتان. الأولى: يُعدّل موقع المشروع خلسة، فتطالب عبره بإيردروب أو تودع أموالك في التخزين أو تحوّلها، ثم تظهر لك في المحفظة تفاصيل توقيع لا تفهمها، فتضغط «تأكيد» بلا تفكير، وتخسر أموالك. والثانية: يستغل المخترقون الضجة الإعلامية لإرسال نوافذ منبثقة زائفة لتحديثات أمنية أو رسائل دعم مزيفة بغرض التصيد. هذا بالضبط ما قصده CZ.
كيف نحمي أنفسنا؟ إليك ثلاث خطوات يمكنك تطبيقها فورًا. أولًا، خلال الأيام المقبلة، وقبل زيارة الموقع الرسمي لأي مشروع، تحقّق مما إذا كان قد أعلن رسميًا عن تثبيت التصحيحات. لا تربط محفظتك بالمواقع التي لم تصدر إعلانًا بعد؛ من الأفضل أن تفوّت الفرصة على أن تخسر أموالك. ثانيًا، قبل كل توقيع، وحتى إن لم تفهم تفاصيل التوقيع كاملة، تحقّق على الأقل من أن عنوان المستلِم هو العنوان الذي تعرفه. إذا لم يتطابق العنوان، فتوقف فورًا وأغلق الصفحة. ثالثًا، اعتبر كل من يطلب منك تثبيت تحديث أمني أو ترقية النظام أو النقر للتحقق محتالًا إلى أن يثبت العكس، وتحقق من القنوات الرسمية للمشروع. إذا كان هناك تحديث حقيقي، فسيُذكر بالتأكيد في إعلان رسمي. ومن المفيد عزل المبالغ الكبيرة في محفظة أجهزة، خصوصًا خلال هذه الأيام.
هل تتحقق عادةً من تفاصيل التوقيع قبل تأكيد المعاملة، أم تضغط على «تأكيد» بلا تروٍّ؟
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— web3韭菜小凯
إخلاء مسؤولية: ما سبق مشاركة شخصية ولا يُعد نصيحة استثمارية. المحتوى مخصص للتعلم وتبادل الآراء فقط. ينطوي سوق العملات الرقمية على مخاطر، لذا يُرجى توخي الحذر عند إجراء المعاملات.
أصدر SlowMist اليوم تحليلًا يتناول ثغرتين خطيرتين في PHP، تحملان الرقمين CVE-2026-109618 وCVE-2026-109619، وحصلتا على تقييم CVSS قدره 9.2 من 10، وهو أعلى تصنيف ممكن. تتأثر بهما جميع إصدارات PHP تقريبًا من 5.4 إلى 8.5.11، وقد صدرت التصحيحات الرسمية وأُصلحت الثغرتان في الإصدارات 8.5.12 و8.4.27 و8.3.36 و8.2.35. والأكثر إثارة للقلق أن التفاصيل تسرّبت مسبقًا؛ إذ اكتشف فريق استخبارات التهديدات في أمازون أن جهات ما حاولت استغلال الثغرتين فعليًا قبل أربعة أيام من الإعلان عنهما علنًا.
ما علاقة هذا بمحافظنا؟ استخدمت SlowMist نظام الفحص الخاص بها MistEye لفحص 1488 نطاقًا مرتبطًا بقطاع العملات الرقمية، ووجدت أن 793 منها تحمل بصمة PHP، أي أكثر من النصف. تستخدم مواقع كثيرة لمشاريع مختلفة، وصفحات المطالبة بالإيردروب، وواجهات الإدارة، وبعض خدمات المحافظ الحاضنة، لغة PHP. إذا استغل مخترق هذه الثغرة للسيطرة على خادم موقع أحد المشاريع، فلن يحتاج إلى المساس بالعقود على السلسلة؛ يمكنه ببساطة تعديل واجهة الموقع وتغيير عنوان استلام الأموال. ستظل ترى الصفحة المألوفة نفسها، لكن بعد النقر والتوقيع، تكون أموالك قد وصلت إلى محفظة شخص آخر.
وبالمناسبة، أعلنت Trust Wallet وBNB Chain وPancakeSwap اليوم أن حزمها التقنية لا تعتمد على PHP، وبالتالي فهي غير متأثرة. ونشر CZ اليوم منشورًا يتصل تمامًا بالنقطة التالية: لا يحتاج الذكاء الاصطناعي إلى كسر تشفير بيتكوين؛ فالخطر الحقيقي يكمن في تسريب البيانات، إلى جانب التصيد والهندسة الاجتماعية.
كيف يمكن لمستثمر عادي مثلنا أن يقع ضحية؟ هناك طريقتان شائعتان. الأولى: يُعدّل موقع المشروع خلسة، فتطالب عبره بإيردروب أو تودع أموالك في التخزين أو تحوّلها، ثم تظهر لك في المحفظة تفاصيل توقيع لا تفهمها، فتضغط «تأكيد» بلا تفكير، وتخسر أموالك. والثانية: يستغل المخترقون الضجة الإعلامية لإرسال نوافذ منبثقة زائفة لتحديثات أمنية أو رسائل دعم مزيفة بغرض التصيد. هذا بالضبط ما قصده CZ.
كيف نحمي أنفسنا؟ إليك ثلاث خطوات يمكنك تطبيقها فورًا. أولًا، خلال الأيام المقبلة، وقبل زيارة الموقع الرسمي لأي مشروع، تحقّق مما إذا كان قد أعلن رسميًا عن تثبيت التصحيحات. لا تربط محفظتك بالمواقع التي لم تصدر إعلانًا بعد؛ من الأفضل أن تفوّت الفرصة على أن تخسر أموالك. ثانيًا، قبل كل توقيع، وحتى إن لم تفهم تفاصيل التوقيع كاملة، تحقّق على الأقل من أن عنوان المستلِم هو العنوان الذي تعرفه. إذا لم يتطابق العنوان، فتوقف فورًا وأغلق الصفحة. ثالثًا، اعتبر كل من يطلب منك تثبيت تحديث أمني أو ترقية النظام أو النقر للتحقق محتالًا إلى أن يثبت العكس، وتحقق من القنوات الرسمية للمشروع. إذا كان هناك تحديث حقيقي، فسيُذكر بالتأكيد في إعلان رسمي. ومن المفيد عزل المبالغ الكبيرة في محفظة أجهزة، خصوصًا خلال هذه الأيام.
هل تتحقق عادةً من تفاصيل التوقيع قبل تأكيد المعاملة، أم تضغط على «تأكيد» بلا تروٍّ؟
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— web3韭菜小凯
إخلاء مسؤولية: ما سبق مشاركة شخصية ولا يُعد نصيحة استثمارية. المحتوى مخصص للتعلم وتبادل الآراء فقط. ينطوي سوق العملات الرقمية على مخاطر، لذا يُرجى توخي الحذر عند إجراء المعاملات.
ما علاقة هذا بمحافظنا؟ استخدمت SlowMist نظام الفحص الخاص بها MistEye لفحص 1488 نطاقًا مرتبطًا بقطاع العملات الرقمية، ووجدت أن 793 منها تحمل بصمة PHP، أي أكثر من النصف. تستخدم مواقع كثيرة لمشاريع مختلفة، وصفحات المطالبة بالإيردروب، وواجهات الإدارة، وبعض خدمات المحافظ الحاضنة، لغة PHP. إذا استغل مخترق هذه الثغرة للسيطرة على خادم موقع أحد المشاريع، فلن يحتاج إلى المساس بالعقود على السلسلة؛ يمكنه ببساطة تعديل واجهة الموقع وتغيير عنوان استلام الأموال. ستظل ترى الصفحة المألوفة نفسها، لكن بعد النقر والتوقيع، تكون أموالك قد وصلت إلى محفظة شخص آخر.
وبالمناسبة، أعلنت Trust Wallet وBNB Chain وPancakeSwap اليوم أن حزمها التقنية لا تعتمد على PHP، وبالتالي فهي غير متأثرة. ونشر CZ اليوم منشورًا يتصل تمامًا بالنقطة التالية: لا يحتاج الذكاء الاصطناعي إلى كسر تشفير بيتكوين؛ فالخطر الحقيقي يكمن في تسريب البيانات، إلى جانب التصيد والهندسة الاجتماعية.
كيف يمكن لمستثمر عادي مثلنا أن يقع ضحية؟ هناك طريقتان شائعتان. الأولى: يُعدّل موقع المشروع خلسة، فتطالب عبره بإيردروب أو تودع أموالك في التخزين أو تحوّلها، ثم تظهر لك في المحفظة تفاصيل توقيع لا تفهمها، فتضغط «تأكيد» بلا تفكير، وتخسر أموالك. والثانية: يستغل المخترقون الضجة الإعلامية لإرسال نوافذ منبثقة زائفة لتحديثات أمنية أو رسائل دعم مزيفة بغرض التصيد. هذا بالضبط ما قصده CZ.
كيف نحمي أنفسنا؟ إليك ثلاث خطوات يمكنك تطبيقها فورًا. أولًا، خلال الأيام المقبلة، وقبل زيارة الموقع الرسمي لأي مشروع، تحقّق مما إذا كان قد أعلن رسميًا عن تثبيت التصحيحات. لا تربط محفظتك بالمواقع التي لم تصدر إعلانًا بعد؛ من الأفضل أن تفوّت الفرصة على أن تخسر أموالك. ثانيًا، قبل كل توقيع، وحتى إن لم تفهم تفاصيل التوقيع كاملة، تحقّق على الأقل من أن عنوان المستلِم هو العنوان الذي تعرفه. إذا لم يتطابق العنوان، فتوقف فورًا وأغلق الصفحة. ثالثًا، اعتبر كل من يطلب منك تثبيت تحديث أمني أو ترقية النظام أو النقر للتحقق محتالًا إلى أن يثبت العكس، وتحقق من القنوات الرسمية للمشروع. إذا كان هناك تحديث حقيقي، فسيُذكر بالتأكيد في إعلان رسمي. ومن المفيد عزل المبالغ الكبيرة في محفظة أجهزة، خصوصًا خلال هذه الأيام.
هل تتحقق عادةً من تفاصيل التوقيع قبل تأكيد المعاملة، أم تضغط على «تأكيد» بلا تروٍّ؟
#钱包安全 #防钓鱼 #PHP漏洞 #SlowMist
—— web3韭菜小凯
إخلاء مسؤولية: ما سبق مشاركة شخصية ولا يُعد نصيحة استثمارية. المحتوى مخصص للتعلم وتبادل الآراء فقط. ينطوي سوق العملات الرقمية على مخاطر، لذا يُرجى توخي الحذر عند إجراء المعاملات.
48
·
--
53.3% من النطاقات المشفّرة تستخدم إصدارات PHP عرضةً للثغرات: يحذّر تقرير SlowMist من ثغرتين خطيرتين في PHP (CVE-2026-109618/619، بدرجة CVSS تبلغ 9.2) تهددان البنية التحتية خارج السلسلة لـWeb3. لا يحتاج المهاجمون إلى اسم مستخدم أو كلمة مرور؛ إذ يمكنهم تنفيذ تعليمات برمجية عشوائية عبر طلب مُعدّ خصيصًا. جميع إصدارات PHP من 5.4 إلى 8.5.11 معرّضة للخطر، وقد رصدت أمازون استغلالًا فعليًا قبل 4 أيام. فحص MistEye عدد 1488 نطاقًا للعملات المشفّرة، وكشف عن 793 نطاقًا تظهر بصمة PHP؛ ويمكن للمهاجمين التلاعب بالواجهة الأمامية لحث المستخدمين على توقيع معاملات ضارة. صدرت تحديثات، منها PHP 8.5.12، ويجب الترقية فورًا. هل حدّثت المنصة التي تستخدمها؟ شاركنا في التعليقات.
$ETH $SOL $BNB
#Web3安全 #SlowMist #ثغرة_PHP
(المصدر: KuCoin)
⚠️ تنبيه بشأن المخاطر: المعلومات الواردة أعلاه للمشاركة والإحاطة بأحوال السوق، ولا تشكّل نصيحة استثمارية. الاستثمار ينطوي على مخاطر؛ يُرجى توخي الحذر عند دخول السوق.
53.3% من النطاقات المشفّرة تستخدم إصدارات PHP عرضةً للثغرات: يحذّر تقرير SlowMist من ثغرتين خطيرتين في PHP (CVE-2026-109618/619، بدرجة CVSS تبلغ 9.2) تهددان البنية التحتية خارج السلسلة لـWeb3. لا يحتاج المهاجمون إلى اسم مستخدم أو كلمة مرور؛ إذ يمكنهم تنفيذ تعليمات برمجية عشوائية عبر طلب مُعدّ خصيصًا. جميع إصدارات PHP من 5.4 إلى 8.5.11 معرّضة للخطر، وقد رصدت أمازون استغلالًا فعليًا قبل 4 أيام. فحص MistEye عدد 1488 نطاقًا للعملات المشفّرة، وكشف عن 793 نطاقًا تظهر بصمة PHP؛ ويمكن للمهاجمين التلاعب بالواجهة الأمامية لحث المستخدمين على توقيع معاملات ضارة. صدرت تحديثات، منها PHP 8.5.12، ويجب الترقية فورًا. هل حدّثت المنصة التي تستخدمها؟ شاركنا في التعليقات.
$ETH $SOL $BNB
#Web3安全 #SlowMist #ثغرة_PHP
(المصدر: KuCoin)
⚠️ تنبيه بشأن المخاطر: المعلومات الواردة أعلاه للمشاركة والإحاطة بأحوال السوق، ولا تشكّل نصيحة استثمارية. الاستثمار ينطوي على مخاطر؛ يُرجى توخي الحذر عند دخول السوق.
$ETH $SOL $BNB
#Web3安全 #SlowMist #ثغرة_PHP
(المصدر: KuCoin)
⚠️ تنبيه بشأن المخاطر: المعلومات الواردة أعلاه للمشاركة والإحاطة بأحوال السوق، ولا تشكّل نصيحة استثمارية. الاستثمار ينطوي على مخاطر؛ يُرجى توخي الحذر عند دخول السوق.
171

·
--
🚨 احمِ $BTC بينما ينشر المحتالون تحديثات أجهزة مزيفة! 🛡️
لم يكد غبار اختراق سلسلة توريد الأجهزة الأخير يهدأ، حتى بدأ المحتالون بالتربص من جديد. وقد رصدت SlowMist للتو مخططات تصيّد متطورة تروّج لتحديثات برامج ثابتة مزيفة، بهدف استنزاف الخزائن غير المحمية. 🔍
عندما تضرب التقلبات، يصبح أمنك التشغيلي خط الدفاع الأخير عن منظومتك $BTC . تحقّق جيدًا من كل نطاق، وتجاهل مطالبات التحديث غير الموثّقة، وأحكم حماية بروتوكولات التخزين البارد لديك بينما يبحث السوق عن اتجاه. 💡
دائمًا ما يحرص المستثمرون الأذكياء على تأمين الحفظ الذاتي قبل موجة السيولة التالية. 💬 كم مرة تراجع منظومتك الأمنية بين دورات السوق؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
🚨 احمِ $BTC بينما ينشر المحتالون تحديثات أجهزة مزيفة! 🛡️
لم يكد غبار اختراق سلسلة توريد الأجهزة الأخير يهدأ، حتى بدأ المحتالون بالتربص من جديد. وقد رصدت SlowMist للتو مخططات تصيّد متطورة تروّج لتحديثات برامج ثابتة مزيفة، بهدف استنزاف الخزائن غير المحمية. 🔍
عندما تضرب التقلبات، يصبح أمنك التشغيلي خط الدفاع الأخير عن منظومتك $BTC . تحقّق جيدًا من كل نطاق، وتجاهل مطالبات التحديث غير الموثّقة، وأحكم حماية بروتوكولات التخزين البارد لديك بينما يبحث السوق عن اتجاه. 💡
دائمًا ما يحرص المستثمرون الأذكياء على تأمين الحفظ الذاتي قبل موجة السيولة التالية. 💬 كم مرة تراجع منظومتك الأمنية بين دورات السوق؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
لم يكد غبار اختراق سلسلة توريد الأجهزة الأخير يهدأ، حتى بدأ المحتالون بالتربص من جديد. وقد رصدت SlowMist للتو مخططات تصيّد متطورة تروّج لتحديثات برامج ثابتة مزيفة، بهدف استنزاف الخزائن غير المحمية. 🔍
عندما تضرب التقلبات، يصبح أمنك التشغيلي خط الدفاع الأخير عن منظومتك $BTC . تحقّق جيدًا من كل نطاق، وتجاهل مطالبات التحديث غير الموثّقة، وأحكم حماية بروتوكولات التخزين البارد لديك بينما يبحث السوق عن اتجاه. 💡
دائمًا ما يحرص المستثمرون الأذكياء على تأمين الحفظ الذاتي قبل موجة السيولة التالية. 💬 كم مرة تراجع منظومتك الأمنية بين دورات السوق؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BTC #CryptoSecurity #SlowMist #Trading
🛡️ 👁️
17

🚨 سرقة 1.17 مليار دولار في الربع الثالث من 2026: ثغرة Bitget والحد الأدنى الجديد للأمان
📊 ملخص ألفا:
رصدت SlowMist اختراقات للعملات المشفرة بلغت خسائرها 1.17 مليار دولار خلال الربع الثالث من 2026. وشهد شهر سبتمبر وحده سرقة 762 مليون دولار في 50 حادثة. وتُعزى 387.5 مليون دولار من الإجمالي إلى اختراق Bitget. وتتجاوز هذه الخسائر إجمالي خسائر النصف الأول من العام. وتُبرز البيانات تركزًا هائلًا في أكبر 5 هجمات....
🔗 التفاصيل الكاملة على YourWeb3Guy:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #الأمن
🚨 سرقة 1.17 مليار دولار في الربع الثالث من 2026: ثغرة Bitget والحد الأدنى الجديد للأمان
📊 ملخص ألفا:
رصدت SlowMist اختراقات للعملات المشفرة بلغت خسائرها 1.17 مليار دولار خلال الربع الثالث من 2026. وشهد شهر سبتمبر وحده سرقة 762 مليون دولار في 50 حادثة. وتُعزى 387.5 مليون دولار من الإجمالي إلى اختراق Bitget. وتتجاوز هذه الخسائر إجمالي خسائر النصف الأول من العام. وتُبرز البيانات تركزًا هائلًا في أكبر 5 هجمات....
🔗 التفاصيل الكاملة على YourWeb3Guy:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #الأمن
📊 ملخص ألفا:
رصدت SlowMist اختراقات للعملات المشفرة بلغت خسائرها 1.17 مليار دولار خلال الربع الثالث من 2026. وشهد شهر سبتمبر وحده سرقة 762 مليون دولار في 50 حادثة. وتُعزى 387.5 مليون دولار من الإجمالي إلى اختراق Bitget. وتتجاوز هذه الخسائر إجمالي خسائر النصف الأول من العام. وتُبرز البيانات تركزًا هائلًا في أكبر 5 هجمات....
🔗 التفاصيل الكاملة على YourWeb3Guy:
https://www.yourweb3guy.com/news/1-17b-stolen-in-q3-2026-the-bitget-hole-and-the-new-security-floor
#CryptoHacks #Bitget #SlowMist #الأمن
34

·
--
مقالة
⚠️حتى الآيفون ليس آمناً! كيف تخترق برمجية FomoPeek محافظ العملات الرقمية؟🚨 تحذير أمني عاجل: برمجية "FomoPeek" الخبيثة تستهدف هواتف الآيفون لسرقة الكريبتو!
أصدرت شركة الأمن السيبراني الشهيرة SlowMist بالتعاون مع فريق الأمن في OKX تحذيراً أمنياً شديد الخطورة لجميع مستثمي العملات الرقمية بشأن تطبيق يحمل اسم FomoPeek.
وفقاً للتقرير الصادر، تبين أن الإصدارين (v1.1 و v1.2) من هذا التطبيق يحتويان على برمجية خبيثة متطورة ومصممة خصيصاً لسرقة الأصول الرقمية والبيانات الحساسة من أجهزة iOS.
كيف تعمل برمجية فوموبيك (FomoPeek)؟
⚙️الخطورة تكمن في أن البرمجية لا تكتفي بأساليب الخداع التقليدية، بل تعتمد على تقنيات اختراق معقدة:
تخطي حماية نظام iOS: يحتوي التطبيق على إطار عمل مدمج لثغرات نواة نظام (iOS kernel exploit)، ويمتلك 8 مسارات هجوم مختلفة يتم اختيار أحدها تلقائياً بناءً على طراز هاتفك وإصدار نظام التشغيل لديك.
الهروب من بيئة الحماية (Sandbox Escape): بمجرد تشغيل التطبيق، ينجح في اختراق الجدار الأمني للنظام الذي يمنع التطبيقات من التجسس على بعضها.
فك تشفير الـ Keychain وسرقة البيانات: يستطيع التطبيق فك تشفير بيانات نظام حفظ كلمات المرور، والوصول إلى ملفات التطبيقات الأخرى؛ مما يتيح للمخترقين الوصول المباشر إلى المفاتيح الخاصة (Private Keys) وعبارات الاسترداد (Mnemonic Phrases) لمحفظتك.
كيف تحمي أصولك الرقمية فوراً؟
🛡️مع تزايد الهجمات التي تستهدف الأجهزة المحمولة ومحفظتك الساخنة، إليك خطوات الحماية الأساسية:
احذف التطبيق فوراً: إذا قمت بتحميل تطبيق FomoPeek مؤخراً، فقم بإزالته من هاتفك دون تردد.
انقل أصولك إلى محفظة جديدة: إذا كنت قد فتحت التطبيق وكان لديك محفظة ساخنة على نفس الهاتف، فافترض أن عبارة الاسترداد الخاصة بك قد تم تسريبها.
قم بإنشاء محفظة جديدة تماماً وانقل أموالك إليها فوراً.
التنزيل من المصادر الرسمية فقط: لا تقم أبداً بتحميل تطبيقات الكريبتو من روابط خارجية أو متاجر غير رسمية.
استخدم المحافظ الباردة (Hardware Wallets): لحماية المبالغ الكبيرة، من الأفضل دائماً إبقاء مفاتيحك الخاصة بعيدة تماماً عن أي جهاز متصل بالإنترنت.
امن أصولكم هو مسؤوليتكم الأولوية، وسوق الكريبتو لا يرحم الأخطاء الأمنية. شارك المقال مع أصدقائك لتعم الفائدة!
$BTC $ETH $BNB
#FomoPeek #slowmist
#malwareAlert
#bnb
⚠️حتى الآيفون ليس آمناً! كيف تخترق برمجية FomoPeek محافظ العملات الرقمية؟
🚨 تحذير أمني عاجل: برمجية "FomoPeek" الخبيثة تستهدف هواتف الآيفون لسرقة الكريبتو!
أصدرت شركة الأمن السيبراني الشهيرة SlowMist بالتعاون مع فريق الأمن في OKX تحذيراً أمنياً شديد الخطورة لجميع مستثمي العملات الرقمية بشأن تطبيق يحمل اسم FomoPeek.
وفقاً للتقرير الصادر، تبين أن الإصدارين (v1.1 و v1.2) من هذا التطبيق يحتويان على برمجية خبيثة متطورة ومصممة خصيصاً لسرقة الأصول الرقمية والبيانات الحساسة من أجهزة iOS.
كيف تعمل برمجية فوموبيك (FomoPeek)؟
⚙️الخطورة تكمن في أن البرمجية لا تكتفي بأساليب الخداع التقليدية، بل تعتمد على تقنيات اختراق معقدة:
تخطي حماية نظام iOS: يحتوي التطبيق على إطار عمل مدمج لثغرات نواة نظام (iOS kernel exploit)، ويمتلك 8 مسارات هجوم مختلفة يتم اختيار أحدها تلقائياً بناءً على طراز هاتفك وإصدار نظام التشغيل لديك.
الهروب من بيئة الحماية (Sandbox Escape): بمجرد تشغيل التطبيق، ينجح في اختراق الجدار الأمني للنظام الذي يمنع التطبيقات من التجسس على بعضها.
فك تشفير الـ Keychain وسرقة البيانات: يستطيع التطبيق فك تشفير بيانات نظام حفظ كلمات المرور، والوصول إلى ملفات التطبيقات الأخرى؛ مما يتيح للمخترقين الوصول المباشر إلى المفاتيح الخاصة (Private Keys) وعبارات الاسترداد (Mnemonic Phrases) لمحفظتك.
كيف تحمي أصولك الرقمية فوراً؟
🛡️مع تزايد الهجمات التي تستهدف الأجهزة المحمولة ومحفظتك الساخنة، إليك خطوات الحماية الأساسية:
احذف التطبيق فوراً: إذا قمت بتحميل تطبيق FomoPeek مؤخراً، فقم بإزالته من هاتفك دون تردد.
انقل أصولك إلى محفظة جديدة: إذا كنت قد فتحت التطبيق وكان لديك محفظة ساخنة على نفس الهاتف، فافترض أن عبارة الاسترداد الخاصة بك قد تم تسريبها.
قم بإنشاء محفظة جديدة تماماً وانقل أموالك إليها فوراً.
التنزيل من المصادر الرسمية فقط: لا تقم أبداً بتحميل تطبيقات الكريبتو من روابط خارجية أو متاجر غير رسمية.
استخدم المحافظ الباردة (Hardware Wallets): لحماية المبالغ الكبيرة، من الأفضل دائماً إبقاء مفاتيحك الخاصة بعيدة تماماً عن أي جهاز متصل بالإنترنت.
امن أصولكم هو مسؤوليتكم الأولوية، وسوق الكريبتو لا يرحم الأخطاء الأمنية. شارك المقال مع أصدقائك لتعم الفائدة!
$BTC $ETH $BNB
#FomoPeek #slowmist
#malwareAlert
#bnb
أصدرت شركة الأمن السيبراني الشهيرة SlowMist بالتعاون مع فريق الأمن في OKX تحذيراً أمنياً شديد الخطورة لجميع مستثمي العملات الرقمية بشأن تطبيق يحمل اسم FomoPeek.
وفقاً للتقرير الصادر، تبين أن الإصدارين (v1.1 و v1.2) من هذا التطبيق يحتويان على برمجية خبيثة متطورة ومصممة خصيصاً لسرقة الأصول الرقمية والبيانات الحساسة من أجهزة iOS.
كيف تعمل برمجية فوموبيك (FomoPeek)؟
⚙️الخطورة تكمن في أن البرمجية لا تكتفي بأساليب الخداع التقليدية، بل تعتمد على تقنيات اختراق معقدة:
تخطي حماية نظام iOS: يحتوي التطبيق على إطار عمل مدمج لثغرات نواة نظام (iOS kernel exploit)، ويمتلك 8 مسارات هجوم مختلفة يتم اختيار أحدها تلقائياً بناءً على طراز هاتفك وإصدار نظام التشغيل لديك.
الهروب من بيئة الحماية (Sandbox Escape): بمجرد تشغيل التطبيق، ينجح في اختراق الجدار الأمني للنظام الذي يمنع التطبيقات من التجسس على بعضها.
فك تشفير الـ Keychain وسرقة البيانات: يستطيع التطبيق فك تشفير بيانات نظام حفظ كلمات المرور، والوصول إلى ملفات التطبيقات الأخرى؛ مما يتيح للمخترقين الوصول المباشر إلى المفاتيح الخاصة (Private Keys) وعبارات الاسترداد (Mnemonic Phrases) لمحفظتك.
كيف تحمي أصولك الرقمية فوراً؟
🛡️مع تزايد الهجمات التي تستهدف الأجهزة المحمولة ومحفظتك الساخنة، إليك خطوات الحماية الأساسية:
احذف التطبيق فوراً: إذا قمت بتحميل تطبيق FomoPeek مؤخراً، فقم بإزالته من هاتفك دون تردد.
انقل أصولك إلى محفظة جديدة: إذا كنت قد فتحت التطبيق وكان لديك محفظة ساخنة على نفس الهاتف، فافترض أن عبارة الاسترداد الخاصة بك قد تم تسريبها.
قم بإنشاء محفظة جديدة تماماً وانقل أموالك إليها فوراً.
التنزيل من المصادر الرسمية فقط: لا تقم أبداً بتحميل تطبيقات الكريبتو من روابط خارجية أو متاجر غير رسمية.
استخدم المحافظ الباردة (Hardware Wallets): لحماية المبالغ الكبيرة، من الأفضل دائماً إبقاء مفاتيحك الخاصة بعيدة تماماً عن أي جهاز متصل بالإنترنت.
امن أصولكم هو مسؤوليتكم الأولوية، وسوق الكريبتو لا يرحم الأخطاء الأمنية. شارك المقال مع أصدقائك لتعم الفائدة!
$BTC $ETH $BNB
#FomoPeek #slowmist
#malwareAlert
#bnb
1
147
لم تُؤكد شركة SlowMist بعد ما إذا كان الهجوم عبر Safari على iPhone قد أدى إلى سرقة عملات مشفرة. تستغل البرامج الضارة التي تم تحليلها ثغرات تم إصلاحها بالفعل في iOS 18.4–18.6.2، ولا يُعرف ما إذا كانت تعمل على iOS 26.5. ولا تزال الشركة تلتزم الصمت بشأن أي خسائر محتملة.
#SlowMist #iOS #CryptoSecurity #BinanceSquare
اقرأ المزيد: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
لم تُؤكد شركة SlowMist بعد ما إذا كان الهجوم عبر Safari على iPhone قد أدى إلى سرقة عملات مشفرة. تستغل البرامج الضارة التي تم تحليلها ثغرات تم إصلاحها بالفعل في iOS 18.4–18.6.2، ولا يُعرف ما إذا كانت تعمل على iOS 26.5. ولا تزال الشركة تلتزم الصمت بشأن أي خسائر محتملة.
#SlowMist #iOS #CryptoSecurity #BinanceSquare
اقرأ المزيد: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
#SlowMist #iOS #CryptoSecurity #BinanceSquare
اقرأ المزيد: https://cointelegraph.com/news/no-confirmed-crypto-theft-iphone-safari-attack-slowmist?utm_source=rss_feed&utm_medium=rss&utm_campaign=rss_partner_inbound
77

لم تقم SlowMist بتأكيد واقعة سرقة العملات المشفرة عبر Safari على iPhone
- لم تؤكد SlowMist المعلومات المتعلقة بسرقة العملات المشفرة عبر ثغرة Safari على iPhone.
- تم تحليل نسخة Safari المستهدفة على iOS 18.4–18.6.2، والتي استغلت ثغرات تم إصلاحها سابقًا.
- لم يتم التحقق بعد من فعالية الهجوم على iOS 26.5.
- لم يوفر مصدر RSS تفاصيل إضافية حتى الآن.
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Security
$btc $eth
vlikevn Titanbot
المصدر: CoinTelegraph
لم تقم SlowMist بتأكيد واقعة سرقة العملات المشفرة عبر Safari على iPhone
- لم تؤكد SlowMist المعلومات المتعلقة بسرقة العملات المشفرة عبر ثغرة Safari على iPhone.
- تم تحليل نسخة Safari المستهدفة على iOS 18.4–18.6.2، والتي استغلت ثغرات تم إصلاحها سابقًا.
- لم يتم التحقق بعد من فعالية الهجوم على iOS 26.5.
- لم يوفر مصدر RSS تفاصيل إضافية حتى الآن.
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Security
$btc $eth
vlikevn Titanbot
المصدر: CoinTelegraph
- لم تؤكد SlowMist المعلومات المتعلقة بسرقة العملات المشفرة عبر ثغرة Safari على iPhone.
- تم تحليل نسخة Safari المستهدفة على iOS 18.4–18.6.2، والتي استغلت ثغرات تم إصلاحها سابقًا.
- لم يتم التحقق بعد من فعالية الهجوم على iOS 26.5.
- لم يوفر مصدر RSS تفاصيل إضافية حتى الآن.
#SlowMist #CryptoNews #BinanceSquare #iPhone #Safari Security
$btc $eth
vlikevn Titanbot
المصدر: CoinTelegraph
30

·
--
🚨 تطبيقات تفاح مسمومة تستهدف محافظ العملات المشفرة على $ETH وما بعدها! ⚠️
📌 تتسلل إلى تطبيقات iOS اليومية خرق أمني صامت، حيث تقوم تطبيقات التوصيل والمنفعة المخترَقة بسحب المفاتيح الخاصة من أجهزتك بهدوء. 🔍 كشف مؤسس SlowMist، يو شيان (Yu Xian)، عن حمولة خبيثة تستغل برمجيات Apple غير مُحدَّثة للاختراق دون إثارة إنذارات فورية.
💡 حماية أصولك ليست مجرد وضع أوامر وقف الخسارة؛ بل إن الالتزام بانضباط التخزين البارد وتحديث iOS وiPadOS وmacOS إلى أحدث الإصدارات هو دفاع إلزامي في الوقت الحالي. 💬 كم مرة تقوم بمراجعة صلاحيات تطبيقات الهاتف وتحديثات النظام للحفاظ على أمان مفاتيحك؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدر مخاطرِك. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
🚨 تطبيقات تفاح مسمومة تستهدف محافظ العملات المشفرة على $ETH وما بعدها! ⚠️
📌 تتسلل إلى تطبيقات iOS اليومية خرق أمني صامت، حيث تقوم تطبيقات التوصيل والمنفعة المخترَقة بسحب المفاتيح الخاصة من أجهزتك بهدوء. 🔍 كشف مؤسس SlowMist، يو شيان (Yu Xian)، عن حمولة خبيثة تستغل برمجيات Apple غير مُحدَّثة للاختراق دون إثارة إنذارات فورية.
💡 حماية أصولك ليست مجرد وضع أوامر وقف الخسارة؛ بل إن الالتزام بانضباط التخزين البارد وتحديث iOS وiPadOS وmacOS إلى أحدث الإصدارات هو دفاع إلزامي في الوقت الحالي. 💬 كم مرة تقوم بمراجعة صلاحيات تطبيقات الهاتف وتحديثات النظام للحفاظ على أمان مفاتيحك؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدر مخاطرِك. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
📌 تتسلل إلى تطبيقات iOS اليومية خرق أمني صامت، حيث تقوم تطبيقات التوصيل والمنفعة المخترَقة بسحب المفاتيح الخاصة من أجهزتك بهدوء. 🔍 كشف مؤسس SlowMist، يو شيان (Yu Xian)، عن حمولة خبيثة تستغل برمجيات Apple غير مُحدَّثة للاختراق دون إثارة إنذارات فورية.
💡 حماية أصولك ليست مجرد وضع أوامر وقف الخسارة؛ بل إن الالتزام بانضباط التخزين البارد وتحديث iOS وiPadOS وmacOS إلى أحدث الإصدارات هو دفاع إلزامي في الوقت الحالي. 💬 كم مرة تقوم بمراجعة صلاحيات تطبيقات الهاتف وتحديثات النظام للحفاظ على أمان مفاتيحك؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدر مخاطرِك. 🛡️
🏷️ #ETH #CryptoSecurity #SlowMist #Web3
🛡️ 🔒
29
·
--
أطلقت شركة مان وو أداة تتبع استخبارات على السلسلة باستخدام الذكاء الاصطناعي TrackAgent، للمساعدة في تعزيز أمن سلاسل الكتل. #SlowMist #TrackAgent #أمن سلاسل الكتل
أطلقت شركة مان وو أداة تتبع استخبارات على السلسلة باستخدام الذكاء الاصطناعي TrackAgent، للمساعدة في تعزيز أمن سلاسل الكتل. #SlowMist #TrackAgent #أمن سلاسل الكتل
45
·
--
🚨 تنبيه أمني خطير بشأن PHP
أعلنت مؤسسة PHP عن ثغرتين أمنيتين خطيرتين قد تتيحان تنفيذ التعليمات البرمجية عن بُعد (RCE) دون مصادقة.
🔴 معرّفات CVE: CVE-2026-109618 وCVE-2026-109619
⚠️ مستوى الخطورة: CVSS v4.0 — 9.2
🛡️ تصحيحات أمنية: صدرت في 21 أكتوبر 2026
قد تتيح هذه الثغرات للمهاجمين تنفيذ تعليمات برمجية ضارة على الخوادم المعرّضة للخطر دون مصادقة، مما يعرّض المواقع الإلكترونية والتطبيقات لمخاطر جسيمة.
🔐 ما الذي ينبغي للمسؤولين فعله؟
• التحديث فورًا إلى إصدار PHP يتضمن الإصلاح.
• إعطاء الأولوية للخوادم المتصلة بالإنترنت.
• التحقق من تطبيق التصحيحات على النحو الصحيح.
• عزل الأنظمة المعرّضة للخطر إذا تعذّر تثبيت التصحيحات فورًا.
الأمن السيبراني عنصر أساسي في حماية المنظومة الرقمية. فقد تكون لثغرة واحدة لم تُعالج عواقب بعيدة المدى.
ابقَ على اطّلاع. وحافظ على أمنك.
المصدر: https://x.com/ThePHPF/status/2112633155631108544
#الأمن_السيبراني #PHP #أمن_المعلومات #RCE #SlowMist
🚨 تنبيه أمني خطير بشأن PHP
أعلنت مؤسسة PHP عن ثغرتين أمنيتين خطيرتين قد تتيحان تنفيذ التعليمات البرمجية عن بُعد (RCE) دون مصادقة.
🔴 معرّفات CVE: CVE-2026-109618 وCVE-2026-109619
⚠️ مستوى الخطورة: CVSS v4.0 — 9.2
🛡️ تصحيحات أمنية: صدرت في 21 أكتوبر 2026
قد تتيح هذه الثغرات للمهاجمين تنفيذ تعليمات برمجية ضارة على الخوادم المعرّضة للخطر دون مصادقة، مما يعرّض المواقع الإلكترونية والتطبيقات لمخاطر جسيمة.
🔐 ما الذي ينبغي للمسؤولين فعله؟
• التحديث فورًا إلى إصدار PHP يتضمن الإصلاح.
• إعطاء الأولوية للخوادم المتصلة بالإنترنت.
• التحقق من تطبيق التصحيحات على النحو الصحيح.
• عزل الأنظمة المعرّضة للخطر إذا تعذّر تثبيت التصحيحات فورًا.
الأمن السيبراني عنصر أساسي في حماية المنظومة الرقمية. فقد تكون لثغرة واحدة لم تُعالج عواقب بعيدة المدى.
ابقَ على اطّلاع. وحافظ على أمنك.
المصدر: https://x.com/ThePHPF/status/2112633155631108544
#الأمن_السيبراني #PHP #أمن_المعلومات #RCE #SlowMist
أعلنت مؤسسة PHP عن ثغرتين أمنيتين خطيرتين قد تتيحان تنفيذ التعليمات البرمجية عن بُعد (RCE) دون مصادقة.
🔴 معرّفات CVE: CVE-2026-109618 وCVE-2026-109619
⚠️ مستوى الخطورة: CVSS v4.0 — 9.2
🛡️ تصحيحات أمنية: صدرت في 21 أكتوبر 2026
قد تتيح هذه الثغرات للمهاجمين تنفيذ تعليمات برمجية ضارة على الخوادم المعرّضة للخطر دون مصادقة، مما يعرّض المواقع الإلكترونية والتطبيقات لمخاطر جسيمة.
🔐 ما الذي ينبغي للمسؤولين فعله؟
• التحديث فورًا إلى إصدار PHP يتضمن الإصلاح.
• إعطاء الأولوية للخوادم المتصلة بالإنترنت.
• التحقق من تطبيق التصحيحات على النحو الصحيح.
• عزل الأنظمة المعرّضة للخطر إذا تعذّر تثبيت التصحيحات فورًا.
الأمن السيبراني عنصر أساسي في حماية المنظومة الرقمية. فقد تكون لثغرة واحدة لم تُعالج عواقب بعيدة المدى.
ابقَ على اطّلاع. وحافظ على أمنك.
المصدر: https://x.com/ThePHPF/status/2112633155631108544
#الأمن_السيبراني #PHP #أمن_المعلومات #RCE #SlowMist
1
48

·
--
تخمين بذرة المحفظة من ستة ترويسات طلبات: نافذة المطالبات لدى Qubic مفتوحة حتى 2027لم يُخترق البروتوكول، بل إن المحفظة نفسها أضعفت الأرقام العشوائية.
مراجعة SlowMist في 20 أكتوبر: استخدمت محفظة Qubic على الويب الدالة Math.random() في JavaScript لإنشاء بذرة من 55 رقمًا، من دون مزج كلمة مرور المستخدم أو إنتروبيا الجهاز. حوّل المهاجمون نحو 2.94 تريليون QU من 1404 عناوين بين الساعة 23:42 من 17 أكتوبر والساعة 01:26 من 18 أكتوبر بالتوقيت العالمي المنسق (UTC)، وكانت قيمتها آنذاك نحو 1.3–1.4 مليون دولار أمريكي.
والأكثر لفتًا للانتباه هو مسار النقل: فالتدفق العشوائي نفسه يكتب أيضًا قيمة dejaVu في ترويسة الشبكة، ثم يُمرر عبر TCP غير مشفّر. وأثبتت SlowMist ذلك محليًا؛ إذ أمكن استعادة حالة المولّد في نحو 15 مللي ثانية باستخدام ست قيم متتالية لـ dejaVu، ثم التحقق من البذرة بمقارنة المفتاح العام في استعلام الرصيد.
تخمين بذرة المحفظة من ستة ترويسات طلبات: نافذة المطالبات لدى Qubic مفتوحة حتى 2027
لم يُخترق البروتوكول، بل إن المحفظة نفسها أضعفت الأرقام العشوائية.
مراجعة SlowMist في 20 أكتوبر: استخدمت محفظة Qubic على الويب الدالة Math.random() في JavaScript لإنشاء بذرة من 55 رقمًا، من دون مزج كلمة مرور المستخدم أو إنتروبيا الجهاز. حوّل المهاجمون نحو 2.94 تريليون QU من 1404 عناوين بين الساعة 23:42 من 17 أكتوبر والساعة 01:26 من 18 أكتوبر بالتوقيت العالمي المنسق (UTC)، وكانت قيمتها آنذاك نحو 1.3–1.4 مليون دولار أمريكي.
والأكثر لفتًا للانتباه هو مسار النقل: فالتدفق العشوائي نفسه يكتب أيضًا قيمة dejaVu في ترويسة الشبكة، ثم يُمرر عبر TCP غير مشفّر. وأثبتت SlowMist ذلك محليًا؛ إذ أمكن استعادة حالة المولّد في نحو 15 مللي ثانية باستخدام ست قيم متتالية لـ dejaVu، ثم التحقق من البذرة بمقارنة المفتاح العام في استعلام الرصيد.
مراجعة SlowMist في 20 أكتوبر: استخدمت محفظة Qubic على الويب الدالة Math.random() في JavaScript لإنشاء بذرة من 55 رقمًا، من دون مزج كلمة مرور المستخدم أو إنتروبيا الجهاز. حوّل المهاجمون نحو 2.94 تريليون QU من 1404 عناوين بين الساعة 23:42 من 17 أكتوبر والساعة 01:26 من 18 أكتوبر بالتوقيت العالمي المنسق (UTC)، وكانت قيمتها آنذاك نحو 1.3–1.4 مليون دولار أمريكي.
والأكثر لفتًا للانتباه هو مسار النقل: فالتدفق العشوائي نفسه يكتب أيضًا قيمة dejaVu في ترويسة الشبكة، ثم يُمرر عبر TCP غير مشفّر. وأثبتت SlowMist ذلك محليًا؛ إذ أمكن استعادة حالة المولّد في نحو 15 مللي ثانية باستخدام ست قيم متتالية لـ dejaVu، ثم التحقق من البذرة بمقارنة المفتاح العام في استعلام الرصيد.
71
$US
{future}(USUSDT)
$GTC
{future}(GTCUSDT)
$CT
{future}(CTUSDT)
🚨 اختراق Bitget يكشف تفاصيل جديدة
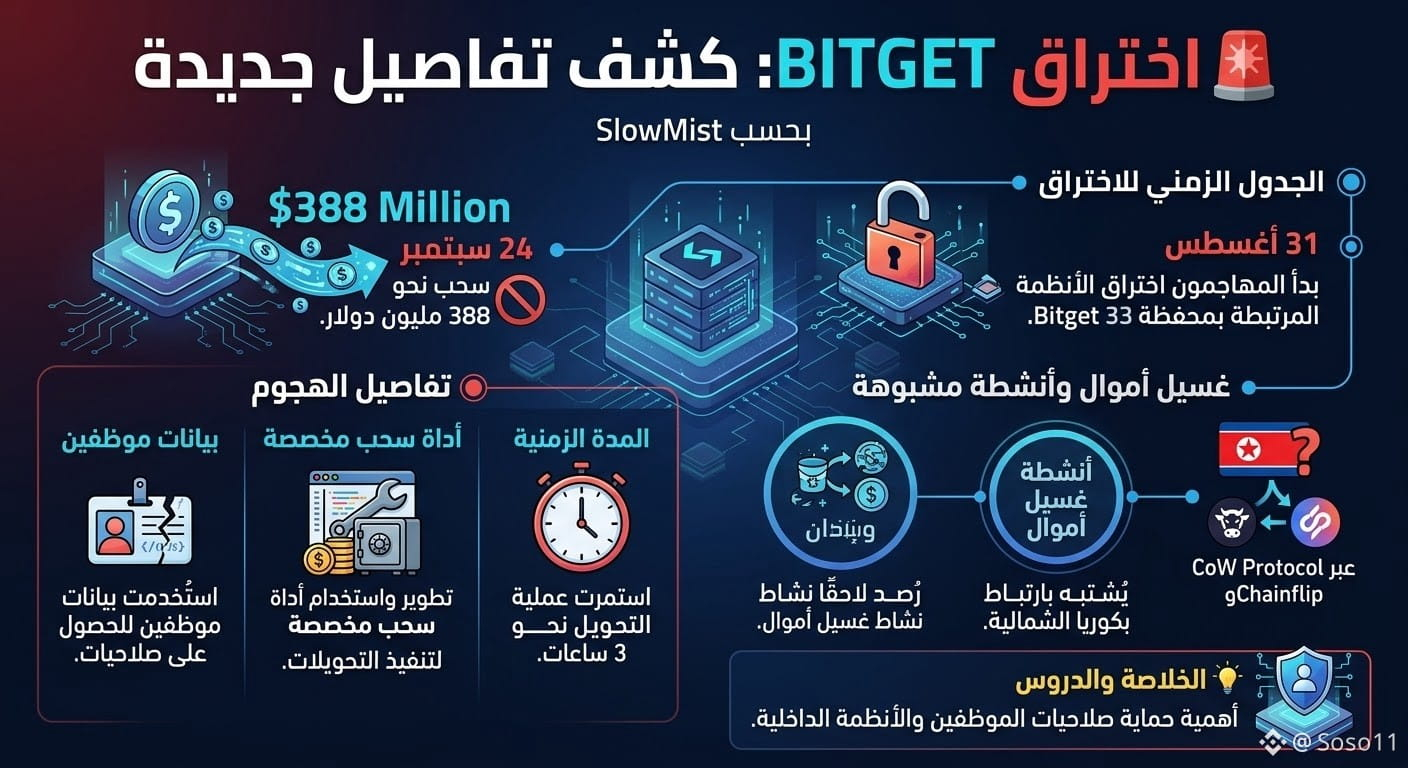
بحسب SlowMist، بدأ المهاجمون اختراق الأنظمة المرتبطة بمحفظة Bitget في 31 أغسطس، أي قبل أسابيع من سحب نحو 388 مليون دولار في 24 سبتمبر.
🔹 استُخدمت بيانات اعتماد موظفين وأداة سحب مخصصة
🔹 استمرت عملية التحويل نحو 3 ساعات
🔹 رُصد لاحقًا نشاط غسيل أموال يُشتبه بارتباطه بكوريا الشمالية عبر CoW Protocol وChainflip.
💡 الاختراق يسلّط الضوء مجددًا على أهمية حماية صلاحيات الموظفين والأنظمة الداخلية.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
$US
$GTC
$CT
🚨 اختراق Bitget يكشف تفاصيل جديدة
بحسب SlowMist، بدأ المهاجمون اختراق الأنظمة المرتبطة بمحفظة Bitget في 31 أغسطس، أي قبل أسابيع من سحب نحو 388 مليون دولار في 24 سبتمبر.
🔹 استُخدمت بيانات اعتماد موظفين وأداة سحب مخصصة
🔹 استمرت عملية التحويل نحو 3 ساعات
🔹 رُصد لاحقًا نشاط غسيل أموال يُشتبه بارتباطه بكوريا الشمالية عبر CoW Protocol وChainflip.
💡 الاختراق يسلّط الضوء مجددًا على أهمية حماية صلاحيات الموظفين والأنظمة الداخلية.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
$GTC
$CT
🚨 اختراق Bitget يكشف تفاصيل جديدة
بحسب SlowMist، بدأ المهاجمون اختراق الأنظمة المرتبطة بمحفظة Bitget في 31 أغسطس، أي قبل أسابيع من سحب نحو 388 مليون دولار في 24 سبتمبر.
🔹 استُخدمت بيانات اعتماد موظفين وأداة سحب مخصصة
🔹 استمرت عملية التحويل نحو 3 ساعات
🔹 رُصد لاحقًا نشاط غسيل أموال يُشتبه بارتباطه بكوريا الشمالية عبر CoW Protocol وChainflip.
💡 الاختراق يسلّط الضوء مجددًا على أهمية حماية صلاحيات الموظفين والأنظمة الداخلية.
#Bitget
#Crypto
#Bitcoin
#Blockchain
#SlowMist
402
هذا الأسبوع شهد جرس إنذار يستحق التفكير لمجتمع الـ DeFi: تعرضت Aztec لهجوم استغلالي ثاني خلال أقل من 7 أيام، بخسائر تقدر بـ 2.1 مليون دولار أمريكي. SlowMist تحذر بوضوح: العقود الذكية التي توقفت عن الصيانة (deprecated) لا تزال قابلة للاستغلال، بغض النظر عن ما أعلنته المشاريع بأنها توقفت عن الدعم.
بالنسبة للمتداولين، الدرس هنا لا يتوقف عند منصة معينة. العقود القديمة تبقى موجودة إلى الأبد على البلوكتشين. إذا لم يتم تعطيلها بالكامل، فهي "قنبلة موقوتة" يمكن للمهاجم تفعيلها في أي لحظة.
أعتقد شخصيًا أن هذا الحدث يبرز مبدأً حيويًا: دائماً تحقق من الموافقات (approval) في المحفظة وكن حذرًا من المشاريع التي قامت بترقية ولكنها لم تقم بتنظيف العقود القديمة. مخاطر الأمان لا تختفي عندما يتم "ترقية" بروتوكول – بل فقط تنتقل إلى مكان آخر.
قم بإجراء بحث دقيق قبل التفاعل مع أي عقد ذكي. إدارة المخاطر تأتي في المقام الأول.
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
هذا الأسبوع شهد جرس إنذار يستحق التفكير لمجتمع الـ DeFi: تعرضت Aztec لهجوم استغلالي ثاني خلال أقل من 7 أيام، بخسائر تقدر بـ 2.1 مليون دولار أمريكي. SlowMist تحذر بوضوح: العقود الذكية التي توقفت عن الصيانة (deprecated) لا تزال قابلة للاستغلال، بغض النظر عن ما أعلنته المشاريع بأنها توقفت عن الدعم.
بالنسبة للمتداولين، الدرس هنا لا يتوقف عند منصة معينة. العقود القديمة تبقى موجودة إلى الأبد على البلوكتشين. إذا لم يتم تعطيلها بالكامل، فهي "قنبلة موقوتة" يمكن للمهاجم تفعيلها في أي لحظة.
أعتقد شخصيًا أن هذا الحدث يبرز مبدأً حيويًا: دائماً تحقق من الموافقات (approval) في المحفظة وكن حذرًا من المشاريع التي قامت بترقية ولكنها لم تقم بتنظيف العقود القديمة. مخاطر الأمان لا تختفي عندما يتم "ترقية" بروتوكول – بل فقط تنتقل إلى مكان آخر.
قم بإجراء بحث دقيق قبل التفاعل مع أي عقد ذكي. إدارة المخاطر تأتي في المقام الأول.
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
بالنسبة للمتداولين، الدرس هنا لا يتوقف عند منصة معينة. العقود القديمة تبقى موجودة إلى الأبد على البلوكتشين. إذا لم يتم تعطيلها بالكامل، فهي "قنبلة موقوتة" يمكن للمهاجم تفعيلها في أي لحظة.
أعتقد شخصيًا أن هذا الحدث يبرز مبدأً حيويًا: دائماً تحقق من الموافقات (approval) في المحفظة وكن حذرًا من المشاريع التي قامت بترقية ولكنها لم تقم بتنظيف العقود القديمة. مخاطر الأمان لا تختفي عندما يتم "ترقية" بروتوكول – بل فقط تنتقل إلى مكان آخر.
قم بإجراء بحث دقيق قبل التفاعل مع أي عقد ذكي. إدارة المخاطر تأتي في المقام الأول.
#Bảomật #DeFi #CryptoSecurity #Aztec #SlowMist
142
FomoPeek الضار على iOS مرتبط بقضية سرقة أموال عملات مشفرة بقيمة 580.000 دولار أمريكي
- أفادت SlowMist بأن إصدارات FomoPeek الضارة تم توزيعها سابقًا عبر متجر Apple App Store.
- يستغل التطبيق ثغرة في iOS للخروج من sandbox والوصول إلى بيانات حساسة من تطبيقات أخرى.
- تم ربط FomoPeek بقضية سرقة أموال عملات مشفرة بقيمة 580.000 دولار أمريكي.
#BinanceSquare #CryptoNews #CryptoSecurity #SlowMist
$btc $eth
#vlikevn Titanbot
المصدر: CoinTelegraph
FomoPeek الضار على iOS مرتبط بقضية سرقة أموال عملات مشفرة بقيمة 580.000 دولار أمريكي
- أفادت SlowMist بأن إصدارات FomoPeek الضارة تم توزيعها سابقًا عبر متجر Apple App Store.
- يستغل التطبيق ثغرة في iOS للخروج من sandbox والوصول إلى بيانات حساسة من تطبيقات أخرى.
- تم ربط FomoPeek بقضية سرقة أموال عملات مشفرة بقيمة 580.000 دولار أمريكي.
#BinanceSquare #CryptoNews #CryptoSecurity #SlowMist
$btc $eth
#vlikevn Titanbot
المصدر: CoinTelegraph
- أفادت SlowMist بأن إصدارات FomoPeek الضارة تم توزيعها سابقًا عبر متجر Apple App Store.
- يستغل التطبيق ثغرة في iOS للخروج من sandbox والوصول إلى بيانات حساسة من تطبيقات أخرى.
- تم ربط FomoPeek بقضية سرقة أموال عملات مشفرة بقيمة 580.000 دولار أمريكي.
#BinanceSquare #CryptoNews #CryptoSecurity #SlowMist
$btc $eth
#vlikevn Titanbot
المصدر: CoinTelegraph
13
·
--
🚨#تعرض مشروع #SecondFi (المعروف سابقاً بمحفظة Yoroi والمبني ضمن نظام كاردانو المالي) #لاختراق ضخم نتج عن خلل في برمجية إنشاء المحافظ الإلكترونية الويب الخاصة بهم (Wallet-Generation Software). هذا الخلل سمح للمهاجمين بالوصول إلى المفاتيح الخاصة بالمنشئين وسحب أموال المستخدمين دون إذن. استغلال هائل في مشروع #كاردانو يُفرغ أكثر من 20 مليون دولارلقد تعرض مشروع SecondFi في نظام كاردانو لاستغلال كبير بعد أن سمح خلل في برنامج إنشاء المحافظ له للمهاجمين بتصريف أموال المستخدمين.تقول شركة الأمن #SlowMist إن الضرر الإجمالي قد يتجاوز 20 مليون دولار، ويشمل أكثر من 129 مليون ADA$ ورموز أخرى.تم حث المستخدمين على نقل الأموال فوراً إلى محفظة جديدة.
🚨#تعرض مشروع #SecondFi (المعروف سابقاً بمحفظة Yoroi والمبني ضمن نظام كاردانو المالي) #لاختراق ضخم نتج عن خلل في برمجية إنشاء المحافظ الإلكترونية الويب الخاصة بهم (Wallet-Generation Software). هذا الخلل سمح للمهاجمين بالوصول إلى المفاتيح الخاصة بالمنشئين وسحب أموال المستخدمين دون إذن. استغلال هائل في مشروع #كاردانو يُفرغ أكثر من 20 مليون دولارلقد تعرض مشروع SecondFi في نظام كاردانو لاستغلال كبير بعد أن سمح خلل في برنامج إنشاء المحافظ له للمهاجمين بتصريف أموال المستخدمين.تقول شركة الأمن #SlowMist إن الضرر الإجمالي قد يتجاوز 20 مليون دولار، ويشمل أكثر من 129 مليون ADA$ ورموز أخرى.تم حث المستخدمين على نقل الأموال فوراً إلى محفظة جديدة.
186
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#USMidterms-WhatAreMarketsExpecting?
130,908 مشاهدات
990 يقومون بالنقاش
2
#USOctoberNFP-AreRateCutsStillPossible
270,482 مشاهدات
2,094 يقومون بالنقاش
3
#CircleQ3Revenue865M
576 مشاهدات
53 يقومون بالنقاش
4
#AMDBeatsExpectations-AINarrativeContinues
32,877 مشاهدات
377 يقومون بالنقاش
5
#BinanceIncidentReport
292,234 مشاهدات
1,526 يقومون بالنقاش
6
#AnthropicIPOPricedDownasInvestorsEye$1.5T
20,540 مشاهدات
113 يقومون بالنقاش
7
#HongKongPassesCryptoAssetReportingFrameworkAmendment
62 مشاهدات
6 يقومون بالنقاش
8
#37thQuarterlyBNBBurnRemoves1.64MillionBNB
2,426 مشاهدات
79 يقومون بالنقاش
9
#BinanceReopensWithdrawalsForMoreAssets
391,863 مشاهدات
2,453 يقومون بالنقاش
10
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
4,354 مشاهدات
112 يقومون بالنقاش