
#ransomware
ransomware
6,509 مشاهدات
58 يقومون بالنقاش
رائج
جديد

·
--
صحيح جزئيًا
🚨 $BTC خيانة في أكبر بنك في العالم
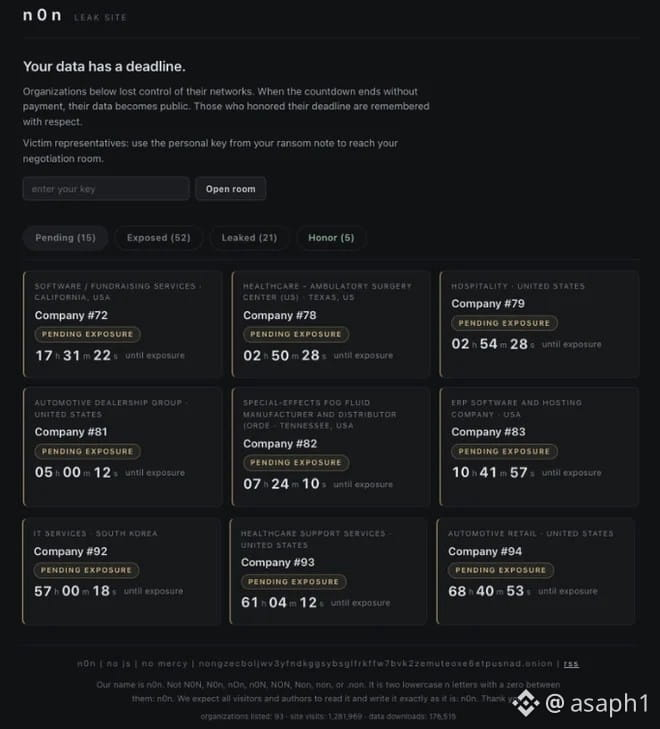
نشرت مجموعة الفدية n0n اليوم بيانات عملاء Visa وMastercard وJPMorgan Chase، بعد انتهاء مهلة الـ48 ساعة التي حددتها. بالنسبة لي، هذا ما يحدث عندما تعتمد أموالك وبياناتك على شركات لا تعرفها حتى: في عالم العملات المشفرة، لا أحد يسرّب ما لا يملكه.
انظروا إلى التفاصيل التي لا ينتبه إليها أحد:
• نحو 16,000 بريد إلكتروني لعملاء بطاقة Reserve من JPMorgan، وهي بطاقة بالدعوة فقط ومخصصة للعملاء الذين تتجاوز ثروتهم 10 ملايين دولار، وتتضمن أرقام هواتف ومعرّفات حسابات، وفقًا لـCybernews.
• أكثر من 6,000 عميل مميز لـVisa في منطقة آسيا والمحيط الهادئ ونحو 2,000 سجل لـMastercard؛ تلقي الشركات الثلاث باللوم على مزودين خارجيين، لكن لا واحدة منها تحدد هويتهم.
• ظهرت n0n في سبتمبر، وأدرجت بالفعل 393 ضحية في قائمتها؛ كما توجد 126,660 بيانات دخول محفوظة لمواقع chase.com وvisa.com وmastercard.com ضمن سجلات برمجيات خبيثة.
هل ستواصل الوثوق بالبنوك ببياناتك، أم تفضّل أن تكون السيطرة بين يديك؟ 👇
$BTC $ETH $SOL
#Ransomware #FiltracionDeDatos #الحفظ_الذاتي
🚨 $BTC خيانة في أكبر بنك في العالم
نشرت مجموعة الفدية n0n اليوم بيانات عملاء Visa وMastercard وJPMorgan Chase، بعد انتهاء مهلة الـ48 ساعة التي حددتها. بالنسبة لي، هذا ما يحدث عندما تعتمد أموالك وبياناتك على شركات لا تعرفها حتى: في عالم العملات المشفرة، لا أحد يسرّب ما لا يملكه.
انظروا إلى التفاصيل التي لا ينتبه إليها أحد:
• نحو 16,000 بريد إلكتروني لعملاء بطاقة Reserve من JPMorgan، وهي بطاقة بالدعوة فقط ومخصصة للعملاء الذين تتجاوز ثروتهم 10 ملايين دولار، وتتضمن أرقام هواتف ومعرّفات حسابات، وفقًا لـCybernews.
• أكثر من 6,000 عميل مميز لـVisa في منطقة آسيا والمحيط الهادئ ونحو 2,000 سجل لـMastercard؛ تلقي الشركات الثلاث باللوم على مزودين خارجيين، لكن لا واحدة منها تحدد هويتهم.
• ظهرت n0n في سبتمبر، وأدرجت بالفعل 393 ضحية في قائمتها؛ كما توجد 126,660 بيانات دخول محفوظة لمواقع chase.com وvisa.com وmastercard.com ضمن سجلات برمجيات خبيثة.
هل ستواصل الوثوق بالبنوك ببياناتك، أم تفضّل أن تكون السيطرة بين يديك؟ 👇
$BTC $ETH $SOL
#Ransomware #FiltracionDeDatos #الحفظ_الذاتي
نشرت مجموعة الفدية n0n اليوم بيانات عملاء Visa وMastercard وJPMorgan Chase، بعد انتهاء مهلة الـ48 ساعة التي حددتها. بالنسبة لي، هذا ما يحدث عندما تعتمد أموالك وبياناتك على شركات لا تعرفها حتى: في عالم العملات المشفرة، لا أحد يسرّب ما لا يملكه.
انظروا إلى التفاصيل التي لا ينتبه إليها أحد:
• نحو 16,000 بريد إلكتروني لعملاء بطاقة Reserve من JPMorgan، وهي بطاقة بالدعوة فقط ومخصصة للعملاء الذين تتجاوز ثروتهم 10 ملايين دولار، وتتضمن أرقام هواتف ومعرّفات حسابات، وفقًا لـCybernews.
• أكثر من 6,000 عميل مميز لـVisa في منطقة آسيا والمحيط الهادئ ونحو 2,000 سجل لـMastercard؛ تلقي الشركات الثلاث باللوم على مزودين خارجيين، لكن لا واحدة منها تحدد هويتهم.
• ظهرت n0n في سبتمبر، وأدرجت بالفعل 393 ضحية في قائمتها؛ كما توجد 126,660 بيانات دخول محفوظة لمواقع chase.com وvisa.com وmastercard.com ضمن سجلات برمجيات خبيثة.
هل ستواصل الوثوق بالبنوك ببياناتك، أم تفضّل أن تكون السيطرة بين يديك؟ 👇
$BTC $ETH $SOL
#Ransomware #FiltracionDeDatos #الحفظ_الذاتي
1.7k
·
--
ETH: برمجية الفدية DeadLock تستغل بلوكتشين بوليجون للتواصل الهادئ 🚀
وجدت شركة الأمن Group-IB أن البرمجية تستخدم العقود الذكية لتخزين عناوين خوادم البروكسي، مما يجعل من الصعب على المدافعين تعطيلها. يمكن للمهاجمين تغيير البنية التحتية دون تعديل البرمجية الخبيثة أو دفع إصدارات جديدة إلى السوق. 💥🔄
يمكن أن تُستنسخ هذه التكتيكات المبتكرة من قبل مجموعات الجرائم الإلكترونية الأكثر رسوخًا، على الرغم من عدم استغلال بوليجون بشكل مباشر. 🔍🌐
هل تحافظ على أنظمتك آمنة ضد مثل هذه التهديدات المبتكرة؟ 👇
ما رأيك في تكيف البرمجيات الخبيثة مع تكنولوجيا البلوكتشين لعمليات أكثر هدوءًا؟ ✅❓
#ETH #Ransomware #BlockchainTech
ETH: برمجية الفدية DeadLock تستغل بلوكتشين بوليجون للتواصل الهادئ 🚀
وجدت شركة الأمن Group-IB أن البرمجية تستخدم العقود الذكية لتخزين عناوين خوادم البروكسي، مما يجعل من الصعب على المدافعين تعطيلها. يمكن للمهاجمين تغيير البنية التحتية دون تعديل البرمجية الخبيثة أو دفع إصدارات جديدة إلى السوق. 💥🔄
يمكن أن تُستنسخ هذه التكتيكات المبتكرة من قبل مجموعات الجرائم الإلكترونية الأكثر رسوخًا، على الرغم من عدم استغلال بوليجون بشكل مباشر. 🔍🌐
هل تحافظ على أنظمتك آمنة ضد مثل هذه التهديدات المبتكرة؟ 👇
ما رأيك في تكيف البرمجيات الخبيثة مع تكنولوجيا البلوكتشين لعمليات أكثر هدوءًا؟ ✅❓
#ETH #Ransomware #BlockchainTech
وجدت شركة الأمن Group-IB أن البرمجية تستخدم العقود الذكية لتخزين عناوين خوادم البروكسي، مما يجعل من الصعب على المدافعين تعطيلها. يمكن للمهاجمين تغيير البنية التحتية دون تعديل البرمجية الخبيثة أو دفع إصدارات جديدة إلى السوق. 💥🔄
يمكن أن تُستنسخ هذه التكتيكات المبتكرة من قبل مجموعات الجرائم الإلكترونية الأكثر رسوخًا، على الرغم من عدم استغلال بوليجون بشكل مباشر. 🔍🌐
هل تحافظ على أنظمتك آمنة ضد مثل هذه التهديدات المبتكرة؟ 👇
ما رأيك في تكيف البرمجيات الخبيثة مع تكنولوجيا البلوكتشين لعمليات أكثر هدوءًا؟ ✅❓
#ETH #Ransomware #BlockchainTech
59

هل لاحظت كم الجميع هادئ بشأن فدية 10,000 $BTC التي يجري تقديمها الآن على Revolut؟
كل يوم، المتداولون ليسوا سوى عملية تسريب واحدة تفصلهم عن بيع هويتهم وبطاقاتهم وتفاصيل تسجيل الدخول، بينما تبقى أموالهم مكشوفة. هذا هو نوع الانهيار طوال الليل الذي لا أحد يحتسب له أي سعر حتى يحدث.
يُقال إن جهات التهديد تطالب بـ 10,000 BTC وتقول إنها ستنشر المزيد من بيانات العملاء كل يوم إذا لم تقم Revolut بالدفع. هذا رقم من تسعة أرقام. إن دفعه لا يوقف المشكلة؛ بل يمول الطاقم التالي ويُعطي رسالة إلى كل المجموعات الأخرى بأن النموذج يعمل.
الخطوة الأكثر ذكاءً هي التعامل مع أي تطبيق يحتفظ بـ $ETH أو $USDT باعتباره محفظة ساخنة تم اختراقها بالفعل. استخرج ما لا يمكنك خسارته، انقله إلى جهاز تخزين مادي (هاردوير)، أوقف/أزل 2FA عبر الرسائل القصيرة (SMS)، غيّر كلمات المرور، وراقب كل معاملة هذا الأسبوع. تسريبات البيانات لا تنتهي.
إلى أين تعتقد أن الأمور ستتجه من هنا؟
#Bitcoin #CryptoSecurity #Ransomware
هل لاحظت كم الجميع هادئ بشأن فدية 10,000 $BTC التي يجري تقديمها الآن على Revolut؟
كل يوم، المتداولون ليسوا سوى عملية تسريب واحدة تفصلهم عن بيع هويتهم وبطاقاتهم وتفاصيل تسجيل الدخول، بينما تبقى أموالهم مكشوفة. هذا هو نوع الانهيار طوال الليل الذي لا أحد يحتسب له أي سعر حتى يحدث.
يُقال إن جهات التهديد تطالب بـ 10,000 BTC وتقول إنها ستنشر المزيد من بيانات العملاء كل يوم إذا لم تقم Revolut بالدفع. هذا رقم من تسعة أرقام. إن دفعه لا يوقف المشكلة؛ بل يمول الطاقم التالي ويُعطي رسالة إلى كل المجموعات الأخرى بأن النموذج يعمل.
الخطوة الأكثر ذكاءً هي التعامل مع أي تطبيق يحتفظ بـ $ETH أو $USDT باعتباره محفظة ساخنة تم اختراقها بالفعل. استخرج ما لا يمكنك خسارته، انقله إلى جهاز تخزين مادي (هاردوير)، أوقف/أزل 2FA عبر الرسائل القصيرة (SMS)، غيّر كلمات المرور، وراقب كل معاملة هذا الأسبوع. تسريبات البيانات لا تنتهي.
إلى أين تعتقد أن الأمور ستتجه من هنا؟
#Bitcoin #CryptoSecurity #Ransomware
كل يوم، المتداولون ليسوا سوى عملية تسريب واحدة تفصلهم عن بيع هويتهم وبطاقاتهم وتفاصيل تسجيل الدخول، بينما تبقى أموالهم مكشوفة. هذا هو نوع الانهيار طوال الليل الذي لا أحد يحتسب له أي سعر حتى يحدث.
يُقال إن جهات التهديد تطالب بـ 10,000 BTC وتقول إنها ستنشر المزيد من بيانات العملاء كل يوم إذا لم تقم Revolut بالدفع. هذا رقم من تسعة أرقام. إن دفعه لا يوقف المشكلة؛ بل يمول الطاقم التالي ويُعطي رسالة إلى كل المجموعات الأخرى بأن النموذج يعمل.
الخطوة الأكثر ذكاءً هي التعامل مع أي تطبيق يحتفظ بـ $ETH أو $USDT باعتباره محفظة ساخنة تم اختراقها بالفعل. استخرج ما لا يمكنك خسارته، انقله إلى جهاز تخزين مادي (هاردوير)، أوقف/أزل 2FA عبر الرسائل القصيرة (SMS)، غيّر كلمات المرور، وراقب كل معاملة هذا الأسبوع. تسريبات البيانات لا تنتهي.
إلى أين تعتقد أن الأمور ستتجه من هنا؟
#Bitcoin #CryptoSecurity #Ransomware
16

·
--
تم تسليم مشتبه به من مجموعة Scattered Spider. قضية فدية بقيمة 8 ملايين دولار.
يُزعم أن أحد أعضاء مجموعة Scattered Spider، وهي مجموعة اختراقات سيئة السمعة تقف وراء اختراقات كبيرة لشركات كبرى، قد تم تسليمه من فنلندا لمواجهة اتهامات أمريكية. ويرتبط المشتبه به بطلب فدية مشفّرة بقيمة 8 ملايين دولار تمت معالجتها عبر محافظ متعددة.
كانت Scattered Spider مسؤولة عن بعض من أبرز حوادث الأمن السيبراني في السنوات الأخيرة، حيث استهدفت عمالقة الاتصالات وشركات التكنولوجيا والمؤسسات المالية. تستخدم المجموعة عادةً تكتيكات هندسة اجتماعية متطورة لاختراق الشبكات المؤسسية، ثم تطلب الدفع بالعملات المشفرة لتفادي الكشف وتعقيد عملية تتبع التحقيقات من جانب جهات إنفاذ القانون.
يمثل هذا التسليم تطوراً مهماً في إنفاذ مكافحة الجرائم الإلكترونية عبر الحدود. ومع اعتماد المجرمين بشكل متزايد على شبكات العملات المشفرة لتحريك الأموال دولياً، فإن ذلك يبيّن أن وكالات إنفاذ القانون تعمل على تطوير قدراتها لتتبع المعاملات والتنسيق للاعتقالات عبر الولايات القضائية. وتُبرز القضية المخاطر المرتبطة باستخدام العملات المشفرة لتحقيق مكاسب غير مشروعة، إلى جانب تزايد درجة تعقيد فرق العمل العالمية المتخصصة في مكافحة الجرائم السيبرانية.
هل سيؤدي التشدد في تطبيق القانون إلى ردع مشغلي برامج الفدية في المستقبل، أم أنهم سيكتفون بتكييف أساليبهم؟ شارك رأيك أدناه. 👇
#Cybersecurity #Ransomware #CryptoEnforcement
تم تسليم مشتبه به من مجموعة Scattered Spider. قضية فدية بقيمة 8 ملايين دولار.
يُزعم أن أحد أعضاء مجموعة Scattered Spider، وهي مجموعة اختراقات سيئة السمعة تقف وراء اختراقات كبيرة لشركات كبرى، قد تم تسليمه من فنلندا لمواجهة اتهامات أمريكية. ويرتبط المشتبه به بطلب فدية مشفّرة بقيمة 8 ملايين دولار تمت معالجتها عبر محافظ متعددة.
كانت Scattered Spider مسؤولة عن بعض من أبرز حوادث الأمن السيبراني في السنوات الأخيرة، حيث استهدفت عمالقة الاتصالات وشركات التكنولوجيا والمؤسسات المالية. تستخدم المجموعة عادةً تكتيكات هندسة اجتماعية متطورة لاختراق الشبكات المؤسسية، ثم تطلب الدفع بالعملات المشفرة لتفادي الكشف وتعقيد عملية تتبع التحقيقات من جانب جهات إنفاذ القانون.
يمثل هذا التسليم تطوراً مهماً في إنفاذ مكافحة الجرائم الإلكترونية عبر الحدود. ومع اعتماد المجرمين بشكل متزايد على شبكات العملات المشفرة لتحريك الأموال دولياً، فإن ذلك يبيّن أن وكالات إنفاذ القانون تعمل على تطوير قدراتها لتتبع المعاملات والتنسيق للاعتقالات عبر الولايات القضائية. وتُبرز القضية المخاطر المرتبطة باستخدام العملات المشفرة لتحقيق مكاسب غير مشروعة، إلى جانب تزايد درجة تعقيد فرق العمل العالمية المتخصصة في مكافحة الجرائم السيبرانية.
هل سيؤدي التشدد في تطبيق القانون إلى ردع مشغلي برامج الفدية في المستقبل، أم أنهم سيكتفون بتكييف أساليبهم؟ شارك رأيك أدناه. 👇
#Cybersecurity #Ransomware #CryptoEnforcement
يُزعم أن أحد أعضاء مجموعة Scattered Spider، وهي مجموعة اختراقات سيئة السمعة تقف وراء اختراقات كبيرة لشركات كبرى، قد تم تسليمه من فنلندا لمواجهة اتهامات أمريكية. ويرتبط المشتبه به بطلب فدية مشفّرة بقيمة 8 ملايين دولار تمت معالجتها عبر محافظ متعددة.
كانت Scattered Spider مسؤولة عن بعض من أبرز حوادث الأمن السيبراني في السنوات الأخيرة، حيث استهدفت عمالقة الاتصالات وشركات التكنولوجيا والمؤسسات المالية. تستخدم المجموعة عادةً تكتيكات هندسة اجتماعية متطورة لاختراق الشبكات المؤسسية، ثم تطلب الدفع بالعملات المشفرة لتفادي الكشف وتعقيد عملية تتبع التحقيقات من جانب جهات إنفاذ القانون.
يمثل هذا التسليم تطوراً مهماً في إنفاذ مكافحة الجرائم الإلكترونية عبر الحدود. ومع اعتماد المجرمين بشكل متزايد على شبكات العملات المشفرة لتحريك الأموال دولياً، فإن ذلك يبيّن أن وكالات إنفاذ القانون تعمل على تطوير قدراتها لتتبع المعاملات والتنسيق للاعتقالات عبر الولايات القضائية. وتُبرز القضية المخاطر المرتبطة باستخدام العملات المشفرة لتحقيق مكاسب غير مشروعة، إلى جانب تزايد درجة تعقيد فرق العمل العالمية المتخصصة في مكافحة الجرائم السيبرانية.
هل سيؤدي التشدد في تطبيق القانون إلى ردع مشغلي برامج الفدية في المستقبل، أم أنهم سيكتفون بتكييف أساليبهم؟ شارك رأيك أدناه. 👇
#Cybersecurity #Ransomware #CryptoEnforcement
1
17
·
--
Bahkan Sekelas Coca-Cola Bisa Kena Ransomware! 🥶
Dapat kabar kalau operasional produksi susu Fairlife di US lagi dihentikan sementara akibat serangan siber. Pihak Coca-Cola langsung gerak cepat gandeng tim ahli buat beresin masalah IT mereka.
Pelajaran penting hari ini: Keamanan digital itu harganya mahal banget. Di saat industri tradisional berjuang lawan hacker, teknologi terdesentralisasi (blockchain) makin kelihatan menjanjikan buat ngamanin data di masa depan.
Gimana tanggapan kalian soal berita ini? Is it a big deal buat pasar atau cuma riak kecil doang? Let's discuss! 💬
$HOME $BNB
#Ransomware #TechNews #CocaCola #Blockchain #CryptoDaily
Bahkan Sekelas Coca-Cola Bisa Kena Ransomware! 🥶
Dapat kabar kalau operasional produksi susu Fairlife di US lagi dihentikan sementara akibat serangan siber. Pihak Coca-Cola langsung gerak cepat gandeng tim ahli buat beresin masalah IT mereka.
Pelajaran penting hari ini: Keamanan digital itu harganya mahal banget. Di saat industri tradisional berjuang lawan hacker, teknologi terdesentralisasi (blockchain) makin kelihatan menjanjikan buat ngamanin data di masa depan.
Gimana tanggapan kalian soal berita ini? Is it a big deal buat pasar atau cuma riak kecil doang? Let's discuss! 💬
$HOME $BNB
#Ransomware #TechNews #CocaCola #Blockchain #CryptoDaily
Dapat kabar kalau operasional produksi susu Fairlife di US lagi dihentikan sementara akibat serangan siber. Pihak Coca-Cola langsung gerak cepat gandeng tim ahli buat beresin masalah IT mereka.
Pelajaran penting hari ini: Keamanan digital itu harganya mahal banget. Di saat industri tradisional berjuang lawan hacker, teknologi terdesentralisasi (blockchain) makin kelihatan menjanjikan buat ngamanin data di masa depan.
Gimana tanggapan kalian soal berita ini? Is it a big deal buat pasar atau cuma riak kecil doang? Let's discuss! 💬
$HOME $BNB
#Ransomware #TechNews #CocaCola #Blockchain #CryptoDaily
280

·
--
كلمات المرور المخزنة في أوصاف Active Directory أدت إلى خرق كبير بسبب الفدية.
• حصل وسيط الوصول الأولي على الوصول عبر التصيد الاحتيالي والبرمجيات الخبيثة، ثم استغل بيانات الاعتماد المكشوفة
• تأثر أكثر من 2000 مستخدم بتشفير الفدية
• الهجوم تسبب في أشهر من التوقف
#CryptoSecurity #CryptoNews #BinanceSquare #CyberSecurity #فدية
كلمات المرور المخزنة في أوصاف Active Directory أدت إلى خرق كبير بسبب الفدية.
• حصل وسيط الوصول الأولي على الوصول عبر التصيد الاحتيالي والبرمجيات الخبيثة، ثم استغل بيانات الاعتماد المكشوفة
• تأثر أكثر من 2000 مستخدم بتشفير الفدية
• الهجوم تسبب في أشهر من التوقف
#CryptoSecurity #CryptoNews #BinanceSquare #CyberSecurity #فدية
• حصل وسيط الوصول الأولي على الوصول عبر التصيد الاحتيالي والبرمجيات الخبيثة، ثم استغل بيانات الاعتماد المكشوفة
• تأثر أكثر من 2000 مستخدم بتشفير الفدية
• الهجوم تسبب في أشهر من التوقف
#CryptoSecurity #CryptoNews #BinanceSquare #CyberSecurity #فدية
29

🤖 فدية بالذكاء الاصطناعي: هل يحكم الروبوتات عالم الجريمة السيبرانية؟
كشف باحثون أمنيون من Sysdig عن أول هجوم فدية يتم تنفيذه بالكامل بواسطة الذكاء الاصطناعي دون أي تدخل بشري. يثير هذا التطور المخاوف بشأن مستقبل الجرائم السيبرانية وتأثيرها المحتمل على الأمن السيبراني العالمي.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#AI #Ransomware #CyberSecurity #TechNews #Decentralization
🔗 المصدر: https://www.insurancejournal.com/news/national/2026/07/17/877962.htm
🤖 فدية بالذكاء الاصطناعي: هل يحكم الروبوتات عالم الجريمة السيبرانية؟
كشف باحثون أمنيون من Sysdig عن أول هجوم فدية يتم تنفيذه بالكامل بواسطة الذكاء الاصطناعي دون أي تدخل بشري. يثير هذا التطور المخاوف بشأن مستقبل الجرائم السيبرانية وتأثيرها المحتمل على الأمن السيبراني العالمي.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#AI #Ransomware #CyberSecurity #TechNews #Decentralization
🔗 المصدر: https://www.insurancejournal.com/news/national/2026/07/17/877962.htm
كشف باحثون أمنيون من Sysdig عن أول هجوم فدية يتم تنفيذه بالكامل بواسطة الذكاء الاصطناعي دون أي تدخل بشري. يثير هذا التطور المخاوف بشأن مستقبل الجرائم السيبرانية وتأثيرها المحتمل على الأمن السيبراني العالمي.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#AI #Ransomware #CyberSecurity #TechNews #Decentralization
🔗 المصدر: https://www.insurancejournal.com/news/national/2026/07/17/877962.htm
20
🚨 توقيف مشتبه به رئيسي في مجموعة فدية مرتبطة بهجمات إلكترونية
أعلنت السلطات الأوروبية عن توقيف مشتبه به يبلغ من العمر 16 عامًا، يُعتقد أنه المشغل الرئيسي لمجموعة فدية إلكترونية تُدعى "KillSec". يُزعم أن هذه المجموعة مسؤولة عن حوالي 1000 هجوم فدية عالمي منذ بداية عام 2024. تم الإعلان عن التوقيف من قبل يوروغست.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ REGULATION
#Cybersecurity #Ransomware #Regulation #LawEnforcement #KillSec
📰 المصدر: helpnetsecurity.com
🚨 توقيف مشتبه به رئيسي في مجموعة فدية مرتبطة بهجمات إلكترونية
أعلنت السلطات الأوروبية عن توقيف مشتبه به يبلغ من العمر 16 عامًا، يُعتقد أنه المشغل الرئيسي لمجموعة فدية إلكترونية تُدعى "KillSec". يُزعم أن هذه المجموعة مسؤولة عن حوالي 1000 هجوم فدية عالمي منذ بداية عام 2024. تم الإعلان عن التوقيف من قبل يوروغست.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ REGULATION
#Cybersecurity #Ransomware #Regulation #LawEnforcement #KillSec
📰 المصدر: helpnetsecurity.com
أعلنت السلطات الأوروبية عن توقيف مشتبه به يبلغ من العمر 16 عامًا، يُعتقد أنه المشغل الرئيسي لمجموعة فدية إلكترونية تُدعى "KillSec". يُزعم أن هذه المجموعة مسؤولة عن حوالي 1000 هجوم فدية عالمي منذ بداية عام 2024. تم الإعلان عن التوقيف من قبل يوروغست.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ REGULATION
#Cybersecurity #Ransomware #Regulation #LawEnforcement #KillSec
📰 المصدر: helpnetsecurity.com
34
·
--
يوروبول تفكك شبكة غسيل أموال مشفرة بقيمة 389 مليون دولار مرتبطة بأكثر من 15 حالة فدية.
• 389 مليون دولار من الأموال غير المشروعة مرتبطة بالعملية
• مرتبطة بأكثر من 15 تحقيق في فدية وسرقة مشفرة
• تم اعتقال مشتبه بهما، وتم الاستيلاء على بنية تحتية كبيرة لغسيل الأموال
#CryptoSecurity #CryptoNews #BinanceSquare #Ransomware #تطبيق_القانون
يوروبول تفكك شبكة غسيل أموال مشفرة بقيمة 389 مليون دولار مرتبطة بأكثر من 15 حالة فدية.
• 389 مليون دولار من الأموال غير المشروعة مرتبطة بالعملية
• مرتبطة بأكثر من 15 تحقيق في فدية وسرقة مشفرة
• تم اعتقال مشتبه بهما، وتم الاستيلاء على بنية تحتية كبيرة لغسيل الأموال
#CryptoSecurity #CryptoNews #BinanceSquare #Ransomware #تطبيق_القانون
• 389 مليون دولار من الأموال غير المشروعة مرتبطة بالعملية
• مرتبطة بأكثر من 15 تحقيق في فدية وسرقة مشفرة
• تم اعتقال مشتبه بهما، وتم الاستيلاء على بنية تحتية كبيرة لغسيل الأموال
#CryptoSecurity #CryptoNews #BinanceSquare #Ransomware #تطبيق_القانون
16
🚨 قراصنة Aurora يدمجون الذكاء الاصطناعي Cursor في هجمات الفدية
كشفت تقارير أمنية أن مشغلي برامج الفدية Aurora يستغلون مساعد البرمجة Cursor المدعوم بالذكاء الاصطناعي في هجماتهم لاختراق الشبكات المستهدفة. يأتي هذا التطور في استخدام تقنيات الذكاء الاصطناعي لتعزيز قدرات الهجمات السيبرانية ضد عشرة أهداف محددة.
━━━━━━━━━━━━━━
📊 التأثير: 📊 متوسط
🏷️ OTHER
#Cybersecurity #Ransomware #ArtificialIntelligence #TechNews #Security
📰 المصدر: thehackernews.com
🚨 قراصنة Aurora يدمجون الذكاء الاصطناعي Cursor في هجمات الفدية
كشفت تقارير أمنية أن مشغلي برامج الفدية Aurora يستغلون مساعد البرمجة Cursor المدعوم بالذكاء الاصطناعي في هجماتهم لاختراق الشبكات المستهدفة. يأتي هذا التطور في استخدام تقنيات الذكاء الاصطناعي لتعزيز قدرات الهجمات السيبرانية ضد عشرة أهداف محددة.
━━━━━━━━━━━━━━
📊 التأثير: 📊 متوسط
🏷️ OTHER
#Cybersecurity #Ransomware #ArtificialIntelligence #TechNews #Security
📰 المصدر: thehackernews.com
كشفت تقارير أمنية أن مشغلي برامج الفدية Aurora يستغلون مساعد البرمجة Cursor المدعوم بالذكاء الاصطناعي في هجماتهم لاختراق الشبكات المستهدفة. يأتي هذا التطور في استخدام تقنيات الذكاء الاصطناعي لتعزيز قدرات الهجمات السيبرانية ضد عشرة أهداف محددة.
━━━━━━━━━━━━━━
📊 التأثير: 📊 متوسط
🏷️ OTHER
#Cybersecurity #Ransomware #ArtificialIntelligence #TechNews #Security
📰 المصدر: thehackernews.com
7

١ بليون دولار في اختراق فدية بالعملات المشفرة: تسليم القراصنة من فنلندا 💎
قامت وزارة العدل الأمريكية للتو بترحيل مُتَّهم يبلغ من العمر 19 عامًا من أعضاء جماعة Scattered Spider المرتبطة بأكثر من 100 عملية اقتحام للشبكات وطلبات فدية بالعملات المشفرة بقيمة 1 مليار دولار. فقدت إحدى متاجر المجوهرات الفاخرة وحدها أكثر من 2 مليون دولار كأضرار بعد رفضها لمطالبة بيتكوين بقيمة 8 ملايين دولار.
هذه أول عملية تسليم كبرى بموجب عملية Riptide التابعة لمكتب التحقيقات الفيدرالي (FBI). الإجراءات الإنفاذية مثل هذه تميل إلى زعزعة الثقة على المدى القصير، لكنها في الوقت نفسه تشير إلى نضوج الأطر التنظيمية المتعلقة بالأصول الرقمية.
كيف تعتقد أن هذا يغيّر معادلة المخاطر للمؤسسات التي تفكر في التعرض للعملات المشفرة؟
ليس نصيحة مالية. دائمًا أدرِك مخاطرِك.
#BTC #Cybercrime #Ransomware #CryptoNews #Regulation
💎
١ بليون دولار في اختراق فدية بالعملات المشفرة: تسليم القراصنة من فنلندا 💎
قامت وزارة العدل الأمريكية للتو بترحيل مُتَّهم يبلغ من العمر 19 عامًا من أعضاء جماعة Scattered Spider المرتبطة بأكثر من 100 عملية اقتحام للشبكات وطلبات فدية بالعملات المشفرة بقيمة 1 مليار دولار. فقدت إحدى متاجر المجوهرات الفاخرة وحدها أكثر من 2 مليون دولار كأضرار بعد رفضها لمطالبة بيتكوين بقيمة 8 ملايين دولار.
هذه أول عملية تسليم كبرى بموجب عملية Riptide التابعة لمكتب التحقيقات الفيدرالي (FBI). الإجراءات الإنفاذية مثل هذه تميل إلى زعزعة الثقة على المدى القصير، لكنها في الوقت نفسه تشير إلى نضوج الأطر التنظيمية المتعلقة بالأصول الرقمية.
كيف تعتقد أن هذا يغيّر معادلة المخاطر للمؤسسات التي تفكر في التعرض للعملات المشفرة؟
ليس نصيحة مالية. دائمًا أدرِك مخاطرِك.
#BTC #Cybercrime #Ransomware #CryptoNews #Regulation
💎
قامت وزارة العدل الأمريكية للتو بترحيل مُتَّهم يبلغ من العمر 19 عامًا من أعضاء جماعة Scattered Spider المرتبطة بأكثر من 100 عملية اقتحام للشبكات وطلبات فدية بالعملات المشفرة بقيمة 1 مليار دولار. فقدت إحدى متاجر المجوهرات الفاخرة وحدها أكثر من 2 مليون دولار كأضرار بعد رفضها لمطالبة بيتكوين بقيمة 8 ملايين دولار.
هذه أول عملية تسليم كبرى بموجب عملية Riptide التابعة لمكتب التحقيقات الفيدرالي (FBI). الإجراءات الإنفاذية مثل هذه تميل إلى زعزعة الثقة على المدى القصير، لكنها في الوقت نفسه تشير إلى نضوج الأطر التنظيمية المتعلقة بالأصول الرقمية.
كيف تعتقد أن هذا يغيّر معادلة المخاطر للمؤسسات التي تفكر في التعرض للعملات المشفرة؟
ليس نصيحة مالية. دائمًا أدرِك مخاطرِك.
#BTC #Cybercrime #Ransomware #CryptoNews #Regulation
💎
48
🚨 تفكيك عصابة برامج فدية يديرها مراهق
نجحت جهات إنفاذ القانون في تفكيك عصابة برامج فدية، حيث تمكنت من مصادرة الخوادم والممتلكات المرتبطة بها. وكشفت التحقيقات أن شخصًا مراهقًا كان يدير هذه العصابة، مما يسلط الضوء على تحديات الأمن السيبراني.
━━━━━━━━━━━━━━
📊 التأثير: 📊 متوسط
🏷️ OTHER
#CyberSecurity #Ransomware #LawEnforcement #TechNews #DigitalSafety
📰 المصدر: techradar.com
🚨 تفكيك عصابة برامج فدية يديرها مراهق
نجحت جهات إنفاذ القانون في تفكيك عصابة برامج فدية، حيث تمكنت من مصادرة الخوادم والممتلكات المرتبطة بها. وكشفت التحقيقات أن شخصًا مراهقًا كان يدير هذه العصابة، مما يسلط الضوء على تحديات الأمن السيبراني.
━━━━━━━━━━━━━━
📊 التأثير: 📊 متوسط
🏷️ OTHER
#CyberSecurity #Ransomware #LawEnforcement #TechNews #DigitalSafety
📰 المصدر: techradar.com
نجحت جهات إنفاذ القانون في تفكيك عصابة برامج فدية، حيث تمكنت من مصادرة الخوادم والممتلكات المرتبطة بها. وكشفت التحقيقات أن شخصًا مراهقًا كان يدير هذه العصابة، مما يسلط الضوء على تحديات الأمن السيبراني.
━━━━━━━━━━━━━━
📊 التأثير: 📊 متوسط
🏷️ OTHER
#CyberSecurity #Ransomware #LawEnforcement #TechNews #DigitalSafety
📰 المصدر: techradar.com
38

·
--
$BTC HIT BY STATE-LEVEL CYBERATTACK – 5 BTC RANSOM DEMANDED 🔥
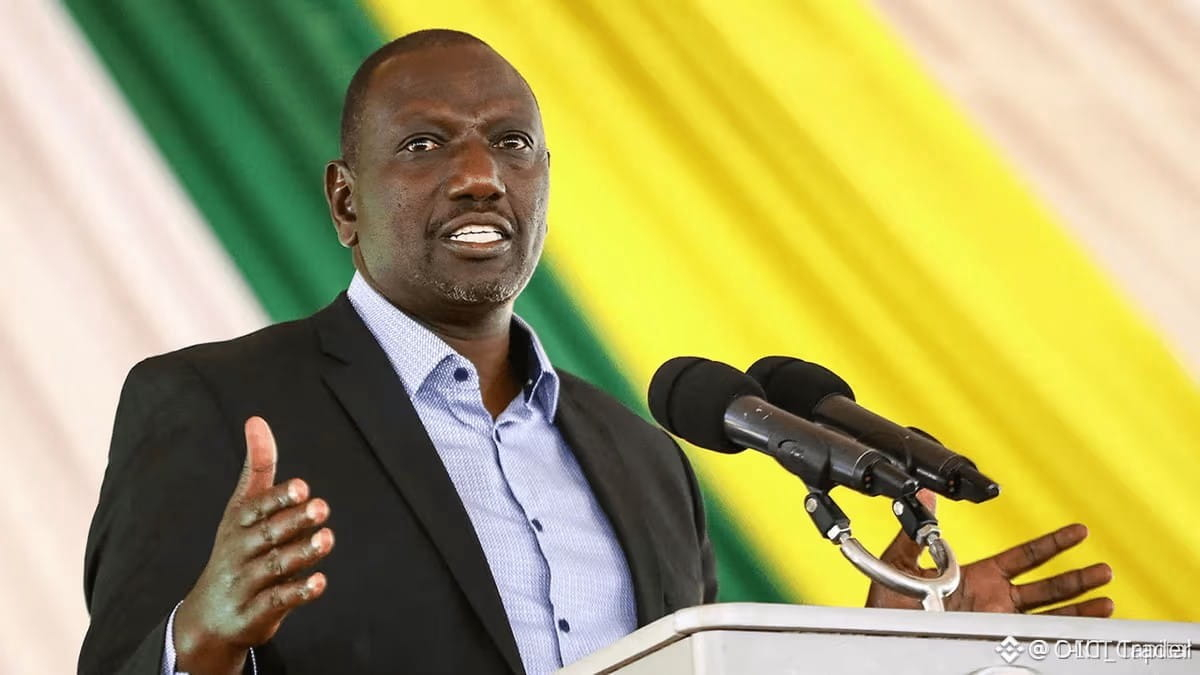
قراصنة اخترقوا الموقع الرسمي لرئاسة كينيا في 18 يوليو، مطالبين بـ 5 BTC مهددين بتسريب بيانات غير منشورة إذا لم يتم الدفع بحلول عطلة نهاية الأسبوع. تم إيقاف تشغيل الموقع لإجراء تحقيق جنائي إلكتروني، ولا تزال الأنظمة الحرجة دون تأثير.
هذه عملية ابتزاز مباشرة نادرة لحكومة ذات سيادة باستخدام البيتكوين كوسيلة للدفع. سواء تم دفع الفدية أم لا، فإن ذلك يعزز دور BTC كطبقة تسوية للمعاملات عالية المخاطر—للأفضل أو للأسوأ. كيف تقيّم مخاطر الأحداث الجيوسياسية عند تحديد حجم مراكزك في BTC؟
ليست نصيحة مالية. دائمًا أدر مخاطرِك.
#BTC #CyberAttack #CryptoNews #Bitcoin #Ransomware
🔥
$BTC HIT BY STATE-LEVEL CYBERATTACK – 5 BTC RANSOM DEMANDED 🔥
قراصنة اخترقوا الموقع الرسمي لرئاسة كينيا في 18 يوليو، مطالبين بـ 5 BTC مهددين بتسريب بيانات غير منشورة إذا لم يتم الدفع بحلول عطلة نهاية الأسبوع. تم إيقاف تشغيل الموقع لإجراء تحقيق جنائي إلكتروني، ولا تزال الأنظمة الحرجة دون تأثير.
هذه عملية ابتزاز مباشرة نادرة لحكومة ذات سيادة باستخدام البيتكوين كوسيلة للدفع. سواء تم دفع الفدية أم لا، فإن ذلك يعزز دور BTC كطبقة تسوية للمعاملات عالية المخاطر—للأفضل أو للأسوأ. كيف تقيّم مخاطر الأحداث الجيوسياسية عند تحديد حجم مراكزك في BTC؟
ليست نصيحة مالية. دائمًا أدر مخاطرِك.
#BTC #CyberAttack #CryptoNews #Bitcoin #Ransomware
🔥
قراصنة اخترقوا الموقع الرسمي لرئاسة كينيا في 18 يوليو، مطالبين بـ 5 BTC مهددين بتسريب بيانات غير منشورة إذا لم يتم الدفع بحلول عطلة نهاية الأسبوع. تم إيقاف تشغيل الموقع لإجراء تحقيق جنائي إلكتروني، ولا تزال الأنظمة الحرجة دون تأثير.
هذه عملية ابتزاز مباشرة نادرة لحكومة ذات سيادة باستخدام البيتكوين كوسيلة للدفع. سواء تم دفع الفدية أم لا، فإن ذلك يعزز دور BTC كطبقة تسوية للمعاملات عالية المخاطر—للأفضل أو للأسوأ. كيف تقيّم مخاطر الأحداث الجيوسياسية عند تحديد حجم مراكزك في BTC؟
ليست نصيحة مالية. دائمًا أدر مخاطرِك.
#BTC #CyberAttack #CryptoNews #Bitcoin #Ransomware
🔥
71
🚨 تفكيك عصابة KillSec للفدية واعتقال 3 أشخاص
نجحت عملية دولية لتطبيق القانون في تفكيك عصابة برمجيات الفدية KillSec، ما أدى إلى اعتقال ثلاثة أشخاص. تمكنت السلطات من الاستيلاء على خوادم ومواقع تسريب البيانات التابعة للعصابة، التي يشتبه في أن مراهقًا يبلغ من العمر 16 عامًا كان يديرها.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#Cybersecurity #Ransomware #LawEnforcement #CryptoCrime #BlockchainSecurity
📰 المصدر: bleepingcomputer.com
🚨 تفكيك عصابة KillSec للفدية واعتقال 3 أشخاص
نجحت عملية دولية لتطبيق القانون في تفكيك عصابة برمجيات الفدية KillSec، ما أدى إلى اعتقال ثلاثة أشخاص. تمكنت السلطات من الاستيلاء على خوادم ومواقع تسريب البيانات التابعة للعصابة، التي يشتبه في أن مراهقًا يبلغ من العمر 16 عامًا كان يديرها.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#Cybersecurity #Ransomware #LawEnforcement #CryptoCrime #BlockchainSecurity
📰 المصدر: bleepingcomputer.com
نجحت عملية دولية لتطبيق القانون في تفكيك عصابة برمجيات الفدية KillSec، ما أدى إلى اعتقال ثلاثة أشخاص. تمكنت السلطات من الاستيلاء على خوادم ومواقع تسريب البيانات التابعة للعصابة، التي يشتبه في أن مراهقًا يبلغ من العمر 16 عامًا كان يديرها.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#Cybersecurity #Ransomware #LawEnforcement #CryptoCrime #BlockchainSecurity
📰 المصدر: bleepingcomputer.com
27
🚨 تفكيك عصابة برامج فدية واعتقال زعيمها المزعوم
نجحت جهات إنفاذ القانون في تفكيك شبكة برامج فدية تُعرف باسم KillSec. وقد تمكنت السلطات من الاستيلاء على موقع تسريب البيانات التابع للمجموعة وتأمين ما لا يقل عن 110 تيرابايت من البيانات المسروقة من الضحايا. وتم الكشف عن أن الزعيم المزعوم للشبكة هو مراهق.
━━━━━━━━━━━━━━
📊 التأثير: 📊 متوسط
🏷️ OTHER
#Cybersecurity #Ransomware #KillSec #LawEnforcement #DataSecurity
📰 المصدر: securityweek.com
🚨 تفكيك عصابة برامج فدية واعتقال زعيمها المزعوم
نجحت جهات إنفاذ القانون في تفكيك شبكة برامج فدية تُعرف باسم KillSec. وقد تمكنت السلطات من الاستيلاء على موقع تسريب البيانات التابع للمجموعة وتأمين ما لا يقل عن 110 تيرابايت من البيانات المسروقة من الضحايا. وتم الكشف عن أن الزعيم المزعوم للشبكة هو مراهق.
━━━━━━━━━━━━━━
📊 التأثير: 📊 متوسط
🏷️ OTHER
#Cybersecurity #Ransomware #KillSec #LawEnforcement #DataSecurity
📰 المصدر: securityweek.com
نجحت جهات إنفاذ القانون في تفكيك شبكة برامج فدية تُعرف باسم KillSec. وقد تمكنت السلطات من الاستيلاء على موقع تسريب البيانات التابع للمجموعة وتأمين ما لا يقل عن 110 تيرابايت من البيانات المسروقة من الضحايا. وتم الكشف عن أن الزعيم المزعوم للشبكة هو مراهق.
━━━━━━━━━━━━━━
📊 التأثير: 📊 متوسط
🏷️ OTHER
#Cybersecurity #Ransomware #KillSec #LawEnforcement #DataSecurity
📰 المصدر: securityweek.com
18
🚨 هجمات إلكترونية متصاعدة تهدد الشركات الأمريكية بالذكاء الاصطناعي
تواجه الشركات العالمية، وخاصة الأمريكية، ارتفاعًا مقلقًا في الهجمات السيبرانية المدعومة بالذكاء الاصطناعي وهجمات الفدية. أدت حادثة اختراق لشركة Fairlife التابعة لكوكا كولا إلى تعليق الإنتاج، بينما يشكل البيت الأبيض مجموعة لمشاركة الثغرات الأمنية لمواجهة هذا التهديد المتزايد.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#Cybersecurity #AI #Ransomware #DataBreach #CyberAttacks
🔗 المصدر: https://economictimes.indiatimes.com/tech/technology/us-companies-face-rise-in-cyber-attacks/articleshow/132457917.cms
🚨 هجمات إلكترونية متصاعدة تهدد الشركات الأمريكية بالذكاء الاصطناعي
تواجه الشركات العالمية، وخاصة الأمريكية، ارتفاعًا مقلقًا في الهجمات السيبرانية المدعومة بالذكاء الاصطناعي وهجمات الفدية. أدت حادثة اختراق لشركة Fairlife التابعة لكوكا كولا إلى تعليق الإنتاج، بينما يشكل البيت الأبيض مجموعة لمشاركة الثغرات الأمنية لمواجهة هذا التهديد المتزايد.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#Cybersecurity #AI #Ransomware #DataBreach #CyberAttacks
🔗 المصدر: https://economictimes.indiatimes.com/tech/technology/us-companies-face-rise-in-cyber-attacks/articleshow/132457917.cms
تواجه الشركات العالمية، وخاصة الأمريكية، ارتفاعًا مقلقًا في الهجمات السيبرانية المدعومة بالذكاء الاصطناعي وهجمات الفدية. أدت حادثة اختراق لشركة Fairlife التابعة لكوكا كولا إلى تعليق الإنتاج، بينما يشكل البيت الأبيض مجموعة لمشاركة الثغرات الأمنية لمواجهة هذا التهديد المتزايد.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#Cybersecurity #AI #Ransomware #DataBreach #CyberAttacks
🔗 المصدر: https://economictimes.indiatimes.com/tech/technology/us-companies-face-rise-in-cyber-attacks/articleshow/132457917.cms
KOUS+0.84%
83

تُدين إنجلترا هاكرين اثنين على صلة بقضية ابتزاز بقيمة 115 مليون دولار عبر العملات المشفرة
- أقرّ الهاكران بالذنب بعد أن خضعا لتحقيق يتعلق بمجموعة الجريمة الإلكترونية Scattered Spider.
- وتُتهم هذه المجموعة بابتزاز عشرات الشركات، وجمع 115 مليون دولار باستخدام العملات الرقمية.
- تُظهر القضية الارتفاع المتزايد في الجرائم الإلكترونية التي تستهدف قطاع العملات المشفرة.
#BinanceSquare #CryptoNews #ScatteredSpider #Ransomware
$btc $eth
#vlikevn Titanbot
المصدر: CoinTelegraph
تُدين إنجلترا هاكرين اثنين على صلة بقضية ابتزاز بقيمة 115 مليون دولار عبر العملات المشفرة
- أقرّ الهاكران بالذنب بعد أن خضعا لتحقيق يتعلق بمجموعة الجريمة الإلكترونية Scattered Spider.
- وتُتهم هذه المجموعة بابتزاز عشرات الشركات، وجمع 115 مليون دولار باستخدام العملات الرقمية.
- تُظهر القضية الارتفاع المتزايد في الجرائم الإلكترونية التي تستهدف قطاع العملات المشفرة.
#BinanceSquare #CryptoNews #ScatteredSpider #Ransomware
$btc $eth
#vlikevn Titanbot
المصدر: CoinTelegraph
- أقرّ الهاكران بالذنب بعد أن خضعا لتحقيق يتعلق بمجموعة الجريمة الإلكترونية Scattered Spider.
- وتُتهم هذه المجموعة بابتزاز عشرات الشركات، وجمع 115 مليون دولار باستخدام العملات الرقمية.
- تُظهر القضية الارتفاع المتزايد في الجرائم الإلكترونية التي تستهدف قطاع العملات المشفرة.
#BinanceSquare #CryptoNews #ScatteredSpider #Ransomware
$btc $eth
#vlikevn Titanbot
المصدر: CoinTelegraph
63
🚨 برمجية INC الخبيثة تستغل ثغرات SonicWall لابتزاز المنظمات
كشفت تقارير أمنية عن استغلال برمجية الفدية INC لثغرات في أجهزة SonicWall SMA 1000، مما يمكنها من اختراق المنظمات. تستخدم هذه المجموعة تكتيكات ضغط تشمل المكالمات والرسائل الإلكترونية لابتزاز الضحايا حول العالم، وفقاً لشركة Resecurity للأمن السيبراني.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#Cybersecurity #Ransomware #SonicWall #DataSecurity #TechNews
📰 المصدر: securityaffairs.com
🚨 برمجية INC الخبيثة تستغل ثغرات SonicWall لابتزاز المنظمات
كشفت تقارير أمنية عن استغلال برمجية الفدية INC لثغرات في أجهزة SonicWall SMA 1000، مما يمكنها من اختراق المنظمات. تستخدم هذه المجموعة تكتيكات ضغط تشمل المكالمات والرسائل الإلكترونية لابتزاز الضحايا حول العالم، وفقاً لشركة Resecurity للأمن السيبراني.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#Cybersecurity #Ransomware #SonicWall #DataSecurity #TechNews
📰 المصدر: securityaffairs.com
كشفت تقارير أمنية عن استغلال برمجية الفدية INC لثغرات في أجهزة SonicWall SMA 1000، مما يمكنها من اختراق المنظمات. تستخدم هذه المجموعة تكتيكات ضغط تشمل المكالمات والرسائل الإلكترونية لابتزاز الضحايا حول العالم، وفقاً لشركة Resecurity للأمن السيبراني.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#Cybersecurity #Ransomware #SonicWall #DataSecurity #TechNews
📰 المصدر: securityaffairs.com
10
🚨 تفكيك مجموعة فدية بعد استهداف آلاف الضحايا
أعلنت يوروبول عن تفكيك مجموعة برمجيات الفدية KillSec في عملية أمنية دولية. استهدفت المجموعة حوالي 1000 ضحية حول العالم. وتمكنت جهات إنفاذ القانون من السيطرة على مواقع المجموعة على شبكة الويب المظلم.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ REGULATION
#Cybersecurity #Europol #Ransomware #LawEnforcement #CyberCrime
📰 المصدر: securityaffairs.com
🚨 تفكيك مجموعة فدية بعد استهداف آلاف الضحايا
أعلنت يوروبول عن تفكيك مجموعة برمجيات الفدية KillSec في عملية أمنية دولية. استهدفت المجموعة حوالي 1000 ضحية حول العالم. وتمكنت جهات إنفاذ القانون من السيطرة على مواقع المجموعة على شبكة الويب المظلم.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ REGULATION
#Cybersecurity #Europol #Ransomware #LawEnforcement #CyberCrime
📰 المصدر: securityaffairs.com
أعلنت يوروبول عن تفكيك مجموعة برمجيات الفدية KillSec في عملية أمنية دولية. استهدفت المجموعة حوالي 1000 ضحية حول العالم. وتمكنت جهات إنفاذ القانون من السيطرة على مواقع المجموعة على شبكة الويب المظلم.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ REGULATION
#Cybersecurity #Europol #Ransomware #LawEnforcement #CyberCrime
📰 المصدر: securityaffairs.com
37
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#NvidiaLoses$2.7TrillionInMonthAndAHalf
30,956 مشاهدات
167 يقومون بالنقاش
2
#CanBTCReboundAfterFallingBelow60K?
877,010 مشاهدات
3,264 يقومون بالنقاش
3
#GlobalStocksFaceLongestLosingStreakSince2023
334,416 مشاهدات
2,185 يقومون بالنقاش
4
#BlackRockIBITPostsRecord$541MSingleDayOutflow
43,170 مشاهدات
121 يقومون بالنقاش
5
#AnthropicPlungesTowardIPOPriceonDay2
172,904 مشاهدات
1,339 يقومون بالنقاش
6
#TwentyOneCapitalAdds172.25BTC
79,970 مشاهدات
775 يقومون بالنقاش
7
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
11,662 مشاهدات
56 يقومون بالنقاش
8
#BNBDropsBelow540USDTWith8.46%DailyDecline
90,483 مشاهدات
728 يقومون بالنقاش
9
#HKBillProposesHK$100KFineForUnauthorizedCryptoTitles
3,150 مشاهدات
29 يقومون بالنقاش
10
#BitMineFaces$10.1BUnrealizedETHLoss
6,324 مشاهدات
32 يقومون بالنقاش