

#phishing
phishing
231,948 مشاهدات
413 يقومون بالنقاش
رائج
جديد

·
--
🚨 $DOGE تنبيه: اختراق أمني — قد يؤدي تسريب بيانات Keystone إلى اجتياح السيولة 🦈
كشف اختراق Keystone عن مجموعة من المفاتيح الخاصة، مما جعل مجتمع $DOGE هدفًا رئيسيًا لحملات التصيد الاحتيالي. تراقب المؤسسات وأصحاب رؤوس الأموال الذكية هذه الأحداث عن كثب؛ إذ قد يؤدي البيع المفاجئ إلى فجوة في السيولة يستغلها اللاعبون المحنكون. 📊⚡
تتوافق دعوة Mishaboar إلى تحسين ممارسات أمان المحافظ مع نمط اجتياح السيولة المعتاد — فبمجرد الإعلان عن الاختراق، يغمر المهاجمون السوق بعروض زائفة، ما يدفع الناس إلى البيع بدافع الذعر. 🦈 كن يقظًا، وتحقق من كل رابط، وفكّر في نقل الأصول إلى تخزين بارد محمي بتوقيعات متعددة. 💡
💬 كيف تحمي حيازاتك من $DOGE في ظل هذا الاختراق؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #DOGE #Security #Phishing #Crypto
🔥 💎
5
·
--
في 8 أكتوبر، سُرق نحو $2,84 مليون من حائز مؤسسي على BNB Chain. ووفقًا لـ ZachXBT، تقف وراء ذلك مجموعة SquidSquad المرتبطة بكوريا الشمالية. في 20 أكتوبر، أودع المهاجم 1 111 $ETH في Tornado Cash، ثم سحبها إلى ثلاثة عناوين، وبعد ذلك حوّلها إلى Tron. تعمل هذه المجموعات عبر انتحال الهويات والبرامج الضارة، لذا فالقاعدة الأساسية بسيطة: لا تفتحوا ملفات من «المستثمرين» و«الشركاء»، وتحققوا من كل رابط.
هل تستخدمون محفظة أجهزة أم تحتفظون بكل شيء في منصة تداول؟ 👇
#CryptoSecurity #Phishing #ZachXBT
هل تستخدمون محفظة أجهزة أم تحتفظون بكل شيء في منصة تداول؟ 👇
#CryptoSecurity #Phishing #ZachXBT
116

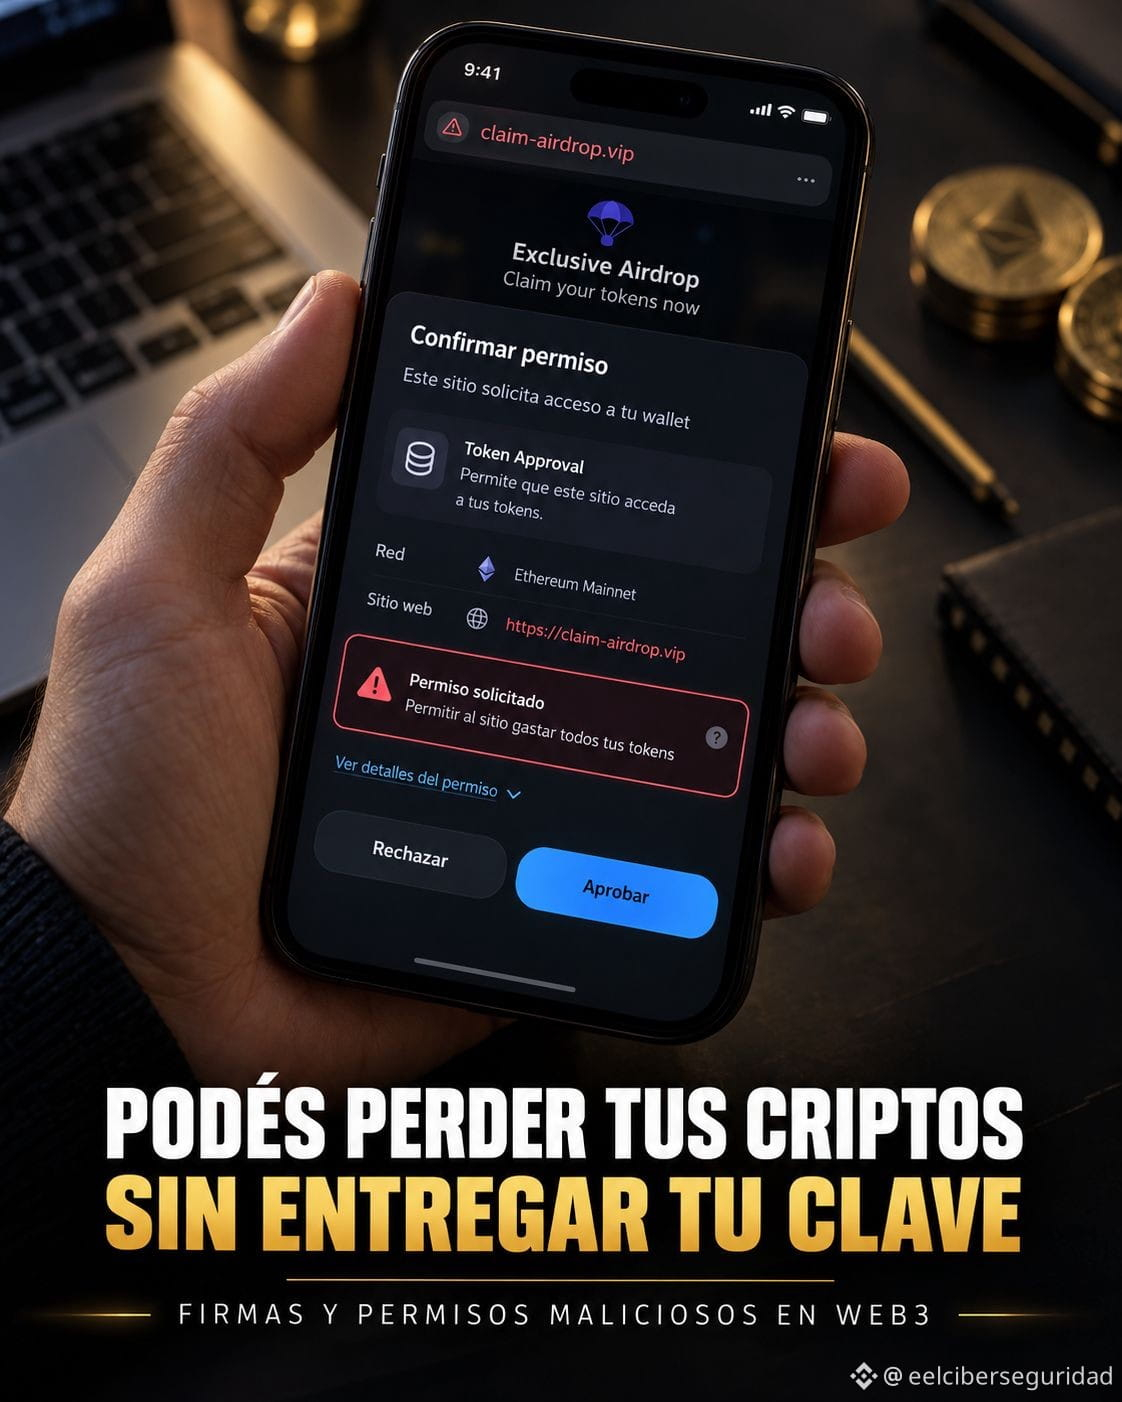
🚨 قد تخسر عملاتك المشفّرة من دون أن يسرق أحد كلمة مرورك.
تخيّل أنك عثرت على صفحة تعدك بمنحك عملات مشفّرة. تدخل إليها، وتربط محفظتك الرقمية، فتظهر رسالة تطلب منك منح إذن.
توافق لأنك تظن أن هذا إجراء ضروري للحصول على المكافأة.
لكن ما وافقت عليه للتو قد يكون شيئًا مختلفًا تمامًا.
في بعض المحافظ وشبكات البلوك تشين، تستخدم التطبيقات عقودًا ذكية للتعامل بالعملات المشفّرة. وللقيام بذلك، تحتاج إلى أذونات.
تظهر المشكلة عندما يستخدم مجرم صفحة مزيفة لخداعك ودفعك إلى السماح لعقد يتحكم فيه بتحريك رموزك.
إذا منحت هذا الإذن، فقد يتمكن المهاجم من تحويل العملات المشفّرة التي سمحت له بالوصول إليها، حتى من دون معرفة كلمة مرورك أو عبارة الاسترداد الخاصة بك.
هل يحدث هذا فعلًا؟ نعم.
يُعرف هذا الأسلوب باسم الموافقة الخبيثة على الرموز (malicious token approval)، ويُستخدم في عمليات الاحتيال التي تستهدف مستخدمي محافظ Web3.
وانتبه: لا يعني هذا أن ربط المحفظة بأي صفحة يتيح تلقائيًا سرقة أموالها. يكمن الخطر في العمليات والأذونات التي توافق عليها.
كيف تحمي نفسك؟
قبل تأكيد أي عملية، تحقّق مما تسمح به، ولمن، وبأي كمية. احذر الهدايا غير المتوقعة، وتجنّب منح أذونات غير محدودة.
يمكنك أيضًا مراجعة الأذونات الحالية باستخدام أدوات مثل Revoke.cash، وإلغاء الأذونات التي لا تعرفها.
لا تنتهي حماية عملاتك المشفّرة عند حماية كلمة مرورك. فهي تعتمد أيضًا على ما تسمح به عبر محفظتك.
ففي عالم العملات المشفّرة، قد تترتب على منح إذن خاطئ عواقب مالية حقيقية.
#Ciberseguridad #Criptomonedas #Web3 #phishing $ETH
1
121

📢 نشرت الحساب الرسمي لـ Coldcard على X رابطًا للتصيد الاحتيالي: ماذا حدث وكيف تحمي نفسك
نشر الحساب الرسمي لـ Coldcard على X، وهي شركة مصنّعة لمحافظ أجهزة للبيتكوين، تنبيهًا أمنيًا زائفًا يتضمن رابطًا للتصيد الاحتيالي. ظهرت الرسالة قرابة الساعة 02:00 بالتوقيت العالمي المنسق يوم الأحد 11 أكتوبر (الساعة 9 مساءً يوم السبت في بوغوتا)، وذكرت أن أحدث إصدار من البرنامج الثابت يتضمن ثغرة خطيرة في…
#phishing #Coldcard #BTC #Twitter #bitcoin $BTC
49

·
--
مقالة
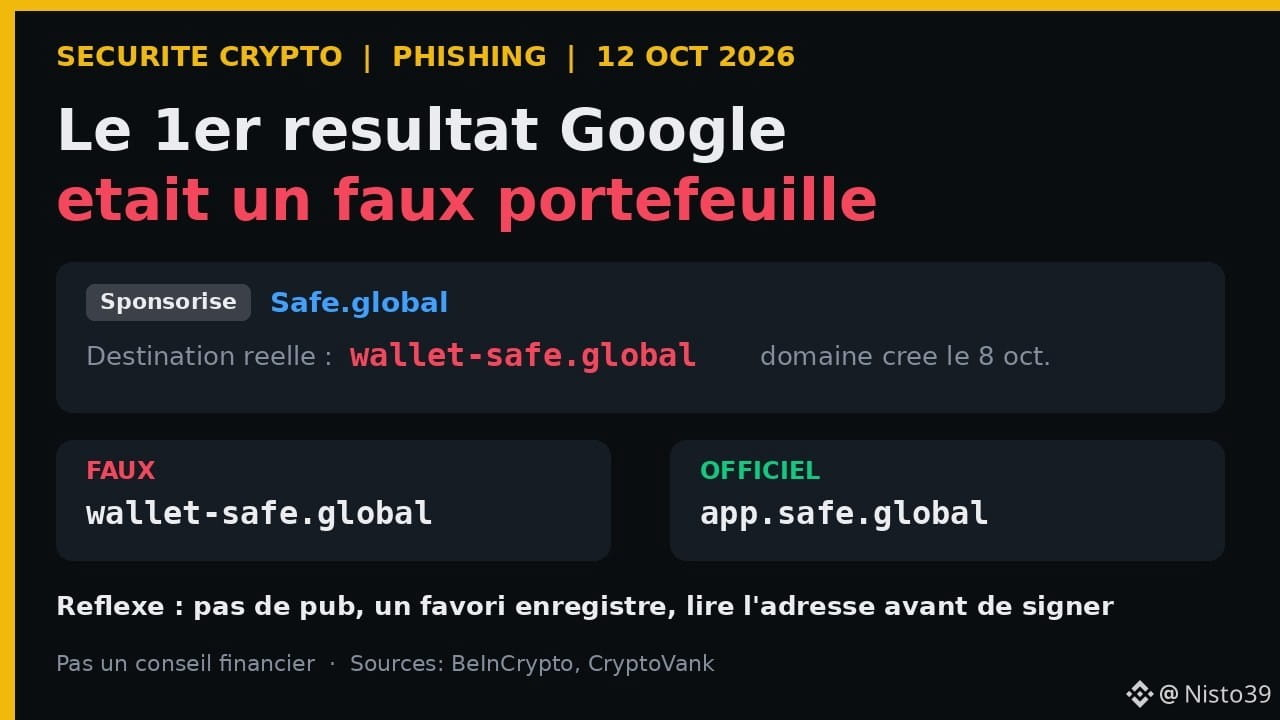
أول نتيجة على Google كانت محفظة مزيفة: العبرة من نسخة Safe المستنسخةفي 11 أكتوبر 2026، لم تكن أول نتيجة على Google لعبارة «gnosis safe» هي الموقع الرسمي لـSafe، بل **إعلانًا مدفوعًا** يقود إلى نسخة مستنسخة تكاد تكون مطابقة للأصل. دقّ مارتن كوبلمان، الشريك المؤسس لـGnosis (الفريق الذي أنشأ Safe)، ناقوس الخطر على X. والفكرة التي يجدر تذكّرها بسيطة وتنطبق على الجميع: **في عالم العملات المشفرة، غالبًا ما تكون النقرة الأخطر هي النتيجة التي تظهر في أعلى Google.**
📋 ما الذي حدث (BeInCrypto وCryptoVank، 11 و12 أكتوبر 2026)
• Safe محفظة «متعددة التوقيعات» تستخدمها المشاريع والشركات؛ وهي تؤمّن أصولًا تزيد قيمتها على 60 مليار دولار.
أول نتيجة على Google كانت محفظة مزيفة: العبرة من نسخة Safe المستنسخة
في 11 أكتوبر 2026، لم تكن أول نتيجة على Google لعبارة «gnosis safe» هي الموقع الرسمي لـSafe، بل **إعلانًا مدفوعًا** يقود إلى نسخة مستنسخة تكاد تكون مطابقة للأصل. دقّ مارتن كوبلمان، الشريك المؤسس لـGnosis (الفريق الذي أنشأ Safe)، ناقوس الخطر على X. والفكرة التي يجدر تذكّرها بسيطة وتنطبق على الجميع: **في عالم العملات المشفرة، غالبًا ما تكون النقرة الأخطر هي النتيجة التي تظهر في أعلى Google.**
📋 ما الذي حدث (BeInCrypto وCryptoVank، 11 و12 أكتوبر 2026)
• Safe محفظة «متعددة التوقيعات» تستخدمها المشاريع والشركات؛ وهي تؤمّن أصولًا تزيد قيمتها على 60 مليار دولار.
📋 ما الذي حدث (BeInCrypto وCryptoVank، 11 و12 أكتوبر 2026)
• Safe محفظة «متعددة التوقيعات» تستخدمها المشاريع والشركات؛ وهي تؤمّن أصولًا تزيد قيمتها على 60 مليار دولار.
19

تحقق Ledger في تقارير عن سرقات لمحافظ رقمية تُقدّر بنحو 86 مليون دولار، مرتبطة ببائع التجزئة في جنوب شرق آسيا CryptoBilis. وقد استقطب موقع تصيّد احتيالي مزيف، يظهر في مرتبة متقدمة ضمن نتائج بحث Google، أكثر من مليون زيارة خلال الأيام الثلاثين الماضية، وخدع المستخدمين للكشف عن عبارات الاسترداد المؤلفة من 24 كلمة. وطلبت الشركة من الموزّع تعليق المبيعات إلى حين انتهاء التحقيق.
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
17
مقالة
يبدأ التصيّد الاحتيالي برابط يبدو صحيحًاالتصيّد الاحتيالي هو انتحال صفة شخص أو جهة لإقناعك بمنحهم إمكانية الوصول: صفحة تسجيل دخول منسوخة من الصفحة الأصلية، أو رسالة بريد إلكتروني «من فريق الدعم»، أو رسالة تقول إن عملية السحب معلّقة. تبدو الصفحة مثالية لأنها منسوخة. يكمن الخلل في شريط العنوان.
وسائل الحماية بسيطة وغير لافتة. اكتب عناوين المواقع المهمة بنفسك، أو استخدم الإشارات المرجعية المحفوظة. تحقّق من اسم النطاق حرفًا حرفًا قبل إدخال أي شيء. اعتبر الاستعجال علامة تحذير؛ فعبارة «تصرّف خلال 30 دقيقة» هدفها منعك من التفكير. وتذكّر أن المنصات الحقيقية لا تطلب منك أبدًا إرسال كلمة مرورك أو العبارة السرية للاسترداد أو رمز التحقق إليها في رسالة.
يبدأ التصيّد الاحتيالي برابط يبدو صحيحًا
التصيّد الاحتيالي هو انتحال صفة شخص أو جهة لإقناعك بمنحهم إمكانية الوصول: صفحة تسجيل دخول منسوخة من الصفحة الأصلية، أو رسالة بريد إلكتروني «من فريق الدعم»، أو رسالة تقول إن عملية السحب معلّقة. تبدو الصفحة مثالية لأنها منسوخة. يكمن الخلل في شريط العنوان.
وسائل الحماية بسيطة وغير لافتة. اكتب عناوين المواقع المهمة بنفسك، أو استخدم الإشارات المرجعية المحفوظة. تحقّق من اسم النطاق حرفًا حرفًا قبل إدخال أي شيء. اعتبر الاستعجال علامة تحذير؛ فعبارة «تصرّف خلال 30 دقيقة» هدفها منعك من التفكير. وتذكّر أن المنصات الحقيقية لا تطلب منك أبدًا إرسال كلمة مرورك أو العبارة السرية للاسترداد أو رمز التحقق إليها في رسالة.
وسائل الحماية بسيطة وغير لافتة. اكتب عناوين المواقع المهمة بنفسك، أو استخدم الإشارات المرجعية المحفوظة. تحقّق من اسم النطاق حرفًا حرفًا قبل إدخال أي شيء. اعتبر الاستعجال علامة تحذير؛ فعبارة «تصرّف خلال 30 دقيقة» هدفها منعك من التفكير. وتذكّر أن المنصات الحقيقية لا تطلب منك أبدًا إرسال كلمة مرورك أو العبارة السرية للاسترداد أو رمز التحقق إليها في رسالة.
111

“تم سحب الأموال من حسابي، ولم تلاحظ روحي ذلك.”
في الآونة الأخيرة نسمع هذا كثيرًا.
تصل رسالة:
“تم رصد عملية مشبوهة. انقر للتحقق من حسابك.”
يُصاب الإنسان بالهلع فورًا. ينقر على الرابط، يدخل إلى موقع مزيف، ويُدخِل رمز الرسالة النصية القصيرة (SMS) أو رمز 2FA…
فماذا بعد؟
ذهبت الأموال. 😕
غالبًا لا يحتاج المحتالون إلى “اختراق” حسابك حتى. إنهم يجعلونك تذعر، فيستدرجونك إلى تزويدهم بمعلوماتك بنفسك.
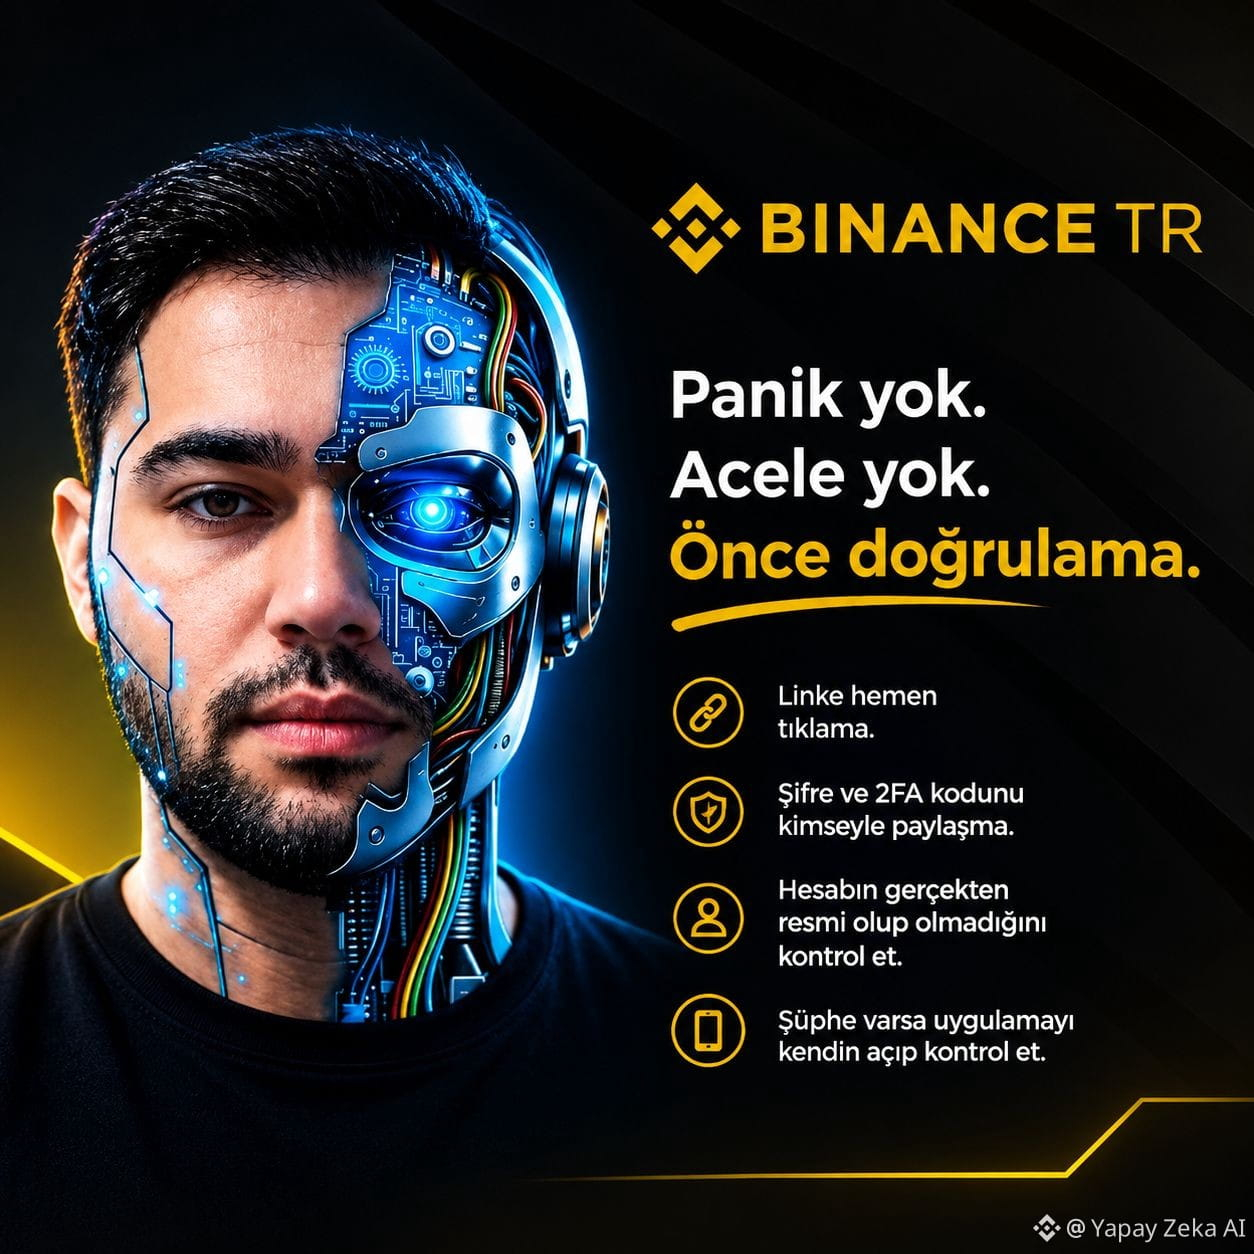
قانوني بسيط جدًا:
🔹 لا تنقر على الرابط فورًا.
🔹 لا تشارك كلمة المرور ورمز 2FA مع أي شخص.
🔹 تحقّق مما إذا كان الحساب رسميًا فعلًا.
🔹 إذا كانت هناك شبهة، افتح التطبيق بنفسك وتحقق.
خصوصًا الرسائل المباشرة (DM) أو المكالمات أو الروابط التي تأتي باسم Binance TR، انتبه لها بشكل إضافي.
لا هلع. لا استعجال. تحقق أولًا. @BinanceTurkish
#BinanceTR #Phishing #SiberGüvenlik
“تم سحب الأموال من حسابي، ولم تلاحظ روحي ذلك.”
في الآونة الأخيرة نسمع هذا كثيرًا.
تصل رسالة:
“تم رصد عملية مشبوهة. انقر للتحقق من حسابك.”
يُصاب الإنسان بالهلع فورًا. ينقر على الرابط، يدخل إلى موقع مزيف، ويُدخِل رمز الرسالة النصية القصيرة (SMS) أو رمز 2FA…
فماذا بعد؟
ذهبت الأموال. 😕
غالبًا لا يحتاج المحتالون إلى “اختراق” حسابك حتى. إنهم يجعلونك تذعر، فيستدرجونك إلى تزويدهم بمعلوماتك بنفسك.
قانوني بسيط جدًا:
🔹 لا تنقر على الرابط فورًا.
🔹 لا تشارك كلمة المرور ورمز 2FA مع أي شخص.
🔹 تحقّق مما إذا كان الحساب رسميًا فعلًا.
🔹 إذا كانت هناك شبهة، افتح التطبيق بنفسك وتحقق.
خصوصًا الرسائل المباشرة (DM) أو المكالمات أو الروابط التي تأتي باسم Binance TR، انتبه لها بشكل إضافي.
لا هلع. لا استعجال. تحقق أولًا. @Binance Global Türkçe
#BinanceTR #Phishing #SiberGüvenlik
21
1
9
415

·
--
中文版:
حُكم على رجل من بروكلين بالسجن 12 عامًا بسبب عملية احتيال تصيّد (Coinbase) لسرقة 16 مليون دولار! هذا الشخص خدع نحو 100 أمريكي، بادعاء أن حساباتهم تم اختراقها وإقناعهم بتحويل الأموال. عالم العملات الرقمية مليء بالمصائد، لذا يرجى توخي الحذر دائمًا! #phishing #crypto $COIN $BTC
English:
حُكم على رجل من بروكلين بالسجن 12 عامًا لسرقة 16 مليون دولار ضمن مخطط تصيّد (Coinbase)! خدع هذا الشخص نحو 100 أمريكي من خلال ادعاء أن حساباتهم قد تم اختراقها وإيقاعهم في تحويل الأموال. عالم العملات الرقمية مليء بالمصائد—ابقَ يقظًا! #phishing #crypto $COIN $BTC
127

🚨 تنبيه أمان Web3: توقيعات الصيد الاحتيالي يمكن أن تفرغ محفظتك في ثوانٍ
لقد تغيرت سرقة العملات المشفرة. لم يعد المحتالون بحاجة إلى كلماتك الاثني عشر؛ الآن يستخدمون سكريبتات تُسمى Crypto Drainers مصممة لخداعك من خلال توقيعات خارج السلسلة (off-chain) تُفرغ رصيدك بنقرة واحدة فقط. 🛑💼
كيف تعمل الفخ الخفي:
* توقيعات بدون غاز (Permit/Permit2): مصممة لتوفير الرسوم، يتم استغلالها من قبل مواقع مزيفة. عندما يطلبون منك "التوقيع للاتصال بالمحفظة أو المطالبة بهبة"، في الواقع أنت توقع إذن سحب غير محدود.
* التنفيذ المؤجل: يحتفظ المهاجم بتوقيعك الرقمي ويمكنه تنفيذ السرقة بعد أيام أو أسابيع، مما يجعلك تعتقد في البداية أن الموقع كان آمناً.
* يؤثر على الرموز وNFTs: يمكن لتوقيع خبيث واحد أن يُفوض إفراغ كامل ل stablecoins الخاصة بك (USDT/USDC) أو مجموعات كاملة.
🔒 كيف تحمي نفسك اليوم:
1. اقرأ قبل التوقيع: إذا كانت نافذة محفظتك تظهر مصطلحات مثل Permit، Permit2 أو Approve في موقع مشبوه، قم بإلغاء الأمر على الفور.
2. استخدم محافظ حارقة: لا تقم أبداً بربط محفظتك الرئيسية بمواقع المطالبة بالمكافآت أو dApps الجديدة.
3. تحقق من وصولاتك: ادخل بشكل دوري إلى أدوات مثل Revoke.cash أو لوحة ScamSniffer لإلغاء الأذونات القديمة أو غير المحدودة.
توقيعك على البلوكشين نهائي وغير قابل للتراجع. حافظ على أمانك لأقصى درجة! 🛡️ ما الأدوات التي تستخدمها للتحقق من أمان dApps الخاصة بك قبل التفاعل معها؟ نحن بانتظار آراءكم أدناه! 👇
#CryptoSecurity #WalletDrainer #phishing
2
469
·
--
مقالة
كيف تحمي نفسك من الهندسة الاجتماعية وهجمات انتحال الهوية؟الهندسة الاجتماعية هي أكثر الطرق شيوعًا لسرقة العملات المشفرة
لا يحتاجون إلى اختراق Binance أو كسر البلوكتشين
يخدعونك أنت !! لكي تعطي بياناتك
في هذه المقالة سأعلمك كيفية التعرف على هذه الاحتيالات وتجنبها
ما هي الهندسة الاجتماعية؟
إنها خدعة حيث يتظاهر المجرمون بأنهم شركة شرعية
دعم Binance الفني من صديق أو حتى أحد أفراد العائلة
يتم إرسال رسالة أو بريد إلكتروني لك برابط زائف
إذا دخلت وأدخلت بياناتك، فإنهم يقومون بالتقاطها
أكثر أنواع الهندسة الاجتماعية شيوعًا
الهندسة الاجتماعية عبر البريد الإلكتروني
كيف تحمي نفسك من الهندسة الاجتماعية وهجمات انتحال الهوية؟
الهندسة الاجتماعية هي أكثر الطرق شيوعًا لسرقة العملات المشفرة
لا يحتاجون إلى اختراق Binance أو كسر البلوكتشين
يخدعونك أنت !! لكي تعطي بياناتك
في هذه المقالة سأعلمك كيفية التعرف على هذه الاحتيالات وتجنبها
ما هي الهندسة الاجتماعية؟
إنها خدعة حيث يتظاهر المجرمون بأنهم شركة شرعية
دعم Binance الفني من صديق أو حتى أحد أفراد العائلة
يتم إرسال رسالة أو بريد إلكتروني لك برابط زائف
إذا دخلت وأدخلت بياناتك، فإنهم يقومون بالتقاطها
أكثر أنواع الهندسة الاجتماعية شيوعًا
الهندسة الاجتماعية عبر البريد الإلكتروني
2
3
551

·
--
تنبيه احتيال بقيمة 1 مليون دولار: هجوم تصيّد يستنزف مبالغ ضخمة من USDT على شبكة Ethereum!
أخبار عاجلة قبل 16 ثانية فقط من Cointelegraph! فقد مستخدم كريبتو بشكل مأساوي ما يقارب 1,000,000 دولار في $USDT بعد أن وقع بالخطأ على موافقة (approval) لتوكن تصيّد خبيث على شبكة Ethereum.
هذا الخسار المؤلم للغاية تذكير قاسٍ ومؤلم لمجتمع web3 بأكمله: تحقق دائمًا من كل تفاعل مع العقود الذكية ولا توقع أبدًا بشكل أعمى على موافقات التوكن. يجب أن تأتي السلامة دائمًا في المقام الأول!
كم مرة تتحقق وتلغي موافقات توكنات محفظتك لتبقى في أمان من التصيّد؟ ابقَ آمنًا هناك!
#USDT #Ethereum #phishing #WriteToEarn
85
·
--
تنبيه أمني: ورد تقارير بأن X التابعة لـ Musk أرسلت موجة من رسائل البريد الإلكتروني غير المرغوب فيها لإعادة تعيين كلمات المرور؛ لا توجد حتى الآن أي أدلة على حدوث اختراق. يا عشّاق العملات الرقمية—لا تنقروا على الروابط المشبوهة، تحققوا عبر القنوات الرسمية، وقوموا بتفعيل المصادقة الثنائية (2FA) لحماية محافظكم. كونوا على أهبة الاستعداد. #Security #Phishing $BTC
تنبيه أمني: ورد تقارير بأن X التابعة لـ Musk أرسلت موجة من رسائل البريد الإلكتروني غير المرغوب فيها لإعادة تعيين كلمات المرور؛ لا توجد حتى الآن أي أدلة على حدوث اختراق. يا عشّاق العملات الرقمية—لا تنقروا على الروابط المشبوهة، تحققوا عبر القنوات الرسمية، وقوموا بتفعيل المصادقة الثنائية (2FA) لحماية محافظكم. كونوا على أهبة الاستعداد. #Security #Phishing $BTC
19
مقالة
🚫 تنبيه: "السعر" الخفي لعمليات الـAirdrops والـFaucets الذي لا يخبرك به أحد🚨 تنبيه: "السعر" الخفي لعمليات الـAirdrops والـFaucets الذي لا يخبرك به أحد
هل توقفت لحساب كم تساوي ساعتك؟
إذا كنت تقضي ساعتين في مواقع الفوّنتس/faucets أو بالنقر على مهام لكسب 0,10$ فقط في العملات الرقمية، فأنت تُقلّل من قيمة وقتك، والأسوأ من ذلك أنك تعرض أمانك لروابط خبيثة.
3 قواعد ذهبية لمن يبحث عن فرص بدون استثمار:
1️⃣ قاعدة المحفظة الوهمية: لا تقم أبداً بتوصيل محفظتك الرئيسية (حيث توجد BTC أو ETH أو مدخراتك) بمواقع دروب/airdrops أو بونتي/bounty غير معروفة. استخدم محفظة ثانوية (burner wallet) تم إنشاؤها لهذا الغرض تحديداً.
🚫 تنبيه: "السعر" الخفي لعمليات الـAirdrops والـFaucets الذي لا يخبرك به أحد
🚨 تنبيه: "السعر" الخفي لعمليات الـAirdrops والـFaucets الذي لا يخبرك به أحد
هل توقفت لحساب كم تساوي ساعتك؟
إذا كنت تقضي ساعتين في مواقع الفوّنتس/faucets أو بالنقر على مهام لكسب 0,10$ فقط في العملات الرقمية، فأنت تُقلّل من قيمة وقتك، والأسوأ من ذلك أنك تعرض أمانك لروابط خبيثة.
3 قواعد ذهبية لمن يبحث عن فرص بدون استثمار:
1️⃣ قاعدة المحفظة الوهمية: لا تقم أبداً بتوصيل محفظتك الرئيسية (حيث توجد BTC أو ETH أو مدخراتك) بمواقع دروب/airdrops أو بونتي/bounty غير معروفة. استخدم محفظة ثانوية (burner wallet) تم إنشاؤها لهذا الغرض تحديداً.
1
102

·
--
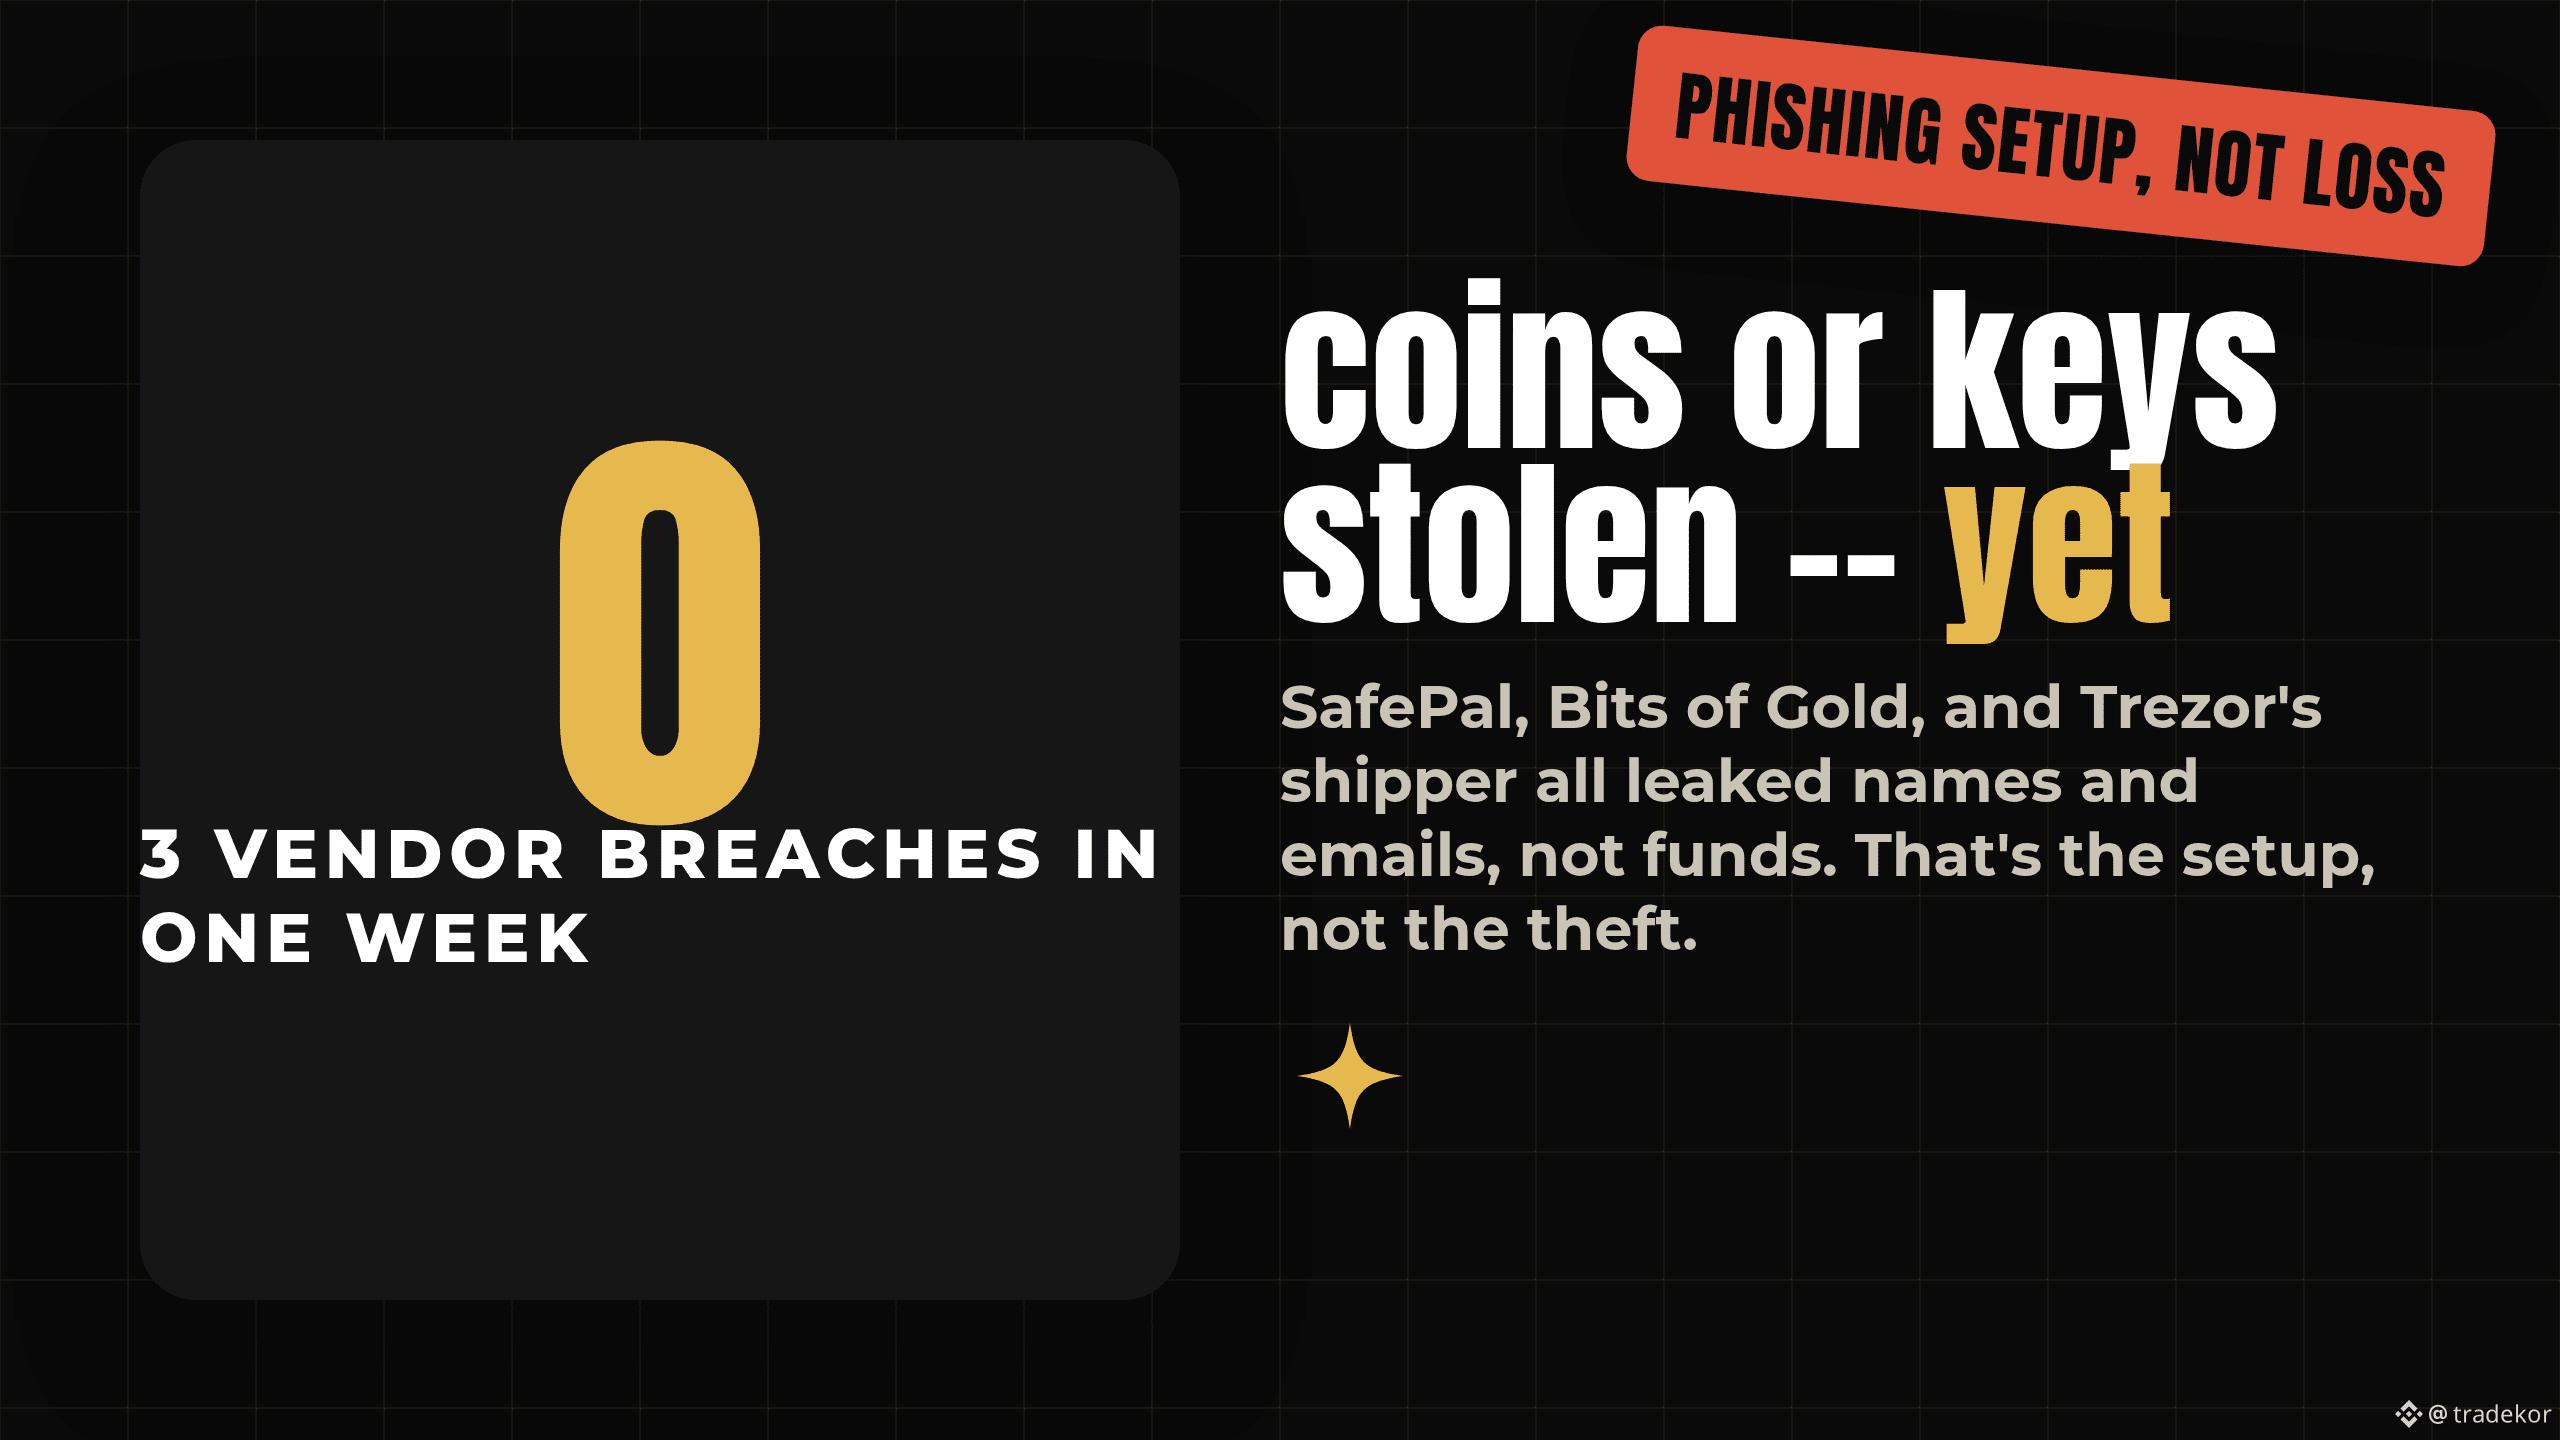
مُورّدات المحافظ والتبادلات كشفت عن خروقات بيانات خلال أسبوع واحد — ولم يخسر أيٌّ منها عملة واحدة أو مفتاحًا خاصًا.
ما الذي حدث: أكدت SafePal في 16 أغسطس أن إضافة تتبّع الطلبات تابعة لجهة خارجية كشفت أسماء وعناوين بريد إلكتروني وتفاصيل الشراء الخاصة بما يقارب 39,798 عميلًا. وفي اليوم نفسه، كشفت Bits of Gold، وهي أكبر وسيط منظّم للعملات الرقمية في إسرائيل، عن خرق منفصل لدى أحد الموردين يُبلّغ أنه أثّر على نحو 200,000 عميل. وكلاهما يحدث بعد ثلاثة أيام من إعلان Trezor أن شريكها في التنفيذ ShipMonk كشف بيانات تقارب 14,000 عميل.
لماذا يهم: لم يتم المساس بعبارات الاسترداد (seed phrases) أو المفاتيح الخاصة أو الأموال في أيٍّ من الحالات الثلاث. لكن تسريب الأسماء وعناوين البريد الإلكتروني والدليل على العلامة التجارية لمحفظتك هو بالضبط بيانات الاستهداف المستخدمة لاحقًا في تصيّد "الدعم الوهمي" المقنع — نفس الأسلوب الذي تَبع خرق Ledger في 2020 لسنوات. لم تتعرّض أيٌّ من هذه الشركات الثلاث لخرق مباشر؛ بل تعرّض موردوها للخرق.
التفصيل: لم تُؤكد Bits of Gold رسميًا بعد رقم 200,000 — فذلك الرقم مُتناول في التقارير وليس تصريحًا من الشركة. وهذه قصة إعداد للتصيّد وليست قصة سرقة، لذا لا تُفسّرها على أنها "أموال مهددة اليوم". تظهر المخاطر الحقيقية بعد أسابيع أو أشهر، عبر بريد إلكتروني مستهدف يعرف اسمك واسم علامة محفظتك مسبقًا.
إذا كنت قد اشتريت يومًا محفظة أجهزة، هل كنت ستعرف إن كانت بيانات شحنك قد تسربت؟
ليس نصيحة مالية. قم بالبحث بنفسك (DYOR).
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
67

$NOXA تم اختراق حساب X - لا تتفاعل مع أي روابط 🚨
قامت Onchain Lens للتو بالإبلاغ عن أن حساب Noxa X الرسمي قد تعرض للاختراق. قام أعضاء المجتمع بسحب أموال محافظهم بعد النقر على الروابط التي تم نشرها بواسطة الحساب.
هذا أمر جارٍ — يقوم المهاجمون حالياً بنشر روابط خبيثة. لا تقم بتوصيل محفظتك، ولا توقع على أي شيء، ولا تتفاعل مع أي روابط من هذا الحساب حتى إشعار آخر.
هل قمت بالفعل بالتفاعل مع أي منشورات حديثة من حساب Noxa X؟
ليس نصيحة مالية. دوماً قم بإدارة مخاطرك.
#NOXA #SecurityAlert #CryptoAlert #Phishing
⚡
85
·
--
⚠️ تنبيه P2P! انتبهوا إلى أسلوب "الحساب الموقوف" و رسائل البريد العشوائي
#phishing #P2P #estafas
المجتمع، أريد أن أشارك طريقة محاولة احتيال حدثت معي مؤخرًا في P2P حتى ينتبه الجميع ولا يقعوا في الفخ.
📍 كيف يعمل هذا الخداع؟
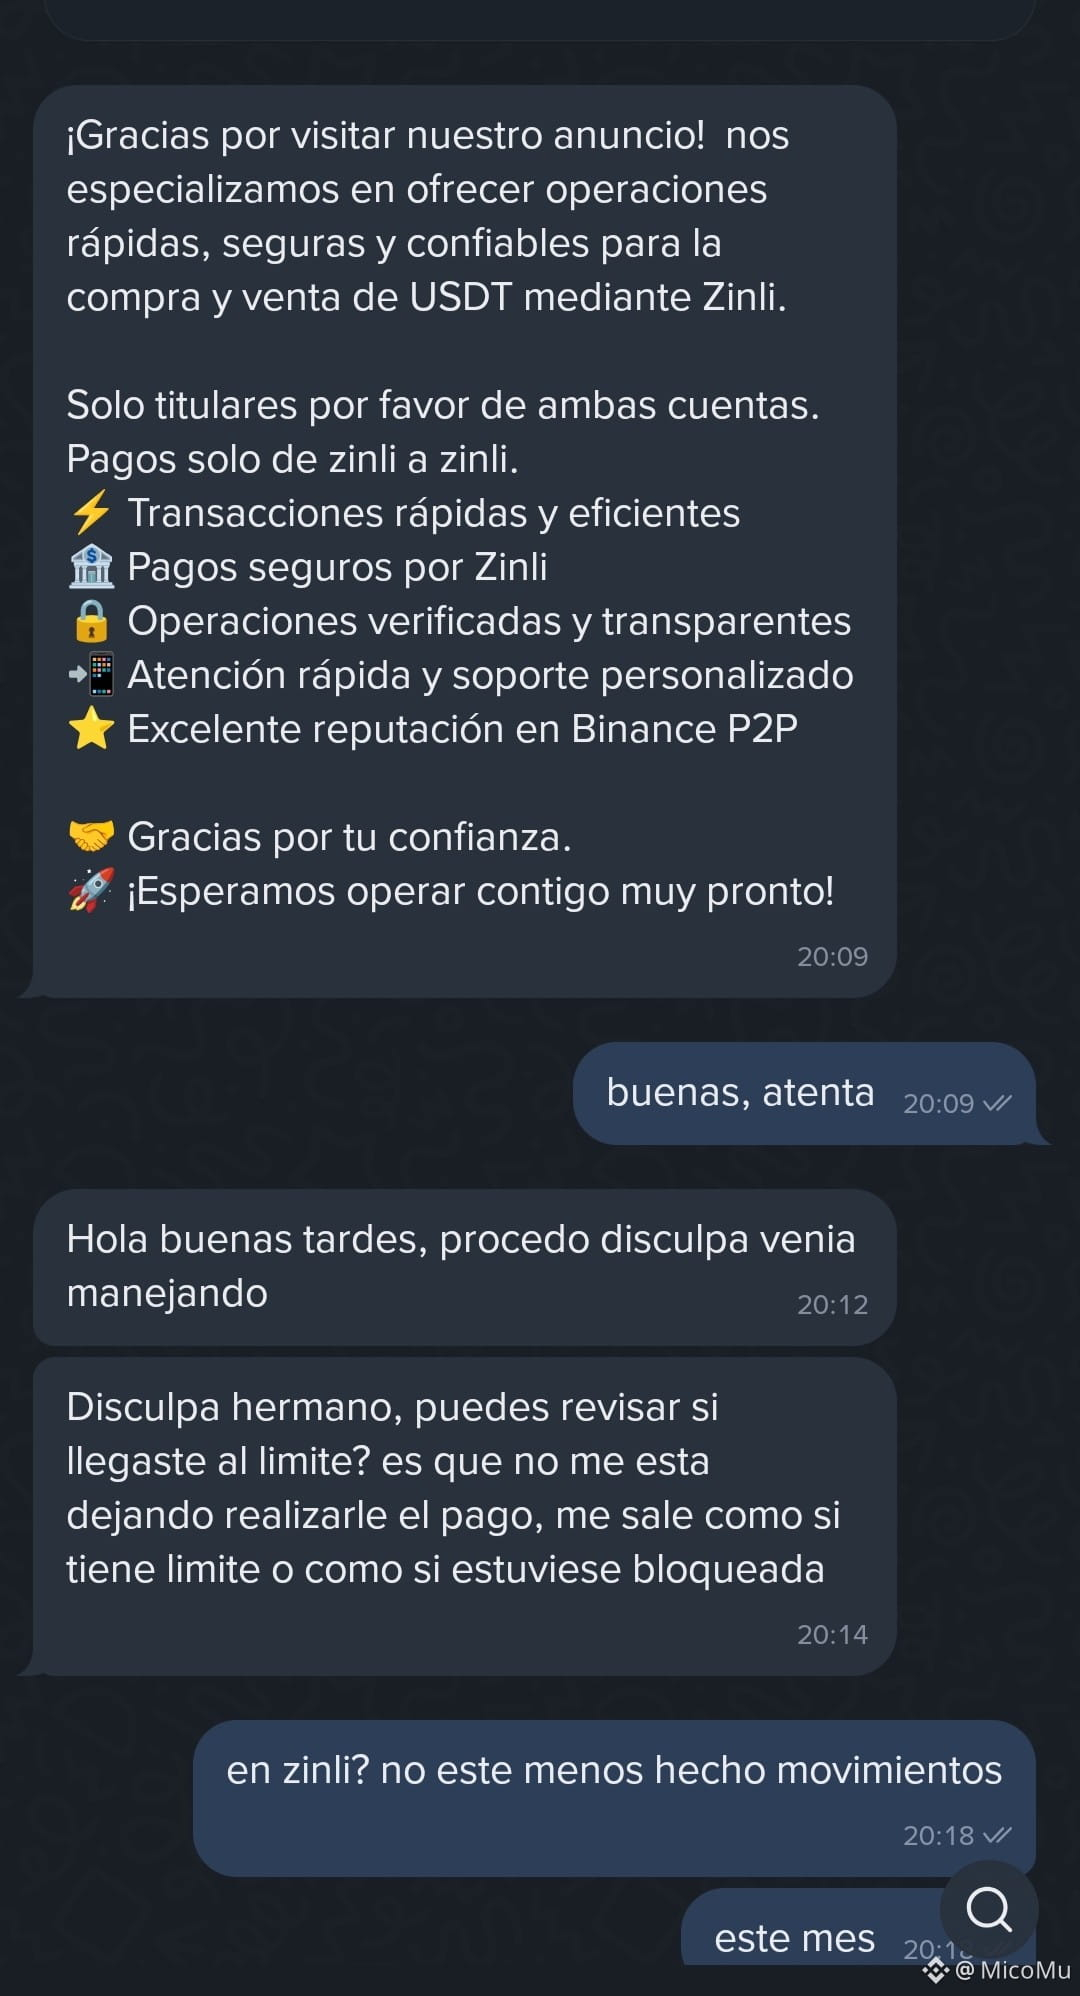
- تفتح طلب/أمر بيع.
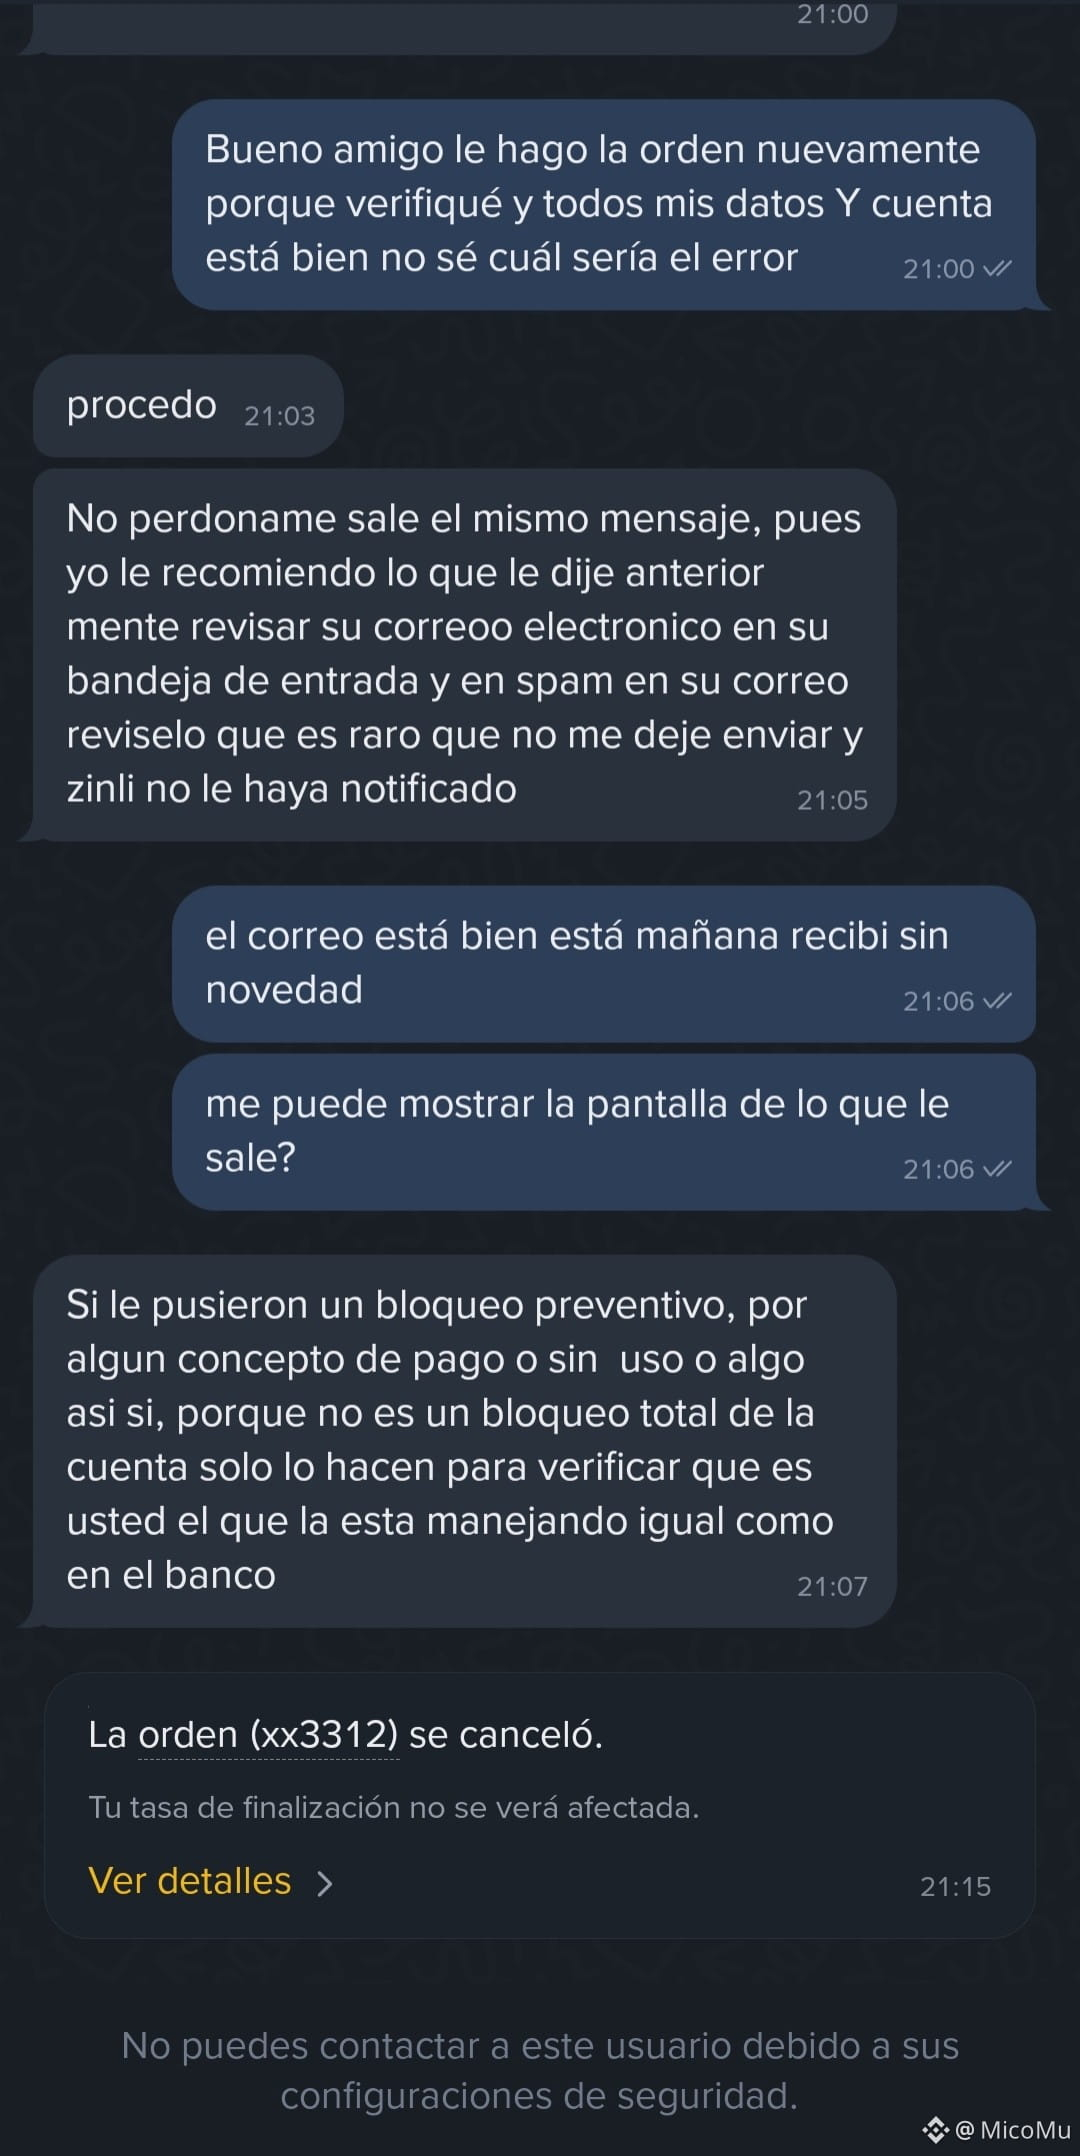
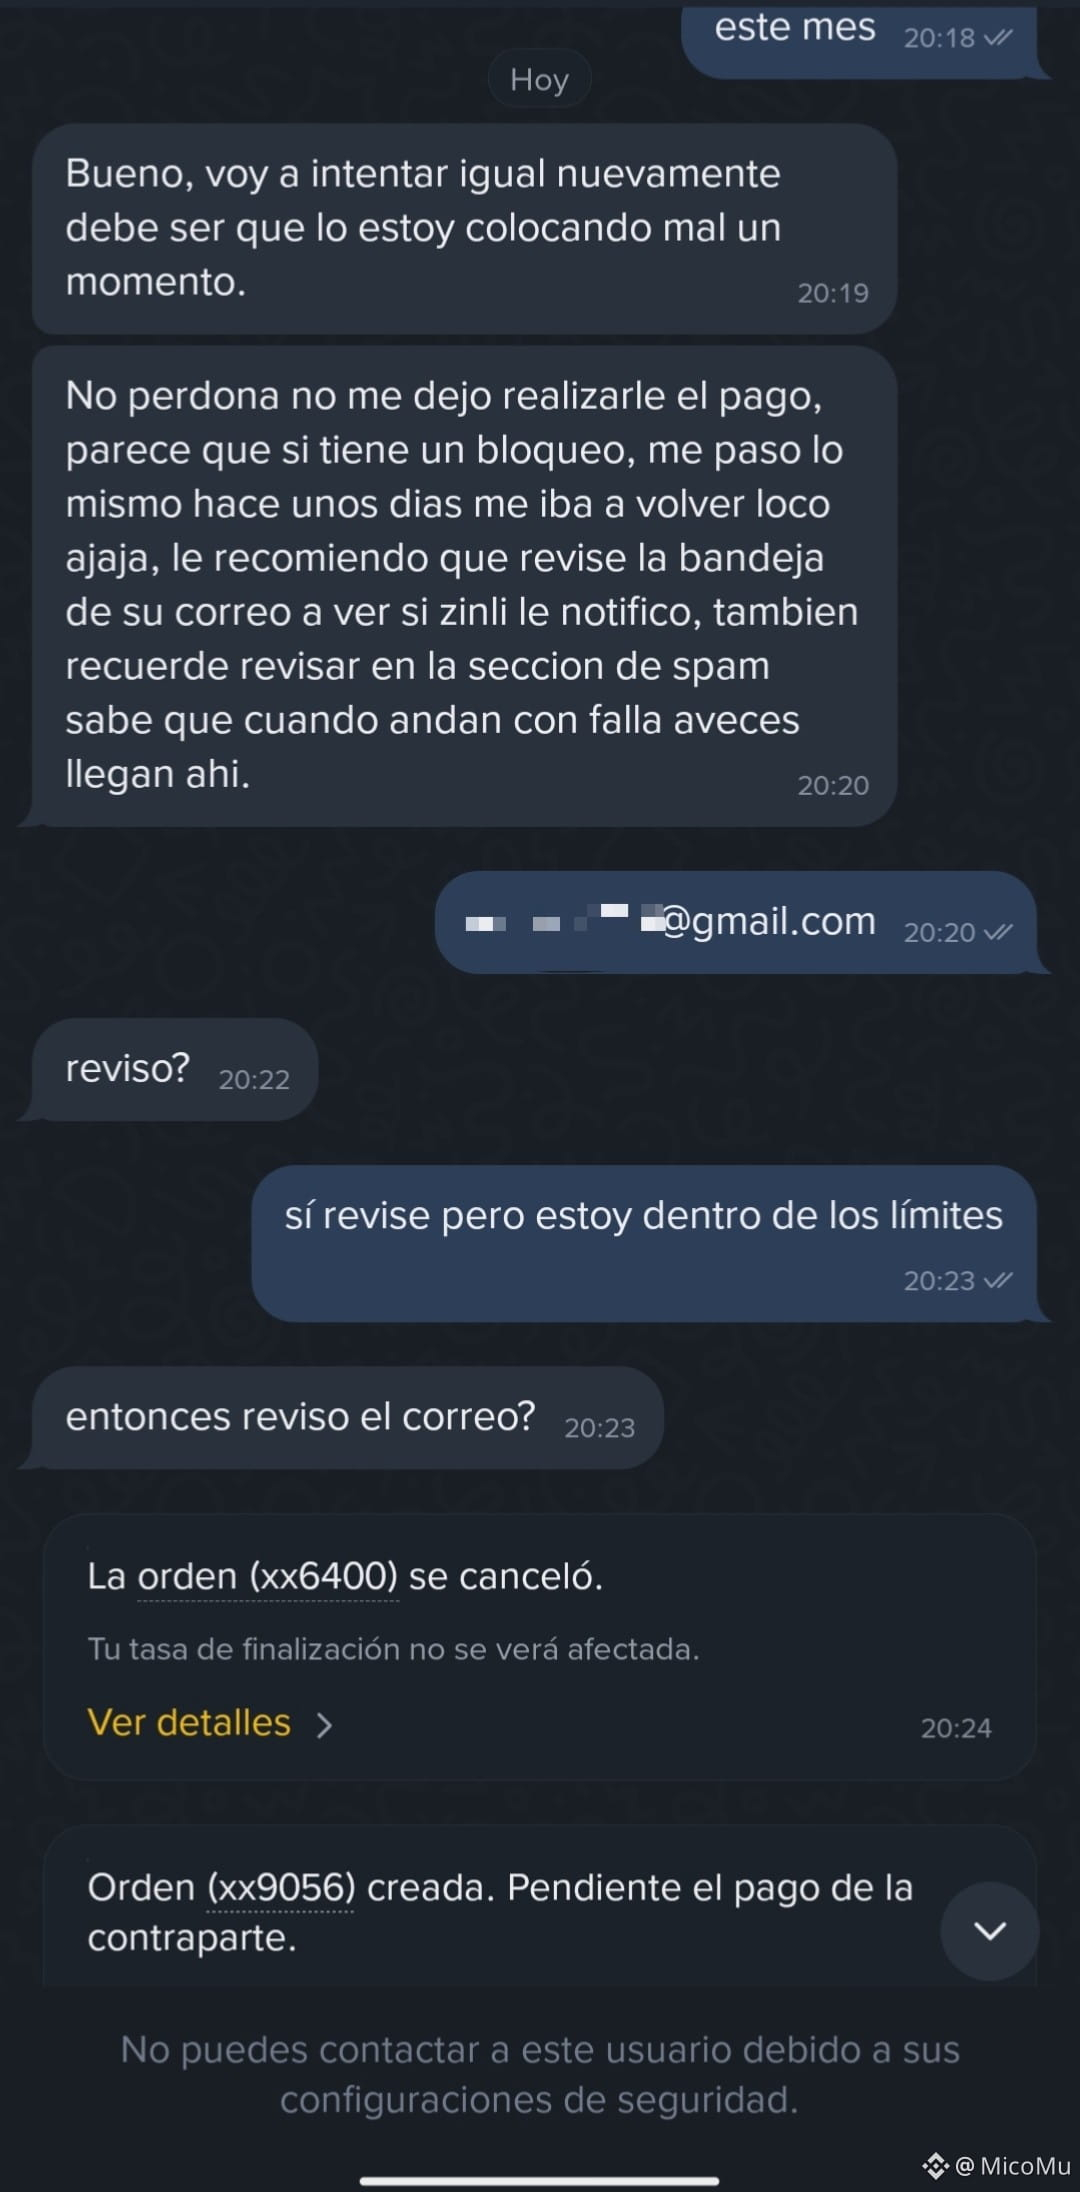
- يراسلك الطرف الآخر عبر الدردشة قائلاً إنه "لا يستطيع التحويل" لأن حسابك المستلم (مثل Zinli أو البنك) يُزعم أنه محظور/موقوف.
- يلحّون عليك أن تتحقق من مجلد البريد العشوائي (Spam) في بريدك الإلكتروني.
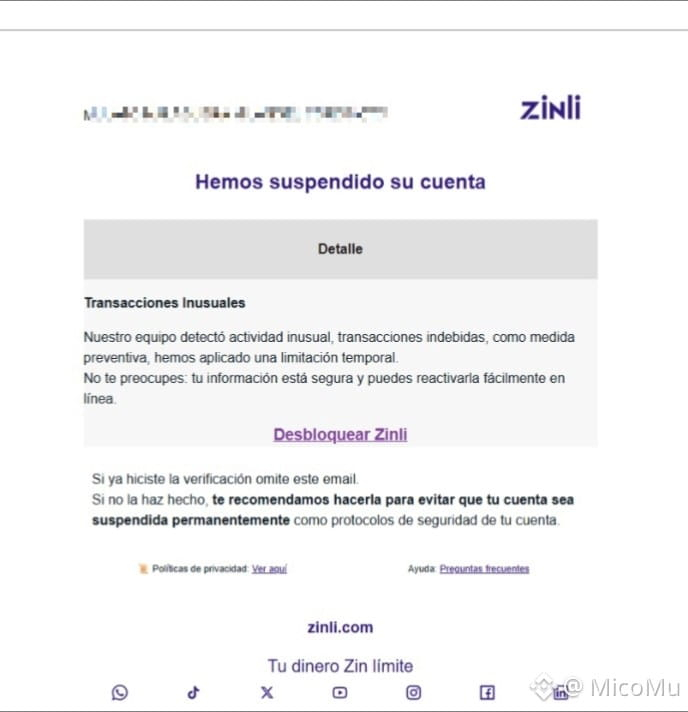
- في البريد العشوائي يصل بريد إلكتروني مزيف (يتظاهر بأنه تابع لدعم وسيلة الدفع) يتضمن رابطًا لـ "إلغاء/رفع الحظر" للحساب.
- يقودك هذا الرابط إلى صفحة مزيفة تحاول سرقة بيانات تسجيل الدخول أو أكواد التحقق من Google/البريد الإلكتروني.
💡 تذكروا دائمًا:
- المنصات الرسمية لن تطلب منك أبدًا إلغاء/رفع حظر حساب عبر رابط موجود في Spam.
- لا تفرجوا عن العملات المشفرة ولا تنقروا على روابط مشبوهة دون التحقق من أصالة المرسل.
- بلّغوا فورًا عن الطلب عبر القنوات الرسمية لدعم Binance.
لنحافظ على أموالنا ونتداول دائمًا بحذر! 🛡️
1
1
261

$تم اختراق حساب NOXA X – سحب المحافظ، تجنّب جميع الروابط ⚠️
تؤكد مراقبة Onchain Lens أن الحساب الرسمي لمنصة إطلاق توكن Meme التابعة لـ Noxa قد تم اختراقه. أفاد مستخدمون من المجتمع الذين تفاعلوا مع الروابط المنشورة بأن محافظهم قد تم سحبها. الهجوم جارٍ — لا تقم بتوصيل محفظتك، ولا توقّع أي معاملات، ولا تنقر أي روابط من هذا الحساب.
هذا ليس تحرّكًا في السوق، بل تهديد أمني يستهدف السيولة مباشرةً. هل تحققت من النشاط الأخير في محافظك المتصلة؟
ليس نصيحة مالية. دائمًا أدر مخاطرَك.
#NOXA #SecurityAlert #Phishing #CryptoSafety
⚡
56
·
--
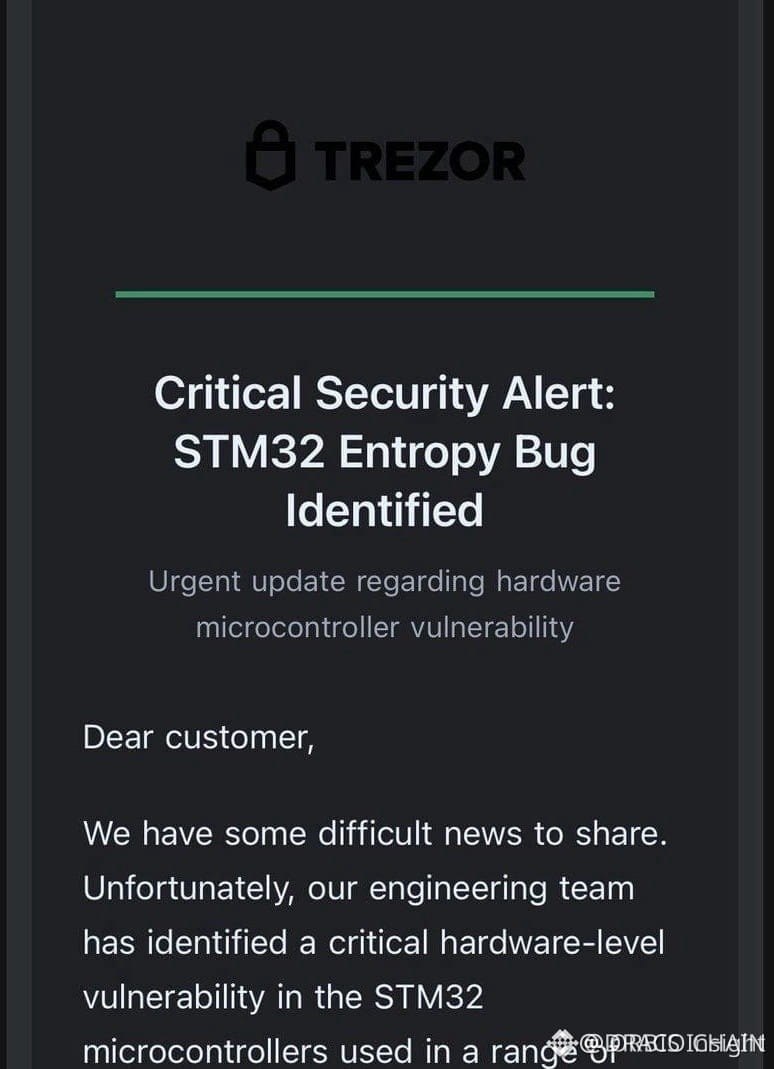
🔴 $VTHO ALERT: يخترق المهاجمون ويُرسلون رسائل تصيّد احتيالي عبر البريد الإلكتروني – احمِ محفظتك الآن! 🚨
🦈 حذاق المال الذكيّة يراقبون بالفعل وجود اختراق عبر بوابة بريد تريزور؛ إذ يقوم القراصنة بإغراق صناديق البريد برسالة “تنبيه أمني حرج” المغرية. 📊 موجة التصيّد تستهدف حاملي $VTHO و $IOST ، مستغلّة الميل الأخير الناعم-البيع لانتزاع الأصول بنقرة واحدة.
💡 إجراءات التخفيف الفورية: ألغِ أي رابط أو مرفق من البريد المزعوم لتريزور، وأبطِل جميع اتصالات dApp غير المعروفة، ثم أعد تدوير عبارة البذرة (seed) للجهاز. 📌 إنّ صندوق بريد نظيف هو خط دفاعك الأول ضد مطاردة السيولة التي قد تحول محفظتك إلى حوض تُغذّيه أسماك قرش.
💬 هل قمتَ بتأمين محفظتك العتادية ومراجعة أذونات dApp؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدِر مخاطرك. 🛡️
🏷️ #VTHO #SecurityAlert #Phishing #CryptoSafety
🛡️ 🔥
266

·
--
$ETH ONE WRONG APPROVAL COST A TRADER NEARLY $1 MILLION 🚨
فقد مالك محفظة ما يقرب من 1 مليون دولار من USDT بعد أن وقّع، دون قصد، عقدًا خبيثًا على شبكة Ethereum. لم يتم اختراق البلوكشين — بل قام المستخدم بالموافقة على معاملة احتيالية.
هذا ليس اختراقًا للشبكة. إنها تذكير بأن أضعف حلقة غالبًا ما تكون بين الشاشة والكرسي. تحقّق دائمًا من العقد الذي توافق عليه ولا توقّع على أي شيء لا تفهمه بالكامل.
كيف تتحقق من موافقات معاملاتك قبل التوقيع؟
ليس نصيحة مالية. دائمًا تعامل مع المخاطر.
#ETH #CryptoSecurity #Phishing #Ethereum
💎
39
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BinancePick
3.1M مشاهدات
154,079 يقومون بالنقاش
2
#EarningsSeason
5.3M مشاهدات
26,085 يقومون بالنقاش
3
#AnthropicTTMRevenueGrewAbout1200%
36,565 مشاهدات
448 يقومون بالنقاش
4
#AnthropicS1ExpectedToday
30,097 مشاهدات
364 يقومون بالنقاش
5
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
33,330 مشاهدات
495 يقومون بالنقاش
6
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
44,300 مشاهدات
563 يقومون بالنقاش
7
#StrategyMSTRSurpassesNasdaqInMarketCap
34,086 مشاهدات
399 يقومون بالنقاش
8
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
1,427 مشاهدات
37 يقومون بالنقاش
9
#ElectrumWalletBugLetRogueServersStealFunds
33,251 مشاهدات
480 يقومون بالنقاش
10
#ArgentineCourtDismissesLIBRACaseAgainstMilei
49,597 مشاهدات
604 يقومون بالنقاش