

#movevm
movevm
8,962 مشاهدات
34 يقومون بالنقاش
رائج
جديد

·
--
【أخبار السوق العاجلة】ظهرت 2.7 مليون دولار من العدم: ثغرة في ذاكرة التخزين المؤقت لـMoveVM لدى Initia، إذ زوّر المهاجمون الحالة وسجّلوا ديونًا بلا ضمانات. ثم نُقلت عبر جسر عابر للسلاسل نحو 105 WETH و1.4 مليون AUSD0 و1.08 مليون USDC.
صُنعت أصول «ظلّية»، لكن لم تتم زيادة إصدار INIT. الخلل كان في طبقة التنفيذ.
أُوقفت السلسلة في 23 أكتوبر، والتحديث قيد المراجعة.
زرعت طبقة التنفيذ قنبلة موقوتة؛ هل تشعر بالذعر؟
$INIT $ETH $USDC
#INIT #MoveVM #عبر-السلاسل
(المصدر: CryptoDaily)
⚠️تنبيه بشأن المخاطر: المعلومات أعلاه للمشاركة والإحاطة بأخبار السوق، ولا تُعد نصيحة استثمارية. الاستثمار ينطوي على مخاطر؛ يُرجى توخي الحذر عند دخول السوق.
4

·
--
ثغرة في ذاكرة التخزين المؤقت كلّفت Initia نحو 2.7 مليون دولار في غضون دقائق. لم يُصدر المهاجم رموز INIT جديدة، ولم يغيّر إجمالي المعروض من الرموز، بل زوّر حالة MoveVM وسجّل لنفسه أرصدة وهمية من WETH وiUSD وUSDC بلا أي غطاء فعلي؛ فظهرت أرقام من العدم في السجلات، بينما نُقلت الأصول الحقيقية على السلسلة.
المسار واضح: في 23 أكتوبر، عند الساعة 22:59 (UTC+8)، استغل المهاجم ثغرة في ذاكرة تخزين سكريبتات MoveVM لتجاوز الفحوص الأمنية. وقبل إيقاف الشبكة، نُقلت نحو 105 عملات WETH و1.4 مليون عملة AUSD0 عبر LayerZero، كما نُقلت نحو 1.08 مليون عملة USDC عبر Noble وCCTP. ثم جرى تحويلها جميعًا إلى 1135.52 ETH، وهي موجودة حاليًا في عنوان على إيثيريوم.
ما يجعل هذه الحادثة جديرة بالاهتمام هو أن إجمالي المعروض لم يتغير، ولم تُصدر رموز INIT إضافية، لكن الأصول المسروقة حقيقية تمامًا. لا تزال الطبقة الأولى والـRollup متوقفتين حتى الآن، ومن المتوقع إنجاز الإصلاح الأمني وتدقيقه خلال أيام، فيما تتواصل جهود استرداد الأصول بالتعاون مع شركاء الأمن. وبالنسبة إلى الجسور العابرة للسلاسل ومنظومة MoveVM، فإذا تأكد أن تجاوز الفحوص عبر طبقة التخزين المؤقت ممكن، فستكون تفاصيل الإصلاح في تقرير المراجعة اللاحق أكثر فائدة من قيمة الخسائر نفسها.$BTC #Initia #MoveVM
$ETH $USDC #إيثيريوم

·
--
بمجرد استغلال ثغرة في ذاكرة التخزين المؤقت للبرامج النصية، غالبًا ما يكون استنزاف الأموال أسرع من صدور الإعلان.
كشفت Initia عن هجوم استغل ثغرة في ذاكرة التخزين المؤقت لبرامج MoveVM النصية؛ إذ تمكّن المهاجمون من تحويل أصول تبلغ قيمتها نحو 2.7 مليون دولار، وقال الفريق إن جهود استردادها لا تزال جارية. لا تكمن هذه المشكلة في «خطأ في منطق العمل»، بل في اتساق ذاكرة التخزين المؤقت على مستوى التنفيذ؛ فبعد العبث بمسار البرنامج النصي نفسه، قد يظل التحقق على السلسلة يُظهر أنه «يبدو شرعيًا».
كيف نقرأ ذلك: هذا درس علني لمنظومة Move وأي بيئة تنفيذ تعتمد بكثافة على التخزين المؤقت. بعد الترقية، أعطوا الأولوية لمراجعة سياسات إبطال ذاكرة التخزين المؤقت، وربط تجزئة البرنامج النصي، ومفتاح الإيقاف الطارئ، والتحقق مما إذا كان بالإمكان تفعيلها جميعًا بلمسة واحدة. أما المستخدمون، فعليهم التحقق من القنوات الرسمية أولًا، وعدم النقر على صفحات التصيد التي تزعم «استرداد الأموال قبل فوات الأوان».
#Initia #MoveVM #安全 #على_السلسلة
16
·
--
ظهر في MoveVM الخاص بـ Initia خلل يتيح تزوير الحالة، وسحب المهاجمون منه نحو 2.7 مليون دولار.
وقع الحادث في 23 أكتوبر، الساعة 22:59 (UTC+8). ووفقًا لما أفصحت عنه Initia، استغل المهاجمون ثغرة في ذاكرة التخزين المؤقت للبرامج النصية في MoveVM، وتجاوزوا فحوصات الأمان ثم زوّروا حالة MoveVM، فأضافوا إلى أرصدتهم WETH وiUSD وUSDC من دون غطاء فعلي. تكمن خطورة الأمر في أنه لم يكن إصدارًا مباشرًا لرموز جديدة، بل جعلوا الحالة تبدو حقيقية، متجاوزين بذلك فحوصات الأمان.
جرى تحويل أموال من السلسلة بقيمة نحو 2.7 مليون دولار، لكن Initia شددت على أن إجمالي المعروض من الرموز المعنية لم يتغير، وأن $INIT لم يُصدر على شكل رموز جديدة. بعبارة أخرى، تم التلاعب بالأرصدة الدفترية، من دون تضخم إجمالي عدد الرموز نفسه. وبالنسبة إلى حاملي الرموز، فإن سلامة بيانات المعروض لا تعني عدم وقوع خسائر؛ وما ينبغي متابعته لاحقًا هو الوجهة الفعلية للأموال المسروقة وكيفية التعامل معها.
لطالما روّج MoveVM لأمان الأنواع ونموذج الموارد، لكن الخلل هذه المرة كان في ذاكرة التخزين المؤقت للبرامج النصية، أي في تفاصيل تنفيذ طبقة التشغيل. ومع تزايد المشاريع العابرة للسلاسل والمشاريع المعيارية التي تعتمد MoveVM بوصفه خيارًا لبيئة التنفيذ، فإن أي ثغرة في منطق التحقق في طبقة التخزين المؤقت قد تتيح تزوير الحالة وتجاوز الفحوصات التي يُفترض أن تُطبّق. يجدر بالفرق العاملة في منظومة Move الاستفادة من هذا المؤشر لمراجعة أنظمتها.
$USDC #Initia #MoveVM #حادث_أمني

·
--
١، الخلفية
خلال الفترة الأخيرة، كشفت جهة أمنية تدعى Hexens عن وجود ثغرة خطيرة في آلة Aptos الافتراضية الخاصة بسلسلة الكتل Move، وتم الانتهاء من إصلاحها بسرعة بعد صدور التقرير دون التسبب في خسائر مالية على السلسلة. وبحسب المعلومات المتاحة علنًا، فإن جوهر الثغرة يرتبط بعيب في معالجة الذاكرة المؤقتة (cache). وقد يؤدي ذلك إلى مشاكل تشويش في الأنواع (type confusion). بالنسبة لـ Aptos، التي تعتمد على Move كبيئة تنفيذ مركزية، فإن حساسية هذه العيوب منخفضة المستوى تكون عالية جدًا؛ لأنها لا تؤثر في بروتوكول واحد فقط، بل في كامل حدود الثقة لطبقة التنفيذ. ⚠️
٢، تحليل الثغرة
من الناحية التقنية، تشتهر لغة Move بأمان الموارد والتحكم في الصلاحيات، لذا فإن جوهر هذه الحادثة لا يتمثل في خطأ منطقي شائع داخل العقود، بل في استثناءات على مستوى تنفيذ الآلة الافتراضية. إذا أعادت آلية التخزين المؤقت استخدام النوع أو التعرف عليه بشكل خاطئ في ظروف محددة، فقد يتمكن المهاجم من تجاوز القيود الأصلية والحصول على أدوار عالية الصلاحيات لم يكن ينبغي له امتلاكها. نظريًا، يعني ذلك أن سطح الهجوم يمكن أن يتوسع من تطبيق واحد إلى بنى تحتية بالغة الأهمية مثل سك العملة المستقرة (stablecoin) والتحقق عبر الجسور بين السلاسل ووحدات إدارة DeFi وغيرها.
كما أشار Hexens إلى أن فريق البحث أنشأ بيئة محاكاة قريبة من الشبكة الرئيسية بتكلفة منخفضة نسبيًا، وقام بالتحقق من مسارات الاستغلال عدة مرات، ما يشير إلى أن المسألة ليست مجرد مخاطرة “ورقية” بل تمتلك قابلية تشغيل واقعية إلى حد ما. ومع ذلك، أكد فريق Aptos الرسمي أن قابلية الاستغلال منخفضة في بيئات العالم الحقيقي، وهو ما يعكس وجود فجوة بين “الخطر النظري المرتفع” و“عتبة التنفيذ في الواقع”. وبشكل موضوعي، لا تعد هذه الخلافات أمرًا غير شائع في حوادث الأمن؛ وما يظل الأهم هو أن الثغرة تم سدها في الوقت المناسب.
٣، تأثير السوق والبيئة
أطلقت هذه الحادثة لإيكوسystem Aptos إشارتين على مستويين. أولًا، لا يمكن أن يكون أمان السلاسل العامة على مستوى الأساس مقتصرًا على مزايا تصميم اللغة؛ إذ قد تتحول تنفيذ آلة افتراضية (VM) وآليات التخزين المؤقت وتحسينات التنفيذ إلى مصادر مخاطر نظامية أيضًا. ثانيًا، أصبحت مكافآت الثغرات (bug bounties) والإفصاح من قبل القبعات البيضاء (white hats) وآليات الإصلاح السريع مكونات مهمة تتزايد أهميتها ضمن التنافس بين السلاسل العامة. وبما أنه لم تظهر خسائر مالية، فهذا في جوهره يعني أن النظام البيئي كان فعالًا في الاستجابة للطوارئ. 🛡️
ومن منظور السوق، قد تتأثر المشاعر على المدى القصير بعبارات مثل “ثغرة خطيرة”، لكن على المدى المتوسط والطويل يجدر الانتباه أكثر إلى كفاءة الإصلاح والشفافية وخطوات التدقيق اللاحقة. وإذا تمكنت الجهة الرسمية من توضيح نطاق التصحيح وإجراءات التحقق والتدابير الوقائية من مخاطر مشابهة، فذلك قد يساعد في تعزيز ثقة المجتمع في قدرات الحوكمة التقنية لدى Aptos.
٤، الخلاصة
بشكل عام، هذه ليست بعثرة سوداء (Black Swan) سببت خسائر فعلًا، بل هي مثال يكشف مخاطر تنفيذ على مستوى الأساس، وفي الوقت نفسه يختبر قدرة المشروع على الاستجابة الأمنية. في المرحلة الحالية، يجب على المستثمرين أن يركزوا أكثر على ما إذا كانت Aptos ستعزز تدقيقات الآلة الافتراضية وعزل الصلاحيات والدفاع المترابط للبنى التحتية الحيوية. وبالنسبة للقطاع ككل، لم يعد جوهر أمن السلاسل العامة يتمثل فقط في “ما إذا كان الكود يعمل”، بل في “ما إذا كان النظام قادرًا على اكتشاف المخاطر وحلها في الوقت المناسب في سيناريوهات الضغط العالي”. 📌
#Aptos #MoveVM #crypto
140

⚔️ مواجهة نارية: $SUI مقابل $APT — من سيكون ملك Move VM في هذه الدورة؟ينحدر كلاهما من مشروع Diem الأسطوري التابع لـ Meta، ويستخدمان لغة Move المتطورة؛ لذا فإن المنافسة بين $SUI و$APT محط أنظار تدفقات الأموال في الجيل الجديد من شبكات الطبقة الأولى.
لنضع الأرقام الفعلية لجلسة اليوم على الميزان:
• سيولة التداول الفوري خلال 24 ساعة: $SUI يتفوق بفارق كبير، مسجلًا 77.57M USDT، أي أكثر من 6.5 أضعاف $APT (الذي سجل 11.78M USDT فقط).
• حجم المشتقات والفائدة المفتوحة: استقرت الفائدة المفتوحة لـ $SUI عند 87.95M USDT؛ بينما لم تتجاوز $APT 15.73M USDT.
⚔️ مواجهة نارية: $SUI مقابل $APT — من سيكون ملك Move VM في هذه الدورة؟
ينحدر كلاهما من مشروع Diem الأسطوري التابع لـ Meta، ويستخدمان لغة Move المتطورة؛ لذا فإن المنافسة بين $SUI و$APT محط أنظار تدفقات الأموال في الجيل الجديد من شبكات الطبقة الأولى.
لنضع الأرقام الفعلية لجلسة اليوم على الميزان:
• سيولة التداول الفوري خلال 24 ساعة: $SUI يتفوق بفارق كبير، مسجلًا 77.57M USDT، أي أكثر من 6.5 أضعاف $APT (الذي سجل 11.78M USDT فقط).
• حجم المشتقات والفائدة المفتوحة: استقرت الفائدة المفتوحة لـ $SUI عند 87.95M USDT؛ بينما لم تتجاوز $APT 15.73M USDT.
لنضع الأرقام الفعلية لجلسة اليوم على الميزان:
• سيولة التداول الفوري خلال 24 ساعة: $SUI يتفوق بفارق كبير، مسجلًا 77.57M USDT، أي أكثر من 6.5 أضعاف $APT (الذي سجل 11.78M USDT فقط).
• حجم المشتقات والفائدة المفتوحة: استقرت الفائدة المفتوحة لـ $SUI عند 87.95M USDT؛ بينما لم تتجاوز $APT 15.73M USDT.
285
·
--
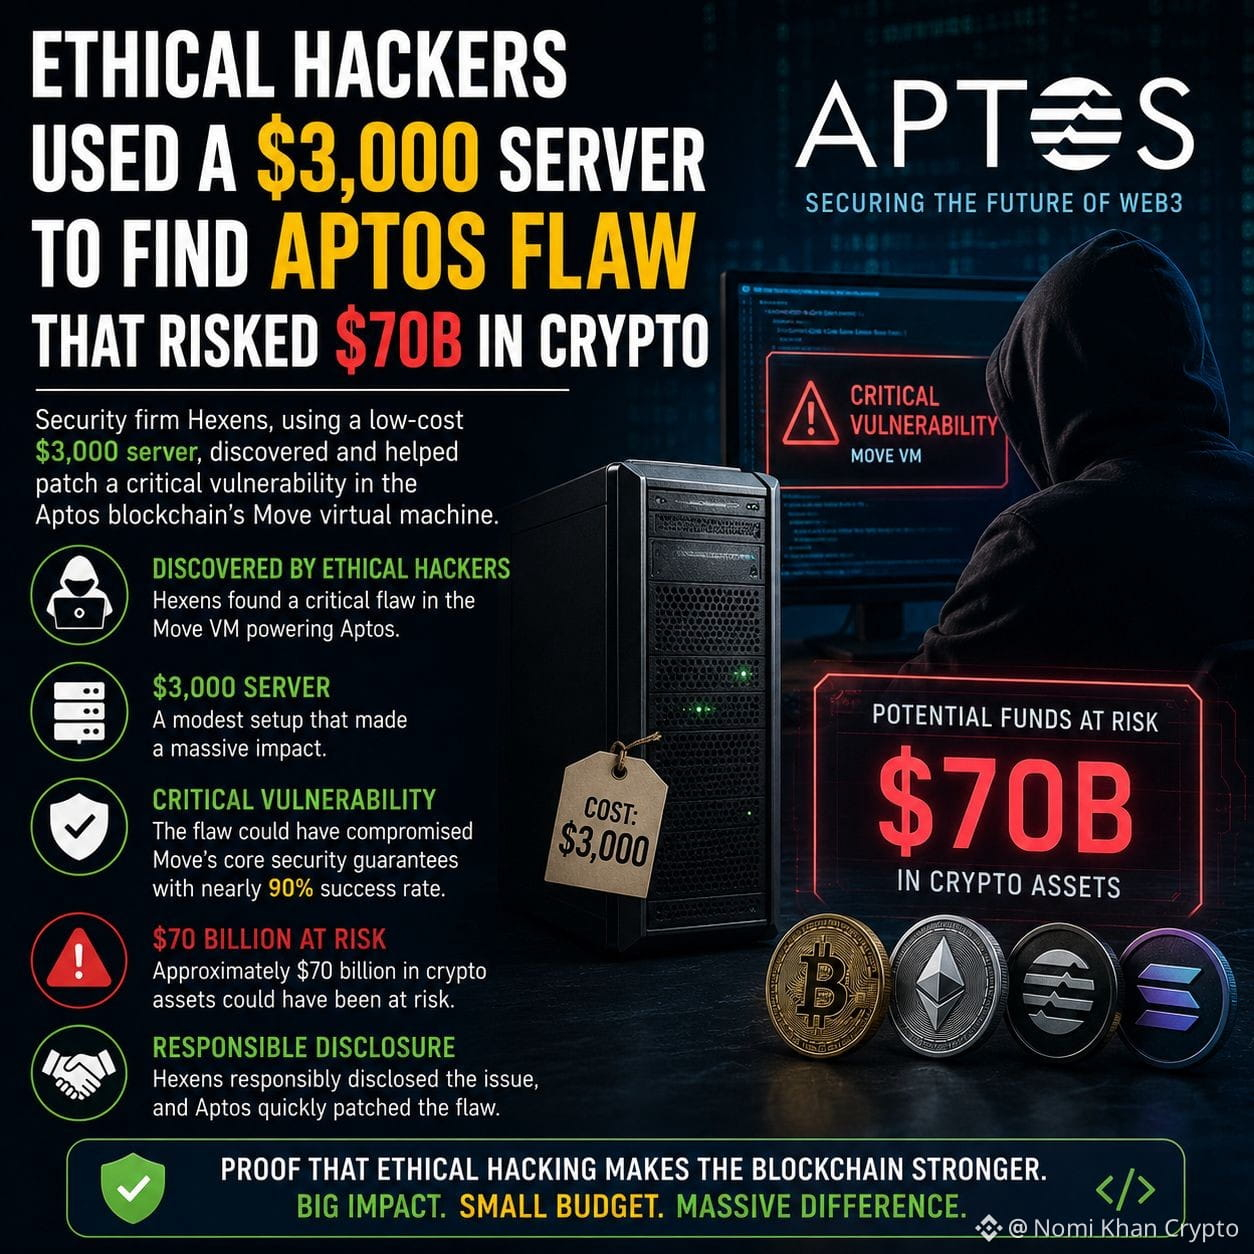
🚨 منع المتسلّلون الأخلاقيون كارثة تشفير محتملة بقيمة 70 مليار دولار
فريق من المتسلّلين الأخلاقيين من Hexens كشف عن ثغرة حرجة في آلة Move الافتراضية لسلسلة Aptos باستخدام ما لا يزيد عن خادم بقيمة 3,000 دولار.
$APT
{spot}(APTUSDT)
$DL
{alpha}(560xcd806d0eb9465020994c9e977cbe34fe430172ae)
يُذكر أن العيب كان يتمتع بنسبة نجاح تقارب 90%، وكان يمكن أن يقوض الضمانات الأمنية الأساسية للغة برمجة Move، وربما يعرّض حوالي 70 مليار دولار من أصول التشفير للخطر.
وبطريقة مسؤولة، قام الباحثون بالإبلاغ عن المشكلة إلى فريق Aptos، ما أتاح ترميم الثغرة قبل أن يتم استغلالها.
تُبرز هذه الحادثة الدور الحيوي للمتسلّلين الأخلاقيين وعمليات التدقيق الأمني الاستباقية في حماية منظومة البلوكتشين.
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
🚨 منع المتسلّلون الأخلاقيون كارثة تشفير محتملة بقيمة 70 مليار دولار
فريق من المتسلّلين الأخلاقيين من Hexens كشف عن ثغرة حرجة في آلة Move الافتراضية لسلسلة Aptos باستخدام ما لا يزيد عن خادم بقيمة 3,000 دولار.
$APT
$DL
يُذكر أن العيب كان يتمتع بنسبة نجاح تقارب 90%، وكان يمكن أن يقوض الضمانات الأمنية الأساسية للغة برمجة Move، وربما يعرّض حوالي 70 مليار دولار من أصول التشفير للخطر.
وبطريقة مسؤولة، قام الباحثون بالإبلاغ عن المشكلة إلى فريق Aptos، ما أتاح ترميم الثغرة قبل أن يتم استغلالها.
تُبرز هذه الحادثة الدور الحيوي للمتسلّلين الأخلاقيين وعمليات التدقيق الأمني الاستباقية في حماية منظومة البلوكتشين.
#Aptos #CryptoSecurity #blockchain #EthicalHacking #MoveVM
165

·
--
$APT VULNERABILITY COULD RISK $700 BILLION – FIXED IN HOURS 🛡️
تم اكتشاف ثغرة حرجة في Aptos Move VM في فبراير، مع تعرض نظري للمخاطر يصل إلى 700 مليار دولار عبر النظام البيئي. قامت مجموعة Aptos بإصلاح الشبكة الرئيسية خلال ساعات، ولم يتم فقد أي أموال للمستخدمين.
أظهرت Hexens معدل نجاح هجوم بنسبة 90% باستخدام خادم بقيمة 3000 دولار فقط، دون الحاجة إلى وصول إلى المُحقق (validator). ورغم أن قابلية الاستغلال في العالم الحقيقي قُدّرت بأنها منخفضة، فإن النتائج تُبرز كيف يمكن لعيوب في آلة افتراضية واحدة أن تمتد عبر الجسور (bridges) والـ stablecoins وبروتوكولات التمويل اللامركزي (DeFi).
هل تولي اهتمامًا كافيًا لمخاطر البنية التحتية الأساسية في أنظمة الطبقة الأولى (layer‑1)؟
ليس نصيحة مالية. احرص دائمًا على إدارة مخاطرك.
#APT #Security #Vulnerability #MoveVM #Blockchain
🛡️
28
·
--
يكتشف القراصنة الأخلاقيون ثغرة في أبيتوس مهددة بخطر 70 مليار دولار
🚨 تنبيه أمني في Web3: ينجح القراصنة الأخلاقيون في إنقاذ أبيتوس من تهديد بقيمة 70 مليار دولار
تذكير صارخ بمدى أهمية القراصنة ذوي القبعات البيضاء بالنسبة إلى النظام البيئي لسلسلة الكتل (Blockchain). تم اكتشاف ثغرة ضخمة وحاسمة للأعمال وتم إصلاحها للتو في شبكة Aptos، والتي كانت قد تعرض ما يقدَّر بـ 70 مليار دولار من الأصول للخطر.
إليك ما حدث:
🛡️ الثغرة: حدد القراصنة الأخلاقيون خللًا خطيرًا متخفّيًا داخل آلة فيرشوال موف (Move Virtual Machine - MoveVM) — المحرك الذي يشغّل عقود أبيتوس الذكية.
•📉 الخطر: إذا استُغلّت الثغرة، كان من الممكن أن تؤدي إلى تعطّل كارثي للخدمة (DoS) عبر عقد الشبكة، أو توقّف العمليات بالكامل، ما يجمّد قيمًا بمليارات الدولارات.
💰 اللاتماثل: بشكل مذهل، لاحظ الباحثون أن تنفيذ الاستغلال كان سيكلف المهاجم ما لا يتجاوز 3,000 دولار.
✅ الحل: تحرك فريق Aptos بسرعة لنشر تصحيح، وتمكّن من تأمين الشبكة بنجاح قبل أن يتمكن الفاعلون الخبيثون من استغلال هذه الثغرة.
💡 الخلاصة الكبرى
هذه حالة نموذجية تبيّن لماذا لا تكون برامج مكافآت الثغرات القوية ومراجعات البروتوكول المستمرة خيارًا اختياريًا—بل هي أساس الأساسيات. الأمان في Web3 ليس إنجازًا لمرة واحدة؛ بل معركة مستمرة. تحية لخبراء الأمان الذين اكتشفوا ذلك قبل أن تقع الكارثة.
#CryptoSecurity #Blockchain #CyberSecurity #EthicalHacking #MoveVM
133
·
--
موسم “المقلّدين” يرتفع بهدوء… عملة ربما لم تنتبه لها 👀
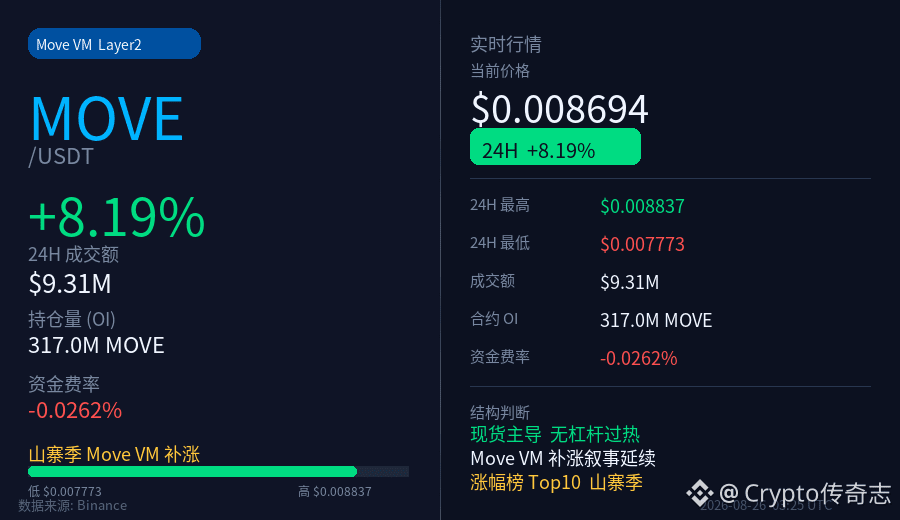
MOVE (Move VM Layer2) اليوم دخل بهدوء ضمن أفضل 10 في قائمة الارتفاعات، بنسبة +8.2%، وبنية نظيفة جدًا —
📌 أين الآن؟
- السعر الحالي: $0.00869
- نسبة الارتفاع خلال 24 ساعة: +8.19%
- قيمة التداول: حوالي 9.3 ملايين USDT
- الفائدة المفتوحة للعقود (OI): 317 مليون قطعة MOVE
📌 كيف هي البنية؟
- معدل التمويل: -0.026%، تعويض بسيط للمتداولين على الجانب القصير
- هذا يعني أن هذه الزيادة مدفوعة بالسبوت (الشراء الفوري)، وليست نتيجة رافعة عقود متكدّسة
- لا توجد شذوذات واضحة في OI، ولا توجد إشارة سخونة مطاردة للشراء
📌 ما القصة التي وراء ذلك؟
تتسرّب مشاعر “موسم المقلّدين” بشكل عام، ومسار Move VM كنصّ سردي لآلة عقود ذكية من الجيل التالي—يبدو أنه تم إدراجه ضمن قائمة “اللحاق” من قِبل السيولة. ترقية BNBChain Pasteur دفعت مشاعر النظام البيئي، واستفادت الطبقات غير الرئيسية L2/VM عمومًا.
ليس المقصود أن تقول “لابد أن تشتري”، فقط تنبيه: عندما تظهر في قائمة الارتفاعات بنية ليست مطروحة كثيرًا لكنها ترتفع بهدوء، غالبًا ما تكون إشارة تستحق نظرة إضافية في منتصف موسم المقلّدين 👇
#MOVE #山寨季 #MoveVM #Layer2 #Binance广场
اضغط على البطاقة الصغيرة أسفل لرؤية السوق بسرعة👇
1
139
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
33,288 مشاهدات
854 يقومون بالنقاش
2
#HKDollarStablecoinHKDAPToLaunchOnSolana
24,524 مشاهدات
546 يقومون بالنقاش
3
#$1.5BInLeveragedCryptoBetsLiquidated
52,109 مشاهدات
267 يقومون بالنقاش
4
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
4,508 مشاهدات
82 يقومون بالنقاش
5
#KOSPIFalls3.53%BackBelow6000
69,417 مشاهدات
1,150 يقومون بالنقاش
6
#AmazonSharesFallAbout7%InPremarketTrading
32,702 مشاهدات
628 يقومون بالنقاش
7
#USMidtermElections
273,003 مشاهدات
2,412 يقومون بالنقاش
8
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
34,649 مشاهدات
96 يقومون بالنقاش
9
#BinanceWillListPredictPREDICT
105,580 مشاهدات
1,448 يقومون بالنقاش
10
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
3,396 مشاهدات
115 يقومون بالنقاش