

#ledger
ledger
965,180 مشاهدات
1,479 يقومون بالنقاش
رائج
جديد

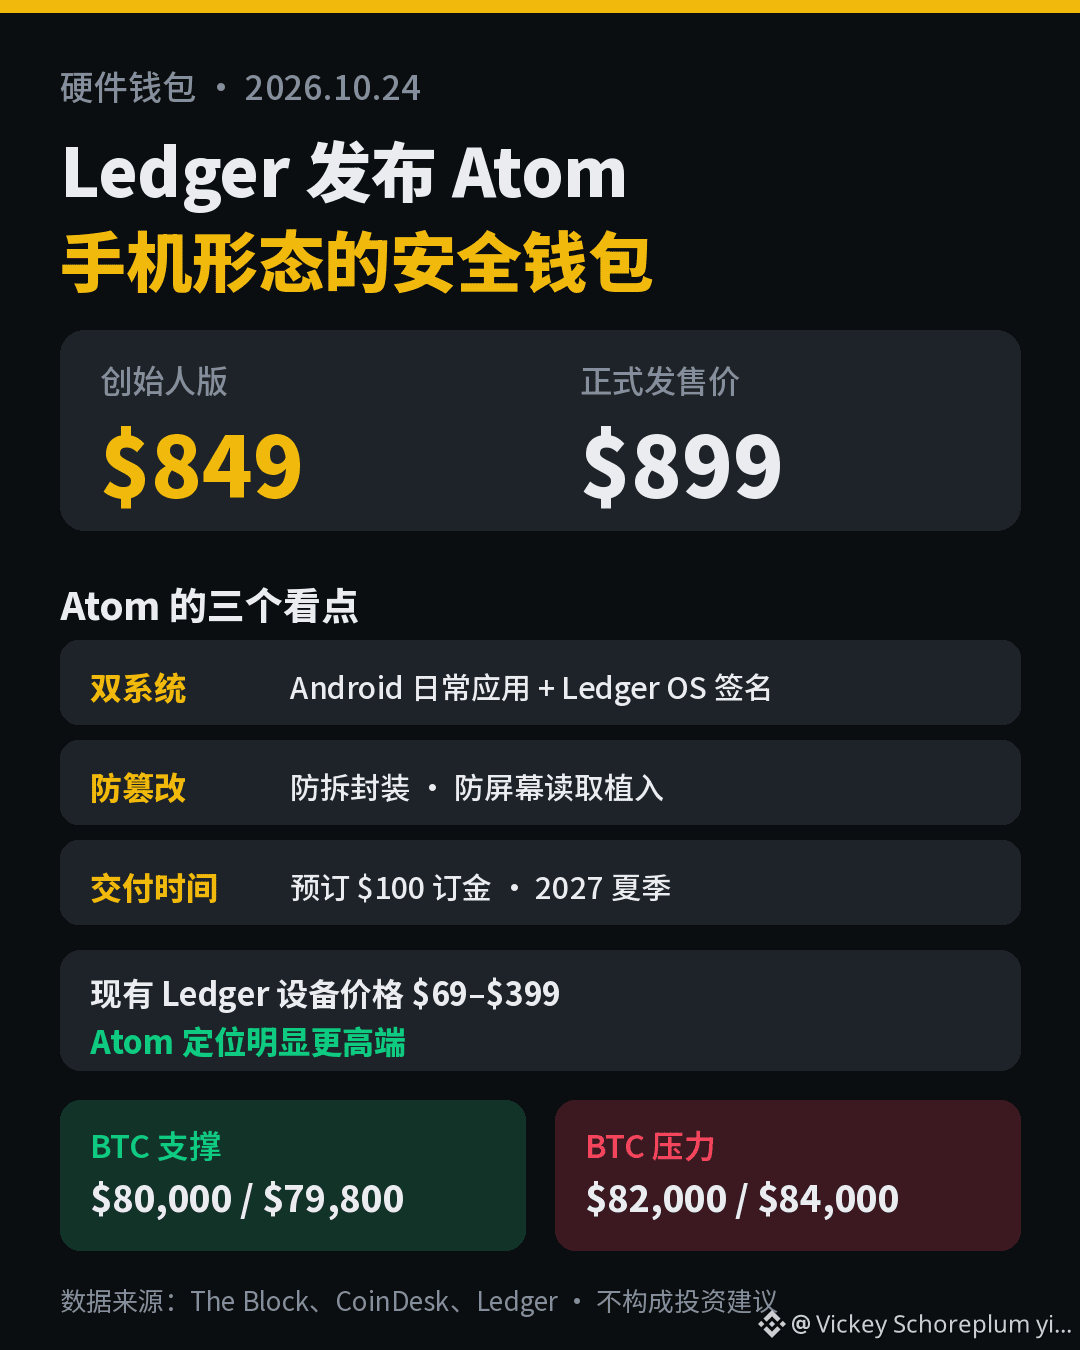
📱 محفظة الأجهزة تصبح «هاتفًا»؟ لماذا أطلقت Ledger جهاز Atom في هذا التوقيت؟
في 15 أكتوبر، كشفت Ledger عن Atom خلال مؤتمر Op3n في باريس: جهاز يشغّل تطبيقات Android اليومية، مع الاحتفاظ بشريحة أمان مستقلة. وبحسب The Block، يبلغ سعر إصدار المؤسسين 849 دولارًا، ويمكن حجزه بعربون قدره 100 دولار قابل للاسترداد بالكامل. وسيبلغ سعره 899 دولارًا عند طرحه رسميًا، فيما تتراوح أسعار محافظ Ledger الحالية بين 69 و399 دولارًا.
📌 معلومات أساسية
• نظامان: يتولى Android تشغيل التطبيقات اليومية، بينما تُجرى عمليات التوقيع في الوضع الآمن لنظام Ledger OS
• مقاومة العبث: تصميم جديد للتغليف المقاوم للعبث والحماية من زرع أدوات لقراءة الشاشة، استجابةً لحادثة سلسلة التوريد الأخيرة المرتبطة بـ CryptoBilis
• المنظومة: تخطط الشركة لدمج تطبيق Seeker من Solana Mobile
• من المتوقع التسليم في صيف 2027. الجهاز متاح للحجز المسبق فقط حاليًا، ولم يصبح منتجًا نهائيًا بعد
💡 التأثير في السوق
أعادت مخاطر سلاسل التوريد تسليط الضوء على الحاجة إلى أمان الحفظ الذاتي، لكن Atom لن يُشحن حتى عام 2027، لذا سيكون تأثيره على أسعار العملات على المدى القصير محدودًا، وسيظل تأثيره أقرب إلى سردية في القطاع. ولا تزال الوعود الأمنية بحاجة إلى التحقق من خلال أجهزة فعلية.
📊 مستويات BTC المرجعية (السعر الحالي نحو 80,800 دولار، والتغير خلال 24 ساعة -1.3%)
• الدعم: 80,000 دولار / 79,800 دولار
• المقاومة: 82,000 دولار / 84,000 دولار
🤔 هل ستدفع 849 دولارًا مقابل محفظة بهيئة «هاتف»، أم ستواصل استخدام هاتف عادي إلى جانب محفظة أجهزة؟ شاركونا آراءكم في التعليقات 👇
👉 تداول BTC: https://www.binance.com/zh-CN/trade/BTC_USDT
#Ledger发布Atom手机形态钱包 #Ledger #硬件钱包 #BTC
⚠️ لا يُعد ما سبق نصيحة استثمارية. يُرجى الانتباه إلى المخاطر.
91

قد تكون محفظتك الباردة قد زُوّدت بباب خلفي منذ خروجها من المصنع — هذا ليس تهويلاً، بل اعتراف Ledger نفسها.
في 9 أكتوبر، كشفت Ledger عن وجود زرعات عتادية غير مصرّح بها مخبأة في أجهزة باعها الموزّع CryptoBilis في جنوب شرق آسيا (إندونيسيا/ماليزيا/الفلبين). كانت تقرأ إشارات الشاشة لسرقة عبارة الاسترداد المكوّنة من 24 كلمة، ثم ترسلها إلى الخارج عبر LTE. لم يرتكب المستخدمون أي خطأ؛ فالخيانة كانت في الجهاز نفسه.
في 17 أكتوبر، أظهر تحليل Galaxy Research على السلسلة أن 1M قد سُرقت من 474 محفظة ضحية؛ وكانت Bitquery قد أحصت سابقاً 2.9M / 311 عنواناً. انتقلت الأموال عبر 7 سلاسل (、、、BNB Chain وغيرها)، وغُسلت عبر THORChain وTornado Cash. جمّدت Tether مبلغ 0M USDT، وتتبع PeckShield مبلغ .89M إلى عنوان إيداع TRON تابع لـ Binance.
والأغرب هو الرد: أطلقت Ledger جهاز Atom جديداً بتصميم أندرويد بسعر 99، لكن شحنه لن يبدأ قبل منتصف 2027، كما أنها لن تستبدل أجهزة المتضررين. أما الحل الحقيقي على المدى القريب فواحد — اشترِ من الموقع الرسمي فقط.
#安全 #Ledger
104
أخطر عدو لمحافظ الأجهزة ليس الهاكرز، بل الموزعون. أكدت Ledger رسميًا في 10/10: الأجهزة التي باعها موزعها في جنوب شرق آسيا CryptoBilis كانت مزروعة ببرمجية خفية تعمل عبر LTE — استُبدلت البطارية ببطارية أصغر لتوفير مساحة، وبمجرد ظهور عبارة الاسترداد المؤلفة من 24 كلمة على الشاشة، تُقرأ خلسة وتُرسل مباشرة عبر eSIM، من دون الحاجة إلى اتصالك بالإنترنت طوال العملية. والأكثر إحراجًا: اجتازت كل الأجهزة المعدّلة فحص Genuine Check الرسمي من Ledger، ولم تُمس شريحة الأمان قط. وتُقدّر الخسائر على السلسلة بما يتراوح بين 90 و102 مليون دولار، موزعة على 324 محفظة، وكانت TRON الأكثر تعرضًا للسرقة، بخسائر بلغت 70.5 مليون دولار. ومن المصادفات أن Ledger أطلقت قبل يومين هاتفها المشفر Atom بسعر 849 دولارًا، وروّجت له رسميًا بأنه صُنع لهذا العالم. تنبيه: إذا اشتريت Ledger من أي قناة خارجية، فلا تستخدم ذلك الجهاز مجددًا؛ انقل أموالك مباشرة إلى جهاز جديد تمامًا باستخدام عبارة استرداد جديدة. #Ledger #محفظة_الأجهزة
أخطر عدو لمحافظ الأجهزة ليس الهاكرز، بل الموزعون. أكدت Ledger رسميًا في 10/10: الأجهزة التي باعها موزعها في جنوب شرق آسيا CryptoBilis كانت مزروعة ببرمجية خفية تعمل عبر LTE — استُبدلت البطارية ببطارية أصغر لتوفير مساحة، وبمجرد ظهور عبارة الاسترداد المؤلفة من 24 كلمة على الشاشة، تُقرأ خلسة وتُرسل مباشرة عبر eSIM، من دون الحاجة إلى اتصالك بالإنترنت طوال العملية. والأكثر إحراجًا: اجتازت كل الأجهزة المعدّلة فحص Genuine Check الرسمي من Ledger، ولم تُمس شريحة الأمان قط. وتُقدّر الخسائر على السلسلة بما يتراوح بين 90 و102 مليون دولار، موزعة على 324 محفظة، وكانت TRON الأكثر تعرضًا للسرقة، بخسائر بلغت 70.5 مليون دولار. ومن المصادفات أن Ledger أطلقت قبل يومين هاتفها المشفر Atom بسعر 849 دولارًا، وروّجت له رسميًا بأنه صُنع لهذا العالم. تنبيه: إذا اشتريت Ledger من أي قناة خارجية، فلا تستخدم ذلك الجهاز مجددًا؛ انقل أموالك مباشرة إلى جهاز جديد تمامًا باستخدام عبارة استرداد جديدة. #Ledger #محفظة_الأجهزة
141

🕵️ لم يتم اختراق محفظة الأجهزة، لكن الأموال اختفت: المشكلة في «مكان الشراء»
ما زالت تداعيات حادثة زرع الشرائح في أجهزة Ledger مستمرة، وقد عاد كثيرون لمناقشتها خلال اليومين الماضيين. من المفيد التذكير بها مجددًا.
إليك ما نعرفه حتى الآن:
🔹 قالت Ledger في 13 أكتوبر إن أجهزة بيعت عبر موزّع في جنوب شرق آسيا يُدعى CryptoBilis قد عُدّلت بإضافة مكوّنات مخفية، قادرة على قراءة الكلمات الـ24 لعبارة الاسترداد المعروضة على الشاشة
🔹 تختلف تقديرات الإحصاءات على البلوك تشين: أحصى Galaxy Research نحو 474 عنوانًا متضررًا وخسائر تقارب 91 مليون دولار، بقي منها نحو 56.6 مليونًا في محافظ المهاجمين؛ فيما قدّر محللون آخرون العدد بأكثر من 300 محفظة والخسائر بأكثر من 86 مليون دولار
🔹 أفادت منشورات بأن أولى عمليات السرقة بمبالغ صغيرة وقعت في 8 سبتمبر
🔹 أعلنت Trezor أنها ستقلّص عدد موزّعيها المعتمدين اعتبارًا من 1 يناير 2027، وأوقفت شحن منتجات جديدة إلى الشركاء المعنيين، وقالت إنه لا دليل على اختراق أجهزتها
أكثر ما يثير القلق: لم تُخترق أي من شرائح الأمان نفسها. الاختراق حدث في مرحلة التغليف والشحن.
رأيي:
تحميك محفظة الأجهزة من «الموجودين على الإنترنت»، لكنها لا تحميك ممن عبثوا بعلبتك. إن شراءها من قناة غير رسمية لتوفير بضعة دولارات يعني تسليم عبارة الاسترداد إلى شخص غريب.
إليك بعض العادات التي يُستحسن اتباعها:
1. اشترِ من الموقع الرسمي فقط أو من القنوات التي تحددها العلامة التجارية بوضوح
2. عند استلام الجهاز، افحص التغليف واتبع خطوات التحقق الرسمية من الجهاز
3. أنشئ عبارة الاسترداد بنفسك دائمًا، وتخلّص فورًا من أي بطاقة مرفقة تحتوي على «عبارة استرداد مُعدّة مسبقًا»
4. وزّع الأصول الكبيرة على أماكن تخزين متعددة، ولا تضعها كلها في جهاز واحد
من أين اشتريت محفظة الأجهزة؟ من الموقع الرسمي، أم منصة تجارة إلكترونية، أم من سوق المستعمل؟ شاركونا في التعليقات 👇
#硬件钱包 #资产安全 #Ledger #加密安全
3

·
--
في 9 أكتوبر، تعرّض أكثر خزائن عالم العملات المشفّرة موثوقيةً للاختراق. لم يُمسّ نظام التشفير في Ledger، ولم ينقر أحد على رابط تصيّد؛ بل حدث الخلل في مرحلة أسبق. فقد اطّلع أحدهم على عبارة الاسترداد الخاصة بك قبل أن يصل الجهاز إليك.
لنبدأ بما حدث. في 9 أكتوبر، رصد المحقق على السلسلة Specter تقارير متكررة على X وReddit عن سرقة أموال مستخدمي Ledger. وبالتتبّع على السلسلة، تبيّن أن أكثر من 300 محفظة جُمعت أصولها وأُفرغت بالكامل عبر سلاسل متعددة، منها Bitcoin وEthereum وTron. وقدّر باحثون مستقلون الخسائر بما يتراوح بين 86 و93 مليون دولار. وأصدرت Ledger بيانين لاحقًا أكدت فيهما أن جميع الحالات التي تحققت منها تعود أجهزتها إلى الموزّع نفسه في جنوب شرق آسيا، CryptoBilis، وأنهم عثروا فعلًا على زرعة عتادية غير مصرّح بها داخل أحد الأجهزة المتضررة.
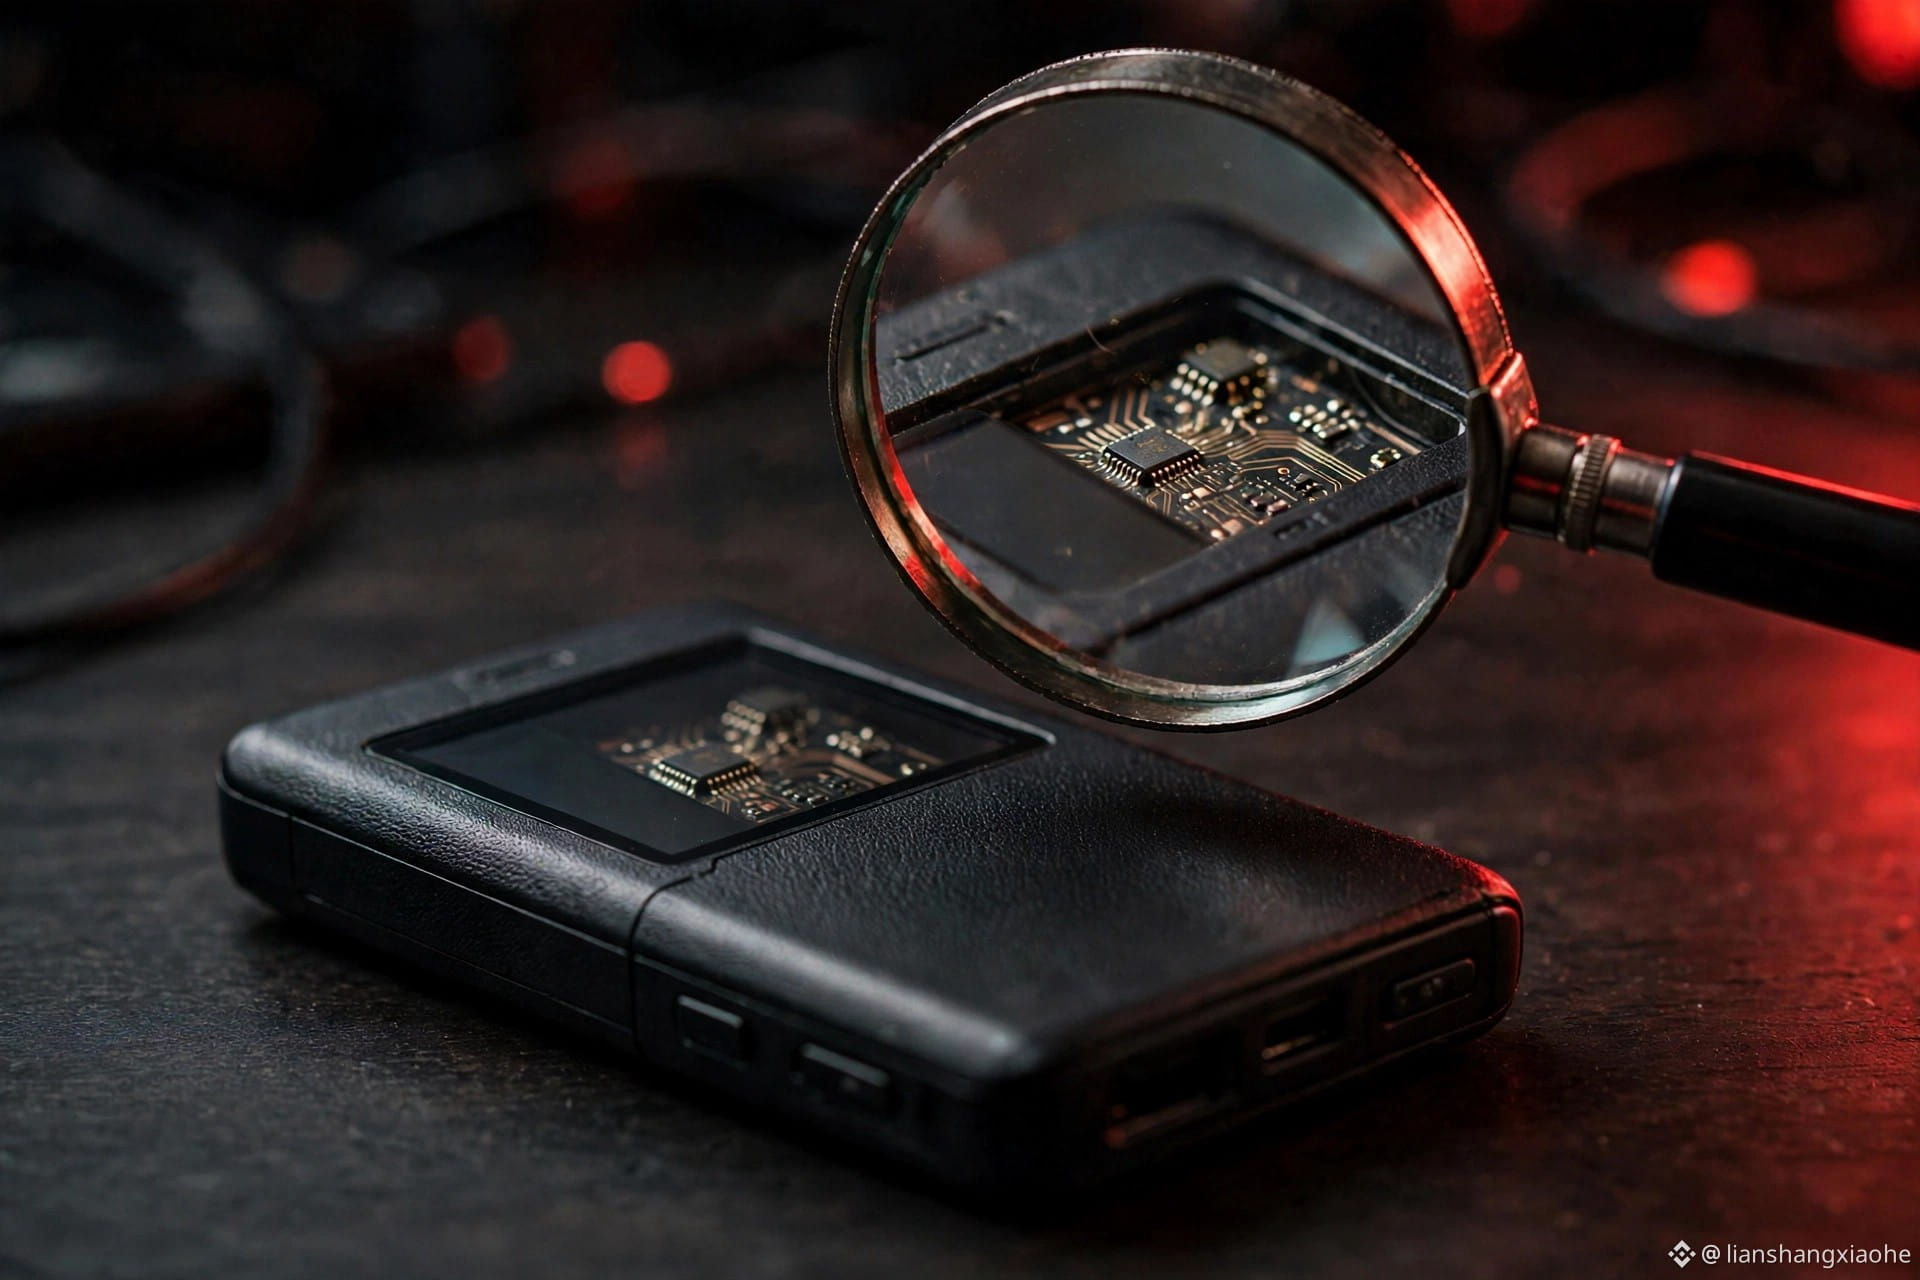
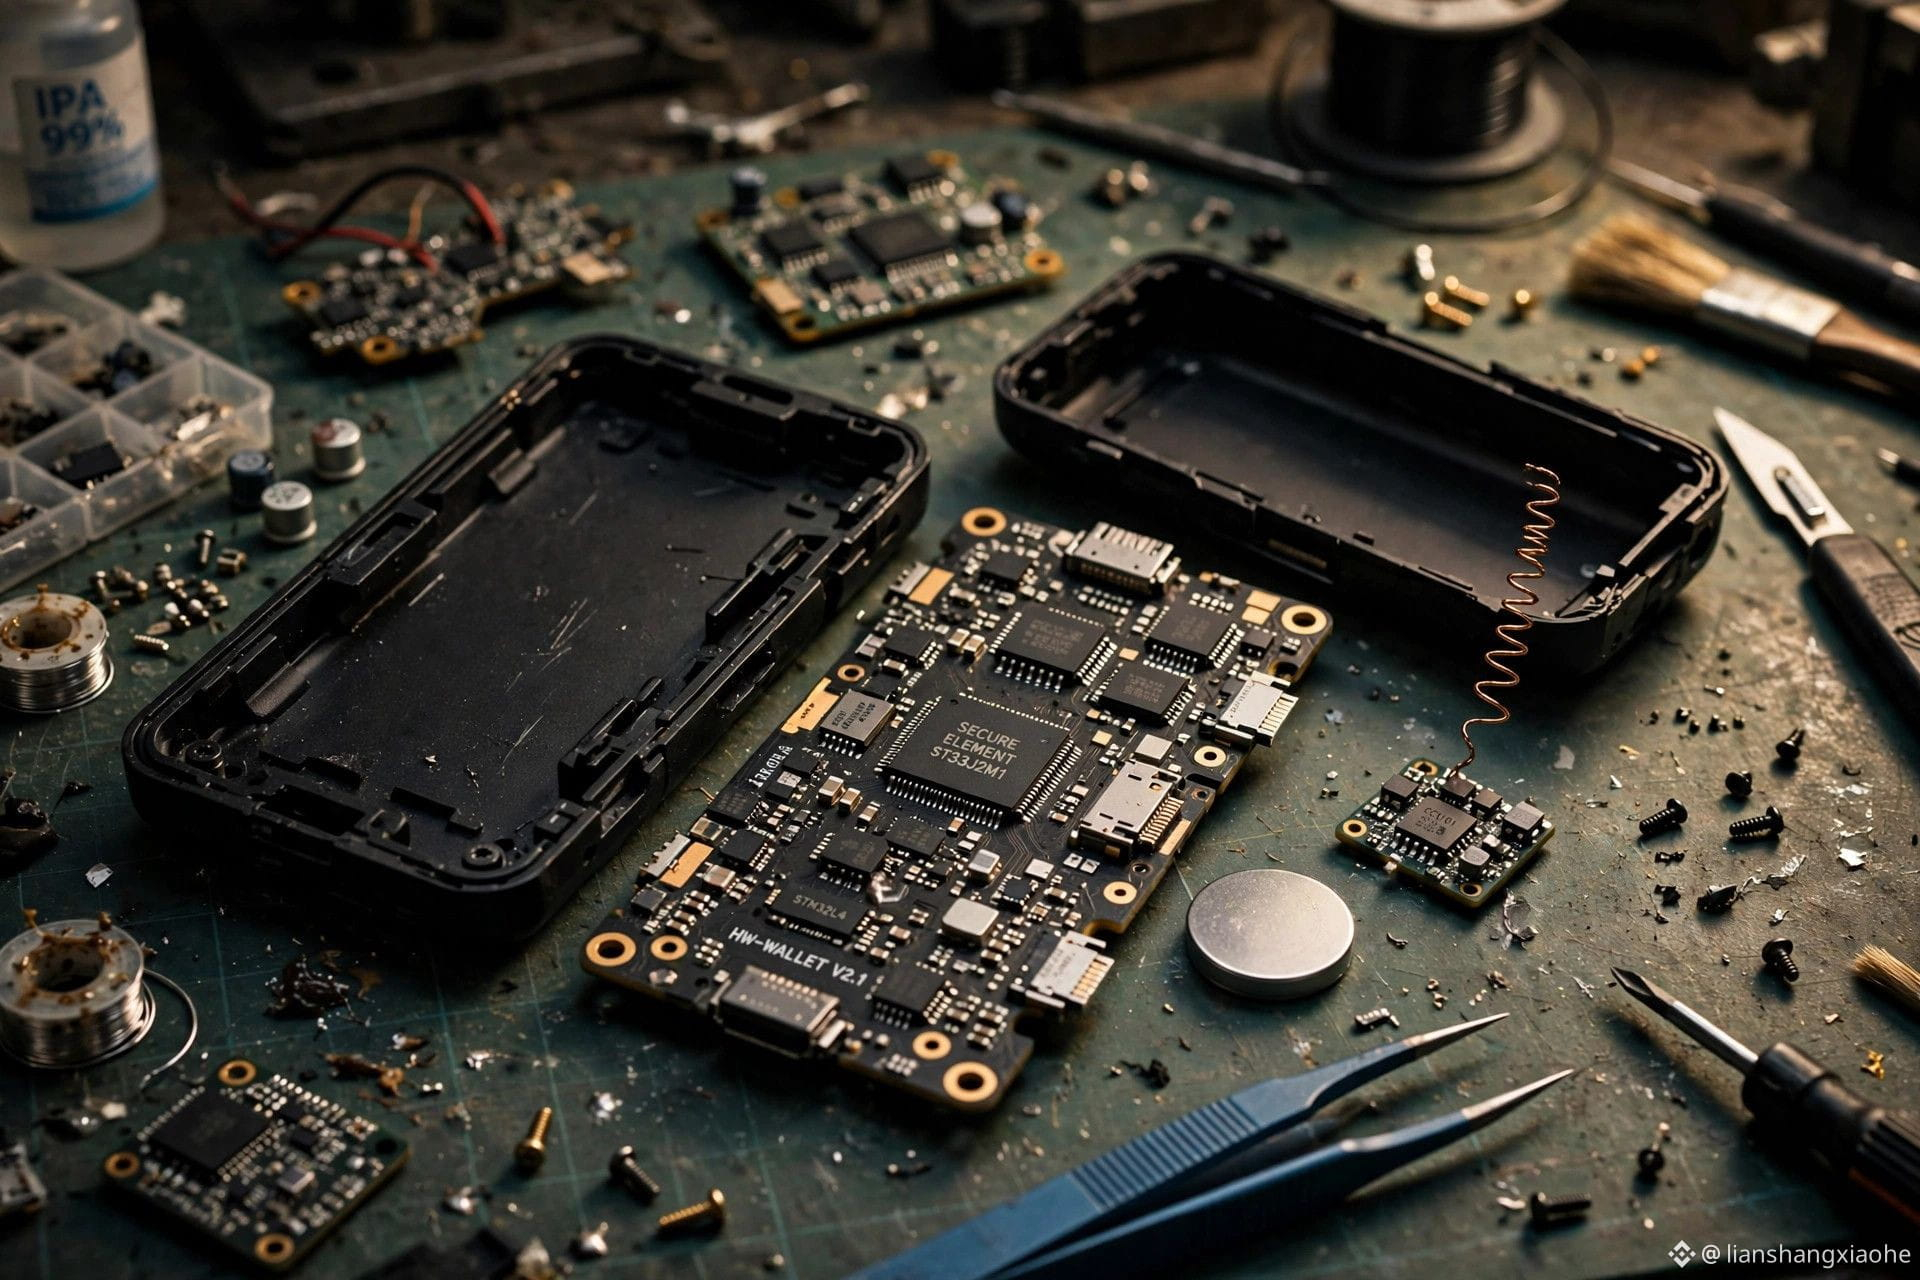
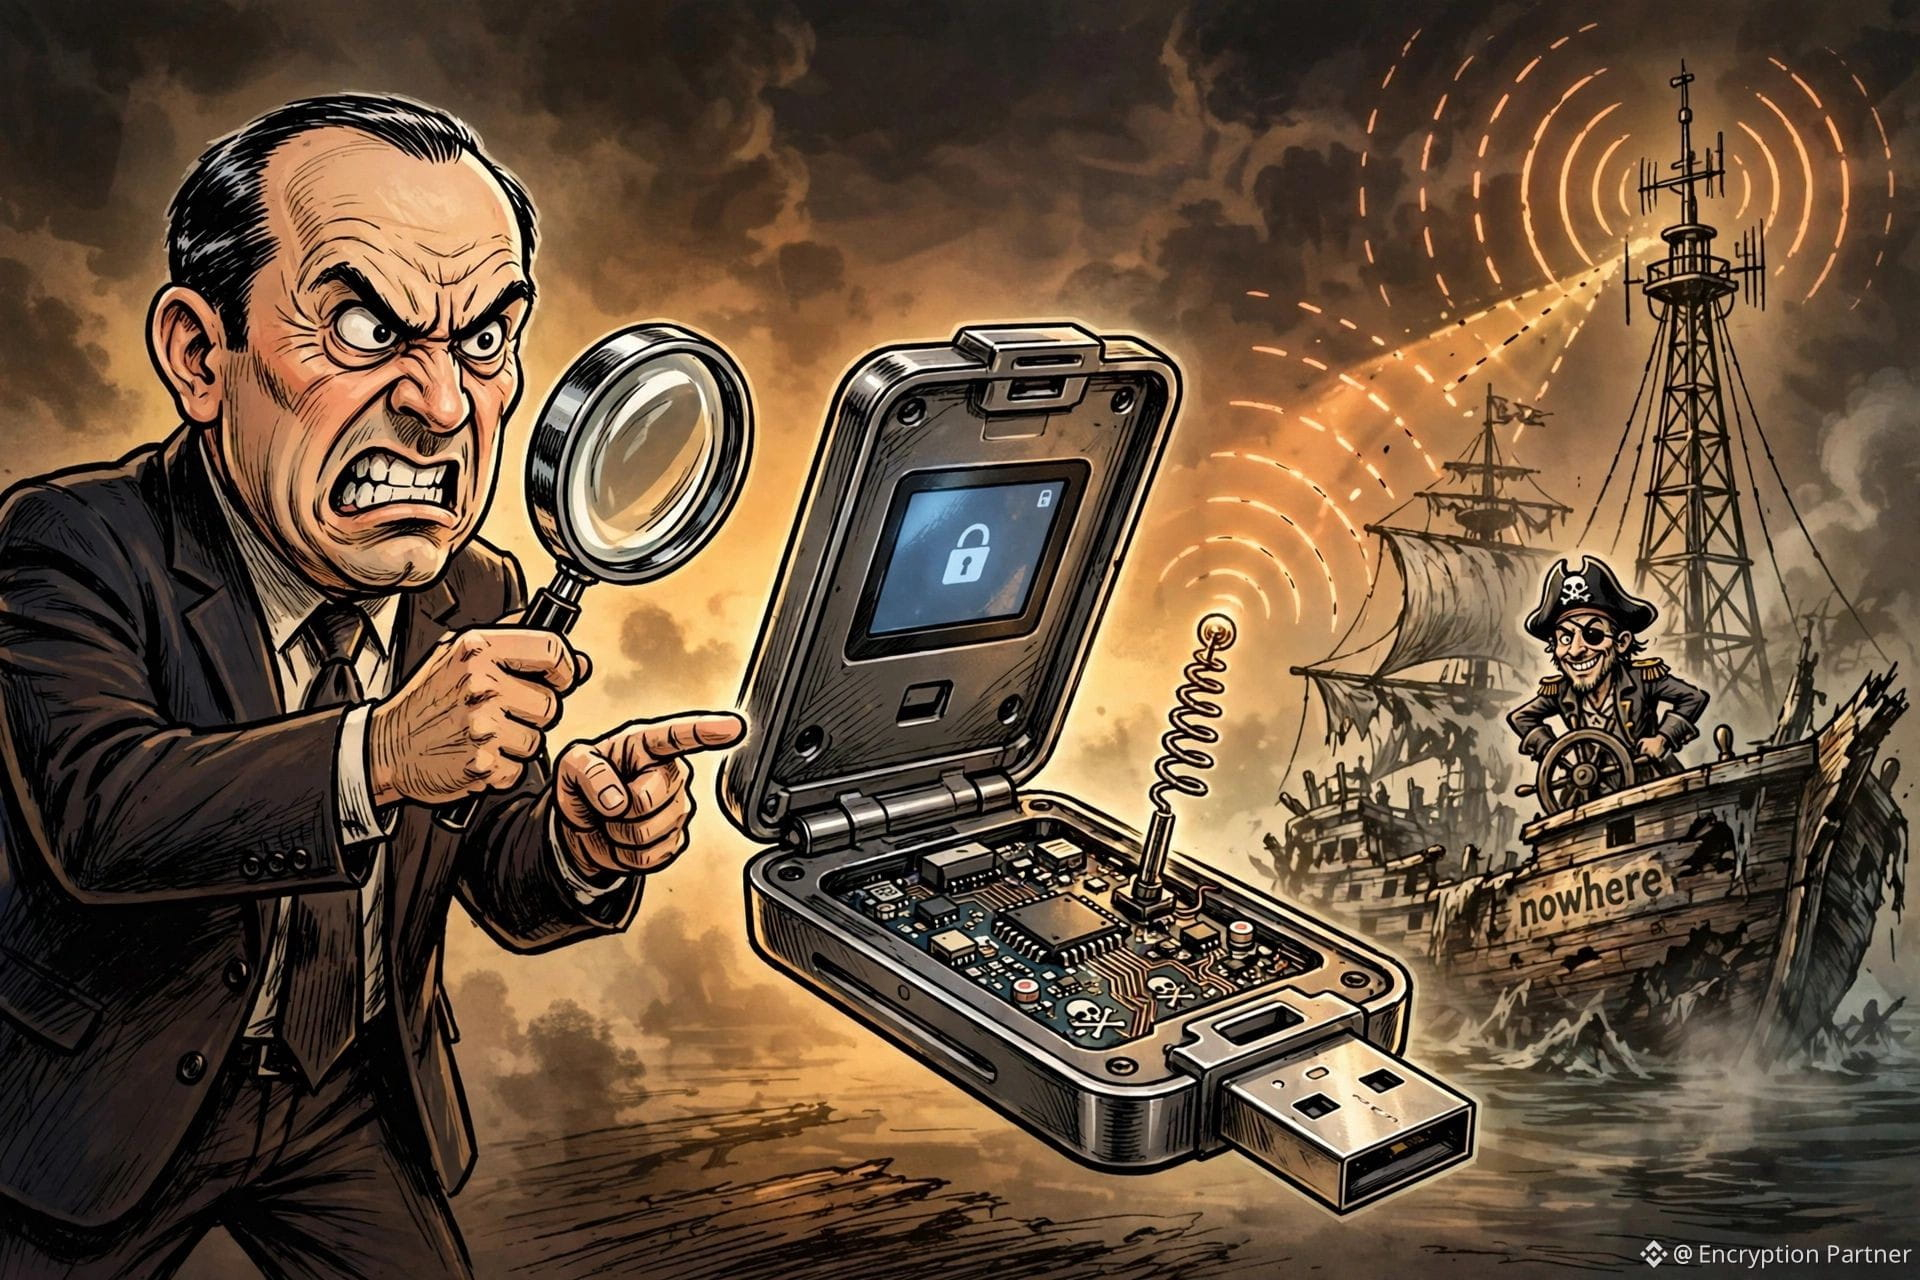
شرح Mark Karpelès، الرئيس التنفيذي السابق لـ Mt. Gox، آلية عمل هذه الزرعة بعدما فكّك جهازًا بدا أن عبوته سليمة. كان هناك أسفل بطانة الشاشة وحدة صغيرة، تتضمن متحكمًا دقيقًا موصولًا بخط بيانات SPI للشاشة، ووحدة LTE مزودة ببطاقة eSIM، بالإضافة إلى هوائي. عندما تشغّل الجهاز لإنشاء عبارة الاسترداد، وتظهر الكلمات واحدة تلو الأخرى على الشاشة لتدوّنها، تتنصت هذه الوحدة على خط بيانات الشاشة وتسجل الكلمات الأربع والعشرين كاملة، ثم ترسلها إلى المهاجمين عبر شبكة الهاتف المحمول. وما يلي ذلك بسيط: يستخدم المهاجمون عبارة الاسترداد لإفراغ المحفظة بالكامل.
والأكثر إيلامًا أن الجهاز اجتاز فحص أصالة Ledger. مكوّن الأمان أصلي، وعبارة الاسترداد أصلية، والتوقيع أصلي أيضًا. يستطيع مكوّن الأمان ضمان عدم استخراج المفتاح الخاص، لكنه لا يستطيع منع أحد من تصوير الشاشة. لم يغادر المفتاح الخاص الجهاز قط، لكن عبارة الاسترداد سُرقت خلال الثواني القليلة التي ظهرت فيها على الشاشة.
والأكثر إثارة للرعب أن هذه المنظومة وصلت إلى جيلها الثالث. كان الجيل الأول يعتمد على أسلاك موصولة يدويًا، حتى إنهم اضطروا إلى استبدال البطارية بأخرى أصغر. وفي الجيل الثاني، استُخدمت لوحة دوائر مرنة. أما الجيل الثالث الأحدث، فهو الأكثر إثارة للقلق: افتح غلاف الجهاز وستجد البطارية واللوحة الأم الأصليتين، مع إضافة هوائي أسود رفيع على الحافة العلوية للغلاف فحسب. هذا ليس عملًا يدويًا لفرد، بل هجوم على سلسلة توريد تقف وراءه جهة لديها أبحاث وتطوير وتحسين مستمر وقدرات تنظيمية.
ماذا يعني هذا لنا نحن صغار المستثمرين؟ دعوني أوضح ثلاث نقاط. أولًا، اشتروا محافظ الأجهزة من الموقع الرسمي فقط. لا تشتروها من الموزعين، مهما بدوا موثوقين أو عرضوا سعرًا أقل ببضعة دولارات. جميع الأجهزة المتضررة في هذه الحادثة جاءت عبر قنوات الموزعين، ولم يُصب أي جهاز بيعته الشركة مباشرة عبر موقعها الرسمي. ثانيًا، لا تتعجلوا استخدام الجهاز فور استلامه. افحصوا أختام العبوة، وتحققوا من وزنه، وابحثوا عن أي جسم غريب في هيكله. وإذا ساوركم الشك، فتواصلوا مباشرة مع الشركة. وبصراحة، يصعب اكتشاف هوائي الجيل الثالث المخفي بمجرد تحسس الجهاز، لذا يبقى الخيار الأكثر أمانًا هو النقطة الأولى: الشراء من الموقع الرسمي فقط. وتوصي Ledger في هذه الحالة بعدم تهيئة الأجهزة غير المفعّلة، وبإنشاء عبارة استرداد جديدة لمن يستخدمون أجهزتهم بالفعل. ثالثًا، لن تتصل بك Ledger أبدًا هاتفيًا أو عبر رسالة خاصة لتطلب منك كلماتك الأربع والعشرين. كل من يطلبها محتال. ومن المؤكد أن محاولات التصيّد بانتحال صفة خدمة العملاء الرسمية ستبدأ بعد هذه الحادثة.
وهناك تتمة ساخرة سوداء للقصة. ففي 16 أكتوبر، كشفت Chainalysis أن محتالًا كان ينفّذ عمليات احتيال عبر المهام ويحتفظ بالأموال التي سرقها في محفظة Ledger مزروعة بهذه الطريقة. وانتهى به الأمر إلى خسارة 60 بيتكوين سلبها المهاجمون منه، أي ما يعادل نحو 4.9 مليون دولار. سُرق المحتال على يد محتالين، وعلى السلسلة لا توجد حصانة لأحد.
رأيي باختصار: محفظة الأجهزة تحميك من المخترقين، لكنها لا تحميك من طمعك في التوفير. كل مبلغ توفره عند شراء محفظة هو مخاطرة بكل ما تملك.
من أين اشتريت محفظة الأجهزة الخاصة بك، من الموقع الرسمي أم من موزّع؟ أخبروني في التعليقات، لأرى كم شخصًا مثلي اختار سابقًا طرفًا ثالثًا بدافع السهولة.
#硬件钱包 #Ledger #防骗 #هجوم_سلسلة_التوريد
—— web3韭菜小凯
إخلاء مسؤولية: هذا المقال للمشاركة والتعلّم الشخصي فحسب، ولا يشكّل أي نصيحة استثمارية. تنطوي الأسواق على مخاطر، لذا يُرجى توخي الحذر عند الاستثمار.
47
·
--
$AAPLB 😱 اختراق قبل الشراء: سرقة 100 مليون دولار من Ledger
هل لم تعد المحافظ المادية مرادفًا للأمان المطلق؟ كُشفت تفاصيل عملية قرصنة ضخمة. اعترض المهاجمون محافظ Ledger ماديًا قبل بيعها، وعدّلوا لوحاتها الإلكترونية، ثم أرسلوها إلى مشترين لم يشكّوا في شيء. وكانت النتيجة سرقة 100 مليون دولار. تحقّقوا من العلب والصور المجسّمة!
#Ledger
{spot}(AAPLBUSDT)
$AAPLB 😱 اختراق قبل الشراء: سرقة 100 مليون دولار من Ledger
هل لم تعد المحافظ المادية مرادفًا للأمان المطلق؟ كُشفت تفاصيل عملية قرصنة ضخمة. اعترض المهاجمون محافظ Ledger ماديًا قبل بيعها، وعدّلوا لوحاتها الإلكترونية، ثم أرسلوها إلى مشترين لم يشكّوا في شيء. وكانت النتيجة سرقة 100 مليون دولار. تحقّقوا من العلب والصور المجسّمة!
#Ledger
هل لم تعد المحافظ المادية مرادفًا للأمان المطلق؟ كُشفت تفاصيل عملية قرصنة ضخمة. اعترض المهاجمون محافظ Ledger ماديًا قبل بيعها، وعدّلوا لوحاتها الإلكترونية، ثم أرسلوها إلى مشترين لم يشكّوا في شيء. وكانت النتيجة سرقة 100 مليون دولار. تحقّقوا من العلب والصور المجسّمة!
#Ledger
51

·
--
كان مبلغ 93.2 مليون دولار هو الرقم الأولي فقط: بعد حادثة شريحة التجسس في Ledger، رُفعت التقديرات على السلسلة إلى نحو 102 مليون دولار، وأُفرغت 324 محفظة. التسلسل الزمني واضح: بدأ المهاجمون بإجراء 41 اختبارًا بمبالغ صغيرة منذ 26 سبتمبر، ثم نفذوا الهجوم على نطاق واسع في 9 أكتوبر؛ إذ أخفوا الشريحة أسفل طبقة الشاشة، فقرأت عبارة الاسترداد المكوّنة من 24 كلمة وأرسلتها عبر LTE أثناء التهيئة، من دون اختراق الشريحة الأمنية نفسها. كما تتسع الإجراءات اللاحقة: طلبت Ledger من موزعين في عدة مناطق بجنوب شرق آسيا وهونغ كونغ الصينية تعليق المبيعات، وجمّدت Tether نحو 10 ملايين دولار من USDT. هل ستظل تفكر في الشراء من قنوات بيع تابعة لجهات خارجية عند اقتناء محفظة أجهزة؟ شاركونا آراءكم في التعليقات
$BTC $ETH $USDT
#硬件钱包 #供应链安全 #Ledger
(المصدر: CoinDesk وBlockhead)
⚠️تنبيه بشأن المخاطر: المعلومات أعلاه للمشاركة حول السوق فقط، ولا تشكل نصيحة استثمارية؛ فالاستثمار ينطوي على مخاطر، لذا يُرجى توخي الحذر عند دخول السوق.
$BTC $ETH $USDT
#硬件钱包 #供应链安全 #Ledger
(المصدر: CoinDesk وBlockhead)
⚠️تنبيه بشأن المخاطر: المعلومات أعلاه للمشاركة حول السوق فقط، ولا تشكل نصيحة استثمارية؛ فالاستثمار ينطوي على مخاطر، لذا يُرجى توخي الحذر عند دخول السوق.
249
مقالة
اشتريت محفظة باردة طلبًا للأمان — فإذا بي أحصل على جهاز مزروع ببرنامج تجسّستخيّل أنك قررت حفظ العملات المشفّرة بنفسك، فاشتريت محفظة أجهزة وأعددتها. لكن مكوّنات من جهة أخرى كانت مثبتة فيها مسبقًا، وتعترض عبارة الاسترداد.
هذا بالضبط هو الهجوم الذي وصفته Ledger. وما زالت القصة محل نقاش في 19 أكتوبر، وهنا من المهم التمييز بين الحقائق المؤكدة والعناوين المثيرة.
اشتريت محفظة باردة طلبًا للأمان — فإذا بي أحصل على جهاز مزروع ببرنامج تجسّس
تخيّل أنك قررت حفظ العملات المشفّرة بنفسك، فاشتريت محفظة أجهزة وأعددتها. لكن مكوّنات من جهة أخرى كانت مثبتة فيها مسبقًا، وتعترض عبارة الاسترداد.
هذا بالضبط هو الهجوم الذي وصفته Ledger. وما زالت القصة محل نقاش في 19 أكتوبر، وهنا من المهم التمييز بين الحقائق المؤكدة والعناوين المثيرة.
هذا بالضبط هو الهجوم الذي وصفته Ledger. وما زالت القصة محل نقاش في 19 أكتوبر، وهنا من المهم التمييز بين الحقائق المؤكدة والعناوين المثيرة.
1
674

·
--
صاعد
يتشاجر Ledger وكاربلس على X، ويبدو أن كليهما محق
كاربلس: كان Ledger يعلم بوجود الغرسات، لكنه لم يضع التحذير إلا في قسم التوعية. يقول إن جعله أوضح كان سيجنب خسائر تجاوزت 90 مليون دولار. لكن هذا تقدير باحثين، لا Ledger، ولم يثبت أحد أن هذه الخسائر كان بالإمكان تفاديها.
وردّ الرئيس التنفيذي باسكال غوتييه: «هذا الكلام صادر عن الرئيس التنفيذي لـ Mt. Gox... هيا يا رجل. لست فارسًا نبيلًا. كُن واقعيًا».
كلاهما محق، لأن كلًا منهما يحسب شيئًا مختلفًا.
Ledger يتحدث عن سحوبات أموال مؤكدة، لم تُرصد حتى الآن إلا في جنوب شرق آسيا.
أما كاربلس فيتحدث عن الغرسات المكتشفة: في 15 أكتوبر، كان لديه 12 حالة مؤكدة في قاعدة بياناته، وأصبح العدد الآن 13. وفي 8 حالات، لم يكن البائع CryptoBilis. وهو من يضع بنفسه علامة «مؤكد» هناك.
لكن الأهم من هذا الشجار جملة واحدة في دليل Ledger: لا يستطيع Genuine Check اكتشاف الأجزاء المضافة إذا كان عنصر Secure Element أصليًا.
لذا، اشترِ المحفظة مباشرة من الشركة المصنّعة فقط. الشراء من بائع إعادة البيع هذه الأيام مقامرة.
#Ledger #HardwareWallets
135
·
--
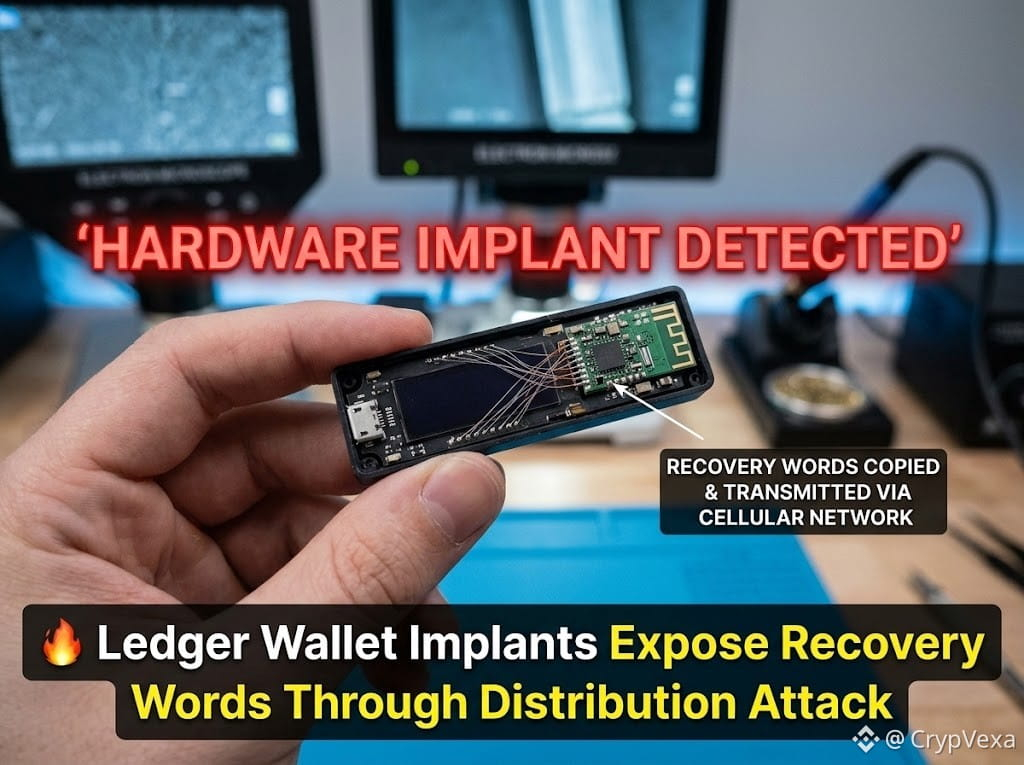
🚨 استهداف محافظ Ledger بزرعة عتادية خفية! 🔐
أكدت Ledger وجود زرعة غير مصرح بها في جهاز بيع عبر الموزّع CryptoBilis في جنوب شرق آسيا.
🔑 التقطت الزرعة عبارات الاسترداد المكوّنة من 24 كلمة أثناء الإعداد
📡 أُرسلت العبارات المسروقة عبر شبكات LTE/الخلوية
💰 بلغت خسائر العملات المشفرة المُبلّغ عنها عشرات الملايين من الدولارات
🏭 تقول Ledger إن أنظمتها وعُنصرها الآمن ونظام التشغيل لم تتعرض للاختراق
⚠️ كان هذا هجومًا استهدف التوزيع في منطقة محددة، وليس اختراقًا منهجيًا لبرمجيات Ledger.
🛡️ اشترِ المحافظ العتادية من قنوات موثوقة، ولا تشارك عبارة الاسترداد مطلقًا.
#Ledger #CryptoSecurity #Bitcoin #HardwareWallet #Crypto
1
66
·
--
👀 قبل بضع ساعات، ضُبطت Ledger مجددًا وهي تقول شيئًا وتفعل نقيضه
شنّ Mark Karpelès، المالك السابق لمنصة Mt. Gox، هجومًا عليها اليوم عبر X: سبق أن قال دعم Ledger إن شريحة الأمان تستطيع اكتشاف العبث المادي، وإن «إضافة عتاد لا يمكن أن تتجاوز فحص الأصالة» — لكن الوثائق الرسمية تنص بوضوح على أنه ما دامت الشريحة الأصلية لم تُمس، فلن يتمكن فحص الأصالة (Genuine Check) من كشف غرسة تجسس
بعبارة أخرى: ما يقوله الدعم يناقض ما تقوله الوثائق
والأكثر إثارة للقلق أن Ledger نفسها نشرت صورًا حقيقية لغرسة في مقال على Academy في مارس من هذا العام — أي إن التهديد موثّق منذ وقت طويل
وأجرى Karpelès حسابًا: في أقل من شهرين، سرقت عمليات «إضافة العتاد» من هذا النوع أكثر من 90 مليون دولار (وبحسب بيانات Bitquery، بلغ الإجمالي التراكمي 102 مليون دولار، من 324 محفظة)
وسأل مباشرةً: إذا كانت الشركة تعرف أن الفحص لا يستطيع كشفها، لكنها تضمن أنه يستطيع، فهل يُعدّ ذلك تضليلًا للمستهلكين؟
الجانب الإيجابي: ① الوثائق الرسمية لا تخفي الأمر، بل توضّح القيود بكل صراحة ② ليس من السيئ أن يدقّق أحدهم في التفاصيل؛ فقد فكّك Karpelès الأجهزة وأعدّ دليلًا علنيًا للفحص لمساعدة الناس على تجنّب المخاطر ③ القطاع يتخذ إجراءات أكثر صرامة: قلّصت Ledger عدد موزّعيها، وحذت Trezor حذوها
تذكير سريع بالمخاطر: اشترِ محافظ الأجهزة من الموقع الرسمي أو القنوات المعتمدة فقط، وابتعد عن المنتجات الرخيصة من جهات خارجية
ما رأيك: أكان هذا زلّة لسان من خدمة العملاء، أم تضليلًا فعلًا؟
$BTC $ETH $SOL
#硬件钱包 #Ledger
مصدر الخبر: Odaily / ChainCatcher (منشور Karpelès على X بتاريخ 10-19)
للاطلاع فقط، ولا يُعدّ نصيحة استثمارية
285

أغرب خناقة في عالم العملات المشفّرة وصلت: مارك كاربليس، الرجل الذي أضاع 850 ألف وحدة $BTC من Mt. Gox عام 2014، يوجّه إصبعه إلى أنف الرئيس التنفيذي لـLedger ويقول: «في محفظتكم شريحة تجسّس. لو حذّرتم الناس بدري، كان ممكن توفّروا 90 مليون دولار».
خلّونا نرتّب القصة: فكّ أحدهم جهاز Ledger أصليًا، ووجد بداخله لوحة دوائر مخفية مزوّدة بهوائي. تسجّل اللوحة العبارات الاستردادية الـ24 أثناء إعداد المحفظة، ثم ترسلها إلى المحتالين عبر إشارة الهاتف. وتقدّر جهات خارجية الخسائر بأكثر من 90 مليون دولار، لكن Ledger لم تؤكد هذا الرقم.
كاربليس: أنتم كتبتم عن هذا النوع من الشرائح المزروعة في أكاديمية Ledger التابعة لكم في مارس. هذا يعني أنكم كنتم تعرفون منذ زمن؛ فلماذا لم تدقّوا ناقوس الخطر وتحذّروا المستخدمين؟
ردّ الرئيس التنفيذي غوتييه أولًا: «هاتوا الوقائع». ثم أضاف ضربةً أخرى: «هذا الكلام صادر عن الرئيس التنفيذي لـMt. Gox... يا صاحبي، لستَ فارسًا أبيض. اصحَ».
يا للسخرية! معلّم إضاعة العملات يعلّم حارس الخزنة كيف يمنع السرقة. والأكثر إيلامًا أن Ledger أقرت بأن فحوصات مكافحة التزييف لديها لا تستطيع كشف استبدال شريحة الأمان أو زرع مكوّن إضافي فيها—وهذا ما حدث هنا. الضحايا اشتروا أجهزة أصلية فعلًا.
والآن نفتح باب المراهنات في التعليقات—
A: مع Ledger؛ عدم القدرة على منع المحتالين له ثمن، وMt. Gox لا يحق لها الكلام.
B: مع كاربليس؛ من اكتوى بالنار يعرف أين تكمن المشكلة، وتحذيره في محلّه.
اكتبوا A أو B، وقولوا لنا بالمناسبة: هل محفظتكم من المصدر الرسمي أم من طرف ثالث؟
$ETH #硬件钱包 #Ledger #MtGox
10
·
--
📰 العثور على شرائح تجسس في محافظ Ledger للأجهزة خلال التحقيق في سرقة عملات مشفرة بقيمة 90 مليون دولار أمريكي
تحقق Ledger في تقارير عن سرقة عملات مشفرة تجاوزت قيمتها 90 مليون دولار أمريكي، بعد أن عثر المحققون على شرائح تجسس مخفية داخل محافظ أجهزة باعها أحد تجار التجزئة الماليزيين.
المصدر : Analytics And Insight
الوقت : 2026-10-18 14:30:00
الفضل : kelvin munene
#ledger #cryptobilis #crypto_theft #cryptocurrency_security #hardware_wallets
$KEEP $ONE $BTC
شارك برأيك في قسم التعليقات أدناه
162
·
--
Ledger توضح إن الحادثة كانت عبر قناة توزيع محددة بعد خروج الأجهزة من سيطرتها، وتقول إن الشريحة ونظام التشغيل والخوادم ما انخترقت. وطلبت وقف عرض الأجهزة على الرفوف ومنع إعادة بيع المرتجعات. كيف تتأكدون من مصدر جهازكم؟ 🔐📦🛡️
الأكثر تداولًا على Binance وقت الرصد — 18 أكتوبر، 22:57 بتوقيت إسطنبول: $BTC، $ETH، $ZEC (Binance Spot، حجم تداول 24 ساعة؛ مع استبعاد العملات المستقرة والفيات). متابعة عامة للسوق وما لها علاقة سببية بخبر Ledger.
#أمن_المحافظ #Ledger
Ledger توضح إن الحادثة كانت عبر قناة توزيع محددة بعد خروج الأجهزة من سيطرتها، وتقول إن الشريحة ونظام التشغيل والخوادم ما انخترقت. وطلبت وقف عرض الأجهزة على الرفوف ومنع إعادة بيع المرتجعات. كيف تتأكدون من مصدر جهازكم؟ 🔐📦🛡️
الأكثر تداولًا على Binance وقت الرصد — 18 أكتوبر، 22:57 بتوقيت إسطنبول: $BTC ، $ETH ، $ZEC (Binance Spot، حجم تداول 24 ساعة؛ مع استبعاد العملات المستقرة والفيات). متابعة عامة للسوق وما لها علاقة سببية بخبر Ledger.
#أمن_المحافظ #Ledger
الأكثر تداولًا على Binance وقت الرصد — 18 أكتوبر، 22:57 بتوقيت إسطنبول: $BTC ، $ETH ، $ZEC (Binance Spot، حجم تداول 24 ساعة؛ مع استبعاد العملات المستقرة والفيات). متابعة عامة للسوق وما لها علاقة سببية بخبر Ledger.
#أمن_المحافظ #Ledger
170

·
--
🚨 $BTC إطلاق مشروع لرصد زرعات التجسس في محافظ ليدجر! 🛡️
📊 يدعم الرئيس التنفيذي السابق لمنصة Mt. Gox، مارك كاربيليس، جهازًا منخفض التكلفة يفحص محافظ ليدجر المادية بحثًا عن زرعات تجسس مخفية، بهدف تعزيز ثقة المستخدمين بالتخزين البارد. 🦈 قد تدفع هذه الخطوة إلى موجة من ترقيات «المحافظ النظيفة» مع سعي المستثمرين الأذكياء إلى حفظ أصولهم بأمان محكم. 💡 ومع استمرار قلق السوق بشأن مخاطر حفظ الأصول، فإن أي أداة تتحقق من سلامة المحافظ ستكتسب مصداقية فورية.
🤔 كيف ستغيّر هذه التقنية موازين القوى بين المتداولين الذين يضعون الأمان في المقام الأول وأولئك الذين ما زالوا يعتمدون على الأجهزة القديمة؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BTC #Security #Ledger #Crypto
🔥 🦈
21

·
--
محتال يخسر 4.8 مليون دولار من بيتكوين بعد سرقة عبر زرعة في أجهزة Ledger
أفادت Chainalysis أن مشغّلًا لعملية احتيال بالمهام حوّل أكثر من 60 بيتكوين (نحو 4.8 مليون دولار) إلى ثلاثة عناوين على Ledger في 22 سبتمبر، ثم أفرغ اللصوص كل عنوان بتحويل واحد في 9 أكتوبر، وأرسلوا الأموال إلى محفظة تجميع مصنّفة على أنها تحتوي على أموال مسروقة. أرسلت أكبر محفظة احتيال مرتبطة 1.36 مليون دولار عبر 106 تحويلات؛ وسُحب من كل عنوان Ledger نحو 1.64 مليون دولار.
تتبعت Ledger عمليات زرع غير مصرّح بها في الأجهزة، وعُثر عليها في أجهزة توقيع باعتها CryptoBilis. التقطت الزرعة عبارة الاسترداد المؤلفة من 24 كلمة عبر شريحة eSIM بتقنية LTE، ثم أرسلتها. وتقدّر Specter أن الخسائر المرتبطة بـ CryptoBilis تتجاوز 86 مليون دولار في Bitcoin وEthereum وTRON. وتنصح Ledger كل من يستخدم جهازًا من CryptoBilis بالانتقال إلى جهاز توقيع جديد بعبارة استرداد جديدة.
هل سبق لك أو لفريقك تدقيق محافظ الأجهزة بحثًا عن مخاطر سلسلة التوريد؟
#Bitcoin #Ledger #CryptoSecurity #TaskScam #FinTech
1
6

·
--
انهارت المحفظة الباردة! 90 مليون دولار تبخّرت هكذا، وحتى التحقيق الداخلي لم يكشف شيئًا؟! ⚠️
قلت لكم من زمان: المحفظة الباردة ليست خزنة، بل مجرد درج على شكل خزنة. لا تظنوا أن الأمر مستبعد؛ ما حدث مع Ledger اليوم هو نتيجة أفعالها.
لنبدأ بالأرقام: أجهزة Ledger التي باعها موزّعها في جنوب شرق آسيا CryptoBilis عبثت بها عصابة إجرامية؛ فتحوا الأجهزة ولحموا شريحة تجسّس على سلك توصيل الشاشة. عندما تهيّئ الجهاز وتظهر عليه كلمات الاسترداد الـ24، تقرأها الشريحة وترسلها إلى مقر العصابة عبر اتصال LTE مدمج فيها. شريحة المفتاح الخاص سليمة، والتوقيعات طبيعية، وحتى فحوص Ledger الرسمية للتحقق من أصالة الجهاز لم تكشف شيئًا. وقد أقرت Ledger بذلك بنفسها.
قدّر باحثون في سلسلة الكتل الخسائر بنحو 93.2 مليون دولار، من 315 محفظة، وقد اختفت الأموال. جمّدت Tether ما قيمته 10 ملايين USDT، أما الباقي فمن المستبعد استعادته. أُغلق المتجر في كوالالمبور يوم 9 أكتوبر، لكن الأموال كانت قد سُرقت قبل ذلك.
ما أكثر ما يثير الغضب؟ اكتشف Karpeles، الرئيس السابق لمنصة Mt. Gox، هذه القطعة المزروعة عند تفكيك الجهاز في مارس من هذا العام، وكانت Ledger تعرف بهذه الحيلة منذ ذلك الحين. لكن التحذيرات لم تكن كافية، واليوم يتبادل الرئيسان التنفيذيان الاتهامات على الإنترنت، حتى إن أحدهما قال للآخر: «لست فارسًا أبيض». باختصار، لا تستطيع Ledger التنصل من المسؤولية: عرفت في مارس، ووقعت الكارثة في أكتوبر. فمن يُنصف من اشتروا الأجهزة خلال الأشهر السبعة الفاصلة؟
الخلاصة بسيطة: 5 نصائح لحماية أموالك، بلغة واضحة: اشترِ محافظ الأجهزة من الموقع الرسمي فقط، ولا تطمع في توفير بضعة دولارات لدى الموزعين. بدأت Trezor بالفعل في تقليص عدد موزعيها الخارجيين، والرسالة واضحة. افحص الجهاز فور استلامه؛ إذا وجدت لوحة صغيرة مجهولة على سلك التوصيل أو لحامات رديئة، فأعده فورًا من دون تردد. اكتب كلمات الاسترداد بيدك دائمًا، وأبقها غير متصلة بالإنترنت دائمًا؛ هذا هو الحد الأدنى. وزّع المبالغ الكبيرة على محافظ متعددة، ولا تضع كل ما تملك في محفظة واحدة؛ فالمحافظ الـ315 اليوم مثالٌ يُحتذى به في ما يجب تجنبه. أما من اشترى Ledger من CryptoBilis، فليتبع تعليمات الشركة: لا تهيّئ الجهاز إذا لم تكن قد فعلت ذلك، وإذا استخدمته بالفعل، فانقل عملاتك سريعًا إلى جهاز جديد مع كلمات استرداد جديدة.
$BTC $ETH $BNB ما ترقد أموالك فيه ليس آمنًا بنسبة 100٪؛ المهم ألا تكون الحلقة الأضعف.
لنتحدث في التعليقات: هل ما زلتم تجرؤون على وضع مبالغ كبيرة في المحافظ الباردة؟
#Ledger #硬件钱包 #防骗 #أمان_المحافظ_الباردة
169
يقول شخص خسر 850 ألف BTC إن Ledger كانت تعرف منذ مارس بوجود شريحة تنصّت داخل الجهاز، فردّ الرئيس التنفيذي: «والآن جاء دورك لتلعب دور الفارس الأبيض؟»
فكّك Mark Karpelès، الرئيس التنفيذي السابق لمنصة Mt. Gox، الجهاز واكتشف لوحة دوائر مخفية يمكنها سرقة عبارات الاسترداد الـ24 الخاصة بك؛ وفي دليل الأمان الذي نشرته Ledger في مارس، توجد صورة لشريحة تجسّس مشابهة، كما أقرت الشركة بنفسها بأن فحص Genuine Check لا يستطيع اكتشافها — فما دامت شريحة الأمان الأصلية موجودة، يتجاهل الفحص الأمر وكأن شيئًا لم يكن. أما ردّ الرئيس التنفيذي فكان نبش ماضي الرجل والعودة إلى أخطاء عام 2014.
السؤال الجوهري: عندما تشتري محفظة أجهزة، هل يهمك أمان الجهاز أم أن خدمة العملاء تجيد المشاجرة؟ اختاروا موقفكم في التعليقات — أ: الخطأ يظل خطأً حتى لو تراكمت الأخطاء، وKarpelès محق في انتقاده؛ ب: Mt. Gox نفسها أخفقت من قبل، فبأي حق تنتقد الآخرين؟
$BTC $ETH #硬件钱包 #Ledger
5
·
--
صاعد
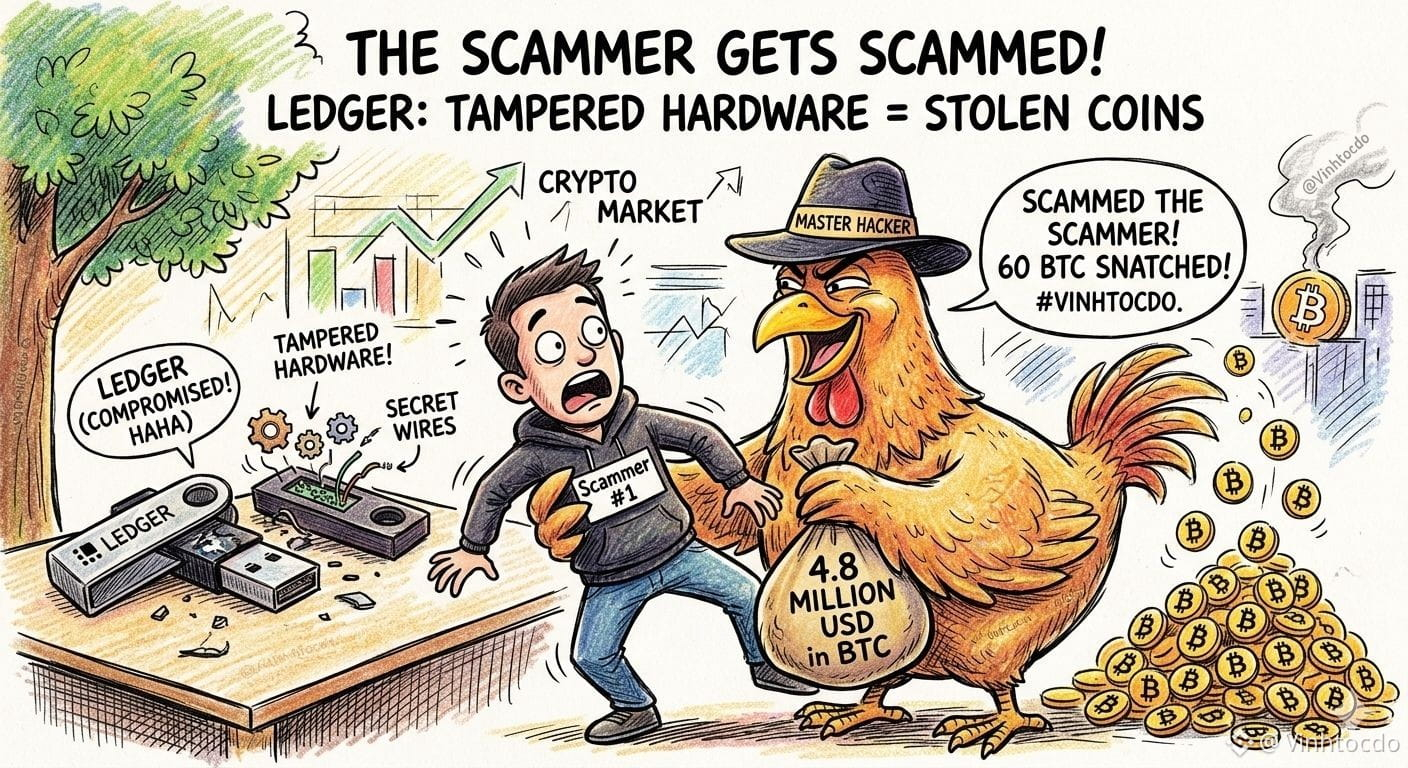
الصياد يصبح فريسة — ما إن أخرج الكلبُ الشيءَ حتى خطفته الدجاجة 😀: مخترق محتال... سرق منه مخترق آخر 4,8 مليون دولار! محتال توظيف أجرى للتو «صفقة روحانية» وحوّل 60 BTC إلى 3 محافظ Ledger، وقبل أن يحتفل، أفرغ مخترق أمهر منه محفظته بالكامل. حقًا، لكل حيلة من يكشفها — أمر يضحك ويبكي!
تحليل معمّق: أقرت Ledger بأن مجرمين عبثوا بالأجهزة، وثبّتوا مكوّنات مخفية داخل أجهزة أصلية لسرقة عبارة الاسترداد (seed phrase). عندما لا تعود المحفظة الباردة «باردة»، يصبح الحديث عن الأمان المطلق مجرد برق خادع!
ما الذي ينبغي للمتداول فعله؟
اشترِ محفظة الأجهزة مباشرةً من الموقع الرسمي، ولا تشترِ أبدًا أجهزة مستعملة أو عروض «تصفية بأسعار جنونية». تحقّق جيدًا من الأختام والعلبة قبل الإعداد.
هذه ليست نصيحة مالية! سجّل في Binance اليوم: [https://www.binance.com/register?ref=VINHTOCDO](https://www.binance.com/register?ref=VINHTOCDO) (الرمز: VINHTOCDO).
انقر على التداول أدناه لدعمي:
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$SOL
{spot}(SOLUSDT)
#Ledger #HackerAlert #scam #CryptoSecurity #HardwareWallets #VINHTOCDO
الصياد يصبح فريسة — ما إن أخرج الكلبُ الشيءَ حتى خطفته الدجاجة 😀: مخترق محتال... سرق منه مخترق آخر 4,8 مليون دولار! محتال توظيف أجرى للتو «صفقة روحانية» وحوّل 60 BTC إلى 3 محافظ Ledger، وقبل أن يحتفل، أفرغ مخترق أمهر منه محفظته بالكامل. حقًا، لكل حيلة من يكشفها — أمر يضحك ويبكي!
تحليل معمّق: أقرت Ledger بأن مجرمين عبثوا بالأجهزة، وثبّتوا مكوّنات مخفية داخل أجهزة أصلية لسرقة عبارة الاسترداد (seed phrase). عندما لا تعود المحفظة الباردة «باردة»، يصبح الحديث عن الأمان المطلق مجرد برق خادع!
ما الذي ينبغي للمتداول فعله؟
اشترِ محفظة الأجهزة مباشرةً من الموقع الرسمي، ولا تشترِ أبدًا أجهزة مستعملة أو عروض «تصفية بأسعار جنونية». تحقّق جيدًا من الأختام والعلبة قبل الإعداد.
هذه ليست نصيحة مالية! سجّل في Binance اليوم: https://www.binance.com/register?ref=VINHTOCDO (الرمز: VINHTOCDO).
انقر على التداول أدناه لدعمي:
$BTC
$ETH
$SOL
#Ledger #HackerAlert #scam #CryptoSecurity #HardwareWallets #VINHTOCDO
1
1.3k
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BinancePick
3M مشاهدات
152,117 يقومون بالنقاش
2
#EarningsSeason
5.2M مشاهدات
25,849 يقومون بالنقاش
3
#AnthropicTTMRevenueGrewAbout1200%
23,009 مشاهدات
356 يقومون بالنقاش
4
#AnthropicS1ExpectedToday
22,864 مشاهدات
304 يقومون بالنقاش
5
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
27,540 مشاهدات
428 يقومون بالنقاش
6
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
36,045 مشاهدات
518 يقومون بالنقاش
7
#StrategyMSTRSurpassesNasdaqInMarketCap
27,283 مشاهدات
375 يقومون بالنقاش
8
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
1,235 مشاهدات
35 يقومون بالنقاش
9
#ElectrumWalletBugLetRogueServersStealFunds
28,761 مشاهدات
452 يقومون بالنقاش
10
#ArgentineCourtDismissesLIBRACaseAgainstMilei
43,558 مشاهدات
559 يقومون بالنقاش