
#hardwarewallet
hardwarewallet
108,527 مشاهدات
398 يقومون بالنقاش
رائج
جديد

تعرض Ambire Ice تغييرات ملكية الحساب وعتبة الموافقة على شاشة التوقيع
- ستفك محفظة Ambire Ice للأجهزة معاملات Safe.
- تنبّه إلى التغييرات في صلاحيات التحكم بالحساب.
- صُممت لمساعدة الموقّعين على اتخاذ قراراتهم قبل الموافقة.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
المصدر: NewsBTC
تعرض Ambire Ice تغييرات ملكية الحساب وعتبة الموافقة على شاشة التوقيع
- ستفك محفظة Ambire Ice للأجهزة معاملات Safe.
- تنبّه إلى التغييرات في صلاحيات التحكم بالحساب.
- صُممت لمساعدة الموقّعين على اتخاذ قراراتهم قبل الموافقة.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
المصدر: NewsBTC
- ستفك محفظة Ambire Ice للأجهزة معاملات Safe.
- تنبّه إلى التغييرات في صلاحيات التحكم بالحساب.
- صُممت لمساعدة الموقّعين على اتخاذ قراراتهم قبل الموافقة.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
المصدر: NewsBTC
93
·
--
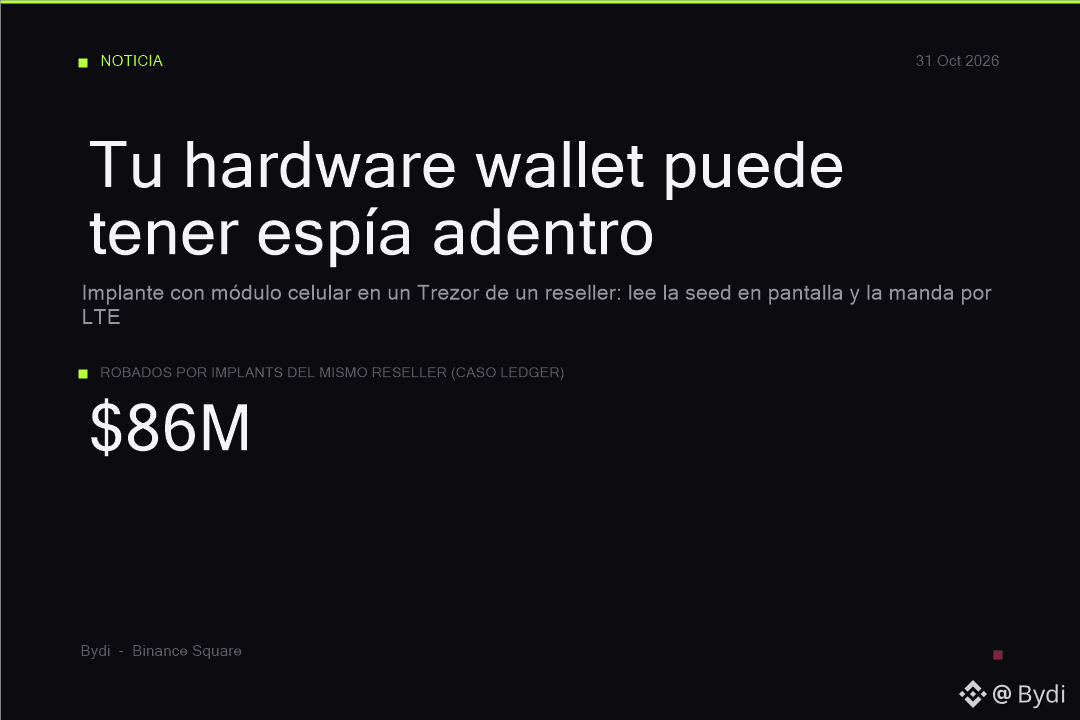
جاسوس حرفيًا داخل محفظتك الباردة 🚨
عثروا على جهاز Trezor Safe 5 من أحد البائعين، وفيه لوحة إضافية بين اللوحة الرئيسية والشاشة: وحدة خلوية بهوائي تقرأ عبارة الاسترداد على الشاشة وترسلها عبر LTE عندما توصل هذا الجهاز. حتى وزن الجهاز ليس اختبارًا موثوقًا، هذا ما قالته Trezor
البائع نفسه باع من قبل أجهزة Ledger مزروعة فيها شرائح تجسس: سُرقت نحو 86 مليونًا، وخسر أحد الضحايا أكثر من 60 BTC. تعليمات Trezor: إذا اشتريت من هناك منذ مارس 2026، فانقل كل شيء إلى محفظة جديدة بعبارة استرداد جديدة (استعادة النسخة الاحتياطية القديمة لن تصلح شيئًا؛ فالعبارة مكشوفة بالفعل)
أتخيل محفظتي ترسل عبارة الاسترداد عبر إشارة الهاتف، كأنها تسجل الوصول إلى الفندق
اشترِ مباشرة من الشركة المصنّعة، وإلا فهي لعبة روليت روسية. لا حل وسط
هل اشتريت محفظتك من الشركة المصنّعة أم من أحد الأسواق الإلكترونية؟ أخبرني، وأرجوك لا تكن Tokopedia
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
جاسوس حرفيًا داخل محفظتك الباردة 🚨
عثروا على جهاز Trezor Safe 5 من أحد البائعين، وفيه لوحة إضافية بين اللوحة الرئيسية والشاشة: وحدة خلوية بهوائي تقرأ عبارة الاسترداد على الشاشة وترسلها عبر LTE عندما توصل هذا الجهاز. حتى وزن الجهاز ليس اختبارًا موثوقًا، هذا ما قالته Trezor
البائع نفسه باع من قبل أجهزة Ledger مزروعة فيها شرائح تجسس: سُرقت نحو 86 مليونًا، وخسر أحد الضحايا أكثر من 60 BTC. تعليمات Trezor: إذا اشتريت من هناك منذ مارس 2026، فانقل كل شيء إلى محفظة جديدة بعبارة استرداد جديدة (استعادة النسخة الاحتياطية القديمة لن تصلح شيئًا؛ فالعبارة مكشوفة بالفعل)
أتخيل محفظتي ترسل عبارة الاسترداد عبر إشارة الهاتف، كأنها تسجل الوصول إلى الفندق
اشترِ مباشرة من الشركة المصنّعة، وإلا فهي لعبة روليت روسية. لا حل وسط
هل اشتريت محفظتك من الشركة المصنّعة أم من أحد الأسواق الإلكترونية؟ أخبرني، وأرجوك لا تكن Tokopedia
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
عثروا على جهاز Trezor Safe 5 من أحد البائعين، وفيه لوحة إضافية بين اللوحة الرئيسية والشاشة: وحدة خلوية بهوائي تقرأ عبارة الاسترداد على الشاشة وترسلها عبر LTE عندما توصل هذا الجهاز. حتى وزن الجهاز ليس اختبارًا موثوقًا، هذا ما قالته Trezor
البائع نفسه باع من قبل أجهزة Ledger مزروعة فيها شرائح تجسس: سُرقت نحو 86 مليونًا، وخسر أحد الضحايا أكثر من 60 BTC. تعليمات Trezor: إذا اشتريت من هناك منذ مارس 2026، فانقل كل شيء إلى محفظة جديدة بعبارة استرداد جديدة (استعادة النسخة الاحتياطية القديمة لن تصلح شيئًا؛ فالعبارة مكشوفة بالفعل)
أتخيل محفظتي ترسل عبارة الاسترداد عبر إشارة الهاتف، كأنها تسجل الوصول إلى الفندق
اشترِ مباشرة من الشركة المصنّعة، وإلا فهي لعبة روليت روسية. لا حل وسط
هل اشتريت محفظتك من الشركة المصنّعة أم من أحد الأسواق الإلكترونية؟ أخبرني، وأرجوك لا تكن Tokopedia
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
Mr W3N:
por eso nunca hay que comprar a los revendedores!!
1
2
2.4k

·
--
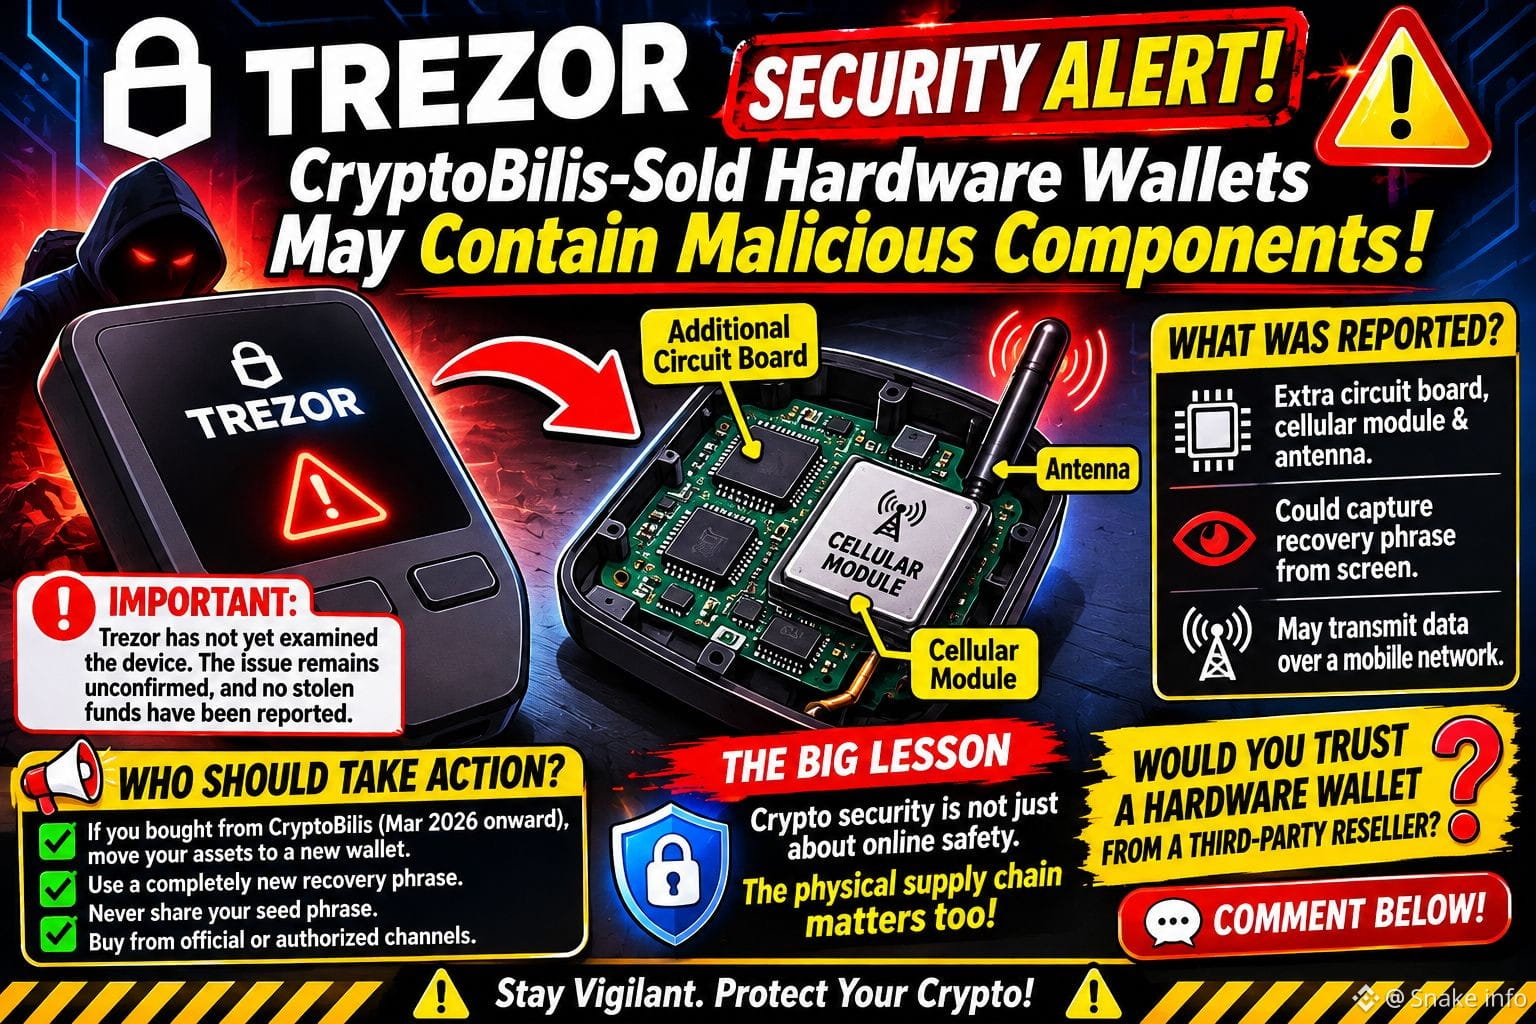
🚨 تنبيه أمني من TREZOR: مخاوف من العبث بمحافظ الأجهزة تثير علامات تحذير! 🔐⚠️
تخيّل أن تشتري محفظة أجهزة لحماية عملاتك الرقمية، ثم تكتشف أن الجهاز نفسه ربما تعرّض للعبث. 😨
أعربت Trezor عن مخاوفها بعدما أفاد أحد العملاء في إندونيسيا بأنه اكتشف مكونات إلكترونية مثيرة للريبة داخل محفظة Trezor Safe 5 اشتراها عبر بائع التجزئة CryptoBilis.
🔍 ما الذي أُفيد به؟
⚠️ أفادت التقارير بالعثور على لوحة دوائر إضافية ووحدة اتصال خلوي وهوائي داخل الجهاز.
🔑 قد يُعرّض التعديل المشتبه به معلومات حساسة للخطر، بما في ذلك عبارة الاسترداد المعروضة على شاشة المحفظة.
📡 قد يُستخدم الاتصال الخلوي لإرسال المعلومات الملتقطة إلى جهة خارجية.
هام: لم يفحص مختبر Trezor الجهاز المذكور بشكل مستقل حتى الآن، لذا لم يتأكد وجود الغرسة المشتبه بها. ولم تُبلّغ الشركة عن أي أموال مسروقة مرتبطة بالحادثة.
🛡️ من ينبغي له اتخاذ إجراء؟
👉 تنصح Trezor العملاء الذين اشتروا أجهزة مورّدة من CryptoBilis اعتبارًا من مارس 2026 بنقل أصولهم إلى محفظة جديدة أُنشئت بعبارة استرداد جديدة تمامًا.
👉 لا تُعِد استخدام عبارة استرداد يُحتمل أنها انكشفت.
👉 لا تشارك أبدًا عبارة الاسترداد الخاصة بك مع أي شخص يدّعي تقديم الدعم الفني.
👉 اشترِ محافظ الأجهزة عبر القنوات الرسمية أو المعتمدة متى أمكن.
🔥 الدرس الأهم
لا يقتصر أمان العملات الرقمية على حماية مفاتيحك الخاصة عبر الإنترنت. فسلسلة التوريد المادية مهمة أيضًا.
لا تكون محفظتك جديرة بالثقة إلا بقدر إجراءات الأمان التي تحميها.
💬 سؤال: هل تثق بمحفظة أجهزة اشتريتها عبر بائع تجزئة خارجي بعد سماعك عن هذه الحادثة المُبلّغ عنها؟ 👇
⚠️ محتوى توعوي وتعليمي حول الأمن فقط. تحقّق من الإعلانات الرسمية قبل اتخاذ أي إجراء.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
انقر أدناه للتداول👇
$BNB $FUEL $BEAT
{future}(BEATUSDT)
{alpha}(560x5c8daeabc57e9249606d3bd6d1e097ef492ea3c5)
{future}(BNBUSDT)
🚨 تنبيه أمني من TREZOR: مخاوف من العبث بمحافظ الأجهزة تثير علامات تحذير! 🔐⚠️
تخيّل أن تشتري محفظة أجهزة لحماية عملاتك الرقمية، ثم تكتشف أن الجهاز نفسه ربما تعرّض للعبث. 😨
أعربت Trezor عن مخاوفها بعدما أفاد أحد العملاء في إندونيسيا بأنه اكتشف مكونات إلكترونية مثيرة للريبة داخل محفظة Trezor Safe 5 اشتراها عبر بائع التجزئة CryptoBilis.
🔍 ما الذي أُفيد به؟
⚠️ أفادت التقارير بالعثور على لوحة دوائر إضافية ووحدة اتصال خلوي وهوائي داخل الجهاز.
🔑 قد يُعرّض التعديل المشتبه به معلومات حساسة للخطر، بما في ذلك عبارة الاسترداد المعروضة على شاشة المحفظة.
📡 قد يُستخدم الاتصال الخلوي لإرسال المعلومات الملتقطة إلى جهة خارجية.
هام: لم يفحص مختبر Trezor الجهاز المذكور بشكل مستقل حتى الآن، لذا لم يتأكد وجود الغرسة المشتبه بها. ولم تُبلّغ الشركة عن أي أموال مسروقة مرتبطة بالحادثة.
🛡️ من ينبغي له اتخاذ إجراء؟
👉 تنصح Trezor العملاء الذين اشتروا أجهزة مورّدة من CryptoBilis اعتبارًا من مارس 2026 بنقل أصولهم إلى محفظة جديدة أُنشئت بعبارة استرداد جديدة تمامًا.
👉 لا تُعِد استخدام عبارة استرداد يُحتمل أنها انكشفت.
👉 لا تشارك أبدًا عبارة الاسترداد الخاصة بك مع أي شخص يدّعي تقديم الدعم الفني.
👉 اشترِ محافظ الأجهزة عبر القنوات الرسمية أو المعتمدة متى أمكن.
🔥 الدرس الأهم
لا يقتصر أمان العملات الرقمية على حماية مفاتيحك الخاصة عبر الإنترنت. فسلسلة التوريد المادية مهمة أيضًا.
لا تكون محفظتك جديرة بالثقة إلا بقدر إجراءات الأمان التي تحميها.
💬 سؤال: هل تثق بمحفظة أجهزة اشتريتها عبر بائع تجزئة خارجي بعد سماعك عن هذه الحادثة المُبلّغ عنها؟ 👇
⚠️ محتوى توعوي وتعليمي حول الأمن فقط. تحقّق من الإعلانات الرسمية قبل اتخاذ أي إجراء.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
انقر أدناه للتداول👇
$BNB $FUEL $BEAT
تخيّل أن تشتري محفظة أجهزة لحماية عملاتك الرقمية، ثم تكتشف أن الجهاز نفسه ربما تعرّض للعبث. 😨
أعربت Trezor عن مخاوفها بعدما أفاد أحد العملاء في إندونيسيا بأنه اكتشف مكونات إلكترونية مثيرة للريبة داخل محفظة Trezor Safe 5 اشتراها عبر بائع التجزئة CryptoBilis.
🔍 ما الذي أُفيد به؟
⚠️ أفادت التقارير بالعثور على لوحة دوائر إضافية ووحدة اتصال خلوي وهوائي داخل الجهاز.
🔑 قد يُعرّض التعديل المشتبه به معلومات حساسة للخطر، بما في ذلك عبارة الاسترداد المعروضة على شاشة المحفظة.
📡 قد يُستخدم الاتصال الخلوي لإرسال المعلومات الملتقطة إلى جهة خارجية.
هام: لم يفحص مختبر Trezor الجهاز المذكور بشكل مستقل حتى الآن، لذا لم يتأكد وجود الغرسة المشتبه بها. ولم تُبلّغ الشركة عن أي أموال مسروقة مرتبطة بالحادثة.
🛡️ من ينبغي له اتخاذ إجراء؟
👉 تنصح Trezor العملاء الذين اشتروا أجهزة مورّدة من CryptoBilis اعتبارًا من مارس 2026 بنقل أصولهم إلى محفظة جديدة أُنشئت بعبارة استرداد جديدة تمامًا.
👉 لا تُعِد استخدام عبارة استرداد يُحتمل أنها انكشفت.
👉 لا تشارك أبدًا عبارة الاسترداد الخاصة بك مع أي شخص يدّعي تقديم الدعم الفني.
👉 اشترِ محافظ الأجهزة عبر القنوات الرسمية أو المعتمدة متى أمكن.
🔥 الدرس الأهم
لا يقتصر أمان العملات الرقمية على حماية مفاتيحك الخاصة عبر الإنترنت. فسلسلة التوريد المادية مهمة أيضًا.
لا تكون محفظتك جديرة بالثقة إلا بقدر إجراءات الأمان التي تحميها.
💬 سؤال: هل تثق بمحفظة أجهزة اشتريتها عبر بائع تجزئة خارجي بعد سماعك عن هذه الحادثة المُبلّغ عنها؟ 👇
⚠️ محتوى توعوي وتعليمي حول الأمن فقط. تحقّق من الإعلانات الرسمية قبل اتخاذ أي إجراء.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
انقر أدناه للتداول👇
$BNB $FUEL $BEAT
2
715
·
--
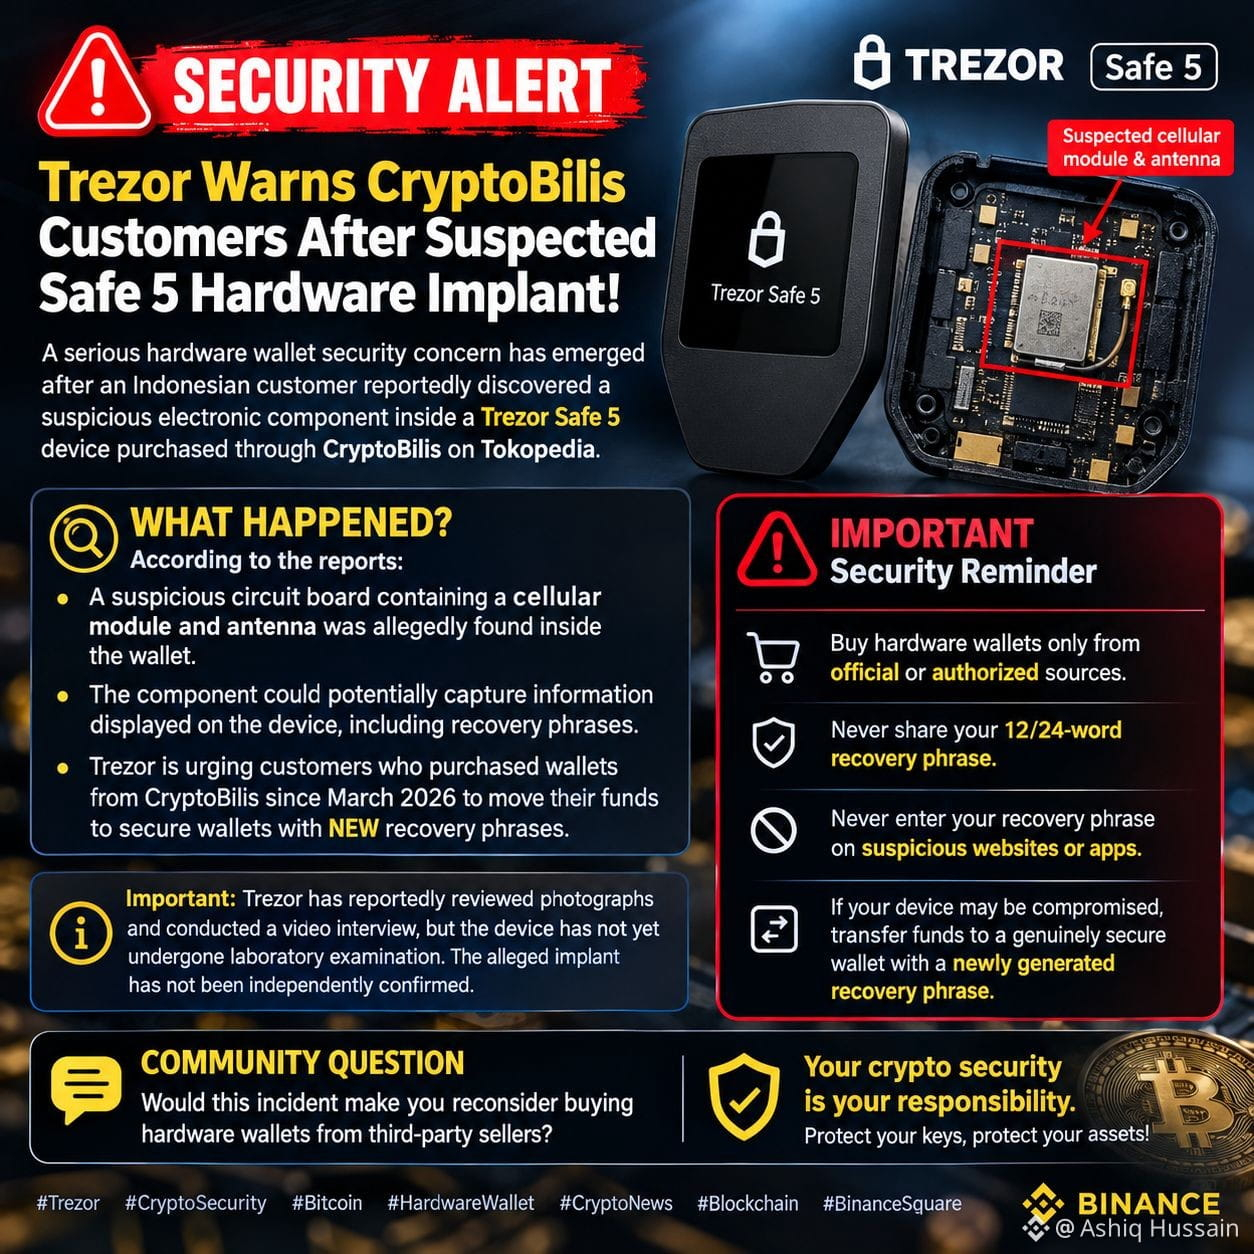
🚨 تنبيه أمني: تحذّر Trezor عملاء CryptoBilis بعد الاشتباه بوجود زرعة داخلية في جهاز Safe 5! ⚠️
ظهرت مخاوف جدية بشأن أمان المحافظ المادية، بعد أن أفاد عميل إندونيسي باكتشاف مكوّن إلكتروني مشبوه داخل جهاز Trezor Safe 5 اشتراه عبر CryptoBilis على Tokopedia.
🔍 ماذا حدث؟
بحسب التقارير:
- يُزعم العثور داخل المحفظة على لوحة دوائر مشبوهة تحتوي على وحدة اتصال خلوي وهوائي.
- قد يتمكن هذا المكوّن من التقاط المعلومات المعروضة على الجهاز، بما فيها عبارات الاسترداد.
- تحث Trezor العملاء الذين اشتروا محافظ من CryptoBilis منذ مارس 2026 على نقل أموالهم إلى محافظ آمنة باستخدام عبارات استرداد جديدة.
⚠️ تذكير أمني مهم:
✅ اشترِ المحافظ المادية من مصادر رسمية أو معتمدة فقط.
✅ لا تشارك عبارة الاسترداد المكوّنة من 12 أو 24 كلمة أبدًا.
✅ لا تُدخل عبارة الاسترداد مطلقًا في مواقع أو تطبيقات مشبوهة.
✅ إذا كان من المحتمل أن جهازك قد تعرّض للاختراق، فانقل أموالك إلى محفظة آمنة بالفعل باستخدام عبارة استرداد جديدة تم إنشاؤها حديثًا.
📌 مهم: يُقال إن Trezor راجعت الصور وأجرت مقابلة عبر الفيديو، لكن الجهاز لم يخضع بعد لفحص مختبري. ولم يُتحقق بشكل مستقل من صحة الادعاء بوجود زرعة داخلية.
💬 سؤال للمجتمع:
هل ستجعلك هذه الحادثة تعيد التفكير في شراء المحافظ المادية من بائعين خارجيين؟
{spot}(BTCUSDT)
🔐 تذكّر: أمان عملاتك المشفّرة مسؤوليتك. احمِ مفاتيحك، واحمِ أصولك!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
🚨 تنبيه أمني: تحذّر Trezor عملاء CryptoBilis بعد الاشتباه بوجود زرعة داخلية في جهاز Safe 5! ⚠️
ظهرت مخاوف جدية بشأن أمان المحافظ المادية، بعد أن أفاد عميل إندونيسي باكتشاف مكوّن إلكتروني مشبوه داخل جهاز Trezor Safe 5 اشتراه عبر CryptoBilis على Tokopedia.
🔍 ماذا حدث؟
بحسب التقارير:
- يُزعم العثور داخل المحفظة على لوحة دوائر مشبوهة تحتوي على وحدة اتصال خلوي وهوائي.
- قد يتمكن هذا المكوّن من التقاط المعلومات المعروضة على الجهاز، بما فيها عبارات الاسترداد.
- تحث Trezor العملاء الذين اشتروا محافظ من CryptoBilis منذ مارس 2026 على نقل أموالهم إلى محافظ آمنة باستخدام عبارات استرداد جديدة.
⚠️ تذكير أمني مهم:
✅ اشترِ المحافظ المادية من مصادر رسمية أو معتمدة فقط.
✅ لا تشارك عبارة الاسترداد المكوّنة من 12 أو 24 كلمة أبدًا.
✅ لا تُدخل عبارة الاسترداد مطلقًا في مواقع أو تطبيقات مشبوهة.
✅ إذا كان من المحتمل أن جهازك قد تعرّض للاختراق، فانقل أموالك إلى محفظة آمنة بالفعل باستخدام عبارة استرداد جديدة تم إنشاؤها حديثًا.
📌 مهم: يُقال إن Trezor راجعت الصور وأجرت مقابلة عبر الفيديو، لكن الجهاز لم يخضع بعد لفحص مختبري. ولم يُتحقق بشكل مستقل من صحة الادعاء بوجود زرعة داخلية.
💬 سؤال للمجتمع:
هل ستجعلك هذه الحادثة تعيد التفكير في شراء المحافظ المادية من بائعين خارجيين؟
🔐 تذكّر: أمان عملاتك المشفّرة مسؤوليتك. احمِ مفاتيحك، واحمِ أصولك!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
ظهرت مخاوف جدية بشأن أمان المحافظ المادية، بعد أن أفاد عميل إندونيسي باكتشاف مكوّن إلكتروني مشبوه داخل جهاز Trezor Safe 5 اشتراه عبر CryptoBilis على Tokopedia.
🔍 ماذا حدث؟
بحسب التقارير:
- يُزعم العثور داخل المحفظة على لوحة دوائر مشبوهة تحتوي على وحدة اتصال خلوي وهوائي.
- قد يتمكن هذا المكوّن من التقاط المعلومات المعروضة على الجهاز، بما فيها عبارات الاسترداد.
- تحث Trezor العملاء الذين اشتروا محافظ من CryptoBilis منذ مارس 2026 على نقل أموالهم إلى محافظ آمنة باستخدام عبارات استرداد جديدة.
⚠️ تذكير أمني مهم:
✅ اشترِ المحافظ المادية من مصادر رسمية أو معتمدة فقط.
✅ لا تشارك عبارة الاسترداد المكوّنة من 12 أو 24 كلمة أبدًا.
✅ لا تُدخل عبارة الاسترداد مطلقًا في مواقع أو تطبيقات مشبوهة.
✅ إذا كان من المحتمل أن جهازك قد تعرّض للاختراق، فانقل أموالك إلى محفظة آمنة بالفعل باستخدام عبارة استرداد جديدة تم إنشاؤها حديثًا.
📌 مهم: يُقال إن Trezor راجعت الصور وأجرت مقابلة عبر الفيديو، لكن الجهاز لم يخضع بعد لفحص مختبري. ولم يُتحقق بشكل مستقل من صحة الادعاء بوجود زرعة داخلية.
💬 سؤال للمجتمع:
هل ستجعلك هذه الحادثة تعيد التفكير في شراء المحافظ المادية من بائعين خارجيين؟
🔐 تذكّر: أمان عملاتك المشفّرة مسؤوليتك. احمِ مفاتيحك، واحمِ أصولك!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
139

·
--
#تحذير_تريزور_من_احتمال_بيع_كريبتوبيليس_محافظ_تحتوي_على_مكونات_ضارة
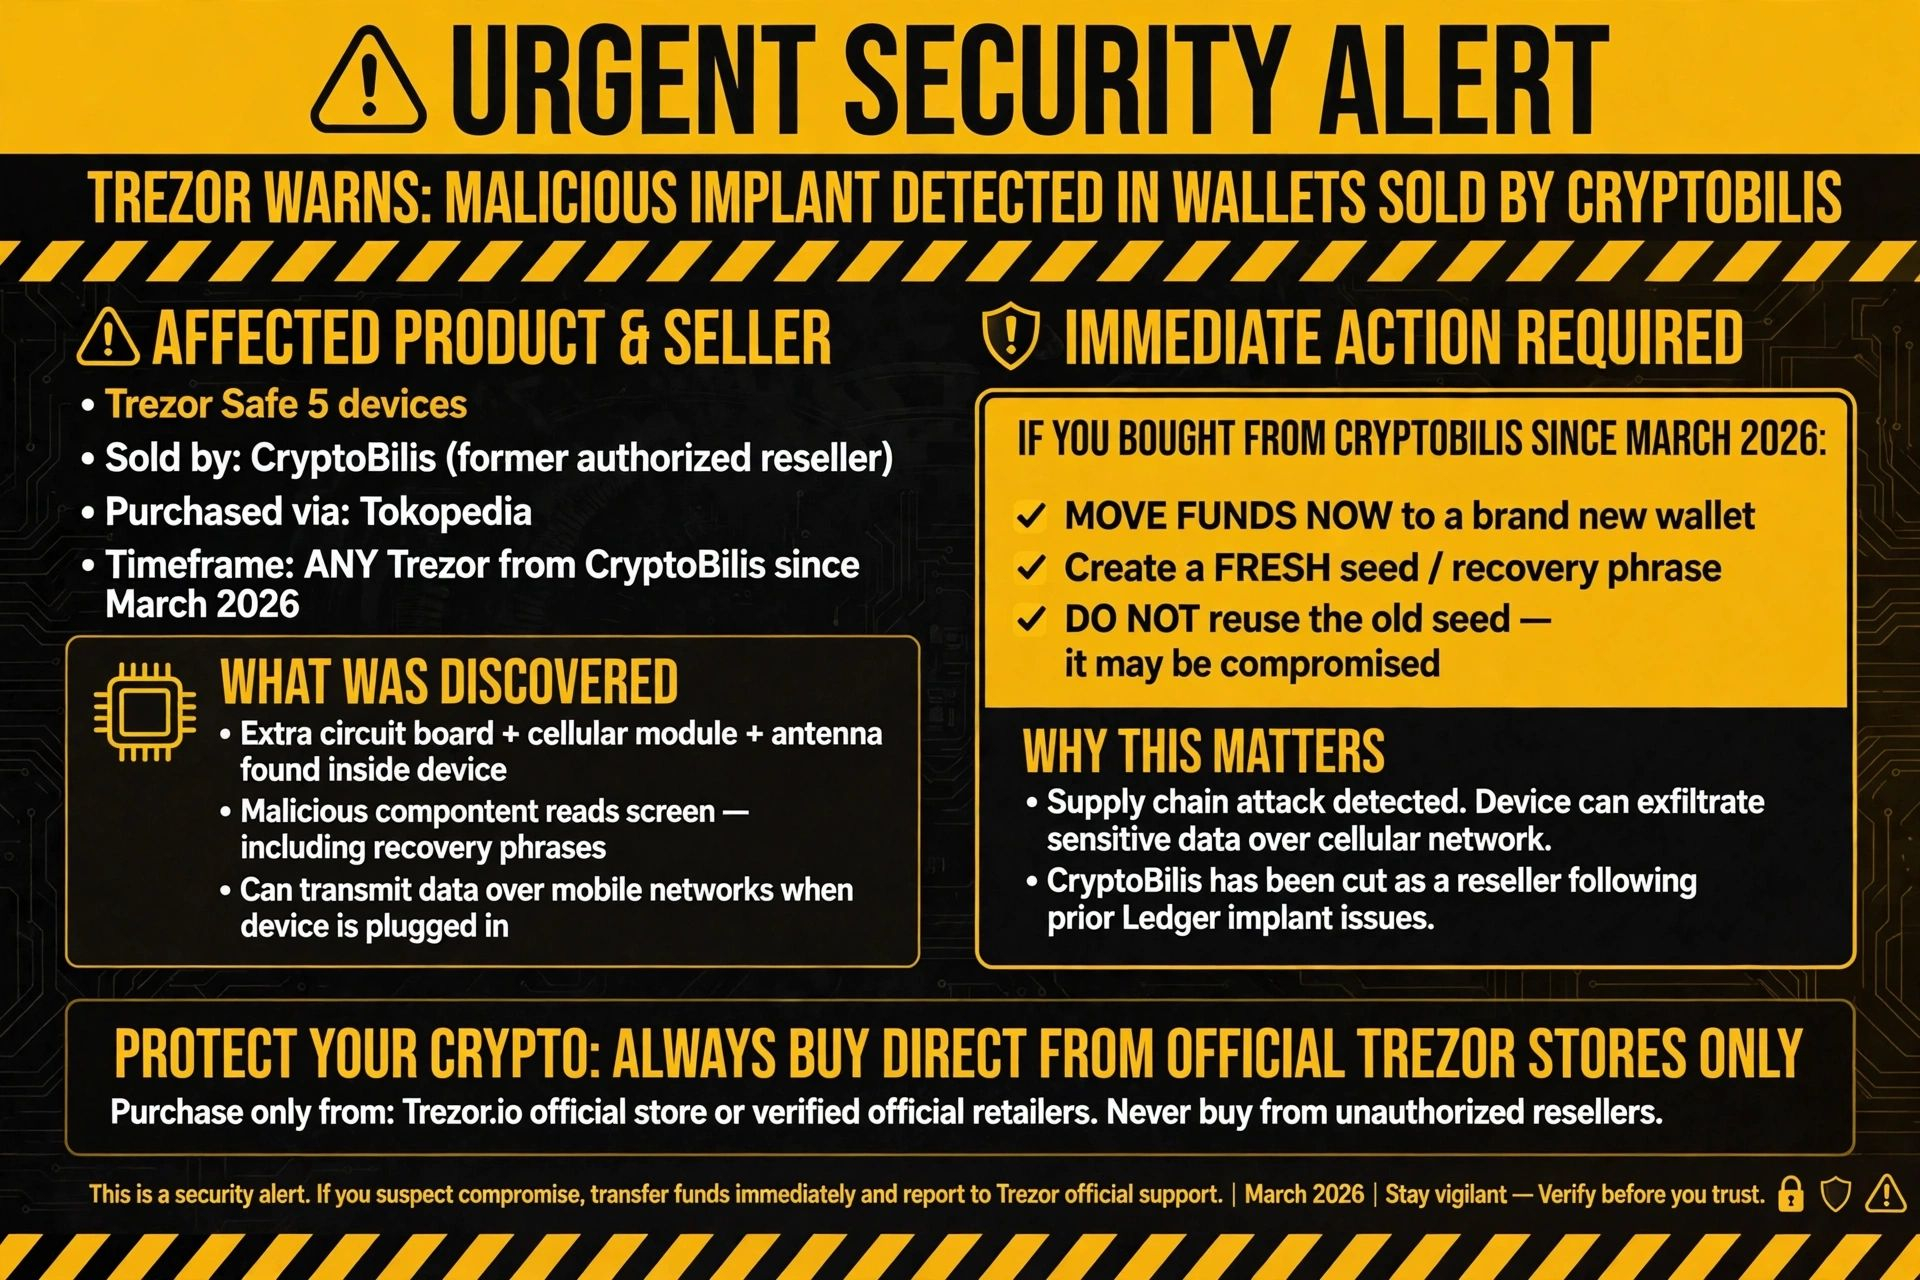
🚨 عاجل: تحذّر تريزور من احتمال وجود زرعة ضارة في المحافظ التي باعتها كريبتوبيليس!
أصدرت تريزور للتو تنبيهًا أمنيًا خطيرًا. أبلغ أحد العملاء عن وجود زرعة إلكترونية داخل جهاز Trezor Safe 5 اشتراه من الموزّع المعتمد السابق كريبتوبيليس (عبر Tokopedia في أغسطس).
يُزعم أن لوحة الدوائر الإضافية، ووحدة الاتصال الخلوي، والهوائي تقرأ الشاشة (بما في ذلك عبارات الاسترداد)، ويمكنها إرسال البيانات عبر شبكات الهاتف المحمول عند توصيل الجهاز.
لم يُبلّغ عن فقدان أي أموال حتى الآن، لكن تريزور تتعامل مع الأمر على أنه موثوق.
*إذا اشتريت أي جهاز Trezor من كريبتوبيليس منذ مارس 2026 ← انقل أموالك فورًا إلى محفظة جديدة تمامًا باستخدام عبارة استرداد جديدة. لا تُعد استخدام عبارة الاسترداد القديمة.*
سبق أن أُزيلت كريبتوبيليس من قائمة الموزّعين بعد مشكلات الزرعات الإلكترونية السابقة في أجهزة Ledger.
أصبحت هجمات سلسلة التوريد كابوسًا جديدًا. فحتى محافظ الأجهزة الموثوقة قد تتعرض للاختراق قبل أن تصل إليك. اشترِ دائمًا من المتاجر الرسمية مباشرةً متى أمكن، وتحقق من التغليف، ولا تتجاهل أبدًا قاعدة «عبارة الاسترداد الجديدة» إذا ساورك الشك. لا تنجح الحيازة الذاتية إلا إذا كان الجهاز سليمًا. كن حذرًا دائمًا، وحافظ على سلامتك.
من غيره يتحقق الآن مرة أخرى من محافظ أجهزته؟ 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
#تحذير_تريزور_من_احتمال_بيع_كريبتوبيليس_محافظ_تحتوي_على_مكونات_ضارة
🚨 عاجل: تحذّر تريزور من احتمال وجود زرعة ضارة في المحافظ التي باعتها كريبتوبيليس!
أصدرت تريزور للتو تنبيهًا أمنيًا خطيرًا. أبلغ أحد العملاء عن وجود زرعة إلكترونية داخل جهاز Trezor Safe 5 اشتراه من الموزّع المعتمد السابق كريبتوبيليس (عبر Tokopedia في أغسطس).
يُزعم أن لوحة الدوائر الإضافية، ووحدة الاتصال الخلوي، والهوائي تقرأ الشاشة (بما في ذلك عبارات الاسترداد)، ويمكنها إرسال البيانات عبر شبكات الهاتف المحمول عند توصيل الجهاز.
لم يُبلّغ عن فقدان أي أموال حتى الآن، لكن تريزور تتعامل مع الأمر على أنه موثوق.
*إذا اشتريت أي جهاز Trezor من كريبتوبيليس منذ مارس 2026 ← انقل أموالك فورًا إلى محفظة جديدة تمامًا باستخدام عبارة استرداد جديدة. لا تُعد استخدام عبارة الاسترداد القديمة.*
سبق أن أُزيلت كريبتوبيليس من قائمة الموزّعين بعد مشكلات الزرعات الإلكترونية السابقة في أجهزة Ledger.
أصبحت هجمات سلسلة التوريد كابوسًا جديدًا. فحتى محافظ الأجهزة الموثوقة قد تتعرض للاختراق قبل أن تصل إليك. اشترِ دائمًا من المتاجر الرسمية مباشرةً متى أمكن، وتحقق من التغليف، ولا تتجاهل أبدًا قاعدة «عبارة الاسترداد الجديدة» إذا ساورك الشك. لا تنجح الحيازة الذاتية إلا إذا كان الجهاز سليمًا. كن حذرًا دائمًا، وحافظ على سلامتك.
من غيره يتحقق الآن مرة أخرى من محافظ أجهزته؟ 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
🚨 عاجل: تحذّر تريزور من احتمال وجود زرعة ضارة في المحافظ التي باعتها كريبتوبيليس!
أصدرت تريزور للتو تنبيهًا أمنيًا خطيرًا. أبلغ أحد العملاء عن وجود زرعة إلكترونية داخل جهاز Trezor Safe 5 اشتراه من الموزّع المعتمد السابق كريبتوبيليس (عبر Tokopedia في أغسطس).
يُزعم أن لوحة الدوائر الإضافية، ووحدة الاتصال الخلوي، والهوائي تقرأ الشاشة (بما في ذلك عبارات الاسترداد)، ويمكنها إرسال البيانات عبر شبكات الهاتف المحمول عند توصيل الجهاز.
لم يُبلّغ عن فقدان أي أموال حتى الآن، لكن تريزور تتعامل مع الأمر على أنه موثوق.
*إذا اشتريت أي جهاز Trezor من كريبتوبيليس منذ مارس 2026 ← انقل أموالك فورًا إلى محفظة جديدة تمامًا باستخدام عبارة استرداد جديدة. لا تُعد استخدام عبارة الاسترداد القديمة.*
سبق أن أُزيلت كريبتوبيليس من قائمة الموزّعين بعد مشكلات الزرعات الإلكترونية السابقة في أجهزة Ledger.
أصبحت هجمات سلسلة التوريد كابوسًا جديدًا. فحتى محافظ الأجهزة الموثوقة قد تتعرض للاختراق قبل أن تصل إليك. اشترِ دائمًا من المتاجر الرسمية مباشرةً متى أمكن، وتحقق من التغليف، ولا تتجاهل أبدًا قاعدة «عبارة الاسترداد الجديدة» إذا ساورك الشك. لا تنجح الحيازة الذاتية إلا إذا كان الجهاز سليمًا. كن حذرًا دائمًا، وحافظ على سلامتك.
من غيره يتحقق الآن مرة أخرى من محافظ أجهزته؟ 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
3
108

TREZOR تحذّر مستخدمي العملات المشفرة — قد تحتوي المحافظ العتادية على مكوّنات خبيثة!تحذير أمني خطير بشأن العملات المشفرة يتصدّر العناوين! حذّرت Trezor عملاءها بعد تلقي بلاغ موثوق عن زرعة عتادية مشتبه بها داخل جهاز Trezor Safe 5 اشتُري عبر الموزّع CryptoBilis.
قد يشكّل هذا مصدر قلق خطيرًا آخر لأمن سلاسل التوريد في قطاع العملات المشفرة. إليك ما تحتاج إلى معرفته. 👇
🔴 1. كيف تعمل الزرعة المشتبه بها؟
وفقًا لبلاغ العميل، يُزعم أن الجهاز احتوى على:
لوحة دوائر إضافية.
وحدة اتصال خلوي.
هوائي قادر على إرسال المعلومات.
TREZOR تحذّر مستخدمي العملات المشفرة — قد تحتوي المحافظ العتادية على مكوّنات خبيثة!
تحذير أمني خطير بشأن العملات المشفرة يتصدّر العناوين! حذّرت Trezor عملاءها بعد تلقي بلاغ موثوق عن زرعة عتادية مشتبه بها داخل جهاز Trezor Safe 5 اشتُري عبر الموزّع CryptoBilis.
قد يشكّل هذا مصدر قلق خطيرًا آخر لأمن سلاسل التوريد في قطاع العملات المشفرة. إليك ما تحتاج إلى معرفته. 👇
🔴 1. كيف تعمل الزرعة المشتبه بها؟
وفقًا لبلاغ العميل، يُزعم أن الجهاز احتوى على:
لوحة دوائر إضافية.
وحدة اتصال خلوي.
هوائي قادر على إرسال المعلومات.
قد يشكّل هذا مصدر قلق خطيرًا آخر لأمن سلاسل التوريد في قطاع العملات المشفرة. إليك ما تحتاج إلى معرفته. 👇
🔴 1. كيف تعمل الزرعة المشتبه بها؟
وفقًا لبلاغ العميل، يُزعم أن الجهاز احتوى على:
لوحة دوائر إضافية.
وحدة اتصال خلوي.
هوائي قادر على إرسال المعلومات.
61

·
--
عاجل: تحذّر Trezor من محافظ أجهزة مخترقة من CryptoBilis.
نبّهت Trezor المشترين الذين اقتنوا أجهزة Trezor Safe 5 من CryptoBilis في 2026 أو بعده إلى نقل أموالهم فورًا إلى محفظة جديدة باستخدام عبارة استرداد جديدة.
جاء هذا التحذير بعد إفصاح مسؤول في 28 أكتوبر من عميل إندونيسي اكتشف لوحة دوائر إضافية تضم وحدة خلوية وهوائيًا داخل الجهاز.
يمكن للزرعة قراءة الشاشة، بما في ذلك نسخة احتياطية للمحفظة، وإرسال البيانات عبر شبكة الهاتف المحمول عند توصيل الجهاز.
يسلط هذا الضوء على هجوم يستهدف سلسلة التوريد، وعلى التحديات المتزايدة لأمن العملات المشفرة التي يواجهها مستخدمو محافظ الأجهزة.
تنصح Trezor المستخدمين المتأثرين بنقل أصولهم إلى محفظة أجهزة آمنة، أو مؤقتًا إلى محفظة برمجية أو منصة تداول موثوقة، مع التحقق من عنوان الاستلام.
يجب على العملاء الذين لم يُعدّوا الجهاز عدم استخدامه.
سيحصل المشترون المؤهلون على جهاز Trezor بديل أو قسيمة، وعليهم الاحتفاظ بجهاز CryptoBilis والتواصل مع دعم Trezor.
ما الخطوات التي تتخذونها للتحقق من سلامة سلسلة توريد محفظة الأجهزة لديكم؟
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
عاجل: تحذّر Trezor من محافظ أجهزة مخترقة من CryptoBilis.
نبّهت Trezor المشترين الذين اقتنوا أجهزة Trezor Safe 5 من CryptoBilis في 2026 أو بعده إلى نقل أموالهم فورًا إلى محفظة جديدة باستخدام عبارة استرداد جديدة.
جاء هذا التحذير بعد إفصاح مسؤول في 28 أكتوبر من عميل إندونيسي اكتشف لوحة دوائر إضافية تضم وحدة خلوية وهوائيًا داخل الجهاز.
يمكن للزرعة قراءة الشاشة، بما في ذلك نسخة احتياطية للمحفظة، وإرسال البيانات عبر شبكة الهاتف المحمول عند توصيل الجهاز.
يسلط هذا الضوء على هجوم يستهدف سلسلة التوريد، وعلى التحديات المتزايدة لأمن العملات المشفرة التي يواجهها مستخدمو محافظ الأجهزة.
تنصح Trezor المستخدمين المتأثرين بنقل أصولهم إلى محفظة أجهزة آمنة، أو مؤقتًا إلى محفظة برمجية أو منصة تداول موثوقة، مع التحقق من عنوان الاستلام.
يجب على العملاء الذين لم يُعدّوا الجهاز عدم استخدامه.
سيحصل المشترون المؤهلون على جهاز Trezor بديل أو قسيمة، وعليهم الاحتفاظ بجهاز CryptoBilis والتواصل مع دعم Trezor.
ما الخطوات التي تتخذونها للتحقق من سلامة سلسلة توريد محفظة الأجهزة لديكم؟
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
نبّهت Trezor المشترين الذين اقتنوا أجهزة Trezor Safe 5 من CryptoBilis في 2026 أو بعده إلى نقل أموالهم فورًا إلى محفظة جديدة باستخدام عبارة استرداد جديدة.
جاء هذا التحذير بعد إفصاح مسؤول في 28 أكتوبر من عميل إندونيسي اكتشف لوحة دوائر إضافية تضم وحدة خلوية وهوائيًا داخل الجهاز.
يمكن للزرعة قراءة الشاشة، بما في ذلك نسخة احتياطية للمحفظة، وإرسال البيانات عبر شبكة الهاتف المحمول عند توصيل الجهاز.
يسلط هذا الضوء على هجوم يستهدف سلسلة التوريد، وعلى التحديات المتزايدة لأمن العملات المشفرة التي يواجهها مستخدمو محافظ الأجهزة.
تنصح Trezor المستخدمين المتأثرين بنقل أصولهم إلى محفظة أجهزة آمنة، أو مؤقتًا إلى محفظة برمجية أو منصة تداول موثوقة، مع التحقق من عنوان الاستلام.
يجب على العملاء الذين لم يُعدّوا الجهاز عدم استخدامه.
سيحصل المشترون المؤهلون على جهاز Trezor بديل أو قسيمة، وعليهم الاحتفاظ بجهاز CryptoBilis والتواصل مع دعم Trezor.
ما الخطوات التي تتخذونها للتحقق من سلامة سلسلة توريد محفظة الأجهزة لديكم؟
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
6

·
--
تحذير رسمي من Trezor: يُشتبه في زرع شريحة في أجهزة Safe 5 المباعة عبر قناة CryptoBilis، وحثّ حامليها على نقل أصولهم فورًا
يمتد خط الدفاع الأمني لمحافظ الأجهزة من البرمجيات إلى مستوى الشرائح المادية.
وفقًا لتقرير نشره Decrypt، أصدرت شركة Trezor المصنّعة لمحافظ الأجهزة للمرة الأولى ردًا رسميًا بشأن الاشتباه في زرع شريحة مادية في منتجات بيعت عبر قناة موزّع تابع لطرف ثالث. وحذّرت Trezor المستخدمين الذين اشتروا أجهزة Safe 5 عبر CryptoBilis منذ مارس من ضرورة نقل أصولهم من الأجهزة في أسرع وقت ممكن.
تجدر الإشارة إلى أن Trezor قالت إنها لم تفحص الأجهزة المعنية فعليًا حتى الآن، بل تتعامل مع التقارير ذات الصلة بوصفها مؤشرات موثوقة. أما CryptoBilis فهو موزّع تابع لطرف ثالث، وليس قناة بيع رسمية، ما يعني أن نطاق المخاطر محدود نسبيًا، ويتركز أساسًا في منتجات دفعات محددة بيعت عبر قناة بعينها.
من حيث طبيعة الحادثة، فهي تمثل تحديًا جديدًا لأمن محافظ الأجهزة على المستوى المادي. ففي الماضي، تركزت النقاشات المتعلقة بأمان المحافظ غالبًا على الثغرات البرمجية أو تسريب العبارة الاستذكارية أو سلوك المستخدم. أما إذا ثبتت صحة زرع الشريحة هذه المرة، فسيكون موضع الهجوم قد انتقل مباشرة إلى مكونات الجهاز المادية، ما يعني احتمال تجاوز خط الدفاع المادي الأخير للمفاتيح الخاصة. وتشكل هذه الحادثة، إلى جانب عدد من حوادث أمن منصات التداول الأخيرة والجدل الذي واجهته منتجات خزائن المفاتيح مثل Keystone، محور نقاش أوسع حول أمن الحفظ الذاتي للأصول.
مع ذلك، لا تزال هناك عدة عوامل أساسية تستدعي المتابعة: أولًا، لم تفحص Trezor الأجهزة فعليًا بعد، وتتعامل حاليًا مع الأمر استنادًا إلى تقارير موثوقة فحسب، لذا يبقى الاستنتاج النهائي رهنًا بالتحقق الرسمي. ثانيًا، القناة المعنية موزّع تابع لطرف ثالث، ولم يتضح بعد ما إذا كانت المنتجات المباعة عبر القنوات الرسمية قد تأثرت. ثالثًا، قد يقتصر نطاق المخاطر على دفعات محددة، ولا يشمل جميع المنتجات.
أما حاملو الأجهزة، فالخطوة العملية الأجدى حاليًا هي التحقق من قناة الشراء وتوقيته. وإذا كان الجهاز من طراز Safe 5 قد اشتُري بعد مارس عبر CryptoBilis، فمن الأفضل نقل الأصول في الوقت المناسب للحد من المخاطر غير المؤكدة. وبالنسبة إلى القطاع بأكمله، قد تصبح كيفية الحفاظ على الأمن المادي لمحافظ الأجهزة خلال مراحل الإنتاج والخدمات اللوجستية والتوزيع مسألة تخضع للتدقيق المستمر.
ينبغي في المرحلة المقبلة متابعة ما إذا كانت Trezor ستنشر نتائج الفحص الرسمية وبيانًا رسميًا، وكذلك الطريقة التي ستتعامل بها القناة المعنية مع الأمر.
#Trezor #CryptoSecurity #محفظة_أجهزة
ما سبق تجميع للمعلومات وتحليل شخصي، ولا يشكل نصيحة استثمارية.
سأواصل متابعة التطورات المهمة والإبلاغ عنها.
تحذير رسمي من Trezor: يُشتبه في زرع شريحة في أجهزة Safe 5 المباعة عبر قناة CryptoBilis، وحثّ حامليها على نقل أصولهم فورًا
يمتد خط الدفاع الأمني لمحافظ الأجهزة من البرمجيات إلى مستوى الشرائح المادية.
وفقًا لتقرير نشره Decrypt، أصدرت شركة Trezor المصنّعة لمحافظ الأجهزة للمرة الأولى ردًا رسميًا بشأن الاشتباه في زرع شريحة مادية في منتجات بيعت عبر قناة موزّع تابع لطرف ثالث. وحذّرت Trezor المستخدمين الذين اشتروا أجهزة Safe 5 عبر CryptoBilis منذ مارس من ضرورة نقل أصولهم من الأجهزة في أسرع وقت ممكن.
تجدر الإشارة إلى أن Trezor قالت إنها لم تفحص الأجهزة المعنية فعليًا حتى الآن، بل تتعامل مع التقارير ذات الصلة بوصفها مؤشرات موثوقة. أما CryptoBilis فهو موزّع تابع لطرف ثالث، وليس قناة بيع رسمية، ما يعني أن نطاق المخاطر محدود نسبيًا، ويتركز أساسًا في منتجات دفعات محددة بيعت عبر قناة بعينها.
من حيث طبيعة الحادثة، فهي تمثل تحديًا جديدًا لأمن محافظ الأجهزة على المستوى المادي. ففي الماضي، تركزت النقاشات المتعلقة بأمان المحافظ غالبًا على الثغرات البرمجية أو تسريب العبارة الاستذكارية أو سلوك المستخدم. أما إذا ثبتت صحة زرع الشريحة هذه المرة، فسيكون موضع الهجوم قد انتقل مباشرة إلى مكونات الجهاز المادية، ما يعني احتمال تجاوز خط الدفاع المادي الأخير للمفاتيح الخاصة. وتشكل هذه الحادثة، إلى جانب عدد من حوادث أمن منصات التداول الأخيرة والجدل الذي واجهته منتجات خزائن المفاتيح مثل Keystone، محور نقاش أوسع حول أمن الحفظ الذاتي للأصول.
مع ذلك، لا تزال هناك عدة عوامل أساسية تستدعي المتابعة: أولًا، لم تفحص Trezor الأجهزة فعليًا بعد، وتتعامل حاليًا مع الأمر استنادًا إلى تقارير موثوقة فحسب، لذا يبقى الاستنتاج النهائي رهنًا بالتحقق الرسمي. ثانيًا، القناة المعنية موزّع تابع لطرف ثالث، ولم يتضح بعد ما إذا كانت المنتجات المباعة عبر القنوات الرسمية قد تأثرت. ثالثًا، قد يقتصر نطاق المخاطر على دفعات محددة، ولا يشمل جميع المنتجات.
أما حاملو الأجهزة، فالخطوة العملية الأجدى حاليًا هي التحقق من قناة الشراء وتوقيته. وإذا كان الجهاز من طراز Safe 5 قد اشتُري بعد مارس عبر CryptoBilis، فمن الأفضل نقل الأصول في الوقت المناسب للحد من المخاطر غير المؤكدة. وبالنسبة إلى القطاع بأكمله، قد تصبح كيفية الحفاظ على الأمن المادي لمحافظ الأجهزة خلال مراحل الإنتاج والخدمات اللوجستية والتوزيع مسألة تخضع للتدقيق المستمر.
ينبغي في المرحلة المقبلة متابعة ما إذا كانت Trezor ستنشر نتائج الفحص الرسمية وبيانًا رسميًا، وكذلك الطريقة التي ستتعامل بها القناة المعنية مع الأمر.
#Trezor #CryptoSecurity #محفظة_أجهزة
ما سبق تجميع للمعلومات وتحليل شخصي، ولا يشكل نصيحة استثمارية.
سأواصل متابعة التطورات المهمة والإبلاغ عنها.
يمتد خط الدفاع الأمني لمحافظ الأجهزة من البرمجيات إلى مستوى الشرائح المادية.
وفقًا لتقرير نشره Decrypt، أصدرت شركة Trezor المصنّعة لمحافظ الأجهزة للمرة الأولى ردًا رسميًا بشأن الاشتباه في زرع شريحة مادية في منتجات بيعت عبر قناة موزّع تابع لطرف ثالث. وحذّرت Trezor المستخدمين الذين اشتروا أجهزة Safe 5 عبر CryptoBilis منذ مارس من ضرورة نقل أصولهم من الأجهزة في أسرع وقت ممكن.
تجدر الإشارة إلى أن Trezor قالت إنها لم تفحص الأجهزة المعنية فعليًا حتى الآن، بل تتعامل مع التقارير ذات الصلة بوصفها مؤشرات موثوقة. أما CryptoBilis فهو موزّع تابع لطرف ثالث، وليس قناة بيع رسمية، ما يعني أن نطاق المخاطر محدود نسبيًا، ويتركز أساسًا في منتجات دفعات محددة بيعت عبر قناة بعينها.
من حيث طبيعة الحادثة، فهي تمثل تحديًا جديدًا لأمن محافظ الأجهزة على المستوى المادي. ففي الماضي، تركزت النقاشات المتعلقة بأمان المحافظ غالبًا على الثغرات البرمجية أو تسريب العبارة الاستذكارية أو سلوك المستخدم. أما إذا ثبتت صحة زرع الشريحة هذه المرة، فسيكون موضع الهجوم قد انتقل مباشرة إلى مكونات الجهاز المادية، ما يعني احتمال تجاوز خط الدفاع المادي الأخير للمفاتيح الخاصة. وتشكل هذه الحادثة، إلى جانب عدد من حوادث أمن منصات التداول الأخيرة والجدل الذي واجهته منتجات خزائن المفاتيح مثل Keystone، محور نقاش أوسع حول أمن الحفظ الذاتي للأصول.
مع ذلك، لا تزال هناك عدة عوامل أساسية تستدعي المتابعة: أولًا، لم تفحص Trezor الأجهزة فعليًا بعد، وتتعامل حاليًا مع الأمر استنادًا إلى تقارير موثوقة فحسب، لذا يبقى الاستنتاج النهائي رهنًا بالتحقق الرسمي. ثانيًا، القناة المعنية موزّع تابع لطرف ثالث، ولم يتضح بعد ما إذا كانت المنتجات المباعة عبر القنوات الرسمية قد تأثرت. ثالثًا، قد يقتصر نطاق المخاطر على دفعات محددة، ولا يشمل جميع المنتجات.
أما حاملو الأجهزة، فالخطوة العملية الأجدى حاليًا هي التحقق من قناة الشراء وتوقيته. وإذا كان الجهاز من طراز Safe 5 قد اشتُري بعد مارس عبر CryptoBilis، فمن الأفضل نقل الأصول في الوقت المناسب للحد من المخاطر غير المؤكدة. وبالنسبة إلى القطاع بأكمله، قد تصبح كيفية الحفاظ على الأمن المادي لمحافظ الأجهزة خلال مراحل الإنتاج والخدمات اللوجستية والتوزيع مسألة تخضع للتدقيق المستمر.
ينبغي في المرحلة المقبلة متابعة ما إذا كانت Trezor ستنشر نتائج الفحص الرسمية وبيانًا رسميًا، وكذلك الطريقة التي ستتعامل بها القناة المعنية مع الأمر.
#Trezor #CryptoSecurity #محفظة_أجهزة
ما سبق تجميع للمعلومات وتحليل شخصي، ولا يشكل نصيحة استثمارية.
سأواصل متابعة التطورات المهمة والإبلاغ عنها.
28

🚨 $BTC تنبيه بشأن محفظة الأجهزة: كشف أجهزة Ledger مزروعة خبيثة 🛑
📊 حذّرت شرطة سنغافورة للتو من أن أجهزة Ledger المبيعة محليًا مخترقة، إذ سرقت عبارات الاسترداد في حالتين تسببتا في خسارة 3.5 مليون دولار سنغافوري. ويُظهر اختراق سلسلة التوريد أن حتى التخزين «البارد» يمكن التلاعب به من قبل جهات خبيثة. 🦈 بدأ المستثمرون الأذكياء بالفعل التحوّل إلى القنوات المعتمدة، والتحقق من الأصالة قبل أي عملية شراء. 📈 توقّع تراجعًا قصير الأجل في الطلب على الأجهزة التي تُباع عبر منافذ التجزئة، بينما يسارع المستخدمون للحصول على أجهزة موثّقة.
💡 ما الخلاصة؟ لا تثق أبدًا بعلبة لم تُحكم الشركة المصنّعة إغلاقها. تحقّق من تواقيع البرامج الثابتة، واحتفظ بعبارات الاسترداد دون اتصال بالإنترنت، وفكّر في نقل أموالك إلى محفظة جديدة إذا اشتبهت بحدوث عبث. 🤔 كيف تعزّز إجراءاتك الأمنية لمحافظ الأجهزة؟ 👇
⚠️ هذه ليست نصيحة مالية. أدر مخاطرَك دائمًا. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
🚨 $BTC تنبيه بشأن محفظة الأجهزة: كشف أجهزة Ledger مزروعة خبيثة 🛑
📊 حذّرت شرطة سنغافورة للتو من أن أجهزة Ledger المبيعة محليًا مخترقة، إذ سرقت عبارات الاسترداد في حالتين تسببتا في خسارة 3.5 مليون دولار سنغافوري. ويُظهر اختراق سلسلة التوريد أن حتى التخزين «البارد» يمكن التلاعب به من قبل جهات خبيثة. 🦈 بدأ المستثمرون الأذكياء بالفعل التحوّل إلى القنوات المعتمدة، والتحقق من الأصالة قبل أي عملية شراء. 📈 توقّع تراجعًا قصير الأجل في الطلب على الأجهزة التي تُباع عبر منافذ التجزئة، بينما يسارع المستخدمون للحصول على أجهزة موثّقة.
💡 ما الخلاصة؟ لا تثق أبدًا بعلبة لم تُحكم الشركة المصنّعة إغلاقها. تحقّق من تواقيع البرامج الثابتة، واحتفظ بعبارات الاسترداد دون اتصال بالإنترنت، وفكّر في نقل أموالك إلى محفظة جديدة إذا اشتبهت بحدوث عبث. 🤔 كيف تعزّز إجراءاتك الأمنية لمحافظ الأجهزة؟ 👇
⚠️ هذه ليست نصيحة مالية. أدر مخاطرَك دائمًا. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
📊 حذّرت شرطة سنغافورة للتو من أن أجهزة Ledger المبيعة محليًا مخترقة، إذ سرقت عبارات الاسترداد في حالتين تسببتا في خسارة 3.5 مليون دولار سنغافوري. ويُظهر اختراق سلسلة التوريد أن حتى التخزين «البارد» يمكن التلاعب به من قبل جهات خبيثة. 🦈 بدأ المستثمرون الأذكياء بالفعل التحوّل إلى القنوات المعتمدة، والتحقق من الأصالة قبل أي عملية شراء. 📈 توقّع تراجعًا قصير الأجل في الطلب على الأجهزة التي تُباع عبر منافذ التجزئة، بينما يسارع المستخدمون للحصول على أجهزة موثّقة.
💡 ما الخلاصة؟ لا تثق أبدًا بعلبة لم تُحكم الشركة المصنّعة إغلاقها. تحقّق من تواقيع البرامج الثابتة، واحتفظ بعبارات الاسترداد دون اتصال بالإنترنت، وفكّر في نقل أموالك إلى محفظة جديدة إذا اشتبهت بحدوث عبث. 🤔 كيف تعزّز إجراءاتك الأمنية لمحافظ الأجهزة؟ 👇
⚠️ هذه ليست نصيحة مالية. أدر مخاطرَك دائمًا. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
8

🚨 $BTC تنبيه للمستخدمين: زُرعت أجهزة Ledger خبيثة وسرقت 2.7 مليون دولار في سنغافورة 💥
📊 كشفت الشرطة السنغافورية عن محافظ أجهزة مزوّدة بزرعات خفية تستولي على عبارات الاسترداد، ما كلّف المستثمرين 3.5 ملايين دولار سنغافوري. ويسلط هذا الاختراق الضوء على ثغرة تقليدية في سلسلة التوريد، إذ يتسلل المهاجمون إلى قنوات البيع بالتجزئة، محوّلين الأجهزة الموثوقة إلى صيّادي سيولة صامتين. 🦈
💡 لحماية أصولك، اشترِ المحافظ مباشرةً من الشركة المصنّعة أو من بائع معتمد، وأجرِ فحوصات Ledger للتحقق من الأصالة، ولا تكشف عبارة الاسترداد عبر الإنترنت أبدًا. إذا اشتبهت في العبث بالجهاز، فتوقف عن استخدامه وانقل أموالك إلى جهاز جديد تم التحقق منه. 🤔 ما الخطوات الإضافية التي تتخذها للتحقق من سلامة محفظة الأجهزة لديك؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
🚨 $BTC تنبيه للمستخدمين: زُرعت أجهزة Ledger خبيثة وسرقت 2.7 مليون دولار في سنغافورة 💥
📊 كشفت الشرطة السنغافورية عن محافظ أجهزة مزوّدة بزرعات خفية تستولي على عبارات الاسترداد، ما كلّف المستثمرين 3.5 ملايين دولار سنغافوري. ويسلط هذا الاختراق الضوء على ثغرة تقليدية في سلسلة التوريد، إذ يتسلل المهاجمون إلى قنوات البيع بالتجزئة، محوّلين الأجهزة الموثوقة إلى صيّادي سيولة صامتين. 🦈
💡 لحماية أصولك، اشترِ المحافظ مباشرةً من الشركة المصنّعة أو من بائع معتمد، وأجرِ فحوصات Ledger للتحقق من الأصالة، ولا تكشف عبارة الاسترداد عبر الإنترنت أبدًا. إذا اشتبهت في العبث بالجهاز، فتوقف عن استخدامه وانقل أموالك إلى جهاز جديد تم التحقق منه. 🤔 ما الخطوات الإضافية التي تتخذها للتحقق من سلامة محفظة الأجهزة لديك؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
📊 كشفت الشرطة السنغافورية عن محافظ أجهزة مزوّدة بزرعات خفية تستولي على عبارات الاسترداد، ما كلّف المستثمرين 3.5 ملايين دولار سنغافوري. ويسلط هذا الاختراق الضوء على ثغرة تقليدية في سلسلة التوريد، إذ يتسلل المهاجمون إلى قنوات البيع بالتجزئة، محوّلين الأجهزة الموثوقة إلى صيّادي سيولة صامتين. 🦈
💡 لحماية أصولك، اشترِ المحافظ مباشرةً من الشركة المصنّعة أو من بائع معتمد، وأجرِ فحوصات Ledger للتحقق من الأصالة، ولا تكشف عبارة الاسترداد عبر الإنترنت أبدًا. إذا اشتبهت في العبث بالجهاز، فتوقف عن استخدامه وانقل أموالك إلى جهاز جديد تم التحقق منه. 🤔 ما الخطوات الإضافية التي تتخذها للتحقق من سلامة محفظة الأجهزة لديك؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
9
🚨 $BTC فضيحة محفظة الأجهزة: اختراق المفاتيح والثقة على المحك! 🛑
📊 كشفت Keystone للتو أن جهازًا مزيفًا اجتاز اختبار المصادقة، وسرق مفتاح التحقق الخاص بالمصنع. ستتلف الشركة 18,835 محفظة غير مباعة وتنتقل إلى إنشاء مجموعة مفاتيح جديدة، لكن الاختراق كشف أيضًا سجلات 25,964 مشتريًا — الأسماء وعناوين الشحن والملفات كاملة. 🦈
🔍 مع أن عبارات الاسترداد والمفاتيح الخاصة لا تزال سليمة، ستخضع أي وحدة تُشحن بعد 20 أكتوبر لخطوة تحقق إضافية، حتى لو اجتازت الفحص القياسي. والسؤال الجوهري: هل لا يزال بإمكاننا الاعتماد على محافظ الأجهزة إذا كان بالإمكان تزوير بوابة التحقق نفسها؟ 🤔
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
🚨 $BTC فضيحة محفظة الأجهزة: اختراق المفاتيح والثقة على المحك! 🛑
📊 كشفت Keystone للتو أن جهازًا مزيفًا اجتاز اختبار المصادقة، وسرق مفتاح التحقق الخاص بالمصنع. ستتلف الشركة 18,835 محفظة غير مباعة وتنتقل إلى إنشاء مجموعة مفاتيح جديدة، لكن الاختراق كشف أيضًا سجلات 25,964 مشتريًا — الأسماء وعناوين الشحن والملفات كاملة. 🦈
🔍 مع أن عبارات الاسترداد والمفاتيح الخاصة لا تزال سليمة، ستخضع أي وحدة تُشحن بعد 20 أكتوبر لخطوة تحقق إضافية، حتى لو اجتازت الفحص القياسي. والسؤال الجوهري: هل لا يزال بإمكاننا الاعتماد على محافظ الأجهزة إذا كان بالإمكان تزوير بوابة التحقق نفسها؟ 🤔
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
📊 كشفت Keystone للتو أن جهازًا مزيفًا اجتاز اختبار المصادقة، وسرق مفتاح التحقق الخاص بالمصنع. ستتلف الشركة 18,835 محفظة غير مباعة وتنتقل إلى إنشاء مجموعة مفاتيح جديدة، لكن الاختراق كشف أيضًا سجلات 25,964 مشتريًا — الأسماء وعناوين الشحن والملفات كاملة. 🦈
🔍 مع أن عبارات الاسترداد والمفاتيح الخاصة لا تزال سليمة، ستخضع أي وحدة تُشحن بعد 20 أكتوبر لخطوة تحقق إضافية، حتى لو اجتازت الفحص القياسي. والسؤال الجوهري: هل لا يزال بإمكاننا الاعتماد على محافظ الأجهزة إذا كان بالإمكان تزوير بوابة التحقق نفسها؟ 🤔
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
8

·
--
🚨 $BTC تنبيه بشأن محفظة الأجهزة: المفاتيح مخترقة والثقة في خطر 🦈
📊 كشف اختراق Keystone عن 18,835 وحدة غير مباعة و25,964 سجلًا للمشترين، ما يثبت أن جهازًا مزيفًا قد يتجاوز المصادقة في المصنع. 🦈 وهذا يقوّض أساس الأمان القائم على الأجهزة؛ فإذا انكسرت سلسلة التحقق، فسيسعى المتداولون المحترفون إلى اقتناص السيولة التالية عبر المحافظ المخترقة. ⚡ ستتطلب الأجهزة المشحونة بعد 20 أكتوبر فحوصات إضافية، حتى إن اجتازت الاختبار القياسي.
💬 كيف ستحمي ممتلكاتك $BTC الآن؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
🚨 $BTC تنبيه بشأن محفظة الأجهزة: المفاتيح مخترقة والثقة في خطر 🦈
📊 كشف اختراق Keystone عن 18,835 وحدة غير مباعة و25,964 سجلًا للمشترين، ما يثبت أن جهازًا مزيفًا قد يتجاوز المصادقة في المصنع. 🦈 وهذا يقوّض أساس الأمان القائم على الأجهزة؛ فإذا انكسرت سلسلة التحقق، فسيسعى المتداولون المحترفون إلى اقتناص السيولة التالية عبر المحافظ المخترقة. ⚡ ستتطلب الأجهزة المشحونة بعد 20 أكتوبر فحوصات إضافية، حتى إن اجتازت الاختبار القياسي.
💬 كيف ستحمي ممتلكاتك $BTC الآن؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
📊 كشف اختراق Keystone عن 18,835 وحدة غير مباعة و25,964 سجلًا للمشترين، ما يثبت أن جهازًا مزيفًا قد يتجاوز المصادقة في المصنع. 🦈 وهذا يقوّض أساس الأمان القائم على الأجهزة؛ فإذا انكسرت سلسلة التحقق، فسيسعى المتداولون المحترفون إلى اقتناص السيولة التالية عبر المحافظ المخترقة. ⚡ ستتطلب الأجهزة المشحونة بعد 20 أكتوبر فحوصات إضافية، حتى إن اجتازت الاختبار القياسي.
💬 كيف ستحمي ممتلكاتك $BTC الآن؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
5

أمن المحافظ المادية يواجه تهديدًا خطيرًا! أعلنت Keystone للتو عن إتلاف 18,835 محفظة غير مباعة وتعليق الشحنات بعد عملية الاختراق التي وقعت في 20/10.
لم يكتفِ المهاجمون بالحصول على 25,964 سجلًا للعملاء، بل سرقوا أيضًا مفاتيح التشفير المستخدمة للتحقق من أن الأجهزة أصلية. إنها كارثة!
هذا يعني أن المحافظ المزيفة والرديئة قد يُتحقق منها على أنها أصلية. ويزداد خطر خسارة أموال المستخدمين بشدة إذا اشتروا محفظة احتيالية.
ورغم تطمين Keystone إلى أن المفاتيح الخاصة والأموال لم تتأثر، يجب على المستخدمين توخي أقصى درجات الحذر من رسائل التصيد الاحتيالي. وستستبدل الشركة المفاتيح التي كُشف عنها في المنتجات الجديدة.
هل أفقدك هذا الحادث الثقة بالمحافظ المادية؟ أم أنه مجرد درس حول مخاطر المركزية؟
#HardwareWallet #الأمن
$BTC $ETH
أمن المحافظ المادية يواجه تهديدًا خطيرًا! أعلنت Keystone للتو عن إتلاف 18,835 محفظة غير مباعة وتعليق الشحنات بعد عملية الاختراق التي وقعت في 20/10.
لم يكتفِ المهاجمون بالحصول على 25,964 سجلًا للعملاء، بل سرقوا أيضًا مفاتيح التشفير المستخدمة للتحقق من أن الأجهزة أصلية. إنها كارثة!
هذا يعني أن المحافظ المزيفة والرديئة قد يُتحقق منها على أنها أصلية. ويزداد خطر خسارة أموال المستخدمين بشدة إذا اشتروا محفظة احتيالية.
ورغم تطمين Keystone إلى أن المفاتيح الخاصة والأموال لم تتأثر، يجب على المستخدمين توخي أقصى درجات الحذر من رسائل التصيد الاحتيالي. وستستبدل الشركة المفاتيح التي كُشف عنها في المنتجات الجديدة.
هل أفقدك هذا الحادث الثقة بالمحافظ المادية؟ أم أنه مجرد درس حول مخاطر المركزية؟
#HardwareWallet #الأمن
$BTC $ETH
لم يكتفِ المهاجمون بالحصول على 25,964 سجلًا للعملاء، بل سرقوا أيضًا مفاتيح التشفير المستخدمة للتحقق من أن الأجهزة أصلية. إنها كارثة!
هذا يعني أن المحافظ المزيفة والرديئة قد يُتحقق منها على أنها أصلية. ويزداد خطر خسارة أموال المستخدمين بشدة إذا اشتروا محفظة احتيالية.
ورغم تطمين Keystone إلى أن المفاتيح الخاصة والأموال لم تتأثر، يجب على المستخدمين توخي أقصى درجات الحذر من رسائل التصيد الاحتيالي. وستستبدل الشركة المفاتيح التي كُشف عنها في المنتجات الجديدة.
هل أفقدك هذا الحادث الثقة بالمحافظ المادية؟ أم أنه مجرد درس حول مخاطر المركزية؟
#HardwareWallet #الأمن
$BTC $ETH
2
346


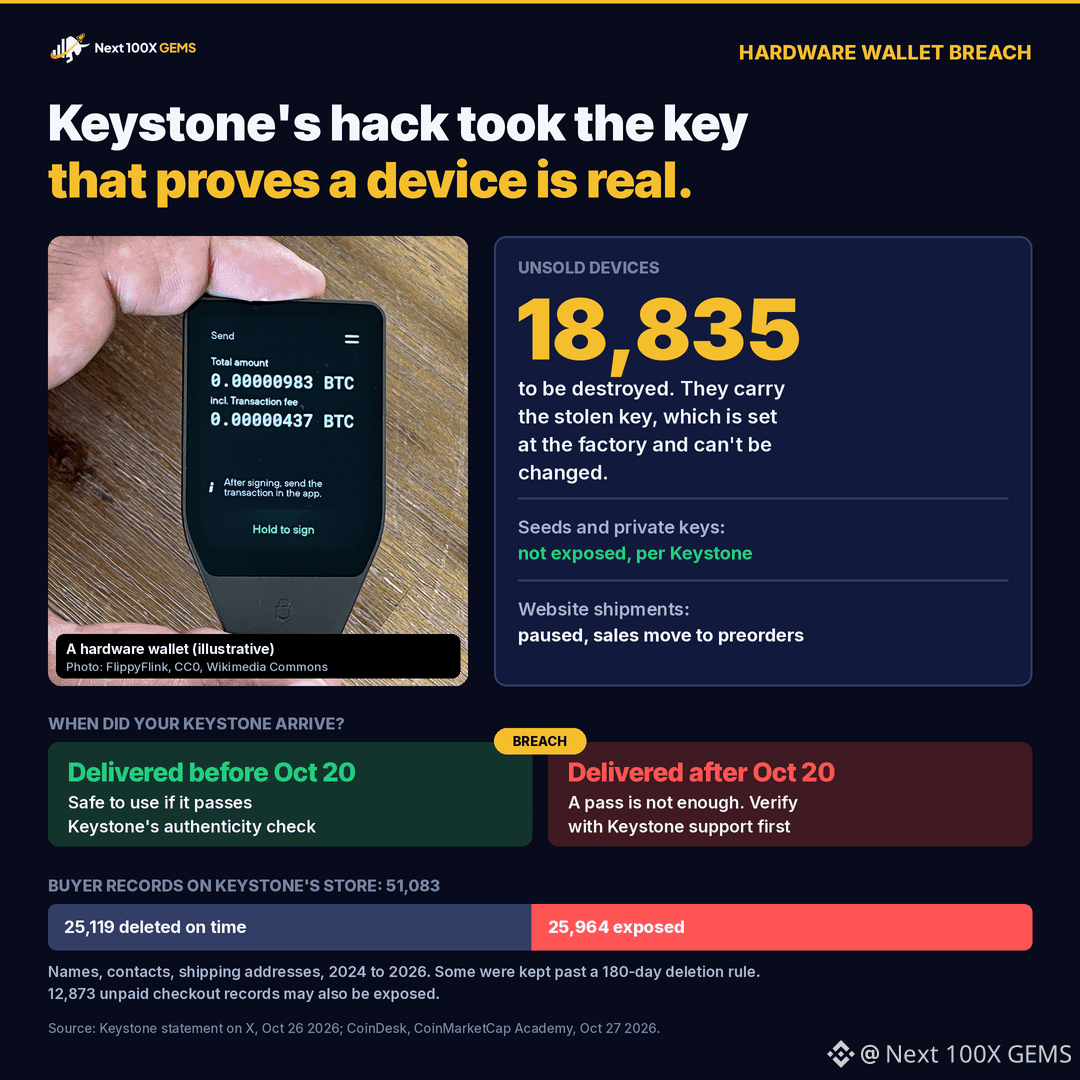
يوم الأحد سألنا لماذا كان طلب Keystone لعام 2024 لا يزال موجودًا في السجلات بينما تنص سياسة الشركة نفسها على حذف بيانات المشتري بعد 180 يومًا. Keystone أجابت الآن، لكن الإجابة جاءت مع مشكلة أكبر.
المهاجم الذي اخترق موقعها الإلكتروني في 20 أكتوبر استولى أيضًا على المفتاح الذي تستخدمه Keystone للتحقق من أن الجهاز أصلي. هذا المفتاح يُكتب داخل كل محفظة في المصنع ولا يمكن حذفه أو إعادة كتابته. وباستخدامه، يمكن لشخص ما تصنيع نسخة مقلدة تجتاز فحص الأصالة الخاص بـ Keystone. لذلك تقوم الشركة بإتلاف 18,835 جهازًا من مخزونها، وأوقفت شحنات الموقع الإلكتروني، وتنقل المبيعات إلى الطلبات المسبقة بمفتاح جديد.
على صعيد البيانات، كانت متاجر Keystone تحتوي على 51,083 سجلًا للمشترين. تم حذف 25,119 منها وفق قاعدة 180 يومًا. أما السجلات الأخرى البالغ عددها 25,964، من 2024 إلى 2026، فقد تكون قد أُخذت: الأسماء، وبيانات الاتصال، وعناوين الشحن، وتفاصيل الطلبات. تقول Keystone إن أداة الحذف الآلي لديها تعطلت ولم ينتبه أحد لذلك. كما قد تكون هناك أيضًا 12,873 سجلًا غير مدفوع عند إتمام الشراء مكشوفة. أما عبارات الاسترداد والمفاتيح الخاصة وتفاصيل الدفع، فلم تكن كذلك، بحسب Keystone.
ما يعنيه ذلك إذا كنت تملك واحدة: أي جهاز Keystone تم تسليمه قبل 20 أكتوبر يكون سليمًا إذا اجتاز الفحص. أما الذي تم تسليمه بعد 20 أكتوبر فيحتاج إلى فحص مباشر مع دعم Keystone، حتى لو اجتاز الفحص. وتقول الشركة إنك لا تحتاج إلى نقل $BTC بسبب هذا وحده. كما تقول Keystone إنها لن تطلب منك أبدًا شحن جهاز لإعادته، لذا فإن أي رسالة أو مكالمة أو طرد بعنوان "استدعاء" هو احتيال.
#CryptoSecurity #HardwareWallet
NFA. DYOR.
يوم الأحد سألنا لماذا كان طلب Keystone لعام 2024 لا يزال موجودًا في السجلات بينما تنص سياسة الشركة نفسها على حذف بيانات المشتري بعد 180 يومًا. Keystone أجابت الآن، لكن الإجابة جاءت مع مشكلة أكبر.
المهاجم الذي اخترق موقعها الإلكتروني في 20 أكتوبر استولى أيضًا على المفتاح الذي تستخدمه Keystone للتحقق من أن الجهاز أصلي. هذا المفتاح يُكتب داخل كل محفظة في المصنع ولا يمكن حذفه أو إعادة كتابته. وباستخدامه، يمكن لشخص ما تصنيع نسخة مقلدة تجتاز فحص الأصالة الخاص بـ Keystone. لذلك تقوم الشركة بإتلاف 18,835 جهازًا من مخزونها، وأوقفت شحنات الموقع الإلكتروني، وتنقل المبيعات إلى الطلبات المسبقة بمفتاح جديد.
على صعيد البيانات، كانت متاجر Keystone تحتوي على 51,083 سجلًا للمشترين. تم حذف 25,119 منها وفق قاعدة 180 يومًا. أما السجلات الأخرى البالغ عددها 25,964، من 2024 إلى 2026، فقد تكون قد أُخذت: الأسماء، وبيانات الاتصال، وعناوين الشحن، وتفاصيل الطلبات. تقول Keystone إن أداة الحذف الآلي لديها تعطلت ولم ينتبه أحد لذلك. كما قد تكون هناك أيضًا 12,873 سجلًا غير مدفوع عند إتمام الشراء مكشوفة. أما عبارات الاسترداد والمفاتيح الخاصة وتفاصيل الدفع، فلم تكن كذلك، بحسب Keystone.
ما يعنيه ذلك إذا كنت تملك واحدة: أي جهاز Keystone تم تسليمه قبل 20 أكتوبر يكون سليمًا إذا اجتاز الفحص. أما الذي تم تسليمه بعد 20 أكتوبر فيحتاج إلى فحص مباشر مع دعم Keystone، حتى لو اجتاز الفحص. وتقول الشركة إنك لا تحتاج إلى نقل $BTC بسبب هذا وحده. كما تقول Keystone إنها لن تطلب منك أبدًا شحن جهاز لإعادته، لذا فإن أي رسالة أو مكالمة أو طرد بعنوان "استدعاء" هو احتيال.
#CryptoSecurity #HardwareWallet
NFA. DYOR.
المهاجم الذي اخترق موقعها الإلكتروني في 20 أكتوبر استولى أيضًا على المفتاح الذي تستخدمه Keystone للتحقق من أن الجهاز أصلي. هذا المفتاح يُكتب داخل كل محفظة في المصنع ولا يمكن حذفه أو إعادة كتابته. وباستخدامه، يمكن لشخص ما تصنيع نسخة مقلدة تجتاز فحص الأصالة الخاص بـ Keystone. لذلك تقوم الشركة بإتلاف 18,835 جهازًا من مخزونها، وأوقفت شحنات الموقع الإلكتروني، وتنقل المبيعات إلى الطلبات المسبقة بمفتاح جديد.
على صعيد البيانات، كانت متاجر Keystone تحتوي على 51,083 سجلًا للمشترين. تم حذف 25,119 منها وفق قاعدة 180 يومًا. أما السجلات الأخرى البالغ عددها 25,964، من 2024 إلى 2026، فقد تكون قد أُخذت: الأسماء، وبيانات الاتصال، وعناوين الشحن، وتفاصيل الطلبات. تقول Keystone إن أداة الحذف الآلي لديها تعطلت ولم ينتبه أحد لذلك. كما قد تكون هناك أيضًا 12,873 سجلًا غير مدفوع عند إتمام الشراء مكشوفة. أما عبارات الاسترداد والمفاتيح الخاصة وتفاصيل الدفع، فلم تكن كذلك، بحسب Keystone.
ما يعنيه ذلك إذا كنت تملك واحدة: أي جهاز Keystone تم تسليمه قبل 20 أكتوبر يكون سليمًا إذا اجتاز الفحص. أما الذي تم تسليمه بعد 20 أكتوبر فيحتاج إلى فحص مباشر مع دعم Keystone، حتى لو اجتاز الفحص. وتقول الشركة إنك لا تحتاج إلى نقل $BTC بسبب هذا وحده. كما تقول Keystone إنها لن تطلب منك أبدًا شحن جهاز لإعادته، لذا فإن أي رسالة أو مكالمة أو طرد بعنوان "استدعاء" هو احتيال.
#CryptoSecurity #HardwareWallet
NFA. DYOR.
763
·
--
تتلف Keystone عدد 18,835 من محافظ الأجهزة غير المباعة، بعد أن كشف اختراقٌ مفتاحًا للإنتاج يتيح للأجهزة المقلدة اجتياز فحوصات الأصالة.
لا يمكن تدوير المفتاح المسروق، لذا ستبدو أي محفظة مزيفة تستخدمه أصلية — ما يعرّض أموال المستخدمين للخطر.
ماذا يعني هذا بالنسبة إلى الثقة بسلسلة توريد محافظ الأجهزة؟
#Keystone #محفظة_الأجهزة
تتلف Keystone عدد 18,835 من محافظ الأجهزة غير المباعة، بعد أن كشف اختراقٌ مفتاحًا للإنتاج يتيح للأجهزة المقلدة اجتياز فحوصات الأصالة.
لا يمكن تدوير المفتاح المسروق، لذا ستبدو أي محفظة مزيفة تستخدمه أصلية — ما يعرّض أموال المستخدمين للخطر.
ماذا يعني هذا بالنسبة إلى الثقة بسلسلة توريد محافظ الأجهزة؟
#Keystone #محفظة_الأجهزة
لا يمكن تدوير المفتاح المسروق، لذا ستبدو أي محفظة مزيفة تستخدمه أصلية — ما يعرّض أموال المستخدمين للخطر.
ماذا يعني هذا بالنسبة إلى الثقة بسلسلة توريد محافظ الأجهزة؟
#Keystone #محفظة_الأجهزة
101

·
--
🚨 ليدجر تواجه دعوى جماعية بعد أن عرّض تسريب البيانات حيازات $BTC للخطر! 💣
كشف المحامي أرييل غيفنر للتو أن ليدجر تواجه دعوى جماعية في نيويورك إثر إخفاقات أمنية لم يُفصح عنها. وتزعم الشكوى أن اختراقًا وقع في ديسمبر 2023 سرّب بيانات حساسة للعملاء، بما فيها عناوين البريد الإلكتروني وأرقام الهواتف، وسرعان ما ظهرت على قنوات الويب المظلم. 🔍
استغلّ جهات خبيثة هذه البيانات الوصفية المسروقة لشنّ هجمات تصيّد اجتماعي دقيقة، منتحلين صفة ممثلين رسميين لاستنزاف محافظ الحفظ الذاتي. 🌊 إن تأمين أصولك $BTC بعيدًا عن منصات التداول ليس سوى نصف المعركة، حين تتيح ثغرات البيانات الشخصية للمهاجمين إنشاء أبواب خلفية. 🛡️
مع ازدياد استهداف أساليب التصيّد بدقة، ما الخطوات التي تتخذها لمراجعة أمنك التشغيلي الشخصي؟ 🤔
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
🚨 ليدجر تواجه دعوى جماعية بعد أن عرّض تسريب البيانات حيازات $BTC للخطر! 💣
كشف المحامي أرييل غيفنر للتو أن ليدجر تواجه دعوى جماعية في نيويورك إثر إخفاقات أمنية لم يُفصح عنها. وتزعم الشكوى أن اختراقًا وقع في ديسمبر 2023 سرّب بيانات حساسة للعملاء، بما فيها عناوين البريد الإلكتروني وأرقام الهواتف، وسرعان ما ظهرت على قنوات الويب المظلم. 🔍
استغلّ جهات خبيثة هذه البيانات الوصفية المسروقة لشنّ هجمات تصيّد اجتماعي دقيقة، منتحلين صفة ممثلين رسميين لاستنزاف محافظ الحفظ الذاتي. 🌊 إن تأمين أصولك $BTC بعيدًا عن منصات التداول ليس سوى نصف المعركة، حين تتيح ثغرات البيانات الشخصية للمهاجمين إنشاء أبواب خلفية. 🛡️
مع ازدياد استهداف أساليب التصيّد بدقة، ما الخطوات التي تتخذها لمراجعة أمنك التشغيلي الشخصي؟ 🤔
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
كشف المحامي أرييل غيفنر للتو أن ليدجر تواجه دعوى جماعية في نيويورك إثر إخفاقات أمنية لم يُفصح عنها. وتزعم الشكوى أن اختراقًا وقع في ديسمبر 2023 سرّب بيانات حساسة للعملاء، بما فيها عناوين البريد الإلكتروني وأرقام الهواتف، وسرعان ما ظهرت على قنوات الويب المظلم. 🔍
استغلّ جهات خبيثة هذه البيانات الوصفية المسروقة لشنّ هجمات تصيّد اجتماعي دقيقة، منتحلين صفة ممثلين رسميين لاستنزاف محافظ الحفظ الذاتي. 🌊 إن تأمين أصولك $BTC بعيدًا عن منصات التداول ليس سوى نصف المعركة، حين تتيح ثغرات البيانات الشخصية للمهاجمين إنشاء أبواب خلفية. 🛡️
مع ازدياد استهداف أساليب التصيّد بدقة، ما الخطوات التي تتخذها لمراجعة أمنك التشغيلي الشخصي؟ 🤔
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
6
·
--
فضيحة جديدة في مخزن مفاتيح Keystone: سرقة مفتاح التحقق، وإمكانية اعتماد محفظة مزيفة على أنها أصلية
يتصاعد الحادث الأمني الذي تعرضت له Keystone من «تسريب معلومات» إلى «سرقة مفاتيح»، في محطة بارزة أخرى تشير إلى اختراق سلسلة الثقة في المحافظ العتادية.
بحسب Cointelegraph، كشفت Keystone في البداية عن تسريب معلومات العملاء فحسب، لكنها أوضحت لاحقًا في تحديث أن القراصنة سرقوا أيضًا مفتاحًا يُستخدم للتحقق مما إذا كانت المحفظة «أصلية». وهذا يعني نظريًا أن المهاجمين قد يتمكنون من استخدام المفتاح لانتحال صفة محفظة أصلية بمحفظة مزيفة، متجاوزين بذلك قدرة المستخدمين على التحقق من أصالة الجهاز.
لماذا يستدعي هذا الحادث قلقًا أكبر من تسريب البيانات المعتاد؟ تكمن القيمة الأساسية للمحافظ العتادية في أنها «غير متصلة بالإنترنت + قابلة للتحقق». ويعهد المستخدمون إليها بأصول كبيرة لأنهم يثقون بأصالة توقيع الجهاز وبموثوقية مصدره. لكن تسريب مفتاح التحقق يهز أساس آلية الثقة هذه؛ إذ لا يقتصر تأثيره على كلمة مرور حساب بعينه، بل يمس أساس الثقة بالمنتج بأكمله.
على صعيد الوقائع، لا تزال المعلومات المنشورة قيد التحديث: فلم تصدر الشركة بعد استنتاجًا واضحًا بشأن النطاق المحدد لتأثير المفتاح المسروق، أو ما إذا كان قد أسيء استخدامه فعليًا. لذا ينبغي التمييز بين «الوقائع التي حدثت بالفعل» و«الافتراضات التي لم يثبت صحتها بعد»: فسرقة المفتاح حقيقة مؤكدة، لكن ما إذا كان قد استُخدم لتزييف محافظ، وعدد المستخدمين الذين قد يتأثرون، لا يزالان غير واضحين.
على مستوى السوق، تؤثر مثل هذه الحوادث الأمنية عادةً أولًا في ثقة حاملي الأصول، وقد تؤدي إلى سلوك احترازي على المدى القصير. لكن بالنسبة إلى المحافظ العتادية، فإن ما سيحدد مسارها على المدى الطويل هو قدرة الشركة المصنعة على تقديم حلول معالجة سريعة وقابلة للتحقق، إلى جانب تحديثات شفافة.
وتوجد أيضًا عوامل مضادة: فتسريب المفتاح لا يعني سرقة الأصول، إذ تظل المفاتيح الخاصة للمحافظ العتادية مخزنة دون اتصال بالإنترنت، وقد لا يكفي مفتاح تحقق واحد لنقل الأصول مباشرةً. كما أن الحادث لا يزال يتطور، لذا فإن المبالغة في تفسيره تنطوي على مخاطر كبيرة.
ما الذي ينبغي ترقبه لاحقًا؟ أولًا، التوضيحات اللاحقة من الشركة بشأن نطاق تأثير المفتاح المسروق؛ ثانيًا، ما إذا ظهرت حالات موثقة للاحتيال باستخدام محافظ مزيفة؛ وثالثًا، سرعة استجابة الشركة المصنعة للطوارئ ومدى موثوقية الحلول التي ستقدمها. وعلى مستوى التداول، يكون تأثير الحوادث الأمنية في الأصول المرتبطة بالمحافظ العتادية عاطفيًا ومرحليًا في الغالب. والأهم هو انتظار الإفصاحات اللاحقة لتأكيد حجم الخسائر الفعلية، بدلًا من التسرع في استخلاص النتائج قبل اكتمال المعلومات.
#Keystone #CryptoSecurity #HardwareWallet
ما سبق هو تجميع للمعلومات وتحليل شخصي، ولا يشكل نصيحة استثمارية.
سأواصل متابعة التطورات، وسأوافيكم بأي مستجدات مهمة.
فضيحة جديدة في مخزن مفاتيح Keystone: سرقة مفتاح التحقق، وإمكانية اعتماد محفظة مزيفة على أنها أصلية
يتصاعد الحادث الأمني الذي تعرضت له Keystone من «تسريب معلومات» إلى «سرقة مفاتيح»، في محطة بارزة أخرى تشير إلى اختراق سلسلة الثقة في المحافظ العتادية.
بحسب Cointelegraph، كشفت Keystone في البداية عن تسريب معلومات العملاء فحسب، لكنها أوضحت لاحقًا في تحديث أن القراصنة سرقوا أيضًا مفتاحًا يُستخدم للتحقق مما إذا كانت المحفظة «أصلية». وهذا يعني نظريًا أن المهاجمين قد يتمكنون من استخدام المفتاح لانتحال صفة محفظة أصلية بمحفظة مزيفة، متجاوزين بذلك قدرة المستخدمين على التحقق من أصالة الجهاز.
لماذا يستدعي هذا الحادث قلقًا أكبر من تسريب البيانات المعتاد؟ تكمن القيمة الأساسية للمحافظ العتادية في أنها «غير متصلة بالإنترنت + قابلة للتحقق». ويعهد المستخدمون إليها بأصول كبيرة لأنهم يثقون بأصالة توقيع الجهاز وبموثوقية مصدره. لكن تسريب مفتاح التحقق يهز أساس آلية الثقة هذه؛ إذ لا يقتصر تأثيره على كلمة مرور حساب بعينه، بل يمس أساس الثقة بالمنتج بأكمله.
على صعيد الوقائع، لا تزال المعلومات المنشورة قيد التحديث: فلم تصدر الشركة بعد استنتاجًا واضحًا بشأن النطاق المحدد لتأثير المفتاح المسروق، أو ما إذا كان قد أسيء استخدامه فعليًا. لذا ينبغي التمييز بين «الوقائع التي حدثت بالفعل» و«الافتراضات التي لم يثبت صحتها بعد»: فسرقة المفتاح حقيقة مؤكدة، لكن ما إذا كان قد استُخدم لتزييف محافظ، وعدد المستخدمين الذين قد يتأثرون، لا يزالان غير واضحين.
على مستوى السوق، تؤثر مثل هذه الحوادث الأمنية عادةً أولًا في ثقة حاملي الأصول، وقد تؤدي إلى سلوك احترازي على المدى القصير. لكن بالنسبة إلى المحافظ العتادية، فإن ما سيحدد مسارها على المدى الطويل هو قدرة الشركة المصنعة على تقديم حلول معالجة سريعة وقابلة للتحقق، إلى جانب تحديثات شفافة.
وتوجد أيضًا عوامل مضادة: فتسريب المفتاح لا يعني سرقة الأصول، إذ تظل المفاتيح الخاصة للمحافظ العتادية مخزنة دون اتصال بالإنترنت، وقد لا يكفي مفتاح تحقق واحد لنقل الأصول مباشرةً. كما أن الحادث لا يزال يتطور، لذا فإن المبالغة في تفسيره تنطوي على مخاطر كبيرة.
ما الذي ينبغي ترقبه لاحقًا؟ أولًا، التوضيحات اللاحقة من الشركة بشأن نطاق تأثير المفتاح المسروق؛ ثانيًا، ما إذا ظهرت حالات موثقة للاحتيال باستخدام محافظ مزيفة؛ وثالثًا، سرعة استجابة الشركة المصنعة للطوارئ ومدى موثوقية الحلول التي ستقدمها. وعلى مستوى التداول، يكون تأثير الحوادث الأمنية في الأصول المرتبطة بالمحافظ العتادية عاطفيًا ومرحليًا في الغالب. والأهم هو انتظار الإفصاحات اللاحقة لتأكيد حجم الخسائر الفعلية، بدلًا من التسرع في استخلاص النتائج قبل اكتمال المعلومات.
#Keystone #CryptoSecurity #HardwareWallet
ما سبق هو تجميع للمعلومات وتحليل شخصي، ولا يشكل نصيحة استثمارية.
سأواصل متابعة التطورات، وسأوافيكم بأي مستجدات مهمة.
يتصاعد الحادث الأمني الذي تعرضت له Keystone من «تسريب معلومات» إلى «سرقة مفاتيح»، في محطة بارزة أخرى تشير إلى اختراق سلسلة الثقة في المحافظ العتادية.
بحسب Cointelegraph، كشفت Keystone في البداية عن تسريب معلومات العملاء فحسب، لكنها أوضحت لاحقًا في تحديث أن القراصنة سرقوا أيضًا مفتاحًا يُستخدم للتحقق مما إذا كانت المحفظة «أصلية». وهذا يعني نظريًا أن المهاجمين قد يتمكنون من استخدام المفتاح لانتحال صفة محفظة أصلية بمحفظة مزيفة، متجاوزين بذلك قدرة المستخدمين على التحقق من أصالة الجهاز.
لماذا يستدعي هذا الحادث قلقًا أكبر من تسريب البيانات المعتاد؟ تكمن القيمة الأساسية للمحافظ العتادية في أنها «غير متصلة بالإنترنت + قابلة للتحقق». ويعهد المستخدمون إليها بأصول كبيرة لأنهم يثقون بأصالة توقيع الجهاز وبموثوقية مصدره. لكن تسريب مفتاح التحقق يهز أساس آلية الثقة هذه؛ إذ لا يقتصر تأثيره على كلمة مرور حساب بعينه، بل يمس أساس الثقة بالمنتج بأكمله.
على صعيد الوقائع، لا تزال المعلومات المنشورة قيد التحديث: فلم تصدر الشركة بعد استنتاجًا واضحًا بشأن النطاق المحدد لتأثير المفتاح المسروق، أو ما إذا كان قد أسيء استخدامه فعليًا. لذا ينبغي التمييز بين «الوقائع التي حدثت بالفعل» و«الافتراضات التي لم يثبت صحتها بعد»: فسرقة المفتاح حقيقة مؤكدة، لكن ما إذا كان قد استُخدم لتزييف محافظ، وعدد المستخدمين الذين قد يتأثرون، لا يزالان غير واضحين.
على مستوى السوق، تؤثر مثل هذه الحوادث الأمنية عادةً أولًا في ثقة حاملي الأصول، وقد تؤدي إلى سلوك احترازي على المدى القصير. لكن بالنسبة إلى المحافظ العتادية، فإن ما سيحدد مسارها على المدى الطويل هو قدرة الشركة المصنعة على تقديم حلول معالجة سريعة وقابلة للتحقق، إلى جانب تحديثات شفافة.
وتوجد أيضًا عوامل مضادة: فتسريب المفتاح لا يعني سرقة الأصول، إذ تظل المفاتيح الخاصة للمحافظ العتادية مخزنة دون اتصال بالإنترنت، وقد لا يكفي مفتاح تحقق واحد لنقل الأصول مباشرةً. كما أن الحادث لا يزال يتطور، لذا فإن المبالغة في تفسيره تنطوي على مخاطر كبيرة.
ما الذي ينبغي ترقبه لاحقًا؟ أولًا، التوضيحات اللاحقة من الشركة بشأن نطاق تأثير المفتاح المسروق؛ ثانيًا، ما إذا ظهرت حالات موثقة للاحتيال باستخدام محافظ مزيفة؛ وثالثًا، سرعة استجابة الشركة المصنعة للطوارئ ومدى موثوقية الحلول التي ستقدمها. وعلى مستوى التداول، يكون تأثير الحوادث الأمنية في الأصول المرتبطة بالمحافظ العتادية عاطفيًا ومرحليًا في الغالب. والأهم هو انتظار الإفصاحات اللاحقة لتأكيد حجم الخسائر الفعلية، بدلًا من التسرع في استخلاص النتائج قبل اكتمال المعلومات.
#Keystone #CryptoSecurity #HardwareWallet
ما سبق هو تجميع للمعلومات وتحليل شخصي، ولا يشكل نصيحة استثمارية.
سأواصل متابعة التطورات، وسأوافيكم بأي مستجدات مهمة.
51

·
--
تفاقمت حادثة محفظة Keystone! لم يتوقف الأمر عند تسريب المعلومات، بل سرق المخترقون أيضًا المفتاح المستخدم للتحقق من أصالة المحافظ! وهذا يعني أن المحافظ المزيفة قد تُعتمد على أنها أصلية، ما قد يعرّض أصولك للخطر. على مستخدمي Keystone توخي الحذر والتحقق مما إذا كانت محافظهم متأثرة. الأمن أولًا!
ازدادت خطورة الاختراق الذي تعرضت له محفظة Keystone! في البداية، اقتصر الأمر على تسريب بيانات العملاء، لكنهم أقرّوا الآن بأن المخترقين سرقوا المفتاح المستخدم للتحقق من أن المحافظ أصلية. وهذا يعني أن المحافظ المزيفة قد تجتاز التحقق على أنها أصلية. إذا كنت من مستخدمي Keystone، فابقَ متيقظًا وتحقق مما إذا كانت محفظتك متأثرة. الأمن أولًا!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
تفاقمت حادثة محفظة Keystone! لم يتوقف الأمر عند تسريب المعلومات، بل سرق المخترقون أيضًا المفتاح المستخدم للتحقق من أصالة المحافظ! وهذا يعني أن المحافظ المزيفة قد تُعتمد على أنها أصلية، ما قد يعرّض أصولك للخطر. على مستخدمي Keystone توخي الحذر والتحقق مما إذا كانت محافظهم متأثرة. الأمن أولًا!
ازدادت خطورة الاختراق الذي تعرضت له محفظة Keystone! في البداية، اقتصر الأمر على تسريب بيانات العملاء، لكنهم أقرّوا الآن بأن المخترقين سرقوا المفتاح المستخدم للتحقق من أن المحافظ أصلية. وهذا يعني أن المحافظ المزيفة قد تجتاز التحقق على أنها أصلية. إذا كنت من مستخدمي Keystone، فابقَ متيقظًا وتحقق مما إذا كانت محفظتك متأثرة. الأمن أولًا!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
ازدادت خطورة الاختراق الذي تعرضت له محفظة Keystone! في البداية، اقتصر الأمر على تسريب بيانات العملاء، لكنهم أقرّوا الآن بأن المخترقين سرقوا المفتاح المستخدم للتحقق من أن المحافظ أصلية. وهذا يعني أن المحافظ المزيفة قد تجتاز التحقق على أنها أصلية. إذا كنت من مستخدمي Keystone، فابقَ متيقظًا وتحقق مما إذا كانت محفظتك متأثرة. الأمن أولًا!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
43

·
--
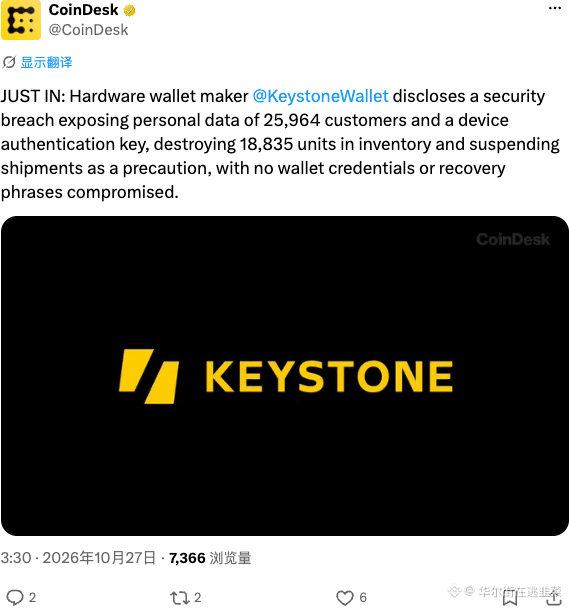
كشفت شركة Keystone المصنّعة للمحافظ hardware عن ثغرة أمنية أدت إلى تسريب بيانات 2.5 万 عميل ومفاتيح أجهزتهم. وللوقاية من المخاطر، أتلفت 1.8 万 جهاز لم يُشحن بعد، وأوقفت عمليات التوصيل، لكن المفاتيح الخاصة لم تتعرض للخطر.
كان تصرف Keystone هذه المرة حاسمًا للغاية، إذ فجّرت مباشرةً 1.8 万 جهاز لم يُشحن بعد. ورغم أن المفاتيح الخاصة آمنة، فإن هذا الإجراء للحد من الخسائر عبر «الإتلاف المادي» يدل على أن خطورة الحادث تفوق التصورات بكثير. تضررت سمعة العلامة التجارية بشدة، وستواجه معنويات السوق ضغوطًا على المدى القصير، لكن على المدى الطويل تظل المحافظ hardware غير المتصلة بالإنترنت خط الدفاع الأخير؛ غير أن حرية الاختيار قد تغيرت.
#Keystone #HardwareWallet #Security
كشفت شركة Keystone المصنّعة للمحافظ hardware عن ثغرة أمنية أدت إلى تسريب بيانات 2.5 万 عميل ومفاتيح أجهزتهم. وللوقاية من المخاطر، أتلفت 1.8 万 جهاز لم يُشحن بعد، وأوقفت عمليات التوصيل، لكن المفاتيح الخاصة لم تتعرض للخطر.
كان تصرف Keystone هذه المرة حاسمًا للغاية، إذ فجّرت مباشرةً 1.8 万 جهاز لم يُشحن بعد. ورغم أن المفاتيح الخاصة آمنة، فإن هذا الإجراء للحد من الخسائر عبر «الإتلاف المادي» يدل على أن خطورة الحادث تفوق التصورات بكثير. تضررت سمعة العلامة التجارية بشدة، وستواجه معنويات السوق ضغوطًا على المدى القصير، لكن على المدى الطويل تظل المحافظ hardware غير المتصلة بالإنترنت خط الدفاع الأخير؛ غير أن حرية الاختيار قد تغيرت.
#Keystone #HardwareWallet #Security
كان تصرف Keystone هذه المرة حاسمًا للغاية، إذ فجّرت مباشرةً 1.8 万 جهاز لم يُشحن بعد. ورغم أن المفاتيح الخاصة آمنة، فإن هذا الإجراء للحد من الخسائر عبر «الإتلاف المادي» يدل على أن خطورة الحادث تفوق التصورات بكثير. تضررت سمعة العلامة التجارية بشدة، وستواجه معنويات السوق ضغوطًا على المدى القصير، لكن على المدى الطويل تظل المحافظ hardware غير المتصلة بالإنترنت خط الدفاع الأخير؛ غير أن حرية الاختيار قد تغيرت.
#Keystone #HardwareWallet #Security
4
·
--
كشفت Keystone عن اختراق أدى إلى تسريب بيانات الشحن الخاصة بمشتري محافظ الأجهزة
تمكن مهاجمون من الوصول إلى الأسماء والعناوين وبيانات الطلبات عبر ثغرة في واجهة Shopify البرمجية، وسط تحذيرات باحث من هجمات التصيد والاعتداءات الجسدية. وأفاد عملاء متضررون بتلقيهم مكالمات احتيالية يدّعي أصحابها أنهم من جهات إنفاذ القانون.
هل أبلغتك Keystone؟
#Security #HardwareWallet $BTC
المصدر: cointelegraph.com
كشفت Keystone عن اختراق أدى إلى تسريب بيانات الشحن الخاصة بمشتري محافظ الأجهزة
تمكن مهاجمون من الوصول إلى الأسماء والعناوين وبيانات الطلبات عبر ثغرة في واجهة Shopify البرمجية، وسط تحذيرات باحث من هجمات التصيد والاعتداءات الجسدية. وأفاد عملاء متضررون بتلقيهم مكالمات احتيالية يدّعي أصحابها أنهم من جهات إنفاذ القانون.
هل أبلغتك Keystone؟
#Security #HardwareWallet $BTC
المصدر: cointelegraph.com
تمكن مهاجمون من الوصول إلى الأسماء والعناوين وبيانات الطلبات عبر ثغرة في واجهة Shopify البرمجية، وسط تحذيرات باحث من هجمات التصيد والاعتداءات الجسدية. وأفاد عملاء متضررون بتلقيهم مكالمات احتيالية يدّعي أصحابها أنهم من جهات إنفاذ القانون.
هل أبلغتك Keystone؟
#Security #HardwareWallet $BTC
المصدر: cointelegraph.com
127
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#JobsReportRaisesHikeOdds
239,151 مشاهدات
1,931 يقومون بالنقاش
2
#CPITestsDecemberRateOutlook
16,281 مشاهدات
252 يقومون بالنقاش
3
#BitcoinRebounds$75KAsChipsLead
20,150 مشاهدات
218 يقومون بالنقاش
4
#US Data Center Rules May Constrain AI Expansion
37,352 مشاهدات
151 يقومون بالنقاش
5
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
169 مشاهدات
6 يقومون بالنقاش
6
#WillAnthropicListOnTime
56,611 مشاهدات
740 يقومون بالنقاش
7
#WillUS-IranTensionsBoostSafe-HavenDemand?
8,949 مشاهدات
99 يقومون بالنقاش
8
#BitcoinETFsSee$412MNetOutflows
2,447 مشاهدات
43 يقومون بالنقاش
9
#HKSFCPlansToRestrictCryptoAndExchangeTerms
11,090 مشاهدات
212 يقومون بالنقاش
10
#TradFiForBeginners
37,415 مشاهدات
571 يقومون بالنقاش