

#hackeo
hackeo
20,382 مشاهدات
18 يقومون بالنقاش
رائج
جديد
·
--
تقدّر شركات مثل CertiK وPeckShield أن شهر سبتمبر قد تم تثبيته رسميًا كأكثر الشهور تدميرًا في العام من حيث أمن المعلومات والجرائم الإلكترونية داخل منظومة العملات المشفرة، حيث تراكمت خسائر تتجاوز 768 مليون دولار أمريكي. ويُمثل هذا الارتفاع الحاد، الذي يشير إلى زيادة هائلة مقارنة بالأشهر السابقة، بشكل أساسي إلى #hackeo من تبادل #Bitget وإلى شبكة Liquid Network.
واُضيفت إلى هذه الأحداث عشرات الحوادث الأقل حجمًا في الجسور والعقود الذكية والثغرات في المحافظ، ما رفع إجمالي خسائر عام 2026 إلى أكثر من 2.680 مليار دولار أمريكي. ويُعيد هذا المشهد إشعال الإنذارات في الصناعة بشأن إلحاح تحسين معايير الحفظ (custody) وإجراء تدقيقات الكود وتعزيز أمان الخدمات التي يقدمها أطراف ثالثة.
واُضيفت إلى هذه الأحداث عشرات الحوادث الأقل حجمًا في الجسور والعقود الذكية والثغرات في المحافظ، ما رفع إجمالي خسائر عام 2026 إلى أكثر من 2.680 مليار دولار أمريكي. ويُعيد هذا المشهد إشعال الإنذارات في الصناعة بشأن إلحاح تحسين معايير الحفظ (custody) وإجراء تدقيقات الكود وتعزيز أمان الخدمات التي يقدمها أطراف ثالثة.
58
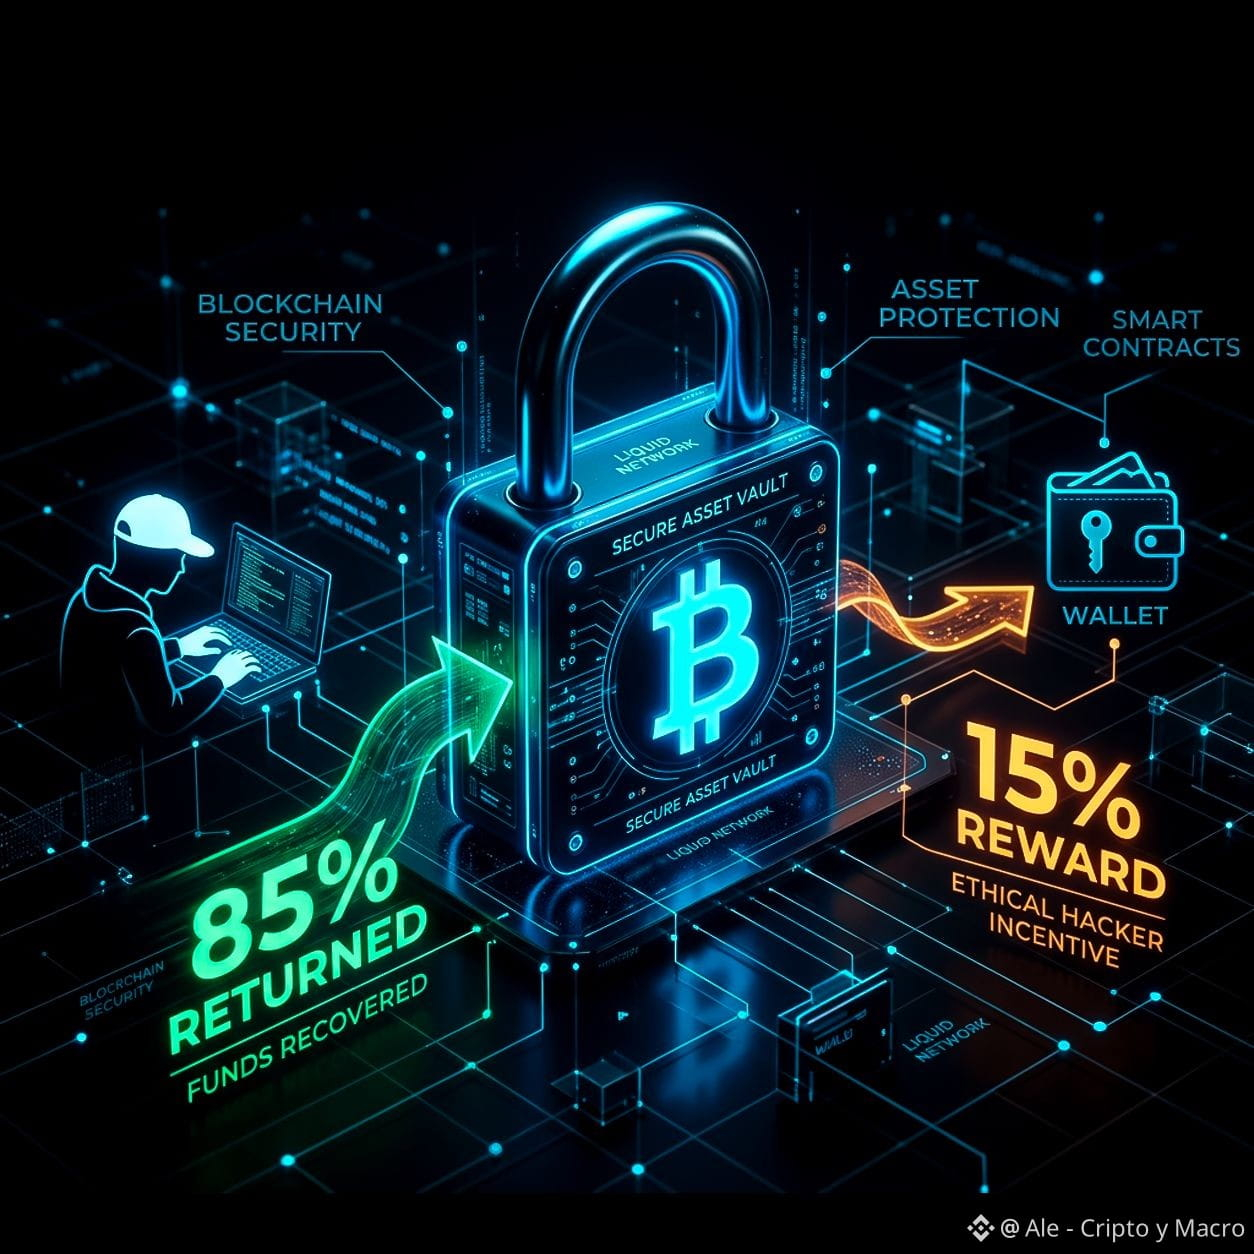
سرقوا 320 مليون دولار من البيتكوين... ثم أعادوا 85% شبكة Liquid (شبكة جانبية لـ Bitcoin تُشغَّل عبر Blockstream، ويستخدمها العديد من البورصات) شهدت أكبر اختراق في العام حتى الآن: سحبوا ما يقارب 4,000 $BTC عبر استغلال خطأ برمجي، دون سرقة مفاتيح.
التحوّل المثير للاهتمام هو أن المهاجمين عرّفوا أنفسهم كـ “white hats” (قراصنة أخلاقيون)، وطلبوا تصحيح الخطأ، وبعد إصلاحه، أعادوا نحو 85% من الأموال، مع الاحتفاظ بحوالي 47 مليون دولار كـ “مكافأة” مفروضة ذاتيًا.
سعر البيتكوين لم يتزحزح تقريبًا بسبب الخبر (انخفض فقط بنحو ~1%)، لأن المشكلة كانت في هذه الشبكة الجانبية، وليست في سلسلة بلوكشين البيتكوين الرئيسية.
لكن هذا يترك درسًا: أمان البنية التحتية المحيطة بالبيتكوين (الجسور، الشبكات الجانبية) لا يزال هي الحلقة الأضعف، وليس البيتكوين نفسه.
هل تعتقد أن إعادة معظم ما سُرق إليك “أمر أخلاقي” أم أنه ما زال جريمة؟ 👇
#Bitcoin #Seguridad #Hackeo #CreatorPad
1
160

صحيح جزئيًا
أخبار الكريبتو: تم اختراق بروتوكول الإنسانية بمبلغ 36 مليون دولارهجوم للهندسة الاجتماعية كلف الملايين: كيف أدى خطأ بشري إلى فوضى في نظام الهوية الرقمية.
في تذكير جديد ومؤلم بأن الحلقة الأضعف في السلسلة لا تزال هي الشخص، تعرض بروتوكول الإنسانية لهجوم مدمر أدى إلى سرقة 36 مليون دولار من الأصول. انخفض التوكن الأصلي للمشروع بشكل مقلق بنسبة 99.9% في دقائق معدودة، مما ترك المستثمرين بقيمة شبه معدومة.
أسلوب العمل: لم تكن البلوكتشين، بل كانت الموظف
أخبار الكريبتو: تم اختراق بروتوكول الإنسانية بمبلغ 36 مليون دولار
هجوم للهندسة الاجتماعية كلف الملايين: كيف أدى خطأ بشري إلى فوضى في نظام الهوية الرقمية.
في تذكير جديد ومؤلم بأن الحلقة الأضعف في السلسلة لا تزال هي الشخص، تعرض بروتوكول الإنسانية لهجوم مدمر أدى إلى سرقة 36 مليون دولار من الأصول. انخفض التوكن الأصلي للمشروع بشكل مقلق بنسبة 99.9% في دقائق معدودة، مما ترك المستثمرين بقيمة شبه معدومة.
أسلوب العمل: لم تكن البلوكتشين، بل كانت الموظف
في تذكير جديد ومؤلم بأن الحلقة الأضعف في السلسلة لا تزال هي الشخص، تعرض بروتوكول الإنسانية لهجوم مدمر أدى إلى سرقة 36 مليون دولار من الأصول. انخفض التوكن الأصلي للمشروع بشكل مقلق بنسبة 99.9% في دقائق معدودة، مما ترك المستثمرين بقيمة شبه معدومة.
أسلوب العمل: لم تكن البلوكتشين، بل كانت الموظف
1
167


·
--
يَسعى <t-2/> #Hacker de Bitget إلى "إخفاء" 3.9 ملايين دولار في ظلام Zcash
طريق الأموال المسروقة يتوغّل في المجهول
أخذت التحقيقات بشأن السجلّ التاريخي #hackeo a Bitget، والذي تبلغ قيمته 387.5 مليون دولار، منعطفًا حاسمًا بعد رصد تحركات بالغة التعقيد للمراوغة داخل سلسلة الكتل. بدأ المهاجم في توجيه الأموال نحو آليات خصوصية متقدمة لكسر إمكانية تتبّع المحللين على السلسلة.
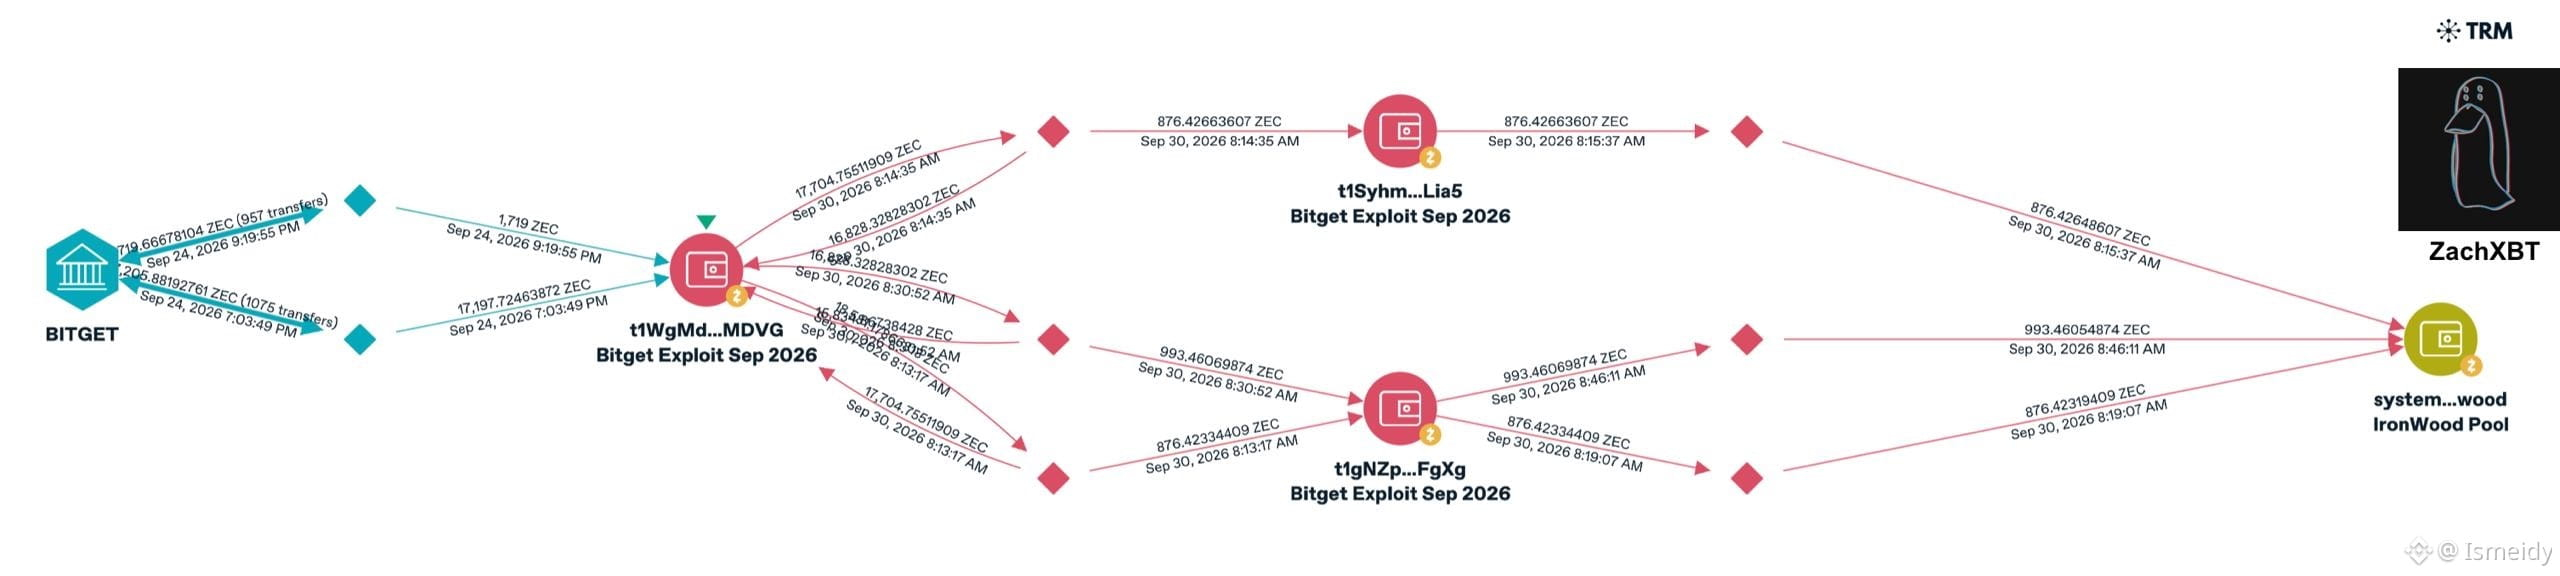
تسلّل إلى المنطقة العمياء في Zcash: بين 08:15 و08:46 بالتوقيت العالمي المنسق في 30 سبتمبر 2026، قام المهاجم بتحويل 2.746 #zec }(تقريبًا 3.9 ملايين دولار) إلى Ironwood، الصندوق/المجمع الجديد المحمي (shielded pool) البالغ #Zcash
بنية العملية (خريطة ZachXBT / TRM Labs)
كان الباحث على سلسلة الكتل ZachXBT أول من نبّه إلى العملية.
كانت المحفظة الرئيسية التي حددتها Bitget بعد اختراق 24 سبتمبر تجمع قرابة 18.917 ZEC.
تم تقسيم الأموال عبر عنوانين وسيطين (t1Syhm...Lia5 و t1gNZp...FgXg) إلى ثلاثة إيداعات منسّقة قبل دخولها إلى المجمّع الخاص.
التحدي التقني أمام الباحثين: على عكس المعاملات العامة حيث تكون التدفقات مرئية من طرف إلى آخر، فإن نظام التعمية في Zcash يُخفي المُرسِل والمستلم والأرصدة الداخلية. ورغم أن الدخول إلى مجمّع Ironwood يمكن تتبعه، فإن الأثر المحاسبي يختفي بالكامل داخل النظام حتى يقرر الصندوق/الأموال الخروج إلى عنوان عام.
تنويع مسارات الغسل: تمثل الإيداعات في Zcash قرابة 15% من إجمالي ZEC المسروق. وقبل ذلك، تتبعت تحليلات بصمات الذكاء تحويل 6.3 ملايين دولار من الإيثير إلى بيتكوين باستخدام بروتوكول THORChain اللامركزي، مع الجمع بين طرق cross-chain الشفافة وبروتوكولات خصوصية صارمة.
#CryptoNews
$ZEC
{future}(ZECUSDT)
$HYPE
{future}(HYPEUSDT)
$XRP
{future}(XRPUSDT)
يَسعى <t-2/> #Hacker de Bitget إلى "إخفاء" 3.9 ملايين دولار في ظلام Zcash
طريق الأموال المسروقة يتوغّل في المجهول
أخذت التحقيقات بشأن السجلّ التاريخي #hackeo a Bitget، والذي تبلغ قيمته 387.5 مليون دولار، منعطفًا حاسمًا بعد رصد تحركات بالغة التعقيد للمراوغة داخل سلسلة الكتل. بدأ المهاجم في توجيه الأموال نحو آليات خصوصية متقدمة لكسر إمكانية تتبّع المحللين على السلسلة.
تسلّل إلى المنطقة العمياء في Zcash: بين 08:15 و08:46 بالتوقيت العالمي المنسق في 30 سبتمبر 2026، قام المهاجم بتحويل 2.746 #zec }(تقريبًا 3.9 ملايين دولار) إلى Ironwood، الصندوق/المجمع الجديد المحمي (shielded pool) البالغ #Zcash
بنية العملية (خريطة ZachXBT / TRM Labs)
كان الباحث على سلسلة الكتل ZachXBT أول من نبّه إلى العملية.
كانت المحفظة الرئيسية التي حددتها Bitget بعد اختراق 24 سبتمبر تجمع قرابة 18.917 ZEC.
تم تقسيم الأموال عبر عنوانين وسيطين (t1Syhm...Lia5 و t1gNZp...FgXg) إلى ثلاثة إيداعات منسّقة قبل دخولها إلى المجمّع الخاص.
التحدي التقني أمام الباحثين: على عكس المعاملات العامة حيث تكون التدفقات مرئية من طرف إلى آخر، فإن نظام التعمية في Zcash يُخفي المُرسِل والمستلم والأرصدة الداخلية. ورغم أن الدخول إلى مجمّع Ironwood يمكن تتبعه، فإن الأثر المحاسبي يختفي بالكامل داخل النظام حتى يقرر الصندوق/الأموال الخروج إلى عنوان عام.
تنويع مسارات الغسل: تمثل الإيداعات في Zcash قرابة 15% من إجمالي ZEC المسروق. وقبل ذلك، تتبعت تحليلات بصمات الذكاء تحويل 6.3 ملايين دولار من الإيثير إلى بيتكوين باستخدام بروتوكول THORChain اللامركزي، مع الجمع بين طرق cross-chain الشفافة وبروتوكولات خصوصية صارمة.
#CryptoNews
$ZEC
$HYPE
$XRP
1
3
3.3k
·
--
من اختبارٍ بدريال صغير إلى نهبٍ بقيمة 388 مليون دولار
تشريح الجريء #hackeo a على Bitget
30 دقيقة عمياء: كيف سمحت ثغرة «يوم الصفر» بسرقة ملايين من Bitget
بدأ الهجوم عند الساعة 18:31 بتوقيت UTC عبر عمليتي تحويل صغيرتين (0,184 ETH و193 TRX). وبما أن هذه المبالغ كانت ضئيلة، لم تُفعِّل بروتوكولات المخاطر في البورصة، مما منح المهاجم الضوء الأخضر للمضي قدمًا.
تفريغٌ هائل: بعد 30 دقيقة فقط من الاختبار، نفّذ #Hacker ej 17 معاملة كبيرة عبر شبكات متعددة ( #Ethereum , #xrp , #Zcash , BNB Chain, Base, Arbitrum, Optimism وAvalanche)، وتمكّن من استخراج 361 مليون دولار خلال أكثر من ساعة بقليل.
هندسة الهجوم (يوم الصفر): لم يتم اختراق المحافظ الباردة (cold wallets) ولا المفاتيح الخاصة الخاصة بـ Bitget. استغل القراصنة ثغرة يوم صفر في منتج أمني تابع لجهة خارجية، ما مكّنه من حقن أوامر سحب احتيالية مباشرة داخل النظام الداخلي ثم محو آثارَه المعلوماتية.
ردٌّ واستباق: كشف نظام التسوية في المنصة عن الشذوذ بعد سبع دقائق فقط من أول سحب كبير، ما أتاح تفعيل الحظر الشامل على عمليات السحب وإيقاف نزيف الأموال.
أثرٌ معدوم على المستخدمين: أكدّت Gracy Chen (المديرة التنفيذية) أن الخسائر سيتم تغطيتها بالكامل بواسطة صندوق حماية المستخدمين، والذي تبلغ قيمته 465 مليون دولار. ستعيد Bitget تمويل هذا الصندوق خلال أقل من أسبوع اعتمادًا على احتياطياتها المؤسسية، التي تتجاوز 1.400 مليون دولار. وقالت Chen: «أمرٌ جسيم، لكنه ليس وجوديًا».
استعادة التشغيل والتحقيق: استؤنفت بالفعل عمليات سحب البيتكوين (معالجة أكثر من 3.000 BTC خلال الساعة الأولى) وستُستأنف عمليات سحب ETH في 29 سبتمبر. تجري جهات شركات الطب الشرعي مثل Mandiant وSlowMist التحقيق، وتؤكد تعليمات Bitget أن الشركة تضع بالفعل المجموعة المشتبه بها تحت المراقبة.
$XRP
{future}(XRPUSDT)
$ZEC
{future}(ZECUSDT)
$BNB
{future}(BNBUSDT)
من اختبارٍ بدريال صغير إلى نهبٍ بقيمة 388 مليون دولار
تشريح الجريء #hackeo a على Bitget
30 دقيقة عمياء: كيف سمحت ثغرة «يوم الصفر» بسرقة ملايين من Bitget
بدأ الهجوم عند الساعة 18:31 بتوقيت UTC عبر عمليتي تحويل صغيرتين (0,184 ETH و193 TRX). وبما أن هذه المبالغ كانت ضئيلة، لم تُفعِّل بروتوكولات المخاطر في البورصة، مما منح المهاجم الضوء الأخضر للمضي قدمًا.
تفريغٌ هائل: بعد 30 دقيقة فقط من الاختبار، نفّذ #Hacker ej 17 معاملة كبيرة عبر شبكات متعددة ( #Ethereum , #xrp , #Zcash , BNB Chain, Base, Arbitrum, Optimism وAvalanche)، وتمكّن من استخراج 361 مليون دولار خلال أكثر من ساعة بقليل.
هندسة الهجوم (يوم الصفر): لم يتم اختراق المحافظ الباردة (cold wallets) ولا المفاتيح الخاصة الخاصة بـ Bitget. استغل القراصنة ثغرة يوم صفر في منتج أمني تابع لجهة خارجية، ما مكّنه من حقن أوامر سحب احتيالية مباشرة داخل النظام الداخلي ثم محو آثارَه المعلوماتية.
ردٌّ واستباق: كشف نظام التسوية في المنصة عن الشذوذ بعد سبع دقائق فقط من أول سحب كبير، ما أتاح تفعيل الحظر الشامل على عمليات السحب وإيقاف نزيف الأموال.
أثرٌ معدوم على المستخدمين: أكدّت Gracy Chen (المديرة التنفيذية) أن الخسائر سيتم تغطيتها بالكامل بواسطة صندوق حماية المستخدمين، والذي تبلغ قيمته 465 مليون دولار. ستعيد Bitget تمويل هذا الصندوق خلال أقل من أسبوع اعتمادًا على احتياطياتها المؤسسية، التي تتجاوز 1.400 مليون دولار. وقالت Chen: «أمرٌ جسيم، لكنه ليس وجوديًا».
استعادة التشغيل والتحقيق: استؤنفت بالفعل عمليات سحب البيتكوين (معالجة أكثر من 3.000 BTC خلال الساعة الأولى) وستُستأنف عمليات سحب ETH في 29 سبتمبر. تجري جهات شركات الطب الشرعي مثل Mandiant وSlowMist التحقيق، وتؤكد تعليمات Bitget أن الشركة تضع بالفعل المجموعة المشتبه بها تحت المراقبة.
$XRP
$ZEC
$BNB
AngelOfCrypto_-:
nice
6
11
17.9k
·
--
$ONE PUEDE DESENCADENAR سَقْطَةً أعمقَ بنسبة 70% أو أكثر بعد #hackeo
{future}(ONEUSDT)
$ONE PUEDE DESENCADENAR سَقْطَةً أعمقَ بنسبة 70% أو أكثر بعد #hackeo
103
·
--
🕵️♂️🚨 ¡تنبيه سرقة! ZachXBT يرصد اختراقًا مشتبهًا بقيمة 180,900 SOL تم نقلها إلى Ethereum 🚨🕵️♂️
ذكر الباحث المعروف في مجال البلوكشين، ZachXBT، وقوع سرقة ضخمة مشتبهة تقارب 180,900 $SOL، وهي غنيمة تقدر بحوالي 14.2 مليون دولار.
وبحسب بيانات المراقبة من NS3.AI، انطلقت الإنذارات بعد تسجيل نشاط غير معتاد يتمثل في سحب استثمارات جماعي (unstaking)، تلاه عمليات نقل سريعة عبر السلاسل (cross-chain) لتحريك الأموال من شبكة Solana إلى Ethereum.
أوضح ZachXBT أن التفاصيل التقنية للهجوم والوجهة النهائية للأصول المشفرة لا تزال غير واضحة، لذا لم يتم بعد تأكيد ما إذا كانت الواقعة تسريبًا لمفاتيح خاصة. 📊
$SOL
{spot}(SOLUSDT)
$ETH
{spot}(ETHUSDT)
$ZEC
{spot}(ZECUSDT)
#Hackeo #OnChain #CryptoSecurity #WhaleAlert #CryptoNews
🕵️♂️🚨 ¡تنبيه سرقة! ZachXBT يرصد اختراقًا مشتبهًا بقيمة 180,900 SOL تم نقلها إلى Ethereum 🚨🕵️♂️
ذكر الباحث المعروف في مجال البلوكشين، ZachXBT، وقوع سرقة ضخمة مشتبهة تقارب 180,900 $SOL ، وهي غنيمة تقدر بحوالي 14.2 مليون دولار.
وبحسب بيانات المراقبة من NS3.AI، انطلقت الإنذارات بعد تسجيل نشاط غير معتاد يتمثل في سحب استثمارات جماعي (unstaking)، تلاه عمليات نقل سريعة عبر السلاسل (cross-chain) لتحريك الأموال من شبكة Solana إلى Ethereum.
أوضح ZachXBT أن التفاصيل التقنية للهجوم والوجهة النهائية للأصول المشفرة لا تزال غير واضحة، لذا لم يتم بعد تأكيد ما إذا كانت الواقعة تسريبًا لمفاتيح خاصة. 📊
$SOL
$ETH
$ZEC
#Hackeo #OnChain #CryptoSecurity #WhaleAlert #CryptoNews
567
·
--
🚨 المأساة في كاردانو: احتفظ بـ ADA لمدة 9 سنوات وخسر كل شيء في اختراق جماعي على SecondFi 🛡️💔
تحققت واحدة من أسوأ كوابيس عالم العملات الرقمية لمستثمرٍ أبقى أمواله في كاردانو ($ADA) لمدة 9 سنوات، ليفقد جميع مدخرات حياته بعد هجوم إلكتروني مُدمّر.
وقع الحادث بسبب ثغرة حرجة في برنامج توليد محافظ SecondFi. وقد مكّنت هذه الضعفَ في الشيفرة المهاجمين من استغلال نظام الأمان وإفراغ مئات عناوين المستخدمين بالكامل ممن وثقوا بالمنصة لحفظ أصولهم.
يُقدَّر أن إجمالي الخسائر المجمعة من هذا الاختراق يتجاوز 20 مليون دولار.
تُشعل هذه القضية المؤسفة الأضواء التحذيرية في كامل مجتمع العملات الرقمية، وتذكّر بطريقة قاسية بأهمية تدقيق أدوات البرمجيات التي نستخدمها، واستخدام محافظ الأجهزة (المحافظ الباردة) لتخزين المبالغ الكبيرة على المدى الطويل
$ADA
{spot}(ADAUSDT)
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
#BinanceSquare #Cardano #Hackeo #SeguridadCripto #Exploit
🚨 المأساة في كاردانو: احتفظ بـ ADA لمدة 9 سنوات وخسر كل شيء في اختراق جماعي على SecondFi 🛡️💔
تحققت واحدة من أسوأ كوابيس عالم العملات الرقمية لمستثمرٍ أبقى أمواله في كاردانو ($ADA ) لمدة 9 سنوات، ليفقد جميع مدخرات حياته بعد هجوم إلكتروني مُدمّر.
وقع الحادث بسبب ثغرة حرجة في برنامج توليد محافظ SecondFi. وقد مكّنت هذه الضعفَ في الشيفرة المهاجمين من استغلال نظام الأمان وإفراغ مئات عناوين المستخدمين بالكامل ممن وثقوا بالمنصة لحفظ أصولهم.
يُقدَّر أن إجمالي الخسائر المجمعة من هذا الاختراق يتجاوز 20 مليون دولار.
تُشعل هذه القضية المؤسفة الأضواء التحذيرية في كامل مجتمع العملات الرقمية، وتذكّر بطريقة قاسية بأهمية تدقيق أدوات البرمجيات التي نستخدمها، واستخدام محافظ الأجهزة (المحافظ الباردة) لتخزين المبالغ الكبيرة على المدى الطويل
$ADA
$BTC
$ETH
#BinanceSquare #Cardano #Hackeo #SeguridadCripto #Exploit
228
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#NFPWatch
10.5M مشاهدات
17,481 يقومون بالنقاش
2
#BitcoinSurpasses$86KUp2.99%
6 مشاهدات
5 يقومون بالنقاش
3
#ZcashFalls21%FromSeptemberPeak
3,126 مشاهدات
84 يقومون بالنقاش
4
#XRPPostsFirstThreeGreenMonthsInQ3
7,052 مشاهدات
180 يقومون بالنقاش
5
#BitcoinRisesToward$85K
43,061 مشاهدات
101 يقومون بالنقاش
6
#AmazonPlansToSell$8BNvidiaChips
5,267 مشاهدات
72 يقومون بالنقاش
7
#NEARFallsToAround$4.70Down14%
37,823 مشاهدات
95 يقومون بالنقاش
8
#EthereumFoundationLaunchesZkAPIOnMainnet
56,618 مشاهدات
827 يقومون بالنقاش
9
#EvernorthPlansNasdaqListingOct8
81,576 مشاهدات
704 يقومون بالنقاش
10
#SECProposesCryptoCustodyFramework
69,458 مشاهدات
627 يقومون بالنقاش