
#github
github
70,847 مشاهدات
150 يقومون بالنقاش
رائج
جديد
·
--
🚨 تهديد بعطل شامل على مستوى نظام GitHub يعرقل سرعة عمل المطورين في الأجل القريب لـ $AI AND بنية الويب3 التحتية ⚠️
تم اليوم رصد ثغرات في البنية التحتية الحيوية، حيث أفاد GitHub بوقوع أعطال واسعة أثّرت على الوصول إلى الـ API، وطلبات السحب، وإجراءات النشر. 🚨 تشير التحقيقات إلى ارتفاع تأخر تكرار قواعد البيانات ضمن نظام التعاون، ما يؤدي إلى أخطاء متسلسلة في التفويض عبر سير عمل المطورين. 📊
وإذ تعمل الفرق التقنية على إيجاد حل، غالبًا ما تراقب الجهات المؤسسية تدفق الأوامر اضطرابات التشغيل وقت البناء بحثًا عن ارتفاعات إضافية في التقلب على المدى القصير في القطاعات التي تهيمن عليها أعمال المطورين. 🔍 ينتقل خطر التنفيذ إلى بدائل لامركزية عندما تُصبح المستودعات المركزية عنق زجاجة في مسارات النشر. 💡 كيف تتحوط من مخاطر التنفيذ عندما تتعثر البنية التحتية للمطورين في المركز؟ 👇
⚠️ ليست نصيحة مالية. دائمًا تَحكَّم في مخاطرك. 🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
🚨 تهديد بعطل شامل على مستوى نظام GitHub يعرقل سرعة عمل المطورين في الأجل القريب لـ $AI AND بنية الويب3 التحتية ⚠️
تم اليوم رصد ثغرات في البنية التحتية الحيوية، حيث أفاد GitHub بوقوع أعطال واسعة أثّرت على الوصول إلى الـ API، وطلبات السحب، وإجراءات النشر. 🚨 تشير التحقيقات إلى ارتفاع تأخر تكرار قواعد البيانات ضمن نظام التعاون، ما يؤدي إلى أخطاء متسلسلة في التفويض عبر سير عمل المطورين. 📊
وإذ تعمل الفرق التقنية على إيجاد حل، غالبًا ما تراقب الجهات المؤسسية تدفق الأوامر اضطرابات التشغيل وقت البناء بحثًا عن ارتفاعات إضافية في التقلب على المدى القصير في القطاعات التي تهيمن عليها أعمال المطورين. 🔍 ينتقل خطر التنفيذ إلى بدائل لامركزية عندما تُصبح المستودعات المركزية عنق زجاجة في مسارات النشر. 💡 كيف تتحوط من مخاطر التنفيذ عندما تتعثر البنية التحتية للمطورين في المركز؟ 👇
⚠️ ليست نصيحة مالية. دائمًا تَحكَّم في مخاطرك. 🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
تم اليوم رصد ثغرات في البنية التحتية الحيوية، حيث أفاد GitHub بوقوع أعطال واسعة أثّرت على الوصول إلى الـ API، وطلبات السحب، وإجراءات النشر. 🚨 تشير التحقيقات إلى ارتفاع تأخر تكرار قواعد البيانات ضمن نظام التعاون، ما يؤدي إلى أخطاء متسلسلة في التفويض عبر سير عمل المطورين. 📊
وإذ تعمل الفرق التقنية على إيجاد حل، غالبًا ما تراقب الجهات المؤسسية تدفق الأوامر اضطرابات التشغيل وقت البناء بحثًا عن ارتفاعات إضافية في التقلب على المدى القصير في القطاعات التي تهيمن عليها أعمال المطورين. 🔍 ينتقل خطر التنفيذ إلى بدائل لامركزية عندما تُصبح المستودعات المركزية عنق زجاجة في مسارات النشر. 💡 كيف تتحوط من مخاطر التنفيذ عندما تتعثر البنية التحتية للمطورين في المركز؟ 👇
⚠️ ليست نصيحة مالية. دائمًا تَحكَّم في مخاطرك. 🛡️
🏷️ #AI #GitHub #Web3 #Infrastructure #Crypto
⚡ 🛡️
46
·
--
صاعد
⚠️تنبيه: القراصنة يعلنون عن تسريب ضخم للكود المصدر الداخلي لـ GitHub
مجموعة المجرمين الإلكترونيين TeamPCP قد أعلنت مسؤوليتها عن تسريب الأنظمة الداخلية لـ GitHub وسرقة البيانات المرتبطة بحوالي 4000 مستودع خاص يُزعم أنها تحتوي على كود مصدر ملكي للمنصة وملفات داخلية للمنظمة.
وفقاً للتقارير، تحاول المجموعة بيع مجموعة البيانات في منتديات الجريمة الإلكترونية بأكثر من 50,000 دولار.
على الرغم من أن #GitHub قد أكدت أنها تحقق في الوصول غير المصرح به إلى المستودعات الداخلية، يُحث المطورون على مراجعة دقيقة وتغيير مفاتيح API إذا كانت موجودة في المستودعات.
$BTC $WLD $ETH
⚠️تنبيه: القراصنة يعلنون عن تسريب ضخم للكود المصدر الداخلي لـ GitHub
مجموعة المجرمين الإلكترونيين TeamPCP قد أعلنت مسؤوليتها عن تسريب الأنظمة الداخلية لـ GitHub وسرقة البيانات المرتبطة بحوالي 4000 مستودع خاص يُزعم أنها تحتوي على كود مصدر ملكي للمنصة وملفات داخلية للمنظمة.
وفقاً للتقارير، تحاول المجموعة بيع مجموعة البيانات في منتديات الجريمة الإلكترونية بأكثر من 50,000 دولار.
على الرغم من أن #GitHub قد أكدت أنها تحقق في الوصول غير المصرح به إلى المستودعات الداخلية، يُحث المطورون على مراجعة دقيقة وتغيير مفاتيح API إذا كانت موجودة في المستودعات.
$BTC $WLD $ETH
مجموعة المجرمين الإلكترونيين TeamPCP قد أعلنت مسؤوليتها عن تسريب الأنظمة الداخلية لـ GitHub وسرقة البيانات المرتبطة بحوالي 4000 مستودع خاص يُزعم أنها تحتوي على كود مصدر ملكي للمنصة وملفات داخلية للمنظمة.
وفقاً للتقارير، تحاول المجموعة بيع مجموعة البيانات في منتديات الجريمة الإلكترونية بأكثر من 50,000 دولار.
على الرغم من أن #GitHub قد أكدت أنها تحقق في الوصول غير المصرح به إلى المستودعات الداخلية، يُحث المطورون على مراجعة دقيقة وتغيير مفاتيح API إذا كانت موجودة في المستودعات.
$BTC $WLD $ETH
1
2
957
·
--
زيادة هائلة في حجم التقديمات من الذكاء الاصطناعي تغرق GitHub: مايكروسوفت مضطرة لاستئجار طاقة حسابية مرنة من المنافس AWS
أدى الانفجار في حجم التقديمات من الذكاء الاصطناعي إلى تحميل منصة GitHub فوق طاقتها، مما أجبر مايكروسوفت على كسر وعدها بنقل بنية GitHub التحتية بالكامل إلى Azure، واستعجال شراء موارد حسابية مرنة من منافستها أمازون AWS. وفقًا لما كشفته GitHub، من المتوقع أن يصل عدد التقديمات على المنصة في عام 2026 إلى 14 مليار، بينما كان العدد في عام 2025 فقط 1 مليار - زيادة بمقدار 14 مرة. على الرغم من أن مايكروسوفت تخطط لنقل GitHub بالكامل إلى Azure بحلول عام 2027، إلا أن الانقطاعات المتكررة والأزمة في السعة الحالية تجبرها على استقدام AWS لدعم مرن.
لماذا هذا مهم: الذكاء الاصطناعي يغير بشكل جذري نموذج تطوير البرمجيات، وأزمة البنية التحتية في GitHub هي الدليل الأكثر وضوحًا على النمو المتسارع في القدرة على توليد الكود بواسطة الذكاء الاصطناعي.
#AI #GitHub #智能体 #الحوسبة السحابية
زيادة هائلة في حجم التقديمات من الذكاء الاصطناعي تغرق GitHub: مايكروسوفت مضطرة لاستئجار طاقة حسابية مرنة من المنافس AWS
أدى الانفجار في حجم التقديمات من الذكاء الاصطناعي إلى تحميل منصة GitHub فوق طاقتها، مما أجبر مايكروسوفت على كسر وعدها بنقل بنية GitHub التحتية بالكامل إلى Azure، واستعجال شراء موارد حسابية مرنة من منافستها أمازون AWS. وفقًا لما كشفته GitHub، من المتوقع أن يصل عدد التقديمات على المنصة في عام 2026 إلى 14 مليار، بينما كان العدد في عام 2025 فقط 1 مليار - زيادة بمقدار 14 مرة. على الرغم من أن مايكروسوفت تخطط لنقل GitHub بالكامل إلى Azure بحلول عام 2027، إلا أن الانقطاعات المتكررة والأزمة في السعة الحالية تجبرها على استقدام AWS لدعم مرن.
لماذا هذا مهم: الذكاء الاصطناعي يغير بشكل جذري نموذج تطوير البرمجيات، وأزمة البنية التحتية في GitHub هي الدليل الأكثر وضوحًا على النمو المتسارع في القدرة على توليد الكود بواسطة الذكاء الاصطناعي.
#AI #GitHub #智能体 #الحوسبة السحابية
أدى الانفجار في حجم التقديمات من الذكاء الاصطناعي إلى تحميل منصة GitHub فوق طاقتها، مما أجبر مايكروسوفت على كسر وعدها بنقل بنية GitHub التحتية بالكامل إلى Azure، واستعجال شراء موارد حسابية مرنة من منافستها أمازون AWS. وفقًا لما كشفته GitHub، من المتوقع أن يصل عدد التقديمات على المنصة في عام 2026 إلى 14 مليار، بينما كان العدد في عام 2025 فقط 1 مليار - زيادة بمقدار 14 مرة. على الرغم من أن مايكروسوفت تخطط لنقل GitHub بالكامل إلى Azure بحلول عام 2027، إلا أن الانقطاعات المتكررة والأزمة في السعة الحالية تجبرها على استقدام AWS لدعم مرن.
لماذا هذا مهم: الذكاء الاصطناعي يغير بشكل جذري نموذج تطوير البرمجيات، وأزمة البنية التحتية في GitHub هي الدليل الأكثر وضوحًا على النمو المتسارع في القدرة على توليد الكود بواسطة الذكاء الاصطناعي.
#AI #GitHub #智能体 #الحوسبة السحابية
9
·
--
هذه المشاريع المجانية على GitHub حقًا يمكن أن تجعل أموالك الشهرية على البرمجيات تذهب سدى
TradingAgents: إطار تداول كمي متعدد الوكلاء باستخدام الذكاء الاصطناعي
LibreChat: واجهة للوصول إلى ChatGPT وClaude وGemini
HyperFrames: بديل HeyGen
تابعني لاكتشاف المزيد من المشاريع القيمة، التحديث القادم سيكون أكثر إثارة
#GitHub #开源项目 #أدوات_الذكاء_الاصطناعي
هذه المشاريع المجانية على GitHub حقًا يمكن أن تجعل أموالك الشهرية على البرمجيات تذهب سدى
TradingAgents: إطار تداول كمي متعدد الوكلاء باستخدام الذكاء الاصطناعي
LibreChat: واجهة للوصول إلى ChatGPT وClaude وGemini
HyperFrames: بديل HeyGen
تابعني لاكتشاف المزيد من المشاريع القيمة، التحديث القادم سيكون أكثر إثارة
#GitHub #开源项目 #أدوات_الذكاء_الاصطناعي
TradingAgents: إطار تداول كمي متعدد الوكلاء باستخدام الذكاء الاصطناعي
LibreChat: واجهة للوصول إلى ChatGPT وClaude وGemini
HyperFrames: بديل HeyGen
تابعني لاكتشاف المزيد من المشاريع القيمة، التحديث القادم سيكون أكثر إثارة
#GitHub #开源项目 #أدوات_الذكاء_الاصطناعي
49
·
--
🚨 الباحثون في مايكروسوفت حددوا ثغرة في إجراء GitHub الخاص بـ Claude Code من Anthropic، مما قد يكون عرّض بيانات اعتماد مستخدمة في خطوط برمجيات.
قامت Anthropic بإصلاح الثغرة في 5 مايو بعد الكشف المسؤول عبر HackerOne.
مع تزايد اعتماد أدوات البرمجة المدعومة بالذكاء الاصطناعي، يبقى تأمين سلسلة إمداد البرمجيات أولوية متزايدة.
#أمن_سيبراني #ذكاء_اصطناعي #DevSecOps #GitHub
{spot}(AIUSDT)
🚨 الباحثون في مايكروسوفت حددوا ثغرة في إجراء GitHub الخاص بـ Claude Code من Anthropic، مما قد يكون عرّض بيانات اعتماد مستخدمة في خطوط برمجيات.
قامت Anthropic بإصلاح الثغرة في 5 مايو بعد الكشف المسؤول عبر HackerOne.
مع تزايد اعتماد أدوات البرمجة المدعومة بالذكاء الاصطناعي، يبقى تأمين سلسلة إمداد البرمجيات أولوية متزايدة.
#أمن_سيبراني #ذكاء_اصطناعي #DevSecOps #GitHub
قامت Anthropic بإصلاح الثغرة في 5 مايو بعد الكشف المسؤول عبر HackerOne.
مع تزايد اعتماد أدوات البرمجة المدعومة بالذكاء الاصطناعي، يبقى تأمين سلسلة إمداد البرمجيات أولوية متزايدة.
#أمن_سيبراني #ذكاء_اصطناعي #DevSecOps #GitHub
150

·
--
GAMEOVER
اعتماد بيتكوين على GitHub على وشك أن يُمحى بالكامل عندما يحثّ مات كورالوك المشاريع على الخروج، مُشيرًا إلى نصوص دمج معطّلة، وفروقات مخفية، وتتبع غير موثوق #Bitcoin #GitHub #Web3
هذا النداء التاريخي ليس مجرد تعديل بسيط، بل هو تحوّل زلزالي سيغيّر طريقة قيام المطورين بإنشاء مشاريع بيتكوين والتعاون فيها. المخاطر كبيرة، إذ قد يؤدي الانتقال إلى حلول مستضافة ذاتيًا مثل Forgejo إلى فتح مستوى غير مسبوق من الأمان واللامركزية.
هل ستكون جاهزًا لركوب موجة هذه الثورة، أم ستُترك خلفك وسط الغبار؟ حان الوقت لتأخذ زمام مستقبل web3 بيدك - استعد لصياغة طريقك الخاص! انضم إلى Binance Square للبقاء في صدارة هذا التغيير الزلزالي ولتكون من أوائل من يستفيدون من الفرص التي ستظهر نتيجة لهذا التحول المغير للعبة.
GAMEOVER
اعتماد بيتكوين على GitHub على وشك أن يُمحى بالكامل عندما يحثّ مات كورالوك المشاريع على الخروج، مُشيرًا إلى نصوص دمج معطّلة، وفروقات مخفية، وتتبع غير موثوق #Bitcoin #GitHub #Web3
هذا النداء التاريخي ليس مجرد تعديل بسيط، بل هو تحوّل زلزالي سيغيّر طريقة قيام المطورين بإنشاء مشاريع بيتكوين والتعاون فيها. المخاطر كبيرة، إذ قد يؤدي الانتقال إلى حلول مستضافة ذاتيًا مثل Forgejo إلى فتح مستوى غير مسبوق من الأمان واللامركزية.
هل ستكون جاهزًا لركوب موجة هذه الثورة، أم ستُترك خلفك وسط الغبار؟ حان الوقت لتأخذ زمام مستقبل web3 بيدك - استعد لصياغة طريقك الخاص! انضم إلى Binance Square للبقاء في صدارة هذا التغيير الزلزالي ولتكون من أوائل من يستفيدون من الفرص التي ستظهر نتيجة لهذا التحول المغير للعبة.
اعتماد بيتكوين على GitHub على وشك أن يُمحى بالكامل عندما يحثّ مات كورالوك المشاريع على الخروج، مُشيرًا إلى نصوص دمج معطّلة، وفروقات مخفية، وتتبع غير موثوق #Bitcoin #GitHub #Web3
هذا النداء التاريخي ليس مجرد تعديل بسيط، بل هو تحوّل زلزالي سيغيّر طريقة قيام المطورين بإنشاء مشاريع بيتكوين والتعاون فيها. المخاطر كبيرة، إذ قد يؤدي الانتقال إلى حلول مستضافة ذاتيًا مثل Forgejo إلى فتح مستوى غير مسبوق من الأمان واللامركزية.
هل ستكون جاهزًا لركوب موجة هذه الثورة، أم ستُترك خلفك وسط الغبار؟ حان الوقت لتأخذ زمام مستقبل web3 بيدك - استعد لصياغة طريقك الخاص! انضم إلى Binance Square للبقاء في صدارة هذا التغيير الزلزالي ولتكون من أوائل من يستفيدون من الفرص التي ستظهر نتيجة لهذا التحول المغير للعبة.
21
·
--
⚠️ ملايين مستودعات #Github قد تكون معرّضة للخطر.
➥ اكتشف باحثون أمنيون ثغرة حرجة تُعرف باسم Cordyceps تؤثر على آلاف مشاريع المصادر المفتوحة، بما في ذلك مستودعات تابعة لشركات كبرى مثل #Microsoft و#Google وApache Software Foundation وCloudflare وغيرها.
➥ تسمح الثغرة للمهاجمين باستهداف أنظمة CI/CD (التكامل والتسليم المستمر)، ما قد يؤدي إلى:
تنفيذ تعليمات برمجية خبيثة.
سرقة بيانات الاعتماد والمفاتيح السرية.
التلاعب بعمليات البناء والنشر.
إدخال تحديثات خبيثة ضمن سلاسل التوريد البرمجية (Software #Supply #Chain ).
➥ قام الباحثون بتحليل نحو 30 ألف مستودع شائع، ووجدوا 654 مشروعاً يحتمل تأثرها بالثغرة، وتمكنوا من تأكيد إمكانية الاستغلال العملي في أكثر من 300 مشروع.
➥ تكمن خطورة المشكلة في أنها ليست مرتبطة بملف أو مكتبة محددة، بل تنتج عن التفاعل بين عدة عمليات داخل بيئات CI/CD، ما يجعل نطاق التأثير واسعاً جداً وقد يمتد إلى ملايين المستودعات.
➥ وفقاً للباحثين، فإن معظم أدوات الحماية التقليدية قد لا تتمكن من اكتشاف هذا النوع من الهجمات، لأن السلوك الضار ينشأ من تسلسل العمليات وآلية التشغيل نفسها، وليس من وجود كود خبيث واضح داخل المشروع.
⚠️ ملايين مستودعات #Github قد تكون معرّضة للخطر.
➥ اكتشف باحثون أمنيون ثغرة حرجة تُعرف باسم Cordyceps تؤثر على آلاف مشاريع المصادر المفتوحة، بما في ذلك مستودعات تابعة لشركات كبرى مثل #Microsoft و#Google وApache Software Foundation وCloudflare وغيرها.
➥ تسمح الثغرة للمهاجمين باستهداف أنظمة CI/CD (التكامل والتسليم المستمر)، ما قد يؤدي إلى:
تنفيذ تعليمات برمجية خبيثة.
سرقة بيانات الاعتماد والمفاتيح السرية.
التلاعب بعمليات البناء والنشر.
إدخال تحديثات خبيثة ضمن سلاسل التوريد البرمجية (Software #Supply #Chain ).
➥ قام الباحثون بتحليل نحو 30 ألف مستودع شائع، ووجدوا 654 مشروعاً يحتمل تأثرها بالثغرة، وتمكنوا من تأكيد إمكانية الاستغلال العملي في أكثر من 300 مشروع.
➥ تكمن خطورة المشكلة في أنها ليست مرتبطة بملف أو مكتبة محددة، بل تنتج عن التفاعل بين عدة عمليات داخل بيئات CI/CD، ما يجعل نطاق التأثير واسعاً جداً وقد يمتد إلى ملايين المستودعات.
➥ وفقاً للباحثين، فإن معظم أدوات الحماية التقليدية قد لا تتمكن من اكتشاف هذا النوع من الهجمات، لأن السلوك الضار ينشأ من تسلسل العمليات وآلية التشغيل نفسها، وليس من وجود كود خبيث واضح داخل المشروع.
➥ اكتشف باحثون أمنيون ثغرة حرجة تُعرف باسم Cordyceps تؤثر على آلاف مشاريع المصادر المفتوحة، بما في ذلك مستودعات تابعة لشركات كبرى مثل #Microsoft و#Google وApache Software Foundation وCloudflare وغيرها.
➥ تسمح الثغرة للمهاجمين باستهداف أنظمة CI/CD (التكامل والتسليم المستمر)، ما قد يؤدي إلى:
تنفيذ تعليمات برمجية خبيثة.
سرقة بيانات الاعتماد والمفاتيح السرية.
التلاعب بعمليات البناء والنشر.
إدخال تحديثات خبيثة ضمن سلاسل التوريد البرمجية (Software #Supply #Chain ).
➥ قام الباحثون بتحليل نحو 30 ألف مستودع شائع، ووجدوا 654 مشروعاً يحتمل تأثرها بالثغرة، وتمكنوا من تأكيد إمكانية الاستغلال العملي في أكثر من 300 مشروع.
➥ تكمن خطورة المشكلة في أنها ليست مرتبطة بملف أو مكتبة محددة، بل تنتج عن التفاعل بين عدة عمليات داخل بيئات CI/CD، ما يجعل نطاق التأثير واسعاً جداً وقد يمتد إلى ملايين المستودعات.
➥ وفقاً للباحثين، فإن معظم أدوات الحماية التقليدية قد لا تتمكن من اكتشاف هذا النوع من الهجمات، لأن السلوك الضار ينشأ من تسلسل العمليات وآلية التشغيل نفسها، وليس من وجود كود خبيث واضح داخل المشروع.
22
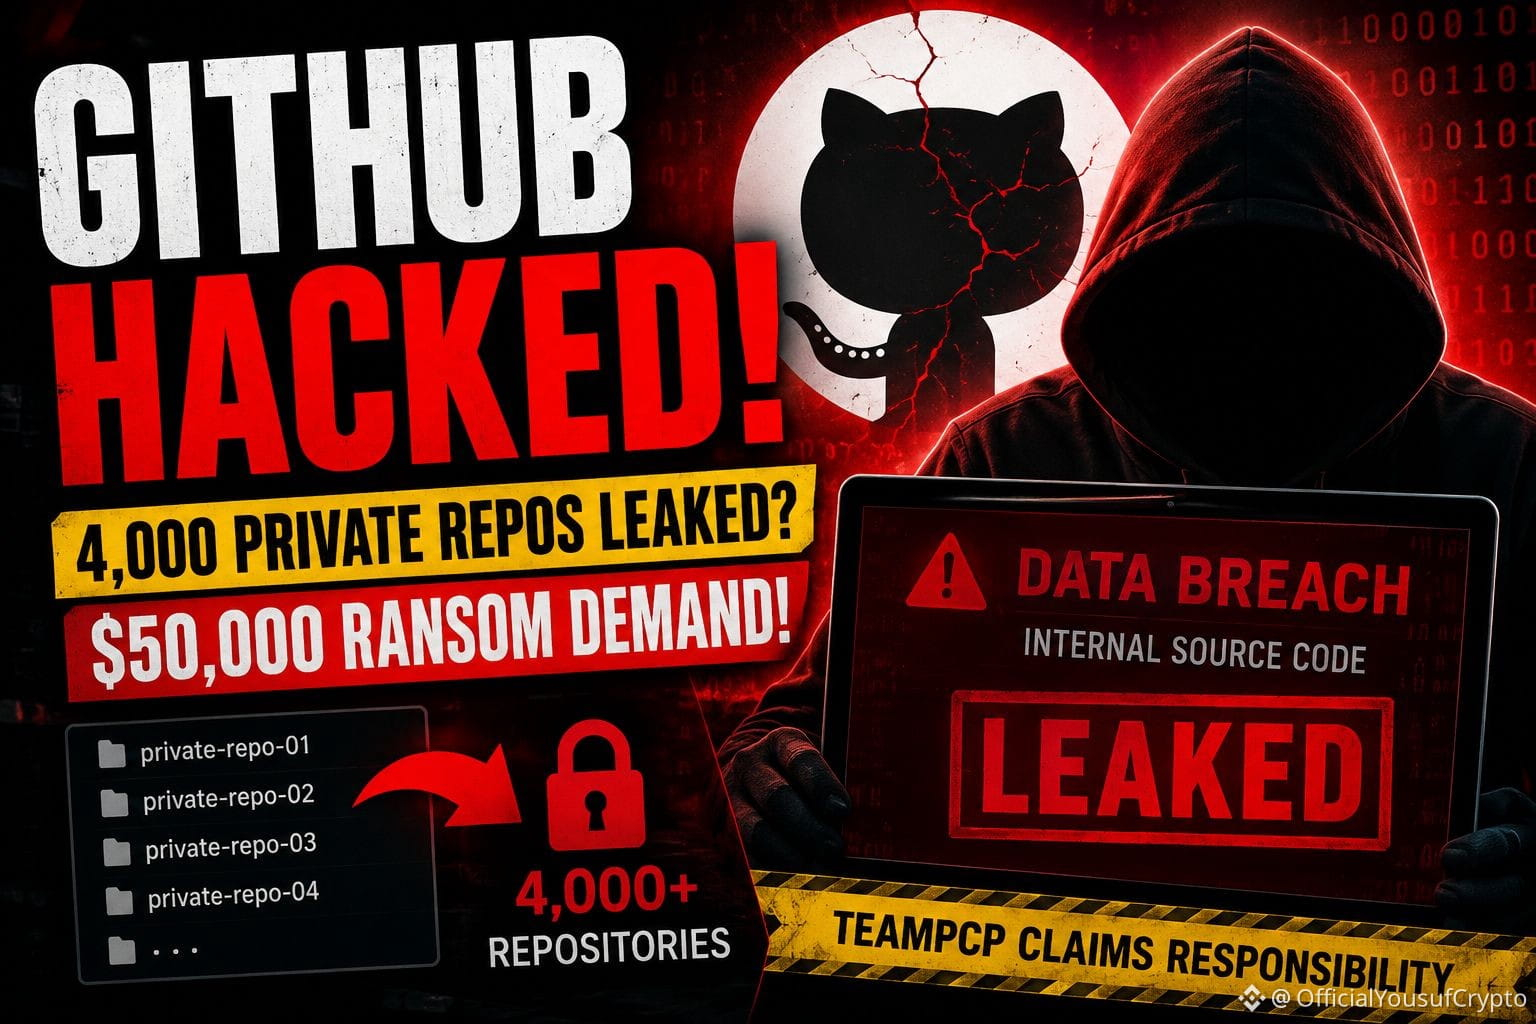
🚨 المطورون في حالة من الذعر بعد تقارير عن خرق ضخم في GitHub بدأت تنتشر على الإنترنت.
مجموعة هاكر تُدعى "TeamPCP" تدعي أنها اخترقت الأنظمة الداخلية لـ GitHub واطلعت على بيانات مرتبطة بحوالي 4,000 مستودع خاص. المعلومات المُسربة تشمل على ما يبدو ملفات داخلية للشركة وحتى أجزاء من كود المصدر الملكي لـ GitHub. 😳💻
والأمور تزداد سوءًا.
المجموعة تسعى على ما يبدو لبيع البيانات المسروقة في منتديات الجريمة الإلكترونية السرية بأكثر من 50,000 دولار. هذا وحده أثار قلقًا كبيرًا في عالم التكنولوجيا. 🔥
تقول GitHub إنها تحقق في الوصول غير المصرح به، لكن المطورين لا ينتظرون. الكثير منهم يتسابق لتغيير مفاتيح API، تأمين المستودعات، وإزالة بيانات الاعتماد الحساسة قبل أن تتفاقم الأمور أكثر. ⚠️🔐
إذا تم تأكيد هذه الادعاءات، فقد يتحول هذا إلى واحدة من أكبر المخاوف الأمنية التي شهدتها مجتمع المطورين منذ سنوات. يمكن أن يفتح توكن مكشوف أو مفتاح خاص الباب لهجمات أكبر بكثير، ولهذا السبب ينصح خبراء الأمن السيبراني المستخدمين بالتحرك بسرعة والبقاء في حالة تأهب.
#GitHub #CyberSecurity #DataBreach
$GTC
{future}(GTCUSDT)
$PHB
{spot}(PHBUSDT)
$EDEN
{future}(EDENUSDT)
🚨 المطورون في حالة من الذعر بعد تقارير عن خرق ضخم في GitHub بدأت تنتشر على الإنترنت.
مجموعة هاكر تُدعى "TeamPCP" تدعي أنها اخترقت الأنظمة الداخلية لـ GitHub واطلعت على بيانات مرتبطة بحوالي 4,000 مستودع خاص. المعلومات المُسربة تشمل على ما يبدو ملفات داخلية للشركة وحتى أجزاء من كود المصدر الملكي لـ GitHub. 😳💻
والأمور تزداد سوءًا.
المجموعة تسعى على ما يبدو لبيع البيانات المسروقة في منتديات الجريمة الإلكترونية السرية بأكثر من 50,000 دولار. هذا وحده أثار قلقًا كبيرًا في عالم التكنولوجيا. 🔥
تقول GitHub إنها تحقق في الوصول غير المصرح به، لكن المطورين لا ينتظرون. الكثير منهم يتسابق لتغيير مفاتيح API، تأمين المستودعات، وإزالة بيانات الاعتماد الحساسة قبل أن تتفاقم الأمور أكثر. ⚠️🔐
إذا تم تأكيد هذه الادعاءات، فقد يتحول هذا إلى واحدة من أكبر المخاوف الأمنية التي شهدتها مجتمع المطورين منذ سنوات. يمكن أن يفتح توكن مكشوف أو مفتاح خاص الباب لهجمات أكبر بكثير، ولهذا السبب ينصح خبراء الأمن السيبراني المستخدمين بالتحرك بسرعة والبقاء في حالة تأهب.
#GitHub #CyberSecurity #DataBreach
$GTC
$PHB
$EDEN
مجموعة هاكر تُدعى "TeamPCP" تدعي أنها اخترقت الأنظمة الداخلية لـ GitHub واطلعت على بيانات مرتبطة بحوالي 4,000 مستودع خاص. المعلومات المُسربة تشمل على ما يبدو ملفات داخلية للشركة وحتى أجزاء من كود المصدر الملكي لـ GitHub. 😳💻
والأمور تزداد سوءًا.
المجموعة تسعى على ما يبدو لبيع البيانات المسروقة في منتديات الجريمة الإلكترونية السرية بأكثر من 50,000 دولار. هذا وحده أثار قلقًا كبيرًا في عالم التكنولوجيا. 🔥
تقول GitHub إنها تحقق في الوصول غير المصرح به، لكن المطورين لا ينتظرون. الكثير منهم يتسابق لتغيير مفاتيح API، تأمين المستودعات، وإزالة بيانات الاعتماد الحساسة قبل أن تتفاقم الأمور أكثر. ⚠️🔐
إذا تم تأكيد هذه الادعاءات، فقد يتحول هذا إلى واحدة من أكبر المخاوف الأمنية التي شهدتها مجتمع المطورين منذ سنوات. يمكن أن يفتح توكن مكشوف أو مفتاح خاص الباب لهجمات أكبر بكثير، ولهذا السبب ينصح خبراء الأمن السيبراني المستخدمين بالتحرك بسرعة والبقاء في حالة تأهب.
#GitHub #CyberSecurity #DataBreach
$GTC
$PHB
$EDEN
48
·
--
🔥 GitHub Python 趋势榜 Top5|AI Agent 扎堆上榜
📊 今日 GitHub Python Trending Top5(2026年6月15日)
🥇 NVIDIA/SkillSpector ⭐5,245|今日+962
أداة فحص أمان، مصممة لاكتشاف الثغرات وأنماط الخداع في مهارات AI Agent، لضمان أمان هندسة AI.
🥈 shiyu-coder/Kronos ⭐29,893|今日+238
نموذج Foundation للسوق المالية، يستخدم LLM لفهم لغة المال، وتوقع مشاعر السوق وتحركاتها.
🥉 andrewyng/aisuite ⭐14,375|今日+290
واجهة بسيطة موحدة، تربط بين عدة مزودي نماذج كبيرة (مثل OpenAI وAnthropic)، لتسهيل التبديل بين مزودي AI.
4️⃣ LMCache/LMCache ⭐9,044|今日+271
طبقة تسريع KV Cache، تعزز بشكل كبير سرعة استدلال LLM، وتُعرف بأنها "أسرع KV Cache".
5️⃣ music-assistant/server ⭐2,171|今日+196
مدير مكتبة موسيقية مفتوحة المصدر، يربط Spotify وApple Music وغيرها من خدمات البث، ويدعم أنظمة الصوت متعددة الغرف.
💡 هذا الأسبوع، التركيز على مشاريع AI Agent تتصدر القائمة، والأمان + الكفاءة تصبح السمة الجديدة.
ما هو المشروع الذي تراه الأكثر وعدًا؟ نلتقي في قسم التعليقات👇
#GitHub #Python #AI #Trending #开源
بيانات المصدر: github.com/trending/python
🔥 GitHub Python 趋势榜 Top5|AI Agent 扎堆上榜
📊 今日 GitHub Python Trending Top5(2026年6月15日)
🥇 NVIDIA/SkillSpector ⭐5,245|今日+962
أداة فحص أمان، مصممة لاكتشاف الثغرات وأنماط الخداع في مهارات AI Agent، لضمان أمان هندسة AI.
🥈 shiyu-coder/Kronos ⭐29,893|今日+238
نموذج Foundation للسوق المالية، يستخدم LLM لفهم لغة المال، وتوقع مشاعر السوق وتحركاتها.
🥉 andrewyng/aisuite ⭐14,375|今日+290
واجهة بسيطة موحدة، تربط بين عدة مزودي نماذج كبيرة (مثل OpenAI وAnthropic)، لتسهيل التبديل بين مزودي AI.
4️⃣ LMCache/LMCache ⭐9,044|今日+271
طبقة تسريع KV Cache، تعزز بشكل كبير سرعة استدلال LLM، وتُعرف بأنها "أسرع KV Cache".
5️⃣ music-assistant/server ⭐2,171|今日+196
مدير مكتبة موسيقية مفتوحة المصدر، يربط Spotify وApple Music وغيرها من خدمات البث، ويدعم أنظمة الصوت متعددة الغرف.
💡 هذا الأسبوع، التركيز على مشاريع AI Agent تتصدر القائمة، والأمان + الكفاءة تصبح السمة الجديدة.
ما هو المشروع الذي تراه الأكثر وعدًا؟ نلتقي في قسم التعليقات👇
#GitHub #Python #AI #Trending #开源
بيانات المصدر: github.com/trending/python
📊 今日 GitHub Python Trending Top5(2026年6月15日)
🥇 NVIDIA/SkillSpector ⭐5,245|今日+962
أداة فحص أمان، مصممة لاكتشاف الثغرات وأنماط الخداع في مهارات AI Agent، لضمان أمان هندسة AI.
🥈 shiyu-coder/Kronos ⭐29,893|今日+238
نموذج Foundation للسوق المالية، يستخدم LLM لفهم لغة المال، وتوقع مشاعر السوق وتحركاتها.
🥉 andrewyng/aisuite ⭐14,375|今日+290
واجهة بسيطة موحدة، تربط بين عدة مزودي نماذج كبيرة (مثل OpenAI وAnthropic)، لتسهيل التبديل بين مزودي AI.
4️⃣ LMCache/LMCache ⭐9,044|今日+271
طبقة تسريع KV Cache، تعزز بشكل كبير سرعة استدلال LLM، وتُعرف بأنها "أسرع KV Cache".
5️⃣ music-assistant/server ⭐2,171|今日+196
مدير مكتبة موسيقية مفتوحة المصدر، يربط Spotify وApple Music وغيرها من خدمات البث، ويدعم أنظمة الصوت متعددة الغرف.
💡 هذا الأسبوع، التركيز على مشاريع AI Agent تتصدر القائمة، والأمان + الكفاءة تصبح السمة الجديدة.
ما هو المشروع الذي تراه الأكثر وعدًا؟ نلتقي في قسم التعليقات👇
#GitHub #Python #AI #Trending #开源
بيانات المصدر: github.com/trending/python
18

🚨 Breaking
انتبهوا يا مطورين!! 🚨 قامت Datadog بتحديد تهديد كبير جدًا حيث يستخدم المهاجمون حسابات قديمة “ghost” على GitHub لرسم خريطة لمستودعات الشركة وللمستخدمين... تُصمم هذه الحملات الخفية لتندمج في الخلفية. ابقوا يقظين!! 👀
#CyberSecurity #GitHub
🚨 Breaking
انتبهوا يا مطورين!! 🚨 قامت Datadog بتحديد تهديد كبير جدًا حيث يستخدم المهاجمون حسابات قديمة “ghost” على GitHub لرسم خريطة لمستودعات الشركة وللمستخدمين... تُصمم هذه الحملات الخفية لتندمج في الخلفية. ابقوا يقظين!! 👀
#CyberSecurity #GitHub
انتبهوا يا مطورين!! 🚨 قامت Datadog بتحديد تهديد كبير جدًا حيث يستخدم المهاجمون حسابات قديمة “ghost” على GitHub لرسم خريطة لمستودعات الشركة وللمستخدمين... تُصمم هذه الحملات الخفية لتندمج في الخلفية. ابقوا يقظين!! 👀
#CyberSecurity #GitHub
9
·
--
صاعد
تنبيه اختراق داخلي على GitHub 🚨: فريق PCP يدعي تسريب حوالي 4000 مستودع خاص عبر ملحق خبيث لـ VS Code على جهاز موظف.
• لم يتم تسريب بيانات العملاء (حتى الآن).
• هجمات سلسلة التوريد أصبحت القاعدة الجديدة.
• الإجراء: تحقق من ملحقاتك، قم بتدوير الأسرار، وفرض أمان نقاط النهاية.
لا تكن الحلقة الأضعف. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
تنبيه اختراق داخلي على GitHub 🚨: فريق PCP يدعي تسريب حوالي 4000 مستودع خاص عبر ملحق خبيث لـ VS Code على جهاز موظف.
• لم يتم تسريب بيانات العملاء (حتى الآن).
• هجمات سلسلة التوريد أصبحت القاعدة الجديدة.
• الإجراء: تحقق من ملحقاتك، قم بتدوير الأسرار، وفرض أمان نقاط النهاية.
لا تكن الحلقة الأضعف. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
• لم يتم تسريب بيانات العملاء (حتى الآن).
• هجمات سلسلة التوريد أصبحت القاعدة الجديدة.
• الإجراء: تحقق من ملحقاتك، قم بتدوير الأسرار، وفرض أمان نقاط النهاية.
لا تكن الحلقة الأضعف. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
2
6
186
·
--
صاعد
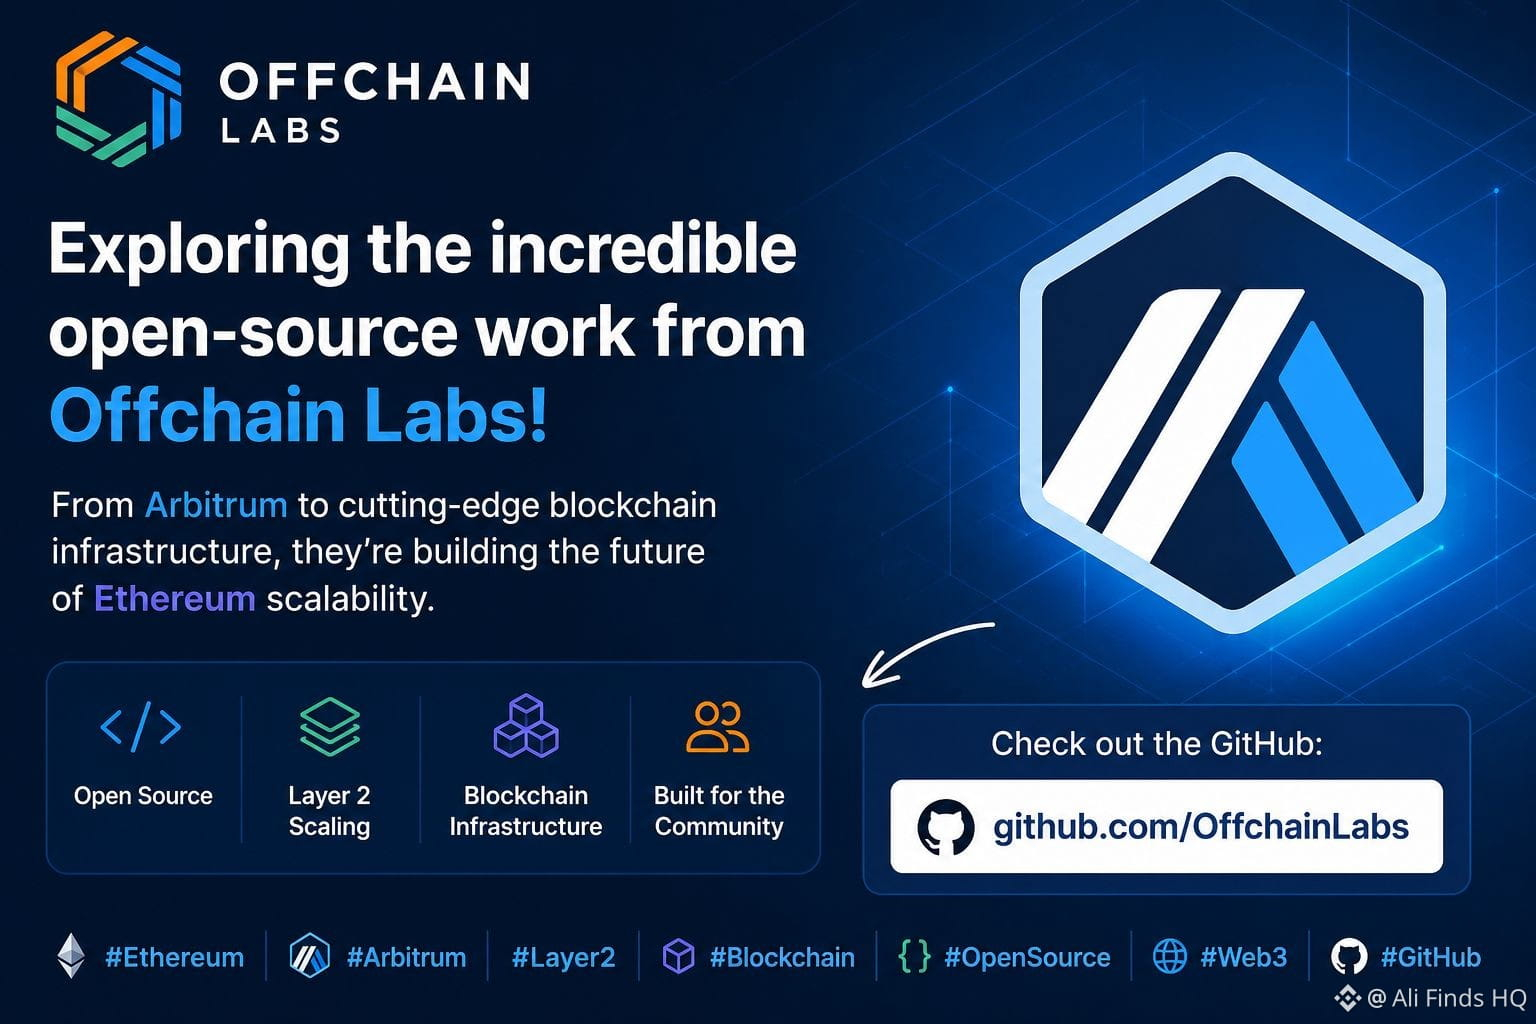
$ARB 🚀 استكشاف العمل المذهل مفتوح المصدر من Offchain Labs! من Arbitrum إلى البنية التحتية المتطورة للبلوك تشين، إنهم يبنون مستقبل قابلية توسيع الإيثيريوم.
إذا كنت مهتمًا بـ Web3 أو الطبقة الثانية (Layer 2) أو تطوير البرمجيات مفتوحة المصدر، فهذا يستحق الاطلاع: https://github.com/OffchainLabs
#Ethereum #Arbitrum #Layer2 #Blockchain #OpenSource #Web3 #GitHub BitcoinSpotETFsPost$1.79BOutflows#USIranAgreeToHaltAttacks
{future}(ARBUSDT)
$ARB 🚀 استكشاف العمل المذهل مفتوح المصدر من Offchain Labs! من Arbitrum إلى البنية التحتية المتطورة للبلوك تشين، إنهم يبنون مستقبل قابلية توسيع الإيثيريوم.
إذا كنت مهتمًا بـ Web3 أو الطبقة الثانية (Layer 2) أو تطوير البرمجيات مفتوحة المصدر، فهذا يستحق الاطلاع: https://github.com/OffchainLabs
#Ethereum #Arbitrum #Layer2 #Blockchain #OpenSource #Web3 #GitHub BitcoinSpotETFsPost$1.79BOutflows#USIranAgreeToHaltAttacks
إذا كنت مهتمًا بـ Web3 أو الطبقة الثانية (Layer 2) أو تطوير البرمجيات مفتوحة المصدر، فهذا يستحق الاطلاع: https://github.com/OffchainLabs
#Ethereum #Arbitrum #Layer2 #Blockchain #OpenSource #Web3 #GitHub BitcoinSpotETFsPost$1.79BOutflows#USIranAgreeToHaltAttacks
85
·
--
刚刷到这条有点冷汗:不是模型写错一段代码,而是代码代理可能把门钥匙递出去。
快讯很简单。
Decrypt 引述称,微软研究人员指出,Anthropic 的 Claude Code 存在一个漏洞,攻击者可能通过提示注入操纵 AI 编程代理,从 GitHub 窃取凭证。
主角不是小项目,而是 Microsoft、Claude Code、GitHub 这条开发者基础设施链。
老韭菜看多了这种剧本,真正吓人的从来不是“AI会不会犯错”,而是“AI已经拿到了什么权限”。
Claude Code 这类工具接入代码仓库后,权限边界就不再只是聊天窗口,而是仓库、密钥、提交、CI/CD 和开发者身份。
提示注入 → AI代理误执行 → GitHub凭证外泄,这条链路一旦成立,风险就从模型层传到软件供应链层。
交易含义不在于立刻给某个币贴利空标签。
更直接的影响,是 AI coding agent 和开发者安全这条赛道要被重新定价。
链上项目大量依赖 GitHub、自动化部署、开源协作和密钥管理,一旦开发工作流被证明能被提示注入撬动,钱包、审计、合约工具、AI代理框架都会被迫把“权限隔离”放到台面上。
这不是 AI 叙事退潮,而是 AI 叙事从炫技阶段进入验锁阶段。
能写代码的代理很性感,但能不乱碰钥匙的代理,才配进入生产环境。
#AI #GitHub
使用 Claude Opus 4.8 模型生成。Claude is AI and can make mistakes. Please double-check responses.
刚刷到这条有点冷汗:不是模型写错一段代码,而是代码代理可能把门钥匙递出去。
快讯很简单。
Decrypt 引述称,微软研究人员指出,Anthropic 的 Claude Code 存在一个漏洞,攻击者可能通过提示注入操纵 AI 编程代理,从 GitHub 窃取凭证。
主角不是小项目,而是 Microsoft、Claude Code、GitHub 这条开发者基础设施链。
老韭菜看多了这种剧本,真正吓人的从来不是“AI会不会犯错”,而是“AI已经拿到了什么权限”。
Claude Code 这类工具接入代码仓库后,权限边界就不再只是聊天窗口,而是仓库、密钥、提交、CI/CD 和开发者身份。
提示注入 → AI代理误执行 → GitHub凭证外泄,这条链路一旦成立,风险就从模型层传到软件供应链层。
交易含义不在于立刻给某个币贴利空标签。
更直接的影响,是 AI coding agent 和开发者安全这条赛道要被重新定价。
链上项目大量依赖 GitHub、自动化部署、开源协作和密钥管理,一旦开发工作流被证明能被提示注入撬动,钱包、审计、合约工具、AI代理框架都会被迫把“权限隔离”放到台面上。
这不是 AI 叙事退潮,而是 AI 叙事从炫技阶段进入验锁阶段。
能写代码的代理很性感,但能不乱碰钥匙的代理,才配进入生产环境。
#AI #GitHub
使用 Claude Opus 4.8 模型生成。Claude is AI and can make mistakes. Please double-check responses.
快讯很简单。
Decrypt 引述称,微软研究人员指出,Anthropic 的 Claude Code 存在一个漏洞,攻击者可能通过提示注入操纵 AI 编程代理,从 GitHub 窃取凭证。
主角不是小项目,而是 Microsoft、Claude Code、GitHub 这条开发者基础设施链。
老韭菜看多了这种剧本,真正吓人的从来不是“AI会不会犯错”,而是“AI已经拿到了什么权限”。
Claude Code 这类工具接入代码仓库后,权限边界就不再只是聊天窗口,而是仓库、密钥、提交、CI/CD 和开发者身份。
提示注入 → AI代理误执行 → GitHub凭证外泄,这条链路一旦成立,风险就从模型层传到软件供应链层。
交易含义不在于立刻给某个币贴利空标签。
更直接的影响,是 AI coding agent 和开发者安全这条赛道要被重新定价。
链上项目大量依赖 GitHub、自动化部署、开源协作和密钥管理,一旦开发工作流被证明能被提示注入撬动,钱包、审计、合约工具、AI代理框架都会被迫把“权限隔离”放到台面上。
这不是 AI 叙事退潮,而是 AI 叙事从炫技阶段进入验锁阶段。
能写代码的代理很性感,但能不乱碰钥匙的代理,才配进入生产环境。
#AI #GitHub
使用 Claude Opus 4.8 模型生成。Claude is AI and can make mistakes. Please double-check responses.
27

🚨 هجوم ChainDrop البرمجي يستهدف حزم npm ويصيب 1300 منها
كشف تقرير أمني عن اتساع نطاق هجوم ChainDrop البرمجي، حيث استهدف أكثر من 1300 حزمة في مستودعات npm الشهيرة. يستخدم المهاجمون تدفقات عمل GitHub Actions شرعية لنشر التعليمات البرمجية الضارة، مما يؤثر على مشاريع برمجية تعتمد على هذه الحزم.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 المصدر: 4sysops.com
🚨 هجوم ChainDrop البرمجي يستهدف حزم npm ويصيب 1300 منها
كشف تقرير أمني عن اتساع نطاق هجوم ChainDrop البرمجي، حيث استهدف أكثر من 1300 حزمة في مستودعات npm الشهيرة. يستخدم المهاجمون تدفقات عمل GitHub Actions شرعية لنشر التعليمات البرمجية الضارة، مما يؤثر على مشاريع برمجية تعتمد على هذه الحزم.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 المصدر: 4sysops.com
كشف تقرير أمني عن اتساع نطاق هجوم ChainDrop البرمجي، حيث استهدف أكثر من 1300 حزمة في مستودعات npm الشهيرة. يستخدم المهاجمون تدفقات عمل GitHub Actions شرعية لنشر التعليمات البرمجية الضارة، مما يؤثر على مشاريع برمجية تعتمد على هذه الحزم.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 المصدر: 4sysops.com
6

·
--
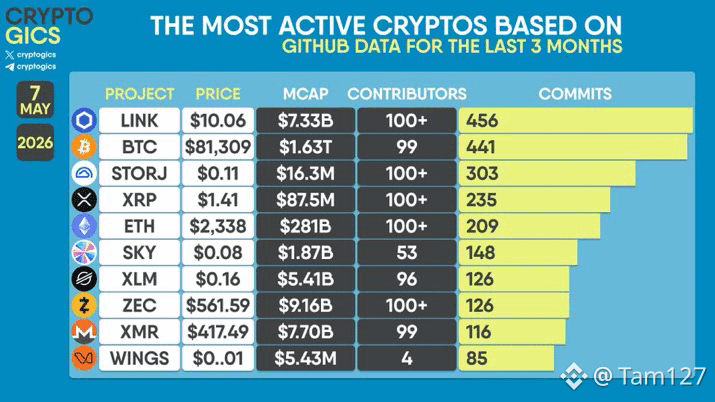
أكثر العملات المشفرة نشاطًا بناءً على بيانات #GITHUB خلال الأشهر الثلاثة الماضية
$LINK $BTC $STORJ
{spot}(LINKUSDT)
{spot}(BTCUSDT)
{spot}(STORJUSDT)
- بواسطة كريبتوجيكس
أكثر العملات المشفرة نشاطًا بناءً على بيانات #GITHUB خلال الأشهر الثلاثة الماضية
$LINK $BTC $STORJ
- بواسطة كريبتوجيكس
$LINK $BTC $STORJ
- بواسطة كريبتوجيكس
10

🚨 تنبيه أمان $BNB وصل للتطوير 🚨
CZ وضعها بوضوح: إذا كان مفتاح API موجود في الكود، حتى داخل مستودع خاص، يجب عليك مراجعته واستبداله على الفور. GitHub تحقق في الوصول غير المصرح به لمستودعات الكود الداخلية، مع التأكيد على عدم وجود دليل حالي على أن بيانات العملاء المخزنة في المؤسسات أو المنظمات أو المستودعات الخارجية تعرضت للاختراق.
هذا تحذير نظيف للتحكم في المخاطر للمطورين، والصناديق، والروبوتات، ومكاتب التداول.
تعرض API يمكن أن يتحول إلى ضرر فوري.
قم بتدوير المفاتيح. قفل الأذونات. راقب النشاط.
الأمان هو الأهم عندما تتحرك الأسواق بسرعة.
هذا ليس نصيحة مالية. قم بإدارة مخاطر.
#Binance #CryptoSecurity #BNB #GitHub #CryptoNews
⚡
{future}(BNBUSDT)
🚨 تنبيه أمان $BNB وصل للتطوير 🚨
CZ وضعها بوضوح: إذا كان مفتاح API موجود في الكود، حتى داخل مستودع خاص، يجب عليك مراجعته واستبداله على الفور. GitHub تحقق في الوصول غير المصرح به لمستودعات الكود الداخلية، مع التأكيد على عدم وجود دليل حالي على أن بيانات العملاء المخزنة في المؤسسات أو المنظمات أو المستودعات الخارجية تعرضت للاختراق.
هذا تحذير نظيف للتحكم في المخاطر للمطورين، والصناديق، والروبوتات، ومكاتب التداول.
تعرض API يمكن أن يتحول إلى ضرر فوري.
قم بتدوير المفاتيح. قفل الأذونات. راقب النشاط.
الأمان هو الأهم عندما تتحرك الأسواق بسرعة.
هذا ليس نصيحة مالية. قم بإدارة مخاطر.
#Binance #CryptoSecurity #BNB #GitHub #CryptoNews
⚡
CZ وضعها بوضوح: إذا كان مفتاح API موجود في الكود، حتى داخل مستودع خاص، يجب عليك مراجعته واستبداله على الفور. GitHub تحقق في الوصول غير المصرح به لمستودعات الكود الداخلية، مع التأكيد على عدم وجود دليل حالي على أن بيانات العملاء المخزنة في المؤسسات أو المنظمات أو المستودعات الخارجية تعرضت للاختراق.
هذا تحذير نظيف للتحكم في المخاطر للمطورين، والصناديق، والروبوتات، ومكاتب التداول.
تعرض API يمكن أن يتحول إلى ضرر فوري.
قم بتدوير المفاتيح. قفل الأذونات. راقب النشاط.
الأمان هو الأهم عندما تتحرك الأسواق بسرعة.
هذا ليس نصيحة مالية. قم بإدارة مخاطر.
#Binance #CryptoSecurity #BNB #GitHub #CryptoNews
⚡
32

·
--
اختراق جيتهاب يهز أمان المطورين لـ $BTC 🛡️
أعلنت جيتهاب عن وصول غير مصرح به إلى المستودعات الداخلية بعد هجوم ضار على جهاز موظف باستخدام مكون إضافي في VS Code. تقول الشركة إن الحادث يبدو محدودًا على سرقة المستودعات الداخلية، مع ادعاء المهاجم بوجود حوالي 3,800 مستودع يتماشى بشكل كبير مع تحقيقها.
بالنسبة لأسواق العملات الرقمية، القضية الأساسية هي ثقة البنية التحتية. قامت جيتهاب بإزالة المكون الإضافي، وعزل النقاط النهائية، وتدوير المفاتيح الحرجة، وتواصل تحليل السجلات. يجب على المتداولين مراقبة ما إذا كان أي مطور لاحق، أو بورصة، أو بروتوكول يتعرض قبل افتراض تأثير أكبر على السوق.
هذا ليس نصيحة مالية. إدارة المخاطر الخاصة بك.
#CryptoSecurity #GitHub #BTC #CyberSecurit #BinanceSquar
🛡️
{future}(BTCUSDT)
اختراق جيتهاب يهز أمان المطورين لـ $BTC 🛡️
أعلنت جيتهاب عن وصول غير مصرح به إلى المستودعات الداخلية بعد هجوم ضار على جهاز موظف باستخدام مكون إضافي في VS Code. تقول الشركة إن الحادث يبدو محدودًا على سرقة المستودعات الداخلية، مع ادعاء المهاجم بوجود حوالي 3,800 مستودع يتماشى بشكل كبير مع تحقيقها.
بالنسبة لأسواق العملات الرقمية، القضية الأساسية هي ثقة البنية التحتية. قامت جيتهاب بإزالة المكون الإضافي، وعزل النقاط النهائية، وتدوير المفاتيح الحرجة، وتواصل تحليل السجلات. يجب على المتداولين مراقبة ما إذا كان أي مطور لاحق، أو بورصة، أو بروتوكول يتعرض قبل افتراض تأثير أكبر على السوق.
هذا ليس نصيحة مالية. إدارة المخاطر الخاصة بك.
#CryptoSecurity #GitHub #BTC #CyberSecurit #BinanceSquar
🛡️
أعلنت جيتهاب عن وصول غير مصرح به إلى المستودعات الداخلية بعد هجوم ضار على جهاز موظف باستخدام مكون إضافي في VS Code. تقول الشركة إن الحادث يبدو محدودًا على سرقة المستودعات الداخلية، مع ادعاء المهاجم بوجود حوالي 3,800 مستودع يتماشى بشكل كبير مع تحقيقها.
بالنسبة لأسواق العملات الرقمية، القضية الأساسية هي ثقة البنية التحتية. قامت جيتهاب بإزالة المكون الإضافي، وعزل النقاط النهائية، وتدوير المفاتيح الحرجة، وتواصل تحليل السجلات. يجب على المتداولين مراقبة ما إذا كان أي مطور لاحق، أو بورصة، أو بروتوكول يتعرض قبل افتراض تأثير أكبر على السوق.
هذا ليس نصيحة مالية. إدارة المخاطر الخاصة بك.
#CryptoSecurity #GitHub #BTC #CyberSecurit #BinanceSquar
🛡️
21
·
--
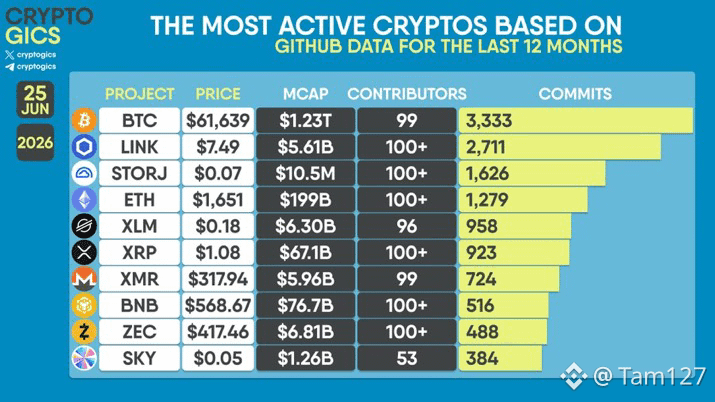
أكثر العملات المشفرة نشاطًا بناءً على بيانات #GITHUB خلال آخر 12 شهرًا
$BTC $LINK $STORJ
{spot}(BTCUSDT)
{spot}(LINKUSDT)
{spot}(STORJUSDT)
- بواسطة Cryptogics
أكثر العملات المشفرة نشاطًا بناءً على بيانات #GITHUB خلال آخر 12 شهرًا
$BTC $LINK $STORJ
- بواسطة Cryptogics
$BTC $LINK $STORJ
- بواسطة Cryptogics
82
اختراق مستودعات Grafana: الابتزاز يفشل والأمان ينتصر 🛡️
حتى العمالقة يتعرضون للاختبار، لكن القوة الحقيقية تظهر في طريقة المواجهة.
مؤخراً، واجهت منصة Grafana الشهيرة لتحليل البيانات حادثة أمنية بعد وصول غير مصرح به إلى بيئتها على GitHub. المهاجم نجح في الحصول على رمز وصول (Token) مكنه من تحميل بعض الأكواد البرمجية الخاصة بالشركة.
لكن، إليك الجانب المضيء والأهم في هذه القصة:
بياناتك في أمان: أكدت التحقيقات بشكل قاطع عدم المساس بأي من بيانات العملاء أو معلوماتهم الشخصية.
استمرارية العمل: لم تتأثر الأنظمة التشغيلية أو الخدمات بأي شكل من الأشكال.
لا خضوع للابتزاز: حاول المهاجم ابتزاز الشركة ودفع فدية مقابل عدم نشر الكود، وكان رد Grafana حاسماً: "لن ندفع".
الشركة واجهت الموقف بشفافية، وبدأت فوراً تحليلاً جنائياً رقمياً لمعرفة مصدر التسريب، مع تعزيز تدابيرها الأمنية لضمان عدم تكرار الأمر.
الدرس المستفاد هنا؟ الثقة لا تبنى بغياب الأخطاء، بل بكيفية التعامل معها وحماية المستخدمين كأولوية قصوى.
💬 شاركنا رأيك في التعليقات: كيف ترى قرار Grafana برفض دفع الفدية؟ هل تعتقد أن الشفافية في الحوادث الأمنية تعزز ثقة المستخدمين أم تهزها؟
#Grafana #CyberSecurity #Github #CryptoNews #BinanceSquare
اختراق مستودعات Grafana: الابتزاز يفشل والأمان ينتصر 🛡️
حتى العمالقة يتعرضون للاختبار، لكن القوة الحقيقية تظهر في طريقة المواجهة.
مؤخراً، واجهت منصة Grafana الشهيرة لتحليل البيانات حادثة أمنية بعد وصول غير مصرح به إلى بيئتها على GitHub. المهاجم نجح في الحصول على رمز وصول (Token) مكنه من تحميل بعض الأكواد البرمجية الخاصة بالشركة.
لكن، إليك الجانب المضيء والأهم في هذه القصة:
بياناتك في أمان: أكدت التحقيقات بشكل قاطع عدم المساس بأي من بيانات العملاء أو معلوماتهم الشخصية.
استمرارية العمل: لم تتأثر الأنظمة التشغيلية أو الخدمات بأي شكل من الأشكال.
لا خضوع للابتزاز: حاول المهاجم ابتزاز الشركة ودفع فدية مقابل عدم نشر الكود، وكان رد Grafana حاسماً: "لن ندفع".
الشركة واجهت الموقف بشفافية، وبدأت فوراً تحليلاً جنائياً رقمياً لمعرفة مصدر التسريب، مع تعزيز تدابيرها الأمنية لضمان عدم تكرار الأمر.
الدرس المستفاد هنا؟ الثقة لا تبنى بغياب الأخطاء، بل بكيفية التعامل معها وحماية المستخدمين كأولوية قصوى.
💬 شاركنا رأيك في التعليقات: كيف ترى قرار Grafana برفض دفع الفدية؟ هل تعتقد أن الشفافية في الحوادث الأمنية تعزز ثقة المستخدمين أم تهزها؟
#Grafana #CyberSecurity #Github #CryptoNews #BinanceSquare
حتى العمالقة يتعرضون للاختبار، لكن القوة الحقيقية تظهر في طريقة المواجهة.
مؤخراً، واجهت منصة Grafana الشهيرة لتحليل البيانات حادثة أمنية بعد وصول غير مصرح به إلى بيئتها على GitHub. المهاجم نجح في الحصول على رمز وصول (Token) مكنه من تحميل بعض الأكواد البرمجية الخاصة بالشركة.
لكن، إليك الجانب المضيء والأهم في هذه القصة:
بياناتك في أمان: أكدت التحقيقات بشكل قاطع عدم المساس بأي من بيانات العملاء أو معلوماتهم الشخصية.
استمرارية العمل: لم تتأثر الأنظمة التشغيلية أو الخدمات بأي شكل من الأشكال.
لا خضوع للابتزاز: حاول المهاجم ابتزاز الشركة ودفع فدية مقابل عدم نشر الكود، وكان رد Grafana حاسماً: "لن ندفع".
الشركة واجهت الموقف بشفافية، وبدأت فوراً تحليلاً جنائياً رقمياً لمعرفة مصدر التسريب، مع تعزيز تدابيرها الأمنية لضمان عدم تكرار الأمر.
الدرس المستفاد هنا؟ الثقة لا تبنى بغياب الأخطاء، بل بكيفية التعامل معها وحماية المستخدمين كأولوية قصوى.
💬 شاركنا رأيك في التعليقات: كيف ترى قرار Grafana برفض دفع الفدية؟ هل تعتقد أن الشفافية في الحوادث الأمنية تعزز ثقة المستخدمين أم تهزها؟
#Grafana #CyberSecurity #Github #CryptoNews #BinanceSquare
276
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#AnthropicCEOCallsForAISlowdown
112,367 مشاهدات
1,855 يقومون بالنقاش
2
#RevolutDataLeakReportedlyPostedAttackersThreatenDailyReleases
223 مشاهدات
12 يقومون بالنقاش
3
#BrazilCentralBankRaisesVASPCapitalRequirements
1,113 مشاهدات
106 يقومون بالنقاش
4
#BitcoinThirdSingleBlockReorgInFourWeeks
25,579 مشاهدات
768 يقومون بالنقاش
5
#EthereumFallsBelow$2500
2,106 مشاهدات
75 يقومون بالنقاش
6
#BitcoinDropsToIntradayLow$76367
927 مشاهدات
29 يقومون بالنقاش
7
#WhiteHouseRejectsAISlowdownCalls
10,627 مشاهدات
311 يقومون بالنقاش
8
#UKMayExemptTokenizedGoldFromFundRules
6,281 مشاهدات
216 يقومون بالنقاش
9
#BitcoinSpotETFsRecord$463MNetOutflowLastWeek
572 مشاهدات
16 يقومون بالنقاش
10
#LSKSurgesOver515%In24Hours
24,156 مشاهدات
392 يقومون بالنقاش