

#digitalsecurity
digitalsecurity
128,290 مشاهدات
117 يقومون بالنقاش
رائج
جديد
·
--
مخاطر الأمن السيبراني تتجاوز العالم الرقمي
بحسب بلومبرغ، استهدف قراصنةٌ شركة دانفوس، وهي شركة دنماركية مصنّعة لمعدات التبريد والمعدات الصناعية.
يثير توقيت الحادث مخاوف بشأن تأثيره المحتمل على أنظمة التبريد التي تستخدمها الشركات، لا سيما مع ارتفاع درجات الحرارة. وكانت دانفوس قد أصدرت سابقًا تحديثات لسد ثغرات أمنية.
ويذكّرنا هذا بأن الأمن السيبراني لا يقتصر على حماية البيانات. فالأنظمة الصناعية المتصلة بالشبكة تؤدي أيضًا دورًا مهمًا في الحياة اليومية.
ثلاثة أمور تستحق المتابعة:
ما إذا كان الحادث قد عطّل العمليات
ما إذا كانت الثغرات المعروفة قد أسهمت في وقوعه
مدى سرعة تأمين الأنظمة المتأثرة
هل تعتقد أن الشركات تبذل ما يكفي لحماية المعدات الصناعية المتصلة بالشبكة؟
#Cybersecurity #Technology #DigitalSecurity
1
10

·
--
تنبيه احتيال تصيّد في مجال العملات المشفرة: احمِ ثروتك الرقميةلقد تم تحذيرنا جميعًا من مخاطر عمليات الاحتيال عبر الإنترنت، لكن حادثًا حديثًا يوضح مدى تعقيد هذه الهجمات وتكلفتها الباهظة. في أبريل/نيسان، فقد مستخدم على Hyperliquid مبلغ 550,000 دولار بسبب عملية احتيال عبر رسالة تصيّد (Phishing) مرتبطة بإعلان من Google، وفقًا لأحد اختصاصيي الأمن. وليست هذه حادثة معزولة؛ فنحن نشهد الآن حجب أكثر من 360 عنوان URL ضار لإعلانات Google من قبل مؤسسات غير ربحية مختصة بالأمن كل بضعة أسابيع.
المفهوم: تتضمن عمليات التصيّد الاحتيالي خداع الأفراد للإفصاح عن معلومات حساسة أو إرسال أصول ثمينة إلى أطراف غير مصرح لها. غالبًا ما تنطلق هذه الهجمات من مصادر تبدو شرعية، مثل إعلانات Google، وقد تكون مقنعة بشكل لا يصدق.
تنبيه احتيال تصيّد في مجال العملات المشفرة: احمِ ثروتك الرقمية
لقد تم تحذيرنا جميعًا من مخاطر عمليات الاحتيال عبر الإنترنت، لكن حادثًا حديثًا يوضح مدى تعقيد هذه الهجمات وتكلفتها الباهظة. في أبريل/نيسان، فقد مستخدم على Hyperliquid مبلغ 550,000 دولار بسبب عملية احتيال عبر رسالة تصيّد (Phishing) مرتبطة بإعلان من Google، وفقًا لأحد اختصاصيي الأمن. وليست هذه حادثة معزولة؛ فنحن نشهد الآن حجب أكثر من 360 عنوان URL ضار لإعلانات Google من قبل مؤسسات غير ربحية مختصة بالأمن كل بضعة أسابيع.
المفهوم: تتضمن عمليات التصيّد الاحتيالي خداع الأفراد للإفصاح عن معلومات حساسة أو إرسال أصول ثمينة إلى أطراف غير مصرح لها. غالبًا ما تنطلق هذه الهجمات من مصادر تبدو شرعية، مثل إعلانات Google، وقد تكون مقنعة بشكل لا يصدق.
المفهوم: تتضمن عمليات التصيّد الاحتيالي خداع الأفراد للإفصاح عن معلومات حساسة أو إرسال أصول ثمينة إلى أطراف غير مصرح لها. غالبًا ما تنطلق هذه الهجمات من مصادر تبدو شرعية، مثل إعلانات Google، وقد تكون مقنعة بشكل لا يصدق.
27

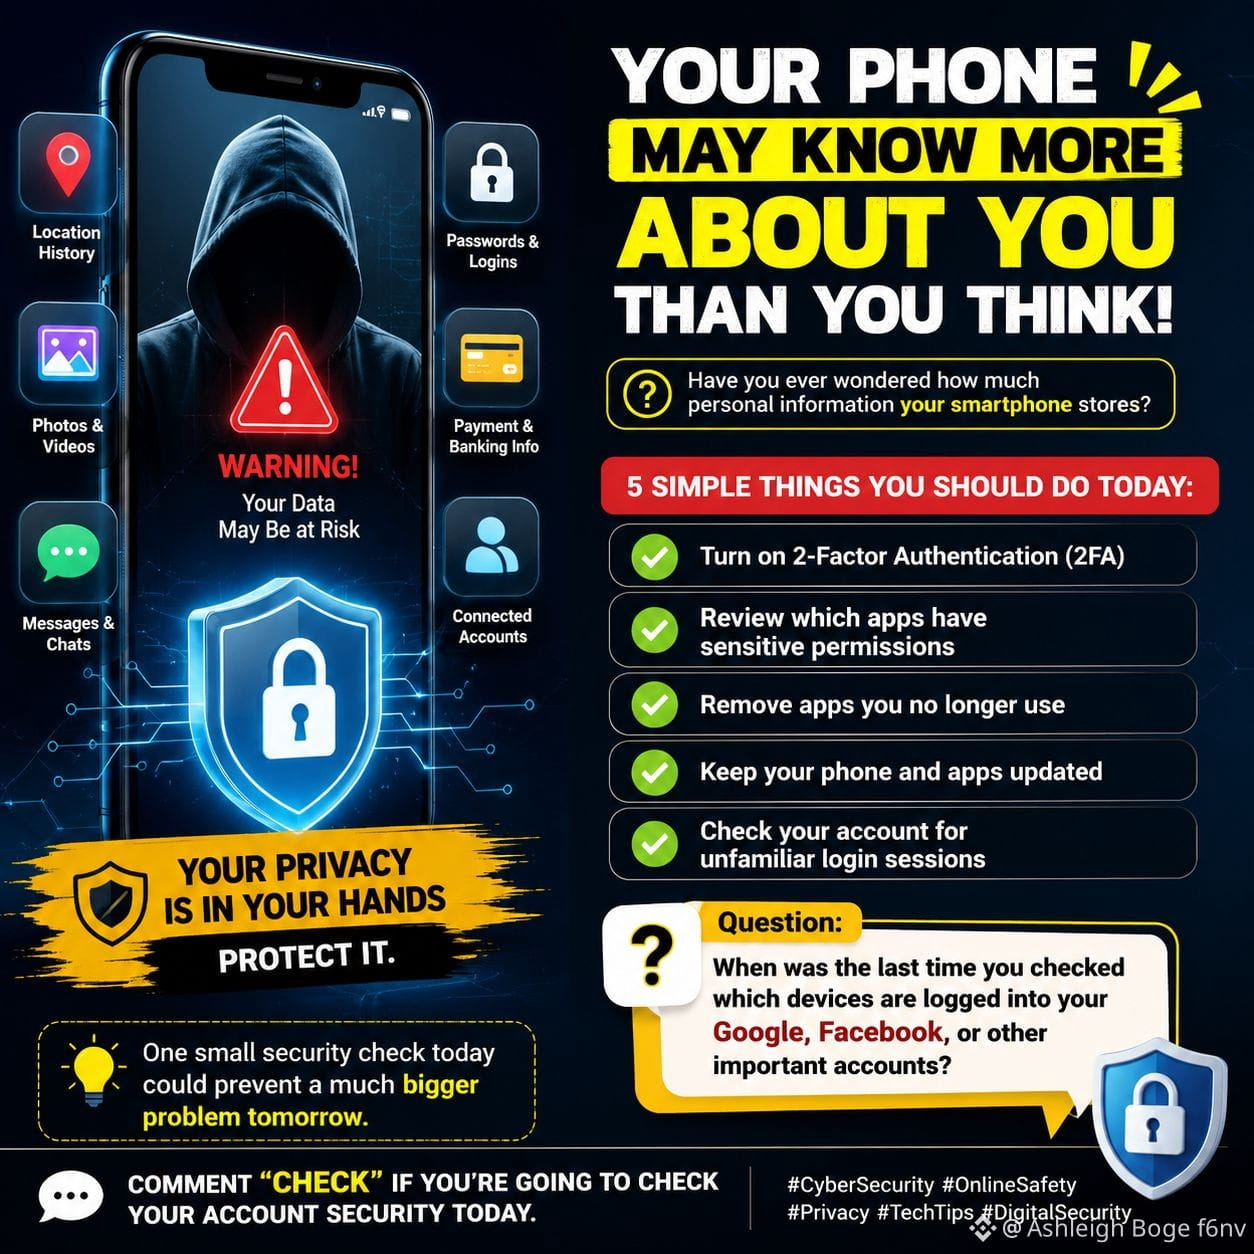
🚨 قد يعرف هاتفك المحمول المزيد عنك مما تتوقع! 📱
هل تساءلت يومًا عن كمية المعلومات الشخصية التي يخزنها هاتفك الذكي؟
قد يحتوي هاتفك على: 🔐 كلمات مرور & جلسات تسجيل الدخول
📍 سجل الموقع
📸 الصور & مقاطع الفيديو
💬 محادثات خاصة
💳 معلومات الدفع & الخدمات المصرفية
📱 التطبيقات المتصلة بحساباتك
لهذا السبب لا ينبغي تجاهل أمان الهاتف.
5 أشياء بسيطة يجب أن تقوم بها اليوم:
✅ فعّل التحقق بخطوتين (2FA)
✅ راجع التطبيقات التي لديها أذونات حساسة
✅ احذف التطبيقات التي لم تعد تستخدمها
✅ حافظ على تحديث هاتفك وتطبيقاتك
✅ تحقق من حسابك بحثًا عن جلسات تسجيل دخول غير مألوفة
💡 قد يمنع فحص أمني صغير اليوم مشكلة أكبر بكثير غدًا.
سؤال:
متى كانت آخر مرة تحققت فيها من الأجهزة التي تم تسجيل دخولها إلى حساباتك المهمة مثل Google أو Facebook أو غيرها؟
👇 اكتب “CHECK” في التعليقات إذا كنت ستفحص اليوم أمان حسابك.
#CyberSecurity #AndroidSecurity #PrivacyProtection #TechTips #OnlineSafety #digitalsecurity #BinanceSquare
121
·
--
مقالة
تنبيه الاحتيال الإلكتروني في مجال العملات الرقمية: احمِ ثروتك الرقميةلقد تم تحذيرنا جميعًا من مخاطر الاحتيال عبر الإنترنت، لكن حادثًا حديثًا يبرز مدى تعقيده وتكلفته. في أبريل، فقد مستخدم على Hyperliquid 550 ألف دولار بسبب عملية احتيال عبر إعلان ممول من Google للاحتيال بالبيانات، وفقًا لأحد المتخصصين في مجال الأمن. وليس هذا حادثًا معزولًا؛ فنحن نشهد الآن حظر أكثر من 360 عنوان URL خبيثًا لإعلانات Google بواسطة مؤسسات أمنية غير ربحية كل بضعة أسابيع.
الفكرة: تتضمن عمليات الاحتيال التصيدي (Phishing) خداع الأفراد للكشف عن معلومات حساسة أو إرسال أصول قيمة إلى جهات غير مصرح لها. غالبًا ما تنطلق هذه الجرائم من مصادر تبدو شرعية، مثل إعلانات Google، وقد تكون مقنعة للغاية.
تنبيه الاحتيال الإلكتروني في مجال العملات الرقمية: احمِ ثروتك الرقمية
لقد تم تحذيرنا جميعًا من مخاطر الاحتيال عبر الإنترنت، لكن حادثًا حديثًا يبرز مدى تعقيده وتكلفته. في أبريل، فقد مستخدم على Hyperliquid 550 ألف دولار بسبب عملية احتيال عبر إعلان ممول من Google للاحتيال بالبيانات، وفقًا لأحد المتخصصين في مجال الأمن. وليس هذا حادثًا معزولًا؛ فنحن نشهد الآن حظر أكثر من 360 عنوان URL خبيثًا لإعلانات Google بواسطة مؤسسات أمنية غير ربحية كل بضعة أسابيع.
الفكرة: تتضمن عمليات الاحتيال التصيدي (Phishing) خداع الأفراد للكشف عن معلومات حساسة أو إرسال أصول قيمة إلى جهات غير مصرح لها. غالبًا ما تنطلق هذه الجرائم من مصادر تبدو شرعية، مثل إعلانات Google، وقد تكون مقنعة للغاية.
الفكرة: تتضمن عمليات الاحتيال التصيدي (Phishing) خداع الأفراد للكشف عن معلومات حساسة أو إرسال أصول قيمة إلى جهات غير مصرح لها. غالبًا ما تنطلق هذه الجرائم من مصادر تبدو شرعية، مثل إعلانات Google، وقد تكون مقنعة للغاية.
27

·
--
🔐 شبكة ONEA——من دون الثقة، لا معنى لكثرة الاتصالات.
تخيّل مستقبلاً تتجاوز فيه المدفوعات الرقمية الحدود الجغرافية، وتتعاون فيه الخدمات المختلفة بسلاسة، وتندمج فيه الأصول الرقمية في حياتنا اليومية.
لكن قبل أن يتحقق كل ذلك، هناك سؤال يجب أن يحظى بالاهتمام أولاً:
هل يمكن للناس الوثوق بالأنظمة التي يستخدمونها؟
السرعة مهمة، والسهولة مهمة، والقدرة على الاتصال مهمة.
لكن الأمان والشفافية والموثوقية لا غنى عنها أيضاً.
🌐 أساس الاقتصاد الرقمي المترابط
مع تزايد التفاعلات الرقمية، يحتاج المستخدمون إلى فهم ما يوافقون عليه بوضوح، وكيفية التعامل مع أصولهم، والمخاطر التي قد يواجهونها.
تحتاج الشركات إلى بنية تحتية موثوقة، وتحتاج المجتمعات إلى معلومات شفافة، ويحتاج المستخدمون إلى طرق أكثر أماناً للتفاعل.
لا يمكن لأي تقنية أن تلغي جميع المخاطر. فالثقة الحقيقية تتطلب تصميماً مسؤولاً، وتحسيناً مستمراً، وتواصلاً صريحاً.
🔗 المسار الذي تسعى ONEA إلى استكشافه
تستكشف ONEA Network منظومة رقمية تربط بين المدفوعات والأصول الرقمية والخدمات والمجتمعات.
لا تقتصر الفرص على المدى الطويل على تسريع حركة القيمة، بل تشمل أيضاً جعل التفاعلات الرقمية أكثر سهولة، مع إعطاء الأمان وثقة المستخدمين أهمية كبيرة.
🚀 لا يمكن بناء مدفوعات المستقبل الرقمية على سهولة الاستخدام وحدها.
الأهم هو أن تتوفر لدى الناس أسباب كافية للثقة بها.
الاتصال يخلق الإمكانات.
والثقة تجعل المشاركة واقعاً.
#ONEA #ONEANetwork #Web3 #DigitalSecurity
1
4
38
·
--
هل تستخدم برنامج تداول آليًا؟ 🤖 قبل ربطه بحسابات حقيقية، تأكد من أن الملف لم يتم العبث به. يبدأ الأمان قبل تشغيل الشيفرة حتى. 🛡️
اتبع هذه الخطوات بدقة لضمان تثبيت النسخة الأصلية غير المعدّلة من روبوت التداول:
1. احصر التنزيلات في مستودع GitHub الرسمي أو موقع المجتمع المعتمد. يجب التعامل مع أي ملف من مدونة عشوائية أو رسالة مباشرة على أنه غير موثوق.
2. للتأكد من سلامة الملف، احسب بشكل مستقل بصمة SHA-256 للمُثبّت الذي نزّلته، ثم قارنها بالبصمة التي نشرها القائمون على المشروع.
3. للمستخدمين ذوي الخبرة التقنية، يُضيف التحقق من التوقيع المشفّر باستخدام المفتاح العام للمشروع طبقة إضافية من التأكد من هوية الجهة التي أنشأت الملف.
4. إذا لم تتطابق البصمة المحسوبة مع البصمة المنشورة، أو كان المصدر موضع شك، فأوقف التثبيت فورًا وأعِد التنزيل من المصدر الرسمي.
5. تذكّر: يتولى الروبوت العمليات الداخلية، لكن الخطوات الأساسية—التنزيل من المصدر الصحيح، وتشغيل أمر التحقق من المجموع الاختباري، ومقارنة النتيجة—هي إجراءات يجب عليك تنفيذها بنفسك. ✅
للاطلاع على شرح مفصّل لهذه الفحوصات الضرورية، يُرجى مراجعة وثائقنا الرسمية هنا: https://community.wolfbot.io/docs/how-to-verify-a-downloaded-trading-bot
احرص دائمًا على أن تكون فحوصات الأمان أهم عملية تداول تقوم بها.
#TradingBotSecurity #CryptoAutomation #BotVerification #DigitalSecurity #كريبتو
1
74

🚨 حساب مايكروسوفت على X يتعرض للاختراق في حملة احتيال بالعملات الرقمية
تعرض الحساب الرسمي لشركة مايكروسوفت على منصة X، والذي يتابعه أكثر من 13 مليون مستخدم، للاختراق. استغل المخترقون الحساب للترويج لعملة رقمية مجهولة، في محاولة احتيالية يُعتقد أنها كانت تهدف إلى التلاعب بالأسعار.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#Microsoft #CyberSecurity #X #CryptoScam #DigitalSecurity
📰 المصدر: slashdot.org
34

قيود مؤقتة على تيليجرام في الهند
قامت حكومة الهند، عبر وزارة الإلكترونيات وتكنولوجيا المعلومات (MeitY)، بفرض حظر مؤقت على تطبيق تيليجرام في الهند. هذه الخطوة، التي تم الشروع فيها بناءً على طلب الوكالة الوطنية للاختبارات (NTA)، هي إجراء أمني يهدف إلى منع الأنشطة الاحتيالية وتداول أوراق الأسئلة "المسربة" المزيفة قبل إعادة امتحان NEET-UG 2026 القادمة في 21 يونيو.
النقاط الرئيسية للقيود:
مدة الحظر: تم تقييد الوصول إلى منصة تيليجرام حتى 22 يونيو 2026.
حدود الميزات: تم توجيه تيليجرام لتعطيل ميزة "تحرير الرسالة" في الهند حتى 30 يونيو 2026. هذه الخطوة المحددة تهدف إلى منع الجهات السيئة من تعديل الرسائل القديمة لإنشاء "دليل" مزيف عن تسريبات الأوراق بعد الامتحان.
الأسباب: أفادت NTA بأن شبكات الغش المنظمة كانت تستغل المنصة للاحتيال على الطلاب وعائلاتهم من خلال الوعد الزائف بالوصول إلى مواد الامتحان.
رد المنصة: انتقد رئيس تيليجرام بافل دوروف هذه الخطوة علنًا، حيث جادل بأن القيود تسبب إزعاجًا لملايين المستخدمين الشرعيين بينما ادعى أن مثل هذه الأنشطة ببساطة تنتقل إلى منصات أخرى.
أعادت NTA التأكيد على أن جميع الادعاءات بشأن تسريبات أوراق NEET-UG مزيفة ونصحت الطلاب بالاعتماد فقط على القنوات الرسمية لتحديثات الامتحان.
$NVDAB
{spot}(NVDABUSDT)
$SPCXB
{spot}(SPCXBUSDT)
$TSLAB
{spot}(TSLABUSDT)
#TelegramBan #NEETUG2026 #DigitalSecurity #EducationIndia #TechNews
إخلاء المسؤولية: هذه المعلومات مقدمة لأغراض تعليمية وإعلامية فقط استنادًا إلى التقارير المتاحة اعتبارًا من 17 يونيو 2026. السياسات الحكومية الرسمية والجداول الزمنية قابلة للتغيير. يرجى التحقق من المعلومات من خلال البوابات الحكومية الرسمية أو وسائل الإعلام الموثوقة. الإشارة إلى تطبيقات أو أدوات معينة لا تشكل تأييدًا أو نصيحة قانونية.
قيود مؤقتة على تيليجرام في الهند
قامت حكومة الهند، عبر وزارة الإلكترونيات وتكنولوجيا المعلومات (MeitY)، بفرض حظر مؤقت على تطبيق تيليجرام في الهند. هذه الخطوة، التي تم الشروع فيها بناءً على طلب الوكالة الوطنية للاختبارات (NTA)، هي إجراء أمني يهدف إلى منع الأنشطة الاحتيالية وتداول أوراق الأسئلة "المسربة" المزيفة قبل إعادة امتحان NEET-UG 2026 القادمة في 21 يونيو.
النقاط الرئيسية للقيود:
مدة الحظر: تم تقييد الوصول إلى منصة تيليجرام حتى 22 يونيو 2026.
حدود الميزات: تم توجيه تيليجرام لتعطيل ميزة "تحرير الرسالة" في الهند حتى 30 يونيو 2026. هذه الخطوة المحددة تهدف إلى منع الجهات السيئة من تعديل الرسائل القديمة لإنشاء "دليل" مزيف عن تسريبات الأوراق بعد الامتحان.
الأسباب: أفادت NTA بأن شبكات الغش المنظمة كانت تستغل المنصة للاحتيال على الطلاب وعائلاتهم من خلال الوعد الزائف بالوصول إلى مواد الامتحان.
رد المنصة: انتقد رئيس تيليجرام بافل دوروف هذه الخطوة علنًا، حيث جادل بأن القيود تسبب إزعاجًا لملايين المستخدمين الشرعيين بينما ادعى أن مثل هذه الأنشطة ببساطة تنتقل إلى منصات أخرى.
أعادت NTA التأكيد على أن جميع الادعاءات بشأن تسريبات أوراق NEET-UG مزيفة ونصحت الطلاب بالاعتماد فقط على القنوات الرسمية لتحديثات الامتحان.
$NVDAB
$SPCXB
$TSLAB
#TelegramBan #NEETUG2026 #DigitalSecurity #EducationIndia #TechNews
إخلاء المسؤولية: هذه المعلومات مقدمة لأغراض تعليمية وإعلامية فقط استنادًا إلى التقارير المتاحة اعتبارًا من 17 يونيو 2026. السياسات الحكومية الرسمية والجداول الزمنية قابلة للتغيير. يرجى التحقق من المعلومات من خلال البوابات الحكومية الرسمية أو وسائل الإعلام الموثوقة. الإشارة إلى تطبيقات أو أدوات معينة لا تشكل تأييدًا أو نصيحة قانونية.
176
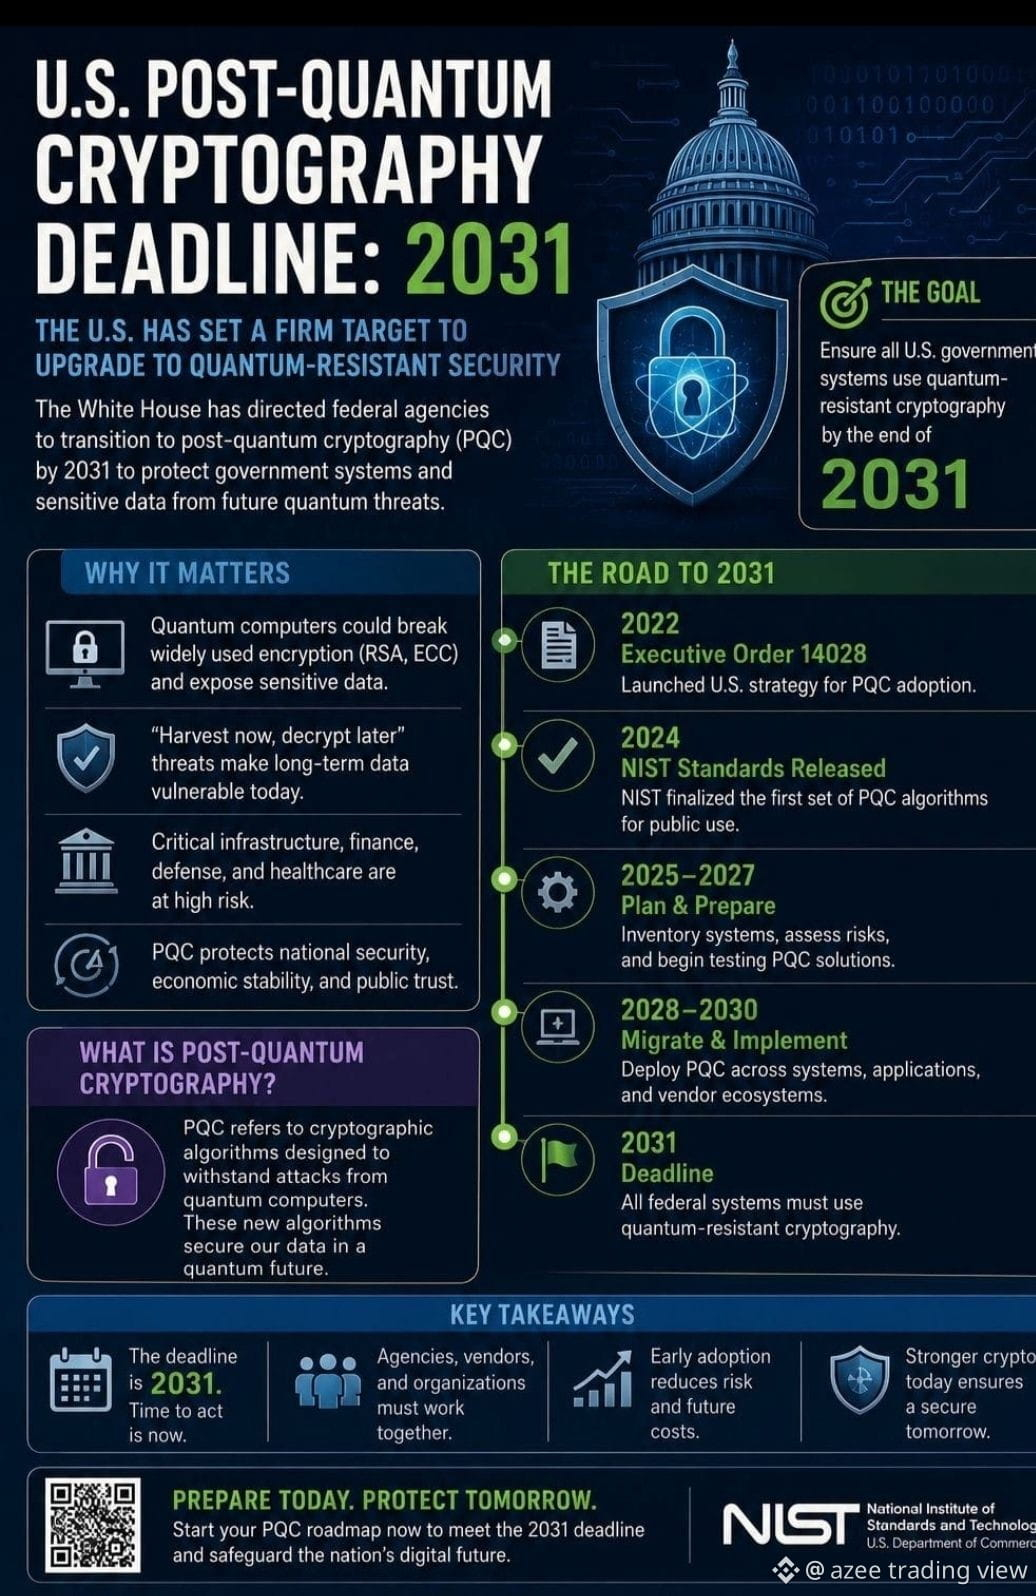
⚛️🔐 المستقبل الآمن الكمومي قادم
🇺🇸 الولايات المتحدة تسرع خطواتها نحو تشفير ما بعد الكم (PQC) للاستعداد للأنظمة الرقمية لعصر الحوسبة القادم.
📅 الهدف 2030–2031:
من المتوقع أن تتحرك الأنظمة الحكومية نحو أمان مقاوم للكم.
🚀 النقاط الرئيسية
🔐 تشفير أقوى للمستقبل
☁️ القطاعات السحابية والتكنولوجية تستعد
🧠 الحوسبة الكمومية تغير الأمن السيبراني
📊 خارطة طريق PQC
🔵 الآن → تحديد وتخطيط
🟣 التالي → ترقية الأنظمة
🟢 المستقبل → أمان جاهز للكم
🛠️ الأدوات: تدقيقات الأمان • معايير PQC • حماية سحابية • تخطيط التشفير
مستقبل الأمن السيبراني يتم بناؤه اليوم 🌐✨
#QuantumComputing2026 #PQC #Cybersecurity #AI #digitalsecurity
90
🤖 الذكاء الاصطناعي: سلاح وهدف في الهجمات السيبرانية المتزايدة
وفقًا لتقرير من CrowdStrike، تشهد الأنشطة المدعومة بالذكاء الاصطناعي في الهجمات السيبرانية ارتفاعًا ملحوظًا بنسبة 89%. هذا التزايد يؤثر على أطر زمنية إصلاح الثغرات الأمنية، التي تقلصت إلى 48 ساعة فقط. يُظهر التقرير أن الذكاء الاصطناعي أصبح جزءًا لا يتجزأ من هجمات الأمن السيبراني، سواء كأداة للمهاجمين أو كهدف محتمل لهذه الهجمات.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#Cybersecurity #AI #CrowdStrike #TechNews #DigitalSecurity
📰 المصدر: theregister.com
31
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#$1.5BInLeveragedCryptoBetsLiquidated
3,741 مشاهدات
58 يقومون بالنقاش
2
#KOSPIFalls3.53%BackBelow6000
7,020 مشاهدات
261 يقومون بالنقاش
3
#USMidtermElections
120,564 مشاهدات
1,525 يقومون بالنقاش
4
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
2,057 مشاهدات
62 يقومون بالنقاش
5
#BinanceWillListPredictPREDICT
32,555 مشاهدات
703 يقومون بالنقاش
6
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
1,263 مشاهدات
72 يقومون بالنقاش
7
#StrategyReports$21BQ3OperatingProfit
1,352 مشاهدات
41 يقومون بالنقاش
8
#Strategy三季度营业利润210亿美元
19,095 مشاهدات
72 يقومون بالنقاش
9
#TwoAddressesHoldingAbout1.28BUSDTFrozen
16,669 مشاهدات
406 يقومون بالنقاش
10
#FirstDigitalBlacklistsAttackerAddressHoldingAbout3.4MFDUSD
584 مشاهدات
17 يقومون بالنقاش