
#coldcard
coldcard
135,099 مشاهدات
474 يقومون بالنقاش
رائج
جديد

·
--
🚨 $BTC HACKER MOVES 45% THROUGH THORCHAIN TO ETH! 🦈
🦈 ما زالت اختراقات Coldcard تُحدث موجات داخل النظام البيئي، إذ أعاد المهاجم توجيه 45% من الأصول المسروقة البالغة 97.09 BTC (~$7.8 M) عبر THORChain إلى $ETH وقام بتجزئتها باستخدام مزج CoinJoin، وهي مناورة تقليدية للبحث عن السيولة. 📊 يؤكد هذا المسح عبر السلاسل كيف تتحول الجسور إلى أسرع ممر لغسل خزائن ذات قيمة عالية.
🔍 مع بقاء 82% من الغنائم حتى الآن متوقفة في عناوين يتحكم بها المهاجم، فإن الرصيد المتبقي جاهز لجولة أخرى من التعتيم. 💡 توقّع تصاعد نشاط CoinJoin واحتمال زيادة الضغط على رسوم الجسور مع قيام الأموال الذكية بتنظيف آثارها.
🤔 هل سيُشدد المنظمون الرقابة على الجسور بعد هذه الموجة؟
⚠️ ليست نصيحة مالية. دائمًا أدرِس مخاطرِك. 🛡️
🏷️ #BTC #Coldcard #Hack #Liquidity #Crypto
🦈 🔥
🚨 $BTC HACKER MOVES 45% THROUGH THORCHAIN TO ETH! 🦈
🦈 ما زالت اختراقات Coldcard تُحدث موجات داخل النظام البيئي، إذ أعاد المهاجم توجيه 45% من الأصول المسروقة البالغة 97.09 BTC (~$7.8 M) عبر THORChain إلى $ETH وقام بتجزئتها باستخدام مزج CoinJoin، وهي مناورة تقليدية للبحث عن السيولة. 📊 يؤكد هذا المسح عبر السلاسل كيف تتحول الجسور إلى أسرع ممر لغسل خزائن ذات قيمة عالية.
🔍 مع بقاء 82% من الغنائم حتى الآن متوقفة في عناوين يتحكم بها المهاجم، فإن الرصيد المتبقي جاهز لجولة أخرى من التعتيم. 💡 توقّع تصاعد نشاط CoinJoin واحتمال زيادة الضغط على رسوم الجسور مع قيام الأموال الذكية بتنظيف آثارها.
🤔 هل سيُشدد المنظمون الرقابة على الجسور بعد هذه الموجة؟
⚠️ ليست نصيحة مالية. دائمًا أدرِس مخاطرِك. 🛡️
🏷️ #BTC #Coldcard #Hack #Liquidity #Crypto
🦈 🔥
🦈 ما زالت اختراقات Coldcard تُحدث موجات داخل النظام البيئي، إذ أعاد المهاجم توجيه 45% من الأصول المسروقة البالغة 97.09 BTC (~$7.8 M) عبر THORChain إلى $ETH وقام بتجزئتها باستخدام مزج CoinJoin، وهي مناورة تقليدية للبحث عن السيولة. 📊 يؤكد هذا المسح عبر السلاسل كيف تتحول الجسور إلى أسرع ممر لغسل خزائن ذات قيمة عالية.
🔍 مع بقاء 82% من الغنائم حتى الآن متوقفة في عناوين يتحكم بها المهاجم، فإن الرصيد المتبقي جاهز لجولة أخرى من التعتيم. 💡 توقّع تصاعد نشاط CoinJoin واحتمال زيادة الضغط على رسوم الجسور مع قيام الأموال الذكية بتنظيف آثارها.
🤔 هل سيُشدد المنظمون الرقابة على الجسور بعد هذه الموجة؟
⚠️ ليست نصيحة مالية. دائمًا أدرِس مخاطرِك. 🛡️
🏷️ #BTC #Coldcard #Hack #Liquidity #Crypto
🦈 🔥
29
·
--
هاكر Coldcard قام بتحويل 45% من البيتكوين المسروقة في الموجة 3!
وفقًا لـ Galaxy Research، قام المهاجم بنقل 45% من كمية البيتكوين المسروقة، ما يعادل حوالي 97,09 BTC (~7,8 مليون دولار أمريكي)، عبر THORChain إلى Ethereum، بالإضافة إلى معاملات CoinJoin لإخفاء مصدر الأموال.
ومن الجدير بالذكر أن الهاكر يقوم بمعالجة “الخزائن” ذات القيم الأكبر تباعًا. وفي الوقت نفسه، وبالنظر إلى جميع موجات الهجمات، لا يزال حوالي 82% من البيتكوين المسروقة موجودًا في العناوين التي يتحكم بها الهاكر، بينما تم نقل 18% منها.
بدأت عملية الاختراق بسبب ثغرة في برنامج Coldcard الثابت (firmware) استمرت لسنوات، مما أدى إلى ضعف عشوائية seed phrase لبعض المحافظ وإمكانية كسرها بالقوة الغاشمة (brute-force).
والأمر المقلق في هذه اللحظة: كم من البيتكوين المتبقي سيستمر في غسله عبر CoinJoin وجسور الربط عبر السلاسل (cross-chain bridge)؟
#Bitcoin #Coldcard #Crypto #Cybersecurity
هاكر Coldcard قام بتحويل 45% من البيتكوين المسروقة في الموجة 3!
وفقًا لـ Galaxy Research، قام المهاجم بنقل 45% من كمية البيتكوين المسروقة، ما يعادل حوالي 97,09 BTC (~7,8 مليون دولار أمريكي)، عبر THORChain إلى Ethereum، بالإضافة إلى معاملات CoinJoin لإخفاء مصدر الأموال.
ومن الجدير بالذكر أن الهاكر يقوم بمعالجة “الخزائن” ذات القيم الأكبر تباعًا. وفي الوقت نفسه، وبالنظر إلى جميع موجات الهجمات، لا يزال حوالي 82% من البيتكوين المسروقة موجودًا في العناوين التي يتحكم بها الهاكر، بينما تم نقل 18% منها.
بدأت عملية الاختراق بسبب ثغرة في برنامج Coldcard الثابت (firmware) استمرت لسنوات، مما أدى إلى ضعف عشوائية seed phrase لبعض المحافظ وإمكانية كسرها بالقوة الغاشمة (brute-force).
والأمر المقلق في هذه اللحظة: كم من البيتكوين المتبقي سيستمر في غسله عبر CoinJoin وجسور الربط عبر السلاسل (cross-chain bridge)؟
#Bitcoin #Coldcard #Crypto #Cybersecurity
وفقًا لـ Galaxy Research، قام المهاجم بنقل 45% من كمية البيتكوين المسروقة، ما يعادل حوالي 97,09 BTC (~7,8 مليون دولار أمريكي)، عبر THORChain إلى Ethereum، بالإضافة إلى معاملات CoinJoin لإخفاء مصدر الأموال.
ومن الجدير بالذكر أن الهاكر يقوم بمعالجة “الخزائن” ذات القيم الأكبر تباعًا. وفي الوقت نفسه، وبالنظر إلى جميع موجات الهجمات، لا يزال حوالي 82% من البيتكوين المسروقة موجودًا في العناوين التي يتحكم بها الهاكر، بينما تم نقل 18% منها.
بدأت عملية الاختراق بسبب ثغرة في برنامج Coldcard الثابت (firmware) استمرت لسنوات، مما أدى إلى ضعف عشوائية seed phrase لبعض المحافظ وإمكانية كسرها بالقوة الغاشمة (brute-force).
والأمر المقلق في هذه اللحظة: كم من البيتكوين المتبقي سيستمر في غسله عبر CoinJoin وجسور الربط عبر السلاسل (cross-chain bridge)؟
#Bitcoin #Coldcard #Crypto #Cybersecurity
75

·
--
مقالة
قراصنة Coldcard ينقلون 45% من بيتكوين المسروق، حسب Galaxyموجة حديثة من سرقات بيتكوين تركت 190 ضحية في حالة ارتباك، لكن تطورًا جديدًا يوضح كيف ينقل المهاجمون الغنائم.
تم استغلال محفظة Coldcard، وهي جهاز عتادي شائع للتخزين الآمن لبيتكوين، لسرقة 1,779 BTC بشكل هائل—أي نحو 45% من إجمالي ما سُرق فيما يسميه الخبراء هجمات “الموجة 3”. وكشفت شركة Galaxy، وهي شركة رائدة في تحليلات البلوك تشين، عن هذه الحركة حتى منتصف أغسطس، موضحة أن العملات المسروقة جرى تحويلها عبر أكثر من 8,600 عنوان.
قراصنة Coldcard ينقلون 45% من بيتكوين المسروق، حسب Galaxy
موجة حديثة من سرقات بيتكوين تركت 190 ضحية في حالة ارتباك، لكن تطورًا جديدًا يوضح كيف ينقل المهاجمون الغنائم.
تم استغلال محفظة Coldcard، وهي جهاز عتادي شائع للتخزين الآمن لبيتكوين، لسرقة 1,779 BTC بشكل هائل—أي نحو 45% من إجمالي ما سُرق فيما يسميه الخبراء هجمات “الموجة 3”. وكشفت شركة Galaxy، وهي شركة رائدة في تحليلات البلوك تشين، عن هذه الحركة حتى منتصف أغسطس، موضحة أن العملات المسروقة جرى تحويلها عبر أكثر من 8,600 عنوان.
تم استغلال محفظة Coldcard، وهي جهاز عتادي شائع للتخزين الآمن لبيتكوين، لسرقة 1,779 BTC بشكل هائل—أي نحو 45% من إجمالي ما سُرق فيما يسميه الخبراء هجمات “الموجة 3”. وكشفت شركة Galaxy، وهي شركة رائدة في تحليلات البلوك تشين، عن هذه الحركة حتى منتصف أغسطس، موضحة أن العملات المسروقة جرى تحويلها عبر أكثر من 8,600 عنوان.
13

·
--
📰 لا تزال أموال “Wave 3” الخاصة بـ Coldcard تُحوَّل إلى الخارج. وقد توصلت أبحاث Galaxy Research عبر التتبع إلى أن خزنة متعددة التوقيع من النمط نفسه 2-of-2، مكوّنة من 58 عنوانًا وكانت غير معروفة سابقًا، يُرجَّح جدًا أنها تعود أيضًا إلى الضحية. وباحتسابها، قد يرتفع عدد الخزائن ذات الصلة من 293 إلى 294، بينما يرتفع إجمالي المسروقات إلى نحو 1806 BTC.
🔥 بدأ المهاجم منذ 2 سبتمبر بنقل جزء من الأموال عبر THORChain إلى شبكة إيثريوم، ثم حوّل مؤخرًا المزيد إلى خلط CoinJoin. وبصراحة، هذه العملية ليست سحبًا سريعًا دفعة واحدة، بل يجري التعامل معها تدريجيًا بحسب حجم المبالغ، ما يدل بوضوح على تفكيك مسارات الأموال.
💡 حتى الآن تمت معالجة الخزائن المصنفة من 1 إلى 11 من حيث القيمة، أما الخزائن العشر غير المتحركة التالية فما زال فيها 30.81 BTC، وتوجد لدى الخزائن المصنفة من 61 إلى 293 ما مجموعه 33.77 BTC أخرى.
⚠️ لا تخلط بين النسبتين: في هجوم Wave 3 وحده، نُقل نحو 45% من العملات المسروقة؛ أما عند النظر إلى نطاق هجوم Coldcard بالكامل، فلا يزال نحو 82% في العناوين الأصلية الخاضعة لسيطرة المهاجم، بينما تم تحويل 18% لاستخدامها في غسل الأموال.
🤔 إذا بدأت الخزائن المتبقية أيضًا بالانتقال إلى CoinJoin حسب ترتيب المبالغ، فكم برأيك من الأدلة المفيدة على السلسلة سيظل بالإمكان تتبعه؟
#Coldcard #BTC #链上安全 #محفظة_مشفرة
📰 لا تزال أموال “Wave 3” الخاصة بـ Coldcard تُحوَّل إلى الخارج. وقد توصلت أبحاث Galaxy Research عبر التتبع إلى أن خزنة متعددة التوقيع من النمط نفسه 2-of-2، مكوّنة من 58 عنوانًا وكانت غير معروفة سابقًا، يُرجَّح جدًا أنها تعود أيضًا إلى الضحية. وباحتسابها، قد يرتفع عدد الخزائن ذات الصلة من 293 إلى 294، بينما يرتفع إجمالي المسروقات إلى نحو 1806 BTC.
🔥 بدأ المهاجم منذ 2 سبتمبر بنقل جزء من الأموال عبر THORChain إلى شبكة إيثريوم، ثم حوّل مؤخرًا المزيد إلى خلط CoinJoin. وبصراحة، هذه العملية ليست سحبًا سريعًا دفعة واحدة، بل يجري التعامل معها تدريجيًا بحسب حجم المبالغ، ما يدل بوضوح على تفكيك مسارات الأموال.
💡 حتى الآن تمت معالجة الخزائن المصنفة من 1 إلى 11 من حيث القيمة، أما الخزائن العشر غير المتحركة التالية فما زال فيها 30.81 BTC، وتوجد لدى الخزائن المصنفة من 61 إلى 293 ما مجموعه 33.77 BTC أخرى.
⚠️ لا تخلط بين النسبتين: في هجوم Wave 3 وحده، نُقل نحو 45% من العملات المسروقة؛ أما عند النظر إلى نطاق هجوم Coldcard بالكامل، فلا يزال نحو 82% في العناوين الأصلية الخاضعة لسيطرة المهاجم، بينما تم تحويل 18% لاستخدامها في غسل الأموال.
🤔 إذا بدأت الخزائن المتبقية أيضًا بالانتقال إلى CoinJoin حسب ترتيب المبالغ، فكم برأيك من الأدلة المفيدة على السلسلة سيظل بالإمكان تتبعه؟
#Coldcard #BTC #链上安全 #محفظة_مشفرة
🔥 بدأ المهاجم منذ 2 سبتمبر بنقل جزء من الأموال عبر THORChain إلى شبكة إيثريوم، ثم حوّل مؤخرًا المزيد إلى خلط CoinJoin. وبصراحة، هذه العملية ليست سحبًا سريعًا دفعة واحدة، بل يجري التعامل معها تدريجيًا بحسب حجم المبالغ، ما يدل بوضوح على تفكيك مسارات الأموال.
💡 حتى الآن تمت معالجة الخزائن المصنفة من 1 إلى 11 من حيث القيمة، أما الخزائن العشر غير المتحركة التالية فما زال فيها 30.81 BTC، وتوجد لدى الخزائن المصنفة من 61 إلى 293 ما مجموعه 33.77 BTC أخرى.
⚠️ لا تخلط بين النسبتين: في هجوم Wave 3 وحده، نُقل نحو 45% من العملات المسروقة؛ أما عند النظر إلى نطاق هجوم Coldcard بالكامل، فلا يزال نحو 82% في العناوين الأصلية الخاضعة لسيطرة المهاجم، بينما تم تحويل 18% لاستخدامها في غسل الأموال.
🤔 إذا بدأت الخزائن المتبقية أيضًا بالانتقال إلى CoinJoin حسب ترتيب المبالغ، فكم برأيك من الأدلة المفيدة على السلسلة سيظل بالإمكان تتبعه؟
#Coldcard #BTC #链上安全 #محفظة_مشفرة
62
·
--
مقالة
اختراقات Coldcard وTrezor وSafePal... هل ماتت الحيازة الذاتية للعملات المشفّرة الآن?كان أغسطس 2026 أشبه برحلة متقلبة لعالم العملات المشفّرة. ويمكن القول إنه كان سيئًا بعض الشيء. فقبل بداية ذلك الشهر بقليل، تمكن مهاجمون مجهولون من استغلال خلل في محافظ Coldcard المادية لسرقة ما يصل إلى 2,055 $BTC (~130 مليون دولار) مباشرةً من المستخدمين. ويُنظر إلى هذا على أنه أكبر اختراق لمحفظة مادية حتى الآن. وتبع ذلك المزيد من الهجمات على Trezor وSafePal، وهما مزودان آخران رئيسيان للمحافظ المادية. وبذلك أصبحت الحيازة الذاتية موضع تساؤل لدى كثيرين.
قيل لنا مرارًا وتكرارًا إن مفاتيحنا الخاصة يجب أن تظل غير متصلة بالإنترنت، وبعيدة عن متناول المخترقين والمحتالين. لذلك، اختار العديد من مستخدمي العملات المشفّرة الاستثمار في مزيد من الأمان وشراء أجهزة مادية متخصصة لحماية عملاتهم. والآن، من بين أولئك الذين اختاروا جهاز Coldcard كجهاز متخصص، فقد خسر عدة أشخاص أموالهم دون أن يفعلوا شيئًا حيال ذلك، لأن الهجوم كان عن بُعد بالكامل وخارج نطاق سيطرتهم.
اختراقات Coldcard وTrezor وSafePal... هل ماتت الحيازة الذاتية للعملات المشفّرة الآن?
كان أغسطس 2026 أشبه برحلة متقلبة لعالم العملات المشفّرة. ويمكن القول إنه كان سيئًا بعض الشيء. فقبل بداية ذلك الشهر بقليل، تمكن مهاجمون مجهولون من استغلال خلل في محافظ Coldcard المادية لسرقة ما يصل إلى 2,055 $BTC (~130 مليون دولار) مباشرةً من المستخدمين. ويُنظر إلى هذا على أنه أكبر اختراق لمحفظة مادية حتى الآن. وتبع ذلك المزيد من الهجمات على Trezor وSafePal، وهما مزودان آخران رئيسيان للمحافظ المادية. وبذلك أصبحت الحيازة الذاتية موضع تساؤل لدى كثيرين.
قيل لنا مرارًا وتكرارًا إن مفاتيحنا الخاصة يجب أن تظل غير متصلة بالإنترنت، وبعيدة عن متناول المخترقين والمحتالين. لذلك، اختار العديد من مستخدمي العملات المشفّرة الاستثمار في مزيد من الأمان وشراء أجهزة مادية متخصصة لحماية عملاتهم. والآن، من بين أولئك الذين اختاروا جهاز Coldcard كجهاز متخصص، فقد خسر عدة أشخاص أموالهم دون أن يفعلوا شيئًا حيال ذلك، لأن الهجوم كان عن بُعد بالكامل وخارج نطاق سيطرتهم.
قيل لنا مرارًا وتكرارًا إن مفاتيحنا الخاصة يجب أن تظل غير متصلة بالإنترنت، وبعيدة عن متناول المخترقين والمحتالين. لذلك، اختار العديد من مستخدمي العملات المشفّرة الاستثمار في مزيد من الأمان وشراء أجهزة مادية متخصصة لحماية عملاتهم. والآن، من بين أولئك الذين اختاروا جهاز Coldcard كجهاز متخصص، فقد خسر عدة أشخاص أموالهم دون أن يفعلوا شيئًا حيال ذلك، لأن الهجوم كان عن بُعد بالكامل وخارج نطاق سيطرتهم.
29

·
--
الصينية:
بدأ هاكر Coldcard في غسل الأموال! أخيرًا تحركت عملات البيتكوين التي تم سرقتها سابقًا، حيث تم تقسيم 1.6 مليون دولار من BTC إلى 34 عملية تبادل عبر سلاسل (cross-chain) بالكامل إلى ETH، وكان المحققون على السلسلة من Bitquery يراقبون كل خطوة.
المبلغ ليس كبيرًا ولا يسبب صدمة فعلية في السوق، لكن ذلك يوجه ضربة إضافية لثقة المحافظ/الأجهزة. ومن المثير للاهتمام أن الهاكر كان متعجلًا لتصفية الأصول وتحويلها إلى نقد، ما يعني أنه هو نفسه يخشى من أن تنغلق الصفقة بيده؛ وهذا يؤكد ضمناً أن الوضع الحالي في السوق ليس ثابتًا تمامًا. في سوق يتسم بالتذبذب، فإن امتلاك مفاتيحك الخاصة هو الطريق الصحيح.
#Coldcard黑客 #链上追踪 $BTC $ETH
English:
الهاكر الخاص بـ Coldcard في حالة حركة! هذا الرصيد المسروق أخيرًا استيقظ—تم تقسيم 1.6 مليون دولار من BTC عبر 34 عملية تبادل عبر سلاسل إلى ETH، وBitquery يتابع كل خطوة.
مال قليل، دون تأثير حقيقي على السوق، لكن ثقة المحافظ/الأجهزة تتلقى ضربة أخرى. من المضحك أن اللص يسرع في صرف الأموال—حتى أنه يخشى حملها في الوقت الحالي. هذا يخبرك بشيء عن السوق. احمِ مفاتيحك أيها الناس.
#Coldcard #BitcoinSecurity $BTC $ETH
الصينية:
بدأ هاكر Coldcard في غسل الأموال! أخيرًا تحركت عملات البيتكوين التي تم سرقتها سابقًا، حيث تم تقسيم 1.6 مليون دولار من BTC إلى 34 عملية تبادل عبر سلاسل (cross-chain) بالكامل إلى ETH، وكان المحققون على السلسلة من Bitquery يراقبون كل خطوة.
المبلغ ليس كبيرًا ولا يسبب صدمة فعلية في السوق، لكن ذلك يوجه ضربة إضافية لثقة المحافظ/الأجهزة. ومن المثير للاهتمام أن الهاكر كان متعجلًا لتصفية الأصول وتحويلها إلى نقد، ما يعني أنه هو نفسه يخشى من أن تنغلق الصفقة بيده؛ وهذا يؤكد ضمناً أن الوضع الحالي في السوق ليس ثابتًا تمامًا. في سوق يتسم بالتذبذب، فإن امتلاك مفاتيحك الخاصة هو الطريق الصحيح.
#Coldcard黑客 #链上追踪 $BTC $ETH
English:
الهاكر الخاص بـ Coldcard في حالة حركة! هذا الرصيد المسروق أخيرًا استيقظ—تم تقسيم 1.6 مليون دولار من BTC عبر 34 عملية تبادل عبر سلاسل إلى ETH، وBitquery يتابع كل خطوة.
مال قليل، دون تأثير حقيقي على السوق، لكن ثقة المحافظ/الأجهزة تتلقى ضربة أخرى. من المضحك أن اللص يسرع في صرف الأموال—حتى أنه يخشى حملها في الوقت الحالي. هذا يخبرك بشيء عن السوق. احمِ مفاتيحك أيها الناس.
#Coldcard #BitcoinSecurity $BTC $ETH
بدأ هاكر Coldcard في غسل الأموال! أخيرًا تحركت عملات البيتكوين التي تم سرقتها سابقًا، حيث تم تقسيم 1.6 مليون دولار من BTC إلى 34 عملية تبادل عبر سلاسل (cross-chain) بالكامل إلى ETH، وكان المحققون على السلسلة من Bitquery يراقبون كل خطوة.
المبلغ ليس كبيرًا ولا يسبب صدمة فعلية في السوق، لكن ذلك يوجه ضربة إضافية لثقة المحافظ/الأجهزة. ومن المثير للاهتمام أن الهاكر كان متعجلًا لتصفية الأصول وتحويلها إلى نقد، ما يعني أنه هو نفسه يخشى من أن تنغلق الصفقة بيده؛ وهذا يؤكد ضمناً أن الوضع الحالي في السوق ليس ثابتًا تمامًا. في سوق يتسم بالتذبذب، فإن امتلاك مفاتيحك الخاصة هو الطريق الصحيح.
#Coldcard黑客 #链上追踪 $BTC $ETH
English:
الهاكر الخاص بـ Coldcard في حالة حركة! هذا الرصيد المسروق أخيرًا استيقظ—تم تقسيم 1.6 مليون دولار من BTC عبر 34 عملية تبادل عبر سلاسل إلى ETH، وBitquery يتابع كل خطوة.
مال قليل، دون تأثير حقيقي على السوق، لكن ثقة المحافظ/الأجهزة تتلقى ضربة أخرى. من المضحك أن اللص يسرع في صرف الأموال—حتى أنه يخشى حملها في الوقت الحالي. هذا يخبرك بشيء عن السوق. احمِ مفاتيحك أيها الناس.
#Coldcard #BitcoinSecurity $BTC $ETH
97
·
--
💥 هاكرز COLDCARD يبدّلون 1.6 مليون دولار من البيتكوين إلى إيثيريوم عبر THORChain
حوالي 20.5 BTC (1.6 مليون دولار) المرتبطة بسرقة محفظة الأجهزة Coldcard لعام 2026 انتقلت عبر 34 عملية تبادل على شبكة THORChain إلى إيثيريوم في 2-3 سبتمبر، وفقًا لتتبع البلوكتشين لدى Bitquery.
وهذا أول تحرّك مؤكد على السلسلة من عناوين المهاجمين في الهجوم الموجّه “Wave 3”.
حوّلت عمليات التحويل هذه قضية كانت شبه خاملة إلى أثر نشط عبر السلاسل — وتقول Galaxy Research إن هذا يمثل نحو 10% من الأموال المسروقة في تلك الموجة، مع بقاء حوالي 90% لا تزال متوقفة.
معظم البيتكوين المحدد من عملية السرقة الأوسع (أكثر من 1,400 BTC) ما يزال دون حركة ويمكن تتبعه.
قام المحققون بتحديد عنوان إيثيريوم الجديد وإبلاغه للسلطات والبورصات.
هل تعتقد أن تمرير الأموال عبر THORChain يساعد المهاجمين فعلًا على تحويلها إلى نقد؟ أم أنه يخلق فقط مسارًا أوضح ليتتبعه القائمون على التتبع؟ 🧑
#Coldcard #BTC #THORChain #security
#ThuyBNB
$BTC $ETH $BNB
💥 هاكرز COLDCARD يبدّلون 1.6 مليون دولار من البيتكوين إلى إيثيريوم عبر THORChain
حوالي 20.5 BTC (1.6 مليون دولار) المرتبطة بسرقة محفظة الأجهزة Coldcard لعام 2026 انتقلت عبر 34 عملية تبادل على شبكة THORChain إلى إيثيريوم في 2-3 سبتمبر، وفقًا لتتبع البلوكتشين لدى Bitquery.
وهذا أول تحرّك مؤكد على السلسلة من عناوين المهاجمين في الهجوم الموجّه “Wave 3”.
حوّلت عمليات التحويل هذه قضية كانت شبه خاملة إلى أثر نشط عبر السلاسل — وتقول Galaxy Research إن هذا يمثل نحو 10% من الأموال المسروقة في تلك الموجة، مع بقاء حوالي 90% لا تزال متوقفة.
معظم البيتكوين المحدد من عملية السرقة الأوسع (أكثر من 1,400 BTC) ما يزال دون حركة ويمكن تتبعه.
قام المحققون بتحديد عنوان إيثيريوم الجديد وإبلاغه للسلطات والبورصات.
هل تعتقد أن تمرير الأموال عبر THORChain يساعد المهاجمين فعلًا على تحويلها إلى نقد؟ أم أنه يخلق فقط مسارًا أوضح ليتتبعه القائمون على التتبع؟ 🧑
#Coldcard #BTC #THORChain #security
#ThuyBNB
$BTC $ETH $BNB
حوالي 20.5 BTC (1.6 مليون دولار) المرتبطة بسرقة محفظة الأجهزة Coldcard لعام 2026 انتقلت عبر 34 عملية تبادل على شبكة THORChain إلى إيثيريوم في 2-3 سبتمبر، وفقًا لتتبع البلوكتشين لدى Bitquery.
وهذا أول تحرّك مؤكد على السلسلة من عناوين المهاجمين في الهجوم الموجّه “Wave 3”.
حوّلت عمليات التحويل هذه قضية كانت شبه خاملة إلى أثر نشط عبر السلاسل — وتقول Galaxy Research إن هذا يمثل نحو 10% من الأموال المسروقة في تلك الموجة، مع بقاء حوالي 90% لا تزال متوقفة.
معظم البيتكوين المحدد من عملية السرقة الأوسع (أكثر من 1,400 BTC) ما يزال دون حركة ويمكن تتبعه.
قام المحققون بتحديد عنوان إيثيريوم الجديد وإبلاغه للسلطات والبورصات.
هل تعتقد أن تمرير الأموال عبر THORChain يساعد المهاجمين فعلًا على تحويلها إلى نقد؟ أم أنه يخلق فقط مسارًا أوضح ليتتبعه القائمون على التتبع؟ 🧑
#Coldcard #BTC #THORChain #security
#ThuyBNB
$BTC $ETH $BNB
84
·
--
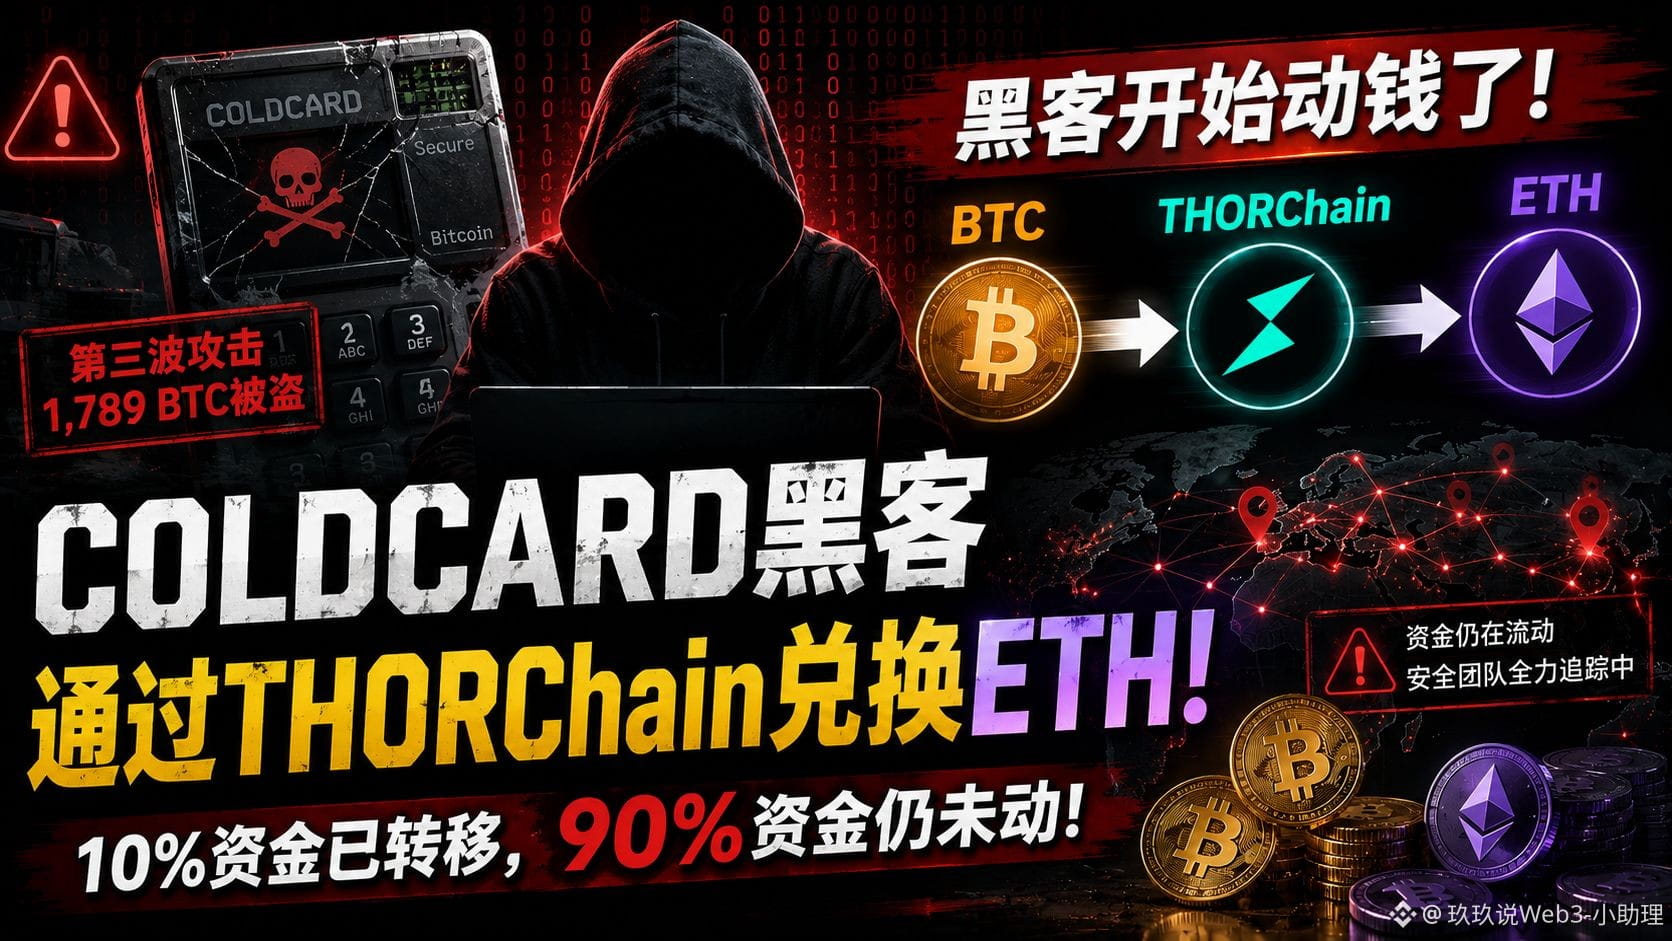
🚨 بدأ مخترقو Coldcard بالتحرك!
تم تحويل BTC المسروق لأول مرة عبر THORChain إلى ETH، ولا تزال 90% من الأموال المتبقية دون تحرك!
المجموعة: [点击进入玖玖的粉丝群](https://app.binance.com/uni-qr/YXXQJrPb)
بدأت أموال مخترقي Coldcard أخيرًا تُظهر حركة واضحة.
كشف Alex Thorn، رئيس قسم الأبحاث في Galaxy Research، أن المخترقين المرتبطين بالموجة الثالثة من هجوم Coldcard بدأوا عبر THORChain بتحويل جزء من BTC المسروق إلى ETH.
حتى الآن تم نقل نحو 10% من الأموال، بينما لا تزال حوالي 90% دون أي حركة.
وهذه أيضًا هي المرة الأولى منذ ثلاث موجات الهجوم التي يُرصد فيها انتقال الأموال فعليًا من عناوين المخترقين الأصلية إلى الخارج. ⚠️
والأكثر إثارة للاهتمام أن هذه الأموال لم تُحوَّل ببساطة إلى منصة تداول.
تُظهر التحليلات على السلسلة أن المهاجم حاول تنفيذ تبادل عبر السلاسل من خلال THORChain، لتحويل BTC إلى ETH. لكن العملية لم تسر بسلاسة على ما يبدو.
فقد كانت بعض المعاملات تُعاد مرارًا، ولم يجد المخترقون سوى مواصلة المحاولة، وفي النهاية تتبع محللو السلسلة الأموال إلى عنوان إيثريوم جديد.
ماذا يعني ذلك؟
على الأقل، هذا يشير إلى أن المهاجم بدأ يحاول تغيير شكل الأصول المسروقة على السلسلة ومسار تحرك الأموال.
وهذا أيضًا هو ما تركز عليه فرق الأمن الآن، لأن تحويل BTC عبر السلاسل إلى أصول أخرى ثم تقسيمها ونقلها عبر عدة عناوين قد يزيد من صعوبة تتبعها لاحقًا. لكن حتى الآن لا يمكن الجزم بما ستفعله الجهة المخترقة بعد ذلك.
قد تواصل عمليات التبادل عبر السلاسل، أو قد تحاول نقل الأصول بطرق أخرى.
وسابقًا، اعتُبرت الهجمات المرتبطة بـ Coldcard قد تسببت في خسائر كبيرة من BTC.
وكانت Galaxy Research قد ربطت الثغرة بخسائر لا تقل عن 1789 BTC، قادمة من 8865 عنوانًا، وكانت قيمتها حينها نحو 114.7 مليون دولار.
وليس هذا أول مرة يحاول فيها المخترقون إخفاء الأموال.
فقد جرى بالفعل تحويل جزء من BTC وETH المرتبطين بالهجوم إلى خدمات خلط العملات المشفرة.
لذا فإن عودة هذه الأموال إلى النشاط من جديد تُعد إشارة مهمة جدًا لفرق الأمن على السلسلة. 👀
اضغط على الصورة الرمزية للانضمام إلى مجموعة 玖玖 للدردشة والحصول على الاستراتيجيات اليومية 🚀
#BTC #Coldcard #THORChain
🚨 بدأ مخترقو Coldcard بالتحرك!
تم تحويل BTC المسروق لأول مرة عبر THORChain إلى ETH، ولا تزال 90% من الأموال المتبقية دون تحرك!
المجموعة: 点击进入玖玖的粉丝群
بدأت أموال مخترقي Coldcard أخيرًا تُظهر حركة واضحة.
كشف Alex Thorn، رئيس قسم الأبحاث في Galaxy Research، أن المخترقين المرتبطين بالموجة الثالثة من هجوم Coldcard بدأوا عبر THORChain بتحويل جزء من BTC المسروق إلى ETH.
حتى الآن تم نقل نحو 10% من الأموال، بينما لا تزال حوالي 90% دون أي حركة.
وهذه أيضًا هي المرة الأولى منذ ثلاث موجات الهجوم التي يُرصد فيها انتقال الأموال فعليًا من عناوين المخترقين الأصلية إلى الخارج. ⚠️
والأكثر إثارة للاهتمام أن هذه الأموال لم تُحوَّل ببساطة إلى منصة تداول.
تُظهر التحليلات على السلسلة أن المهاجم حاول تنفيذ تبادل عبر السلاسل من خلال THORChain، لتحويل BTC إلى ETH. لكن العملية لم تسر بسلاسة على ما يبدو.
فقد كانت بعض المعاملات تُعاد مرارًا، ولم يجد المخترقون سوى مواصلة المحاولة، وفي النهاية تتبع محللو السلسلة الأموال إلى عنوان إيثريوم جديد.
ماذا يعني ذلك؟
على الأقل، هذا يشير إلى أن المهاجم بدأ يحاول تغيير شكل الأصول المسروقة على السلسلة ومسار تحرك الأموال.
وهذا أيضًا هو ما تركز عليه فرق الأمن الآن، لأن تحويل BTC عبر السلاسل إلى أصول أخرى ثم تقسيمها ونقلها عبر عدة عناوين قد يزيد من صعوبة تتبعها لاحقًا. لكن حتى الآن لا يمكن الجزم بما ستفعله الجهة المخترقة بعد ذلك.
قد تواصل عمليات التبادل عبر السلاسل، أو قد تحاول نقل الأصول بطرق أخرى.
وسابقًا، اعتُبرت الهجمات المرتبطة بـ Coldcard قد تسببت في خسائر كبيرة من BTC.
وكانت Galaxy Research قد ربطت الثغرة بخسائر لا تقل عن 1789 BTC، قادمة من 8865 عنوانًا، وكانت قيمتها حينها نحو 114.7 مليون دولار.
وليس هذا أول مرة يحاول فيها المخترقون إخفاء الأموال.
فقد جرى بالفعل تحويل جزء من BTC وETH المرتبطين بالهجوم إلى خدمات خلط العملات المشفرة.
لذا فإن عودة هذه الأموال إلى النشاط من جديد تُعد إشارة مهمة جدًا لفرق الأمن على السلسلة. 👀
اضغط على الصورة الرمزية للانضمام إلى مجموعة 玖玖 للدردشة والحصول على الاستراتيجيات اليومية 🚀
#BTC #Coldcard #THORChain
تم تحويل BTC المسروق لأول مرة عبر THORChain إلى ETH، ولا تزال 90% من الأموال المتبقية دون تحرك!
المجموعة: 点击进入玖玖的粉丝群
بدأت أموال مخترقي Coldcard أخيرًا تُظهر حركة واضحة.
كشف Alex Thorn، رئيس قسم الأبحاث في Galaxy Research، أن المخترقين المرتبطين بالموجة الثالثة من هجوم Coldcard بدأوا عبر THORChain بتحويل جزء من BTC المسروق إلى ETH.
حتى الآن تم نقل نحو 10% من الأموال، بينما لا تزال حوالي 90% دون أي حركة.
وهذه أيضًا هي المرة الأولى منذ ثلاث موجات الهجوم التي يُرصد فيها انتقال الأموال فعليًا من عناوين المخترقين الأصلية إلى الخارج. ⚠️
والأكثر إثارة للاهتمام أن هذه الأموال لم تُحوَّل ببساطة إلى منصة تداول.
تُظهر التحليلات على السلسلة أن المهاجم حاول تنفيذ تبادل عبر السلاسل من خلال THORChain، لتحويل BTC إلى ETH. لكن العملية لم تسر بسلاسة على ما يبدو.
فقد كانت بعض المعاملات تُعاد مرارًا، ولم يجد المخترقون سوى مواصلة المحاولة، وفي النهاية تتبع محللو السلسلة الأموال إلى عنوان إيثريوم جديد.
ماذا يعني ذلك؟
على الأقل، هذا يشير إلى أن المهاجم بدأ يحاول تغيير شكل الأصول المسروقة على السلسلة ومسار تحرك الأموال.
وهذا أيضًا هو ما تركز عليه فرق الأمن الآن، لأن تحويل BTC عبر السلاسل إلى أصول أخرى ثم تقسيمها ونقلها عبر عدة عناوين قد يزيد من صعوبة تتبعها لاحقًا. لكن حتى الآن لا يمكن الجزم بما ستفعله الجهة المخترقة بعد ذلك.
قد تواصل عمليات التبادل عبر السلاسل، أو قد تحاول نقل الأصول بطرق أخرى.
وسابقًا، اعتُبرت الهجمات المرتبطة بـ Coldcard قد تسببت في خسائر كبيرة من BTC.
وكانت Galaxy Research قد ربطت الثغرة بخسائر لا تقل عن 1789 BTC، قادمة من 8865 عنوانًا، وكانت قيمتها حينها نحو 114.7 مليون دولار.
وليس هذا أول مرة يحاول فيها المخترقون إخفاء الأموال.
فقد جرى بالفعل تحويل جزء من BTC وETH المرتبطين بالهجوم إلى خدمات خلط العملات المشفرة.
لذا فإن عودة هذه الأموال إلى النشاط من جديد تُعد إشارة مهمة جدًا لفرق الأمن على السلسلة. 👀
اضغط على الصورة الرمزية للانضمام إلى مجموعة 玖玖 للدردشة والحصول على الاستراتيجيات اليومية 🚀
#BTC #Coldcard #THORChain
203
·
--
【تحرك هاكرز Coldcard أخيرًا! تم تبديل 11 مليون دولار من BTC إلى ETH، وبدأت الأموال في التحرك🚨】
[🖥 进来跟进黑客最新动向](https://app.binance.com/uni-qr/7EcYBtCj)
تظهر تطورات جديدة في قضية محفظة Coldcard التي تستمر في الاشتعال دون توقف.
وفقًا لتتبّع بيانات السلسلة، بدأ مهاجمو Coldcard لأول مرة في نقل الأموال التي تم الاستيلاء عليها سابقًا، حيث تم تبديل حوالي 11 مليون دولار من BTC عبر THORChain إلى ETH.👀
ماذا يعني ذلك؟
كانت كميات كبيرة من BTC المسروقة متوقفة لفترة طويلة داخل محافظ تحت سيطرة الهكر، لكن هذه المرة بدأت عملية التحويل والتبديل عبر السلاسل، ما يشير إلى أن المهاجمين يحاولون تفعيل تدفق الأموال، وفي الوقت نفسه يزيد ذلك من الاهتمام بمسائل التتبّع اللاحق وأمن الأموال.⚠️
كما أن حجم حادثة Coldcard نفسها ليس بسيطًا أيضًا. فقد أشارت تحليلات على السلسلة سابقًا إلى أن الهجوم شمل آلاف عناوين المحافظ، وتم تأكيد تحويل أكثر من ألف وحدة BTC حتى الآن. وتظل الأرقام الدقيقة للخسائر متفاوتة بسبب اختلاف طرق احتساب الإحصاءات.
والأكثر لفتًا للاهتمام هو أن هذا ليس مجرد اختراق لِبورصة عادية، بل يتعلق بمشكلات أمن مرتبطة بمحافظ الأجهزة.
📌 لذلك تأتي هذه الواقعة لتذكير الجميع مجددًا: ما يُسمّى “المحفظة الباردة” لا يعني بالضرورة أمانًا مطلقًا. أي خلل في الأجهزة أو البرامج الثابتة أو توليد الأرقام العشوائية أو إدارة مفاتيح الخواص، قد يؤدي إلى خسائر بمبالغ ضخمة.🔐
📲 انضم إلى مجموعة المتابعين السريعة لتتابع تحركات الهاكر!🔥
يوميًا سأساعدك على فهم BTC وETH وأموال السلسلة ومواضيع العملات المشفرة الشائعة، والتقاط الإشارات الرئيسية التي تؤثر فعليًا في السوق!🚀
#Coldcard
【تحرك هاكرز Coldcard أخيرًا! تم تبديل 11 مليون دولار من BTC إلى ETH، وبدأت الأموال في التحرك🚨】
🖥 进来跟进黑客最新动向
تظهر تطورات جديدة في قضية محفظة Coldcard التي تستمر في الاشتعال دون توقف.
وفقًا لتتبّع بيانات السلسلة، بدأ مهاجمو Coldcard لأول مرة في نقل الأموال التي تم الاستيلاء عليها سابقًا، حيث تم تبديل حوالي 11 مليون دولار من BTC عبر THORChain إلى ETH.👀
ماذا يعني ذلك؟
كانت كميات كبيرة من BTC المسروقة متوقفة لفترة طويلة داخل محافظ تحت سيطرة الهكر، لكن هذه المرة بدأت عملية التحويل والتبديل عبر السلاسل، ما يشير إلى أن المهاجمين يحاولون تفعيل تدفق الأموال، وفي الوقت نفسه يزيد ذلك من الاهتمام بمسائل التتبّع اللاحق وأمن الأموال.⚠️
كما أن حجم حادثة Coldcard نفسها ليس بسيطًا أيضًا. فقد أشارت تحليلات على السلسلة سابقًا إلى أن الهجوم شمل آلاف عناوين المحافظ، وتم تأكيد تحويل أكثر من ألف وحدة BTC حتى الآن. وتظل الأرقام الدقيقة للخسائر متفاوتة بسبب اختلاف طرق احتساب الإحصاءات.
والأكثر لفتًا للاهتمام هو أن هذا ليس مجرد اختراق لِبورصة عادية، بل يتعلق بمشكلات أمن مرتبطة بمحافظ الأجهزة.
📌 لذلك تأتي هذه الواقعة لتذكير الجميع مجددًا: ما يُسمّى “المحفظة الباردة” لا يعني بالضرورة أمانًا مطلقًا. أي خلل في الأجهزة أو البرامج الثابتة أو توليد الأرقام العشوائية أو إدارة مفاتيح الخواص، قد يؤدي إلى خسائر بمبالغ ضخمة.🔐
📲 انضم إلى مجموعة المتابعين السريعة لتتابع تحركات الهاكر!🔥
يوميًا سأساعدك على فهم BTC وETH وأموال السلسلة ومواضيع العملات المشفرة الشائعة، والتقاط الإشارات الرئيسية التي تؤثر فعليًا في السوق!🚀
#Coldcard
🖥 进来跟进黑客最新动向
تظهر تطورات جديدة في قضية محفظة Coldcard التي تستمر في الاشتعال دون توقف.
وفقًا لتتبّع بيانات السلسلة، بدأ مهاجمو Coldcard لأول مرة في نقل الأموال التي تم الاستيلاء عليها سابقًا، حيث تم تبديل حوالي 11 مليون دولار من BTC عبر THORChain إلى ETH.👀
ماذا يعني ذلك؟
كانت كميات كبيرة من BTC المسروقة متوقفة لفترة طويلة داخل محافظ تحت سيطرة الهكر، لكن هذه المرة بدأت عملية التحويل والتبديل عبر السلاسل، ما يشير إلى أن المهاجمين يحاولون تفعيل تدفق الأموال، وفي الوقت نفسه يزيد ذلك من الاهتمام بمسائل التتبّع اللاحق وأمن الأموال.⚠️
كما أن حجم حادثة Coldcard نفسها ليس بسيطًا أيضًا. فقد أشارت تحليلات على السلسلة سابقًا إلى أن الهجوم شمل آلاف عناوين المحافظ، وتم تأكيد تحويل أكثر من ألف وحدة BTC حتى الآن. وتظل الأرقام الدقيقة للخسائر متفاوتة بسبب اختلاف طرق احتساب الإحصاءات.
والأكثر لفتًا للاهتمام هو أن هذا ليس مجرد اختراق لِبورصة عادية، بل يتعلق بمشكلات أمن مرتبطة بمحافظ الأجهزة.
📌 لذلك تأتي هذه الواقعة لتذكير الجميع مجددًا: ما يُسمّى “المحفظة الباردة” لا يعني بالضرورة أمانًا مطلقًا. أي خلل في الأجهزة أو البرامج الثابتة أو توليد الأرقام العشوائية أو إدارة مفاتيح الخواص، قد يؤدي إلى خسائر بمبالغ ضخمة.🔐
📲 انضم إلى مجموعة المتابعين السريعة لتتابع تحركات الهاكر!🔥
يوميًا سأساعدك على فهم BTC وETH وأموال السلسلة ومواضيع العملات المشفرة الشائعة، والتقاط الإشارات الرئيسية التي تؤثر فعليًا في السوق!🚀
#Coldcard
1
2k


🔐 قد تكون ثغرة في Coldcard قد عرّضت ملايين من البيتكوين للخطر.
أفادت BTC Sessions أن فريقهم قد أمضى أسابيع عديدة في مساعدة حاملي البيتكوين المتأثرين بثغرة Coldcard على نقل الأصول إلى مكان آمن.
وبحسب BTC Sessions، يقدّرون أنهم ساعدوا في حماية عشرات الملايين من الدولارات من البيتكوين خلال هذه العملية.
لكن بالنسبة لبعض الأشخاص، كان التحرك قد جاء متأخرًا جدًا.
يُقال إن أحد أعضاء المجتمع قد فقد 90% من عملاته BTC، بينما فقد شخص آخر كامل البيتكوين.
أكثر ما يبعث على الرعب هنا ليس حجم الأموال المفقودة فحسب.
إنها تذكير شديد الوضوح بأن self-custody تعني أنك أنت نفسك هي طبقة الأمان الأخيرة.
محفظة باردة ليست صندوقًا سحريًا.
عبارة الاسترداد، والبرنامج الثابت (firmware)، والجهاز، وإجراءات النسخ الاحتياطي—كلها يمكن أن تتحول إلى نقاط ضعف إذا تم استغلالها.
ربما تكون أكبر عبرة من هذه الواقعة ألا تضع كامل أصولك في طبقة حماية واحدة فقط.
“Not your keys, not your coins.”
ولكن إذا كانت مفاتيحك قد تعرضت للاختراق… فلن تكون عملاتك أيضًا. 💀
هل تعتقد أن self-custody أصبحت معقدة أكثر من اللازم بالنسبة للمستخدم العادي، أم أنها بالفعل تكلفة التحكم بالأصول بنفسك؟
#bitcoin $BTC
{spot}(BTCUSDT)
#Coldcard #SelfCustody #CryptoSecurity
🔐 قد تكون ثغرة في Coldcard قد عرّضت ملايين من البيتكوين للخطر.
أفادت BTC Sessions أن فريقهم قد أمضى أسابيع عديدة في مساعدة حاملي البيتكوين المتأثرين بثغرة Coldcard على نقل الأصول إلى مكان آمن.
وبحسب BTC Sessions، يقدّرون أنهم ساعدوا في حماية عشرات الملايين من الدولارات من البيتكوين خلال هذه العملية.
لكن بالنسبة لبعض الأشخاص، كان التحرك قد جاء متأخرًا جدًا.
يُقال إن أحد أعضاء المجتمع قد فقد 90% من عملاته BTC، بينما فقد شخص آخر كامل البيتكوين.
أكثر ما يبعث على الرعب هنا ليس حجم الأموال المفقودة فحسب.
إنها تذكير شديد الوضوح بأن self-custody تعني أنك أنت نفسك هي طبقة الأمان الأخيرة.
محفظة باردة ليست صندوقًا سحريًا.
عبارة الاسترداد، والبرنامج الثابت (firmware)، والجهاز، وإجراءات النسخ الاحتياطي—كلها يمكن أن تتحول إلى نقاط ضعف إذا تم استغلالها.
ربما تكون أكبر عبرة من هذه الواقعة ألا تضع كامل أصولك في طبقة حماية واحدة فقط.
“Not your keys, not your coins.”
ولكن إذا كانت مفاتيحك قد تعرضت للاختراق… فلن تكون عملاتك أيضًا. 💀
هل تعتقد أن self-custody أصبحت معقدة أكثر من اللازم بالنسبة للمستخدم العادي، أم أنها بالفعل تكلفة التحكم بالأصول بنفسك؟
#bitcoin $BTC
#Coldcard #SelfCustody #CryptoSecurity
أفادت BTC Sessions أن فريقهم قد أمضى أسابيع عديدة في مساعدة حاملي البيتكوين المتأثرين بثغرة Coldcard على نقل الأصول إلى مكان آمن.
وبحسب BTC Sessions، يقدّرون أنهم ساعدوا في حماية عشرات الملايين من الدولارات من البيتكوين خلال هذه العملية.
لكن بالنسبة لبعض الأشخاص، كان التحرك قد جاء متأخرًا جدًا.
يُقال إن أحد أعضاء المجتمع قد فقد 90% من عملاته BTC، بينما فقد شخص آخر كامل البيتكوين.
أكثر ما يبعث على الرعب هنا ليس حجم الأموال المفقودة فحسب.
إنها تذكير شديد الوضوح بأن self-custody تعني أنك أنت نفسك هي طبقة الأمان الأخيرة.
محفظة باردة ليست صندوقًا سحريًا.
عبارة الاسترداد، والبرنامج الثابت (firmware)، والجهاز، وإجراءات النسخ الاحتياطي—كلها يمكن أن تتحول إلى نقاط ضعف إذا تم استغلالها.
ربما تكون أكبر عبرة من هذه الواقعة ألا تضع كامل أصولك في طبقة حماية واحدة فقط.
“Not your keys, not your coins.”
ولكن إذا كانت مفاتيحك قد تعرضت للاختراق… فلن تكون عملاتك أيضًا. 💀
هل تعتقد أن self-custody أصبحت معقدة أكثر من اللازم بالنسبة للمستخدم العادي، أم أنها بالفعل تكلفة التحكم بالأصول بنفسك؟
#bitcoin $BTC
#Coldcard #SelfCustody #CryptoSecurity
191

·
--
تشكل مقارنة في نفس اليوم بين «ثغرة Coldcard» وقواعد الإشراف الأمريكي: تكشف الأولى مخاطر مرحلة توليد المفاتيح، بينما تعيد الثانية إدخال كيف تقوم الجهات بحفظ الأصول الرقمية ضمن نطاق المراجعة التنظيمية.
ووفقًا لما نقلته مجلة Bitcoin، فإن Galaxy Research يذكر أن خسائر البيتكوين الناتجة عن واقعة سرقة Coldcard بلغت 115 مليون دولار. وتستشهد التغطية بمزاعم Coinkite بأن بعض البرامج الثابتة لـ Coldcard Mk3 تعيد التوليد العشوائي لبذور التشفير (seed) إلى مُولِّد أرقام عشوائية برمجية أضعف، ما قد يسمح للمهاجمين بتخمين عبارة البذرة (seed phrase). إن تحديث الجهاز لا يعني إصلاح البذور التي تم توليدها بالفعل؛ فعملية توليد المفاتيح ونقل الأموال والتوقيعات اللاحقة تُعد حدودًا أمنية مختلفة.
وبحسب موقع The Block، فقد تم إحالة التعديلات التي أجرتها هيئة الأوراق المالية والبورصات الأمريكية (SEC) بشأن كيفية حيازة مستشاري الاستثمار للأصول الرقمية إلى البيت الأبيض للمراجعة. وتوضح الـ SEC أن صياغة القواعد تهدف إلى توضيح إطار حيازة الأصول المشفرة من قِبل مستشاري الاستثمار وشركات الاستثمار، بالإضافة إلى تحديث بعض البنود. وحتى الآن، لا يمكن إلا تأكيد دخولها مرحلة المراجعة، ولا يمكن اعتبارها قواعد نافذة بالفعل، ولا يمكن الاستدلال منها على جهات الحفظ المحددة أو آليات التحكم.
وتتمثل المشكلة المشتركة بين الخبرين في «مجال التحكم»: كيف تُولَّد المفاتيح، ومن يمكنه تفعيل عملية النقل، وهل يمكن إيقافها في حال حدوث شذوذ، وكيفية التأكد بعد النقل من أن الاعتمادات/الشهادات القديمة لم تعد تتحكم في الأصول. إن الاستضافة الذاتية (self-custody) لا تُغني عن إدارة دورة حياة المفاتيح، كما أن الأطر التنظيمية لا تُغني عن التصميم الهندسي للترخيص والتحقق والهجرة.
إفصاح عن الموقف: تم نشر هذه المقالة من قِبل مشغّل CoWallet، وهي مخصصة فقط لتجميع معلومات الصناعة ولا تشكل نصيحة استثمارية.
مصادر الخبر: The Block؛ Bitcoin Magazine
#自托管 #密钥安全 #加密监管 #Coldcard
تشكل مقارنة في نفس اليوم بين «ثغرة Coldcard» وقواعد الإشراف الأمريكي: تكشف الأولى مخاطر مرحلة توليد المفاتيح، بينما تعيد الثانية إدخال كيف تقوم الجهات بحفظ الأصول الرقمية ضمن نطاق المراجعة التنظيمية.
ووفقًا لما نقلته مجلة Bitcoin، فإن Galaxy Research يذكر أن خسائر البيتكوين الناتجة عن واقعة سرقة Coldcard بلغت 115 مليون دولار. وتستشهد التغطية بمزاعم Coinkite بأن بعض البرامج الثابتة لـ Coldcard Mk3 تعيد التوليد العشوائي لبذور التشفير (seed) إلى مُولِّد أرقام عشوائية برمجية أضعف، ما قد يسمح للمهاجمين بتخمين عبارة البذرة (seed phrase). إن تحديث الجهاز لا يعني إصلاح البذور التي تم توليدها بالفعل؛ فعملية توليد المفاتيح ونقل الأموال والتوقيعات اللاحقة تُعد حدودًا أمنية مختلفة.
وبحسب موقع The Block، فقد تم إحالة التعديلات التي أجرتها هيئة الأوراق المالية والبورصات الأمريكية (SEC) بشأن كيفية حيازة مستشاري الاستثمار للأصول الرقمية إلى البيت الأبيض للمراجعة. وتوضح الـ SEC أن صياغة القواعد تهدف إلى توضيح إطار حيازة الأصول المشفرة من قِبل مستشاري الاستثمار وشركات الاستثمار، بالإضافة إلى تحديث بعض البنود. وحتى الآن، لا يمكن إلا تأكيد دخولها مرحلة المراجعة، ولا يمكن اعتبارها قواعد نافذة بالفعل، ولا يمكن الاستدلال منها على جهات الحفظ المحددة أو آليات التحكم.
وتتمثل المشكلة المشتركة بين الخبرين في «مجال التحكم»: كيف تُولَّد المفاتيح، ومن يمكنه تفعيل عملية النقل، وهل يمكن إيقافها في حال حدوث شذوذ، وكيفية التأكد بعد النقل من أن الاعتمادات/الشهادات القديمة لم تعد تتحكم في الأصول. إن الاستضافة الذاتية (self-custody) لا تُغني عن إدارة دورة حياة المفاتيح، كما أن الأطر التنظيمية لا تُغني عن التصميم الهندسي للترخيص والتحقق والهجرة.
إفصاح عن الموقف: تم نشر هذه المقالة من قِبل مشغّل CoWallet، وهي مخصصة فقط لتجميع معلومات الصناعة ولا تشكل نصيحة استثمارية.
مصادر الخبر: The Block؛ Bitcoin Magazine
#自托管 #密钥安全 #加密监管 #Coldcard
ووفقًا لما نقلته مجلة Bitcoin، فإن Galaxy Research يذكر أن خسائر البيتكوين الناتجة عن واقعة سرقة Coldcard بلغت 115 مليون دولار. وتستشهد التغطية بمزاعم Coinkite بأن بعض البرامج الثابتة لـ Coldcard Mk3 تعيد التوليد العشوائي لبذور التشفير (seed) إلى مُولِّد أرقام عشوائية برمجية أضعف، ما قد يسمح للمهاجمين بتخمين عبارة البذرة (seed phrase). إن تحديث الجهاز لا يعني إصلاح البذور التي تم توليدها بالفعل؛ فعملية توليد المفاتيح ونقل الأموال والتوقيعات اللاحقة تُعد حدودًا أمنية مختلفة.
وبحسب موقع The Block، فقد تم إحالة التعديلات التي أجرتها هيئة الأوراق المالية والبورصات الأمريكية (SEC) بشأن كيفية حيازة مستشاري الاستثمار للأصول الرقمية إلى البيت الأبيض للمراجعة. وتوضح الـ SEC أن صياغة القواعد تهدف إلى توضيح إطار حيازة الأصول المشفرة من قِبل مستشاري الاستثمار وشركات الاستثمار، بالإضافة إلى تحديث بعض البنود. وحتى الآن، لا يمكن إلا تأكيد دخولها مرحلة المراجعة، ولا يمكن اعتبارها قواعد نافذة بالفعل، ولا يمكن الاستدلال منها على جهات الحفظ المحددة أو آليات التحكم.
وتتمثل المشكلة المشتركة بين الخبرين في «مجال التحكم»: كيف تُولَّد المفاتيح، ومن يمكنه تفعيل عملية النقل، وهل يمكن إيقافها في حال حدوث شذوذ، وكيفية التأكد بعد النقل من أن الاعتمادات/الشهادات القديمة لم تعد تتحكم في الأصول. إن الاستضافة الذاتية (self-custody) لا تُغني عن إدارة دورة حياة المفاتيح، كما أن الأطر التنظيمية لا تُغني عن التصميم الهندسي للترخيص والتحقق والهجرة.
إفصاح عن الموقف: تم نشر هذه المقالة من قِبل مشغّل CoWallet، وهي مخصصة فقط لتجميع معلومات الصناعة ولا تشكل نصيحة استثمارية.
مصادر الخبر: The Block؛ Bitcoin Magazine
#自托管 #密钥安全 #加密监管 #Coldcard
129
·
--
حادثة اختراق Coldcard: تم سرقة حوالي 1,789.28 عملة BTC، حيث لم يتم حتى الآن تحريك 87% من الأموال المسروقة.
#BTC #Coldcard
حادثة اختراق Coldcard: تم سرقة حوالي 1,789.28 عملة BTC، حيث لم يتم حتى الآن تحريك 87% من الأموال المسروقة.
#BTC #Coldcard
#BTC #Coldcard
70

المجرة: خسارة 1,789 BTC من اختراق Coldcard، 87% لم تتحرك بعد
- قامت Galaxy Research بتحديث 221 تقريرًا عن ضحايا اختراق Coldcard
- أكثر من 50% من الحالات بلغت فيها الخسائر أكثر من 1 بيتكوين
- بلغ إجمالي الخسائر 1,789 BTC
- ما زال 87% من الضحايا لم ينقلوا أصولهم
#BinanceSquare #CryptoNews #Coldcard #Bitcoin #CryptoSecurity
$btc btc
vlikevn Titanbot
المصدر: CoinTelegraph
المجرة: خسارة 1,789 BTC من اختراق Coldcard، 87% لم تتحرك بعد
- قامت Galaxy Research بتحديث 221 تقريرًا عن ضحايا اختراق Coldcard
- أكثر من 50% من الحالات بلغت فيها الخسائر أكثر من 1 بيتكوين
- بلغ إجمالي الخسائر 1,789 BTC
- ما زال 87% من الضحايا لم ينقلوا أصولهم
#BinanceSquare #CryptoNews #Coldcard #Bitcoin #CryptoSecurity
$btc btc
vlikevn Titanbot
المصدر: CoinTelegraph
- قامت Galaxy Research بتحديث 221 تقريرًا عن ضحايا اختراق Coldcard
- أكثر من 50% من الحالات بلغت فيها الخسائر أكثر من 1 بيتكوين
- بلغ إجمالي الخسائر 1,789 BTC
- ما زال 87% من الضحايا لم ينقلوا أصولهم
#BinanceSquare #CryptoNews #Coldcard #Bitcoin #CryptoSecurity
$btc btc
vlikevn Titanbot
المصدر: CoinTelegraph
132
·
--
صاعد
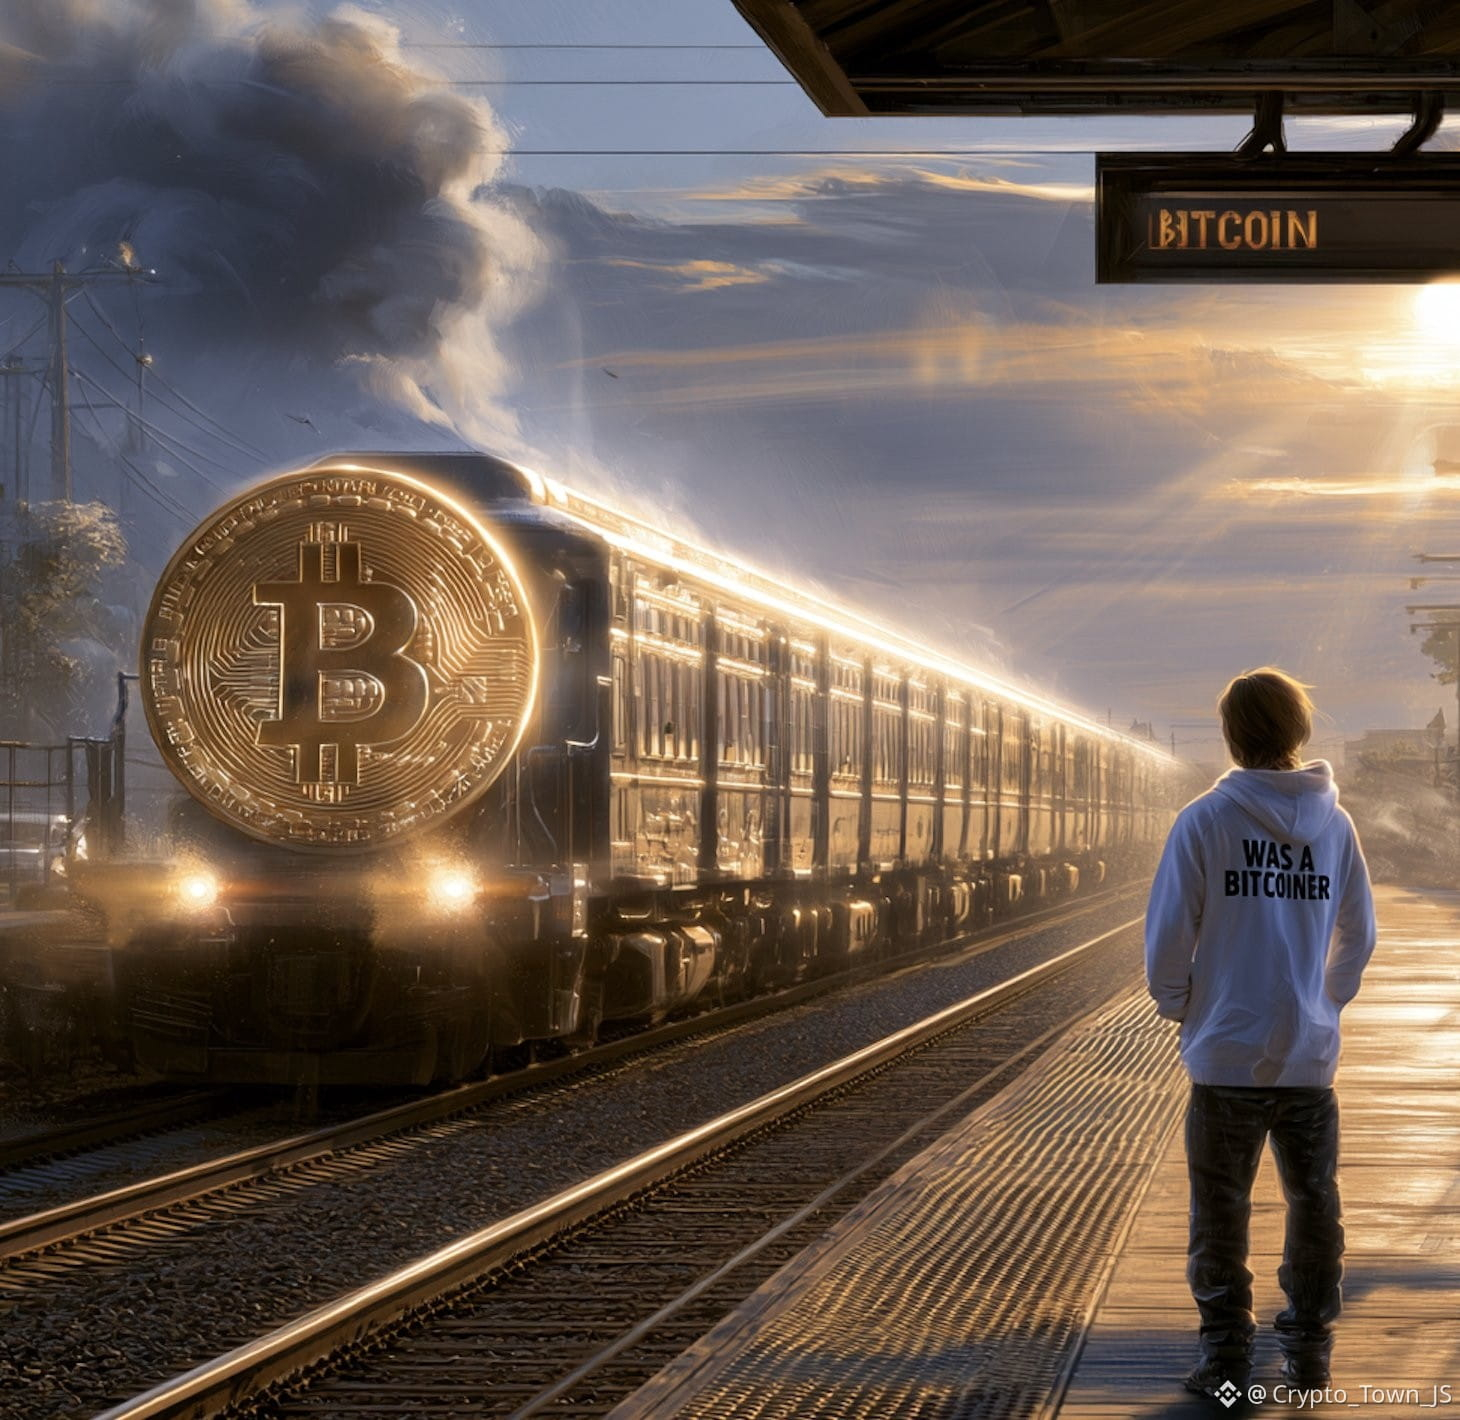
اصعدوا إلى قطار البيتكوين! 🚂🔥
عدا... حسنًا، بالنظر إلى كابوس الأمان الأخير، يُترك محبو Coldcard واقفين على الرصيف مثل "Was a Bitcoiner". 💀📉
أمن محافظ الأجهزة ليس لعبة، يا صديقي. تأكد دائمًا من إعداداتك، وابقَ آمنًا هناك، واحمِ رصيدك! 🛡️💼
ما رأيك في هذا؟ اترك تعليقًا أدناه! 👇
#Bitcoin #crypto #Coldcard #BinanceSquare #CryptoSecurity
$BTC $ETH $BNB
{future}(BNBUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
اصعدوا إلى قطار البيتكوين! 🚂🔥
عدا... حسنًا، بالنظر إلى كابوس الأمان الأخير، يُترك محبو Coldcard واقفين على الرصيف مثل "Was a Bitcoiner". 💀📉
أمن محافظ الأجهزة ليس لعبة، يا صديقي. تأكد دائمًا من إعداداتك، وابقَ آمنًا هناك، واحمِ رصيدك! 🛡️💼
ما رأيك في هذا؟ اترك تعليقًا أدناه! 👇
#Bitcoin #crypto #Coldcard #BinanceSquare #CryptoSecurity
$BTC $ETH $BNB
عدا... حسنًا، بالنظر إلى كابوس الأمان الأخير، يُترك محبو Coldcard واقفين على الرصيف مثل "Was a Bitcoiner". 💀📉
أمن محافظ الأجهزة ليس لعبة، يا صديقي. تأكد دائمًا من إعداداتك، وابقَ آمنًا هناك، واحمِ رصيدك! 🛡️💼
ما رأيك في هذا؟ اترك تعليقًا أدناه! 👇
#Bitcoin #crypto #Coldcard #BinanceSquare #CryptoSecurity
$BTC $ETH $BNB
89

⚠️ مستخدم يعبر عن استيائه من ثغرة أمنية في محفظة ColdCard Q
أفادت تقارير بأن مستخدمًا قام بإتلاف محفظته من نوع ColdCard Q تعبيرًا عن احتجاجه على وجود ثغرة أمنية محتملة في البرامج الثابتة (firmware). يسلط هذا الحادث الضوء على أهمية الأمن المتين للبرامج الثابتة وضرورة توعية المستخدمين للحفاظ على الثقة في حلول محافظ الأجهزة.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#ColdCard #HardwareWallet #Security #Firmware #Crypto
📰 المصدر: cryptobriefing.com
⚠️ مستخدم يعبر عن استيائه من ثغرة أمنية في محفظة ColdCard Q
أفادت تقارير بأن مستخدمًا قام بإتلاف محفظته من نوع ColdCard Q تعبيرًا عن احتجاجه على وجود ثغرة أمنية محتملة في البرامج الثابتة (firmware). يسلط هذا الحادث الضوء على أهمية الأمن المتين للبرامج الثابتة وضرورة توعية المستخدمين للحفاظ على الثقة في حلول محافظ الأجهزة.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#ColdCard #HardwareWallet #Security #Firmware #Crypto
📰 المصدر: cryptobriefing.com
أفادت تقارير بأن مستخدمًا قام بإتلاف محفظته من نوع ColdCard Q تعبيرًا عن احتجاجه على وجود ثغرة أمنية محتملة في البرامج الثابتة (firmware). يسلط هذا الحادث الضوء على أهمية الأمن المتين للبرامج الثابتة وضرورة توعية المستخدمين للحفاظ على الثقة في حلول محافظ الأجهزة.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#ColdCard #HardwareWallet #Security #Firmware #Crypto
📰 المصدر: cryptobriefing.com
19
·
--
مقالة
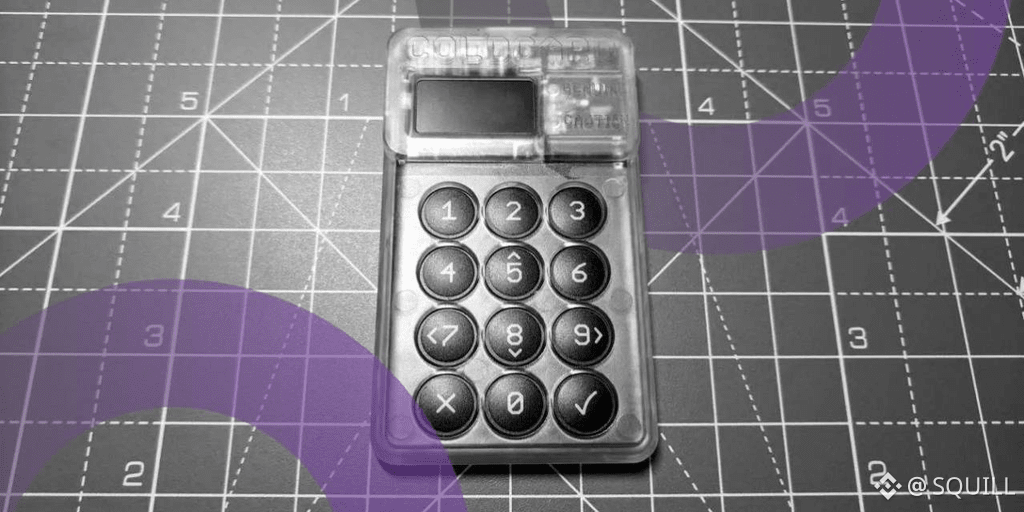
كولدكارد تعزز الأمان بعد اختراق بقيمة 130 مليون دولار في بيتكوين – ماذا يعني ذلك لمحافظكيركّز معظم المتداولين على السعر، لكن الإشارة الحقيقية تكمن في كيفية تكيّف أكبر المحافظ مع التهديدات.
كولدكارد، علامة محفظة الأجهزة التي طالما كانت المعيار الذهبي لدى الحائزين المؤسسيين، أطلقت للتو تحديثًا للبرنامج الثابت يفرض على المستخدمين إدخال عشوائيتهم الخاصة عند إنشاء عبارات البذور (seed phrases). يأتي هذا بعد استغلال بقيمة 130 مليون دولار في بيتكوين كشف ثغرات في عملية توليد البذور داخل الجهاز.
#Coldcard #BTC #HardwareWallet
يستلزم البرنامج الثابت الجديد مصدرًا للقياس الكمي للبيانات العشوائية يقدمه المستخدم، مما يلغي فعليًا خطر توليد البذور (الـseeds) بشكل يمكن التنبؤ به والذي استغله المهاجمون. بالإضافة إلى ذلك، يقوم التحديث بإصلاح عدة ثغرات أخرى في التشفير تم اكتشافها خلال تدقيق استمر ثلاثة أسابيع شمل فرق أمن داخلية وخارجية.
كولدكارد تعزز الأمان بعد اختراق بقيمة 130 مليون دولار في بيتكوين – ماذا يعني ذلك لمحافظك
يركّز معظم المتداولين على السعر، لكن الإشارة الحقيقية تكمن في كيفية تكيّف أكبر المحافظ مع التهديدات.
كولدكارد، علامة محفظة الأجهزة التي طالما كانت المعيار الذهبي لدى الحائزين المؤسسيين، أطلقت للتو تحديثًا للبرنامج الثابت يفرض على المستخدمين إدخال عشوائيتهم الخاصة عند إنشاء عبارات البذور (seed phrases). يأتي هذا بعد استغلال بقيمة 130 مليون دولار في بيتكوين كشف ثغرات في عملية توليد البذور داخل الجهاز.
#Coldcard #BTC #HardwareWallet
يستلزم البرنامج الثابت الجديد مصدرًا للقياس الكمي للبيانات العشوائية يقدمه المستخدم، مما يلغي فعليًا خطر توليد البذور (الـseeds) بشكل يمكن التنبؤ به والذي استغله المهاجمون. بالإضافة إلى ذلك، يقوم التحديث بإصلاح عدة ثغرات أخرى في التشفير تم اكتشافها خلال تدقيق استمر ثلاثة أسابيع شمل فرق أمن داخلية وخارجية.
كولدكارد، علامة محفظة الأجهزة التي طالما كانت المعيار الذهبي لدى الحائزين المؤسسيين، أطلقت للتو تحديثًا للبرنامج الثابت يفرض على المستخدمين إدخال عشوائيتهم الخاصة عند إنشاء عبارات البذور (seed phrases). يأتي هذا بعد استغلال بقيمة 130 مليون دولار في بيتكوين كشف ثغرات في عملية توليد البذور داخل الجهاز.
#Coldcard #BTC #HardwareWallet
يستلزم البرنامج الثابت الجديد مصدرًا للقياس الكمي للبيانات العشوائية يقدمه المستخدم، مما يلغي فعليًا خطر توليد البذور (الـseeds) بشكل يمكن التنبؤ به والذي استغله المهاجمون. بالإضافة إلى ذلك، يقوم التحديث بإصلاح عدة ثغرات أخرى في التشفير تم اكتشافها خلال تدقيق استمر ثلاثة أسابيع شمل فرق أمن داخلية وخارجية.
28
·
--
يتطلب Coldcard 65 ضغطة مفتاح بعد استغلال البذرة، يجب على المحافظ المتأثرة نقل الأموال. #Coldcard #HardwareWallet #Security
يتطلب Coldcard 65 ضغطة مفتاح بعد استغلال البذرة، يجب على المحافظ المتأثرة نقل الأموال. #Coldcard #HardwareWallet #Security
8
·
--
تطلب محفظة Coldcard للأجهزة 65 ضغطة مفتاح بعد استغلال عبارة البذرةأصدرت شركة Coldcard، وهي من أشهر مصنّعي محافظ الأجهزة، إصدارات جديدة من البرنامج الثابت لمعالجة ثغرة تعرّض عبارة البذرة. ووفقًا لـ CryptoSlate، فإن الإصدارات 5.6.1 و1.5.1Q تُحسّن بشكل كبير عملية إنشاء المحفظة الجديدة. ويجب على المستخدمين الآن الضغط على المفاتيح 65 مرة عند تهيئة محفظة جديدة، وهي تدبير يهدف إلى تعزيز مصادر العشوائية وتقليص مسارات الهجوم المحتملة.
أهم جانب في التحديث هو التحذير من أن عبارات البذرة التي تم إنشاؤها باستخدام الإصدارات المتأثرة لا يمكن إصلاحها. على المستخدمين الذين قاموا بتهيئة محافظ باستخدام الإصدارات الضعيفة نقل أموالهم إلى محفظة آمنة. ويُبرز ذلك أن أمان محافظ الأجهزة يتطلب كلًا من ترقيعات البرامج وإجراء المستخدم.
تطلب محفظة Coldcard للأجهزة 65 ضغطة مفتاح بعد استغلال عبارة البذرة
أصدرت شركة Coldcard، وهي من أشهر مصنّعي محافظ الأجهزة، إصدارات جديدة من البرنامج الثابت لمعالجة ثغرة تعرّض عبارة البذرة. ووفقًا لـ CryptoSlate، فإن الإصدارات 5.6.1 و1.5.1Q تُحسّن بشكل كبير عملية إنشاء المحفظة الجديدة. ويجب على المستخدمين الآن الضغط على المفاتيح 65 مرة عند تهيئة محفظة جديدة، وهي تدبير يهدف إلى تعزيز مصادر العشوائية وتقليص مسارات الهجوم المحتملة.
أهم جانب في التحديث هو التحذير من أن عبارات البذرة التي تم إنشاؤها باستخدام الإصدارات المتأثرة لا يمكن إصلاحها. على المستخدمين الذين قاموا بتهيئة محافظ باستخدام الإصدارات الضعيفة نقل أموالهم إلى محفظة آمنة. ويُبرز ذلك أن أمان محافظ الأجهزة يتطلب كلًا من ترقيعات البرامج وإجراء المستخدم.
أهم جانب في التحديث هو التحذير من أن عبارات البذرة التي تم إنشاؤها باستخدام الإصدارات المتأثرة لا يمكن إصلاحها. على المستخدمين الذين قاموا بتهيئة محافظ باستخدام الإصدارات الضعيفة نقل أموالهم إلى محفظة آمنة. ويُبرز ذلك أن أمان محافظ الأجهزة يتطلب كلًا من ترقيعات البرامج وإجراء المستخدم.
14
·
--
بعد فجوة التشفير Coldcard فرضت 65 ضغطة زر إجباريًا على المدة بعد ذلك، يجب نقل المحافظ المتأثرة #Coldcard #HardwareWallet #Security
بعد فجوة التشفير Coldcard فرضت 65 ضغطة زر إجباريًا على المدة بعد ذلك، يجب نقل المحافظ المتأثرة #Coldcard #HardwareWallet #Security
15
·
--
محفظة أجهزة Coldcard تتطلب 65 ضغطة زر بعد ثغرة أمنيةأطلقت شركة Coldcard، وهي شركة رائدة في تصنيع محافظ الأجهزة، إصدارات جديدة من البرامج الثابتة لمعالجة ثغرة أمنية تتعلق بإفشاء عبارات البذور. وبحسب موقع CryptoSlate، فإن الإصدارات 5.6.1 و1.5.1Q تُشدّد بشكل كبير عملية إنشاء محافظ جديدة. ولم يعد بإمكان المستخدمين بدء محفظة جديدة إلا بعد الضغط على الزر 65 مرة؛ ويهدف ذلك إلى تعزيز مصادر العشوائية وتقليص مسارات الهجوم المحتملة.
أكثر نقاط التحديث أهمية هو التحذير من أن عبارات البذور التي تم إنشاؤها باستخدام إصدارات البرامج الثابتة المتأثرة لا يمكن إصلاحها. وتؤكد الرسالة ضرورة نقل أموال المستخدمين الذين أنشؤوا محافظًا باستخدام أحد الإصدارات المتأثرة إلى محفظة آمنة. ويُذكّر ذلك بأن أمان محافظ الأجهزة لا يتحقق عبر تحديثات البرامج وحدها، بل يتطلب أيضًا إجراءً من المستخدم.
محفظة أجهزة Coldcard تتطلب 65 ضغطة زر بعد ثغرة أمنية
أطلقت شركة Coldcard، وهي شركة رائدة في تصنيع محافظ الأجهزة، إصدارات جديدة من البرامج الثابتة لمعالجة ثغرة أمنية تتعلق بإفشاء عبارات البذور. وبحسب موقع CryptoSlate، فإن الإصدارات 5.6.1 و1.5.1Q تُشدّد بشكل كبير عملية إنشاء محافظ جديدة. ولم يعد بإمكان المستخدمين بدء محفظة جديدة إلا بعد الضغط على الزر 65 مرة؛ ويهدف ذلك إلى تعزيز مصادر العشوائية وتقليص مسارات الهجوم المحتملة.
أكثر نقاط التحديث أهمية هو التحذير من أن عبارات البذور التي تم إنشاؤها باستخدام إصدارات البرامج الثابتة المتأثرة لا يمكن إصلاحها. وتؤكد الرسالة ضرورة نقل أموال المستخدمين الذين أنشؤوا محافظًا باستخدام أحد الإصدارات المتأثرة إلى محفظة آمنة. ويُذكّر ذلك بأن أمان محافظ الأجهزة لا يتحقق عبر تحديثات البرامج وحدها، بل يتطلب أيضًا إجراءً من المستخدم.
أكثر نقاط التحديث أهمية هو التحذير من أن عبارات البذور التي تم إنشاؤها باستخدام إصدارات البرامج الثابتة المتأثرة لا يمكن إصلاحها. وتؤكد الرسالة ضرورة نقل أموال المستخدمين الذين أنشؤوا محافظًا باستخدام أحد الإصدارات المتأثرة إلى محفظة آمنة. ويُذكّر ذلك بأن أمان محافظ الأجهزة لا يتحقق عبر تحديثات البرامج وحدها، بل يتطلب أيضًا إجراءً من المستخدم.
20
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BitcoinReboundsTo$79K
5,120 مشاهدات
74 يقومون بالنقاش
2
#FedHikeOddsRiseTo89%
64,576 مشاهدات
952 يقومون بالنقاش
3
#RLUSDSupplyHitsRecord$2.442B
3,560 مشاهدات
56 يقومون بالنقاش
4
#AvalancheIntegratesIntoUAEPassDigitalVault
65,217 مشاهدات
941 يقومون بالنقاش
5
#UKSeeksViewsOnTokenizingGold
51,128 مشاهدات
713 يقومون بالنقاش
6
#AnthropicCEOCallsForAISlowdown
224,897 مشاهدات
3,227 يقومون بالنقاش
7
#RevolutDataLeakReportedlyPostedAttackersThreatenDailyReleases
4,222 مشاهدات
86 يقومون بالنقاش
8
#BrazilCentralBankRaisesVASPCapitalRequirements
38,584 مشاهدات
789 يقومون بالنقاش
9
#BitcoinThirdSingleBlockReorgInFourWeeks
91,969 مشاهدات
1,607 يقومون بالنقاش
10
#EthereumFallsBelow$2500
7,100 مشاهدات
95 يقومون بالنقاش