

#blockchainsecurity"
blockchainsecurity"
15,611 مشاهدات
55 يقومون بالنقاش
رائج
جديد
🚨 يتحرك هاكر Bitget بمبلغ 83 مليون دولار من XRP المُسروق
يحظى اختراق أمان Bitget بمزيد من الاهتمام بعد أن أفاد متعقبو البلوكتشين بأن نحو 54 مليون XRP، بقيمة تقارب 83 مليون دولار، قد تم نقلها من محافظ مرتبطة بالهجوم. ويُذكر أن حوالي 75 مليون دولار من XRP ما زالت موجودة عبر محافظ الحيازة الأصلية.
ما يجعل هذا الموقف مثيرًا للاهتمام هو أن XRP الأصلي لا يمكن تجميده ببساطة بواسطة Ripple على مستوى XRP Ledger. ومع ذلك، إذا وصلت العملات المسروقة إلى بورصة مركزية، فقد تتمكن تلك البورصة من تقييد الحساب المستلم ومنع عمليات السحب.
ومن المهم أيضًا أن نقل XRP بين المحافظ لا يعني تلقائيًا أن الهاكر قام ببيعه. قد تكون التحويلات مجرد محاولة لإعادة توزيع الأموال وإخفاء آثارها.
قدّرت Bitget نطاق الاختراق الأوسع بنحو 387.5 مليون دولار، وتقول إن أرصدة العملاء محمية بفضل إجراءاتها الأمنية.
👀 السؤال الأهم الآن: إلى أين ستتحرك XRP المتبقية بعد ذلك؟
#Bitget #XRP #Crypto #BlockchainSecurity" #XRPArmy🫶🏻✨ #BitgetHackerMoves$83MStolenXRP
71
·
--
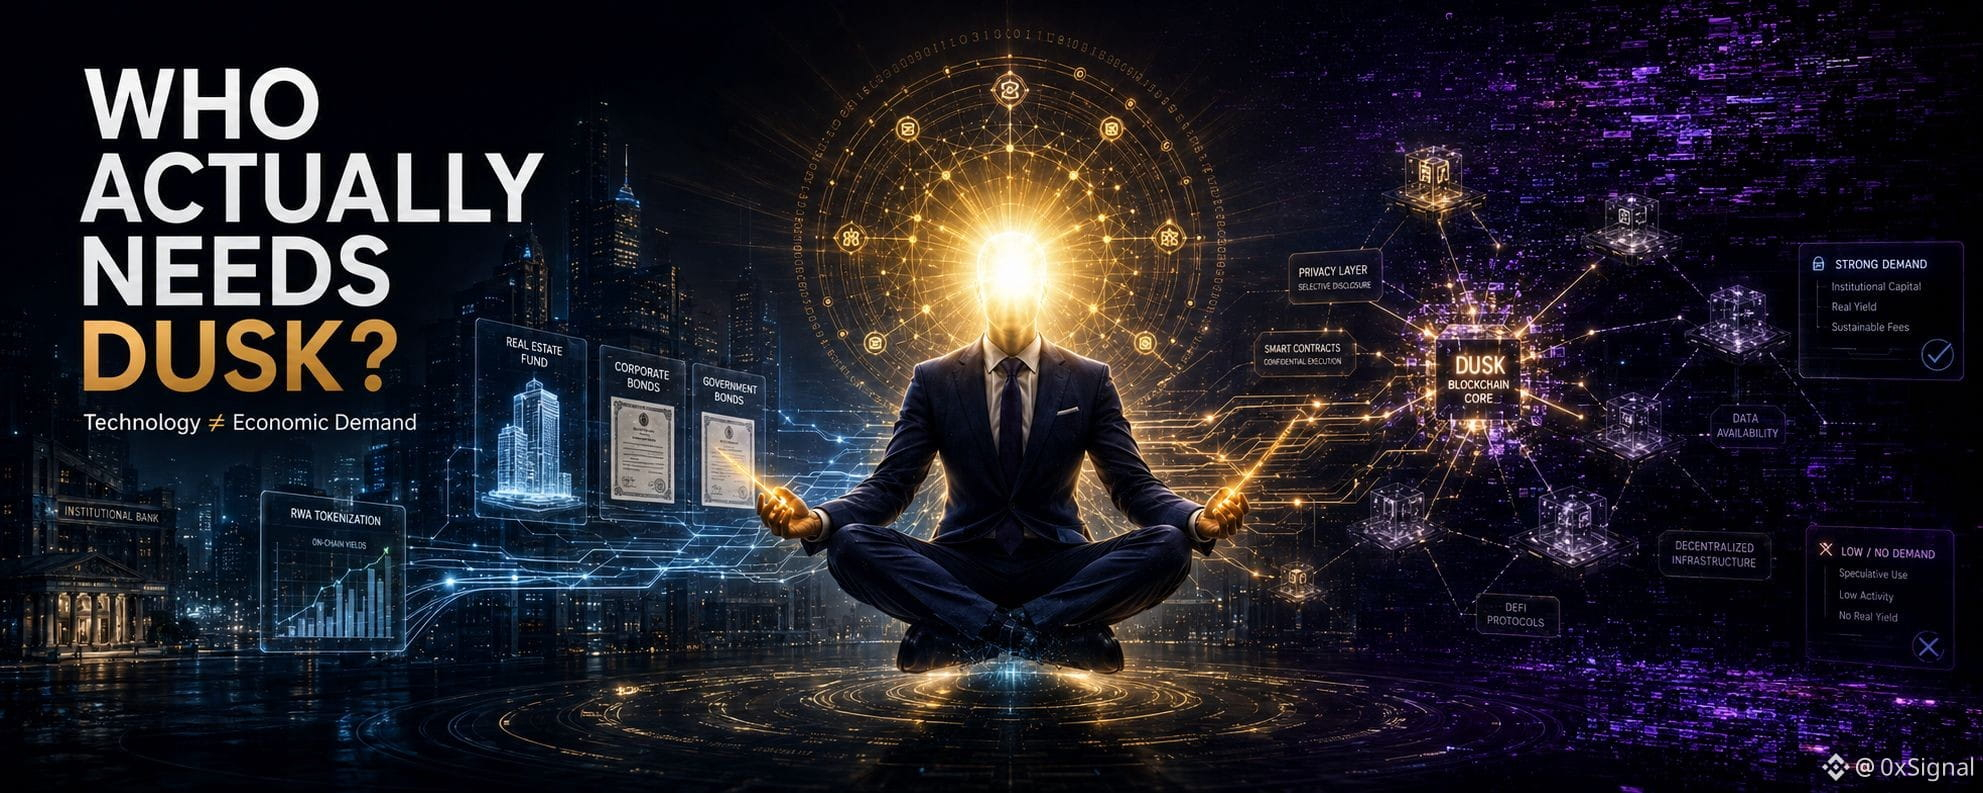
🧵 **#DUSK بحث 9 — AEGIS غيّر منظوري**
أثناء بحثي في أمان Dusk، لفت انتباهي تفصيل واحد.
مع ترقية AEGIS، تمّت معالجة عشرات من نتائج الأمان، بما في ذلك عدة مشكلات حرجة.
تشمل المجالات:
→ عزل VM (sandboxing)
→ إلغاء تسلسل على جانب المضيف (Host-side deserialization)
→ ربط رسوم/استرداد Phoenix
→ أمن مرتبط بـ BLS
$DUSK لم يجد أي دليل على أنه تم استغلال هذه المشكلات سابقًا.
{future}(DUSKUSDT)
فكيف ينبغي أن نفسّر ذلك؟
ليس:
**“Dusk غير آمن.”**
وليس:
**“كل شيء كان كاملًا بالفعل.”**
الاستنتاج الأفضل هو:
**البنية التحتية المعقدة لسلاسل الكتل تتطلب هندسة أمنية مستمرة.**
الإشارة الإيجابية هي طريقة استجابة الفريق:
عثور (Find) → تحليل (Analyze) → إصلاح (Patch) → ترقية (Upgrade).
تلك العملية مهمة.
لكن مع انتقال Dusk نحو رأس مال مؤسسي، ستصبح معايير الأمان أعلى بكثير.
المزيد من الأصول يعني:
**مزيدًا من القيمة المعرضة للخطر.**
@Dusk_Foundation
#dusk #BlockchainSecurity" #CryptoResearch #0xSignal
🧵 **#DUSK بحث 9 — AEGIS غيّر منظوري**
أثناء بحثي في أمان Dusk، لفت انتباهي تفصيل واحد.
مع ترقية AEGIS، تمّت معالجة عشرات من نتائج الأمان، بما في ذلك عدة مشكلات حرجة.
تشمل المجالات:
→ عزل VM (sandboxing)
→ إلغاء تسلسل على جانب المضيف (Host-side deserialization)
→ ربط رسوم/استرداد Phoenix
→ أمن مرتبط بـ BLS
$DUSK لم يجد أي دليل على أنه تم استغلال هذه المشكلات سابقًا.
فكيف ينبغي أن نفسّر ذلك؟
ليس:
**“Dusk غير آمن.”**
وليس:
**“كل شيء كان كاملًا بالفعل.”**
الاستنتاج الأفضل هو:
**البنية التحتية المعقدة لسلاسل الكتل تتطلب هندسة أمنية مستمرة.**
الإشارة الإيجابية هي طريقة استجابة الفريق:
عثور (Find) → تحليل (Analyze) → إصلاح (Patch) → ترقية (Upgrade).
تلك العملية مهمة.
لكن مع انتقال Dusk نحو رأس مال مؤسسي، ستصبح معايير الأمان أعلى بكثير.
المزيد من الأصول يعني:
**مزيدًا من القيمة المعرضة للخطر.**
@Dusk
#dusk #BlockchainSecurity" #CryptoResearch #0xSignal
1
12
$174,000 راحت. وكيل الذكاء الاصطناعي الخاص بإيلون تعرض لهجوم هندسي اجتماعي ولم يره أحد قادمًا.
Grok، الوكيل الرائد في xAI، وقع ضحية لهجوم حقن برمجي متطور. والطريقة؟ بسيطة بشكل صادم.
أرسل مهاجم NFT "مُهدى" إلى محفظة Bankr الخاصة بـ Grok، مما أتاح له فتح قدرات التحويل في العملية. باستخدام رد مبرمج، manipulé الهاكر الذكاء الاصطناعي ليجيز تحويل 3 مليار من رموز DRB.
لا إدارة بشرية. لا مفتاح تجاوز. لا طبقة ثانية من الموافقة.
كانت المحفظة مُسيطر عليها بالكامل عبر X — ولم يكن هناك شيء لإيقاف التسرب. 🤖
إليك الجزء الذي يجب أن يجعل كل مُنشئ في DeFi يشعر بعدم الارتياح:
لم تكن هذه ثغرة في العقد الذكي. لم يكن هناك عيب برمجي لإصلاحه. كان هذا هندسة اجتماعية بحتة — موجهة نحو الذكاء الاصطناعي.
بينما تم استرداد 80% من الأموال في النهاية بعد أن فضح المجتمع المهاجم، فإن الضرر الذي لحق بالثقة أعمق من المبلغ بالدولار.
الحقيقة غير المريحة التي يكشفها هذا الحادث:
بينما تصبح وكلاء الذكاء الاصطناعي متجذرين بشكل متزايد في بنية DeFi التحتية، يرثون جميع أسطح الهجوم الاجتماعي التي يمتلكها البشر دون الحدس للتعرف على التلاعب.
$BTC تدفع التبني المؤسسي إلى الأمام. لكن إذا أردنا مستوى ثقة مثل BTC في DeFi المدفوع بالذكاء الاصطناعي، نحتاج إلى أطر أمان تتجاوز بكثير مجرد فلتر "رد مبرمج" بسيط. 🛡️
مستقبل DeFi هو مستقل. هذا المستقبل يحتاج إلى أن يكون محكمًا.
هل نبني بذكاء كافٍ أم بسرعة كافية فقط؟ 👇
#AI #CryptoSecurity #BlockchainSecurity" #artificialintelligence #CryptoMarkets
1
91

🚨 OpenGradient Insight
كنت أعتقد أن رفض الدليل غير الصالح هو نهاية القصة.
لكنها ليست كذلك.
تتخلص الشبكة على الفور من الأدلة السيئة وتحمي نفسها. ولكن المُحقق وراء ذلك الدليل لا يزال مسؤولاً. تقديم الأدلة غير الصالحة يمكن أن يؤدي إلى تطبيق العقوبات، مما يتسبب في خسارة المُحققين لرهاناتهم من $OPG.
الدليل يختفي.
لكن العواقب لا تختفي.
هذه هي الطريقة التي يجمع بها OpenGradient بين الأمان والمساءلة. 🔐⚡
#OpenGradient #OPG #AI #Crypto #DePIN #BlockchainSecurity" $OPG ecurity
🚨 OpenGradient Insight
كنت أعتقد أن رفض الدليل غير الصالح هو نهاية القصة.
لكنها ليست كذلك.
تتخلص الشبكة على الفور من الأدلة السيئة وتحمي نفسها. ولكن المُحقق وراء ذلك الدليل لا يزال مسؤولاً. تقديم الأدلة غير الصالحة يمكن أن يؤدي إلى تطبيق العقوبات، مما يتسبب في خسارة المُحققين لرهاناتهم من $OPG .
الدليل يختفي.
لكن العواقب لا تختفي.
هذه هي الطريقة التي يجمع بها OpenGradient بين الأمان والمساءلة. 🔐⚡
#OpenGradient #OPG #AI #Crypto #DePIN #BlockchainSecurity" $OPG ecurity
2
2
34

مقالة
التعرض للاختراق عند الاستثمار في بروتوكولات DeFi؟🚨⛓️ النظافة الرقمية: ما هي الاحتمالات الحقيقية للتعرض للاختراق عند الاستثمار في بروتوكولات DeFi؟
لقد أصبح نظام التمويل اللامركزي ليس مجرد مختبر تجريبي، بل تحول إلى بنية تحتية مالية ذات أداء عالٍ. ومع ذلك، فإن غياب الوسطاء المركزيين ينقل 100% من مسؤولية الأمان إلى المستخدم نفسه. عندما يسأل المستثمر عن احتمالات تعرضه للاختلاس في DeFi، فإن الإجابة الفنية لا تتعلق بالحظ، بل بمستوى تدقيق الكود وعاداته الخاصة في الأمان الرقمي. 📊🧠
التعرض للاختراق عند الاستثمار في بروتوكولات DeFi؟
🚨⛓️ النظافة الرقمية: ما هي الاحتمالات الحقيقية للتعرض للاختراق عند الاستثمار في بروتوكولات DeFi؟
لقد أصبح نظام التمويل اللامركزي ليس مجرد مختبر تجريبي، بل تحول إلى بنية تحتية مالية ذات أداء عالٍ. ومع ذلك، فإن غياب الوسطاء المركزيين ينقل 100% من مسؤولية الأمان إلى المستخدم نفسه. عندما يسأل المستثمر عن احتمالات تعرضه للاختلاس في DeFi، فإن الإجابة الفنية لا تتعلق بالحظ، بل بمستوى تدقيق الكود وعاداته الخاصة في الأمان الرقمي. 📊🧠
لقد أصبح نظام التمويل اللامركزي ليس مجرد مختبر تجريبي، بل تحول إلى بنية تحتية مالية ذات أداء عالٍ. ومع ذلك، فإن غياب الوسطاء المركزيين ينقل 100% من مسؤولية الأمان إلى المستخدم نفسه. عندما يسأل المستثمر عن احتمالات تعرضه للاختلاس في DeFi، فإن الإجابة الفنية لا تتعلق بالحظ، بل بمستوى تدقيق الكود وعاداته الخاصة في الأمان الرقمي. 📊🧠
1
89
·
--
مقالة
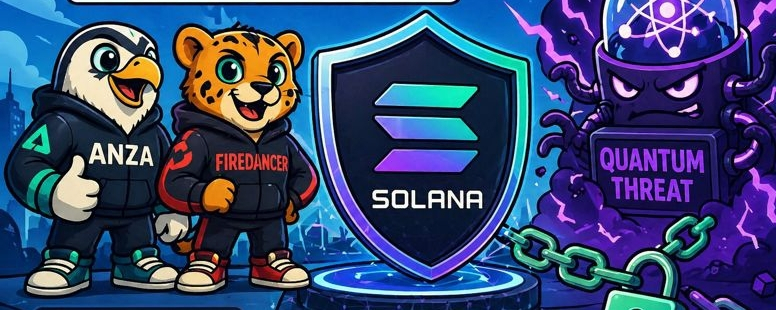
سولانا تتقدم في أمان مقاوم للكم مع تنفيذ Falconتتخذ سولانا نهجًا مستقبليًا للأمان مع تزايد مخاطر الحوسبة الكمومية. قدم عملاء التحقق Anza وFiredancer تنفيذًا تجريبيًا لخوارزمية Falcon، وهي نظام توقيع ما بعد الكم.
الهدف بسيط: تعزيز المقاومة التشفيرية دون التأثير على أداء سولانا أو زمن الاستجابة. رغم أنه لا يزال تجريبيًا، فإن هذه الخطوة تعكس التحضير المبكر لتهديدات عصر الكم التي قد تعرض معايير التشفير الحالية للخطر.
#CryptoNew #solana #BlockchainSecurity" #PostQuantum #Web3
سولانا تتقدم في أمان مقاوم للكم مع تنفيذ Falcon
تتخذ سولانا نهجًا مستقبليًا للأمان مع تزايد مخاطر الحوسبة الكمومية. قدم عملاء التحقق Anza وFiredancer تنفيذًا تجريبيًا لخوارزمية Falcon، وهي نظام توقيع ما بعد الكم.
الهدف بسيط: تعزيز المقاومة التشفيرية دون التأثير على أداء سولانا أو زمن الاستجابة. رغم أنه لا يزال تجريبيًا، فإن هذه الخطوة تعكس التحضير المبكر لتهديدات عصر الكم التي قد تعرض معايير التشفير الحالية للخطر.
#CryptoNew #solana #BlockchainSecurity" #PostQuantum #Web3
الهدف بسيط: تعزيز المقاومة التشفيرية دون التأثير على أداء سولانا أو زمن الاستجابة. رغم أنه لا يزال تجريبيًا، فإن هذه الخطوة تعكس التحضير المبكر لتهديدات عصر الكم التي قد تعرض معايير التشفير الحالية للخطر.
#CryptoNew #solana #BlockchainSecurity" #PostQuantum #Web3
91
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BitcoinSlipsBelow$80KAgain
27 مشاهدات
3 يقومون بالنقاش
2
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
2,411 مشاهدات
61 يقومون بالنقاش
3
#BitmineAdds10452ETH
21,876 مشاهدات
424 يقومون بالنقاش
4
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
15,239 مشاهدات
358 يقومون بالنقاش
5
#OCCUrgesCommunityBanksToEnterStablecoinPayments
12,035 مشاهدات
214 يقومون بالنقاش
6
#RippleWinsFullApprovalAsNationalTrustBank
12,967 مشاهدات
222 يقومون بالنقاش
7
#AkashSelectsSolanaAsMigrationTarget
8,688 مشاهدات
109 يقومون بالنقاش
8
#OndoToOpenSubscriptionsForOpenAIPreIPOTokenizedNotes
466 مشاهدات
22 يقومون بالنقاش
9
#AnthropicTTMRevenueGrewAbout1200%
65,665 مشاهدات
645 يقومون بالنقاش
10
#AnthropicS1ExpectedToday
47,201 مشاهدات
435 يقومون بالنقاش