
#web3building
web3building
312 مشاهدات
10 يقومون بالنقاش
رائج
جديد

·
--
لماذا يهوى الكثير من الفرق التركيز على عملية الإعداد (onboarding) ويتجاهلون الجزء الوحيد الذي يحدد فعليًا ما إذا كان المستخدمون يثقون بالمنتج مع $BTC؟
الجزء المؤلم بسيط: عملية توقيع واحدة سيئة، قرار واحد ضعيف في التعامل مع المفاتيح، وعندها يتحول الإطلاق بأكمله إلى تمرين لاستعادة كل شيء. المتداولون يخسرون المال، المستخدمون يفقدون الثقة، والفرق تقضي أشهرًا في إصلاح مشكلات كان من المفترض أن تُزال من التصميم منذ اليوم الأول.
رأيي الحاد: البنية التحتية الآمنة لمحافظ العملات ليست تفصيلًا خاصًا بالخلفية (backend)، بل هي المنتج نفسه. إذا كنت تبني تطبيقًا أو منصة كريبتو، فابدأ ببنية الحيازة (custody) وعزل التوقيع ومسارات الاسترداد وضوابط الوصول قبل أن تُحسن الواجهة. $BTC wallets تحتاج أكثر من “آمن بما يكفي”؛ تحتاج نظامًا يستطيع الصمود أمام الاستخدام الحقيقي، والمعاملات الفاشلة، وأخطاء البشر. هنا تكمن الخندق/الميزة الحقيقية، لا في لوحة تحكم أجمل.
الخطوة العملية هي التعامل مع أمن المحافظ كقائمة تدقيق للإطلاق: تقليل المفاتيح المكشوفة، فصل عمليات الأجهزة الساخنة والباردة، اختبار الاسترداد تحت الضغط، ومراقبة كل إجراء حاسم في الوقت الحقيقي. الفرق التي تفعل ذلك مبكرًا تُصدر بسرعة أكبر لاحقًا لأنها لا تعيد كتابة جوهر الثقة بعد أن يكون المستخدمون بالفعل على الهواء.
تدفقات $BTC و$ETH و$USDT كلها تعتمد على هذا الانضباط.
أين تعتقد أن معظم فرق الكريبتو ما تزال ترتكب هذا الخطأ؟
#Bitcoin #CryptoSecurity #Web3Building
لماذا يهوى الكثير من الفرق التركيز على عملية الإعداد (onboarding) ويتجاهلون الجزء الوحيد الذي يحدد فعليًا ما إذا كان المستخدمون يثقون بالمنتج مع $BTC ؟
الجزء المؤلم بسيط: عملية توقيع واحدة سيئة، قرار واحد ضعيف في التعامل مع المفاتيح، وعندها يتحول الإطلاق بأكمله إلى تمرين لاستعادة كل شيء. المتداولون يخسرون المال، المستخدمون يفقدون الثقة، والفرق تقضي أشهرًا في إصلاح مشكلات كان من المفترض أن تُزال من التصميم منذ اليوم الأول.
رأيي الحاد: البنية التحتية الآمنة لمحافظ العملات ليست تفصيلًا خاصًا بالخلفية (backend)، بل هي المنتج نفسه. إذا كنت تبني تطبيقًا أو منصة كريبتو، فابدأ ببنية الحيازة (custody) وعزل التوقيع ومسارات الاسترداد وضوابط الوصول قبل أن تُحسن الواجهة. $BTC wallets تحتاج أكثر من “آمن بما يكفي”؛ تحتاج نظامًا يستطيع الصمود أمام الاستخدام الحقيقي، والمعاملات الفاشلة، وأخطاء البشر. هنا تكمن الخندق/الميزة الحقيقية، لا في لوحة تحكم أجمل.
الخطوة العملية هي التعامل مع أمن المحافظ كقائمة تدقيق للإطلاق: تقليل المفاتيح المكشوفة، فصل عمليات الأجهزة الساخنة والباردة، اختبار الاسترداد تحت الضغط، ومراقبة كل إجراء حاسم في الوقت الحقيقي. الفرق التي تفعل ذلك مبكرًا تُصدر بسرعة أكبر لاحقًا لأنها لا تعيد كتابة جوهر الثقة بعد أن يكون المستخدمون بالفعل على الهواء.
تدفقات $BTC و$ETH و$USDT كلها تعتمد على هذا الانضباط.
أين تعتقد أن معظم فرق الكريبتو ما تزال ترتكب هذا الخطأ؟
#Bitcoin #CryptoSecurity #Web3Building
الجزء المؤلم بسيط: عملية توقيع واحدة سيئة، قرار واحد ضعيف في التعامل مع المفاتيح، وعندها يتحول الإطلاق بأكمله إلى تمرين لاستعادة كل شيء. المتداولون يخسرون المال، المستخدمون يفقدون الثقة، والفرق تقضي أشهرًا في إصلاح مشكلات كان من المفترض أن تُزال من التصميم منذ اليوم الأول.
رأيي الحاد: البنية التحتية الآمنة لمحافظ العملات ليست تفصيلًا خاصًا بالخلفية (backend)، بل هي المنتج نفسه. إذا كنت تبني تطبيقًا أو منصة كريبتو، فابدأ ببنية الحيازة (custody) وعزل التوقيع ومسارات الاسترداد وضوابط الوصول قبل أن تُحسن الواجهة. $BTC wallets تحتاج أكثر من “آمن بما يكفي”؛ تحتاج نظامًا يستطيع الصمود أمام الاستخدام الحقيقي، والمعاملات الفاشلة، وأخطاء البشر. هنا تكمن الخندق/الميزة الحقيقية، لا في لوحة تحكم أجمل.
الخطوة العملية هي التعامل مع أمن المحافظ كقائمة تدقيق للإطلاق: تقليل المفاتيح المكشوفة، فصل عمليات الأجهزة الساخنة والباردة، اختبار الاسترداد تحت الضغط، ومراقبة كل إجراء حاسم في الوقت الحقيقي. الفرق التي تفعل ذلك مبكرًا تُصدر بسرعة أكبر لاحقًا لأنها لا تعيد كتابة جوهر الثقة بعد أن يكون المستخدمون بالفعل على الهواء.
تدفقات $BTC و$ETH و$USDT كلها تعتمد على هذا الانضباط.
أين تعتقد أن معظم فرق الكريبتو ما تزال ترتكب هذا الخطأ؟
#Bitcoin #CryptoSecurity #Web3Building
18

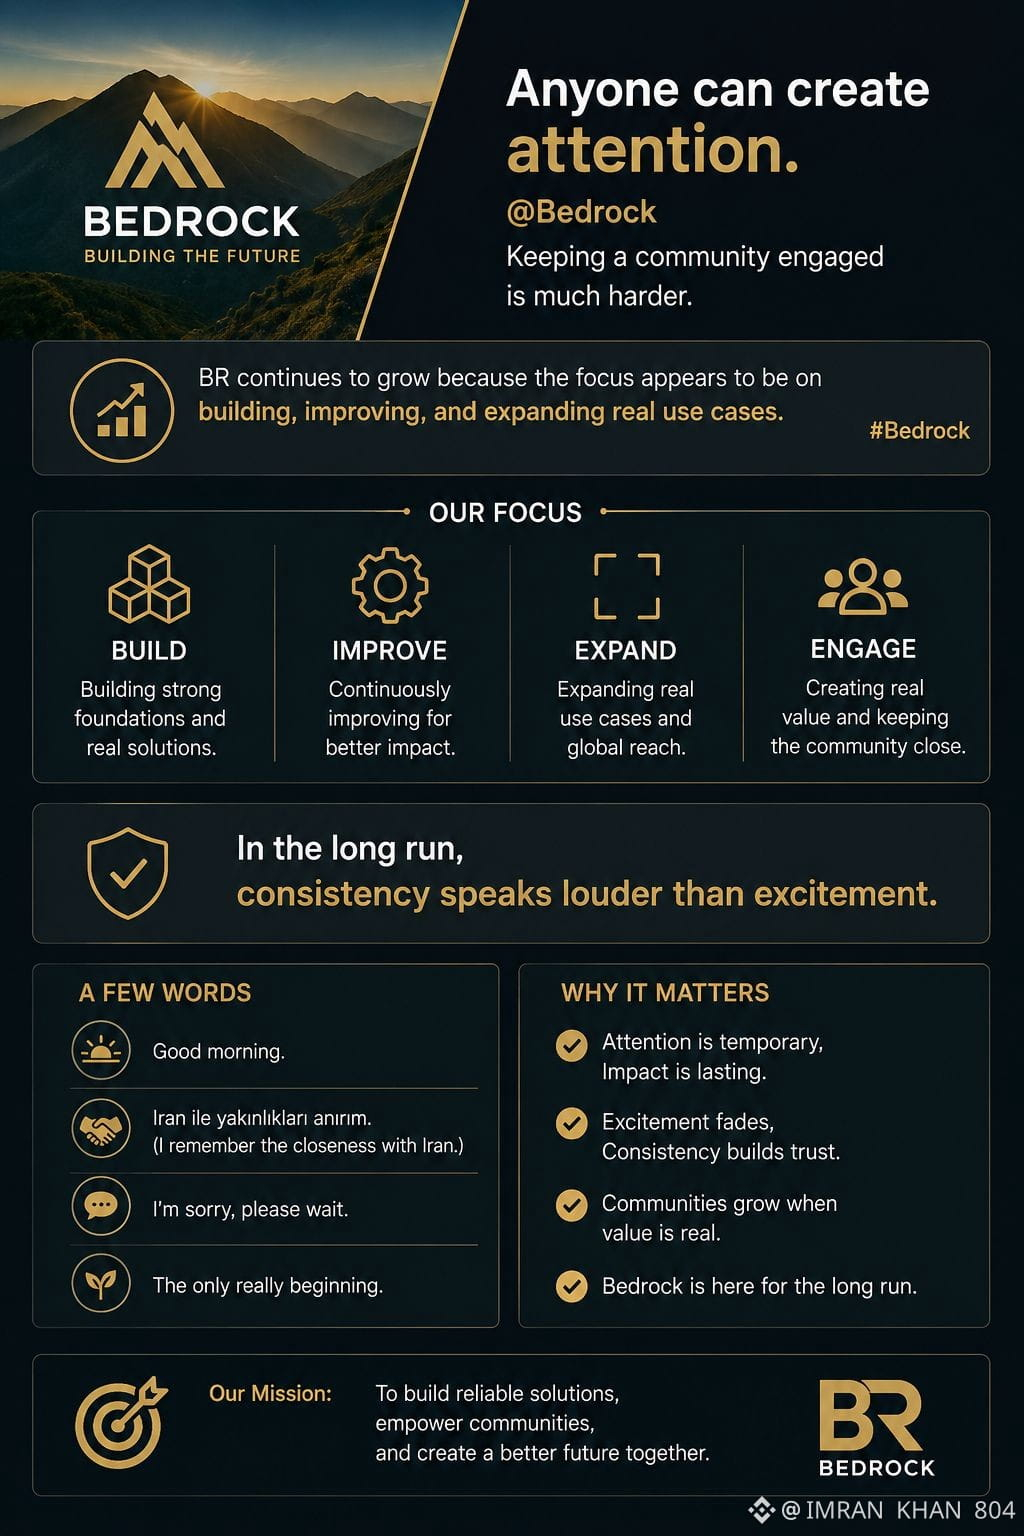
#bedrock $BR الانتباه سهل إنشاؤه.
بناء الثقة على المدى الطويل هو التحدي الحقيقي.
ما يميز @Bedrock هو التركيز المستمر على التطوير والابتكار وتوسيع الاستخدامات الحقيقية.
بينما تطارد العديد من المشاريع الضجيج القصير الأجل، تواصل BR تعزيز نظامها البيئي من خلال التقدم الثابت والنمو المعنوي.
في عالم الكريبتو، قد يجذب الحماس الانتباه، لكن الاستمرارية هي ما يبني قيمة دائمة.
#Bedrock #BR #BTCFi #Web3 #Crypto
يا إما بأسلوب VIP/تاجر:
الضجيج يخلق ضوضاء.
الاستمرارية تخلق قيمة.
@Bedrock تواصل النمو لأن التركيز ليس على الانتباه المؤقت—بل على بناء البنية التحتية، وتحسين المنتجات، وتوسيع الاستخدام الحقيقي.
تُكافئ الأسواق الزخم، لكن المجتمعات تبقى بسبب الثقة.
مع مرور الوقت، التنفيذ يتحدث دائماً بصوت أعلى من الحماس.
#Bedrock #BR #BTCFi #Crypto #Web3Building
#bedrock $BR الانتباه سهل إنشاؤه.
بناء الثقة على المدى الطويل هو التحدي الحقيقي.
ما يميز @Bedrock هو التركيز المستمر على التطوير والابتكار وتوسيع الاستخدامات الحقيقية.
بينما تطارد العديد من المشاريع الضجيج القصير الأجل، تواصل BR تعزيز نظامها البيئي من خلال التقدم الثابت والنمو المعنوي.
في عالم الكريبتو، قد يجذب الحماس الانتباه، لكن الاستمرارية هي ما يبني قيمة دائمة.
#Bedrock #BR #BTCFi #Web3 #Crypto
يا إما بأسلوب VIP/تاجر:
الضجيج يخلق ضوضاء.
الاستمرارية تخلق قيمة.
@Bedrock تواصل النمو لأن التركيز ليس على الانتباه المؤقت—بل على بناء البنية التحتية، وتحسين المنتجات، وتوسيع الاستخدام الحقيقي.
تُكافئ الأسواق الزخم، لكن المجتمعات تبقى بسبب الثقة.
مع مرور الوقت، التنفيذ يتحدث دائماً بصوت أعلى من الحماس.
#Bedrock #BR #BTCFi #Crypto #Web3Building
بناء الثقة على المدى الطويل هو التحدي الحقيقي.
ما يميز @Bedrock هو التركيز المستمر على التطوير والابتكار وتوسيع الاستخدامات الحقيقية.
بينما تطارد العديد من المشاريع الضجيج القصير الأجل، تواصل BR تعزيز نظامها البيئي من خلال التقدم الثابت والنمو المعنوي.
في عالم الكريبتو، قد يجذب الحماس الانتباه، لكن الاستمرارية هي ما يبني قيمة دائمة.
#Bedrock #BR #BTCFi #Web3 #Crypto
يا إما بأسلوب VIP/تاجر:
الضجيج يخلق ضوضاء.
الاستمرارية تخلق قيمة.
@Bedrock تواصل النمو لأن التركيز ليس على الانتباه المؤقت—بل على بناء البنية التحتية، وتحسين المنتجات، وتوسيع الاستخدام الحقيقي.
تُكافئ الأسواق الزخم، لكن المجتمعات تبقى بسبب الثقة.
مع مرور الوقت، التنفيذ يتحدث دائماً بصوت أعلى من الحماس.
#Bedrock #BR #BTCFi #Crypto #Web3Building
1
129
الإنشاء، وإنشاء النماذج الأولية، و التنفيذ على الشبكة الاختبارية🛠️ من الـ Blueprint إلى الشبكة الاختبارية: المرحلة 2 من هندسة Web3!
يُعدّ إنشاء النماذج الأولية المكان الذي يلتقي فيه الكود النظري بالتنفيذ الذي ثُبتت جدواه على أرض الواقع. عبر الشبكات الاختبارية العامة والخاصة، يقوم المطورون بإجراء اختبارات ضغط على العقود الذكية، ومحاكاة أحمال معاملات عالية التزامن، وتحسين كفاءة الغاز قبل النشر على الشبكة الرئيسية.
💬 هل سبق لك اختبار تطبيقات dApps على شبكة اختبار للتأهل للحصول على حوافز النظام البيئي؟ شارك تجربتك!
#BinanceSquare #SmartContracts #BlockchainEngineering #Testnet #Web3Building
هندسة العقود الذكية، وبنى الشبكة الاختبارية، والاختبار تحت الضغط
الإنشاء، وإنشاء النماذج الأولية، و التنفيذ على الشبكة الاختبارية
🛠️ من الـ Blueprint إلى الشبكة الاختبارية: المرحلة 2 من هندسة Web3!
يُعدّ إنشاء النماذج الأولية المكان الذي يلتقي فيه الكود النظري بالتنفيذ الذي ثُبتت جدواه على أرض الواقع. عبر الشبكات الاختبارية العامة والخاصة، يقوم المطورون بإجراء اختبارات ضغط على العقود الذكية، ومحاكاة أحمال معاملات عالية التزامن، وتحسين كفاءة الغاز قبل النشر على الشبكة الرئيسية.
💬 هل سبق لك اختبار تطبيقات dApps على شبكة اختبار للتأهل للحصول على حوافز النظام البيئي؟ شارك تجربتك!
#BinanceSquare #SmartContracts #BlockchainEngineering #Testnet #Web3Building
هندسة العقود الذكية، وبنى الشبكة الاختبارية، والاختبار تحت الضغط
يُعدّ إنشاء النماذج الأولية المكان الذي يلتقي فيه الكود النظري بالتنفيذ الذي ثُبتت جدواه على أرض الواقع. عبر الشبكات الاختبارية العامة والخاصة، يقوم المطورون بإجراء اختبارات ضغط على العقود الذكية، ومحاكاة أحمال معاملات عالية التزامن، وتحسين كفاءة الغاز قبل النشر على الشبكة الرئيسية.
💬 هل سبق لك اختبار تطبيقات dApps على شبكة اختبار للتأهل للحصول على حوافز النظام البيئي؟ شارك تجربتك!
#BinanceSquare #SmartContracts #BlockchainEngineering #Testnet #Web3Building
هندسة العقود الذكية، وبنى الشبكة الاختبارية، والاختبار تحت الضغط
47
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BitcoinReboundsTo$79K
4,711 مشاهدات
71 يقومون بالنقاش
2
#FedHikeOddsRiseTo89%
63,444 مشاهدات
943 يقومون بالنقاش
3
#RLUSDSupplyHitsRecord$2.442B
3,347 مشاهدات
56 يقومون بالنقاش
4
#AvalancheIntegratesIntoUAEPassDigitalVault
64,425 مشاهدات
939 يقومون بالنقاش
5
#UKSeeksViewsOnTokenizingGold
50,259 مشاهدات
709 يقومون بالنقاش
6
#AnthropicCEOCallsForAISlowdown
224,043 مشاهدات
3,225 يقومون بالنقاش
7
#RevolutDataLeakReportedlyPostedAttackersThreatenDailyReleases
4,206 مشاهدات
86 يقومون بالنقاش
8
#BrazilCentralBankRaisesVASPCapitalRequirements
38,305 مشاهدات
787 يقومون بالنقاش
9
#BitcoinThirdSingleBlockReorgInFourWeeks
91,432 مشاهدات
1,605 يقومون بالنقاش
10
#EthereumFallsBelow$2500
7,079 مشاهدات
95 يقومون بالنقاش