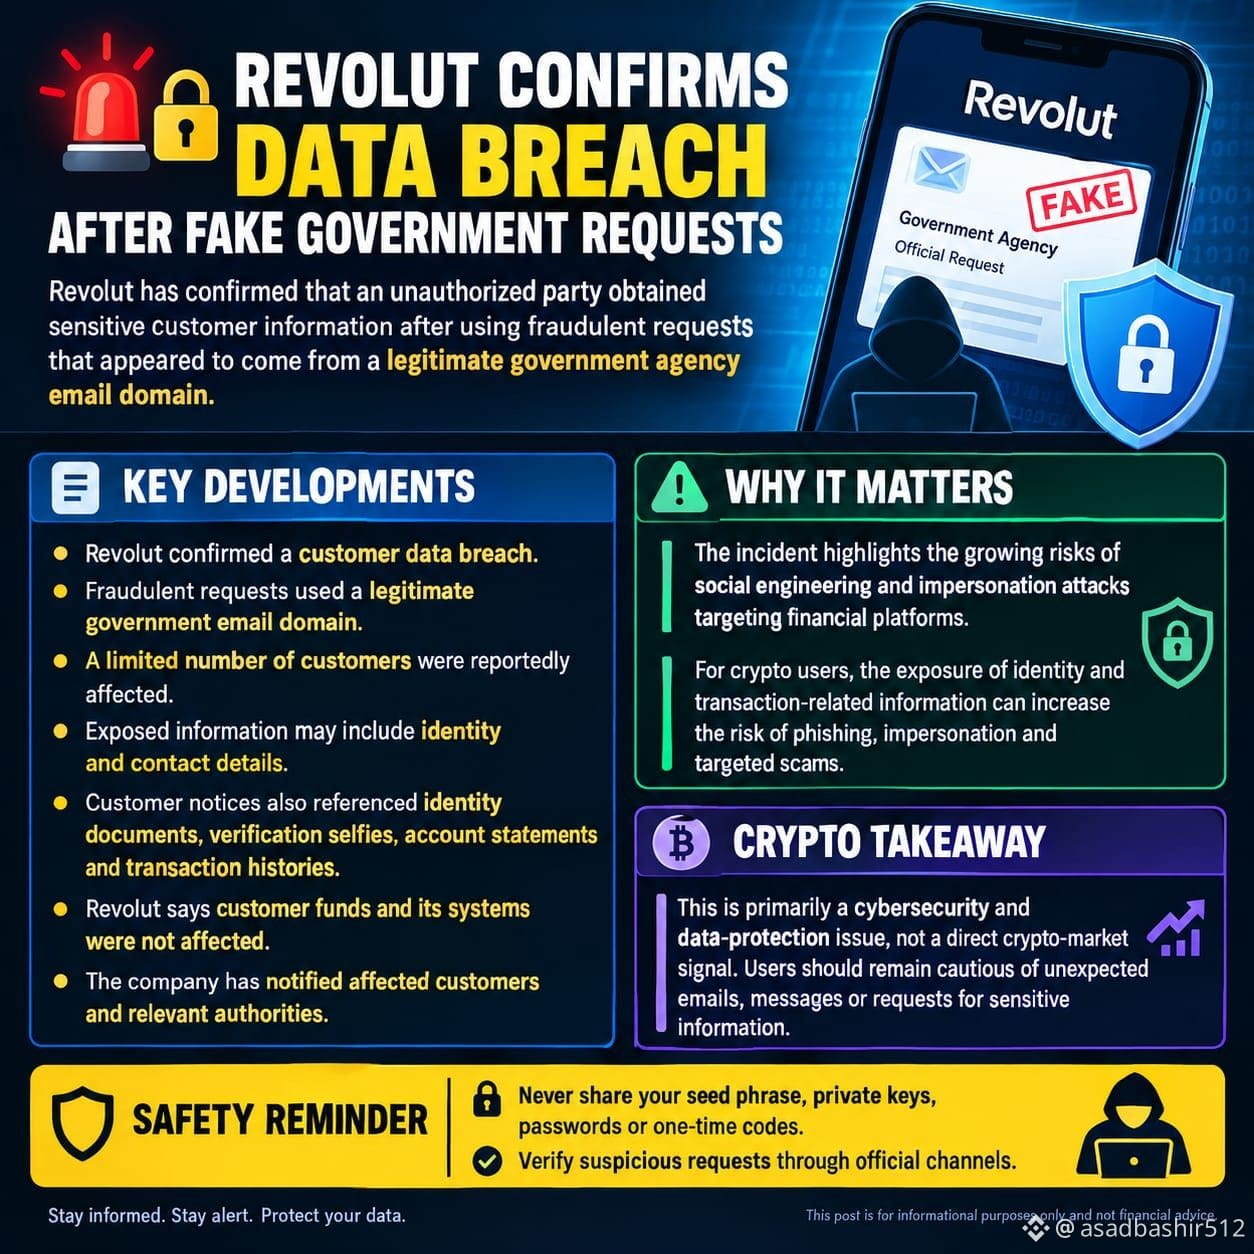
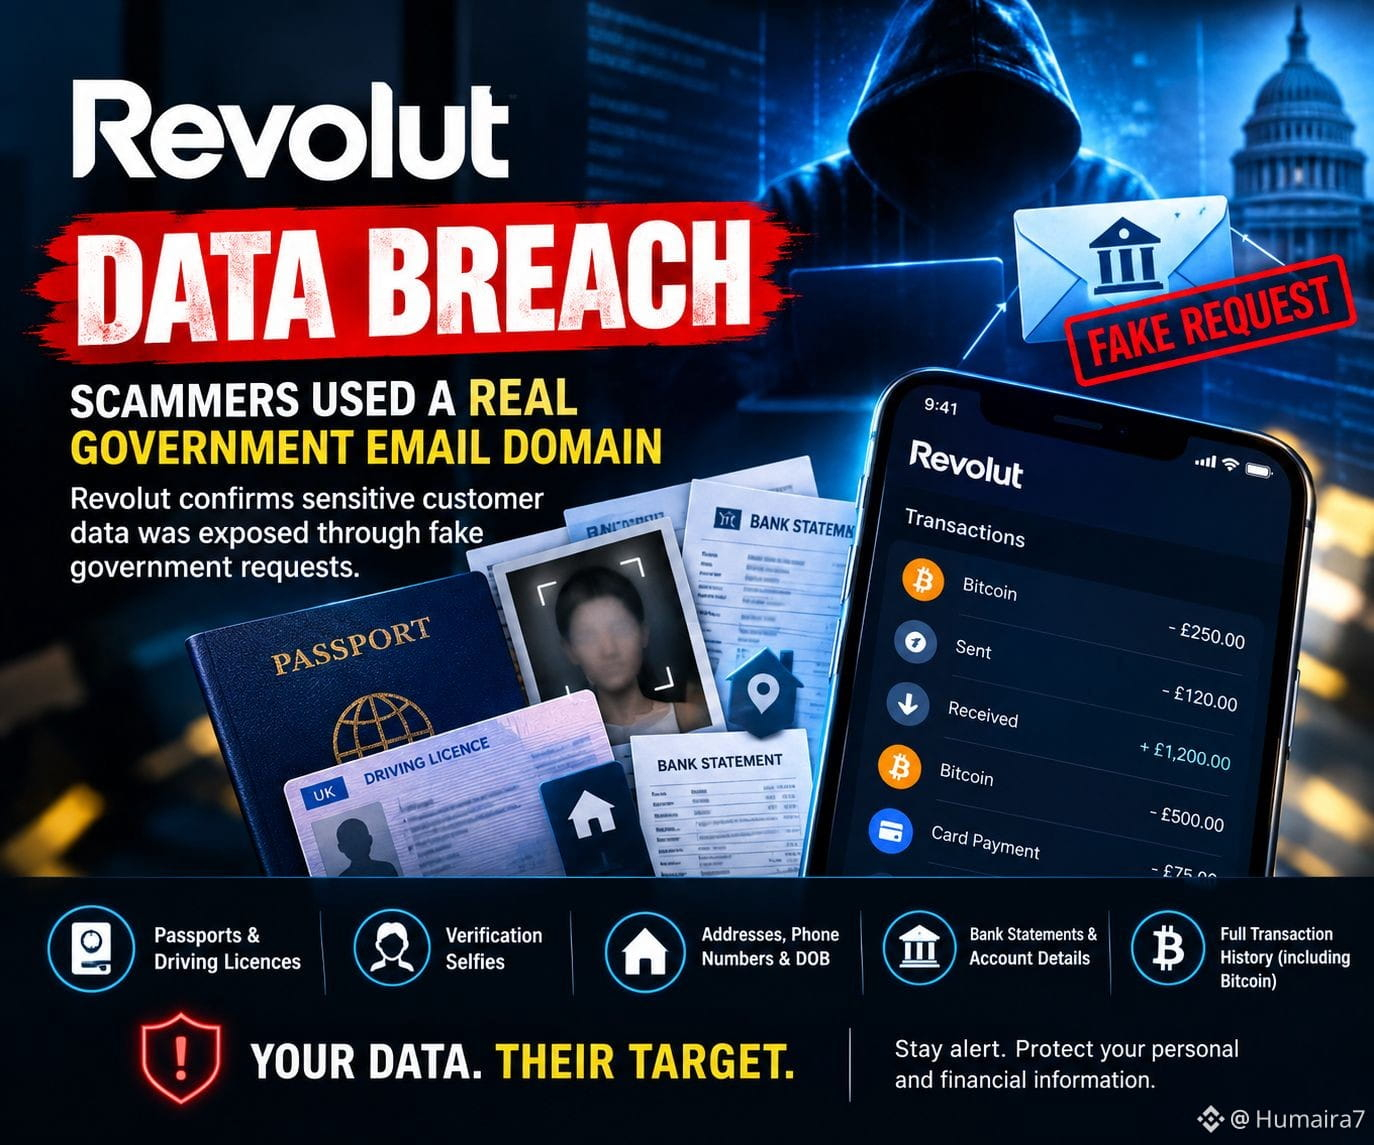
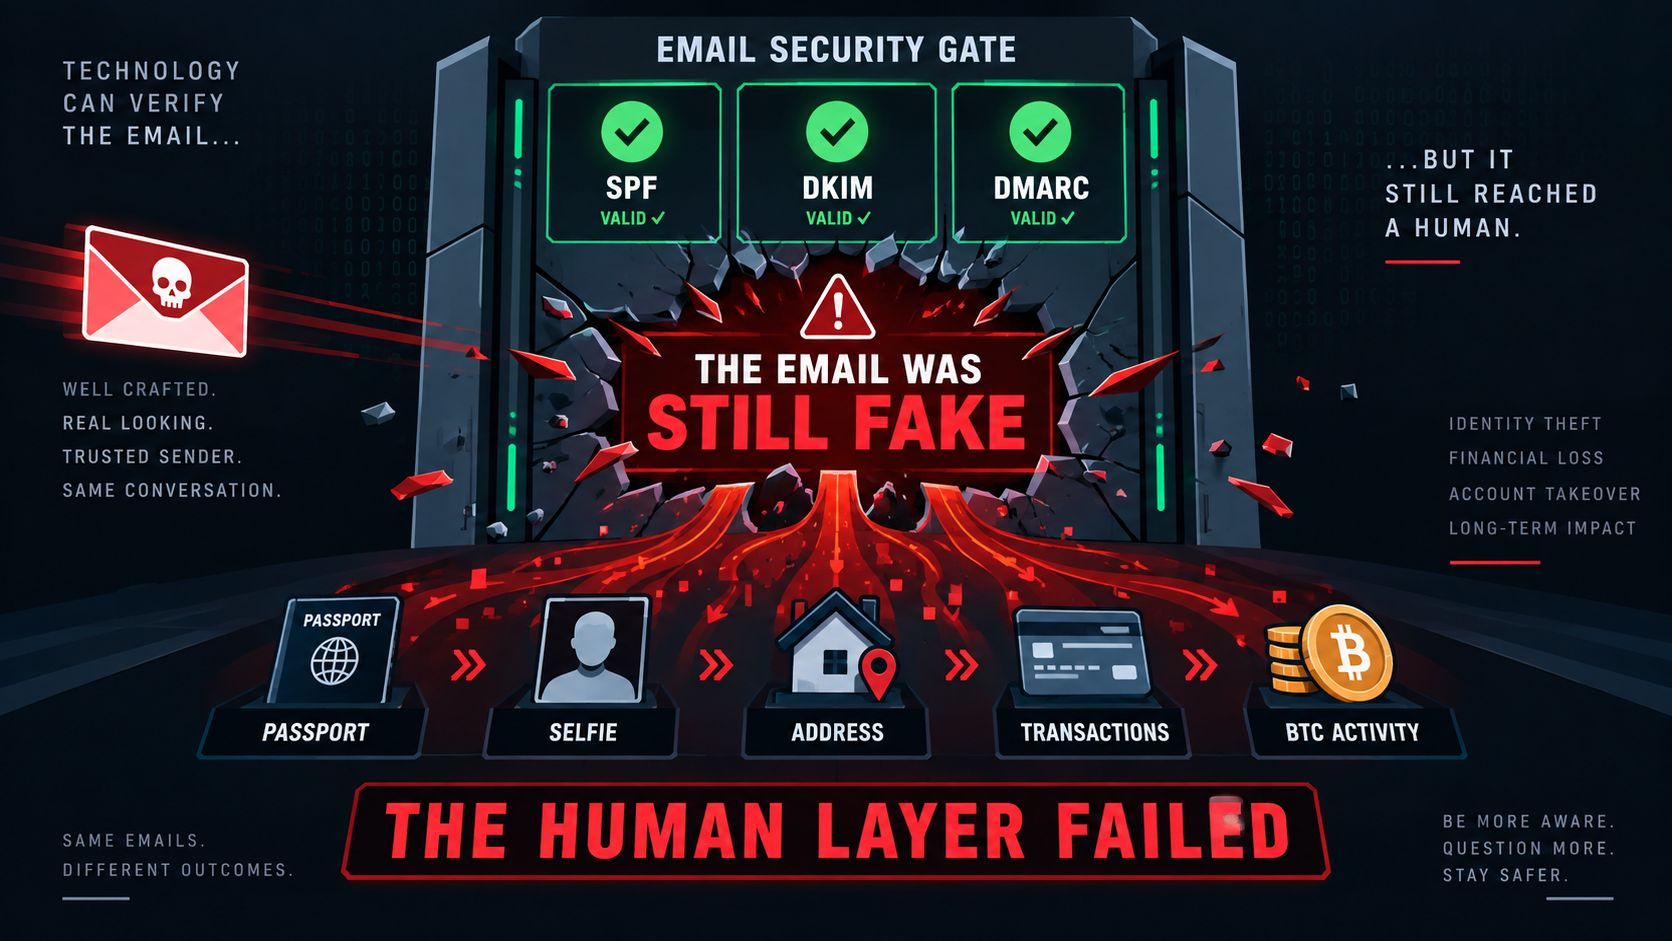
#revolutconfirmsfakegovemaildatabreach 🚨 يؤكد Revolut حدوث اختراق بيانات عبر رسالة بريد حكومية مزيفة لهجوم تصيّد
أكدت إحدى كبرى شركات التكنولوجيا المالية وقوع حادث أمني، في تذكير لمجتمع أصول رقمية بأكمله بأن الأمن السيبراني يظل بنفس أهمية تحليل السوق. 🔐
📰 النشرة الأساسية
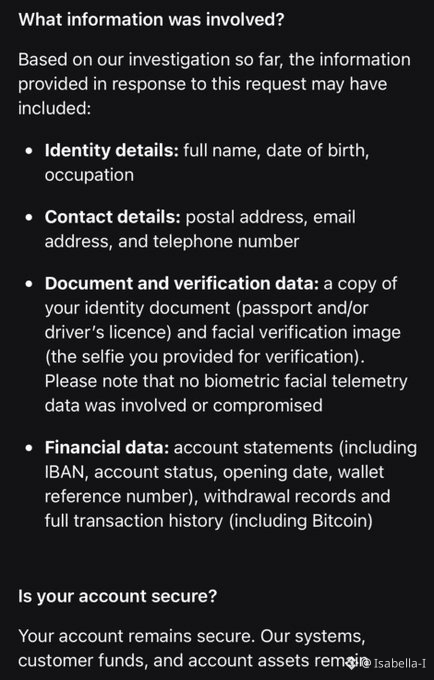
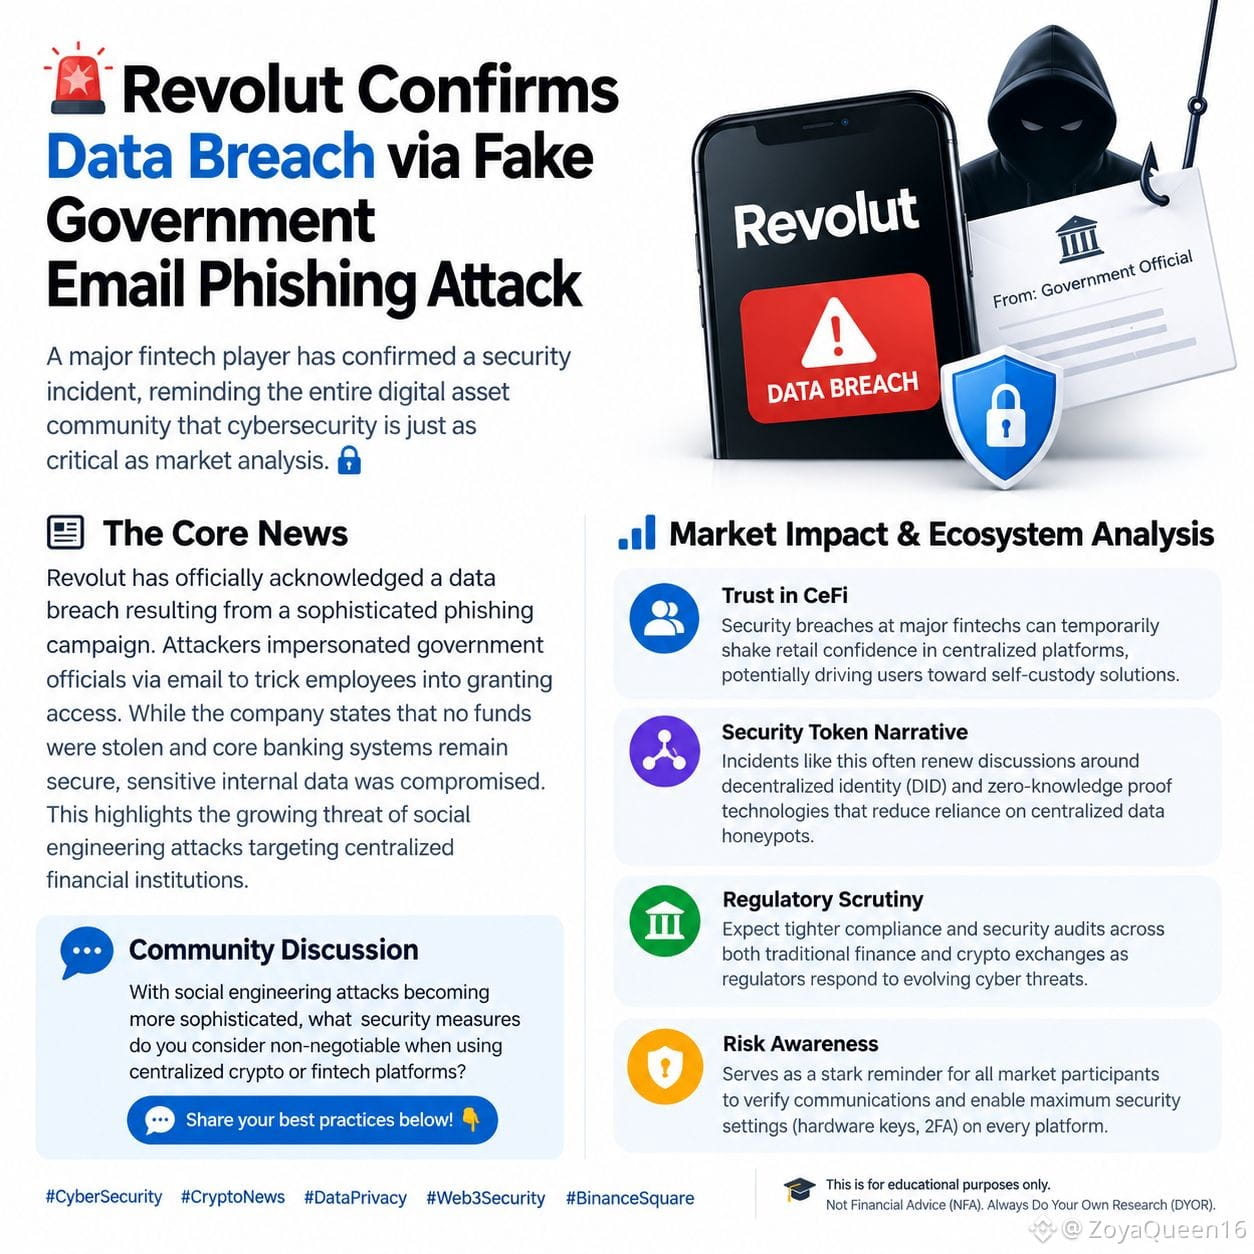
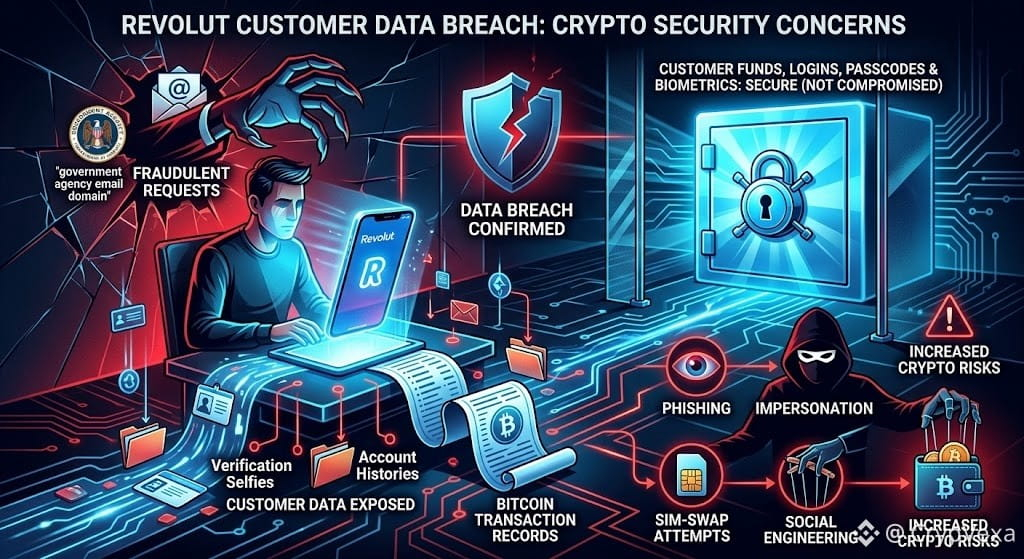
أقرّ Revolut رسميًا بحدوث اختراق بيانات ناتج عن حملة تصيّد احتيالي معقدة. انتحل المهاجمون صفة مسؤولين حكوميين عبر البريد الإلكتروني لخداع الموظفين ومنحهم وصولًا. وبينما يؤكدُت الشركة أنه لم يتم سرقة أموال وأن أنظمة الخدمات المصرفية الأساسية ما زالت آمنة، فقد تم اختراق بيانات داخلية حساسة. ويُبرز هذا التهديد المتنامي لهجمات الهندسة الاجتماعية التي تستهدف المؤسسات المالية المركزية.
📊 تأثير السوق & تحليل النظام البيئي
قد يؤدي اختراقات أمنية في شركات التكنولوجيا المالية الكبرى إلى اهتزاز ثقة المستخدمين بالتجزئة مؤقتًا في المنصات المركزية، ما قد يدفع بعض المستخدمين إلى حلول الحيازة الذاتية.
* غالبًا ما تُعيد الحوادث ضمن سرد الرموز الأمنية مثل هذا إشعال النقاش حول الهوية اللامركزية (DID) وتقنيات الإثباتات صفرية المعرفة التي تقلل الاعتماد على مخابئ البيانات المركزية (honeypots).
* التدقيق التنظيمي من المتوقع تشديد متطلبات الامتثال وإجراء تدقيقات أمنية أكثر صرامة عبر القطاع المالي التقليدي ومنصات تبادل العملات المشفرة، مع استجابة الجهات التنظيمية للتهديدات السيبرانية المتطورة.
* الوعي بالمخاطر يعد تذكيرًا صارخًا لجميع المشاركين في السوق بضرورة التحقق من الاتصالات وتفعيل إعدادات الأمان القصوى (مفاتيح الأجهزة، 2FA) على كل منصة.
💬 نقاش المجتمع
مع تزايد تعقيد هجمات الهندسة الاجتماعية، ما إجراءات الأمان التي تعتبرها غير قابلة للتفاوض عند استخدام منصات العملات المشفرة أو التكنولوجيا المالية المركزية؟ شارك أفضل ممارساتك أدناه! 👇
#CyberSecurity #CryptoNews #DataPrivacy #Web3Security #BinanceSquare
إخلاء المسؤولية: هذا المحتوى لأغراض تعليمية فقط. ليس نصيحة مالية (NFA). قم دائمًا بإجراء بحثك الخاص (DYOR).
$MUUB $MVLLB $SNXXB