

#hacker
hacker
749,659 مشاهدات
358 يقومون بالنقاش
رائج
جديد

مقالة
عرض الترجمة
Подробности самого крупного взлома в истории криптовалют!🤯 История со взломом Binance оказалась гораздо серьёзнее, чем предполагалось вчера. Биржа официально признала инцидент и раскрыла первые результаты расследования!
💵 Главные цифры:
🔴 $6,3 млрд предварительный масштаб взлома.
🟢 Около $3 млрд удалось заморозить совместно с партнёрами.
🔴 Примерно $3,3 млрд пока под контролем хакера.
🧊 Кто и сколько заблокировал:
• Tether более $1,57 млрд USDT.
• Circle около $823 млн USDC.
• Ripple примерно $200 млн.
• World Liberty Financial около $27 млн USD1.
🥷 Как произошёл взлом?
По предварительной версии Binance, хакеры получили доступ к ноутбуку DevOps-инженера, проникли во внутреннюю инфраструктуру и смогли инициировать несанкционированные выводы средств. При этом признаков утечки приватных ключей кошельков не обнаружено.
🔍 По данным Bitquery, атака затронула 17 горячих кошельков Binance в 9 блокчейнах. Основные переводы происходили вечером 29 октября.
⚠️ Что происходит с биржей?
Binance временно приостановила вывод криптовалют для проверки безопасности. Пополнения уже работают, восстановить вывод планируют в течение 48 часов. Binance обещает полностью покрыть потери за счёт фонда SAFU и собственных средств компании.
📉 Реакция рынка:
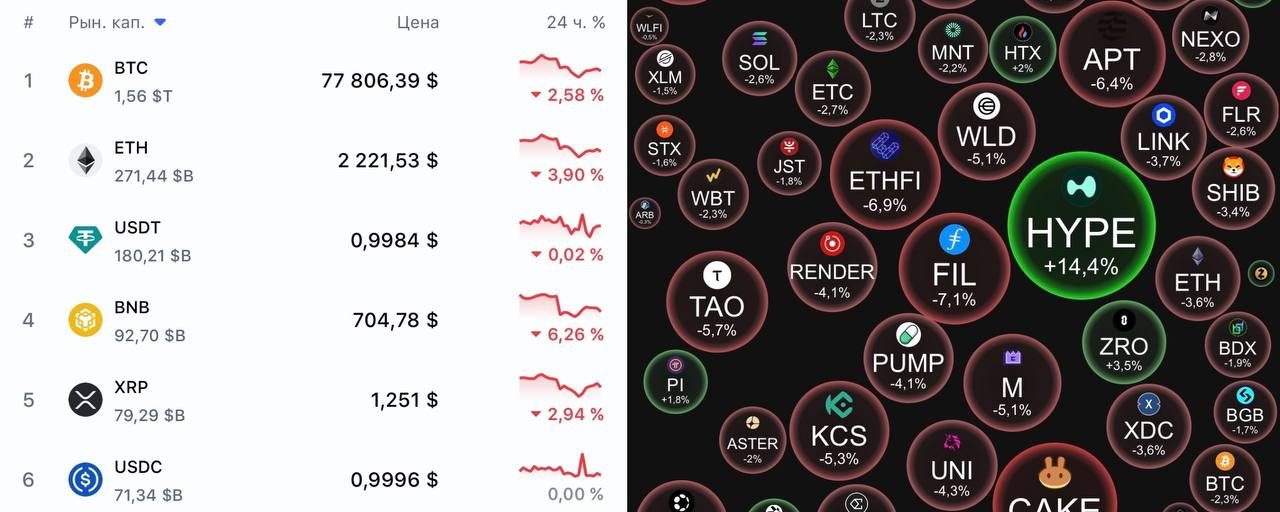
🔻 Bitcoin опускался примерно до $76 400.
🔻 Ethereum до $2 180.
🔻 BNB терял более 8%.
🇰🇵 Аналитики TRM Labs связывают атаку с северокорейской группировкой TraderTraitor, однако официально виновники пока не установлены.
☝️ Для понимания масштабов: предыдущий рекорд принадлежал взлому Bybit в феврале 2025 года около $1,5 млрд. Теперь речь идёт о сумме более чем в четыре раза выше!
🫥 По иронии судьбы 28 октября CZ предупредил пользователей об участившихся утечках данных и призвал усилить защиту аккаунтов, не открывать подозрительные ссылки и вложения, даже от знакомых.
👀
Как писал ранее этот год бъет все рекорды по взломам крипто компаний. По предварительным оценкам ущерб уже составляет около $9.2 миллиардов, а впереди еще два месяца. Вот такой он, Rektober 2026!
#rektober #binance #Hacker
Подробности самого крупного взлома в истории криптовалют!
🤯 История со взломом Binance оказалась гораздо серьёзнее, чем предполагалось вчера. Биржа официально признала инцидент и раскрыла первые результаты расследования!
💵 Главные цифры:
🔴 $6,3 млрд предварительный масштаб взлома.
🟢 Около $3 млрд удалось заморозить совместно с партнёрами.
🔴 Примерно $3,3 млрд пока под контролем хакера.
🧊 Кто и сколько заблокировал:
• Tether более $1,57 млрд USDT.
• Circle около $823 млн USDC.
• Ripple примерно $200 млн.
• World Liberty Financial около $27 млн USD1.
🥷 Как произошёл взлом?
По предварительной версии Binance, хакеры получили доступ к ноутбуку DevOps-инженера, проникли во внутреннюю инфраструктуру и смогли инициировать несанкционированные выводы средств. При этом признаков утечки приватных ключей кошельков не обнаружено.
🔍 По данным Bitquery, атака затронула 17 горячих кошельков Binance в 9 блокчейнах. Основные переводы происходили вечером 29 октября.
⚠️ Что происходит с биржей?
Binance временно приостановила вывод криптовалют для проверки безопасности. Пополнения уже работают, восстановить вывод планируют в течение 48 часов. Binance обещает полностью покрыть потери за счёт фонда SAFU и собственных средств компании.
📉 Реакция рынка:
🔻 Bitcoin опускался примерно до $76 400.
🔻 Ethereum до $2 180.
🔻 BNB терял более 8%.
🇰🇵 Аналитики TRM Labs связывают атаку с северокорейской группировкой TraderTraitor, однако официально виновники пока не установлены.
☝️ Для понимания масштабов: предыдущий рекорд принадлежал взлому Bybit в феврале 2025 года около $1,5 млрд. Теперь речь идёт о сумме более чем в четыре раза выше!
🫥 По иронии судьбы 28 октября CZ предупредил пользователей об участившихся утечках данных и призвал усилить защиту аккаунтов, не открывать подозрительные ссылки и вложения, даже от знакомых.
👀
Как писал ранее этот год бъет все рекорды по взломам крипто компаний. По предварительным оценкам ущерб уже составляет около $9.2 миллиардов, а впереди еще два месяца. Вот такой он, Rektober 2026!
#rektober #binance #Hacker
481
☠️ هل بدأت نهاية العالم في عالم العملات المشفّرة؟
🥷 يبدو أن موجة حقيقية من الاختراقات اجتاحت سوق العملات المشفّرة!
🔴 أولًا، هاجم المخترقون Polymarket. وتُقدَّر الخسائر الأولية بنحو 3.46 مليون دولار.
🔴 ثم جاء دور Binance! ورُصدت تحويلات مشبوهة من محافظ المنصة بلغت قيمتها 2.77 مليار دولار.
🚨 أكد CZ أن الوضع يشبه اختراقًا لـ Binance! وسارعت Tether وCircle إلى تجميد 971 مليون USDT و823 مليون USDC، أي ما يقارب 1.8 مليار دولار! وقال إن أموال المستخدمين آمنة، وإن الخسائر المحتملة ستُعوَّض بالكامل، بحسب توقعاته.
🔴 تتردد شائعات عن اختراق ByBit أيضًا وسرقة 500 مليون دولار، لكن لا توجد تأكيدات حتى الآن.
👀
وكل هذا حدث خلال ساعات قليلة حرفيًا! ماذا بعد؟ آمل بشدة أن تنتهي نهاية العالم المشفّرة عند هذا الحد. أكتوبر على عادته!
#crypto #Hacker #Polymarket #Binance
5
3.7k


·
--
ضربة في قلب أسواق التنبؤ
أفرغ #Hacker ما يقارب 1.000 حساب في #Polymarket ، واقتربت قيمة المسروقات من 2.65 مليون دولار
تشريح هجوم إلكتروني واسع النطاق
أُفرغ ما مجموعه 995 حسابًا للمستخدمين على Polymarket في هجوم إلكتروني سرق 2,654,211.42 دولارًا.
وكانت الخسائر الأشد في حسابات محددة، إذ قُدّرت الخسائر الفردية بـ341 ألف دولار و307 آلاف دولار.
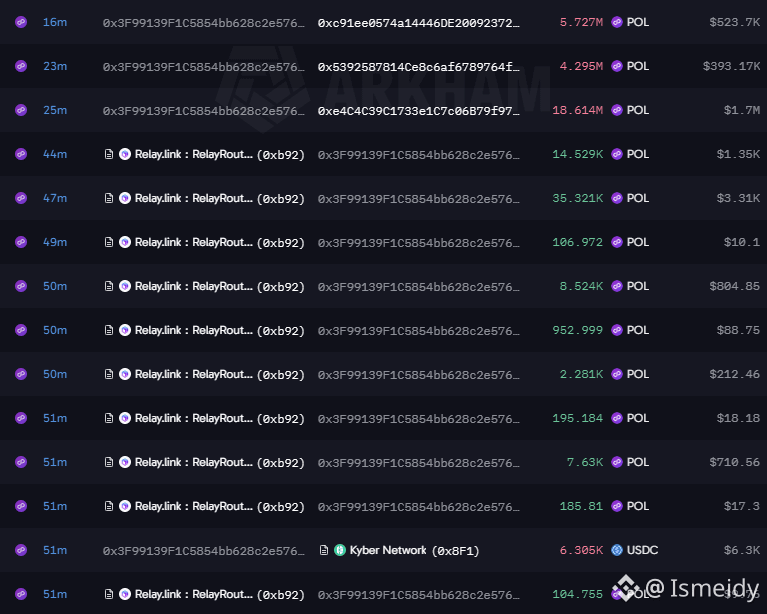
حوّل المهاجم على الفور كامل الأموال المسروقة إلى الرمز المميز #POL ، في مناورة تكتيكية تهدف إلى تفادي أي حظر محتمل أو تجميد للأصول.
خلل في الواجهة، لا في الشيفرة: تشير الدلائل إلى اختراق الواجهة الأمامية للمنصة (واجهة المستخدم)، وليس العقود الذكية، ما أتاح تنفيذ عمليات سحب غير مصرّح بها.
استجابة فورية: عقب الاختراق الأمني، علّقت Polymarket عملياتها وقيّدتها مؤقتًا، ريثما تجري تحقيقًا شاملًا.
$POL
{future}(POLUSDT)
ضربة في قلب أسواق التنبؤ
أفرغ #Hacker ما يقارب 1.000 حساب في #Polymarket ، واقتربت قيمة المسروقات من 2.65 مليون دولار
تشريح هجوم إلكتروني واسع النطاق
أُفرغ ما مجموعه 995 حسابًا للمستخدمين على Polymarket في هجوم إلكتروني سرق 2,654,211.42 دولارًا.
وكانت الخسائر الأشد في حسابات محددة، إذ قُدّرت الخسائر الفردية بـ341 ألف دولار و307 آلاف دولار.
حوّل المهاجم على الفور كامل الأموال المسروقة إلى الرمز المميز #POL ، في مناورة تكتيكية تهدف إلى تفادي أي حظر محتمل أو تجميد للأصول.
خلل في الواجهة، لا في الشيفرة: تشير الدلائل إلى اختراق الواجهة الأمامية للمنصة (واجهة المستخدم)، وليس العقود الذكية، ما أتاح تنفيذ عمليات سحب غير مصرّح بها.
استجابة فورية: عقب الاختراق الأمني، علّقت Polymarket عملياتها وقيّدتها مؤقتًا، ريثما تجري تحقيقًا شاملًا.
$POL
Dilan Israel Solis Garnica:
que bueno por pinchs estafadores todo este sistema hora les tocaba y es poco con todo lo que an estafado a todos que bueno .
4
13
19.4k

لا داعي للذعر! يمكن تتبّع العملات المشفرة المسروقة — إنها مسألة وقت فحسب
تترك كل عملة BTC وETH وXRP وغيرها من العملات المشفرة المسروقة أثرًا رقميًا على سلسلة الكتل. فالمعاملات شفافة، ويمكن للمحققين تتبّع حركة الأموال المسروقة.
قد يختبئ القراصنة، لكن معاملاتهم تظل مسجلة إلى الأبد. وبفضل تحليلات سلسلة الكتل، والتعاون بين منصات التداول، وجهات إنفاذ القانون، يمكن تتبّع الأصول المسروقة وتجميدها واستردادها.
حافظ على هدوئك. لا داعي للذعر! سلسلة الكتل لا تنسى أبدًا. قد يستغرق الاسترداد بعض الوقت، لكن العملات المشفرة المسروقة لا تكون غير مرئية حقًا أبدًا.
$BTC $ETH $XRP #Hacker #StolenBitcoin
1
137
·
--
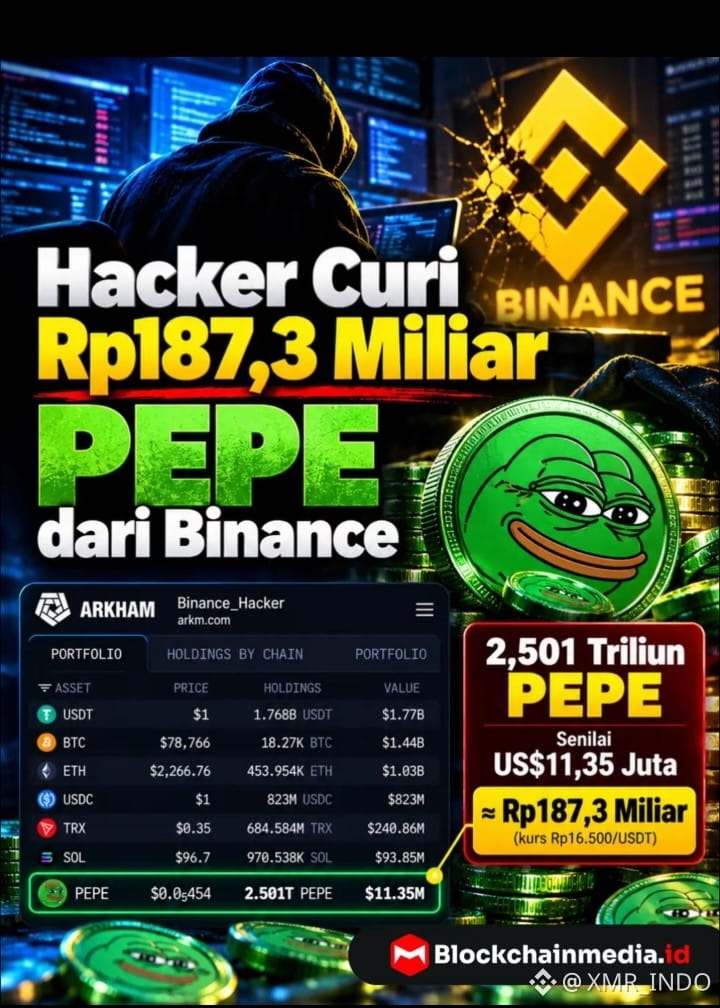
تم رصد 2,501 تريليون من رموز PEPE بقيمة 11,35 مليون دولار أمريكي، أو نحو 187,3 مليار روبية إندونيسية، في محفظة تحمل تسمية "Binance_Hacker" على منصة Arkham Intelligence، يوم الجمعة (30/10/2026). $1000PEPE
{future}(1000PEPEUSDT)
وهي واحدة من عشرات الأصول المشفرة الأخرى المرتبطة بقرصنة Binance، والتي تتجاوز قيمتها 5,8 مليار دولار أمريكي، وفقًا لتقرير Lookonchain. وتشمل الأصول الأخرى BTC وETH وUSDT وUSDC وSOL وTRX. وصرّح مؤسس Binance، تشانغبينغ تشاو (CZ)، بأن أموال المستخدمين آمنة. ومع ذلك، لم يتأكد بعد ما إذا كانت جميع رموز PEPE في هذه المحفظة ناتجة عن السرقة.
المصدر: Arkham Intelligence وLookonchain وCZ على X. #Binance #PEPE #hacker
تم رصد 2,501 تريليون من رموز PEPE بقيمة 11,35 مليون دولار أمريكي، أو نحو 187,3 مليار روبية إندونيسية، في محفظة تحمل تسمية "Binance_Hacker" على منصة Arkham Intelligence، يوم الجمعة (30/10/2026). $1000PEPE
وهي واحدة من عشرات الأصول المشفرة الأخرى المرتبطة بقرصنة Binance، والتي تتجاوز قيمتها 5,8 مليار دولار أمريكي، وفقًا لتقرير Lookonchain. وتشمل الأصول الأخرى BTC وETH وUSDT وUSDC وSOL وTRX. وصرّح مؤسس Binance، تشانغبينغ تشاو (CZ)، بأن أموال المستخدمين آمنة. ومع ذلك، لم يتأكد بعد ما إذا كانت جميع رموز PEPE في هذه المحفظة ناتجة عن السرقة.
المصدر: Arkham Intelligence وLookonchain وCZ على X. #Binance #PEPE #hacker
570
⚪️ أنفق المخترق الذي سرق 53,000,000 دولار من شركة يورانيوم فاينانس بعض المال، لا على اليخوت، بل على بطاقات بوكيمون وماجيك نادرة، وعملة رومانية، وحتى قطعة من طائرة الأخوين رايت.
ونتيجة لذلك، صادرت السلطات جزءًا من المجموعة ونحو 31 مليون دولار من العملات المشفرة — إنها طريقة باهظة جدًا لبناء رف مثالي لعشاق الثقافة الشعبية.
#BTC #Hacker
ونتيجة لذلك، صادرت السلطات جزءًا من المجموعة ونحو 31 مليون دولار من العملات المشفرة — إنها طريقة باهظة جدًا لبناء رف مثالي لعشاق الثقافة الشعبية.
#BTC #Hacker
109

·
--
تم القبض على أحد الأعضاء الرئيسيين في عصابة قراصنة ShinyHunters في الأردن، وهو يعمل حاليًا مع مكتب التحقيقات الفيدرالي (FBI) للكشف عن شركائه. هذه المجموعة الشابة من القراصنة الناطقة بالإنجليزية تتخصص في سرقة بيانات الشركات والابتزاز، والأدهى أنهم اخترقوا بيانات موظفي الـFBI! تفاصيل مثيرة للغاية: فقد سُرقت الهوية الشخصية، ومعلومات الوظيفة وحتى السجلات الطبية. وبحسب التقارير، فإنه يتعاون في التحقيقات ويسلّم الأجهزة الإلكترونية—يبدو أن عالم القراصنة سيشهد عملية تغيير كبيرة.
#网络安全 #黑客攻击 $BTC $ETH
تم القبض على أحد أعضاء قراصنة ShinyHunters في الأردن، وهو يعمل الآن مع الـFBI للإدلاء بما يعرفه عن فريقه. تستهدف هذه العصابة الشابة من القراصنة الناطقين بالإنجليزية الشركات لسرقة البيانات والابتزاز، وقد قاموا فعلًا باختراق بيانات موظفي الـFBI! تم المساس بالمعرّفات الشخصية، ومعلومات الوظيفة، وحتى السجلات الطبية. إنه يتعاون ويسلّم الأجهزة—ومن المتوقع حدوث اضطراب كبير في عالم القراصنة.
#CyberSecurity #Hacker $BTC $ETH
56
·
--
يَسعى <t-2/> #Hacker de Bitget إلى "إخفاء" 3.9 ملايين دولار في ظلام Zcash
طريق الأموال المسروقة يتوغّل في المجهول
أخذت التحقيقات بشأن السجلّ التاريخي #hackeo a Bitget، والذي تبلغ قيمته 387.5 مليون دولار، منعطفًا حاسمًا بعد رصد تحركات بالغة التعقيد للمراوغة داخل سلسلة الكتل. بدأ المهاجم في توجيه الأموال نحو آليات خصوصية متقدمة لكسر إمكانية تتبّع المحللين على السلسلة.
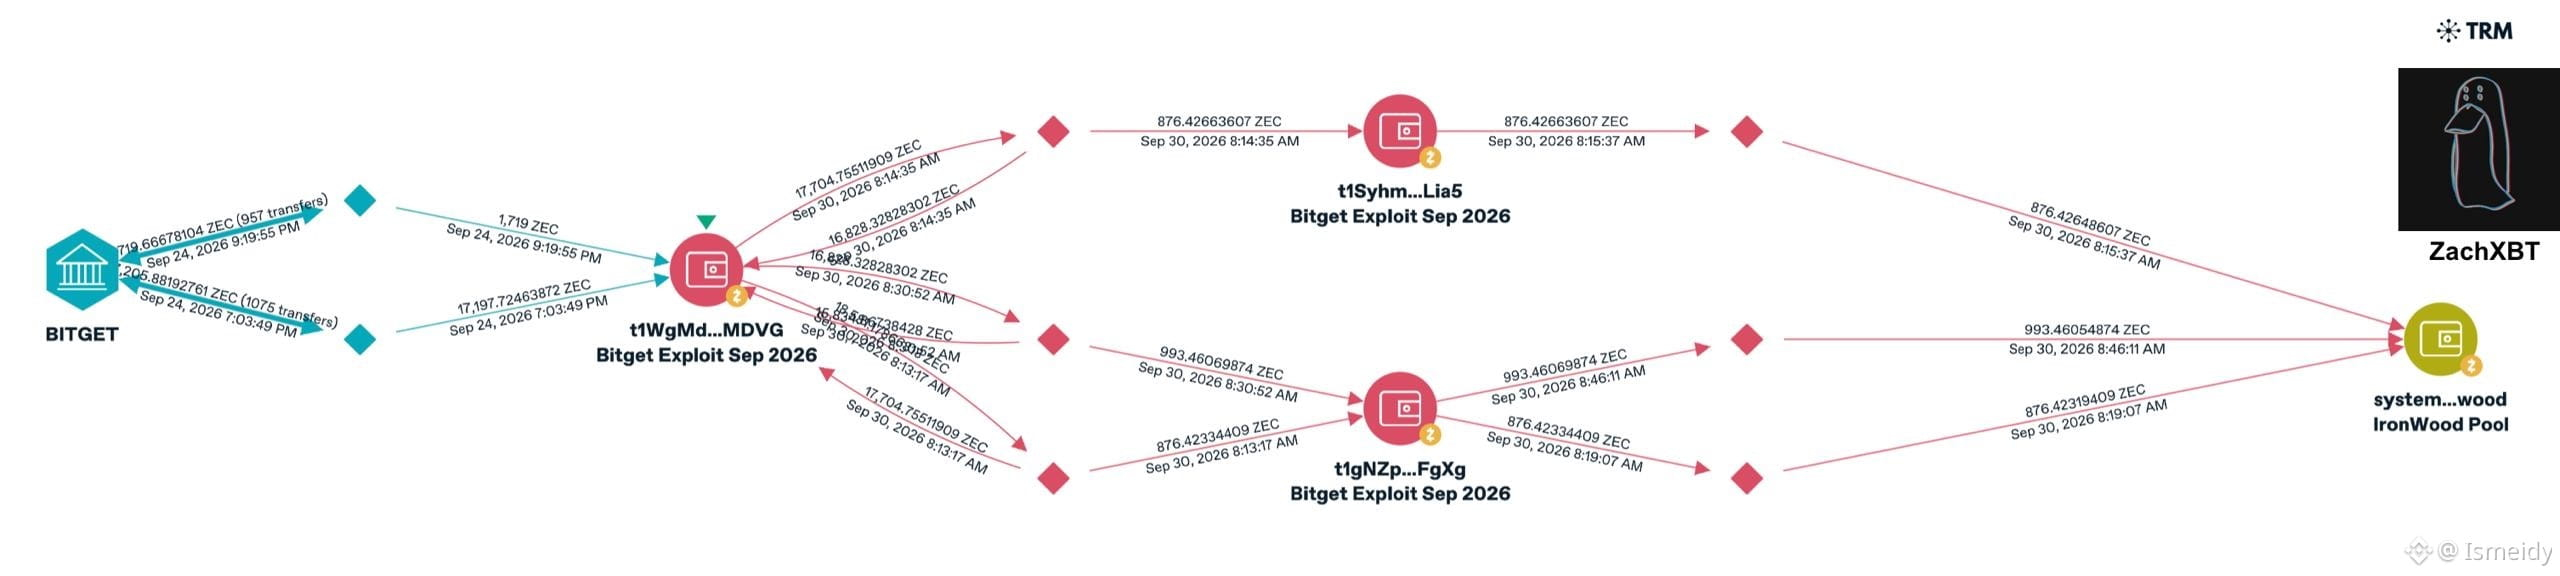
تسلّل إلى المنطقة العمياء في Zcash: بين 08:15 و08:46 بالتوقيت العالمي المنسق في 30 سبتمبر 2026، قام المهاجم بتحويل 2.746 #zec }(تقريبًا 3.9 ملايين دولار) إلى Ironwood، الصندوق/المجمع الجديد المحمي (shielded pool) البالغ #Zcash
بنية العملية (خريطة ZachXBT / TRM Labs)
كان الباحث على سلسلة الكتل ZachXBT أول من نبّه إلى العملية.
كانت المحفظة الرئيسية التي حددتها Bitget بعد اختراق 24 سبتمبر تجمع قرابة 18.917 ZEC.
تم تقسيم الأموال عبر عنوانين وسيطين (t1Syhm...Lia5 و t1gNZp...FgXg) إلى ثلاثة إيداعات منسّقة قبل دخولها إلى المجمّع الخاص.
التحدي التقني أمام الباحثين: على عكس المعاملات العامة حيث تكون التدفقات مرئية من طرف إلى آخر، فإن نظام التعمية في Zcash يُخفي المُرسِل والمستلم والأرصدة الداخلية. ورغم أن الدخول إلى مجمّع Ironwood يمكن تتبعه، فإن الأثر المحاسبي يختفي بالكامل داخل النظام حتى يقرر الصندوق/الأموال الخروج إلى عنوان عام.
تنويع مسارات الغسل: تمثل الإيداعات في Zcash قرابة 15% من إجمالي ZEC المسروق. وقبل ذلك، تتبعت تحليلات بصمات الذكاء تحويل 6.3 ملايين دولار من الإيثير إلى بيتكوين باستخدام بروتوكول THORChain اللامركزي، مع الجمع بين طرق cross-chain الشفافة وبروتوكولات خصوصية صارمة.
#CryptoNews
$ZEC
{future}(ZECUSDT)
$HYPE
{future}(HYPEUSDT)
$XRP
{future}(XRPUSDT)
يَسعى <t-2/> #Hacker de Bitget إلى "إخفاء" 3.9 ملايين دولار في ظلام Zcash
طريق الأموال المسروقة يتوغّل في المجهول
أخذت التحقيقات بشأن السجلّ التاريخي #hackeo a Bitget، والذي تبلغ قيمته 387.5 مليون دولار، منعطفًا حاسمًا بعد رصد تحركات بالغة التعقيد للمراوغة داخل سلسلة الكتل. بدأ المهاجم في توجيه الأموال نحو آليات خصوصية متقدمة لكسر إمكانية تتبّع المحللين على السلسلة.
تسلّل إلى المنطقة العمياء في Zcash: بين 08:15 و08:46 بالتوقيت العالمي المنسق في 30 سبتمبر 2026، قام المهاجم بتحويل 2.746 #zec }(تقريبًا 3.9 ملايين دولار) إلى Ironwood، الصندوق/المجمع الجديد المحمي (shielded pool) البالغ #Zcash
بنية العملية (خريطة ZachXBT / TRM Labs)
كان الباحث على سلسلة الكتل ZachXBT أول من نبّه إلى العملية.
كانت المحفظة الرئيسية التي حددتها Bitget بعد اختراق 24 سبتمبر تجمع قرابة 18.917 ZEC.
تم تقسيم الأموال عبر عنوانين وسيطين (t1Syhm...Lia5 و t1gNZp...FgXg) إلى ثلاثة إيداعات منسّقة قبل دخولها إلى المجمّع الخاص.
التحدي التقني أمام الباحثين: على عكس المعاملات العامة حيث تكون التدفقات مرئية من طرف إلى آخر، فإن نظام التعمية في Zcash يُخفي المُرسِل والمستلم والأرصدة الداخلية. ورغم أن الدخول إلى مجمّع Ironwood يمكن تتبعه، فإن الأثر المحاسبي يختفي بالكامل داخل النظام حتى يقرر الصندوق/الأموال الخروج إلى عنوان عام.
تنويع مسارات الغسل: تمثل الإيداعات في Zcash قرابة 15% من إجمالي ZEC المسروق. وقبل ذلك، تتبعت تحليلات بصمات الذكاء تحويل 6.3 ملايين دولار من الإيثير إلى بيتكوين باستخدام بروتوكول THORChain اللامركزي، مع الجمع بين طرق cross-chain الشفافة وبروتوكولات خصوصية صارمة.
#CryptoNews
$ZEC
$HYPE
$XRP
1
3
3.4k
·
--
من اختبارٍ بدريال صغير إلى نهبٍ بقيمة 388 مليون دولار
تشريح الجريء #hackeo a على Bitget
30 دقيقة عمياء: كيف سمحت ثغرة «يوم الصفر» بسرقة ملايين من Bitget
بدأ الهجوم عند الساعة 18:31 بتوقيت UTC عبر عمليتي تحويل صغيرتين (0,184 ETH و193 TRX). وبما أن هذه المبالغ كانت ضئيلة، لم تُفعِّل بروتوكولات المخاطر في البورصة، مما منح المهاجم الضوء الأخضر للمضي قدمًا.
تفريغٌ هائل: بعد 30 دقيقة فقط من الاختبار، نفّذ #Hacker ej 17 معاملة كبيرة عبر شبكات متعددة ( #Ethereum , #xrp , #Zcash , BNB Chain, Base, Arbitrum, Optimism وAvalanche)، وتمكّن من استخراج 361 مليون دولار خلال أكثر من ساعة بقليل.
هندسة الهجوم (يوم الصفر): لم يتم اختراق المحافظ الباردة (cold wallets) ولا المفاتيح الخاصة الخاصة بـ Bitget. استغل القراصنة ثغرة يوم صفر في منتج أمني تابع لجهة خارجية، ما مكّنه من حقن أوامر سحب احتيالية مباشرة داخل النظام الداخلي ثم محو آثارَه المعلوماتية.
ردٌّ واستباق: كشف نظام التسوية في المنصة عن الشذوذ بعد سبع دقائق فقط من أول سحب كبير، ما أتاح تفعيل الحظر الشامل على عمليات السحب وإيقاف نزيف الأموال.
أثرٌ معدوم على المستخدمين: أكدّت Gracy Chen (المديرة التنفيذية) أن الخسائر سيتم تغطيتها بالكامل بواسطة صندوق حماية المستخدمين، والذي تبلغ قيمته 465 مليون دولار. ستعيد Bitget تمويل هذا الصندوق خلال أقل من أسبوع اعتمادًا على احتياطياتها المؤسسية، التي تتجاوز 1.400 مليون دولار. وقالت Chen: «أمرٌ جسيم، لكنه ليس وجوديًا».
استعادة التشغيل والتحقيق: استؤنفت بالفعل عمليات سحب البيتكوين (معالجة أكثر من 3.000 BTC خلال الساعة الأولى) وستُستأنف عمليات سحب ETH في 29 سبتمبر. تجري جهات شركات الطب الشرعي مثل Mandiant وSlowMist التحقيق، وتؤكد تعليمات Bitget أن الشركة تضع بالفعل المجموعة المشتبه بها تحت المراقبة.
$XRP
{future}(XRPUSDT)
$ZEC
{future}(ZECUSDT)
$BNB
{future}(BNBUSDT)
من اختبارٍ بدريال صغير إلى نهبٍ بقيمة 388 مليون دولار
تشريح الجريء #hackeo a على Bitget
30 دقيقة عمياء: كيف سمحت ثغرة «يوم الصفر» بسرقة ملايين من Bitget
بدأ الهجوم عند الساعة 18:31 بتوقيت UTC عبر عمليتي تحويل صغيرتين (0,184 ETH و193 TRX). وبما أن هذه المبالغ كانت ضئيلة، لم تُفعِّل بروتوكولات المخاطر في البورصة، مما منح المهاجم الضوء الأخضر للمضي قدمًا.
تفريغٌ هائل: بعد 30 دقيقة فقط من الاختبار، نفّذ #Hacker ej 17 معاملة كبيرة عبر شبكات متعددة ( #Ethereum , #xrp , #Zcash , BNB Chain, Base, Arbitrum, Optimism وAvalanche)، وتمكّن من استخراج 361 مليون دولار خلال أكثر من ساعة بقليل.
هندسة الهجوم (يوم الصفر): لم يتم اختراق المحافظ الباردة (cold wallets) ولا المفاتيح الخاصة الخاصة بـ Bitget. استغل القراصنة ثغرة يوم صفر في منتج أمني تابع لجهة خارجية، ما مكّنه من حقن أوامر سحب احتيالية مباشرة داخل النظام الداخلي ثم محو آثارَه المعلوماتية.
ردٌّ واستباق: كشف نظام التسوية في المنصة عن الشذوذ بعد سبع دقائق فقط من أول سحب كبير، ما أتاح تفعيل الحظر الشامل على عمليات السحب وإيقاف نزيف الأموال.
أثرٌ معدوم على المستخدمين: أكدّت Gracy Chen (المديرة التنفيذية) أن الخسائر سيتم تغطيتها بالكامل بواسطة صندوق حماية المستخدمين، والذي تبلغ قيمته 465 مليون دولار. ستعيد Bitget تمويل هذا الصندوق خلال أقل من أسبوع اعتمادًا على احتياطياتها المؤسسية، التي تتجاوز 1.400 مليون دولار. وقالت Chen: «أمرٌ جسيم، لكنه ليس وجوديًا».
استعادة التشغيل والتحقيق: استؤنفت بالفعل عمليات سحب البيتكوين (معالجة أكثر من 3.000 BTC خلال الساعة الأولى) وستُستأنف عمليات سحب ETH في 29 سبتمبر. تجري جهات شركات الطب الشرعي مثل Mandiant وSlowMist التحقيق، وتؤكد تعليمات Bitget أن الشركة تضع بالفعل المجموعة المشتبه بها تحت المراقبة.
$XRP
$ZEC
$BNB
6
11
18.1k
·
--
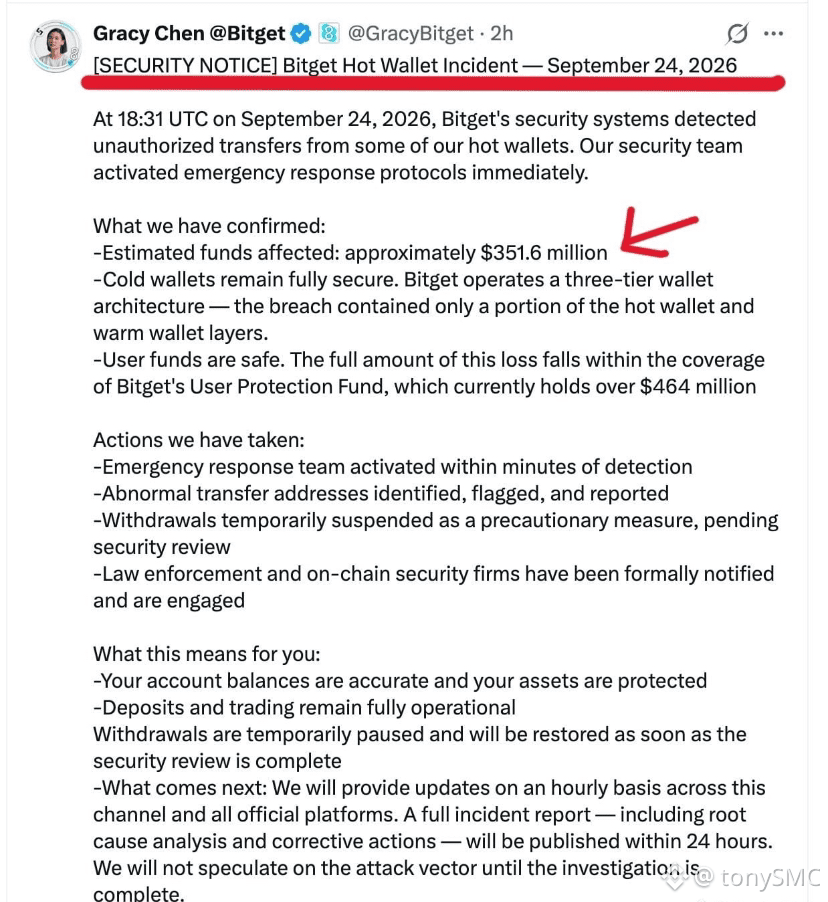
تم استغلال Bitget بمبلغ 351.6 مليون دولار: ماذا يعني ذلك للمتداولين اليوميين
في 24 سبتمبر، أفادت Bitget بحدوث تحويلات غير مصرح بها بإجمالي يقارب 351.6 مليون دولار من جزء من البنية التحتية لمحافظها الساخنة والدافئة. ذكرت المنصة أن احتياطيات التخزين البارد لم تتأثر، وأن خسائر المستخدمين سيتم تعويضها بالكامل من خلال صندوق الحماية الخاص بها. كما تم تعليق عمليات السحب مؤقتًا.
تُبرز هذه الحادثة تشابهًا لا مفر منه مع FTX، حيث أدت الضغوط التشغيلية في عام 2022 إلى إيقاف عمليات السحب، تلاها بعد ذلك اكتشافات تنظيمية تتعلق باختلاط أصول العملاء.
تظل الدروس المستفادة في إدارة المخاطر واضحة:
المنصات هي أماكن للتنفيذ، وليست خزائن: يجب استخدام منصات التداول المركزية كأدوات فقط للمضاربة والسيولة، وليس لتخزين رأس المال على المدى الطويل.
استخراج الأرباح بشكل نشط: عند التداول بشكل فعّال في الأصول الرئيسية مثل $BTC وETH و$BNB وXRP أو $SOL ، ينبغي سحب الأرباح المحققة بشكل منهجي إلى محافظ تحت سيطرة المستخدم (self-custodial) أو إعدادات تخزين آمنة بديلة.
مبدأ الحفظ: الأموال غير المستخدمة على منصة عرضة لمخاطر الطرف المقابل. ليست مفاتيحك، ليست عملاتك.
#Bitget #FTX #CryptoSecurity #Hacker
194
·
--
هابط
🚨 تم ضرب Bitget بـ 351 مليون دولار — والآن 183 مليون دولار في $ETH
أكدت Bitget أن حوالي 351.6 مليون دولار من الأصول تأثرت بعد تحويلات غير مصرح بها من أجزاء من البنية التحتية لمحافظها الساخنة والدافئة.
لكن الجزء الأكثر إثارة يحدث على السلسلة.
لقد حوّل المهاجم بالفعل جزءًا كبيرًا من أصول سلاسل EVM التي تم سرقتها إلى:
67,982 $ETH
بقيمة تقارب 183 مليون دولار وفقًا للتقييم المبلغ عنه.
وهذا يغيّر القصة.
لم يعد الأمر مجرد حادثة استنزاف لمحفظة.
إنها حركة ضخمة على السلسلة يمكن للمتداولين مشاهدتها فعليًا في الوقت الحقيقي.
كان المهاجم يتحرك عبر شبكات متعددة ويمزج/يبدّل الأصول إلى ETH، مع تركيز كمية كبيرة من القيمة في أصل واحد.
وهناك رقم آخر يجب ألا يفوته الناس:
تم تحديد 102.93M XRP — بقيمة تقارب 157 مليون دولار وفقًا للتقييم المبلغ عنه — ضمن الأصول المسروقة، ما يجعل XRP أحد أكبر مكوّنات الأصول الفردية في الحادثة.
تقول Bitget:
• المحافظ الباردة تظل آمنة
• أرصدة المستخدمين تظل دقيقة
• تظل الإيداعات والتداول مستمرين
• تم تعليق عمليات السحب مؤقتًا
• يتم تغطية الخسارة من خلال صندوق حماية المستخدمين لديها البالغ 464 مليون دولار+
• تم إخطار جهات إنفاذ القانون وشركات أمن السلسلة
لكن هذا ما أراقبه الآن 👇
ETH بقيمة 67,982 المتواجدة على الجانب الآخر من عملية اختراق هو رقم لا يمكن للسوق تجاهله.
إلى أين ستتحرك الخطوة التالية؟
هل سيبقى الأمر في ETH؟
هل سينقل المهاجم/يرسلها عبر الجسر مرة أخرى؟
هل ستتجزأ السيولة عبر محافظ جديدة؟
أم ستتمكن البورصات/شركات الأمن من تجميد جزء من الأصول المتبقية؟
قد تصبح آثار المسار داخل المحفظة هي القصة الكبرى التالية.
تابع العناوين، لا العناوين الرئيسية. 👀
#ETH #Bidget #Hacker #Ethereum
{future}(ETHUSDT)
🚨 تم ضرب Bitget بـ 351 مليون دولار — والآن 183 مليون دولار في $ETH
أكدت Bitget أن حوالي 351.6 مليون دولار من الأصول تأثرت بعد تحويلات غير مصرح بها من أجزاء من البنية التحتية لمحافظها الساخنة والدافئة.
لكن الجزء الأكثر إثارة يحدث على السلسلة.
لقد حوّل المهاجم بالفعل جزءًا كبيرًا من أصول سلاسل EVM التي تم سرقتها إلى:
67,982 $ETH
بقيمة تقارب 183 مليون دولار وفقًا للتقييم المبلغ عنه.
وهذا يغيّر القصة.
لم يعد الأمر مجرد حادثة استنزاف لمحفظة.
إنها حركة ضخمة على السلسلة يمكن للمتداولين مشاهدتها فعليًا في الوقت الحقيقي.
كان المهاجم يتحرك عبر شبكات متعددة ويمزج/يبدّل الأصول إلى ETH، مع تركيز كمية كبيرة من القيمة في أصل واحد.
وهناك رقم آخر يجب ألا يفوته الناس:
تم تحديد 102.93M XRP — بقيمة تقارب 157 مليون دولار وفقًا للتقييم المبلغ عنه — ضمن الأصول المسروقة، ما يجعل XRP أحد أكبر مكوّنات الأصول الفردية في الحادثة.
تقول Bitget:
• المحافظ الباردة تظل آمنة
• أرصدة المستخدمين تظل دقيقة
• تظل الإيداعات والتداول مستمرين
• تم تعليق عمليات السحب مؤقتًا
• يتم تغطية الخسارة من خلال صندوق حماية المستخدمين لديها البالغ 464 مليون دولار+
• تم إخطار جهات إنفاذ القانون وشركات أمن السلسلة
لكن هذا ما أراقبه الآن 👇
ETH بقيمة 67,982 المتواجدة على الجانب الآخر من عملية اختراق هو رقم لا يمكن للسوق تجاهله.
إلى أين ستتحرك الخطوة التالية؟
هل سيبقى الأمر في ETH؟
هل سينقل المهاجم/يرسلها عبر الجسر مرة أخرى؟
هل ستتجزأ السيولة عبر محافظ جديدة؟
أم ستتمكن البورصات/شركات الأمن من تجميد جزء من الأصول المتبقية؟
قد تصبح آثار المسار داخل المحفظة هي القصة الكبرى التالية.
تابع العناوين، لا العناوين الرئيسية. 👀
#ETH #Bidget #Hacker #Ethereum
1
76
·
--
️ تنبيه مهم لحاملي العملات 😱
تمكن قراصنة من سرقة 593 BTC (ما يقارب 39 مليون دولار) من محافظ Coldcard Mk3 الباردة.
السبب يعود إلى خلل مرتبط بعملية توليد العبارة السرية (Seed Phrase)، مما سمح باشتقاق المفاتيح الخاصة والوصول إلى الأموال.$BNB
🔐 احرص دائمًا على استخدام محافظ باردة موثوقة، ذات سجل قوي وتم اختبارها عبر الزمن.
#HackerAlert #Hacker #BTC
$BTC
{future}(BNBUSDT)
{future}(BTCUSDT)
️ تنبيه مهم لحاملي العملات 😱
تمكن قراصنة من سرقة 593 BTC (ما يقارب 39 مليون دولار) من محافظ Coldcard Mk3 الباردة.
السبب يعود إلى خلل مرتبط بعملية توليد العبارة السرية (Seed Phrase)، مما سمح باشتقاق المفاتيح الخاصة والوصول إلى الأموال.$BNB
🔐 احرص دائمًا على استخدام محافظ باردة موثوقة، ذات سجل قوي وتم اختبارها عبر الزمن.
#HackerAlert #Hacker #BTC
$BTC
100
·
--
ملاحظة لحامليها
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
تمكّن قراصنة من سرقة 593 BTC (حوالي 39 مليون دولار) من محافظ Coldcard Mk3 الباردة.
كانت المشكلة ناتجة عن خلل متعلق بتوليد عبارة البذور سمح باستخراج المفاتيح الخاصة.
اختر محافظًا باردة راسخة وجرّبتها الزمن.
#HackerAlert #Hacker #BTC
$BTC
{future}(BTCUSDT)
$BNB
{future}(BNBUSDT)
ملاحظة لحامليها
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
تمكّن قراصنة من سرقة 593 BTC (حوالي 39 مليون دولار) من محافظ Coldcard Mk3 الباردة.
كانت المشكلة ناتجة عن خلل متعلق بتوليد عبارة البذور سمح باستخراج المفاتيح الخاصة.
اختر محافظًا باردة راسخة وجرّبتها الزمن.
#HackerAlert #Hacker #BTC
$BTC
$BNB
😱😱😱😱😱😱😱😱😱😱😱😱😱😱😱
😱😱😱😱😱😱😱😱😱😱😱😱😱😱
تمكّن قراصنة من سرقة 593 BTC (حوالي 39 مليون دولار) من محافظ Coldcard Mk3 الباردة.
كانت المشكلة ناتجة عن خلل متعلق بتوليد عبارة البذور سمح باستخراج المفاتيح الخاصة.
اختر محافظًا باردة راسخة وجرّبتها الزمن.
#HackerAlert #Hacker #BTC
$BTC
$BNB
16
1
91
117k

·
--
هابط
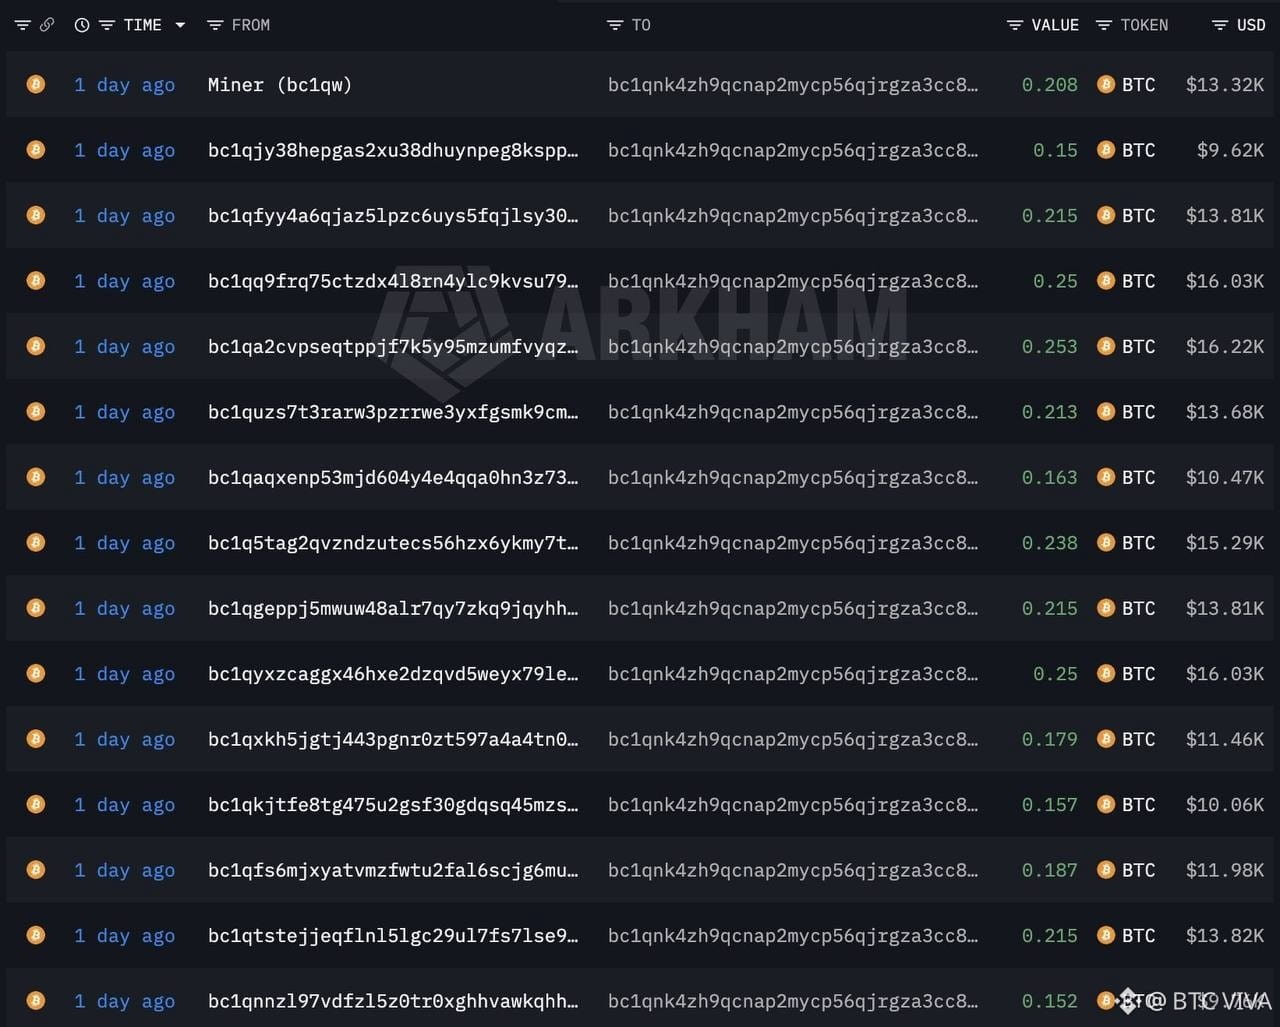
🔥يبدأ تحريك البيتكوينات المسروقة من قضية الـ Cold card 😕
خلال الساعات الأخيرة، بدأت بالفعل حركة بعض #bitcoins المسروقة المرتبطة بقضية استغلال #Coldcard ، وذلك عبر تقنية تُسمّى “peel Chain” مرورًا بمِكسِر Coinjoin. هذا الأمر لا يبدو جيدًا جدًا بالنسبة للمتضررين من هذا الحادث، لأنّه إذا استُمرت في استخدام هذه التقنية، فستصبح إمكانية استعادة هذه الأموال صعبة للغاية.
وفقًا لبيانات السلسلة (on-chain)، فإن #Hacker (أو القراصنة) قد قاموا بالفعل بتحريك 64 #BTC ، ويمرّون بها عبر عدة عمليات. أولًا يرسلون الأموال إلى عنوان جديد، ثم يمرّرون الأموال عبر مِكسِر (مثل coinjoin)، وبعد ذلك يبدأون في تقسيمها إلى وحدات أصغر، ثم يعيدون خلط هذه الوحدات. يتم ذلك بهدف فقدان إمكانية تتبّعها والقدرة على تحويلها إلى نقود ورقية (fiat).
ما يُنتقد مؤخرًا هو استخدام المِكسِر المركزي coinjoin، إذ يُعرف لمن يعود ملكيته، ومع ذلك لا يساعد ذلك في تجميد الأموال. فهل السبب؟ بالنسبة للشخص خلف Coinjoin، “لا يمكن إثبات أن الأموال مسروقة”. وقد أثار هذا التبرير غضبًا بين أفراد المجتمع.
إذا لم يتم حتى الآن أي تدخل، وإذا كان المهاجم (هاكر) ما زال يستخدم هذه التقنية نفسها، فمن المرجّح جدًا ألا تُستعاد هذه الأموال أبدًا.
كيف ستنتهي هذه القصة؟
👉مزيد من تحديثات الكريبتو...
شارك وتابعني للمزيد 👈😎
$BTC
{spot}(BTCUSDT)
🔥يبدأ تحريك البيتكوينات المسروقة من قضية الـ Cold card 😕
خلال الساعات الأخيرة، بدأت بالفعل حركة بعض #bitcoins المسروقة المرتبطة بقضية استغلال #Coldcard ، وذلك عبر تقنية تُسمّى “peel Chain” مرورًا بمِكسِر Coinjoin. هذا الأمر لا يبدو جيدًا جدًا بالنسبة للمتضررين من هذا الحادث، لأنّه إذا استُمرت في استخدام هذه التقنية، فستصبح إمكانية استعادة هذه الأموال صعبة للغاية.
وفقًا لبيانات السلسلة (on-chain)، فإن #Hacker (أو القراصنة) قد قاموا بالفعل بتحريك 64 #BTC ، ويمرّون بها عبر عدة عمليات. أولًا يرسلون الأموال إلى عنوان جديد، ثم يمرّرون الأموال عبر مِكسِر (مثل coinjoin)، وبعد ذلك يبدأون في تقسيمها إلى وحدات أصغر، ثم يعيدون خلط هذه الوحدات. يتم ذلك بهدف فقدان إمكانية تتبّعها والقدرة على تحويلها إلى نقود ورقية (fiat).
ما يُنتقد مؤخرًا هو استخدام المِكسِر المركزي coinjoin، إذ يُعرف لمن يعود ملكيته، ومع ذلك لا يساعد ذلك في تجميد الأموال. فهل السبب؟ بالنسبة للشخص خلف Coinjoin، “لا يمكن إثبات أن الأموال مسروقة”. وقد أثار هذا التبرير غضبًا بين أفراد المجتمع.
إذا لم يتم حتى الآن أي تدخل، وإذا كان المهاجم (هاكر) ما زال يستخدم هذه التقنية نفسها، فمن المرجّح جدًا ألا تُستعاد هذه الأموال أبدًا.
كيف ستنتهي هذه القصة؟
👉مزيد من تحديثات الكريبتو...
شارك وتابعني للمزيد 👈😎
$BTC
2
6
10.6k
·
--
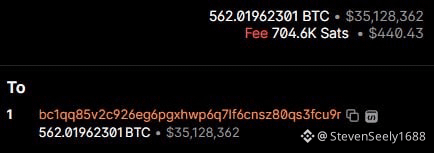
⚠️ عاجل: تم استغلال محفظة الأجهزة الخاصة بـ Bitcoin من طراز Coldcard، وتم سحب 594.48 BTC ($38.2M)
أكثر من 500 ضحية كانت تعتقد أن بيتكوين الخاصة بها آمنة داخل محفظة أجهزة فقدت جميع أموالها بين ليلة وضحاها، حيث تم سحب 594.48 BTC خلال 25 دقيقة فقط.
معظم الأموال موجودة في هذه المحفظة:
#arkm #Hacker @BinanceSquareCN
$BTC #تتبع على السلسلة
⚠️ عاجل: تم استغلال محفظة الأجهزة الخاصة بـ Bitcoin من طراز Coldcard، وتم سحب 594.48 BTC ($38.2M)
أكثر من 500 ضحية كانت تعتقد أن بيتكوين الخاصة بها آمنة داخل محفظة أجهزة فقدت جميع أموالها بين ليلة وضحاها، حيث تم سحب 594.48 BTC خلال 25 دقيقة فقط.
معظم الأموال موجودة في هذه المحفظة:
#arkm #Hacker @币安广场
$BTC #تتبع على السلسلة
أكثر من 500 ضحية كانت تعتقد أن بيتكوين الخاصة بها آمنة داخل محفظة أجهزة فقدت جميع أموالها بين ليلة وضحاها، حيث تم سحب 594.48 BTC خلال 25 دقيقة فقط.
معظم الأموال موجودة في هذه المحفظة:
#arkm #Hacker @币安广场
$BTC #تتبع على السلسلة
3
1
13
754
·
--
"إصلاح الخطأ أولاً"
قِرد #Hacker أخلاقي يسرق 320 مليون دولار أمريكي في #LiquidNetwork ويطالب بإصلاح #Blockstream لإعادة الأموال
تم سحب حوالي 4.000 #BTC من محفظة اتحاد Liquid Network. استغل المهاجم خللاً في برنامج Elements لإنشاء L-BTC ومعالجتها عبر خدمة التسوية لدى SideSwap، مع افتراض أن مفتاح التفويض لم يكن مخترقاً.
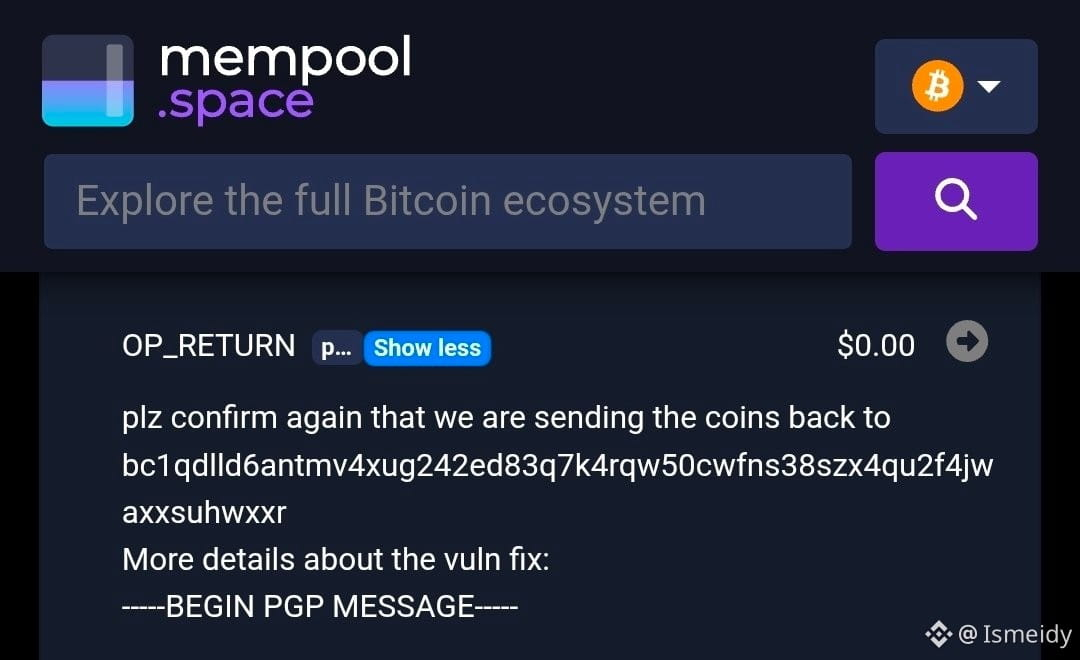
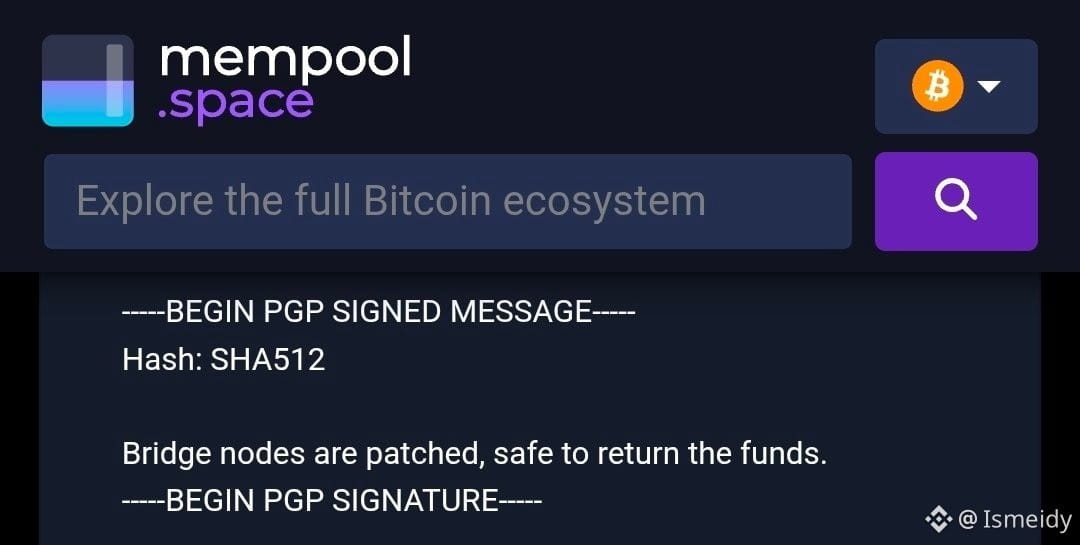
شرط «على السلسلة»: من خلال رسائل مُشفرة باستخدام PGP وسجلات OP_RETURN على سلسلة الكتل، وعد المزعوم بأنه هاكر أخلاقي بإعادة غالبية الأموال بشرط واحد: أن تقوم Blockstream بإصلاح الثغرة والتأكد من تحديث جميع العقد قبل التحويل.
إشارة الضوء الأخضر #AdamBack : ردّت Blockstream بتوقيع PGP قابل للتحقق أكد أن عقد الجسر تم إصلاحها وأن الشبكة جاهزة لاستقبال عودة رأس المال دون مخاطر.
حالة التجميد: رغم التأكيد، لا تزال الـ 4.000 BTC في محفظة المهاجم. وكإجراء وقائي، يواصل Liquid Network إيقاف العمليات بالكامل في عقد الجسر لديه، مع تعليق الإيداعات والسحوبات ونشاط SideSwap.
$BTC
{future}(BTCUSDT)
$XRP
{future}(XRPUSDT)
$SOL
{future}(SOLUSDT)
"إصلاح الخطأ أولاً"
قِرد #Hacker أخلاقي يسرق 320 مليون دولار أمريكي في #LiquidNetwork ويطالب بإصلاح #Blockstream لإعادة الأموال
تم سحب حوالي 4.000 #BTC من محفظة اتحاد Liquid Network. استغل المهاجم خللاً في برنامج Elements لإنشاء L-BTC ومعالجتها عبر خدمة التسوية لدى SideSwap، مع افتراض أن مفتاح التفويض لم يكن مخترقاً.
شرط «على السلسلة»: من خلال رسائل مُشفرة باستخدام PGP وسجلات OP_RETURN على سلسلة الكتل، وعد المزعوم بأنه هاكر أخلاقي بإعادة غالبية الأموال بشرط واحد: أن تقوم Blockstream بإصلاح الثغرة والتأكد من تحديث جميع العقد قبل التحويل.
إشارة الضوء الأخضر #AdamBack : ردّت Blockstream بتوقيع PGP قابل للتحقق أكد أن عقد الجسر تم إصلاحها وأن الشبكة جاهزة لاستقبال عودة رأس المال دون مخاطر.
حالة التجميد: رغم التأكيد، لا تزال الـ 4.000 BTC في محفظة المهاجم. وكإجراء وقائي، يواصل Liquid Network إيقاف العمليات بالكامل في عقد الجسر لديه، مع تعليق الإيداعات والسحوبات ونشاط SideSwap.
$BTC
$XRP
$SOL
9
10
13.3k
·
--
هابط
تمّ التحقق
🚨 بالتأكيد ما يمكن أن يظهر 2 هاكرز في نفس اليوم!
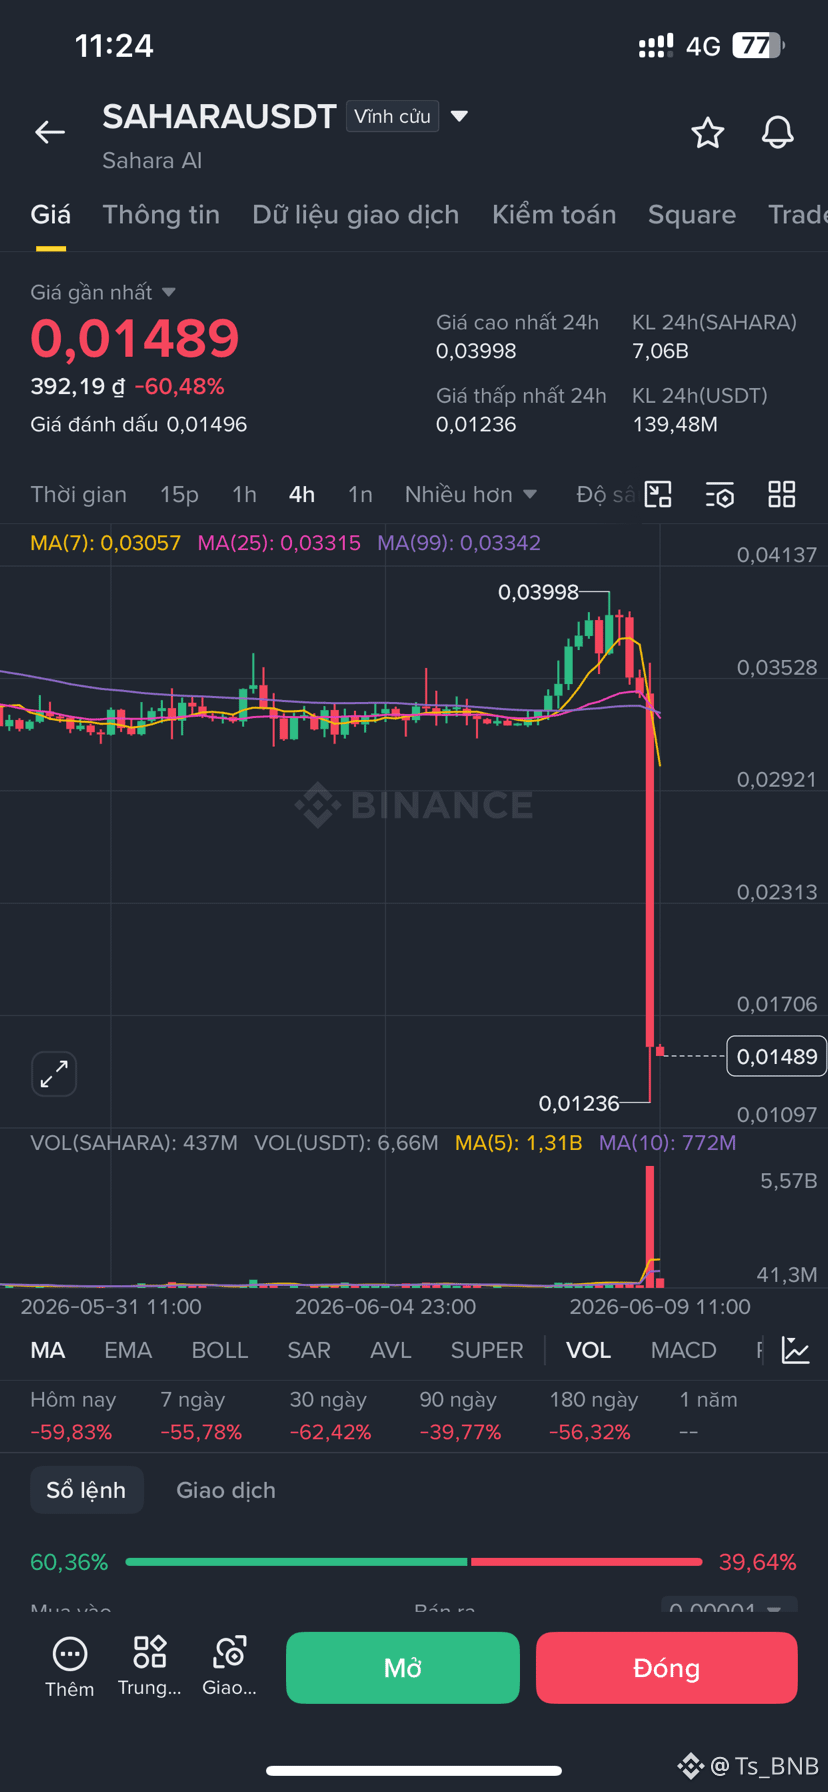
$H تم "اختراقه" وهبط أكثر من 80%، والآن جاء دور $SAHARA ليغوص أكثر بـ 59%.
سوق الكريبتو هذه الأيام غريب جداً، كلما كان هناك مشروع على وشك الانهيار، دائماً ما تظهر قصة ما لتفسير الانخفاض. 🤡
لا أعلم إذا كان الهاكرز يعملون بجد أو أن فريق المشروع مبتكر بشكل مفرط...
ما رأيكم في هذا:
👉 هل هو اختراق حقيقي؟
👉 أم أن الحيتان تتخلص من حمولتها؟
👉 أم أنه مجرد إعادة تسمية لشيء قديم؟
#SAHARA #Binance #Crypto #Altcoin #Dump #Hacker
$SAHARA
{future}(SAHARAUSDT)
🚨 بالتأكيد ما يمكن أن يظهر 2 هاكرز في نفس اليوم!
$H تم "اختراقه" وهبط أكثر من 80%، والآن جاء دور $SAHARA ليغوص أكثر بـ 59%.
سوق الكريبتو هذه الأيام غريب جداً، كلما كان هناك مشروع على وشك الانهيار، دائماً ما تظهر قصة ما لتفسير الانخفاض. 🤡
لا أعلم إذا كان الهاكرز يعملون بجد أو أن فريق المشروع مبتكر بشكل مفرط...
ما رأيكم في هذا:
👉 هل هو اختراق حقيقي؟
👉 أم أن الحيتان تتخلص من حمولتها؟
👉 أم أنه مجرد إعادة تسمية لشيء قديم؟
#SAHARA #Binance #Crypto #Altcoin #Dump #Hacker
$SAHARA
1
667
·
--
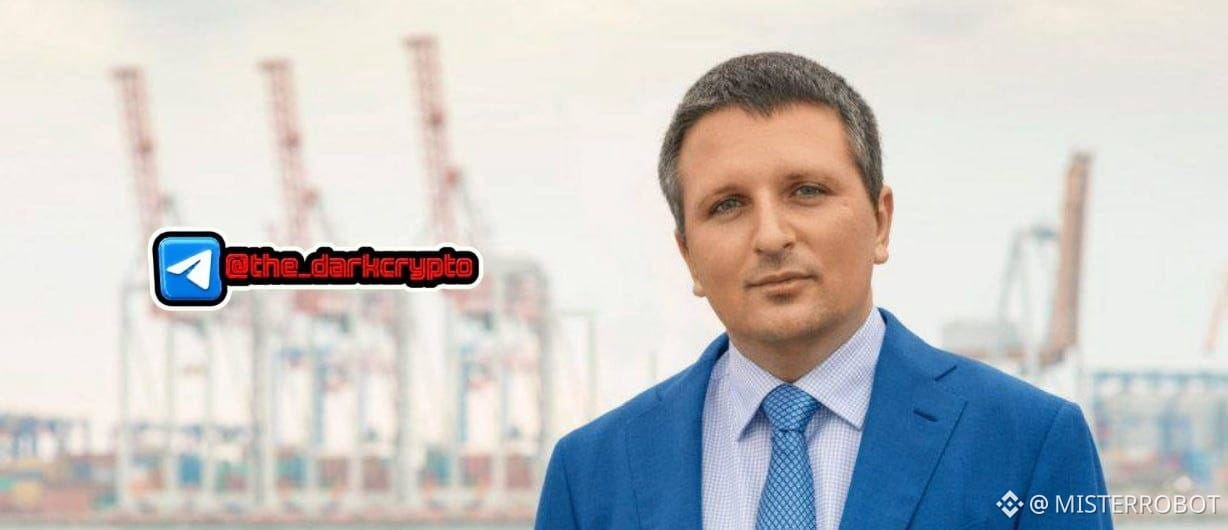
هاكر، نائب ورَئيس الطائفة في عالم المافيا التابعة لجرائم بطاقات الائتمان 👨💻
أوديسا، عائلة مثقفة: الأب — رئيس اتحاد المؤلفين. يطلق ديمتري غولوبوف بنفسه في عام 2001 CarderPlanet.com — منتدى للتجارة بنسخ (كلونات) فيزا وماستركارد، ويتم تسجيل النطاق في مدغشقر. سبعمائة مشارك، وتسرّب 11 مليون دولار من البنوك. وصفته صحيفة وول ستريت جورنال بـ«العَمّ الروحي» لمافيا الهاكرز.
الاعتقال في 2005 — مثير للكاميرات: يحرق الوثائق بينما يستدعي الجيران رجال الإطفاء. النتيجة — خمسة أشهر في الحبس الاحتياطي، وكفالة هزلية من اثنين من نواب البرلمان. لم يُسمح لـ Visa وMastercard بالوصول إلى المحكمة، وأُغلق الملف لعدم وجود عناصر جرم.
بدلًا من الجبل الأسود — يؤسس حزبًا إنترنتيًا مع دارث فادر في فيديو انتخابي. في 2014 صار بالفعل نائبًا شعبيًا عن كتلة بوروشنكو. في البرلمان يدفع مشروع قانون يخول حجب المواقع غير المرغوب فيها. التعليقات غير ضرورية.
وفقًا لبيانات #BitcoinMagazineUkraine — ضمن المراكز الثلاثة الأولى لأكبر حاملي #Bitcoin بين الشخصيات العامة الأوكرانية. تغيّر المنتدى إلى برلمان، لكن العادات لم تتغير 😏
#Crypto #Hacker
اشترك — هنا يحدث مثل هذا كل يوم 🔔
6
14
24.9k
·
--
مقالة
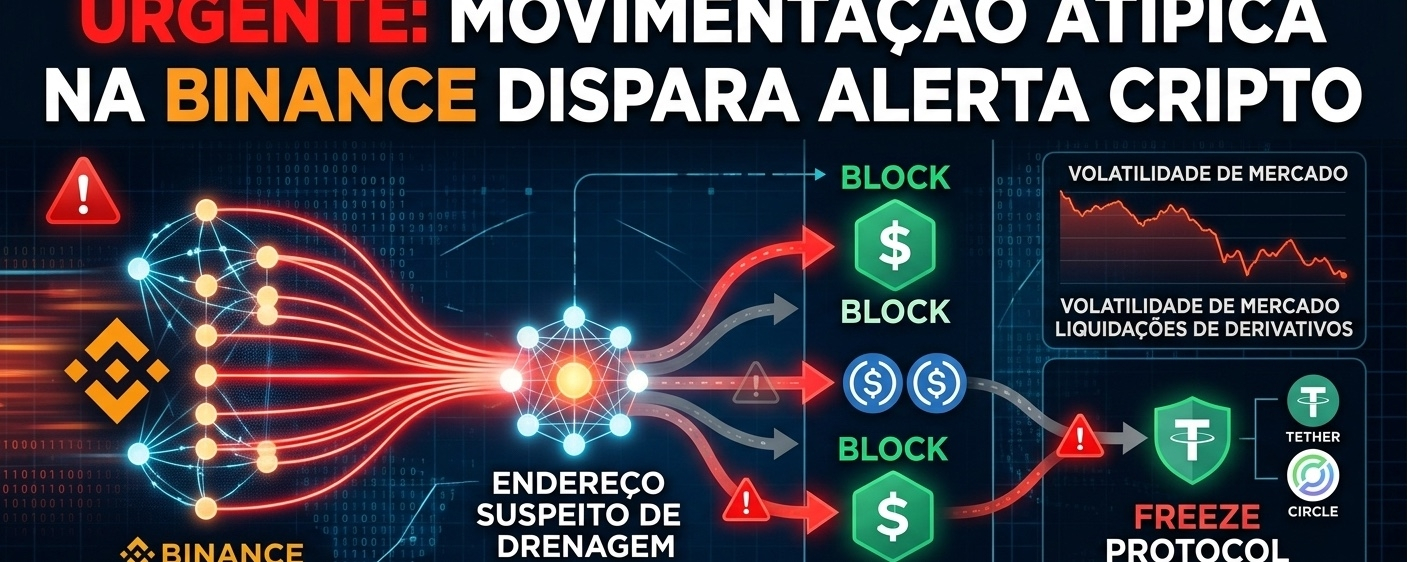
🚨تنبيه بشأن العملات المشفرة: استنزاف Binance يتسبب في تجميدات قياسيةالتاريخ: 29 أكتوبر 2026
مقدمة
شهد سوق الأصول المشفرة العالمي خلال الساعات الماضية أحد أكبر الأحداث التشغيلية والأمنية في تاريخه. وأثارت سلسلة من التحويلات الضخمة وغير المعتادة الصادرة من محافظ Binance الساخنة — أكبر منصة تداول في العالم من حيث حجم التداول — شكوكًا فورية بشأن هجوم إلكتروني واسع النطاق.
في غضون دقائق، أطلقت حركة مليارات الدولارات من العملات المستقرة وغيرها من الأصول المشفرة سلسلة من ردود الفعل: عمليات تجميد قياسية نفذها أكبر مُصدري الدولارات الرقمية في القطاع، وموجة حادة من التصفية في سوق المشتقات، ونقاشات محتدمة حول مواطن الضعف في منظومة Web3.
🚨تنبيه بشأن العملات المشفرة: استنزاف Binance يتسبب في تجميدات قياسية
التاريخ: 29 أكتوبر 2026
مقدمة
شهد سوق الأصول المشفرة العالمي خلال الساعات الماضية أحد أكبر الأحداث التشغيلية والأمنية في تاريخه. وأثارت سلسلة من التحويلات الضخمة وغير المعتادة الصادرة من محافظ Binance الساخنة — أكبر منصة تداول في العالم من حيث حجم التداول — شكوكًا فورية بشأن هجوم إلكتروني واسع النطاق.
في غضون دقائق، أطلقت حركة مليارات الدولارات من العملات المستقرة وغيرها من الأصول المشفرة سلسلة من ردود الفعل: عمليات تجميد قياسية نفذها أكبر مُصدري الدولارات الرقمية في القطاع، وموجة حادة من التصفية في سوق المشتقات، ونقاشات محتدمة حول مواطن الضعف في منظومة Web3.
User-af2c2fc1:
sim
8
8
14.7k
·
--
عرض الترجمة


Binance LATAM Official
·
--
تحديث بشأن التحقيق: أشارت تحقيقاتنا الأولية إلى احتمال أن يكون الحاسوب المحمول المخترق قد تورط في الحادث الأمني؛ غير أن تحقيقاتنا اللاحقة كشفت عن نقاط اختراق إضافية.
كان هذا هجومًا معقدًا، ونبذل قصارى جهدنا، بالتنسيق مع جهات إنفاذ القانون، لمعالجته. وما زلنا نجمع الحقائق، وسنشارك المزيد من المعلومات مباشرةً فور توفرها.
ستغطي Binance جميع الخسائر من صندوق SAFU ومن أموال الشركة. أموال المستخدمين آمنة.
ما زلنا على المسار الصحيح وفق الجدول الزمني المتوقع لاستئناف خدمة السحب خلال 45 ساعة. ولم تتأثر عمليات الإيداع.
توقفت التدفقات الخارجة عندما أوقفنا خدمة السحب في وقت سابق. وما زلنا نعمل مع شركائنا لتجميد العديد من الأصول المتأثرة، وقد جمّدنا حتى الآن ما يقارب 3 مليارات دولار.
سنواصل تقديم مزيد من التحديثات عبر قنوات Binance الرسمية كلما توفرت معلومات موثوقة إضافية.
16
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#$1.5BInLeveragedCryptoBetsLiquidated
4,301 مشاهدات
64 يقومون بالنقاش
2
#KOSPIFalls3.53%BackBelow6000
8,320 مشاهدات
280 يقومون بالنقاش
3
#USMidtermElections
124,332 مشاهدات
1,556 يقومون بالنقاش
4
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
2,298 مشاهدات
64 يقومون بالنقاش
5
#BinanceWillListPredictPREDICT
34,111 مشاهدات
724 يقومون بالنقاش
6
#SwitzerlandFirstSpotBitcoinETFExpectedToTradeInNovember
1,366 مشاهدات
76 يقومون بالنقاش
7
#StrategyReports$21BQ3OperatingProfit
1,398 مشاهدات
43 يقومون بالنقاش
8
#Strategy三季度营业利润210亿美元
19,525 مشاهدات
75 يقومون بالنقاش
9
#TwoAddressesHoldingAbout1.28BUSDTFrozen
17,627 مشاهدات
425 يقومون بالنقاش
10
#FirstDigitalBlacklistsAttackerAddressHoldingAbout3.4MFDUSD
611 مشاهدات
18 يقومون بالنقاش