
#exploit
exploit
108,712 مشاهدات
394 يقومون بالنقاش
رائج
جديد
أكبر عملية سرقة في تاريخ بينانس 💥🦈
اهتزّ قطاع العملات المشفّرة حتى أعماقه عندما نفّذت مجموعة لازاروس المدعومة من الدولة في كوريا الشمالية اختراقًا لباينانس بقيمة 6.3 مليار دولار، في أكبر عملية سرقة للعملات المشفّرة في التاريخ.
ما بدأ كتسلل هادئ تصاعد إلى كابوس تشغيلي عالي المخاطر استمر 20 دقيقة. وباستخدام صلاحيات حصلوا عليها عبر اختراق جهاز أحد مهندسي DevOps في بينانس، استهدف المهاجمون البنية التحتية لتوقيع المعاملات عبر 10 سلاسل بلوكتشين لبدء عمليات سحب سريعة.
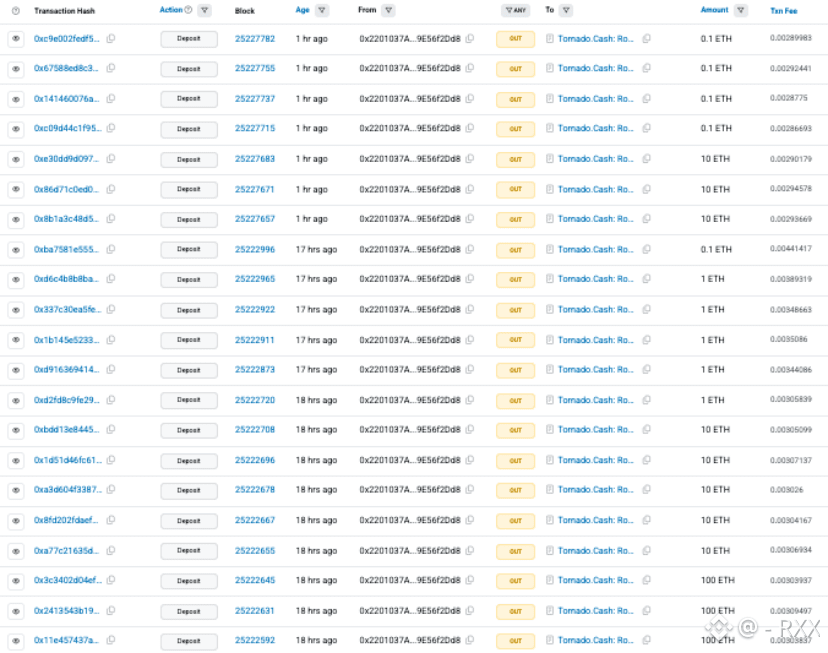
قبل أن تتمكن فرق الأمن من الاستجابة بالكامل، اختفت مليارات الدولارات من المحافظ الساخنة وانتقلت إلى شبكات غير وصائية. وجاء رد فعل منظومة العملات المشفّرة الأوسع فوريًا: إذ سارعت شركتا تيثر وسيركل، وهما من أبرز مُصدري العملات المستقرة، إلى جانب شركاء أمن السلاسل، لتجميد ما يقارب 3 مليارات دولار من الأصول المسروقة مباشرةً على السلسلة. ومع ذلك، لا يزال أكثر من 2.4 مليار دولار من البيتكوين والإيثيريوم تحت سيطرة المهاجم، ويجري تحويلها بنشاط عبر خدمات خلط مثل تورنادو كاش.
وللحد من ذعر السوق، أوقفت قيادة بينانس عمليات السحب عالميًا، وتعهدت بتغطية 100% من أموال المستخدمين المتضررين باستخدام احتياطي الطوارئ SAFU، مطمئنةً المتداولين إلى أن الأنظمة والأرصدة الداخلية تُؤمَّن بالكامل.
#exploit #Binance #TwoAddressesHoldingAbout1.28BUSDTFrozen
#HackerAlert
أكبر عملية سرقة في تاريخ بينانس 💥🦈
اهتزّ قطاع العملات المشفّرة حتى أعماقه عندما نفّذت مجموعة لازاروس المدعومة من الدولة في كوريا الشمالية اختراقًا لباينانس بقيمة 6.3 مليار دولار، في أكبر عملية سرقة للعملات المشفّرة في التاريخ.
ما بدأ كتسلل هادئ تصاعد إلى كابوس تشغيلي عالي المخاطر استمر 20 دقيقة. وباستخدام صلاحيات حصلوا عليها عبر اختراق جهاز أحد مهندسي DevOps في بينانس، استهدف المهاجمون البنية التحتية لتوقيع المعاملات عبر 10 سلاسل بلوكتشين لبدء عمليات سحب سريعة.
قبل أن تتمكن فرق الأمن من الاستجابة بالكامل، اختفت مليارات الدولارات من المحافظ الساخنة وانتقلت إلى شبكات غير وصائية. وجاء رد فعل منظومة العملات المشفّرة الأوسع فوريًا: إذ سارعت شركتا تيثر وسيركل، وهما من أبرز مُصدري العملات المستقرة، إلى جانب شركاء أمن السلاسل، لتجميد ما يقارب 3 مليارات دولار من الأصول المسروقة مباشرةً على السلسلة. ومع ذلك، لا يزال أكثر من 2.4 مليار دولار من البيتكوين والإيثيريوم تحت سيطرة المهاجم، ويجري تحويلها بنشاط عبر خدمات خلط مثل تورنادو كاش.
وللحد من ذعر السوق، أوقفت قيادة بينانس عمليات السحب عالميًا، وتعهدت بتغطية 100% من أموال المستخدمين المتضررين باستخدام احتياطي الطوارئ SAFU، مطمئنةً المتداولين إلى أن الأنظمة والأرصدة الداخلية تُؤمَّن بالكامل.
#exploit #Binance #TwoAddressesHoldingAbout1.28BUSDTFrozen
#HackerAlert
اهتزّ قطاع العملات المشفّرة حتى أعماقه عندما نفّذت مجموعة لازاروس المدعومة من الدولة في كوريا الشمالية اختراقًا لباينانس بقيمة 6.3 مليار دولار، في أكبر عملية سرقة للعملات المشفّرة في التاريخ.
ما بدأ كتسلل هادئ تصاعد إلى كابوس تشغيلي عالي المخاطر استمر 20 دقيقة. وباستخدام صلاحيات حصلوا عليها عبر اختراق جهاز أحد مهندسي DevOps في بينانس، استهدف المهاجمون البنية التحتية لتوقيع المعاملات عبر 10 سلاسل بلوكتشين لبدء عمليات سحب سريعة.
قبل أن تتمكن فرق الأمن من الاستجابة بالكامل، اختفت مليارات الدولارات من المحافظ الساخنة وانتقلت إلى شبكات غير وصائية. وجاء رد فعل منظومة العملات المشفّرة الأوسع فوريًا: إذ سارعت شركتا تيثر وسيركل، وهما من أبرز مُصدري العملات المستقرة، إلى جانب شركاء أمن السلاسل، لتجميد ما يقارب 3 مليارات دولار من الأصول المسروقة مباشرةً على السلسلة. ومع ذلك، لا يزال أكثر من 2.4 مليار دولار من البيتكوين والإيثيريوم تحت سيطرة المهاجم، ويجري تحويلها بنشاط عبر خدمات خلط مثل تورنادو كاش.
وللحد من ذعر السوق، أوقفت قيادة بينانس عمليات السحب عالميًا، وتعهدت بتغطية 100% من أموال المستخدمين المتضررين باستخدام احتياطي الطوارئ SAFU، مطمئنةً المتداولين إلى أن الأنظمة والأرصدة الداخلية تُؤمَّن بالكامل.
#exploit #Binance #TwoAddressesHoldingAbout1.28BUSDTFrozen
#HackerAlert
TheCryptoPulsePro:
Great question! Exploits targeting hot wallets usually involve sophisticated private key compromise, authorization bypass, or interacting with flawed bridge/multisig verification loops. As protocols scale, securing operational infrastructure becomes just as critical as smart contract audits.
5
3
726
·
--
🚨 ZachXBT يربط مجموعة TraderTraitor بسرقة 6.3 مليارات دولار من بينانس.
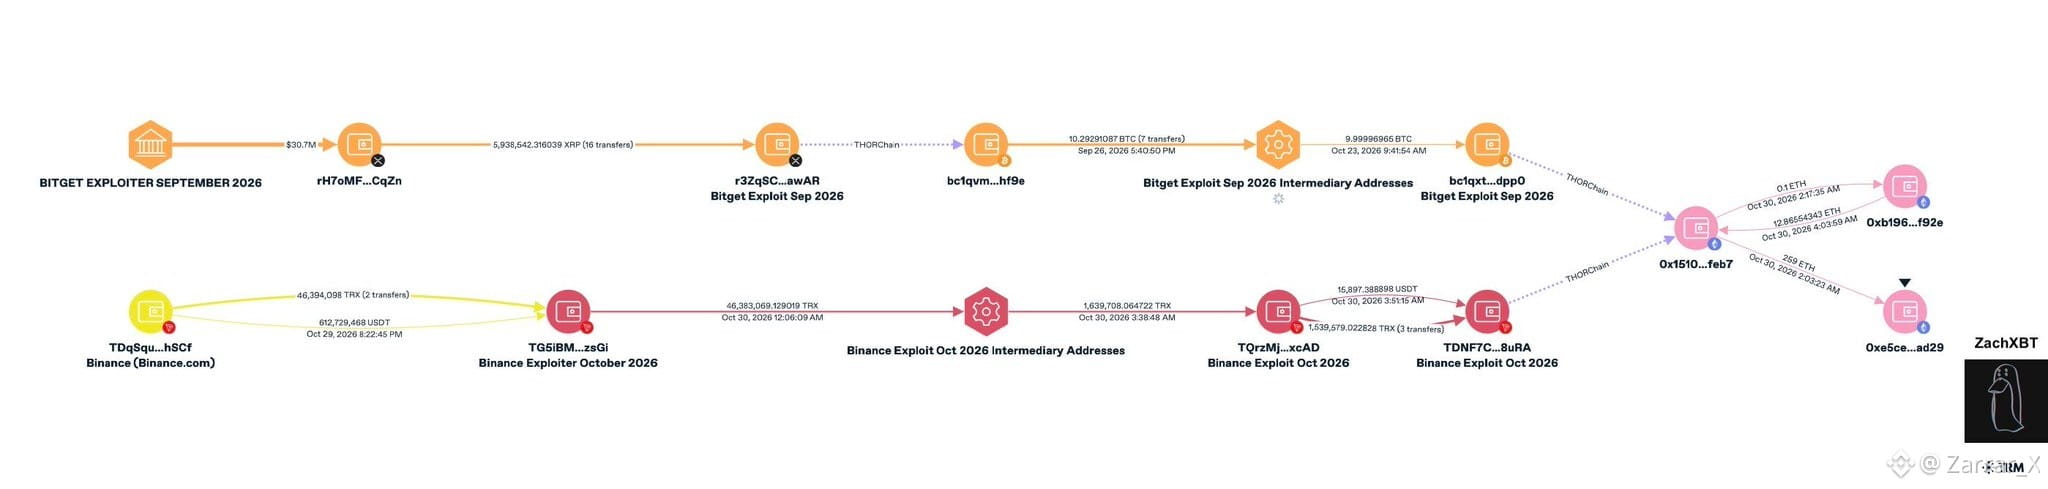
يقول محقق البلوك تشين ZachXBT إن مجموعة القرصنة TraderTraitor المرتبطة بكوريا الشمالية، والتي ارتبطت سابقًا باستغلال منصة Bitget وسرقة 388 مليون دولار، قد تكون أيضًا وراء الاختراق المزعوم لبينانس، الذي بلغت قيمته 6.3 مليارات دولار.
ويتمثل الرابط الأساسي في أن الأموال المسروقة في الحادثتين انتهى بها المطاف، بحسب التقارير، في عنوان البلوك تشين نفسه، ما يثير الشكوك بشأن وجود مهاجم مشترك أو شبكة لغسل الأموال.
إذا تأكدت هذه النسبة، فسيشير ذلك إلى عملية أوسع بكثير تشمل جرائم إلكترونية مرتبطة بكوريا الشمالية. لكن اشتراك الحادثتين في عنوان وجهة واحد لا يثبت بشكل قاطع أن المجموعة نفسها نفذت الهجومين.
$LINK #exploit
{spot}(LINKUSDT)
🚨 ZachXBT يربط مجموعة TraderTraitor بسرقة 6.3 مليارات دولار من بينانس.
يقول محقق البلوك تشين ZachXBT إن مجموعة القرصنة TraderTraitor المرتبطة بكوريا الشمالية، والتي ارتبطت سابقًا باستغلال منصة Bitget وسرقة 388 مليون دولار، قد تكون أيضًا وراء الاختراق المزعوم لبينانس، الذي بلغت قيمته 6.3 مليارات دولار.
ويتمثل الرابط الأساسي في أن الأموال المسروقة في الحادثتين انتهى بها المطاف، بحسب التقارير، في عنوان البلوك تشين نفسه، ما يثير الشكوك بشأن وجود مهاجم مشترك أو شبكة لغسل الأموال.
إذا تأكدت هذه النسبة، فسيشير ذلك إلى عملية أوسع بكثير تشمل جرائم إلكترونية مرتبطة بكوريا الشمالية. لكن اشتراك الحادثتين في عنوان وجهة واحد لا يثبت بشكل قاطع أن المجموعة نفسها نفذت الهجومين.
$LINK #exploit
يقول محقق البلوك تشين ZachXBT إن مجموعة القرصنة TraderTraitor المرتبطة بكوريا الشمالية، والتي ارتبطت سابقًا باستغلال منصة Bitget وسرقة 388 مليون دولار، قد تكون أيضًا وراء الاختراق المزعوم لبينانس، الذي بلغت قيمته 6.3 مليارات دولار.
ويتمثل الرابط الأساسي في أن الأموال المسروقة في الحادثتين انتهى بها المطاف، بحسب التقارير، في عنوان البلوك تشين نفسه، ما يثير الشكوك بشأن وجود مهاجم مشترك أو شبكة لغسل الأموال.
إذا تأكدت هذه النسبة، فسيشير ذلك إلى عملية أوسع بكثير تشمل جرائم إلكترونية مرتبطة بكوريا الشمالية. لكن اشتراك الحادثتين في عنوان وجهة واحد لا يثبت بشكل قاطع أن المجموعة نفسها نفذت الهجومين.
$LINK #exploit
124

حوكمةٌ تم شراؤها في معاملة واحدة — هذا ما حدث لـ X100 مساء السبت، ولا أزال أعود إلى التفكير في مدى ضآلة ما وقف في طريق المهاجمين.
استخدم المهاجمون قرضًا آنيًا لشراء مقعدين من مقاعد «مجلس الشيوخ» الثلاثة في X100، ثم أنشؤوا مقترحات وصوّتوا عليها ونفّذوها ضمن المعاملة نفسها — فباعوا رموز الخزينة في مجمّع أنشؤوه للتو، وأحرقوا مركز السيولة الخاص بالمشروع. وأشارت Blockaid في تنبيهها إلى أن الهجوم ما زال مستمرًا، مع تحقيق نحو $4.85 مليون من عملة USDT.
الخلل يكمن في التصميم نفسه: احتُسبت القوة التصويتية بمجرد تجميد الرموز، من دون لقطة للحالة، أو فترة احتفاظ، أو قفل زمني. وهبطت X بنحو 96.5% في ذلك اليوم.
كان السوق الأوسع ضعيفًا أصلًا — $BTC $80,420 (-1.3%)، $ETH $2,335 (-2.8%) — ولم يكن ذلك رد فعل على هذا الرمز الصغير وحده. والدرس يتجاوز X100: أي منظمة لامركزية مستقلة تسمح للأصوات التي جرى شراؤها للتو بتنفيذ القرارات فورًا، يفصلها قرض آني واحد عن المصير نفسه. أجرِ بحثك الخاص (DYOR)، وهذا ليس نصيحة استثمارية.
ما الإجراء الوقائي الذي ينبغي ألا تتنازل عنه المنظمات اللامركزية المستقلة بعد ما حدث: لقطات الحالة، أم الأقفال الزمنية، أم كلاهما؟
#CryptoMarkets #DeFiSecurity #Governance #Exploit
حوكمةٌ تم شراؤها في معاملة واحدة — هذا ما حدث لـ X100 مساء السبت، ولا أزال أعود إلى التفكير في مدى ضآلة ما وقف في طريق المهاجمين.
استخدم المهاجمون قرضًا آنيًا لشراء مقعدين من مقاعد «مجلس الشيوخ» الثلاثة في X100، ثم أنشؤوا مقترحات وصوّتوا عليها ونفّذوها ضمن المعاملة نفسها — فباعوا رموز الخزينة في مجمّع أنشؤوه للتو، وأحرقوا مركز السيولة الخاص بالمشروع. وأشارت Blockaid في تنبيهها إلى أن الهجوم ما زال مستمرًا، مع تحقيق نحو $4.85 مليون من عملة USDT.
الخلل يكمن في التصميم نفسه: احتُسبت القوة التصويتية بمجرد تجميد الرموز، من دون لقطة للحالة، أو فترة احتفاظ، أو قفل زمني. وهبطت X بنحو 96.5% في ذلك اليوم.
كان السوق الأوسع ضعيفًا أصلًا — $BTC $80,420 (-1.3%)، $ETH $2,335 (-2.8%) — ولم يكن ذلك رد فعل على هذا الرمز الصغير وحده. والدرس يتجاوز X100: أي منظمة لامركزية مستقلة تسمح للأصوات التي جرى شراؤها للتو بتنفيذ القرارات فورًا، يفصلها قرض آني واحد عن المصير نفسه. أجرِ بحثك الخاص (DYOR)، وهذا ليس نصيحة استثمارية.
ما الإجراء الوقائي الذي ينبغي ألا تتنازل عنه المنظمات اللامركزية المستقلة بعد ما حدث: لقطات الحالة، أم الأقفال الزمنية، أم كلاهما؟
#CryptoMarkets #DeFiSecurity #Governance #Exploit
استخدم المهاجمون قرضًا آنيًا لشراء مقعدين من مقاعد «مجلس الشيوخ» الثلاثة في X100، ثم أنشؤوا مقترحات وصوّتوا عليها ونفّذوها ضمن المعاملة نفسها — فباعوا رموز الخزينة في مجمّع أنشؤوه للتو، وأحرقوا مركز السيولة الخاص بالمشروع. وأشارت Blockaid في تنبيهها إلى أن الهجوم ما زال مستمرًا، مع تحقيق نحو $4.85 مليون من عملة USDT.
الخلل يكمن في التصميم نفسه: احتُسبت القوة التصويتية بمجرد تجميد الرموز، من دون لقطة للحالة، أو فترة احتفاظ، أو قفل زمني. وهبطت X بنحو 96.5% في ذلك اليوم.
كان السوق الأوسع ضعيفًا أصلًا — $BTC $80,420 (-1.3%)، $ETH $2,335 (-2.8%) — ولم يكن ذلك رد فعل على هذا الرمز الصغير وحده. والدرس يتجاوز X100: أي منظمة لامركزية مستقلة تسمح للأصوات التي جرى شراؤها للتو بتنفيذ القرارات فورًا، يفصلها قرض آني واحد عن المصير نفسه. أجرِ بحثك الخاص (DYOR)، وهذا ليس نصيحة استثمارية.
ما الإجراء الوقائي الذي ينبغي ألا تتنازل عنه المنظمات اللامركزية المستقلة بعد ما حدث: لقطات الحالة، أم الأقفال الزمنية، أم كلاهما؟
#CryptoMarkets #DeFiSecurity #Governance #Exploit
5

·
--
🦈 $BNB انكشاف ثغرة استحقاق بقيمة 807 آلاف دولار 🦈
📊 يوضح تقرير الحادثة الصادر عن شبكة UNCX وجود خلل في آلية استحقاق عامة أتاح للمهاجمين سحب كميات زائدة من الرموز عبر Ethereum وBNB Chain وBase وRobinhood، محققين نحو 807,600 دولار. ولم تُستخدم أي صلاحيات إدارية، ما يشير إلى ثغرة منطقية بحتة لا إلى اختراق عبر صلاحيات مميزة.
💰 تحمّلت BNB Chain الحصة الأكبر من الخسائر، بقيمة 567,500 دولار، فيما أعاد قراصنة القبعة البيضاء بالفعل 82,143,500 من رموز X و23.8682 ETH، ما أوقف التسرب الفوري للسيولة. 🔍 يؤكد ذلك الحاجة إلى تصميمات استحقاق غير قابلة للتغيير وإلى اليقظة المستمرة في عمليات التدقيق.
💬 كيف ستعيد تقييم المخاطر في المشاريع التي تستخدم عقود استحقاق قابلة للتغيير؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BNB #SmartMoney #Exploit #Crypto #Security
🚀 🔥
🦈 $BNB انكشاف ثغرة استحقاق بقيمة 807 آلاف دولار 🦈
📊 يوضح تقرير الحادثة الصادر عن شبكة UNCX وجود خلل في آلية استحقاق عامة أتاح للمهاجمين سحب كميات زائدة من الرموز عبر Ethereum وBNB Chain وBase وRobinhood، محققين نحو 807,600 دولار. ولم تُستخدم أي صلاحيات إدارية، ما يشير إلى ثغرة منطقية بحتة لا إلى اختراق عبر صلاحيات مميزة.
💰 تحمّلت BNB Chain الحصة الأكبر من الخسائر، بقيمة 567,500 دولار، فيما أعاد قراصنة القبعة البيضاء بالفعل 82,143,500 من رموز X و23.8682 ETH، ما أوقف التسرب الفوري للسيولة. 🔍 يؤكد ذلك الحاجة إلى تصميمات استحقاق غير قابلة للتغيير وإلى اليقظة المستمرة في عمليات التدقيق.
💬 كيف ستعيد تقييم المخاطر في المشاريع التي تستخدم عقود استحقاق قابلة للتغيير؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BNB #SmartMoney #Exploit #Crypto #Security
🚀 🔥
📊 يوضح تقرير الحادثة الصادر عن شبكة UNCX وجود خلل في آلية استحقاق عامة أتاح للمهاجمين سحب كميات زائدة من الرموز عبر Ethereum وBNB Chain وBase وRobinhood، محققين نحو 807,600 دولار. ولم تُستخدم أي صلاحيات إدارية، ما يشير إلى ثغرة منطقية بحتة لا إلى اختراق عبر صلاحيات مميزة.
💰 تحمّلت BNB Chain الحصة الأكبر من الخسائر، بقيمة 567,500 دولار، فيما أعاد قراصنة القبعة البيضاء بالفعل 82,143,500 من رموز X و23.8682 ETH، ما أوقف التسرب الفوري للسيولة. 🔍 يؤكد ذلك الحاجة إلى تصميمات استحقاق غير قابلة للتغيير وإلى اليقظة المستمرة في عمليات التدقيق.
💬 كيف ستعيد تقييم المخاطر في المشاريع التي تستخدم عقود استحقاق قابلة للتغيير؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BNB #SmartMoney #Exploit #Crypto #Security
🚀 🔥
17

🚨 يؤكد المتداول FROGMAN تعرضه لاستغلال بقيمة 4 ملايين دولار، بينما يغسل المهاجمون الأموال عبر $ETH و$SOL ! 💣
تعرض المتداول Frogman لاستغلال ضخم بقيمة 4 ملايين دولار، إذ استنزف المهاجمون تسعة رموز مختلفة، من بينها كميات كبيرة من $BP، وغسلوا الأموال عبر أدوات الخصوصية. 🔍 وسرعان ما استبدل الجناة الأصول المسروقة بأصول عالية السيولة مثل $ETH ، قبل توزيع الأموال عبر Chainflip.
📌 تتابع فرق الأمن في سنغافورة العنوان المعلّم، لكن عمليات البيع المكثفة للرموز منخفضة القيمة السوقية تُحدث صدمات فورية في المعروض على دفاتر الطلبات اللامركزية. 💡 يظل أمن المحافظ العامل الأهم في تحديد المخاطر ضمن بيئات الأسواق المتقلبة. 💬 ما مدى صرامة بروتوكولات الحفظ الذاتي لديكم أثناء دورات التداول النشطة؟ 👇
⚠️ هذه ليست نصيحة مالية. احرصوا دائمًا على إدارة المخاطر. 🛡️
🏷️ #ETH #SecurityAlert #Crypto #Exploit
🚨 🛡️
🚨 يؤكد المتداول FROGMAN تعرضه لاستغلال بقيمة 4 ملايين دولار، بينما يغسل المهاجمون الأموال عبر $ETH و$SOL ! 💣
تعرض المتداول Frogman لاستغلال ضخم بقيمة 4 ملايين دولار، إذ استنزف المهاجمون تسعة رموز مختلفة، من بينها كميات كبيرة من $BP، وغسلوا الأموال عبر أدوات الخصوصية. 🔍 وسرعان ما استبدل الجناة الأصول المسروقة بأصول عالية السيولة مثل $ETH ، قبل توزيع الأموال عبر Chainflip.
📌 تتابع فرق الأمن في سنغافورة العنوان المعلّم، لكن عمليات البيع المكثفة للرموز منخفضة القيمة السوقية تُحدث صدمات فورية في المعروض على دفاتر الطلبات اللامركزية. 💡 يظل أمن المحافظ العامل الأهم في تحديد المخاطر ضمن بيئات الأسواق المتقلبة. 💬 ما مدى صرامة بروتوكولات الحفظ الذاتي لديكم أثناء دورات التداول النشطة؟ 👇
⚠️ هذه ليست نصيحة مالية. احرصوا دائمًا على إدارة المخاطر. 🛡️
🏷️ #ETH #SecurityAlert #Crypto #Exploit
🚨 🛡️
تعرض المتداول Frogman لاستغلال ضخم بقيمة 4 ملايين دولار، إذ استنزف المهاجمون تسعة رموز مختلفة، من بينها كميات كبيرة من $BP، وغسلوا الأموال عبر أدوات الخصوصية. 🔍 وسرعان ما استبدل الجناة الأصول المسروقة بأصول عالية السيولة مثل $ETH ، قبل توزيع الأموال عبر Chainflip.
📌 تتابع فرق الأمن في سنغافورة العنوان المعلّم، لكن عمليات البيع المكثفة للرموز منخفضة القيمة السوقية تُحدث صدمات فورية في المعروض على دفاتر الطلبات اللامركزية. 💡 يظل أمن المحافظ العامل الأهم في تحديد المخاطر ضمن بيئات الأسواق المتقلبة. 💬 ما مدى صرامة بروتوكولات الحفظ الذاتي لديكم أثناء دورات التداول النشطة؟ 👇
⚠️ هذه ليست نصيحة مالية. احرصوا دائمًا على إدارة المخاطر. 🛡️
🏷️ #ETH #SecurityAlert #Crypto #Exploit
🚨 🛡️
38

🚨 مشروع Near Intents يستعيد 3.8 مليون دولار بعد اختراق
أعلن مشروع Near Intents عن استعادته الكاملة لمبلغ 3.8 مليون دولار أمريكي كان قد تعرض للاختراق. جاء هذا الاسترداد بعد أن ذكر الفريق أنه تم تحديد هوية المهاجم ومنحه مهلة 48 ساعة لإعادة الأموال المسروقة.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#NearProtocol #BlockchainSecurity #CryptoRecovery #Exploit
📰 المصدر: decrypt.co
🚨 مشروع Near Intents يستعيد 3.8 مليون دولار بعد اختراق
أعلن مشروع Near Intents عن استعادته الكاملة لمبلغ 3.8 مليون دولار أمريكي كان قد تعرض للاختراق. جاء هذا الاسترداد بعد أن ذكر الفريق أنه تم تحديد هوية المهاجم ومنحه مهلة 48 ساعة لإعادة الأموال المسروقة.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#NearProtocol #BlockchainSecurity #CryptoRecovery #Exploit
📰 المصدر: decrypt.co
أعلن مشروع Near Intents عن استعادته الكاملة لمبلغ 3.8 مليون دولار أمريكي كان قد تعرض للاختراق. جاء هذا الاسترداد بعد أن ذكر الفريق أنه تم تحديد هوية المهاجم ومنحه مهلة 48 ساعة لإعادة الأموال المسروقة.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#NearProtocol #BlockchainSecurity #CryptoRecovery #Exploit
📰 المصدر: decrypt.co
118

·
--
🚨 استغلال تصريح خبيث يستنزف محافظ $USDG في هجمات المعاملة الواحدة ⚠️
كشف باحثون في مجال الأمان للتو عن استغلال توقيع تصريح خفي يقوم بتصريف أرصدة $USDG في معاملة ذرّية واحدة. 📊 يعتمد المهاجمون على موافقات ضارة (malicious approvals)، ثم ينفّذون فورًا دوال transferFrom لسرقة الأموال قبل توجيه 80% إلى بنية أساسية مخصّصة للمدرّين (drainer) الرئيسي.
🔍 تعكس هذه البنية إعدادات Drainer-as-a-Service الكلاسيكية، حيث يتم استغلال قنوات خروج غير خاضعة لـ KYC لتصفية رأس مال تم اختراقه. احمِ محفظتك من خلال تدقيق التواقيع المفعّلة خارج السلسلة وإلغاء موافقات الرموز غير الموثوقة فورًا. 💬 هل راجعت تصاريح (permit) السماح النشطة لديك على السلسلة اليوم؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدِر مخاطرك. 🛡️
🏷️ #USDG #CryptoSecurity #RiskManagement #Exploit
⚠️ 🛡️
🚨 استغلال تصريح خبيث يستنزف محافظ $USDG في هجمات المعاملة الواحدة ⚠️
كشف باحثون في مجال الأمان للتو عن استغلال توقيع تصريح خفي يقوم بتصريف أرصدة $USDG في معاملة ذرّية واحدة. 📊 يعتمد المهاجمون على موافقات ضارة (malicious approvals)، ثم ينفّذون فورًا دوال transferFrom لسرقة الأموال قبل توجيه 80% إلى بنية أساسية مخصّصة للمدرّين (drainer) الرئيسي.
🔍 تعكس هذه البنية إعدادات Drainer-as-a-Service الكلاسيكية، حيث يتم استغلال قنوات خروج غير خاضعة لـ KYC لتصفية رأس مال تم اختراقه. احمِ محفظتك من خلال تدقيق التواقيع المفعّلة خارج السلسلة وإلغاء موافقات الرموز غير الموثوقة فورًا. 💬 هل راجعت تصاريح (permit) السماح النشطة لديك على السلسلة اليوم؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدِر مخاطرك. 🛡️
🏷️ #USDG #CryptoSecurity #RiskManagement #Exploit
⚠️ 🛡️
كشف باحثون في مجال الأمان للتو عن استغلال توقيع تصريح خفي يقوم بتصريف أرصدة $USDG في معاملة ذرّية واحدة. 📊 يعتمد المهاجمون على موافقات ضارة (malicious approvals)، ثم ينفّذون فورًا دوال transferFrom لسرقة الأموال قبل توجيه 80% إلى بنية أساسية مخصّصة للمدرّين (drainer) الرئيسي.
🔍 تعكس هذه البنية إعدادات Drainer-as-a-Service الكلاسيكية، حيث يتم استغلال قنوات خروج غير خاضعة لـ KYC لتصفية رأس مال تم اختراقه. احمِ محفظتك من خلال تدقيق التواقيع المفعّلة خارج السلسلة وإلغاء موافقات الرموز غير الموثوقة فورًا. 💬 هل راجعت تصاريح (permit) السماح النشطة لديك على السلسلة اليوم؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدِر مخاطرك. 🛡️
🏷️ #USDG #CryptoSecurity #RiskManagement #Exploit
⚠️ 🛡️
33
·
--

مقالة
دعني أهدئك بشأن $GUA: لماذا الانخفاض بنسبة 75% الذي حدث أمس هو جوهرة مخفية وهدية للمشترين!أمس، كانت المجتمع محتفظة بأنفاسها وهي تشاهد توكن SUPERFORTUNE (GUA) ينزل إلى قاع شديد حول $0.2630. الكثير من الناس أصابهم الذعر، لكن الذين يعرفون كيف يقرأون الرسوم البيانية ويحللون البيانات على السلسلة فهموا: كانت هذه قوة قاهرة كلاسيكية فتحت نقطة دخول مثالية.
- الآن، السعر قد ارتد بالفعل فوق $0.61، مؤمناً موقعه بثقة فوق المتوسطات المتحركة الرئيسية! دعونا نفصل لماذا هذا المشروع قوي أساسياً ولماذا الذعر قد انتهى رسمياً.
دعني أهدئك بشأن $GUA: لماذا الانخفاض بنسبة 75% الذي حدث أمس هو جوهرة مخفية وهدية للمشترين!
أمس، كانت المجتمع محتفظة بأنفاسها وهي تشاهد توكن SUPERFORTUNE (GUA) ينزل إلى قاع شديد حول $0.2630. الكثير من الناس أصابهم الذعر، لكن الذين يعرفون كيف يقرأون الرسوم البيانية ويحللون البيانات على السلسلة فهموا: كانت هذه قوة قاهرة كلاسيكية فتحت نقطة دخول مثالية.
- الآن، السعر قد ارتد بالفعل فوق $0.61، مؤمناً موقعه بثقة فوق المتوسطات المتحركة الرئيسية! دعونا نفصل لماذا هذا المشروع قوي أساسياً ولماذا الذعر قد انتهى رسمياً.
- الآن، السعر قد ارتد بالفعل فوق $0.61، مؤمناً موقعه بثقة فوق المتوسطات المتحركة الرئيسية! دعونا نفصل لماذا هذا المشروع قوي أساسياً ولماذا الذعر قد انتهى رسمياً.
2
505
·
--
🚨 تم القضاء على توكن كريبتو آخر إلى الصفر 🩸😱
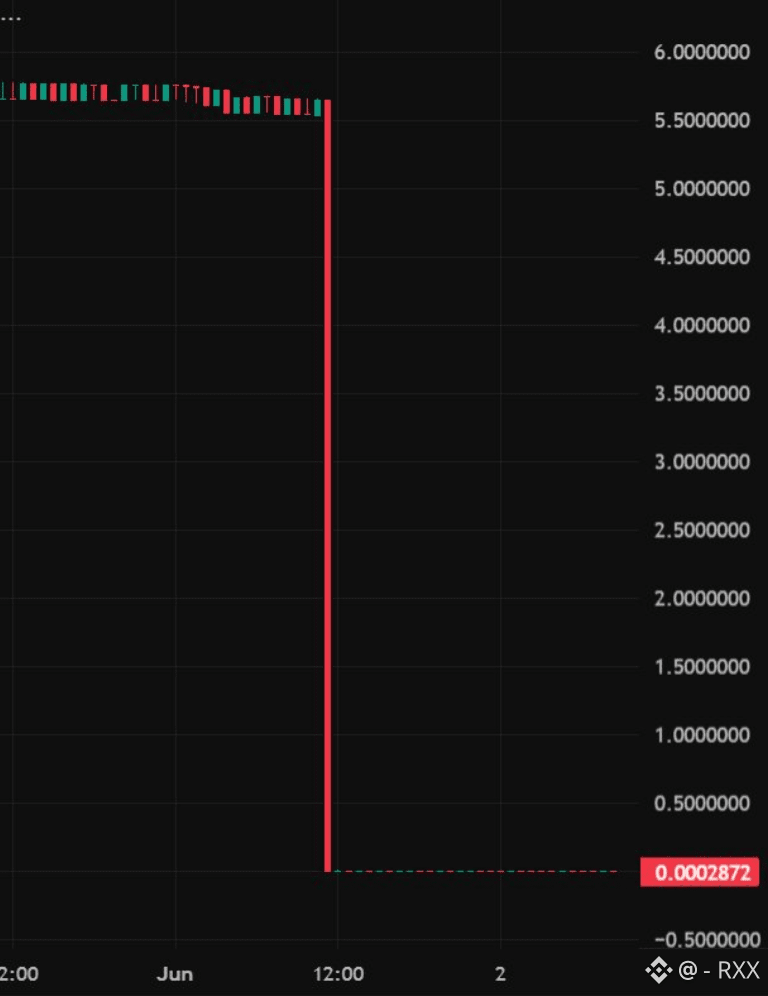
انهار $TSR/USDT تقريبًا بنسبة 100% في يوم واحد، ليصل إلى حوالي $0.0002 بعد الإبلاغ عن استغلال في $BNB Chain. 👀
إليك ما حدث على ما يبدو:
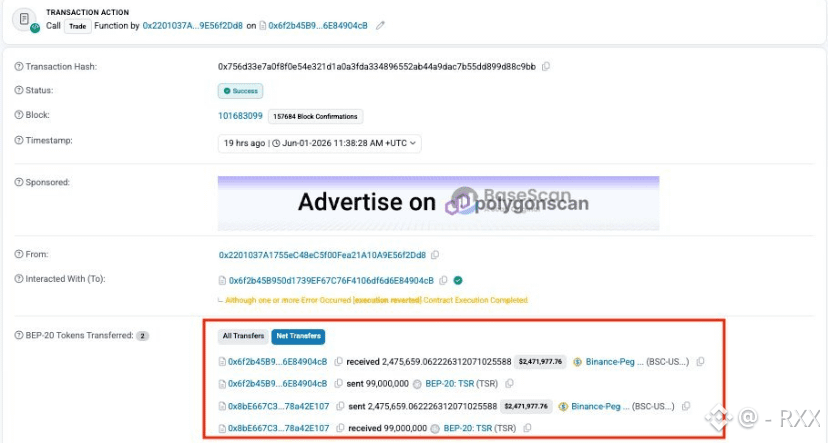
⚠️ قام المهاجم بصك 99 مليون $TSR
⚠️ قام بتفريغ التوكنات في السوق
⚠️ استخرج تقريبًا 2.5 مليون دولار في $USDT
⚠️ قام بنقل الأموال إلى إيثيريوم
⚠️ نقل 1,285+ $ETH عبر Tornado Cash
النتيجة؟
📉 تدمير الأسعار
📉 السيولة محيت
📉 حاملو التوكنات تركوا في حالة من الدمار
هذه تذكرة قاسية لأحد أكبر المخاطر في عالم الكريبتو:
يمكن أن يبدو المشروع قويًا…
حتى تظهر ثغرة في العقد الذكي، أو استغلال، أو مشكلة في صك التوكن تغيّر كل شيء بين عشية وضحاها. 🔥
في غضون ساعات:
💸 ملايين اختفت
💸 الثقة تلاشت
💸 تم محو توكن بشكل فعال
الواقع القاسي؟
في الكريبتو، إدارة المخاطر أهم من السعي وراء الـ 100x القادمة.
لأن في بعض الأحيان، استغلال واحد هو كل ما يلزم لمسح سوق كامل. 👀
ابق آمناً.
تحقق من المشاريع.
ولا تستهين أبداً بمخاطر العقود الذكية. ⚠️
$BNB
#Crypto #BNBChain #Exploit #Trading
{future}(BNBUSDT)
🚨 تم القضاء على توكن كريبتو آخر إلى الصفر 🩸😱
انهار $TSR/USDT تقريبًا بنسبة 100% في يوم واحد، ليصل إلى حوالي $0.0002 بعد الإبلاغ عن استغلال في $BNB Chain. 👀
إليك ما حدث على ما يبدو:
⚠️ قام المهاجم بصك 99 مليون $TSR
⚠️ قام بتفريغ التوكنات في السوق
⚠️ استخرج تقريبًا 2.5 مليون دولار في $USDT
⚠️ قام بنقل الأموال إلى إيثيريوم
⚠️ نقل 1,285+ $ETH عبر Tornado Cash
النتيجة؟
📉 تدمير الأسعار
📉 السيولة محيت
📉 حاملو التوكنات تركوا في حالة من الدمار
هذه تذكرة قاسية لأحد أكبر المخاطر في عالم الكريبتو:
يمكن أن يبدو المشروع قويًا…
حتى تظهر ثغرة في العقد الذكي، أو استغلال، أو مشكلة في صك التوكن تغيّر كل شيء بين عشية وضحاها. 🔥
في غضون ساعات:
💸 ملايين اختفت
💸 الثقة تلاشت
💸 تم محو توكن بشكل فعال
الواقع القاسي؟
في الكريبتو، إدارة المخاطر أهم من السعي وراء الـ 100x القادمة.
لأن في بعض الأحيان، استغلال واحد هو كل ما يلزم لمسح سوق كامل. 👀
ابق آمناً.
تحقق من المشاريع.
ولا تستهين أبداً بمخاطر العقود الذكية. ⚠️
$BNB
#Crypto #BNBChain #Exploit #Trading
انهار $TSR/USDT تقريبًا بنسبة 100% في يوم واحد، ليصل إلى حوالي $0.0002 بعد الإبلاغ عن استغلال في $BNB Chain. 👀
إليك ما حدث على ما يبدو:
⚠️ قام المهاجم بصك 99 مليون $TSR
⚠️ قام بتفريغ التوكنات في السوق
⚠️ استخرج تقريبًا 2.5 مليون دولار في $USDT
⚠️ قام بنقل الأموال إلى إيثيريوم
⚠️ نقل 1,285+ $ETH عبر Tornado Cash
النتيجة؟
📉 تدمير الأسعار
📉 السيولة محيت
📉 حاملو التوكنات تركوا في حالة من الدمار
هذه تذكرة قاسية لأحد أكبر المخاطر في عالم الكريبتو:
يمكن أن يبدو المشروع قويًا…
حتى تظهر ثغرة في العقد الذكي، أو استغلال، أو مشكلة في صك التوكن تغيّر كل شيء بين عشية وضحاها. 🔥
في غضون ساعات:
💸 ملايين اختفت
💸 الثقة تلاشت
💸 تم محو توكن بشكل فعال
الواقع القاسي؟
في الكريبتو، إدارة المخاطر أهم من السعي وراء الـ 100x القادمة.
لأن في بعض الأحيان، استغلال واحد هو كل ما يلزم لمسح سوق كامل. 👀
ابق آمناً.
تحقق من المشاريع.
ولا تستهين أبداً بمخاطر العقود الذكية. ⚠️
$BNB
#Crypto #BNBChain #Exploit #Trading
1
144
·
--
تم استغلال Thetanuts Finance في 15 يونيو بعد أن استهدف مهاجم خزانة إيثيريوم قديمة وسحب أصولًا تقدر بحوالي 2.1 مليون دولار.
وفقًا لـ Blockaid وExVul وPeckShield، استغل الهجوم عيبًا في المحاسبة ذات العرض المنخفض في حسابات سك واسترداد الخزنة. استخدم المهاجم رأس مال مؤقت لتقليل عرض الرموز إلى مستوى منخفض للغاية، ثم أعاد سك الرموز بمعدل مخفض بسبب سلوك التقريب في منطق العقد.
وجد تحليل ExVul أن صيغة استرداد الخزنة أصبحت عرضة للخطر عندما اقترب العرض الكلي من مستويات قريبة من الصفر. وهذا سمح للمهاجم بتوليد قيم استرداد مضخمة وتنفيذ معاملات سك واسترداد بشكل متكرر سحبت أصولًا أكثر مما تم إيداعه.
وضعت التقديرات الأولية الخسائر بالقرب من 105,500 دولار أمريكي في USDC. أفاد تحليل لاحق من PeckShield بتأثير إجمالي قدره 2.1 مليون دولار.
كما ذكر PeckShield أن حوالي 2 مليون دولار من رموز الخيارات تم تأمينها من قبل ممثلين أبيضين. حول المهاجم حوالي 105,000 دولار أمريكي من USDC إلى ETH واستمر في الاحتفاظ بأصول إضافية مرتبطة بالاستغلال.
قالت Thetanuts Finance إن الخزنة المتأثرة كانت منتجًا قديمًا تم ترحيله منذ سنوات ولم تكن مرتبطة بأي عقود حالية أو منتجات نشطة. يخطط الفريق لإصدار تقرير شامل بعد الانتهاء من تحقيقاته.
تعد هذه الحادثة تذكيرًا آخر بأن البنية التحتية القديمة لـ DeFi يمكن أن تظل عرضة للخطر حتى بعد ترحيل البروتوكولات للمستخدمين إلى أنظمة أحدث.
#exploit #SecurityAlert #Thetanuts #CryptoNews #CryptocurrencyNews
تم استغلال Thetanuts Finance في 15 يونيو بعد أن استهدف مهاجم خزانة إيثيريوم قديمة وسحب أصولًا تقدر بحوالي 2.1 مليون دولار.
وفقًا لـ Blockaid وExVul وPeckShield، استغل الهجوم عيبًا في المحاسبة ذات العرض المنخفض في حسابات سك واسترداد الخزنة. استخدم المهاجم رأس مال مؤقت لتقليل عرض الرموز إلى مستوى منخفض للغاية، ثم أعاد سك الرموز بمعدل مخفض بسبب سلوك التقريب في منطق العقد.
وجد تحليل ExVul أن صيغة استرداد الخزنة أصبحت عرضة للخطر عندما اقترب العرض الكلي من مستويات قريبة من الصفر. وهذا سمح للمهاجم بتوليد قيم استرداد مضخمة وتنفيذ معاملات سك واسترداد بشكل متكرر سحبت أصولًا أكثر مما تم إيداعه.
وضعت التقديرات الأولية الخسائر بالقرب من 105,500 دولار أمريكي في USDC. أفاد تحليل لاحق من PeckShield بتأثير إجمالي قدره 2.1 مليون دولار.
كما ذكر PeckShield أن حوالي 2 مليون دولار من رموز الخيارات تم تأمينها من قبل ممثلين أبيضين. حول المهاجم حوالي 105,000 دولار أمريكي من USDC إلى ETH واستمر في الاحتفاظ بأصول إضافية مرتبطة بالاستغلال.
قالت Thetanuts Finance إن الخزنة المتأثرة كانت منتجًا قديمًا تم ترحيله منذ سنوات ولم تكن مرتبطة بأي عقود حالية أو منتجات نشطة. يخطط الفريق لإصدار تقرير شامل بعد الانتهاء من تحقيقاته.
تعد هذه الحادثة تذكيرًا آخر بأن البنية التحتية القديمة لـ DeFi يمكن أن تظل عرضة للخطر حتى بعد ترحيل البروتوكولات للمستخدمين إلى أنظمة أحدث.
#exploit #SecurityAlert #Thetanuts #CryptoNews #CryptocurrencyNews
وفقًا لـ Blockaid وExVul وPeckShield، استغل الهجوم عيبًا في المحاسبة ذات العرض المنخفض في حسابات سك واسترداد الخزنة. استخدم المهاجم رأس مال مؤقت لتقليل عرض الرموز إلى مستوى منخفض للغاية، ثم أعاد سك الرموز بمعدل مخفض بسبب سلوك التقريب في منطق العقد.
وجد تحليل ExVul أن صيغة استرداد الخزنة أصبحت عرضة للخطر عندما اقترب العرض الكلي من مستويات قريبة من الصفر. وهذا سمح للمهاجم بتوليد قيم استرداد مضخمة وتنفيذ معاملات سك واسترداد بشكل متكرر سحبت أصولًا أكثر مما تم إيداعه.
وضعت التقديرات الأولية الخسائر بالقرب من 105,500 دولار أمريكي في USDC. أفاد تحليل لاحق من PeckShield بتأثير إجمالي قدره 2.1 مليون دولار.
كما ذكر PeckShield أن حوالي 2 مليون دولار من رموز الخيارات تم تأمينها من قبل ممثلين أبيضين. حول المهاجم حوالي 105,000 دولار أمريكي من USDC إلى ETH واستمر في الاحتفاظ بأصول إضافية مرتبطة بالاستغلال.
قالت Thetanuts Finance إن الخزنة المتأثرة كانت منتجًا قديمًا تم ترحيله منذ سنوات ولم تكن مرتبطة بأي عقود حالية أو منتجات نشطة. يخطط الفريق لإصدار تقرير شامل بعد الانتهاء من تحقيقاته.
تعد هذه الحادثة تذكيرًا آخر بأن البنية التحتية القديمة لـ DeFi يمكن أن تظل عرضة للخطر حتى بعد ترحيل البروتوكولات للمستخدمين إلى أنظمة أحدث.
#exploit #SecurityAlert #Thetanuts #CryptoNews #CryptocurrencyNews
99
·
--
⚠️ يعلن بروتوكول DEFI SummerFi إغلاقه بعد استغلال واسع النطاق 🛑📉
💥 الأثر والإغلاق النهائي
أعلن بروتوكول تمويل لامركزي SummerFi (المعروف سابقًا باسم Oasis.app) رسميًا بدء عملية إغلاق وتصفيـة خدماته تدريجيًا (sunsetting) بعد عدم تمكنه من التعافي من الأثر الناجم عن استغلال حاسم لثغرة أمنية في عقوده الذكية.
🛡️ سحب الأموال والتصفية
حثّ فريق التطوير جميع المستخدمين والمستثمرين على سحب السيولة فورًا وإغلاق مراكزهم المستخدِمة للرافعة المالية عبر الواجهة الرسمية قبل الانفصال النهائي عن المنصة، وذلك لتجنب خسائر رأس المال.
📊 انعكاس على منظومة DeFi
يمثل خروج SummerFi تذكيرًا جديدًا بمخاطر الأمن في العقود الذكية وبنية تحتية لـ DeFi، ما يزيد من التقلبات في قطاع الإقراض وإدارة العائد اللامركزية.
#SummerFi #DeFi #Exploit #CryptoNews #BinanceSquare
$SUN
{spot}(SUNUSDT)
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
⚠️ يعلن بروتوكول DEFI SummerFi إغلاقه بعد استغلال واسع النطاق 🛑📉
💥 الأثر والإغلاق النهائي
أعلن بروتوكول تمويل لامركزي SummerFi (المعروف سابقًا باسم Oasis.app) رسميًا بدء عملية إغلاق وتصفيـة خدماته تدريجيًا (sunsetting) بعد عدم تمكنه من التعافي من الأثر الناجم عن استغلال حاسم لثغرة أمنية في عقوده الذكية.
🛡️ سحب الأموال والتصفية
حثّ فريق التطوير جميع المستخدمين والمستثمرين على سحب السيولة فورًا وإغلاق مراكزهم المستخدِمة للرافعة المالية عبر الواجهة الرسمية قبل الانفصال النهائي عن المنصة، وذلك لتجنب خسائر رأس المال.
📊 انعكاس على منظومة DeFi
يمثل خروج SummerFi تذكيرًا جديدًا بمخاطر الأمن في العقود الذكية وبنية تحتية لـ DeFi، ما يزيد من التقلبات في قطاع الإقراض وإدارة العائد اللامركزية.
#SummerFi #DeFi #Exploit #CryptoNews #BinanceSquare
$SUN
$BTC
$ETH
💥 الأثر والإغلاق النهائي
أعلن بروتوكول تمويل لامركزي SummerFi (المعروف سابقًا باسم Oasis.app) رسميًا بدء عملية إغلاق وتصفيـة خدماته تدريجيًا (sunsetting) بعد عدم تمكنه من التعافي من الأثر الناجم عن استغلال حاسم لثغرة أمنية في عقوده الذكية.
🛡️ سحب الأموال والتصفية
حثّ فريق التطوير جميع المستخدمين والمستثمرين على سحب السيولة فورًا وإغلاق مراكزهم المستخدِمة للرافعة المالية عبر الواجهة الرسمية قبل الانفصال النهائي عن المنصة، وذلك لتجنب خسائر رأس المال.
📊 انعكاس على منظومة DeFi
يمثل خروج SummerFi تذكيرًا جديدًا بمخاطر الأمن في العقود الذكية وبنية تحتية لـ DeFi، ما يزيد من التقلبات في قطاع الإقراض وإدارة العائد اللامركزية.
#SummerFi #DeFi #Exploit #CryptoNews #BinanceSquare
$SUN
$BTC
$ETH
81

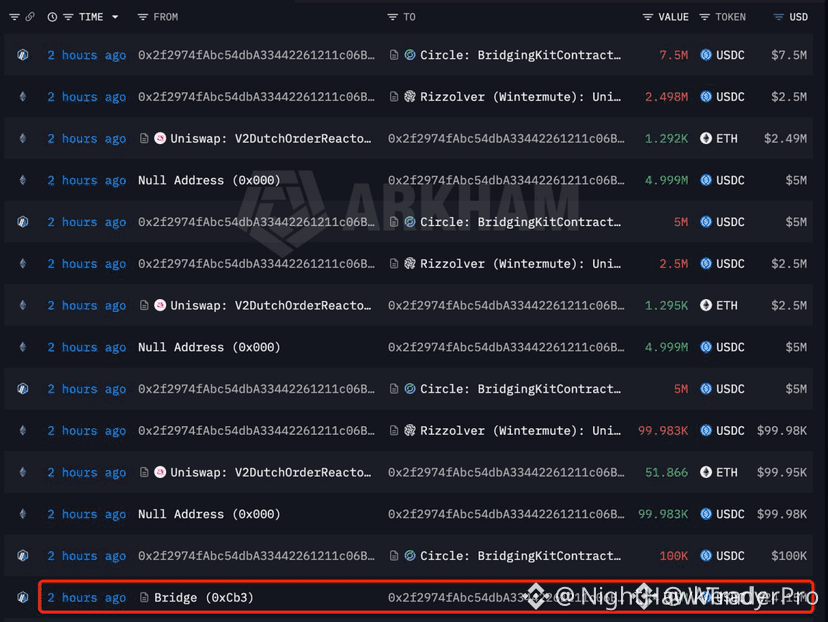
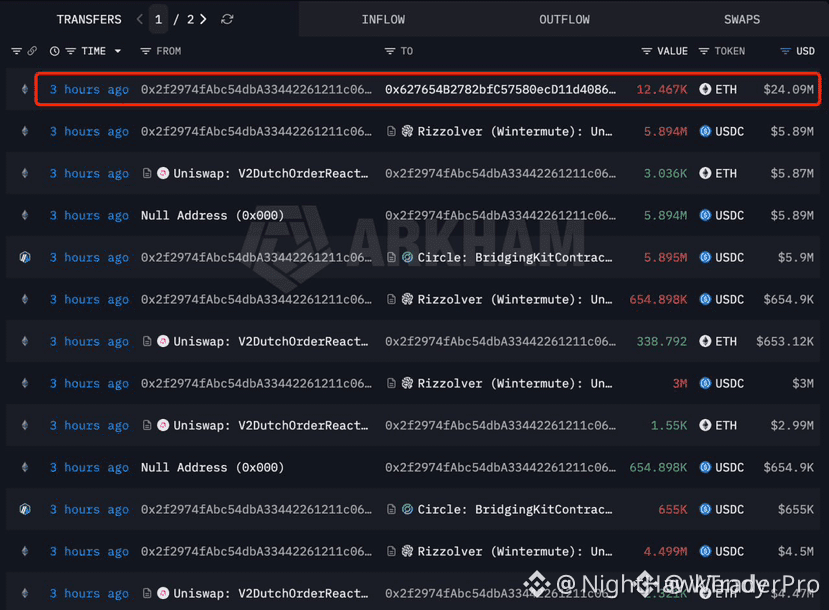
🚨 استغلال $AFX – استنزاف 24 مليون دولار، المهاجم يفيض ETH بسيولة جديدة! 💣
📌 تم تفريغ صفقة AFX بقيمة 24.15M USDC – حيث قام المهاجم بجسرها مباشرةً إلى Ethereum ثم حوّلها إلى 12,467 ETH بمتوسط سعر 1,937 دولار. هذا ليس عشوائيًا – إنها لعبة خروج كلاسيكية 💡
💥 في اللحظة التي وصلت فيها تلك الـUSDC إلى دفاتر الأوامر، قفز ضغط المشترين على ETH. هل هي أموال ذكية؟ لا – هذا طلب مُجبر من رأس مال مسروق. نفس النمط الذي رأيناه بعد كل عملية اختراق كبرى في DeFi: بيع العملات المستقرة، ثم شراء عملة “blue chip” المفضلة، وبعدها تصفية الأموال عبر خلاطات أو CEXs. 📊
⚠️ لا توجد تحديثات رسمية عن الاسترداد حتى الآن. إذا قام المهاجم بتفريغ تلك الـETH على دفعات، فقد نشهد اختبارًا لمقاومة محلية قرب 1,950 دولار. لكن حتى الآن، يقوم ETH بامتصاص حقن بقيمة 24M. 💬 برأيك، هل يتم امتصاص ضغط الشراء بسلاسة أم أن المتسلل يقوم بفكه وتحويله إلى سلسلة انهيارات؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدرِك مخاطرك. 🛡️
🏷️ #AFX #ETH #DeFi #Exploit #Crypto
🛡️ 🔍
🚨 استغلال $AFX – استنزاف 24 مليون دولار، المهاجم يفيض ETH بسيولة جديدة! 💣
📌 تم تفريغ صفقة AFX بقيمة 24.15M USDC – حيث قام المهاجم بجسرها مباشرةً إلى Ethereum ثم حوّلها إلى 12,467 ETH بمتوسط سعر 1,937 دولار. هذا ليس عشوائيًا – إنها لعبة خروج كلاسيكية 💡
💥 في اللحظة التي وصلت فيها تلك الـUSDC إلى دفاتر الأوامر، قفز ضغط المشترين على ETH. هل هي أموال ذكية؟ لا – هذا طلب مُجبر من رأس مال مسروق. نفس النمط الذي رأيناه بعد كل عملية اختراق كبرى في DeFi: بيع العملات المستقرة، ثم شراء عملة “blue chip” المفضلة، وبعدها تصفية الأموال عبر خلاطات أو CEXs. 📊
⚠️ لا توجد تحديثات رسمية عن الاسترداد حتى الآن. إذا قام المهاجم بتفريغ تلك الـETH على دفعات، فقد نشهد اختبارًا لمقاومة محلية قرب 1,950 دولار. لكن حتى الآن، يقوم ETH بامتصاص حقن بقيمة 24M. 💬 برأيك، هل يتم امتصاص ضغط الشراء بسلاسة أم أن المتسلل يقوم بفكه وتحويله إلى سلسلة انهيارات؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدرِك مخاطرك. 🛡️
🏷️ #AFX #ETH #DeFi #Exploit #Crypto
🛡️ 🔍
📌 تم تفريغ صفقة AFX بقيمة 24.15M USDC – حيث قام المهاجم بجسرها مباشرةً إلى Ethereum ثم حوّلها إلى 12,467 ETH بمتوسط سعر 1,937 دولار. هذا ليس عشوائيًا – إنها لعبة خروج كلاسيكية 💡
💥 في اللحظة التي وصلت فيها تلك الـUSDC إلى دفاتر الأوامر، قفز ضغط المشترين على ETH. هل هي أموال ذكية؟ لا – هذا طلب مُجبر من رأس مال مسروق. نفس النمط الذي رأيناه بعد كل عملية اختراق كبرى في DeFi: بيع العملات المستقرة، ثم شراء عملة “blue chip” المفضلة، وبعدها تصفية الأموال عبر خلاطات أو CEXs. 📊
⚠️ لا توجد تحديثات رسمية عن الاسترداد حتى الآن. إذا قام المهاجم بتفريغ تلك الـETH على دفعات، فقد نشهد اختبارًا لمقاومة محلية قرب 1,950 دولار. لكن حتى الآن، يقوم ETH بامتصاص حقن بقيمة 24M. 💬 برأيك، هل يتم امتصاص ضغط الشراء بسلاسة أم أن المتسلل يقوم بفكه وتحويله إلى سلسلة انهيارات؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدرِك مخاطرك. 🛡️
🏷️ #AFX #ETH #DeFi #Exploit #Crypto
🛡️ 🔍
1
900

·
--
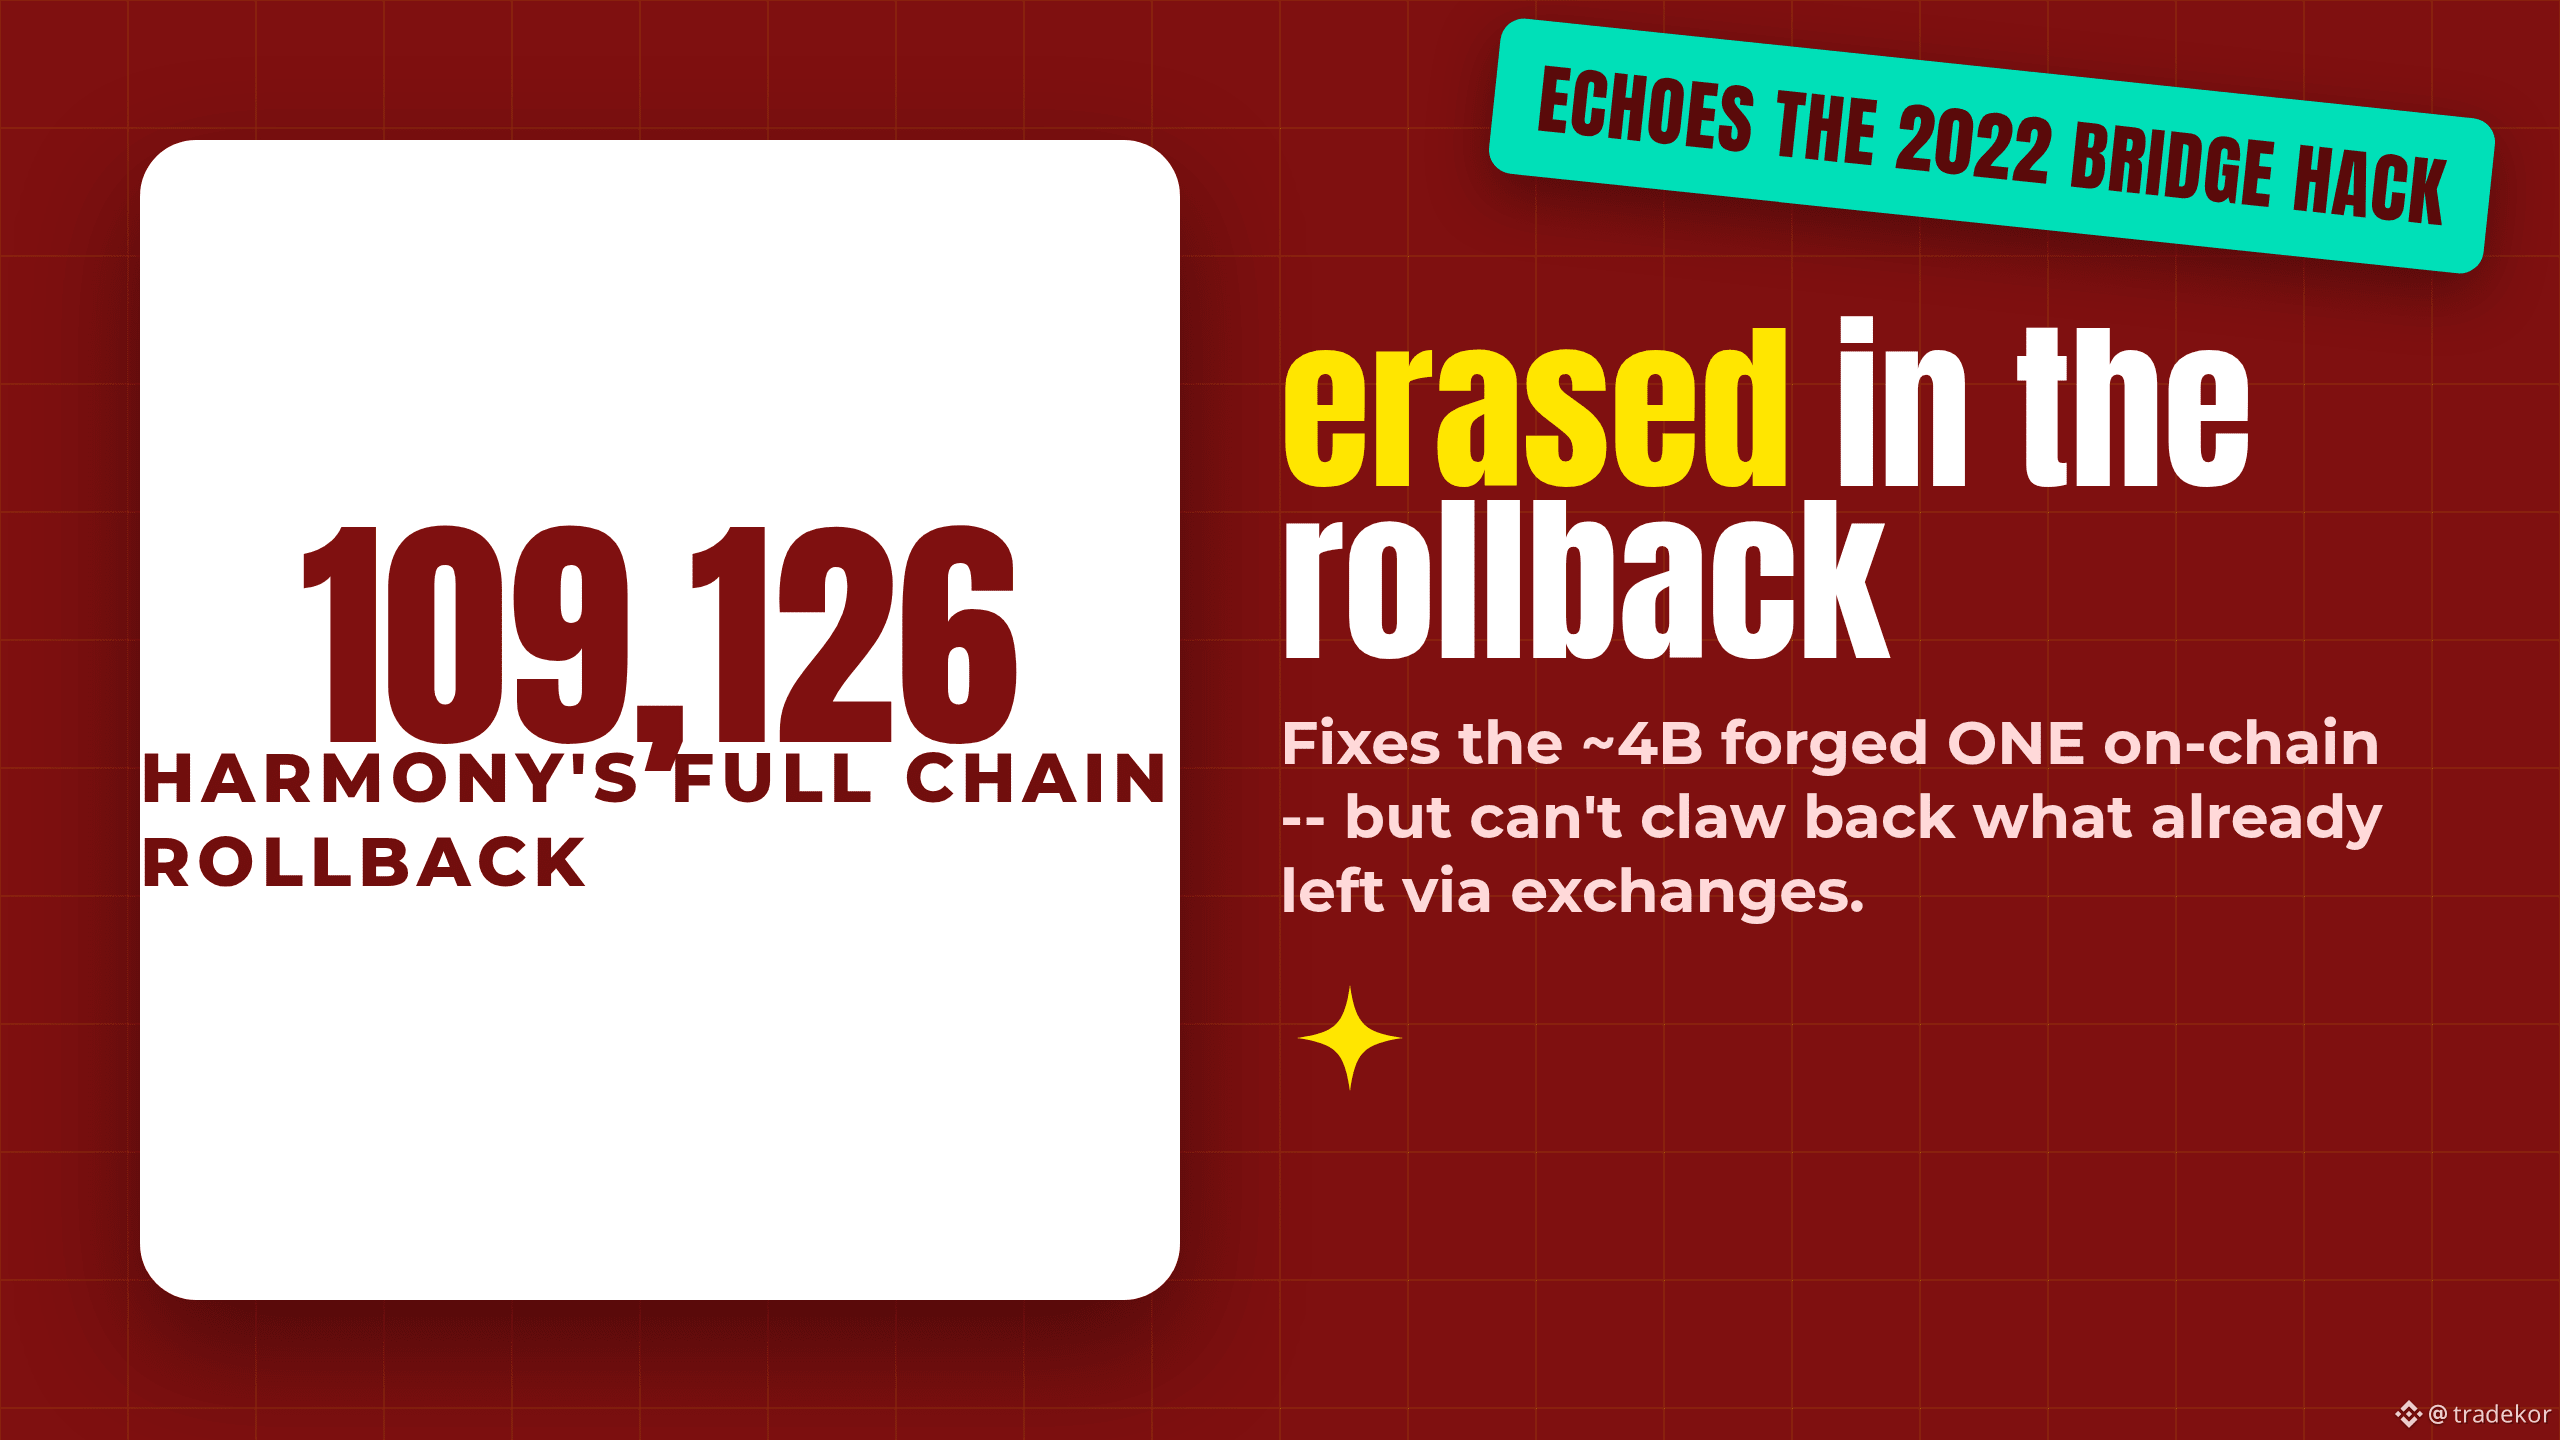
تقوم Harmony بإرجاع كامل سلسلة المعاملات الخاصة بها إلى 11 أغسطس بعد أن قام مُستغل بتزوير ما يقارب 4 مليارات ONE -- مع التخلّص من أكثر من 109,000 معاملة شرعية في هذه العملية.
الأخبار: أكدت Harmony في 12 أغسطس أن مهاجمًا استغل ثغرة في التحقق من الإيصالات بين المقاطع (cross-shard) لاقتناء ~4 مليارات ONE بشكل غير مشروع (~26% من إجمالي المعروض المتداول)، ما أدى إلى هبوط حاد في السعر. وفي 17 أغسطس، أعلنت المجموعة الأساسية عن استعادة كاملة للشبكة إلى نقطة التوقف في 11 أغسطس عند الساعة 11:25 مساءً بالتوقيت العالمي (UTC) -- مع إلغاء 109,126 معاملة عادية و315 معاملة مرتبطة بالاستثمار/الحِصَص (staking)، المزورة والشرعية على حد سواء.
المفارقة: الإرجاع يمحو كل معاملة حقيقية للمستخدمين خلال تلك النافذة إلى جانب المعاملات الاحتيالية، ولا يمكنه استرداد الرموز التي تم سحبها بالفعل عبر البورصات قبل أي تجميد -- لذلك قد يكون الضرر الاقتصادي الحقيقي غير قابل للعكس إلى حد كبير بغض النظر عن عملية الإرجاع. كما أن ذلك يكرر صدى اختراق جسر Harmony في عام 2022، مما يقوّض أي صياغة من نوع "تم حل المشكلة". تذكر بعض الجهات أرقامًا أكبر بكثير للأرصدة المزورة (تريليونات عبر تكرار الإعادة/إعادة التشغيل) غير مؤكدين بشكل مستقل مقارنةً برقم 4B الرسمي لدى Harmony -- ونحن نعتمد 4B كخط أساس موثوق.
قراءتنا: يعالج الإرجاع تشوّه المعروض على السلسلة، لكن إعادة كتابة تاريخ السلسلة يُعد سابقة مثيرة للجدل، ولا يمكنه عكس الضرر الذي وقع بالفعل خارج السلسلة. نقطة قابلة للدحض للمراقبة: هل تنشر Harmony تقريرًا بعديًا كاملًا يوضح بدقة مقدار ما وصل إلى البورصات قبل أي تجميد، أم يظل هذا الرقم محل جدل؟
هل ينبغي لسلسلة ما أن تُرجع تاريخها بنفسها لإلغاء استغلال، أم أن ذلك يُفسد جوهر بلوكتشين؟
ليست نصيحة مالية. قم بالبحث بنفسك (DYOR).
$ONE #Harmony #Exploit #CryptoNews #Security
تقوم Harmony بإرجاع كامل سلسلة المعاملات الخاصة بها إلى 11 أغسطس بعد أن قام مُستغل بتزوير ما يقارب 4 مليارات ONE -- مع التخلّص من أكثر من 109,000 معاملة شرعية في هذه العملية.
الأخبار: أكدت Harmony في 12 أغسطس أن مهاجمًا استغل ثغرة في التحقق من الإيصالات بين المقاطع (cross-shard) لاقتناء ~4 مليارات ONE بشكل غير مشروع (~26% من إجمالي المعروض المتداول)، ما أدى إلى هبوط حاد في السعر. وفي 17 أغسطس، أعلنت المجموعة الأساسية عن استعادة كاملة للشبكة إلى نقطة التوقف في 11 أغسطس عند الساعة 11:25 مساءً بالتوقيت العالمي (UTC) -- مع إلغاء 109,126 معاملة عادية و315 معاملة مرتبطة بالاستثمار/الحِصَص (staking)، المزورة والشرعية على حد سواء.
المفارقة: الإرجاع يمحو كل معاملة حقيقية للمستخدمين خلال تلك النافذة إلى جانب المعاملات الاحتيالية، ولا يمكنه استرداد الرموز التي تم سحبها بالفعل عبر البورصات قبل أي تجميد -- لذلك قد يكون الضرر الاقتصادي الحقيقي غير قابل للعكس إلى حد كبير بغض النظر عن عملية الإرجاع. كما أن ذلك يكرر صدى اختراق جسر Harmony في عام 2022، مما يقوّض أي صياغة من نوع "تم حل المشكلة". تذكر بعض الجهات أرقامًا أكبر بكثير للأرصدة المزورة (تريليونات عبر تكرار الإعادة/إعادة التشغيل) غير مؤكدين بشكل مستقل مقارنةً برقم 4B الرسمي لدى Harmony -- ونحن نعتمد 4B كخط أساس موثوق.
قراءتنا: يعالج الإرجاع تشوّه المعروض على السلسلة، لكن إعادة كتابة تاريخ السلسلة يُعد سابقة مثيرة للجدل، ولا يمكنه عكس الضرر الذي وقع بالفعل خارج السلسلة. نقطة قابلة للدحض للمراقبة: هل تنشر Harmony تقريرًا بعديًا كاملًا يوضح بدقة مقدار ما وصل إلى البورصات قبل أي تجميد، أم يظل هذا الرقم محل جدل؟
هل ينبغي لسلسلة ما أن تُرجع تاريخها بنفسها لإلغاء استغلال، أم أن ذلك يُفسد جوهر بلوكتشين؟
ليست نصيحة مالية. قم بالبحث بنفسك (DYOR).
$ONE #Harmony #Exploit #CryptoNews #Security
الأخبار: أكدت Harmony في 12 أغسطس أن مهاجمًا استغل ثغرة في التحقق من الإيصالات بين المقاطع (cross-shard) لاقتناء ~4 مليارات ONE بشكل غير مشروع (~26% من إجمالي المعروض المتداول)، ما أدى إلى هبوط حاد في السعر. وفي 17 أغسطس، أعلنت المجموعة الأساسية عن استعادة كاملة للشبكة إلى نقطة التوقف في 11 أغسطس عند الساعة 11:25 مساءً بالتوقيت العالمي (UTC) -- مع إلغاء 109,126 معاملة عادية و315 معاملة مرتبطة بالاستثمار/الحِصَص (staking)، المزورة والشرعية على حد سواء.
المفارقة: الإرجاع يمحو كل معاملة حقيقية للمستخدمين خلال تلك النافذة إلى جانب المعاملات الاحتيالية، ولا يمكنه استرداد الرموز التي تم سحبها بالفعل عبر البورصات قبل أي تجميد -- لذلك قد يكون الضرر الاقتصادي الحقيقي غير قابل للعكس إلى حد كبير بغض النظر عن عملية الإرجاع. كما أن ذلك يكرر صدى اختراق جسر Harmony في عام 2022، مما يقوّض أي صياغة من نوع "تم حل المشكلة". تذكر بعض الجهات أرقامًا أكبر بكثير للأرصدة المزورة (تريليونات عبر تكرار الإعادة/إعادة التشغيل) غير مؤكدين بشكل مستقل مقارنةً برقم 4B الرسمي لدى Harmony -- ونحن نعتمد 4B كخط أساس موثوق.
قراءتنا: يعالج الإرجاع تشوّه المعروض على السلسلة، لكن إعادة كتابة تاريخ السلسلة يُعد سابقة مثيرة للجدل، ولا يمكنه عكس الضرر الذي وقع بالفعل خارج السلسلة. نقطة قابلة للدحض للمراقبة: هل تنشر Harmony تقريرًا بعديًا كاملًا يوضح بدقة مقدار ما وصل إلى البورصات قبل أي تجميد، أم يظل هذا الرقم محل جدل؟
هل ينبغي لسلسلة ما أن تُرجع تاريخها بنفسها لإلغاء استغلال، أم أن ذلك يُفسد جوهر بلوكتشين؟
ليست نصيحة مالية. قم بالبحث بنفسك (DYOR).
$ONE #Harmony #Exploit #CryptoNews #Security
2
1
415

$OST SUFFERS $23.7M EXPLOIT - TRADERS' FUNDS SAFE 🔥
في 15 يوليو، تم ضرب خزان السيولة الخاص بـ Ostium بمبلغ 23.7 مليون USDC — إذ قام المهاجم بتزوير تقارير الأسعار عبر بنية تحتية خارج السلسلة. لكن هذا هو الأهم: إن ضمانات المتداولين موجودة في عقد ذكي منفصل ولم تتعرض لأي مساس. جميع المراكز لا تزال مفتوحة وتم تجميد التداول خلال 60 دقيقة من أول هجوم.
يعمل الفريق بالتعاون مع Mandiant و zeroShadow وجهات إنفاذ القانون لتعقب الأموال. سيتم وسم المراكز المفتوحة بالسعر السوقي عند استئناف التداول، دون أن تتأثر بفترة التعليق. كيف ترى هذا التأثير على ثقة بروتوكولات DeFi في المستقبل؟
ليست نصيحة مالية. دائمًا تحكم في مخاطرك.
#Ostium #Exploit #DeFi #SecurityAlert
🔥
$OST SUFFERS $23.7M EXPLOIT - TRADERS' FUNDS SAFE 🔥
في 15 يوليو، تم ضرب خزان السيولة الخاص بـ Ostium بمبلغ 23.7 مليون USDC — إذ قام المهاجم بتزوير تقارير الأسعار عبر بنية تحتية خارج السلسلة. لكن هذا هو الأهم: إن ضمانات المتداولين موجودة في عقد ذكي منفصل ولم تتعرض لأي مساس. جميع المراكز لا تزال مفتوحة وتم تجميد التداول خلال 60 دقيقة من أول هجوم.
يعمل الفريق بالتعاون مع Mandiant و zeroShadow وجهات إنفاذ القانون لتعقب الأموال. سيتم وسم المراكز المفتوحة بالسعر السوقي عند استئناف التداول، دون أن تتأثر بفترة التعليق. كيف ترى هذا التأثير على ثقة بروتوكولات DeFi في المستقبل؟
ليست نصيحة مالية. دائمًا تحكم في مخاطرك.
#Ostium #Exploit #DeFi #SecurityAlert
🔥
في 15 يوليو، تم ضرب خزان السيولة الخاص بـ Ostium بمبلغ 23.7 مليون USDC — إذ قام المهاجم بتزوير تقارير الأسعار عبر بنية تحتية خارج السلسلة. لكن هذا هو الأهم: إن ضمانات المتداولين موجودة في عقد ذكي منفصل ولم تتعرض لأي مساس. جميع المراكز لا تزال مفتوحة وتم تجميد التداول خلال 60 دقيقة من أول هجوم.
يعمل الفريق بالتعاون مع Mandiant و zeroShadow وجهات إنفاذ القانون لتعقب الأموال. سيتم وسم المراكز المفتوحة بالسعر السوقي عند استئناف التداول، دون أن تتأثر بفترة التعليق. كيف ترى هذا التأثير على ثقة بروتوكولات DeFi في المستقبل؟
ليست نصيحة مالية. دائمًا تحكم في مخاطرك.
#Ostium #Exploit #DeFi #SecurityAlert
🔥
39
🚨 $WEMIX تحت الحصار — استغلال بقيمة 6.25 مليون دولار يهز العقد الذكي! 💥
لا توجد إشارة تداول — للتنبيه فقط
🔴 لقد أصاب الاستغلال مباشرة ككوابيس القرض السريع (Flash Loan): قام مهاجم بإصدار وتحويل رموز WEMIX مباشرة من العقد الذكي. 📊 تشير الملاحظات الأولية إلى أن مجمعات السيولة تتعرض لنزيف، لكن استجابة الفريق السريعة قد تعمل كجدار حماية. 📌 هذا ليس انهيارًا كاملًا بعد — بل اختبار لقوة استجابة الفريق للحوادث. 💡 التاريخ يُظهر أن المشاريع التي تتعافى بسرعة غالبًا ما تُحاصر البائعين المتأخرين. 🛡️
💬 هل سيتولى فريق WEMIX تجميد العقد المُستغل واسترداد الأموال، أم أننا نشاهد نزيفًا بطيئًا إلى مستويات الدعم؟ 👇
⚠️ ليست نصيحة مالية. دائمًا قم بإدارة مخاطرك. 🛡️
🏷️ #WEMIX #Exploit #CryptoAlert #SmartContract
💥 🦈
🚨 $WEMIX تحت الحصار — استغلال بقيمة 6.25 مليون دولار يهز العقد الذكي! 💥
لا توجد إشارة تداول — للتنبيه فقط
🔴 لقد أصاب الاستغلال مباشرة ككوابيس القرض السريع (Flash Loan): قام مهاجم بإصدار وتحويل رموز WEMIX مباشرة من العقد الذكي. 📊 تشير الملاحظات الأولية إلى أن مجمعات السيولة تتعرض لنزيف، لكن استجابة الفريق السريعة قد تعمل كجدار حماية. 📌 هذا ليس انهيارًا كاملًا بعد — بل اختبار لقوة استجابة الفريق للحوادث. 💡 التاريخ يُظهر أن المشاريع التي تتعافى بسرعة غالبًا ما تُحاصر البائعين المتأخرين. 🛡️
💬 هل سيتولى فريق WEMIX تجميد العقد المُستغل واسترداد الأموال، أم أننا نشاهد نزيفًا بطيئًا إلى مستويات الدعم؟ 👇
⚠️ ليست نصيحة مالية. دائمًا قم بإدارة مخاطرك. 🛡️
🏷️ #WEMIX #Exploit #CryptoAlert #SmartContract
💥 🦈
لا توجد إشارة تداول — للتنبيه فقط
🔴 لقد أصاب الاستغلال مباشرة ككوابيس القرض السريع (Flash Loan): قام مهاجم بإصدار وتحويل رموز WEMIX مباشرة من العقد الذكي. 📊 تشير الملاحظات الأولية إلى أن مجمعات السيولة تتعرض لنزيف، لكن استجابة الفريق السريعة قد تعمل كجدار حماية. 📌 هذا ليس انهيارًا كاملًا بعد — بل اختبار لقوة استجابة الفريق للحوادث. 💡 التاريخ يُظهر أن المشاريع التي تتعافى بسرعة غالبًا ما تُحاصر البائعين المتأخرين. 🛡️
💬 هل سيتولى فريق WEMIX تجميد العقد المُستغل واسترداد الأموال، أم أننا نشاهد نزيفًا بطيئًا إلى مستويات الدعم؟ 👇
⚠️ ليست نصيحة مالية. دائمًا قم بإدارة مخاطرك. 🛡️
🏷️ #WEMIX #Exploit #CryptoAlert #SmartContract
💥 🦈
72
في هذه المرحلة من الاستغلال المستمر، يجب طرح بعض الأسئلة.
1. من يقف وراء هذا؟
2. كيف أنشأت بروتوكولاتك؟
3. ما هي التدابير الأمنية التي اتخذتها؟
في هذه المرحلة، نحتاج إلى النظر في الأمان،
مؤخراً، المشاريع تبني بمرافق حقيقية
لدينا الكثير لنأخذه في الاعتبار، نحن جميعاً نبني المستقبل هنا، ونحتاج إلى الأمان المناسب الذي يستحقه.
لن تحقق العملات المشفرة اعتماداً واسعاً إذا استمرت على هذا النحو. لنبدأ ببناء الأمان
#exploit
في هذه المرحلة من الاستغلال المستمر، يجب طرح بعض الأسئلة.
1. من يقف وراء هذا؟
2. كيف أنشأت بروتوكولاتك؟
3. ما هي التدابير الأمنية التي اتخذتها؟
في هذه المرحلة، نحتاج إلى النظر في الأمان،
مؤخراً، المشاريع تبني بمرافق حقيقية
لدينا الكثير لنأخذه في الاعتبار، نحن جميعاً نبني المستقبل هنا، ونحتاج إلى الأمان المناسب الذي يستحقه.
لن تحقق العملات المشفرة اعتماداً واسعاً إذا استمرت على هذا النحو. لنبدأ ببناء الأمان
#exploit
1. من يقف وراء هذا؟
2. كيف أنشأت بروتوكولاتك؟
3. ما هي التدابير الأمنية التي اتخذتها؟
في هذه المرحلة، نحتاج إلى النظر في الأمان،
مؤخراً، المشاريع تبني بمرافق حقيقية
لدينا الكثير لنأخذه في الاعتبار، نحن جميعاً نبني المستقبل هنا، ونحتاج إلى الأمان المناسب الذي يستحقه.
لن تحقق العملات المشفرة اعتماداً واسعاً إذا استمرت على هذا النحو. لنبدأ ببناء الأمان
#exploit
1
55
🚨 تراجع شبكة $CRO أدى إلى محو هجوم بقيمة 111 مليون دولار! 🟢
أظهر اختراق 30 أغسطس (Tectonic) كيف يمكن تحويل رمز TONIC قليل السيولة إلى سلاح—حيث ضخّ المهاجم السعر، واستولى على 120.4 مليون دولار من الضمانات، ووزّع القروض عبر تسواق تسعة. 🦈
استجابت كرونوس بعملية rollback صارمة، حيث مسحت 10,961 بلوكًا واستعادت 111.2 مليون دولار، لكن 9.19 مليون دولار فلتت خارج السلسلة. عادت الشبكة للعمل في 11 ساعة فقط، لتترك المستخدمين بصفحة نظيفة. 📊
ماذا يخبرنا هذا عن المخاطر النظامية على الأصول ذات الأزواج قليلة السيولة، وعن أهمية اتخاذ إجراء سريع من المدققين؟ 💬
⚠️ ليس نصيحة مالية. دائمًا ادِر مخاطرك. 🛡️
🏷️ #CRO #Security #Exploit #Crypto
🚀 🦈
🚨 تراجع شبكة $CRO أدى إلى محو هجوم بقيمة 111 مليون دولار! 🟢
أظهر اختراق 30 أغسطس (Tectonic) كيف يمكن تحويل رمز TONIC قليل السيولة إلى سلاح—حيث ضخّ المهاجم السعر، واستولى على 120.4 مليون دولار من الضمانات، ووزّع القروض عبر تسواق تسعة. 🦈
استجابت كرونوس بعملية rollback صارمة، حيث مسحت 10,961 بلوكًا واستعادت 111.2 مليون دولار، لكن 9.19 مليون دولار فلتت خارج السلسلة. عادت الشبكة للعمل في 11 ساعة فقط، لتترك المستخدمين بصفحة نظيفة. 📊
ماذا يخبرنا هذا عن المخاطر النظامية على الأصول ذات الأزواج قليلة السيولة، وعن أهمية اتخاذ إجراء سريع من المدققين؟ 💬
⚠️ ليس نصيحة مالية. دائمًا ادِر مخاطرك. 🛡️
🏷️ #CRO #Security #Exploit #Crypto
🚀 🦈
أظهر اختراق 30 أغسطس (Tectonic) كيف يمكن تحويل رمز TONIC قليل السيولة إلى سلاح—حيث ضخّ المهاجم السعر، واستولى على 120.4 مليون دولار من الضمانات، ووزّع القروض عبر تسواق تسعة. 🦈
استجابت كرونوس بعملية rollback صارمة، حيث مسحت 10,961 بلوكًا واستعادت 111.2 مليون دولار، لكن 9.19 مليون دولار فلتت خارج السلسلة. عادت الشبكة للعمل في 11 ساعة فقط، لتترك المستخدمين بصفحة نظيفة. 📊
ماذا يخبرنا هذا عن المخاطر النظامية على الأصول ذات الأزواج قليلة السيولة، وعن أهمية اتخاذ إجراء سريع من المدققين؟ 💬
⚠️ ليس نصيحة مالية. دائمًا ادِر مخاطرك. 🛡️
🏷️ #CRO #Security #Exploit #Crypto
🚀 🦈
47

🚨 خبر عاجل
تم تدمير BonkDAO للتو... 🚨 تم فقد 20 مليون دولار في هجوم خبيث عبر الحوكمة!! تقوم Upbit بالفعل بتجميد عمليات الإيداع والسحب لـ $BONK ... راقبوا بجد تصويتات الحوكمة، فالأمور تتحرك بسرعة!! 🛑
#Exploit
🚨 خبر عاجل
تم تدمير BonkDAO للتو... 🚨 تم فقد 20 مليون دولار في هجوم خبيث عبر الحوكمة!! تقوم Upbit بالفعل بتجميد عمليات الإيداع والسحب لـ $BONK ... راقبوا بجد تصويتات الحوكمة، فالأمور تتحرك بسرعة!! 🛑
#Exploit
تم تدمير BonkDAO للتو... 🚨 تم فقد 20 مليون دولار في هجوم خبيث عبر الحوكمة!! تقوم Upbit بالفعل بتجميد عمليات الإيداع والسحب لـ $BONK ... راقبوا بجد تصويتات الحوكمة، فالأمور تتحرك بسرعة!! 🛑
#Exploit
98
يتم تدمير بروتوكول آخر بالكامل.
مذبحة كاملة لـ MAYAChain. تم استخدام استغلال بقيمة 1.7 مليون دولار مع ستة أخطاء مترابطة لاستنزاف CACAO، مما أدى إلى هبوط قيمة الرمز بنسبة 89%. إنها تذكير قاسٍ بأن الأمان لا يزال نقطة ضعف ضخمة.
#MAYAChain #Exploit
يتم تدمير بروتوكول آخر بالكامل.
مذبحة كاملة لـ MAYAChain. تم استخدام استغلال بقيمة 1.7 مليون دولار مع ستة أخطاء مترابطة لاستنزاف CACAO، مما أدى إلى هبوط قيمة الرمز بنسبة 89%. إنها تذكير قاسٍ بأن الأمان لا يزال نقطة ضعف ضخمة.
#MAYAChain #Exploit
مذبحة كاملة لـ MAYAChain. تم استخدام استغلال بقيمة 1.7 مليون دولار مع ستة أخطاء مترابطة لاستنزاف CACAO، مما أدى إلى هبوط قيمة الرمز بنسبة 89%. إنها تذكير قاسٍ بأن الأمان لا يزال نقطة ضعف ضخمة.
#MAYAChain #Exploit
52
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#USMidterms-WhatAreMarketsExpecting?
61,802 مشاهدات
641 يقومون بالنقاش
2
#USOctoberNFP-AreRateCutsStillPossible
232,020 مشاهدات
1,852 يقومون بالنقاش
3
#AMDBeatsExpectations-AINarrativeContinues
13,733 مشاهدات
237 يقومون بالنقاش
4
#BinanceIncidentReport
220,872 مشاهدات
1,284 يقومون بالنقاش
5
#AnthropicIPOPricedDownasInvestorsEye$1.5T
13,008 مشاهدات
102 يقومون بالنقاش
6
#BinanceReopensWithdrawalsForMoreAssets
346,303 مشاهدات
2,316 يقومون بالنقاش
7
#HongKongToLicenseVirtualAssetCustodyAndAdvisory
2,096 مشاهدات
63 يقومون بالنقاش
8
#BinanceHourlyDepositsExceedWithdrawals
145,152 مشاهدات
1,138 يقومون بالنقاش
9
#SouthKoreaRulingPartyLeaderSeeksCryptoTaxDelay
2,414 مشاهدات
58 يقومون بالنقاش
10
#MorganStanleyAmongFirstBanksToUseDTCCTokenization
1,638 مشاهدات
60 يقومون بالنقاش