

#devops
devops
1,506 مشاهدات
27 يقومون بالنقاش
رائج
جديد

·
--
وهم استقلال المطورين المحليين
الانتقال من بنية تحتية سحابية إلى أجهزة محلية مستضافة ليس مجرد توفير للمال؛ بل هو تحول هيكلي نحو استقلالية مطلقة.
الاعتماد على خوادم المؤسسات المدفوعة يقدم مخاطر طرف ثالث والتزامات مخفية. تضمن البنية المحلية عبر العقد المستقلة خصوصية البيانات المطلقة.
#SelfHosted #OpenSource #DevOps #TechAutonomy
الانتقال من بنية تحتية سحابية إلى أجهزة محلية مستضافة ليس مجرد توفير للمال؛ بل هو تحول هيكلي نحو استقلالية مطلقة.
الاعتماد على خوادم المؤسسات المدفوعة يقدم مخاطر طرف ثالث والتزامات مخفية. تضمن البنية المحلية عبر العقد المستقلة خصوصية البيانات المطلقة.
#SelfHosted #OpenSource #DevOps #TechAutonomy
115
·
--
مقالة
ICPay — موثوقية البروتوكول: ترقيات الكانستر دون توقف وسلامة الحالةالحفاظ على أرصدة حسابات المستخدمين عبر إصدارات Motoko في الإنتاج
إن ترقية العقود الذكية على شبكات البلوكشين العاملة ينطوي على مخاطر شديدة. قد يؤدي خطأ في إزالة تسلسل الذاكرة إلى إتلاف حالة العقد بشكل دائم ومحو أرصدة حسابات المستخدمين.
ICPay ينفّذ عمليات الترقية وفقًا لبروتوكولات صارمة للحفاظ على ذاكرة Motoko الثابتة.
───────────────
العمارة التقنية الأساسية والآليات
───────────────
1. هياكل بيانات الذاكرة الثابتة
توجد الحسابات الحيوية للمستخدمين والأرصدة وفهارس المعاملات في متغيرات Motoko الثابتة التي تبقى بعد تحديثات الكود دون اختناقات تتعلق بالتسلسل/إزالة التسلسل.
ICPay — موثوقية البروتوكول: ترقيات الكانستر دون توقف وسلامة الحالة
الحفاظ على أرصدة حسابات المستخدمين عبر إصدارات Motoko في الإنتاج
إن ترقية العقود الذكية على شبكات البلوكشين العاملة ينطوي على مخاطر شديدة. قد يؤدي خطأ في إزالة تسلسل الذاكرة إلى إتلاف حالة العقد بشكل دائم ومحو أرصدة حسابات المستخدمين.
ICPay ينفّذ عمليات الترقية وفقًا لبروتوكولات صارمة للحفاظ على ذاكرة Motoko الثابتة.
───────────────
العمارة التقنية الأساسية والآليات
───────────────
1. هياكل بيانات الذاكرة الثابتة
توجد الحسابات الحيوية للمستخدمين والأرصدة وفهارس المعاملات في متغيرات Motoko الثابتة التي تبقى بعد تحديثات الكود دون اختناقات تتعلق بالتسلسل/إزالة التسلسل.
219

·
--
صحة العقدة بما يتجاوز وقت التشغيليمكن لعقدة بلوكشين أن تُعيد استجابة ناجحة بينما لا تزال تقدم بيانات قديمة. لهذا السبب لا يُعدّ مجرد إجراء ping فحصًا صحيًا للاستخدام في الإنتاج (production health check).
ابدأ بقابلية الوصول، لكن أضف عنصر الحداثة. قارن أحدث ارتفاع كتلة والطابع الزمني للعقدة مع مرجع مستقل. راقب حالة المزامنة وصحة الأقران عندما تتوفر هذه الإشارات. قد تؤدي عقدة تكون متصلة بالإنترنت ولكنها متأخرة بعدة كتل إلى تضليل محافظ الويب ولوحات المعلومات وأنظمة التداول وفهارس البيانات.
قم أيضًا بقياس سلوك الطلبات. تتبع فواصل التأخير المئوية، وأوقات الانتهاء (timeouts)، واستجابات حدود المعدل (rate-limit)، وأخطاء JSON-RPC، وفشل الطرق (methods) بشكل خاص. افصل بين استدعاءات القراءة وعمليات إرسال المعاملات وأحمال الاشتراك (subscription)، لأن هذه قد تفشل بطرق مختلفة.
صحة العقدة بما يتجاوز وقت التشغيل
يمكن لعقدة بلوكشين أن تُعيد استجابة ناجحة بينما لا تزال تقدم بيانات قديمة. لهذا السبب لا يُعدّ مجرد إجراء ping فحصًا صحيًا للاستخدام في الإنتاج (production health check).
ابدأ بقابلية الوصول، لكن أضف عنصر الحداثة. قارن أحدث ارتفاع كتلة والطابع الزمني للعقدة مع مرجع مستقل. راقب حالة المزامنة وصحة الأقران عندما تتوفر هذه الإشارات. قد تؤدي عقدة تكون متصلة بالإنترنت ولكنها متأخرة بعدة كتل إلى تضليل محافظ الويب ولوحات المعلومات وأنظمة التداول وفهارس البيانات.
قم أيضًا بقياس سلوك الطلبات. تتبع فواصل التأخير المئوية، وأوقات الانتهاء (timeouts)، واستجابات حدود المعدل (rate-limit)، وأخطاء JSON-RPC، وفشل الطرق (methods) بشكل خاص. افصل بين استدعاءات القراءة وعمليات إرسال المعاملات وأحمال الاشتراك (subscription)، لأن هذه قد تفشل بطرق مختلفة.
73

·
--
🚨 قراصنة كوريون شماليون يطلقون ناقل تصيّد جديد قوي لـ TERRAFORM يستهدف مطوري $BTC DEVELOPERS! 💣
📌 يقوم الفاعل التهديدي المتطور TraderTraitor بتسليح أكواد مقابلات خبيثة على GitHub بنشاط لاختراق بنية Web3 والاستيلاء على بيانات اعتماد AWS. 🔍 يؤدي قيام المطورين بتنزيل مستودعات غير موثوقة إلى تفعيل أبواب خلفية ماكOS مخفية قادرة على تفريغ البيئات السحابية وقواعد الأكواد المخترقة.
⚠️ إن الأمان المؤسسي هو الأساس الحقيقي لكل عملية $BTC bull، وهذه الهجمات تُثبت أن مجموعات التهديد تبحث عن وصول المطورين من المنبع. 💬 هل تتحقق من تبعيات Terraform قبل تشغيل سكربتات init، أم تترك البنية التحتية السحابية مكشوفة؟ 👇
⚠️ ليس نصيحة مالية. دائمًا تعامل مع مخاطرك. 🛡️
🏷️ #BTC #CryptoSecurity #DevOps #Web3
🛡️ 🔍
23

🚨 يستهدف TRADERTRAITOR مفاتيح سحابة عبر حملة تصيّد احتيالي مستذكرًا $ZRO Backdoors! 🔍
يشير تحليلٌ دقيق إلى أن جهات فاعلة مدعومة من الدولة تقوم بتحويل مسارات الهجوم من استغلالات مباشرة لعقود ذكية إلى البنية التحتية السحابية الكامنة. 🔍 تكشف الأدلة الحديثة أن TraderTraitor ينفّذ عمليات تنزيل ضارة لمزوّدات Terraform، ويقوم بنشر أبواب خلفية لنظام macOS مطابقة لتلك التي تم تحديدها خلال اختراق البنية التحتية التاريخي $ZRO .
يدرك المال الذكي أن سيولة البروتوكول لا تكون آمنة إلا بقدر مفاتيح واجهة المطور التي تدعم النظام البيئي. 🛡️ ومع استهداف بيانات اعتماد AWS وGCP عبر فرق DevOps، أصبح رصد المخاطر التشغيلية الآن بنفس أهمية تحليل بنية السوق.
💬 كيف تقوم بتعديل بروتوكولات الأمان التشغيلي لديك لحماية رأس مالك من التهديدات على مستوى البنية التحتية؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدِر مخاطرتك. 🛡️
🏷️ #ZRO #CryptoSecurity #DevOps #SmartMoney #LayerZero
🛡️ 👁️
65

·
--
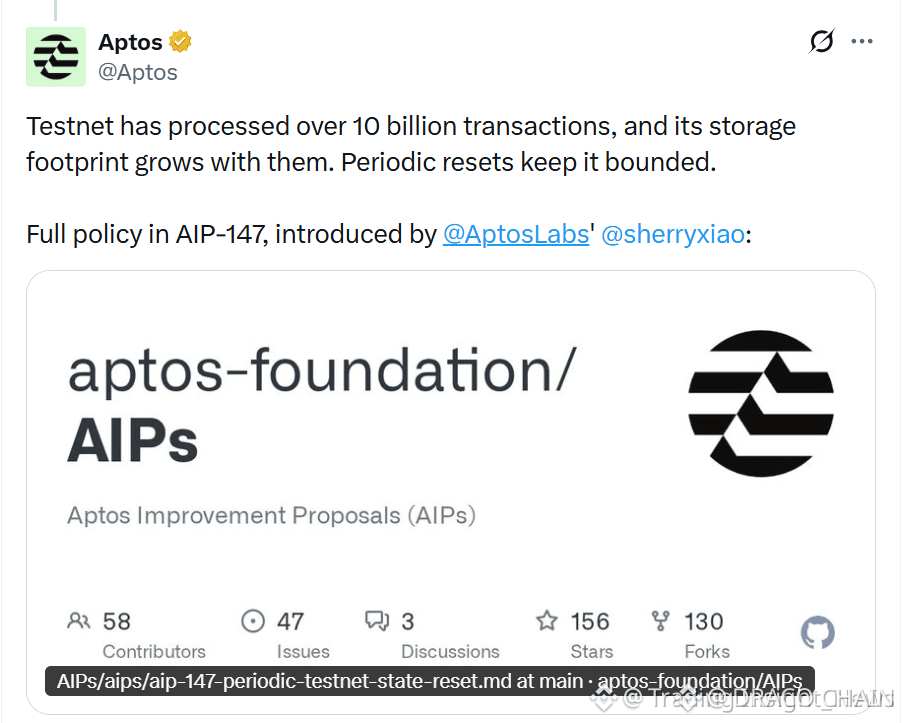
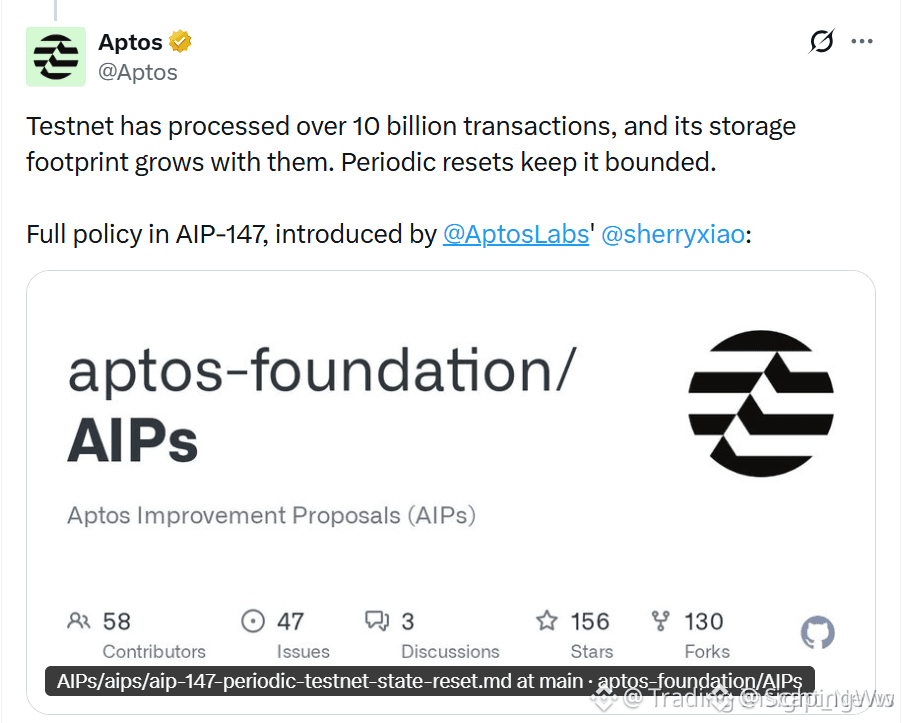
🚨 تقترب إعادة ضبط شبكة الاختبار $APT TESTNET في 7 أكتوبر – استعد لمسح التخزين 🦈
تم تحديد أن تمسح Aptos شبكة الاختبار بالكامل في 7 أكتوبر، مع إعادة تعيين العقود والأرصدة وسجل المعاملات إلى الصفر. 📌 تأتي هذه الإعادة الشاملة للحالة بعد أكثر من 10 مليارات معاملة، مع حمل تخزين يهدد كفاءة التكلفة.
يرى مطورو “الأموال الذكية” أن عملية التطهير بمثابة إعادة ضبط السيولة لتخزين السلسلة، إذ يزيل الحالة القديمة ويحرر مساحة لعمليات نشر جديدة. 📊 توقع هبوطًا قصيرًا في نشاط شبكة الاختبار بينما تعيد الفرق النشر، لكن شبكة mainnet تظل دون تأثير.
📈 راقب مؤشرات الأداء بعد إعادة الضبط؛ فشبكة اختبار أكثر نحافة غالبًا ما تعني دورات تطوير أكثر سلاسة وإشارات رسوم أدق على السلسلة المباشرة. 💡
💬 كيف تعدّل استراتيجية شبكة الاختبار لديك قبل إعادة الضبط في 7 أكتوبر؟
⚠️ ليست نصيحة مالية. دائمًا تعامل مع مخاطر iك. 🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🦈 🔥
426
·
--
تمّ التحقق
🚨 $APT TESTNET إعادة ضبط محددة ليوم 7 أكتوبر – قادم سحب/مسح التخزين! 📊
تسحب Aptos السدادة على اختبارها الشبكي (testnet) في 7 أكتوبر، لتقوم بمسح العقود والأرصدة وسجل المعاملات بالكامل. 🦈 هذه الخطوة من نوع “صفحة جديدة” تقلل ضغط التخزين بعد سحق 10 مليارات معاملة، وتُبقي الشبكة خفيفة ومناسبة للمطورين.
لن يصل أي تأثير إلى الشبكة الرئيسية (mainnet) أو شبكة devnet – تظل دون تغيير، لذلك تستمر بيئة الإنتاج بسلاسة. 📊 توقّع توقفًا قصيرًا لإعادة النشر، ثم لوحة جديدة لتجارب جديدة. ⚡
💬 كيف تستعد لعقود الاختبار الخاصة بك لإجراء إعادة الضبط؟ 👇
⚠️ ليست نصيحة مالية. تعامل دائمًا مع المخاطر. 🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🚀 🔥
4
1k

⚡ تعطل حرج في بنية جيتهاب التحتية يهز عالم التقنية و$FET AI وأنظمة سير العمل! 🚨
تتعرض البنية التحتية الأساسية لضغوط شديدة اليوم حيث يواجه جيتهاب تأخرًا حادًا في تكرار قواعد البيانات داخل أنظمة التعاون. 📊 ومع فشل واجهات التفويض وتعطل GitHub Actions على نطاق واسع، أصبحت مسارات المطورين وسير نشر التطبيقات الآلية متجمدة فعليًا في الوقت الحقيقي. 🔍
يراقب المال الذكي هذه الاختلالات في البنية التحتية عن كثب، مدركًا كيف تؤثر تأخيرات نشر الأكواد في الزخم داخل بيئات التقنية سريعة الحركة. ⚡ عندما تتعثر طبقة التنفيذ الأساسية، يصبح لسرعة التنفيذ اليد العليا على الطاولة. 💬 هل تعتقد أن التعثرات في البنية التحتية تُجمّد الزخم مؤقتًا، أم أن المطورين سيدفعون للأمام رغم الضجيج؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدر مخاطرَك. 🛡️
🏷️ #FET #AI #DevOps #Crypto #Infrastructure
🔥 ⚡
111
·
--
تحذير أمني: CZ يحذر كل مطوري $BNB
مستودعات GitHub تعرضت للاختراق. تسرب بيانات الوصول. خطوط تطوير عبر مشاريع التشفير مفتوحة المصدر معرضة لهجمات مستهدفة.
رسالة CZ لجميع المطورين: مفاتيح GitHub الخاصة بك بنفس أهمية محفظتك في البورصة. حلقة ضعيفة واحدة في خط تطويرك تعني وجود مهاجمين داخل بروتوكولك.
يستضيف BNB Chain مئات من مشاريع DeFi مفتوحة المصدر. الكود الذي تم نسخه علنًا يخلق أكبر سطح هجوم في عالم التشفير. مع وجود مليارات على المحك، الحلقة الأضعف هي أمان العمليات لديك.
عاجل: قم بتدقيق المستودعات. قم بتدوير المفاتيح. افترض أن لا شيء آمن.
$BNB #BNBChain #CryptoSecurity #DevOps #OpSec
1
2
33
·
--
بعد ما تشتغل الأنظمة الأوتوماتيكية، كيف تراقب إذا كانت لسه شغالة
هذا هو الدرس الأهم بعد ما شغلت كم مجموعة من خطوط الإنتاج الأوتوماتيكية: **النظام ما ينفع يموت بالليل وتكتشف في اليوم الثاني**.
أنا كنت نازل أشتغل على مهمة مجدولة، وفكرت لما أضبط cron خلاص ممكن أتركها. النتيجة بعد أسبوع، لما رحت أشوف الحالة اكتشفت إنها توقفت عن العمل لمدة 3 أيام – الاتصال بقاعدة البيانات انقطع، وما كان فيه أي إشعار. من بعدها، أنشأت فلسفة مراقبة كاملة، و اليوم أشاركها معكم.
**الطبقة الأولى: مراقبة دورة التنفيذ**
أبسط طريقة هي النظر إلى last_run_at في cron. قاعدتي هي: **إذا كانت آخر وقت تشغيل تجاوزت ضعف الدورة المتوقعة، فوراً أطلق إنذار**. مثلاً، لو المفروض المهمة تشتغل كل 5 دقايق، إذا last_run_at بعد الآن أكثر من 10 دقايق، أرسل تنبيه على تلغرام. هذا المؤشر فعال جداً – حوالي 90% من "النظام وقف" ينكشف خلال ساعة، بدلاً من الانتظار بشكل سلبي إلى أن يكتشفه قسم الأعمال.
**الطبقة الثانية: آلية قطع API**
عدم استقرار API هو الوضع الطبيعي. طريقتي هي: **إذا فشل طلب API 3 مرات متتالية، قطع الاتصال تلقائياً لمدة 24 ساعة**. ليش 3 مرات؟ لأن 1-2 مرات ممكن تكون بسبب تقلبات الشبكة، لكن 3 مرات متتالية تعني إن فيه مشكلة حقيقية. خلال فترة القطع، النظام ما يحاول يستدعي، لتجنب إهدار سعة API الثمينة وسجلات الأخطاء في حالة الخطأ. هذا أفضل بكثير من إعادة المحاولة العمياء.
**الطبقة الثالثة: الحفاظ على ملف الحالة**
كل مرة يشتغل فيها النظام، أسجل الحالة الحالية – عدد النجاحات، عدد الأخطاء، الطابع الزمني، معلومات الخطأ – في ملف حالة. هذا الملف أحتفظ فيه لـ 30 يوم من التاريخ. فائدة هذا الشيء؟ تقدر ترجع للخلف – "ليش نسبة النشر نزلت فجأة يوم الأربعاء الماضي إلى 60%؟" – بس تراجع السجلات وتلاقي الجواب. ملف الحالة ما ياخذ مساحة، لكنه يعطيني سلسلة تدقيق كاملة.
**الطبقة الرابعة: مراجعة أسبوعية يدوية**
كل أسبوع أخصص 15 دقيقة، أخلي النظام يولد تقرير ملخص تلقائياً: نسبة نجاح النشر، توزيع نسبة الأخطاء، إحصائيات الكلمات، وهل فيه تقلبات غير طبيعية. ما يحتاج يكون بشكل متكرر، لكن **ما تقدر تعتمد اعتماد كامل على التنبيهات الأوتوماتيكية**. أحياناً، المشكلة اللي من 2% صارت 4%، المراقبة الأوتوماتيكية ما تخبرك، لكن المراجعة اليدوية تقدر تلاحظ "هنا لازم نبدأ نراقب".
**الفهم الأساسي**
بناء الأتمتة سريع، لكن **المراقبة إذا سويتها صح، تقدر ترتاح وما تتابع**. تجربتي هي: التنبيهات الأوتوماتيكية مسؤولة عن الحالات الطارئة (إذا النظام توقف تماماً)، والمراجعة اليدوية مسؤولة عن مشاكل الاتجاه (التدهور التدريجي). دمج الاثنين، هذا النظام يعيش لفترة طويلة. وإلا، أي أتمتة ذكية، بس تكون قنبلة زمنية في صندوق أسود.
$BTC #DevOps #أوتوماتيكية
98
·
--
صاعد
تنبيه اختراق داخلي على GitHub 🚨: فريق PCP يدعي تسريب حوالي 4000 مستودع خاص عبر ملحق خبيث لـ VS Code على جهاز موظف.
• لم يتم تسريب بيانات العملاء (حتى الآن).
• هجمات سلسلة التوريد أصبحت القاعدة الجديدة.
• الإجراء: تحقق من ملحقاتك، قم بتدوير الأسرار، وفرض أمان نقاط النهاية.
لا تكن الحلقة الأضعف. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
• لم يتم تسريب بيانات العملاء (حتى الآن).
• هجمات سلسلة التوريد أصبحت القاعدة الجديدة.
• الإجراء: تحقق من ملحقاتك، قم بتدوير الأسرار، وفرض أمان نقاط النهاية.
لا تكن الحلقة الأضعف. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
2
6
188
·
--
كشفَ بحثٌ أمنيٌّ حديثٌ عن حزم npm خبيثة تُحاكي أدوات Rollup، مُسلِّطةً الضوء على مخاطر سلسلة الإمداد لمطوري البلوك تشين. 📊
إنَّ منظومة أدوات Ethereum الواسعة، بما في ذلك حلول rollup الشائعة، تجعلها هدفًا متكررًا لمثل هذه الهجمات. 🧠
تُبرز النتائج أهمية التحقّق من توقيعات الحزم واستخدام بيئات تطوير مُحكَمة عند بناء $ETH عقود ذكية. 🔍
تستمر خريطة Ethereum المستقبلية مع ترقيات قريبة تركز على rollup مثل EIP‑4844، بهدف تحسين قابلية التوسع وتقليل تكاليف المعاملات. ⚡
يُشجَّع المطورون على اعتماد مكتبات مُتحقَّق منها ومتابعة القنوات الرسمية للحصول على تنبيهات أمنية. 💡
تأكَّد من الأمر بنفسك (DYOR) قبل دمج أي كود تابع لجهات خارجية في مشاريعِ $ETH الخاصة بك. 🌐
كيف تُعزّز فرقك أمن العقود الذكية لديها في ضوء هذه التهديدات الجديدة؟ #crypto #Ethereum #Security #DevOps #GAMERXERO
24
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#ADAGains10%Above$0.27
9,897 مشاهدات
153 يقومون بالنقاش
2
#ETHUp70%InQ3ButLiquidityFalls
112,238 مشاهدات
906 يقومون بالنقاش
3
#EthStakingExitQueueHits2026High
40,689 مشاهدات
659 يقومون بالنقاش
4
#FedOctoberHoldOdds82.3%
39,625 مشاهدات
624 يقومون بالنقاش
5
#Nikkei225Jumps2.5%ToThreeMonthHigh
70,372 مشاهدات
1,002 يقومون بالنقاش
6
#CircleMints$2.75BUSDCOnSolanaIn7Days
1,395 مشاهدات
38 يقومون بالنقاش
7
#DriftHackVictimsBeginClaims
159,264 مشاهدات
1,655 يقومون بالنقاش
8
#SolanaTokenizedStockVolumeTops$4.4BInSeptember
12,419 مشاهدات
129 يقومون بالنقاش
9
#BitcoinSpotETFsDraw$6.34BInflowsInQ3
50,960 مشاهدات
261 يقومون بالنقاش
10
#EthereumValidatorExitQueueJumps392%
290,196 مشاهدات
2,513 يقومون بالنقاش