
#cosmosecosystem
cosmosecosystem
11,207 مشاهدات
71 يقومون بالنقاش
رائج
جديد
تُظهر مناطق الطلب على $COS توطّدًا صعوديًا، ويؤكد الحجم المرتفع الزخم، وتتجه معنويات المستثمرين نحو التكديس طويل الأجل. يتعمّق سيولة $SYS مع توسّع تكاملات التمويل اللامركزي DeFi، ما يدفع الرمز إلى مرحلة نمو جديدة. تُعزّز البنية التحتية للمعرفة الصفرية لدى $PHA التبنّي عبر منظومة Web3، وجذب رأس مال مؤسسي. وبشكلٍ مجتمَع، تشير هذه الإشارات إلى مسار شراء قوي للثلاثي 🚀📈 #CosmosEcosystem #Syscoin #PhalaNetwork
تُظهر مناطق الطلب على $COS توطّدًا صعوديًا، ويؤكد الحجم المرتفع الزخم، وتتجه معنويات المستثمرين نحو التكديس طويل الأجل. يتعمّق سيولة $SYS مع توسّع تكاملات التمويل اللامركزي DeFi، ما يدفع الرمز إلى مرحلة نمو جديدة. تُعزّز البنية التحتية للمعرفة الصفرية لدى $PHA التبنّي عبر منظومة Web3، وجذب رأس مال مؤسسي. وبشكلٍ مجتمَع، تشير هذه الإشارات إلى مسار شراء قوي للثلاثي 🚀📈 #CosmosEcosystem #Syscoin #PhalaNetwork
215

تُوسّع الاست tokenization المؤسسية نطاقها
تُوسّع شركة Cosmos منظومتها البيئية عبر شبكة شركاء جديدة تضم 17 شركة. يهيّئ هذا التحرك البنية التحتية لطرح وديعة مُرمّزة لدى Wells Fargo متوقع في عام 2026، لينتقل من مرحلة التجربة إلى نطاق مؤسسي.
#CosmosEcosystem #TokenizedDeposits
تُوسّع الاست tokenization المؤسسية نطاقها
تُوسّع شركة Cosmos منظومتها البيئية عبر شبكة شركاء جديدة تضم 17 شركة. يهيّئ هذا التحرك البنية التحتية لطرح وديعة مُرمّزة لدى Wells Fargo متوقع في عام 2026، لينتقل من مرحلة التجربة إلى نطاق مؤسسي.
#CosmosEcosystem #TokenizedDeposits
تُوسّع شركة Cosmos منظومتها البيئية عبر شبكة شركاء جديدة تضم 17 شركة. يهيّئ هذا التحرك البنية التحتية لطرح وديعة مُرمّزة لدى Wells Fargo متوقع في عام 2026، لينتقل من مرحلة التجربة إلى نطاق مؤسسي.
#CosmosEcosystem #TokenizedDeposits
33
·
--
تتصدر الرموز المرتبطة بكوزموس قائمة الأداء اليوم 📈
$TIA قفز بنسبة 31.44% إلى $0.7053، مع حجم تداول بلغ $32.3M، بينما ارتفع INJ بنسبة 28.32% إلى $9.116، مع تداولات بقيمة $49.3M. وتُظهر رموز الطبقتين الأولى والثانية قوة متناسقة، إذ أضاف ZRO نسبة 19.58%، وارتفع ARB بنسبة 15.33%. وصعد بيتكوين بنسبة متواضعة بلغت 2.30% إلى $82,033، بينما حقق إيثيريوم مكاسب بنسبة 5.11% ليصل إلى $2,459، مع حجم تداول بلغ $782.5M.
ما الذي يقف وراء ارتفاع الرموز المرتبطة بكوزموس اليوم، مع صعود TIA بنسبة +31.44% وINJ بنسبة +28.32%؟
1. عودة الزخم إلى منظومة كوزموس
2. ارتفاع أوسع للعملات البديلة يدفع السوق بأكمله للصعود
3. جني أرباح على المدى القصير في الأفق
4. اختراق فني بعد مستويات البيع المفرط
صوّت في التعليقات وانضم إلى النقاش في مجتمع Cyclo على تيليغرام!
#CryptoPolls #CosmosEcosystem #Altcoins #TIA
تتصدر الرموز المرتبطة بكوزموس قائمة الأداء اليوم 📈
$TIA قفز بنسبة 31.44% إلى $0.7053، مع حجم تداول بلغ $32.3M، بينما ارتفع INJ بنسبة 28.32% إلى $9.116، مع تداولات بقيمة $49.3M. وتُظهر رموز الطبقتين الأولى والثانية قوة متناسقة، إذ أضاف ZRO نسبة 19.58%، وارتفع ARB بنسبة 15.33%. وصعد بيتكوين بنسبة متواضعة بلغت 2.30% إلى $82,033، بينما حقق إيثيريوم مكاسب بنسبة 5.11% ليصل إلى $2,459، مع حجم تداول بلغ $782.5M.
ما الذي يقف وراء ارتفاع الرموز المرتبطة بكوزموس اليوم، مع صعود TIA بنسبة +31.44% وINJ بنسبة +28.32%؟
1. عودة الزخم إلى منظومة كوزموس
2. ارتفاع أوسع للعملات البديلة يدفع السوق بأكمله للصعود
3. جني أرباح على المدى القصير في الأفق
4. اختراق فني بعد مستويات البيع المفرط
صوّت في التعليقات وانضم إلى النقاش في مجتمع Cyclo على تيليغرام!
#CryptoPolls #CosmosEcosystem #Altcoins #TIA
$TIA قفز بنسبة 31.44% إلى $0.7053، مع حجم تداول بلغ $32.3M، بينما ارتفع INJ بنسبة 28.32% إلى $9.116، مع تداولات بقيمة $49.3M. وتُظهر رموز الطبقتين الأولى والثانية قوة متناسقة، إذ أضاف ZRO نسبة 19.58%، وارتفع ARB بنسبة 15.33%. وصعد بيتكوين بنسبة متواضعة بلغت 2.30% إلى $82,033، بينما حقق إيثيريوم مكاسب بنسبة 5.11% ليصل إلى $2,459، مع حجم تداول بلغ $782.5M.
ما الذي يقف وراء ارتفاع الرموز المرتبطة بكوزموس اليوم، مع صعود TIA بنسبة +31.44% وINJ بنسبة +28.32%؟
1. عودة الزخم إلى منظومة كوزموس
2. ارتفاع أوسع للعملات البديلة يدفع السوق بأكمله للصعود
3. جني أرباح على المدى القصير في الأفق
4. اختراق فني بعد مستويات البيع المفرط
صوّت في التعليقات وانضم إلى النقاش في مجتمع Cyclo على تيليغرام!
#CryptoPolls #CosmosEcosystem #Altcoins #TIA
156
يقوم كوزموس بتوسيع نطاق اعتماد المؤسسات من خلال إطلاق شبكة بنكية مكوّنة من 17 عضوًا مع عمالقة مثل BitGo وGalaxy لتسهيل الودائع المُمَثَّلة برموز.
#TokenizedDeposits #CosmosEcosystem
يقوم كوزموس بتوسيع نطاق اعتماد المؤسسات من خلال إطلاق شبكة بنكية مكوّنة من 17 عضوًا مع عمالقة مثل BitGo وGalaxy لتسهيل الودائع المُمَثَّلة برموز.
#TokenizedDeposits #CosmosEcosystem
#TokenizedDeposits #CosmosEcosystem
39

·
--
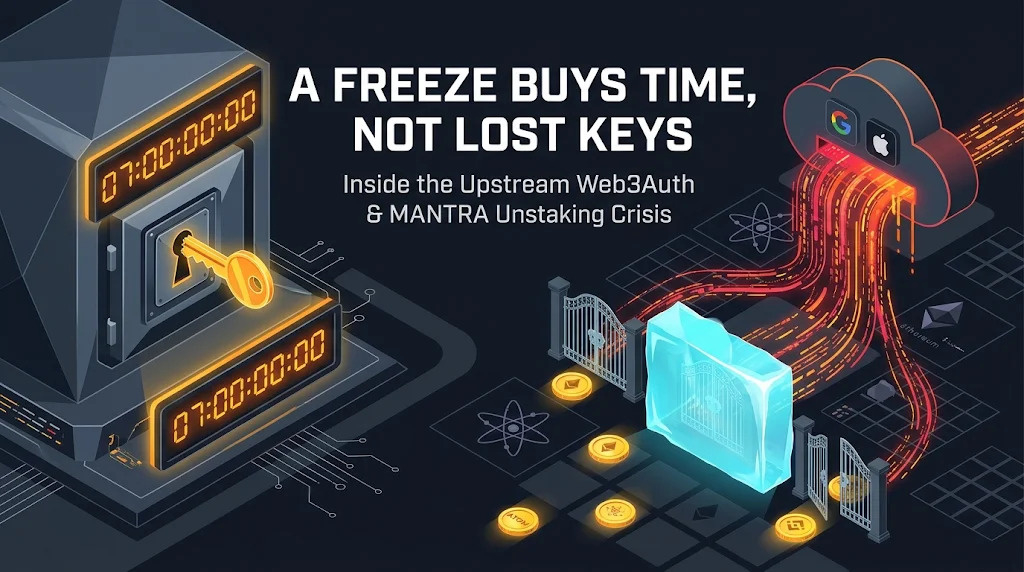
⚠️لا يمكن لتجميد فكّ التخزين لمدة سبعة أيام أن يعيد مفتاحًا خاصًا مسروقًا. كل ما يمكنه فعله هو كسب الوقت.
في 13 نوفمبر، أوقفت MANTRA جميع معاملات فكّ التخزين الجديدة لمدة سبعة أيام، عقب تقارير أفادت بأن مهاجمين كانوا يسحبون عملات MANTRA المكدّسة من محافظ Keplr لتسجيل الدخول الاجتماعي التي تعرّضت للاختراق. ولا يؤدي ذلك إلى إلغاء عمليات السحب الموجودة بالفعل في طابور فكّ التخزين الذي يستغرق ثمانية أيام.
وتقول MANTRA إن على حاملي العملات المتأثرين إعادة تفويضها قبل انتهاء مهلة الانتظار.
يكمن الخلل في البنية التحتية السابقة لسلسلة المعالجة: البنية التحتية للمحافظ المضمّنة لدى Web3Auth، التي يستخدمها تسجيل الدخول إلى Keplr عبر Google وApple. وتقول Keplr إن الحسابات التي تستخدم عبارات الاسترداد ومحافظ الأجهزة لم تتأثر.
ولا يُعد ذلك دليلًا على اختراق حسابات Google أو Apple نفسها.
تتبّع تحقيق Bitquery الصادر في 12 نوفمبر ما لا يقل عن 1.82 مليون دولار سُرقت بين 1 و12 نوفمبر من 7,842 محفظة Cosmos و52 محفظة Ethereum و13 حسابًا على Hyperliquid. وغادر أكثر من 1.01 مليون دولار قبل أول عملية إنقاذ واسعة النطاق أجرتها Web3Auth. وبشكل منفصل، نقلت Web3Auth نحو 6 ملايين دولار إلى محافظ استرداد. وهذا المبلغ البالغ 6 ملايين دولار ليس إجماليًا مؤكدًا للأموال المسروقة.
ما زالت التفاصيل الناقصة تشمل السبب الجذري التقني، والتسوية النهائية للخسائر، والجدول الزمني المؤكد لإعادة الأموال.
كما تعرضت MANTRA في أغسطس لاستغلال منفصل استهدف نظام المحاسبة الخاص بالسلسلة في مرحلة سابقة. والسبب مختلف، لكن تكرار الصدمات الأمنية عبر طبقات مختلفة يؤثر في الثقة.
يقيّد التجميد عمليات السحب؛ لكنه لا يصلح المفاتيح المخترقة ولا يحمي جميع السلاسل الأخرى.
هذه ليست نصيحة مالية.
$MANTRA
{future}(MANTRAUSDT)
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
⚠️لا يمكن لتجميد فكّ التخزين لمدة سبعة أيام أن يعيد مفتاحًا خاصًا مسروقًا. كل ما يمكنه فعله هو كسب الوقت.
في 13 نوفمبر، أوقفت MANTRA جميع معاملات فكّ التخزين الجديدة لمدة سبعة أيام، عقب تقارير أفادت بأن مهاجمين كانوا يسحبون عملات MANTRA المكدّسة من محافظ Keplr لتسجيل الدخول الاجتماعي التي تعرّضت للاختراق. ولا يؤدي ذلك إلى إلغاء عمليات السحب الموجودة بالفعل في طابور فكّ التخزين الذي يستغرق ثمانية أيام.
وتقول MANTRA إن على حاملي العملات المتأثرين إعادة تفويضها قبل انتهاء مهلة الانتظار.
يكمن الخلل في البنية التحتية السابقة لسلسلة المعالجة: البنية التحتية للمحافظ المضمّنة لدى Web3Auth، التي يستخدمها تسجيل الدخول إلى Keplr عبر Google وApple. وتقول Keplr إن الحسابات التي تستخدم عبارات الاسترداد ومحافظ الأجهزة لم تتأثر.
ولا يُعد ذلك دليلًا على اختراق حسابات Google أو Apple نفسها.
تتبّع تحقيق Bitquery الصادر في 12 نوفمبر ما لا يقل عن 1.82 مليون دولار سُرقت بين 1 و12 نوفمبر من 7,842 محفظة Cosmos و52 محفظة Ethereum و13 حسابًا على Hyperliquid. وغادر أكثر من 1.01 مليون دولار قبل أول عملية إنقاذ واسعة النطاق أجرتها Web3Auth. وبشكل منفصل، نقلت Web3Auth نحو 6 ملايين دولار إلى محافظ استرداد. وهذا المبلغ البالغ 6 ملايين دولار ليس إجماليًا مؤكدًا للأموال المسروقة.
ما زالت التفاصيل الناقصة تشمل السبب الجذري التقني، والتسوية النهائية للخسائر، والجدول الزمني المؤكد لإعادة الأموال.
كما تعرضت MANTRA في أغسطس لاستغلال منفصل استهدف نظام المحاسبة الخاص بالسلسلة في مرحلة سابقة. والسبب مختلف، لكن تكرار الصدمات الأمنية عبر طبقات مختلفة يؤثر في الثقة.
يقيّد التجميد عمليات السحب؛ لكنه لا يصلح المفاتيح المخترقة ولا يحمي جميع السلاسل الأخرى.
هذه ليست نصيحة مالية.
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
في 13 نوفمبر، أوقفت MANTRA جميع معاملات فكّ التخزين الجديدة لمدة سبعة أيام، عقب تقارير أفادت بأن مهاجمين كانوا يسحبون عملات MANTRA المكدّسة من محافظ Keplr لتسجيل الدخول الاجتماعي التي تعرّضت للاختراق. ولا يؤدي ذلك إلى إلغاء عمليات السحب الموجودة بالفعل في طابور فكّ التخزين الذي يستغرق ثمانية أيام.
وتقول MANTRA إن على حاملي العملات المتأثرين إعادة تفويضها قبل انتهاء مهلة الانتظار.
يكمن الخلل في البنية التحتية السابقة لسلسلة المعالجة: البنية التحتية للمحافظ المضمّنة لدى Web3Auth، التي يستخدمها تسجيل الدخول إلى Keplr عبر Google وApple. وتقول Keplr إن الحسابات التي تستخدم عبارات الاسترداد ومحافظ الأجهزة لم تتأثر.
ولا يُعد ذلك دليلًا على اختراق حسابات Google أو Apple نفسها.
تتبّع تحقيق Bitquery الصادر في 12 نوفمبر ما لا يقل عن 1.82 مليون دولار سُرقت بين 1 و12 نوفمبر من 7,842 محفظة Cosmos و52 محفظة Ethereum و13 حسابًا على Hyperliquid. وغادر أكثر من 1.01 مليون دولار قبل أول عملية إنقاذ واسعة النطاق أجرتها Web3Auth. وبشكل منفصل، نقلت Web3Auth نحو 6 ملايين دولار إلى محافظ استرداد. وهذا المبلغ البالغ 6 ملايين دولار ليس إجماليًا مؤكدًا للأموال المسروقة.
ما زالت التفاصيل الناقصة تشمل السبب الجذري التقني، والتسوية النهائية للخسائر، والجدول الزمني المؤكد لإعادة الأموال.
كما تعرضت MANTRA في أغسطس لاستغلال منفصل استهدف نظام المحاسبة الخاص بالسلسلة في مرحلة سابقة. والسبب مختلف، لكن تكرار الصدمات الأمنية عبر طبقات مختلفة يؤثر في الثقة.
يقيّد التجميد عمليات السحب؛ لكنه لا يصلح المفاتيح المخترقة ولا يحمي جميع السلاسل الأخرى.
هذه ليست نصيحة مالية.
$MANTRA
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident #mantra #WalletSecurity #CosmosEcosystem
1
436
·
--
🌌 نشاط عبر السلاسل وفي التمويل اللامركزي! يقدّم $KAVA و$OSMO نقاط قوة مختلفة للمنظومة، بينما يركّز $INJ على التمويل اللامركزي بطريقته الخاصة. تابع المستخدمين النشطين والسيولة وحوافز المنظومة. قارن أحدث البيانات قبل اعتبار أي رمز فرصة جذابة للدخول.
#Kava #Osmosis #Injective #CosmosEcosystem #DeFi
🌌 نشاط عبر السلاسل وفي التمويل اللامركزي! يقدّم $KAVA و$OSMO نقاط قوة مختلفة للمنظومة، بينما يركّز $INJ على التمويل اللامركزي بطريقته الخاصة. تابع المستخدمين النشطين والسيولة وحوافز المنظومة. قارن أحدث البيانات قبل اعتبار أي رمز فرصة جذابة للدخول.
#Kava #Osmosis #Injective #CosmosEcosystem #DeFi
#Kava #Osmosis #Injective #CosmosEcosystem #DeFi
1
31
·
--
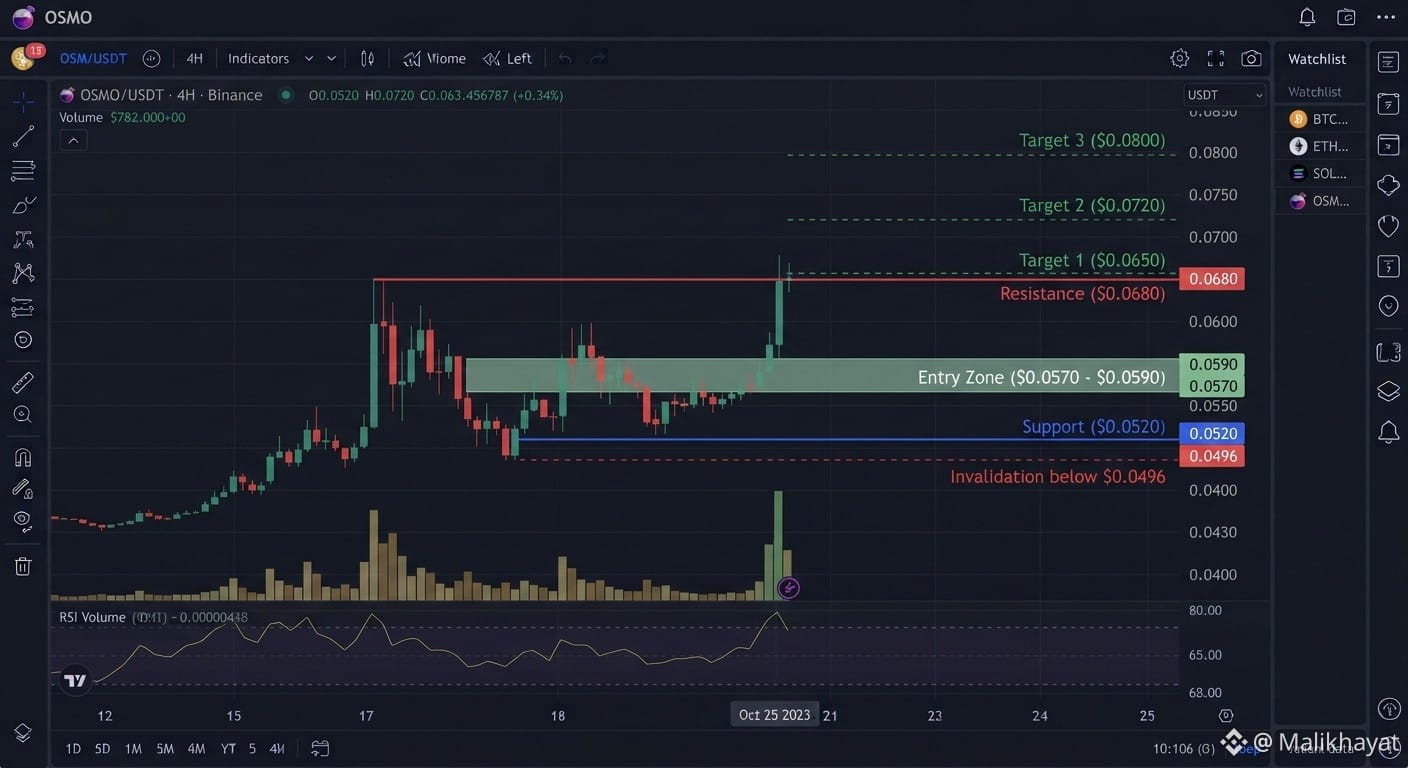
يتداول $OSMO عند 0.0601 دولار، وتشير البيانات المقدمة إلى ارتفاع قوي في السعر وحجم تداول يقارب 6.5 مليون دولار. يصف التحليل اختراقًا لمستوى مقاومة أفقي صمد لأشهر عدة، مدعومًا بارتفاع نشاط التداول الفوري والاهتمام بتحديثات منظومة السلاسل المتقاطعة. لكن بيانات المشتقات غير مكتملة، وملف السيولة المبلغ عنه يترك مجالًا لانعكاسات مفاجئة. الزخم وحده لا يكفي؛ ينبغي للمتداولين تقييم قدرة هيكل الاختراق على الصمود.
📈 التحيز: زخم صعودي قوي، ومخاطر مرتفعة | 🎯 الدخول: 0.0570–0.0590 دولار | 🛡 الدعم: 0.0520 دولار | 🚧 المقاومة: 0.0680 دولار | 🎯 الأهداف: 0.0650 / 0.0720 / 0.0800 دولار | ❌ إبطال الفرضية: الهبوط دون 0.0496 دولار
الاستراتيجية: أعطِ الأولوية لتراجع يحترم منطقة الدخول والدعم المحددتين في البيانات. ونظرًا إلى نقص بيانات المشتقات ومخاطر السيولة، تجنب افتراض أن الاختراق سيستمر دون انقطاع.
#OSMO #CosmosEcosystem #Altcoins #CryptoTrading #BinanceSquare
{spot}(OSMOUSDT)
يتداول $OSMO عند 0.0601 دولار، وتشير البيانات المقدمة إلى ارتفاع قوي في السعر وحجم تداول يقارب 6.5 مليون دولار. يصف التحليل اختراقًا لمستوى مقاومة أفقي صمد لأشهر عدة، مدعومًا بارتفاع نشاط التداول الفوري والاهتمام بتحديثات منظومة السلاسل المتقاطعة. لكن بيانات المشتقات غير مكتملة، وملف السيولة المبلغ عنه يترك مجالًا لانعكاسات مفاجئة. الزخم وحده لا يكفي؛ ينبغي للمتداولين تقييم قدرة هيكل الاختراق على الصمود.
📈 التحيز: زخم صعودي قوي، ومخاطر مرتفعة | 🎯 الدخول: 0.0570–0.0590 دولار | 🛡 الدعم: 0.0520 دولار | 🚧 المقاومة: 0.0680 دولار | 🎯 الأهداف: 0.0650 / 0.0720 / 0.0800 دولار | ❌ إبطال الفرضية: الهبوط دون 0.0496 دولار
الاستراتيجية: أعطِ الأولوية لتراجع يحترم منطقة الدخول والدعم المحددتين في البيانات. ونظرًا إلى نقص بيانات المشتقات ومخاطر السيولة، تجنب افتراض أن الاختراق سيستمر دون انقطاع.
#OSMO #CosmosEcosystem #Altcoins #CryptoTrading #BinanceSquare
📈 التحيز: زخم صعودي قوي، ومخاطر مرتفعة | 🎯 الدخول: 0.0570–0.0590 دولار | 🛡 الدعم: 0.0520 دولار | 🚧 المقاومة: 0.0680 دولار | 🎯 الأهداف: 0.0650 / 0.0720 / 0.0800 دولار | ❌ إبطال الفرضية: الهبوط دون 0.0496 دولار
الاستراتيجية: أعطِ الأولوية لتراجع يحترم منطقة الدخول والدعم المحددتين في البيانات. ونظرًا إلى نقص بيانات المشتقات ومخاطر السيولة، تجنب افتراض أن الاختراق سيستمر دون انقطاع.
#OSMO #CosmosEcosystem #Altcoins #CryptoTrading #BinanceSquare
38
·
--
🚨 $ATOM & نظام كوزموس تحت الأضواء
ادعاء جريء من أحد مؤسسي أنوما: نظام كوزموس "على وشك الموت تقريبًا."
📌 التطورات الرئيسية:
تم إغلاق بنمبر
دخل أوزموس في وضع الصيانة
نوبل يغادر الشبكة
يتجه رأس المال والمطورون إلى أماكن أخرى
⚡ الخلاصة: هل هذه هي النهاية الهادئة لكوزموس، أم إعادة تشغيل قبل انتعاش محتمل؟ يجب على المتداولين مراقبة تدفقات رأس المال وتحديثات النظام البيئي عن كثب.
👀 قائمة المتابعة: $ATOM | $SOL | $DUSK | $REZ
#CosmosEcosystem #atomarc #CryptoUpdate #AltcoinNews #BinanceSquare
🚨 $ATOM & نظام كوزموس تحت الأضواء
ادعاء جريء من أحد مؤسسي أنوما: نظام كوزموس "على وشك الموت تقريبًا."
📌 التطورات الرئيسية:
تم إغلاق بنمبر
دخل أوزموس في وضع الصيانة
نوبل يغادر الشبكة
يتجه رأس المال والمطورون إلى أماكن أخرى
⚡ الخلاصة: هل هذه هي النهاية الهادئة لكوزموس، أم إعادة تشغيل قبل انتعاش محتمل؟ يجب على المتداولين مراقبة تدفقات رأس المال وتحديثات النظام البيئي عن كثب.
👀 قائمة المتابعة: $ATOM | $SOL | $DUSK | $REZ
#CosmosEcosystem #atomarc #CryptoUpdate #AltcoinNews #BinanceSquare
ادعاء جريء من أحد مؤسسي أنوما: نظام كوزموس "على وشك الموت تقريبًا."
📌 التطورات الرئيسية:
تم إغلاق بنمبر
دخل أوزموس في وضع الصيانة
نوبل يغادر الشبكة
يتجه رأس المال والمطورون إلى أماكن أخرى
⚡ الخلاصة: هل هذه هي النهاية الهادئة لكوزموس، أم إعادة تشغيل قبل انتعاش محتمل؟ يجب على المتداولين مراقبة تدفقات رأس المال وتحديثات النظام البيئي عن كثب.
👀 قائمة المتابعة: $ATOM | $SOL | $DUSK | $REZ
#CosmosEcosystem #atomarc #CryptoUpdate #AltcoinNews #BinanceSquare
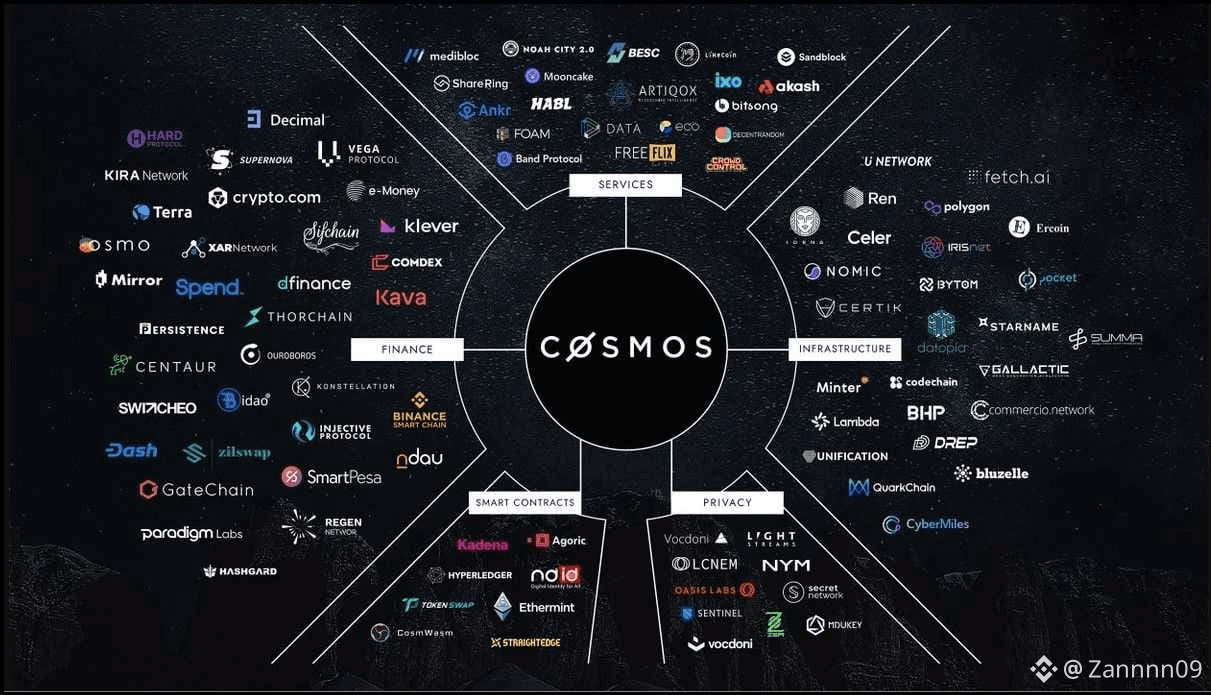
87

مقالة
$OSMO/USDT: هناك ارتداد لكن السوق بالفعل قرب منطقة القرارإعادة تحميل نظام COSMOS الإيكولوجي: من الذي يقوم سراً بشراء OSMO في يومه؟ 🚀🧪
📊 المقاييس الحالية (لغة الأرقام في هذه اللحظة):
▸ السعر الحالي: $0.0485 (≈ ₴2.15)
▸ الزيادة اليومية: +9.98% 📈
▸ الحد الأقصى خلال 24 ساعة: $0.0572
▸ الحد الأدنى خلال 24 ساعة: $0.0423
▸ حجم التداول اليومي: 49 801 432 OSMO (هذا يزيد عن $2.41 مليون USDT من السيولة لرأس المال السوقي الحالي للعملة)
$OSMO/USDT: هناك ارتداد لكن السوق بالفعل قرب منطقة القرار
إعادة تحميل نظام COSMOS الإيكولوجي: من الذي يقوم سراً بشراء OSMO في يومه؟ 🚀🧪
📊 المقاييس الحالية (لغة الأرقام في هذه اللحظة):
▸ السعر الحالي: $0.0485 (≈ ₴2.15)
▸ الزيادة اليومية: +9.98% 📈
▸ الحد الأقصى خلال 24 ساعة: $0.0572
▸ الحد الأدنى خلال 24 ساعة: $0.0423
▸ حجم التداول اليومي: 49 801 432 OSMO (هذا يزيد عن $2.41 مليون USDT من السيولة لرأس المال السوقي الحالي للعملة)
📊 المقاييس الحالية (لغة الأرقام في هذه اللحظة):
▸ السعر الحالي: $0.0485 (≈ ₴2.15)
▸ الزيادة اليومية: +9.98% 📈
▸ الحد الأقصى خلال 24 ساعة: $0.0572
▸ الحد الأدنى خلال 24 ساعة: $0.0423
▸ حجم التداول اليومي: 49 801 432 OSMO (هذا يزيد عن $2.41 مليون USDT من السيولة لرأس المال السوقي الحالي للعملة)
1
2
148
·
--
$OSMO أوسموزيس (Osmosis) يتجه نحو وضعية التقلبات — وهذه الطاقة الناتجة عن الاختراق لا تبقى هادئة لفترة طويلة.
أوسمو (OSMO) يتصدر دوران السيولة في نظام كوزموس (Cosmos) مع ارتفاع حاد في حجم التداول خلال 24 ساعة و شموع زخم عدوانية تدفعه إلى قائمة الرابحين. يبدو أن هذا يمثل مرحلة توسع تقلبات كلاسيكية بعد التوحيد.
نقطة الدخول: $0.0790 – $0.0795 (منطقة تأكيد الاختراق)
الأهداف: $0.0830 → $0.0880 → $0.0950
وقف الخسارة: $0.0720 (فقدان هيكل الاختراق)
إذا استمر الزخم، قد يتوسع ذلك بسرعة — لكن توقع خيوط حادة في كلا الاتجاهين.
#OSMO #Osmosis #CosmosEcosystem #BreakoutTrade #CryptoMomentum
{spot}(OSMOUSDT)
$OSMO أوسموزيس (Osmosis) يتجه نحو وضعية التقلبات — وهذه الطاقة الناتجة عن الاختراق لا تبقى هادئة لفترة طويلة.
أوسمو (OSMO) يتصدر دوران السيولة في نظام كوزموس (Cosmos) مع ارتفاع حاد في حجم التداول خلال 24 ساعة و شموع زخم عدوانية تدفعه إلى قائمة الرابحين. يبدو أن هذا يمثل مرحلة توسع تقلبات كلاسيكية بعد التوحيد.
نقطة الدخول: $0.0790 – $0.0795 (منطقة تأكيد الاختراق)
الأهداف: $0.0830 → $0.0880 → $0.0950
وقف الخسارة: $0.0720 (فقدان هيكل الاختراق)
إذا استمر الزخم، قد يتوسع ذلك بسرعة — لكن توقع خيوط حادة في كلا الاتجاهين.
#OSMO #Osmosis #CosmosEcosystem #BreakoutTrade #CryptoMomentum
أوسمو (OSMO) يتصدر دوران السيولة في نظام كوزموس (Cosmos) مع ارتفاع حاد في حجم التداول خلال 24 ساعة و شموع زخم عدوانية تدفعه إلى قائمة الرابحين. يبدو أن هذا يمثل مرحلة توسع تقلبات كلاسيكية بعد التوحيد.
نقطة الدخول: $0.0790 – $0.0795 (منطقة تأكيد الاختراق)
الأهداف: $0.0830 → $0.0880 → $0.0950
وقف الخسارة: $0.0720 (فقدان هيكل الاختراق)
إذا استمر الزخم، قد يتوسع ذلك بسرعة — لكن توقع خيوط حادة في كلا الاتجاهين.
#OSMO #Osmosis #CosmosEcosystem #BreakoutTrade #CryptoMomentum
2
317
·
--
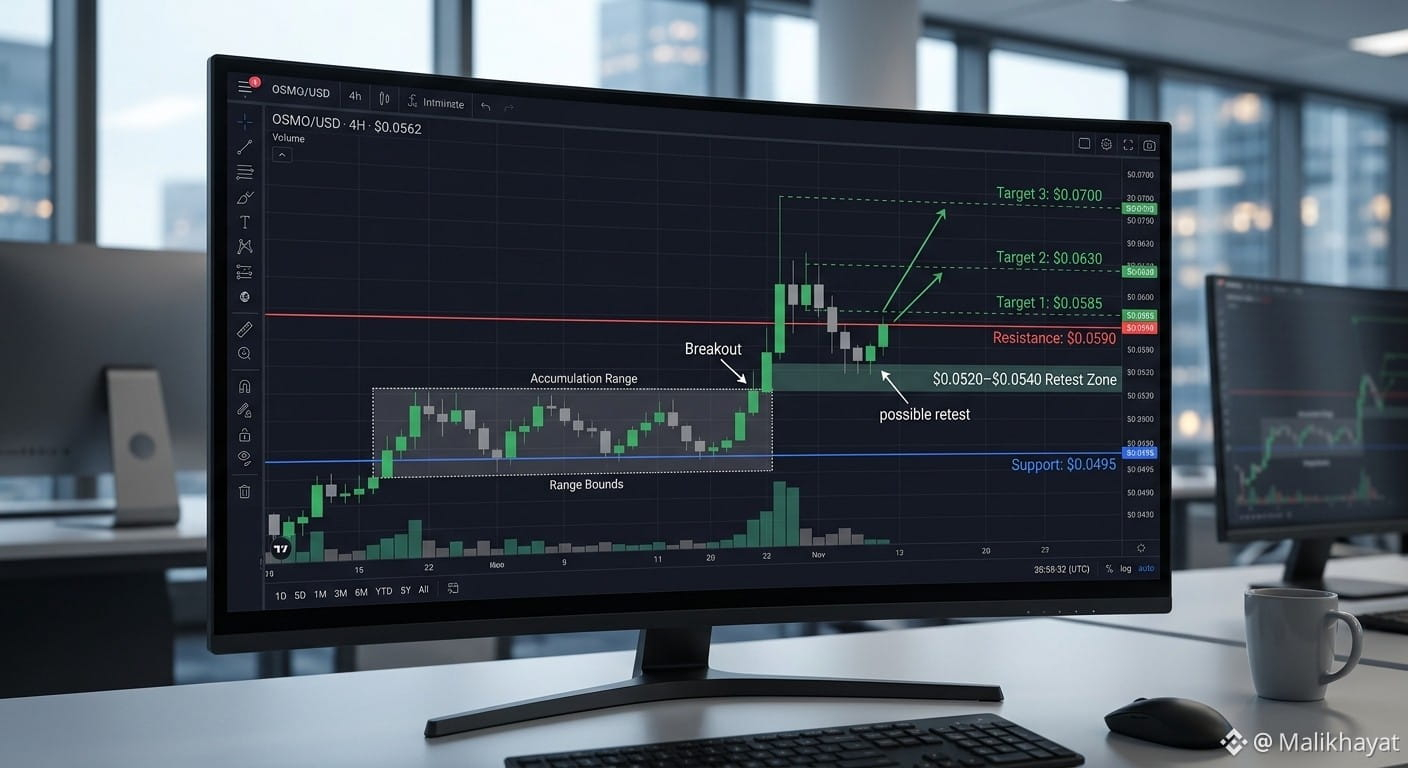
ارتفع $OSMO بنسبة 18.37% إلى 0.05423 دولار، وتشير المعلومات المقدمة إلى ارتفاع غير معتاد في حجم التداول واختراق قاعدة تجميع. يعتمد هذا السيناريو المقترح على قدرة السعر على الحفاظ على قوته الأخيرة خلال إعادة الاختبار. وتُعد عودة التدفقات إلى منظومة Cosmos وتحديثات التخزين من العوامل المحفزة المذكورة، رغم أن البيانات المقدمة لا تحدد حجم التداول الحالي. ولا يزال التراجع الأوسع في سوق العملات البديلة خطرًا رئيسيًا.
📈 التوجه: صعودي | 🎯 الدخول: 0.0520–0.0540 دولار | 🛡 الدعم: 0.0495 دولار | 🚧 المقاومة: 0.0590 دولار | 🎯 الأهداف: 0.0585 / 0.0630 / 0.0700 دولار | ❌ إبطال السيناريو: دون 0.0480 دولار
الاستراتيجية: راقب منطقة الدخول للتحقق من نجاح إعادة اختبار الاختراق وتجدد ضغط الشراء. إذا فقد السعر مستوى الدعم، فأعِد التقييم بدلًا من افتراض استمرار الارتفاع.
#OSMO #Osmosis #CosmosEcosystem #CryptoTrading #BinanceSquare
{spot}(OSMOUSDT)
ارتفع $OSMO بنسبة 18.37% إلى 0.05423 دولار، وتشير المعلومات المقدمة إلى ارتفاع غير معتاد في حجم التداول واختراق قاعدة تجميع. يعتمد هذا السيناريو المقترح على قدرة السعر على الحفاظ على قوته الأخيرة خلال إعادة الاختبار. وتُعد عودة التدفقات إلى منظومة Cosmos وتحديثات التخزين من العوامل المحفزة المذكورة، رغم أن البيانات المقدمة لا تحدد حجم التداول الحالي. ولا يزال التراجع الأوسع في سوق العملات البديلة خطرًا رئيسيًا.
📈 التوجه: صعودي | 🎯 الدخول: 0.0520–0.0540 دولار | 🛡 الدعم: 0.0495 دولار | 🚧 المقاومة: 0.0590 دولار | 🎯 الأهداف: 0.0585 / 0.0630 / 0.0700 دولار | ❌ إبطال السيناريو: دون 0.0480 دولار
الاستراتيجية: راقب منطقة الدخول للتحقق من نجاح إعادة اختبار الاختراق وتجدد ضغط الشراء. إذا فقد السعر مستوى الدعم، فأعِد التقييم بدلًا من افتراض استمرار الارتفاع.
#OSMO #Osmosis #CosmosEcosystem #CryptoTrading #BinanceSquare
📈 التوجه: صعودي | 🎯 الدخول: 0.0520–0.0540 دولار | 🛡 الدعم: 0.0495 دولار | 🚧 المقاومة: 0.0590 دولار | 🎯 الأهداف: 0.0585 / 0.0630 / 0.0700 دولار | ❌ إبطال السيناريو: دون 0.0480 دولار
الاستراتيجية: راقب منطقة الدخول للتحقق من نجاح إعادة اختبار الاختراق وتجدد ضغط الشراء. إذا فقد السعر مستوى الدعم، فأعِد التقييم بدلًا من افتراض استمرار الارتفاع.
#OSMO #Osmosis #CosmosEcosystem #CryptoTrading #BinanceSquare
33

·
--
كان يشاهِد هذا التراكم الهادئ للأرباح لأسابيع... 🤫
بينما يَطحن الأصدقاء سلاسل مزدحمة مقابل بضعة بنسات، فإن الـ OG ألفا الحقيقي يختبئ هنا. @shentuchain يقدم 35% عائد سنوي بينما SOL يمنحك 6%. انقلاب كامل في السرد وتحول في النموذج تجاه #CosmosEcosystem security 🤯
النافذة تضيق بسرعة لالتقاط $CTK قبل أن يستيقظ الجميع
كان يشاهِد هذا التراكم الهادئ للأرباح لأسابيع... 🤫
بينما يَطحن الأصدقاء سلاسل مزدحمة مقابل بضعة بنسات، فإن الـ OG ألفا الحقيقي يختبئ هنا. @shentuchain يقدم 35% عائد سنوي بينما SOL يمنحك 6%. انقلاب كامل في السرد وتحول في النموذج تجاه #CosmosEcosystem security 🤯
النافذة تضيق بسرعة لالتقاط $CTK قبل أن يستيقظ الجميع
بينما يَطحن الأصدقاء سلاسل مزدحمة مقابل بضعة بنسات، فإن الـ OG ألفا الحقيقي يختبئ هنا. @shentuchain يقدم 35% عائد سنوي بينما SOL يمنحك 6%. انقلاب كامل في السرد وتحول في النموذج تجاه #CosmosEcosystem security 🤯
النافذة تضيق بسرعة لالتقاط $CTK قبل أن يستيقظ الجميع
31

·
--
🦈 $ATOM ECOSYSTEM SHOCK: إغلاق محفظة “COSMOS” ثاني أكبر — نقطة تحقق ذاتية الحيازة 💣
📊 هذه حالة هيكلية وليست ضجيجًا. أعلنت Cosmostation Wallet — ثاني أكبر بوابة إلى نظام Cosmos البيئي — عن إيقاف تدريجي اعتبارًا من 1 سبتمبر 2026. ستتعطل الخدمات على iOS وAndroid وإضافة Chrome، مع بقاء وظيفة تصدير عبارة الاستعادة والمفتاح الخاص فقط.
💡 النقطة الدقيقة هنا: هذه محفظة غير حاضنة للأصول، ما يعني أن الأصول تعيش على السلسلة (on-chain)، وليس على أي خادم رسمي. أموالك ليست مجمّدة — لكن طبقة وصولك في طريقها للتوقف. 🔒 هذا يدفع موجة هجرة عبر النظام البيئي، وتُظهر السجلات التاريخية أن الانتقالات القسرية غالبًا ما تسبق تحولات حادة في إعادة توزيع المستخدمين بين واجهات منافسة.
🦈 سيلحظ القائمون على المراقبة من المؤسسات هذا كسردية مدفوعة بالسيولة: ستحتاج مليارات من ATOM وأصول Cosmos إلى منازل جديدة. جهّز مفاتيحك، وتأكد من مسارات الاستيراد، ولا تترك الأمر للّحظة الأخيرة. 💬 هل قمت بالفعل بترحيل مقتنياتك من ATOM، أم أنك تنتظر جرس التحذير النهائي؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدر مخاطرَك. 🛡️
🏷️ #ATOM #CosmosEcosystem #SelfCustody #CryptoWallet #SecurityAlert
⚡ 🔒
🦈 $ATOM ECOSYSTEM SHOCK: إغلاق محفظة “COSMOS” ثاني أكبر — نقطة تحقق ذاتية الحيازة 💣
📊 هذه حالة هيكلية وليست ضجيجًا. أعلنت Cosmostation Wallet — ثاني أكبر بوابة إلى نظام Cosmos البيئي — عن إيقاف تدريجي اعتبارًا من 1 سبتمبر 2026. ستتعطل الخدمات على iOS وAndroid وإضافة Chrome، مع بقاء وظيفة تصدير عبارة الاستعادة والمفتاح الخاص فقط.
💡 النقطة الدقيقة هنا: هذه محفظة غير حاضنة للأصول، ما يعني أن الأصول تعيش على السلسلة (on-chain)، وليس على أي خادم رسمي. أموالك ليست مجمّدة — لكن طبقة وصولك في طريقها للتوقف. 🔒 هذا يدفع موجة هجرة عبر النظام البيئي، وتُظهر السجلات التاريخية أن الانتقالات القسرية غالبًا ما تسبق تحولات حادة في إعادة توزيع المستخدمين بين واجهات منافسة.
🦈 سيلحظ القائمون على المراقبة من المؤسسات هذا كسردية مدفوعة بالسيولة: ستحتاج مليارات من ATOM وأصول Cosmos إلى منازل جديدة. جهّز مفاتيحك، وتأكد من مسارات الاستيراد، ولا تترك الأمر للّحظة الأخيرة. 💬 هل قمت بالفعل بترحيل مقتنياتك من ATOM، أم أنك تنتظر جرس التحذير النهائي؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدر مخاطرَك. 🛡️
🏷️ #ATOM #CosmosEcosystem #SelfCustody #CryptoWallet #SecurityAlert
⚡ 🔒
📊 هذه حالة هيكلية وليست ضجيجًا. أعلنت Cosmostation Wallet — ثاني أكبر بوابة إلى نظام Cosmos البيئي — عن إيقاف تدريجي اعتبارًا من 1 سبتمبر 2026. ستتعطل الخدمات على iOS وAndroid وإضافة Chrome، مع بقاء وظيفة تصدير عبارة الاستعادة والمفتاح الخاص فقط.
💡 النقطة الدقيقة هنا: هذه محفظة غير حاضنة للأصول، ما يعني أن الأصول تعيش على السلسلة (on-chain)، وليس على أي خادم رسمي. أموالك ليست مجمّدة — لكن طبقة وصولك في طريقها للتوقف. 🔒 هذا يدفع موجة هجرة عبر النظام البيئي، وتُظهر السجلات التاريخية أن الانتقالات القسرية غالبًا ما تسبق تحولات حادة في إعادة توزيع المستخدمين بين واجهات منافسة.
🦈 سيلحظ القائمون على المراقبة من المؤسسات هذا كسردية مدفوعة بالسيولة: ستحتاج مليارات من ATOM وأصول Cosmos إلى منازل جديدة. جهّز مفاتيحك، وتأكد من مسارات الاستيراد، ولا تترك الأمر للّحظة الأخيرة. 💬 هل قمت بالفعل بترحيل مقتنياتك من ATOM، أم أنك تنتظر جرس التحذير النهائي؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدر مخاطرَك. 🛡️
🏷️ #ATOM #CosmosEcosystem #SelfCustody #CryptoWallet #SecurityAlert
⚡ 🔒
61
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BTCReboundsAbove$60KAmidWhaleDipBuying
3,590 مشاهدات
43 يقومون بالنقاش
2
#NvidiaLoses$2.7TrillionInMonthAndAHalf
41,523 مشاهدات
201 يقومون بالنقاش
3
#GlobalStocksFaceLongestLosingStreakSince2023
386,412 مشاهدات
2,541 يقومون بالنقاش
4
#BlackRockIBITPostsRecord$541MSingleDayOutflow
55,715 مشاهدات
139 يقومون بالنقاش
5
#AnthropicPlungesTowardIPOPriceonDay2
204,897 مشاهدات
1,631 يقومون بالنقاش
6
#TwentyOneCapitalAdds172.25BTC
97,926 مشاهدات
1,030 يقومون بالنقاش
7
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
14,252 مشاهدات
65 يقومون بالنقاش
8
#HKBillProposesHK$100KFineForUnauthorizedCryptoTitles
3,489 مشاهدات
30 يقومون بالنقاش
9
#BitMineFaces$10.1BUnrealizedETHLoss
6,870 مشاهدات
32 يقومون بالنقاش
10
#StrategyReports$35BNetReserves
3,653 مشاهدات
23 يقومون بالنقاش