

#bitgetdetailssecurityincidenttimeline
bitgetdetailssecurityincidenttimeline
رائج
جديد

#bitgetdetailssecurityincidenttimeline
🚨 كِشفت Bitget للتو عن الجدول الزمني الكامل لحادثة الأمان.
في 24 سبتمبر، اكتشفت Bitget عمليات تحويل غير مصرح بها من جزء من البنية التحتية لمحافظها الساخنة والدافئة. تم لاحقًا تعديل المبلغ التقديري المتأثر من 351.6 مليون دولار إلى 387.5 مليون دولار بعد تحديد معاملات إضافية.
⏰ 18:31 بالتوقيت العالمي: تم اكتشاف تحويلات غير مصرح بها
🛑 نفس اليوم: تم تعليق السحوبات مؤقتًا
🔍 25 سبتمبر: تم تحديد مسار الهجوم وإصلاح الثغرة
💰 387.5 مليون دولار: إجمالي المبلغ المتأثر بعد المراجعة
🛡️ المحافظ الباردة: لم تتأثر
🏦 صندوق الحماية: أكثر من 464 مليون دولار
📅 28 سبتمبر: من المقرر أن تبدأ عودة سحوبات BTC تدريجيًا
تقول Bitget إن الحادثة تم احتواؤها، وأن أرصدة حسابات المستخدمين لم تتأثر، وأن Mandiant + SlowMist يساعدان في التحقيق.
🔥 السؤال الكبير الآن:
هل سيؤدي استئناف السحوبات على مراحل إلى استعادة الثقة — أم سيظل المتداولون حذرين؟ 👀
متابعة من فضلكم
#Bitget #crypto #security
Dr Basha1:
@BiBi التحقُّق من صحة هذا المُحتوى
3
8
7.1k
·
--
#bitgetdetailssecurityincidenttimeline Bitget
تُكبِّد أكبر عملية اختراق للقطاع مُشفّر في 2026 خسائر بقيمة 351.6 مليون دولار
BITGET
أكدت أن المهاجمين استولوا على نحو 351.6 مليون دولار من محافظها الساخنة والدافئة في 24 سبتمبر، وذلك عبر 19 عملية تحويل على Ethereum وXRP Ledger وAvalanche وBNB Chain وArbitrum. تشمل الأصول المسروقة ETH وXRP وUSDT وUSDC وAVAX وBNB، وقد تم بالفعل تحويل أكثر من 170 مليون دولار إلى ETH.
وبحسب الرئيس التنفيذي Gracy Chen، لم يتم سرقة أي مفاتيح خاصة. وقد اخترق المهاجم نظامًا لخلفية الخدمات ضمن البنية التحتية للمحفظة، وقام بتزوير بيانات المعاملات وحصل على عملية التفويض الخاصة بـ Bitget لإتمام عمليات التحويل.
إنها نفس النمط الذي شهدناه مع Bybit العام الماضي: يهاجم المهاجمون عملية التوقيع بدلًا من المفاتيح. ويقول Bitget إنه يشتبه في أن قراصنة من كوريا الشمالية هم المسؤولون. وبالنسبة للمستخدمين: يغطي صندوق حماية المستخدمين أكثر من 464 مليون دولار الخسارة بالكامل، ولدى Bitget أيضًا أكثر من 1 مليار دولار كرأسمال خاص بها.$ALGO $SOXS $SOON
1
3k

·
--
صاعد
#bitgetdetailssecurityincidenttimeline
🚨 عاجل: Bitget تنشر التسلسل الزمني الكامل للحادث بخصوص اختراق بقيمة 387.5 مليون دولار 🛡️
قدّمت بورصة العملات المشفّرة Bitget تفاصيل كاملة حول الحادث الأمني الأخير. في حين كانت تقديرات الخسائر الأولية تبلغ 351.6 مليون دولار، فقد عدّل تتبّع السلسلة على السلسلة (on-chain) عبر سلاسل إضافية (بما في ذلك Zcash وTRON) إجمالي الخسائر النهائي إلى 387.5 مليون دولار.
إليك كيف تطورت الأحداث وما هو الوضع الحالي مع بدء عمليات السحب على مراحل! ⏰
⏳ التسلسل الزمني المفصّل للحادث
⏰ 18:31 بالتوقيت العالمي: اكتشاف تحويلات غير مصرح بها
🛑 في نفس اليوم: تم تعليق عمليات السحب مؤقتًا
🔍 25 سبتمبر: تحديد مسار الهجوم وإصلاح الثغرة
💰 387.5 مليون دولار: إجمالي المبلغ المتأثر بعد المراجعة
🛡️ المحافظ الباردة: لم تتأثر
🏦 صندوق الحماية: أكثر من 464 مليون دولار
📅 28 سبتمبر: من المقرر أن تبدأ عودة سحوبات BTC تدريجيًا على مراحل
🛡️ لماذا لا يزال الملاءة المالية للمنصّة سليمة
طبقة التشغيلالحالة الحاليةمستوى التأثيرالمحافظ الباردة100% آمنة — معزولة بالكامل عن استغلال الخلفية (air-gapped)تعرض مباشر صفريالأرصدة الخاصة بالمستخدمين100% مغطاة — تظل أرصدة المحاسبة دقيقةمحمي بالكاملصندوق الحمايةيمتلك 464 مليون دولار+، ويمتص بالكامل خسارة 387.5 مليون دولارالامتصاص تم
💭 معنويات السوق: اختبار الثقة في الطريق
في حين أكد الرئيس التنفيذي لـ Bitget Gracy Chen أن صندوق الحماية البالغ 464 مليون دولار يغطي بشكل مريح كافة الأضرار المالية، إلا أن السوق لا يزال منقسمًا:
$NVDA.US
{stock_us}(NVDA.US)
حالة الثور لصالح الثقة: تصرفت Bitget بشفافية، ونفذت صندوقًا احتياطيًا مُسندًا، وحافظت على ملاءة 100% دون تصفية أصول المستخدمين، وأبقت أزواج التداول متاحة على الإنترنت.
$ZEC
{future}(ZECUSDT)
وجهة التحذير: غالبًا ما تؤدي عمليات السحب على مراحل إلى نزوح مؤقت لرأس المال، حيث يقوم المتداولون الأكثر تحفظًا بنقل الأصول إلى التخزين البارد أو منصات منافسة لانتظار تراجع التذبذب.
🔥#KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetWallet #crypto
#bitgetdetailssecurityincidenttimeline
🚨 عاجل: Bitget تنشر التسلسل الزمني الكامل للحادث بخصوص اختراق بقيمة 387.5 مليون دولار 🛡️
قدّمت بورصة العملات المشفّرة Bitget تفاصيل كاملة حول الحادث الأمني الأخير. في حين كانت تقديرات الخسائر الأولية تبلغ 351.6 مليون دولار، فقد عدّل تتبّع السلسلة على السلسلة (on-chain) عبر سلاسل إضافية (بما في ذلك Zcash وTRON) إجمالي الخسائر النهائي إلى 387.5 مليون دولار.
إليك كيف تطورت الأحداث وما هو الوضع الحالي مع بدء عمليات السحب على مراحل! ⏰
⏳ التسلسل الزمني المفصّل للحادث
⏰ 18:31 بالتوقيت العالمي: اكتشاف تحويلات غير مصرح بها
🛑 في نفس اليوم: تم تعليق عمليات السحب مؤقتًا
🔍 25 سبتمبر: تحديد مسار الهجوم وإصلاح الثغرة
💰 387.5 مليون دولار: إجمالي المبلغ المتأثر بعد المراجعة
🛡️ المحافظ الباردة: لم تتأثر
🏦 صندوق الحماية: أكثر من 464 مليون دولار
📅 28 سبتمبر: من المقرر أن تبدأ عودة سحوبات BTC تدريجيًا على مراحل
🛡️ لماذا لا يزال الملاءة المالية للمنصّة سليمة
طبقة التشغيلالحالة الحاليةمستوى التأثيرالمحافظ الباردة100% آمنة — معزولة بالكامل عن استغلال الخلفية (air-gapped)تعرض مباشر صفريالأرصدة الخاصة بالمستخدمين100% مغطاة — تظل أرصدة المحاسبة دقيقةمحمي بالكاملصندوق الحمايةيمتلك 464 مليون دولار+، ويمتص بالكامل خسارة 387.5 مليون دولارالامتصاص تم
💭 معنويات السوق: اختبار الثقة في الطريق
في حين أكد الرئيس التنفيذي لـ Bitget Gracy Chen أن صندوق الحماية البالغ 464 مليون دولار يغطي بشكل مريح كافة الأضرار المالية، إلا أن السوق لا يزال منقسمًا:
$NVDA.US
حالة الثور لصالح الثقة: تصرفت Bitget بشفافية، ونفذت صندوقًا احتياطيًا مُسندًا، وحافظت على ملاءة 100% دون تصفية أصول المستخدمين، وأبقت أزواج التداول متاحة على الإنترنت.
$ZEC
وجهة التحذير: غالبًا ما تؤدي عمليات السحب على مراحل إلى نزوح مؤقت لرأس المال، حيث يقوم المتداولون الأكثر تحفظًا بنقل الأصول إلى التخزين البارد أو منصات منافسة لانتظار تراجع التذبذب.
🔥#KospiFalls2.7%SamsungSKHynixDropOver5% #BitgetWallet #crypto
7
3.7k
·
--
صاعد
#bitgetdetailssecurityincidenttimeline
🚨 كِشفت Bitget للتو عن الجدول الزمني الكامل لحادثة الأمان.
في 24 سبتمبر، اكتشفت Bitget عمليات تحويل غير مصرح بها من جزء من البنية التحتية لمحافظها الساخنة والدافئة. تم لاحقًا تعديل المبلغ التقديري المتأثر من 351.6 مليون دولار إلى 387.5 مليون دولار بعد تحديد معاملات إضافية.
⏰ 18:31 بالتوقيت العالمي: تم اكتشاف تحويلات غير مصرح بها
🛑 نفس اليوم: تم تعليق السحوبات مؤقتًا
🔍 25 سبتمبر: تم تحديد مسار الهجوم وإصلاح الثغرة
💰 387.5 مليون دولار: إجمالي المبلغ المتأثر بعد المراجعة
🛡️ المحافظ الباردة: لم تتأثر
🏦 صندوق الحماية: أكثر من 464 مليون دولار
📅 28 سبتمبر: من المقرر أن تبدأ عودة سحوبات BTC تدريجيًا
تقول Bitget إن الحادثة تم احتواؤها، وأن أرصدة حسابات المستخدمين لم تتأثر، وأن Mandiant + SlowMist يساعدان في التحقيق.
🔥 السؤال الكبير الآن:
هل سيؤدي استئناف السحوبات على مراحل إلى استعادة الثقة — أم سيظل المتداولون حذرين؟ 👀
#Bitget #crypto #security
nazir_in4603 :
🚨 BITGET SECURITY INCIDENT TIMELINE REVEALED!
On Sept 24, Bitget detected unauthorized transfers from its hot/warm wallet infrastructure. The affected amount was revised to $387.5M.
Cold wallets: Not affected.
Protection Fund: Over $464M.
Sept 28: BTC withdrawals scheduled to begin returning in phases.
2
8
20.1k
·
--
صاعد
#BitgetDetailsSecurityIncidentTimeline
ذكرت Bitget وقوع حادث أمني كبير يتعلق بتحويلات غير مصرح بها من محافظها الساخنة والدفء في 24 سبتمبر. تم تحديث المبلغ المتأثر إلى 387.5 مليون دولار، على الرغم من قول Bitget إن المحافظ الباردة وأرصدة حسابات المستخدمين لم تتأثر.
تم إيقاف عمليات السحب، ويُفترض أن تكون الثغرة قد تم إصلاحها بحلول 25 سبتمبر، كما كان من المقرر استئناف عمليات سحب BTC تدريجيًا اعتبارًا من 28 سبتمبر. كما تقول Bitget إن صندوق الحماية لديها يتجاوز 464 مليون دولار، وإن شركات أمن خارجية تساعد في التحقيق.
$BTC
{spot}(BTCUSDT)
#BitgetDetailsSecurityIncidentTimeline
ذكرت Bitget وقوع حادث أمني كبير يتعلق بتحويلات غير مصرح بها من محافظها الساخنة والدفء في 24 سبتمبر. تم تحديث المبلغ المتأثر إلى 387.5 مليون دولار، على الرغم من قول Bitget إن المحافظ الباردة وأرصدة حسابات المستخدمين لم تتأثر.
تم إيقاف عمليات السحب، ويُفترض أن تكون الثغرة قد تم إصلاحها بحلول 25 سبتمبر، كما كان من المقرر استئناف عمليات سحب BTC تدريجيًا اعتبارًا من 28 سبتمبر. كما تقول Bitget إن صندوق الحماية لديها يتجاوز 464 مليون دولار، وإن شركات أمن خارجية تساعد في التحقيق.
$BTC
8
·
--
#bitgetdetailssecurityincidenttimeline Bitget ضُرب باختراق أمني بقيمة 351.6 مليون دولار
:
-
يقول
Bitget
إن المهاجمين قاموا بتحويلات غير مصرح بها من أجزاء من محافظه الساخنة والدافئة في 24 سبتمبر.
- رصد باحثون على السلسلة في البداية حوالي 180 مليون دولار+ وهي تتحرك عبر عدة سلاسل قبل أن تؤكد
Bitget
رقم 351.6 مليون دولار الأكبر.
- أوقف
Bitget
عمليات السحب أثناء التحقيق، بينما تظل عمليات التداول والإيداعات قيد التشغيل.
- تقول الرئيسة التنفيذية جراسي تشين إن صندوق حماية المستخدمين التابع للشركة البالغ 464 مليون دولار+ يغطي الخسارة المقدّرة وإن أرصدة العملاء ما زالت محمية.
- لم يتم الكشف بعد عن أسلوب الهجوم؛ إذ يقول
Bitget
إن تقريرًا كاملًا عن الحادث مع تحديد السبب الجذري متوقع خلال 24 ساعة.$ZEST $QNT $HBAR
206 Atlas:
Protective funds don't fix broken security. I want to see the root cause, not just a payout claim.
1
3
6.5k
·
--
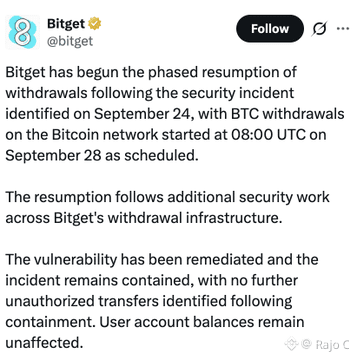
#bitgetdetailssecurityincidenttimeline Bitget تعيد فتح سحب BTC بعد حادث أمني في 24 سبتمبر
قالت Bitget إنها بدأت استئنافًا تدريجيًا لعمليات السحب بعد حادث الأمان في 24 سبتمبر، حيث ستُعاد عمليات سحب BTC على شبكة Bitcoin للانطلاق من جديد عند الساعة 08:00 بتوقيت UTC في 28 سبتمبر. وأفاد التبادل بأن الثغرة تم إصلاحها، ولم يتم تحديد أي تحويلات غير مصرح بها أخرى منذ إجراءات الاحتواء، وأن أرصدة حسابات المستخدمين لم تتأثر. كانت الرئيسة التنفيذية لشركة Bitget، Gracy Chen، قد قالت سابقًا إن الشركة ستقوم بتعويض صندوق الحماية ليعود إلى خطه الأساسي البالغ 300 مليون دولار خلال أسبوع.$AZTEC $ONE $SKDD
قالت Bitget إنها بدأت استئنافًا تدريجيًا لعمليات السحب بعد حادث الأمان في 24 سبتمبر، حيث ستُعاد عمليات سحب BTC على شبكة Bitcoin للانطلاق من جديد عند الساعة 08:00 بتوقيت UTC في 28 سبتمبر. وأفاد التبادل بأن الثغرة تم إصلاحها، ولم يتم تحديد أي تحويلات غير مصرح بها أخرى منذ إجراءات الاحتواء، وأن أرصدة حسابات المستخدمين لم تتأثر. كانت الرئيسة التنفيذية لشركة Bitget، Gracy Chen، قد قالت سابقًا إن الشركة ستقوم بتعويض صندوق الحماية ليعود إلى خطه الأساسي البالغ 300 مليون دولار خلال أسبوع.$AZTEC $ONE $SKDD
Crypto mind_batool:
The phased reopening is a positive operational update 👀 The key now is whether withdrawals continue normally and the Protection Fund returns to the $300M baseline as stated. 🔐📊
1
7
6.8k
·
--
#BitgetDetailsSecurityIncidentTimeline
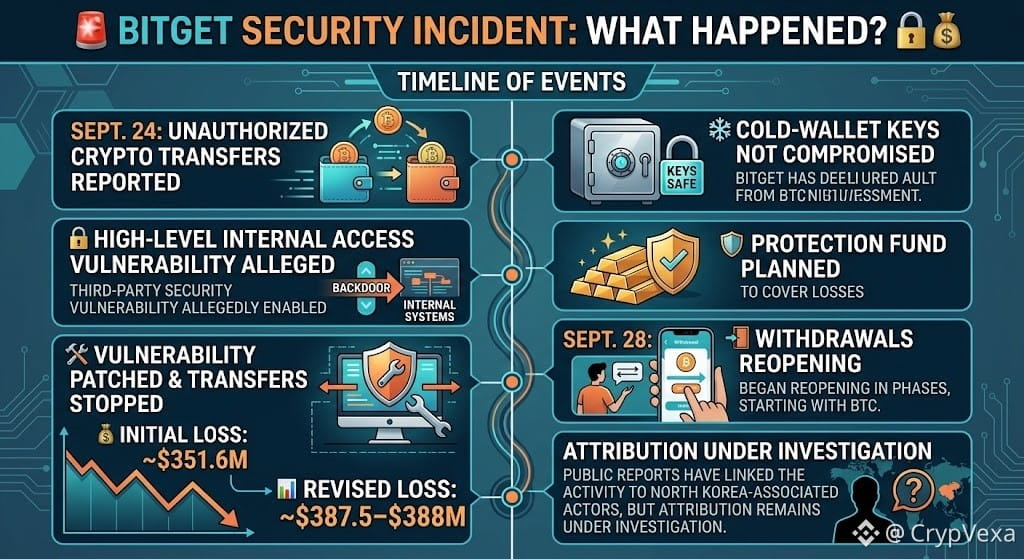
🚨 حادث أمني في Bitget: ماذا حدث؟ 🔐💰
24 سبتمبر: تم الإبلاغ عن عمليات تحويل عملات رقمية غير مصرح بها.
🔓 ثغرة أمنية لدى جهة خارجية يُزعم أنها مكّنت وصولًا داخليًا على مستوى عالٍ
💰 الخسارة الأولية: حوالي 351.6 مليون دولار
📊 الخسارة المنقحة: حوالي 387.5–388 مليون دولار
🛠️ تم إصلاح الثغرة & إيقاف عمليات التحويل
❄️ تقول Bitget إن مفاتيح المحافظ الباردة لم تكن مخترقة
🛡️ تم التخطيط لصندوق الحماية لتغطية الخسائر
28 سبتمبر: 🚪 يُبلغ بأن عمليات السحب بدأت بإعادة الفتح تدريجيًا، بدءًا من BTC.
🇰🇵 ربطت تقارير عامة النشاط بجهات مرتبطة بكوريا الشمالية، لكن نسبة المسؤولية لا تزال قيد التحقيق.
📌 الدرس الأهم: أمان البورصات لا يتعلق فقط بالمفاتيح الخاصة. كما قد تخلق ضوابط الوصول الداخلية والأنظمة التابعة لجهات خارجية وسير عمل الموافقة على المعاملات مخاطر كبيرة.
#Bitget #CryptoSecurity #Crypto #Bitcoin
1
38
·
--
#bitgetdetailssecurityincidenttimeline تم تأكيد أن شركة Bitget قامت بتحويل حوالي 387.5 مليون دولار إلى عناوين يتحكم بها المهاجمون خلال حادثة أمان يوم 24 سبتمبر،
وتم تعديل الرقم إلى الأعلى من التقدير الأولي البالغ 351.6 مليون دولار.
تقول بورصة BITGET
🛡️
• لم تتأثر المحافظ الباردة
• تم احتواء الحادث
• تم بالفعل تجميد بعض الأصول المتأثرة
• كان صندوق حماية المستخدمين التابع لها يمتلك 464 مليون دولار+ وقت وقوع الحادث
• تم إطلاق مكافأة استرداد/تجميد بنسبة 5%$NMR $MARSCOIN $AIOT
107
·
--
#bitgetdetailssecurityincidenttimeline Bitget
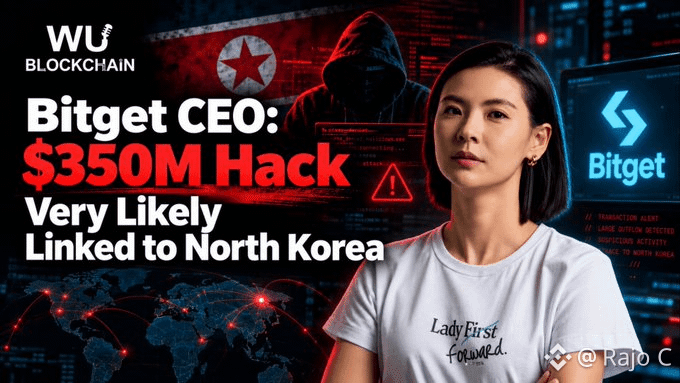
الرئيسة التنفيذية: $350M اختراق على الأرجح مرتبط جدًا بكوريا الشمالية
في 24 سبتمبر،
رصدت Bitget عمليات تحويل غير مصرح بها من عدة محافظ ساخنة. وقالت الرئيسة التنفيذية لشركة Bitget، غرايسي تشن، @GracyBitget ، إن الفريق حدد عناوين IP التي تطابق أنماط استخدام VPN الخاصة بها تلك المرتبطة بمجموعة محددة مرتبطة بـ DPRK، ما يجعل صلة بكوريا الشمالية “مرجحة جدًا”. وأضافت أن المهاجمين لم يحصلوا على مفاتيح خاصة لمحافظ Bitget الساخنة أو الدافئة أو الباردة، بل اخترقوا نظام الشركة الداخلي وحولوا الأموال مباشرةً. وقد قالت Bitget سابقًا إن صندوق حماية المستخدمين لديها يتجاوز 464 مليون دولار، وهو ما تقول إنه كافٍ لتعويض الخسارة.$STAR $BRETT $ZHONGJI
177
·
--
#bitgetdetailssecurityincidenttimeline Bitget تؤكد حدوث خرق أمني بقيمة 351 مليون دولار
BITGTE تقول إن عمليات تحويل غير مصرح بها استنزفت نحو 351.6 مليون دولار من عدد محدود من المحافظ الساخنة الخاصة بها اليوم، وتم رصدها لأول مرة عند الساعة 18:31 بتوقيت UTC. وتوضح البورصة أن محافظها الباردة لم تتعرض لأي مساس، وأن أرصدة المستخدمين لا تزال دقيقة.
تم إيقاف عمليات السحب أثناء إجراء مراجعة أمنية، بينما تستمر عمليات الإيداع والتداول. تقول Bitget إن صندوق الحماية الخاص بالمستخدمين لديها، والذي يحتوي على أكثر من 464 مليون دولار، يغطي الخسائر.$VVV $PTB $JCT
1
#BitgetDetailsSecurityIncidentTimeline
نعم. حدثت الحادثة الأمنية الرئيسية لشركة Bitget في 24 سبتمبر 2026، واليوم 28 سبتمبر، بدأت Bitget باستعادة عمليات السحب على مراحل.
حادثة أمنيّة في Bitget — جدول زمني
التاريخ / الوقت (UTC)
الحدث
24 سبتمبر — 18:31
اكتشفت Bitget عمليات تحويل غير مصرح بها من أجزاء من بنية محافظها الساخنة/شبه الساخنة عبر عدة شبكات.
Bitget +1
24 سبتمبر
تم إيقاف عمليات السحب بينما احتوت Bitget الحادث. استمرت عمليات التداول والإيداع.
Bitget
التقدير الأولي
حوالي 351.6 مليون دولار من الأصول المتأثرة.
25 سبتمبر
حددت التحقيقات مسار الهجوم وتمت معالجة الثغرة.
Bitget
25 سبتمبر
بعد تصنيف إضافي على السلسلة، تم تعديل المبلغ المتأثر إلى حوالي 387.5 مليون دولار. ولم يمثل ذلك سرقة إضافية.
Bitget
26–27 سبتمبر
أجرت Bitget تحققًا أمنيًا بالتعاون مع Mandiant وSlowMist وأعلنت عن خطة سحب على مراحل.
Bitget
28 سبتمبر — 08:00 UTC
استؤنفت عمليات سحب BTC على شبكة بيتكوين.
Bitget +1
28 سبتمبر — اليوم
تقول Bitget إن الحادث لا يزال محصورًا ولم يتم تحديد أي عمليات تحويل غير مصرح بها أخرى.
LinkedIn
ما الذي تم اختراقه فعليًا؟
وفقًا لشرح Bitget الأحدث، استغل المهاجم ثغرة في منتج أمني تابع لجهة خارجية، وحصل على بيانات اعتماد داخلية بمستوى عالٍ، واستخدمها لإرسال أوامر سحب احتيالية تجاوزت ضوابط المخاطر القائمة. تقول Bitget إن المفاتيح الخاصة لم يتم اختراقها ولم تتأثر المحافظ الباردة.
Bitget
جدول سحب اليوم
🟢 28 سبتمبر، 08:00 UTC: BTC — تم الاستئناف
🟡 29 سبتمبر، 08:00 UTC: ETH — Ethereum وBSC وArbitrum وBase وOptimism
🟡 30 سبتمبر، 08:00 UTC: USDT — Ethereum وBSC وSolana وTron
🟡 2 أكتوبر، 08:00 UTC: الرموز الأخرى وسحوبات fiat و P2P
Bitget
مهم: تقول Bitget إن صندوق حماية المستخدمين لديها سيتكفل بالأثر المالي، وتفيد حاليًا بأن أرصدة حسابات المستخدمين لم تتأثر.
Bitget +1
كما توجد أيضًا تقارير اليوم تفيد بأن الأموال المسروقة لا تزال يتم نقلها/تبديلها عبر THORChain، لذا ما زالت عملية الاسترداد/التتبع نشطة.
نعم. حدثت الحادثة الأمنية الرئيسية لشركة Bitget في 24 سبتمبر 2026، واليوم 28 سبتمبر، بدأت Bitget باستعادة عمليات السحب على مراحل.
حادثة أمنيّة في Bitget — جدول زمني
التاريخ / الوقت (UTC)
الحدث
24 سبتمبر — 18:31
اكتشفت Bitget عمليات تحويل غير مصرح بها من أجزاء من بنية محافظها الساخنة/شبه الساخنة عبر عدة شبكات.
Bitget +1
24 سبتمبر
تم إيقاف عمليات السحب بينما احتوت Bitget الحادث. استمرت عمليات التداول والإيداع.
Bitget
التقدير الأولي
حوالي 351.6 مليون دولار من الأصول المتأثرة.
25 سبتمبر
حددت التحقيقات مسار الهجوم وتمت معالجة الثغرة.
Bitget
25 سبتمبر
بعد تصنيف إضافي على السلسلة، تم تعديل المبلغ المتأثر إلى حوالي 387.5 مليون دولار. ولم يمثل ذلك سرقة إضافية.
Bitget
26–27 سبتمبر
أجرت Bitget تحققًا أمنيًا بالتعاون مع Mandiant وSlowMist وأعلنت عن خطة سحب على مراحل.
Bitget
28 سبتمبر — 08:00 UTC
استؤنفت عمليات سحب BTC على شبكة بيتكوين.
Bitget +1
28 سبتمبر — اليوم
تقول Bitget إن الحادث لا يزال محصورًا ولم يتم تحديد أي عمليات تحويل غير مصرح بها أخرى.
ما الذي تم اختراقه فعليًا؟
وفقًا لشرح Bitget الأحدث، استغل المهاجم ثغرة في منتج أمني تابع لجهة خارجية، وحصل على بيانات اعتماد داخلية بمستوى عالٍ، واستخدمها لإرسال أوامر سحب احتيالية تجاوزت ضوابط المخاطر القائمة. تقول Bitget إن المفاتيح الخاصة لم يتم اختراقها ولم تتأثر المحافظ الباردة.
Bitget
جدول سحب اليوم
🟢 28 سبتمبر، 08:00 UTC: BTC — تم الاستئناف
🟡 29 سبتمبر، 08:00 UTC: ETH — Ethereum وBSC وArbitrum وBase وOptimism
🟡 30 سبتمبر، 08:00 UTC: USDT — Ethereum وBSC وSolana وTron
🟡 2 أكتوبر، 08:00 UTC: الرموز الأخرى وسحوبات fiat و P2P
Bitget
مهم: تقول Bitget إن صندوق حماية المستخدمين لديها سيتكفل بالأثر المالي، وتفيد حاليًا بأن أرصدة حسابات المستخدمين لم تتأثر.
Bitget +1
كما توجد أيضًا تقارير اليوم تفيد بأن الأموال المسروقة لا تزال يتم نقلها/تبديلها عبر THORChain، لذا ما زالت عملية الاسترداد/التتبع نشطة.
1
74

·
--
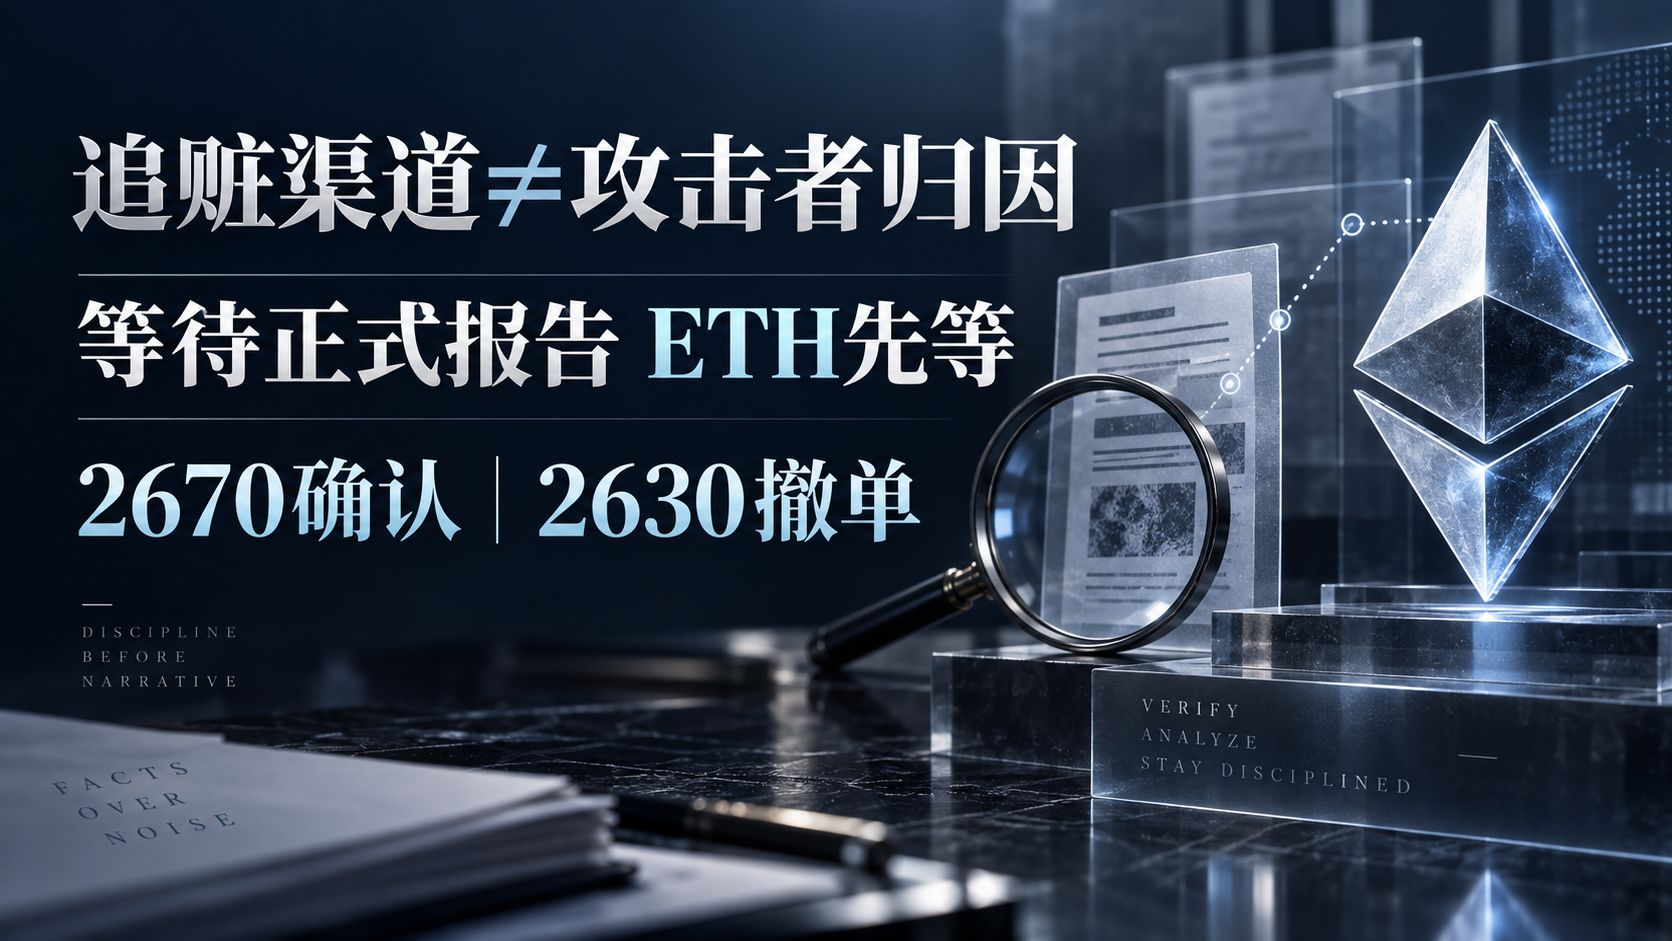
لا تزال جداول Bitget في صدارة التريندات في الساحة|استخدام منصة تتبع الأموال لا يعني تأكيد مهاجم|ETH قرب 2664 دولارًا، سأنتظر أولًا
موقفي هو أولًا فرز الأدلة؛ لا أحدد هوية المهاجم بناءً على اسم منصة تتبع الأموال، ولا أُكثر أو أبيع شراءً/بيعًا (Long/Short) على أساس ذلك لِـETH. في ساحة Binance #BitgetDetailsSecurityIncidentTimeline هناك 45 شخصًا يناقشون؛ تبديل علامات الصفحة لا يسمح بمقارنة عبر علامات التبويب، واحتساب عدد المشاركات كمؤشر “سخونة” يتسارع.
الحقيقة من الجهة الأولى تأتي من توضيح الحدث الرسمي الذي حدّثته Bitget: تستخدم المنصة Bybit’s LazarusBounty كأحد قنوات استرداد الأصول، مع توضيح صريح أن التحقيقات المستقلة لا تزال جارية، وألا تُعامل الاكتشافات غير المُتحقق منها رسميًا كاستنتاجات مؤكدة. وخلال فترة التحقيق لا يتم إسناد الهجوم للمهاجمين على سبيل التخمين. وستُعرض النتائج التفصيلية عبر تقرير أمني رسمي لاحقًا. أسماء الأدوات وإسناد الوقائع هما نوعان من المعلومات، ولا يمكن الاكتفاء بالاسم لكتابة: “تم تأكيد جهة بعينها”.
تحققتُ بشكل متقاطع من مركز المساعدة الرسمي لدى Bybit. حيث تشرح LazarusBounty على أنها برنامج مكافآت يساعد في تحديد الأموال غير القانونية وتجميدها، مع تمييز واضح عن Bug Bounty الخاص بالإبلاغ عن ثغرات المنصات. وقد تم تحديث هذا التوضيح في 2025، وليس نتيجة تحقيق جديدة نُشرت اليوم؛ يمكنه مساعدتي على فهم وظيفة الأداة، لكنه لا يعوّض أدلة التوثيق الخاصة بهذه الواقعة. كما تحققتُ من تحديث Bitget الأمني بتاريخ 25 سبتمبر؛ فحتى الآن التحقيق وتتبع الأموال ما زالا مستمرين.
لماذا قد يؤثر ذلك على التداول؟ قد يؤدي سوء الإسناد إلى توسيع حدث مُستضاف من المنصة ليُفهم على أنه تهديد مماثل يواجه جميع السلاسل. لكننا لا نعرف من هو المهاجم، ولا يجوز تجاهل المخاطر المؤكدة المتعلقة بالأموال والقنوات. سأتحقق أولًا من موقع الأصول والصلاحيات اللازمة ومسار الخروج، ثم أقرر ما إذا كنت سأضيف مخاطر—لا يلزمني أن أخمّن اسم الجهة.
بالنسبة إلى ETH يجب النظر إليه بشكل منفصل. الأصول المتأثرة رسميًا تشمل ETH، وهذا لا يعني اختراق إجماع الإيثيريوم. استخدام قنوات الاسترداد لا يثبت أن الأموال المجمدة كلها عادت إلى المستخدمين، ولا يمكن احتساب ذلك كدفعة شراء جديدة. ألتزم بانتظار التقرير الرسمي وحالة التعافي، ولا أحتاج إلى تقديم دعم ارتدادي بناءً على إسناد غير مُثبت، ولا أتعامل مع أعمال التتبع على أنها “إصلاح سيولة”.
كيف تصرّف السوق؟ راجعتُ بيانات Kraken لزوج ETH/USD عند حوالي 2664.20 دولارًا؛ وعلى مدار 24 ساعة متحركًا بين 2635.57 و2716.32. غادر السعر القاع لكنه لم يصل إلى عتبة التأكيد التي أعتبرها؛ لذلك لا يمكن إسناد الحركة لموضوع أمني. 2670 هي شرط الدخول، و2630 هو خط إلغاء الخطة قبل الدخول، وليستا ضمانًا على دعم/مقاومة فعّالة. إذا غيّرت التقارير الرسمية حكم المخاطر أو وُجدت شذوذات في القنوات، حينها فقط—وحتى لو تحقق شرط السعر—لن يشارك السعر تلقائيًا.
إن كان هذا تداولًا لديّ أنا، فلن أدخل؛ ستكون مراكزي عند الصفر، ولن أفتح صفقات بيع على المكشوف أو أرفع الرافعة. فقط إذا أُغلقت الشمعة على فريم الساعة فوق 2670 دولارًا، ثم حدث ارتداد/عودة إلى 2665–2670 وتم الحفاظ عليها، وكانت قنوات الإيداع/السحب المستخدمة كما هو معلن ومستخدمة فعليًا طبيعية، عندها فقط سأجرّب شراء (سبوت) بأقصى 0.3% من إجمالي الأموال. عند 2690 يتم تخفيض النصف، وعند 2710 أغلق الرصيد المتبقي. بعد الدخول، عند لمس 2648 دولارًا سأضع وقف خسارة صلب. أو إذا حدث إغلاق لشمعتين متتاليتين على فريم الساعة تحت 2665، فسأغلق كل المراكز المتبقية. إذا انخفض السعر تحت 2630 قبل الدخول، يتم إلغاء الخطة وعدم “موازنة” خسارة. الترتيبات التي لم تُفعّل بعد ليست صفقة مكتملة، ولا يمكن كتابتها على أنها ربح.
المصدر: توضيح الحدث الرسمي من Bitget وتحديثات الأمان بتاريخ 25 سبتمبر؛ أسئلة وأجوبة LazarusBounty من Bybit؛ بيانات أسعار Kraken.
#BitgetDetailsSecurityIncidentTimeline #ETH
ما ورد أعلاه هو مجرد ملاحظات شخصية للسوق ولا يشكل نصيحة استثمارية.
93
·
--
لا تزال مخططات وقت Bitget تتصدر قائمة الأكثر تداولًا في الساحة|الإعلان عن عناوين ZEC لا يعني أن بروتوكول الخصوصية تم اختراقه|حوالي 1588 دولارًا… سأتريّث
موقفي: لا أستبدل حادثة إسناد/حَفظ الأصول بعطل في البروتوكول، ولا ألاحق الصعود. موضوع خط الأمان في الساحة حظي بـ 249 مشاهدة و45 نقاشًا، ونتيجته مثل الجولة السابقة؛ يوجد ZEC ضمن قائمة البحث خلال ست ساعات، لكن دون علامة صعود سريع. الحماس ليس دليلًا على نية الشراء.
حقائق تم التحقق منها: في تحديث Bitget الرسمي بتاريخ الخامس والعشرين من سبتمبر، تم إدراج عناوين الاستقبال المتورطة في ZEC والتي تبدأ بـ t1، وتم تأكيد أن الأصول المتأثرة تشمل ZEC. ما تزال عملية التحقيق وتتبع الأثر مستمرة؛ أيضًا نسخة التحديث المذكورة في السابع والعشرين من سبتمبر تدرج شبكة Zcash، والنطاق يشمل جزءًا من منصات تداول “سَخن/حار” وبنية محافظ “دافئة/温钱包”. هذا ليس هجومًا جديدًا اليوم، ولا يعني وجود ثغرة تشفير على مستوى الشبكة تم الإعلان عنها.
توضيح Zcash الرسمي ومفرداته التقنية: العناوين الشفافة التي تبدأ بـ t، تُسجل على السلسلة العامة عنوانها والمبالغ ذات الصلة كتسجيلات علنية. إخفاء حماية التبادل يقابل بيانات الخصوصية ذات الصلة، ولا يمكن القول إن “المعاملات المختلطة” تخفي كل شيء بشكل شامل. هذه آلية قائمة وليست ميزة أُضيفت اليوم؛ كما أن عنوان الاستقبال الواحد ليس حكمًا نهائيًا على نتيجة تتبع الأموال كاملة.
لماذا يؤثر ذلك على السوق؟ هذا هو تقديري: إذا فُهمت عبارة “تم نشر عنوان ZEC” على أنها “فشل/تعطّل تقنيات الخصوصية”، فمن السهل أن تُستخدم أسباب خاطئة لإثارة الذعر والبيع؛ وبالمقابل، إذا فُهمت عبارة “الاسم يتضمن الخصوصية” على أنها “كل عملية تحويل غير مرئية بطبيعتها”، فسيؤدي ذلك إلى التقليل من حجم انكشاف المعلومات. نشر جزء من سجل شفاف لا يمكن أن يثبت أن مسار كل الأموال قد تم اكتشافه، ولا يمكن أن يثبت أن آلية الإخفاء قد تم اختراقها. صلاحيات الحفظ/الإسناد، وخصوصية المعاملة، وقدرة منصة التداول على السحب—تحتاج إلى فحص مستقل لكل بند؛ الخصوصية لا تُغني عن أمان الحساب.
بالنسبة لأسعار السوق الفعلية: قامت Kraken بمراجعة سعر ZEC/USD عند 1588.40 دولارًا، وبفترة 24 ساعة بين 1536.24 و1678.70. السعر عاد قليلًا من القاع، لكن العرض ما زال أقل من “خط تأكيد 1595” الذي حددته؛ تغيّر العرض لا يثبت أن رد الفعل ناتج عن هذا الإعلان القديم. لا أختلق دخول سيولة من جهة ما، ولا أتعامل مع عودة قدرة السحب لبعض العملات الأخرى على أنها تعني أن ZEC قد استعاد القدرة بالفعل.
إذا كنت أنا من يتداول: لن أشارك حاليًا، موقعي 0%، ولن أفتح بيعًا على المكشوف؛ سأفكر فقط في تجربة الشراء بدون رافعة في حال الخيارات النقدية. إذا أغلق كل ساعة فوق 1595 ثم عاد للارتداد بين 1590 و1595 مع الحفاظ عليها، وبشرط أن تكون أسعار المنصة المستخدمة والعمليات الإيداع/السحب طبيعية، عندها فقط سأشارك بنسبة إجمالي رأس المال بحد أقصى 0.3%؛ عند 1610 أخفض النصف، وعند 1630 أصفّي ما تبقى. بعد الدخول، سأضع وقف خسارة “صعب” عند 1575، أو إذا كان هناك ساعتان متتاليتان تغلقان أقل من 1590 فسأنسحب بالكامل؛ قبل الدخول، إذا كُسر 1550 فسألغِ الطلب ولا أزيد المراكز. أي استعادة فعّالة لخط التأكيد ستقلب الحكم مؤقتًا “عدم المشاركة”؛ وإذا أثبت تقرير تقني رسمي وجود مشكلة على مستوى البروتوكول، أو حدث خلل غير طبيعي في قناة التداول، فحتى لو تم الاختراق فسألغِ الخطة. عدم التفعيل لا يُعد صفقة، ولا يُعد ربحًا.
المصادر: [تحديث Bitget](https://www.bitget.com/support/articles/12560603896108)، [الشفافية والإخفاء في Zcash](https://z.cash/learn/what-is-the-difference-between-shielded-and-transparent-zcash/)، [المفردات التقنية](https://zcash.readthedocs.io/en/latest/rtd_pages/glossary.html)؛ الأسعار من Kraken.
#BitgetDetailsSecurityIncidentTimeline #ZEC
ما سبق مجرد ملاحظة شخصية للسوق ولا يشكل نصيحة استثمارية.
129

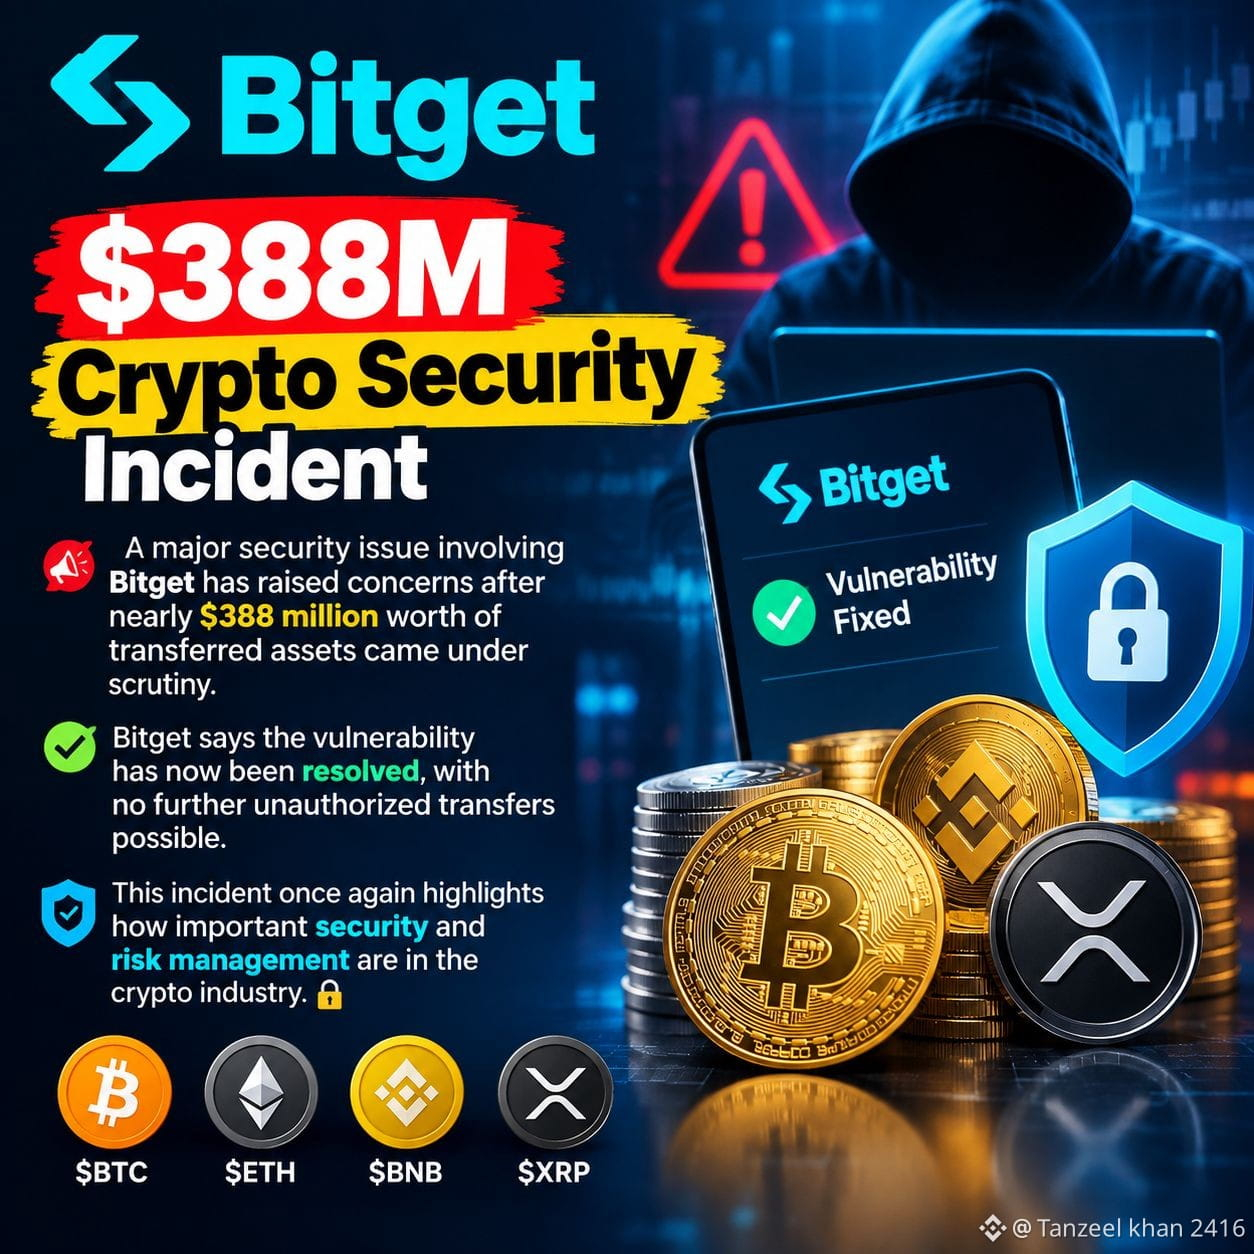
🚨 حادثة أمن تشفير بقيمة 388 مليون دولار
أثارت مشكلة أمنية كبيرة تتعلق بـ Bitget مخاوف بعد أن خضعت للتحقيق أصول محوّلة بقيمة تقارب 388 مليون دولار.
تقول Bitget إن الثغرة تم حلها الآن، ولم يعد يُفترض إمكانية إجراء عمليات تحويل غير مصرح بها إضافية.
تسلط هذه الحادثة مرة أخرى الضوء على مدى أهمية الأمن وإدارة المخاطر في صناعة العملات المشفرة. 🔐
$BTC $ETH $BNB
#QNTFallsOver40%FromMorningHigh #BitgetDetailsSecurityIncidentTimeline #FedProposesPaymentStablecoinRules #ChinaMayLetAlibabaByteDanceBuyNvidiaChips #SKoreaFSCConsidersVirtualAssetMarketMaker
{spot}(BNBUSDT)
{spot}(ETHUSDT)
🚨 حادثة أمن تشفير بقيمة 388 مليون دولار
أثارت مشكلة أمنية كبيرة تتعلق بـ Bitget مخاوف بعد أن خضعت للتحقيق أصول محوّلة بقيمة تقارب 388 مليون دولار.
تقول Bitget إن الثغرة تم حلها الآن، ولم يعد يُفترض إمكانية إجراء عمليات تحويل غير مصرح بها إضافية.
تسلط هذه الحادثة مرة أخرى الضوء على مدى أهمية الأمن وإدارة المخاطر في صناعة العملات المشفرة. 🔐
$BTC $ETH $BNB
#QNTFallsOver40%FromMorningHigh #BitgetDetailsSecurityIncidentTimeline #FedProposesPaymentStablecoinRules #ChinaMayLetAlibabaByteDanceBuyNvidiaChips #SKoreaFSCConsidersVirtualAssetMarketMaker
78
·
--
#bitgetdetailssecurityincidenttimeline
أطلقت Bitget جدولًا زمنيًا رسميًا للأمان بقيمة 387.5 مليون دولار — أكبر حادث CEX في 2026.
تم التحقق من الجدول الزمني:
24 سبتمبر، 18:31 بالتوقيت العالمي — تم رصد تحويلات غير مصرح بها من محافظ حارة وراجحة. تم تحديد 19 معاملة.
24 سبتمبر، 21:30 بالتوقيت العالمي — تم إيقاف عمليات السحب. الخسارة الأولية 351.6 مليون دولار.
25 سبتمبر — تم العثور على السبب الجذري: تم اختراق نظام الواجهة الخلفية عبر ثغرة في طرف ثالث. قام المهاجم بتزوير البيانات، ونظام المصادقة قام بالتوقيع على معاملات مزيفة. المفاتيح الخاصة في أمان — لم تُسرق.
387.5 مليون دولار نهائي — تم تعديله بعد تتبع سلاسل ZEC + TRON. المحافظ الباردة آمنة بنسبة 100%.
صندوق الحماية: 464 مليون دولار+ — سيغطي جميع الخسائر. أموال المستخدمين SAFU.
28 سبتمبر، 08:00 بالتوقيت العالمي — تستأنف سحوبات BTC على مراحل، ثم ETH، ثم USDT.
متأثرون: 103M $XRP (~157 مليون دولار)، $ETH $USDT $ZEC $TRX $BNB $AVAX $USDC.
Mandiant (Google) + SlowMist يقومان بالتحقيق. نسبة مبكرة إلى أنماط VPN لكوريا الشمالية.
لم تكن هذه تسريبًا للمفاتيح — بل كان استغلالًا للمصادقة. صمد السوق بقوة لأن الأموال > تم اختراقها. نظرة إيجابية لثقة أمن CEX.
هل ستواصل التداول على Bitget بعد هذا؟
$BGB XRP $BTC ETH
#Bitget #BGB #XRP #BTC #crypto#BitgetDetailsSecurityIncidentTimeline
2
1
251
·
--
#BitgetDetailsSecurityIncidentTimeline
تنبيه 🚨
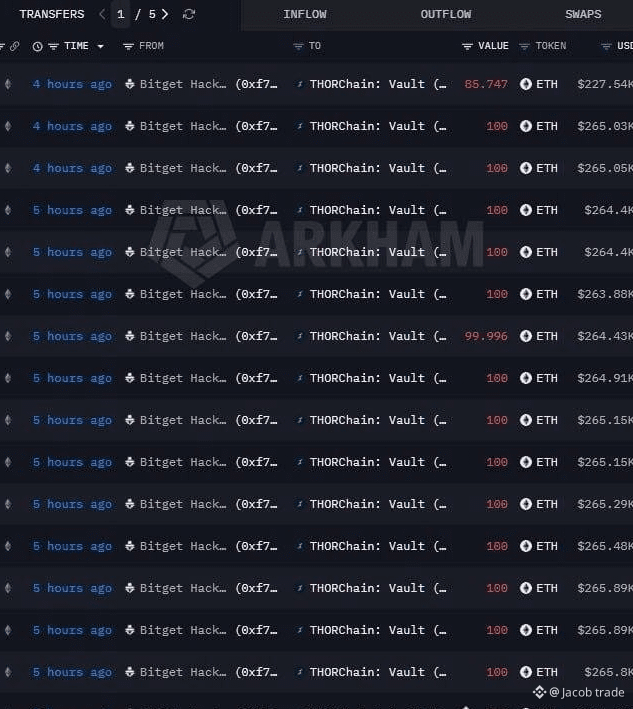
قراصنة Bitget يقومون الآن بتبادل الإيثيريم (ETH) المسروق مقابل البيتكوين (BTC)، مما يزيد من حدة استغلال بقيمة 387.5 مليون دولار. 🚀
يُفيد Lookonchain بأن المهاجم يحوّل ETH إلى Bitcoin، وهو أصلًا أصعب في التجميد، بما يشير إلى خطوات أعمق في غسل الأموال. 🔄 استأنفت Bitget عمليات السحب على مراحل، مؤكدةً للمستخدمين تغطية كاملة، بغض النظر عن استرداد الأموال. ويُكثّف هذا الإجراء انتباه السلطات التنظيمية.
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$HBAR
{future}(HBARUSDT)
#bitget #Bitcoin #Ethereum #CryptoNews
#BitgetDetailsSecurityIncidentTimeline
تنبيه 🚨
قراصنة Bitget يقومون الآن بتبادل الإيثيريم (ETH) المسروق مقابل البيتكوين (BTC)، مما يزيد من حدة استغلال بقيمة 387.5 مليون دولار. 🚀
يُفيد Lookonchain بأن المهاجم يحوّل ETH إلى Bitcoin، وهو أصلًا أصعب في التجميد، بما يشير إلى خطوات أعمق في غسل الأموال. 🔄 استأنفت Bitget عمليات السحب على مراحل، مؤكدةً للمستخدمين تغطية كاملة، بغض النظر عن استرداد الأموال. ويُكثّف هذا الإجراء انتباه السلطات التنظيمية.
$BTC
$ETH
$HBAR
#bitget #Bitcoin #Ethereum #CryptoNews
62
·
--
صاعد
#BitgetCEOConfirms$388MStolenInHack
🚨 يؤكد الرئيس التنفيذي لبكيتج Bitget أن 388 مليون دولار سُرقت في اختراق كبير: سيتم تغطية الخسائر بالكامل من صندوق الحماية 🛡️💥
أوضحت الرئيس التنفيذي لبكيتج Gracy Chen رسميًا أن استغلال المنصة الأخير أدى إلى ما يقارب 387.5 مليون إلى 388 مليون دولار في الأصول الرقمية المسروقة—بما يزيد عن التقديرات الأولية الأقل.
وقع الاختراق بعد أن تمكن المهاجمون من اختراق نظام خلفي حاسم وتلاعبوا ببيانات المعاملات، مما خدع الأنظمة الداخلية بالموافقة على تحويلات غير مصرح بها عبر سلاسل بلوكتشين متعددة (بما في ذلك XRP Ledger وTRON وZcash). وقد ربط المحققون أنماط عناوين IP والتوقيعات على السلسلة بمجموعات اختراق مرتبطة بجمهورية كوريا الشعبية الديمقراطية (DPRK).
📰 أبرز النقاط & الرد الرسمي:
ضمان كامل للصندوق: أكدت بكيتج Bitget أن صندوق الحماية الخاص بها (464 مليون دولار+) سيتحمل الخسارة بالكامل، بما يضمن بقاء أرصدة حسابات المستخدمين آمنة ومدعومة بنسبة 1:1.
عمليات الاسترداد: تتعاون بكيتج Bitget مع جهات إنفاذ القانون وفِرق تحليل البيانات على السلسلة وبروتوكولات عبر السلاسل مثل THORChain لتتبّع عناوين المحافظ المستغلة وتجميعها وتجمدها.
تعزيز النظام: تخضع وحدات التوقيع في الواجهة الخلفية لمراجعات أمنية شاملة لمنع ثغرات انتحال الهوية في المستقبل.
📍#BitgetDetailsSecurityIncidentTimeline #BitgetToken
1
147
·
--
لا تزال خطّ زمنيّة الحوادث الأمنية في قائمة الأكثر تداولاً|فصل صندوق الحماية وإثباتات الاحتياطي|ZEC عند 1559 دولاراً… سأنتظر
موقفي واضح: بيان ضمان الأموال لا يمكن أن يتحول مباشرة إلى سبب للشراء؛ أولاً ننظر إلى الأصول والخصوم ومسار السحب من البورصة، ثم نتابع الارتداد. في ساحة بينانس خلال هذه الجولة ما زال يظهر موضوع “الخط الزمني” الخاص بـ Bitget، بعدد 249 مشاهدة و45 مشاركاً، وهو مشابه تماماً للجولة السابقة ولا يعني أن السخونة تتسارع. يوجد ZEC ضمن قائمة البحث، لكن لا توجد علامة صعود سريعة؛ مستوى الاهتمام ليس دليلاً على صافي شراء.
الحقائق المباشرة هي أن بيان Bitget الرسمي بتاريخ 27 سبتمبر يفصل بشكل واضح بين صندوق حماية المستخدمين وإثباتات احتياطي المؤن: الأول هو ضمان مالي إضافي لمنصة تستوفي شروط وقوع “حدث أمني”، أما الثاني فيُستخدم لزيادة شفافية الأصول لدى المنصة مقارنةً بأرصدة المستخدمين؛ وبعد وقوع الحدث، يجب إكمال التحقق ذي الصلة قبل نشر أحدث بيانات الاحتياطي. وتحديث 25 سبتمبر الرسمي أكد أيضاً أن الأصول المتأثرة تشمل ZEC. أنا أتحقق بشكل متقاطع من وثيقتين من المنصة، وليس من نتيجة تدقيق لطرف ثالث تم الحصول عليها بالفعل.
لماذا يتأثر سوق العملات المشفّرة؟ فيما يلي تقديري المستقل: يميل المتداولون إلى ربط “هناك صندوق” و“هناك احتياطي” و“يمكن السحب” في وعود أمان واحدة؛ في حين أن هذه القضايا الثلاث تحتاج إلى التحقق كلٌ على حدة. شروط تطبيق الصندوق، وما إذا كانت الأصول كافية، ونوع العملة التي تستخدمها والشبكة المتاحة لإجراء السحب—ليست دليلاً واحداً. إجمالي واحد أو نسبة واحدة لا يمكن أن يُغني عن اختبارات الإيداع/الوصول فعلياً؛ كما أن ظهور الرصيد في الحساب لا يجعل تكاليف السيولة أثناء الانتظار تختفي تلقائياً.
بالنسبة إلى ZEC، لا أصف حادث الحفظ (托管) بأنه اختراق لبروتوكول الخصوصية، ولا أستنتج من ضمان الأموال أن سعر العملة لابد أن يصلح حتماً. يجب التحقق منفصلاً من تاريخ نشر إعلان المنصة، والشبكات المدعومة، وحالة السحب. ترتيبات المنصات المختلفة لا يمكن أن تُستخدم كبديل عن بعضها. حتى في حال التداول “ذاتياً” (Self-custody) يلزم النسخ الاحتياطي والانضباط في العمليات، وليس الأمر “صفراً للمخاطر”.
كيف كانت ردة فعل السوق؟ قبل النشر، أعادت Kraken التحقق من زوج ZEC/USD عند 1558.63 دولاراً، بمستوى أدنى خلال 24 ساعة عند 1536.24 وأعلى عند 1678.70. السعر ما زال في موضع منخفض نسبياً داخل النطاق، ولم يَصعد فوق خط التأكيد 1565 الذي حددته؛ وهذا لا يثبت أن هذه التقلبات ناتجة عن خبر أمني. كذلك لم يقدم ترتيب البحث بيانات عن تدفقات الأموال أو فروقات أسعار شراء/بيع عبر منصات؛ ولن أكتب قصة “تجمّع سريع” للمتداولين.
إذا كنت أتداول بنفسي حالياً: لا أشارك، بنسبة مراكز 0%. الاتجاه فقط للتجربة في وضع “سبوت بلا رافعة” (بدون اقتراض)، وليس البيع على المكشوف. إذا أغلق سعر الساعة فوق 1565، ثم عاد واختبر 1558 إلى 1565 وثبت هناك، وكانت منصة التداول ومسار الإيداع/السحب طبيعيين، عندها فقط أستخدم حتى 0.3% من إجمالي الأموال للمشاركة؛ وإذا انخفض إلى 1580 عند نصف الكمية، ثم عند 1600 أُغلق الرصيد المتبقي. بعد الدخول، حدّ وقف خسارة صلب عند 1545، أو إذا أغلق ساعتان متتاليتان أقل من 1558 يتم الخروج الكامل؛ قبل الدخول—إذا انكسر 1530، يتم إلغاء خطة التجربة وعدم إجراء تسوية/متوسط نزول. قرار عدم المشاركة يُراجع إذا ثبت 1565 وتم التحقق من مسار الإرسال/السحب؛ في حال وجود مشكلة في المسار، حتى مع اختراق السعر، يتم إلغاء الدخول. إذا لم يتم تفعيل الخطة فلن تكون هناك صفقات، ولا أكتب ذلك على أنه أرباح.
المصادر: [إعلان Bitget الرسمي](https://www.bitget.com/zh-CN/amp/academy/bitget-security-incident-what-happened-timeline-impact-response)، [تحديث رسمي](https://www.bitget.com/support/articles/12560603896108)؛ البيانات السعريّة عبر Kraken؛ والموضوع من ساحة بينانس.
#BitgetDetailsSecurityIncidentTimeline #ZEC
ما ورد أعلاه هو مجرد ملاحظات شخصية للسوق ولا يُشكّل نصيحة استثمارية.
69
·
--
لا يزال خط زمني لـ Bitget ضمن قائمة الأكثر سخونة|عدم تسريب المفتاح الخاص لا يعني أن مسار التفويض آمن|عندما يكون سعر ETH عند 2649 دولارًا فأنا انتظر
موقفي هو التحقق أولًا من مسار التفويض، لا أن أرخِي التزام الضوابط الإدارية لأن “المفتاح الخاص لم يُسرب”. لا يزال #BitgetDetailsSecurityIncidentTimeline لهذا الدور ظاهرًا على الصفحة الرئيسية، ويعرض 45 شخصًا يناقشون؛ وهو ما يتطابق مع الجولة السابقة. هذا استمرار لموضوع النقاش، وليس هجومًا جديدًا. لم يظهر ETH ضمن قائمة البحث لآخر ست ساعات لهذه الجولة، ولا أكتب سخونة حدث أمني على أنها تعني أن أموال إيثريوم تتدفق إلى الداخل.
حقائق يمكن تدقيقها تأتي من بيان Bitget الرسمي في 27 سبتمبر: تقول المنصة إنه، ووفقًا لما تمت معاينته حتى الآن، تم استبعاد احتمال تسريب المفتاح الخاص أو تعرّضه للاختراق، لكن تم اختراق النظام الخلفي الحاسم لتحتية المحفظة، واستُخدم لعمل تزوير لبيانات المعاملات وتفعيل نقل أصول غير مصرح به. كما أوضح تحديث مركز الدعم في 25 سبتمبر أن المهاجمين تجاوزوا عناصر التحكم الأمنية الموجودة. وذكرت تغطية Binance لبرنامج بث الرئيس التنفيذي أيضًا أن هناك أوامر سحب مُزوَّرة. تتوافق اتجاهات عدة مواد، لكن التحقيق لا يزال جارياً؛ ولا تعتبر المنصة استنتاجها الحالي ضمانًا دائمًا بالأمان، ولا أيضًا أنني اطلعت على تقرير إثباتات مستقل كامل.
ما يهم في تقييم الصفقات هنا هو الآلية التي تؤثر على الحكم في المعاملات، وليس فقط مكان وضع “المفاتيح”. فهمي أن حماية المفاتيح وحماية “من يمكنه جعل النظام يوقّع على ماذا” هما طبقتان من الضبط: إذا لم تنهَر الطبقة الأولى، فقد تظل أوامر النظام الخلفي ومسار التفويض عرضة للمشكلات. لا يمكن القول بناءً على ذلك إن جميع محافظ الأجهزة أو محافظ متعددة التوقيع غير صالحة، ولا يمكن تحميل مخاطر مسار منصّة بعينها إلى إجماع الإيثريوم. المواد لم تُثبت أن سلسلة Ethereum الرئيسية تعطلت على خلفية هذا الحدث؛ والحدث يتصل بأصول مثل ETH، وليس نفس العبارة التي تقول إن بروتوكول الإيثريوم تم اختراقه.
لماذا يؤثر ذلك في سوق العملات المشفرة؟ الثقة في الحفظ تؤثر في مكان وضع المستخدمين لأرصدةهم، وفي سرعة نقل الأموال عبر المنصات، وفي القدرة على تنفيذ وقف الخسارة. لا يجوز أن يقتصر “ميزان المخاطر” على تقلبات سعر العملة فقط؛ يجب ترك هامش للتصرف عند حدوث شذوذ في القنوات. ليس هدفي تخمين هوية المهاجم، بل تقليل الاعتماد على قناة واحدة والتحقق من الحالة الفعلية القابلة للاستخدام. أن تُظهر الخدمة أنها تعمل طبيعيًا هو مجرد شرط مسبق للعمل، لا يعني أنه مستحيل ألا تظهر مخاطر لاحقًا؛ كما أن نقاشات الأمان لا يمكن أن تتحول تلقائيًا إلى سبب للبيع على ETH.
كيف تفاعل السوق؟ أصدرت Kraken تقريرًا بسعر ETH/USD حوالي 2649.25 دولارًا قبل/عند النشر، ثم تحرك خلال 24 ساعة متدحرجة من 2635.57 إلى 2716.32 دولارًا، وما يزال السعر ضمن الطرف السفلي من النطاق. لا أملك دليلًا ينسب هبوط السعر إلى خط الزمن هذا. وتاريخ اكتمال آخر يوم لإتمام تحديثات تطبيقات/صفقات ETF الفورية لِـ ETH في الولايات المتحدة ما يزال هو 25 سبتمبر؛ ولا يمكن التظاهر بأنه “تقديم جديد اليوم”. على المدى القصير سأراقب ما إذا كان بإمكان 2665 دولارًا استعادة المستوى؛ و2630 دولارًا هو شرط إلغاء الدخول قبل تنفيذه، وليس دعمًا لن يتم كسره إلى الأبد.
إذا كنت سأتعامل كمتداول بنفسي: فلن أشارك، وسيكون حجم المراكز صفرًا. لن أُجري بيعًا على المكشوف ولن أستخدم رافعة مالية. فقط إذا أغلق كل ساعة فوق 2665 دولارًا، ثم حدث اختبار ارتداد من 2655 إلى 2665 مع الحفاظ عليهما، وأن تكون أسعار القنوات التي أستخدمها وكذلك الإيداع/السحب طبيعية، سأستخدم ما لا يتجاوز 0.3% من إجمالي التمويل للمضاربة على الشراء الفوري. عند 2685 دولارًا سأُخفض إلى النصف، وعند 2700 دولارًا سأغلق الرصيد المتبقي؛ وداخل الدخول سأضع وقف خسارة صلب عند 2640 دولار، أو إذا حصل إغلاق لساعتين متتاليتين تحت 2655 دولارًا سأغلق كل المراكز. إذا انكسر 2630 دولار قبل الدخول فسألغي الخطة ولن أتعرض لخسارة لتعويضها. إذا غيّر التحقيق الرسمي لاحقًا نتيجة الاستنتاج حول مسار التفويض الحالي، أو ظهرت حالة شذوذ في القناة، فسألغِي المشاركة؛ والشيء الذي لم تُفعَّله الخطة لا يُحسب كصفقة ناجحة، ولا يمكن إعادة سردها على أنها ربح.
المصدر: بيان Bitget الرسمي حول الحدث، وتحديث مركز الدعم؛ Kraken. #BitgetDetailsSecurityIncidentTimeline #ETH
كل ما سبق مجرد ملاحظات شخصية للسوق ولا يشكل نصيحة استثمارية.
97
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#UKFCAWinsCourtOrderToRecover851400Pounds
3,951 مشاهدات
309 يقومون بالنقاش
2
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
15,444 مشاهدات
590 يقومون بالنقاش
3
#GoldFallsTo$4144
6,872 مشاهدات
108 يقومون بالنقاش
4
#QNTFallsOver40%FromMorningHigh
46,626 مشاهدات
989 يقومون بالنقاش
5
#USDTAdds845900HoldersInPast7Days
4,284 مشاهدات
233 يقومون بالنقاش
6
#KospiFalls2.7%SamsungSKHynixDropOver5%
11,465 مشاهدات
439 يقومون بالنقاش
7
#BitgetCEOConfirms$388MStolenInHack
3,701 مشاهدات
38 يقومون بالنقاش
8
#BTCFallsBelow$83000
21,025 مشاهدات
148 يقومون بالنقاش
9
#BitgetDetailsSecurityIncidentTimeline
26,699 مشاهدات
600 يقومون بالنقاش
10
#BitcoinSpotETFs$2.39BWeeklyNetInflow
8,624 مشاهدات
39 يقومون بالنقاش