

من المحتمل أن تكون بياناتك الشخصية قد تم تسريبها. ليس ربما بل على الأرجح. تم كشف أكثر من 16 مليار سجل في تسريبات البيانات في عام 2024 وحده. إذا كنت قد أنشأت يومًا حسابًا على الإنترنت، أو استخدمت عنوان بريد إلكتروني للتسجيل في خدمة، أو أجريت تسوقًا عبر الإنترنت، فإن بياناتك موجودة في قواعد بيانات قد تكون تعرضت للاختراق أو تم بيعها أو نشرها على الإنترنت المظلم. ليست الأسئلة "هل تم تسريب بياناتي؟" بل "أي تسريبات حدثت، وماذا أفعل حيال ذلك؟"
إليك دليلًا عمليًا للتحقق مما إذا كانت بياناتك قد تم تعريضها، وفهم ما الذي تم تسريبه، واتخاذ الخطوات الصحيحة لحماية نفسك.
🔍 الجزء 1: كيفية التحقق مما إذا كانت بياناتك قد تم تسريبها
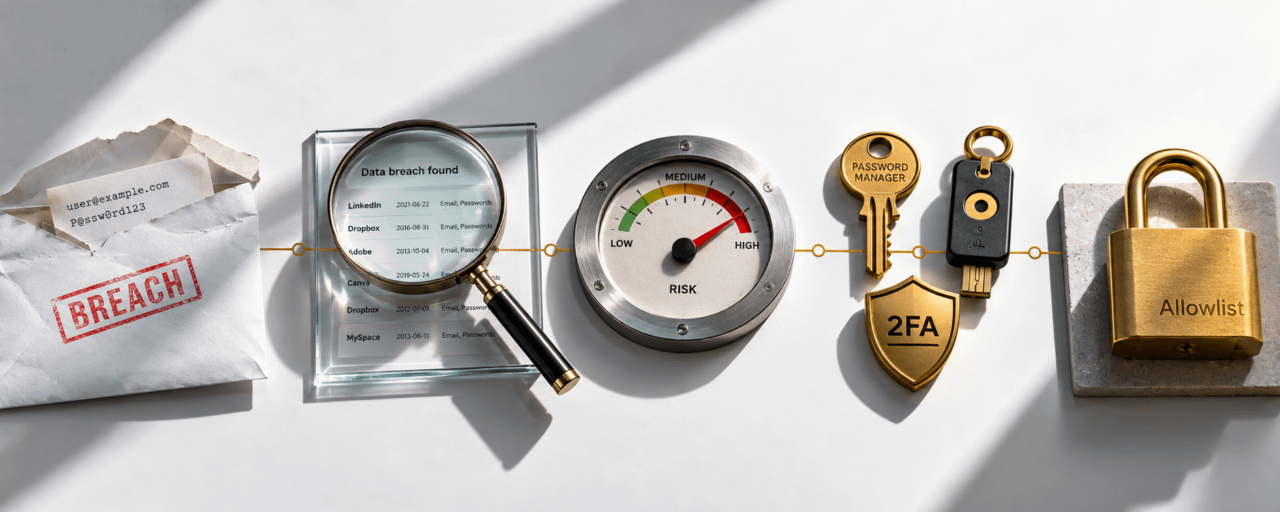
الطريقة 1 :Have I Been Pwned (haveibeenpwned.com)**هذا هو المعيار الذهبي لفحص تسريبات البيانات. أنشأه باحث أمن سيبراني يُدعى Troy Hunt، والأداة المجانية تتيح لك إدخال بريدك الإلكتروني أو رقم هاتفك وترى فورًا كل تسريب بيانات معروف يتضمن بياناتك.
كيفية استخدامه:
اذهب إلى haveibeenpwned.com
أدخل عنوان بريدك الإلكتروني
اعرض النتائج كل تسريب يحتوي بياناتك مُدرج مع:
اسم الخدمة التي حدث فيها التسريب
تاريخ التسريب
ما نوع البيانات التي تم تعريضها (بريد إلكتروني، كلمة مرور، اسم، هاتف، عنوان، إلخ.)
وصف لما حدث
ماذا تخبرك النتائج: إذا ظهر بريدك في 3-5 تسريبات، فهذا أمر طبيعي في عام 2026. معظم الناس شاركوا في عدة تسريبات دون أن يعرفوا. المهم هو ما البيانات التي تم تعريضها في كل تسريب وهل أعِدت استخدام كلمة المرور نفسها عبر الخدمات.
الطريقة 2 : Firefox Monitor
تعد أداة Firefox Monitor المجانية من Mozilla أداة مجانية تتحقق من بريدك الإلكتروني مقابل تسريبات بيانات معروفة. وهي مدمجة في متصفح Firefox كما تتوفر أيضًا كموقع ويب مستقل على monitor.mozilla.org.
كيفية استخدامه:
اذهب إلى monitor.mozilla.org
أدخل عنوان بريدك الإلكتروني
اعرض النتائج مشابهة لـ Have I Been Pwned لكن بواجهة أنظف وتنبيهات تسريب
الطريقة 3 : Google Password Checkup
إذا كنت تستخدم Google Chrome أو حساب Google، فإن أداة Google المدمجة لفحص كلمات المرور تتحقق من كلمات المرور المحفوظة لديك مقابل التسريبات المعروفة.
كيفية استخدامه:
اذهب إلى mypasswords.google.com
راجع قسم "Password Checkup"
يعرض لك Google أي كلمات مرور محفوظة تم تعريضها في تسريبات معروفة وأيها ضعيف أو مُعاد استخدامه
الطريقة 4 : خدمات المراقبة عبر الإنترنت المظلم (Dark Web)
تقوم عدة خدمات بمراقبة الإنترنت المظلم بشكل نشط من أجلك
تنبيهات أمان Binance إذا كان لديك حساب على Binance، فعّل إشعارات الأمان لتلقي تنبيهات عندما يظهر بريدك الإلكتروني أو بيانات اعتمادك في قواعد بيانات التسريبات
خدمات حماية الهوية خدمات مثل LifeLock وIdentityForce أو مزودين مشابهين تراقب الإنترنت المظلم للحصول على معلوماتك الشخصية
مراقبة الائتمان في بعض الدول، تقدم مكاتب الائتمان خدمات مراقبة تُبلغك عندما تُستخدم بياناتك لفتح حسابات جديدة
الطريقة 5 : تحقق من بريدك الإلكتروني لتنبيهات التسريب
إذا تعرضت خدمة تستخدمها للاختراق، فهي مُلزمة قانونًا (في معظم الولايات القضائية) بإبلاغك عبر البريد الإلكتروني. ابحث في صندوق بريدك عن عبارات مثل "data breach" أو "security incident" أو "we are writing to inform you" أو "unauthorized access".
المشكلة: غالبًا تبدو رسائل البريد الإلكتروني هذه وكأنها محاولات تصيد، لذا يتجاهلها المستخدمون. إذا تلقيت إشعارًا بتسريب من خدمة تستخدمها، لا تنقر على الروابط داخل البريد الإلكتروني انتقل مباشرة إلى موقع الخدمة عن طريق كتابة عنوان URL يدويًا، ثم تحقق من إعدادات أمان حسابك هناك.
📊 ما نوع البيانات التي تُسرّب ولماذا يهم ذلك
ليست كل تسريبات البيانات متشابهة. تعتمد درجة الخطورة على نوع البيانات التي تم تعريضها.
مخاطر منخفضة عنوان البريد الإلكتروني وحده: تم اختراق بريدك ضمن تسريب، لكن بدون كلمة مرور، وبدون بيانات مالية، وبدون تفاصيل شخصية. الخطر: زيادة رسائل البريد المزعج ومحاولات التصيد التي تستهدف بريدك الإلكتروني.
مخاطر متوسطة : بريد إلكتروني + كلمة مرور مُشفّرة (هاش): تم تعريض بريدك الإلكتروني وإصدار مُشفّر من كلمة مرورك. إذا كانت كلمة المرور ضعيفة أو لم يكن الهاش محميًا (غير مُشبع/unsalted)، يمكن للمهاجمين كسرها. الخطر: إذا أعِدت استخدام كلمة المرور هذه على خدمات أخرى، فقد تكون تلك الحسابات أيضًا مُعرّضة.
خطر مرتفع : بريد إلكتروني + كلمة مرور نصية صريحة (plaintext): تم تعريض بريدك الإلكتروني وكلمة مرورك الفعلية (غير مُشفّرة). الخطر: الاستيلاء الفوري على الحساب في أي خدمة استخدمت فيها نفس كلمة المرور.
خطر شديد البريد الإلكتروني + كلمة المرور + بيانات شخصية تم تعريض بريدك الإلكتروني وكلمة المرور والاسم الكامل وتاريخ الميلاد ورقم الهاتف و/أو العنوان الفعلي. الخطر: سرقة الهوية، هجمات الهندسة الاجتماعية، تبديل شريحة SIM، وتصيد موجه.
خطر شديد : مالي تم تعريض رقم بطاقة الائتمان أو تفاصيل الحساب البنكي أو بيانات الدفع. الخطر: احتيال مالي، معاملات غير مصرح بها، وسرقة الهوية.
🛡️ الجزء 2: ماذا تفعل بعد تسريب البيانات
الخطوة 1: غيّر كلمات المرور الخاصة بك فورًا
هذه هي الخطوة الأولى والأهم. إذا كانت كلمة مرورك قد تم تسريبها، فهي الآن أصبحت عامة. أي شخص لديه إمكانية الوصول إلى قاعدة بيانات التسريب لديه النسخة منها.
كيف تفعلها بشكل صحيح:
غيّر كلمة المرور على الخدمة التي حدث فيها التسريب أولًا
غيّر كلمة المرور في كل خدمة أخرى استخدمت فيها نفس كلمة المرور (وهذا هو سبب خطورة إعادة استخدام كلمة المرور)
استخدم كلمة مرور فريدة تم إنشاؤها عشوائيًا لكل حساب على الأقل 16 حرفًا مع مزيج من الأحرف الكبيرة والصغيرة والأرقام والرموز
استخدم مدير كلمات المرور (Bitwarden, 1Password, KeePass) لإنشاء وتخزين كلمات مرور فريدة حتى لا تضطر أبدًا إلى تذكرها
الخطوة 2: فعّل المصادقة الثنائية (2FA)
كلمة المرور المسروقة لا فائدة منها إذا لم يتمكن المهاجم من تجاوز 2FA.
ماذا تستخدم:
الأفضل: مفاتيح المرور (Passkeys) (FIDO2/WebAuthn) مقاومة للتصيد وتبديل SIM وسرقة بيانات الاعتماد
جيد: تطبيقات الموثّق (Google Authenticator, Authy, Raivo) تنشئ أكواد تعتمد على الوقت
مقبول: 2FA عبر الرسائل النصية (SMS) أفضل من لا شيء لكنه عرضة لتبديل SIM
غير مقبول: 2FA عبر البريد الإلكتروني إذا تم اختراق بريدك، فلن يفيد ذلك
على Binance تحديدًا: تتوفر مفاتيح المرور وGoogle Authenticator وأكواد مكافحة التصيد، وهي موصى بها بشدة.
الخطوة 3: تحقق مما إذا كان حساب بريدك الإلكتروني قد تم اختراقه
حساب بريدك الإلكتروني هو المفتاح الرئيسي لهويتك الرقمية. إذا كان لدى المهاجم كلمة مرور بريدك، يمكنه إعادة تعيين كلمات المرور على كل خدمة تستخدم ذلك البريد بما في ذلك بورصة العملات المشفرة وبنكك ووسائل التواصل الاجتماعي.
علامات أن بريدك الإلكتروني قد تم اختراقه:
رسائل البريد الإلكتروني في مجلد "المرسلة" التي لم ترسلها
رسائل البريد الإلكتروني لإعادة تعيين كلمة المرور التي لم تطلبها
قواعد أو فلاتر لم تنشئها (يقوم المهاجمون بإعدادها لإخفاء رسائل إعادة تعيين كلمة المرور من صندوق بريدك)
تنبيهات تسجيل الدخول من أجهزة أو مواقع لا تعرفها
ماذا تفعل:
غيّر كلمة مرور بريدك الإلكتروني فورًا
تحقق واحذف أي قواعد إعادة توجيه أو فلاتر لم تنشئها
راجع نشاط تسجيل الدخول الأخير
فعّل 2FA على حساب بريدك الإلكتروني
تحقق من التطبيقات المتصلة وألغِ الوصول لأي شيء لا تتعرف عليه
الخطوة 4: جمّد رصيدك/ائتمانيك (إن كان متاحًا)
إذا تم تسريب بياناتك الشخصية مثل الاسم الكامل وتاريخ الميلاد والعنوان ورقم بطاقة الهوية/المستند الحكومي، فأنت معرض لخطر سرقة الهوية قيام شخص ما بفتح حسابات باسمك.
كيفية تجميد الائتمان/الرصيد:- الولايات المتحدة: تواصل مع Equifax وExperian وTransUnion لتجميد رصيدك (مجاني بموجب قانون اتحادي)
المملكة المتحدة: تواصل مع Cif لإضافة تسجيل حماية إلى ملفك الائتماني
الاتحاد الأوروبي: تواصل مع مكتبك الوطني للائتمان
أفريقيا: تحقق مع مكتب الائتمان المحلي لديك أو الجهة التنظيمية المالية في كثير من الدول الأفريقية، تجميد الائتمان أقل رسمية، لذا راقب حساباتك البنكية وكشوفك المالية عن كثب بحثًا عن أي نشاط غير مصرح به
الخطوة 5: راقب حساباتك
بعد تسريب البيانات، ابقَ يقظًا لأسابيع وأشهر.
ماذا تراقب:
كشوفات البنك والبطاقة للمعاملات غير المصرح بها
صندوق بريدك الإلكتروني لرسائل إعادة تعيين كلمة المرور التي لم تطلبها
حسابات منصة تبادل العملات المشفرة لمحاولات تسجيل دخول غير مصرح بها
حسابات وسائل التواصل الاجتماعي للمنشورات أو الرسائل التي لم ترسلها
الهاتف كمؤشر لعمليات تبديل شريحة SIM (فقدان مفاجئ للإشارة، عدم القدرة على إجراء المكالمات)
على Binance: فعّل إشعارات تسجيل الدخول، وتحقق بانتظام من سجل تسجيل الدخول، وفعل قائمة السماح للسحب بحيث لا يمكن تحويل الأموال إلا إلى عناوين تمت الموافقة عليها مسبقًا حتى لو تمكن مهاجم من الوصول إلى حسابك، فلن يستطيع السحب إلى محفظته الخاصة.
الخطوة 6: بلّغ عن سرقة الهوية (إذا حدثت)
إذا تم استخدام بياناتك المسربة لارتكاب سرقة هوية قام شخص ما بفتح حسابات باسمك، أو قدّم ضرائب باستخدام هويتك، أو نفّذ معاملات غير مصرح بها فاتبع هذه الخطوات:
تواصل فورًا مع المؤسسة المالية التي وقع فيها الاحتيال وأبلغ عنها
قدّم بلاغًا للشرطة فهذا يخلق سجلًا قانونيًا لسرقة الهوية
تواصل مع سلطة حماية الهوية الوطنية لديك (إن كانت موجودة في بلدك)
في الولايات المتحدة: قدّم بلاغًا إلى FTC عبر IdentityTheft.gov
في أفريقيا: تواصل مع البنك، ومزود الاتصالات (لجرائم تبديل شريحة SIM)، وجهات إنفاذ القانون المحلية
🔐 الجزء 3: كيفية منع الضرر في المستقبل
العادة 1: استخدم مدير كلمات المرور
أوقف إعادة استخدام كلمات المرور. أوقف محاولة تذكرها. استخدم مدير كلمات مرور يقوم بإنشاء كلمات مرور فريدة وعشوائية لكل حساب ويخزنها بشكل مشفر.
موصى به:
Bitwarden مجاني، مفتوح المصدر، متعدد الأنظمة
1Password مدفوع، مصقول، تتوفر خطط للعائلة
KeePass مجاني، دون اتصال (offline)، تحكم أقصى، أقل سهولة للمستخدم
العادة 2: لا تعيد استخدام كلمات المرور أبدًا
إذا كنت تستخدم كلمة مرور واحدة على خمس خدمات وكانت واحدة منها قد تعرضت لتسريب، فستكون جميع الخدمات الخمس مخترقة. يحل مدير كلمات المرور هذه المشكلة كل حساب يحصل على كلمة مرور فريدة.
العادة 3: فعّل 2FA في كل مكان
ليس فقط على بورصة العملات المشفرة. فعّل 2FA على:
حساب بريدك الإلكتروني (الأهم إنه المفتاح الرئيسي)
حسابات بورصة العملات المشفرة الخاصة بك
بنكك وتطبيقاتك المالية
حساباتك على وسائل التواصل الاجتماعي
أي خدمة تقدم 2FA
العادة 4: استخدم مفاتيح المرور (Passkeys) حيثما تكون متاحة
مفاتيح المرور Passkeys (FIDO2/WebAuthn) هي أقوى طريقة مصادقة متاحة. تستخدم أزواج مفاتيح تشفيرية مخزنة على جهازك ولا تغادر جهازك عملية التحقق لديك ولا يمكن اعتراضها. تدعم Binance وGoogle وApple وMicrosoft والعديد غيرها الآن مفاتيح المرور.
العادة 5: كن حذرًا من كل بريد إلكتروني ورسالة
بعد تسريب البيانات، يعرف المهاجمون عنوان بريدك الإلكتروني واسمك وربما المزيد. سيستخدمون هذه المعلومات لصياغة رسائل تصيد موجهة تبدو شرعية.
القاعدة: لا تنقر أبدًا على رابط في بريد إلكتروني يطلب منك تسجيل الدخول أو إعادة تعيين كلمة المرور أو التحقق من هويتك. انتقل دائمًا إلى الموقع مباشرةً عبر كتابة عنوان URL.
العادة 6: إعداد تنبيهات التسريب
اشترك في تنبيهات Have I Been Pwned ستصلك رسالة بريد إلكتروني عندما تظهر بياناتك في تسريب جديد
فعّل تنبيهات الأمان على حساب Binance الخاص بك
فعّل تنبيهات تسجيل الدخول على بريدك الإلكتروني وحساباتك في وسائل التواصل الاجتماعي
العادة 7: استخدم مفتاح أمان للأجهزة للحسابات عالية القيمة
للحسابات الأكثر أهمية بورصة العملات المشفرة، بريدك الإلكتروني، وبنكك فكر في مفتاح أمان للأجهزة مثل YubiKey أو Google Titan. هذه أجهزة مادية توفر مصادقة FIDO2 وهي محصّنة ضد التصيد وتبديل SIM وسرقة بيانات الاعتماد.
🌍 لماذا يهم هذا أكثر في أفريقيا
في العديد من الدول الأفريقية، تكون شبكة الأمان ضد سرقة الهوية أضعف مما هي عليه في الأسواق الغربية. قد لا توجد لجنة التجارة الفيدرالية لتقديم شكوى عبرها. قد لا تتوفر خدمة تجميد الائتمان. وقد تكون قوانين حماية المستهلك أضعف.
هذا يعني أن الوقاية هي كل شيء. عندما تكون شبكة الأمان خفيفة، تصبح المظلة أكثر أهمية.
للمستخدمين في الكونغو والأسواق المشابهة:
رقم هاتفك أصلٌ حاسم يمكن لهجمات تبديل شريحة SIM أن تمنح المهاجم وصولًا إلى مصادقة 2FA المعتمدة على الرسائل القصيرة (SMS). استخدم تطبيقات الموثّق أو مفاتيح المرور بدلًا من 2FA عبر SMS كلما أمكن
حساب بريدك الإلكتروني هو هويتك الرقمية احمِه عبر 2FA وكلمة مرور فريدة
حساب بورصة العملات المشفرة لديك هو مثل "البنك" الخاص بك فعّل كل ميزات الأمان المتاحة: مفاتيح المرور، و2FA، وأكواد مكافحة التصيد، وقائمة السماح للسحب بحيث لا يمكن تحويل الأموال إلا إلى عناوين تمت الموافقة عليها مسبقًا حتى لو تمكن مهاجم من الوصول إلى حسابك، فلن يستطيع السحب إلى محفظته الخاصة
ينبغي تأمين حسابات المال عبر الهاتف (Orange Money, MTN, M-Pesa) باستخدام أرقام PIN والمصادقة البيومترية حيثما كانت متاحة
❓ الأسئلة الشائعة
س: ماذا يجب أن أفعل أولًا إذا وجدت بياناتي ضمن تسريب؟
الإجابة: غيّر كلمة المرور على الخدمة التي حدث فيها التسريب فورًا. ثم غيّر كلمة المرور على كل خدمة أخرى استخدمت فيها نفس كلمة المرور. فعّل المصادقة الثنائية (2FA) على الخدمة المتضررة وعلى حساب بريدك الإلكتروني. تحقق من نشاط حساب البريد الإلكتروني المشبوه مثل قواعد إعادة التوجيه أو تنبيهات تسجيل الدخول أو رسائل إعادة تعيين كلمة المرور التي لم تطلبها. إذا كانت بيانات مالية قد تم تعريضها، راقب حساب البنك وكشوفات بطاقتك بحثًا عن أي معاملات غير مصرح بها.
س: هل Have I Been Pwned آمن للاستخدام؟
الإجابة: نعم. Have I Been Pwned أداة مجانية وموثوقة على نطاق واسع أنشأها باحث أمن سيبراني يُدعى تروي هانت Troy Hunt. لا تخزن إلا عناوين البريد الإلكتروني وبيانات التسريب ولا تخزن كلمات المرور أو المعلومات الشخصية. عندما تبحث عن بريدك، لا يكشف الموقع البريد الإلكتروني الكامل لأي شخص آخر. تُستخدم من قبل مختصي الأمن والجهات الحكومية وشركات Fortune 500. وهي المعيار الصناعي لفحص التسريبات.
س: ما الفرق بين تسريب البيانات (data breach) وتسرب البيانات (data leak)؟
الإجابة: تسريب البيانات هو حادث أمني حيث يحصل مهاجم على وصول غير مصرح به إلى نظام ويستولي على البيانات مثلًا: هاكر يخترق قاعدة بيانات شركة ويصدّر سجلات المستخدمين. أما تسرب البيانات (data leak) فهو عندما تتعرض البيانات بسبب سوء إعدادات أو خطأ بشري مثلًا: شركة تترك قاعدة بيانات مفتوحة للإنترنت بدون كلمة مرور. كلاهما يؤدي إلى تعريض بياناتك، والخطوات التي تتخذها لحمايتك متشابهة: تغيير كلمات المرور، تفعيل 2FA، ومراقبة النشاط المشبوه.
📌 المصادر: الموقع الرسمي لـ Have I Been Pwned; أداة Mozilla Firefox Monitor؛ Google Password Checkup؛ صفحة الميزات الأمنية الرسمية لمنصة Binance؛ دليل لجنة التجارة الفيدرالية FTC حول سرقة الهوية (IdentityTheft.gov).
⚠️ محتوى تعليمي فقط. يقدم هذا الدليل أفضل ممارسات عامة لأمن سيبراني ولا يضمن الحماية ضد جميع التهديدات. اتبع دائمًا توصيات الأمان المحددة من الخدمات التي تستخدمها.