
#web3auth
web3auth
27,191 مشاهدات
50 يقومون بالنقاش
رائج
جديد

·
--
#Keplrينصح_مستخدمي_تسجيل_الدخول_الاجتماعي_بنقل_الأصول
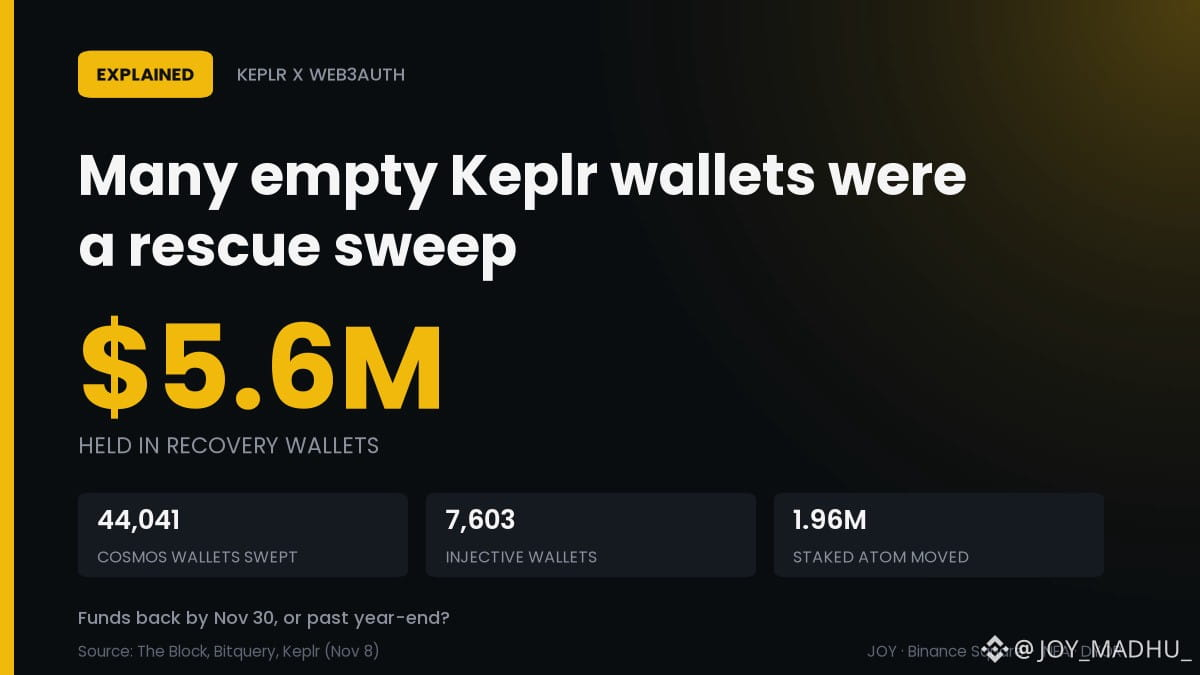
🛟 تم إفراغ 52 ألف محفظة Keplr. وكان معظم ما سُرق هو ما أُنقذ
تقول Web3Auth إنها أفرغت المحافظ المكشوفة المرتبطة بتسجيل الدخول الاجتماعي قبل أن يتمكن المهاجم من ذلك.
📊 يوجد نحو 5.6 مليون دولار في 12 عنوانًا لاسترداد الأموال لدى Web3Auth
📉 تم إفراغ 44,041 محفظة Cosmos و7,603 محافظ Injective في 6-7 نوفمبر
⚠️ جرى تجاوز فترة انتظار فكّ التخزين البالغة 21 يومًا لـ1.96 مليون ATOM مُخزّنة
📅 لا يوجد حتى الآن موعد لإعادة الأموال المحتجزة
لكن ثمة أمرًا مهمًا: لم يُكشف بعد عن إجمالي ما حصل عليه المهاجم.
هل ستُعاد 5.6 مليون دولار بحلول 30 نوفمبر، أم بعد نهاية العام؟ 👇
$ATOM $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Web3Auth
#Keplrينصح_مستخدمي_تسجيل_الدخول_الاجتماعي_بنقل_الأصول
🛟 تم إفراغ 52 ألف محفظة Keplr. وكان معظم ما سُرق هو ما أُنقذ
تقول Web3Auth إنها أفرغت المحافظ المكشوفة المرتبطة بتسجيل الدخول الاجتماعي قبل أن يتمكن المهاجم من ذلك.
📊 يوجد نحو 5.6 مليون دولار في 12 عنوانًا لاسترداد الأموال لدى Web3Auth
📉 تم إفراغ 44,041 محفظة Cosmos و7,603 محافظ Injective في 6-7 نوفمبر
⚠️ جرى تجاوز فترة انتظار فكّ التخزين البالغة 21 يومًا لـ1.96 مليون ATOM مُخزّنة
📅 لا يوجد حتى الآن موعد لإعادة الأموال المحتجزة
لكن ثمة أمرًا مهمًا: لم يُكشف بعد عن إجمالي ما حصل عليه المهاجم.
هل ستُعاد 5.6 مليون دولار بحلول 30 نوفمبر، أم بعد نهاية العام؟ 👇
$ATOM $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Web3Auth
🛟 تم إفراغ 52 ألف محفظة Keplr. وكان معظم ما سُرق هو ما أُنقذ
تقول Web3Auth إنها أفرغت المحافظ المكشوفة المرتبطة بتسجيل الدخول الاجتماعي قبل أن يتمكن المهاجم من ذلك.
📊 يوجد نحو 5.6 مليون دولار في 12 عنوانًا لاسترداد الأموال لدى Web3Auth
📉 تم إفراغ 44,041 محفظة Cosmos و7,603 محافظ Injective في 6-7 نوفمبر
⚠️ جرى تجاوز فترة انتظار فكّ التخزين البالغة 21 يومًا لـ1.96 مليون ATOM مُخزّنة
📅 لا يوجد حتى الآن موعد لإعادة الأموال المحتجزة
لكن ثمة أمرًا مهمًا: لم يُكشف بعد عن إجمالي ما حصل عليه المهاجم.
هل ستُعاد 5.6 مليون دولار بحلول 30 نوفمبر، أم بعد نهاية العام؟ 👇
$ATOM $INJ
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Web3Auth
30
·
--
تسرّب المفاتيح الخاصة لتسجيل الدخول الاجتماعي في Keplr: نقل 5.6 مليون دولار إلى عناوين الاسترداد، وانخفاض ATOM بنسبة 3.6%ثغرة في البنية التحتية لـ Web3Auth طالت محفظة Keplr. وذكر Odaily، نقلًا عن تحديث رسمي، أن المفاتيح الخاصة لبعض محافظ Keplr التي أُنشئت عبر تسجيل الدخول باستخدام Google أو Apple قد تسرّبت؛ وسارع Web3Auth إلى نقل أصول بقيمة نحو 5.6 مليون دولار إلى عناوين آمنة، من بينها نحو 2.49 مليون عملة ATOM، بقيمة تقارب 3.3 مليون دولار، موزعة على 12 عنوانًا للاسترداد.
كما مرّت تحويلات بين السلاسل بقيمة لا تقل عن نحو 6.01 مليون دولار عبر عناوين ذات صلة، ولم يتم التحقق بعد من الخسائر الفعلية. وقدّر جوش لي، الشريك المؤسس لـ Keplr، أن نحو 20% من الحسابات التي سجلت الدخول عبر Google أو Apple تأثرت، لكن جزءًا صغيرًا منها فقط تعرض للاستغلال فعليًا. ونصحت Keplr المستخدمين بالتوقف عن الإيداع ونقل الأصول المتبقية إلى محفظة تستخدم عبارة استرداد أو إلى محفظة أجهزة؛ وقد تستغرق معالجة الأصول المرهونة والمقفلة وقتًا أطول.
تسرّب المفاتيح الخاصة لتسجيل الدخول الاجتماعي في Keplr: نقل 5.6 مليون دولار إلى عناوين الاسترداد، وانخفاض ATOM بنسبة 3.6%
ثغرة في البنية التحتية لـ Web3Auth طالت محفظة Keplr. وذكر Odaily، نقلًا عن تحديث رسمي، أن المفاتيح الخاصة لبعض محافظ Keplr التي أُنشئت عبر تسجيل الدخول باستخدام Google أو Apple قد تسرّبت؛ وسارع Web3Auth إلى نقل أصول بقيمة نحو 5.6 مليون دولار إلى عناوين آمنة، من بينها نحو 2.49 مليون عملة ATOM، بقيمة تقارب 3.3 مليون دولار، موزعة على 12 عنوانًا للاسترداد.
كما مرّت تحويلات بين السلاسل بقيمة لا تقل عن نحو 6.01 مليون دولار عبر عناوين ذات صلة، ولم يتم التحقق بعد من الخسائر الفعلية. وقدّر جوش لي، الشريك المؤسس لـ Keplr، أن نحو 20% من الحسابات التي سجلت الدخول عبر Google أو Apple تأثرت، لكن جزءًا صغيرًا منها فقط تعرض للاستغلال فعليًا. ونصحت Keplr المستخدمين بالتوقف عن الإيداع ونقل الأصول المتبقية إلى محفظة تستخدم عبارة استرداد أو إلى محفظة أجهزة؛ وقد تستغرق معالجة الأصول المرهونة والمقفلة وقتًا أطول.
كما مرّت تحويلات بين السلاسل بقيمة لا تقل عن نحو 6.01 مليون دولار عبر عناوين ذات صلة، ولم يتم التحقق بعد من الخسائر الفعلية. وقدّر جوش لي، الشريك المؤسس لـ Keplr، أن نحو 20% من الحسابات التي سجلت الدخول عبر Google أو Apple تأثرت، لكن جزءًا صغيرًا منها فقط تعرض للاستغلال فعليًا. ونصحت Keplr المستخدمين بالتوقف عن الإيداع ونقل الأصول المتبقية إلى محفظة تستخدم عبارة استرداد أو إلى محفظة أجهزة؛ وقد تستغرق معالجة الأصول المرهونة والمقفلة وقتًا أطول.
173

·
--
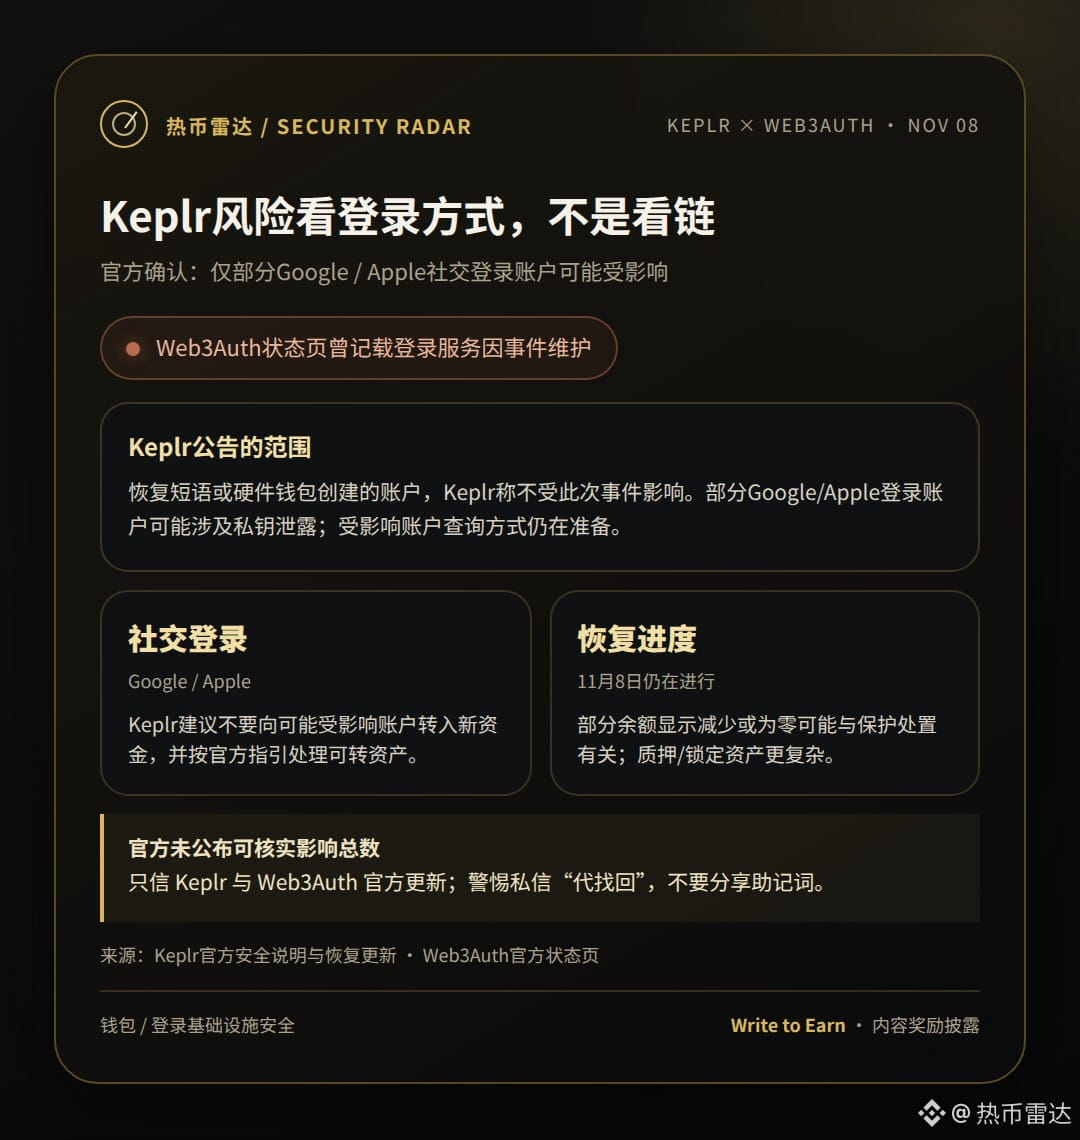
تعتمد المخاطر هذه المرة على طريقة تسجيل الدخول، ولا تعني أن «جميع المحافظ تأثرت»: تقول Keplr إن الحسابات التي أُنشئت باستخدام عبارة الاسترداد أو محفظة أجهزة لم تتأثر بهذا الحادث؛ بينما قد تكون بعض الحسابات التي سجّلت الدخول عبر Google/Apple معرّضة لتسريب المفاتيح الخاصة.
نبهت Keplr هؤلاء المستخدمين إلى عدم تحويل أموال جديدة إلى هذه الحسابات، والتعامل مع الأصول المتبقية القابلة للتحويل وفق الإرشادات الرسمية؛ وقد يكون انخفاض بعض الأرصدة أو وصولها إلى الصفر مرتبطًا بإجراءات الحماية، فيما تستغرق معالجة الأصول المرهونة/المقيدة وقتًا أطول. وحتى 8 نوفمبر، قالت Keplr إن جهود الاستعادة مستمرة، وإنها لا تزال تجهز طريقة للاستعلام عن الحسابات المتأثرة؛ ولم تعلن رسميًا عن عدد إجمالي موثّق للحسابات المتأثرة أو قيمة الخسائر.
لا تثق إلا بالتحديثات الرسمية من Keplr وWeb3Auth، واحذر الرسائل الخاصة التي تعرض «استعادة الحساب». في أي خطوة تتمنى أن توضّح المحفظة بجلاء مخاطر أمان المفاتيح عند تسجيل الدخول عبر الحسابات الاجتماعية؟
المصادر: [البيان الرسمي لـKeplr](https://x.com/keplrwallet/status/2119117067500806350)|[تقدم عملية الاستعادة لدى Keplr](https://x.com/keplrwallet/status/2119316885737177339)|[صفحة حالة Web3Auth](https://status.web3auth.io/events/maintenance/461)
إفصاح: قد يكون هذا المنشور مؤهلًا لمكافآت المحتوى ضمن برنامج Binance Square Write to Earn؛ ويخضع التأهل والمكافآت لقواعد المنصة والنتائج الفعلية. ليس نصيحة استثمارية.
#Keplr #Web3Auth #الأمان
تعتمد المخاطر هذه المرة على طريقة تسجيل الدخول، ولا تعني أن «جميع المحافظ تأثرت»: تقول Keplr إن الحسابات التي أُنشئت باستخدام عبارة الاسترداد أو محفظة أجهزة لم تتأثر بهذا الحادث؛ بينما قد تكون بعض الحسابات التي سجّلت الدخول عبر Google/Apple معرّضة لتسريب المفاتيح الخاصة.
نبهت Keplr هؤلاء المستخدمين إلى عدم تحويل أموال جديدة إلى هذه الحسابات، والتعامل مع الأصول المتبقية القابلة للتحويل وفق الإرشادات الرسمية؛ وقد يكون انخفاض بعض الأرصدة أو وصولها إلى الصفر مرتبطًا بإجراءات الحماية، فيما تستغرق معالجة الأصول المرهونة/المقيدة وقتًا أطول. وحتى 8 نوفمبر، قالت Keplr إن جهود الاستعادة مستمرة، وإنها لا تزال تجهز طريقة للاستعلام عن الحسابات المتأثرة؛ ولم تعلن رسميًا عن عدد إجمالي موثّق للحسابات المتأثرة أو قيمة الخسائر.
لا تثق إلا بالتحديثات الرسمية من Keplr وWeb3Auth، واحذر الرسائل الخاصة التي تعرض «استعادة الحساب». في أي خطوة تتمنى أن توضّح المحفظة بجلاء مخاطر أمان المفاتيح عند تسجيل الدخول عبر الحسابات الاجتماعية؟
المصادر: [البيان الرسمي لـKeplr](https://x.com/keplrwallet/status/2119117067500806350)|[تقدم عملية الاستعادة لدى Keplr](https://x.com/keplrwallet/status/2119316885737177339)|[صفحة حالة Web3Auth](https://status.web3auth.io/events/maintenance/461)
إفصاح: قد يكون هذا المنشور مؤهلًا لمكافآت المحتوى ضمن برنامج Binance Square Write to Earn؛ ويخضع التأهل والمكافآت لقواعد المنصة والنتائج الفعلية. ليس نصيحة استثمارية.
#Keplr #Web3Auth #الأمان
نبهت Keplr هؤلاء المستخدمين إلى عدم تحويل أموال جديدة إلى هذه الحسابات، والتعامل مع الأصول المتبقية القابلة للتحويل وفق الإرشادات الرسمية؛ وقد يكون انخفاض بعض الأرصدة أو وصولها إلى الصفر مرتبطًا بإجراءات الحماية، فيما تستغرق معالجة الأصول المرهونة/المقيدة وقتًا أطول. وحتى 8 نوفمبر، قالت Keplr إن جهود الاستعادة مستمرة، وإنها لا تزال تجهز طريقة للاستعلام عن الحسابات المتأثرة؛ ولم تعلن رسميًا عن عدد إجمالي موثّق للحسابات المتأثرة أو قيمة الخسائر.
لا تثق إلا بالتحديثات الرسمية من Keplr وWeb3Auth، واحذر الرسائل الخاصة التي تعرض «استعادة الحساب». في أي خطوة تتمنى أن توضّح المحفظة بجلاء مخاطر أمان المفاتيح عند تسجيل الدخول عبر الحسابات الاجتماعية؟
المصادر: [البيان الرسمي لـKeplr](https://x.com/keplrwallet/status/2119117067500806350)|[تقدم عملية الاستعادة لدى Keplr](https://x.com/keplrwallet/status/2119316885737177339)|[صفحة حالة Web3Auth](https://status.web3auth.io/events/maintenance/461)
إفصاح: قد يكون هذا المنشور مؤهلًا لمكافآت المحتوى ضمن برنامج Binance Square Write to Earn؛ ويخضع التأهل والمكافآت لقواعد المنصة والنتائج الفعلية. ليس نصيحة استثمارية.
#Keplr #Web3Auth #الأمان
81
·
--
انخفاض رصيد Keplr لا يعني أن كل التحويلات الوقائية سُرقت
إذا أنشأت محفظة Keplr باستخدام Google أو Apple، فتوقف أولًا عن تحويل الأموال إلى هذا الحساب. فعودة الرصيد إلى الصفر لا تثبت مباشرةً أن كل الأموال قد سُرقت، ولا تعني أن الأصول قد أُعيدت. المهم هو التحقق من وجهة الأموال والترتيبات المتبعة لإعادتها.
في 7 نوفمبر، قالت Keplr إن ثغرة في البنية التحتية لـWeb3Auth أدت إلى كشف المفاتيح الخاصة لبعض المستخدمين الذين سجلوا الدخول اجتماعيًا. ووفقًا لتوضيحها الأولي، لم تتأثر الحسابات التي أُنشئت باستخدام عبارة استرداد أو محفظة أجهزة بهذه الحادثة. لا توسّع نطاق الخطر ليشمل جميع محافظ Keplr.
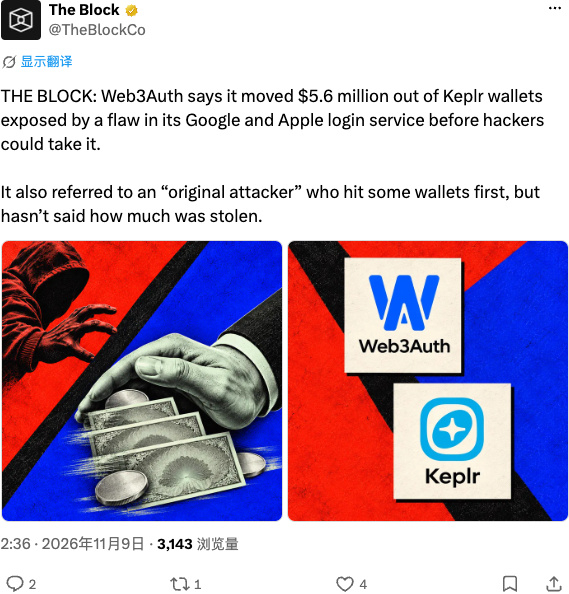
في 8 نوفمبر، أعلنت Web3Auth عن عناوين الاسترداد المستخدمة في التحويلات الوقائية، وقالت إن بعض التحويلات أُسيء تفسيرها على أنها عمليات نفذها مهاجمون. وفي اليوم نفسه، أفادت The Block بعد التحقق بأن هذه العناوين كانت تحتفظ بأصول تُقدّر قيمتها بنحو 5.6 ملايين دولار وقت نشر التقرير. هذا تقدير لقيمة الأصول الموجودة في عناوين الاسترداد، وليس المبلغ النهائي المسروق، ولا يعني أن الأموال قد أُعيدت إلى المستخدمين بالفعل.
لذا، ينبغي الانتباه إلى أمرين في آنٍ واحد: قد يكون انخفاض بعض الأرصدة ناتجًا عن تحويلات وقائية، لكن مخاطر انكشاف المفاتيح الخاصة وعجز المستخدمين مؤقتًا عن التصرف في أصولهم لم تختفِ. توصي Keplr بنقل الأصول السائلة التي لا يزال بالإمكان تحويلها إلى حساب يستخدم عبارة استرداد أو محفظة أجهزة. أما الأصول المرهونة أو المقفلة، فالتعامل معها أكثر تعقيدًا، ولا ينبغي افتراض أن وتيرة معالجتها مماثلة للأصول السائلة.
خلال اليومين أو الثلاثة المقبلة، تحقّق من أداة الاستعلام الرسمية عن الحسابات المتأثرة، وتحديثات عناوين الاسترداد، وإجراءات إعادة الأموال. هذه مجرد فترة للمتابعة، وليست وعدًا برد الأموال. لا تخفّض مستوى الخطر إلا بعد اتضاح النطاق وإمكانية التحقق من إعادة الأموال. وإذا ظهرت تحويلات غير اعتيادية من عناوين غير مدرجة في القائمة، أو اتسع نطاق التأثر، فارفع مستوى الخطر. تابع المستجدات عبر القنوات الرسمية المعروفة فقط، ولا تنقر على روابط «الاسترداد» التي تصلك في الرسائل الخاصة.
#Keplr #Web3Auth #أمان_المحفظة
انخفاض رصيد Keplr لا يعني أن كل التحويلات الوقائية سُرقت
إذا أنشأت محفظة Keplr باستخدام Google أو Apple، فتوقف أولًا عن تحويل الأموال إلى هذا الحساب. فعودة الرصيد إلى الصفر لا تثبت مباشرةً أن كل الأموال قد سُرقت، ولا تعني أن الأصول قد أُعيدت. المهم هو التحقق من وجهة الأموال والترتيبات المتبعة لإعادتها.
في 7 نوفمبر، قالت Keplr إن ثغرة في البنية التحتية لـWeb3Auth أدت إلى كشف المفاتيح الخاصة لبعض المستخدمين الذين سجلوا الدخول اجتماعيًا. ووفقًا لتوضيحها الأولي، لم تتأثر الحسابات التي أُنشئت باستخدام عبارة استرداد أو محفظة أجهزة بهذه الحادثة. لا توسّع نطاق الخطر ليشمل جميع محافظ Keplr.
في 8 نوفمبر، أعلنت Web3Auth عن عناوين الاسترداد المستخدمة في التحويلات الوقائية، وقالت إن بعض التحويلات أُسيء تفسيرها على أنها عمليات نفذها مهاجمون. وفي اليوم نفسه، أفادت The Block بعد التحقق بأن هذه العناوين كانت تحتفظ بأصول تُقدّر قيمتها بنحو 5.6 ملايين دولار وقت نشر التقرير. هذا تقدير لقيمة الأصول الموجودة في عناوين الاسترداد، وليس المبلغ النهائي المسروق، ولا يعني أن الأموال قد أُعيدت إلى المستخدمين بالفعل.
لذا، ينبغي الانتباه إلى أمرين في آنٍ واحد: قد يكون انخفاض بعض الأرصدة ناتجًا عن تحويلات وقائية، لكن مخاطر انكشاف المفاتيح الخاصة وعجز المستخدمين مؤقتًا عن التصرف في أصولهم لم تختفِ. توصي Keplr بنقل الأصول السائلة التي لا يزال بالإمكان تحويلها إلى حساب يستخدم عبارة استرداد أو محفظة أجهزة. أما الأصول المرهونة أو المقفلة، فالتعامل معها أكثر تعقيدًا، ولا ينبغي افتراض أن وتيرة معالجتها مماثلة للأصول السائلة.
خلال اليومين أو الثلاثة المقبلة، تحقّق من أداة الاستعلام الرسمية عن الحسابات المتأثرة، وتحديثات عناوين الاسترداد، وإجراءات إعادة الأموال. هذه مجرد فترة للمتابعة، وليست وعدًا برد الأموال. لا تخفّض مستوى الخطر إلا بعد اتضاح النطاق وإمكانية التحقق من إعادة الأموال. وإذا ظهرت تحويلات غير اعتيادية من عناوين غير مدرجة في القائمة، أو اتسع نطاق التأثر، فارفع مستوى الخطر. تابع المستجدات عبر القنوات الرسمية المعروفة فقط، ولا تنقر على روابط «الاسترداد» التي تصلك في الرسائل الخاصة.
#Keplr #Web3Auth #أمان_المحفظة
إذا أنشأت محفظة Keplr باستخدام Google أو Apple، فتوقف أولًا عن تحويل الأموال إلى هذا الحساب. فعودة الرصيد إلى الصفر لا تثبت مباشرةً أن كل الأموال قد سُرقت، ولا تعني أن الأصول قد أُعيدت. المهم هو التحقق من وجهة الأموال والترتيبات المتبعة لإعادتها.
في 7 نوفمبر، قالت Keplr إن ثغرة في البنية التحتية لـWeb3Auth أدت إلى كشف المفاتيح الخاصة لبعض المستخدمين الذين سجلوا الدخول اجتماعيًا. ووفقًا لتوضيحها الأولي، لم تتأثر الحسابات التي أُنشئت باستخدام عبارة استرداد أو محفظة أجهزة بهذه الحادثة. لا توسّع نطاق الخطر ليشمل جميع محافظ Keplr.
في 8 نوفمبر، أعلنت Web3Auth عن عناوين الاسترداد المستخدمة في التحويلات الوقائية، وقالت إن بعض التحويلات أُسيء تفسيرها على أنها عمليات نفذها مهاجمون. وفي اليوم نفسه، أفادت The Block بعد التحقق بأن هذه العناوين كانت تحتفظ بأصول تُقدّر قيمتها بنحو 5.6 ملايين دولار وقت نشر التقرير. هذا تقدير لقيمة الأصول الموجودة في عناوين الاسترداد، وليس المبلغ النهائي المسروق، ولا يعني أن الأموال قد أُعيدت إلى المستخدمين بالفعل.
لذا، ينبغي الانتباه إلى أمرين في آنٍ واحد: قد يكون انخفاض بعض الأرصدة ناتجًا عن تحويلات وقائية، لكن مخاطر انكشاف المفاتيح الخاصة وعجز المستخدمين مؤقتًا عن التصرف في أصولهم لم تختفِ. توصي Keplr بنقل الأصول السائلة التي لا يزال بالإمكان تحويلها إلى حساب يستخدم عبارة استرداد أو محفظة أجهزة. أما الأصول المرهونة أو المقفلة، فالتعامل معها أكثر تعقيدًا، ولا ينبغي افتراض أن وتيرة معالجتها مماثلة للأصول السائلة.
خلال اليومين أو الثلاثة المقبلة، تحقّق من أداة الاستعلام الرسمية عن الحسابات المتأثرة، وتحديثات عناوين الاسترداد، وإجراءات إعادة الأموال. هذه مجرد فترة للمتابعة، وليست وعدًا برد الأموال. لا تخفّض مستوى الخطر إلا بعد اتضاح النطاق وإمكانية التحقق من إعادة الأموال. وإذا ظهرت تحويلات غير اعتيادية من عناوين غير مدرجة في القائمة، أو اتسع نطاق التأثر، فارفع مستوى الخطر. تابع المستجدات عبر القنوات الرسمية المعروفة فقط، ولا تنقر على روابط «الاسترداد» التي تصلك في الرسائل الخاصة.
#Keplr #Web3Auth #أمان_المحفظة
76

·
--
Web3Auth نقلت العملات من محفظة Keplr: هل هذا إنقاذ أم سرقة؟
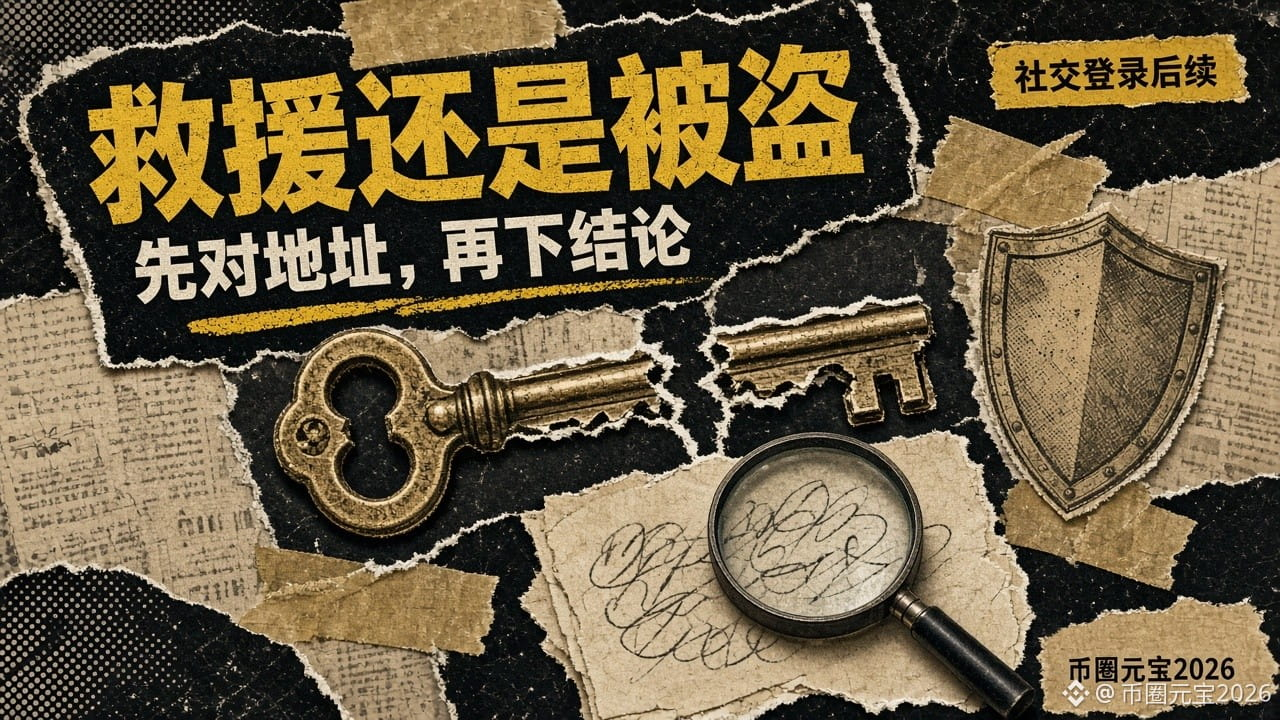
تطورت تداعيات حادثة تسجيل الدخول الاجتماعي في Keplr. ونشرت Web3Auth في 8 نوفمبر، الساعة 14:23 بتوقيت بكين، أنها تنقل أصول المحافظ المتضررة إلى محافظ استرداد آمنة بمساعدة Keplr.
وأوضحت على وجه الخصوص أن بعض التحويلات التي اعتقد البعض أنها من تنفيذ المهاجمين كانت في الواقع عمليات إنقاذ. ثم نشرت قائمة بـ«عناوين الاسترداد المتحقق منها» تشمل شبكات Cosmos Hub وOsmosis وCelestia وInjective وdYdX وغيرها، إضافة إلى عنوان EVM واحد (قالت إنه يغطي 8 سلاسل)، وأشارت إلى أن القائمة ستستمر في التحديث. وأعادت Keplr الرسمية نشر الإعلان مؤكدة أن هذه عناوين استرداد وليست عناوين للمهاجمين.
إليك بعض النقاط التي ينبغي التمييز بينها:
1. إذا نُقل رصيدك، فتحقق أولاً من عنوان المستلم بمقارنته بالقائمة الرسمية، ولا تفترض أنه سُرق لمجرد شعورك بذلك.
2. لم تعلن الجهتان حتى الآن عدد المحافظ المتضررة أو قيمة الخسائر، فلا تصدق الأرقام المتداولة على الإنترنت.
3. تحذر الجهات الرسمية من الاعتماد إلا على القنوات الرسمية؛ وأي شخص يبادر بمراسلتك على الخاص ويعرض «مساعدتك على استرداد أصولك» هو محتال.
وأعاد CZ نشر تحذير أيضاً: على من استخدموا محافظ «تسجيل الدخول الاجتماعي» أن يدرسوا هذه الحادثة جيداً. الحفظ الذاتي يعني أنك المسؤول بنفسك، ويشمل ذلك معرفة من يملك المفاتيح فعلياً.
#Keplr #钱包安全 #Web3Auth
Web3Auth نقلت العملات من محفظة Keplr: هل هذا إنقاذ أم سرقة؟
تطورت تداعيات حادثة تسجيل الدخول الاجتماعي في Keplr. ونشرت Web3Auth في 8 نوفمبر، الساعة 14:23 بتوقيت بكين، أنها تنقل أصول المحافظ المتضررة إلى محافظ استرداد آمنة بمساعدة Keplr.
وأوضحت على وجه الخصوص أن بعض التحويلات التي اعتقد البعض أنها من تنفيذ المهاجمين كانت في الواقع عمليات إنقاذ. ثم نشرت قائمة بـ«عناوين الاسترداد المتحقق منها» تشمل شبكات Cosmos Hub وOsmosis وCelestia وInjective وdYdX وغيرها، إضافة إلى عنوان EVM واحد (قالت إنه يغطي 8 سلاسل)، وأشارت إلى أن القائمة ستستمر في التحديث. وأعادت Keplr الرسمية نشر الإعلان مؤكدة أن هذه عناوين استرداد وليست عناوين للمهاجمين.
إليك بعض النقاط التي ينبغي التمييز بينها:
1. إذا نُقل رصيدك، فتحقق أولاً من عنوان المستلم بمقارنته بالقائمة الرسمية، ولا تفترض أنه سُرق لمجرد شعورك بذلك.
2. لم تعلن الجهتان حتى الآن عدد المحافظ المتضررة أو قيمة الخسائر، فلا تصدق الأرقام المتداولة على الإنترنت.
3. تحذر الجهات الرسمية من الاعتماد إلا على القنوات الرسمية؛ وأي شخص يبادر بمراسلتك على الخاص ويعرض «مساعدتك على استرداد أصولك» هو محتال.
وأعاد CZ نشر تحذير أيضاً: على من استخدموا محافظ «تسجيل الدخول الاجتماعي» أن يدرسوا هذه الحادثة جيداً. الحفظ الذاتي يعني أنك المسؤول بنفسك، ويشمل ذلك معرفة من يملك المفاتيح فعلياً.
#Keplr #钱包安全 #Web3Auth
تطورت تداعيات حادثة تسجيل الدخول الاجتماعي في Keplr. ونشرت Web3Auth في 8 نوفمبر، الساعة 14:23 بتوقيت بكين، أنها تنقل أصول المحافظ المتضررة إلى محافظ استرداد آمنة بمساعدة Keplr.
وأوضحت على وجه الخصوص أن بعض التحويلات التي اعتقد البعض أنها من تنفيذ المهاجمين كانت في الواقع عمليات إنقاذ. ثم نشرت قائمة بـ«عناوين الاسترداد المتحقق منها» تشمل شبكات Cosmos Hub وOsmosis وCelestia وInjective وdYdX وغيرها، إضافة إلى عنوان EVM واحد (قالت إنه يغطي 8 سلاسل)، وأشارت إلى أن القائمة ستستمر في التحديث. وأعادت Keplr الرسمية نشر الإعلان مؤكدة أن هذه عناوين استرداد وليست عناوين للمهاجمين.
إليك بعض النقاط التي ينبغي التمييز بينها:
1. إذا نُقل رصيدك، فتحقق أولاً من عنوان المستلم بمقارنته بالقائمة الرسمية، ولا تفترض أنه سُرق لمجرد شعورك بذلك.
2. لم تعلن الجهتان حتى الآن عدد المحافظ المتضررة أو قيمة الخسائر، فلا تصدق الأرقام المتداولة على الإنترنت.
3. تحذر الجهات الرسمية من الاعتماد إلا على القنوات الرسمية؛ وأي شخص يبادر بمراسلتك على الخاص ويعرض «مساعدتك على استرداد أصولك» هو محتال.
وأعاد CZ نشر تحذير أيضاً: على من استخدموا محافظ «تسجيل الدخول الاجتماعي» أن يدرسوا هذه الحادثة جيداً. الحفظ الذاتي يعني أنك المسؤول بنفسك، ويشمل ذلك معرفة من يملك المفاتيح فعلياً.
#Keplr #钱包安全 #Web3Auth
53

·
--
كان ردّ Web3Auth سريعًا بما يكفي هذه المرة؛ سحبوا 5.6 ملايين مباشرةً، ولم يلحق بهم المخترق. بعد الكشف عن ثغرة تسجيل الدخول عبر Google وApple، نقلوا الأموال فورًا، وتمكّنوا من إنقاذ معظمها. لم يذكروا كم سرق ذلك «المهاجم الأصلي»، لكن أليس من المفترض أن هذه الثغرة كانت تحت المراقبة منذ وقت طويل؟ إن مستوى الوعي الأمني هذا يبعث على القلق فعلًا.
#Web3Auth #الأمن
كان ردّ Web3Auth سريعًا بما يكفي هذه المرة؛ سحبوا 5.6 ملايين مباشرةً، ولم يلحق بهم المخترق. بعد الكشف عن ثغرة تسجيل الدخول عبر Google وApple، نقلوا الأموال فورًا، وتمكّنوا من إنقاذ معظمها. لم يذكروا كم سرق ذلك «المهاجم الأصلي»، لكن أليس من المفترض أن هذه الثغرة كانت تحت المراقبة منذ وقت طويل؟ إن مستوى الوعي الأمني هذا يبعث على القلق فعلًا.
#Web3Auth #الأمن
#Web3Auth #الأمن
AAPL+١٫٨٢%
GOOGUS+٢٫١٩%
·
--
سرقة 6 ملايين دولار من محفظة Keplr: لم ينقر أحد على رابط خاطئ، بل تكمن المشكلة في «الاستغناء عن عبارة الاسترداد»من أواخر ليلة 6 نوفمبر حتى بعد ظهر يوم 7، أُفرغت على نطاق واسع مجموعة من محافظ Keplr التي أُنشئت عبر تسجيل الدخول بحسابات Google وApple. وأحصت شركة تحليل البلوك تشين Bitquery تأثر 44,041 محفظة على الأقل (نحو 44,700 محفظة عند احتساب Injective)، وبلغ مجموع الأموال في عنوانَي الاستلام نحو 6.01 ملايين دولار.
أهم ما يستحق التحليل في هذه الحادثة ليس المبلغ، بل ثلاث تفاصيل تخالف ما يتوقعه الناس.
أولًا: المشكلة ليست في Keplr، بل في تسجيل الدخول «من دون عبارة استرداد»
توفّر خدمة Web3Auth التابعة لجهة خارجية تسجيل الدخول الاجتماعي إلى Keplr. لا يحتاج المستخدم إلى حفظ عبارة الاسترداد، إذ تساعده الخدمة على «إعادة إنشاء» المفتاح الخاص عند كل تسجيل دخول. وقد أكدت Web3Auth وجود ثغرة في بنيتها التحتية، أدت إلى تسرّب المفاتيح الخاصة لبعض المستخدمين.
سرقة 6 ملايين دولار من محفظة Keplr: لم ينقر أحد على رابط خاطئ، بل تكمن المشكلة في «الاستغناء عن عبارة الاسترداد»
من أواخر ليلة 6 نوفمبر حتى بعد ظهر يوم 7، أُفرغت على نطاق واسع مجموعة من محافظ Keplr التي أُنشئت عبر تسجيل الدخول بحسابات Google وApple. وأحصت شركة تحليل البلوك تشين Bitquery تأثر 44,041 محفظة على الأقل (نحو 44,700 محفظة عند احتساب Injective)، وبلغ مجموع الأموال في عنوانَي الاستلام نحو 6.01 ملايين دولار.
أهم ما يستحق التحليل في هذه الحادثة ليس المبلغ، بل ثلاث تفاصيل تخالف ما يتوقعه الناس.
أولًا: المشكلة ليست في Keplr، بل في تسجيل الدخول «من دون عبارة استرداد»
توفّر خدمة Web3Auth التابعة لجهة خارجية تسجيل الدخول الاجتماعي إلى Keplr. لا يحتاج المستخدم إلى حفظ عبارة الاسترداد، إذ تساعده الخدمة على «إعادة إنشاء» المفتاح الخاص عند كل تسجيل دخول. وقد أكدت Web3Auth وجود ثغرة في بنيتها التحتية، أدت إلى تسرّب المفاتيح الخاصة لبعض المستخدمين.
أهم ما يستحق التحليل في هذه الحادثة ليس المبلغ، بل ثلاث تفاصيل تخالف ما يتوقعه الناس.
أولًا: المشكلة ليست في Keplr، بل في تسجيل الدخول «من دون عبارة استرداد»
توفّر خدمة Web3Auth التابعة لجهة خارجية تسجيل الدخول الاجتماعي إلى Keplr. لا يحتاج المستخدم إلى حفظ عبارة الاسترداد، إذ تساعده الخدمة على «إعادة إنشاء» المفتاح الخاص عند كل تسجيل دخول. وقد أكدت Web3Auth وجود ثغرة في بنيتها التحتية، أدت إلى تسرّب المفاتيح الخاصة لبعض المستخدمين.
66

⚠️ $ATOM اختراق تسجيل الدخول الاجتماعي يكشف بيانات الملايين – تحرّكوا بسرعة! 🛑
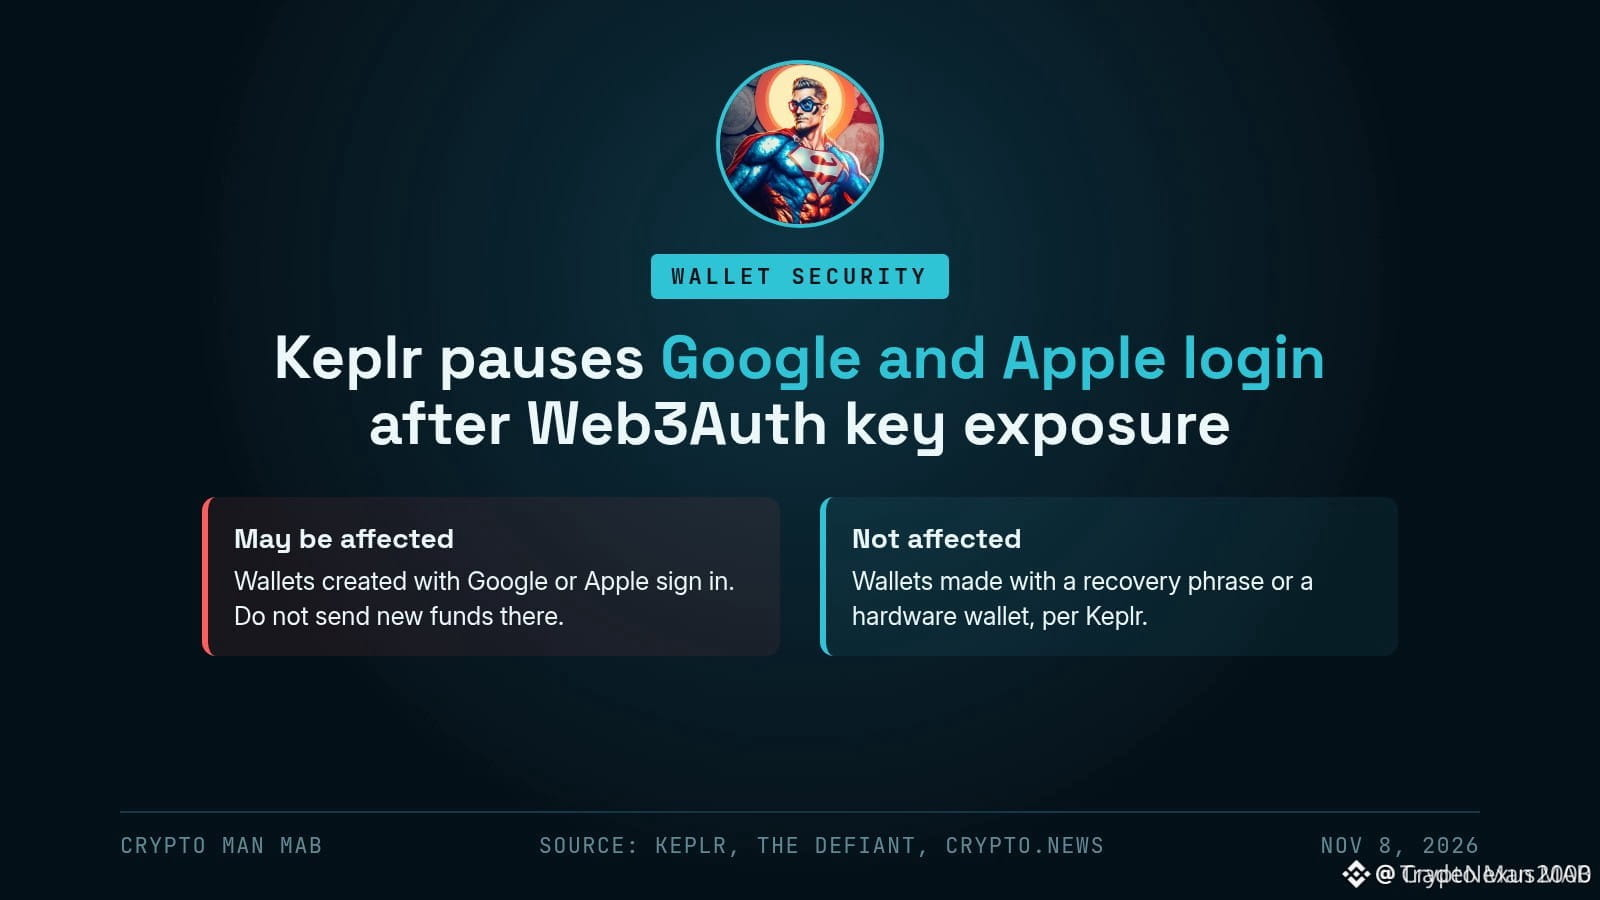
تسبّب خلل في تسجيل الدخول الاجتماعي لدى Web3Auth بتسريب المفاتيح الخاصة المرتبطة بتسجيل الدخول عبر Google وApple، ما دفع Keplr إلى تجميد طرق تسجيل الدخول هذه. ورصدت Bitquery سحب نحو 6 ملايين دولار من حوالي 44 ألف محفظة على Cosmos Hub، وسُحبت بعض الأصول المرهونة $ATOM من دون فترة فك رهن الانتظار المعتادة. 📊
إذا كنت تسجّل الدخول عبر Google أو Apple، فاعتبر حسابك مخترقًا؛ وانقل أي رصيد سائل إلى محفظة تستخدم عبارة استرداد أو إلى محفظة أجهزة، وتجنّب الإيداعات الجديدة. تجاهل الرسائل الخاصة غير المطلوبة التي تعدك بـ«استعادة» الأموال؛ فالقنوات الرسمية لـ Keplr أو Web3Auth وحدها موثوقة. 🦈💡
💬 هل أمّنت $ATOM أصولك حتى الآن؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #ATOM #SecurityAlert #CryptoSafety #Web3Auth
🚀 🛡️
⚠️ $ATOM اختراق تسجيل الدخول الاجتماعي يكشف بيانات الملايين – تحرّكوا بسرعة! 🛑
تسبّب خلل في تسجيل الدخول الاجتماعي لدى Web3Auth بتسريب المفاتيح الخاصة المرتبطة بتسجيل الدخول عبر Google وApple، ما دفع Keplr إلى تجميد طرق تسجيل الدخول هذه. ورصدت Bitquery سحب نحو 6 ملايين دولار من حوالي 44 ألف محفظة على Cosmos Hub، وسُحبت بعض الأصول المرهونة $ATOM من دون فترة فك رهن الانتظار المعتادة. 📊
إذا كنت تسجّل الدخول عبر Google أو Apple، فاعتبر حسابك مخترقًا؛ وانقل أي رصيد سائل إلى محفظة تستخدم عبارة استرداد أو إلى محفظة أجهزة، وتجنّب الإيداعات الجديدة. تجاهل الرسائل الخاصة غير المطلوبة التي تعدك بـ«استعادة» الأموال؛ فالقنوات الرسمية لـ Keplr أو Web3Auth وحدها موثوقة. 🦈💡
💬 هل أمّنت $ATOM أصولك حتى الآن؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #ATOM #SecurityAlert #CryptoSafety #Web3Auth
🚀 🛡️
تسبّب خلل في تسجيل الدخول الاجتماعي لدى Web3Auth بتسريب المفاتيح الخاصة المرتبطة بتسجيل الدخول عبر Google وApple، ما دفع Keplr إلى تجميد طرق تسجيل الدخول هذه. ورصدت Bitquery سحب نحو 6 ملايين دولار من حوالي 44 ألف محفظة على Cosmos Hub، وسُحبت بعض الأصول المرهونة $ATOM من دون فترة فك رهن الانتظار المعتادة. 📊
إذا كنت تسجّل الدخول عبر Google أو Apple، فاعتبر حسابك مخترقًا؛ وانقل أي رصيد سائل إلى محفظة تستخدم عبارة استرداد أو إلى محفظة أجهزة، وتجنّب الإيداعات الجديدة. تجاهل الرسائل الخاصة غير المطلوبة التي تعدك بـ«استعادة» الأموال؛ فالقنوات الرسمية لـ Keplr أو Web3Auth وحدها موثوقة. 🦈💡
💬 هل أمّنت $ATOM أصولك حتى الآن؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #ATOM #SecurityAlert #CryptoSafety #Web3Auth
🚀 🛡️
67
طوال النهار، انتشرت الأخبار في كل أنحاء الإنترنت: سُرقت 6.01 ملايين دولار من محفظة Keplr، وأُفرغت 44 ألف محفظة في ليلة واحدة.
لكن في المساء انقلبت القصة. خرجت Web3Auth لتقول: لا داعي للذعر، فالـ6.01 ملايين لم يأخذها قراصنة، بل أنقذها أفراد من فريقنا. كما نشرت عناوين الإنقاذ الرسمية التي تغطي 11 سلسلة Cosmos و8 سلاسل EVM.
لكن المشكلة أن الأرقام التي تتبعتها Bitquery، وهي 44 ألف محفظة و1.96 مليون ATOM مُكدّسة نُقلت متجاوزةً فترة القفل البالغة 21 يومًا، لم تنفها الجهات الرسمية أيضًا. وحتى الآن، لم تقل الجهات الرسمية كلمة واحدة عن مقدار الأموال التي وصلت إلى جيوب القراصنة، أو طبيعة الثغرة، أو ما إذا كان المستخدمون سيُعوَّضون.
سعر $ATOM الآن 1.36 دولار؛ انخفض 9% خلال 7 أيام و25% خلال 30 يومًا، وهو أقل بنسبة 97% من أعلى مستوى تاريخي له عند 43.84 دولارًا. الدعم عند 1.30 إلى 1.33 دولار تحت أقدامنا مباشرةً؛ وإذا لم يصمد، فسنشهد قاعًا جديدًا. وفي حال الارتداد، فالمحطة الأولى هي متوسط الحركة لـ7 أيام عند 1.41 دولار.
اختر موقفك: A، نصدّق أن ما حدث كان عملية إنقاذ رسمية، ونشتري عند 1.36 بانتظار التوضيحات والارتداد؛ B، لا أحد يعرف مقدار ما أخذه القراصنة، فلننتظر كسر 1.30 قبل أن نتحدث.
$ATOM $BTC
#Keplr #Web3Auth #أمان المحفظة
طوال النهار، انتشرت الأخبار في كل أنحاء الإنترنت: سُرقت 6.01 ملايين دولار من محفظة Keplr، وأُفرغت 44 ألف محفظة في ليلة واحدة.
لكن في المساء انقلبت القصة. خرجت Web3Auth لتقول: لا داعي للذعر، فالـ6.01 ملايين لم يأخذها قراصنة، بل أنقذها أفراد من فريقنا. كما نشرت عناوين الإنقاذ الرسمية التي تغطي 11 سلسلة Cosmos و8 سلاسل EVM.
لكن المشكلة أن الأرقام التي تتبعتها Bitquery، وهي 44 ألف محفظة و1.96 مليون ATOM مُكدّسة نُقلت متجاوزةً فترة القفل البالغة 21 يومًا، لم تنفها الجهات الرسمية أيضًا. وحتى الآن، لم تقل الجهات الرسمية كلمة واحدة عن مقدار الأموال التي وصلت إلى جيوب القراصنة، أو طبيعة الثغرة، أو ما إذا كان المستخدمون سيُعوَّضون.
سعر $ATOM الآن 1.36 دولار؛ انخفض 9% خلال 7 أيام و25% خلال 30 يومًا، وهو أقل بنسبة 97% من أعلى مستوى تاريخي له عند 43.84 دولارًا. الدعم عند 1.30 إلى 1.33 دولار تحت أقدامنا مباشرةً؛ وإذا لم يصمد، فسنشهد قاعًا جديدًا. وفي حال الارتداد، فالمحطة الأولى هي متوسط الحركة لـ7 أيام عند 1.41 دولار.
اختر موقفك: A، نصدّق أن ما حدث كان عملية إنقاذ رسمية، ونشتري عند 1.36 بانتظار التوضيحات والارتداد؛ B، لا أحد يعرف مقدار ما أخذه القراصنة، فلننتظر كسر 1.30 قبل أن نتحدث.
$ATOM $BTC
#Keplr #Web3Auth #أمان المحفظة
لكن في المساء انقلبت القصة. خرجت Web3Auth لتقول: لا داعي للذعر، فالـ6.01 ملايين لم يأخذها قراصنة، بل أنقذها أفراد من فريقنا. كما نشرت عناوين الإنقاذ الرسمية التي تغطي 11 سلسلة Cosmos و8 سلاسل EVM.
لكن المشكلة أن الأرقام التي تتبعتها Bitquery، وهي 44 ألف محفظة و1.96 مليون ATOM مُكدّسة نُقلت متجاوزةً فترة القفل البالغة 21 يومًا، لم تنفها الجهات الرسمية أيضًا. وحتى الآن، لم تقل الجهات الرسمية كلمة واحدة عن مقدار الأموال التي وصلت إلى جيوب القراصنة، أو طبيعة الثغرة، أو ما إذا كان المستخدمون سيُعوَّضون.
سعر $ATOM الآن 1.36 دولار؛ انخفض 9% خلال 7 أيام و25% خلال 30 يومًا، وهو أقل بنسبة 97% من أعلى مستوى تاريخي له عند 43.84 دولارًا. الدعم عند 1.30 إلى 1.33 دولار تحت أقدامنا مباشرةً؛ وإذا لم يصمد، فسنشهد قاعًا جديدًا. وفي حال الارتداد، فالمحطة الأولى هي متوسط الحركة لـ7 أيام عند 1.41 دولار.
اختر موقفك: A، نصدّق أن ما حدث كان عملية إنقاذ رسمية، ونشتري عند 1.36 بانتظار التوضيحات والارتداد؛ B، لا أحد يعرف مقدار ما أخذه القراصنة، فلننتظر كسر 1.30 قبل أن نتحدث.
$ATOM $BTC
#Keplr #Web3Auth #أمان المحفظة
2

·
--
محافظ تسجيل الدخول عبر Google: سُرق من 44 ألف محفظة على الأقل ما يزيد على 6 ملايين دولار
▫️ أكدت Keplr حدوث تحويلات غير مصرّح بها في الحسابات التي تسجّل الدخول عبر Google أو Apple، والمشكلة في خدمة تسجيل الدخول الاجتماعي Web3Auth
▫️ تُظهر إحصاءات السلسلة أن ما لا يقل عن 44 ألف محفظة تضم نحو 6.01 ملايين دولار، ولم تُحوّل الأموال إلى خارج السلسلة بعد
▫️ حتى بعد صدور التحذير الرسمي، لم تُفرَّغ سوى 86% من محافظ الضحايا
▫️ تجاوز المهاجمون أيضًا فترة فكّ الرهن البالغة 21 يومًا، وسحبوا نحو 1.96 مليون ATOM مرهونة
الحسابات التي تستخدم العبارة السرية أو المحافظ المادية لا يبدو أنها تأثرت حتى الآن، وقد أُوقف هذان الخياران لتسجيل الدخول الاجتماعي
تسجيل الدخول بنقرة واحدة توفيرًا للجهد، لكن ربما لا تكون المفاتيح في حوزتك أصلًا
هل ستظل تثق بتسجيل الدخول إلى المحافظ عبر حسابات التواصل الاجتماعي؟ 👇 (هذا لا يُعد نصيحة استثمارية)
#Keplr #Web3Auth #أمان_المحفظة
محافظ تسجيل الدخول عبر Google: سُرق من 44 ألف محفظة على الأقل ما يزيد على 6 ملايين دولار
▫️ أكدت Keplr حدوث تحويلات غير مصرّح بها في الحسابات التي تسجّل الدخول عبر Google أو Apple، والمشكلة في خدمة تسجيل الدخول الاجتماعي Web3Auth
▫️ تُظهر إحصاءات السلسلة أن ما لا يقل عن 44 ألف محفظة تضم نحو 6.01 ملايين دولار، ولم تُحوّل الأموال إلى خارج السلسلة بعد
▫️ حتى بعد صدور التحذير الرسمي، لم تُفرَّغ سوى 86% من محافظ الضحايا
▫️ تجاوز المهاجمون أيضًا فترة فكّ الرهن البالغة 21 يومًا، وسحبوا نحو 1.96 مليون ATOM مرهونة
الحسابات التي تستخدم العبارة السرية أو المحافظ المادية لا يبدو أنها تأثرت حتى الآن، وقد أُوقف هذان الخياران لتسجيل الدخول الاجتماعي
تسجيل الدخول بنقرة واحدة توفيرًا للجهد، لكن ربما لا تكون المفاتيح في حوزتك أصلًا
هل ستظل تثق بتسجيل الدخول إلى المحافظ عبر حسابات التواصل الاجتماعي؟ 👇 (هذا لا يُعد نصيحة استثمارية)
#Keplr #Web3Auth #أمان_المحفظة
▫️ أكدت Keplr حدوث تحويلات غير مصرّح بها في الحسابات التي تسجّل الدخول عبر Google أو Apple، والمشكلة في خدمة تسجيل الدخول الاجتماعي Web3Auth
▫️ تُظهر إحصاءات السلسلة أن ما لا يقل عن 44 ألف محفظة تضم نحو 6.01 ملايين دولار، ولم تُحوّل الأموال إلى خارج السلسلة بعد
▫️ حتى بعد صدور التحذير الرسمي، لم تُفرَّغ سوى 86% من محافظ الضحايا
▫️ تجاوز المهاجمون أيضًا فترة فكّ الرهن البالغة 21 يومًا، وسحبوا نحو 1.96 مليون ATOM مرهونة
الحسابات التي تستخدم العبارة السرية أو المحافظ المادية لا يبدو أنها تأثرت حتى الآن، وقد أُوقف هذان الخياران لتسجيل الدخول الاجتماعي
تسجيل الدخول بنقرة واحدة توفيرًا للجهد، لكن ربما لا تكون المفاتيح في حوزتك أصلًا
هل ستظل تثق بتسجيل الدخول إلى المحافظ عبر حسابات التواصل الاجتماعي؟ 👇 (هذا لا يُعد نصيحة استثمارية)
#Keplr #Web3Auth #أمان_المحفظة
2
2.5k

اختراق Web3Auth لا يؤثر على حسابات Trust Wallet: المنتج بحاجة إلى الحذر
- كشف هجوم أمني على Web3Auth عن آلاف محافظ Keplr عبر عدة شبكات من Cosmos.
- سرق المهاجمون ما لا يقل عن 6 ملايين دولار عبر 8 شبكات ضمن منظومة Cosmos.
- لا يؤثر هذا الهجوم مباشرةً على Trust Wallet.
- يُنصح بفحص محافظ Web3Auth والمنتجات المرتبطة بها وتأمينها.
#Web3Auth #TrustWallet #Cosmos #Security #Crypto
$btc $eth
vlikevn Titanbot
المصدر: U.Today
اختراق Web3Auth لا يؤثر على حسابات Trust Wallet: المنتج بحاجة إلى الحذر
- كشف هجوم أمني على Web3Auth عن آلاف محافظ Keplr عبر عدة شبكات من Cosmos.
- سرق المهاجمون ما لا يقل عن 6 ملايين دولار عبر 8 شبكات ضمن منظومة Cosmos.
- لا يؤثر هذا الهجوم مباشرةً على Trust Wallet.
- يُنصح بفحص محافظ Web3Auth والمنتجات المرتبطة بها وتأمينها.
#Web3Auth #TrustWallet #Cosmos #Security #Crypto
$btc $eth
vlikevn Titanbot
المصدر: U.Today
- كشف هجوم أمني على Web3Auth عن آلاف محافظ Keplr عبر عدة شبكات من Cosmos.
- سرق المهاجمون ما لا يقل عن 6 ملايين دولار عبر 8 شبكات ضمن منظومة Cosmos.
- لا يؤثر هذا الهجوم مباشرةً على Trust Wallet.
- يُنصح بفحص محافظ Web3Auth والمنتجات المرتبطة بها وتأمينها.
#Web3Auth #TrustWallet #Cosmos #Security #Crypto
$btc $eth
vlikevn Titanbot
المصدر: U.Today
230
الليلة يشهد مجتمع كوزموس سباقًا على أرض الواقع: المخترقون يسرقون في المقدمة، والقبعات البيضاء يطاردونهم من الخلف، وعملاتك تنتظر الحكم في المنتصف.
أقرّت Keplr للتو: ثغرة في Web3Auth تسببت في تسريب المفاتيح الخاصة لحسابات تسجيل الدخول عبر Google/Apple، وطالت أكثر من 44 ألف محفظة، ورُصد على السلسلة تحويل 6.01 ملايين دولار، مع احتمال تضرر نحو خُمس الحسابات المسجلة عبر وسائل التواصل الاجتماعي. وتناشد المنصة الجميع نقل ما تبقى من أموالهم سريعًا إلى محافظ تعتمد على العبارة الاستذكارّية؛ فالتأخر قليلًا قد يجعل الرصيد يتبخر تمامًا، أما الأموال المرهونة والمقفلة فعليها الانتظار لبعض الوقت.
مشاهد من الحادثة: مستخدمو تسجيل الدخول عبر Google ينقلون أموالهم طوال الليل، وأيديهم المرتجفة تجعلهم ينسخون العبارة الاستذكارية في سطور خاطئة؛ أما أصحاب المحافظ المعتمدة على العبارة الاستذكارية أو محافظ الأجهزة فيتابعون المشهد بهدوء: قلنا لكم من قبل، لا تختاروا الطريق الأسهل؛ وأكثرهم حيرة من لا يميزون بين القبعات البيضاء والسوداء، فلا يعرفون حتى لمن يشكرون حين تنقص أموال محافظهم.
$ATOM 1.37 وحدة، تراجع 8.8% خلال 7 أيام؛ و$INJ 8.2 وحدة، ارتفع 17.8% خلال 5 أيام. قائمة الإنقاذ واحدة، لكن المسارين مختلفان.
اختر موقفك: A أهرب أولًا، ولنتحدث بعد اتضاح الفائز بين القبعات البيضاء والسوداء / B ما تطرحه موجة الذعر هو الأرخص، سأشتري إذا هبط $ATOM دون 1.3
#Keplr #Web3Auth #أمان_المحافظ
الليلة يشهد مجتمع كوزموس سباقًا على أرض الواقع: المخترقون يسرقون في المقدمة، والقبعات البيضاء يطاردونهم من الخلف، وعملاتك تنتظر الحكم في المنتصف.
أقرّت Keplr للتو: ثغرة في Web3Auth تسببت في تسريب المفاتيح الخاصة لحسابات تسجيل الدخول عبر Google/Apple، وطالت أكثر من 44 ألف محفظة، ورُصد على السلسلة تحويل 6.01 ملايين دولار، مع احتمال تضرر نحو خُمس الحسابات المسجلة عبر وسائل التواصل الاجتماعي. وتناشد المنصة الجميع نقل ما تبقى من أموالهم سريعًا إلى محافظ تعتمد على العبارة الاستذكارّية؛ فالتأخر قليلًا قد يجعل الرصيد يتبخر تمامًا، أما الأموال المرهونة والمقفلة فعليها الانتظار لبعض الوقت.
مشاهد من الحادثة: مستخدمو تسجيل الدخول عبر Google ينقلون أموالهم طوال الليل، وأيديهم المرتجفة تجعلهم ينسخون العبارة الاستذكارية في سطور خاطئة؛ أما أصحاب المحافظ المعتمدة على العبارة الاستذكارية أو محافظ الأجهزة فيتابعون المشهد بهدوء: قلنا لكم من قبل، لا تختاروا الطريق الأسهل؛ وأكثرهم حيرة من لا يميزون بين القبعات البيضاء والسوداء، فلا يعرفون حتى لمن يشكرون حين تنقص أموال محافظهم.
$ATOM 1.37 وحدة، تراجع 8.8% خلال 7 أيام؛ و$INJ 8.2 وحدة، ارتفع 17.8% خلال 5 أيام. قائمة الإنقاذ واحدة، لكن المسارين مختلفان.
اختر موقفك: A أهرب أولًا، ولنتحدث بعد اتضاح الفائز بين القبعات البيضاء والسوداء / B ما تطرحه موجة الذعر هو الأرخص، سأشتري إذا هبط $ATOM دون 1.3
#Keplr #Web3Auth #أمان_المحافظ
أقرّت Keplr للتو: ثغرة في Web3Auth تسببت في تسريب المفاتيح الخاصة لحسابات تسجيل الدخول عبر Google/Apple، وطالت أكثر من 44 ألف محفظة، ورُصد على السلسلة تحويل 6.01 ملايين دولار، مع احتمال تضرر نحو خُمس الحسابات المسجلة عبر وسائل التواصل الاجتماعي. وتناشد المنصة الجميع نقل ما تبقى من أموالهم سريعًا إلى محافظ تعتمد على العبارة الاستذكارّية؛ فالتأخر قليلًا قد يجعل الرصيد يتبخر تمامًا، أما الأموال المرهونة والمقفلة فعليها الانتظار لبعض الوقت.
مشاهد من الحادثة: مستخدمو تسجيل الدخول عبر Google ينقلون أموالهم طوال الليل، وأيديهم المرتجفة تجعلهم ينسخون العبارة الاستذكارية في سطور خاطئة؛ أما أصحاب المحافظ المعتمدة على العبارة الاستذكارية أو محافظ الأجهزة فيتابعون المشهد بهدوء: قلنا لكم من قبل، لا تختاروا الطريق الأسهل؛ وأكثرهم حيرة من لا يميزون بين القبعات البيضاء والسوداء، فلا يعرفون حتى لمن يشكرون حين تنقص أموال محافظهم.
$ATOM 1.37 وحدة، تراجع 8.8% خلال 7 أيام؛ و$INJ 8.2 وحدة، ارتفع 17.8% خلال 5 أيام. قائمة الإنقاذ واحدة، لكن المسارين مختلفان.
اختر موقفك: A أهرب أولًا، ولنتحدث بعد اتضاح الفائز بين القبعات البيضاء والسوداء / B ما تطرحه موجة الذعر هو الأرخص، سأشتري إذا هبط $ATOM دون 1.3
#Keplr #Web3Auth #أمان_المحافظ
3

·
--
عبارة الاسترداد سليمة، لكن «تسجيل الدخول بنقرة واحدة» تعرّض للاختراق: Keplr توقف تسجيل الدخول عبر Google وAppleالمحافظ التي اختارت تسجيل الدخول عبر Google أو Apple اختصارًا للوقت كانت أول من تأثر هذه المرة.
في 6 نوفمبر، أعلنت Web3Auth، التي تقدم محافظ مدمجة وخدمات تسجيل الدخول الاجتماعي، عن مشكلة أمنية في خدماتها، وأوقفت المحافظ المدمجة مؤقتًا؛ ولم تجد مبدئيًا ما يشير إلى تأثر مستخدمي MetaMask. وفي 7 نوفمبر، أوضحت أن المشكلة كانت في البنية التحتية لـ Web3Auth، وأثرت في بعض المحافظ المدمجة التي تستخدمها Keplr.
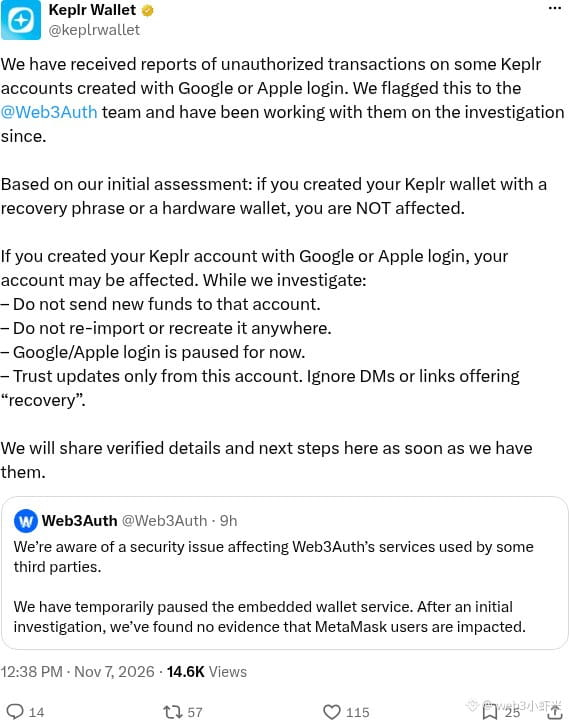
في اليوم نفسه، نشر فريق محفظة Keplr الرسمية، الشائعة في Cosmos، بيانًا قال فيه إنه تلقى بلاغات عن معاملات غير مصرّح بها في بعض الحسابات التي سجّلت الدخول عبر Google أو Apple، وأنه بدأ التحقيق بالتعاون مع Web3Auth. وخلص الفريق مبدئيًا إلى أن الحسابات المنشأة باستخدام عبارة الاسترداد أو محفظة أجهزة لم تتأثر؛ وقد أوقف تسجيل الدخول عبر Google وApple مؤقتًا. ونصح المستخدمين المعنيين بعدم إيداع أموال جديدة في هذه الحسابات، وعدم إعادة استيراد المحافظ أو إنشاء نسخ منها في مكان آخر.
عبارة الاسترداد سليمة، لكن «تسجيل الدخول بنقرة واحدة» تعرّض للاختراق: Keplr توقف تسجيل الدخول عبر Google وApple
المحافظ التي اختارت تسجيل الدخول عبر Google أو Apple اختصارًا للوقت كانت أول من تأثر هذه المرة.
في 6 نوفمبر، أعلنت Web3Auth، التي تقدم محافظ مدمجة وخدمات تسجيل الدخول الاجتماعي، عن مشكلة أمنية في خدماتها، وأوقفت المحافظ المدمجة مؤقتًا؛ ولم تجد مبدئيًا ما يشير إلى تأثر مستخدمي MetaMask. وفي 7 نوفمبر، أوضحت أن المشكلة كانت في البنية التحتية لـ Web3Auth، وأثرت في بعض المحافظ المدمجة التي تستخدمها Keplr.
في اليوم نفسه، نشر فريق محفظة Keplr الرسمية، الشائعة في Cosmos، بيانًا قال فيه إنه تلقى بلاغات عن معاملات غير مصرّح بها في بعض الحسابات التي سجّلت الدخول عبر Google أو Apple، وأنه بدأ التحقيق بالتعاون مع Web3Auth. وخلص الفريق مبدئيًا إلى أن الحسابات المنشأة باستخدام عبارة الاسترداد أو محفظة أجهزة لم تتأثر؛ وقد أوقف تسجيل الدخول عبر Google وApple مؤقتًا. ونصح المستخدمين المعنيين بعدم إيداع أموال جديدة في هذه الحسابات، وعدم إعادة استيراد المحافظ أو إنشاء نسخ منها في مكان آخر.
في 6 نوفمبر، أعلنت Web3Auth، التي تقدم محافظ مدمجة وخدمات تسجيل الدخول الاجتماعي، عن مشكلة أمنية في خدماتها، وأوقفت المحافظ المدمجة مؤقتًا؛ ولم تجد مبدئيًا ما يشير إلى تأثر مستخدمي MetaMask. وفي 7 نوفمبر، أوضحت أن المشكلة كانت في البنية التحتية لـ Web3Auth، وأثرت في بعض المحافظ المدمجة التي تستخدمها Keplr.
في اليوم نفسه، نشر فريق محفظة Keplr الرسمية، الشائعة في Cosmos، بيانًا قال فيه إنه تلقى بلاغات عن معاملات غير مصرّح بها في بعض الحسابات التي سجّلت الدخول عبر Google أو Apple، وأنه بدأ التحقيق بالتعاون مع Web3Auth. وخلص الفريق مبدئيًا إلى أن الحسابات المنشأة باستخدام عبارة الاسترداد أو محفظة أجهزة لم تتأثر؛ وقد أوقف تسجيل الدخول عبر Google وApple مؤقتًا. ونصح المستخدمين المعنيين بعدم إيداع أموال جديدة في هذه الحسابات، وعدم إعادة استيراد المحافظ أو إنشاء نسخ منها في مكان آخر.
GOOGUS+٢٫١٩%
買不起比特幣只能買比特犬:
所有熱錢包都不要用,並移除所有㽞覽器插件
1
1
231

·
--
【سُرقت محفظة تسجيل الدخول عبر Google! أوقفت Keplr تسجيل الدخول الاجتماعي خلال الليل】
في 7 نوفمبر، علّقت Keplr، المحفظة الشائعة في Cosmos، تسجيل الدخول عبر Google وApple: نُقلت أصول بعض المحافظ المنشأة باستخدام حسابات التواصل الاجتماعي من دون إذن. والجهة المتسببة هي Web3Auth، الطرف الثالث المسؤول عن تسجيل الدخول الاجتماعي. أما مستخدمو عبارات الاسترداد أو المحافظ المادية فلم يتأثروا؛ لا تودعوا العملات في هذه الحسابات، فكل من يراسلكم مدّعياً أنه «سيساعدكم على استعادتها» محتال.
$ATOM $OSMO
#Keplr #Web3Auth #أمان_المحفظة
【سُرقت محفظة تسجيل الدخول عبر Google! أوقفت Keplr تسجيل الدخول الاجتماعي خلال الليل】
في 7 نوفمبر، علّقت Keplr، المحفظة الشائعة في Cosmos، تسجيل الدخول عبر Google وApple: نُقلت أصول بعض المحافظ المنشأة باستخدام حسابات التواصل الاجتماعي من دون إذن. والجهة المتسببة هي Web3Auth، الطرف الثالث المسؤول عن تسجيل الدخول الاجتماعي. أما مستخدمو عبارات الاسترداد أو المحافظ المادية فلم يتأثروا؛ لا تودعوا العملات في هذه الحسابات، فكل من يراسلكم مدّعياً أنه «سيساعدكم على استعادتها» محتال.
$ATOM $OSMO
#Keplr #Web3Auth #أمان_المحفظة
في 7 نوفمبر، علّقت Keplr، المحفظة الشائعة في Cosmos، تسجيل الدخول عبر Google وApple: نُقلت أصول بعض المحافظ المنشأة باستخدام حسابات التواصل الاجتماعي من دون إذن. والجهة المتسببة هي Web3Auth، الطرف الثالث المسؤول عن تسجيل الدخول الاجتماعي. أما مستخدمو عبارات الاسترداد أو المحافظ المادية فلم يتأثروا؛ لا تودعوا العملات في هذه الحسابات، فكل من يراسلكم مدّعياً أنه «سيساعدكم على استعادتها» محتال.
$ATOM $OSMO
#Keplr #Web3Auth #أمان_المحفظة
50

·
--
【تنبيه أمني】علّقت Web3Auth خدمة المحافظ المضمّنة بسبب مشكلة أمنية، وكُشف عن معاملات غير مصرّح بها في بعض حسابات Keplr التي تستخدم تسجيل الدخول الاجتماعي.
إليك أهم المعلومات:
1. الحسابات المتأثرة هي حسابات Keplr التي أُنشئت عبر تسجيل الدخول باستخدام Google أو Apple؛ ويُقدّر مبدئيًا أن الحسابات المنشأة باستخدام عبارة الاسترداد أو محفظة أجهزة غير متأثرة.
2. ذكرت Web3Auth أن بعض المنصات التابعة لجهات خارجية تأثرت، وعلّقت خدمة المحافظ المضمّنة بشكل طارئ؛ وأظهر التحقيق الأولي أن مستخدمي MetaMask لم يتأثروا.
3. أبلغت Keplr شركة Web3Auth بالحادثة وبدأت تحقيقًا مشتركًا معها. وسيُعلن رسميًا عن السبب الجذري والتفاصيل اللاحقة.
ثلاث نصائح فورية للمستخدمين:
- إذا كان حساب Keplr لديك مرتبطًا بتسجيل الدخول الاجتماعي، فتحقّق فورًا من أصولك وسجلّ التفويضات، وأنشئ عند الحاجة محفظة جديدة بعبارة استرداد وانقل أصولك إليها.
- احذر الرسائل الخاصة وروابط التصيّد التي يرسلها منتحلو صفة خدمة العملاء الرسمية، واعتمد القنوات الرسمية وحدها للاطلاع على الإعلانات.
- تذكّرنا هذه الحادثة مجددًا بأن تسجيل الدخول الاجتماعي يسهّل الاستخدام، لكنه يجعل إدارة المفاتيح الخاصة معتمدة على جهة خارجية، وهو نموذج مخاطر يختلف تمامًا عن الحفظ الذاتي. ويُفضّل استخدام عبارة استرداد مع محفظة أجهزة للأصول الكبيرة.
السهولة والأمان يتطلبان دائمًا موازنة، وننتظر توضيحًا رسميًا إضافيًا بشأن السبب الجذري والحلول.
#Web3安全 #Keplr #Web3Auth
【تنبيه أمني】علّقت Web3Auth خدمة المحافظ المضمّنة بسبب مشكلة أمنية، وكُشف عن معاملات غير مصرّح بها في بعض حسابات Keplr التي تستخدم تسجيل الدخول الاجتماعي.
إليك أهم المعلومات:
1. الحسابات المتأثرة هي حسابات Keplr التي أُنشئت عبر تسجيل الدخول باستخدام Google أو Apple؛ ويُقدّر مبدئيًا أن الحسابات المنشأة باستخدام عبارة الاسترداد أو محفظة أجهزة غير متأثرة.
2. ذكرت Web3Auth أن بعض المنصات التابعة لجهات خارجية تأثرت، وعلّقت خدمة المحافظ المضمّنة بشكل طارئ؛ وأظهر التحقيق الأولي أن مستخدمي MetaMask لم يتأثروا.
3. أبلغت Keplr شركة Web3Auth بالحادثة وبدأت تحقيقًا مشتركًا معها. وسيُعلن رسميًا عن السبب الجذري والتفاصيل اللاحقة.
ثلاث نصائح فورية للمستخدمين:
- إذا كان حساب Keplr لديك مرتبطًا بتسجيل الدخول الاجتماعي، فتحقّق فورًا من أصولك وسجلّ التفويضات، وأنشئ عند الحاجة محفظة جديدة بعبارة استرداد وانقل أصولك إليها.
- احذر الرسائل الخاصة وروابط التصيّد التي يرسلها منتحلو صفة خدمة العملاء الرسمية، واعتمد القنوات الرسمية وحدها للاطلاع على الإعلانات.
- تذكّرنا هذه الحادثة مجددًا بأن تسجيل الدخول الاجتماعي يسهّل الاستخدام، لكنه يجعل إدارة المفاتيح الخاصة معتمدة على جهة خارجية، وهو نموذج مخاطر يختلف تمامًا عن الحفظ الذاتي. ويُفضّل استخدام عبارة استرداد مع محفظة أجهزة للأصول الكبيرة.
السهولة والأمان يتطلبان دائمًا موازنة، وننتظر توضيحًا رسميًا إضافيًا بشأن السبب الجذري والحلول.
#Web3安全 #Keplr #Web3Auth
إليك أهم المعلومات:
1. الحسابات المتأثرة هي حسابات Keplr التي أُنشئت عبر تسجيل الدخول باستخدام Google أو Apple؛ ويُقدّر مبدئيًا أن الحسابات المنشأة باستخدام عبارة الاسترداد أو محفظة أجهزة غير متأثرة.
2. ذكرت Web3Auth أن بعض المنصات التابعة لجهات خارجية تأثرت، وعلّقت خدمة المحافظ المضمّنة بشكل طارئ؛ وأظهر التحقيق الأولي أن مستخدمي MetaMask لم يتأثروا.
3. أبلغت Keplr شركة Web3Auth بالحادثة وبدأت تحقيقًا مشتركًا معها. وسيُعلن رسميًا عن السبب الجذري والتفاصيل اللاحقة.
ثلاث نصائح فورية للمستخدمين:
- إذا كان حساب Keplr لديك مرتبطًا بتسجيل الدخول الاجتماعي، فتحقّق فورًا من أصولك وسجلّ التفويضات، وأنشئ عند الحاجة محفظة جديدة بعبارة استرداد وانقل أصولك إليها.
- احذر الرسائل الخاصة وروابط التصيّد التي يرسلها منتحلو صفة خدمة العملاء الرسمية، واعتمد القنوات الرسمية وحدها للاطلاع على الإعلانات.
- تذكّرنا هذه الحادثة مجددًا بأن تسجيل الدخول الاجتماعي يسهّل الاستخدام، لكنه يجعل إدارة المفاتيح الخاصة معتمدة على جهة خارجية، وهو نموذج مخاطر يختلف تمامًا عن الحفظ الذاتي. ويُفضّل استخدام عبارة استرداد مع محفظة أجهزة للأصول الكبيرة.
السهولة والأمان يتطلبان دائمًا موازنة، وننتظر توضيحًا رسميًا إضافيًا بشأن السبب الجذري والحلول.
#Web3安全 #Keplr #Web3Auth
2

【تنبيه أمني】رُصدت معاملات غير مصرّح بها في بعض حسابات Keplr Wallet التي تستخدم تسجيل الدخول عبر الشبكات الاجتماعية، وتشير التحقيقات إلى أن مصدر الخطر هو مزوّد خدمات البنية التحتية للمحافظ المضمّنة Web3Auth.
تسلسل الأحداث:
1. أكدت Web3Auth رسميًا وجود مشكلة أمنية في خدماتها، وأوقفت مؤقتًا خدمات المحافظ المضمّنة، ما أثر في بعض المنصات التابعة لجهات خارجية. ولم يُظهر التحقيق الأولي تأثر مستخدمي MetaMask، على أن تُعلَن التفاصيل الإضافية لاحقًا.
2. أفادت Keplr Wallet بتلقيها بلاغات متعددة عن معاملات غير مصرّح بها في حسابات أُنشئت عبر تسجيل الدخول باستخدام Google أو Apple. وقد أحالت البلاغات إلى فريق Web3Auth، ويجري الطرفان تحقيقًا مشتركًا.
3. نطاق التأثر محدد بوضوح: حسابات Keplr التي أُنشئت باستخدام عبارة الاسترداد أو محفظة أجهزة غير متأثرة؛ وقد يقتصر التأثر على الحسابات التي أُنشئت عبر تسجيل الدخول الاجتماعي باستخدام Google/Apple.
ننصح المستخدمين المعنيين بإجراء فحص فوري:
- تحقّقوا من أصول الحساب وسجلّات التفويض الأخيرة، وتوقفوا عن توقيع أي معاملات غير مألوفة؛
- إذا كان الحساب يستخدم تسجيل الدخول الاجتماعي، فانقلوا الأصول في أقرب وقت إلى عنوان جديد تتحكمون فيه باستخدام عبارة الاسترداد أو محفظة أجهزة؛
- احذروا روابط التصيد التي تنتحل صفة دعم العملاء الرسمي أو تعرض تعويضات عبر الإنزال الجوي، واعتمدوا الإعلانات الرسمية وحدها.
يسهّل تسجيل الدخول الاجتماعي استخدام Web3، لكن الاعتماد على بنية تحتية تابعة لجهة خارجية لحفظ المفاتيح الخاصة يتركّز معه الخطر أيضًا. وتؤكد هذه الحادثة مجددًا أن الحفظ الذاتي باستخدام عبارة الاسترداد ومحفظة الأجهزة يظل الخيار الأكثر أمانًا للاحتفاظ بالأصول على المدى الطويل.
#Web3安全 #Keplr #Web3Auth
【تنبيه أمني】رُصدت معاملات غير مصرّح بها في بعض حسابات Keplr Wallet التي تستخدم تسجيل الدخول عبر الشبكات الاجتماعية، وتشير التحقيقات إلى أن مصدر الخطر هو مزوّد خدمات البنية التحتية للمحافظ المضمّنة Web3Auth.
تسلسل الأحداث:
1. أكدت Web3Auth رسميًا وجود مشكلة أمنية في خدماتها، وأوقفت مؤقتًا خدمات المحافظ المضمّنة، ما أثر في بعض المنصات التابعة لجهات خارجية. ولم يُظهر التحقيق الأولي تأثر مستخدمي MetaMask، على أن تُعلَن التفاصيل الإضافية لاحقًا.
2. أفادت Keplr Wallet بتلقيها بلاغات متعددة عن معاملات غير مصرّح بها في حسابات أُنشئت عبر تسجيل الدخول باستخدام Google أو Apple. وقد أحالت البلاغات إلى فريق Web3Auth، ويجري الطرفان تحقيقًا مشتركًا.
3. نطاق التأثر محدد بوضوح: حسابات Keplr التي أُنشئت باستخدام عبارة الاسترداد أو محفظة أجهزة غير متأثرة؛ وقد يقتصر التأثر على الحسابات التي أُنشئت عبر تسجيل الدخول الاجتماعي باستخدام Google/Apple.
ننصح المستخدمين المعنيين بإجراء فحص فوري:
- تحقّقوا من أصول الحساب وسجلّات التفويض الأخيرة، وتوقفوا عن توقيع أي معاملات غير مألوفة؛
- إذا كان الحساب يستخدم تسجيل الدخول الاجتماعي، فانقلوا الأصول في أقرب وقت إلى عنوان جديد تتحكمون فيه باستخدام عبارة الاسترداد أو محفظة أجهزة؛
- احذروا روابط التصيد التي تنتحل صفة دعم العملاء الرسمي أو تعرض تعويضات عبر الإنزال الجوي، واعتمدوا الإعلانات الرسمية وحدها.
يسهّل تسجيل الدخول الاجتماعي استخدام Web3، لكن الاعتماد على بنية تحتية تابعة لجهة خارجية لحفظ المفاتيح الخاصة يتركّز معه الخطر أيضًا. وتؤكد هذه الحادثة مجددًا أن الحفظ الذاتي باستخدام عبارة الاسترداد ومحفظة الأجهزة يظل الخيار الأكثر أمانًا للاحتفاظ بالأصول على المدى الطويل.
#Web3安全 #Keplr #Web3Auth
تسلسل الأحداث:
1. أكدت Web3Auth رسميًا وجود مشكلة أمنية في خدماتها، وأوقفت مؤقتًا خدمات المحافظ المضمّنة، ما أثر في بعض المنصات التابعة لجهات خارجية. ولم يُظهر التحقيق الأولي تأثر مستخدمي MetaMask، على أن تُعلَن التفاصيل الإضافية لاحقًا.
2. أفادت Keplr Wallet بتلقيها بلاغات متعددة عن معاملات غير مصرّح بها في حسابات أُنشئت عبر تسجيل الدخول باستخدام Google أو Apple. وقد أحالت البلاغات إلى فريق Web3Auth، ويجري الطرفان تحقيقًا مشتركًا.
3. نطاق التأثر محدد بوضوح: حسابات Keplr التي أُنشئت باستخدام عبارة الاسترداد أو محفظة أجهزة غير متأثرة؛ وقد يقتصر التأثر على الحسابات التي أُنشئت عبر تسجيل الدخول الاجتماعي باستخدام Google/Apple.
ننصح المستخدمين المعنيين بإجراء فحص فوري:
- تحقّقوا من أصول الحساب وسجلّات التفويض الأخيرة، وتوقفوا عن توقيع أي معاملات غير مألوفة؛
- إذا كان الحساب يستخدم تسجيل الدخول الاجتماعي، فانقلوا الأصول في أقرب وقت إلى عنوان جديد تتحكمون فيه باستخدام عبارة الاسترداد أو محفظة أجهزة؛
- احذروا روابط التصيد التي تنتحل صفة دعم العملاء الرسمي أو تعرض تعويضات عبر الإنزال الجوي، واعتمدوا الإعلانات الرسمية وحدها.
يسهّل تسجيل الدخول الاجتماعي استخدام Web3، لكن الاعتماد على بنية تحتية تابعة لجهة خارجية لحفظ المفاتيح الخاصة يتركّز معه الخطر أيضًا. وتؤكد هذه الحادثة مجددًا أن الحفظ الذاتي باستخدام عبارة الاسترداد ومحفظة الأجهزة يظل الخيار الأكثر أمانًا للاحتفاظ بالأصول على المدى الطويل.
#Web3安全 #Keplr #Web3Auth
4

·
--
ظهر منشور عن Keplr: ظهرت معاملات غير مصرّح بها في بعض الحسابات التي سُجّل الدخول إليها عبر Google / Apple. ويجري التحقيق في الأمر بالتعاون مع Web3Auth، وقد عُلّق تسجيل الدخول الاجتماعي مؤقتًا.
الخلاصة الأولية — لا تتأثر حاليًا حسابات Keplr التي أُنشئت باستخدام عبارة الاسترداد أو محفظة أجهزة؛ أما الحسابات التي تستخدم تسجيل الدخول الاجتماعي، فلا تحوّلوا إليها أموالًا جديدة، ولا تستوردوها أو تعيدوا إنشاءها في مكان آخر. أفادت Web3Auth بأن خدمة المحافظ المضمّنة أُوقفت مؤقتًا، ولم تظهر مبدئيًا أي مؤشرات على تأثر مستخدمي MetaMask.
تسجيل الدخول الاجتماعي أسهل، لكنه قد يعرّض الجميع للخطر دفعة واحدة عند وقوع مشكلة. سيظهر بالتأكيد محتالون ينتحلون صفة خدمة العملاء ويعرضون «مساعدتك على استعادة حسابك»؛ لا تثقوا إلا بالحسابات الرسمية.
#Keplr #Web3Auth #أمان_المحفظة
ظهر منشور عن Keplr: ظهرت معاملات غير مصرّح بها في بعض الحسابات التي سُجّل الدخول إليها عبر Google / Apple. ويجري التحقيق في الأمر بالتعاون مع Web3Auth، وقد عُلّق تسجيل الدخول الاجتماعي مؤقتًا.
الخلاصة الأولية — لا تتأثر حاليًا حسابات Keplr التي أُنشئت باستخدام عبارة الاسترداد أو محفظة أجهزة؛ أما الحسابات التي تستخدم تسجيل الدخول الاجتماعي، فلا تحوّلوا إليها أموالًا جديدة، ولا تستوردوها أو تعيدوا إنشاءها في مكان آخر. أفادت Web3Auth بأن خدمة المحافظ المضمّنة أُوقفت مؤقتًا، ولم تظهر مبدئيًا أي مؤشرات على تأثر مستخدمي MetaMask.
تسجيل الدخول الاجتماعي أسهل، لكنه قد يعرّض الجميع للخطر دفعة واحدة عند وقوع مشكلة. سيظهر بالتأكيد محتالون ينتحلون صفة خدمة العملاء ويعرضون «مساعدتك على استعادة حسابك»؛ لا تثقوا إلا بالحسابات الرسمية.
#Keplr #Web3Auth #أمان_المحفظة
الخلاصة الأولية — لا تتأثر حاليًا حسابات Keplr التي أُنشئت باستخدام عبارة الاسترداد أو محفظة أجهزة؛ أما الحسابات التي تستخدم تسجيل الدخول الاجتماعي، فلا تحوّلوا إليها أموالًا جديدة، ولا تستوردوها أو تعيدوا إنشاءها في مكان آخر. أفادت Web3Auth بأن خدمة المحافظ المضمّنة أُوقفت مؤقتًا، ولم تظهر مبدئيًا أي مؤشرات على تأثر مستخدمي MetaMask.
تسجيل الدخول الاجتماعي أسهل، لكنه قد يعرّض الجميع للخطر دفعة واحدة عند وقوع مشكلة. سيظهر بالتأكيد محتالون ينتحلون صفة خدمة العملاء ويعرضون «مساعدتك على استعادة حسابك»؛ لا تثقوا إلا بالحسابات الرسمية.
#Keplr #Web3Auth #أمان_المحفظة
AAPL+١٫٨٢%
GOOGUS+٢٫١٩%
23
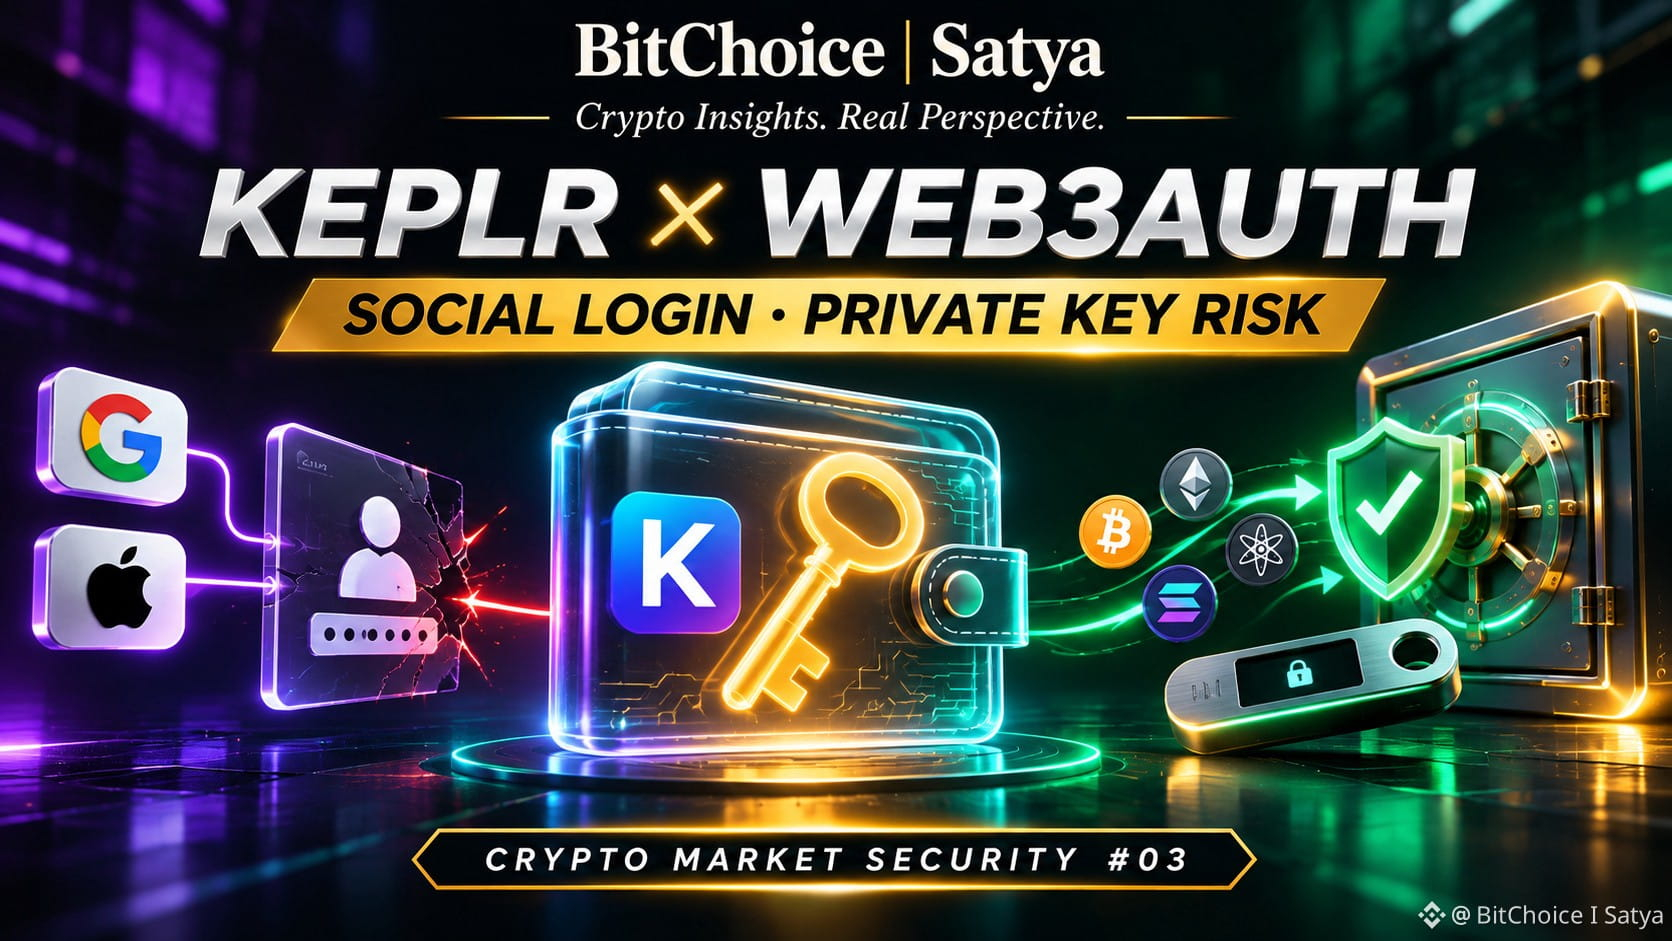
⁉️KEPLR × WEB3AUTH: عندما يكشف تسجيل الدخول الاجتماعي المفاتيح الخاصة⁉️
كشفت حادثة أمنية شملت Keplr وWeb3Auth عن ثغرة خطيرة في المصادقة على محافظ العملات الرقمية.
ماذا حدث؟
كشفت ثغرة في البنية التحتية لـWeb3Auth المفاتيح الخاصة المرتبطة ببعض محافظ Keplr التي أُنشئت عبر تسجيل الدخول باستخدام Google أو Apple.
وحذّرت Keplr المستخدمين المتأثرين من إيداع الأموال، ودعتهم إلى نقل الأصول المتبقية التي ما زالوا قادرين على الوصول إليها إلى محافظ مؤمّنة حديثًا.
ووفقًا لـKeplr، لم تتأثر بهذه الثغرة تحديدًا المحافظ التي أُنشئت باستخدام عبارات الاسترداد أو محافظ الأجهزة.
سؤال الـ6 ملايين دولار
حدّد تحليل أولي لسلسلة الكتل تحويلات مشبوهة تُقدَّر بنحو 6 ملايين دولار.
لكن لم يتأكد أن جميع هذه التحويلات كانت عمليات سرقة.
وأفادت Web3Auth بأنها أجرت عملية استرداد أخلاقية، نقلت خلالها الأصول المعرّضة للخطر إلى محافظ استرداد مخصّصة.
وأُفيد بوجود نحو 5.6 ملايين دولار في عناوين الاسترداد حتى 8 نوفمبر.
ولا يزال المبلغ النهائي الذي سُرق بالفعل غير مؤكد.
لماذا يهم هذا؟
• يضيف تسجيل الدخول الاجتماعي اعتمادًا على وسائل مصادقة إضافية.
• قد يؤدي اختراق البنية التحتية لإدارة المفاتيح إلى كشف تطبيقات المحافظ الآمنة في ما عدا ذلك.
• قد تبدو تحويلات الاسترداد الطارئة شبيهة بالأنشطة الخبيثة ما لم تُتحقق عناوين الوجهة.
• يواجه المستخدمون مخاطر إضافية للتصيد الاحتيالي أثناء الحوادث الأمنية.
BITCHOICE | وجهة نظر SATYA:
لا يعتمد أمان الحفظ الذاتي على تشفير سلسلة الكتل وحده.
فطريقة إنشاء المفاتيح الخاصة وحمايتها واستعادتها لا تقل أهمية.
ويجب ألا تتحول سهولة المصادقة أبدًا إلى نقطة فشل وحيدة خفية.
الاختبار الحقيقي هو ما إذا كان مزوّدو المحافظ قادرين على الجمع بين سهولة بدء الاستخدام والأمان القابل للتحقق المستقل.
#CryptoSecurity #Keplr #Web3Auth #WalletSecurity #SelfCustody
$ATOM $INJ
{spot}(INJUSDT)
{spot}(ATOMUSDT)
⁉️KEPLR × WEB3AUTH: عندما يكشف تسجيل الدخول الاجتماعي المفاتيح الخاصة⁉️
كشفت حادثة أمنية شملت Keplr وWeb3Auth عن ثغرة خطيرة في المصادقة على محافظ العملات الرقمية.
ماذا حدث؟
كشفت ثغرة في البنية التحتية لـWeb3Auth المفاتيح الخاصة المرتبطة ببعض محافظ Keplr التي أُنشئت عبر تسجيل الدخول باستخدام Google أو Apple.
وحذّرت Keplr المستخدمين المتأثرين من إيداع الأموال، ودعتهم إلى نقل الأصول المتبقية التي ما زالوا قادرين على الوصول إليها إلى محافظ مؤمّنة حديثًا.
ووفقًا لـKeplr، لم تتأثر بهذه الثغرة تحديدًا المحافظ التي أُنشئت باستخدام عبارات الاسترداد أو محافظ الأجهزة.
سؤال الـ6 ملايين دولار
حدّد تحليل أولي لسلسلة الكتل تحويلات مشبوهة تُقدَّر بنحو 6 ملايين دولار.
لكن لم يتأكد أن جميع هذه التحويلات كانت عمليات سرقة.
وأفادت Web3Auth بأنها أجرت عملية استرداد أخلاقية، نقلت خلالها الأصول المعرّضة للخطر إلى محافظ استرداد مخصّصة.
وأُفيد بوجود نحو 5.6 ملايين دولار في عناوين الاسترداد حتى 8 نوفمبر.
ولا يزال المبلغ النهائي الذي سُرق بالفعل غير مؤكد.
لماذا يهم هذا؟
• يضيف تسجيل الدخول الاجتماعي اعتمادًا على وسائل مصادقة إضافية.
• قد يؤدي اختراق البنية التحتية لإدارة المفاتيح إلى كشف تطبيقات المحافظ الآمنة في ما عدا ذلك.
• قد تبدو تحويلات الاسترداد الطارئة شبيهة بالأنشطة الخبيثة ما لم تُتحقق عناوين الوجهة.
• يواجه المستخدمون مخاطر إضافية للتصيد الاحتيالي أثناء الحوادث الأمنية.
BITCHOICE | وجهة نظر SATYA:
لا يعتمد أمان الحفظ الذاتي على تشفير سلسلة الكتل وحده.
فطريقة إنشاء المفاتيح الخاصة وحمايتها واستعادتها لا تقل أهمية.
ويجب ألا تتحول سهولة المصادقة أبدًا إلى نقطة فشل وحيدة خفية.
الاختبار الحقيقي هو ما إذا كان مزوّدو المحافظ قادرين على الجمع بين سهولة بدء الاستخدام والأمان القابل للتحقق المستقل.
#CryptoSecurity #Keplr #Web3Auth #WalletSecurity #SelfCustody
$ATOM $INJ
كشفت حادثة أمنية شملت Keplr وWeb3Auth عن ثغرة خطيرة في المصادقة على محافظ العملات الرقمية.
ماذا حدث؟
كشفت ثغرة في البنية التحتية لـWeb3Auth المفاتيح الخاصة المرتبطة ببعض محافظ Keplr التي أُنشئت عبر تسجيل الدخول باستخدام Google أو Apple.
وحذّرت Keplr المستخدمين المتأثرين من إيداع الأموال، ودعتهم إلى نقل الأصول المتبقية التي ما زالوا قادرين على الوصول إليها إلى محافظ مؤمّنة حديثًا.
ووفقًا لـKeplr، لم تتأثر بهذه الثغرة تحديدًا المحافظ التي أُنشئت باستخدام عبارات الاسترداد أو محافظ الأجهزة.
سؤال الـ6 ملايين دولار
حدّد تحليل أولي لسلسلة الكتل تحويلات مشبوهة تُقدَّر بنحو 6 ملايين دولار.
لكن لم يتأكد أن جميع هذه التحويلات كانت عمليات سرقة.
وأفادت Web3Auth بأنها أجرت عملية استرداد أخلاقية، نقلت خلالها الأصول المعرّضة للخطر إلى محافظ استرداد مخصّصة.
وأُفيد بوجود نحو 5.6 ملايين دولار في عناوين الاسترداد حتى 8 نوفمبر.
ولا يزال المبلغ النهائي الذي سُرق بالفعل غير مؤكد.
لماذا يهم هذا؟
• يضيف تسجيل الدخول الاجتماعي اعتمادًا على وسائل مصادقة إضافية.
• قد يؤدي اختراق البنية التحتية لإدارة المفاتيح إلى كشف تطبيقات المحافظ الآمنة في ما عدا ذلك.
• قد تبدو تحويلات الاسترداد الطارئة شبيهة بالأنشطة الخبيثة ما لم تُتحقق عناوين الوجهة.
• يواجه المستخدمون مخاطر إضافية للتصيد الاحتيالي أثناء الحوادث الأمنية.
BITCHOICE | وجهة نظر SATYA:
لا يعتمد أمان الحفظ الذاتي على تشفير سلسلة الكتل وحده.
فطريقة إنشاء المفاتيح الخاصة وحمايتها واستعادتها لا تقل أهمية.
ويجب ألا تتحول سهولة المصادقة أبدًا إلى نقطة فشل وحيدة خفية.
الاختبار الحقيقي هو ما إذا كان مزوّدو المحافظ قادرين على الجمع بين سهولة بدء الاستخدام والأمان القابل للتحقق المستقل.
#CryptoSecurity #Keplr #Web3Auth #WalletSecurity #SelfCustody
$ATOM $INJ
237

حيازة $BNB 162.6 USDT
الأخبار:
⚠️ ستدفع Coinflip غرامة قدرها 4.8 ملايين دولار أمريكي بسبب عمليات احتيال عبر أجهزة الصراف الآلي
وفقًا لـ DFPI، لم تكن Coinflip تتحقق من هوية عملائها بشكل صحيح منذ عام 2021، وسمحت بعمليات تجاوزت الحد اليومي البالغ 1,000 دولار أمريكي، ولم توقف الأنشطة المشبوهة.
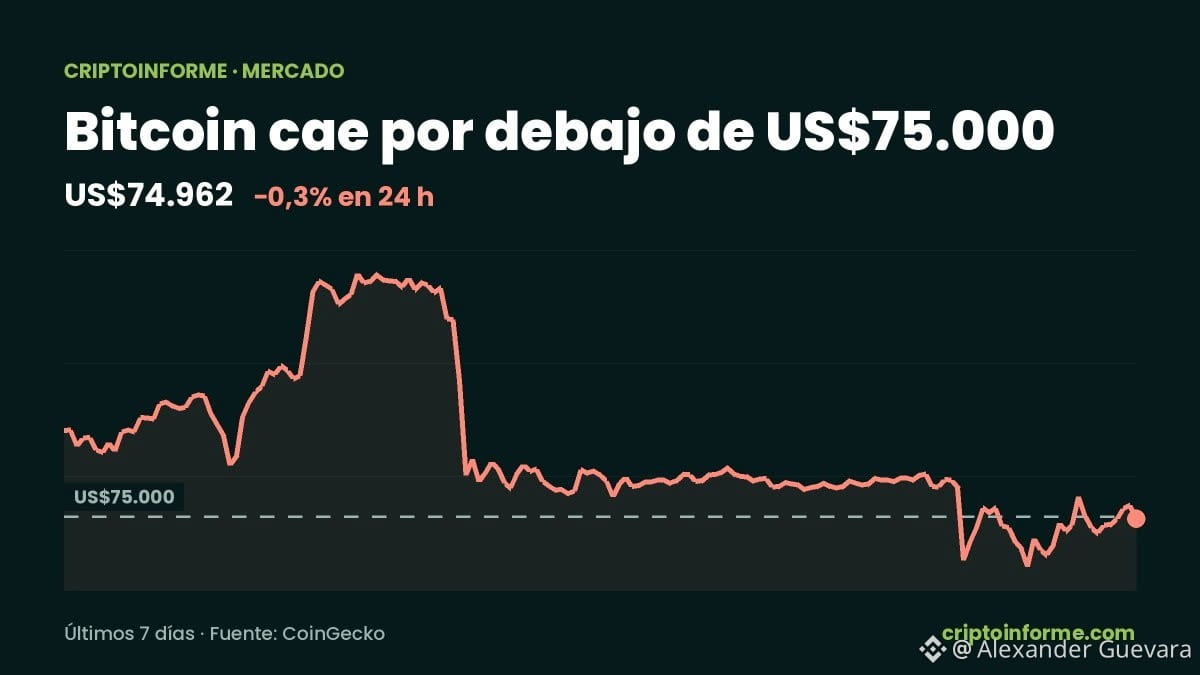
📉 تراجع البيتكوين إلى ما دون 75,000 دولار أمريكي
يُتداول بسعر 74,962 دولارًا أمريكيًا (−0.3% خلال 24 ساعة)، وفقًا لـ CoinGecko.
🔥 الأكثر قراءة اليوم في Criptoinforme
1️⃣ Binance تغلق حسابات في إسبانيا: ما الذي ينبغي فعله قبل 29-N
2️⃣ هبوط البيتكوين إلى ما دون 74,000 دولار: التصفية وStrategy
3️⃣ Keplr وWeb3Auth: ماذا حدث لمبلغ 5.6 ملايين دولار؟
4️⃣ Binance تغيّر مديرها المالي بعد الاختراق
5️⃣ الاحتيال الرقمي في المكسيك: أكثر عمليات الاحتيال شيوعًا في 2026 وكيفية تأمين متجر إلكتروني
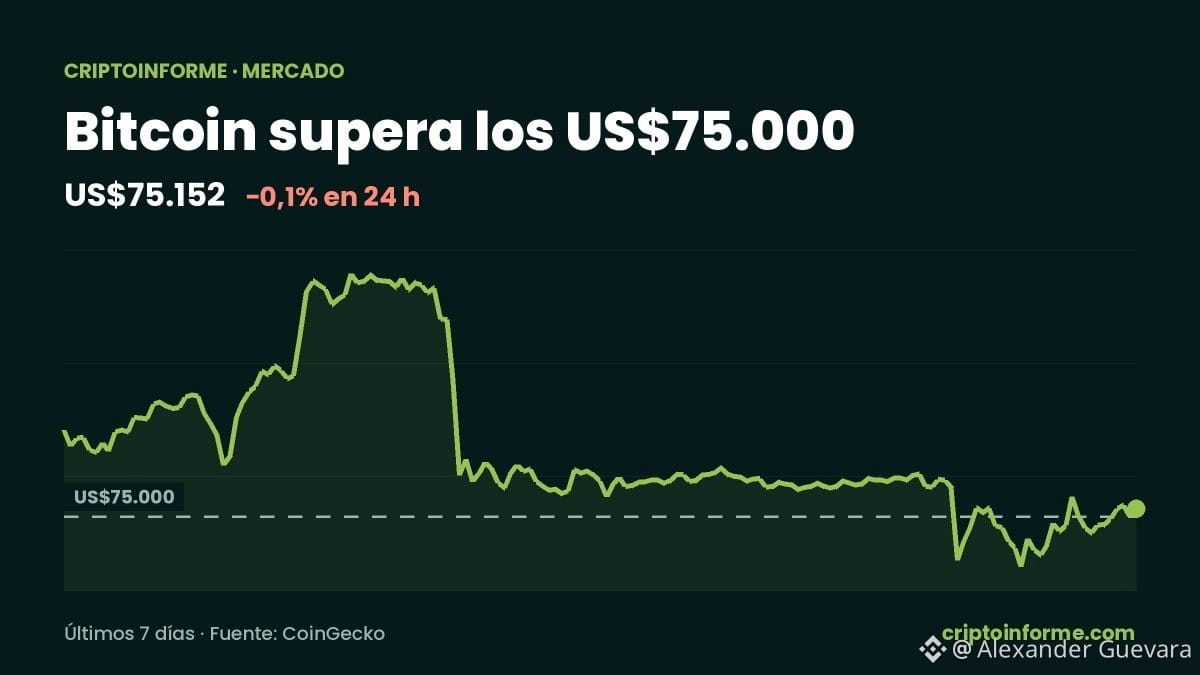
🚀 تجاوز البيتكوين 75,000 دولار أمريكي
يُتداول بسعر 75,152 دولارًا أمريكيًا (−0.1% خلال 24 ساعة)، وفقًا لـ CoinGecko.
#BTC #Web3Auth #Binance #keplr #estafas $BTC $BNB
الأخبار:
⚠️ ستدفع Coinflip غرامة قدرها 4.8 ملايين دولار أمريكي بسبب عمليات احتيال عبر أجهزة الصراف الآلي
وفقًا لـ DFPI، لم تكن Coinflip تتحقق من هوية عملائها بشكل صحيح منذ عام 2021، وسمحت بعمليات تجاوزت الحد اليومي البالغ 1,000 دولار أمريكي، ولم توقف الأنشطة المشبوهة.
📉 تراجع البيتكوين إلى ما دون 75,000 دولار أمريكي
يُتداول بسعر 74,962 دولارًا أمريكيًا (−0.3% خلال 24 ساعة)، وفقًا لـ CoinGecko.
🔥 الأكثر قراءة اليوم في Criptoinforme
1️⃣ Binance تغلق حسابات في إسبانيا: ما الذي ينبغي فعله قبل 29-N
2️⃣ هبوط البيتكوين إلى ما دون 74,000 دولار: التصفية وStrategy
3️⃣ Keplr وWeb3Auth: ماذا حدث لمبلغ 5.6 ملايين دولار؟
4️⃣ Binance تغيّر مديرها المالي بعد الاختراق
5️⃣ الاحتيال الرقمي في المكسيك: أكثر عمليات الاحتيال شيوعًا في 2026 وكيفية تأمين متجر إلكتروني
🚀 تجاوز البيتكوين 75,000 دولار أمريكي
يُتداول بسعر 75,152 دولارًا أمريكيًا (−0.1% خلال 24 ساعة)، وفقًا لـ CoinGecko.
#BTC #Web3Auth #Binance #keplr #estafas $BTC $BNB
⚠️ ستدفع Coinflip غرامة قدرها 4.8 ملايين دولار أمريكي بسبب عمليات احتيال عبر أجهزة الصراف الآلي
وفقًا لـ DFPI، لم تكن Coinflip تتحقق من هوية عملائها بشكل صحيح منذ عام 2021، وسمحت بعمليات تجاوزت الحد اليومي البالغ 1,000 دولار أمريكي، ولم توقف الأنشطة المشبوهة.
📉 تراجع البيتكوين إلى ما دون 75,000 دولار أمريكي
يُتداول بسعر 74,962 دولارًا أمريكيًا (−0.3% خلال 24 ساعة)، وفقًا لـ CoinGecko.
🔥 الأكثر قراءة اليوم في Criptoinforme
1️⃣ Binance تغلق حسابات في إسبانيا: ما الذي ينبغي فعله قبل 29-N
2️⃣ هبوط البيتكوين إلى ما دون 74,000 دولار: التصفية وStrategy
3️⃣ Keplr وWeb3Auth: ماذا حدث لمبلغ 5.6 ملايين دولار؟
4️⃣ Binance تغيّر مديرها المالي بعد الاختراق
5️⃣ الاحتيال الرقمي في المكسيك: أكثر عمليات الاحتيال شيوعًا في 2026 وكيفية تأمين متجر إلكتروني
🚀 تجاوز البيتكوين 75,000 دولار أمريكي
يُتداول بسعر 75,152 دولارًا أمريكيًا (−0.1% خلال 24 ساعة)، وفقًا لـ CoinGecko.
#BTC #Web3Auth #Binance #keplr #estafas $BTC $BNB
88
🚨 عاجل: اختراق محفظة استنزف للتو 6 ملايين دولار — والحل هو نقل أموالك الآن. 👀
إذا سبق لك تسجيل الدخول إلى محفظة باستخدام Google أو Apple، فاقرأ هذا...
أوقفت Keplr، إحدى أكبر المحافظ في Cosmos، للتو جميع عمليات تسجيل الدخول عبر Google وApple.
كشف خلل في Web3Auth — الخدمة التي تدعم عمليات تسجيل الدخول هذه — عن المفاتيح الخاصة للمحافظ التي أُنشئت باستخدام تسجيل الدخول عبر الحسابات الاجتماعية.
استُنزف أكثر من 6 ملايين دولار من أكثر من 44,000 محفظة خلال يومين. وقد تكون نحو 20% من جميع الحسابات التي تستخدم تسجيل الدخول الاجتماعي مكشوفة.
تسابق Web3Auth الآن لنقل الأموال قبل أن يفعل المهاجم ذلك — وقد أُنقذ بالفعل 5.6 ملايين دولار عبر تحويلات نفذها مخترقون أخلاقيون.
نصيحة Keplr، حرفيًا: توقّفوا عن إرسال الأموال إلى تلك المحافظ. انقلوا ما تبقّى إلى محفظة أُنشئت بعبارة استرداد أو إلى محفظة أجهزة.
المحافظ التي أُنشئت بعبارة استرداد أو باستخدام جهاز أجهزة ليست متأثرة.
وتجاهلوا كل رسالة تعرض «استرداد» أصولكم — فهذه عمليات احتيال تستغل هذا الاختراق.
$ATOM — هل سبق أن أنشأت محفظة باستخدام تسجيل الدخول عبر Google أو Apple؟ #KeplrAdvisesSocialLoginUsersToTransferAssets #Web3Auth #CryptoSecurity #WalletSafety #ScamWatch
🚨 عاجل: اختراق محفظة استنزف للتو 6 ملايين دولار — والحل هو نقل أموالك الآن. 👀
إذا سبق لك تسجيل الدخول إلى محفظة باستخدام Google أو Apple، فاقرأ هذا...
أوقفت Keplr، إحدى أكبر المحافظ في Cosmos، للتو جميع عمليات تسجيل الدخول عبر Google وApple.
كشف خلل في Web3Auth — الخدمة التي تدعم عمليات تسجيل الدخول هذه — عن المفاتيح الخاصة للمحافظ التي أُنشئت باستخدام تسجيل الدخول عبر الحسابات الاجتماعية.
استُنزف أكثر من 6 ملايين دولار من أكثر من 44,000 محفظة خلال يومين. وقد تكون نحو 20% من جميع الحسابات التي تستخدم تسجيل الدخول الاجتماعي مكشوفة.
تسابق Web3Auth الآن لنقل الأموال قبل أن يفعل المهاجم ذلك — وقد أُنقذ بالفعل 5.6 ملايين دولار عبر تحويلات نفذها مخترقون أخلاقيون.
نصيحة Keplr، حرفيًا: توقّفوا عن إرسال الأموال إلى تلك المحافظ. انقلوا ما تبقّى إلى محفظة أُنشئت بعبارة استرداد أو إلى محفظة أجهزة.
المحافظ التي أُنشئت بعبارة استرداد أو باستخدام جهاز أجهزة ليست متأثرة.
وتجاهلوا كل رسالة تعرض «استرداد» أصولكم — فهذه عمليات احتيال تستغل هذا الاختراق.
$ATOM — هل سبق أن أنشأت محفظة باستخدام تسجيل الدخول عبر Google أو Apple؟ #KeplrAdvisesSocialLoginUsersToTransferAssets #Web3Auth #CryptoSecurity #WalletSafety #ScamWatch
إذا سبق لك تسجيل الدخول إلى محفظة باستخدام Google أو Apple، فاقرأ هذا...
أوقفت Keplr، إحدى أكبر المحافظ في Cosmos، للتو جميع عمليات تسجيل الدخول عبر Google وApple.
كشف خلل في Web3Auth — الخدمة التي تدعم عمليات تسجيل الدخول هذه — عن المفاتيح الخاصة للمحافظ التي أُنشئت باستخدام تسجيل الدخول عبر الحسابات الاجتماعية.
استُنزف أكثر من 6 ملايين دولار من أكثر من 44,000 محفظة خلال يومين. وقد تكون نحو 20% من جميع الحسابات التي تستخدم تسجيل الدخول الاجتماعي مكشوفة.
تسابق Web3Auth الآن لنقل الأموال قبل أن يفعل المهاجم ذلك — وقد أُنقذ بالفعل 5.6 ملايين دولار عبر تحويلات نفذها مخترقون أخلاقيون.
نصيحة Keplr، حرفيًا: توقّفوا عن إرسال الأموال إلى تلك المحافظ. انقلوا ما تبقّى إلى محفظة أُنشئت بعبارة استرداد أو إلى محفظة أجهزة.
المحافظ التي أُنشئت بعبارة استرداد أو باستخدام جهاز أجهزة ليست متأثرة.
وتجاهلوا كل رسالة تعرض «استرداد» أصولكم — فهذه عمليات احتيال تستغل هذا الاختراق.
$ATOM — هل سبق أن أنشأت محفظة باستخدام تسجيل الدخول عبر Google أو Apple؟ #KeplrAdvisesSocialLoginUsersToTransferAssets #Web3Auth #CryptoSecurity #WalletSafety #ScamWatch
512
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#HotCPIDecemberHikePriced
325,844 مشاهدات
3,252 يقومون بالنقاش
2
#ZcashFallsBelow$1000ForFirstTimeSinceSeptember
9,595 مشاهدات
62 يقومون بالنقاش
3
#StrategyFaces$2.8BSelloffRiskFromMSCIRemoval
20,584 مشاهدات
141 يقومون بالنقاش
4
#AnthropicRejectsIPODelayValuationinQuestion
362,552 مشاهدات
3,209 يقومون بالنقاش
5
#BitcoinETFsLose$1.6BInNovember
8,426 مشاهدات
45 يقومون بالنقاش
6
#AnthropicDisclosesOver$10BNewComputeDeals
1,677 مشاهدات
30 يقومون بالنقاش
7
#CoreWeaveJumps10%On168%RevenueGrowth
21,737 مشاهدات
463 يقومون بالنقاش
8
#CanNvidiaEarningsEaseMarketConcerns?
108,303 مشاهدات
1,390 يقومون بالنقاش
9
#BarclaysRaisesBlackRockBitcoinETFStake48%
18,846 مشاهدات
336 يقومون بالنقاش
10
#BitmineReports$6.3BFiscal2026Loss
7,526 مشاهدات
23 يقومون بالنقاش