
#socialengineering
socialengineering
53,135 مشاهدات
65 يقومون بالنقاش
رائج
جديد
·
--
عرض الترجمة
$BTC — تحليل محايد$BTC ⚪ Neutral
Entry: null-null
TP:
SL: null
كيف يتحول الحوار اللطيف إلى عملية احتيال احترافية؟ 🎭
ليس كل محتال يحاول اختراق جهازك فنيًا؛ بعضهم يختار اختراق "ثقتك".
سيناريو الاحتيال الشهير (Pig Butchering):
يتواصل معك شخص عبر مواقع التواصل أو التليجرام ليبني معها علاقة صداقة أو عمل.
يبدأ بالحديث عن أرباحه الخيالية في التداول ويقترح عليك المنصة التي يستخدمها.
المنصة تكون وهمية ومصممة خصيصاً لإيهامك بالأرباح حتى تودع مبالغ ضخمة ثم تُغلق!
💡 عالم العملات الرقمية بيئة لا ترحم حسن النية.. يتعين عليك التحقق دائمًا.
#CryptoScams #SocialEngineering #BinanceSquare #StaySafe
— via VX Network Signal Hub (@SignalWatcher536)
$BTC — تحليل محايد
$BTC ⚪ Neutral
Entry: null-null
TP:
SL: null
كيف يتحول الحوار اللطيف إلى عملية احتيال احترافية؟ 🎭
ليس كل محتال يحاول اختراق جهازك فنيًا؛ بعضهم يختار اختراق "ثقتك".
سيناريو الاحتيال الشهير (Pig Butchering):
يتواصل معك شخص عبر مواقع التواصل أو التليجرام ليبني معها علاقة صداقة أو عمل.
يبدأ بالحديث عن أرباحه الخيالية في التداول ويقترح عليك المنصة التي يستخدمها.
المنصة تكون وهمية ومصممة خصيصاً لإيهامك بالأرباح حتى تودع مبالغ ضخمة ثم تُغلق!
💡 عالم العملات الرقمية بيئة لا ترحم حسن النية.. يتعين عليك التحقق دائمًا.
#CryptoScams #SocialEngineering #BinanceSquare #StaySafe
— via VX Network Signal Hub (@SignalWatcher536)
Entry: null-null
TP:
SL: null
كيف يتحول الحوار اللطيف إلى عملية احتيال احترافية؟ 🎭
ليس كل محتال يحاول اختراق جهازك فنيًا؛ بعضهم يختار اختراق "ثقتك".
سيناريو الاحتيال الشهير (Pig Butchering):
يتواصل معك شخص عبر مواقع التواصل أو التليجرام ليبني معها علاقة صداقة أو عمل.
يبدأ بالحديث عن أرباحه الخيالية في التداول ويقترح عليك المنصة التي يستخدمها.
المنصة تكون وهمية ومصممة خصيصاً لإيهامك بالأرباح حتى تودع مبالغ ضخمة ثم تُغلق!
💡 عالم العملات الرقمية بيئة لا ترحم حسن النية.. يتعين عليك التحقق دائمًا.
#CryptoScams #SocialEngineering #BinanceSquare #StaySafe
— via VX Network Signal Hub (@SignalWatcher536)
97
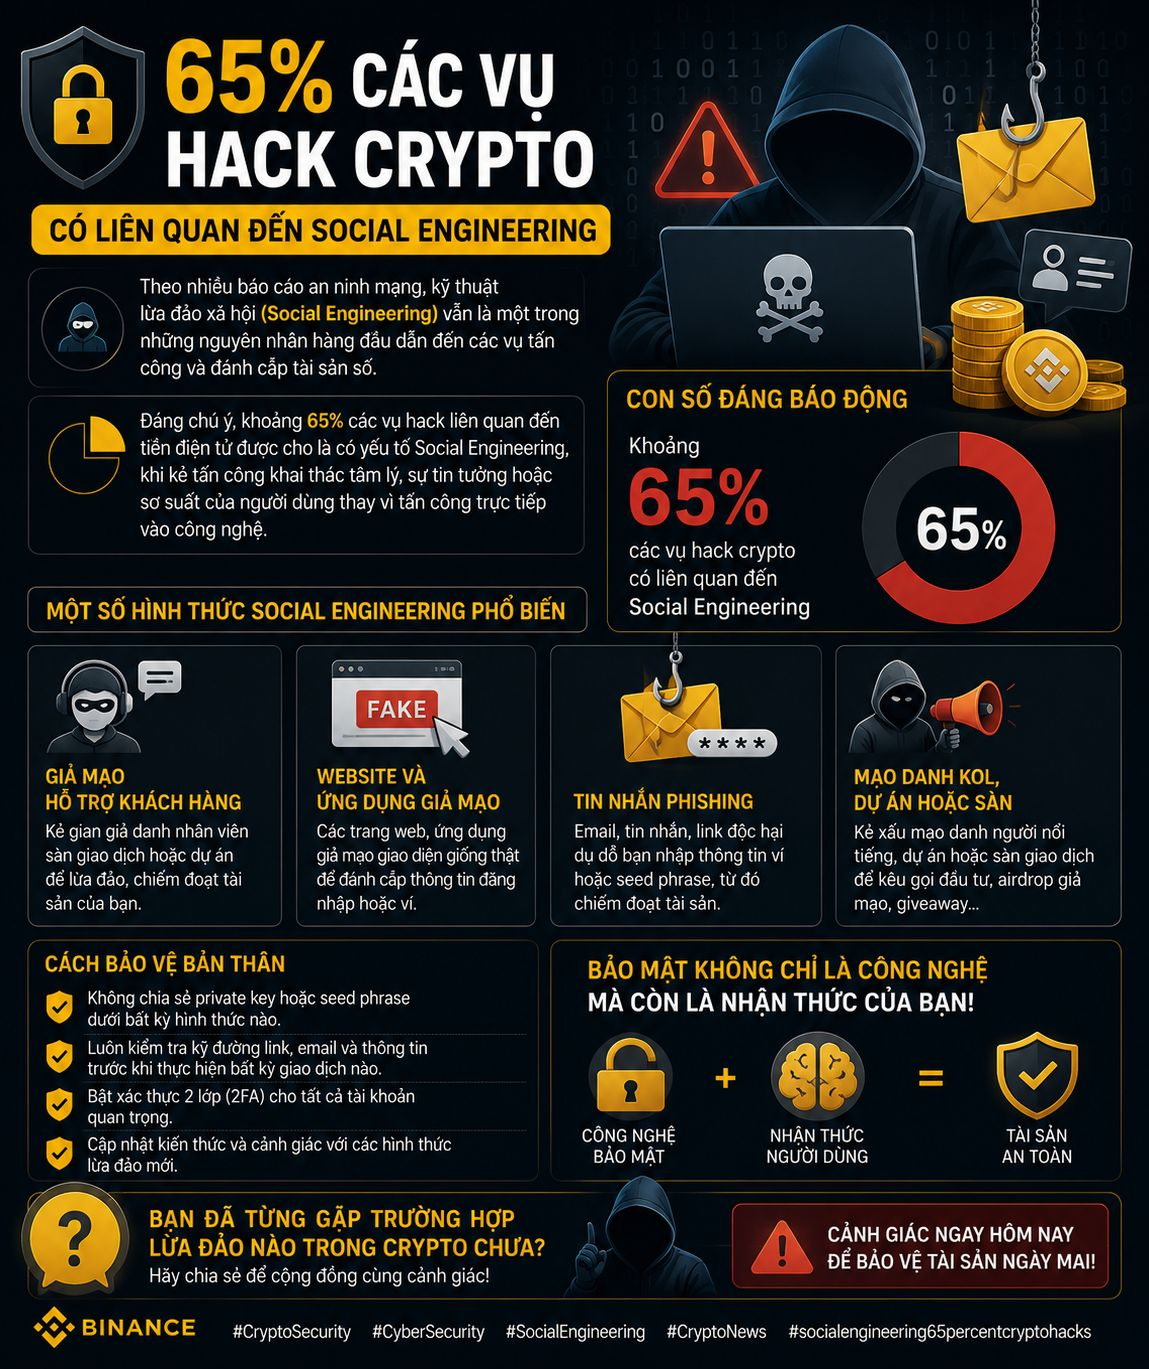
#socialengineering65percentcryptohacks 🔐 بعد العديد من التقارير عن الأمن السيبراني، لا تزال تقنيات الاحتيال الاجتماعي (Social Engineering) واحدة من الأسباب الرئيسية التي تؤدي إلى الهجمات وسرقة الأصول الرقمية.
من المثير للاهتمام، أن حوالي 65% من حالات الاختراق المتعلقة بالعملات المشفرة يُعتقد أنها تتضمن عنصر الاحتيال الاجتماعي، حيث يستغل المهاجم نفسية وثقة أو غفلة المستخدم بدلاً من الهجوم المباشر على التقنية.
📌 بعض الأشكال الشائعة:
• انتحال شخصية فريق دعم العملاء
• مواقع وتطبيقات مزيفة
• رسائل تصيد تسرق المحافظ أو seed phrase
• انتحال شخصية KOL أو مشروع أو منصة تداول
🛡️ في سوق العملات المشفرة، الأمن ليس مجرد تقنية بل هو أيضًا وعي المستخدم.
هل واجهت يومًا حالة احتيال في عالم العملات الرقمية؟ شارك لتكون المجتمع على حذر!
#CyberSecurity #SocialEngineering #CryptoNews #socialengineering65percentcryptohacks
#socialengineering65percentcryptohacks 🔐 بعد العديد من التقارير عن الأمن السيبراني، لا تزال تقنيات الاحتيال الاجتماعي (Social Engineering) واحدة من الأسباب الرئيسية التي تؤدي إلى الهجمات وسرقة الأصول الرقمية.
من المثير للاهتمام، أن حوالي 65% من حالات الاختراق المتعلقة بالعملات المشفرة يُعتقد أنها تتضمن عنصر الاحتيال الاجتماعي، حيث يستغل المهاجم نفسية وثقة أو غفلة المستخدم بدلاً من الهجوم المباشر على التقنية.
📌 بعض الأشكال الشائعة:
• انتحال شخصية فريق دعم العملاء
• مواقع وتطبيقات مزيفة
• رسائل تصيد تسرق المحافظ أو seed phrase
• انتحال شخصية KOL أو مشروع أو منصة تداول
🛡️ في سوق العملات المشفرة، الأمن ليس مجرد تقنية بل هو أيضًا وعي المستخدم.
هل واجهت يومًا حالة احتيال في عالم العملات الرقمية؟ شارك لتكون المجتمع على حذر!
#CyberSecurity #SocialEngineering #CryptoNews #socialengineering65percentcryptohacks
من المثير للاهتمام، أن حوالي 65% من حالات الاختراق المتعلقة بالعملات المشفرة يُعتقد أنها تتضمن عنصر الاحتيال الاجتماعي، حيث يستغل المهاجم نفسية وثقة أو غفلة المستخدم بدلاً من الهجوم المباشر على التقنية.
📌 بعض الأشكال الشائعة:
• انتحال شخصية فريق دعم العملاء
• مواقع وتطبيقات مزيفة
• رسائل تصيد تسرق المحافظ أو seed phrase
• انتحال شخصية KOL أو مشروع أو منصة تداول
🛡️ في سوق العملات المشفرة، الأمن ليس مجرد تقنية بل هو أيضًا وعي المستخدم.
هل واجهت يومًا حالة احتيال في عالم العملات الرقمية؟ شارك لتكون المجتمع على حذر!
#CyberSecurity #SocialEngineering #CryptoNews #socialengineering65percentcryptohacks
1
175
·
--
مقالة
تسريب KYC لدى Revolut: كيف كشف طلب حكومي مزيف مستخدمي البيتكوينتسريب KYC لدى Revolut: كيف كشف طلب حكومي مزيف مستخدمي البيتكوين
هل تساءلت يومًا ماذا يحدث عندما يتم خداع نظام أمن البنك عبر رسالة تصيّد (phishing) تبدو كأنها طلب حكومي؟ تُظهر حادثة حديثة في Revolut، وهي تطبيق فينتك شائع، أن حتى أكثر المنصات ثقة يمكن أن تكون عرضة لهندسة اجتماعية ذكية، وأن تداعيات ذلك قد تمس مستخدمي العملات الرقمية ذوي الملاءة العالية بطرق لم نكن نتوقعها.
المفهوم: يلتقي الهندسة الاجتماعية بالامتثال لمتطلبات اعرف عميلك (KYC)
عندما تتلقى شركة طلبًا من وكالة حكومية لتقديم بيانات العملاء، فإن الممارسة المعتادة هي الامتثال بعد التحقق من صحة الطلب. لسوء الحظ، يمكن للمحتالين تقليد (انتحال) نطاقات البريد الإلكتروني الرسمية، مما يخلق “طلبًا حكوميًا مزيفًا” يبدو شرعيًا. في حالة Revolut، أرسل المهاجمون بريدًا إلكترونيًا بدا أنه صادر عن جهة حكومية، ما دفع فريق الامتثال في البنك إلى الإفراج عن بيانات حساسة تخص KYC وبيانات معاملات البيتكوين. ما النتيجة؟ اختراق كشف معلومات شخصية وسجلات معاملات لعدد كبير من المستخدمين، بما في ذلك أولئك الذين لديهم حيازات كريبتو كبيرة. #SocialEngineering #KYC
تسريب KYC لدى Revolut: كيف كشف طلب حكومي مزيف مستخدمي البيتكوين
تسريب KYC لدى Revolut: كيف كشف طلب حكومي مزيف مستخدمي البيتكوين
هل تساءلت يومًا ماذا يحدث عندما يتم خداع نظام أمن البنك عبر رسالة تصيّد (phishing) تبدو كأنها طلب حكومي؟ تُظهر حادثة حديثة في Revolut، وهي تطبيق فينتك شائع، أن حتى أكثر المنصات ثقة يمكن أن تكون عرضة لهندسة اجتماعية ذكية، وأن تداعيات ذلك قد تمس مستخدمي العملات الرقمية ذوي الملاءة العالية بطرق لم نكن نتوقعها.
المفهوم: يلتقي الهندسة الاجتماعية بالامتثال لمتطلبات اعرف عميلك (KYC)
عندما تتلقى شركة طلبًا من وكالة حكومية لتقديم بيانات العملاء، فإن الممارسة المعتادة هي الامتثال بعد التحقق من صحة الطلب. لسوء الحظ، يمكن للمحتالين تقليد (انتحال) نطاقات البريد الإلكتروني الرسمية، مما يخلق “طلبًا حكوميًا مزيفًا” يبدو شرعيًا. في حالة Revolut، أرسل المهاجمون بريدًا إلكترونيًا بدا أنه صادر عن جهة حكومية، ما دفع فريق الامتثال في البنك إلى الإفراج عن بيانات حساسة تخص KYC وبيانات معاملات البيتكوين. ما النتيجة؟ اختراق كشف معلومات شخصية وسجلات معاملات لعدد كبير من المستخدمين، بما في ذلك أولئك الذين لديهم حيازات كريبتو كبيرة. #SocialEngineering #KYC
هل تساءلت يومًا ماذا يحدث عندما يتم خداع نظام أمن البنك عبر رسالة تصيّد (phishing) تبدو كأنها طلب حكومي؟ تُظهر حادثة حديثة في Revolut، وهي تطبيق فينتك شائع، أن حتى أكثر المنصات ثقة يمكن أن تكون عرضة لهندسة اجتماعية ذكية، وأن تداعيات ذلك قد تمس مستخدمي العملات الرقمية ذوي الملاءة العالية بطرق لم نكن نتوقعها.
المفهوم: يلتقي الهندسة الاجتماعية بالامتثال لمتطلبات اعرف عميلك (KYC)
عندما تتلقى شركة طلبًا من وكالة حكومية لتقديم بيانات العملاء، فإن الممارسة المعتادة هي الامتثال بعد التحقق من صحة الطلب. لسوء الحظ، يمكن للمحتالين تقليد (انتحال) نطاقات البريد الإلكتروني الرسمية، مما يخلق “طلبًا حكوميًا مزيفًا” يبدو شرعيًا. في حالة Revolut، أرسل المهاجمون بريدًا إلكترونيًا بدا أنه صادر عن جهة حكومية، ما دفع فريق الامتثال في البنك إلى الإفراج عن بيانات حساسة تخص KYC وبيانات معاملات البيتكوين. ما النتيجة؟ اختراق كشف معلومات شخصية وسجلات معاملات لعدد كبير من المستخدمين، بما في ذلك أولئك الذين لديهم حيازات كريبتو كبيرة. #SocialEngineering #KYC
52

شرطة المملكة المتحدة تُحكَم على احتيالي العملات المشفرة بمبلغ 5.4 مليون دولار — $BTC HOLDERS انتبهوا 🔥
تمت إدانة ثلاثة رجال لسرقة أكثر من 4 ملايين جنيه إسترليني ($5.4M) من العملات المشفرة من خلال انتحال صفة رجال الشرطة. قاموا بتوجيه الضحايا إلى موقع شرطة مزيف لجمع بيانات محافظهم، ثم غسلوا الأموال عبر شبكة مالية متعددة الطبقات.
تُعد هذه القضية مثالًا دراسيًا لهجوم هندسة اجتماعية يستهدف المتداولين الذين يعتمدون على منصات طرف ثالث. الطريقة بسيطة لكنها فعّالة — تحقّق دائمًا من الموقع الذي تُدخل فيه بيانات حساسة.
ما هي طريقتك للتحقق مما إذا كان الموقع شرعيًا قبل ربط محفظتك؟
ليس نصيحة مالية. دائمًا تعامل مع المخاطر.
#BTC #ScamAlert #SocialEngineering #CryptoSecurity
🔥
شرطة المملكة المتحدة تُحكَم على احتيالي العملات المشفرة بمبلغ 5.4 مليون دولار — $BTC HOLDERS انتبهوا 🔥
تمت إدانة ثلاثة رجال لسرقة أكثر من 4 ملايين جنيه إسترليني ($5.4M) من العملات المشفرة من خلال انتحال صفة رجال الشرطة. قاموا بتوجيه الضحايا إلى موقع شرطة مزيف لجمع بيانات محافظهم، ثم غسلوا الأموال عبر شبكة مالية متعددة الطبقات.
تُعد هذه القضية مثالًا دراسيًا لهجوم هندسة اجتماعية يستهدف المتداولين الذين يعتمدون على منصات طرف ثالث. الطريقة بسيطة لكنها فعّالة — تحقّق دائمًا من الموقع الذي تُدخل فيه بيانات حساسة.
ما هي طريقتك للتحقق مما إذا كان الموقع شرعيًا قبل ربط محفظتك؟
ليس نصيحة مالية. دائمًا تعامل مع المخاطر.
#BTC #ScamAlert #SocialEngineering #CryptoSecurity
🔥
تمت إدانة ثلاثة رجال لسرقة أكثر من 4 ملايين جنيه إسترليني ($5.4M) من العملات المشفرة من خلال انتحال صفة رجال الشرطة. قاموا بتوجيه الضحايا إلى موقع شرطة مزيف لجمع بيانات محافظهم، ثم غسلوا الأموال عبر شبكة مالية متعددة الطبقات.
تُعد هذه القضية مثالًا دراسيًا لهجوم هندسة اجتماعية يستهدف المتداولين الذين يعتمدون على منصات طرف ثالث. الطريقة بسيطة لكنها فعّالة — تحقّق دائمًا من الموقع الذي تُدخل فيه بيانات حساسة.
ما هي طريقتك للتحقق مما إذا كان الموقع شرعيًا قبل ربط محفظتك؟
ليس نصيحة مالية. دائمًا تعامل مع المخاطر.
#BTC #ScamAlert #SocialEngineering #CryptoSecurity
🔥
36
·
--
عرض الترجمة
$BTC — ⚪ Neutral Watch$BTC ⚪ Neutral Watch
كيف يتحول الحوار اللطيف إلى عملية احتيال احترافية؟ 🎭
ليس كل محتال يحاول اختراق جهازك فنيًا؛ بعضهم يختار اختراق "ثقتك".
سيناريو الاحتيال الشهير (Pig Butchering):
يتواصل معك شخص عبر مواقع التواصل أو التليجرام ليبني معها علاقة صداقة أو عمل.
يبدأ بالحديث عن أرباحه الخيالية في التداول ويقترح عليك المنصة التي يستخدمها.
المنصة تكون وهمية ومصممة خصيصاً لإيهامك بالأرباح حتى تودع مبالغ ضخمة ثم تُغلق!
💡 عالم العملات الرقمية بيئة لا ترحم حسن النية.. يتعين عليك التحقق دائمًا.
#CryptoScams #SocialEngineering #BinanceSquare #StaySafe
────────────────────────
VX Network — Analyst: @SignalWatcher536
$BTC — ⚪ Neutral Watch
$BTC ⚪ Neutral Watch
كيف يتحول الحوار اللطيف إلى عملية احتيال احترافية؟ 🎭
ليس كل محتال يحاول اختراق جهازك فنيًا؛ بعضهم يختار اختراق "ثقتك".
سيناريو الاحتيال الشهير (Pig Butchering):
يتواصل معك شخص عبر مواقع التواصل أو التليجرام ليبني معها علاقة صداقة أو عمل.
يبدأ بالحديث عن أرباحه الخيالية في التداول ويقترح عليك المنصة التي يستخدمها.
المنصة تكون وهمية ومصممة خصيصاً لإيهامك بالأرباح حتى تودع مبالغ ضخمة ثم تُغلق!
💡 عالم العملات الرقمية بيئة لا ترحم حسن النية.. يتعين عليك التحقق دائمًا.
#CryptoScams #SocialEngineering #BinanceSquare #StaySafe
────────────────────────
VX Network — Analyst: @SignalWatcher536
كيف يتحول الحوار اللطيف إلى عملية احتيال احترافية؟ 🎭
ليس كل محتال يحاول اختراق جهازك فنيًا؛ بعضهم يختار اختراق "ثقتك".
سيناريو الاحتيال الشهير (Pig Butchering):
يتواصل معك شخص عبر مواقع التواصل أو التليجرام ليبني معها علاقة صداقة أو عمل.
يبدأ بالحديث عن أرباحه الخيالية في التداول ويقترح عليك المنصة التي يستخدمها.
المنصة تكون وهمية ومصممة خصيصاً لإيهامك بالأرباح حتى تودع مبالغ ضخمة ثم تُغلق!
💡 عالم العملات الرقمية بيئة لا ترحم حسن النية.. يتعين عليك التحقق دائمًا.
#CryptoScams #SocialEngineering #BinanceSquare #StaySafe
────────────────────────
VX Network — Analyst: @SignalWatcher536
1
122

تم اختراق حساب X التابع لشركة Microsoft من قبل قراصنة لنشر رمز Clippy مزيف. استمر المنشور الاحتيالي لمدة ثلاثين دقيقة قبل أن تكتشف Microsoft الاختراق وتزيله.
#MicrosoftHack #SocialEngineering
تم اختراق حساب X التابع لشركة Microsoft من قبل قراصنة لنشر رمز Clippy مزيف. استمر المنشور الاحتيالي لمدة ثلاثين دقيقة قبل أن تكتشف Microsoft الاختراق وتزيله.
#MicrosoftHack #SocialEngineering
#MicrosoftHack #SocialEngineering
29
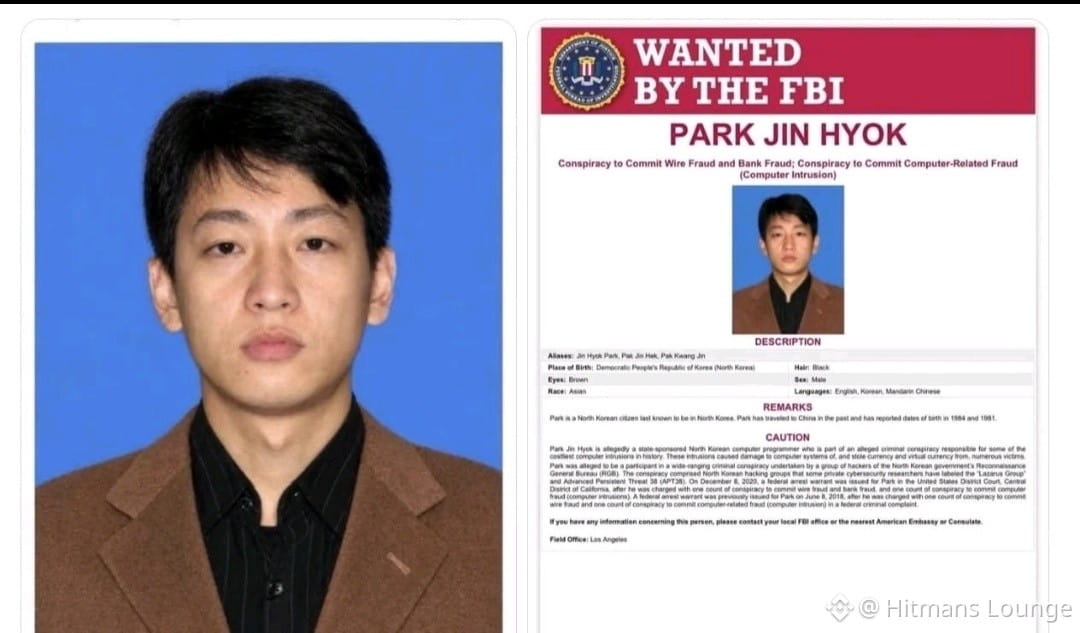
اختراق باينانس بقيمة 6 مليارات دولار بدأ بمقابلة عمل وهمية
ورُبط الهجوم بقراصنة كوريين شماليين.
تشارك باينانس الآن مزيدًا من المعلومات حول الاختراق الكبير الذي أسفر عن سرقة 6.3 مليارات دولار من منصة تداول العملات المشفرة الأسبوع الماضي.
وكانت شركة العملات المشفرة قد وصفت الحادثة سابقًا بأنها «مشكلة أمنية»، فيما تتبعت شركة أبحاث خارجية الجريمة إلى مجموعة قرصنة كورية شمالية خبيثة.
والآن، نعرف المزيد عن المشكلة الأمنية بفضل بيان علني أصدرته باينانس مؤخرًا يوضح ما حدث. ما الذي أدى إلى سرقة أكثر من 6 مليارات دولار؟ استخدم القراصنة أساليب الهندسة الاجتماعية مع أحد موظفي باينانس، إذ تظاهروا بإجراء مقابلة معه لوظيفة وهمية في شركة أخرى. #BinanceHacks #CryptoSecurity #NorthKoreaHackers #SocialEngineering #BitcoinNews
{spot}(ETHUSDT)
{spot}(BTCUSDT)
اختراق باينانس بقيمة 6 مليارات دولار بدأ بمقابلة عمل وهمية
ورُبط الهجوم بقراصنة كوريين شماليين.
تشارك باينانس الآن مزيدًا من المعلومات حول الاختراق الكبير الذي أسفر عن سرقة 6.3 مليارات دولار من منصة تداول العملات المشفرة الأسبوع الماضي.
وكانت شركة العملات المشفرة قد وصفت الحادثة سابقًا بأنها «مشكلة أمنية»، فيما تتبعت شركة أبحاث خارجية الجريمة إلى مجموعة قرصنة كورية شمالية خبيثة.
والآن، نعرف المزيد عن المشكلة الأمنية بفضل بيان علني أصدرته باينانس مؤخرًا يوضح ما حدث. ما الذي أدى إلى سرقة أكثر من 6 مليارات دولار؟ استخدم القراصنة أساليب الهندسة الاجتماعية مع أحد موظفي باينانس، إذ تظاهروا بإجراء مقابلة معه لوظيفة وهمية في شركة أخرى. #BinanceHacks #CryptoSecurity #NorthKoreaHackers #SocialEngineering #BitcoinNews
ورُبط الهجوم بقراصنة كوريين شماليين.
تشارك باينانس الآن مزيدًا من المعلومات حول الاختراق الكبير الذي أسفر عن سرقة 6.3 مليارات دولار من منصة تداول العملات المشفرة الأسبوع الماضي.
وكانت شركة العملات المشفرة قد وصفت الحادثة سابقًا بأنها «مشكلة أمنية»، فيما تتبعت شركة أبحاث خارجية الجريمة إلى مجموعة قرصنة كورية شمالية خبيثة.
والآن، نعرف المزيد عن المشكلة الأمنية بفضل بيان علني أصدرته باينانس مؤخرًا يوضح ما حدث. ما الذي أدى إلى سرقة أكثر من 6 مليارات دولار؟ استخدم القراصنة أساليب الهندسة الاجتماعية مع أحد موظفي باينانس، إذ تظاهروا بإجراء مقابلة معه لوظيفة وهمية في شركة أخرى. #BinanceHacks #CryptoSecurity #NorthKoreaHackers #SocialEngineering #BitcoinNews
72

·
--
هابط
🚨 6.34 مليار دولار. خمسة أشهر. مسؤول توظيف مزيف واحد. 🚨
انسَ حكاية «بنقرة واحدة». يقول تقرير الحادثة الصادر عن Binance إن الأمر لم يكن اختراقًا منفردًا أو حادثة تصيّد بسيطة، بل حملة صبورة متعددة المراحل. 🕵️
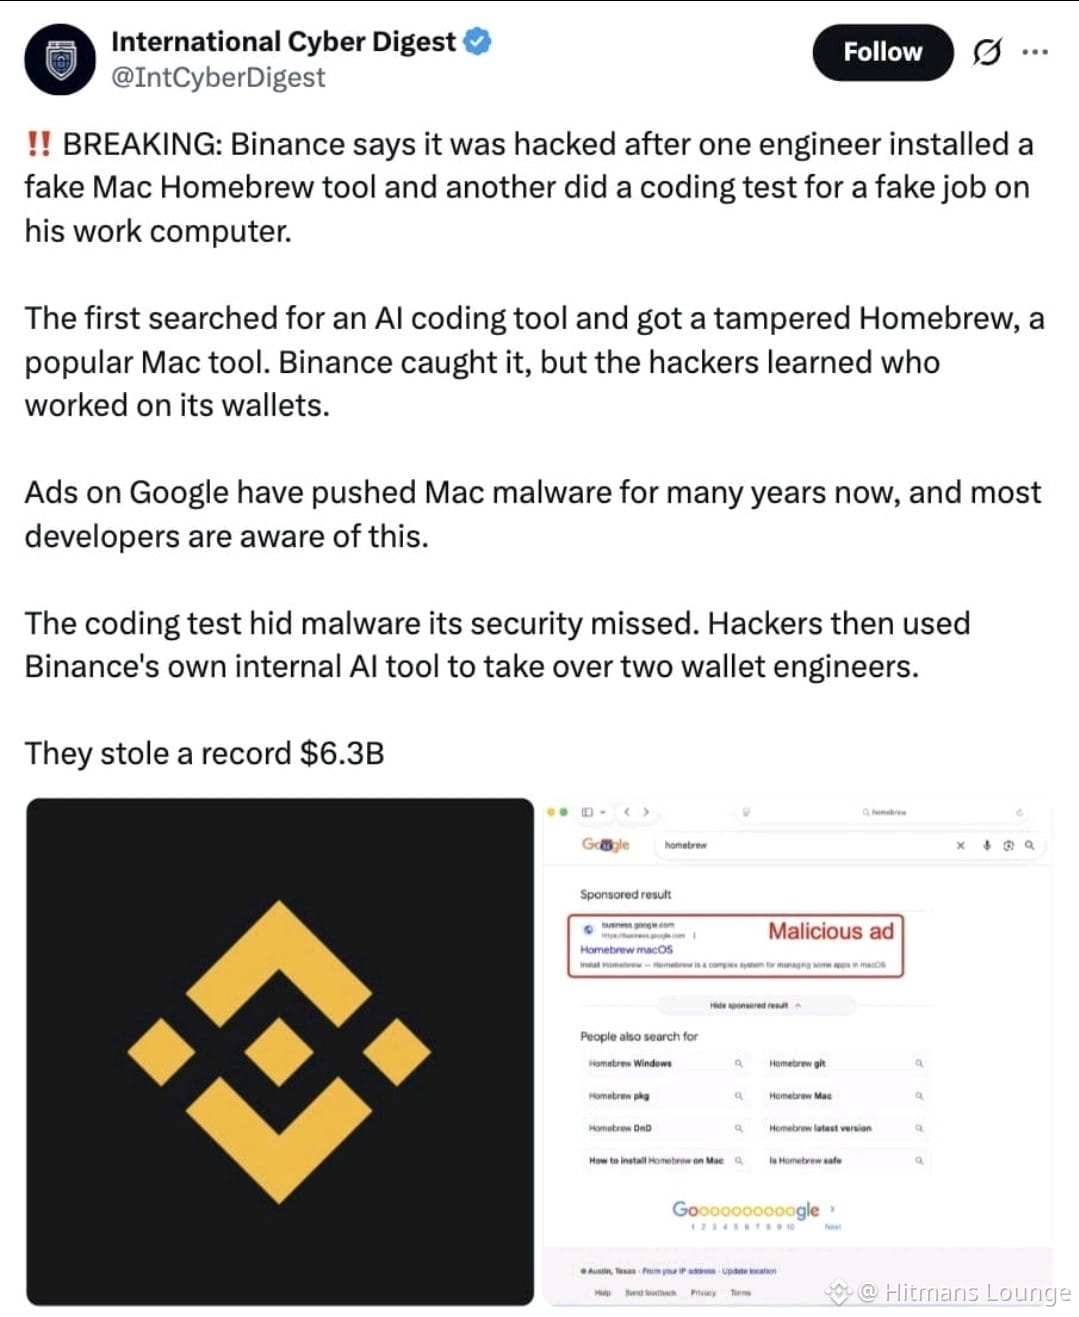
🔹 يونيو: بحث مهندس DevOps في فريق المحافظ عن طريقة لتثبيت أداة برمجة بالذكاء الاصطناعي، فحمّل نسخة مخترقة من Homebrew. رصد فريق الأمن البرمجية الخبيثة، لكن دور المهندس وأدوار زملائه في فريق المحافظ كانت قد انكشفت بالفعل.
🔹 سبتمبر: تواصل شخص انتحل صفة مدير مشروع مع مهندس آخر عبر منصة موثوقة للبحث عن وظائف. شارك «المُحاوِر» حسابًا على وسائل التواصل الاجتماعي يضم صورًا ومقاطع فيديو شخصية لكسب ثقته، ثم طلب منه تنزيل مهمة برمجية. 🎣
🔹 20 أكتوبر: استغل المهاجمون ذلك الحاسوب المحمول وأداة داخلية للذكاء الاصطناعي لاختراق حسابَي مهندسَين آخرَين في فريق المحافظ، وسرقة بيانات اعتماد ورمز لنشر حاوية.
🔹 29 أكتوبر: عملية السرقة. ونسب مكتب التحقيقات الفيدرالي (FBI) وسلطات أخرى الهجوم إلى كوريا الشمالية.
💰 جُمّد أو أُحبطت مصادرة نحو 2.85 مليار دولار، وتقول Binance إن العملاء لن يتحملوا خسائر السرقة.
ما الجزء الأكثر إثارة للرعب؟ وصفت Binance هذا الأسلوب بأنه «أكثر تطورًا ومراوغة» من أي عملية هندسة اجتماعية واجهتها من قبل. 🤯
لم يخترق القراصنة الشيفرة، بل اخترقوا الثقة. قد يكون عرض وظيفة الأحلام أخطر ملف تفتحه على الإطلاق. 🚫💼
لا تشغّل أبدًا «مهامًا» ولا تثبّت أدوات من مسؤولي توظيف لم يتم التحقق منهم على جهاز العمل. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO
{future}(CELOUSDT)
{future}(TRUMPUSDT)
{future}(ZECUSDT)
🚨 6.34 مليار دولار. خمسة أشهر. مسؤول توظيف مزيف واحد. 🚨
انسَ حكاية «بنقرة واحدة». يقول تقرير الحادثة الصادر عن Binance إن الأمر لم يكن اختراقًا منفردًا أو حادثة تصيّد بسيطة، بل حملة صبورة متعددة المراحل. 🕵️
🔹 يونيو: بحث مهندس DevOps في فريق المحافظ عن طريقة لتثبيت أداة برمجة بالذكاء الاصطناعي، فحمّل نسخة مخترقة من Homebrew. رصد فريق الأمن البرمجية الخبيثة، لكن دور المهندس وأدوار زملائه في فريق المحافظ كانت قد انكشفت بالفعل.
🔹 سبتمبر: تواصل شخص انتحل صفة مدير مشروع مع مهندس آخر عبر منصة موثوقة للبحث عن وظائف. شارك «المُحاوِر» حسابًا على وسائل التواصل الاجتماعي يضم صورًا ومقاطع فيديو شخصية لكسب ثقته، ثم طلب منه تنزيل مهمة برمجية. 🎣
🔹 20 أكتوبر: استغل المهاجمون ذلك الحاسوب المحمول وأداة داخلية للذكاء الاصطناعي لاختراق حسابَي مهندسَين آخرَين في فريق المحافظ، وسرقة بيانات اعتماد ورمز لنشر حاوية.
🔹 29 أكتوبر: عملية السرقة. ونسب مكتب التحقيقات الفيدرالي (FBI) وسلطات أخرى الهجوم إلى كوريا الشمالية.
💰 جُمّد أو أُحبطت مصادرة نحو 2.85 مليار دولار، وتقول Binance إن العملاء لن يتحملوا خسائر السرقة.
ما الجزء الأكثر إثارة للرعب؟ وصفت Binance هذا الأسلوب بأنه «أكثر تطورًا ومراوغة» من أي عملية هندسة اجتماعية واجهتها من قبل. 🤯
لم يخترق القراصنة الشيفرة، بل اخترقوا الثقة. قد يكون عرض وظيفة الأحلام أخطر ملف تفتحه على الإطلاق. 🚫💼
لا تشغّل أبدًا «مهامًا» ولا تثبّت أدوات من مسؤولي توظيف لم يتم التحقق منهم على جهاز العمل. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO
انسَ حكاية «بنقرة واحدة». يقول تقرير الحادثة الصادر عن Binance إن الأمر لم يكن اختراقًا منفردًا أو حادثة تصيّد بسيطة، بل حملة صبورة متعددة المراحل. 🕵️
🔹 يونيو: بحث مهندس DevOps في فريق المحافظ عن طريقة لتثبيت أداة برمجة بالذكاء الاصطناعي، فحمّل نسخة مخترقة من Homebrew. رصد فريق الأمن البرمجية الخبيثة، لكن دور المهندس وأدوار زملائه في فريق المحافظ كانت قد انكشفت بالفعل.
🔹 سبتمبر: تواصل شخص انتحل صفة مدير مشروع مع مهندس آخر عبر منصة موثوقة للبحث عن وظائف. شارك «المُحاوِر» حسابًا على وسائل التواصل الاجتماعي يضم صورًا ومقاطع فيديو شخصية لكسب ثقته، ثم طلب منه تنزيل مهمة برمجية. 🎣
🔹 20 أكتوبر: استغل المهاجمون ذلك الحاسوب المحمول وأداة داخلية للذكاء الاصطناعي لاختراق حسابَي مهندسَين آخرَين في فريق المحافظ، وسرقة بيانات اعتماد ورمز لنشر حاوية.
🔹 29 أكتوبر: عملية السرقة. ونسب مكتب التحقيقات الفيدرالي (FBI) وسلطات أخرى الهجوم إلى كوريا الشمالية.
💰 جُمّد أو أُحبطت مصادرة نحو 2.85 مليار دولار، وتقول Binance إن العملاء لن يتحملوا خسائر السرقة.
ما الجزء الأكثر إثارة للرعب؟ وصفت Binance هذا الأسلوب بأنه «أكثر تطورًا ومراوغة» من أي عملية هندسة اجتماعية واجهتها من قبل. 🤯
لم يخترق القراصنة الشيفرة، بل اخترقوا الثقة. قد يكون عرض وظيفة الأحلام أخطر ملف تفتحه على الإطلاق. 🚫💼
لا تشغّل أبدًا «مهامًا» ولا تثبّت أدوات من مسؤولي توظيف لم يتم التحقق منهم على جهاز العمل. ✅
#BinanceIncidentReport #Binance #CyberSecurity #SocialEngineering #BinanceReopensWithdrawalsForMoreAssets
$ZEC $TRUMP $CELO
9
37
38.9k
·
--
هل تعرف الميم حول «العميل/الشبح في الغرفة»؟ يبدو أن شركة Consensys اكتشفت أمرًا متعلقًا بشبح قادم من كوريا الشمالية، إذ تسلل أحد المرتبطين بكوريا الشمالية إلى أنظمتهم—كان مطوّر مرتبط بكوريا الشمالية يصل إلى أنظمتهم لمدة شهر كامل. استأجر الاستشاري باسم «Tyler Knapp»—اسم مستعار لطيف، لكن أظن أن «Kim Jong-Dev» لم يكن ليكون مقنعًا بقدر كافٍ #cryptosecurity #ghostinthemachine #ethereumnews
أوقفت فرق Consensys بسرعة عمليات إصدار المنتجات لمنع أي ضرر محتمل. هذا يذكرني بأن حتى أكثر الأنظمة تقدمًا يمكن اختراقها بقدر يسير من الهندسة الاجتماعية. نحن نعيش في عصر يمكن فيه لأي رابط ضعيف على السلسلة أن يعرّض الشبكة كلها للخطر #socialengineering #decentralizedsecurity
النتيجة هنا هي أن هويتك ليست دائمًا كما تبدو عبر الإنترنت. في عالم العملات الرقمية، نعتقد أننا نعرف من يقف خلف الاسم المستعار، لكن لا تثق بأحد—حرفيًا. هل يمكنك اكتشاف العلامات الحمراء في قائمة مساهمي مشروعك المفضل؟
هل تعرف الميم حول «العميل/الشبح في الغرفة»؟ يبدو أن شركة Consensys اكتشفت أمرًا متعلقًا بشبح قادم من كوريا الشمالية، إذ تسلل أحد المرتبطين بكوريا الشمالية إلى أنظمتهم—كان مطوّر مرتبط بكوريا الشمالية يصل إلى أنظمتهم لمدة شهر كامل. استأجر الاستشاري باسم «Tyler Knapp»—اسم مستعار لطيف، لكن أظن أن «Kim Jong-Dev» لم يكن ليكون مقنعًا بقدر كافٍ #cryptosecurity #ghostinthemachine #ethereumnews
أوقفت فرق Consensys بسرعة عمليات إصدار المنتجات لمنع أي ضرر محتمل. هذا يذكرني بأن حتى أكثر الأنظمة تقدمًا يمكن اختراقها بقدر يسير من الهندسة الاجتماعية. نحن نعيش في عصر يمكن فيه لأي رابط ضعيف على السلسلة أن يعرّض الشبكة كلها للخطر #socialengineering #decentralizedsecurity
النتيجة هنا هي أن هويتك ليست دائمًا كما تبدو عبر الإنترنت. في عالم العملات الرقمية، نعتقد أننا نعرف من يقف خلف الاسم المستعار، لكن لا تثق بأحد—حرفيًا. هل يمكنك اكتشاف العلامات الحمراء في قائمة مساهمي مشروعك المفضل؟
أوقفت فرق Consensys بسرعة عمليات إصدار المنتجات لمنع أي ضرر محتمل. هذا يذكرني بأن حتى أكثر الأنظمة تقدمًا يمكن اختراقها بقدر يسير من الهندسة الاجتماعية. نحن نعيش في عصر يمكن فيه لأي رابط ضعيف على السلسلة أن يعرّض الشبكة كلها للخطر #socialengineering #decentralizedsecurity
النتيجة هنا هي أن هويتك ليست دائمًا كما تبدو عبر الإنترنت. في عالم العملات الرقمية، نعتقد أننا نعرف من يقف خلف الاسم المستعار، لكن لا تثق بأحد—حرفيًا. هل يمكنك اكتشاف العلامات الحمراء في قائمة مساهمي مشروعك المفضل؟
42

🚨 اختفى 282 مليون دولار من $BTC & $LTC — خطأٌ قاتل واحد وراء كل ذلك 💣
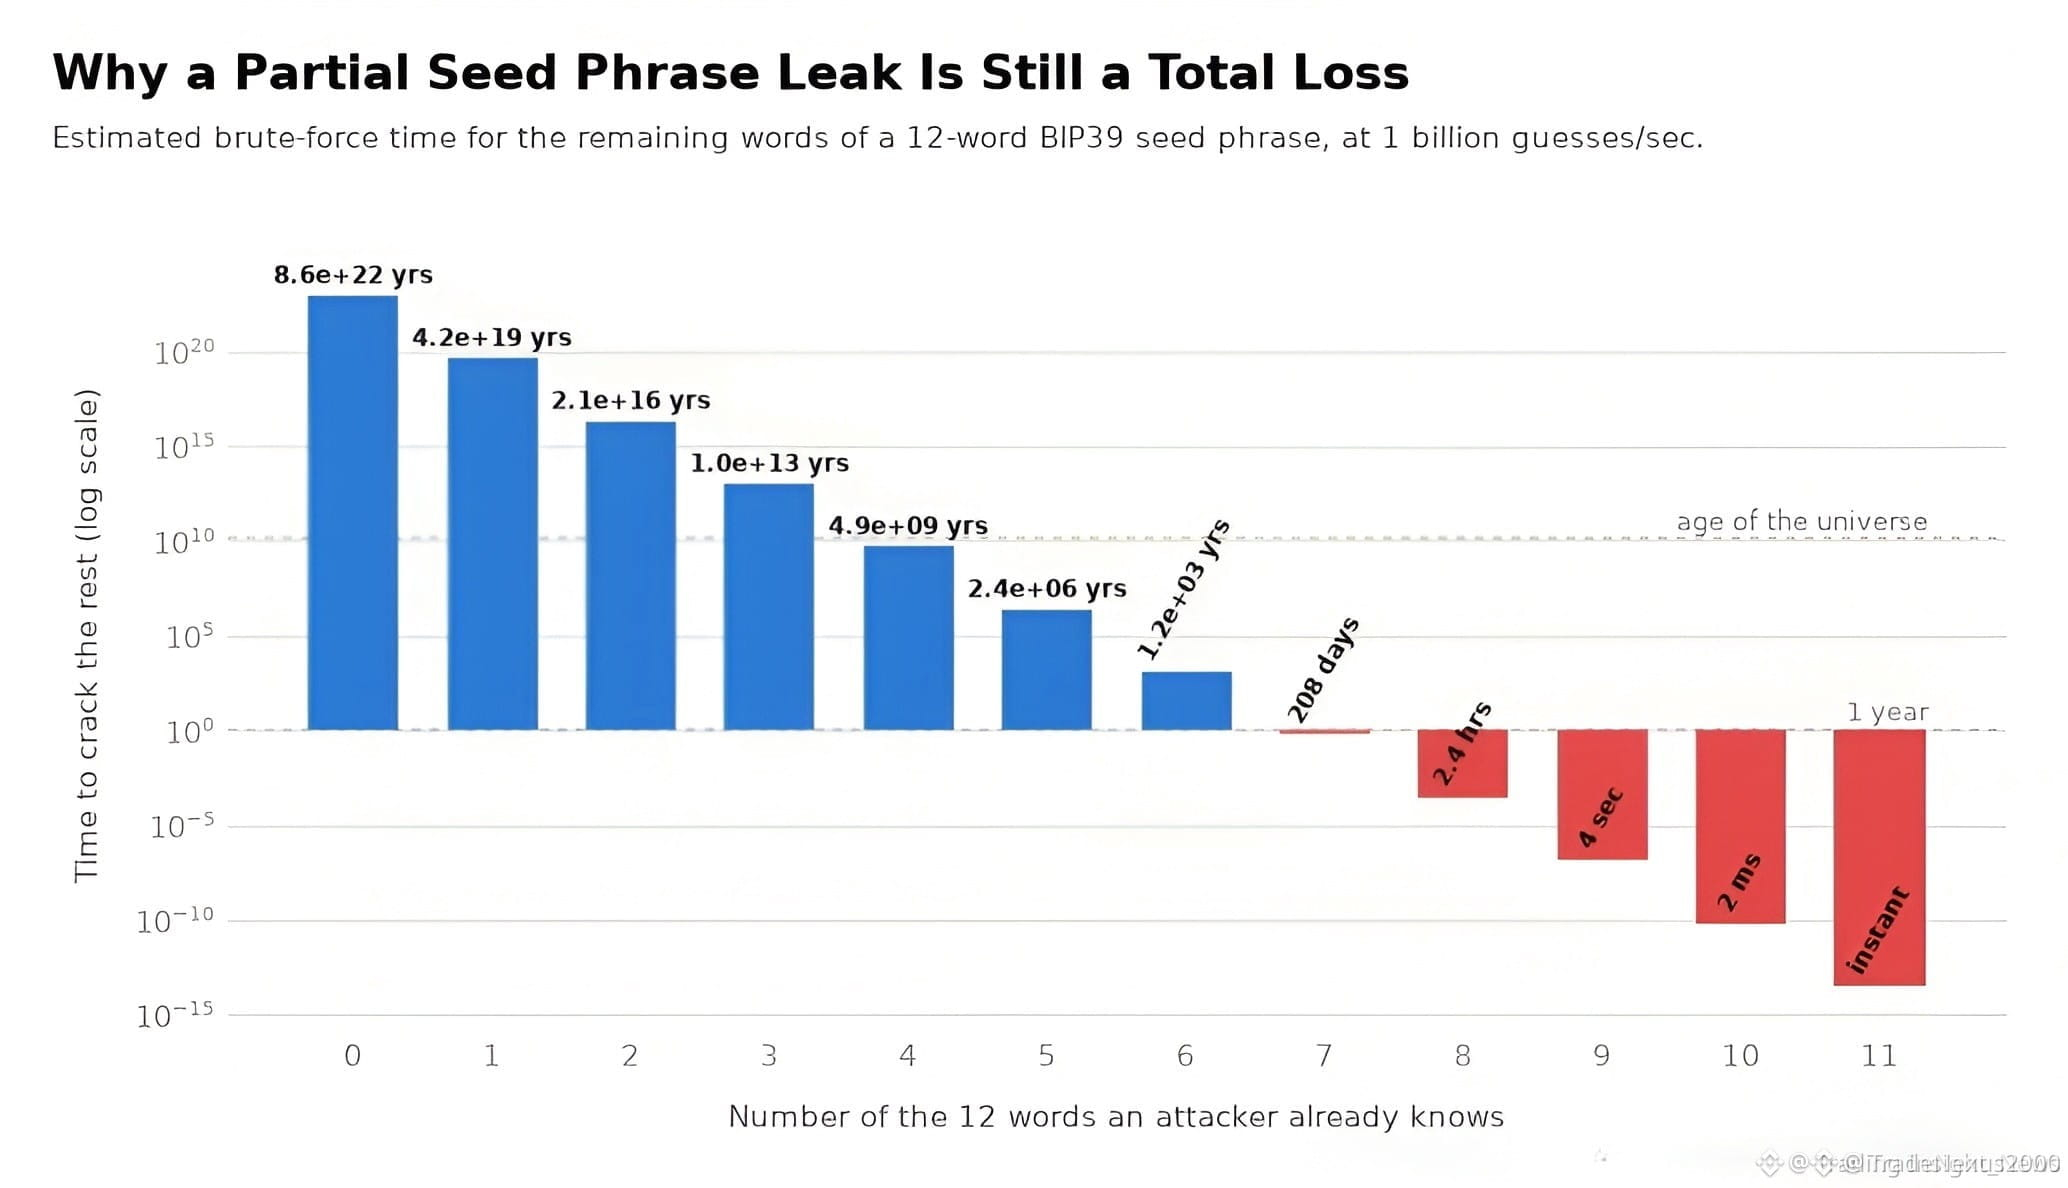
🩸 أكبر عملية سطو في تاريخ العملات الرقمية لم تكن اختراقًا عبر الشيفرة ولا خللًا في سجلٍّ مُعرّض للخطر — بل كانت قرارًا بشريًا واحدًا. قدّم حامل $BTC و$LTC 12 عبارة بذور إلى عميل دعم مزيف، وتم تقشير 282 مليون دولار من السيولة، وربطها عبر THORChain، وغسلها إلى Monero خلال دقائق. 🦈
📊 البنية التحتية للمفتاح الخاص لمحفظة الأجهزة لم تُكسر أبدًا. لم تكن هذه مشكلة في البروتوكول — بل كانت اختراقًا عن طريق الهندسة الاجتماعية. رصد ZeroShadow وجمّد قرابة 700 ألف دولار خلال 20 دقيقة، لكن الغسل على مستوى مؤسسات تفوق على الاستجابة. عبارة البذور الخاصة بك هي كتلة الأوامر النهائية، ولا يمكنك الدفاع عنها إلا أنت. 🔒
💬 إذا تجاوزت محفظتك 1 مليون دولار غدًا، هل ستصمد إعدادات أمانك أمام مكالمة هاتفية واحدة مُحكَمة الإعداد؟ 👇
⚠️ ليس نصيحة مالية. دائمًا أدرِس مخاطرَك. 🛡️
🏷️ #BTC #LTC #CryptoSecurity #SocialEngineering #CryptoNews
🛡️ 🔒
🚨 اختفى 282 مليون دولار من $BTC & $LTC — خطأٌ قاتل واحد وراء كل ذلك 💣
🩸 أكبر عملية سطو في تاريخ العملات الرقمية لم تكن اختراقًا عبر الشيفرة ولا خللًا في سجلٍّ مُعرّض للخطر — بل كانت قرارًا بشريًا واحدًا. قدّم حامل $BTC و$LTC 12 عبارة بذور إلى عميل دعم مزيف، وتم تقشير 282 مليون دولار من السيولة، وربطها عبر THORChain، وغسلها إلى Monero خلال دقائق. 🦈
📊 البنية التحتية للمفتاح الخاص لمحفظة الأجهزة لم تُكسر أبدًا. لم تكن هذه مشكلة في البروتوكول — بل كانت اختراقًا عن طريق الهندسة الاجتماعية. رصد ZeroShadow وجمّد قرابة 700 ألف دولار خلال 20 دقيقة، لكن الغسل على مستوى مؤسسات تفوق على الاستجابة. عبارة البذور الخاصة بك هي كتلة الأوامر النهائية، ولا يمكنك الدفاع عنها إلا أنت. 🔒
💬 إذا تجاوزت محفظتك 1 مليون دولار غدًا، هل ستصمد إعدادات أمانك أمام مكالمة هاتفية واحدة مُحكَمة الإعداد؟ 👇
⚠️ ليس نصيحة مالية. دائمًا أدرِس مخاطرَك. 🛡️
🏷️ #BTC #LTC #CryptoSecurity #SocialEngineering #CryptoNews
🛡️ 🔒
🩸 أكبر عملية سطو في تاريخ العملات الرقمية لم تكن اختراقًا عبر الشيفرة ولا خللًا في سجلٍّ مُعرّض للخطر — بل كانت قرارًا بشريًا واحدًا. قدّم حامل $BTC و$LTC 12 عبارة بذور إلى عميل دعم مزيف، وتم تقشير 282 مليون دولار من السيولة، وربطها عبر THORChain، وغسلها إلى Monero خلال دقائق. 🦈
📊 البنية التحتية للمفتاح الخاص لمحفظة الأجهزة لم تُكسر أبدًا. لم تكن هذه مشكلة في البروتوكول — بل كانت اختراقًا عن طريق الهندسة الاجتماعية. رصد ZeroShadow وجمّد قرابة 700 ألف دولار خلال 20 دقيقة، لكن الغسل على مستوى مؤسسات تفوق على الاستجابة. عبارة البذور الخاصة بك هي كتلة الأوامر النهائية، ولا يمكنك الدفاع عنها إلا أنت. 🔒
💬 إذا تجاوزت محفظتك 1 مليون دولار غدًا، هل ستصمد إعدادات أمانك أمام مكالمة هاتفية واحدة مُحكَمة الإعداد؟ 👇
⚠️ ليس نصيحة مالية. دائمًا أدرِس مخاطرَك. 🛡️
🏷️ #BTC #LTC #CryptoSecurity #SocialEngineering #CryptoNews
🛡️ 🔒
63
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#NvidiaBeatsEstimatesWith$130BQ4Outlook
17,261 مشاهدات
202 يقومون بالنقاش
2
#AnthropicIPOPriceCouldExceed$80
22,019 مشاهدات
173 يقومون بالنقاش
3
#RussiaCentralBankAddsAlfaBankToCryptoExchangeRegister
0 مشاهدات
9 يقومون بالنقاش
4
#RussianCentralBankPlansToAllowFundsToHoldCryptoIn2027
0 مشاهدات
3 يقومون بالنقاش
5
#VisaPlansStablecoinPrefundingForAPACCrossBorderPayments
0 مشاهدات
6 يقومون بالنقاش
6
#CanNvidia’sDataCenterGrowthContinue?
65,350 مشاهدات
920 يقومون بالنقاش
7
#CanadaAndUSLaunchOperationNiagaraAgainstApprovalPhishing
5,807 مشاهدات
46 يقومون بالنقاش
8
#BankOfEnglandUnveilsClearingHousePathwayCoveringDLTFirms
2,628 مشاهدات
55 يقومون بالنقاش
9
#DBSAndCirclePartnerToExpandAsianInstitutionsUSDCAccess
3,856 مشاهدات
60 يقومون بالنقاش
10
#LedgerHardwareImplantReportsExtendToDubai
31,123 مشاهدات
440 يقومون بالنقاش