
#phishing
phishing
233,264 مشاهدات
452 يقومون بالنقاش
رائج
جديد

·
--
🚨 $BNB تنبيه من التصيّد الاحتيالي: تحقّق من كل رسالة! 🛡️
📧 يُحكِم المحتالون شباكهم، وينتحلون صفة Binance عبر رسائل البريد الإلكتروني لسرقة مفاتيحك. ما أسرع وسيلة للحماية؟ تحقّق من عنوان المُرسِل بمقارنته بصفحة التحقّق الرسمية لـ Binance قبل النقر. 🔍 نظرة سريعة على النطاق وختم الأمان قد تمنع سحب السيولة قبل أن يصل إلى محفظتك.
💡 تذكّر أن Binance لا تطلب أبدًا معلومات خاصة عبر رسائل غير مرغوب فيها. إذا بدا لك أن هناك أمرًا مريبًا، فاعتبره علامة تحذير وأبلِغ عنه. 💬 كيف تتحقّق من صحة الرسائل قبل اتخاذ أي إجراء؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BNB #Security #Phishing #Crypto
🔥 🦈
🚨 $BNB تنبيه من التصيّد الاحتيالي: تحقّق من كل رسالة! 🛡️
📧 يُحكِم المحتالون شباكهم، وينتحلون صفة Binance عبر رسائل البريد الإلكتروني لسرقة مفاتيحك. ما أسرع وسيلة للحماية؟ تحقّق من عنوان المُرسِل بمقارنته بصفحة التحقّق الرسمية لـ Binance قبل النقر. 🔍 نظرة سريعة على النطاق وختم الأمان قد تمنع سحب السيولة قبل أن يصل إلى محفظتك.
💡 تذكّر أن Binance لا تطلب أبدًا معلومات خاصة عبر رسائل غير مرغوب فيها. إذا بدا لك أن هناك أمرًا مريبًا، فاعتبره علامة تحذير وأبلِغ عنه. 💬 كيف تتحقّق من صحة الرسائل قبل اتخاذ أي إجراء؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BNB #Security #Phishing #Crypto
🔥 🦈
📧 يُحكِم المحتالون شباكهم، وينتحلون صفة Binance عبر رسائل البريد الإلكتروني لسرقة مفاتيحك. ما أسرع وسيلة للحماية؟ تحقّق من عنوان المُرسِل بمقارنته بصفحة التحقّق الرسمية لـ Binance قبل النقر. 🔍 نظرة سريعة على النطاق وختم الأمان قد تمنع سحب السيولة قبل أن يصل إلى محفظتك.
💡 تذكّر أن Binance لا تطلب أبدًا معلومات خاصة عبر رسائل غير مرغوب فيها. إذا بدا لك أن هناك أمرًا مريبًا، فاعتبره علامة تحذير وأبلِغ عنه. 💬 كيف تتحقّق من صحة الرسائل قبل اتخاذ أي إجراء؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BNB #Security #Phishing #Crypto
🔥 🦈
3

مقالة
كيف تكتشف تطبيق المحفظة المزيف وتحافظ على أمان عملاتكتزداد عمليات الاحتيال عندما تضطرب الأسواق. بالأمس، $BTC تراجع بنسبة 2.31%، وانخفض $ETH بنسبة 2.05%، ولاحظتُ ارتفاعًا في تنزيلات المحافظ المزيفة التي تعد بـ«حماية فورية». سبق أن وقعت ضحيةً للاحتيال، لذا أشارككم الخطوات الدقيقة التي أتبعها لتجنب الوقوع في الفخ.
علامات التحذير من التطبيقات المزيفة
تحاكي المحفظة المزيفة واجهة التطبيق الأصلي، حتى الشعار، لكن مصدر التنزيل يكون عادةً موقعًا تابعًا لجهة خارجية أو متجر تطبيقات غير معروف. إذا لم تكن هناك تقييمات أو بدا اسم المطوّر كسلسلة عشوائية من الأحرف، فابتعد عنها. تطبيقات $BTC و$ETH و$BNB وSOL الأصلية متاحة فقط في المتاجر الرسمية.
كيف تكتشف تطبيق المحفظة المزيف وتحافظ على أمان عملاتك
تزداد عمليات الاحتيال عندما تضطرب الأسواق. بالأمس، $BTC تراجع بنسبة 2.31%، وانخفض $ETH بنسبة 2.05%، ولاحظتُ ارتفاعًا في تنزيلات المحافظ المزيفة التي تعد بـ«حماية فورية». سبق أن وقعت ضحيةً للاحتيال، لذا أشارككم الخطوات الدقيقة التي أتبعها لتجنب الوقوع في الفخ.
علامات التحذير من التطبيقات المزيفة
تحاكي المحفظة المزيفة واجهة التطبيق الأصلي، حتى الشعار، لكن مصدر التنزيل يكون عادةً موقعًا تابعًا لجهة خارجية أو متجر تطبيقات غير معروف. إذا لم تكن هناك تقييمات أو بدا اسم المطوّر كسلسلة عشوائية من الأحرف، فابتعد عنها. تطبيقات $BTC و$ETH و$BNB وSOL الأصلية متاحة فقط في المتاجر الرسمية.
علامات التحذير من التطبيقات المزيفة
تحاكي المحفظة المزيفة واجهة التطبيق الأصلي، حتى الشعار، لكن مصدر التنزيل يكون عادةً موقعًا تابعًا لجهة خارجية أو متجر تطبيقات غير معروف. إذا لم تكن هناك تقييمات أو بدا اسم المطوّر كسلسلة عشوائية من الأحرف، فابتعد عنها. تطبيقات $BTC و$ETH و$BNB وSOL الأصلية متاحة فقط في المتاجر الرسمية.
117
مقالة
عمليات التصيد الاحتيالي في عالم العملات الرقمية: كيف تكتشف الطُعم وتحافظ على أمان محفظتكترتجف السوق تحت وطأة مؤشر الخوف عند 30، وهذا الجو المشحون بالتوتر يجعل المحتالين أكثر جرأة من أي وقت مضى. رأيت أصدقاء يخسرون $BTC و$ETH لأن نقرة واحدة بدت غير مؤذية. لنجعل هذا الخوف يتحول إلى مجموعة واضحة من الخطوات التي يمكنك اتخاذها الآن.
كيف تبدو عملية الاحتيال
يعدك تطبيق أو موقع إلكتروني مزيف بـ«أرباح$BTC فورية» أو «تخزين$ETH آمن». يحاكي تصميمه المحافظ الرسمية، وقد يحتوي عنوان URL على خطأ إملائي صغير. بمجرد إدخال عبارة الاسترداد الخاصة بك، يستولي اللص على أموالك. سبق أن فتحت «$SOL محفظة» طلبت مفتاحي الخاص، وبمجرد أن كتبته اختفى الرصيد.
عمليات التصيد الاحتيالي في عالم العملات الرقمية: كيف تكتشف الطُعم وتحافظ على أمان محفظتك
ترتجف السوق تحت وطأة مؤشر الخوف عند 30، وهذا الجو المشحون بالتوتر يجعل المحتالين أكثر جرأة من أي وقت مضى. رأيت أصدقاء يخسرون $BTC و$ETH لأن نقرة واحدة بدت غير مؤذية. لنجعل هذا الخوف يتحول إلى مجموعة واضحة من الخطوات التي يمكنك اتخاذها الآن.
كيف تبدو عملية الاحتيال
يعدك تطبيق أو موقع إلكتروني مزيف بـ«أرباح$BTC فورية» أو «تخزين$ETH آمن». يحاكي تصميمه المحافظ الرسمية، وقد يحتوي عنوان URL على خطأ إملائي صغير. بمجرد إدخال عبارة الاسترداد الخاصة بك، يستولي اللص على أموالك. سبق أن فتحت «$SOL محفظة» طلبت مفتاحي الخاص، وبمجرد أن كتبته اختفى الرصيد.
كيف تبدو عملية الاحتيال
يعدك تطبيق أو موقع إلكتروني مزيف بـ«أرباح$BTC فورية» أو «تخزين$ETH آمن». يحاكي تصميمه المحافظ الرسمية، وقد يحتوي عنوان URL على خطأ إملائي صغير. بمجرد إدخال عبارة الاسترداد الخاصة بك، يستولي اللص على أموالك. سبق أن فتحت «$SOL محفظة» طلبت مفتاحي الخاص، وبمجرد أن كتبته اختفى الرصيد.
88

·
--
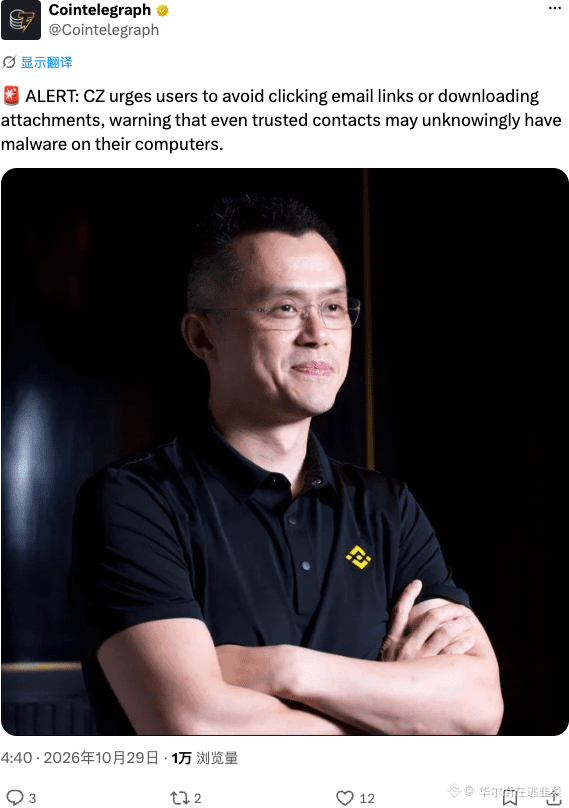
أطلق CZ تحذيرًا: لا تنقر عشوائيًا على روابط البريد الإلكتروني ولا تنزّل المرفقات؛ فحتى أجهزة الأشخاص الذين تثق بهم قد تكون مصابة. موجة التصيّد هذه خبيثة للغاية.
تابعوا ما يحدث كما تشاؤون، لكن علينا أن نرفع مستوى الوعي الأمني. لا تلوموا CZ إذا فقدتم مفتاحكم الخاص يومًا ما، فهو حذّر بأعلى صوته.
#CZ #Security #التصيد_الاحتيالي
أطلق CZ تحذيرًا: لا تنقر عشوائيًا على روابط البريد الإلكتروني ولا تنزّل المرفقات؛ فحتى أجهزة الأشخاص الذين تثق بهم قد تكون مصابة. موجة التصيّد هذه خبيثة للغاية.
تابعوا ما يحدث كما تشاؤون، لكن علينا أن نرفع مستوى الوعي الأمني. لا تلوموا CZ إذا فقدتم مفتاحكم الخاص يومًا ما، فهو حذّر بأعلى صوته.
#CZ #Security #التصيد_الاحتيالي
تابعوا ما يحدث كما تشاؤون، لكن علينا أن نرفع مستوى الوعي الأمني. لا تلوموا CZ إذا فقدتم مفتاحكم الخاص يومًا ما، فهو حذّر بأعلى صوته.
#CZ #Security #التصيد_الاحتيالي
16
·
--
🚨 $BTC تحذير من التصيّد الاحتيالي: تسرّب معلومات الاتصال من منصة تداول كبرى 🛡️
📊 كشف حادث أمني وقع مؤخرًا في منصة تداول كبرى عن تفاصيل الاتصال الخاصة بشريحة صغيرة من مستخدميها. وتؤكد المنصة عدم اختراق أي محفظة، وأن الأموال لم تُمس، لكن هذا التسريب يزوّد المحتالين بقائمة جديدة من عناوين الاتصال.
🛡️ وهذا يمهّد الطريق تمامًا لمكالمات دعم مزيفة، وتنبيهات سحب أموال زائفة، وسرقة بيانات الدخول. تذكّر أن أي جهة شرعية لن تطلب منك كلمة مرورك أو رمز المصادقة الثنائية أبدًا. كن متيقظًا، وتحقق من كل طلب يردك، وأحكم حماية بريدك الوارد. 💬 هل لاحظت أي رسائل بريد إلكتروني مريبة هذا الأسبوع؟
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BTC #Security #Phishing #CryptoNews
🔥 💎
🚨 $BTC تحذير من التصيّد الاحتيالي: تسرّب معلومات الاتصال من منصة تداول كبرى 🛡️
📊 كشف حادث أمني وقع مؤخرًا في منصة تداول كبرى عن تفاصيل الاتصال الخاصة بشريحة صغيرة من مستخدميها. وتؤكد المنصة عدم اختراق أي محفظة، وأن الأموال لم تُمس، لكن هذا التسريب يزوّد المحتالين بقائمة جديدة من عناوين الاتصال.
🛡️ وهذا يمهّد الطريق تمامًا لمكالمات دعم مزيفة، وتنبيهات سحب أموال زائفة، وسرقة بيانات الدخول. تذكّر أن أي جهة شرعية لن تطلب منك كلمة مرورك أو رمز المصادقة الثنائية أبدًا. كن متيقظًا، وتحقق من كل طلب يردك، وأحكم حماية بريدك الوارد. 💬 هل لاحظت أي رسائل بريد إلكتروني مريبة هذا الأسبوع؟
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BTC #Security #Phishing #CryptoNews
🔥 💎
📊 كشف حادث أمني وقع مؤخرًا في منصة تداول كبرى عن تفاصيل الاتصال الخاصة بشريحة صغيرة من مستخدميها. وتؤكد المنصة عدم اختراق أي محفظة، وأن الأموال لم تُمس، لكن هذا التسريب يزوّد المحتالين بقائمة جديدة من عناوين الاتصال.
🛡️ وهذا يمهّد الطريق تمامًا لمكالمات دعم مزيفة، وتنبيهات سحب أموال زائفة، وسرقة بيانات الدخول. تذكّر أن أي جهة شرعية لن تطلب منك كلمة مرورك أو رمز المصادقة الثنائية أبدًا. كن متيقظًا، وتحقق من كل طلب يردك، وأحكم حماية بريدك الوارد. 💬 هل لاحظت أي رسائل بريد إلكتروني مريبة هذا الأسبوع؟
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #BTC #Security #Phishing #CryptoNews
🔥 💎
8

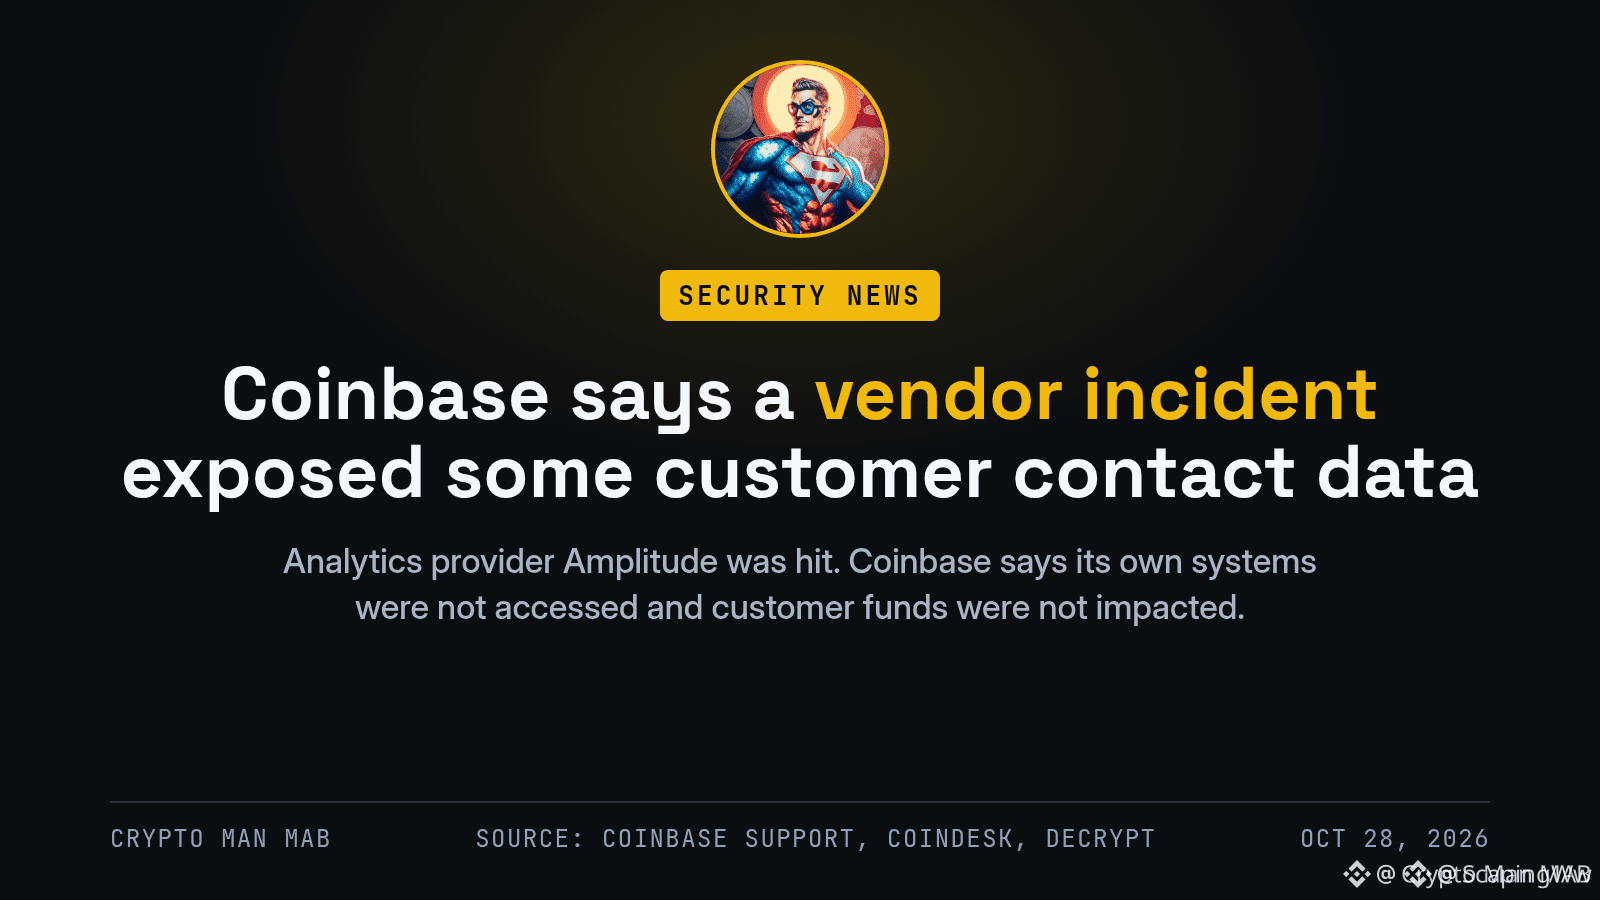
حادثتا تسريب بيانات في منصتين للتداول خلال يوم واحد، لكن عملاتك ليست الهدف الحقيقي. بل صندوق بريدك.
إليك ما نعرفه فعليًا حتى يوم الأربعاء:
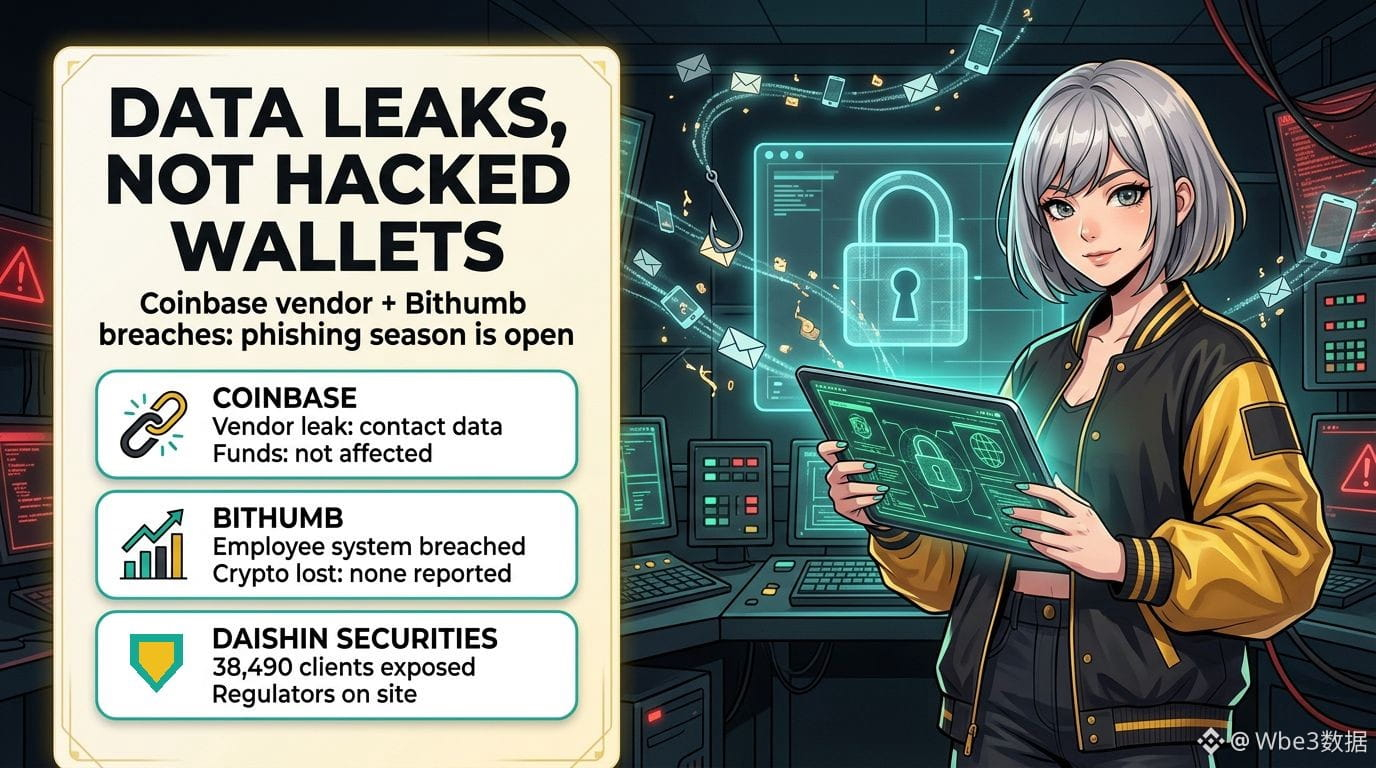
• كوينبيس: تعرضت شركة Amplitude، وهي مزوّد خدمات تحليلية تستخدمه المنصة، لحادث أمني كشف بيانات الاتصال الخاصة بما تصفه كوينبيس بأنه «شريحة صغيرة» من عملائها. وتقول كوينبيس إنه لم يحدث أي وصول غير مصرّح به إلى أنظمتها، وإن أموال العملاء لم تتأثر. وادّعى باحث أمني أن أكثر من 70,000 مستخدم تضرروا، لكن كوينبيس لم تؤكد أي رقم، لذا تعامل مع هذا الرقم على أنه غير موثّق.
• بيتهامب: تقول ثاني أكبر منصة تداول في كوريا الجنوبية إن شخصًا من خارج الشركة اخترق نظامًا داخليًا للهواتف المحمولة خاصًا بالموظفين وسرق معلومات شخصية. وتقول إن هذا النظام منفصل عن نظام التداول، وإنه لم تُفقد أي عملات مشفرة، وإنها لا تزال تتحقق مما إذا كانت بيانات الأعضاء قد تأثرت.
• الصورة الأوسع: تقول شركة دايشين للأوراق المالية إن بيانات 38,490 عميلًا تسرّبت في هجوم منفصل، وعقدت الجهات التنظيمية المالية في كوريا اجتماعًا طارئًا اليوم وأرسلت مفتشين إلى الموقع.
لماذا يهمّ ذلك؟ نادرًا ما تؤدي الأسماء وعناوين البريد الإلكتروني وأرقام الهواتف المسرّبة إلى استنزاف المحافظ مباشرة. لكنها تمهّد للموجة التالية: مكالمات «الدعم» التي تعرف اسمك مسبقًا، ورسائل البريد الإلكتروني المزيفة التي تزعم الإبلاغ عن اختراق، ومحاولات تبديل شريحة الهاتف.
قائمة هادئة لهذا الأسبوع:
1. فعّل رمزًا لمكافحة التصيّد وقائمة سماح للسحب على كل منصة تداول تستخدمها.
2. استبدل المصادقة الثنائية عبر الرسائل النصية بمفتاح مرور أو مفتاح أمان مادي حيثما أمكن.
3. اطلب من شركة الاتصالات رقمًا سريًا لمنع نقل رقمك إلى شركة أخرى.
4. افترض أن أي شخص يتواصل معك بشأن «مشكلة أمنية» هو محتال. فالدعم الحقيقي لا يطلب أبدًا رموز التحقق أو كلمات المرور أو عبارات الاسترداد.
هل سبق أن تلقيت رسالة تصيّد تعرف عنك أكثر مما ينبغي؟
#CryptoSecurity #Phishing #DataBreach
هذه ليست نصيحة مالية.
حادثتا تسريب بيانات في منصتين للتداول خلال يوم واحد، لكن عملاتك ليست الهدف الحقيقي. بل صندوق بريدك.
إليك ما نعرفه فعليًا حتى يوم الأربعاء:
• كوينبيس: تعرضت شركة Amplitude، وهي مزوّد خدمات تحليلية تستخدمه المنصة، لحادث أمني كشف بيانات الاتصال الخاصة بما تصفه كوينبيس بأنه «شريحة صغيرة» من عملائها. وتقول كوينبيس إنه لم يحدث أي وصول غير مصرّح به إلى أنظمتها، وإن أموال العملاء لم تتأثر. وادّعى باحث أمني أن أكثر من 70,000 مستخدم تضرروا، لكن كوينبيس لم تؤكد أي رقم، لذا تعامل مع هذا الرقم على أنه غير موثّق.
• بيتهامب: تقول ثاني أكبر منصة تداول في كوريا الجنوبية إن شخصًا من خارج الشركة اخترق نظامًا داخليًا للهواتف المحمولة خاصًا بالموظفين وسرق معلومات شخصية. وتقول إن هذا النظام منفصل عن نظام التداول، وإنه لم تُفقد أي عملات مشفرة، وإنها لا تزال تتحقق مما إذا كانت بيانات الأعضاء قد تأثرت.
• الصورة الأوسع: تقول شركة دايشين للأوراق المالية إن بيانات 38,490 عميلًا تسرّبت في هجوم منفصل، وعقدت الجهات التنظيمية المالية في كوريا اجتماعًا طارئًا اليوم وأرسلت مفتشين إلى الموقع.
لماذا يهمّ ذلك؟ نادرًا ما تؤدي الأسماء وعناوين البريد الإلكتروني وأرقام الهواتف المسرّبة إلى استنزاف المحافظ مباشرة. لكنها تمهّد للموجة التالية: مكالمات «الدعم» التي تعرف اسمك مسبقًا، ورسائل البريد الإلكتروني المزيفة التي تزعم الإبلاغ عن اختراق، ومحاولات تبديل شريحة الهاتف.
قائمة هادئة لهذا الأسبوع:
1. فعّل رمزًا لمكافحة التصيّد وقائمة سماح للسحب على كل منصة تداول تستخدمها.
2. استبدل المصادقة الثنائية عبر الرسائل النصية بمفتاح مرور أو مفتاح أمان مادي حيثما أمكن.
3. اطلب من شركة الاتصالات رقمًا سريًا لمنع نقل رقمك إلى شركة أخرى.
4. افترض أن أي شخص يتواصل معك بشأن «مشكلة أمنية» هو محتال. فالدعم الحقيقي لا يطلب أبدًا رموز التحقق أو كلمات المرور أو عبارات الاسترداد.
هل سبق أن تلقيت رسالة تصيّد تعرف عنك أكثر مما ينبغي؟
#CryptoSecurity #Phishing #DataBreach
هذه ليست نصيحة مالية.
إليك ما نعرفه فعليًا حتى يوم الأربعاء:
• كوينبيس: تعرضت شركة Amplitude، وهي مزوّد خدمات تحليلية تستخدمه المنصة، لحادث أمني كشف بيانات الاتصال الخاصة بما تصفه كوينبيس بأنه «شريحة صغيرة» من عملائها. وتقول كوينبيس إنه لم يحدث أي وصول غير مصرّح به إلى أنظمتها، وإن أموال العملاء لم تتأثر. وادّعى باحث أمني أن أكثر من 70,000 مستخدم تضرروا، لكن كوينبيس لم تؤكد أي رقم، لذا تعامل مع هذا الرقم على أنه غير موثّق.
• بيتهامب: تقول ثاني أكبر منصة تداول في كوريا الجنوبية إن شخصًا من خارج الشركة اخترق نظامًا داخليًا للهواتف المحمولة خاصًا بالموظفين وسرق معلومات شخصية. وتقول إن هذا النظام منفصل عن نظام التداول، وإنه لم تُفقد أي عملات مشفرة، وإنها لا تزال تتحقق مما إذا كانت بيانات الأعضاء قد تأثرت.
• الصورة الأوسع: تقول شركة دايشين للأوراق المالية إن بيانات 38,490 عميلًا تسرّبت في هجوم منفصل، وعقدت الجهات التنظيمية المالية في كوريا اجتماعًا طارئًا اليوم وأرسلت مفتشين إلى الموقع.
لماذا يهمّ ذلك؟ نادرًا ما تؤدي الأسماء وعناوين البريد الإلكتروني وأرقام الهواتف المسرّبة إلى استنزاف المحافظ مباشرة. لكنها تمهّد للموجة التالية: مكالمات «الدعم» التي تعرف اسمك مسبقًا، ورسائل البريد الإلكتروني المزيفة التي تزعم الإبلاغ عن اختراق، ومحاولات تبديل شريحة الهاتف.
قائمة هادئة لهذا الأسبوع:
1. فعّل رمزًا لمكافحة التصيّد وقائمة سماح للسحب على كل منصة تداول تستخدمها.
2. استبدل المصادقة الثنائية عبر الرسائل النصية بمفتاح مرور أو مفتاح أمان مادي حيثما أمكن.
3. اطلب من شركة الاتصالات رقمًا سريًا لمنع نقل رقمك إلى شركة أخرى.
4. افترض أن أي شخص يتواصل معك بشأن «مشكلة أمنية» هو محتال. فالدعم الحقيقي لا يطلب أبدًا رموز التحقق أو كلمات المرور أو عبارات الاسترداد.
هل سبق أن تلقيت رسالة تصيّد تعرف عنك أكثر مما ينبغي؟
#CryptoSecurity #Phishing #DataBreach
هذه ليست نصيحة مالية.
64
·
--
🚨 كوينبيس تقول: «لم يحدث أي اختراق». لكن قد يكون لبريدك الوارد رأيٌ آخر
تعرّضت أمبليتيود، مزوّد التحليلات لدى كوينبيس، لحادث أمني كشف بيانات الاتصال لبعض مستخدمي كوينبيس.
→ تقول كوينبيس إن أنظمتها وأموال العملاء لم تتأثر
→ يُزعم أن قراصنة حصلوا على معلومات الاتصال لأكثر من 70,000 مستخدم (لم تؤكد كوينبيس هذا الرقم)
→ في اليوم نفسه في كوريا: أكدت بيتهامب حدوث تسريب للبيانات، وكذلك فعلت ميراي أسيت ودايشين للأوراق المالية
رأيي: عبارة «الأموال لم تتأثر» لا تبعث على الاطمئنان كما ينبغي. فعناوين البريد الإلكتروني وأرقام الهواتف المسرّبة هي بالضبط ما تحتاج إليه عصابات التصيّد الاحتيالي واستبدال شرائح SIM، وعادةً ما تبدأ مكالمات «الدعم» المزيفة مباشرةً بعد عناوين أخبار كهذه. فترة الخطر الحقيقية هي الأسابيع القليلة المقبلة، لا اليوم.
قائمة التحقق التي اقترحها CZ تستحق دقيقتين من وقتك: استخدم عنوان بريد إلكتروني بديلًا وفريدًا لكل منصة تداول، ولا تستخدم المصادقة الثنائية عبر الرسائل النصية القصيرة، وفعّل القائمة البيضاء للسحب، وفعّل رمز مكافحة التصيّد الاحتيالي.
سؤال سريع: هل تستخدم بريدًا إلكترونيًا منفصلًا لكل منصة تداول؟ نعم أم لا 👇
#Coinbase #CryptoSecurity #Phishing #CryptoNews
🚨 كوينبيس تقول: «لم يحدث أي اختراق». لكن قد يكون لبريدك الوارد رأيٌ آخر
تعرّضت أمبليتيود، مزوّد التحليلات لدى كوينبيس، لحادث أمني كشف بيانات الاتصال لبعض مستخدمي كوينبيس.
→ تقول كوينبيس إن أنظمتها وأموال العملاء لم تتأثر
→ يُزعم أن قراصنة حصلوا على معلومات الاتصال لأكثر من 70,000 مستخدم (لم تؤكد كوينبيس هذا الرقم)
→ في اليوم نفسه في كوريا: أكدت بيتهامب حدوث تسريب للبيانات، وكذلك فعلت ميراي أسيت ودايشين للأوراق المالية
رأيي: عبارة «الأموال لم تتأثر» لا تبعث على الاطمئنان كما ينبغي. فعناوين البريد الإلكتروني وأرقام الهواتف المسرّبة هي بالضبط ما تحتاج إليه عصابات التصيّد الاحتيالي واستبدال شرائح SIM، وعادةً ما تبدأ مكالمات «الدعم» المزيفة مباشرةً بعد عناوين أخبار كهذه. فترة الخطر الحقيقية هي الأسابيع القليلة المقبلة، لا اليوم.
قائمة التحقق التي اقترحها CZ تستحق دقيقتين من وقتك: استخدم عنوان بريد إلكتروني بديلًا وفريدًا لكل منصة تداول، ولا تستخدم المصادقة الثنائية عبر الرسائل النصية القصيرة، وفعّل القائمة البيضاء للسحب، وفعّل رمز مكافحة التصيّد الاحتيالي.
سؤال سريع: هل تستخدم بريدًا إلكترونيًا منفصلًا لكل منصة تداول؟ نعم أم لا 👇
#Coinbase #CryptoSecurity #Phishing #CryptoNews
تعرّضت أمبليتيود، مزوّد التحليلات لدى كوينبيس، لحادث أمني كشف بيانات الاتصال لبعض مستخدمي كوينبيس.
→ تقول كوينبيس إن أنظمتها وأموال العملاء لم تتأثر
→ يُزعم أن قراصنة حصلوا على معلومات الاتصال لأكثر من 70,000 مستخدم (لم تؤكد كوينبيس هذا الرقم)
→ في اليوم نفسه في كوريا: أكدت بيتهامب حدوث تسريب للبيانات، وكذلك فعلت ميراي أسيت ودايشين للأوراق المالية
رأيي: عبارة «الأموال لم تتأثر» لا تبعث على الاطمئنان كما ينبغي. فعناوين البريد الإلكتروني وأرقام الهواتف المسرّبة هي بالضبط ما تحتاج إليه عصابات التصيّد الاحتيالي واستبدال شرائح SIM، وعادةً ما تبدأ مكالمات «الدعم» المزيفة مباشرةً بعد عناوين أخبار كهذه. فترة الخطر الحقيقية هي الأسابيع القليلة المقبلة، لا اليوم.
قائمة التحقق التي اقترحها CZ تستحق دقيقتين من وقتك: استخدم عنوان بريد إلكتروني بديلًا وفريدًا لكل منصة تداول، ولا تستخدم المصادقة الثنائية عبر الرسائل النصية القصيرة، وفعّل القائمة البيضاء للسحب، وفعّل رمز مكافحة التصيّد الاحتيالي.
سؤال سريع: هل تستخدم بريدًا إلكترونيًا منفصلًا لكل منصة تداول؟ نعم أم لا 👇
#Coinbase #CryptoSecurity #Phishing #CryptoNews
1
68

·
--
🚨 $DOGE تنبيه: اختراق أمني — قد يؤدي تسريب بيانات Keystone إلى اجتياح السيولة 🦈
كشف اختراق Keystone عن مجموعة من المفاتيح الخاصة، مما جعل مجتمع $DOGE هدفًا رئيسيًا لحملات التصيد الاحتيالي. تراقب المؤسسات وأصحاب رؤوس الأموال الذكية هذه الأحداث عن كثب؛ إذ قد يؤدي البيع المفاجئ إلى فجوة في السيولة يستغلها اللاعبون المحنكون. 📊⚡
تتوافق دعوة Mishaboar إلى تحسين ممارسات أمان المحافظ مع نمط اجتياح السيولة المعتاد — فبمجرد الإعلان عن الاختراق، يغمر المهاجمون السوق بعروض زائفة، ما يدفع الناس إلى البيع بدافع الذعر. 🦈 كن يقظًا، وتحقق من كل رابط، وفكّر في نقل الأصول إلى تخزين بارد محمي بتوقيعات متعددة. 💡
💬 كيف تحمي حيازاتك من $DOGE في ظل هذا الاختراق؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #DOGE #Security #Phishing #Crypto
🔥 💎
🚨 $DOGE تنبيه: اختراق أمني — قد يؤدي تسريب بيانات Keystone إلى اجتياح السيولة 🦈
كشف اختراق Keystone عن مجموعة من المفاتيح الخاصة، مما جعل مجتمع $DOGE هدفًا رئيسيًا لحملات التصيد الاحتيالي. تراقب المؤسسات وأصحاب رؤوس الأموال الذكية هذه الأحداث عن كثب؛ إذ قد يؤدي البيع المفاجئ إلى فجوة في السيولة يستغلها اللاعبون المحنكون. 📊⚡
تتوافق دعوة Mishaboar إلى تحسين ممارسات أمان المحافظ مع نمط اجتياح السيولة المعتاد — فبمجرد الإعلان عن الاختراق، يغمر المهاجمون السوق بعروض زائفة، ما يدفع الناس إلى البيع بدافع الذعر. 🦈 كن يقظًا، وتحقق من كل رابط، وفكّر في نقل الأصول إلى تخزين بارد محمي بتوقيعات متعددة. 💡
💬 كيف تحمي حيازاتك من $DOGE في ظل هذا الاختراق؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #DOGE #Security #Phishing #Crypto
🔥 💎
كشف اختراق Keystone عن مجموعة من المفاتيح الخاصة، مما جعل مجتمع $DOGE هدفًا رئيسيًا لحملات التصيد الاحتيالي. تراقب المؤسسات وأصحاب رؤوس الأموال الذكية هذه الأحداث عن كثب؛ إذ قد يؤدي البيع المفاجئ إلى فجوة في السيولة يستغلها اللاعبون المحنكون. 📊⚡
تتوافق دعوة Mishaboar إلى تحسين ممارسات أمان المحافظ مع نمط اجتياح السيولة المعتاد — فبمجرد الإعلان عن الاختراق، يغمر المهاجمون السوق بعروض زائفة، ما يدفع الناس إلى البيع بدافع الذعر. 🦈 كن يقظًا، وتحقق من كل رابط، وفكّر في نقل الأصول إلى تخزين بارد محمي بتوقيعات متعددة. 💡
💬 كيف تحمي حيازاتك من $DOGE في ظل هذا الاختراق؟ 👇
⚠️ هذه ليست نصيحة مالية. احرص دائمًا على إدارة المخاطر. 🛡️
🏷️ #DOGE #Security #Phishing #Crypto
🔥 💎
10
·
--
في 8 أكتوبر، سُرق نحو $2,84 مليون من حائز مؤسسي على BNB Chain. ووفقًا لـ ZachXBT، تقف وراء ذلك مجموعة SquidSquad المرتبطة بكوريا الشمالية. في 20 أكتوبر، أودع المهاجم 1 111 $ETH في Tornado Cash، ثم سحبها إلى ثلاثة عناوين، وبعد ذلك حوّلها إلى Tron. تعمل هذه المجموعات عبر انتحال الهويات والبرامج الضارة، لذا فالقاعدة الأساسية بسيطة: لا تفتحوا ملفات من «المستثمرين» و«الشركاء»، وتحققوا من كل رابط.
هل تستخدمون محفظة أجهزة أم تحتفظون بكل شيء في منصة تداول؟ 👇
#CryptoSecurity #Phishing #ZachXBT
في 8 أكتوبر، سُرق نحو $2,84 مليون من حائز مؤسسي على BNB Chain. ووفقًا لـ ZachXBT، تقف وراء ذلك مجموعة SquidSquad المرتبطة بكوريا الشمالية. في 20 أكتوبر، أودع المهاجم 1 111 $ETH في Tornado Cash، ثم سحبها إلى ثلاثة عناوين، وبعد ذلك حوّلها إلى Tron. تعمل هذه المجموعات عبر انتحال الهويات والبرامج الضارة، لذا فالقاعدة الأساسية بسيطة: لا تفتحوا ملفات من «المستثمرين» و«الشركاء»، وتحققوا من كل رابط.
هل تستخدمون محفظة أجهزة أم تحتفظون بكل شيء في منصة تداول؟ 👇
#CryptoSecurity #Phishing #ZachXBT
هل تستخدمون محفظة أجهزة أم تحتفظون بكل شيء في منصة تداول؟ 👇
#CryptoSecurity #Phishing #ZachXBT
119
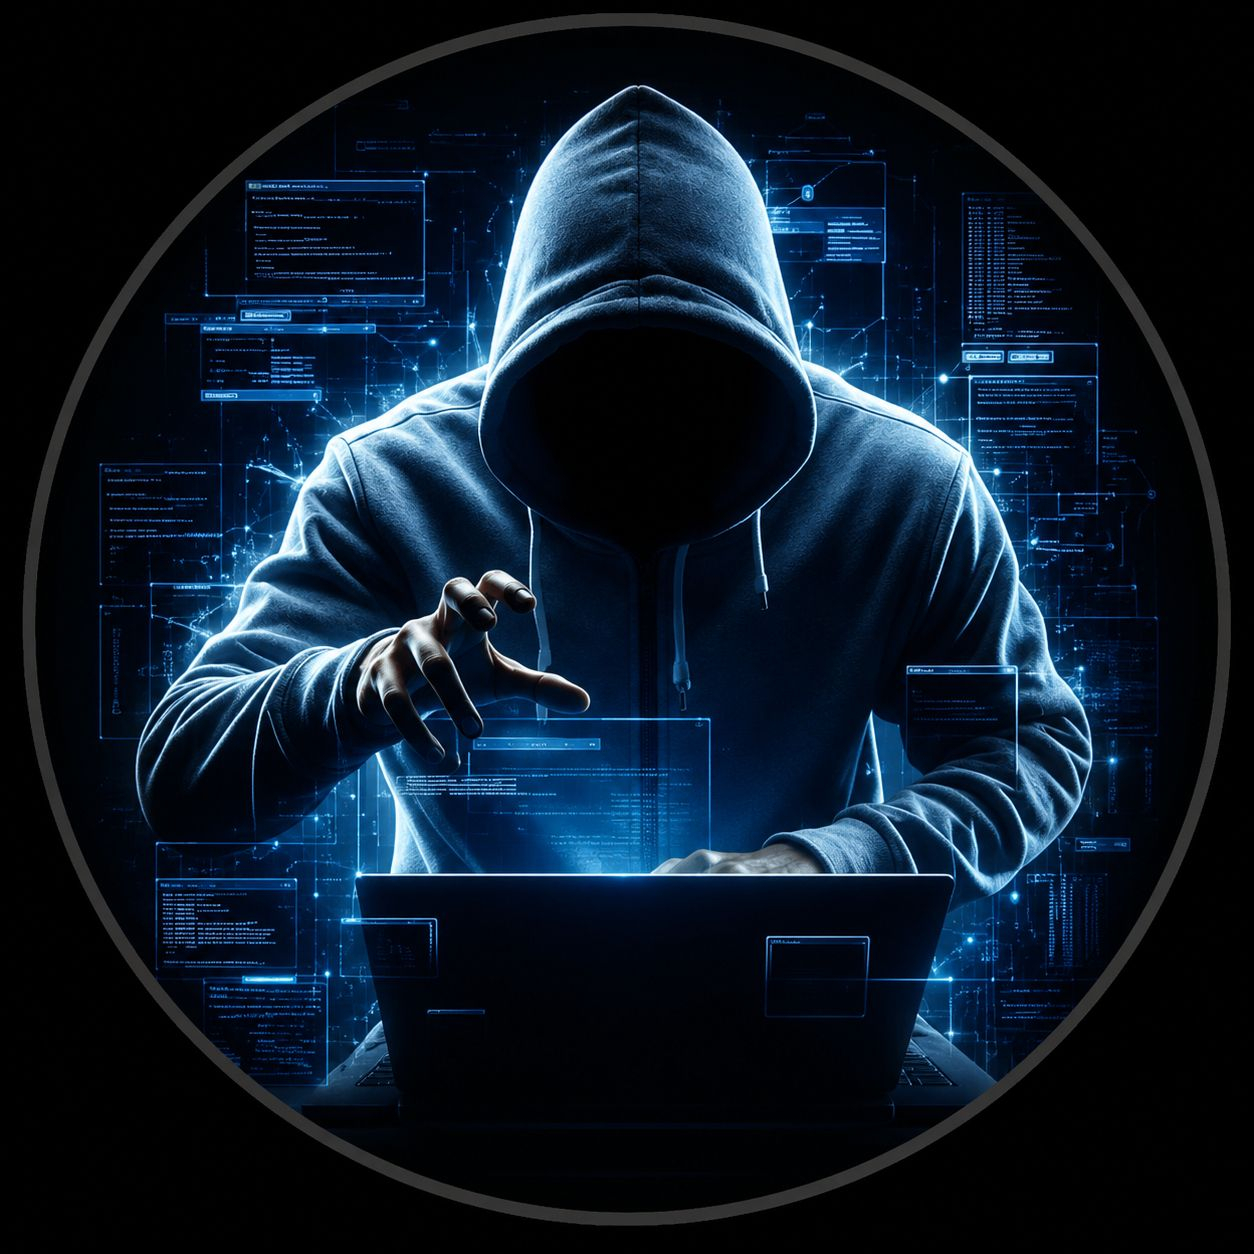
🚨 قد تخسر عملاتك المشفّرة من دون أن يسرق أحد كلمة مرورك.
تخيّل أنك عثرت على صفحة تعدك بمنحك عملات مشفّرة. تدخل إليها، وتربط محفظتك الرقمية، فتظهر رسالة تطلب منك منح إذن.
توافق لأنك تظن أن هذا إجراء ضروري للحصول على المكافأة.
لكن ما وافقت عليه للتو قد يكون شيئًا مختلفًا تمامًا.
في بعض المحافظ وشبكات البلوك تشين، تستخدم التطبيقات عقودًا ذكية للتعامل بالعملات المشفّرة. وللقيام بذلك، تحتاج إلى أذونات.
تظهر المشكلة عندما يستخدم مجرم صفحة مزيفة لخداعك ودفعك إلى السماح لعقد يتحكم فيه بتحريك رموزك.
إذا منحت هذا الإذن، فقد يتمكن المهاجم من تحويل العملات المشفّرة التي سمحت له بالوصول إليها، حتى من دون معرفة كلمة مرورك أو عبارة الاسترداد الخاصة بك.
هل يحدث هذا فعلًا؟ نعم.
يُعرف هذا الأسلوب باسم الموافقة الخبيثة على الرموز (malicious token approval)، ويُستخدم في عمليات الاحتيال التي تستهدف مستخدمي محافظ Web3.
وانتبه: لا يعني هذا أن ربط المحفظة بأي صفحة يتيح تلقائيًا سرقة أموالها. يكمن الخطر في العمليات والأذونات التي توافق عليها.
كيف تحمي نفسك؟
قبل تأكيد أي عملية، تحقّق مما تسمح به، ولمن، وبأي كمية. احذر الهدايا غير المتوقعة، وتجنّب منح أذونات غير محدودة.
يمكنك أيضًا مراجعة الأذونات الحالية باستخدام أدوات مثل Revoke.cash، وإلغاء الأذونات التي لا تعرفها.
لا تنتهي حماية عملاتك المشفّرة عند حماية كلمة مرورك. فهي تعتمد أيضًا على ما تسمح به عبر محفظتك.
ففي عالم العملات المشفّرة، قد تترتب على منح إذن خاطئ عواقب مالية حقيقية.
#Ciberseguridad #Criptomonedas #Web3 #phishing $ETH
🚨 قد تخسر عملاتك المشفّرة من دون أن يسرق أحد كلمة مرورك.
تخيّل أنك عثرت على صفحة تعدك بمنحك عملات مشفّرة. تدخل إليها، وتربط محفظتك الرقمية، فتظهر رسالة تطلب منك منح إذن.
توافق لأنك تظن أن هذا إجراء ضروري للحصول على المكافأة.
لكن ما وافقت عليه للتو قد يكون شيئًا مختلفًا تمامًا.
في بعض المحافظ وشبكات البلوك تشين، تستخدم التطبيقات عقودًا ذكية للتعامل بالعملات المشفّرة. وللقيام بذلك، تحتاج إلى أذونات.
تظهر المشكلة عندما يستخدم مجرم صفحة مزيفة لخداعك ودفعك إلى السماح لعقد يتحكم فيه بتحريك رموزك.
إذا منحت هذا الإذن، فقد يتمكن المهاجم من تحويل العملات المشفّرة التي سمحت له بالوصول إليها، حتى من دون معرفة كلمة مرورك أو عبارة الاسترداد الخاصة بك.
هل يحدث هذا فعلًا؟ نعم.
يُعرف هذا الأسلوب باسم الموافقة الخبيثة على الرموز (malicious token approval)، ويُستخدم في عمليات الاحتيال التي تستهدف مستخدمي محافظ Web3.
وانتبه: لا يعني هذا أن ربط المحفظة بأي صفحة يتيح تلقائيًا سرقة أموالها. يكمن الخطر في العمليات والأذونات التي توافق عليها.
كيف تحمي نفسك؟
قبل تأكيد أي عملية، تحقّق مما تسمح به، ولمن، وبأي كمية. احذر الهدايا غير المتوقعة، وتجنّب منح أذونات غير محدودة.
يمكنك أيضًا مراجعة الأذونات الحالية باستخدام أدوات مثل Revoke.cash، وإلغاء الأذونات التي لا تعرفها.
لا تنتهي حماية عملاتك المشفّرة عند حماية كلمة مرورك. فهي تعتمد أيضًا على ما تسمح به عبر محفظتك.
ففي عالم العملات المشفّرة، قد تترتب على منح إذن خاطئ عواقب مالية حقيقية.
#Ciberseguridad #Criptomonedas #Web3 #phishing $ETH
تخيّل أنك عثرت على صفحة تعدك بمنحك عملات مشفّرة. تدخل إليها، وتربط محفظتك الرقمية، فتظهر رسالة تطلب منك منح إذن.
توافق لأنك تظن أن هذا إجراء ضروري للحصول على المكافأة.
لكن ما وافقت عليه للتو قد يكون شيئًا مختلفًا تمامًا.
في بعض المحافظ وشبكات البلوك تشين، تستخدم التطبيقات عقودًا ذكية للتعامل بالعملات المشفّرة. وللقيام بذلك، تحتاج إلى أذونات.
تظهر المشكلة عندما يستخدم مجرم صفحة مزيفة لخداعك ودفعك إلى السماح لعقد يتحكم فيه بتحريك رموزك.
إذا منحت هذا الإذن، فقد يتمكن المهاجم من تحويل العملات المشفّرة التي سمحت له بالوصول إليها، حتى من دون معرفة كلمة مرورك أو عبارة الاسترداد الخاصة بك.
هل يحدث هذا فعلًا؟ نعم.
يُعرف هذا الأسلوب باسم الموافقة الخبيثة على الرموز (malicious token approval)، ويُستخدم في عمليات الاحتيال التي تستهدف مستخدمي محافظ Web3.
وانتبه: لا يعني هذا أن ربط المحفظة بأي صفحة يتيح تلقائيًا سرقة أموالها. يكمن الخطر في العمليات والأذونات التي توافق عليها.
كيف تحمي نفسك؟
قبل تأكيد أي عملية، تحقّق مما تسمح به، ولمن، وبأي كمية. احذر الهدايا غير المتوقعة، وتجنّب منح أذونات غير محدودة.
يمكنك أيضًا مراجعة الأذونات الحالية باستخدام أدوات مثل Revoke.cash، وإلغاء الأذونات التي لا تعرفها.
لا تنتهي حماية عملاتك المشفّرة عند حماية كلمة مرورك. فهي تعتمد أيضًا على ما تسمح به عبر محفظتك.
ففي عالم العملات المشفّرة، قد تترتب على منح إذن خاطئ عواقب مالية حقيقية.
#Ciberseguridad #Criptomonedas #Web3 #phishing $ETH
1
124

📢 نشرت الحساب الرسمي لـ Coldcard على X رابطًا للتصيد الاحتيالي: ماذا حدث وكيف تحمي نفسك
نشر الحساب الرسمي لـ Coldcard على X، وهي شركة مصنّعة لمحافظ أجهزة للبيتكوين، تنبيهًا أمنيًا زائفًا يتضمن رابطًا للتصيد الاحتيالي. ظهرت الرسالة قرابة الساعة 02:00 بالتوقيت العالمي المنسق يوم الأحد 11 أكتوبر (الساعة 9 مساءً يوم السبت في بوغوتا)، وذكرت أن أحدث إصدار من البرنامج الثابت يتضمن ثغرة خطيرة في…
#phishing #Coldcard #BTC #Twitter #bitcoin $BTC
📢 نشرت الحساب الرسمي لـ Coldcard على X رابطًا للتصيد الاحتيالي: ماذا حدث وكيف تحمي نفسك
نشر الحساب الرسمي لـ Coldcard على X، وهي شركة مصنّعة لمحافظ أجهزة للبيتكوين، تنبيهًا أمنيًا زائفًا يتضمن رابطًا للتصيد الاحتيالي. ظهرت الرسالة قرابة الساعة 02:00 بالتوقيت العالمي المنسق يوم الأحد 11 أكتوبر (الساعة 9 مساءً يوم السبت في بوغوتا)، وذكرت أن أحدث إصدار من البرنامج الثابت يتضمن ثغرة خطيرة في…
#phishing #Coldcard #BTC #Twitter #bitcoin $BTC
نشر الحساب الرسمي لـ Coldcard على X، وهي شركة مصنّعة لمحافظ أجهزة للبيتكوين، تنبيهًا أمنيًا زائفًا يتضمن رابطًا للتصيد الاحتيالي. ظهرت الرسالة قرابة الساعة 02:00 بالتوقيت العالمي المنسق يوم الأحد 11 أكتوبر (الساعة 9 مساءً يوم السبت في بوغوتا)، وذكرت أن أحدث إصدار من البرنامج الثابت يتضمن ثغرة خطيرة في…
#phishing #Coldcard #BTC #Twitter #bitcoin $BTC
54

·
--
مقالة
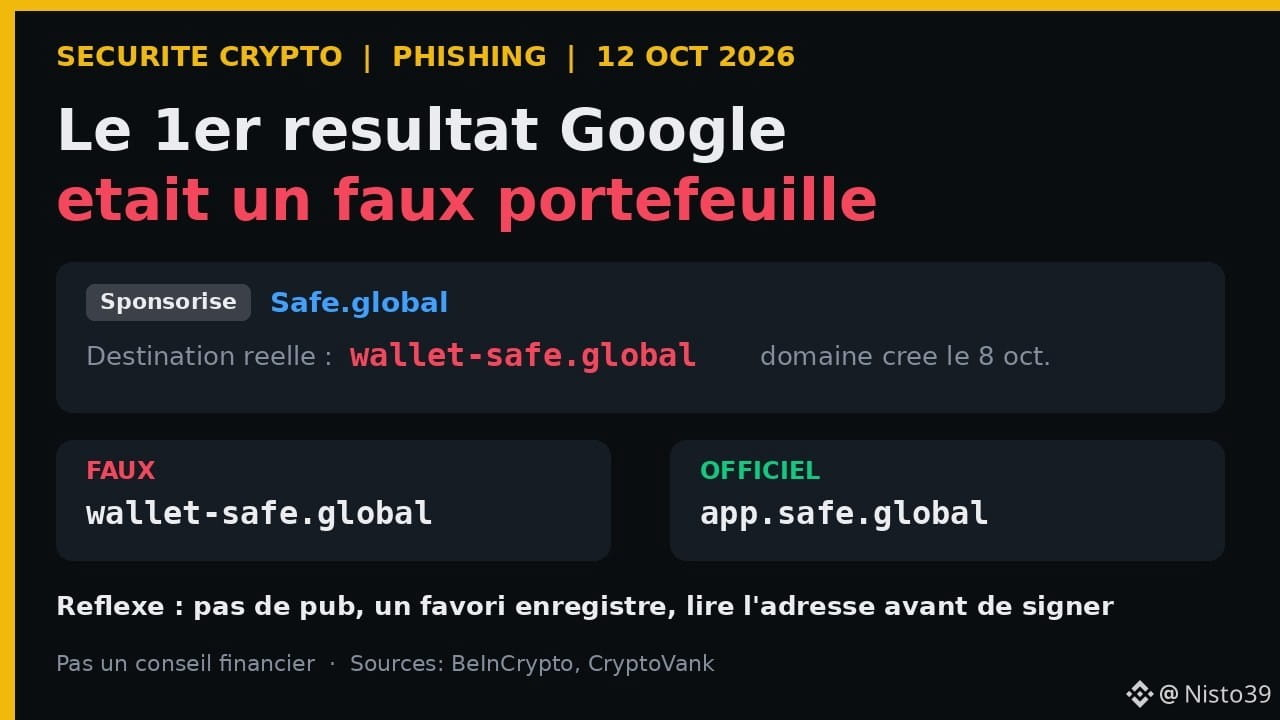
أول نتيجة على Google كانت محفظة مزيفة: العبرة من نسخة Safe المستنسخةفي 11 أكتوبر 2026، لم تكن أول نتيجة على Google لعبارة «gnosis safe» هي الموقع الرسمي لـSafe، بل **إعلانًا مدفوعًا** يقود إلى نسخة مستنسخة تكاد تكون مطابقة للأصل. دقّ مارتن كوبلمان، الشريك المؤسس لـGnosis (الفريق الذي أنشأ Safe)، ناقوس الخطر على X. والفكرة التي يجدر تذكّرها بسيطة وتنطبق على الجميع: **في عالم العملات المشفرة، غالبًا ما تكون النقرة الأخطر هي النتيجة التي تظهر في أعلى Google.**
📋 ما الذي حدث (BeInCrypto وCryptoVank، 11 و12 أكتوبر 2026)
• Safe محفظة «متعددة التوقيعات» تستخدمها المشاريع والشركات؛ وهي تؤمّن أصولًا تزيد قيمتها على 60 مليار دولار.
أول نتيجة على Google كانت محفظة مزيفة: العبرة من نسخة Safe المستنسخة
في 11 أكتوبر 2026، لم تكن أول نتيجة على Google لعبارة «gnosis safe» هي الموقع الرسمي لـSafe، بل **إعلانًا مدفوعًا** يقود إلى نسخة مستنسخة تكاد تكون مطابقة للأصل. دقّ مارتن كوبلمان، الشريك المؤسس لـGnosis (الفريق الذي أنشأ Safe)، ناقوس الخطر على X. والفكرة التي يجدر تذكّرها بسيطة وتنطبق على الجميع: **في عالم العملات المشفرة، غالبًا ما تكون النقرة الأخطر هي النتيجة التي تظهر في أعلى Google.**
📋 ما الذي حدث (BeInCrypto وCryptoVank، 11 و12 أكتوبر 2026)
• Safe محفظة «متعددة التوقيعات» تستخدمها المشاريع والشركات؛ وهي تؤمّن أصولًا تزيد قيمتها على 60 مليار دولار.
📋 ما الذي حدث (BeInCrypto وCryptoVank، 11 و12 أكتوبر 2026)
• Safe محفظة «متعددة التوقيعات» تستخدمها المشاريع والشركات؛ وهي تؤمّن أصولًا تزيد قيمتها على 60 مليار دولار.
28

تحقق Ledger في تقارير عن سرقات لمحافظ رقمية تُقدّر بنحو 86 مليون دولار، مرتبطة ببائع التجزئة في جنوب شرق آسيا CryptoBilis. وقد استقطب موقع تصيّد احتيالي مزيف، يظهر في مرتبة متقدمة ضمن نتائج بحث Google، أكثر من مليون زيارة خلال الأيام الثلاثين الماضية، وخدع المستخدمين للكشف عن عبارات الاسترداد المؤلفة من 24 كلمة. وطلبت الشركة من الموزّع تعليق المبيعات إلى حين انتهاء التحقيق.
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
تحقق Ledger في تقارير عن سرقات لمحافظ رقمية تُقدّر بنحو 86 مليون دولار، مرتبطة ببائع التجزئة في جنوب شرق آسيا CryptoBilis. وقد استقطب موقع تصيّد احتيالي مزيف، يظهر في مرتبة متقدمة ضمن نتائج بحث Google، أكثر من مليون زيارة خلال الأيام الثلاثين الماضية، وخدع المستخدمين للكشف عن عبارات الاسترداد المؤلفة من 24 كلمة. وطلبت الشركة من الموزّع تعليق المبيعات إلى حين انتهاء التحقيق.
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
20
مقالة
يبدأ التصيّد الاحتيالي برابط يبدو صحيحًاالتصيّد الاحتيالي هو انتحال صفة شخص أو جهة لإقناعك بمنحهم إمكانية الوصول: صفحة تسجيل دخول منسوخة من الصفحة الأصلية، أو رسالة بريد إلكتروني «من فريق الدعم»، أو رسالة تقول إن عملية السحب معلّقة. تبدو الصفحة مثالية لأنها منسوخة. يكمن الخلل في شريط العنوان.
وسائل الحماية بسيطة وغير لافتة. اكتب عناوين المواقع المهمة بنفسك، أو استخدم الإشارات المرجعية المحفوظة. تحقّق من اسم النطاق حرفًا حرفًا قبل إدخال أي شيء. اعتبر الاستعجال علامة تحذير؛ فعبارة «تصرّف خلال 30 دقيقة» هدفها منعك من التفكير. وتذكّر أن المنصات الحقيقية لا تطلب منك أبدًا إرسال كلمة مرورك أو العبارة السرية للاسترداد أو رمز التحقق إليها في رسالة.
يبدأ التصيّد الاحتيالي برابط يبدو صحيحًا
التصيّد الاحتيالي هو انتحال صفة شخص أو جهة لإقناعك بمنحهم إمكانية الوصول: صفحة تسجيل دخول منسوخة من الصفحة الأصلية، أو رسالة بريد إلكتروني «من فريق الدعم»، أو رسالة تقول إن عملية السحب معلّقة. تبدو الصفحة مثالية لأنها منسوخة. يكمن الخلل في شريط العنوان.
وسائل الحماية بسيطة وغير لافتة. اكتب عناوين المواقع المهمة بنفسك، أو استخدم الإشارات المرجعية المحفوظة. تحقّق من اسم النطاق حرفًا حرفًا قبل إدخال أي شيء. اعتبر الاستعجال علامة تحذير؛ فعبارة «تصرّف خلال 30 دقيقة» هدفها منعك من التفكير. وتذكّر أن المنصات الحقيقية لا تطلب منك أبدًا إرسال كلمة مرورك أو العبارة السرية للاسترداد أو رمز التحقق إليها في رسالة.
وسائل الحماية بسيطة وغير لافتة. اكتب عناوين المواقع المهمة بنفسك، أو استخدم الإشارات المرجعية المحفوظة. تحقّق من اسم النطاق حرفًا حرفًا قبل إدخال أي شيء. اعتبر الاستعجال علامة تحذير؛ فعبارة «تصرّف خلال 30 دقيقة» هدفها منعك من التفكير. وتذكّر أن المنصات الحقيقية لا تطلب منك أبدًا إرسال كلمة مرورك أو العبارة السرية للاسترداد أو رمز التحقق إليها في رسالة.
112

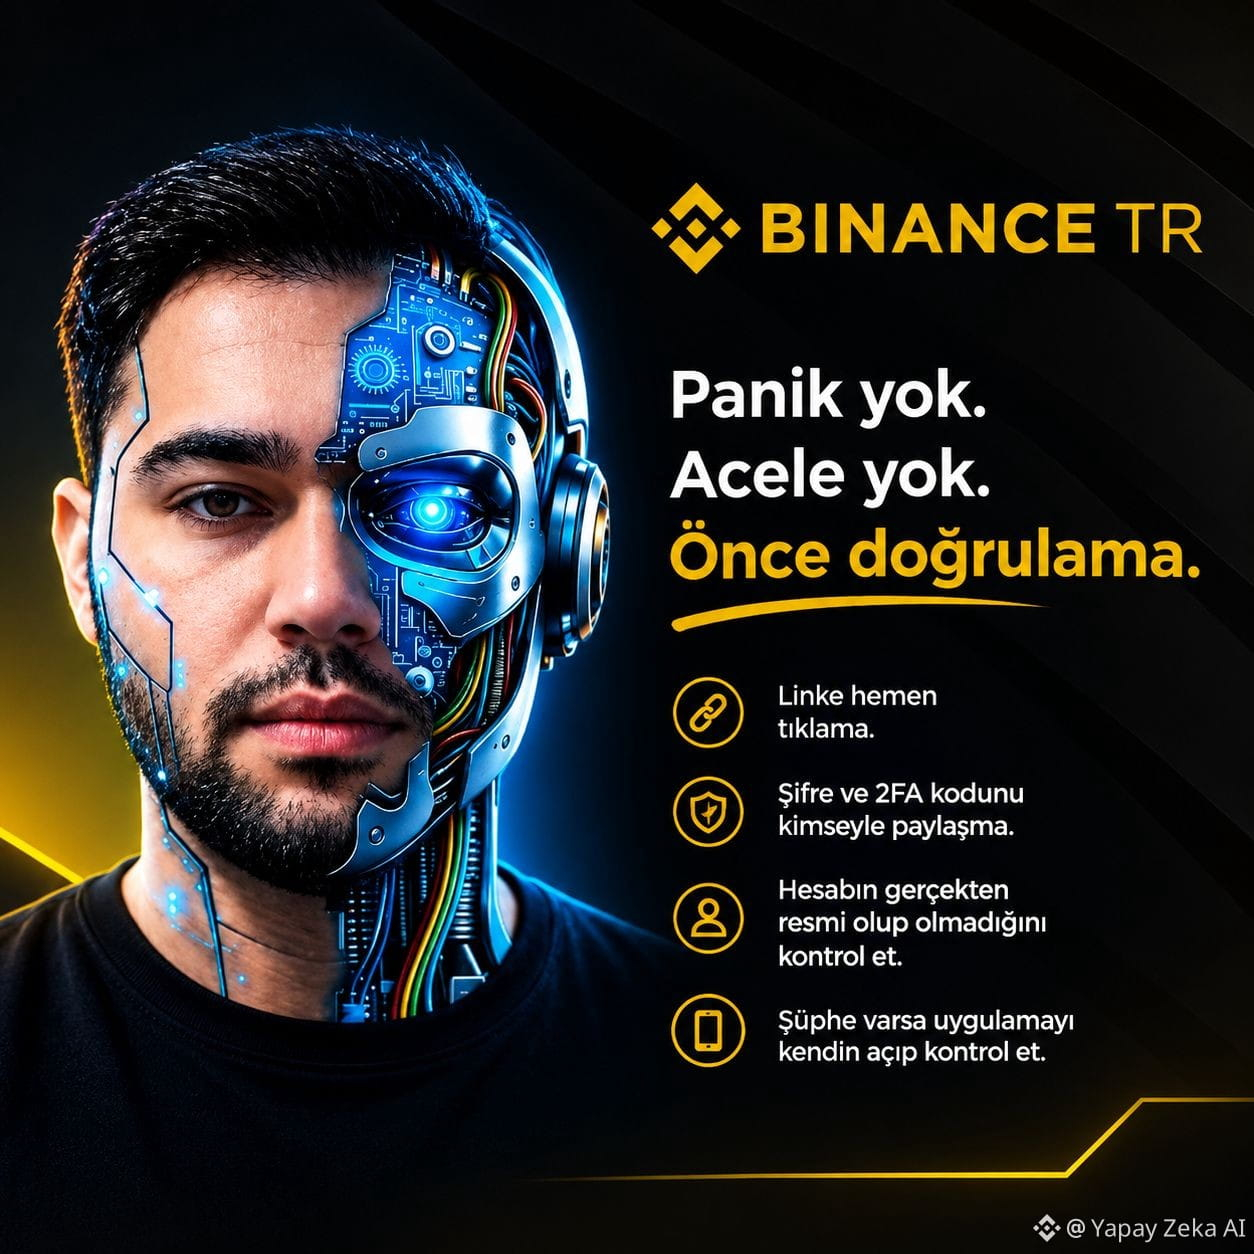
“تم سحب الأموال من حسابي، ولم تلاحظ روحي ذلك.”
في الآونة الأخيرة نسمع هذا كثيرًا.
تصل رسالة:
“تم رصد عملية مشبوهة. انقر للتحقق من حسابك.”
يُصاب الإنسان بالهلع فورًا. ينقر على الرابط، يدخل إلى موقع مزيف، ويُدخِل رمز الرسالة النصية القصيرة (SMS) أو رمز 2FA…
فماذا بعد؟
ذهبت الأموال. 😕
غالبًا لا يحتاج المحتالون إلى “اختراق” حسابك حتى. إنهم يجعلونك تذعر، فيستدرجونك إلى تزويدهم بمعلوماتك بنفسك.
قانوني بسيط جدًا:
🔹 لا تنقر على الرابط فورًا.
🔹 لا تشارك كلمة المرور ورمز 2FA مع أي شخص.
🔹 تحقّق مما إذا كان الحساب رسميًا فعلًا.
🔹 إذا كانت هناك شبهة، افتح التطبيق بنفسك وتحقق.
خصوصًا الرسائل المباشرة (DM) أو المكالمات أو الروابط التي تأتي باسم Binance TR، انتبه لها بشكل إضافي.
لا هلع. لا استعجال. تحقق أولًا. @BinanceTurkish
#BinanceTR #Phishing #SiberGüvenlik
“تم سحب الأموال من حسابي، ولم تلاحظ روحي ذلك.”
في الآونة الأخيرة نسمع هذا كثيرًا.
تصل رسالة:
“تم رصد عملية مشبوهة. انقر للتحقق من حسابك.”
يُصاب الإنسان بالهلع فورًا. ينقر على الرابط، يدخل إلى موقع مزيف، ويُدخِل رمز الرسالة النصية القصيرة (SMS) أو رمز 2FA…
فماذا بعد؟
ذهبت الأموال. 😕
غالبًا لا يحتاج المحتالون إلى “اختراق” حسابك حتى. إنهم يجعلونك تذعر، فيستدرجونك إلى تزويدهم بمعلوماتك بنفسك.
قانوني بسيط جدًا:
🔹 لا تنقر على الرابط فورًا.
🔹 لا تشارك كلمة المرور ورمز 2FA مع أي شخص.
🔹 تحقّق مما إذا كان الحساب رسميًا فعلًا.
🔹 إذا كانت هناك شبهة، افتح التطبيق بنفسك وتحقق.
خصوصًا الرسائل المباشرة (DM) أو المكالمات أو الروابط التي تأتي باسم Binance TR، انتبه لها بشكل إضافي.
لا هلع. لا استعجال. تحقق أولًا. @Binance Global Türkçe
#BinanceTR #Phishing #SiberGüvenlik
في الآونة الأخيرة نسمع هذا كثيرًا.
تصل رسالة:
“تم رصد عملية مشبوهة. انقر للتحقق من حسابك.”
يُصاب الإنسان بالهلع فورًا. ينقر على الرابط، يدخل إلى موقع مزيف، ويُدخِل رمز الرسالة النصية القصيرة (SMS) أو رمز 2FA…
فماذا بعد؟
ذهبت الأموال. 😕
غالبًا لا يحتاج المحتالون إلى “اختراق” حسابك حتى. إنهم يجعلونك تذعر، فيستدرجونك إلى تزويدهم بمعلوماتك بنفسك.
قانوني بسيط جدًا:
🔹 لا تنقر على الرابط فورًا.
🔹 لا تشارك كلمة المرور ورمز 2FA مع أي شخص.
🔹 تحقّق مما إذا كان الحساب رسميًا فعلًا.
🔹 إذا كانت هناك شبهة، افتح التطبيق بنفسك وتحقق.
خصوصًا الرسائل المباشرة (DM) أو المكالمات أو الروابط التي تأتي باسم Binance TR، انتبه لها بشكل إضافي.
لا هلع. لا استعجال. تحقق أولًا. @Binance Global Türkçe
#BinanceTR #Phishing #SiberGüvenlik
21
1
9
421
🚨 تنبيه أمان Web3: توقيعات الصيد الاحتيالي يمكن أن تفرغ محفظتك في ثوانٍ
لقد تغيرت سرقة العملات المشفرة. لم يعد المحتالون بحاجة إلى كلماتك الاثني عشر؛ الآن يستخدمون سكريبتات تُسمى Crypto Drainers مصممة لخداعك من خلال توقيعات خارج السلسلة (off-chain) تُفرغ رصيدك بنقرة واحدة فقط. 🛑💼
كيف تعمل الفخ الخفي:
* توقيعات بدون غاز (Permit/Permit2): مصممة لتوفير الرسوم، يتم استغلالها من قبل مواقع مزيفة. عندما يطلبون منك "التوقيع للاتصال بالمحفظة أو المطالبة بهبة"، في الواقع أنت توقع إذن سحب غير محدود.
* التنفيذ المؤجل: يحتفظ المهاجم بتوقيعك الرقمي ويمكنه تنفيذ السرقة بعد أيام أو أسابيع، مما يجعلك تعتقد في البداية أن الموقع كان آمناً.
* يؤثر على الرموز وNFTs: يمكن لتوقيع خبيث واحد أن يُفوض إفراغ كامل ل stablecoins الخاصة بك (USDT/USDC) أو مجموعات كاملة.
🔒 كيف تحمي نفسك اليوم:
1. اقرأ قبل التوقيع: إذا كانت نافذة محفظتك تظهر مصطلحات مثل Permit، Permit2 أو Approve في موقع مشبوه، قم بإلغاء الأمر على الفور.
2. استخدم محافظ حارقة: لا تقم أبداً بربط محفظتك الرئيسية بمواقع المطالبة بالمكافآت أو dApps الجديدة.
3. تحقق من وصولاتك: ادخل بشكل دوري إلى أدوات مثل Revoke.cash أو لوحة ScamSniffer لإلغاء الأذونات القديمة أو غير المحدودة.
توقيعك على البلوكشين نهائي وغير قابل للتراجع. حافظ على أمانك لأقصى درجة! 🛡️ ما الأدوات التي تستخدمها للتحقق من أمان dApps الخاصة بك قبل التفاعل معها؟ نحن بانتظار آراءكم أدناه! 👇
#CryptoSecurity #WalletDrainer #phishing
🚨 تنبيه أمان Web3: توقيعات الصيد الاحتيالي يمكن أن تفرغ محفظتك في ثوانٍ
لقد تغيرت سرقة العملات المشفرة. لم يعد المحتالون بحاجة إلى كلماتك الاثني عشر؛ الآن يستخدمون سكريبتات تُسمى Crypto Drainers مصممة لخداعك من خلال توقيعات خارج السلسلة (off-chain) تُفرغ رصيدك بنقرة واحدة فقط. 🛑💼
كيف تعمل الفخ الخفي:
* توقيعات بدون غاز (Permit/Permit2): مصممة لتوفير الرسوم، يتم استغلالها من قبل مواقع مزيفة. عندما يطلبون منك "التوقيع للاتصال بالمحفظة أو المطالبة بهبة"، في الواقع أنت توقع إذن سحب غير محدود.
* التنفيذ المؤجل: يحتفظ المهاجم بتوقيعك الرقمي ويمكنه تنفيذ السرقة بعد أيام أو أسابيع، مما يجعلك تعتقد في البداية أن الموقع كان آمناً.
* يؤثر على الرموز وNFTs: يمكن لتوقيع خبيث واحد أن يُفوض إفراغ كامل ل stablecoins الخاصة بك (USDT/USDC) أو مجموعات كاملة.
🔒 كيف تحمي نفسك اليوم:
1. اقرأ قبل التوقيع: إذا كانت نافذة محفظتك تظهر مصطلحات مثل Permit، Permit2 أو Approve في موقع مشبوه، قم بإلغاء الأمر على الفور.
2. استخدم محافظ حارقة: لا تقم أبداً بربط محفظتك الرئيسية بمواقع المطالبة بالمكافآت أو dApps الجديدة.
3. تحقق من وصولاتك: ادخل بشكل دوري إلى أدوات مثل Revoke.cash أو لوحة ScamSniffer لإلغاء الأذونات القديمة أو غير المحدودة.
توقيعك على البلوكشين نهائي وغير قابل للتراجع. حافظ على أمانك لأقصى درجة! 🛡️ ما الأدوات التي تستخدمها للتحقق من أمان dApps الخاصة بك قبل التفاعل معها؟ نحن بانتظار آراءكم أدناه! 👇
#CryptoSecurity #WalletDrainer #phishing
لقد تغيرت سرقة العملات المشفرة. لم يعد المحتالون بحاجة إلى كلماتك الاثني عشر؛ الآن يستخدمون سكريبتات تُسمى Crypto Drainers مصممة لخداعك من خلال توقيعات خارج السلسلة (off-chain) تُفرغ رصيدك بنقرة واحدة فقط. 🛑💼
كيف تعمل الفخ الخفي:
* توقيعات بدون غاز (Permit/Permit2): مصممة لتوفير الرسوم، يتم استغلالها من قبل مواقع مزيفة. عندما يطلبون منك "التوقيع للاتصال بالمحفظة أو المطالبة بهبة"، في الواقع أنت توقع إذن سحب غير محدود.
* التنفيذ المؤجل: يحتفظ المهاجم بتوقيعك الرقمي ويمكنه تنفيذ السرقة بعد أيام أو أسابيع، مما يجعلك تعتقد في البداية أن الموقع كان آمناً.
* يؤثر على الرموز وNFTs: يمكن لتوقيع خبيث واحد أن يُفوض إفراغ كامل ل stablecoins الخاصة بك (USDT/USDC) أو مجموعات كاملة.
🔒 كيف تحمي نفسك اليوم:
1. اقرأ قبل التوقيع: إذا كانت نافذة محفظتك تظهر مصطلحات مثل Permit، Permit2 أو Approve في موقع مشبوه، قم بإلغاء الأمر على الفور.
2. استخدم محافظ حارقة: لا تقم أبداً بربط محفظتك الرئيسية بمواقع المطالبة بالمكافآت أو dApps الجديدة.
3. تحقق من وصولاتك: ادخل بشكل دوري إلى أدوات مثل Revoke.cash أو لوحة ScamSniffer لإلغاء الأذونات القديمة أو غير المحدودة.
توقيعك على البلوكشين نهائي وغير قابل للتراجع. حافظ على أمانك لأقصى درجة! 🛡️ ما الأدوات التي تستخدمها للتحقق من أمان dApps الخاصة بك قبل التفاعل معها؟ نحن بانتظار آراءكم أدناه! 👇
#CryptoSecurity #WalletDrainer #phishing
2
469
·
--

مقالة
كيف تحمي نفسك من الهندسة الاجتماعية وهجمات انتحال الهوية؟الهندسة الاجتماعية هي أكثر الطرق شيوعًا لسرقة العملات المشفرة
لا يحتاجون إلى اختراق Binance أو كسر البلوكتشين
يخدعونك أنت !! لكي تعطي بياناتك
في هذه المقالة سأعلمك كيفية التعرف على هذه الاحتيالات وتجنبها
ما هي الهندسة الاجتماعية؟
إنها خدعة حيث يتظاهر المجرمون بأنهم شركة شرعية
دعم Binance الفني من صديق أو حتى أحد أفراد العائلة
يتم إرسال رسالة أو بريد إلكتروني لك برابط زائف
إذا دخلت وأدخلت بياناتك، فإنهم يقومون بالتقاطها
أكثر أنواع الهندسة الاجتماعية شيوعًا
الهندسة الاجتماعية عبر البريد الإلكتروني
كيف تحمي نفسك من الهندسة الاجتماعية وهجمات انتحال الهوية؟
الهندسة الاجتماعية هي أكثر الطرق شيوعًا لسرقة العملات المشفرة
لا يحتاجون إلى اختراق Binance أو كسر البلوكتشين
يخدعونك أنت !! لكي تعطي بياناتك
في هذه المقالة سأعلمك كيفية التعرف على هذه الاحتيالات وتجنبها
ما هي الهندسة الاجتماعية؟
إنها خدعة حيث يتظاهر المجرمون بأنهم شركة شرعية
دعم Binance الفني من صديق أو حتى أحد أفراد العائلة
يتم إرسال رسالة أو بريد إلكتروني لك برابط زائف
إذا دخلت وأدخلت بياناتك، فإنهم يقومون بالتقاطها
أكثر أنواع الهندسة الاجتماعية شيوعًا
الهندسة الاجتماعية عبر البريد الإلكتروني
لا يحتاجون إلى اختراق Binance أو كسر البلوكتشين
يخدعونك أنت !! لكي تعطي بياناتك
في هذه المقالة سأعلمك كيفية التعرف على هذه الاحتيالات وتجنبها
ما هي الهندسة الاجتماعية؟
إنها خدعة حيث يتظاهر المجرمون بأنهم شركة شرعية
دعم Binance الفني من صديق أو حتى أحد أفراد العائلة
يتم إرسال رسالة أو بريد إلكتروني لك برابط زائف
إذا دخلت وأدخلت بياناتك، فإنهم يقومون بالتقاطها
أكثر أنواع الهندسة الاجتماعية شيوعًا
الهندسة الاجتماعية عبر البريد الإلكتروني
2
3
554

·
--
تنبيه احتيال بقيمة 1 مليون دولار: هجوم تصيّد يستنزف مبالغ ضخمة من USDT على شبكة Ethereum!
أخبار عاجلة قبل 16 ثانية فقط من Cointelegraph! فقد مستخدم كريبتو بشكل مأساوي ما يقارب 1,000,000 دولار في $USDT بعد أن وقع بالخطأ على موافقة (approval) لتوكن تصيّد خبيث على شبكة Ethereum.
هذا الخسار المؤلم للغاية تذكير قاسٍ ومؤلم لمجتمع web3 بأكمله: تحقق دائمًا من كل تفاعل مع العقود الذكية ولا توقع أبدًا بشكل أعمى على موافقات التوكن. يجب أن تأتي السلامة دائمًا في المقام الأول!
كم مرة تتحقق وتلغي موافقات توكنات محفظتك لتبقى في أمان من التصيّد؟ ابقَ آمنًا هناك!
#USDT #Ethereum #phishing #WriteToEarn
تنبيه احتيال بقيمة 1 مليون دولار: هجوم تصيّد يستنزف مبالغ ضخمة من USDT على شبكة Ethereum!
أخبار عاجلة قبل 16 ثانية فقط من Cointelegraph! فقد مستخدم كريبتو بشكل مأساوي ما يقارب 1,000,000 دولار في $USDT بعد أن وقع بالخطأ على موافقة (approval) لتوكن تصيّد خبيث على شبكة Ethereum.
هذا الخسار المؤلم للغاية تذكير قاسٍ ومؤلم لمجتمع web3 بأكمله: تحقق دائمًا من كل تفاعل مع العقود الذكية ولا توقع أبدًا بشكل أعمى على موافقات التوكن. يجب أن تأتي السلامة دائمًا في المقام الأول!
كم مرة تتحقق وتلغي موافقات توكنات محفظتك لتبقى في أمان من التصيّد؟ ابقَ آمنًا هناك!
#USDT #Ethereum #phishing #WriteToEarn
أخبار عاجلة قبل 16 ثانية فقط من Cointelegraph! فقد مستخدم كريبتو بشكل مأساوي ما يقارب 1,000,000 دولار في $USDT بعد أن وقع بالخطأ على موافقة (approval) لتوكن تصيّد خبيث على شبكة Ethereum.
هذا الخسار المؤلم للغاية تذكير قاسٍ ومؤلم لمجتمع web3 بأكمله: تحقق دائمًا من كل تفاعل مع العقود الذكية ولا توقع أبدًا بشكل أعمى على موافقات التوكن. يجب أن تأتي السلامة دائمًا في المقام الأول!
كم مرة تتحقق وتلغي موافقات توكنات محفظتك لتبقى في أمان من التصيّد؟ ابقَ آمنًا هناك!
#USDT #Ethereum #phishing #WriteToEarn
85
·
--
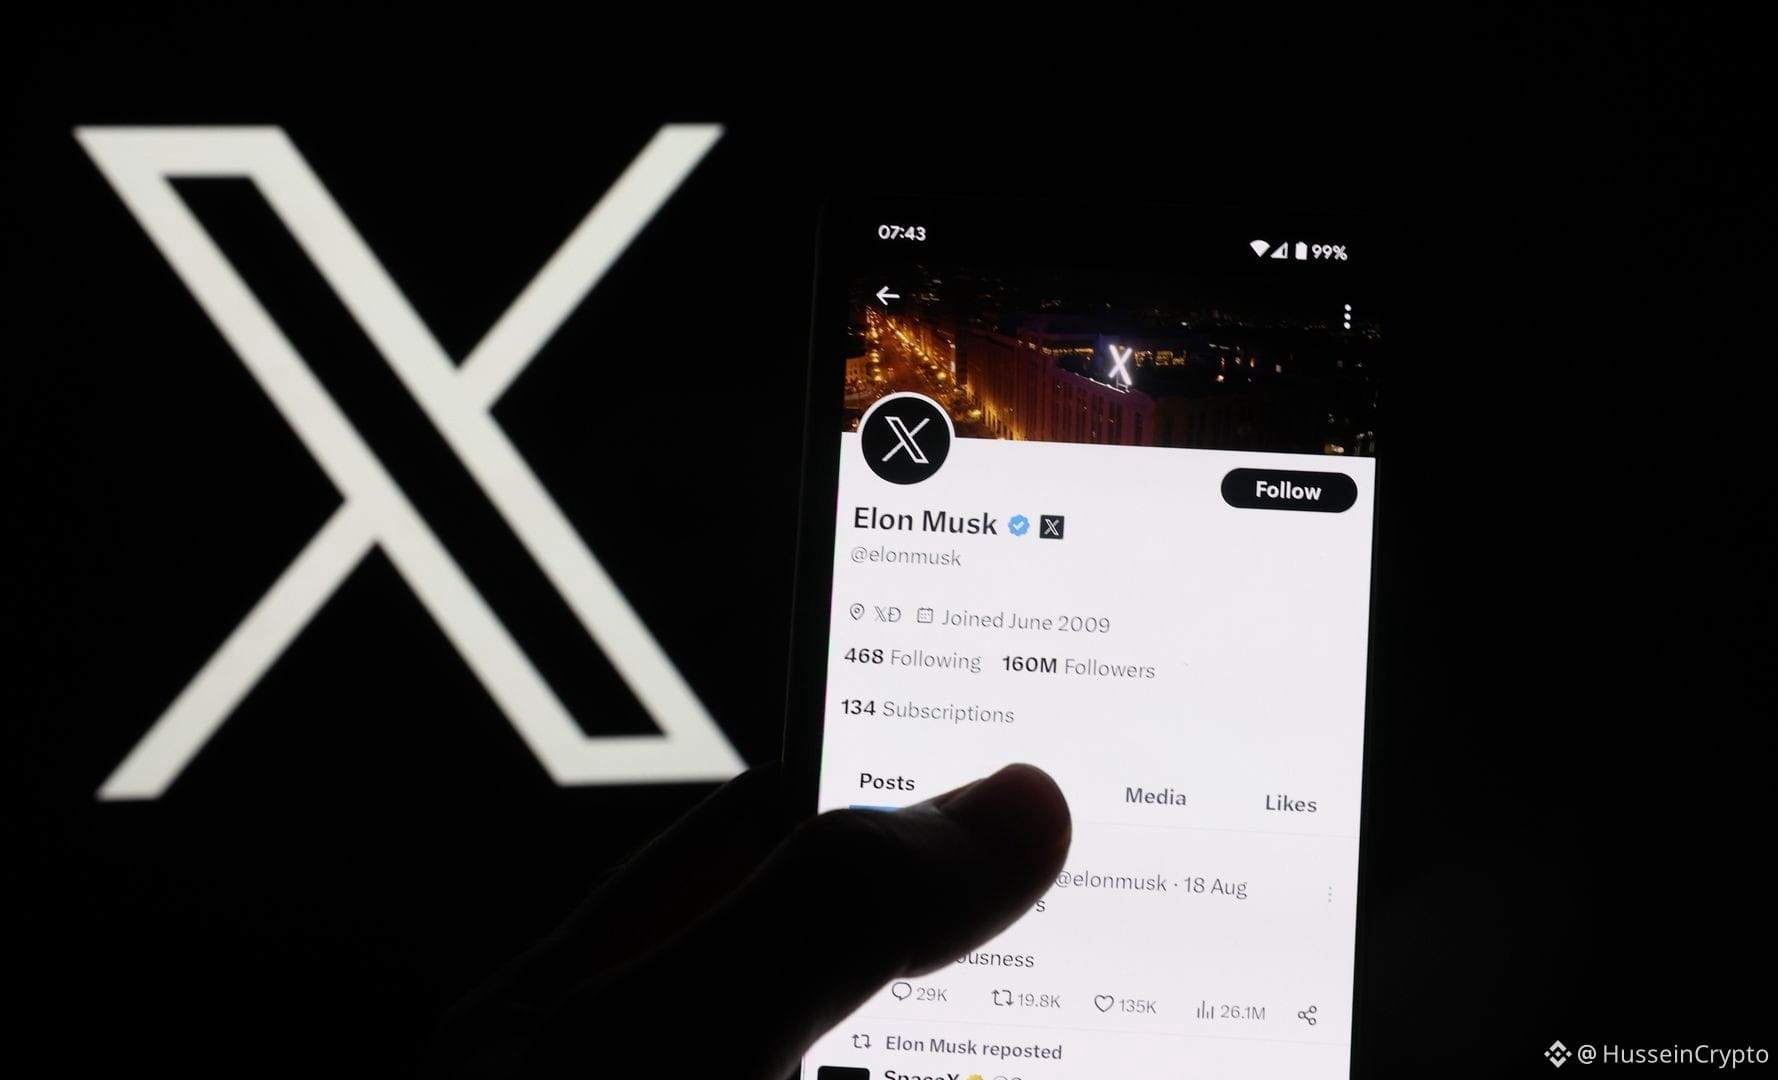
تنبيه أمني: ورد تقارير بأن X التابعة لـ Musk أرسلت موجة من رسائل البريد الإلكتروني غير المرغوب فيها لإعادة تعيين كلمات المرور؛ لا توجد حتى الآن أي أدلة على حدوث اختراق. يا عشّاق العملات الرقمية—لا تنقروا على الروابط المشبوهة، تحققوا عبر القنوات الرسمية، وقوموا بتفعيل المصادقة الثنائية (2FA) لحماية محافظكم. كونوا على أهبة الاستعداد. #Security #Phishing $BTC
تنبيه أمني: ورد تقارير بأن X التابعة لـ Musk أرسلت موجة من رسائل البريد الإلكتروني غير المرغوب فيها لإعادة تعيين كلمات المرور؛ لا توجد حتى الآن أي أدلة على حدوث اختراق. يا عشّاق العملات الرقمية—لا تنقروا على الروابط المشبوهة، تحققوا عبر القنوات الرسمية، وقوموا بتفعيل المصادقة الثنائية (2FA) لحماية محافظكم. كونوا على أهبة الاستعداد. #Security #Phishing $BTC
19
مقالة
🚫 تنبيه: "السعر" الخفي لعمليات الـAirdrops والـFaucets الذي لا يخبرك به أحد🚨 تنبيه: "السعر" الخفي لعمليات الـAirdrops والـFaucets الذي لا يخبرك به أحد
هل توقفت لحساب كم تساوي ساعتك؟
إذا كنت تقضي ساعتين في مواقع الفوّنتس/faucets أو بالنقر على مهام لكسب 0,10$ فقط في العملات الرقمية، فأنت تُقلّل من قيمة وقتك، والأسوأ من ذلك أنك تعرض أمانك لروابط خبيثة.
3 قواعد ذهبية لمن يبحث عن فرص بدون استثمار:
1️⃣ قاعدة المحفظة الوهمية: لا تقم أبداً بتوصيل محفظتك الرئيسية (حيث توجد BTC أو ETH أو مدخراتك) بمواقع دروب/airdrops أو بونتي/bounty غير معروفة. استخدم محفظة ثانوية (burner wallet) تم إنشاؤها لهذا الغرض تحديداً.
🚫 تنبيه: "السعر" الخفي لعمليات الـAirdrops والـFaucets الذي لا يخبرك به أحد
🚨 تنبيه: "السعر" الخفي لعمليات الـAirdrops والـFaucets الذي لا يخبرك به أحد
هل توقفت لحساب كم تساوي ساعتك؟
إذا كنت تقضي ساعتين في مواقع الفوّنتس/faucets أو بالنقر على مهام لكسب 0,10$ فقط في العملات الرقمية، فأنت تُقلّل من قيمة وقتك، والأسوأ من ذلك أنك تعرض أمانك لروابط خبيثة.
3 قواعد ذهبية لمن يبحث عن فرص بدون استثمار:
1️⃣ قاعدة المحفظة الوهمية: لا تقم أبداً بتوصيل محفظتك الرئيسية (حيث توجد BTC أو ETH أو مدخراتك) بمواقع دروب/airdrops أو بونتي/bounty غير معروفة. استخدم محفظة ثانوية (burner wallet) تم إنشاؤها لهذا الغرض تحديداً.
هل توقفت لحساب كم تساوي ساعتك؟
إذا كنت تقضي ساعتين في مواقع الفوّنتس/faucets أو بالنقر على مهام لكسب 0,10$ فقط في العملات الرقمية، فأنت تُقلّل من قيمة وقتك، والأسوأ من ذلك أنك تعرض أمانك لروابط خبيثة.
3 قواعد ذهبية لمن يبحث عن فرص بدون استثمار:
1️⃣ قاعدة المحفظة الوهمية: لا تقم أبداً بتوصيل محفظتك الرئيسية (حيث توجد BTC أو ETH أو مدخراتك) بمواقع دروب/airdrops أو بونتي/bounty غير معروفة. استخدم محفظة ثانوية (burner wallet) تم إنشاؤها لهذا الغرض تحديداً.
1
102
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BTCRebounds80K
66,806 مشاهدات
705 يقومون بالنقاش
2
#Binance98PercentReplenished
40,464 مشاهدات
558 يقومون بالنقاش
3
#USMidterms-WhatAreMarketsExpecting?
346,859 مشاهدات
2,071 يقومون بالنقاش
4
#USOctoberNFP-AreRateCutsStillPossible
399,384 مشاهدات
2,841 يقومون بالنقاش
5
#USClearsSingleStockPerpetualFutures
303 مشاهدات
19 يقومون بالنقاش
6
#AMDBeatsExpectations-AINarrativeContinues
101,123 مشاهدات
792 يقومون بالنقاش
7
#CircleQ3Revenue865M
28,861 مشاهدات
436 يقومون بالنقاش
8
#BinanceIncidentReport
565,017 مشاهدات
2,145 يقومون بالنقاش
9
#FrenchAssemblyPassesSelfCustodiedCryptoReportingAmendment
1,057 مشاهدات
23 يقومون بالنقاش
10
#AnthropicIPOPricedDownasInvestorsEye$1.5T
41,275 مشاهدات
122 يقومون بالنقاش