أكبر عملية سرقة في تاريخ العملات المشفرة بدأت بمقابلة عمل!
😲
أصدرت Binance للتو أول تقرير لها عن الاختراق الذي وقع في 29 أكتوبر. إليكم تسلسل الأحداث:
> يونيو: بحث مهندس عن أداة ذكاء اصطناعي للبرمجة وثبّت نسخة تنزيل جرى التلاعب بها
> سبتمبر: تلقّى مهندس آخر «عرض عمل» على موقع توظيف حقيقي. جولتان من المقابلات. مسؤولة موارد بشرية ودودة شاركت صورًا شخصية لبناء الثقة. ثم: «نزّل هذا التكليف». على حاسوبه المحمول الخاص بالعمل.
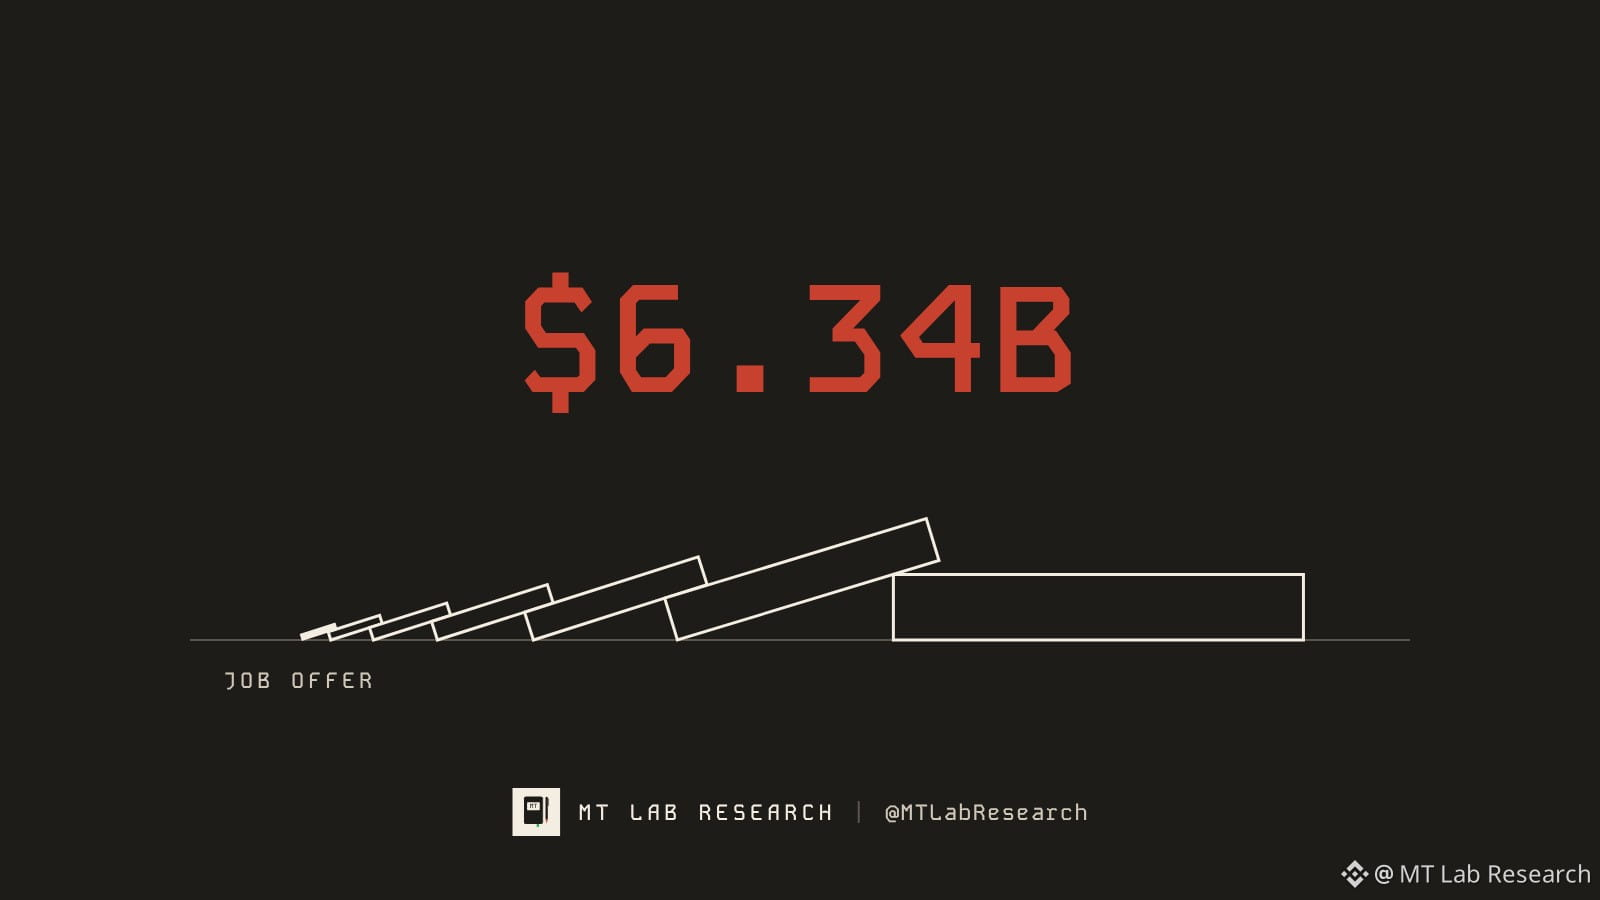
> 29 أكتوبر، 20:05 بالتوقيت العالمي المنسق: غادر 6.34 مليار دولار محافظ Binance الساخنة، ومعظمها خلال نحو 20 دقيقة. أي أربعة أضعاف الرقم القياسي السابق.
لم يخترقوا الشيفرة البرمجية. بل خدعوا الناس.
أنا أستخدم Binance منذ يناير 2018. كنت هناك أثناء اختراق مايو 2019 (7,000 BTC)، وقد بقي رصيدي سليمًا. هذه المرة كان الاختراق أكبر بنحو 150 مرة. ورؤية عبارة «تم تعليق عمليات السحب» مجددًا جعلت معدتي تنقبض.
إليكم ما حدث بعد ذلك:
> جُمّد 2.85 مليار دولار بمساعدة Tether وCircle وجهات أخرى
> استُبدل 98% من الرموز المسروقة بحلول 31 أكتوبر
> عادت عمليات السحب بدءًا من 1 نوفمبر على مراحل، وكان أولها $BTC
تقول Binance إن المستخدمين لن يتحملوا أيًا من الخسائر. لكن لنكن صريحين بشأن السبب. كان الاختراق إخفاقًا أمنيًا. أما التعافي فكان انتصارًا للميزانية العمومية. قلة من منصات التداول تستطيع إصدار شيك بقيمة 6 مليارات دولار.
الحيل نفسها تنجح معنا:
- نزّل البرامج من الموقع الرسمي، لا من أول نتيجة بحث
- تعامل مع أي ملف بعنوان «تكليف» أو «تحديث» أو «استرداد أموال» على أنه فخ
- بعد الاختراقات الكبرى، تنهال رسائل استرداد الأموال المزيفة. لا تثق إلا بالقنوات الرسمية
- تحقّق من رصيدك في إثبات الاحتياطيات الجديد (لقطة 31 أكتوبر)
- وزّع أموالك. وضعها في مكان واحد يعني وجود نقطة فشل واحدة
أوقفت Binance هذا العام 57 محاولة مرتبطة بكوريا الشمالية. محاولة واحدة تكفي.
هذه تجربة شخصية، وليست نصيحة مالية.
#BinanceIncidentReport
😲
أصدرت Binance للتو أول تقرير لها عن الاختراق الذي وقع في 29 أكتوبر. إليكم تسلسل الأحداث:
> يونيو: بحث مهندس عن أداة ذكاء اصطناعي للبرمجة وثبّت نسخة تنزيل جرى التلاعب بها
> سبتمبر: تلقّى مهندس آخر «عرض عمل» على موقع توظيف حقيقي. جولتان من المقابلات. مسؤولة موارد بشرية ودودة شاركت صورًا شخصية لبناء الثقة. ثم: «نزّل هذا التكليف». على حاسوبه المحمول الخاص بالعمل.
> 29 أكتوبر، 20:05 بالتوقيت العالمي المنسق: غادر 6.34 مليار دولار محافظ Binance الساخنة، ومعظمها خلال نحو 20 دقيقة. أي أربعة أضعاف الرقم القياسي السابق.
لم يخترقوا الشيفرة البرمجية. بل خدعوا الناس.
أنا أستخدم Binance منذ يناير 2018. كنت هناك أثناء اختراق مايو 2019 (7,000 BTC)، وقد بقي رصيدي سليمًا. هذه المرة كان الاختراق أكبر بنحو 150 مرة. ورؤية عبارة «تم تعليق عمليات السحب» مجددًا جعلت معدتي تنقبض.
إليكم ما حدث بعد ذلك:
> جُمّد 2.85 مليار دولار بمساعدة Tether وCircle وجهات أخرى
> استُبدل 98% من الرموز المسروقة بحلول 31 أكتوبر
> عادت عمليات السحب بدءًا من 1 نوفمبر على مراحل، وكان أولها $BTC
تقول Binance إن المستخدمين لن يتحملوا أيًا من الخسائر. لكن لنكن صريحين بشأن السبب. كان الاختراق إخفاقًا أمنيًا. أما التعافي فكان انتصارًا للميزانية العمومية. قلة من منصات التداول تستطيع إصدار شيك بقيمة 6 مليارات دولار.
الحيل نفسها تنجح معنا:
- نزّل البرامج من الموقع الرسمي، لا من أول نتيجة بحث
- تعامل مع أي ملف بعنوان «تكليف» أو «تحديث» أو «استرداد أموال» على أنه فخ
- بعد الاختراقات الكبرى، تنهال رسائل استرداد الأموال المزيفة. لا تثق إلا بالقنوات الرسمية
- تحقّق من رصيدك في إثبات الاحتياطيات الجديد (لقطة 31 أكتوبر)
- وزّع أموالك. وضعها في مكان واحد يعني وجود نقطة فشل واحدة
أوقفت Binance هذا العام 57 محاولة مرتبطة بكوريا الشمالية. محاولة واحدة تكفي.
هذه تجربة شخصية، وليست نصيحة مالية.
#BinanceIncidentReport