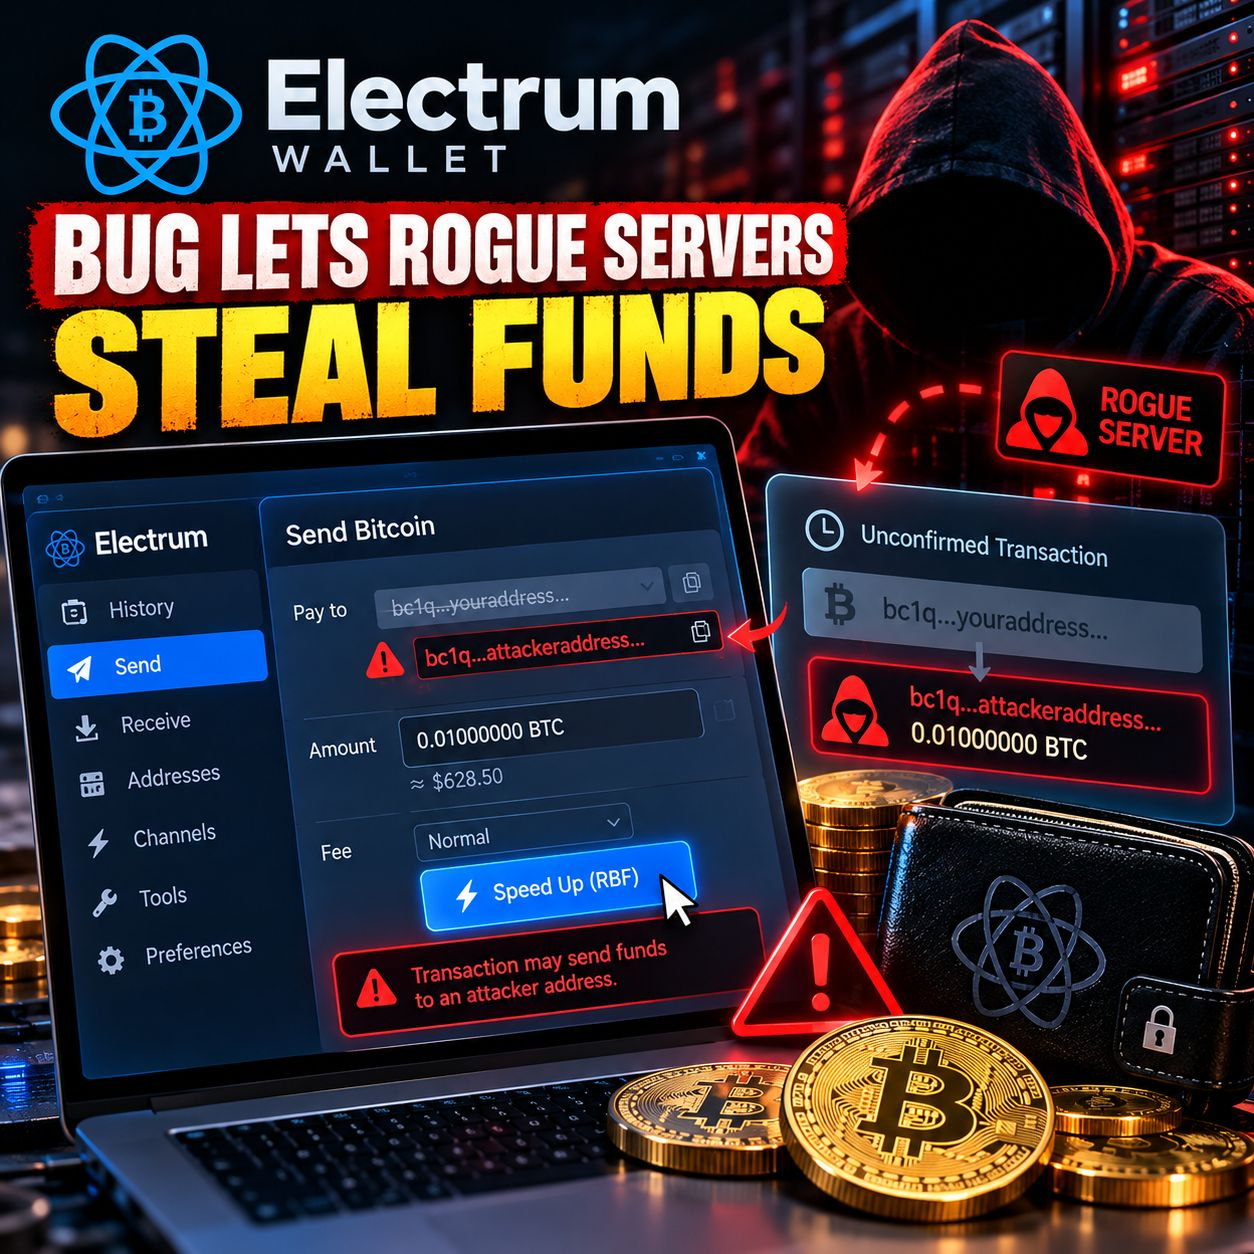
#electrumwalletbugletrogueserversstealfunds 🚨 خطأ في محفظة Electrum: زيادة روتينية في الرسوم أصبحت خطرًا لسرقة بيتكوين
ثغرة عالية الخطورة في Electrum كشفت عن نقطة ضعف حرجة في كيفية التعامل مع بعض معاملات بيتكوين. في 24 أكتوبر، أصدر المطورون الإصدار 4.8.3 بعد تقارير أفادت بأن خوادم خبيثة كانت تستغل هذا الخلل. وأكد مستخدم واحد على الأقل فقدان أموال.
إليك كيف نجح الهجوم:
⚠️ كان بإمكان الخوادم المارقة إخفاء دفعة شرعية غير مؤكدة وعرض معاملة مزيفة ترسل الأموال إلى المهاجم. عندما حاول المستخدمون تسريع الدفعة العالقة ظاهريًا عبر زيادة رسومها، كانت المحفظة المعرضة للثغرة قد توقّع معاملة بديلة تنقل البيتكوين إلى المهاجم.
أثرت المشكلة على إصدارات Electrum الأقدم من 4.8.3 عند الاتصال بخوادم خبيثة. تلقى المطورون تقريرين عن الحادث، بما في ذلك واحد يتعلق بخسارة فعلية. ولم يُكشف عن إجمالي المبلغ المسروق.
🔐 ما الذي يجب على المستخدمين فعله:
• حدّث Electrum إلى الإصدار 4.8.3 أو أحدث، باستخدام الموقع الرسمي لـ Electrum.
• تحقّق من عنوان المستلم الكامل والمبلغ قبل توقيع أي معاملة.
• راجع المدفوعات المعلّقة جيدًا قبل استخدام ميزة استبدال الرسوم (RBF).
• فكّر في الاتصال فقط بخوادم موثوقة، بما في ذلك خادمك الخاص.
تسلّط هذه الحادثة الضوء على درس مهم في الحفظ الذاتي: حتى برامج المحافظ الشرعية يمكن أن تواجه مخاطر عندما تعتمد على خوادم خارجية للحصول على بيانات المعاملات غير المؤكدة.
الأمان لا يعني فقط حماية المفاتيح الخاصة. بل يعني أيضًا التحقق مما تفوضه قبل التوقيع.
هل سبق لك أن تحققت من العنوان الكامل للمعاملة قبل زيادة رسومها؟ 🔎
#Bitcoin #ElectrumWallet #CryptoSecurity #BTC #BinanceSquareCreatorA
$ENA $REZ $BABY