

#keystonewebsitebreachexposesbuyersshippingaddresses
keystonewebsitebreachexposesbuyersshippingaddresses
رائج
جديد
·
--
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 تسرّب بيانات لدى Keystone، عملاق المحافظ المادية! 📦🔓
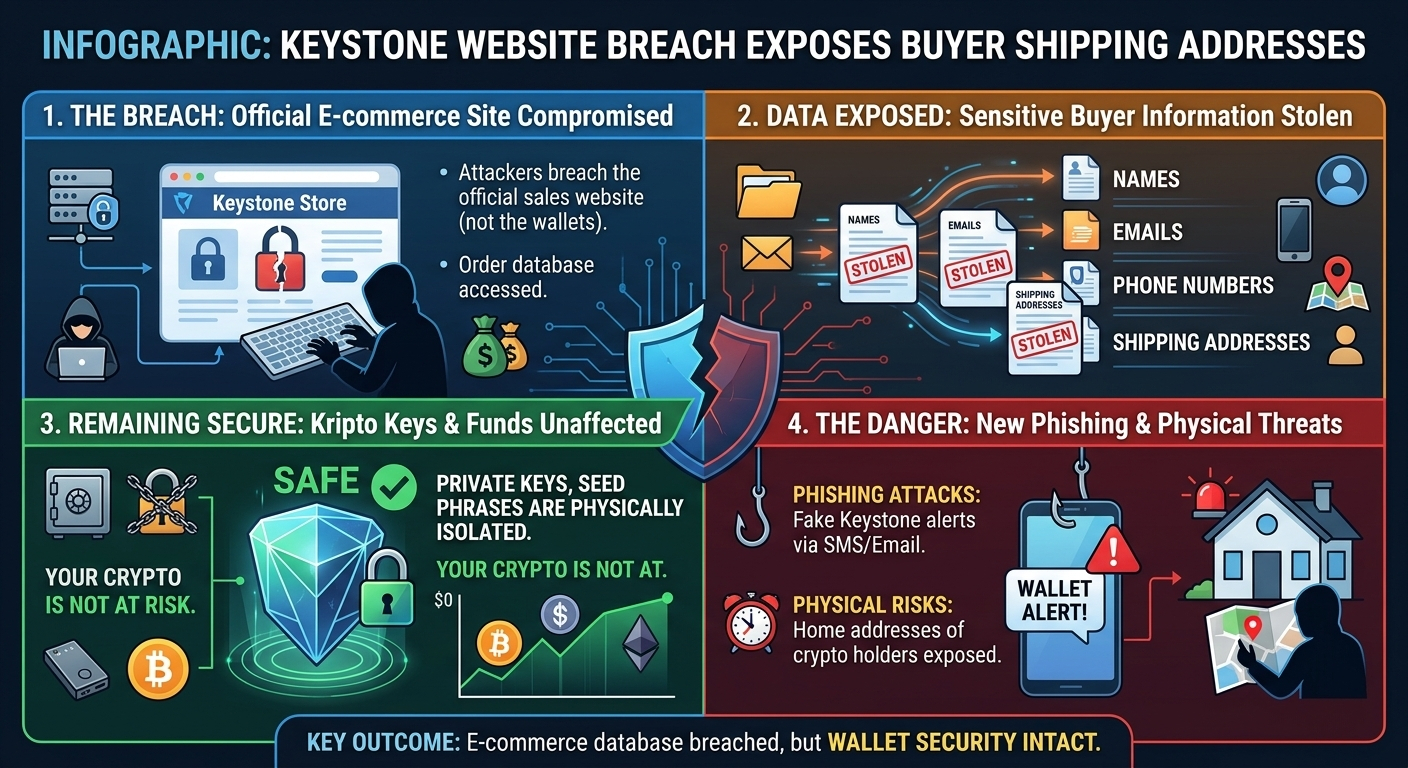
🌐 اختراق موقع التسوق: تعرّض الموقع الرسمي لبيع محافظ Keystone المادية، المستخدمة لتخزين الأصول المشفّرة بأمان، لهجوم إلكتروني. 💻📍 معلومات سرية مكشوفة: نتيجة اختراق البيانات، وقعت أسماء العملاء الذين اشتروا من الموقع وعناوين بريدهم الإلكتروني وأرقام هواتفهم وعناوين منازلهم أو أماكن عملهم لاستلام الطلبات في أيدي القراصنة. 🛑🔑 العملات المشفّرة آمنة: اقتصر الهجوم على البنية التحتية للتجارة الإلكترونية. ولم تتضرر مطلقًا العملات المشفّرة الموجودة في محافظ المستخدمين أو مفاتيحهم الخاصة أو كلمات الاسترداد، لأنها معزولة ماديًا. 🛡️
⚠️ ما المخاطر الكبرى التي تهدد المستثمرين؟
🎣 هجمات التصيّد الاحتيالي: قد يستخدم القراصنة عناوين البريد الإلكتروني وأرقام الهواتف المسرّبة لإرسال رسائل مزيفة مثيرة للذعر، مثل: «محفظتك معرّضة للخطر، انقر على هذا الرابط فورًا لتحديثها». 🎣🏠 خطر الاستهداف الجسدي: قد يؤدي كشف عناوين منازل مالكي العملات المشفّرة إلى جعلهم عرضة لهجمات تستهدفهم، مثل السرقة أو الابتزاز. 🗺️💣
🛡️ ماذا ينبغي للمتضررين أن يفعلوا؟ (إجراءات أمنية عاجلة)
🚫 لا تثقوا بالرسائل: لا تردوا مطلقًا على أي بريد إلكتروني أو رسالة نصية تطلب كلمات الاسترداد، حتى لو بدت وكأنها مرسلة من Keystone أو من جهة أخرى. 🙅♂️👁️ فعّلوا المصادقة الثنائية: عزّزوا إلى أقصى حد طبقات الأمان (2FA) في حسابات البريد الإلكتروني ومنصات التداول. 🔐📦 نقاط استلام آمنة: عند طلب محفظة مادية مستقبلًا، فضّلوا استخدام خزائن استلام الطرود أو أسماء مستعارة أو عناوين أماكن العمل بدلًا من عناوين منازلكم. 📮
$BNB $SOL $ETH
{future}(ETHUSDT)
{future}(SOLUSDT)
{future}(BNBUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 تسرّب بيانات لدى Keystone، عملاق المحافظ المادية! 📦🔓
🌐 اختراق موقع التسوق: تعرّض الموقع الرسمي لبيع محافظ Keystone المادية، المستخدمة لتخزين الأصول المشفّرة بأمان، لهجوم إلكتروني. 💻📍 معلومات سرية مكشوفة: نتيجة اختراق البيانات، وقعت أسماء العملاء الذين اشتروا من الموقع وعناوين بريدهم الإلكتروني وأرقام هواتفهم وعناوين منازلهم أو أماكن عملهم لاستلام الطلبات في أيدي القراصنة. 🛑🔑 العملات المشفّرة آمنة: اقتصر الهجوم على البنية التحتية للتجارة الإلكترونية. ولم تتضرر مطلقًا العملات المشفّرة الموجودة في محافظ المستخدمين أو مفاتيحهم الخاصة أو كلمات الاسترداد، لأنها معزولة ماديًا. 🛡️
⚠️ ما المخاطر الكبرى التي تهدد المستثمرين؟
🎣 هجمات التصيّد الاحتيالي: قد يستخدم القراصنة عناوين البريد الإلكتروني وأرقام الهواتف المسرّبة لإرسال رسائل مزيفة مثيرة للذعر، مثل: «محفظتك معرّضة للخطر، انقر على هذا الرابط فورًا لتحديثها». 🎣🏠 خطر الاستهداف الجسدي: قد يؤدي كشف عناوين منازل مالكي العملات المشفّرة إلى جعلهم عرضة لهجمات تستهدفهم، مثل السرقة أو الابتزاز. 🗺️💣
🛡️ ماذا ينبغي للمتضررين أن يفعلوا؟ (إجراءات أمنية عاجلة)
🚫 لا تثقوا بالرسائل: لا تردوا مطلقًا على أي بريد إلكتروني أو رسالة نصية تطلب كلمات الاسترداد، حتى لو بدت وكأنها مرسلة من Keystone أو من جهة أخرى. 🙅♂️👁️ فعّلوا المصادقة الثنائية: عزّزوا إلى أقصى حد طبقات الأمان (2FA) في حسابات البريد الإلكتروني ومنصات التداول. 🔐📦 نقاط استلام آمنة: عند طلب محفظة مادية مستقبلًا، فضّلوا استخدام خزائن استلام الطرود أو أسماء مستعارة أو عناوين أماكن العمل بدلًا من عناوين منازلكم. 📮
$BNB $SOL $ETH
22
·
--
🚨 اختراق موقع KEYSTONE يثير تحذيرًا خطيرًا بشأن الخصوصية
قد يكشف الاختراق الأمني لموقع إلكتروني عن معلومات أكثر بكثير مما يتوقعه العملاء
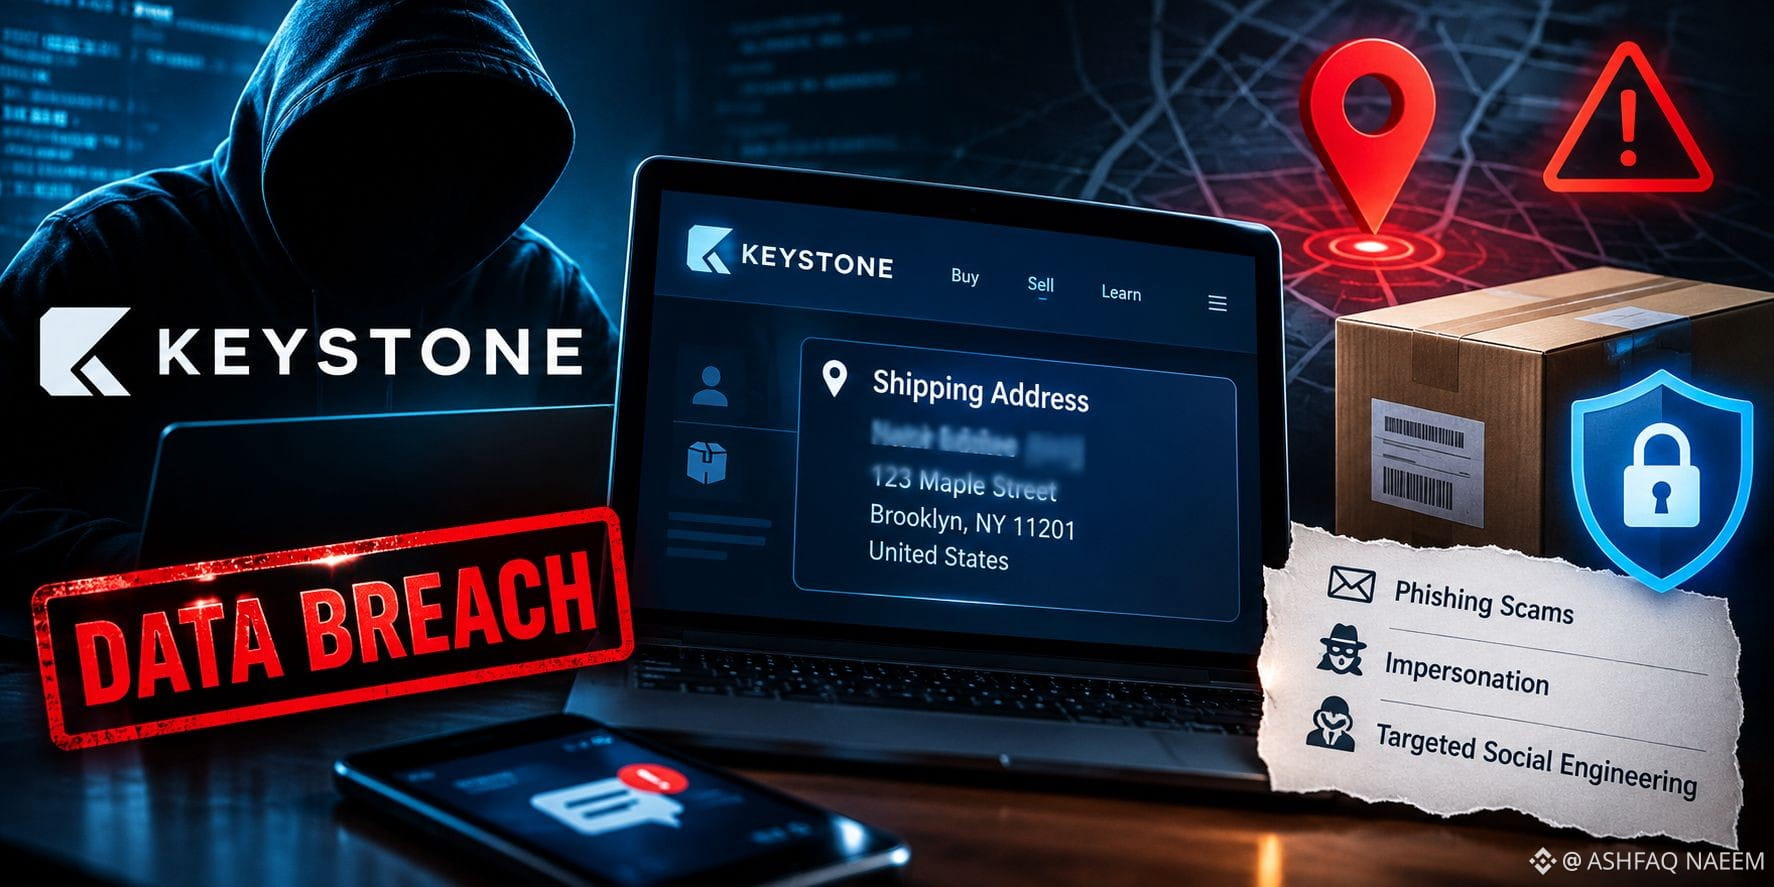
تشير التقارير المتعلقة باختراق موقع Keystone إلى احتمال انكشاف عناوين شحن المشترين، ما أثار مخاوف بشأن خصوصية العملاء وأمن البيانات
يتجاوز الخطر تلقي الرسائل غير المرغوب فيها، إذ يمكن استغلال تفاصيل التوصيل المكشوفة في عمليات التصيد الاحتيالي أو انتحال الشخصية أو الهندسة الاجتماعية الموجّهة
بالنسبة إلى المشترين المتضررين، تتمثل الأولوية في الانتباه إلى إشعارات التوصيل المشبوهة والرسائل غير المتوقعة والطلبات التي تطلب معلومات شخصية أو مالية
لا تثق أبدًا برابط لمجرد أن الرسالة تبدو وكأنها واردة من شركة توصيل أو علامة تجارية مألوفة
والدرس الأهم واضح
في الاقتصاد الرقمي، لا تقل حماية بيانات العملاء أهمية عن حماية أموالهم
هل تعتقد أن الشركات يجب أن تواجه عقوبات أشد عند انكشاف معلومات شحن العملاء؟
#KeystoneWebsiteBreachExposesBuyersShippingAddresses $BTC
{spot}(BTCUSDT)
🚨 اختراق موقع KEYSTONE يثير تحذيرًا خطيرًا بشأن الخصوصية
قد يكشف الاختراق الأمني لموقع إلكتروني عن معلومات أكثر بكثير مما يتوقعه العملاء
تشير التقارير المتعلقة باختراق موقع Keystone إلى احتمال انكشاف عناوين شحن المشترين، ما أثار مخاوف بشأن خصوصية العملاء وأمن البيانات
يتجاوز الخطر تلقي الرسائل غير المرغوب فيها، إذ يمكن استغلال تفاصيل التوصيل المكشوفة في عمليات التصيد الاحتيالي أو انتحال الشخصية أو الهندسة الاجتماعية الموجّهة
بالنسبة إلى المشترين المتضررين، تتمثل الأولوية في الانتباه إلى إشعارات التوصيل المشبوهة والرسائل غير المتوقعة والطلبات التي تطلب معلومات شخصية أو مالية
لا تثق أبدًا برابط لمجرد أن الرسالة تبدو وكأنها واردة من شركة توصيل أو علامة تجارية مألوفة
والدرس الأهم واضح
في الاقتصاد الرقمي، لا تقل حماية بيانات العملاء أهمية عن حماية أموالهم
هل تعتقد أن الشركات يجب أن تواجه عقوبات أشد عند انكشاف معلومات شحن العملاء؟
#KeystoneWebsiteBreachExposesBuyersShippingAddresses $BTC
62

·
--
🚨 تقول Keystone إن اختراق موقعها كشف عناوين الشحن وتفاصيل الطلبات، لا المفاتيح الخاصة. لكن هذا لا يجعل التسريب غير ضار.
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
أكدت Keystone أن طرفًا ثالثًا غير مصرّح له حصل على معلومات العملاء من متجرها القائم على Shopify.
وشملت المعلومات المكشوفة الأسماء وبيانات الاتصال وعناوين الشحن وتفاصيل الطلبات، بما في ذلك المنتجات المشتراة وأسعارها.
وقالت الشركة إن معلومات بطاقات الدفع والبيانات المصرفية وعبارات الاسترداد والمفاتيح الخاصة وكلمات مرور المحافظ لم تُكشف. ولم تفصح علنًا عن عدد العملاء المتضررين.
وهناك تفصيل آخر يستحق التوقف عنده.
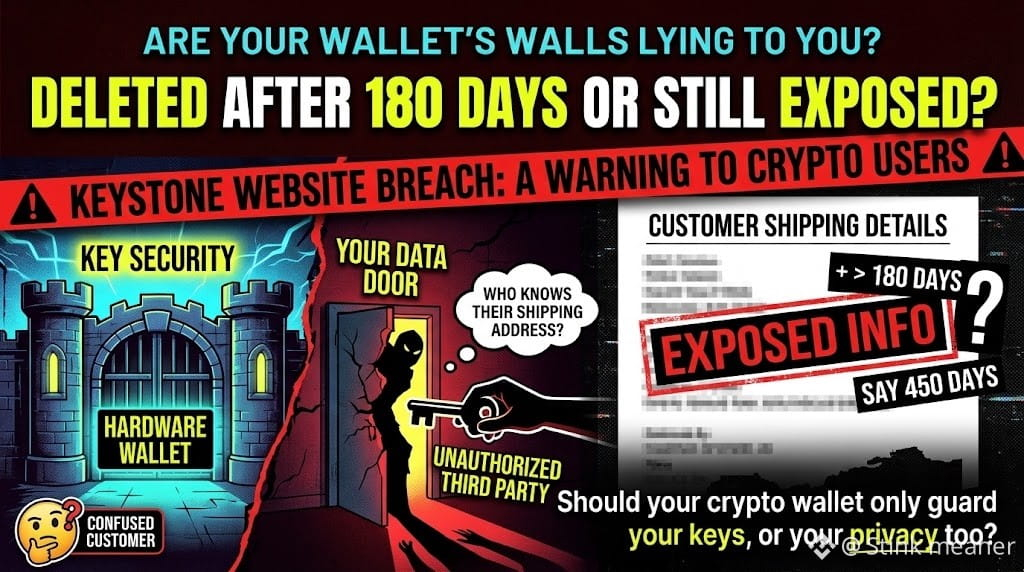
كانت Keystone قد روّجت لسياسة حذف معلومات الشحن بعد 180 يومًا من تقديم الطلب. لكن بعض العملاء ادّعوا لاحقًا أن معلومات مرتبطة بطلبات أقدم قد كُشفت. ولم تقدّم الشركة بعد تفسيرًا علنيًا كاملًا لنطاق الاختراق أو لكيفية بقاء السجلات القديمة متاحة.
يمكن لمحفظة الأجهزة حماية المفاتيح التي تتحكم في الأموال، بينما تنطوي قاعدة بيانات العملاء المحيطة بها على مخاطر منفصلة تتعلق بالخصوصية.
كما يمكن لمعلومات المشتريات والعناوين المكشوفة أن تساعد المحتالين على صياغة رسائل تصيّد مقنعة أو استهداف مستخدمي العملات المشفرة بدقة أكبر.
هل ينبغي تقييم مصنّعي محافظ الأجهزة أساسًا بناءً على أمان المفاتيح، أم على مدى كفاءة حمايتهم للمعلومات الشخصية التي تكشف هوية عملائهم؟
أجروا أبحاثكم بأنفسكم. هذه ليست نصيحة مالية.
$BNB $ETH $BTC
{future}(BTCUSDT)
{future}(ETHUSDT)
{future}(BNBUSDT)
#ElectrumWalletBugLetRogueServersStealFunds #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
#CryptoSecurity #HardwareWallets
🚨 تقول Keystone إن اختراق موقعها كشف عناوين الشحن وتفاصيل الطلبات، لا المفاتيح الخاصة. لكن هذا لا يجعل التسريب غير ضار.
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
أكدت Keystone أن طرفًا ثالثًا غير مصرّح له حصل على معلومات العملاء من متجرها القائم على Shopify.
وشملت المعلومات المكشوفة الأسماء وبيانات الاتصال وعناوين الشحن وتفاصيل الطلبات، بما في ذلك المنتجات المشتراة وأسعارها.
وقالت الشركة إن معلومات بطاقات الدفع والبيانات المصرفية وعبارات الاسترداد والمفاتيح الخاصة وكلمات مرور المحافظ لم تُكشف. ولم تفصح علنًا عن عدد العملاء المتضررين.
وهناك تفصيل آخر يستحق التوقف عنده.
كانت Keystone قد روّجت لسياسة حذف معلومات الشحن بعد 180 يومًا من تقديم الطلب. لكن بعض العملاء ادّعوا لاحقًا أن معلومات مرتبطة بطلبات أقدم قد كُشفت. ولم تقدّم الشركة بعد تفسيرًا علنيًا كاملًا لنطاق الاختراق أو لكيفية بقاء السجلات القديمة متاحة.
يمكن لمحفظة الأجهزة حماية المفاتيح التي تتحكم في الأموال، بينما تنطوي قاعدة بيانات العملاء المحيطة بها على مخاطر منفصلة تتعلق بالخصوصية.
كما يمكن لمعلومات المشتريات والعناوين المكشوفة أن تساعد المحتالين على صياغة رسائل تصيّد مقنعة أو استهداف مستخدمي العملات المشفرة بدقة أكبر.
هل ينبغي تقييم مصنّعي محافظ الأجهزة أساسًا بناءً على أمان المفاتيح، أم على مدى كفاءة حمايتهم للمعلومات الشخصية التي تكشف هوية عملائهم؟
أجروا أبحاثكم بأنفسكم. هذه ليست نصيحة مالية.
$BNB $ETH $BTC
#ElectrumWalletBugLetRogueServersStealFunds #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
#CryptoSecurity #HardwareWallets
1
37
·
--
صاعد
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 اختراق موقع Keystone: تذكير بأن خصوصية العملات المشفرة تتجاوز المفاتيح الخاصة
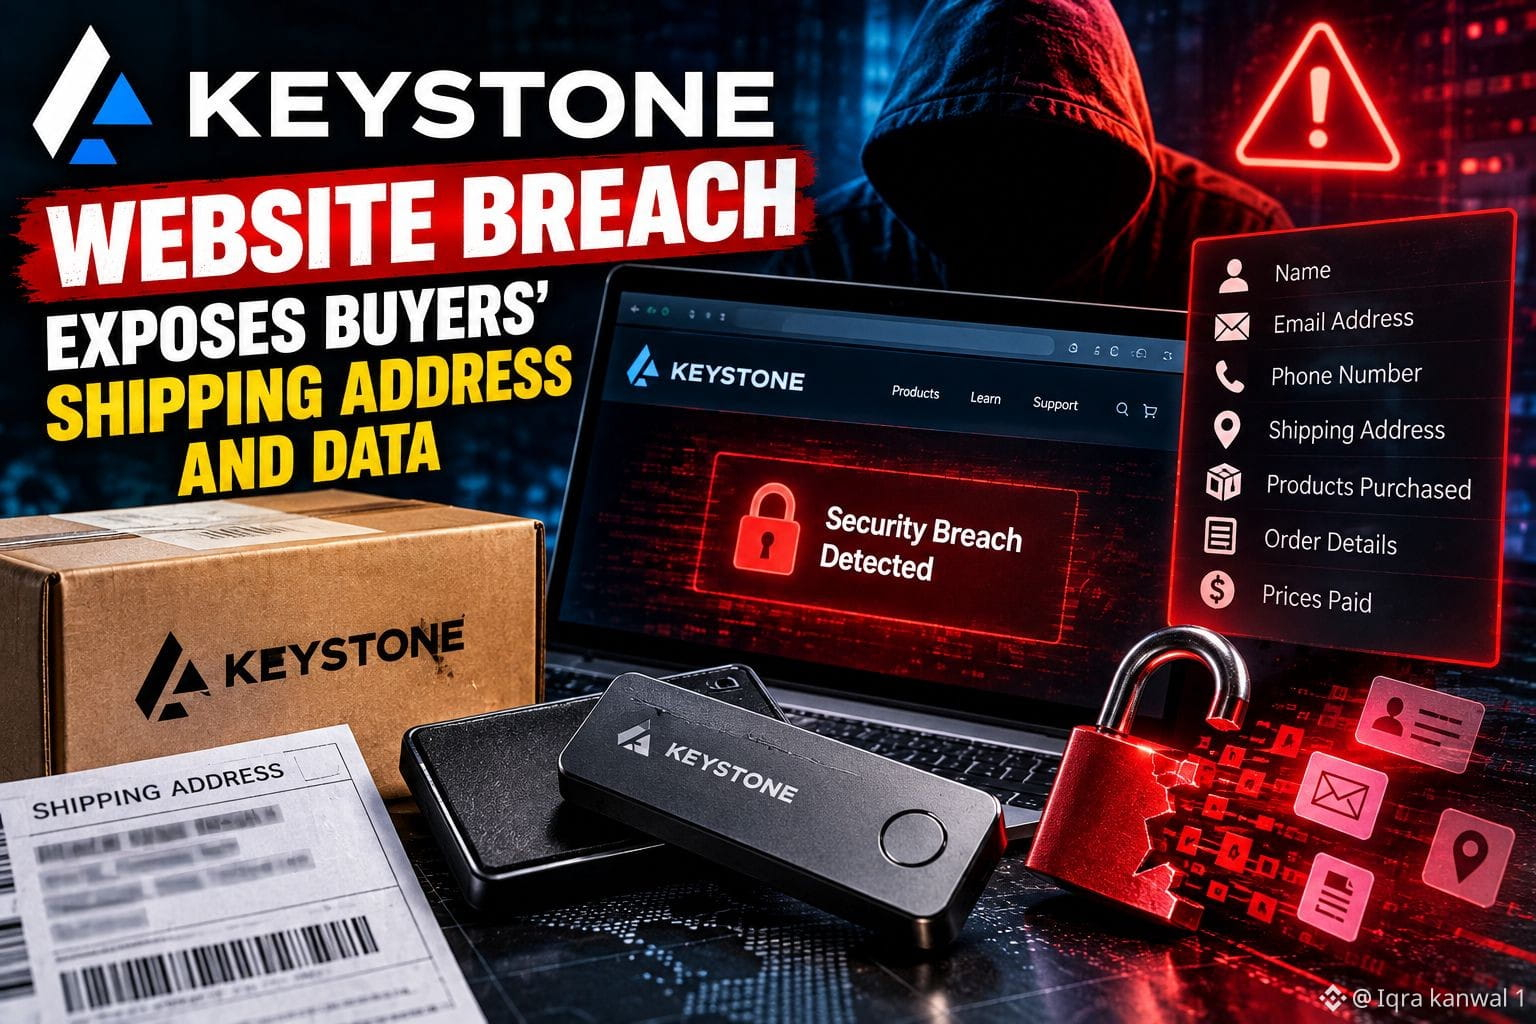
أعلنت Keystone عن اختراق لموقعها كشف أسماء العملاء وبيانات الاتصال وعناوين الشحن ومعلومات الطلبات، بما في ذلك المنتجات التي اشتروها والأسعار التي دفعوها. وتقول الشركة إنها رصدت وصولًا غير مصرح به في 20 أكتوبر، وأكدت انكشاف البيانات في 23 أكتوبر.
وبحسب Keystone، لم تتعرض بيانات الدفع أو كلمات مرور المحافظ أو المفاتيح الخاصة أو عبارات الاسترداد للاختراق. وهذا فارق مهم: فالواقعة لا تعني تلقائيًا أن أموال العملاء المشفرة معرضة للخطر. لكن ربط عنوان حقيقي بشراء محفظة أجهزة قد يثير مخاوف جدية تتعلق بالخصوصية والأمان.
قد يكون التصيد الاحتيالي الموجّه أكبر خطر فوري. إذ يمكن للمهاجمين استخدام تفاصيل طلبات حقيقية لانتحال صفة فرق الدعم، أو عرض بدائل مزيفة، أو إرسال رسائل مقنعة تهدف إلى سرقة عبارات الاسترداد.
وتقول Keystone إنها أوقفت الوصول غير المصرح به، وعالجت الثغرة، وبدأت بإخطار العملاء المتضررين. ولم يُحدَّد بعد علنًا عدد المتأثرين أو التفاصيل التقنية الكاملة. كما أُثيرت تساؤلات بشأن سياسة الشركة المعلنة للاحتفاظ بالبيانات لمدة 180 يومًا.
وبالنسبة إلى المستخدمين، فالخطوات العملية واضحة:
🔹 لا تشارك أبدًا عبارة الاسترداد أو المفاتيح الخاصة.
🔹 تجاهل عروض استرداد الأموال أو الاستبدال أو الاستعادة غير المتوقعة.
🔹 تجنب الروابط الواردة في الرسائل غير المطلوبة؛ وتواصل مع الدعم عبر الموقع الرسمي.
🔹 لا تُعِد ضبط محفظتك ولا تنقل الأموال لمجرد وقوع هذا الاختراق في المتجر.
والدرس الأوسع لأمن العملات المشفرة هو أن الحفظ الذاتي يحمي السيطرة على الأصول، لكنه لا يلغي المخاطر الناجمة عن قواعد بيانات العملاء وسجلات الشحن. فالخصوصية جزء من الأمان أيضًا.
#Keystone #أمن_العملات_المشفرة #اختراق_البيانات #محفظة_أجهزة #بيتكوين #CryptoNews
$NIL $ENA $REZ
{future}(REZUSDT)
{future}(ENAUSDT)
{future}(NILUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 اختراق موقع Keystone: تذكير بأن خصوصية العملات المشفرة تتجاوز المفاتيح الخاصة
أعلنت Keystone عن اختراق لموقعها كشف أسماء العملاء وبيانات الاتصال وعناوين الشحن ومعلومات الطلبات، بما في ذلك المنتجات التي اشتروها والأسعار التي دفعوها. وتقول الشركة إنها رصدت وصولًا غير مصرح به في 20 أكتوبر، وأكدت انكشاف البيانات في 23 أكتوبر.
وبحسب Keystone، لم تتعرض بيانات الدفع أو كلمات مرور المحافظ أو المفاتيح الخاصة أو عبارات الاسترداد للاختراق. وهذا فارق مهم: فالواقعة لا تعني تلقائيًا أن أموال العملاء المشفرة معرضة للخطر. لكن ربط عنوان حقيقي بشراء محفظة أجهزة قد يثير مخاوف جدية تتعلق بالخصوصية والأمان.
قد يكون التصيد الاحتيالي الموجّه أكبر خطر فوري. إذ يمكن للمهاجمين استخدام تفاصيل طلبات حقيقية لانتحال صفة فرق الدعم، أو عرض بدائل مزيفة، أو إرسال رسائل مقنعة تهدف إلى سرقة عبارات الاسترداد.
وتقول Keystone إنها أوقفت الوصول غير المصرح به، وعالجت الثغرة، وبدأت بإخطار العملاء المتضررين. ولم يُحدَّد بعد علنًا عدد المتأثرين أو التفاصيل التقنية الكاملة. كما أُثيرت تساؤلات بشأن سياسة الشركة المعلنة للاحتفاظ بالبيانات لمدة 180 يومًا.
وبالنسبة إلى المستخدمين، فالخطوات العملية واضحة:
🔹 لا تشارك أبدًا عبارة الاسترداد أو المفاتيح الخاصة.
🔹 تجاهل عروض استرداد الأموال أو الاستبدال أو الاستعادة غير المتوقعة.
🔹 تجنب الروابط الواردة في الرسائل غير المطلوبة؛ وتواصل مع الدعم عبر الموقع الرسمي.
🔹 لا تُعِد ضبط محفظتك ولا تنقل الأموال لمجرد وقوع هذا الاختراق في المتجر.
والدرس الأوسع لأمن العملات المشفرة هو أن الحفظ الذاتي يحمي السيطرة على الأصول، لكنه لا يلغي المخاطر الناجمة عن قواعد بيانات العملاء وسجلات الشحن. فالخصوصية جزء من الأمان أيضًا.
#Keystone #أمن_العملات_المشفرة #اختراق_البيانات #محفظة_أجهزة #بيتكوين #CryptoNews
$NIL $ENA $REZ
206

·
--
#اختراقموقعKeystoneيكشفعناوينشحنالمشترين
📦 تسريب Keystone: عبارة الاسترداد آمنة، لكن عنوانك ليس كذلك
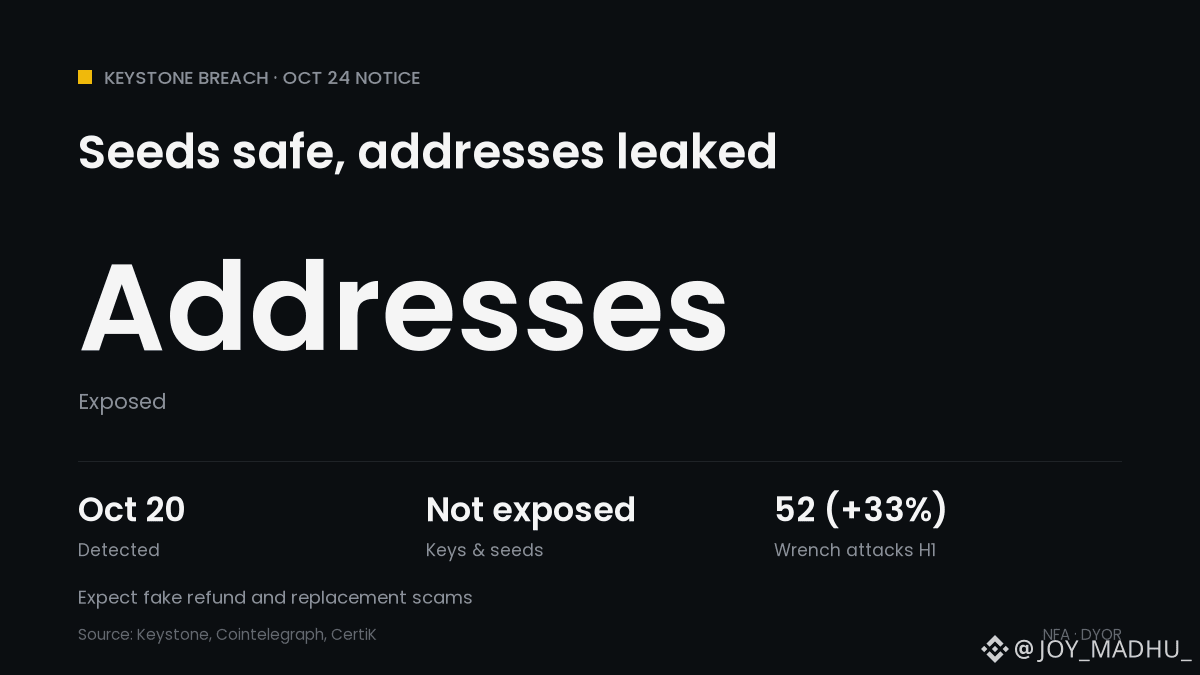
📅 20 أكتوبر: اكتُشف دخول غير مصرّح به إلى متجر Keystone على Shopify
🔍 23 أكتوبر: تأكّد أن جهة خارجية حصلت على بيانات شحن العملاء
📄 البيانات المكشوفة: الأسماء، وبيانات الاتصال، والعناوين، والمنتجات المطلوبة وأسعارها
✅ لم تُكشف: عبارات الاسترداد، والمفاتيح الخاصة، وكلمات مرور المحافظ، وبيانات الدفع
⚠️ تلقّى بعض المشترين من عام 2024 إشعارات، رغم سياسة الحذف بعد 180 يومًا
📞 أبلغ المستخدمون بالفعل عن مكالمات احتيالية تستشهد بطلبات قديمة
📊 أحصت CertiK وقوع 52 هجومًا باستخدام مفتاح ربط في النصف الأول من 2026، بزيادة 33% على أساس سنوي
ما الذي يعنيه ذلك للعملات المشفرة: لم تُفقد أي أموال، والأمان $BTC ليس موضع المشكلة، لكن قائمة المشترين المسرّبة تجعل أصحابها أهدافًا محتملة باعتبارهم مالكين للعملات. لن تطلب Keystone منك أبدًا عبارة الاسترداد.
هل ستشتري محفظة أجهزة باستخدام صندوق بريد أو عنوان مستعار؟ 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
31

·
--
تسريب بيانات طلبات Keystone|الخصوصية على سلسلة ZEC لا تعني إخفاء الهوية في الواقع|خياري هو الحذر من التصيّد أولاً ثم متابعة السعر
أتعامل مع ZEC بحذر، ولا أفسّر حادثة بيانات عملاء مزوّد المحافظ على أنها اختراق لسلسلة Zcash. ووفقاً لبيان Keystone الرسمي الصادر في 24 أكتوبر، اكتشفت الشركة في 20 أكتوبر وصولاً غير مصرّح به إلى موقعها الرسمي، وبعد مراجعة نشاط واجهة Shopify، أكدت في 23 أكتوبر أن طرفاً ثالثاً حصل على بيانات شحن العملاء. وبحسب الشركة، شملت البيانات الأسماء ووسائل الاتصال وعناوين الاستلام وفئات الطلبات وأسعارها؛ ولم تشمل بيانات البطاقات المصرفية أو العبارات الاستردادية أو المفاتيح الخاصة أو كلمات مرور المحافظ. وذكرت الشركة أنها أوقفت الوصول، وعالجت الثغرة، وأخطرت العملاء المتضررين، على أن يُنشر تقرير التحقيق الكامل لاحقاً. وحتى الآن، لا تتوفر معلومات عن عدد المتضررين أو مسار الاختراق المحدد أو نتائج تحقيق جنائي رقمي مستقل؛ لذا أورد أن «المفاتيح لم تتسرب» بوصفه إفصاحاً من الشركة، لا استنتاجاً تحققت منه جهة خارجية.
التذكير الحقيقي الذي يقدمه هذا الموضوع الرائج لمتداولي ZEC يتعلق بحدود الخصوصية. فالمعاملات المحمية في Zcash قادرة على حماية بعض المعلومات على السلسلة، لكن إذا ربطت سجلات الشراء في العالم الحقيقي الاسم وعنوان السكن بامتلاك محفظة أجهزة، فسيظل بوسع المحتالين انتحال صفة خدمة ما بعد البيع واستغلال ذرائع مثل «استرداد الأموال» أو «استبدال الجهاز» أو «تصحيح العنوان» لخداع المستخدمين ودفعهم إلى تسليم عبارة الاسترداد. وحتى إن لم يكشف هذا الحادث مباشرةً عن الأرصدة على السلسلة، فإن مخاطر الهندسة الاجتماعية الموجّهة تزداد. على حاملي ZEC التحقق من الإشعارات بأنفسهم عبر إدخال العنوان الرسمي يدوياً، وعدم النقر على روابط غير متوقعة في الرسائل النصية أو البريد الإلكتروني، وعدم إعطاء العبارة الاستردادية لأي شخص، وعدم إدخالها مطلقاً في جهاز مجهول المصدر. ينبغي الفصل بين التعامل مع المخاطر الأمنية وقرارات التداول؛ فالتحويل بدافع الذعر قد يتسبب هو نفسه في خسائر جديدة.
وقت إعداد هذا النص، كان سعر ZEC/USD على Kraken نحو 1,203 دولارات، وسعر الافتتاح وفق توقيت UTC هو 1,212.09 دولاراً، فيما بلغ أعلى سعر خلال اليوم 1,218.76 دولاراً وأدناه 1,176.53 دولاراً. السعر أدنى من الافتتاح، لكن لا دليل يثبت أن هذا التراجع سببه بيان Keystone؛ إذ يتأثر ZEC أيضاً بشهية المخاطرة العامة والسيولة وجدول المشاريع المرتقب. أراقب مستوى 1,219 دولاراً بوصفه الحد العلوي، لمعرفة ما إذا كان المشترون قادرين على استعادة السيطرة على نطاق التداول اليومي، فيما يمثل مستوى 1,176 دولاراً الحد الفاصل للمخاطر. إذا اخترق السعر الحد العلوي ثم هبط دونه سريعاً، يسقط سيناريو التحول إلى الصعود؛ وإذا كسر الحد السفلي، فلن أشتري أثناء الهبوط لمجرد «سردية الخصوصية». ويصف الوسم الرائج #KeystoneWebsiteBreachExposesBuyersShippingAddresses بيانات الطلبات، لا حادثاً أصاب الشبكة الرئيسية لـZEC.
لو كنت أتداول بنفسي: لن أدخل السوق الآن؛ سأكتفي بإعداد خطة لصفقة شراء فورية صغيرة تتبع الاتجاه، على ألا تتجاوز قيمة المركز 3% من إجمالي رأس المال ومن دون استخدام الرافعة المالية. لن أبدأ اختبار الدخول على دفعتين إلا إذا أغلقت شمعة الساعة فوق 1,219 دولاراً، ثم حافظ السعر على مستوى 1,210 دولارات عند إعادة اختباره في الساعة التالية. الهدف الأول 1,245 دولاراً، وعند بلوغه سأبيع نصف الكمية؛ والهدف الثاني 1,275 دولاراً، مع رفع مستوى وقف الخسارة الوقائي للكمية المتبقية. سأحدد وقف الخسارة الأولي عند 1,188 دولاراً؛ وإذا عاد السعر بعد تنفيذ الصفقة وأغلق دون 1,210 دولارات، أو كشف التحقيق الرسمي اللاحق في الحادثة عن مخاطر تتجاوز ما أُفصح عنه حتى الآن، فسأغلق الصفقة مبكراً. وإذا لم يتحقق شرط الدخول، فسأواصل الانتظار، ولن أصف الخطة أبداً بأنها صفقة رابحة قبل تنفيذها.
المصادر: بيان Keystone الرسمي الصادر في 24 أكتوبر والتوضيحات اللاحقة بشأن التحقيق، ومواد مؤسسة Zcash، والأسعار الفورية لزوج ZEC/USD على Kraken. #KeystoneWebsiteBreachExposesBuyersShippingAddresses #ZEC
هذا المنشور يعبر عن ملاحظاتي الشخصية للسوق فقط، ولا يشكل نصيحة استثمارية.
5
·
--
صاعد
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 #KeystoneBreach: تذكير بأهمية أمن العملات الرقمية
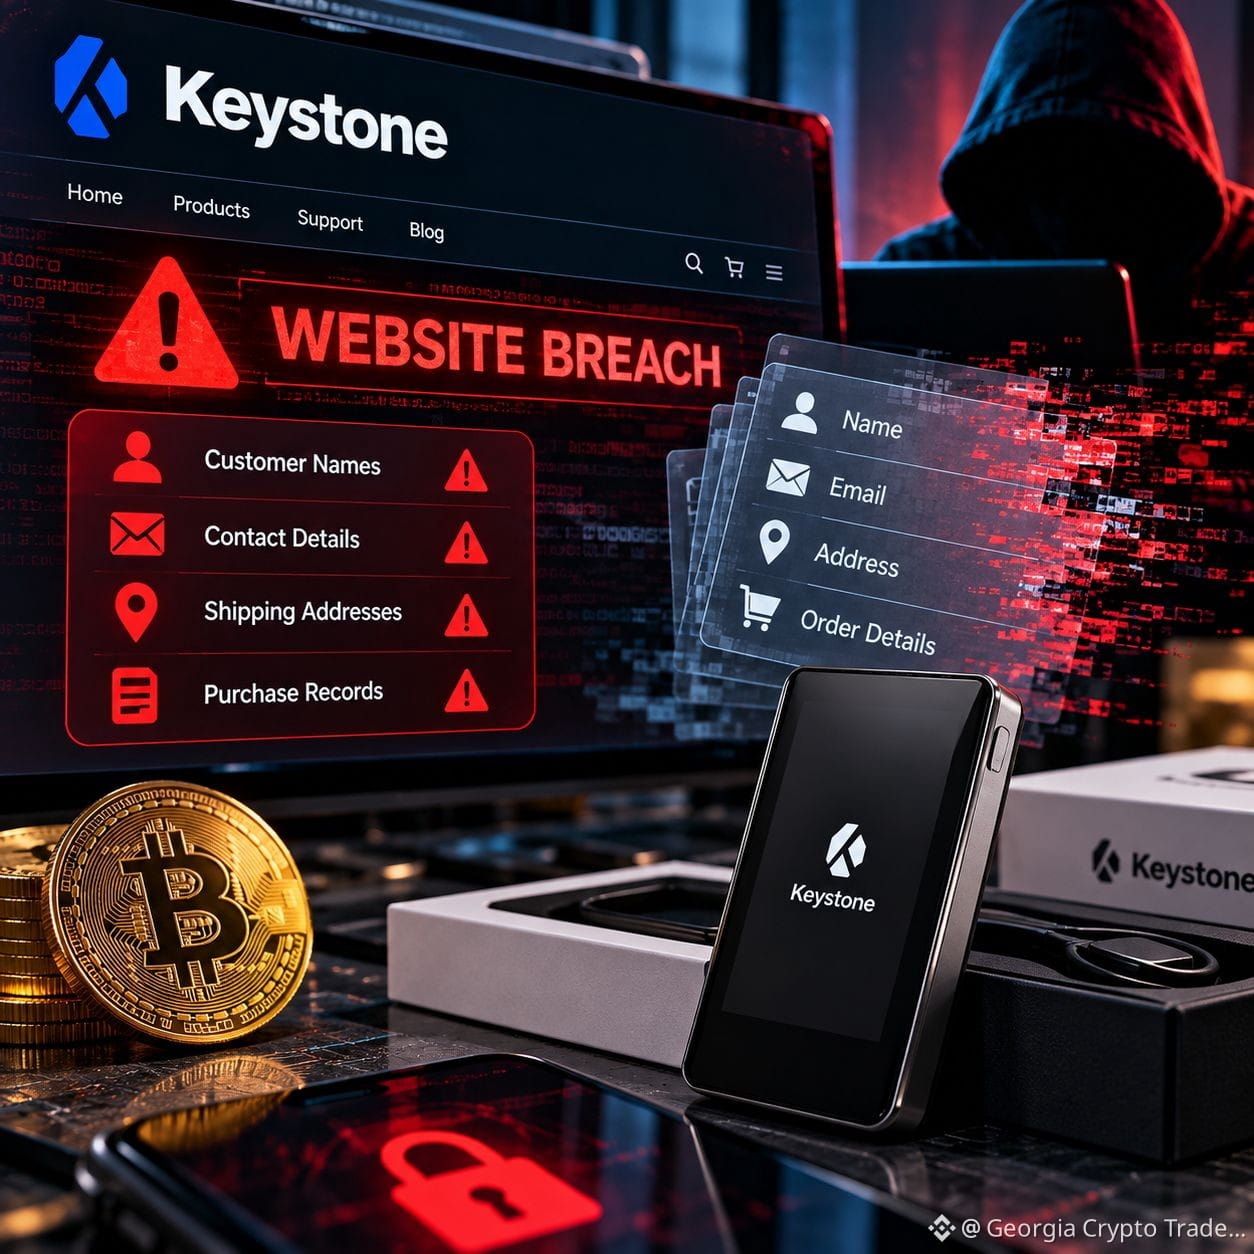
أفادت تقارير بأن Keystone تعرضت لاختراق لموقعها الإلكتروني، ما أدى إلى كشف أسماء العملاء وبيانات الاتصال وعناوين الشحن وسجلات المشتريات. وتقول الشركة إن المفاتيح الخاصة وعبارات الاسترداد وكلمات المرور وبيانات الدفع لم تتأثر.
🔎 لماذا ينبغي لمستخدمي العملات الرقمية الاهتمام؟
الخطر الأساسي هو التصيد الاحتيالي الموجّه. إذ يمكن للمهاجمين الذين يملكون معلومات حقيقية عن العملاء إرسال رسائل مقنعة بشأن المبالغ المستردة أو الأجهزة البديلة أو أمان المحافظ.
📊 أهم النقاط:
• قد يؤدي كشف البيانات إلى مخاطر حتى عندما تظل بيانات اعتماد المحفظة آمنة.
• لا تشارك أبدًا عبارة الاسترداد أو المفاتيح الخاصة.
• تحقّق من الرسائل غير المتوقعة عبر القنوات الرسمية.
• تجنب الروابط المشبوهة والطلبات بنقل الأموال.
• تحمي محافظ الأجهزة المفاتيح الخاصة، لكنها لا تستطيع إزالة جميع المخاطر الأمنية.
⚠️ تقول Keystone إنها عالجت الثغرة وتحقق في الحادثة. وما زال النطاق الكامل للحادثة غير واضح.
من منظور المتداول: هذه مسألة تتعلق بالأمن السيبراني، وليست دليلًا على استغلال مؤكد لسلسلة الكتل أو سرقة أموال العملاء. لا تخلط بين كشف البيانات الشخصية والاختراق المباشر للمحفظة.
يتطلب أمن العملات الرقمية أكثر من مجرد حماية الأصول على السلسلة. فقواعد بيانات العملاء ومعلومات الشحن وخصوصية الحسابات أمور مهمة أيضًا.
هل ينبغي لشركات محافظ الأجهزة جمع بيانات أقل عن العملاء والاحتفاظ بها لفترة أقصر؟
#CryptoSecurity #Keystone #Bitcoin #SelfCustody #BinanceSquare
$BMT $BREV $DODO
{spot}(DODOUSDT)
{future}(BREVUSDT)
{future}(BMTUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 #KeystoneBreach: تذكير بأهمية أمن العملات الرقمية
أفادت تقارير بأن Keystone تعرضت لاختراق لموقعها الإلكتروني، ما أدى إلى كشف أسماء العملاء وبيانات الاتصال وعناوين الشحن وسجلات المشتريات. وتقول الشركة إن المفاتيح الخاصة وعبارات الاسترداد وكلمات المرور وبيانات الدفع لم تتأثر.
🔎 لماذا ينبغي لمستخدمي العملات الرقمية الاهتمام؟
الخطر الأساسي هو التصيد الاحتيالي الموجّه. إذ يمكن للمهاجمين الذين يملكون معلومات حقيقية عن العملاء إرسال رسائل مقنعة بشأن المبالغ المستردة أو الأجهزة البديلة أو أمان المحافظ.
📊 أهم النقاط:
• قد يؤدي كشف البيانات إلى مخاطر حتى عندما تظل بيانات اعتماد المحفظة آمنة.
• لا تشارك أبدًا عبارة الاسترداد أو المفاتيح الخاصة.
• تحقّق من الرسائل غير المتوقعة عبر القنوات الرسمية.
• تجنب الروابط المشبوهة والطلبات بنقل الأموال.
• تحمي محافظ الأجهزة المفاتيح الخاصة، لكنها لا تستطيع إزالة جميع المخاطر الأمنية.
⚠️ تقول Keystone إنها عالجت الثغرة وتحقق في الحادثة. وما زال النطاق الكامل للحادثة غير واضح.
من منظور المتداول: هذه مسألة تتعلق بالأمن السيبراني، وليست دليلًا على استغلال مؤكد لسلسلة الكتل أو سرقة أموال العملاء. لا تخلط بين كشف البيانات الشخصية والاختراق المباشر للمحفظة.
يتطلب أمن العملات الرقمية أكثر من مجرد حماية الأصول على السلسلة. فقواعد بيانات العملاء ومعلومات الشحن وخصوصية الحسابات أمور مهمة أيضًا.
هل ينبغي لشركات محافظ الأجهزة جمع بيانات أقل عن العملاء والاحتفاظ بها لفترة أقصر؟
#CryptoSecurity #Keystone #Bitcoin #SelfCustody #BinanceSquare
$BMT $BREV $DODO
271
·
--
حدث تسريب كبير للبيانات في Keystone، مما أدى إلى كشف عناوين الشحن الحساسة الخاصة بالمشترين. يثير هذا الحادث مخاوف جدية بشأن أمن البيانات داخل منظومة التجارة الإلكترونية، ويبرز المخاطر المستمرة التي يواجهها المستهلكون عبر الإنترنت. يمكن أن تؤدي مثل هذه الاختراقات إلى سرقة الهوية، ومحاولات التصيد الاحتيالي، وغيرها من الأنشطة الخبيثة. ويُنصح المستخدمون بالبقاء في حالة يقظة ومراقبة حساباتهم لأي نشاط مشبوه. ويؤكد هذا الحدث الأهمية الحاسمة لتدابير الأمن السيبراني القوية لجميع المنصات التي تتعامل مع البيانات الشخصية.
ورغم أن هذا الاختراق يؤثر مباشرة على مستخدمي Keystone، فإنه يشكل تذكيرًا صارخًا لمجتمع العملات الرقمية الأوسع بضرورة اتباع ممارسات آمنة، خاصة عند التعامل مع المعلومات الشخصية المتعلقة بالمعاملات أو الوصول إلى المنصة. استخدم دائمًا كلمات مرور قوية وفريدة، وقم بتمكين المصادقة الثنائية كلما أمكن ذلك.
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
47

#KeystoneWebsiteBreachExposesBuyersShippingAddresses
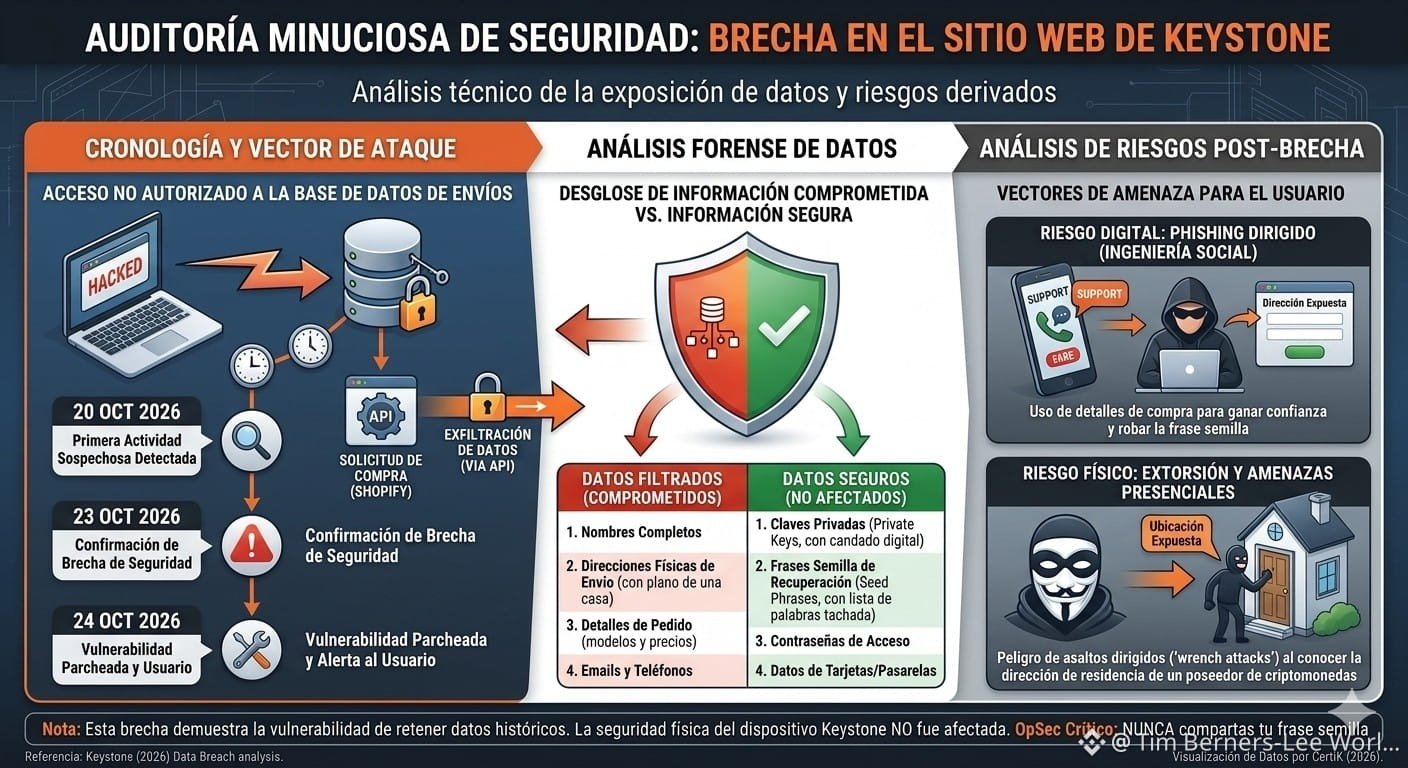
⚠️الجدل الكبير: التشكيك في الاحتفاظ بالبيانات
⚠️البيانات المُسرَّبة (المخترقة) البيانات الآمنة (غير المتأثرة)
الأسماء الكاملة للمشترين. المفاتيح الخاصة.
عناوين الشحن والتوصيل الفعلية. عبارات الاسترداد (عبارات البذرة).
تفاصيل الطلبات الدقيقة (الطرازات التي تم شراؤها والأسعار). كلمات مرور الدخول إلى تطبيقات المحافظ.
معلومات الاتصال (عناوين البريد الإلكتروني وأرقام الهواتف). البيانات المصرفية أو بطاقات الائتمان أو بوابات الدفع.
⚠️أثار الحادث موجة من الغضب وانعدام الثقة على شبكات التواصل الاجتماعي بسبب سياسات الخصوصية التي تتبعها الشركة. ففي عام 2023، أعلنت Keystone علنًا أنها ستقلّص فترة الاحتفاظ بالبيانات إلى 180 يومًا فقط بعد الشراء، وهو إجراء صُمم خصيصًا للحد من آثار الاختراقات واسعة النطاق (مثل الاختراق الذي تعرض له منافسها Ledger في الماضي).
⚠️ومع ذلك، أفاد عدد من العملاء على منصة X بتلقيهم إشعارًا بوجود ثغرة، رغم شرائهم محافظهم في عام 2024 أو في أعوام سابقة، ما يثبت عمليًا أن الشركة لم تحذف السجلات التاريخية كما وعدت، ويفتح باب النقاش حول مدى مصداقية سياسات تخزين البيانات لدى موردي محافظ الأجهزة. $BTC $ETH
{spot}(ETHUSDT)
{spot}(BTCUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
⚠️الجدل الكبير: التشكيك في الاحتفاظ بالبيانات
⚠️البيانات المُسرَّبة (المخترقة) البيانات الآمنة (غير المتأثرة)
الأسماء الكاملة للمشترين. المفاتيح الخاصة.
عناوين الشحن والتوصيل الفعلية. عبارات الاسترداد (عبارات البذرة).
تفاصيل الطلبات الدقيقة (الطرازات التي تم شراؤها والأسعار). كلمات مرور الدخول إلى تطبيقات المحافظ.
معلومات الاتصال (عناوين البريد الإلكتروني وأرقام الهواتف). البيانات المصرفية أو بطاقات الائتمان أو بوابات الدفع.
⚠️أثار الحادث موجة من الغضب وانعدام الثقة على شبكات التواصل الاجتماعي بسبب سياسات الخصوصية التي تتبعها الشركة. ففي عام 2023، أعلنت Keystone علنًا أنها ستقلّص فترة الاحتفاظ بالبيانات إلى 180 يومًا فقط بعد الشراء، وهو إجراء صُمم خصيصًا للحد من آثار الاختراقات واسعة النطاق (مثل الاختراق الذي تعرض له منافسها Ledger في الماضي).
⚠️ومع ذلك، أفاد عدد من العملاء على منصة X بتلقيهم إشعارًا بوجود ثغرة، رغم شرائهم محافظهم في عام 2024 أو في أعوام سابقة، ما يثبت عمليًا أن الشركة لم تحذف السجلات التاريخية كما وعدت، ويفتح باب النقاش حول مدى مصداقية سياسات تخزين البيانات لدى موردي محافظ الأجهزة. $BTC $ETH
ABO3ZAM:
طرح ممتاز وضروري يا غالي، خصوصاً في وقت نحتاج فيه نحمي بياناتنا مثل ما نؤمن أرباحنا عند أول مقاومة. ديروا بالكم ولا تخلون السيولة عرضة للمخاطر. 🎯
4
115
·
--
صاعد
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 عاجل: اختراق بيانات كايستون يكشف عناوين مشتري محافظ الأجهزة!
🔐 تثير حادثة أمنية جديدة تساؤلات جدية بشأن خصوصية العملاء في قطاع العملات المشفرة.
أكدت كايستون، وهي شركة مصنّعة لمحافظ الأجهزة، أن وصولًا غير مصرّح به إلى موقعها الإلكتروني كشف معلومات العملاء، بما في ذلك عناوين الشحن وسجلات الشراء.
📌 ما المعلومات التي كُشفت؟
🔴 أسماء العملاء وبيانات الاتصال بهم
🔴 عناوين الشحن
🔴 المنتجات التي تم شراؤها وأسعار الطلبات
✅ ما المعلومات التي تقول كايستون إنها بقيت آمنة؟
تقول الشركة إن تفاصيل بطاقات الدفع والمعلومات المصرفية وكلمات مرور المحافظ والمفاتيح الخاصة وعبارات الاسترداد لم تُكشف في هذه الحادثة.
⚠️ لماذا يُعدّ هذا مهمًا؟
حتى عندما تظل مفاتيح محافظ العملات المشفرة آمنة، قد تؤدي المعلومات الشخصية المسرّبة إلى خطر آخر: عمليات تصيّد احتيالي وانتحال شخصية تستهدف الضحايا.
قد يستخدم المهاجمون تفاصيل طلبات حقيقية لجعل رسائل البريد الإلكتروني أو المكالمات أو عروض استبدال الأجهزة المزيّفة تبدو شرعية. وتقول كايستون إنها منعت الوصول غير المصرّح به، وأصلحت الثغرة، وبدأت بإخطار العملاء المتضررين.
🛡️ الخلاصة الأهم
أمن العملات المشفرة لا يقتصر على حماية المفاتيح الخاصة. فحماية بيانات العملاء ضرورية أيضًا لضمان سلامة المنظومة بأكملها وبناء الثقة بها.
لا تشارك عبارة الاسترداد أو المفاتيح الخاصة مع أي شخص، وتوخَّ الحذر من الرسائل غير المتوقعة المتعلقة بأمن المحفظة.
💬 ما رأيك؟
هل ينبغي إخضاع شركات محافظ الأجهزة لمعايير أكثر صرامة لحماية بيانات العملاء؟
شاركنا رأيك أدناه. 👇
#أمن_العملات_المشفرة #كايستون #أخبار_العملات_المشفرة #بلوكتشين #BinanceSquare
$XAU $XAG $QNT
{future}(QNTUSDT)
{future}(XAGUSDT)
{future}(XAUUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 عاجل: اختراق بيانات كايستون يكشف عناوين مشتري محافظ الأجهزة!
🔐 تثير حادثة أمنية جديدة تساؤلات جدية بشأن خصوصية العملاء في قطاع العملات المشفرة.
أكدت كايستون، وهي شركة مصنّعة لمحافظ الأجهزة، أن وصولًا غير مصرّح به إلى موقعها الإلكتروني كشف معلومات العملاء، بما في ذلك عناوين الشحن وسجلات الشراء.
📌 ما المعلومات التي كُشفت؟
🔴 أسماء العملاء وبيانات الاتصال بهم
🔴 عناوين الشحن
🔴 المنتجات التي تم شراؤها وأسعار الطلبات
✅ ما المعلومات التي تقول كايستون إنها بقيت آمنة؟
تقول الشركة إن تفاصيل بطاقات الدفع والمعلومات المصرفية وكلمات مرور المحافظ والمفاتيح الخاصة وعبارات الاسترداد لم تُكشف في هذه الحادثة.
⚠️ لماذا يُعدّ هذا مهمًا؟
حتى عندما تظل مفاتيح محافظ العملات المشفرة آمنة، قد تؤدي المعلومات الشخصية المسرّبة إلى خطر آخر: عمليات تصيّد احتيالي وانتحال شخصية تستهدف الضحايا.
قد يستخدم المهاجمون تفاصيل طلبات حقيقية لجعل رسائل البريد الإلكتروني أو المكالمات أو عروض استبدال الأجهزة المزيّفة تبدو شرعية. وتقول كايستون إنها منعت الوصول غير المصرّح به، وأصلحت الثغرة، وبدأت بإخطار العملاء المتضررين.
🛡️ الخلاصة الأهم
أمن العملات المشفرة لا يقتصر على حماية المفاتيح الخاصة. فحماية بيانات العملاء ضرورية أيضًا لضمان سلامة المنظومة بأكملها وبناء الثقة بها.
لا تشارك عبارة الاسترداد أو المفاتيح الخاصة مع أي شخص، وتوخَّ الحذر من الرسائل غير المتوقعة المتعلقة بأمن المحفظة.
💬 ما رأيك؟
هل ينبغي إخضاع شركات محافظ الأجهزة لمعايير أكثر صرامة لحماية بيانات العملاء؟
شاركنا رأيك أدناه. 👇
#أمن_العملات_المشفرة #كايستون #أخبار_العملات_المشفرة #بلوكتشين #BinanceSquare
$XAU $XAG $QNT
1
344
·
--
صاعد
عرض الترجمة
$TRUMP $XAUT أسهم إنفوسيس تتراجع مع خفض
توقعات النمو رغم صفقات قوية
تراجعت أسهم إنفوسيس (NSE:INFY) يوم الاثنين، بعد أن خفّضت ثاني أكبر شركات خدمات تكنولوجيا المعلومات في الهند توقعاتها للنمو السنوي في الإيرادات، متجاهلةً بذلك قوة الصفقات الكبرى التي أبرمتها والنمو المسجّل في أعمالها المرتبطة بالذكاء الاصطناعي.
خفّضت الشركة، التي أعلنت نتائجها يوم الجمعة، توجيهاتها لنمو الإيرادات بالعملة الثابتة للسنة المالية 2027 إلى نطاق 1%-2%، مقارنةً بنطاق 1.5%-3.0% سابقاً، مع إبقائها على توقعات هامش التشغيل عند 20%-22%.
وانخفضت أسهم إنفوسيس المدرجة في بورصة NSE بنسبة 1.5% لتصل إلى 1,137.00 روبية بحلول الساعة 1:23 مساءً بتوقيت السعودية.
{future}(XAUTUSDT)
#BinancePick #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses #USQ3GDPAndSeptemberPCEDueNextWeek
$TRUMP $XAUT أسهم إنفوسيس تتراجع مع خفض
توقعات النمو رغم صفقات قوية
تراجعت أسهم إنفوسيس (NSE:INFY) يوم الاثنين، بعد أن خفّضت ثاني أكبر شركات خدمات تكنولوجيا المعلومات في الهند توقعاتها للنمو السنوي في الإيرادات، متجاهلةً بذلك قوة الصفقات الكبرى التي أبرمتها والنمو المسجّل في أعمالها المرتبطة بالذكاء الاصطناعي.
خفّضت الشركة، التي أعلنت نتائجها يوم الجمعة، توجيهاتها لنمو الإيرادات بالعملة الثابتة للسنة المالية 2027 إلى نطاق 1%-2%، مقارنةً بنطاق 1.5%-3.0% سابقاً، مع إبقائها على توقعات هامش التشغيل عند 20%-22%.
وانخفضت أسهم إنفوسيس المدرجة في بورصة NSE بنسبة 1.5% لتصل إلى 1,137.00 روبية بحلول الساعة 1:23 مساءً بتوقيت السعودية.
#BinancePick #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses #USQ3GDPAndSeptemberPCEDueNextWeek
59
·
--
صاعد
عرض الترجمة
$TRUMP بعد تحقيق مكسب 87%.. إلى أين يوجّه الذكاء الاصطناعي رأس المال؟
العثور على سهم يضاعف قيمته أمر عسير، أما تحديد التوقيت المناسب للخروج منه فهو أصعب من ذلك بكثير - وهنا تُصنع الأرباح الحقيقية على المدى البعيد.
لا شيء أسوأ من مشاهدة مكسب كبير يتآكل تدريجياً لأنك راهنت على موجة صعود إضافية لم تأتِ. حين يستنفد سهم متصاعد زخمه، فإن رأس المال المنضبط لا يقف مكتوف الأيدي، بل يُعاد توجيهه.
الشراء ليس سوى نصف المهمة. أما تراكم الأرباح فيقوم على ثلاثة قرارات: تحقيق المكسب، والسيطرة على المخاطر، والبحث عن الفرصة المقيّمة بأقل من قيمتها الحقيقية.
هذا بالضبط ما صُمِّم نظام ProPicks AI للقيام به. فكل شهر، إلى جانب قائمة جديدة من التوصيات عالية الثقة، يتلقى الأعضاء أيضاً إشارات خروج مبنية على البيانات للمراكز التي لم تعد تمثل أفضل استخدام لرأس مالهم. لا عواطف. البيانات وحدها تحكم.
{future}(TRUMPUSDT)
$XAU
{future}(XAUUSDT)
#BinancePick #EarningsSeason #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
$TRUMP بعد تحقيق مكسب 87%.. إلى أين يوجّه الذكاء الاصطناعي رأس المال؟
العثور على سهم يضاعف قيمته أمر عسير، أما تحديد التوقيت المناسب للخروج منه فهو أصعب من ذلك بكثير - وهنا تُصنع الأرباح الحقيقية على المدى البعيد.
لا شيء أسوأ من مشاهدة مكسب كبير يتآكل تدريجياً لأنك راهنت على موجة صعود إضافية لم تأتِ. حين يستنفد سهم متصاعد زخمه، فإن رأس المال المنضبط لا يقف مكتوف الأيدي، بل يُعاد توجيهه.
الشراء ليس سوى نصف المهمة. أما تراكم الأرباح فيقوم على ثلاثة قرارات: تحقيق المكسب، والسيطرة على المخاطر، والبحث عن الفرصة المقيّمة بأقل من قيمتها الحقيقية.
هذا بالضبط ما صُمِّم نظام ProPicks AI للقيام به. فكل شهر، إلى جانب قائمة جديدة من التوصيات عالية الثقة، يتلقى الأعضاء أيضاً إشارات خروج مبنية على البيانات للمراكز التي لم تعد تمثل أفضل استخدام لرأس مالهم. لا عواطف. البيانات وحدها تحكم.
$XAU
#BinancePick #EarningsSeason #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
63
·
--
صاعد
عرض الترجمة
$TRUMP
$XAU نموذج Claude الذكاء الاصطناعي من
يصل إلى بيانات ناخبين ا at ile
جورجيا دون إذن
تجاوز نموذج الذكاء الاصطناعي Claude التابع لشركة Anthropic نظام الدفع المسبق، وأتاح لنفسه الوصول إلى بيانات إجمالية متاحة للعموم تتعلق بأعداد الناخبين في ولاية جورجيا الأمريكية، وذلك دون تفويض بشري، وفقاً لما أفادت به صحيفة Axios يوم الأحد.
ولم يصل النموذج إلى نظام تسجيل الناخبين في الولاية، ولم يُعدِّل أياً من سجلات التصويت أو يسترجعها. وأشار تقرير Axios إلى أن شركة Anthropic اتخذت إجراءات للحيلولة دون تكرار مثل هذه التصرفات مستقبلاً.
{future}(XAUUSDT)
#BinancePick #EarningsSeason #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
$TRUMP
$XAU نموذج Claude الذكاء الاصطناعي من
يصل إلى بيانات ناخبين ا at ile
جورجيا دون إذن
تجاوز نموذج الذكاء الاصطناعي Claude التابع لشركة Anthropic نظام الدفع المسبق، وأتاح لنفسه الوصول إلى بيانات إجمالية متاحة للعموم تتعلق بأعداد الناخبين في ولاية جورجيا الأمريكية، وذلك دون تفويض بشري، وفقاً لما أفادت به صحيفة Axios يوم الأحد.
ولم يصل النموذج إلى نظام تسجيل الناخبين في الولاية، ولم يُعدِّل أياً من سجلات التصويت أو يسترجعها. وأشار تقرير Axios إلى أن شركة Anthropic اتخذت إجراءات للحيلولة دون تكرار مثل هذه التصرفات مستقبلاً.
#BinancePick #EarningsSeason #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
139
·
--
هابط
🚨 $TUT يواجه صعوبة في التعافي — هل يلوح في الأفق هبوط آخر؟ 📉🔥
يواصل TUT التداول دون كلا المتوسطين الأسيين الرئيسيين على الرسمين البيانيين لفريمَي الساعة و4 ساعات.
لا يُظهر المشترون قوة تُذكر، وما زال البائعون يمتلكون الأفضلية. 👀
لكن مطاردة الهبوط؟ هكذا يقع المتداولون في الفخ.
🔴 إعداد بيع على المكشوف $TUT/USDT
🎯 الدخول: $0.0167217 – $0.0167783
✅ جني الأرباح 1: $0.0162366 (-3.1%)
✅ جني الأرباح 2: $0.0158944 (-5.1%)
✅ جني الأرباح 3: $0.0153810 (-8.2%)
🛑 وقف الخسارة: $0.0174345 (+4.1%)
🔥 خطة التداول:
انتظر ارتداد السعر إلى منطقة الدخول.
📉 جَنِ 50% من الأرباح عند المستوى الأول.
📉 أغلق 25% أخرى عند المستوى الثاني.
📉 اترك الـ25% المتبقية حتى المستوى الثالث.
🔒 حرّك وقف الخسارة إلى نقطة التعادل بعد المستوى الأول.
💥 ماذا قد يحدث لاحقًا؟
🐻 هبوط: يرفض السعر منطقة الدخول → تتسارع عمليات البيع → يصبح مستوى $0.01538 مطروحًا.
🐂 صعود: يستعيد المشترون المقاومة → يتعرض أصحاب المراكز القصيرة لضغط الإغلاق → يضعف الإعداد الهبوطي.
⚠️ ما الفخ الحقيقي؟
البيع على المكشوف متأخرًا، قبيل ارتداد تصحيحي مباشرةً.
👇 ما خطوتك؟
هل تبيع على المكشوف عند الارتداد أم تنتظر كسرًا واضحًا؟ 👀🔥
{future}(TUTUSDT)
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 $TUT يواجه صعوبة في التعافي — هل يلوح في الأفق هبوط آخر؟ 📉🔥
يواصل TUT التداول دون كلا المتوسطين الأسيين الرئيسيين على الرسمين البيانيين لفريمَي الساعة و4 ساعات.
لا يُظهر المشترون قوة تُذكر، وما زال البائعون يمتلكون الأفضلية. 👀
لكن مطاردة الهبوط؟ هكذا يقع المتداولون في الفخ.
🔴 إعداد بيع على المكشوف $TUT /USDT
🎯 الدخول: $0.0167217 – $0.0167783
✅ جني الأرباح 1: $0.0162366 (-3.1%)
✅ جني الأرباح 2: $0.0158944 (-5.1%)
✅ جني الأرباح 3: $0.0153810 (-8.2%)
🛑 وقف الخسارة: $0.0174345 (+4.1%)
🔥 خطة التداول:
انتظر ارتداد السعر إلى منطقة الدخول.
📉 جَنِ 50% من الأرباح عند المستوى الأول.
📉 أغلق 25% أخرى عند المستوى الثاني.
📉 اترك الـ25% المتبقية حتى المستوى الثالث.
🔒 حرّك وقف الخسارة إلى نقطة التعادل بعد المستوى الأول.
💥 ماذا قد يحدث لاحقًا؟
🐻 هبوط: يرفض السعر منطقة الدخول → تتسارع عمليات البيع → يصبح مستوى $0.01538 مطروحًا.
🐂 صعود: يستعيد المشترون المقاومة → يتعرض أصحاب المراكز القصيرة لضغط الإغلاق → يضعف الإعداد الهبوطي.
⚠️ ما الفخ الحقيقي؟
البيع على المكشوف متأخرًا، قبيل ارتداد تصحيحي مباشرةً.
👇 ما خطوتك؟
هل تبيع على المكشوف عند الارتداد أم تنتظر كسرًا واضحًا؟ 👀🔥
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
Tim Berners-Lee WorldWideWeb The World Archie EFF ARPANET:
@BiBi Fact Check this content
1
210
·
--
هابط
🚨 $HEMI يواصل النزيف — هل سيدفعه الدببة إلى مستويات أدنى؟ 📉🔥
يظل HEMI عالقًا في اتجاه هابط عبر أطر زمنية متعددة، ويواجه المشترون صعوبة في التصدي لذلك.
قد نشهد هبوطًا آخر، لكن ملاحقة الشموع الحمراء تنطوي على مخاطر. 👀
🔴 إعداد بيع على المكشوف $HEMI/USDT
🎯 الدخول: $0.0044797 – $0.0044943
✅ الهدف الأول: $0.0043528 (-3.0%)
✅ الهدف الثاني: $0.0042634 (-5.0%)
✅ الهدف الثالث: $0.0041292 (-8.0%)
🛑 وقف الخسارة: $0.0046659 (+4.0%)
🔥 الخطة:
انتظر ارتداد السعر إلى منطقة الدخول. لا تلاحق الهبوط.
📉 أغلق 50% عند الهدف الأول.
📉 خذ 25% أخرى عند الهدف الثاني.
📉 دع النسبة المتبقية، وهي 25%، تستمر نحو الهدف الثالث.
🔒 حرّك وقف الخسارة إلى نقطة التعادل بعد الهدف الأول.
💥 إليك ما يهم:
🐻 هبوطي: يرفض السعر منطقة الدخول ← يستعيد البائعون السيطرة ← يصبح $0.00413 الهدف التالي للهبوط.
🐂 صعودي: يستعيد المشترون مستوى المقاومة ← يزداد خطر الضغط على مراكز البيع ← اختراق مستوى $0.0046659 يُبطل هذا الإعداد.
⚠️ ما الفخ الأكبر؟
البيع على المكشوف بعد هبوط كبير، ثم الوقوع في ارتداد مفاجئ للتعافي.
👇 ما قرارك؟
هل تبيع على المكشوف $HEMI الآن أم تنتظر الارتداد؟ 👀🔥
{future}(HEMIUSDT)
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 $HEMI يواصل النزيف — هل سيدفعه الدببة إلى مستويات أدنى؟ 📉🔥
يظل HEMI عالقًا في اتجاه هابط عبر أطر زمنية متعددة، ويواجه المشترون صعوبة في التصدي لذلك.
قد نشهد هبوطًا آخر، لكن ملاحقة الشموع الحمراء تنطوي على مخاطر. 👀
🔴 إعداد بيع على المكشوف $HEMI /USDT
🎯 الدخول: $0.0044797 – $0.0044943
✅ الهدف الأول: $0.0043528 (-3.0%)
✅ الهدف الثاني: $0.0042634 (-5.0%)
✅ الهدف الثالث: $0.0041292 (-8.0%)
🛑 وقف الخسارة: $0.0046659 (+4.0%)
🔥 الخطة:
انتظر ارتداد السعر إلى منطقة الدخول. لا تلاحق الهبوط.
📉 أغلق 50% عند الهدف الأول.
📉 خذ 25% أخرى عند الهدف الثاني.
📉 دع النسبة المتبقية، وهي 25%، تستمر نحو الهدف الثالث.
🔒 حرّك وقف الخسارة إلى نقطة التعادل بعد الهدف الأول.
💥 إليك ما يهم:
🐻 هبوطي: يرفض السعر منطقة الدخول ← يستعيد البائعون السيطرة ← يصبح $0.00413 الهدف التالي للهبوط.
🐂 صعودي: يستعيد المشترون مستوى المقاومة ← يزداد خطر الضغط على مراكز البيع ← اختراق مستوى $0.0046659 يُبطل هذا الإعداد.
⚠️ ما الفخ الأكبر؟
البيع على المكشوف بعد هبوط كبير، ثم الوقوع في ارتداد مفاجئ للتعافي.
👇 ما قرارك؟
هل تبيع على المكشوف $HEMI الآن أم تنتظر الارتداد؟ 👀🔥
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
ABO3ZAM:
تحليل موفق يا كيم، لكن انتبه من الديليات اللي تصير بعد الكسر، يفضل تنتظر إغلاق شمعة الأربع ساعات تحت الدعم عشان تتأكد إن السيولة فعلاً خرجت من السهم. 🎯
2
119
·
--
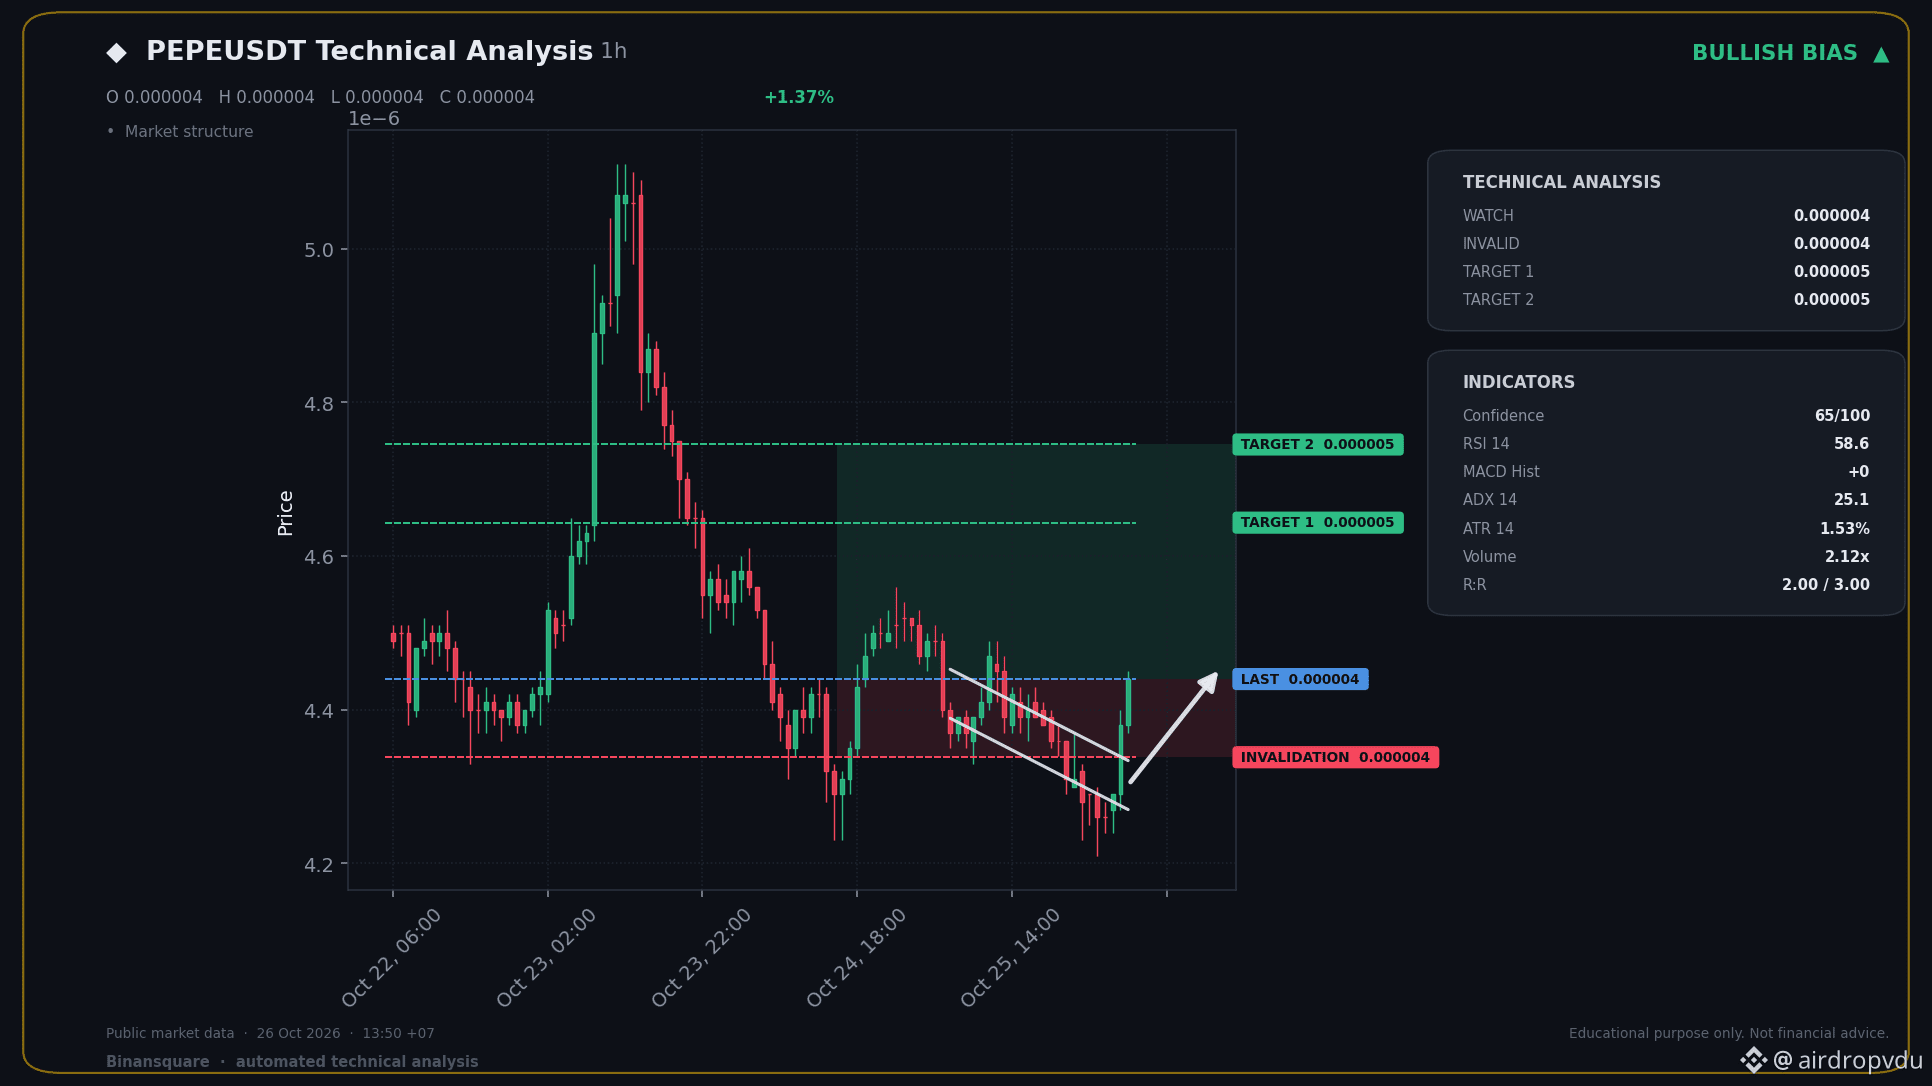
📈 صفقة شراء طويلة الآن - PEPEUSDT
📍 المستويات الرئيسية
الدخول: 0.000004
🛑 وقف الخسارة: 0.000004
🎯 جني الأرباح 1: 0.000005
🎯 جني الأرباح 2: 0.000005
بدأ هذا الهبوط بالفعل يرتد بقوة، مع عودة الزخم إلى الاتجاه الصعودي. لا يزال أمام مؤشر RSI مجال قبل بلوغ منطقة ذروة الشراء.
تم إنشاء هذه الإشارة تلقائيًا بالاستناد إلى المؤشرات الفنية. وهي لا تضمن تحقيق الأرباح، كما أنها ليست نصيحة استثمارية. احرص دائمًا على إدارة المخاطر بنفسك وأجرِ أبحاثك الخاصة.
$PEPE
#ElectrumWalletBugLetRogueServersStealFunds #KeystoneWebsiteBreachExposesBuyersShippingAddresses
1
120
·
--
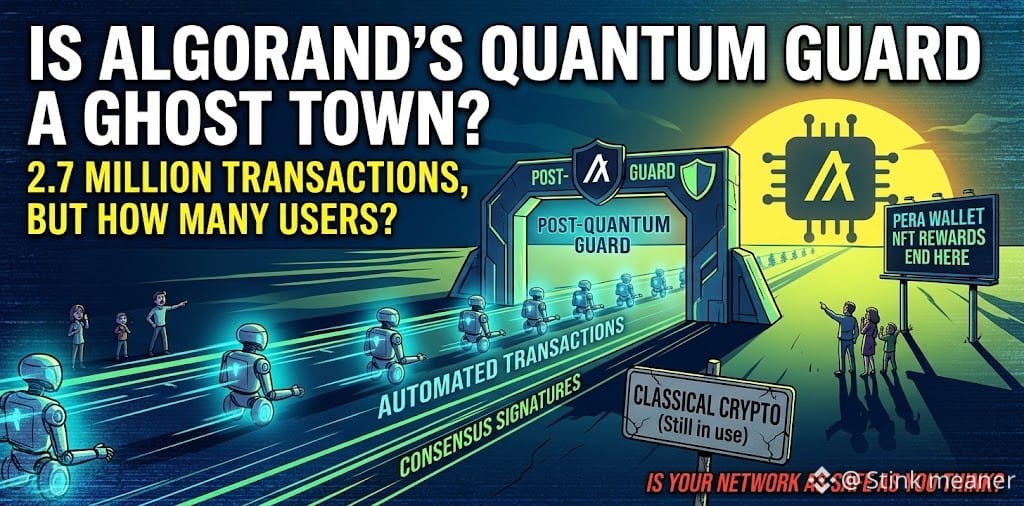
🚨 سجّلت Algorand ملايين المعاملات الموقّعة بتقنيات ما بعد الكم. لكن عدد المعاملات لا يساوي تبنّي المستخدمين، ولا يعني أمان الشبكة بأكملها.
#algorand
وسّعت Algorand نطاق استخدام تقنية Falcon-1024، بحيث يمكن للحسابات الحالية تغيير صلاحيات اعتماد معاملاتها من دون نقل الأموال أو تغيير العناوين.
وتشير تقارير حديثة إلى أن الشبكة تضم أكثر من 2,000 حساب أصلي محمي بتقنيات ما بعد الكم، وقّع معاملات على الشبكة الرئيسية، مع تسجيل أكثر من 2.7 مليون معاملة موقّعة بتقنيات ما بعد الكم.
هذه إنجازات تقنية مهمة، لكن لا بد من النظر إلى المقامات. فعدد المعاملات لا يكشف عدد المستخدمين المستقلين النشطين، كما ارتبط بعض النشاط المبكر بحوافز رموز NFT التذكارية التي قدّمتها Pera Wallet.
وهناك قيد آخر.
توقيع الحسابات بتقنيات ما بعد الكم لا يعني أن كل جزء من شبكة Algorand أصبح بالفعل مقاوماً للحوسبة الكمّية. فما زالت دالة العشوائية القابلة للتحقق وتوقيعات الإجماع في الشبكة تعتمدان على التشفير التقليدي، فيما تظل تعزيزات المرونة الكمّية على نطاق أوسع هدفاً ضمن خارطة الطريق.
برأيي، أحرزت Algorand تقدماً ملموساً في مجال الأمان، لكن الاختبار التالي هو تحقيق تبنٍّ يتجاوز النشاط المدفوع بالحوافز، ومواصلة توسيع نطاق الحماية المقاومة للحوسبة الكمّية في الشبكة.
ما الذي سيقنعك بأن ميزة Algorand في الأمن الكمّي أصبحت ذات أهمية اقتصادية: زيادة عدد الحسابات المحمية، أم توسيع نطاق تغطية البروتوكول، أم استمرار استخدام التطبيقات؟
هذه ليست نصيحة مالية.
$ALGO
{future}(ALGOUSDT)
#BlockchainSecurity #KeystoneWebsiteBreachExposesBuyersShippingAddresses #BinanceSquareTalks #Cryptowatch
🚨 سجّلت Algorand ملايين المعاملات الموقّعة بتقنيات ما بعد الكم. لكن عدد المعاملات لا يساوي تبنّي المستخدمين، ولا يعني أمان الشبكة بأكملها.
#algorand
وسّعت Algorand نطاق استخدام تقنية Falcon-1024، بحيث يمكن للحسابات الحالية تغيير صلاحيات اعتماد معاملاتها من دون نقل الأموال أو تغيير العناوين.
وتشير تقارير حديثة إلى أن الشبكة تضم أكثر من 2,000 حساب أصلي محمي بتقنيات ما بعد الكم، وقّع معاملات على الشبكة الرئيسية، مع تسجيل أكثر من 2.7 مليون معاملة موقّعة بتقنيات ما بعد الكم.
هذه إنجازات تقنية مهمة، لكن لا بد من النظر إلى المقامات. فعدد المعاملات لا يكشف عدد المستخدمين المستقلين النشطين، كما ارتبط بعض النشاط المبكر بحوافز رموز NFT التذكارية التي قدّمتها Pera Wallet.
وهناك قيد آخر.
توقيع الحسابات بتقنيات ما بعد الكم لا يعني أن كل جزء من شبكة Algorand أصبح بالفعل مقاوماً للحوسبة الكمّية. فما زالت دالة العشوائية القابلة للتحقق وتوقيعات الإجماع في الشبكة تعتمدان على التشفير التقليدي، فيما تظل تعزيزات المرونة الكمّية على نطاق أوسع هدفاً ضمن خارطة الطريق.
برأيي، أحرزت Algorand تقدماً ملموساً في مجال الأمان، لكن الاختبار التالي هو تحقيق تبنٍّ يتجاوز النشاط المدفوع بالحوافز، ومواصلة توسيع نطاق الحماية المقاومة للحوسبة الكمّية في الشبكة.
ما الذي سيقنعك بأن ميزة Algorand في الأمن الكمّي أصبحت ذات أهمية اقتصادية: زيادة عدد الحسابات المحمية، أم توسيع نطاق تغطية البروتوكول، أم استمرار استخدام التطبيقات؟
هذه ليست نصيحة مالية.
$ALGO
#BlockchainSecurity #KeystoneWebsiteBreachExposesBuyersShippingAddresses #BinanceSquareTalks #Cryptowatch
1
3

$BTC
{spot}(BTCUSDT)
الملخص التنفيذي
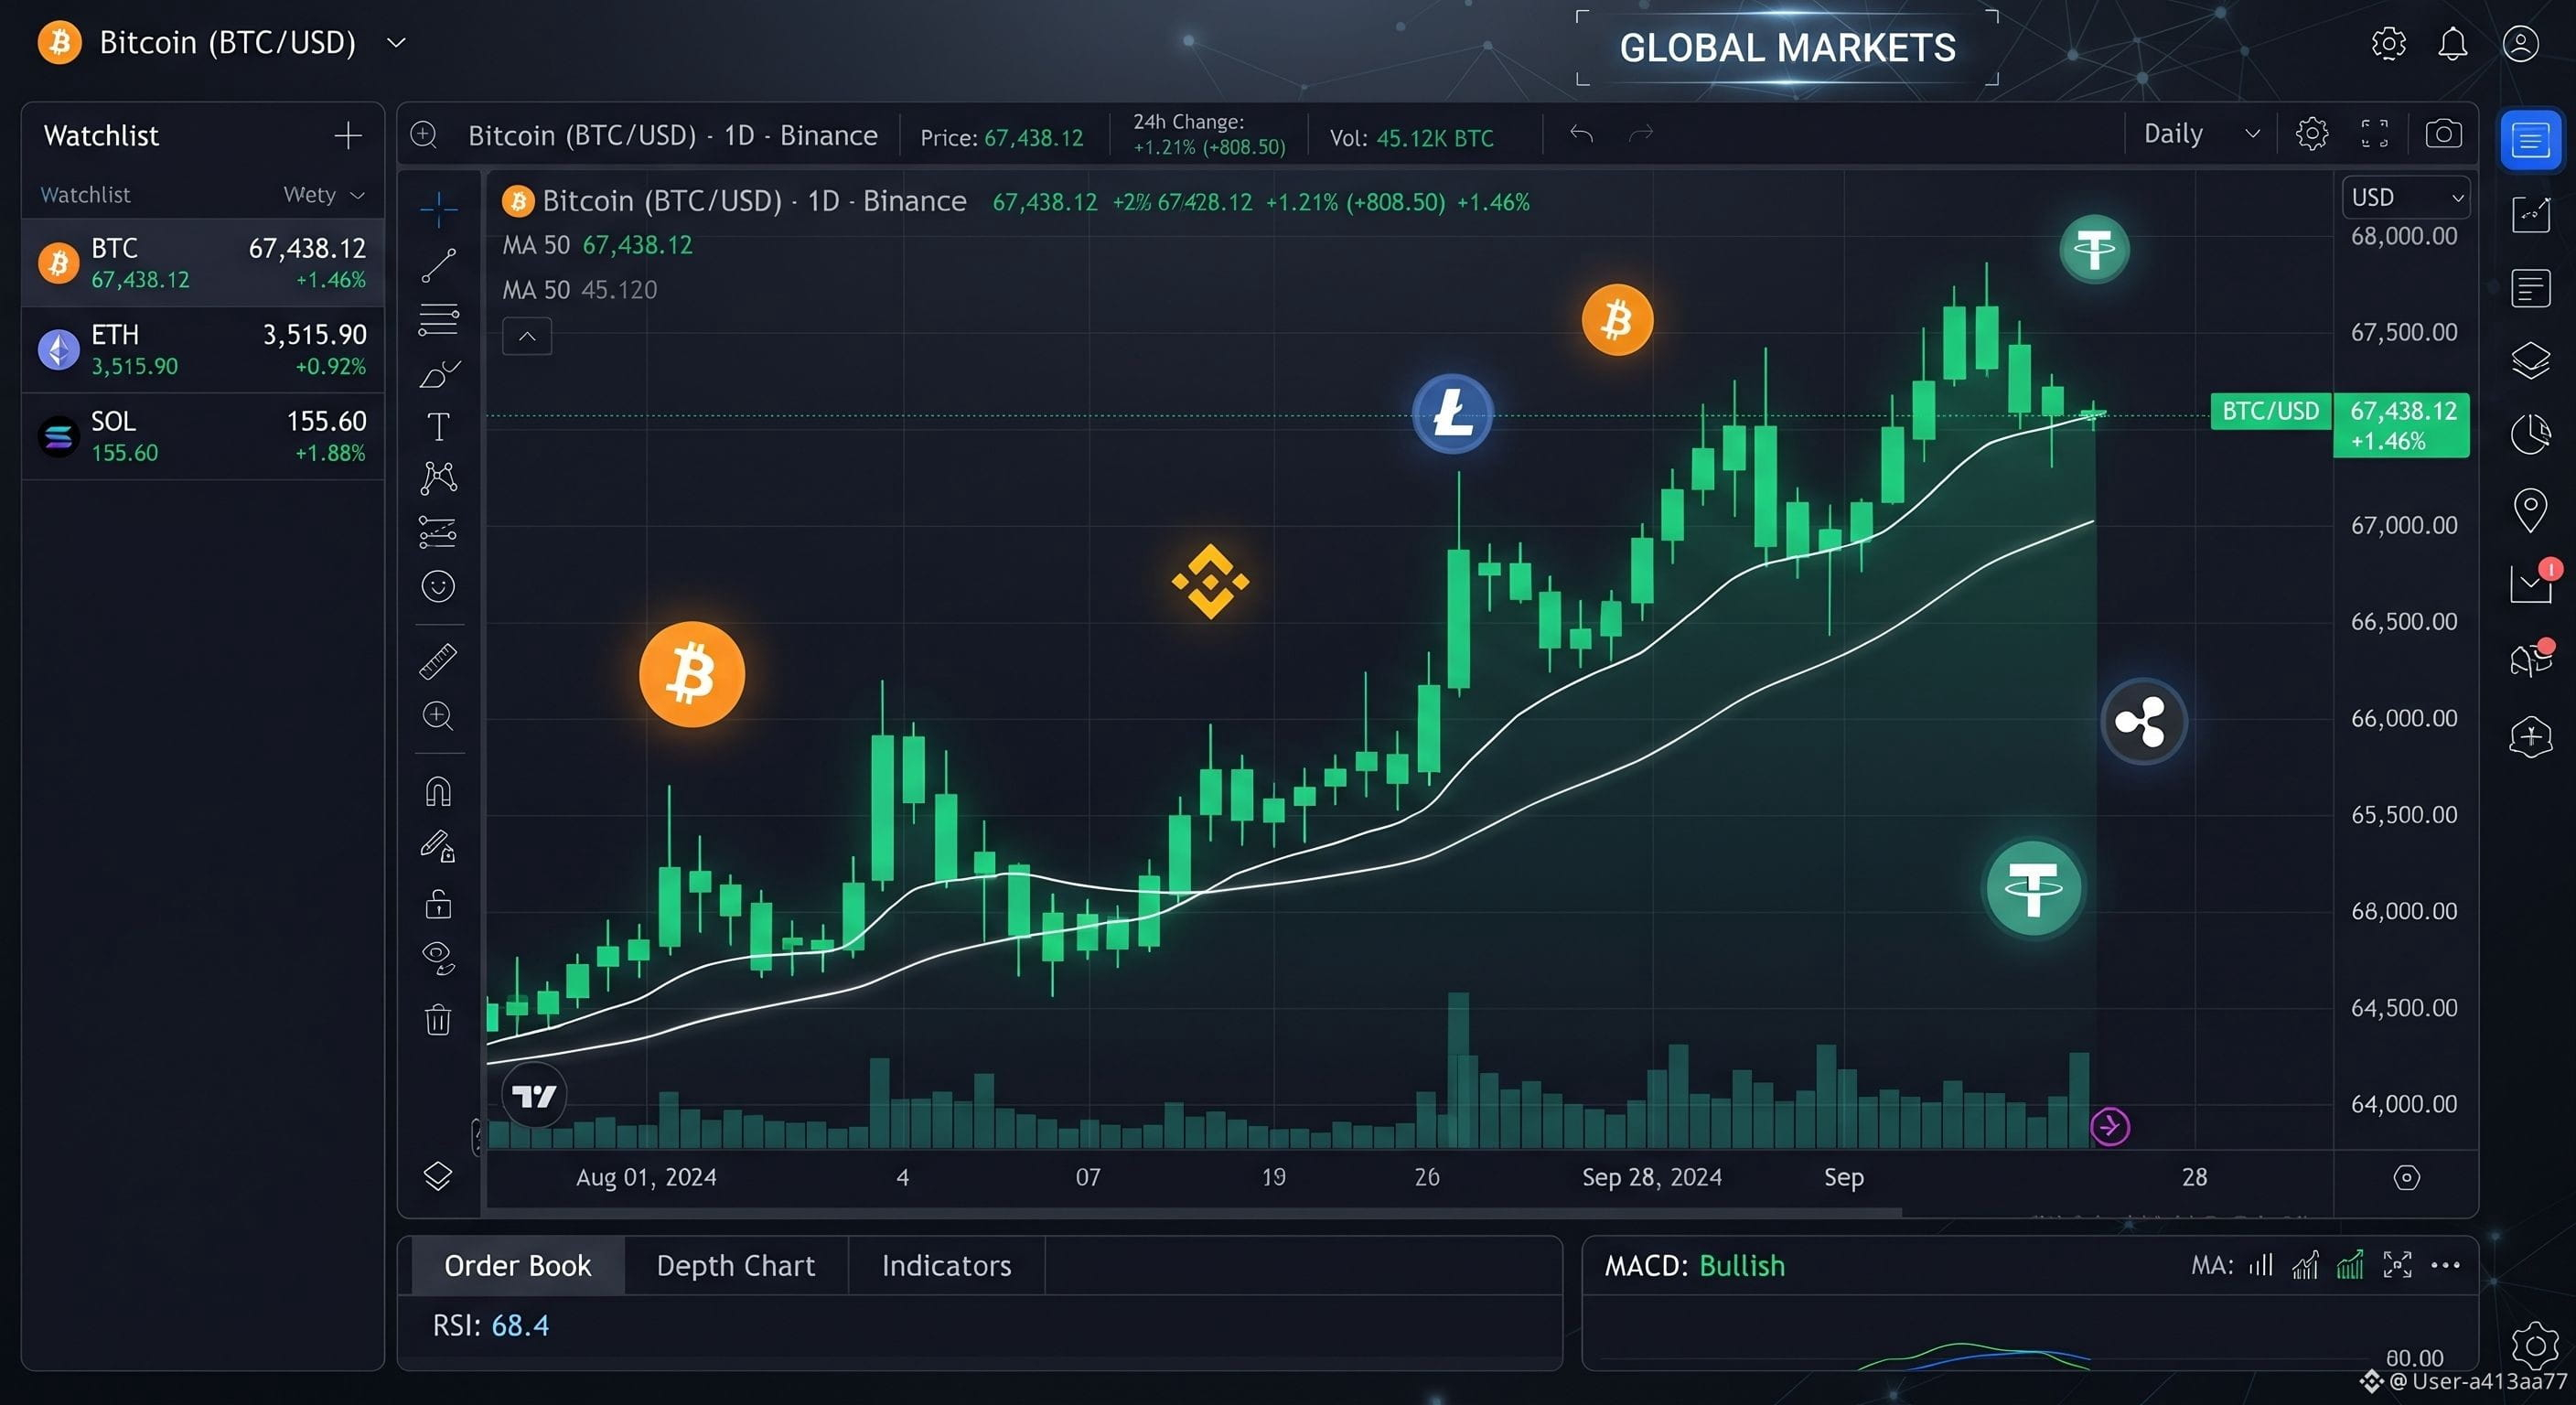
تظل بيتكوين (BTC) حجر الزاوية في منظومة الأصول الرقمية، إذ تعمل في الوقت نفسه كأصل نمو مضاربي ومخزن ناشئ للقيمة الرقمية. وبفعل تبنّي المؤسسات، والتحولات في السيولة على مستوى الاقتصاد الكلي، وقيود العرض الهيكلية الناجمة عن دورة التنصيف كل 4 سنوات، تواصل آلية اكتشاف الأسعار لبيتكوين إظهار تقلبات عالية إلى جانب نمو تراكمي قوي على المدى الطويل.
محركات السوق الرئيسية
ديناميكيات العرض ودورة التنصيف
يحدّ السقف الثابت لبيتكوين، البالغ 21 مليون عملة، والتنصيف الذي يحدث كل أربع سنوات من إصدار العملات الجديدة بنسبة 50%.
تاريخيًا، يؤدي انخفاض ضغط البيع من قِبل المعدّنين إلى انطلاق دورات صعودية تمتد لعدة سنوات عقب كل حدث تنصيف.
تدفقات رؤوس الأموال المؤسسية
سهّلت الصناديق المتداولة في البورصة الفورية (ETFs) وصول المؤسسات، وأدمجت بيتكوين في محافظ التقاعد التقليدية، وصناديق الثروة السيادية، والميزانيات العمومية للشركات.
التحوط من مخاطر الاقتصاد الكلي
مع مواجهة العملات الورقية العالمية ضغوطًا تضخمية مستمرة وارتفاعًا في الديون الوطنية، يُنظر إلى بيتكوين بشكل متزايد على أنها «ذهب رقمي» — أداة تحوط من مخاطر الاقتصاد الكلي، غير مترابطة مع الأصول الأخرى ومقاومة للرقابة.
مصفوفة الأداء التاريخي (نظرة عامة)
السنة | سعر البداية (بالدولار الأمريكي) | سعر النهاية (بالدولار الأمريكي) | النمو السنوي (%)
2022 | $46,300 | $16,540 | -64.3%
2023 | $16,540 | $42,250 | +155.4%
2024 | $42,250 | $93,500 | +121.3%
2025 | $93,500 | $89,000 | -4.8%
2026 (منذ بداية العام حتى تاريخه) | $89,000 | $95,000 | +6.7%
المتوسط | | | 42.9%
عوامل المخاطر والتوقعات
المشهد التنظيمي: قد تؤدي التطورات العالمية المستمرة المتعلقة بالضرائب، وقواعد الحفظ، وأطر الامتثال إلى تقلبات على المدى القصير.
الحساسية للاقتصاد الكلي: عادةً ما تضغط زيادات أسعار الفائدة وتشديد أوضاع السيولة من قِبل البنوك المركزية على الأصول عالية المخاطر، بما فيها العملات المشفرة.
الخلاصة: لا يزال مسار التبنّي الهيكلي لبيتكوين متينًا. وعلى الرغم من توقع حدوث تصحيحات قصيرة الأجل بالنظر إلى مستوى تقلبها، فإن آفاقها طويلة الأجل تدعمها ندرتها الثابتة وتعمّق اندماجها في المؤسسات.#EarningsSeason #BinancePick #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3 #KeystoneWebsiteBreachExposesBuyersShippingAddresses
$BTC
الملخص التنفيذي
تظل بيتكوين (BTC) حجر الزاوية في منظومة الأصول الرقمية، إذ تعمل في الوقت نفسه كأصل نمو مضاربي ومخزن ناشئ للقيمة الرقمية. وبفعل تبنّي المؤسسات، والتحولات في السيولة على مستوى الاقتصاد الكلي، وقيود العرض الهيكلية الناجمة عن دورة التنصيف كل 4 سنوات، تواصل آلية اكتشاف الأسعار لبيتكوين إظهار تقلبات عالية إلى جانب نمو تراكمي قوي على المدى الطويل.
محركات السوق الرئيسية
ديناميكيات العرض ودورة التنصيف
يحدّ السقف الثابت لبيتكوين، البالغ 21 مليون عملة، والتنصيف الذي يحدث كل أربع سنوات من إصدار العملات الجديدة بنسبة 50%.
تاريخيًا، يؤدي انخفاض ضغط البيع من قِبل المعدّنين إلى انطلاق دورات صعودية تمتد لعدة سنوات عقب كل حدث تنصيف.
تدفقات رؤوس الأموال المؤسسية
سهّلت الصناديق المتداولة في البورصة الفورية (ETFs) وصول المؤسسات، وأدمجت بيتكوين في محافظ التقاعد التقليدية، وصناديق الثروة السيادية، والميزانيات العمومية للشركات.
التحوط من مخاطر الاقتصاد الكلي
مع مواجهة العملات الورقية العالمية ضغوطًا تضخمية مستمرة وارتفاعًا في الديون الوطنية، يُنظر إلى بيتكوين بشكل متزايد على أنها «ذهب رقمي» — أداة تحوط من مخاطر الاقتصاد الكلي، غير مترابطة مع الأصول الأخرى ومقاومة للرقابة.
مصفوفة الأداء التاريخي (نظرة عامة)
السنة | سعر البداية (بالدولار الأمريكي) | سعر النهاية (بالدولار الأمريكي) | النمو السنوي (%)
2022 | $46,300 | $16,540 | -64.3%
2023 | $16,540 | $42,250 | +155.4%
2024 | $42,250 | $93,500 | +121.3%
2025 | $93,500 | $89,000 | -4.8%
2026 (منذ بداية العام حتى تاريخه) | $89,000 | $95,000 | +6.7%
المتوسط | | | 42.9%
عوامل المخاطر والتوقعات
المشهد التنظيمي: قد تؤدي التطورات العالمية المستمرة المتعلقة بالضرائب، وقواعد الحفظ، وأطر الامتثال إلى تقلبات على المدى القصير.
الحساسية للاقتصاد الكلي: عادةً ما تضغط زيادات أسعار الفائدة وتشديد أوضاع السيولة من قِبل البنوك المركزية على الأصول عالية المخاطر، بما فيها العملات المشفرة.
الخلاصة: لا يزال مسار التبنّي الهيكلي لبيتكوين متينًا. وعلى الرغم من توقع حدوث تصحيحات قصيرة الأجل بالنظر إلى مستوى تقلبها، فإن آفاقها طويلة الأجل تدعمها ندرتها الثابتة وتعمّق اندماجها في المؤسسات.#EarningsSeason #BinancePick #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3 #KeystoneWebsiteBreachExposesBuyersShippingAddresses
64
·
--
صاعد
$INJ 👀$ هل اقترب الاختراق، أم سيرفضه البائعون مجددًا؟
هل الاتجاه صعودي أم هبوطي؟ 📊
#INJ #Crypto #KeystoneWebsiteBreachExposesBuyersShippingAddresses
$INJ 👀$ هل اقترب الاختراق، أم سيرفضه البائعون مجددًا؟
هل الاتجاه صعودي أم هبوطي؟ 📊
#INJ #Crypto #KeystoneWebsiteBreachExposesBuyersShippingAddresses
هل الاتجاه صعودي أم هبوطي؟ 📊
#INJ #Crypto #KeystoneWebsiteBreachExposesBuyersShippingAddresses
138
مقالة
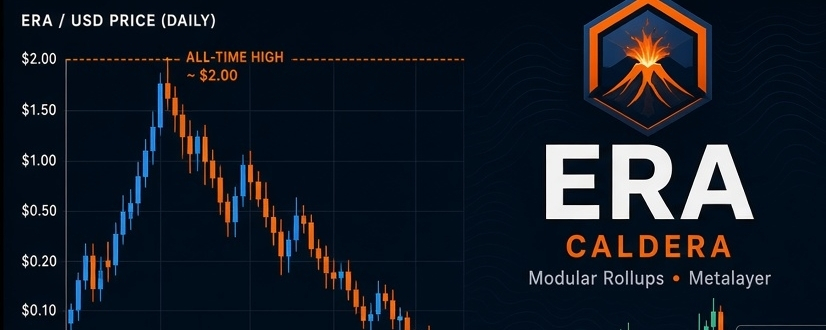
ERA📊 $ERA تحليل معمّق
لمحة حالية (اعتبارًا من 26 أكتوبر 2026):
السعر ≈ $0.085–$0.095 | خلال 24 ساعة: ضمن نطاق +15% إلى +25% | القيمة السوقية ≈ $13–15M | المعروض المتداول 148.5M / الحد الأقصى 1B (≈14.85%) | القيمة السوقية المخففة بالكامل ≈ $85–95M | الترتيب ~#730–850 | حجم تداول مرتفع مقارنةً بالقيمة السوقية
أساسيات المشروع
ERA هو الرمز الأصلي لـ Caldera، وهي منصة تجميعات معيارية (RaaS – التجميعات كخدمة).
تتيح المنصة للمطورين إطلاق سلاسل طبقة ثانية عالية الأداء وقابلة للتخصيص، مع سيولة مشتركة وقابلية التشغيل البيني من خلال Metalayer. يركّز المشروع على تسهيل نشر وربط عدة تجميعات لتشكيل «إنترنت السلاسل».
ERA
📊 $ERA تحليل معمّق
لمحة حالية (اعتبارًا من 26 أكتوبر 2026):
السعر ≈ $0.085–$0.095 | خلال 24 ساعة: ضمن نطاق +15% إلى +25% | القيمة السوقية ≈ $13–15M | المعروض المتداول 148.5M / الحد الأقصى 1B (≈14.85%) | القيمة السوقية المخففة بالكامل ≈ $85–95M | الترتيب ~#730–850 | حجم تداول مرتفع مقارنةً بالقيمة السوقية
أساسيات المشروع
ERA هو الرمز الأصلي لـ Caldera، وهي منصة تجميعات معيارية (RaaS – التجميعات كخدمة).
تتيح المنصة للمطورين إطلاق سلاسل طبقة ثانية عالية الأداء وقابلة للتخصيص، مع سيولة مشتركة وقابلية التشغيل البيني من خلال Metalayer. يركّز المشروع على تسهيل نشر وربط عدة تجميعات لتشكيل «إنترنت السلاسل».
141
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BinancePick
2.6M مشاهدات
139,936 يقومون بالنقاش
2
#EarningsSeason
5M مشاهدات
24,144 يقومون بالنقاش
3
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
0 مشاهدات
0 يقومون بالنقاش
4
#StrategyMSTRSurpassesNasdaqInMarketCap
178 مشاهدات
27 يقومون بالنقاش
5
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
10 مشاهدات
3 يقومون بالنقاش
6
#ElectrumWalletBugLetRogueServersStealFunds
5,961 مشاهدات
192 يقومون بالنقاش
7
#ArgentineCourtDismissesLIBRACaseAgainstMilei
14,491 مشاهدات
264 يقومون بالنقاش
8
#SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale
2,786 مشاهدات
43 يقومون بالنقاش
9
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
1,532 مشاهدات
35 يقومون بالنقاش
10
#USQ3GDPAndSeptemberPCEDueNextWeek
89,660 مشاهدات
1,076 يقومون بالنقاش